- SOCとCSIRT、名前は聞くけれど、違いを人に説明できない…
- 求人ではどちらも見かけるが、自分はどちらを目指せばいいのかな?
- 未経験からでも、この分野で食べていけるのかな…
セキュリティの現場でよく飛び交うSOCとCSIRTという言葉。
似ているようで、担う役割ははっきり分かれています。
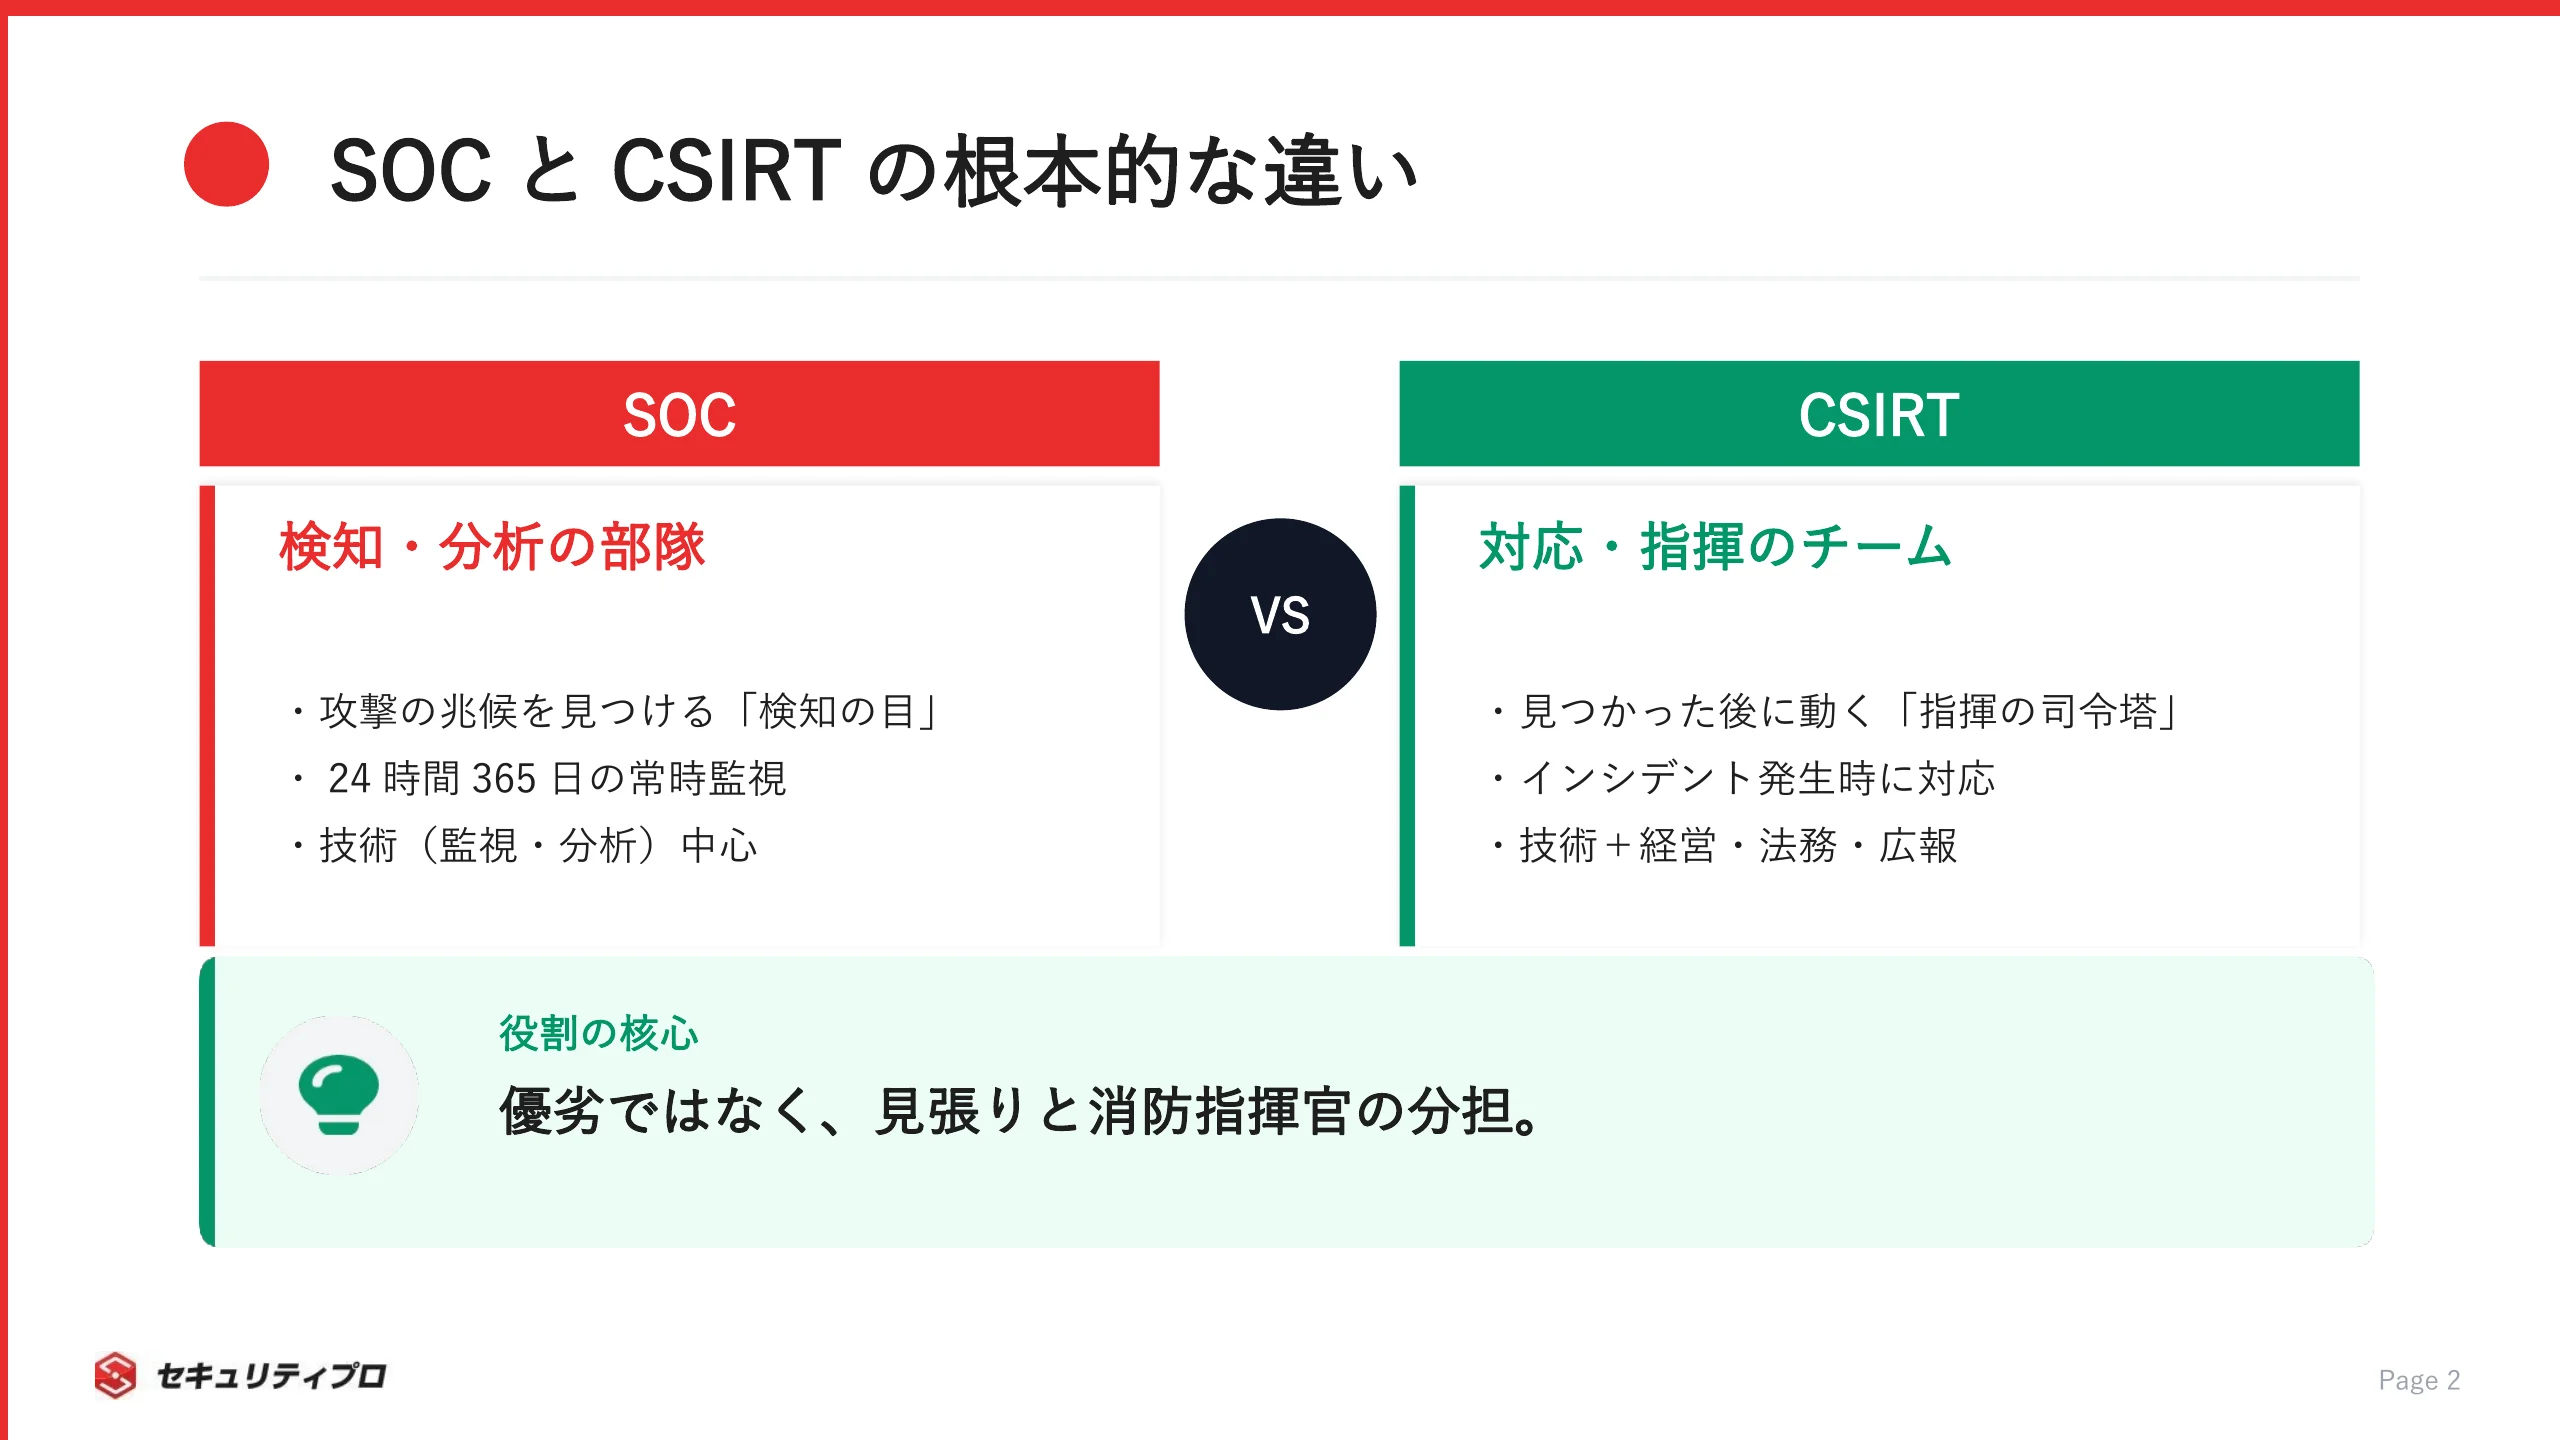
先に結論を言うと、SOCは攻撃の兆候を見つける「検知の目」、CSIRTは見つかった後に組織を動かす「指揮の司令塔」です。
この違いがつかめると、キャリアの方向も決めやすくなります。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
この記事でわかることは、次のとおりです。
- SOCとCSIRTの違いを目的・稼働時間・カバー範囲の3軸で整理
- 混同しやすいMDR・PSIRTとの区別のつけ方
- それぞれで評価されるスキル・資格の当たり
- フリーランス案件の月額単価の実際とキャリアの広げ方
読み終える頃には、自分がどちら側で市場価値を高めるべきか、その判断軸がつかめます。
SOCもCSIRTも、オイラには全部同じセキュリティの人に見えるでしゅ…。
そこが多くの人のつまずくところだ。役割がまったく違う。見張りと消防の指揮官くらい違うぞ。この記事で整理してやる。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
SOCとCSIRTの違いは「検知」と「指揮」の分担にある

SOCは攻撃の兆候を見つける目、CSIRTは見つかった後に動かす司令塔です。
まずはこの役割分担を、3つの観点でつかんでいきましょう。
SOCとはサイバー攻撃を検知・分析する監視の専門部隊
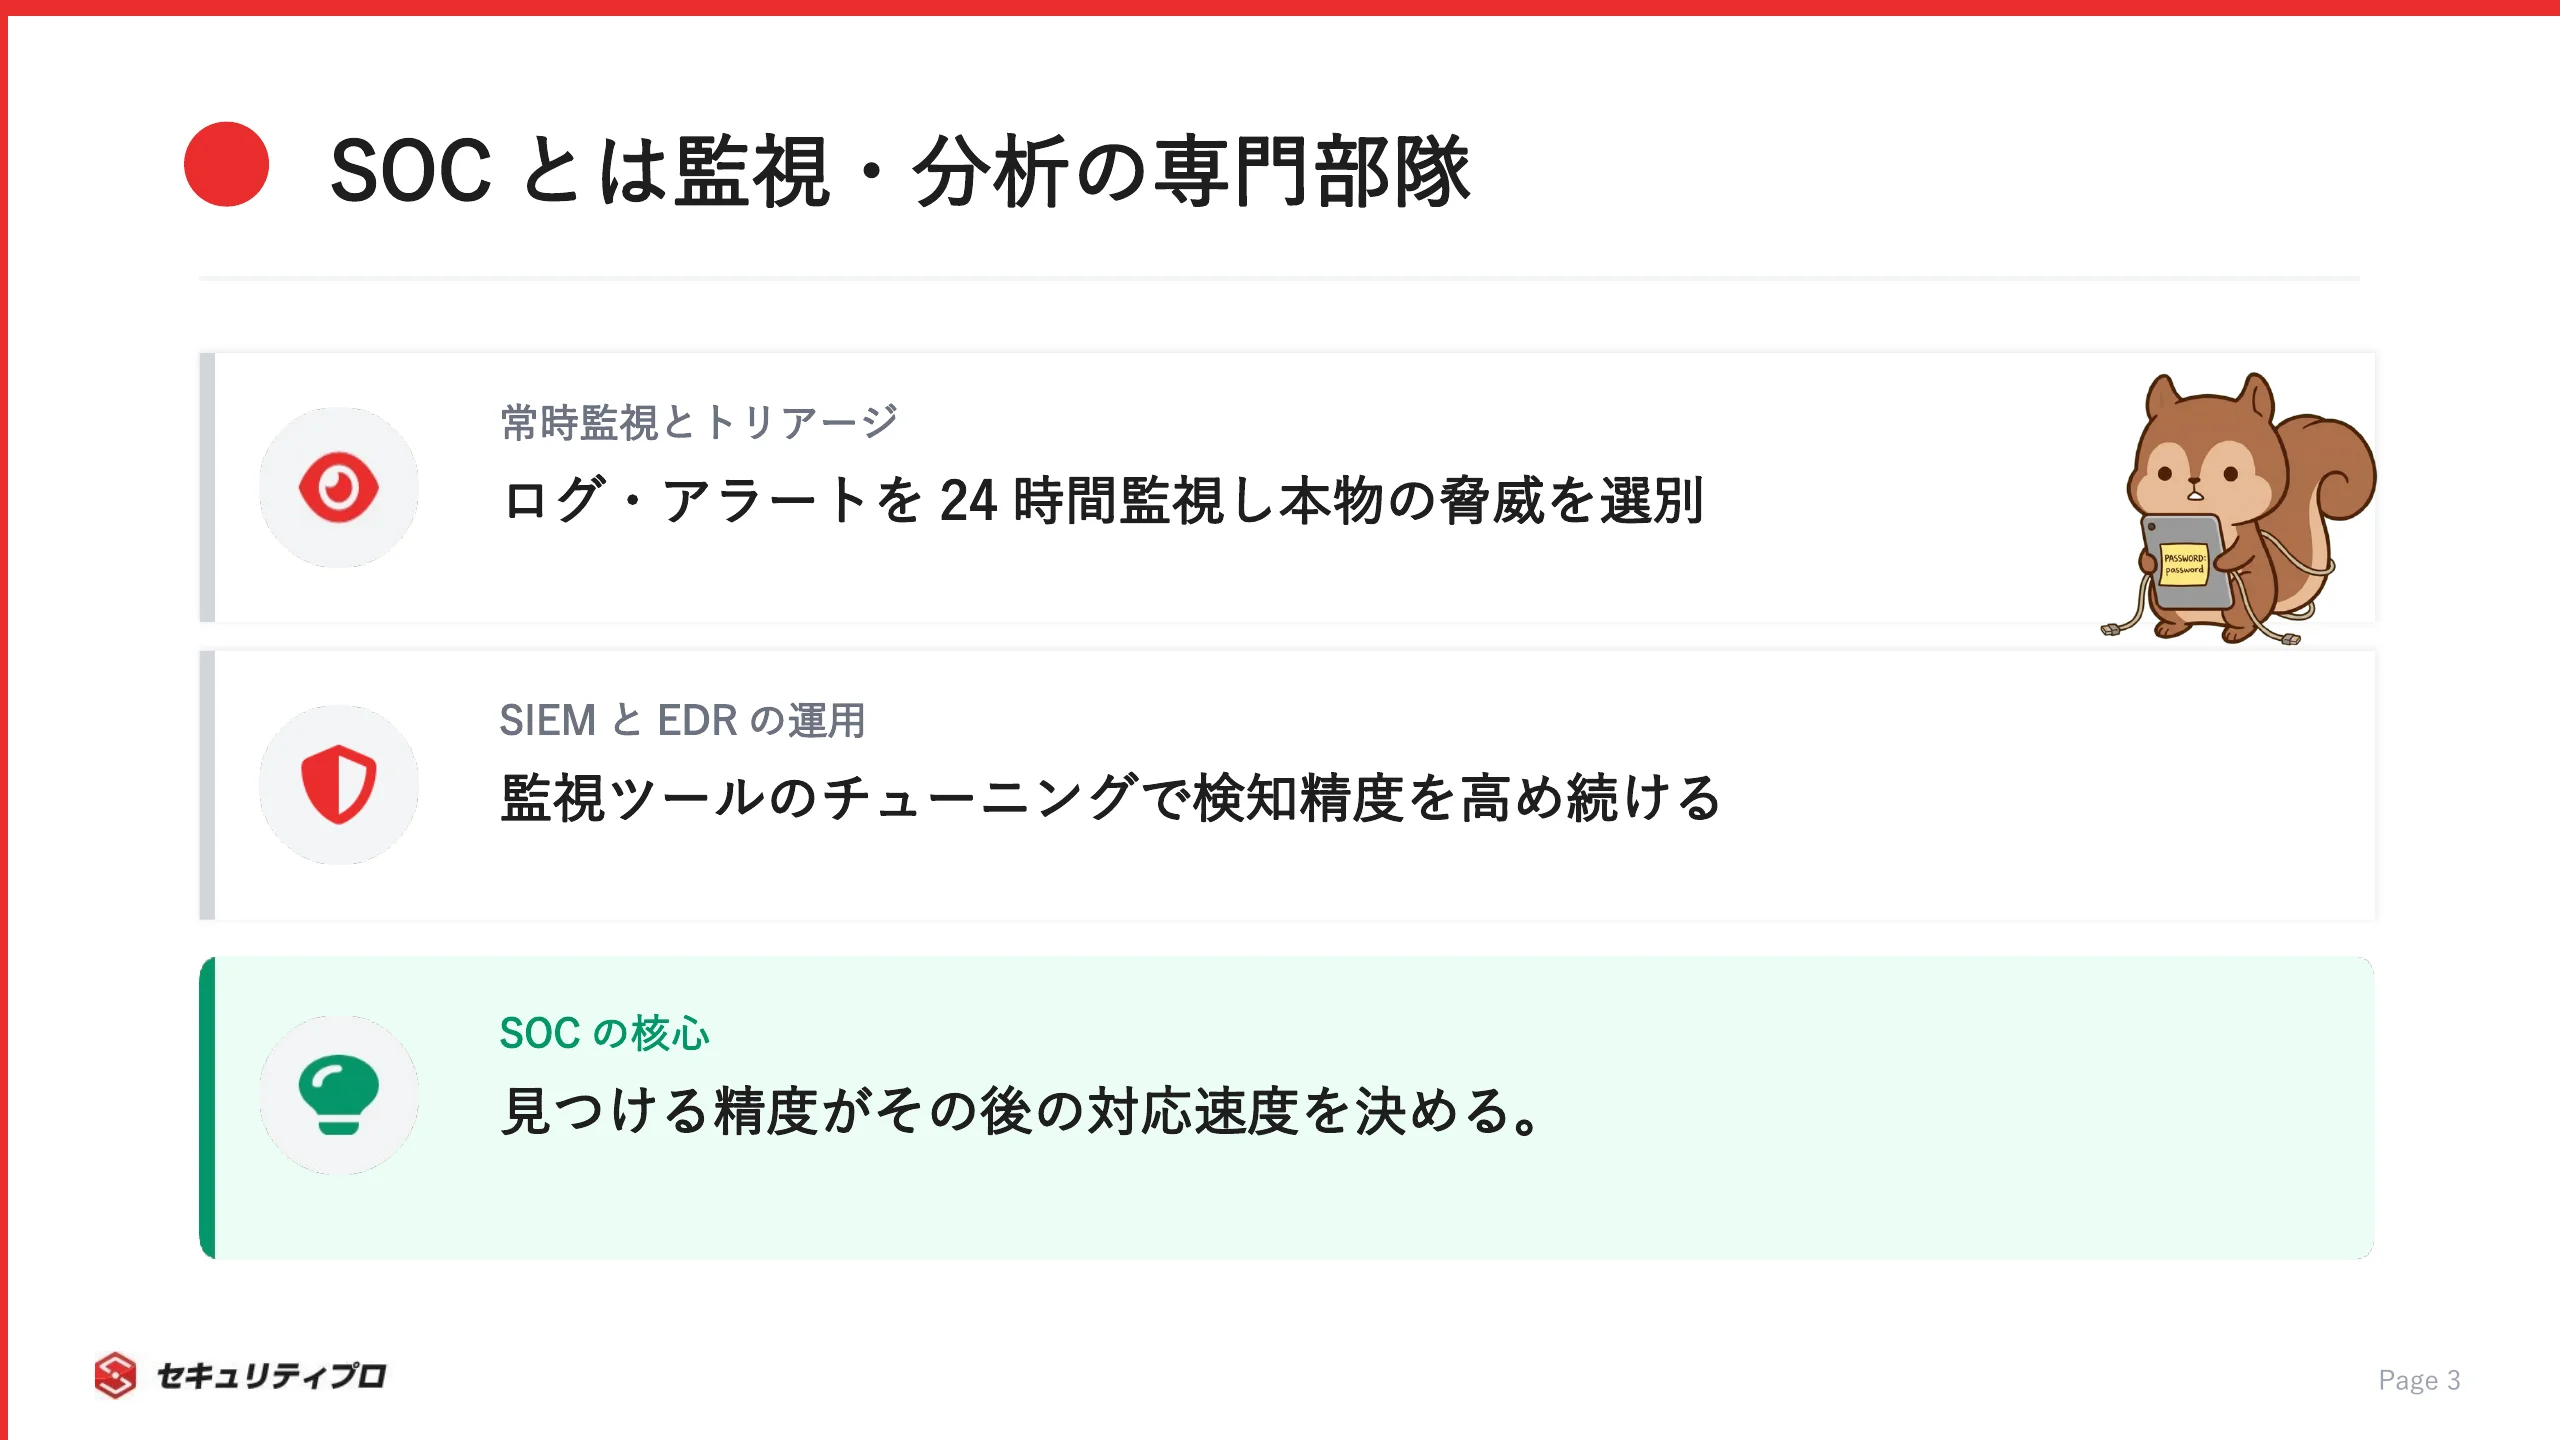
SOCは「Security Operations Center」の略で、セキュリティ監視の専門部隊を指します。
システムのログやアラートを24時間365日体制で監視し、それが本当に脅威かを分析・判断する役割です。
脅威と判断すれば、対応チームであるCSIRTへ引き継ぎます(NTT公式・CSIRTとは)。
- ログ・アラートの常時監視と一次分析
- SIEMやEDRといった監視ツールの運用・チューニング
- 誤検知と本物の脅威を切り分けるトリアージ
- 脅威と判断した事象のCSIRTへのエスカレーション
運用の形態も一様ではありません。
自社内に置くプライベートSOCもあれば、専門ベンダーへ委託する外部SOCもあります。
どちらの形でも、SOCの軸が「見つける」ことにある点は変わりません。
CSIRTとはインシデント対応を指揮する司令塔
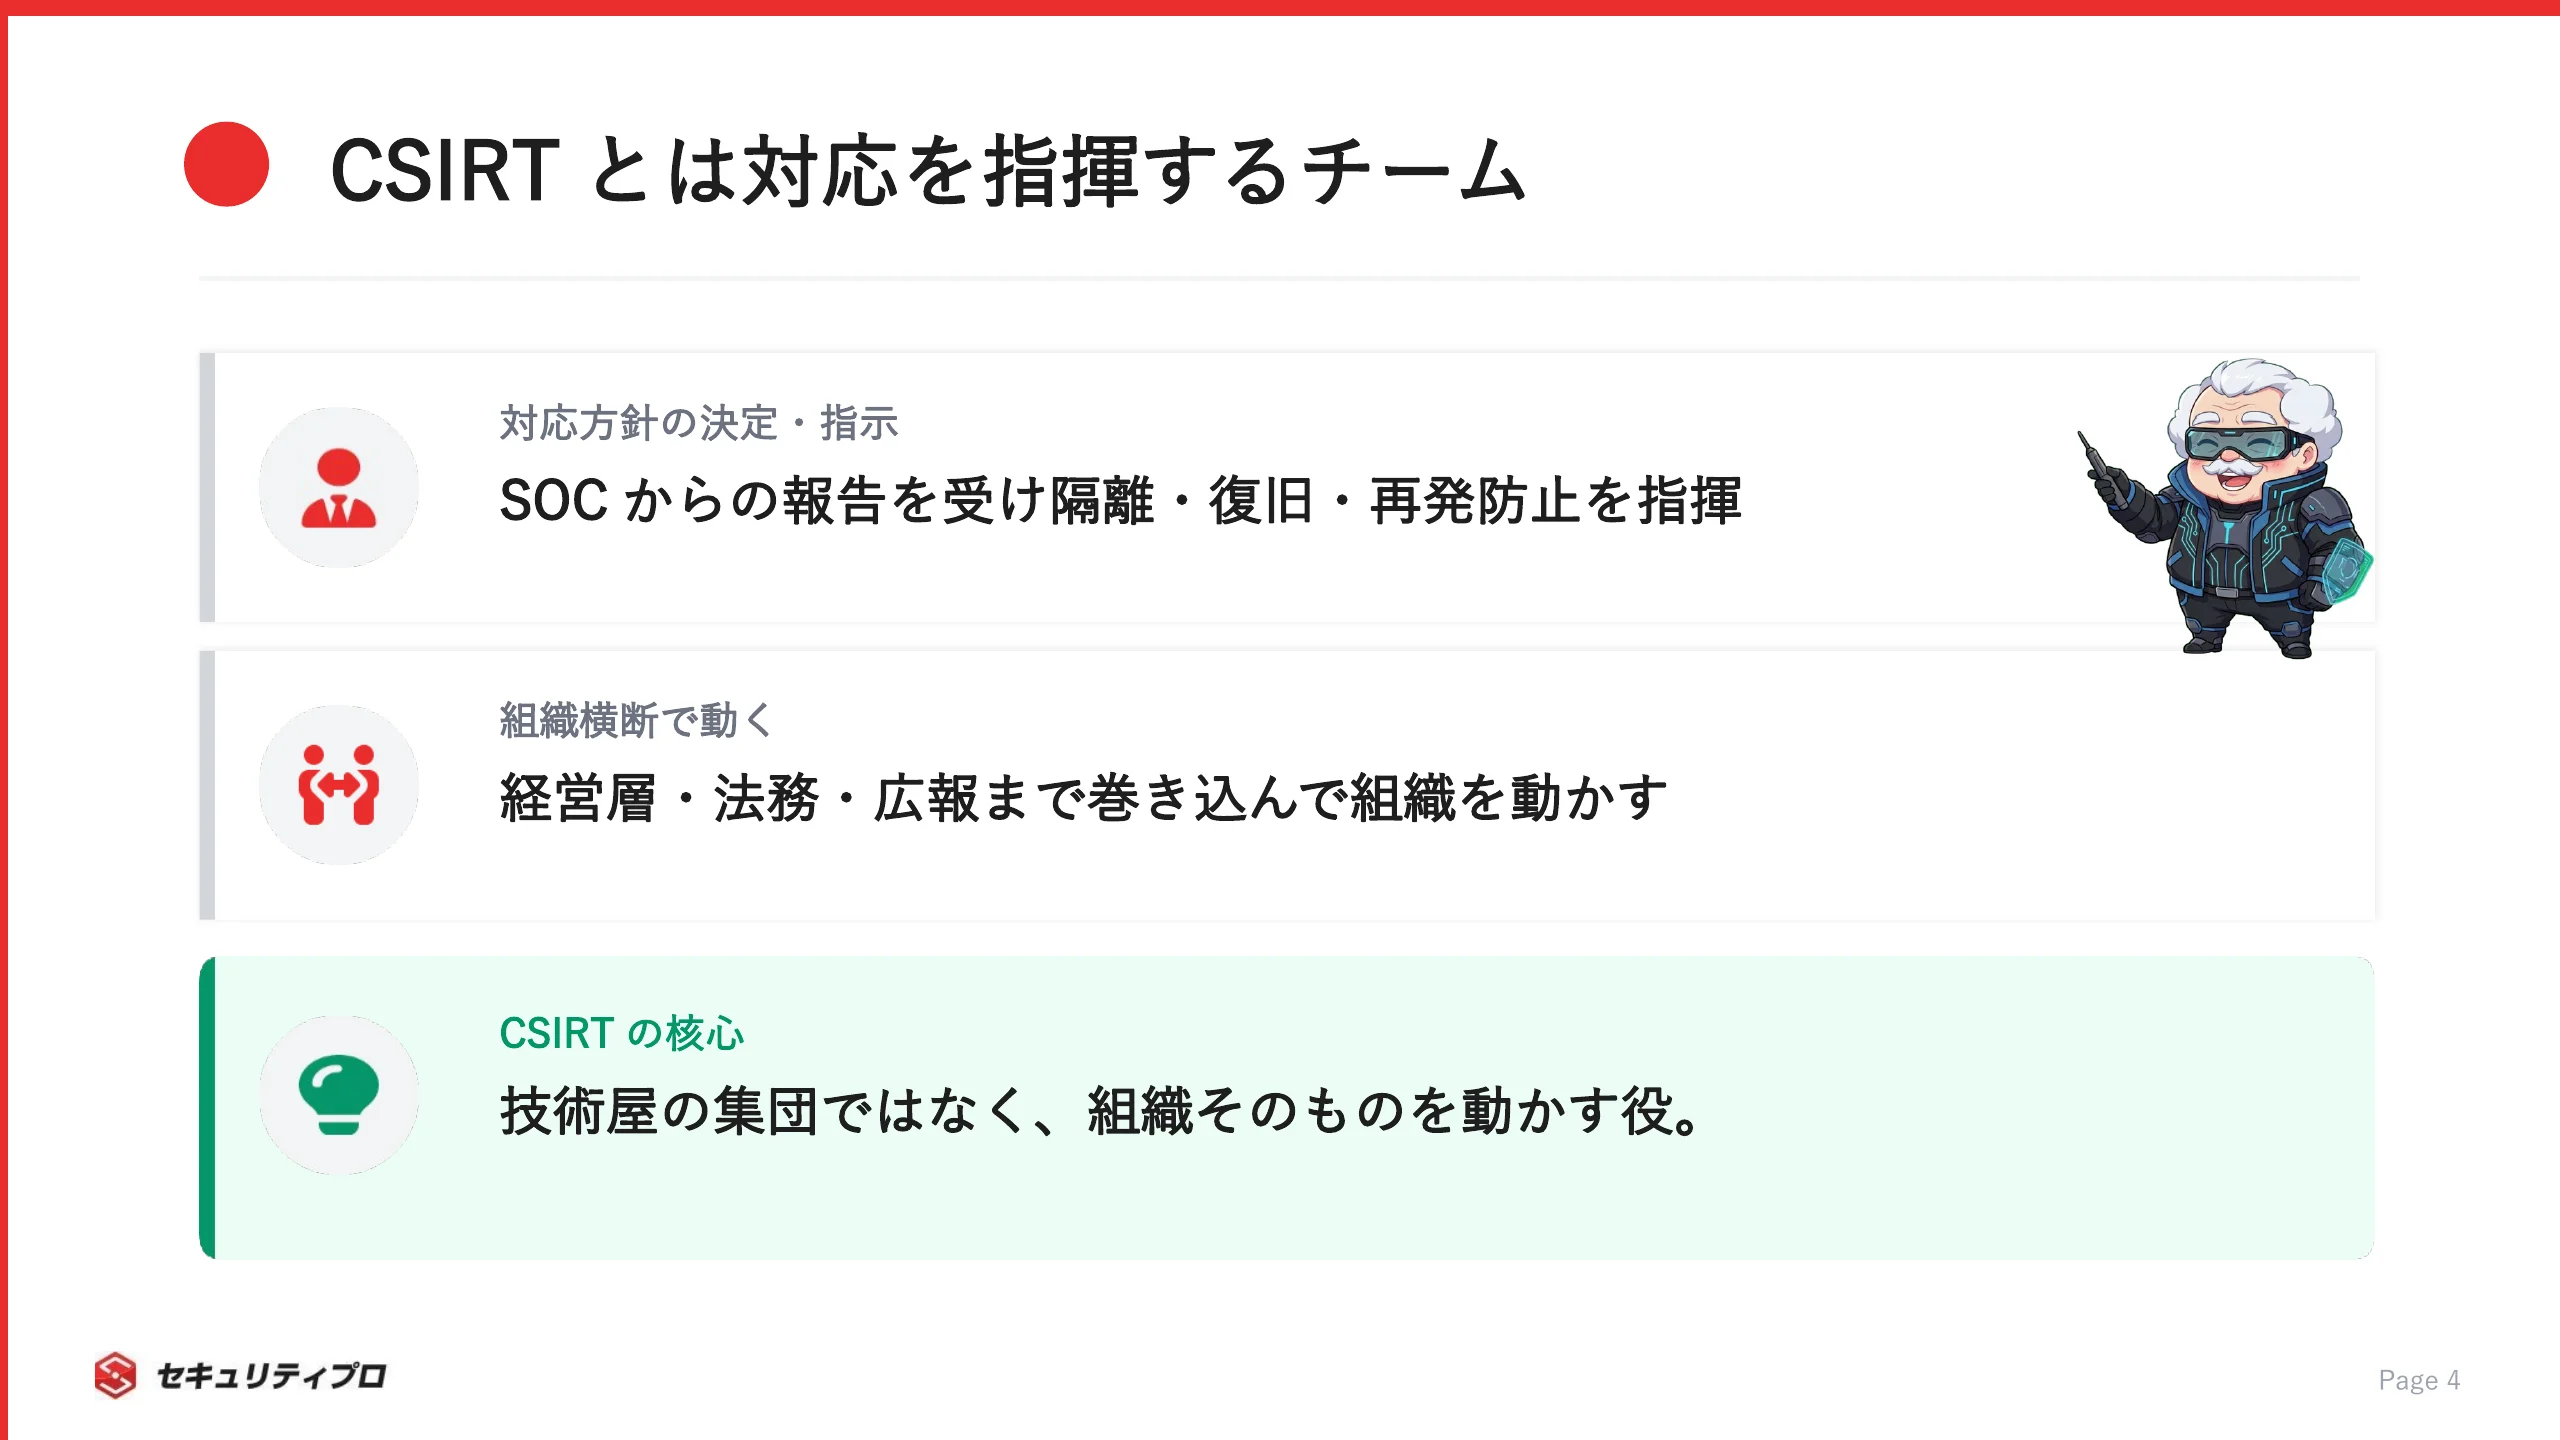
CSIRTは「Computer Security Incident Response Team」の略で、インシデント対応を指揮するチームです。
SOCからの報告を受けて対応方針を決め、隔離・復旧・再発防止までを指揮します。
技術的な封じ込めだけでなく、経営層・法務・広報といった社内の関係部署を巻き込んで動くのが特徴です。
勘違いするなよ。CSIRTは技術屋だけの集団じゃない。組織そのものを動かす役だ。
消防の指揮官ってこういうことでしゅか…かっこいいでしゅ。
CSIRTがいることで、現場の技術判断と経営判断がつながり、混乱の中でも組織が動けるようになります。
目的・稼働時間・カバー範囲の3つの軸で違いを一覧化する
読み飛ばしても違いがわかるよう、SOCとCSIRTを3つの軸で並べてみます。
見るべきは、目的・稼働タイミング・カバー範囲の3つです。
| 比較軸 | SOC | CSIRT |
|---|
| 目的 | 攻撃の検知・分析 | 対応方針の決定・指揮 |
| 稼働タイミング | 平常時の常時監視(24時間365日) | インシデント発生時の対応 |
| カバー範囲 | 技術(監視・分析)中心 | 技術+経営・法務・広報 |
ここで押さえたいのは、この2つが優劣の関係ではないことです。
SOCが上でCSIRTが下、あるいはその逆、という話ではありません。
見つける係と動かす係という、役割分担の関係です。
どちらか一方だけでは、攻撃を早く見つけても止められない、あるいは動けても手遅れになる、という穴が空きます。
だからこそ両輪でかみ合わせる必要があります。
SOC・CSIRTと混同しやすいMDR・PSIRTとの違い
SOCとCSIRTを調べると、MDRやPSIRTという言葉にも必ずぶつかります。
これらは比較の軸がそれぞれ違うので、整理して押さえておきましょう。
MDRは検知と対応を外部に委ねるサービスで組織機能ではない
MDRは「Managed Detection and Response」の略です。
検知から一次対応までを専門ベンダーへ委託する「サービスの区分」を指します。
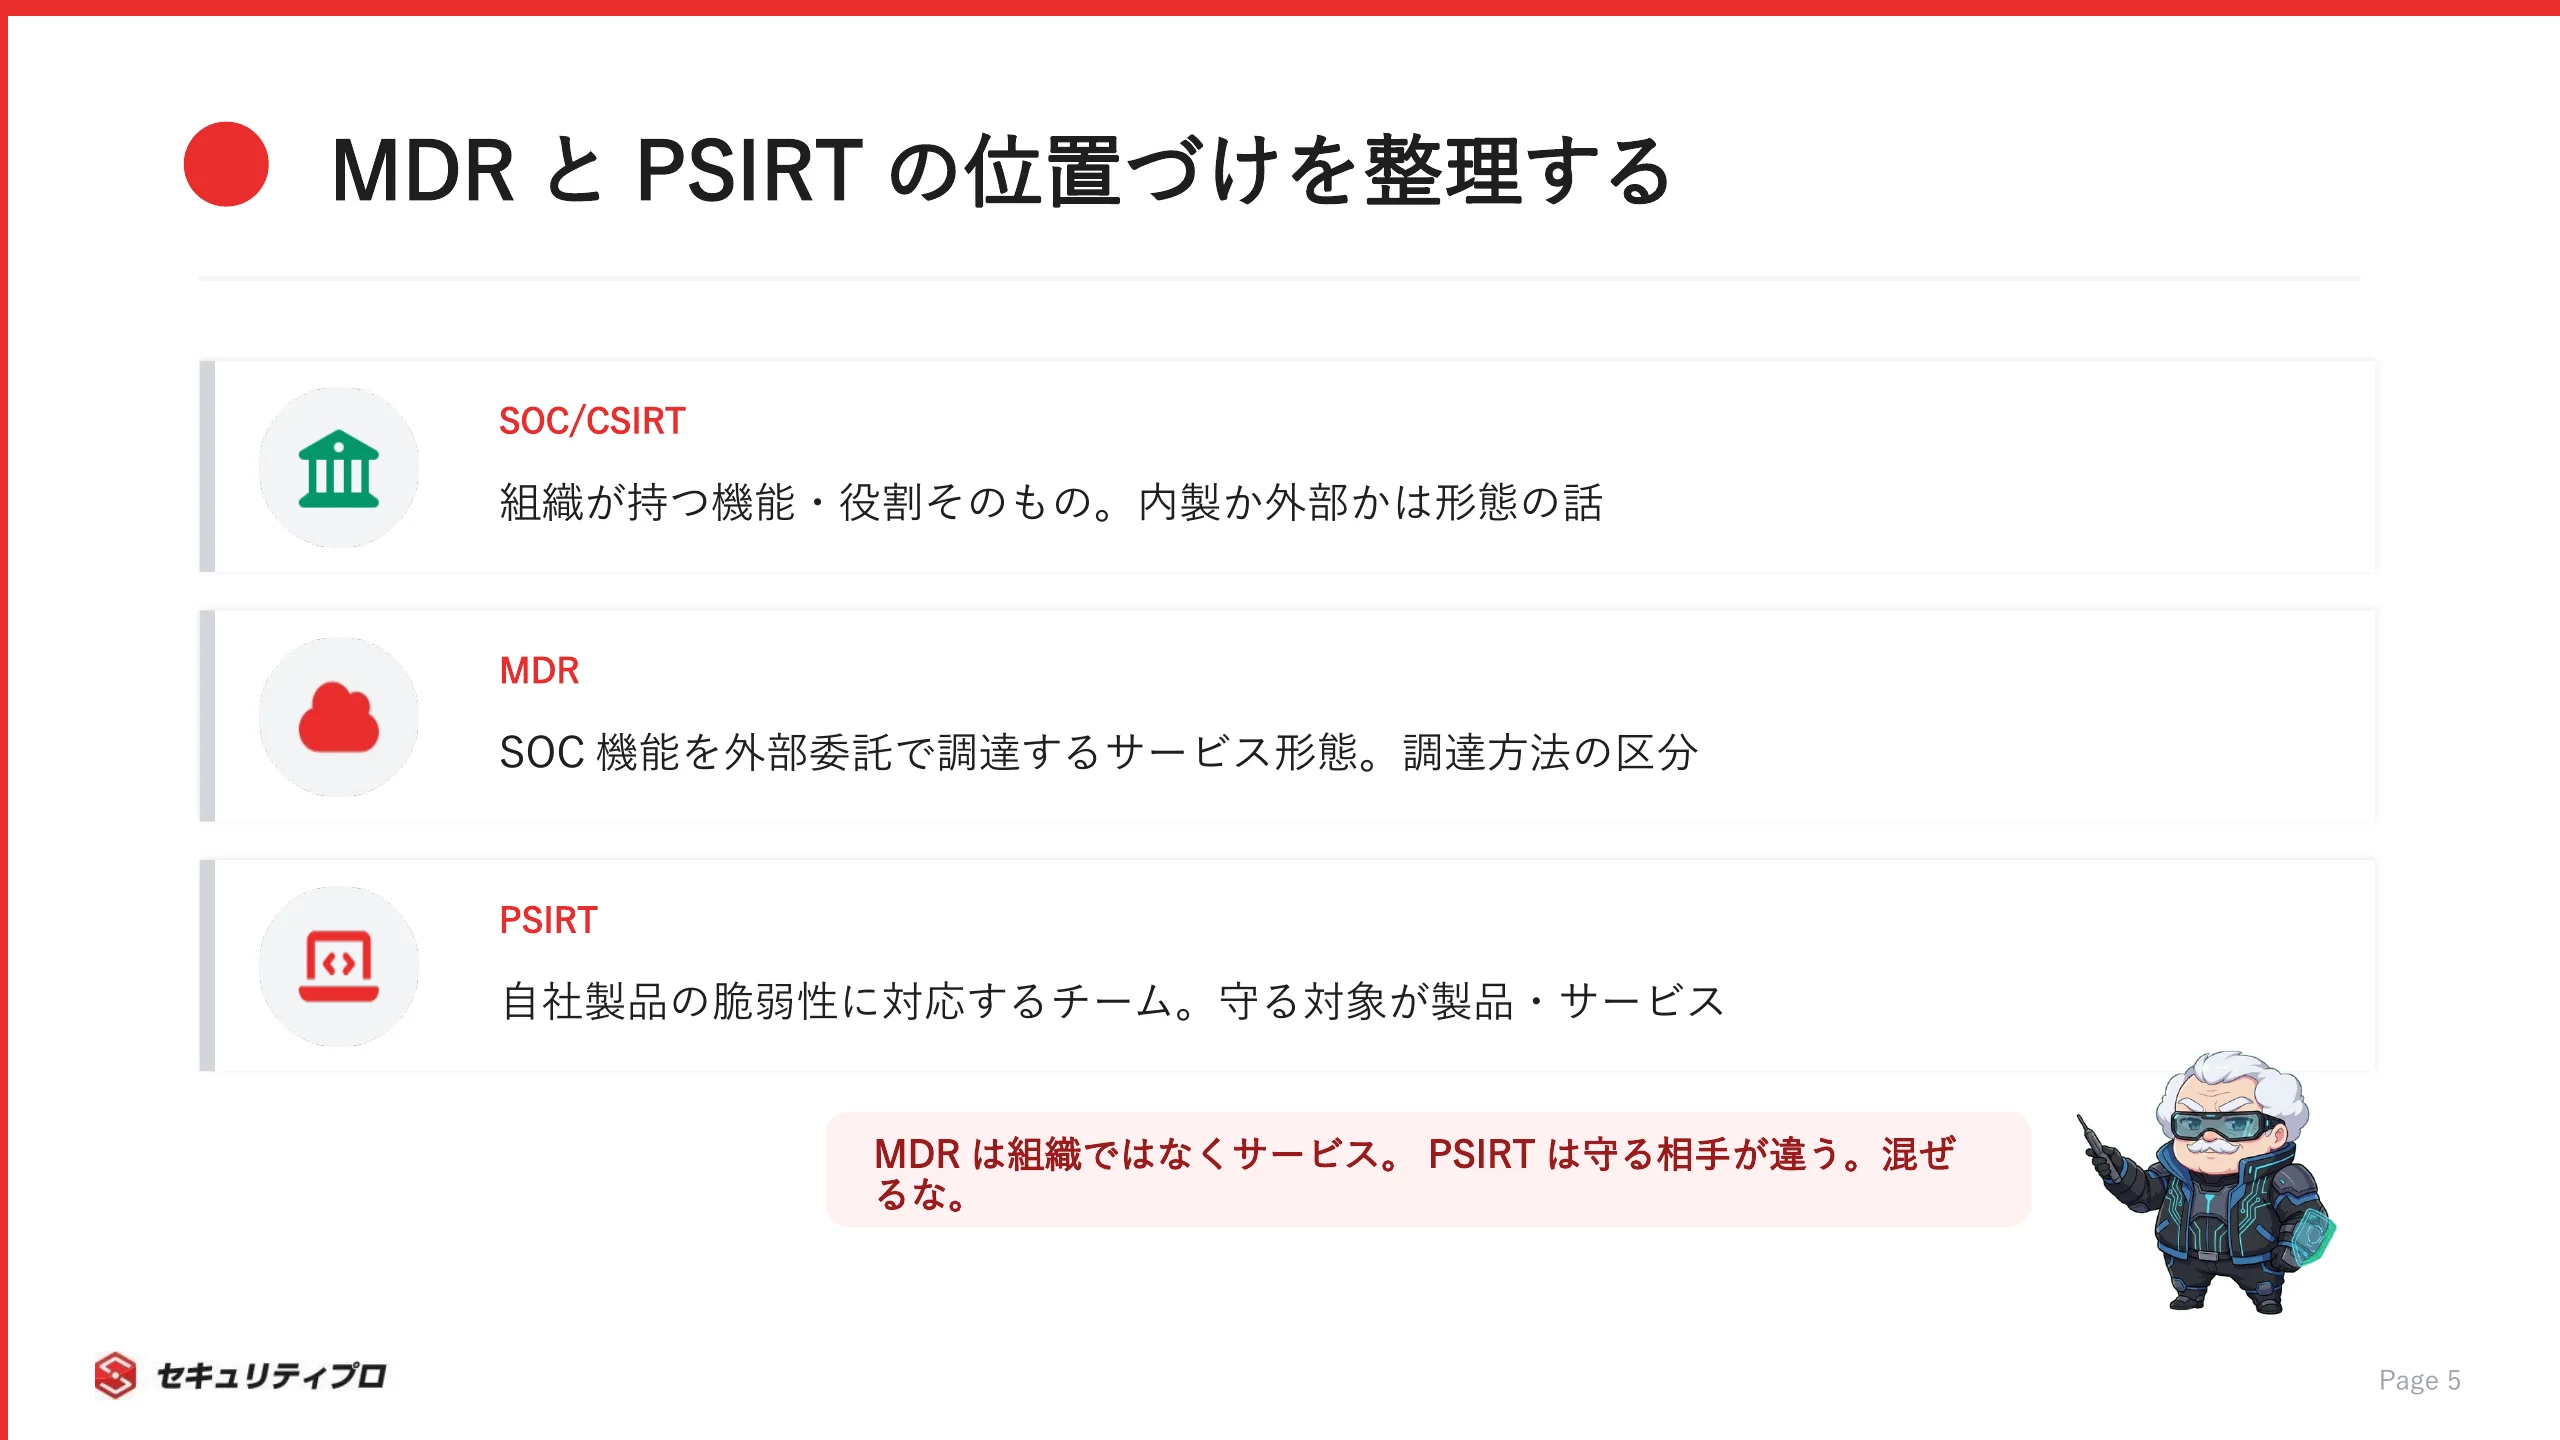
混乱のもとはここで、MDRはSOCやCSIRTと横並びの「組織」ではありません。
SOCという監視機能を外部化するための選択肢のひとつという位置づけです。
SOC・CSIRTとMDRの関係を整理すると、こうなります。
- SOC・CSIRTは、組織が持つ機能・役割そのもの
- MDRは、その機能を外部委託で調達するサービス形態
- 比較するときの軸が「組織」と「調達方法」で異なる
つまり「SOCとMDR、どちらがいいか」という問いは、少し噛み合っていません。
SOC機能を自社で持つのか、MDRとして外部に委ねるのか、という提供形態の選択だと捉えると理解しやすくなります。
自社の人員や体制に合わせて選ぶ話であって、優劣ではありません。
PSIRTは自社製品の脆弱性に対応するチーム
PSIRTは「Product Security Incident Response Team」の略です。
守る対象が、社内の情報資産ではなく「自社が提供する製品・サービス」である点が、CSIRTとの決定的な違いです。
自社製品に脆弱性が見つかったとき、利用者への影響を抑え、修正を届けるのがPSIRTの役目です。
CSIRTとPSIRTの守備範囲を並べると、違いがはっきりします。
- CSIRTは、自社が使う情報システム・情報資産を守る(組織内向け)
- PSIRTは、自社が売る製品・サービスの脆弱性に対応する(製品向け)
- 対象は違っても、インシデントに備え対応する姿勢は共通
守る相手で分けろ。社内のシステムがCSIRT、売り物がPSIRTだ。それだけ覚えておけ。
自社製品を持つメーカーやソフトウェア企業では、CSIRTとPSIRTの両方を置くことも珍しくありません(JPCERT/CC公式・CSIRTマテリアルの組織内CSIRTの位置づけを参照)。
SOCとCSIRTはどう連携してインシデントに対応するのか
SOCとCSIRTは対立するものではなく、連携して初めて機能します。
その流れを、平常時と発生時の2つの局面に分けて見ていきましょう。
なお、この体制の組み方は企業によってさまざまで、内製・外部委託・併設といった型に分かれます。
実際の現場では、こうした体制の運用を外部の専門家が支える案件もあります(金融企業のSOC・CSIRT連携によるインシデント対応・組織運営支援案件)。
平常時は「監視するSOC」と「備えるCSIRT」で役割が分かれる
インシデントが起きていない平常時も、両者は止まっているわけではありません。
むしろ、この平時の積み重ねが有事の対応力を決めます。
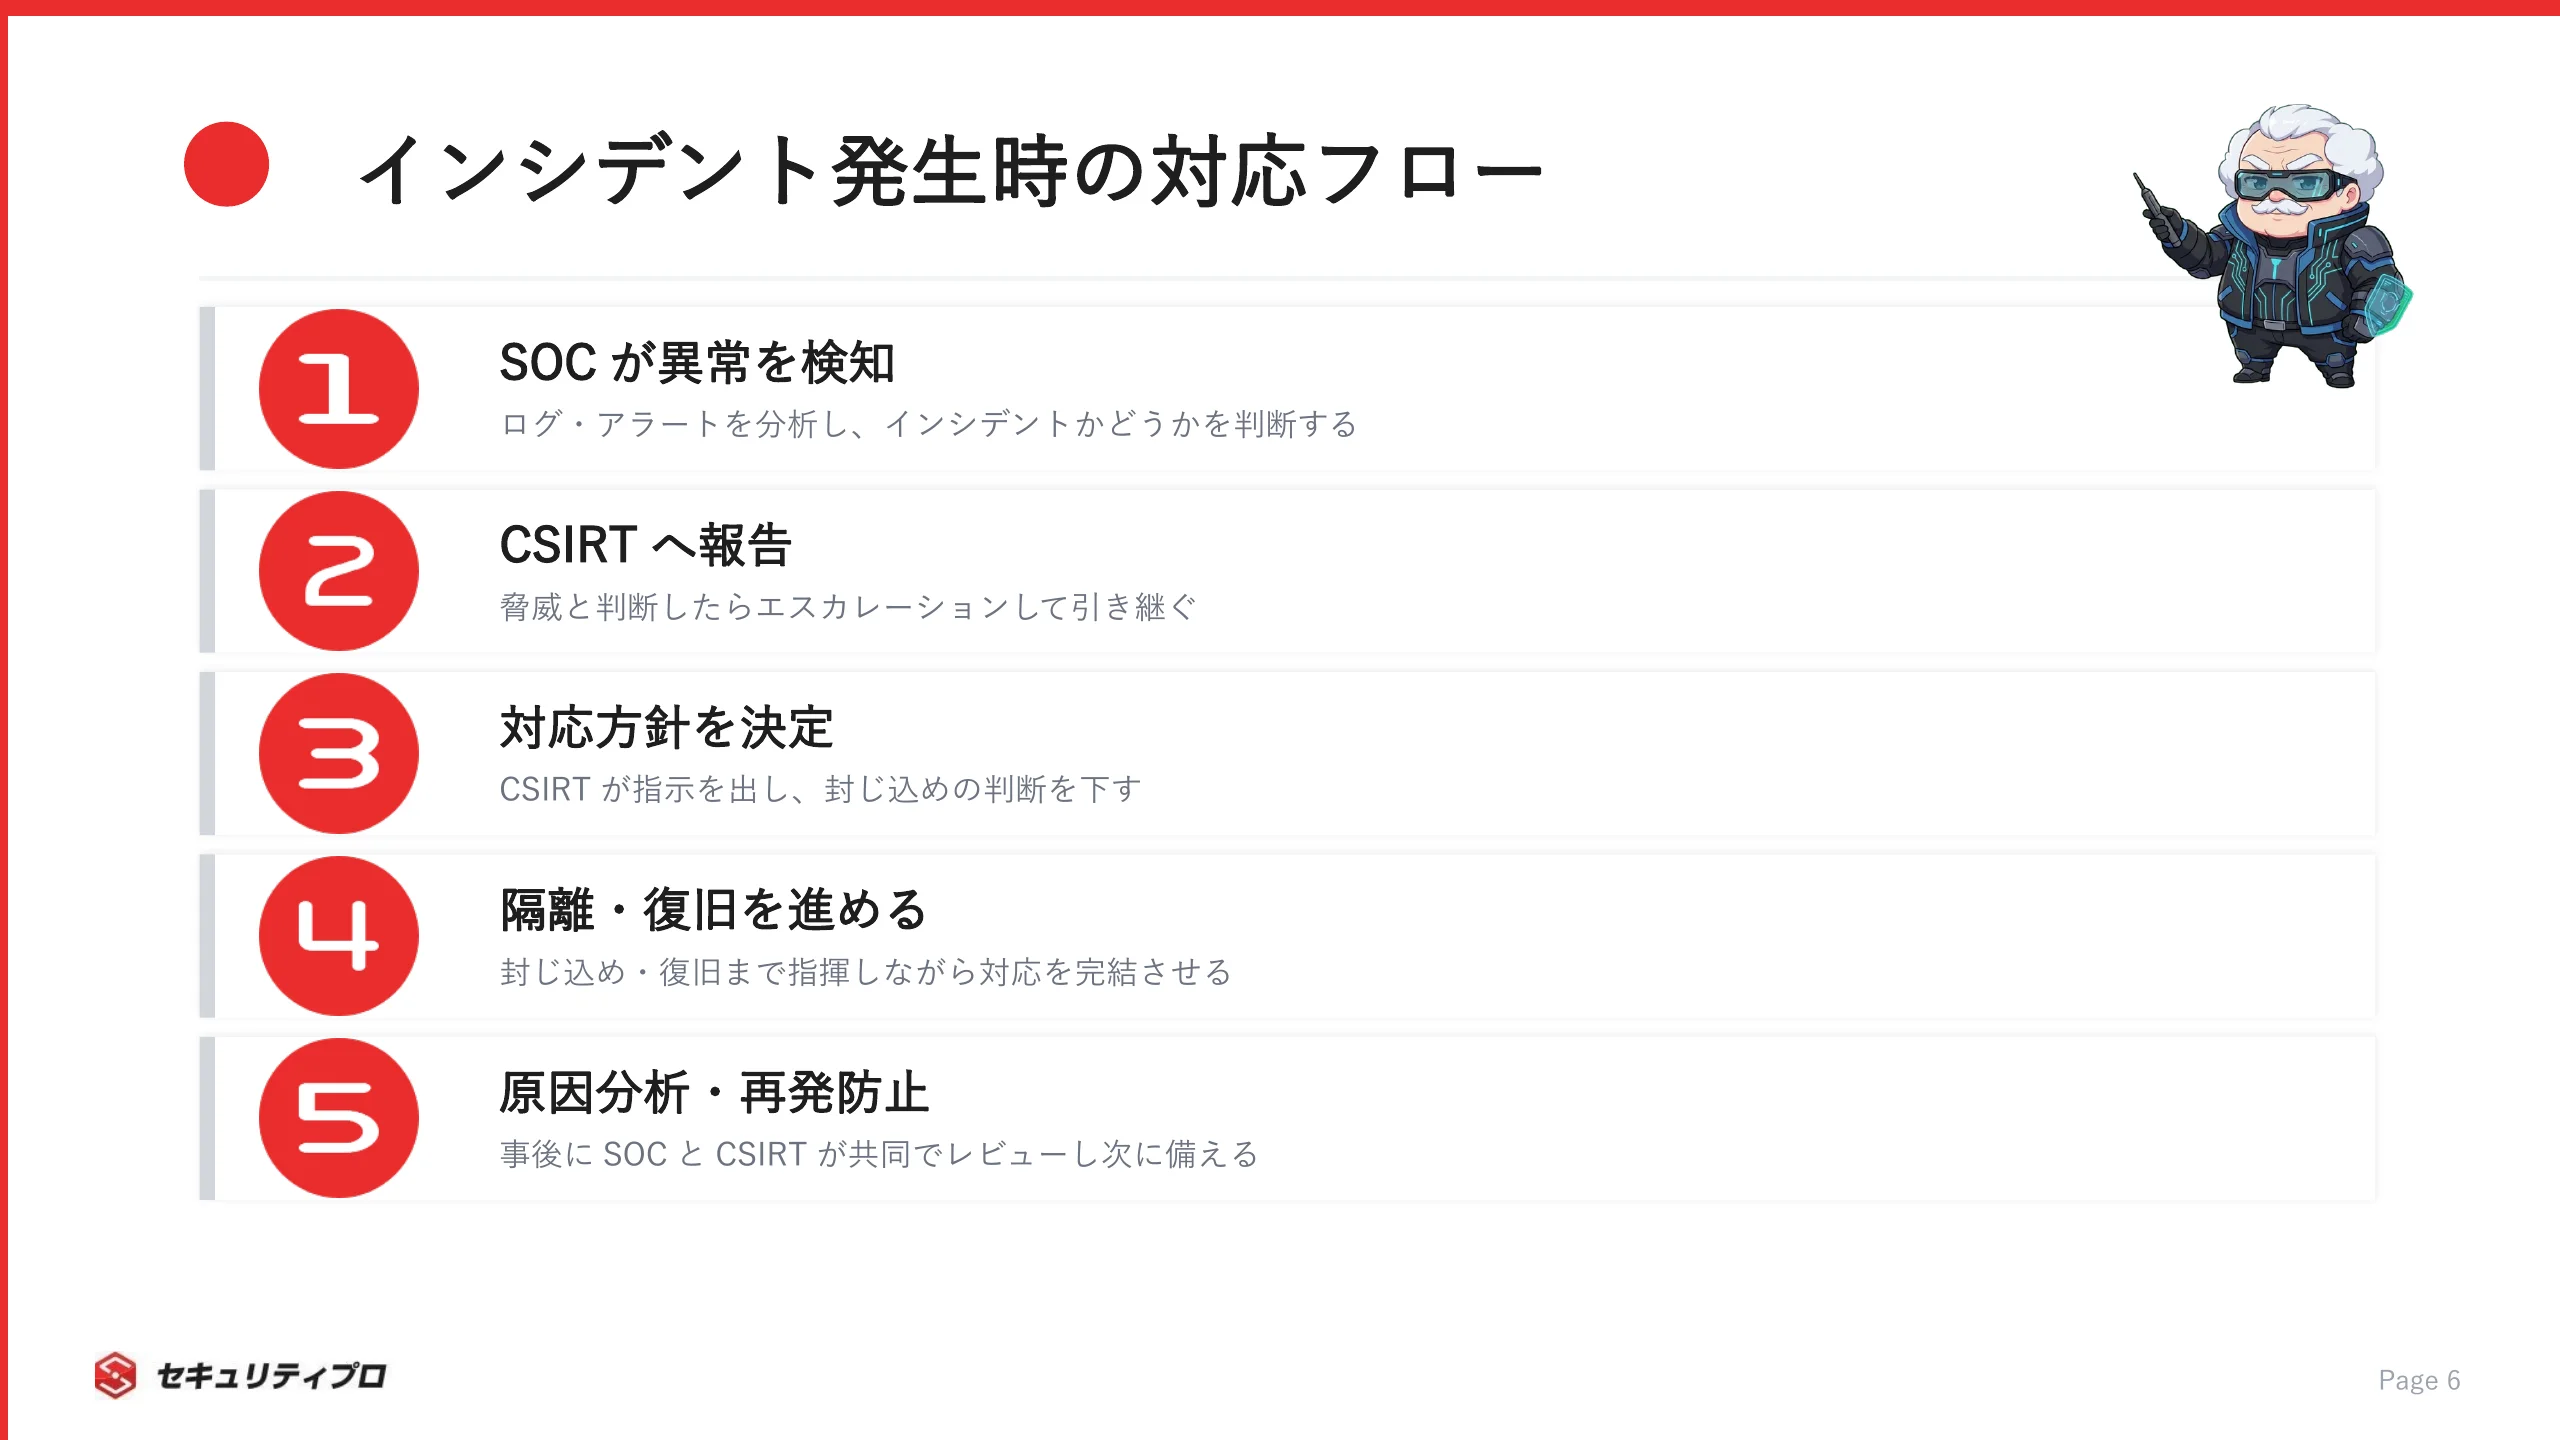
平常時の役割分担は、次のように分かれます。
- SOCは、常時監視とアラートの精度を上げるチューニング
- CSIRTは、対応体制や手順の整備、脆弱性管理
- CSIRTは、インシデント対応訓練や社内向けのセキュリティ教育
CSIRTは平時に「何もしていない」わけではなく、来るべきインシデントに備えて手順書や連絡体制を磨いています(JPCERT/CC公式・CSIRTマテリアル)。
SOCが監視のノイズを減らし、CSIRTが対応の型を整える。
この地味な準備があるからこそ、いざというときに素早く動けます。
平時の質が、そのまま有事のスピードに直結します。
発生時は検知からエスカレーション、指揮、復旧の順に流れる
インシデントが発生すると、SOCとCSIRTの受け渡しが一気に動き出します。
流れを時系列で追うと、両者の役割の切り替わりが見えてきます。
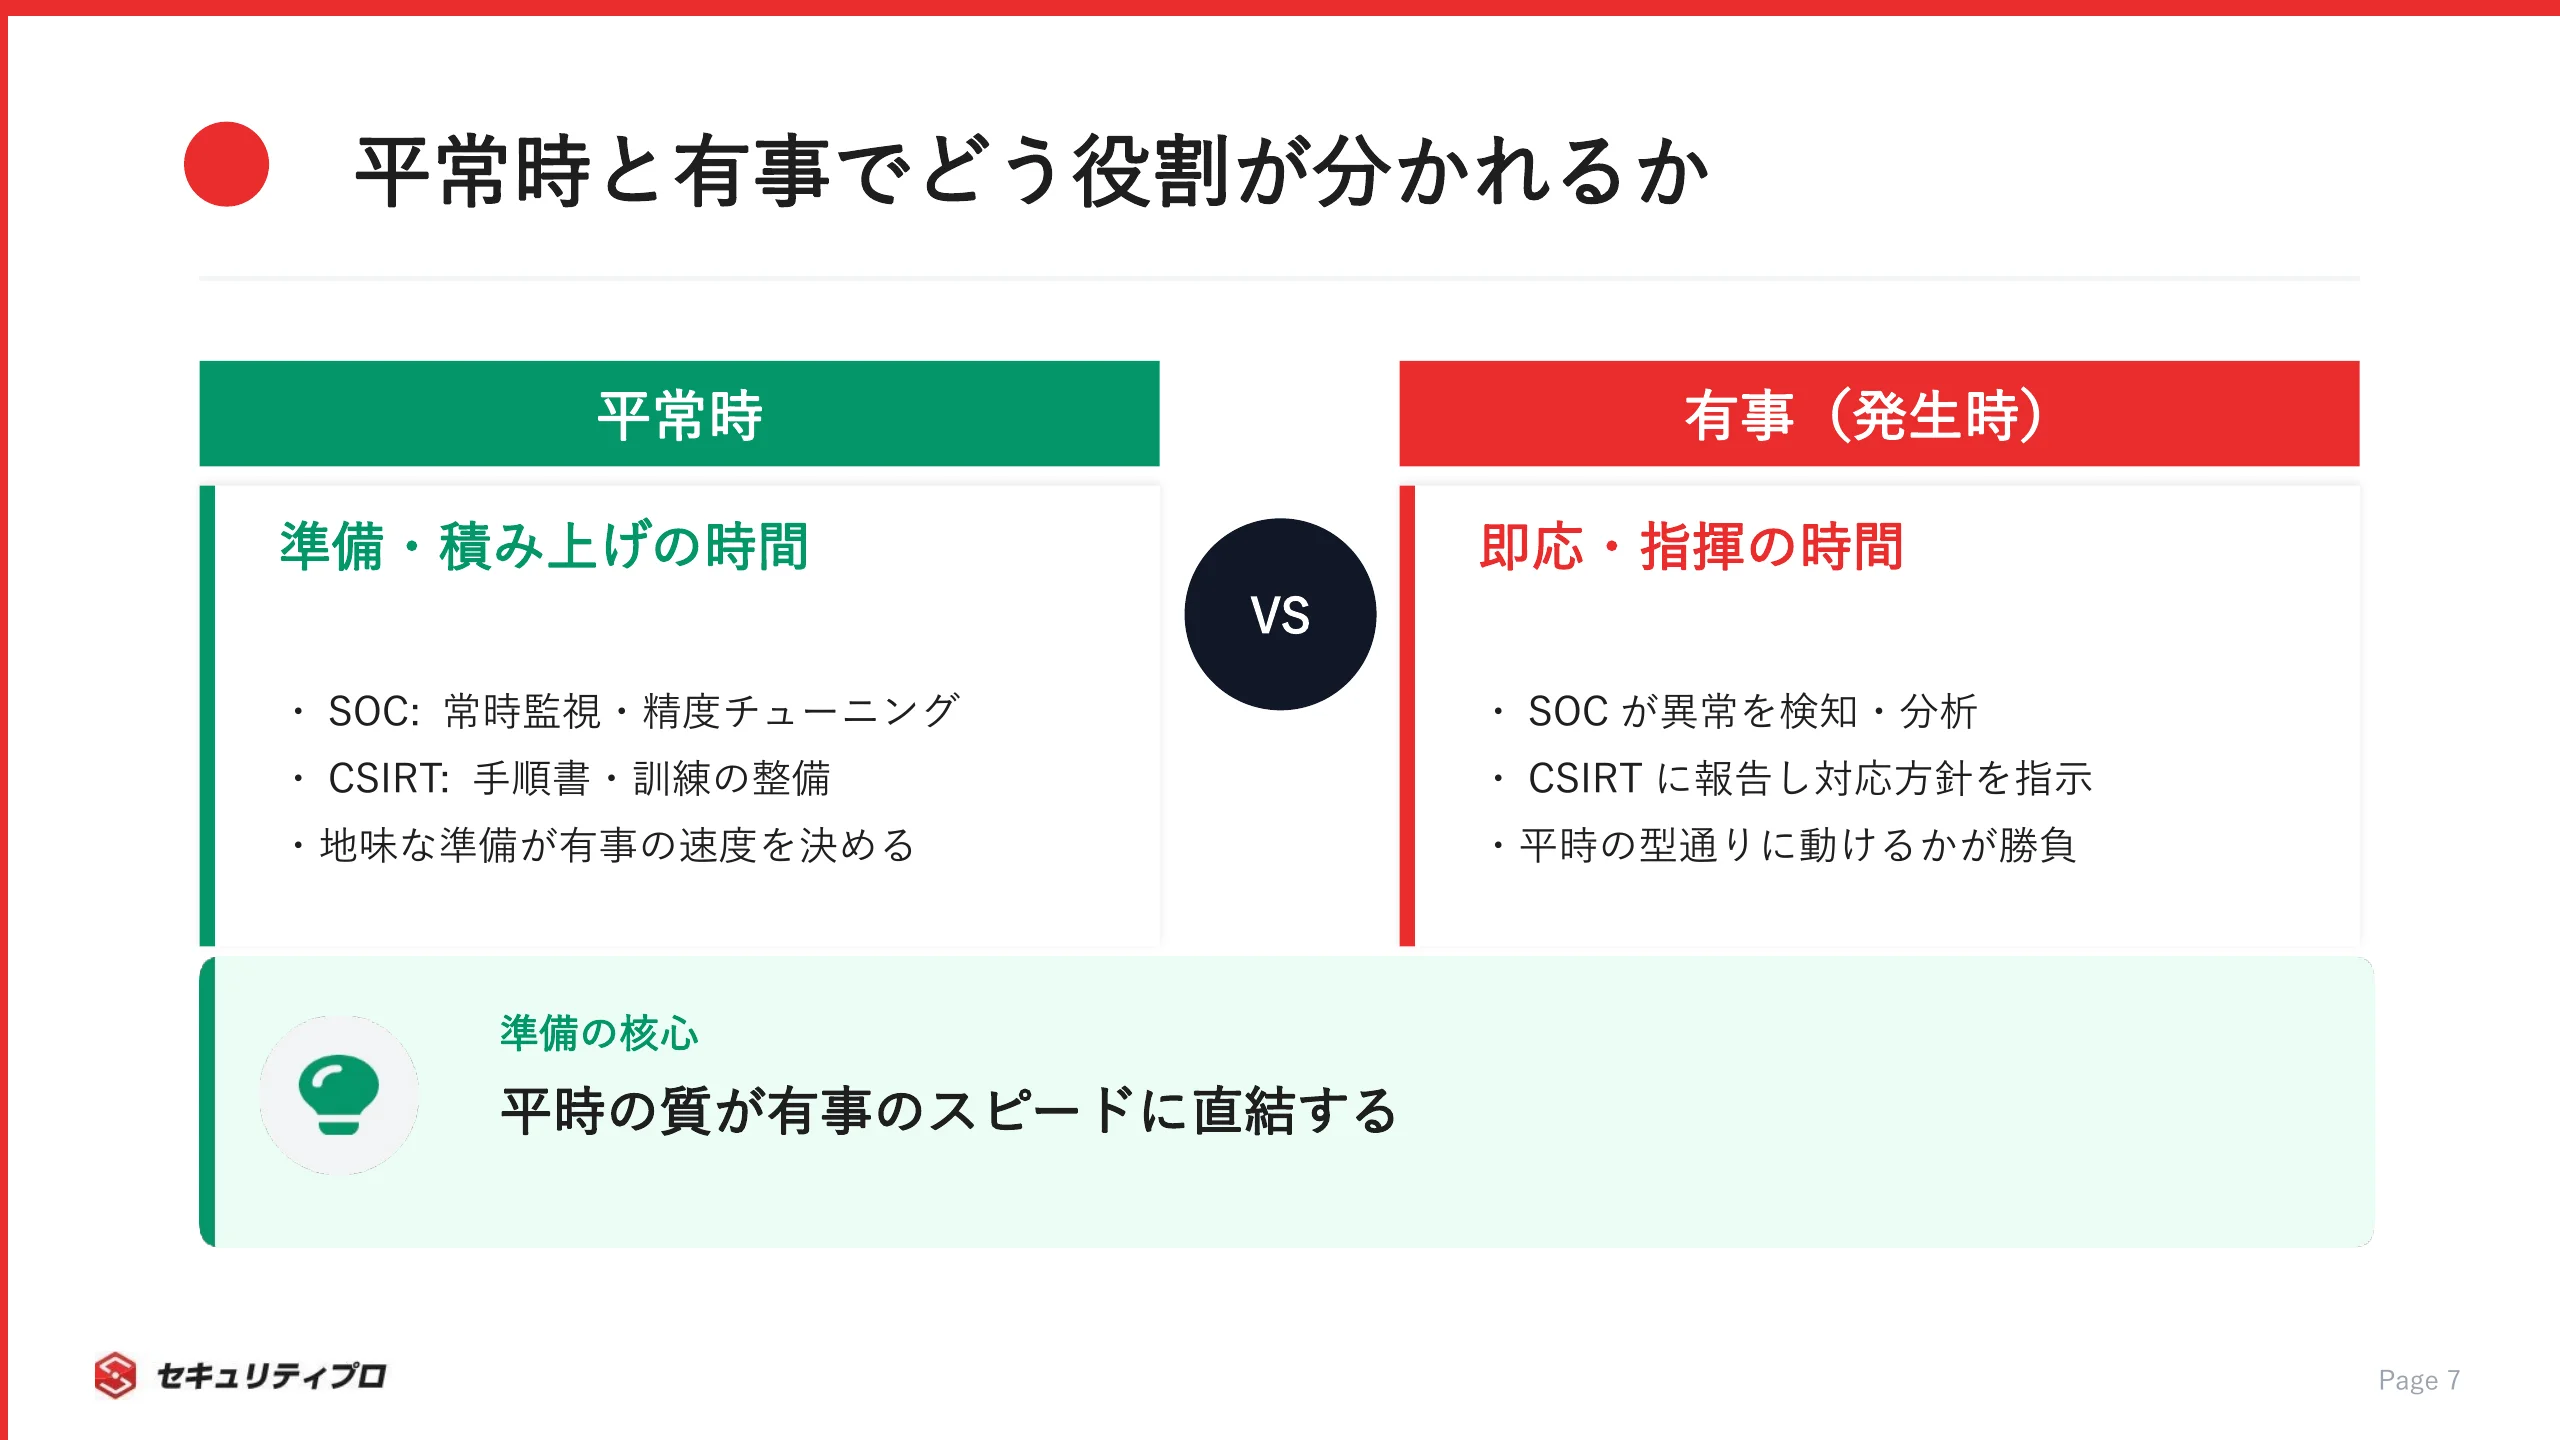
インシデント発生時の一連の流れは、以下のとおりです。
- SOCが異常を検知・分析する
- インシデントと判断し、CSIRTへ報告(エスカレーション)する
- CSIRTが対応方針を決定・指示する
- 隔離・封じ込め、そして復旧を進める
- 事後にSOCとCSIRTが共同で原因分析と再発防止を行う
検知はSOC、指揮はCSIRT。
役割が切り替わりながら進んでいきます(NTT公式・CSIRTとは、およびMBSD公式・インシデント関連コラム)。
逆だ。連携してこそ意味がある。片方だけでは必ず穴が空くんだよ。
なぜ今SOCとCSIRTの両方が求められるのか
検知だけでも対応だけでも、いまの脅威には足りません。
その背景を、攻撃の変化と制度・商流の圧力から見ていきましょう。
企業がCSIRT機能を新たに整えようとする動きは、実務の案件にも表れています(セキュリティガバナンス推進とCSIRT体制構築・支援のフリーランス案件)。
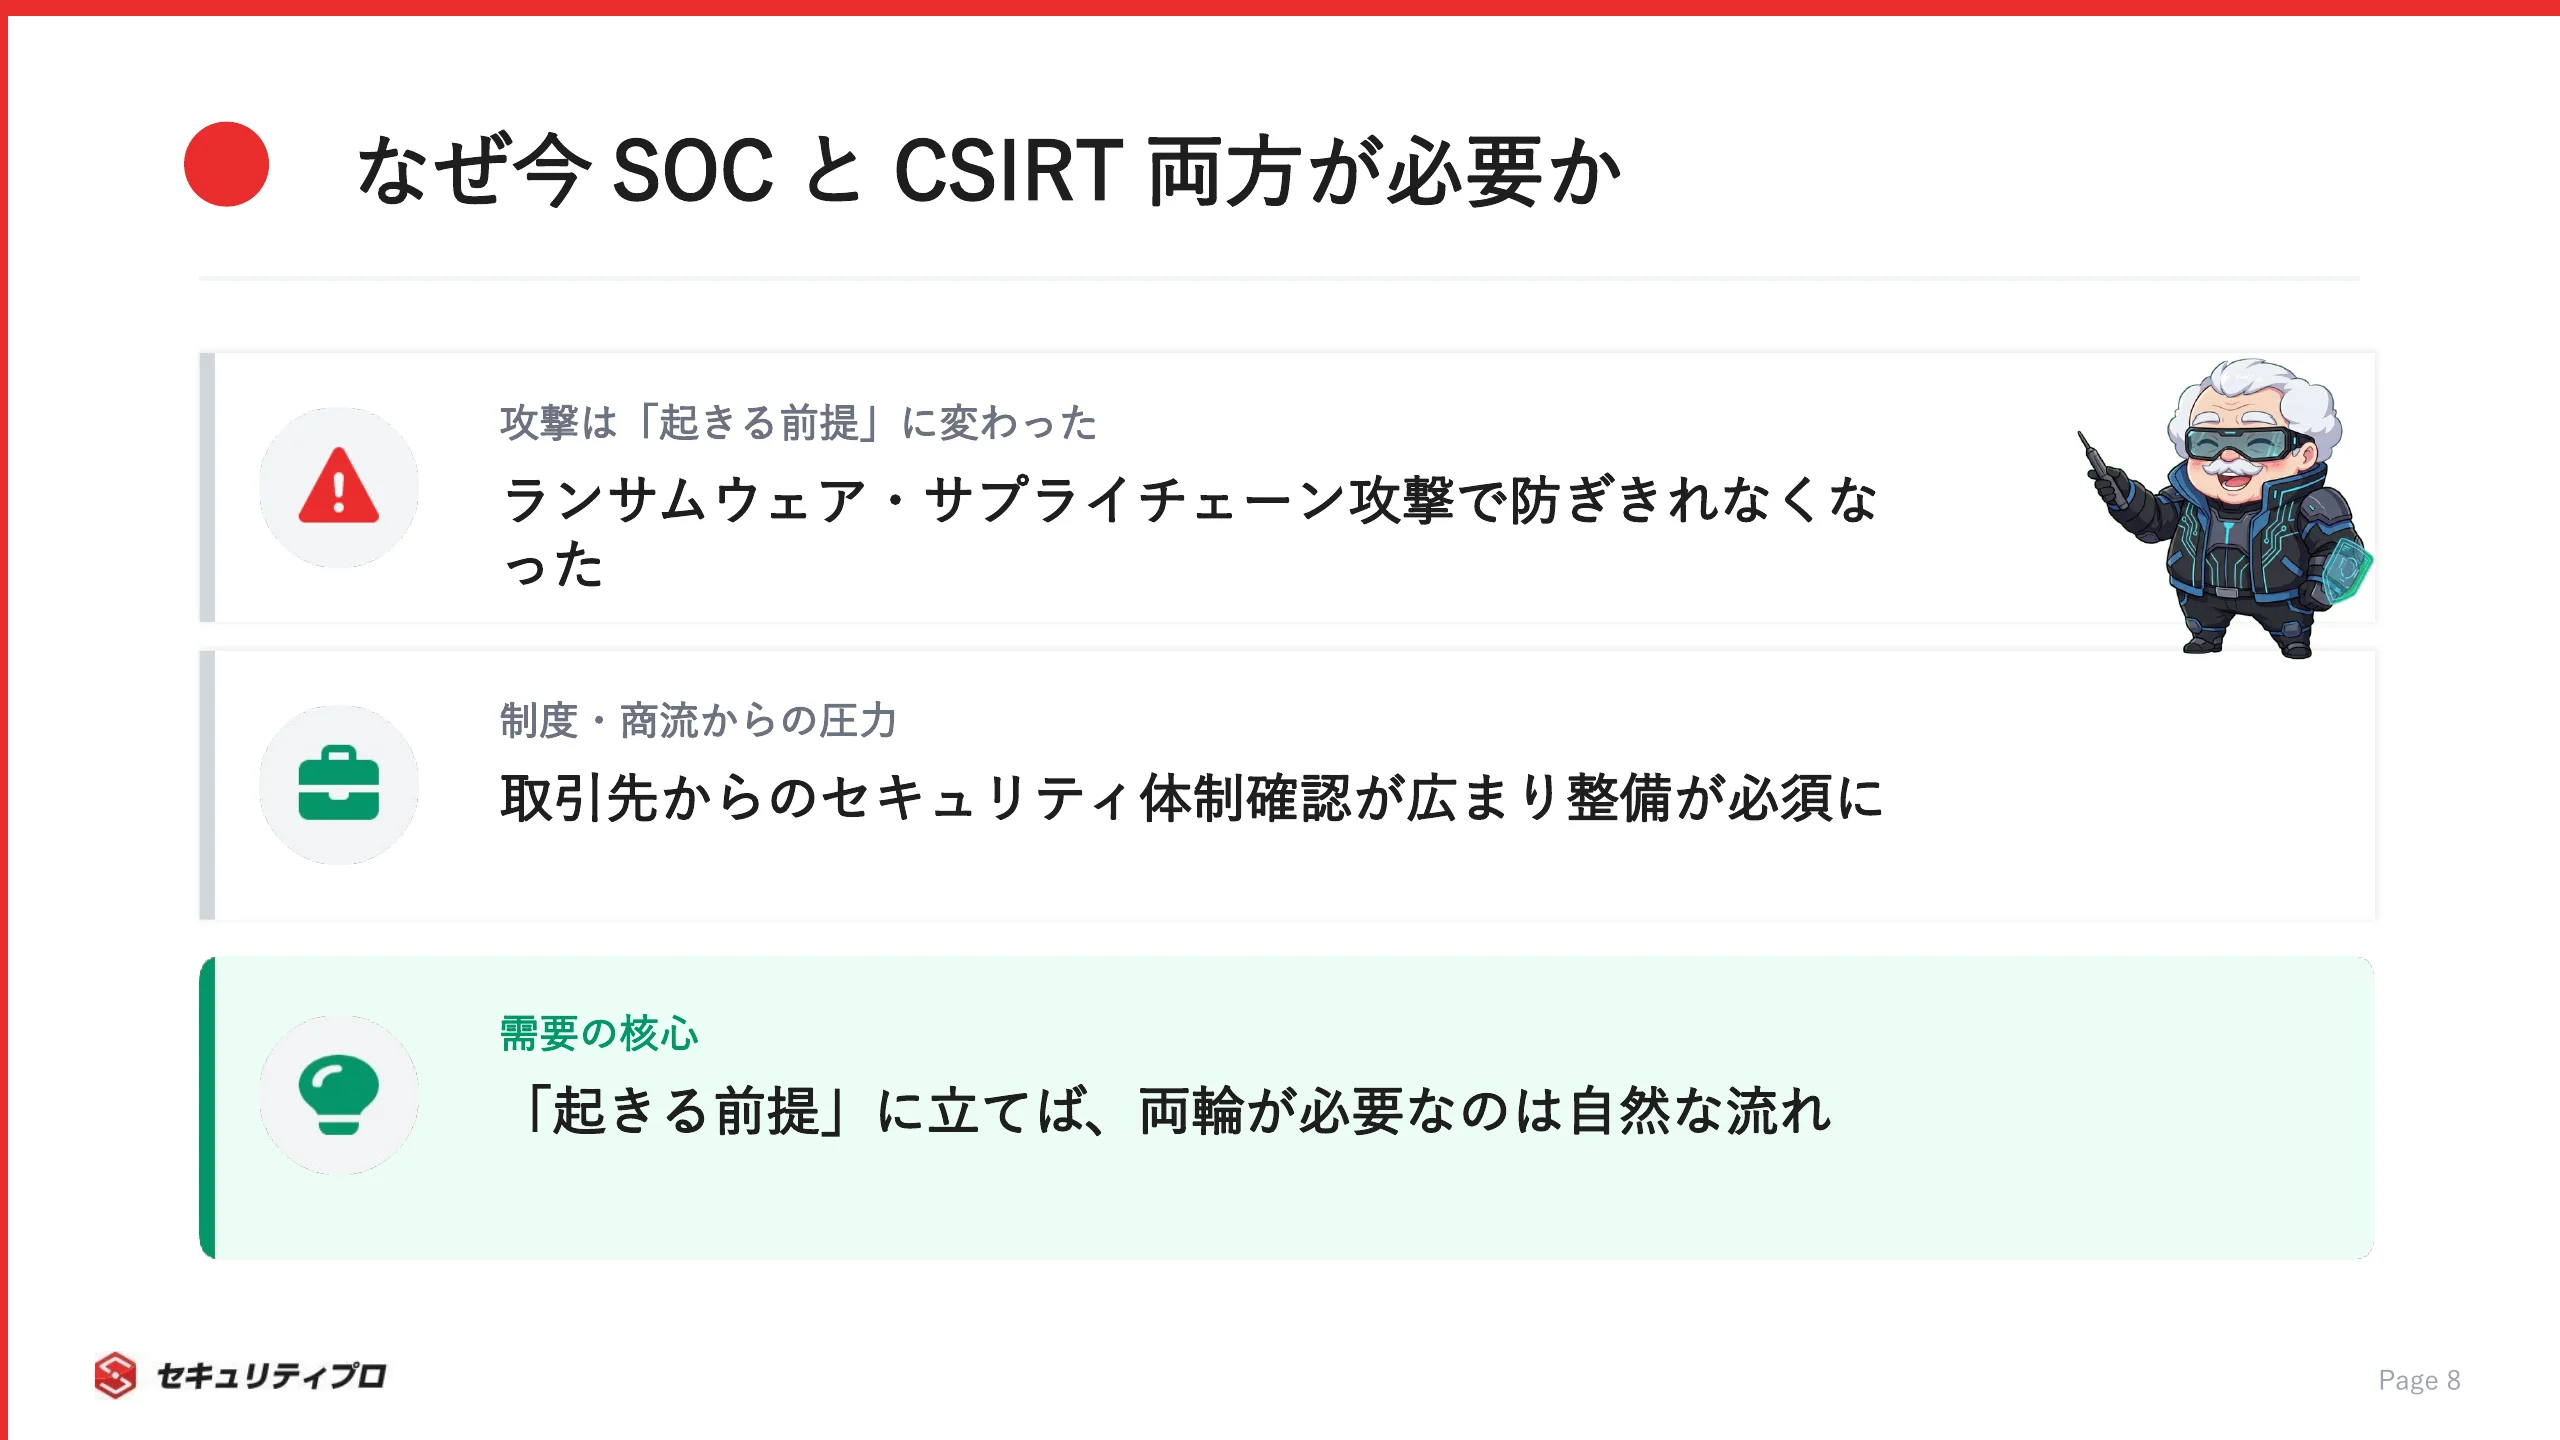
攻撃の高度化でインシデントは「起きる前提」になった
かつては「攻撃を防ぐ」ことが中心でしたが、いまは「起きる前提」で備える考え方が主流です。
ランサムウェアやサプライチェーンを狙う攻撃が続き、防ぎきる前提だけでは守りが成り立たなくなってきました。
社会全体の脅威傾向は、公的資料からも定性的に読み取れます。
- ランサムウェアによる被害が継続して上位に挙がる傾向
- 取引先を経由するサプライチェーン攻撃の広がり
- 組織を狙う脅威が毎年のように上位を占める状況
こうした傾向は、IPA「情報セキュリティ10大脅威」などの公的資料でも継続して取り上げられています(IPA公式・情報セキュリティ10大脅威)。
攻撃を早く見つけるSOCと、起きた後に組織を動かすCSIRT。
「起きる前提」に立てば、この両方が必要になるのは自然な流れです。
法規制や取引先要請が体制整備を後押ししている
体制整備を後押ししているのは、攻撃の変化だけではありません。
制度や商流からの圧力も、需要を構造的に押し上げています。
体制整備を促す主な要因は、次のようなものです。
- 取引先や親会社からのセキュリティ体制の確認・要請
- 業界団体やサプライチェーン全体での基準の広がり
- 委託先管理の一環としての監視・対応体制の要求
取引の条件として、一定のセキュリティ体制を求められる場面が増えています。
発注側が委託先に体制を確認する流れが広がると、受注側も対応せざるを得ません。
こうして、SOCやCSIRTを整える動きが業界全体へ波及していきます。
自社の事情だけでなく、取引の連鎖の中で体制整備が求められる。
そこが近年の特徴です。
SOCアナリストとCSIRTメンバーで求められるスキルと資格は違う
ここからはキャリアの視点に切り替えます。
どちら側を目指すかで、磨くべきスキルも効く資格も変わってきます。
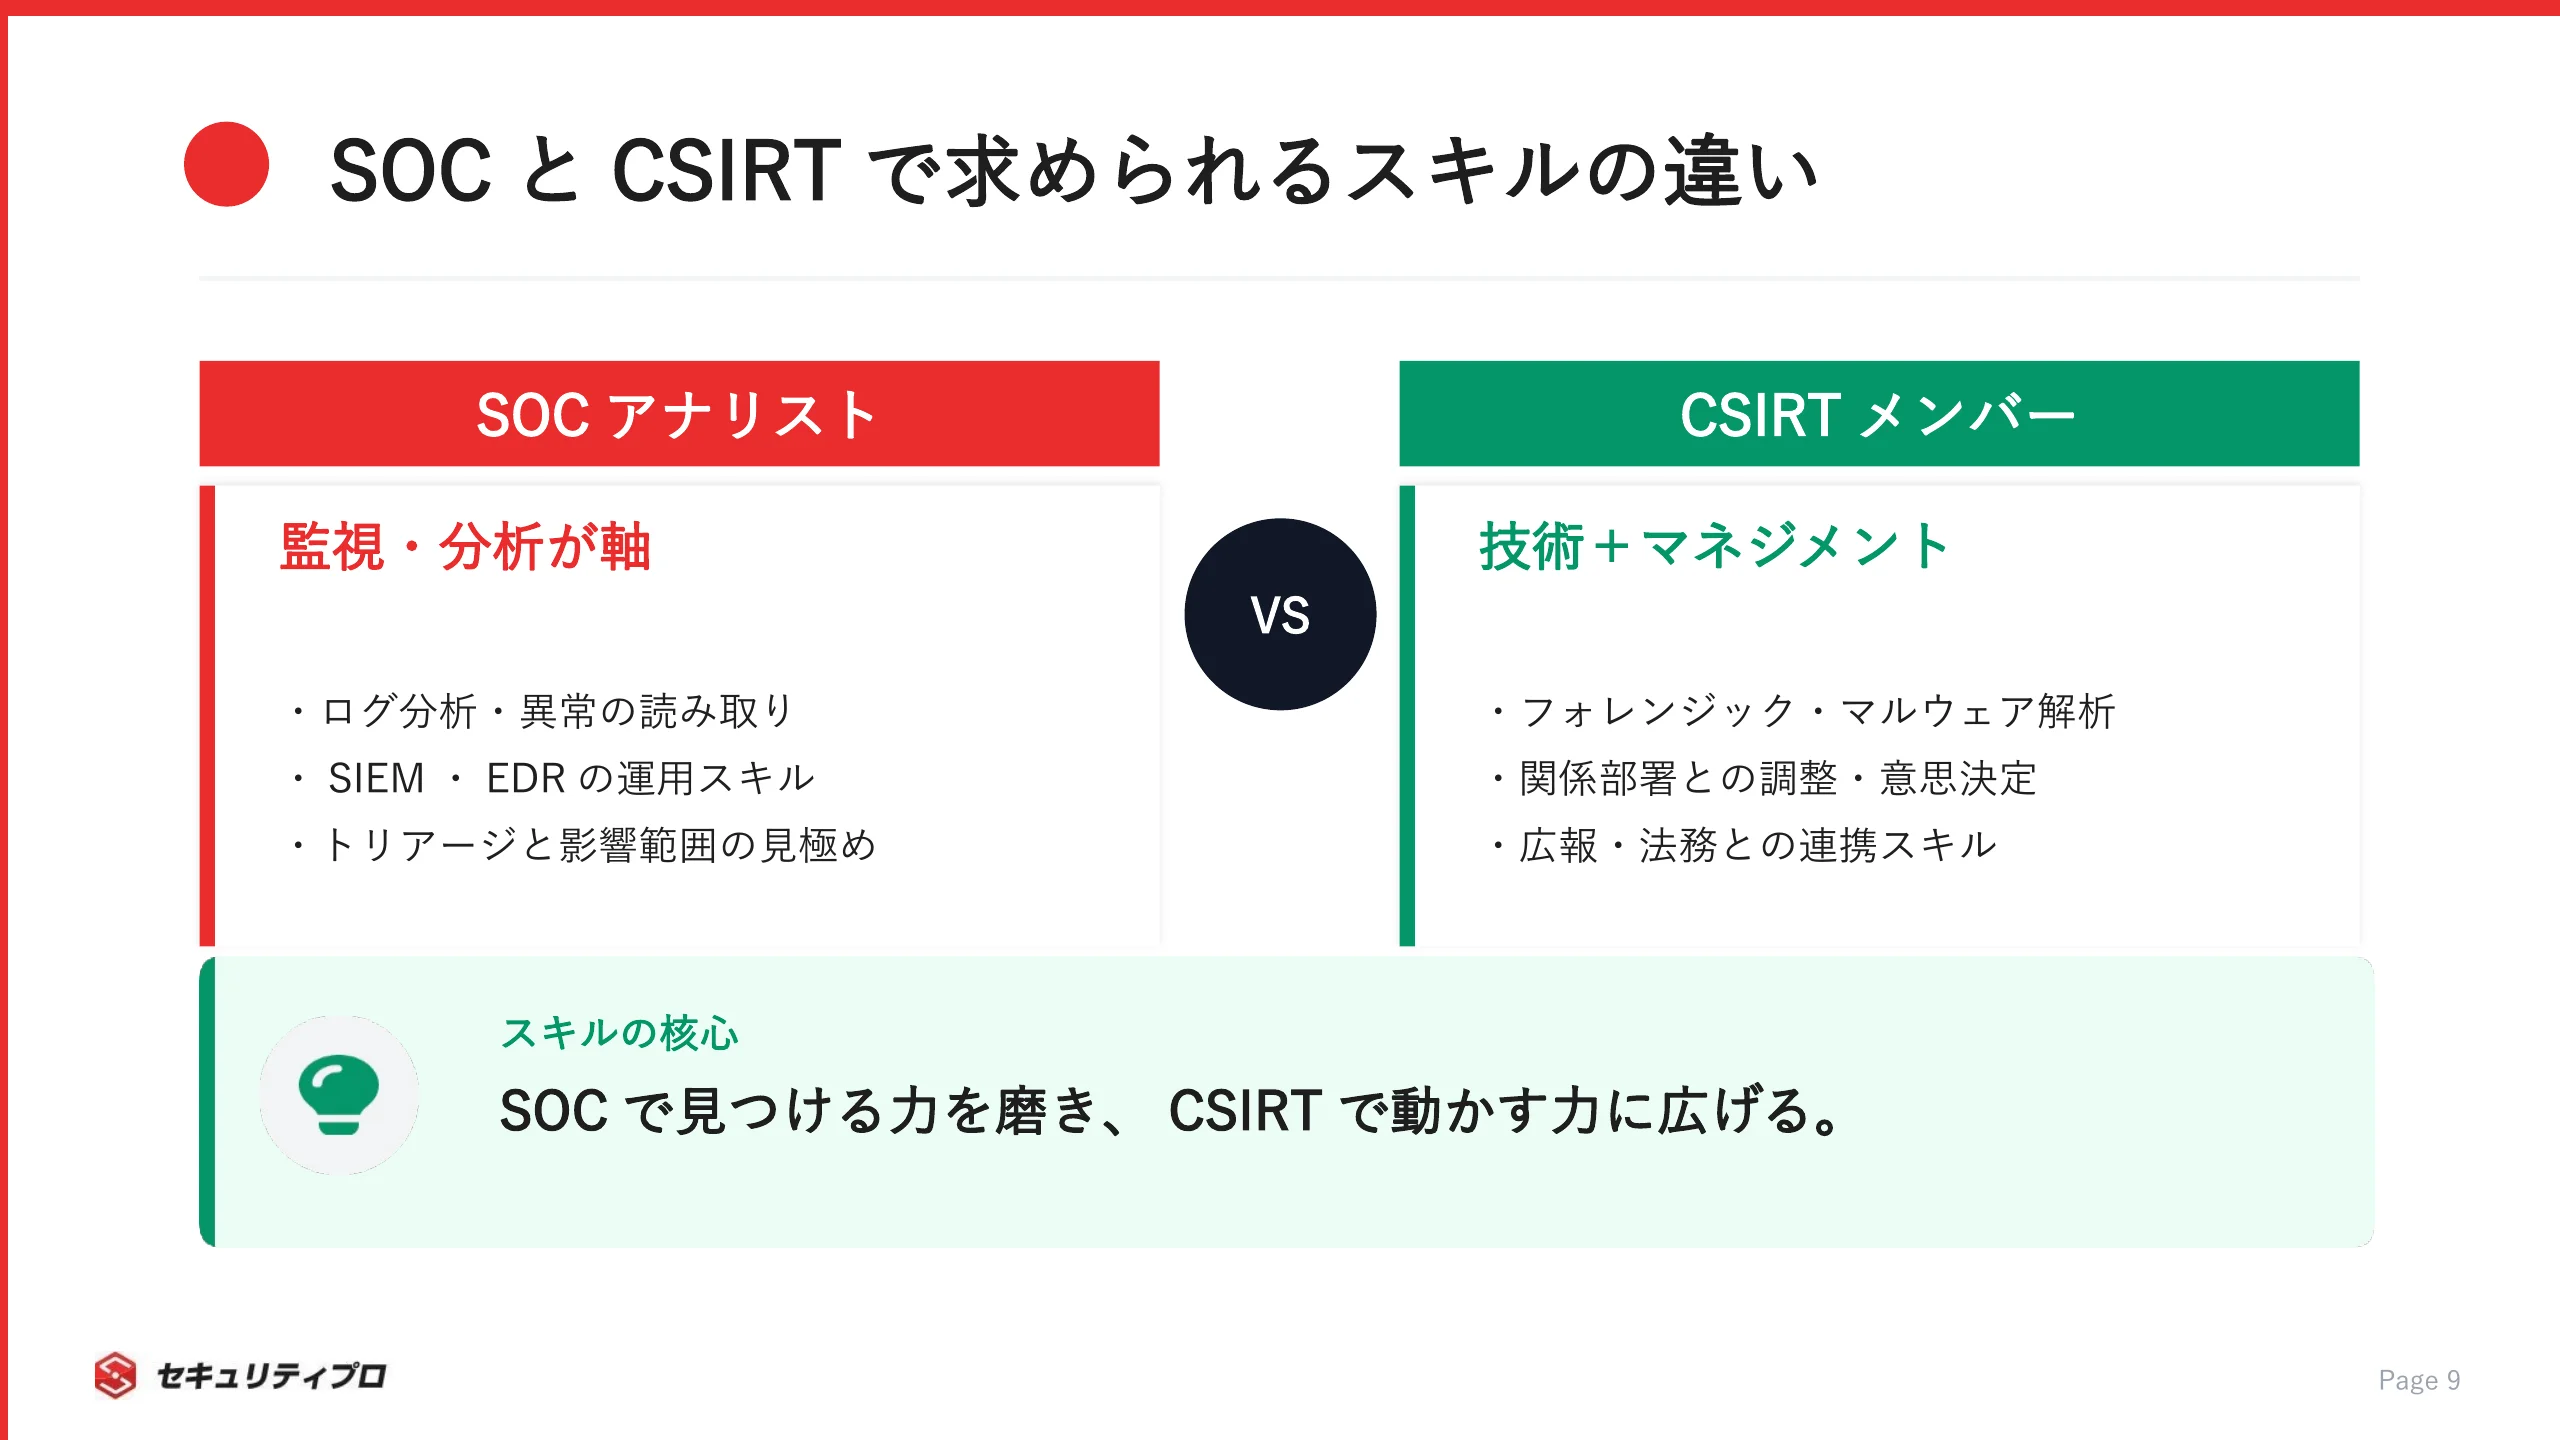
SOC側は監視・分析の技術スキルが軸になる
SOC側で評価されるのは、監視と分析にまつわる技術スキルです。
日々流れてくるログやアラートから、本物の脅威を見抜く力が問われます。
SOCで軸になるスキルは、以下のとおりです。
- ログ分析と、そこから異常を読み取る力
- SIEM・EDRといった監視ツールの運用
- アラートのトリアージ(優先度づけ)
- 脅威の分析と、影響範囲の見極め
未経験からセキュリティに入る入り口として、SOCアナリストが挙げられることも多い職種です。
監視の現場で場数を踏みながら、分析の勘を養っていく形になります。
ここで身につけた「見つける力」は、後述のCSIRTへ進むうえでも土台になります。
まずは監視の最前線で、脅威の顔つきを覚えることが第一歩です。
CSIRT側は対応調整やフォレンジックとマネジメント力が問われる
CSIRT側では、技術スキルに加えて非技術のスキルが強く問われます。
インシデントの最中に、人と組織を動かす力が必要になるからです。
CSIRTで求められるスキルは、技術と非技術の両面にわたります。
- フォレンジックやマルウェア解析といった技術スキル
- 関係部署との調整、広報・法務との連携
- 対応方針を決める意思決定・マネジメント
技術だけでも、調整だけでも務まらない。
そこがCSIRTの難しさであり、面白さでもあります(JPCERT/CC公式・CSIRTマテリアル)。
SOCで監視・分析の経験を積んだ人が、そこから対応・指揮の領域へ広げていく流れは自然です。
検知の解像度が高い人ほど、対応の判断も的確になります。
SOCからCSIRTへというキャリアの連続性は、多くの現場で見られる道筋です。
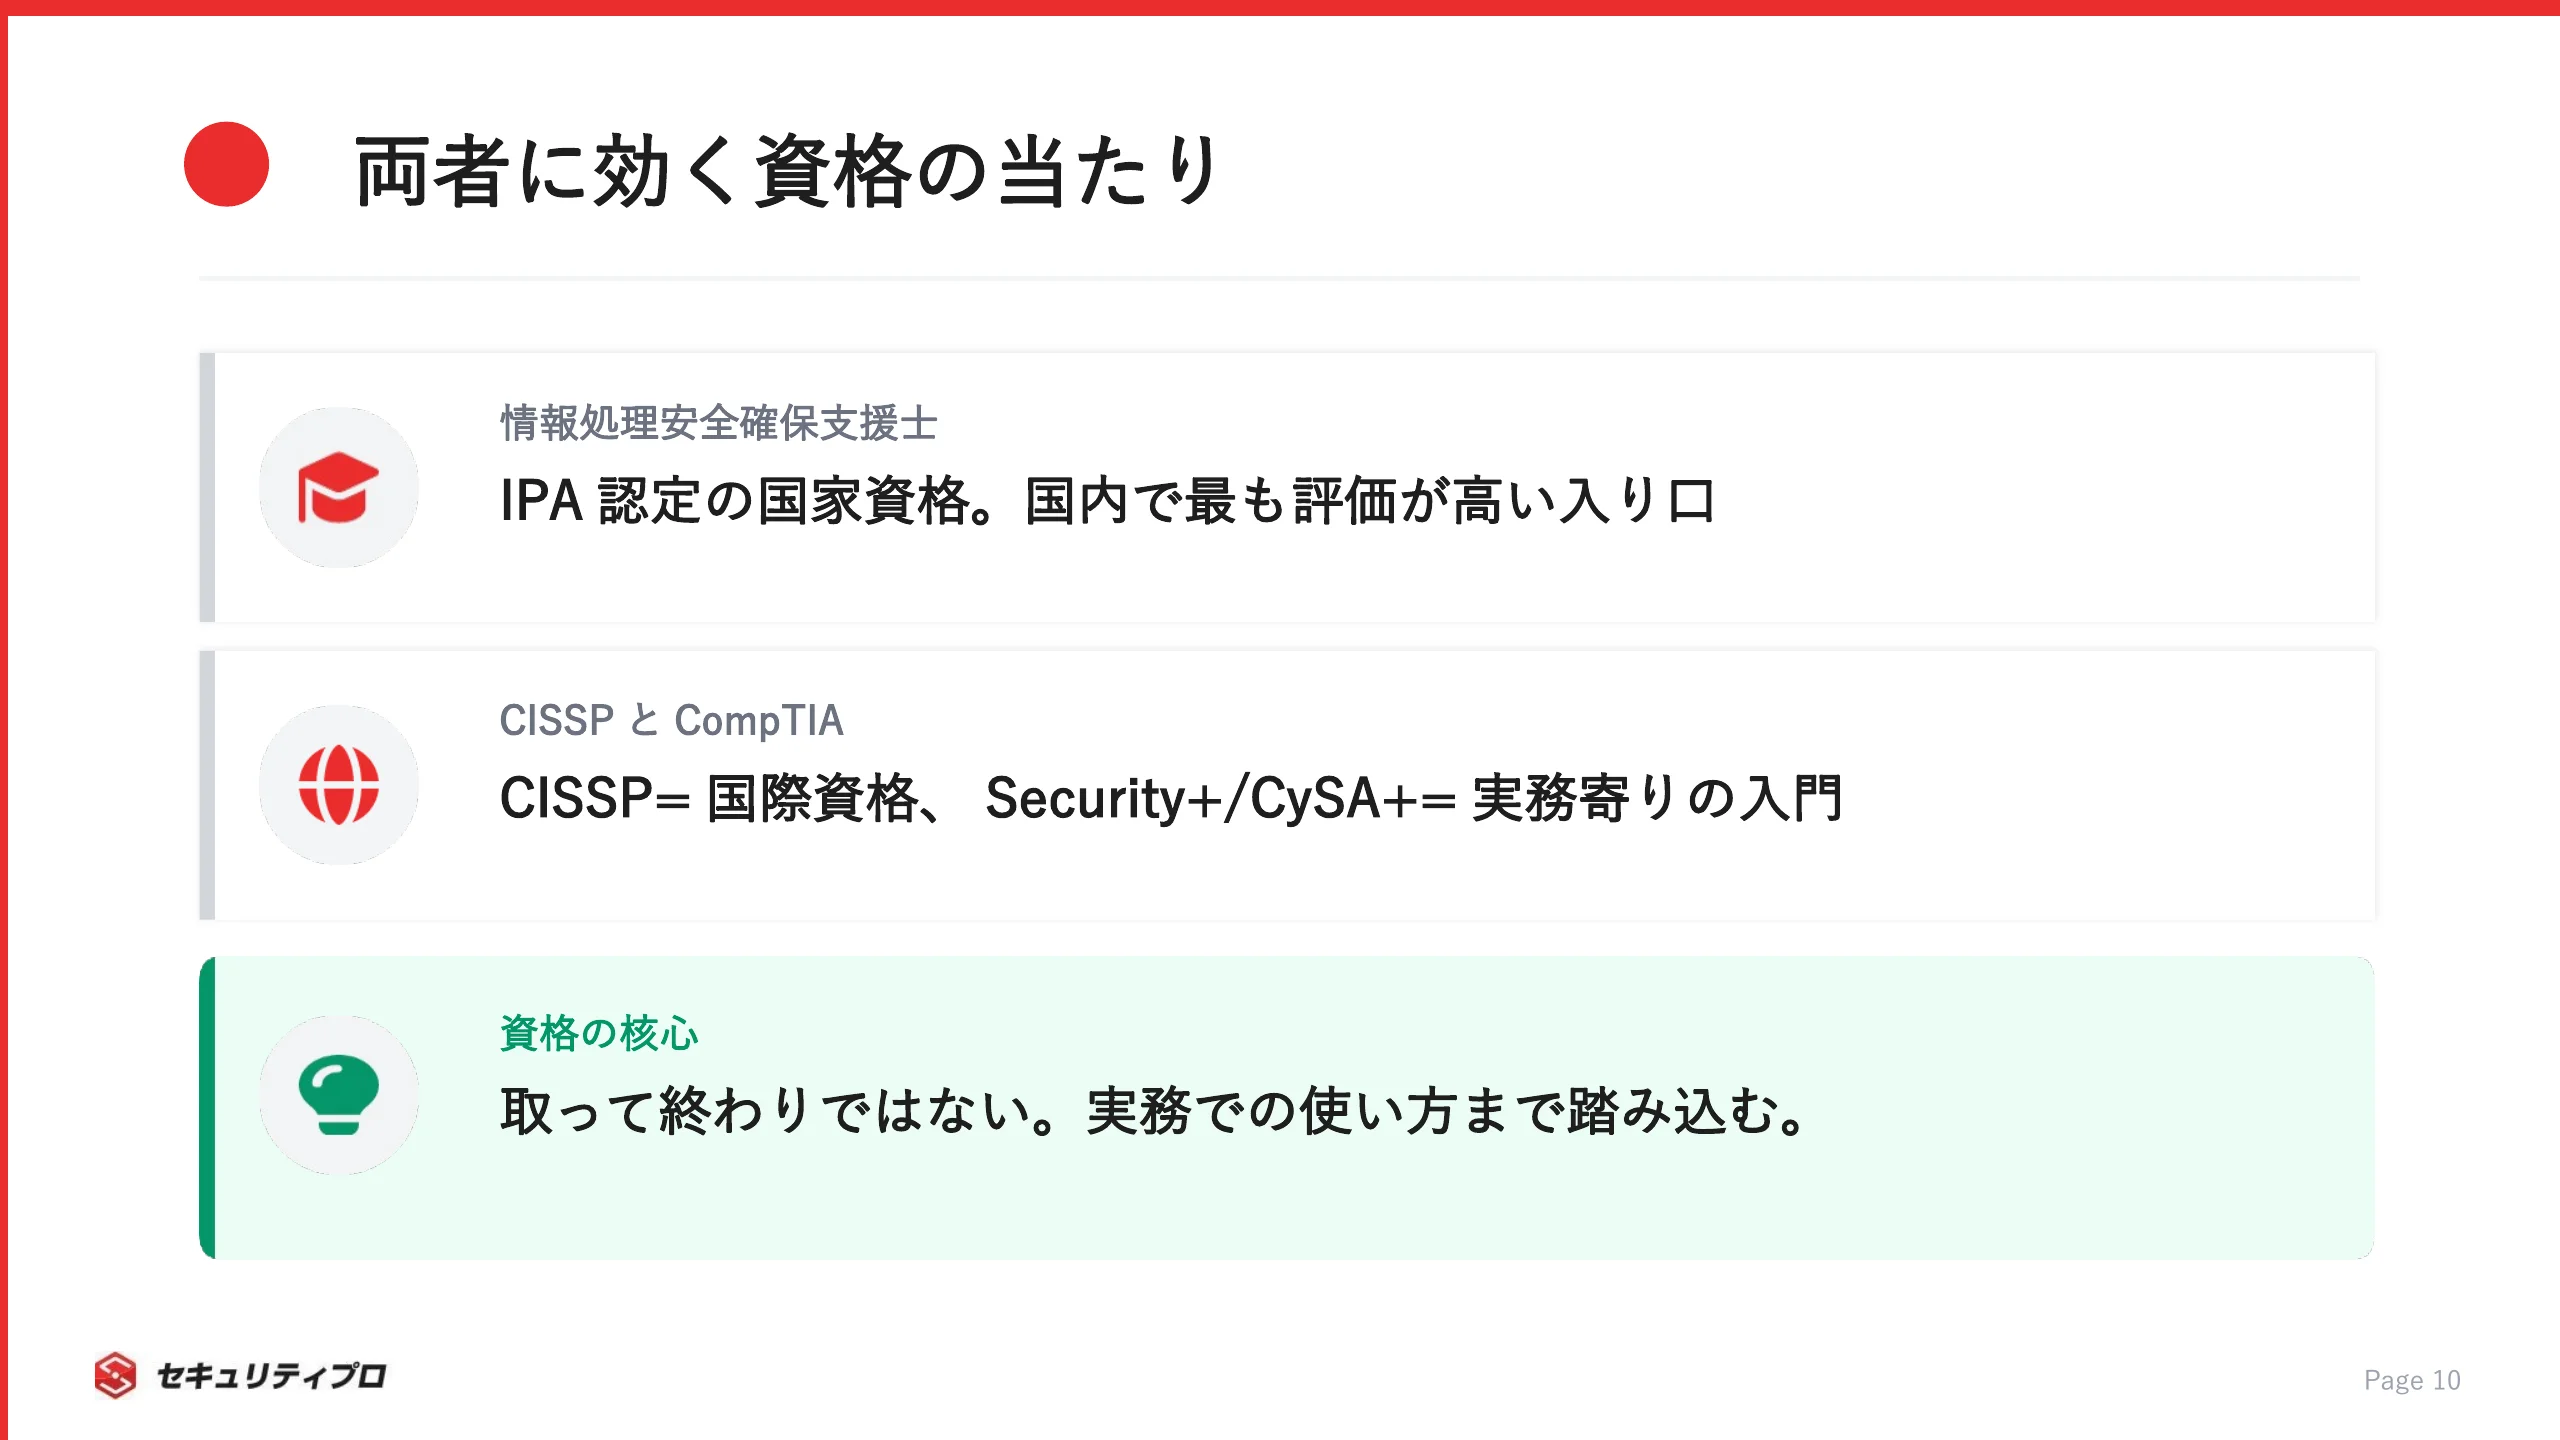
両者に効く資格は情報処理安全確保支援士やCISSPなど
SOC側でもCSIRT側でも評価される資格には、共通するものがあります。
資格は、入口の当たりをつける材料として役立ちます。
どちらの道でも位置づけの高い資格は、次のとおりです。
情報処理安全確保支援士は国家資格として、CISSPは国際的な広さで評価されます。
より実務寄りの入口としては、CompTIAの資格群が挙げられます。
ただし資格は「取れば終わり」ではありません。
学んだ知識を監視や対応の実務でどう使うかまで踏み込めて、はじめて案件につながります。
SOC・CSIRT経験を活かすキャリアパスとフリーランスという選択肢
役割の理解を、自分の市場価値の話につなげましょう。
正社員として転職する道と、フリーランスという選択肢の両方を見ていきます。
セキュリティプロ・フリーランスでは、こうした経験を活かせる案件情報を公開しています。
気になる方は、公開している案件の一覧を眺めてみると、自分のポジションが見えやすくなります。
正社員でのキャリアパスはアナリストから対応の指揮役へ広がる
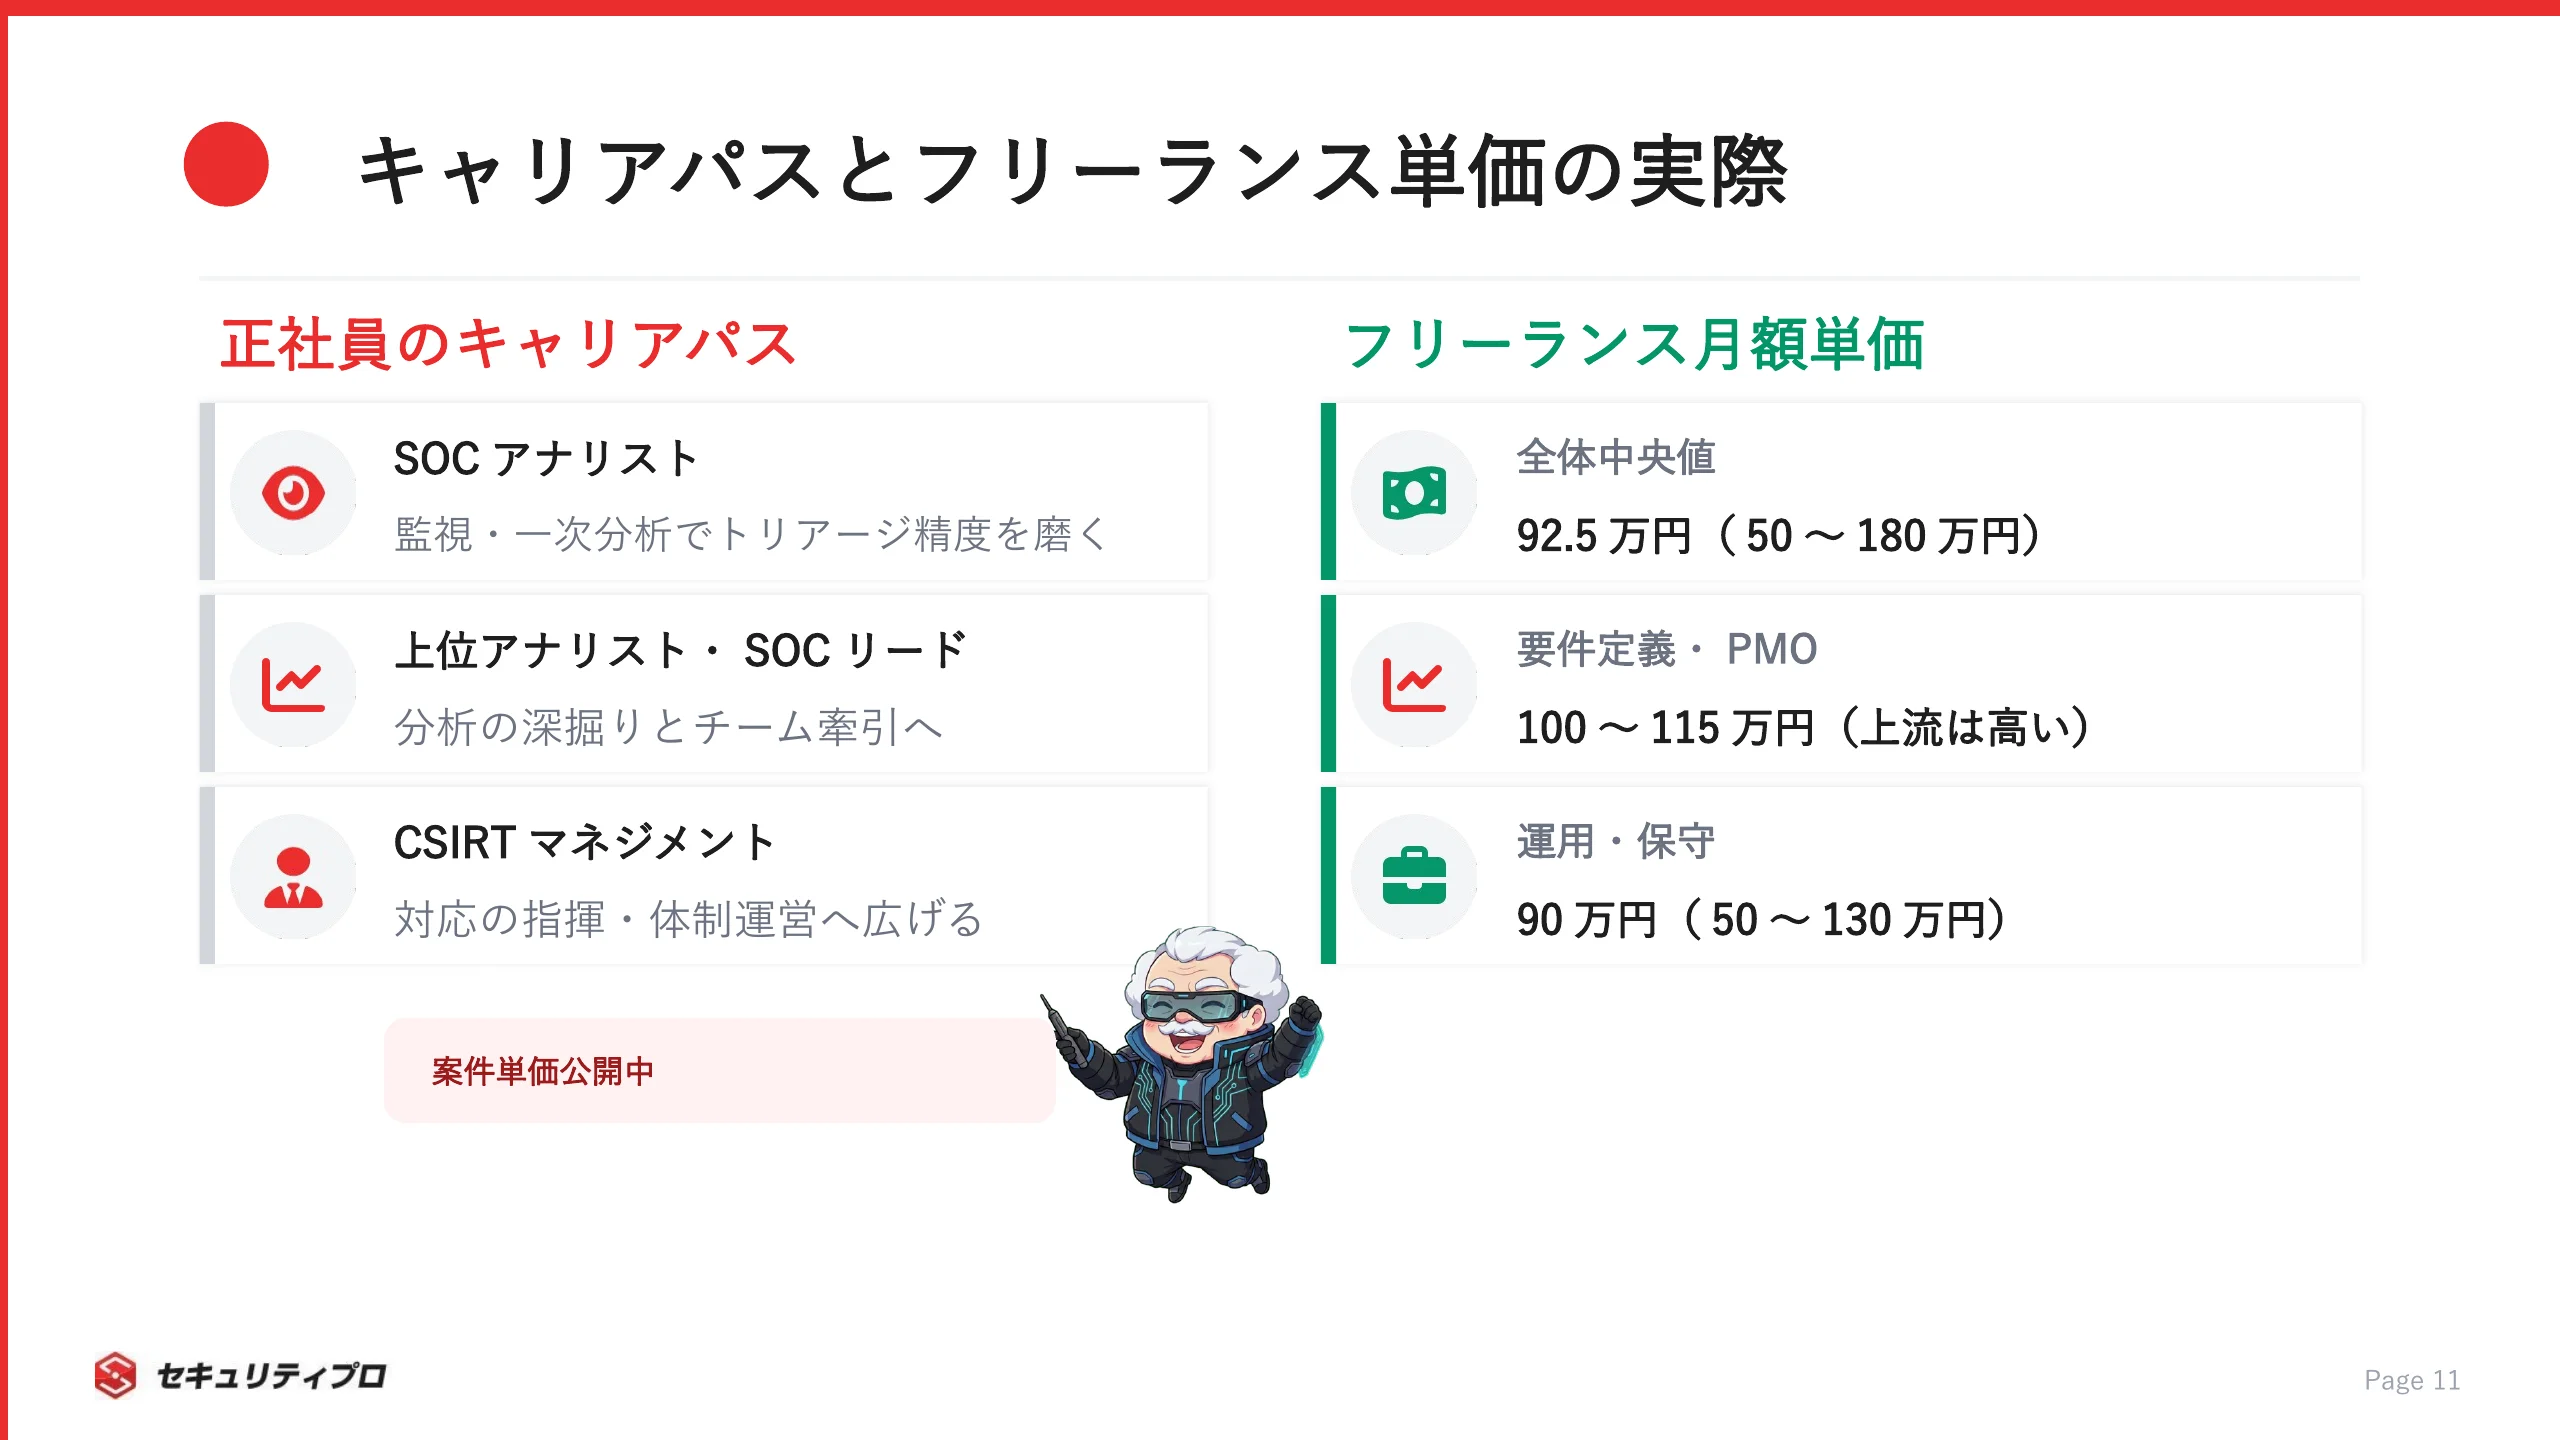
正社員のキャリアは、監視から対応・指揮へと段階的に広がっていくのが典型です。
検知の現場で力をつけ、やがて組織を動かす側へ移っていきます。
正社員での広がり方を整理すると、こうなります。
- SOCアナリスト(監視・一次分析)
- 上位アナリスト/SOCリード(分析の深掘り・チーム牽引)
- CSIRTメンバー/マネジメント(対応の指揮・体制運営)
はじめは監視でトリアージの精度を上げ、次に分析を深め、やがて対応の指揮へ。
そういう流れです。
年収の相場を把握したいときは、厚生労働省「賃金構造基本統計調査」などの公的な賃金統計から、職位ごとのレンジで捉えるのが誤解の少ない見方です。
実際にどんな条件の求人があるかは、セキュリティの転職求人一覧で具体的に確かめられます。
一足飛びではなく、経験の積み上げで立ち位置が上がっていく。
それが、この分野のキャリアの実像です。
フリーランスとして案件に参画する道と単価の実際
SOC・CSIRTの経験は、フリーランス案件でも評価されます。
ここでは自社の公開案件データを根拠に、単価の実際を見ていきましょう。
当社が公開しているセキュリティフリーランス案件(単価公開118件、2026年9月時点)の月額単価は、次のとおりです。
| 職種 | 月額単価の中央値 | レンジ |
|---|
| 全体 | 92.5万円 | 50〜180万円 |
| 要件定義 | 115万円 | 70〜180万円 |
| PMO | 100万円 | 65〜130万円 |
| 設計 | 92.5万円 | 65〜180万円 |
| 構築 | 90万円 | 65〜130万円 |
| 運用・保守 | 90万円 | 50〜130万円 |
当社の公開案件では、上流工程ほど単価が高い傾向があります。
SOC運用の経験は、運用・保守やPMOの案件で評価されやすい領域です(SOC運用支援・PMOのセキュリティフリーランス案件)。
監視や対応で培ったスキルが、そのまま参画の武器になります。
自分の経験がどの職種レンジに当たるかは、公開案件を眺めると輪郭が見えてきます。
まとめ:違いを理解して自分のキャリアの立ち位置を決める
SOCは検知、CSIRTは指揮。
そして、この2つは連携して初めて機能します。
役割が違うからこそ両輪で必要とされ、それが人材需要の背景にもなっています。
ここまで読んで、用語の意味は整理できたはずです。
大切なのは、その先です。
自分は「見つける側」で深めるのか、「動かす側」へ広げるのか。
どちらで市場価値を高めるかを決めると、次に磨くスキルも見えてきます。
自分の経験がいまどのくらいの単価で評価されるのか。
正社員として腰を据えるならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、それぞれの求人・案件を確かめてみてください。
その一歩が、キャリアを動かすきっかけになります。
オイラ、まずは「見つける側」でがんばってみるでしゅ!
いい心がけだ。土台を固めてから広げろ。焦らず、一歩ずつだな。ふふふ。