ZscalerのIPアドレスの確認方法と送信元IPを固定する手順

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。サイバーセキュリティラボの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

  • Zscalerを入れたら、送信元IPアドレスが毎回変わっていて戸惑う…
  • SaaS側でIP制限をかけたいのに、許可すべきIPがどれか分からない…
  • 特定のサービスだけ固定IPで出したいけど、そんなことできるのかな…

Zscalerを運用していると、こうしたIPアドレスの悩みは必ず出てきます。
先に結論を言うと、Zscaler経由の通信でIPが変わるのは障害ではなく設計どおりの動きです。
確認方法・許可リストの押さえ方・送信元IPを固定する選択肢を、この順番で理解しておけば実務で困ることはまずありません。

なお、このメディアはセキュリティ人材のフリーランス(案件参画)と転職を支援するスプラッシュエンジニアリングが運営しています。
その現場視点も交えながら、この記事では次のポイントを解説します。

  • Zscaler経由で送信元IPが変わる仕組みとZIA/ZPAの違い
  • ip.zscaler.com・config.zscaler.comを使ったIP確認の最短手順
  • 許可リストに登録すべきCEN(Cloud Enforcement Node)レンジの押さえ方
  • Source IP Anchoringなど送信元IPを固定する3つの選択肢

読み終える頃には、ZscalerのIPまわりの疑問がスッキリ晴れて、SaaS連携や監査の設計に自信を持って臨めるはずです。

チップス

ボス、Zscaler入れたら会社のIPアドレスがコロコロ変わってて、もうパニックでしゅ…!

ボス

慌てるな。それは壊れてるんじゃない、そういう設計なんだ。仕組みから順番に叩き込んでやる。

※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。

オススメ求人・フリーランス案件

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...

【金融機関セキュリティ方針策定・統制】東京・品川(常駐)/方針策定・脆弱性対応・統制

月額単価
900,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融機関におけるサイバーセキュリティ方針やポリシーの策定...

【全社セキュリティ戦略の策定・推進】西新宿(週2リモート)/戦略・インシデント対応・AI統制

月額単価
1,500,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
グループ全体の情報セキュリティ戦略の立案から実行、運用高...

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...

【グローバル製造業向けSASE導入PMO・設計構築】高輪(リモート併用)/Prisma Access・海外拠点展開

月額単価
1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
グローバル製造業における国内外複数拠点に向けた大規模SASE...

【ゼロトラスト基盤構築・VPN廃止移行推進】フルリモート/Zscaler ZPA・マイクロセグメンテーション

月額単価
900,000円 / 月
稼働場所
フルリモート
業務領域
設計, 構築, 運用・保守
作業内容
従来のVPN環境廃止に伴い、Zscaler ZPAを中心としたゼロトラ...

【公共系閉域網環境SplunkES統合・構築】東京・豊洲(常駐)/設計・構築・運用

月額単価
1,100,000円 / 月
稼働場所
東京都原則オンサイト(常駐)
業務領域
設計, 構築, 運用・保守
作業内容
公共系システムの拠点統合に伴い、既存Splunk環境の統合およ...

【CSIRT運用・インシデントハンドリング】フルリモート(出張併用)/SOC Tier1・インシデント対応

月額単価
1,000,000円 / 月
稼働場所
東京都フルリモート・地方出張併用
業務領域
運用・保守
作業内容
セキュリティ体制強化に伴うCSIRT体制の交代要員募集。既存メ...

【電力制御システムCEマーキング取得・セキュリティコンサルティング】神戸(フルリモート可)/IEC62443・リスクアセスメント・ガイドライン設計

月額単価
1,800,000円 / 月
稼働場所
兵庫県フルリモート
業務領域
要件定義, 設計
作業内容
電力制御システムにおけるCEマーキング取得を目指す重要プロ...

【既存インターネット閲覧環境のリプレース・SaaS移行に伴う技術支援】門前仲町(リモート併用)/セキュリティ製品の選定から携わる上流インフラ案件

月額単価
900,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計
作業内容
既存のインターネット閲覧環境システムをVMware仮想環境からS...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社クラウドワークス コンサルティング(旧:株式会社インゲート)

セキュリティエンジニア(PM/PL候補)【年収500-1000万】AWS/Azure経験を活かす

想定年収
500~1,000万円
勤務地
本社:〒106-0041 東京都港区麻布台1-3-1 麻布台ヒルズ 森JPタワー 28階
雇用形態
正社員
要スキル
必須 ネットワークの設計・構築(5年以上):拠点間VPN(SoftEther等)の設計・設定、ルーティング、…
  • 株式会社クラウドワークス コンサルティング(旧:株式会社インゲート)

セキュリティエンジニア|インフラ運用からのキャリアチェンジ(年収350~500万)

想定年収
350~500万円
勤務地
本社:〒106-0041 東京都港区麻布台1-3-1 麻布台ヒルズ 森JPタワー 28階
雇用形態
正社員
要スキル
必須 インフラ運用保守1年以上 Linux/Unixの基本的な操作スキル(コマンドライン操作) スクリプトの…
  • バルテス株式会社

セキュリティエンジニア(iOS)【年収700~900万】

想定年収
700~900万円
勤務地
本社:大阪本社:大阪市西区阿波座1-3-15 JEI西本町ビル8F/東京本社:東京都千代田区麹町1-10 麹町広洋ビル3F
雇用形態
正社員
要スキル
応募要件 必須 iOSアプリの脆弱性診断経験がある方(年数不問) 脆弱性診断のスキルを使って様々な事業やサー…
目次

Zscaler経由の通信で送信元IPアドレスがどう変わるのか

Zscaler経由の通信では、端末のIPではなく経由するクラウド側のIPが外部に見えます。

ZIAではZscalerのクラウドプロキシ側IPが送信元として見える

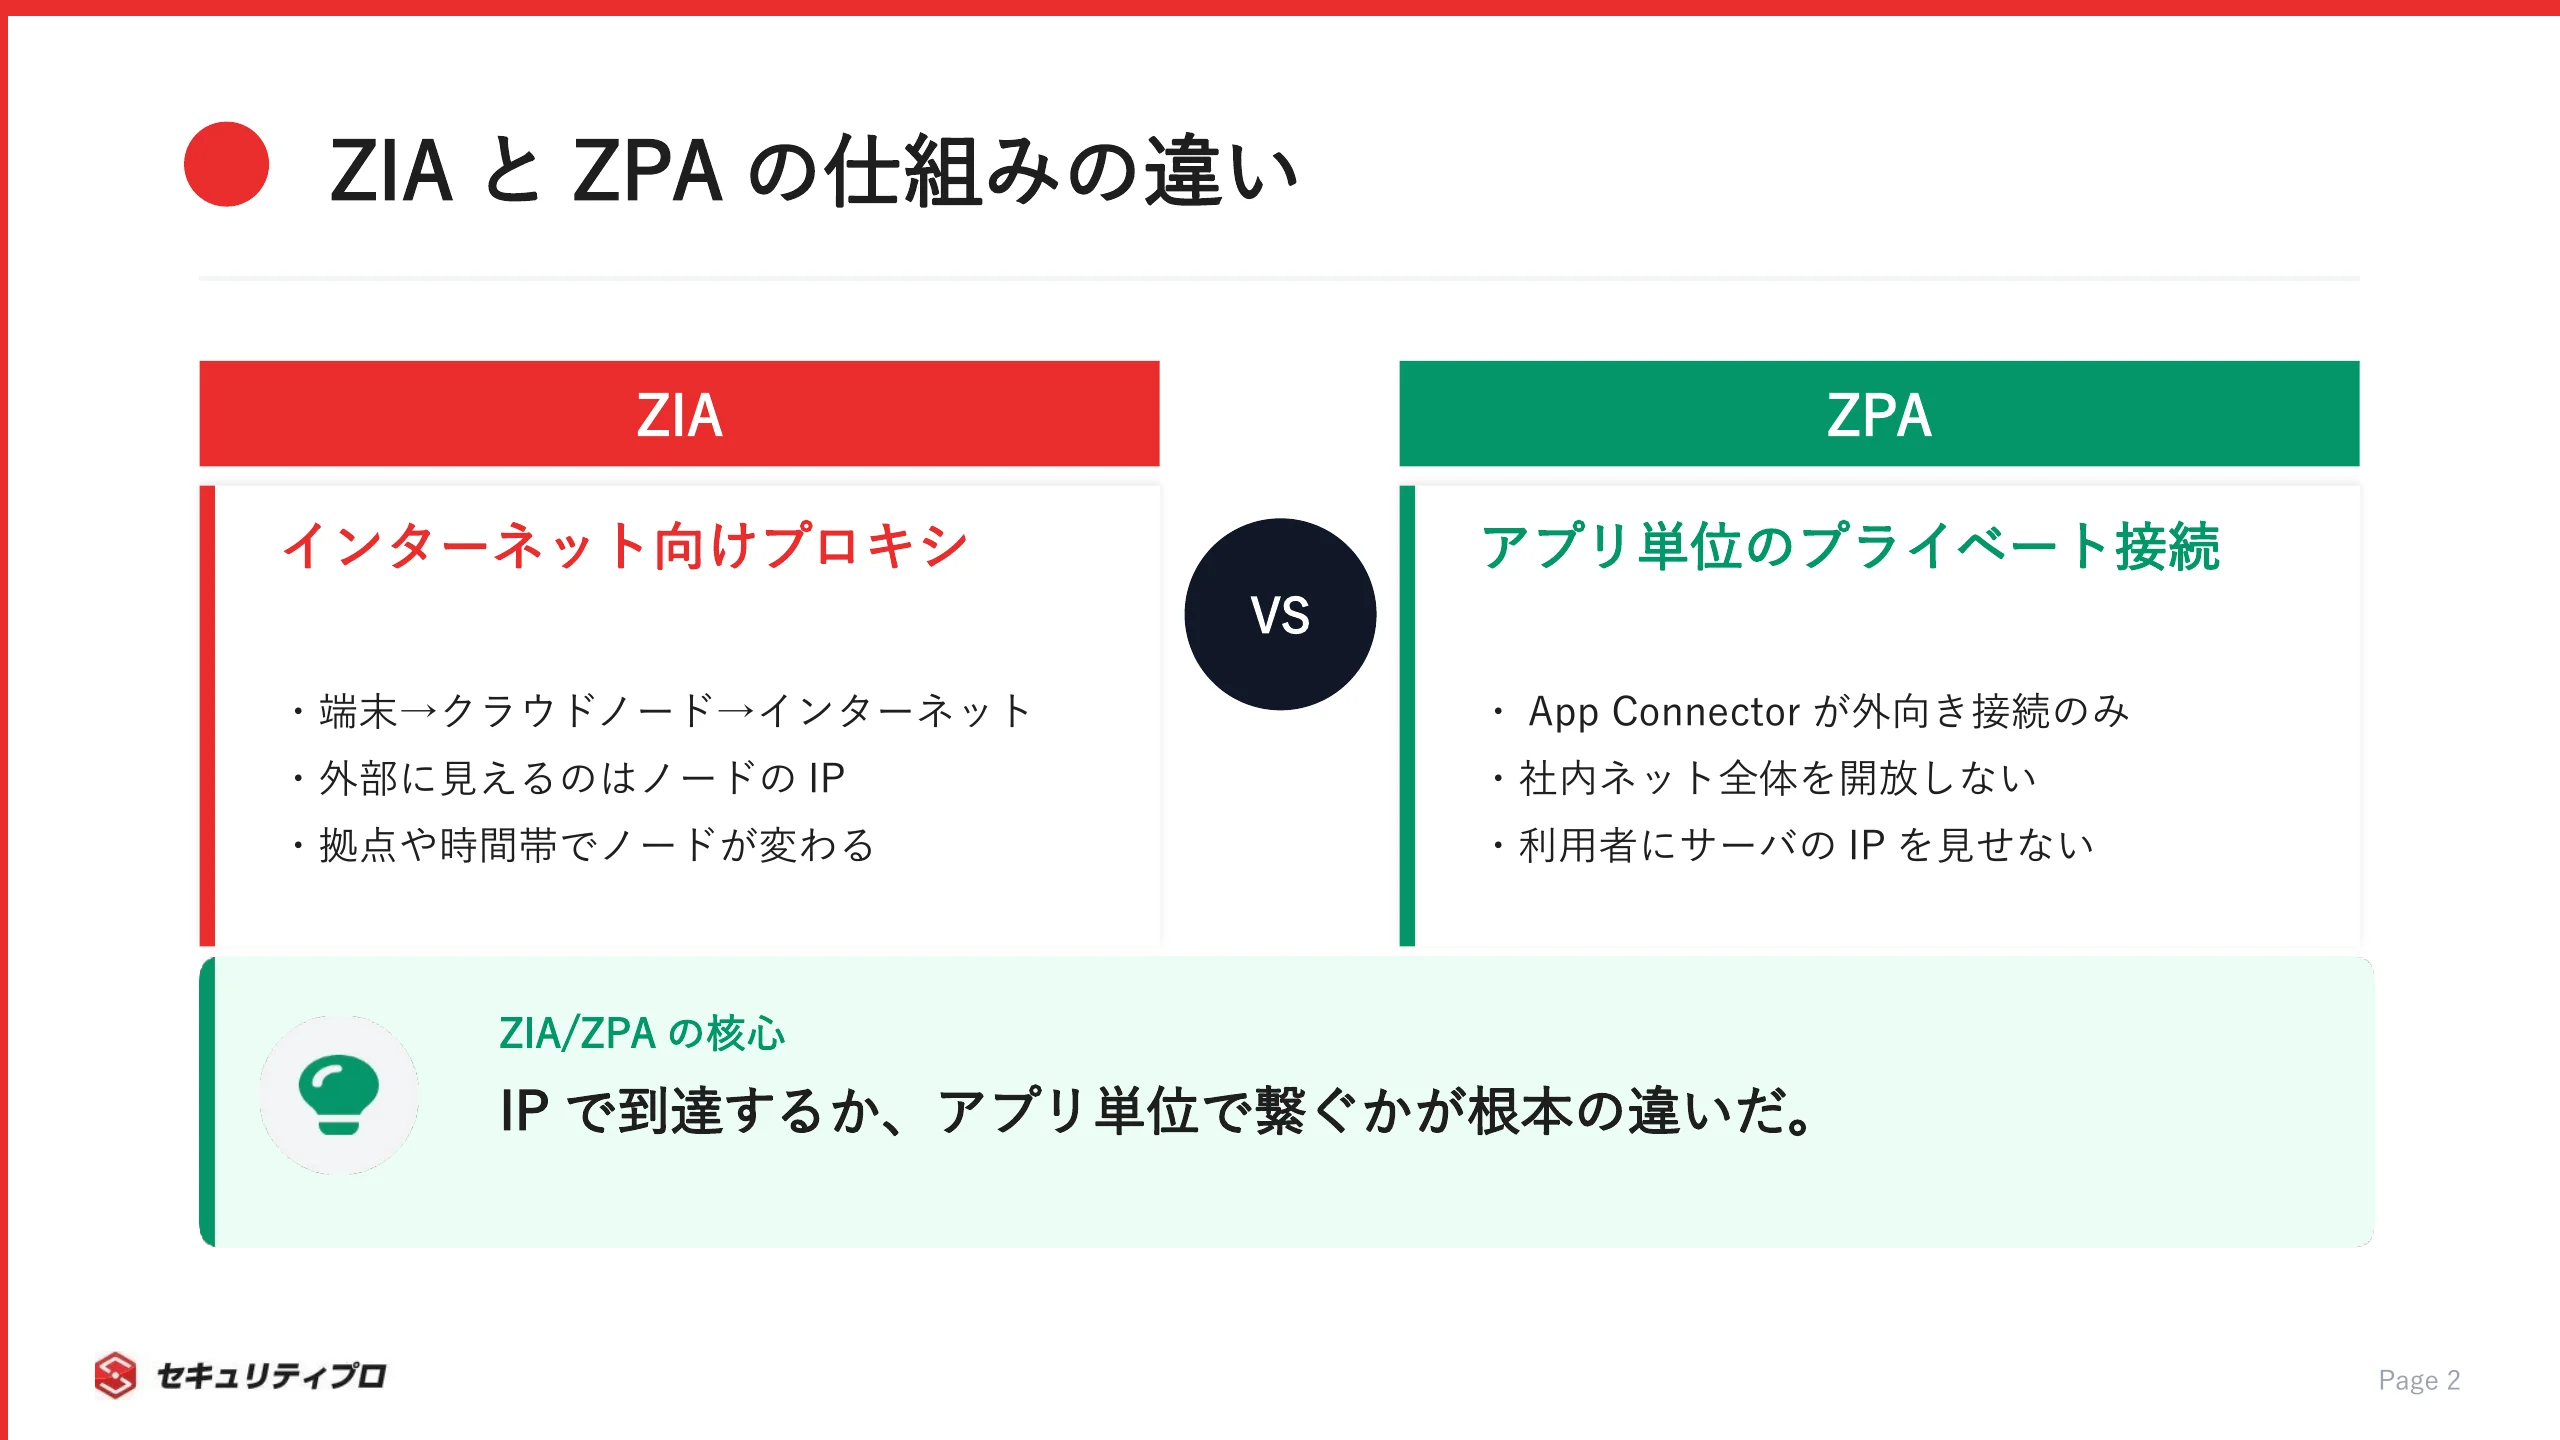
ZIA(Zscaler Internet Access)は、インターネット向けの通信をクラウドプロキシで中継するサービスです。
端末から出た通信は、最寄りのエンフォースメントノード(処理拠点)を経由してから目的のサイトへ届きます。
SaaSやWebサーバ側から見える送信元IPアドレスは、端末やオフィスのグローバルIPではなく、経由したノードのIPです。

押さえておきたいのは、この3点です。

  • 外部に見えるのは経由ノードのグローバルIP(端末IPではない)
  • ノードはユーザーの所在地やクラウド構成で決まる
  • 同じ会社でも拠点や時間帯でノードが変わりうる

この動作はローカルブレイクアウトを前提としたクラウドプロキシ型の基本で、SASE/ゼロトラストの中核でもあります。
端末IPが直接インターネットへ出ないのは、むしろセキュリティ上の利点です。

ZPAではIP到達ではなくアプリ単位でプライベートアクセスする

ZPA(Zscaler Private Access)は、社内アプリへの接続を「IP到達」ではなく「アプリ単位」で仲介する仕組みです。
従来のVPNは、社内ネットワークにIPで到達させてから目的のサーバへつなぐ発想でした。
ZPAでは、社内に置いたApp Connectorがクラウド側へ外向きに接続し、ユーザーの通信をアプリ単位で橋渡しします。

従来VPNとの違いを整理すると、こうなります。

  • App Connectorは外向き通信のみで、インバウンド開放が不要
  • 社内ネットワーク全体ではなくアプリ単位でアクセスを許可
  • 利用者にサーバのIPを見せずに接続できる

App Connectorが受信ポートを開けないので、攻撃対象になる公開IPを持たずに済みます。
「どのIPで到達するか」ではなく「誰がどのアプリに繋がるか」で考えるのが、ZPAの発想です。

なぜIPアドレスが利用者ごとに固定されないのか

送信元IPが利用者ごとに固定されないのは、クラウド側が通信を動的に振り分けているからです。
ノードは世界中に分散して配置され、その時々の条件で最適な拠点が選ばれます。
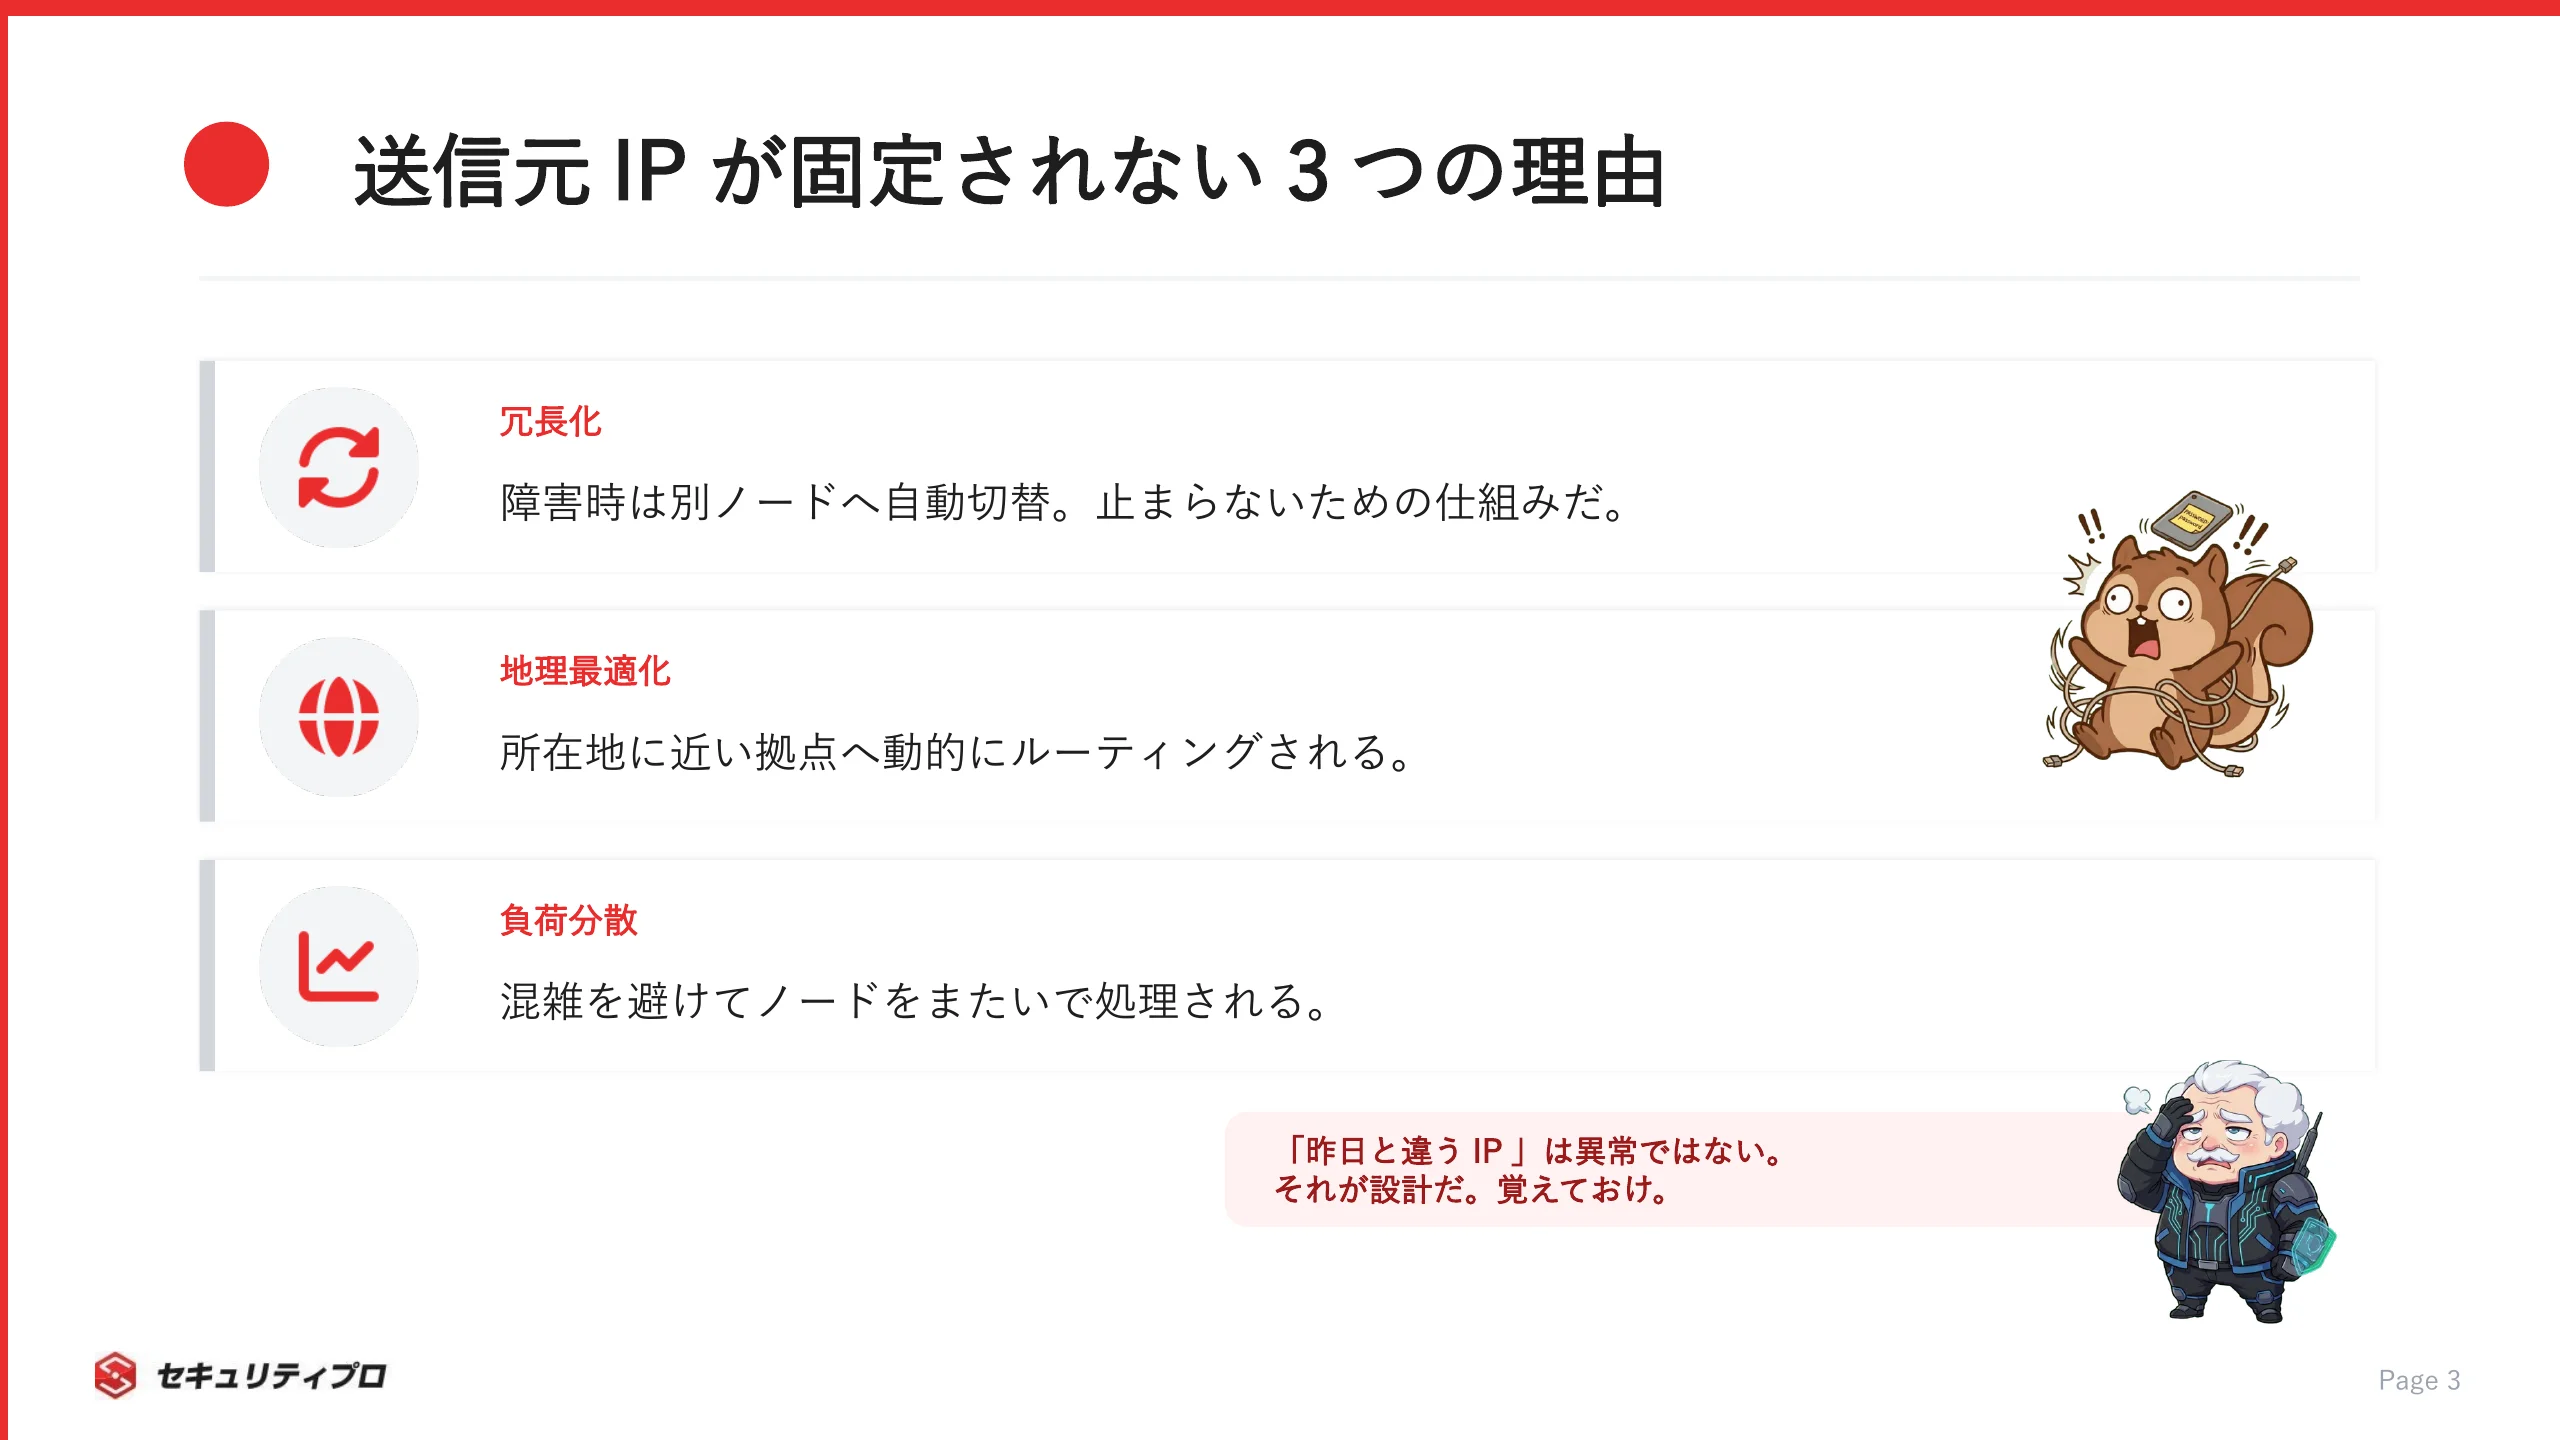
「昨日と違うIPで出ている」という状態は、異常ではなく正常な動作です。

変動する理由は、大きく3つに分けられます。

  • 冗長化により、ノード障害時は別ノードへ自動で切り替わる
  • 地理最適化により、利用者の所在地に近い拠点へ動的にルーティングされる
  • 負荷分散により、混雑を避けてノードをまたいで処理される

この前提を知らないままだと、SaaS側のIP制限やジオIP判定でつまずきやすくなります。
「利用者ごとに1つのIPを割り当てる」という従来型の発想は、ここで一度手放してください。

チップス

え、じゃあ毎日IPが違うのが普通なんでしゅか…?てっきり故障かと思ってましゅた。

ボス

故障どころか、それが冗長性と最適化の証だ。IPに縛られる設計から卒業しろ、ということだな。

自分のZscaler経由のIPアドレスを確認する方法

今どのIPで外部に出ているかは、公式の確認ページを開けば数秒で分かります。

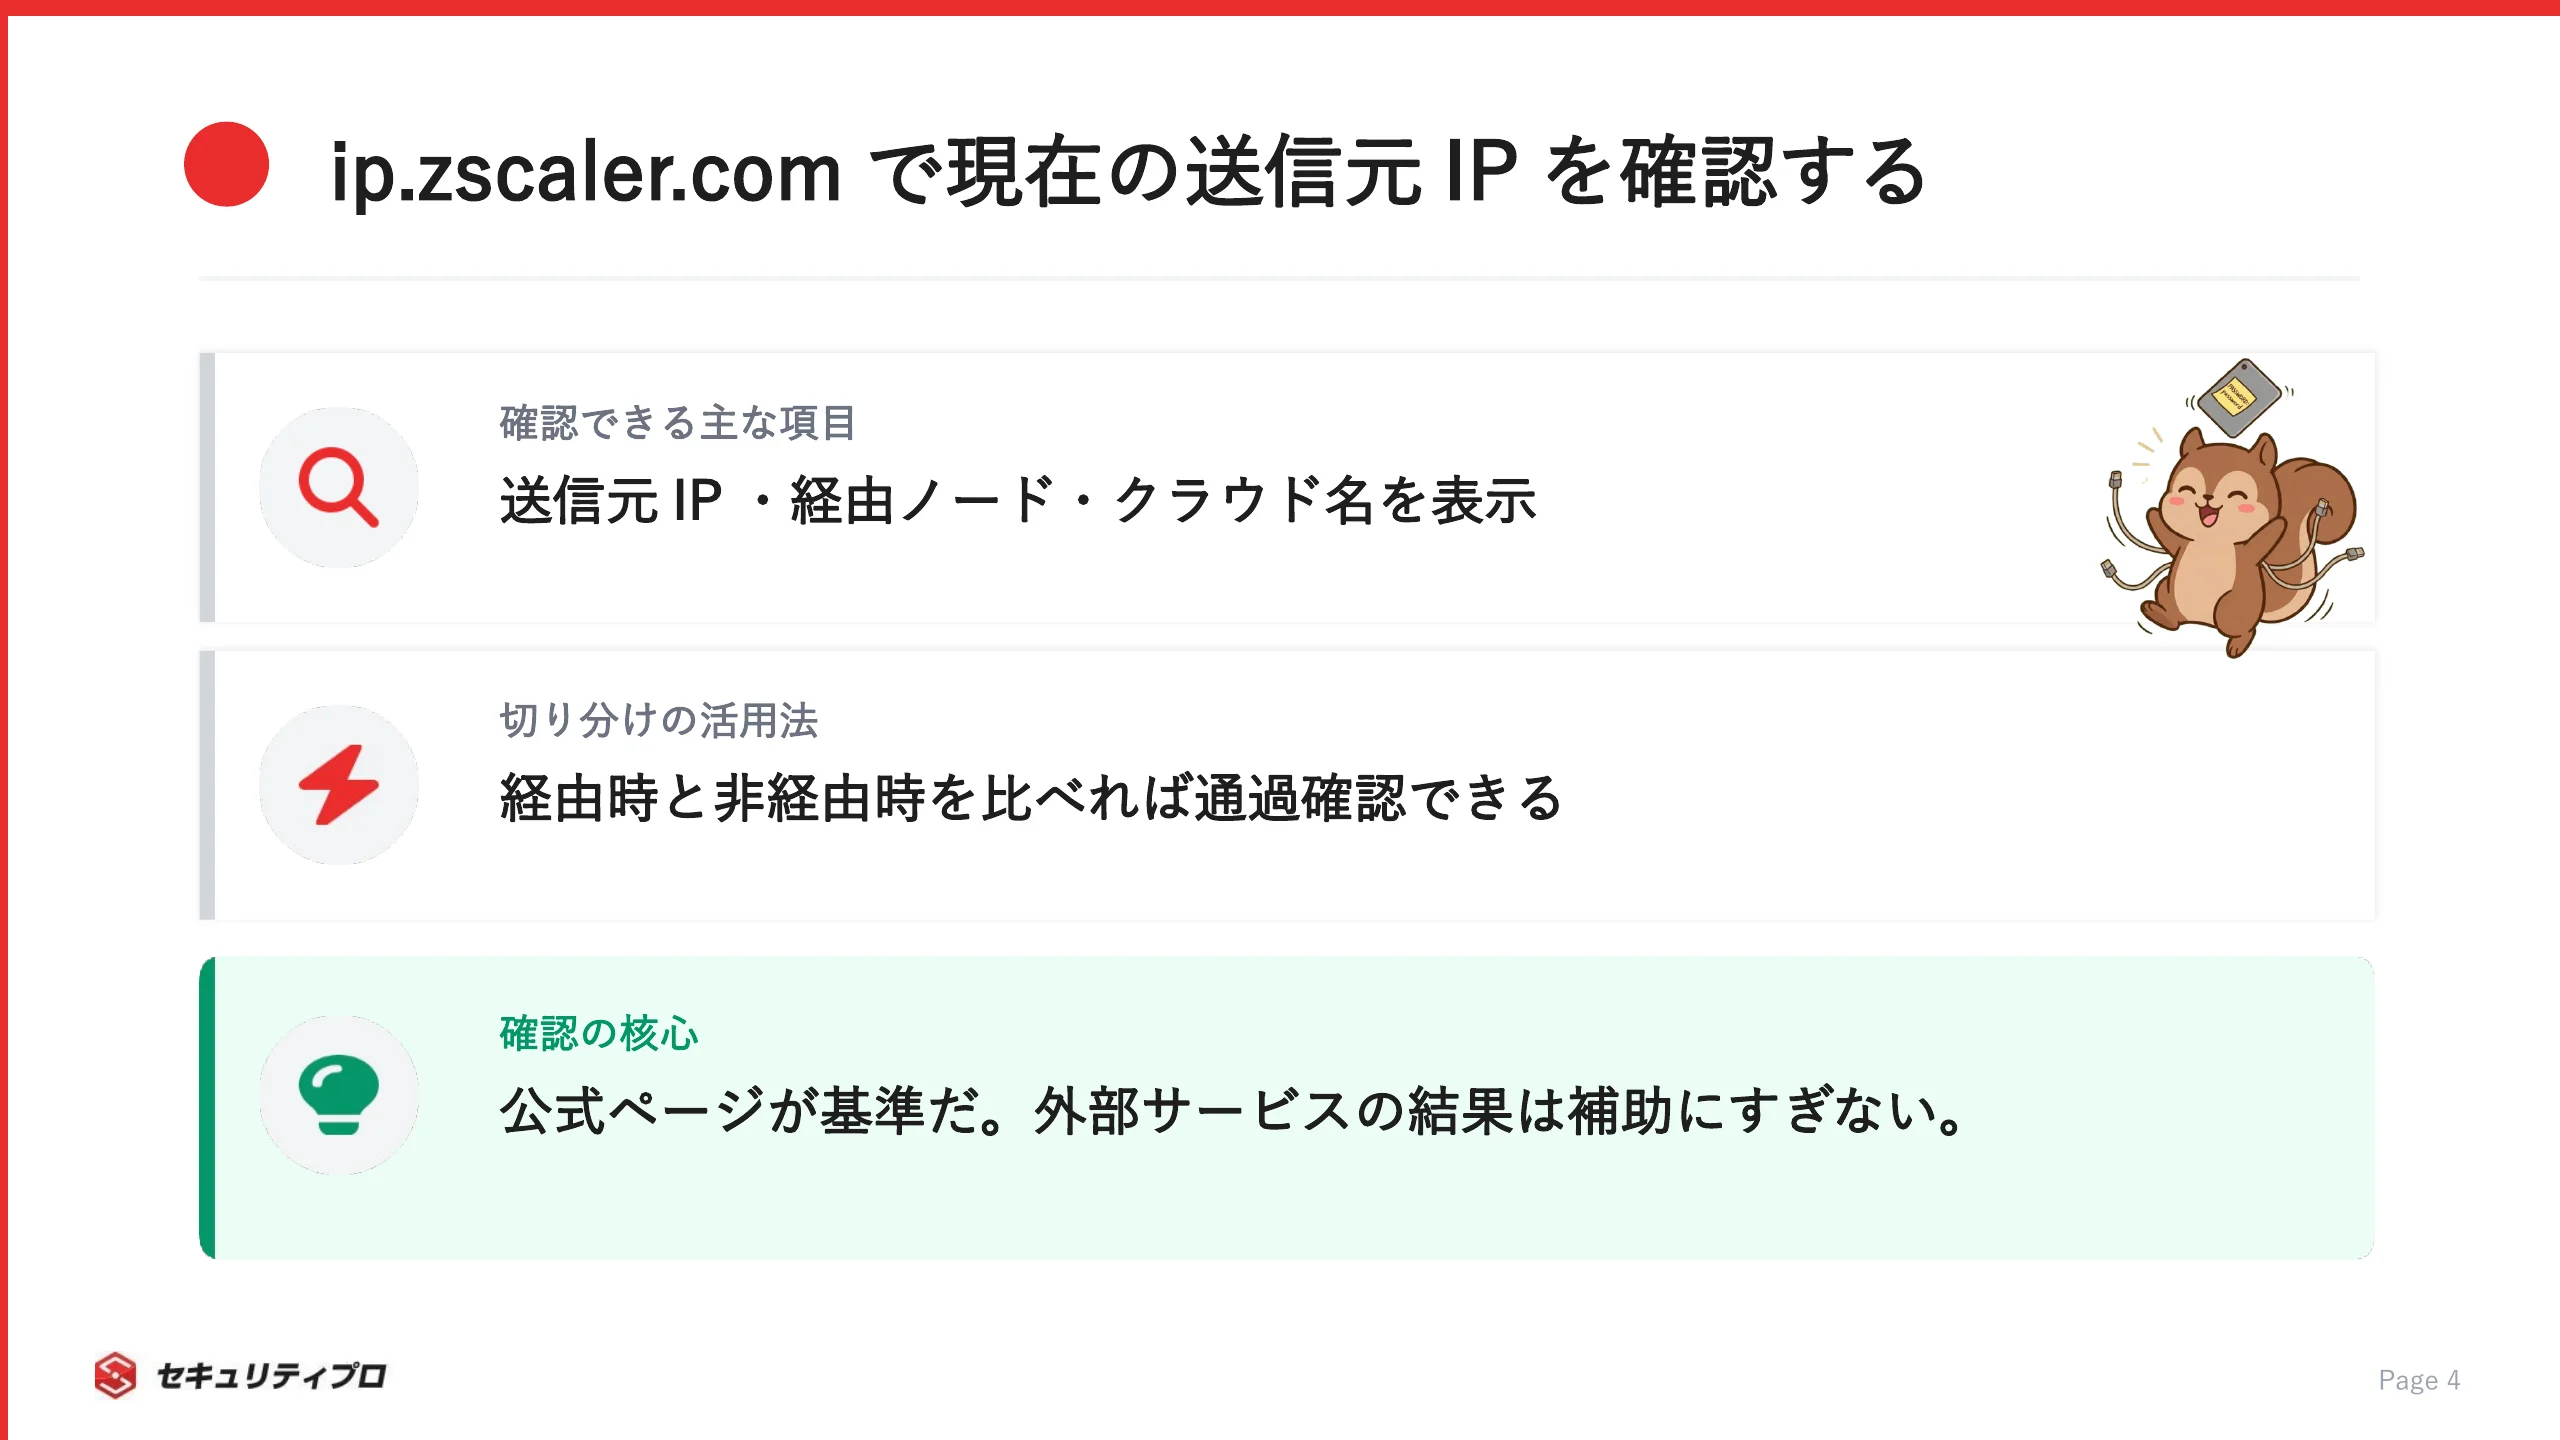
ip.zscaler.comで現在の送信元IPと接続ノードを確認する

自分の通信が今どのIPで外部へ出ているかは、Zscaler公式の確認ページですぐ分かります。
ブラウザで開くだけで、送信元IPや経由しているクラウドの情報が表示されます(Zscaler公式・My IP Address)。
特別なツールは要らないので、切り分けの第一歩としては一番手軽です。

表示される主な項目と読み方は、この3つです。

  • 送信元IP(Source IP): 外部に見えている現在のグローバルIP
  • Gateway/Node: 経由している処理拠点の情報
  • Cloud名: 自社が契約しているクラウド(zscloud など)

Zscalerを経由していない状態で開くと、端末やオフィスの素のIPが表示されます。
経由時と非経由時を見比べれば、通信がZscalerを通っているかどうかを確実に切り分けられます。

config.zscaler.comで利用クラウドのIPアドレス範囲を確認する

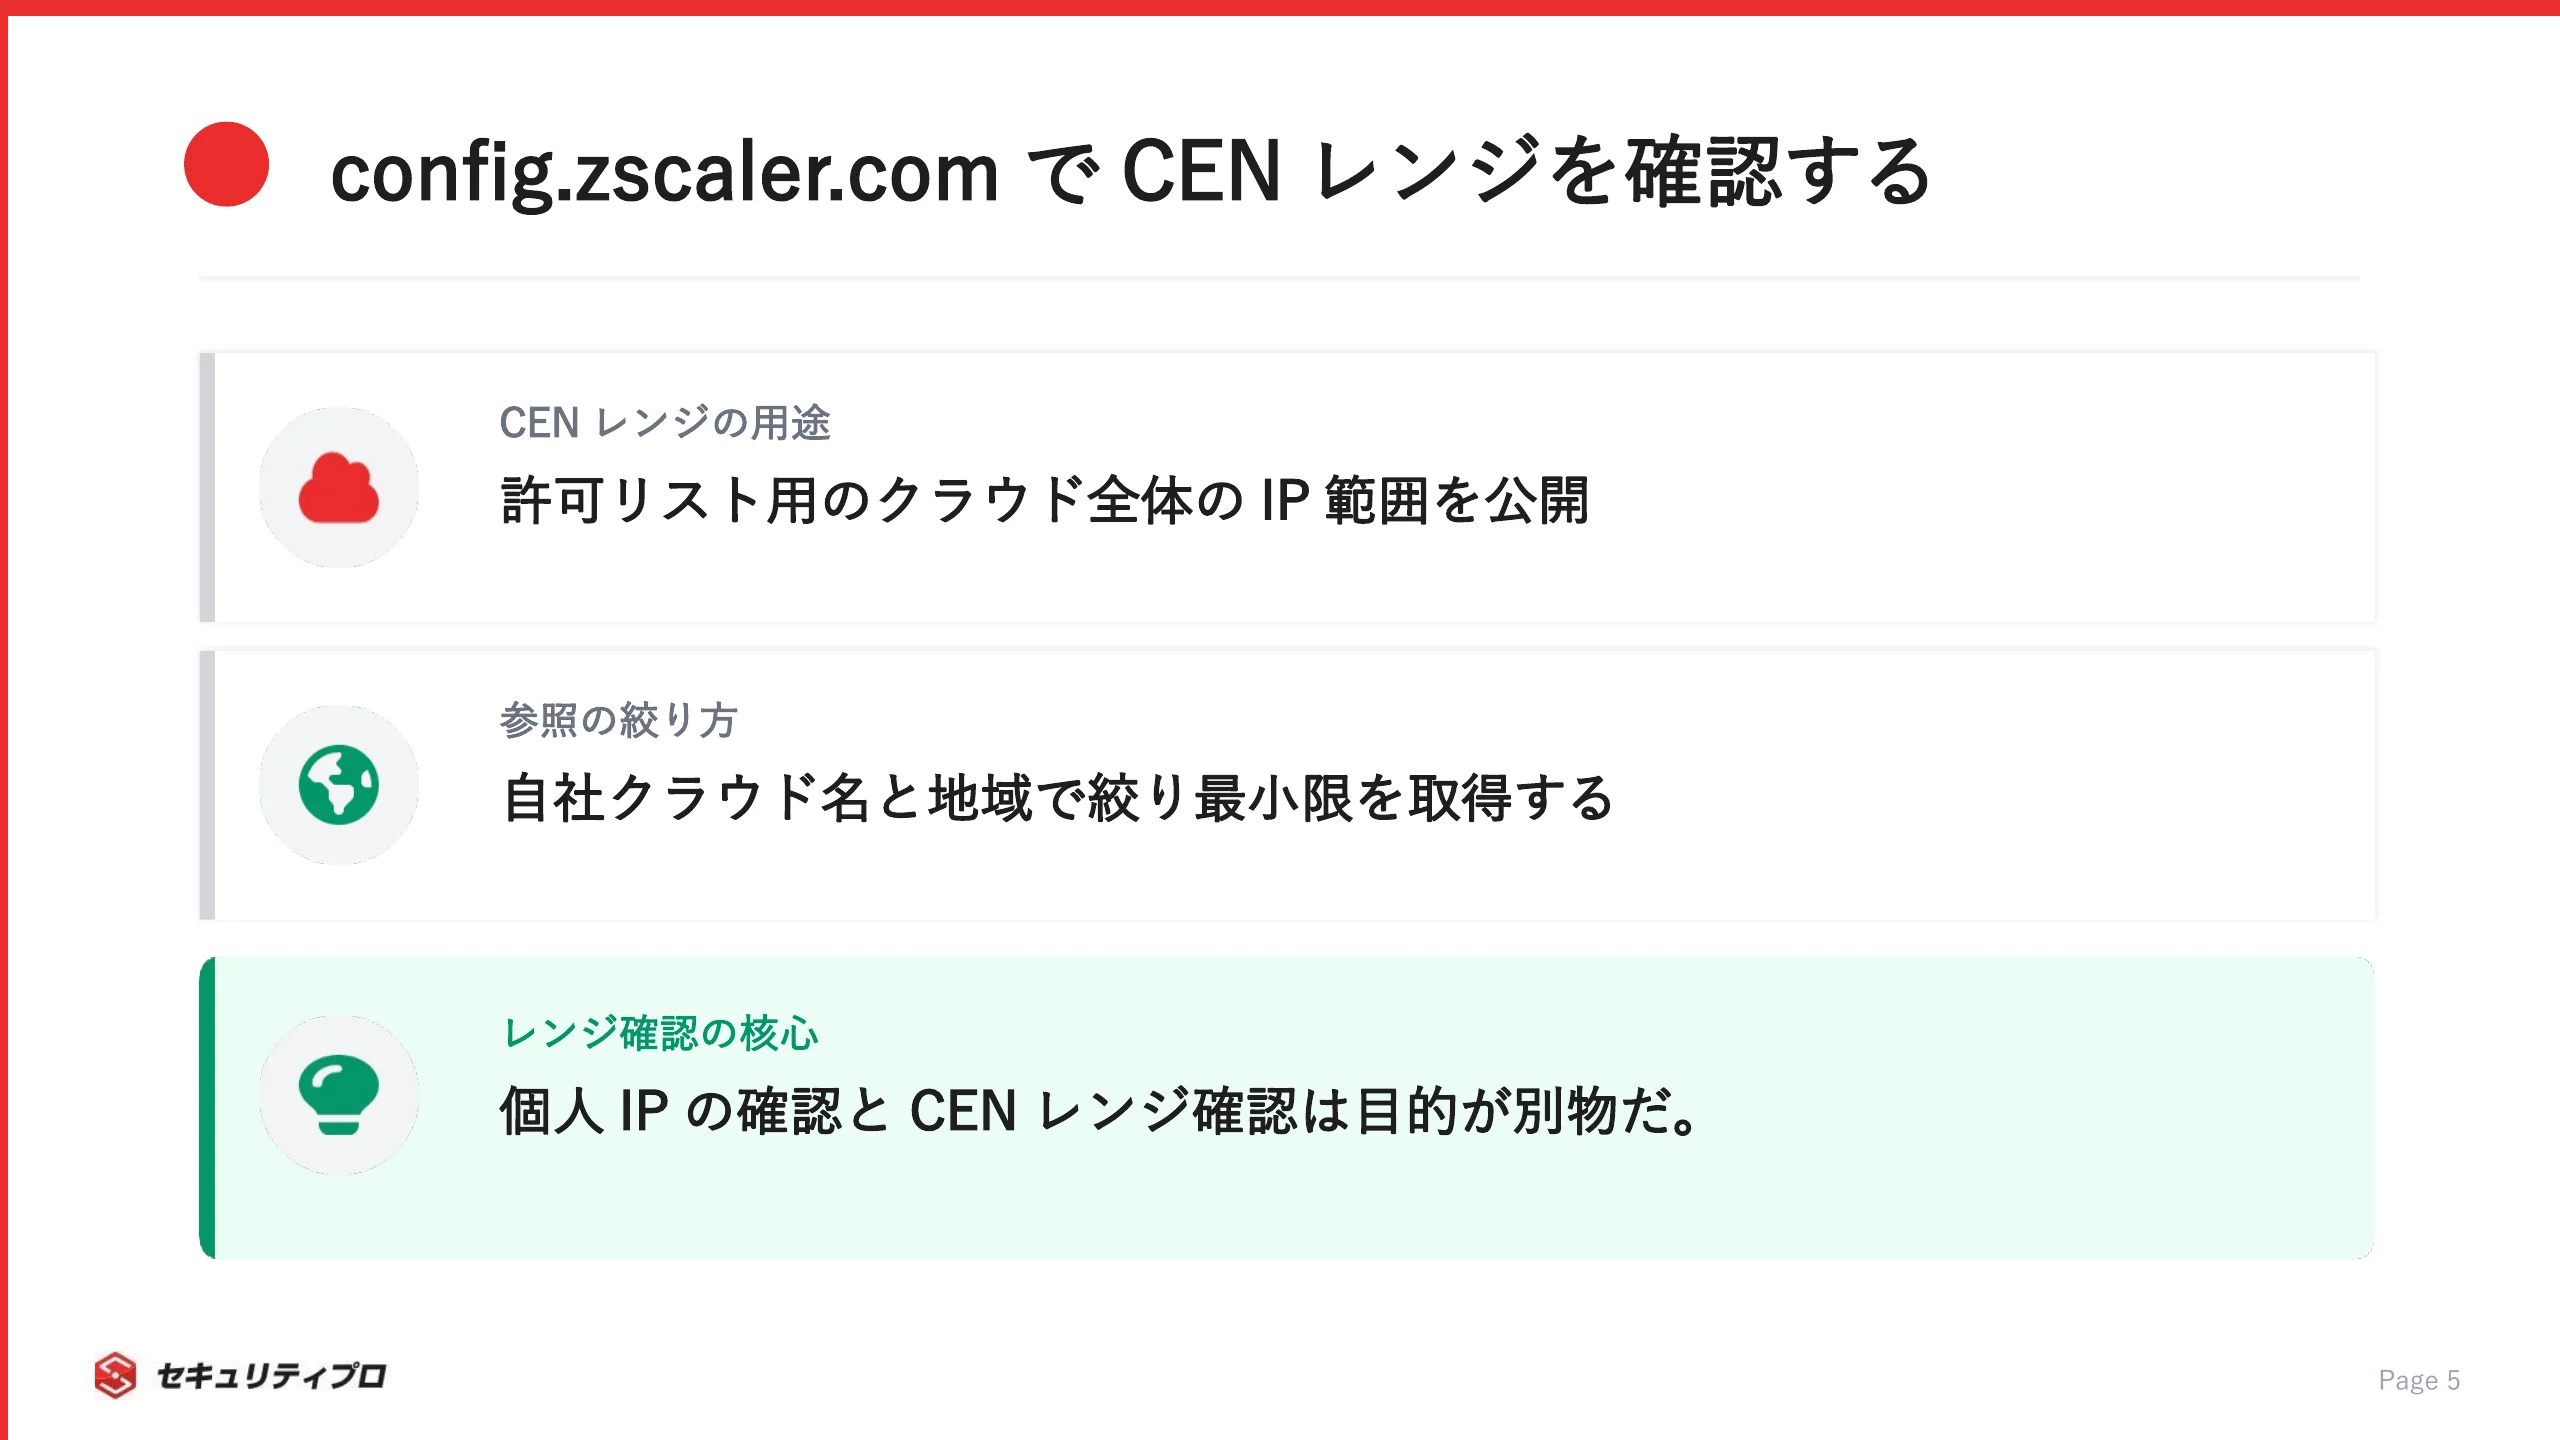
個人の送信元IPではなく、許可リスト用に「クラウド全体のIP範囲」を知りたいときはconfig.zscaler.comを使います。
ここではクラウドごとにCloud Enforcement Nodeのレンジが公開されています(Zscaler公式・Cloud Enforcement Node Ranges)。
自社がどのクラウドを契約しているかで、参照すべきレンジが変わる点だけ注意してください。

確認するときに意識したいのは、次の点です。

  • クラウド名(zscloud.net、zscalerthree.net など)ごとにレンジが異なる
  • 自社契約クラウドは ip.zscaler.com のCloud表示で確認できる
  • 該当クラウド・該当地域のレンジだけを参照する

このページが、後述する許可リスト運用の起点になります。
個人IPの確認とクラウド全体レンジの確認は、目的がまったく別物だと覚えておいてください。

コマンドや外部サービスで確認するときの注意点

curlや一般的なIP確認サイトで調べると、想定と違う結果になることがあります。
通信がZscalerを経由していないケースが混ざるためで、誤診断の原因になりやすい部分です。
結果を正しく読むには、その通信がどの経路で外へ出ているかを意識する必要があります。

結果がぶれる主な要因を挙げてみます。

  • バイパス設定やローカルブレイクアウト対象外で、素のIPが出る
  • トンネル方式(GRE/IPsec)の違いで経由ノードが変わる
  • 一部アプリだけ直接接続になり、Zscalerを通らない

外部サービスの数値だけを鵜呑みにすると、実態とずれた判断をしがちです。
まずは公式の ip.zscaler.com を基準にして、他の結果はあくまで補助として扱うのが安全です。

許可リスト登録に必要なZscalerのIPアドレス範囲を管理する

SaaSやサーバ側でZscalerを許可するときは、個人IPではなくクラウドのレンジを登録します。

Cloud Enforcement Node Rangesを確認して必要な範囲を許可リストに登録する

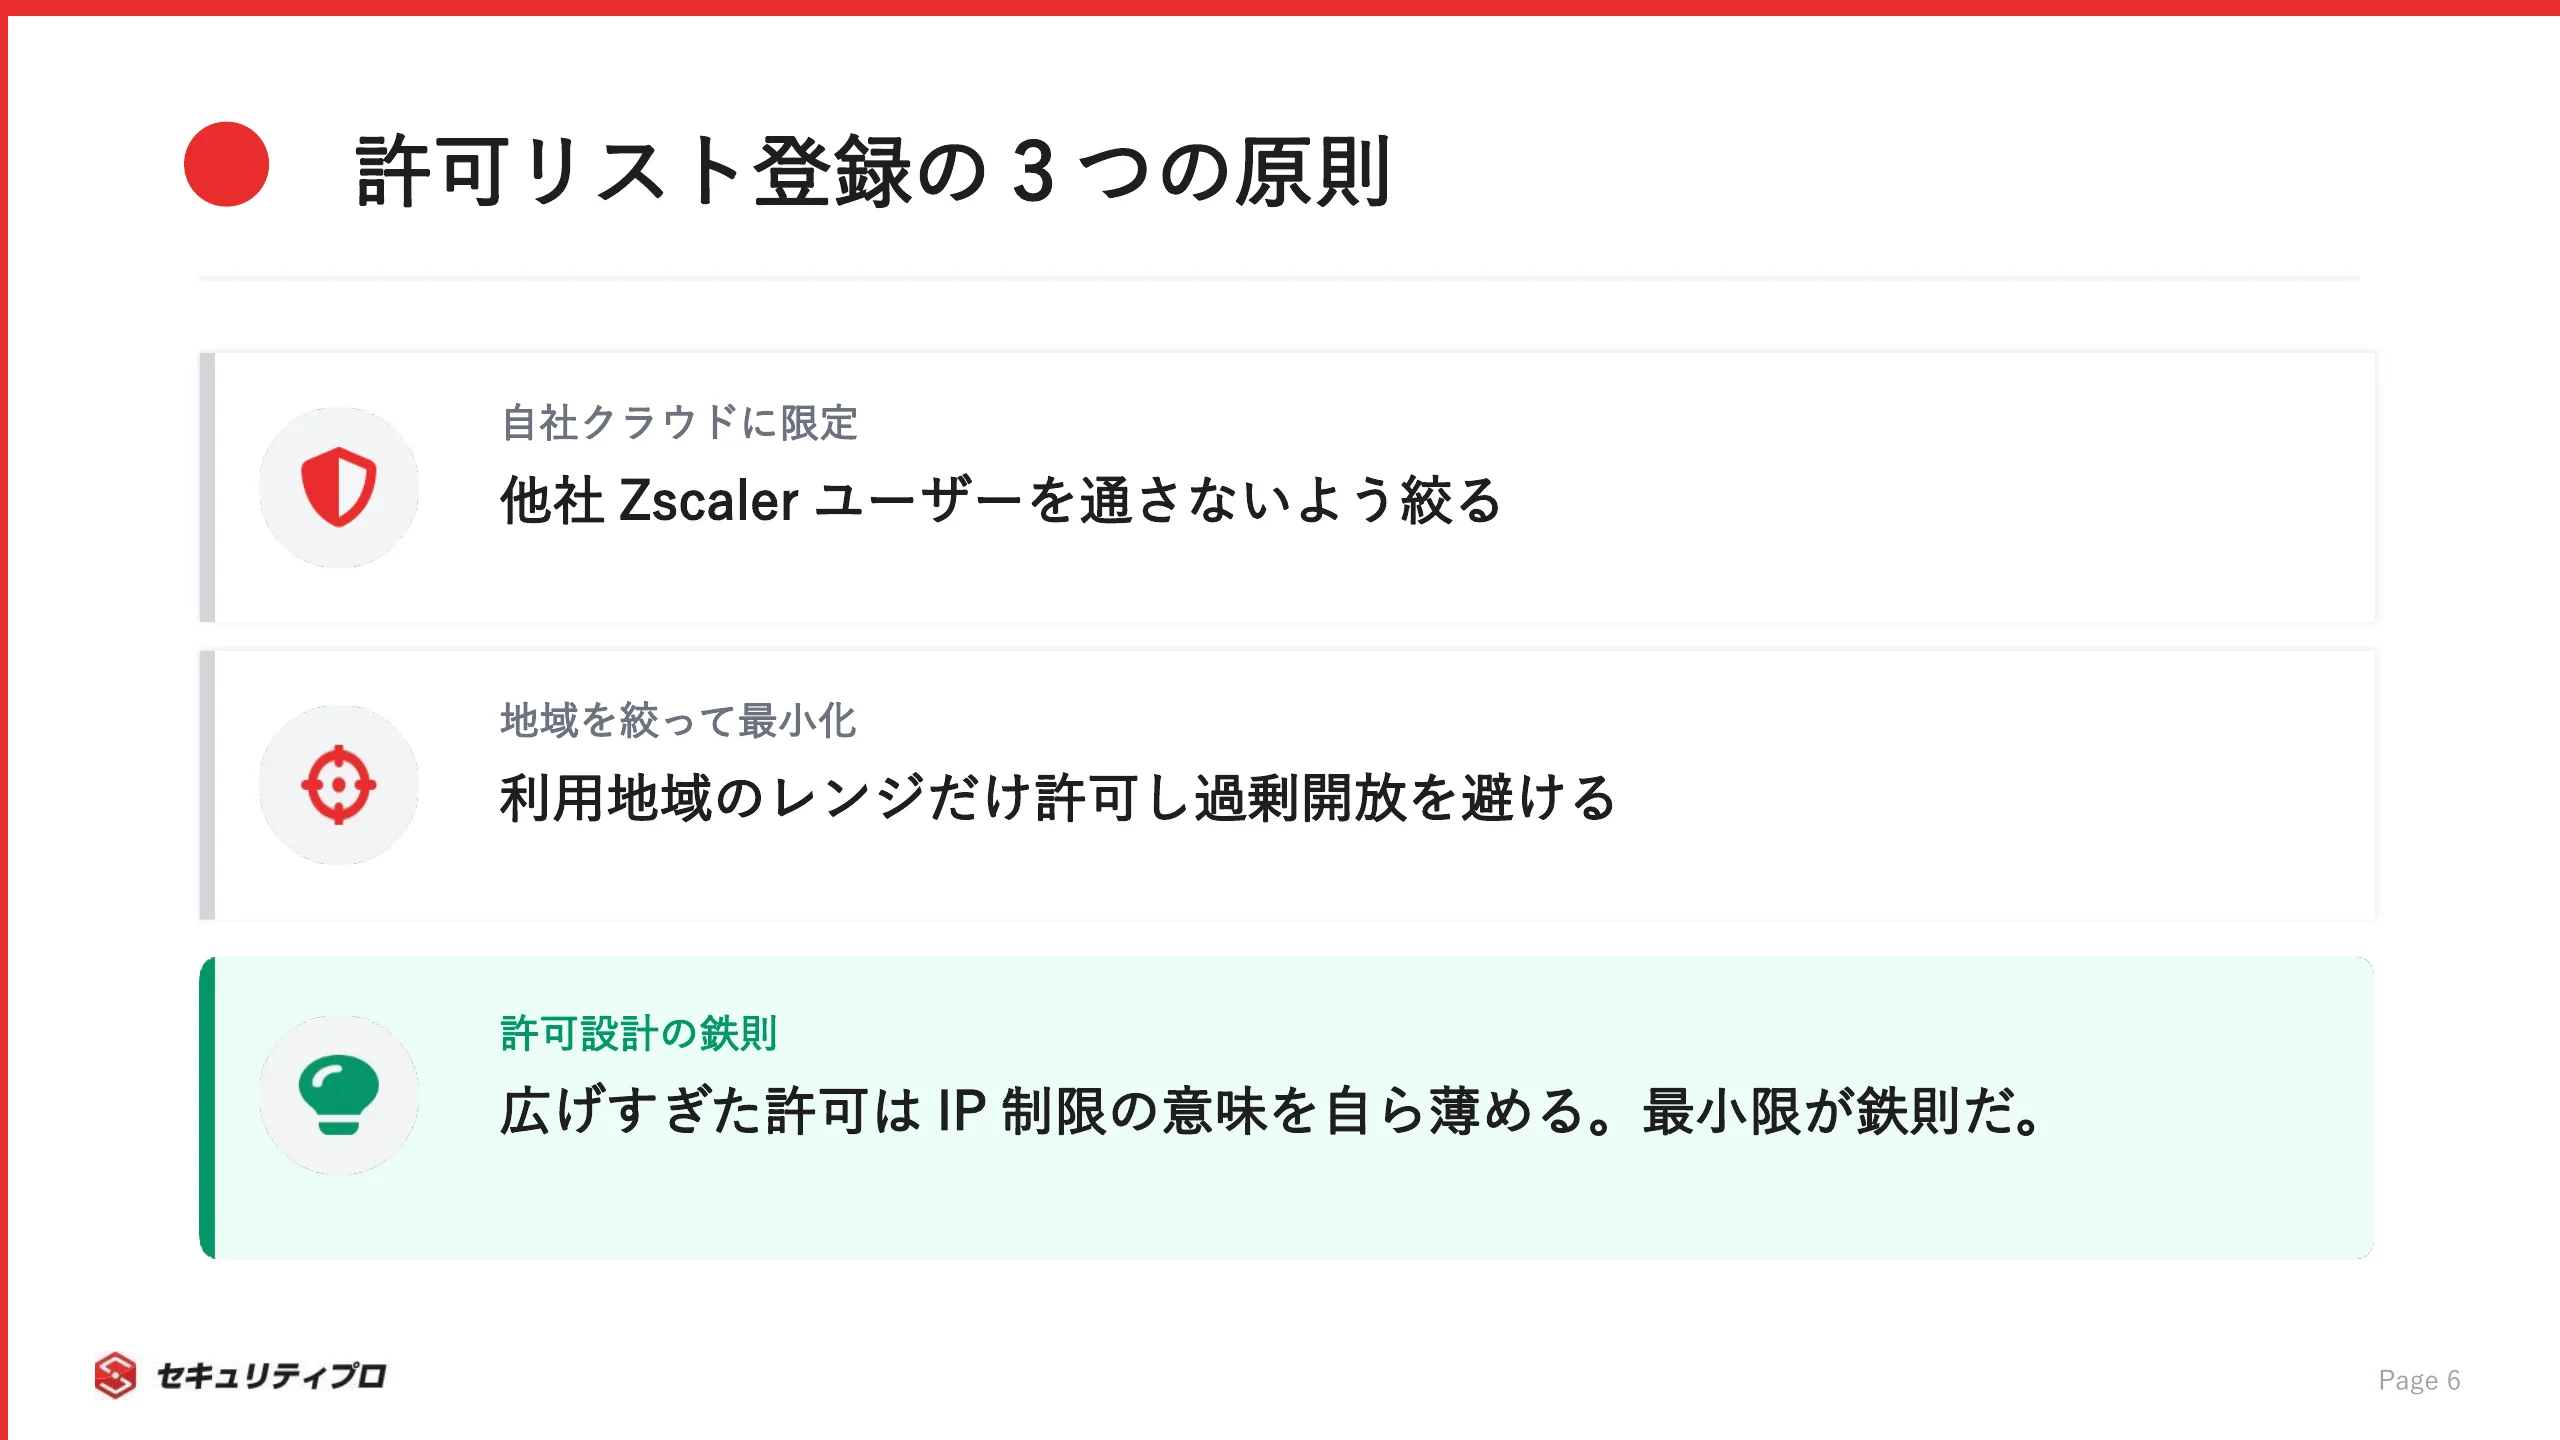
SaaSやサーバ側でZscaler経由の通信を許可するとき、登録すべきはユーザー個別のIPではありません。
許可の対象は、通信が実際に経由するCloud Enforcement Node(CEN)のレンジです。
公式のconfig.zscaler.comで、自社クラウドに該当するレンジを確認して登録します(Zscaler公式・Cloud Enforcement Node Ranges)。

登録時に絞り込むべき観点は、次の3つです。

  • 自社が契約しているクラウドのレンジのみを対象にする
  • 利用している地域・データセンターのレンジに絞る
  • 使わないクラウドのレンジまで広げて許可しない

必要以上に広いレンジを許可すると、他社のZscalerユーザーまで通してしまいます。
過剰な許可はIP制限の意味を薄めるので、対象クラウドと地域を明確にして最小限にとどめてください。

IPアドレス範囲は追加・変更される前提で運用する

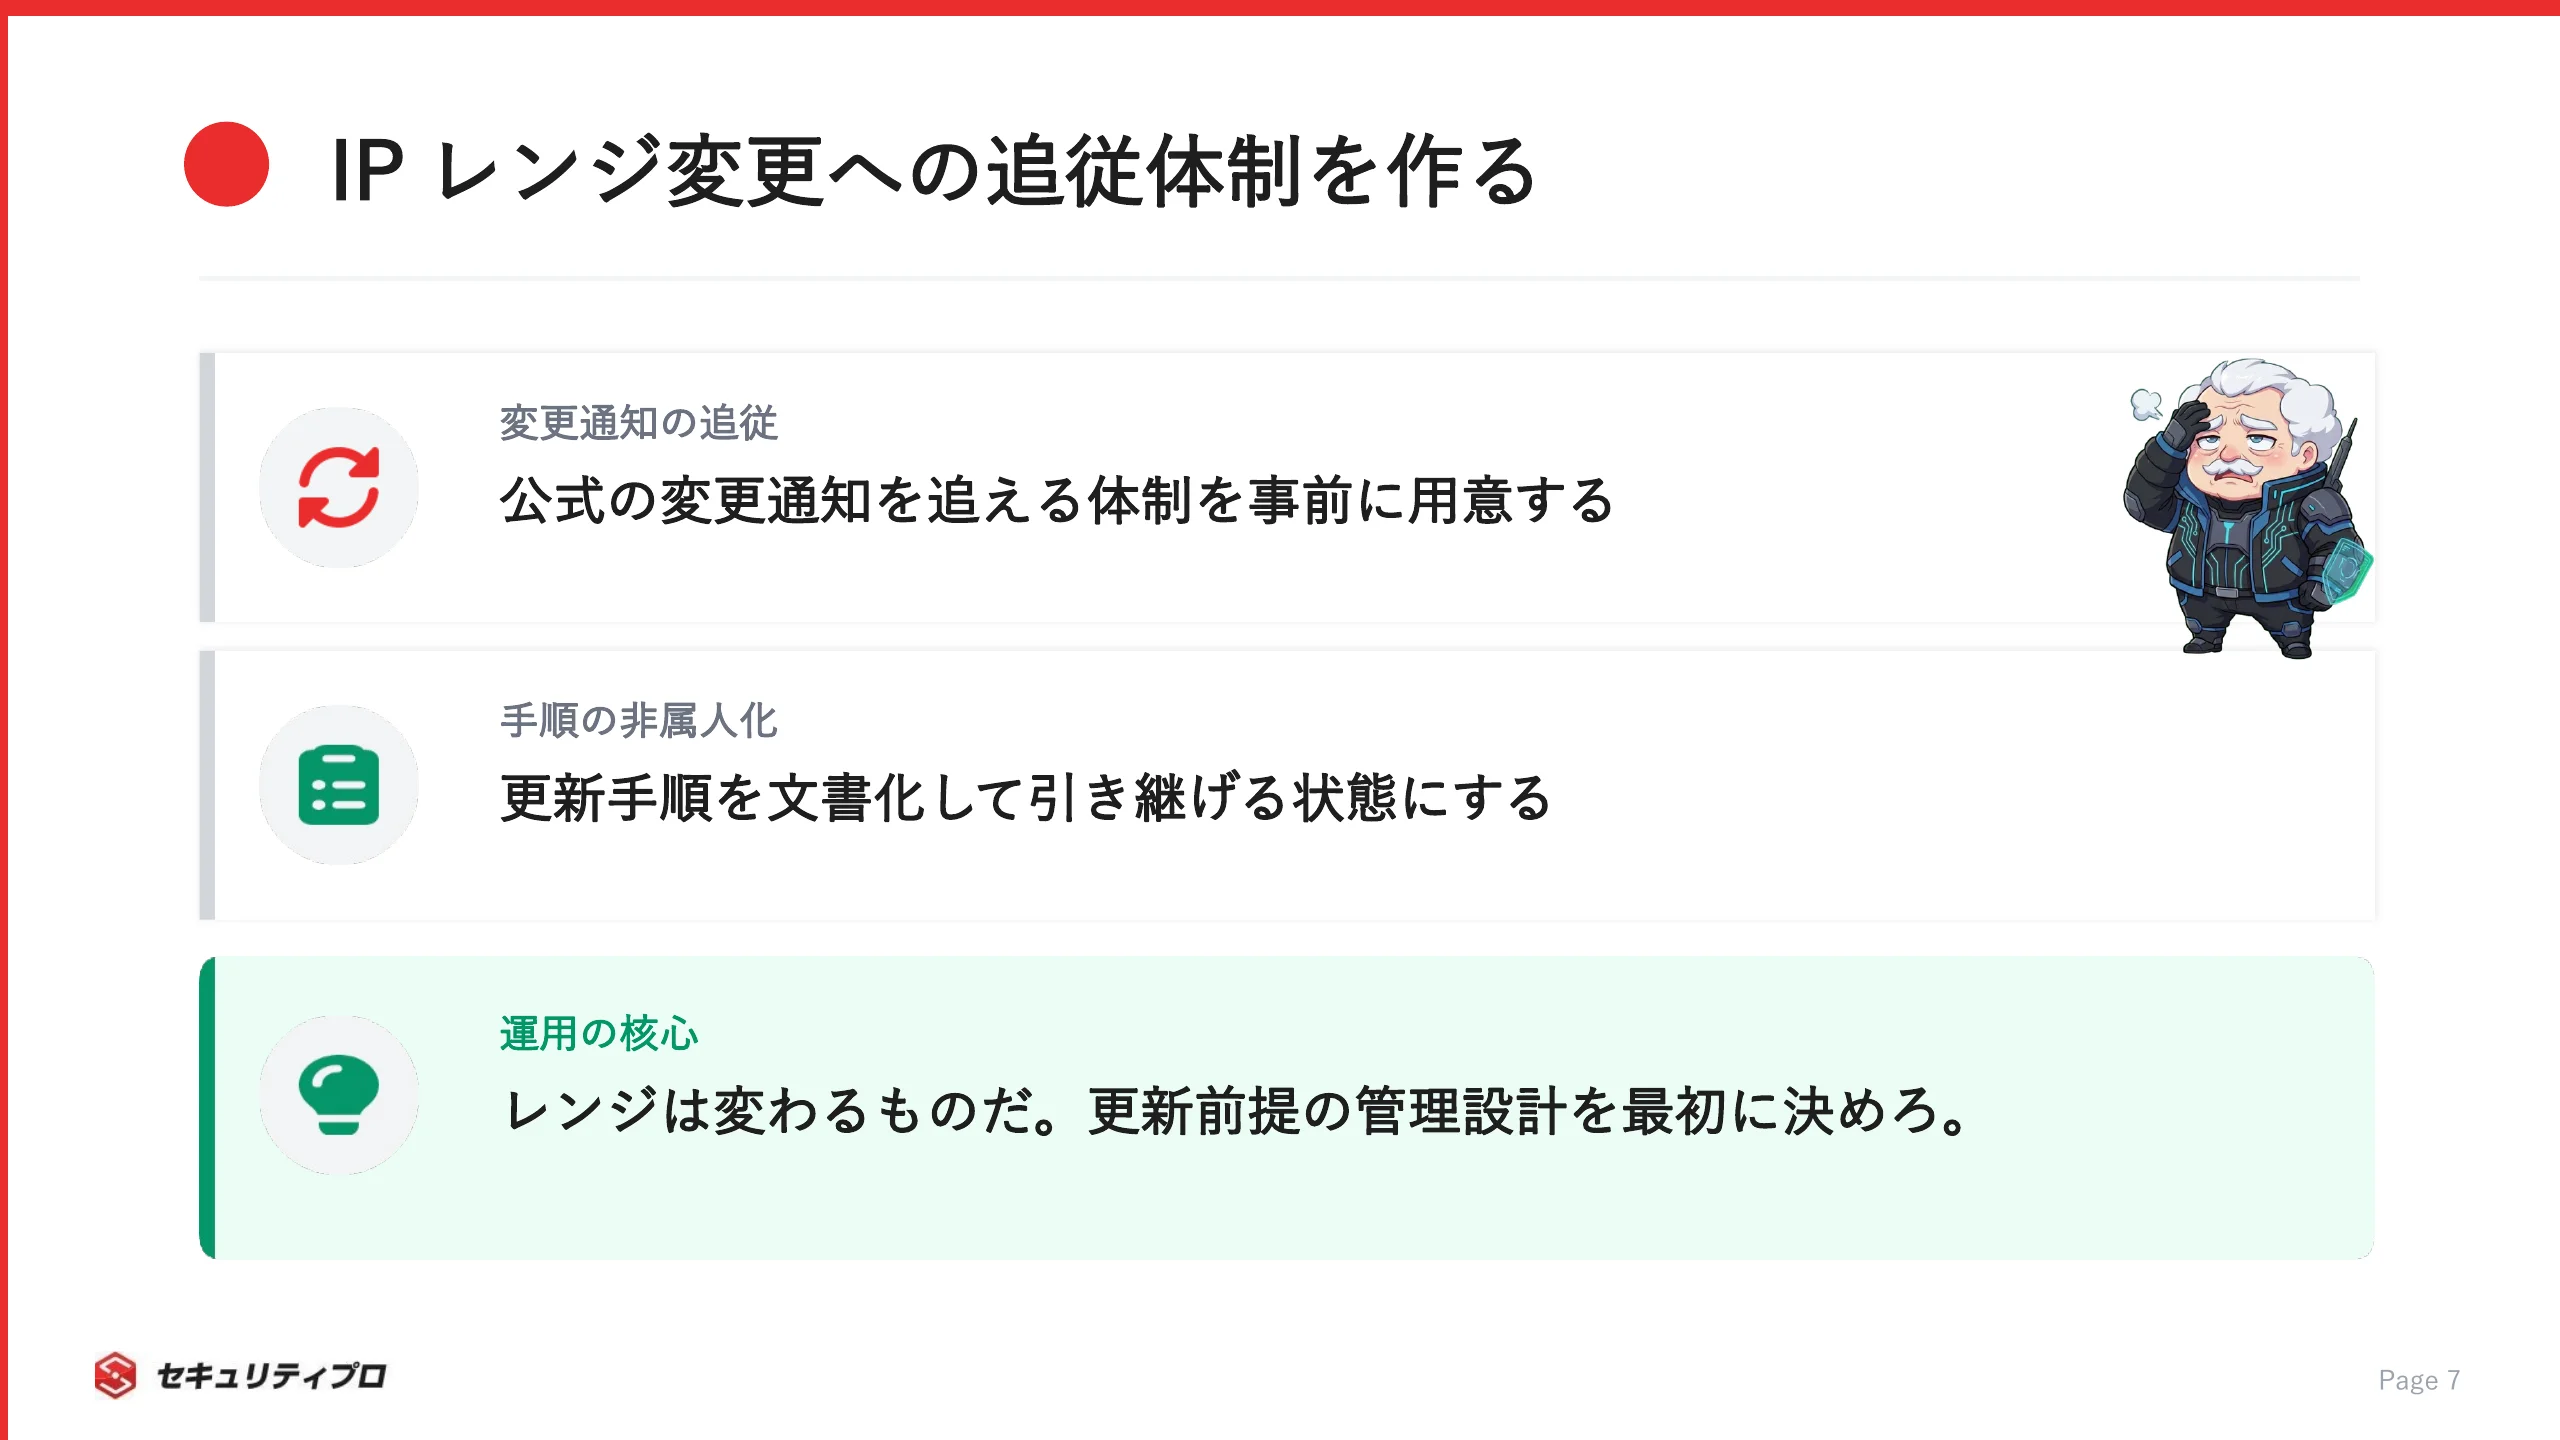
Zscalerのノードレンジは、増設や構成変更にともなって追加・変更されます。
「一度登録したら終わり」という運用だと、ある日突然の疎通断につながります。
レンジは変わるものだと割り切って、変更に追従できる仕組みを設計へ組み込んでおいてください。

追従するための考え方を、3点にまとめます。

  • 公式の変更通知やフィードを追える体制を用意する
  • 許可リストを定期的に最新レンジと突き合わせる
  • 更新手順を属人化させず手順書として残す

手動でIPを直書きするだけの運用は、レンジ追加のたびに漏れが出ます。
運用負債になりやすい部分なので、更新を前提とした管理方法を最初に決めておきましょう。

チップス

めんどくさいから、全部のIPをまとめて許可しちゃえばラクじゃないでしゅか?

ボス

それは他社のユーザーまで通す悪手だ。IPの直書き放置は、いずれ必ず自分の首を絞めるぞ。

SaaS側のIPアドレス制限とZscalerを両立させる設計

SaaSでIP制限をかけたいのに、Zscalerのレンジが広くて絞りきれない。
このジレンマはよく起こります。
CENのレンジ全体を許可すると、自社以外のZscaler利用組織も同じレンジから来るためです。
この矛盾を根本から解くには、送信元IPそのものを自社側に寄せる発想が必要になります。

両立を考えるときは、次の3つの軸で整理すると分かりやすくなります。

  • レンジ許可だけでは「自社だけ」を厳密に絞るのは難しい
  • 特定SaaS宛の通信だけ、自社管理のIPで出す方法がある
  • 全通信ではなく対象を絞って固定化するのが現実的

つまり「広いレンジをどう許可するか」ではなく「特定通信だけどう固定するか」に発想を切り替えます。
その具体的な手段が、次章で扱う送信元IPの固定(アンカリング)です。

送信元IPアドレスを固定したいときの選択肢

特定のSaaSにだけ固定IPで出したいニーズには、いくつかの手段が用意されています。

チップス

特定のサービスだけ、いつも同じIPで出すなんて…そんな器用なことできるんでしゅか?

ボス

できる。対象を絞れば、ちゃんと自社のIPで出せる。手段ごとに向き不向きがあるから整理してやろう。

主な選択肢を、適用条件とあわせて整理します。

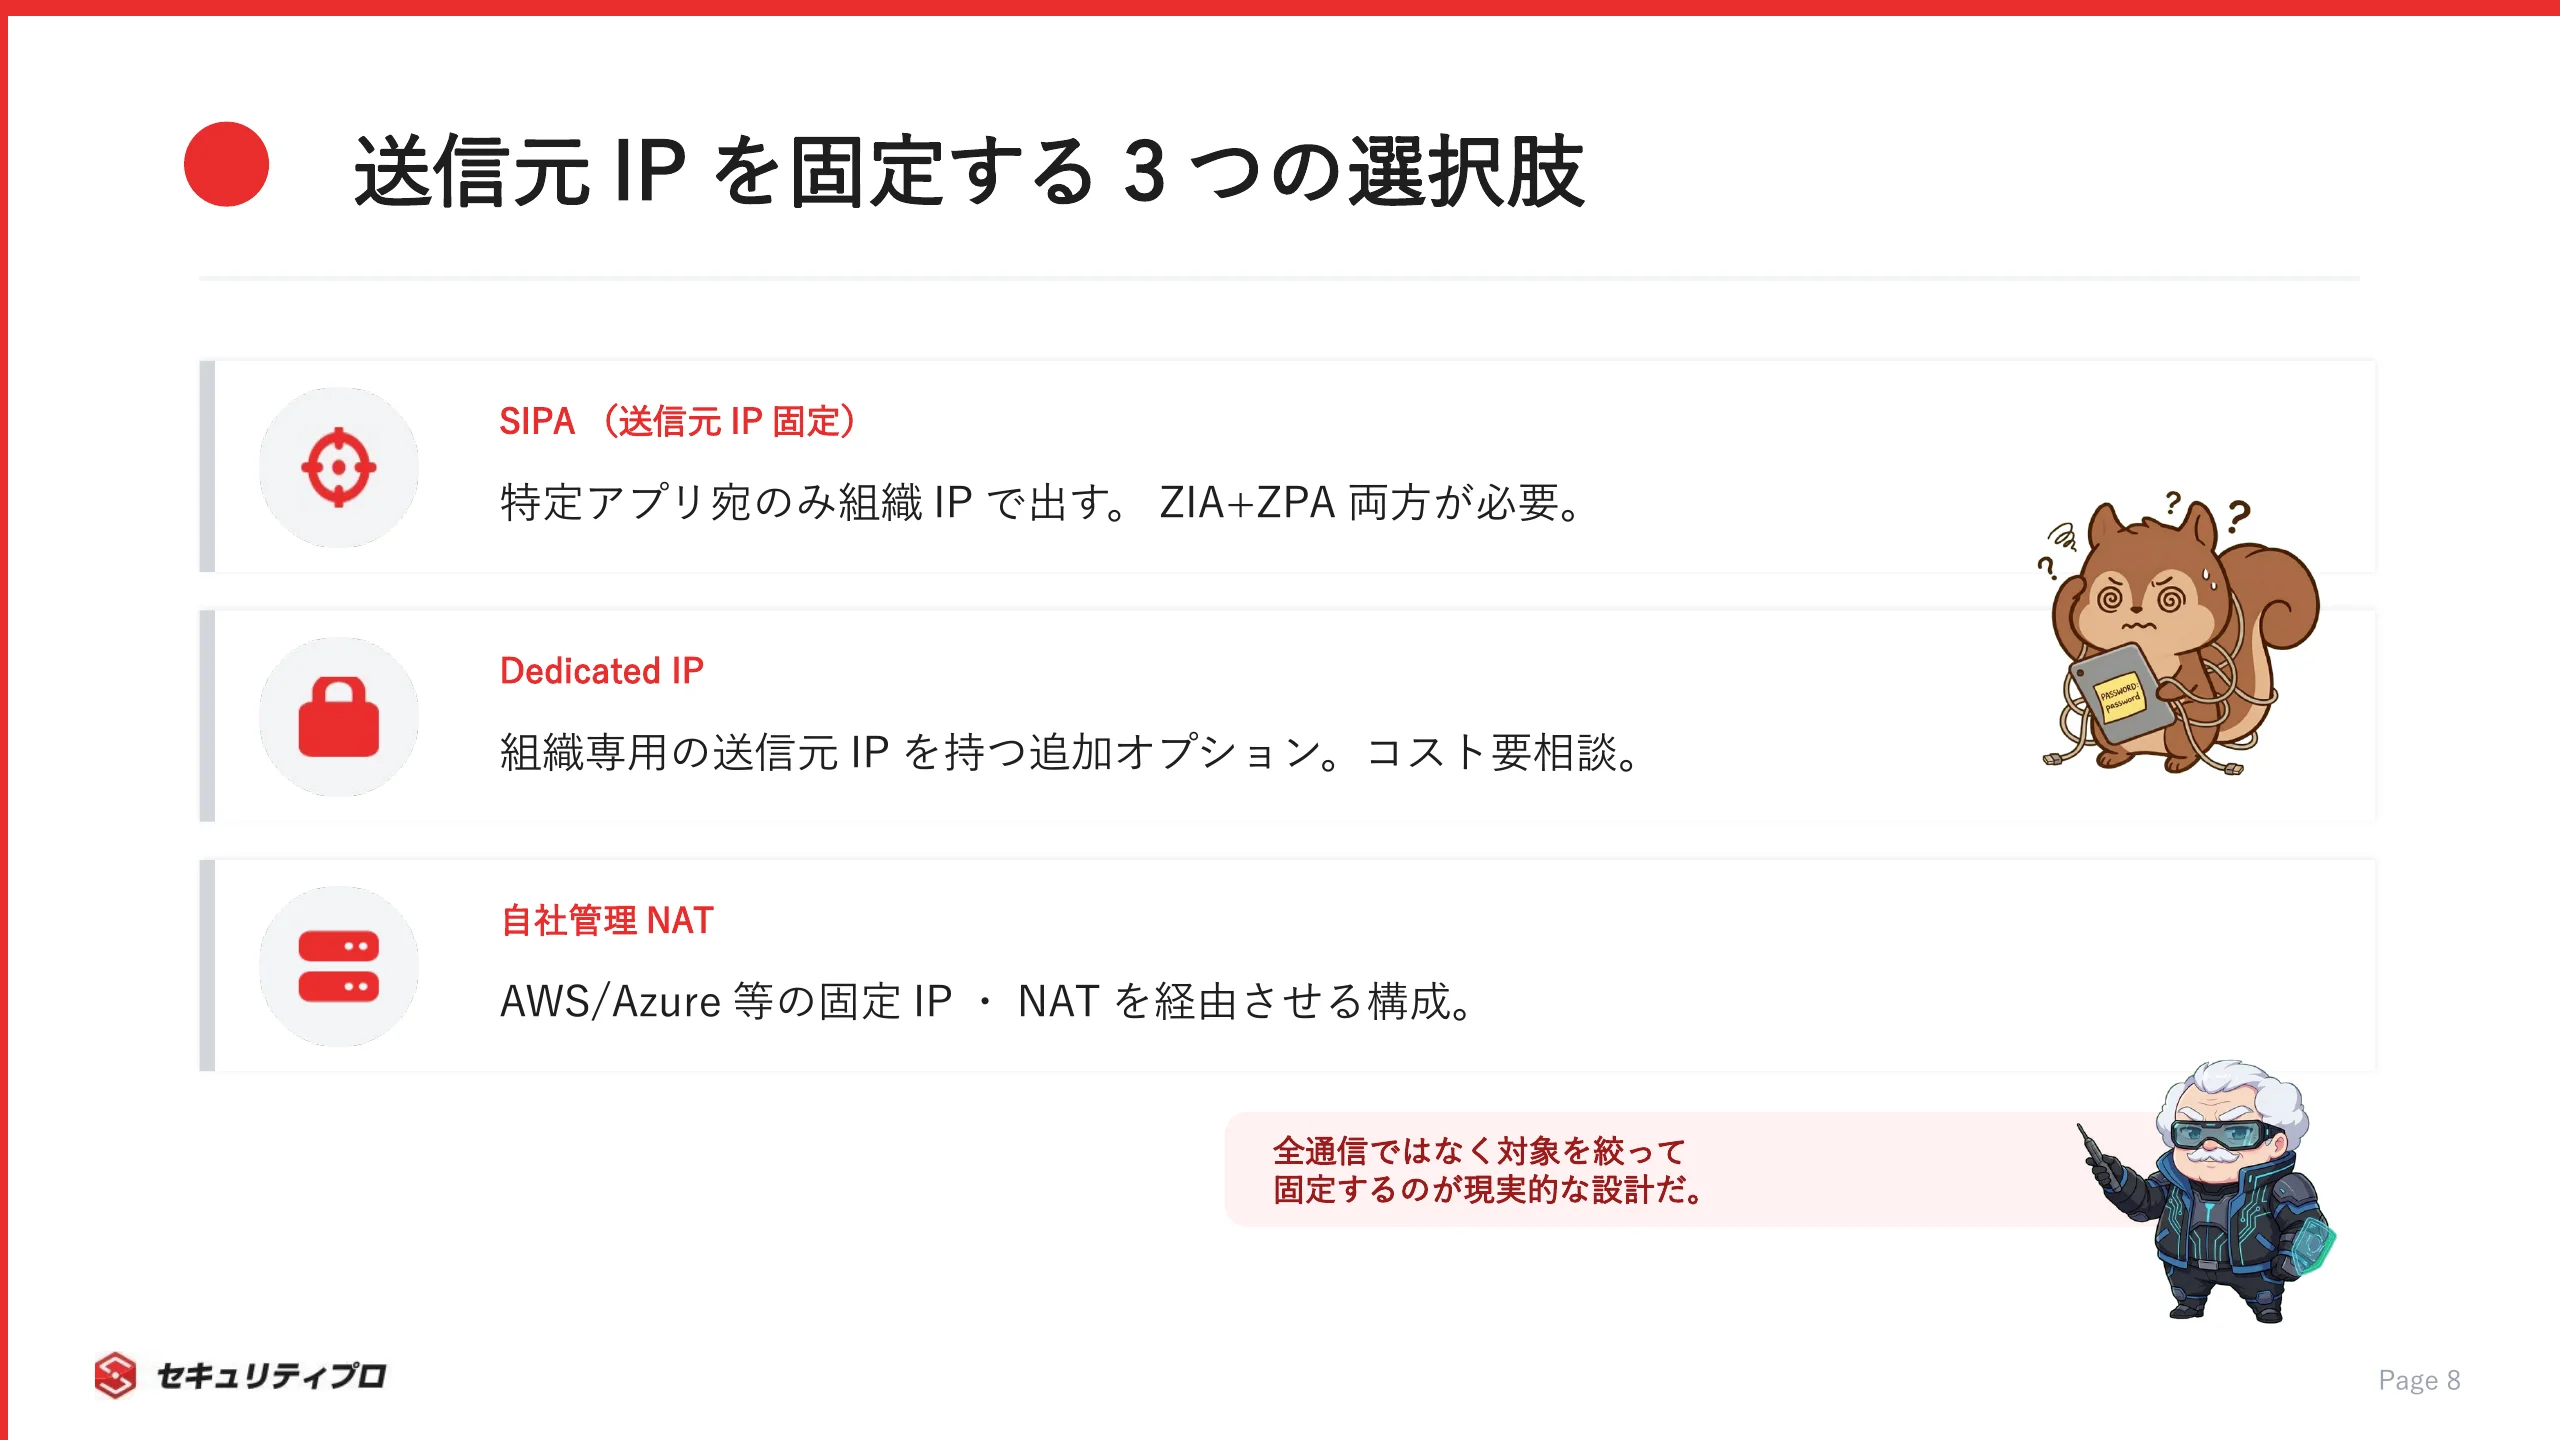
選択肢何を固定するか主な前提・注意点
Source IP Anchoring特定アプリ宛の送信元IPZIAとZPAの両方の契約が必要
Dedicated IP系組織専用の送信元IP追加契約・コストが発生
Private Service Edge/NATクラウド側の固定IP自社インフラとの組み合わせ設計

こうしたSASE構築・運用を担う現場では、送信元IP設計そのものがスキルとして評価されます(Prisma Access・ZscalerによるSASE構築運用を担うセキュリティ案件)。

Source IP Anchoringで特定通信の送信元IPを組織側のIPに制御する

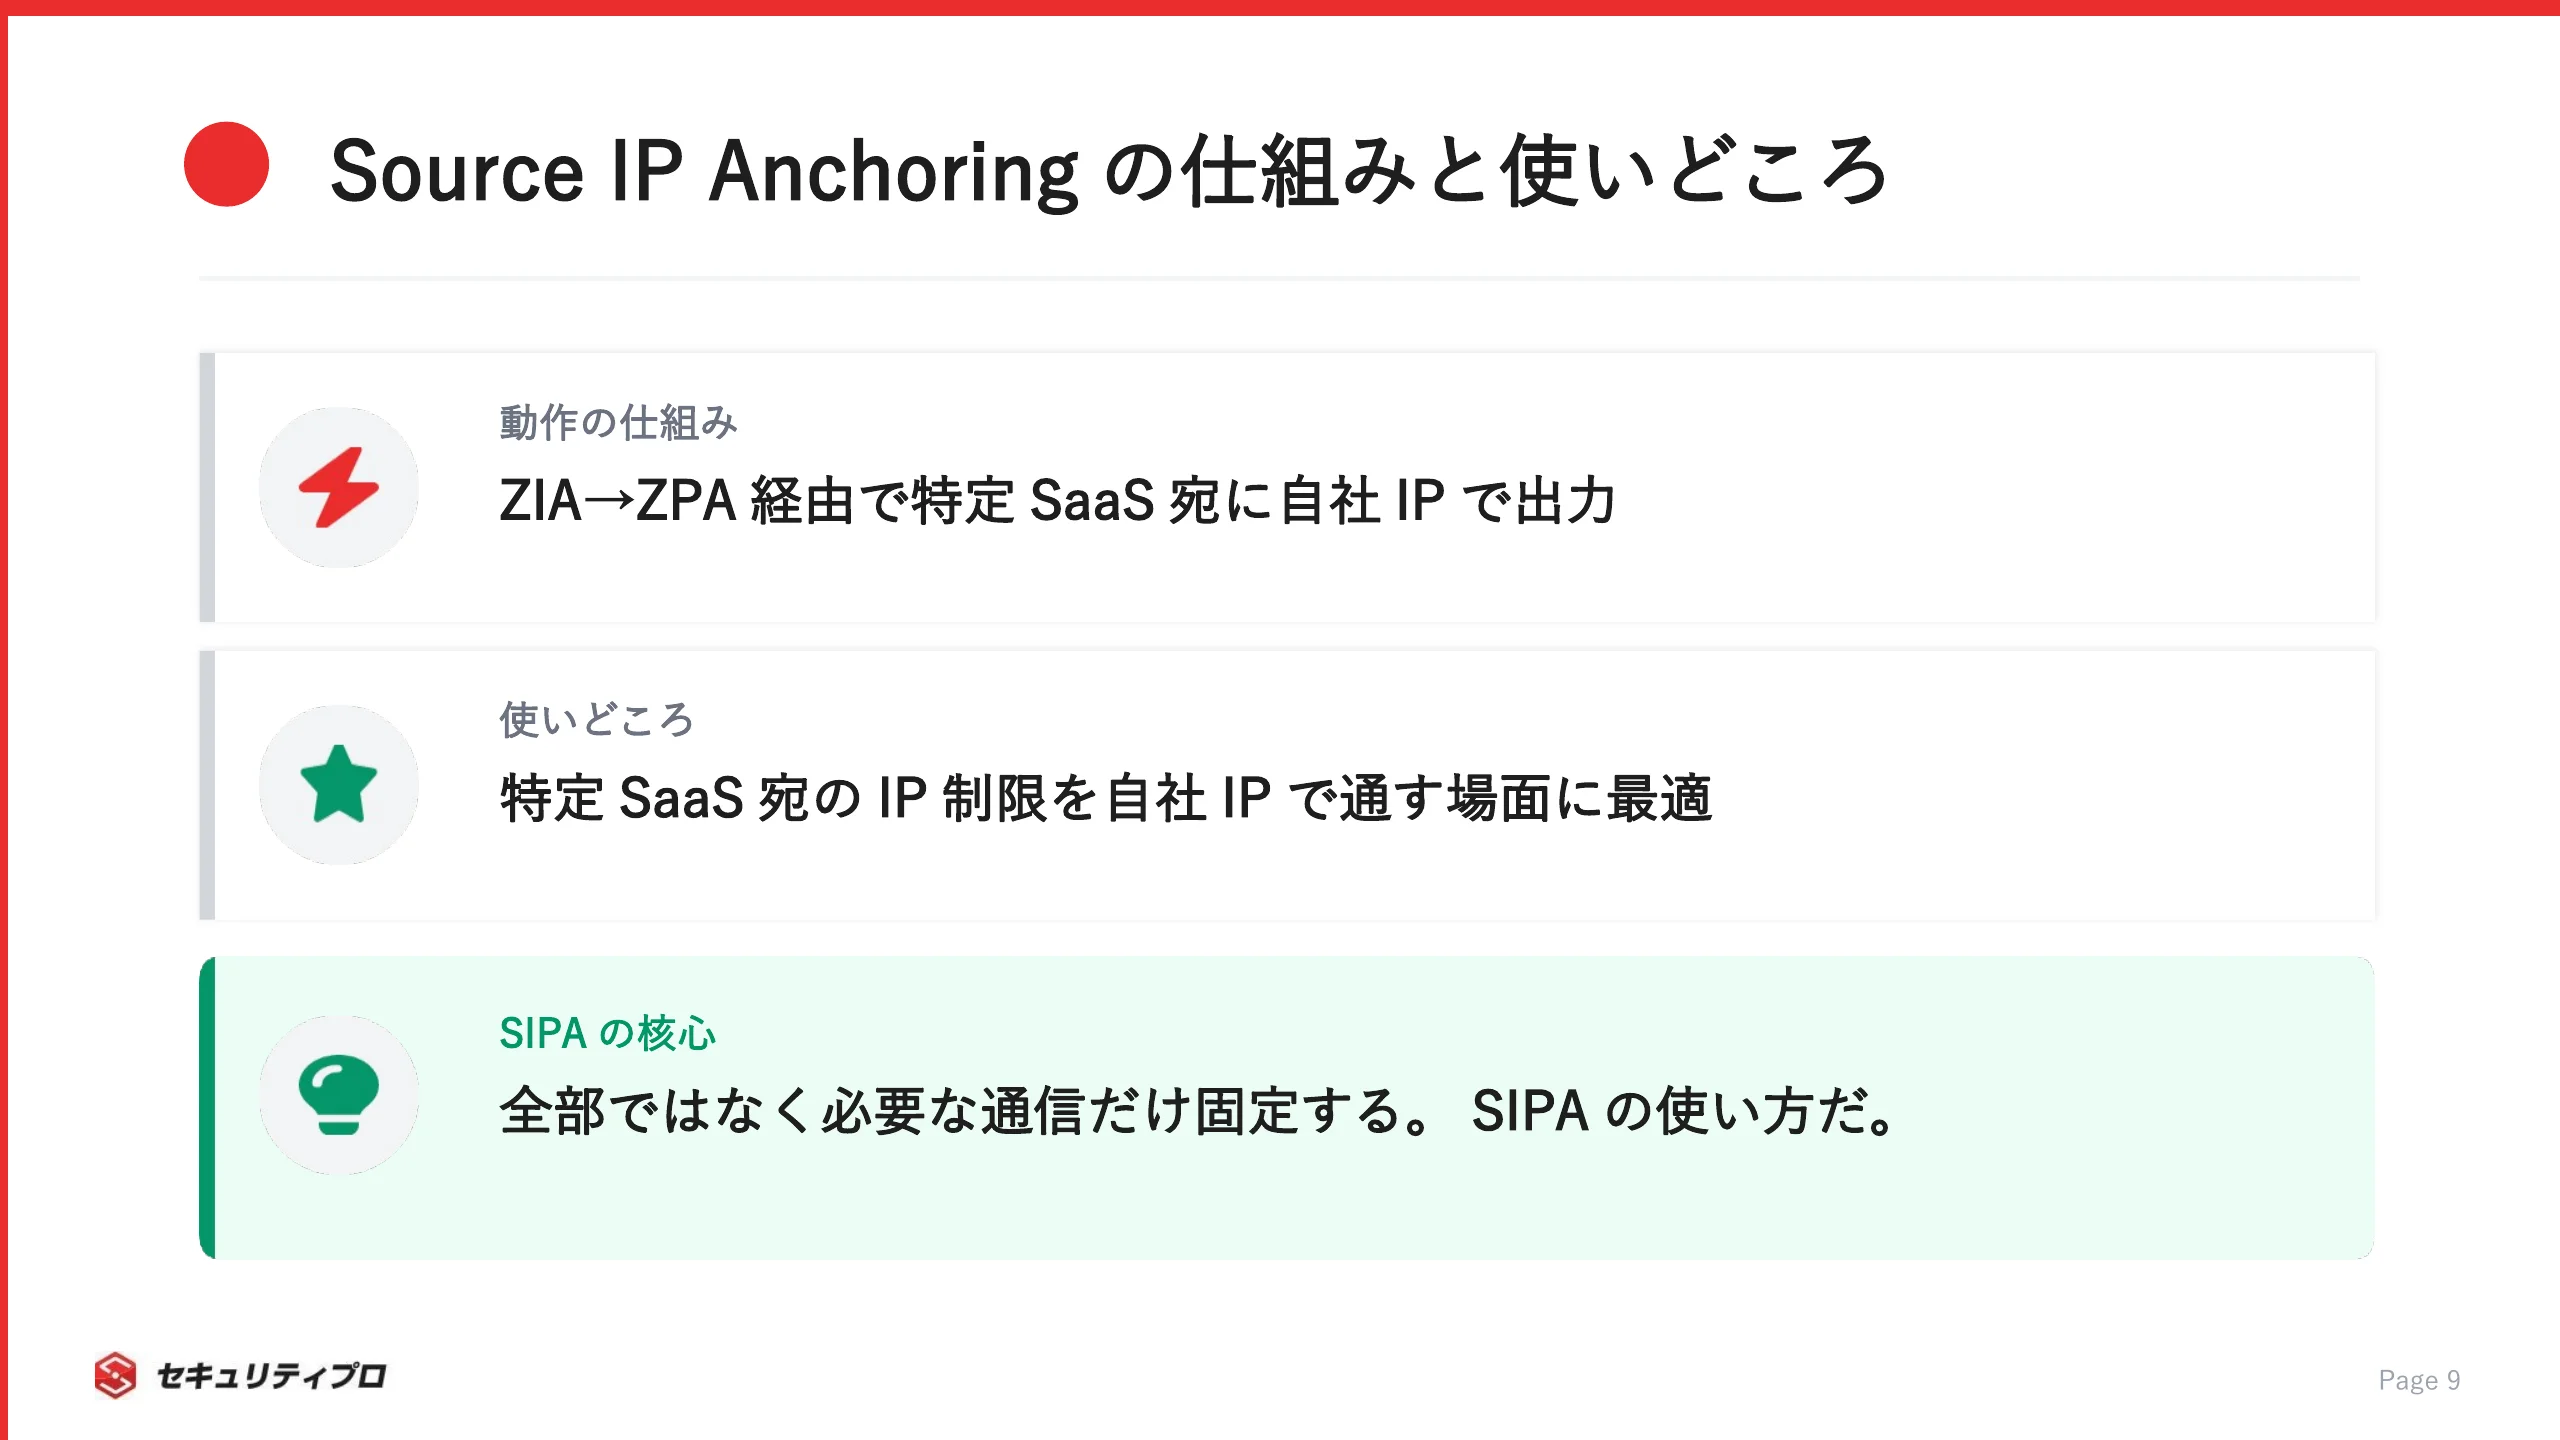
Source IP Anchoring(SIPA)は、特定のアプリ宛の通信だけ、送信元IPを組織側で選んだIPにする機能です。
ZIAで処理した通信を転送ポリシーでZPAのApp Connectorへ向け、そこから目的のサーバへ届けます。
このとき目的地に見える送信元IPは、App ConnectorのIPになります(Zscaler公式・Understanding Source IP Anchoring)。

利用にあたっては、次の前提を押さえておきます。

  • ZIAとZPAの両方のサブスクリプションが必要
  • 対象アプリ単位で経路を分けて制御する
  • 全通信ではなく、特定SaaS宛だけに適用する

Microsoft 365など、IP制限をかけたい特定SaaSに向けて自社IPで出したい場面に向いています。
「全部固定」ではなく「必要な通信だけ固定」という考え方が、SIPAの使いどころです。

Dedicated IPで組織専用の送信元IPを利用する

Dedicated IP系のオプションは、組織専用の送信元IPを持ちたいときの選択肢です。
Zscalerでは、組織専用のソースNATアドレスをZscaler側が管理・割り当てるオプション(Zscaler-Managed Dedicated IP)があります(Zscaler公式・Understanding Zscaler-Managed Dedicated IP)。
契約はZscalerサポートへの申し込みが前提です。

導入前に押さえておきたいのは、次の点です。

  • 追加ライセンス・コストが発生する
  • 全通信を常時1つのIPへ固定する用途とは限らない
  • 適用範囲や契約内容とあわせて設計を検討する

「専用IPさえあれば何でも解決する」と考えると、期待とずれることがあります。
何を固定し、何は固定しないのかを整理したうえで、コストに見合うかを判断してください。

Private Service Edgeや自社管理NATで送信元IPを制御する

クラウド側のNATや固定IPと組み合わせて、送信元IPを制御する構成も選べます。
Private Service Edgeを自社側に配置したり、AWSやAzure上の固定IP・NATを経由させたりする方法です。
自社のクラウド基盤を持っている組織なら、既存構成と組み合わせて柔軟に設計できます。

一般的な構成の考え方は、こうなります。

  • クラウド上のNATゲートウェイの固定IPを出口にする
  • ハイブリッド構成で自社データセンターのIPを活用する
  • IaCで構成を管理し、IP設計を再現可能にする

こうした構成は、ネットワークとクラウド双方の知識がそろって初めて成立します。
自社の要件・既存インフラ・運用体制を踏まえて、無理のない範囲で組み立てるのが現実的です。

ZscalerのIPアドレスまわりでよくあるトラブルと対処

現場で頻発するIP関連の事故は、原因から逆算すれば先回りして防げます。

チップス

この前、海外からのアクセス扱いでSaaSに弾かれて、半日溶かしたでしゅ…なんででしゅか?

ボス

経由ノードの所在地で判定されたな。IP起点で考えるから詰む。切り分けの型を教えてやる。

こうしたトラブル対応やログ分析は、現場で求められるスキルと直結します(ZscalerゼロトラストのQA対応・ログ分析を担う金融向け案件)。

SaaSのIPアドレス制限で弾かれる/ジオIPが海外判定される

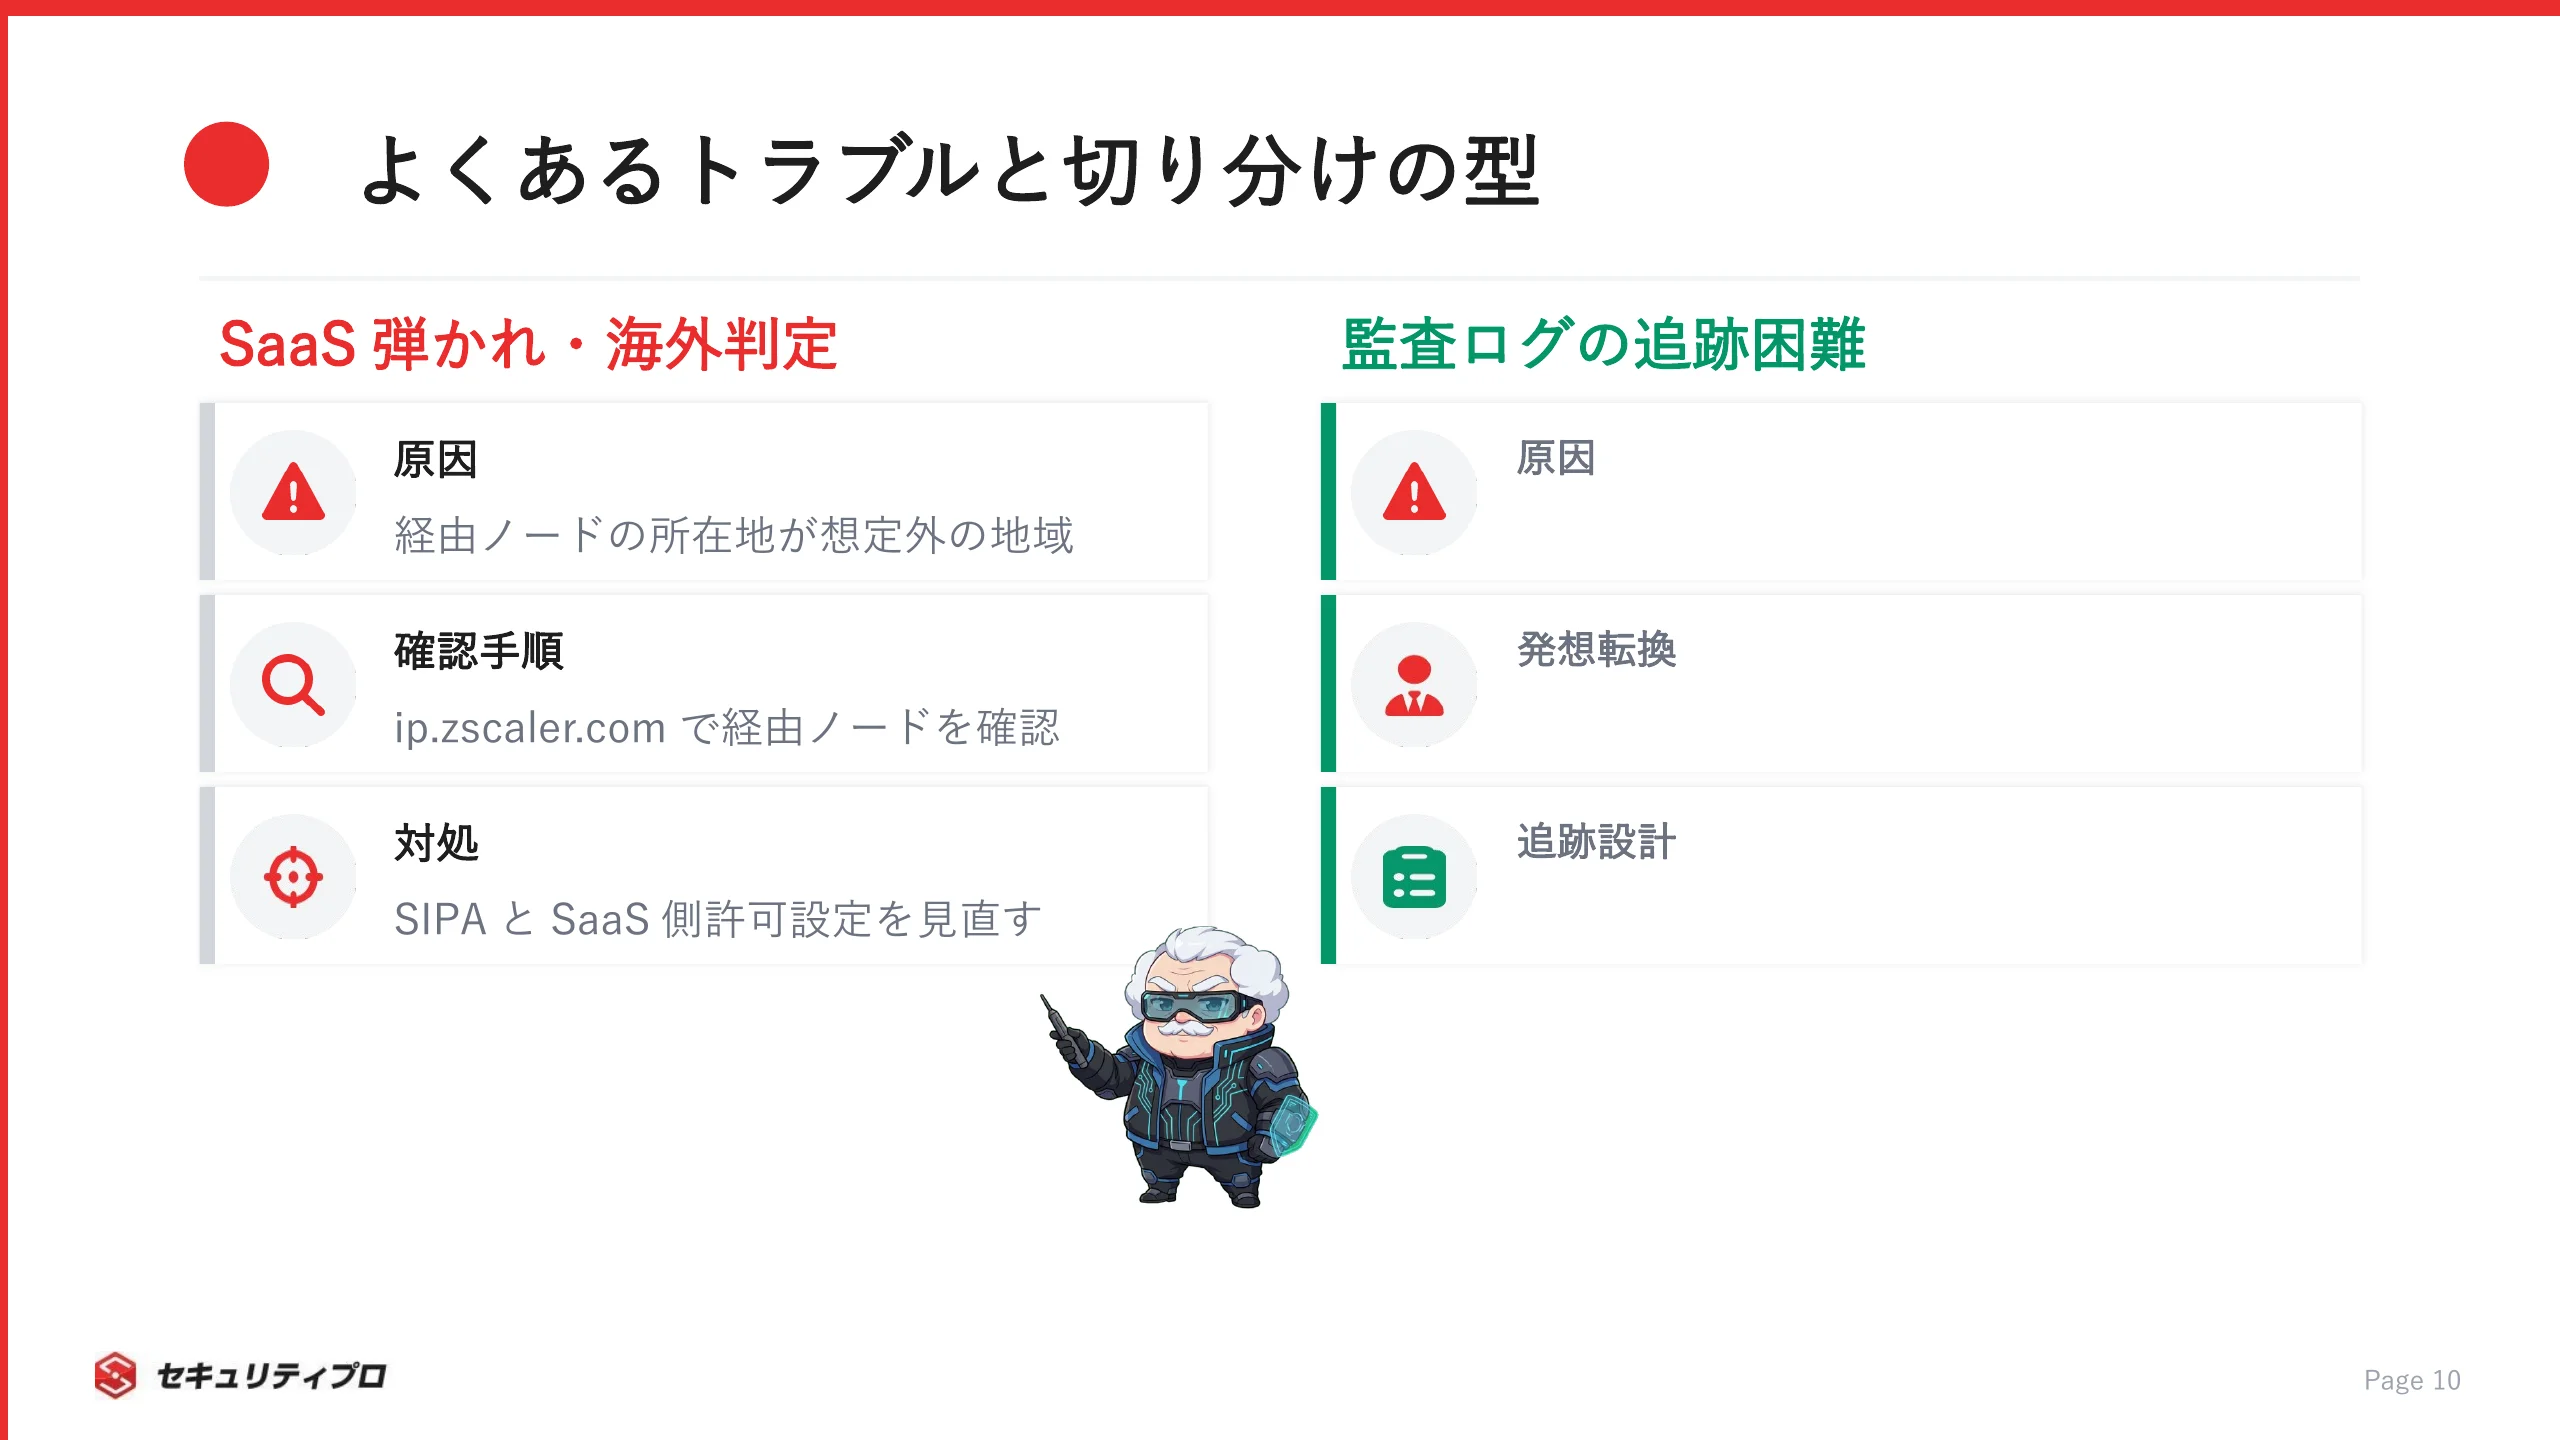
SaaSのIP制限で弾かれたり、ジオIP判定で海外扱いされたりするのは、典型的なトラブルです。
原因は、通信が経由したノードの所在地が想定と違う地域だった、というケースが多く見られます。
まずは「今どのノードを経由しているか」を確認するところから、切り分けを始めます。

対処は次の手順で進めます。

  • ip.zscaler.com で経由ノードの地域を確認する
  • 特定SaaS宛はSource IP Anchoringで自社IPに寄せる
  • SaaS側の許可設定が最新レンジと合っているか見直す

闇雲に設定を触ると、かえって原因が分からなくなります。
「経由ノードの確認 → 固定化の検討 → SaaS側設定の見直し」という順序で進めるのが確実です。

IPアドレスが頻繁に変わり監査ログのトレースが難しい

IPが頻繁に変わると、送信元IPを起点にした監査ログの追跡は機能しにくくなります。
Zscalerでは経由ノードが動的に変わるので、IPと利用者を1対1で結ぶ前提が崩れるからです。
ここで必要なのは、IP依存の監査設計から、ユーザー起点の追跡へ発想を切り替えることです。

追跡の考え方を、3点に整理します。

  • IPではなく認証済みユーザーIDを軸にログを相関させる
  • Zscaler側のログとSaaS側のログをユーザー単位で突き合わせる
  • 「誰が・いつ・どのアプリに」を追える設計にする

ゼロトラストでは、IPアドレスは信頼の根拠になりません。
IPで追う設計から離れて、ユーザーとアクセス内容でログを相関させたほうが、追跡精度も監査対応も安定します。

Zscaler・ゼロトラストのスキルはセキュリティ案件でどう評価されるか

ここまでの技術トピックは、そのままキャリア価値につながります。
フリーランスとしての単価だけでなく、正社員として転職する際の評価にも直結します(セキュリティプロ・テンショク)。
ZTNA/SASEの市場性を見ていきましょう。

チップス

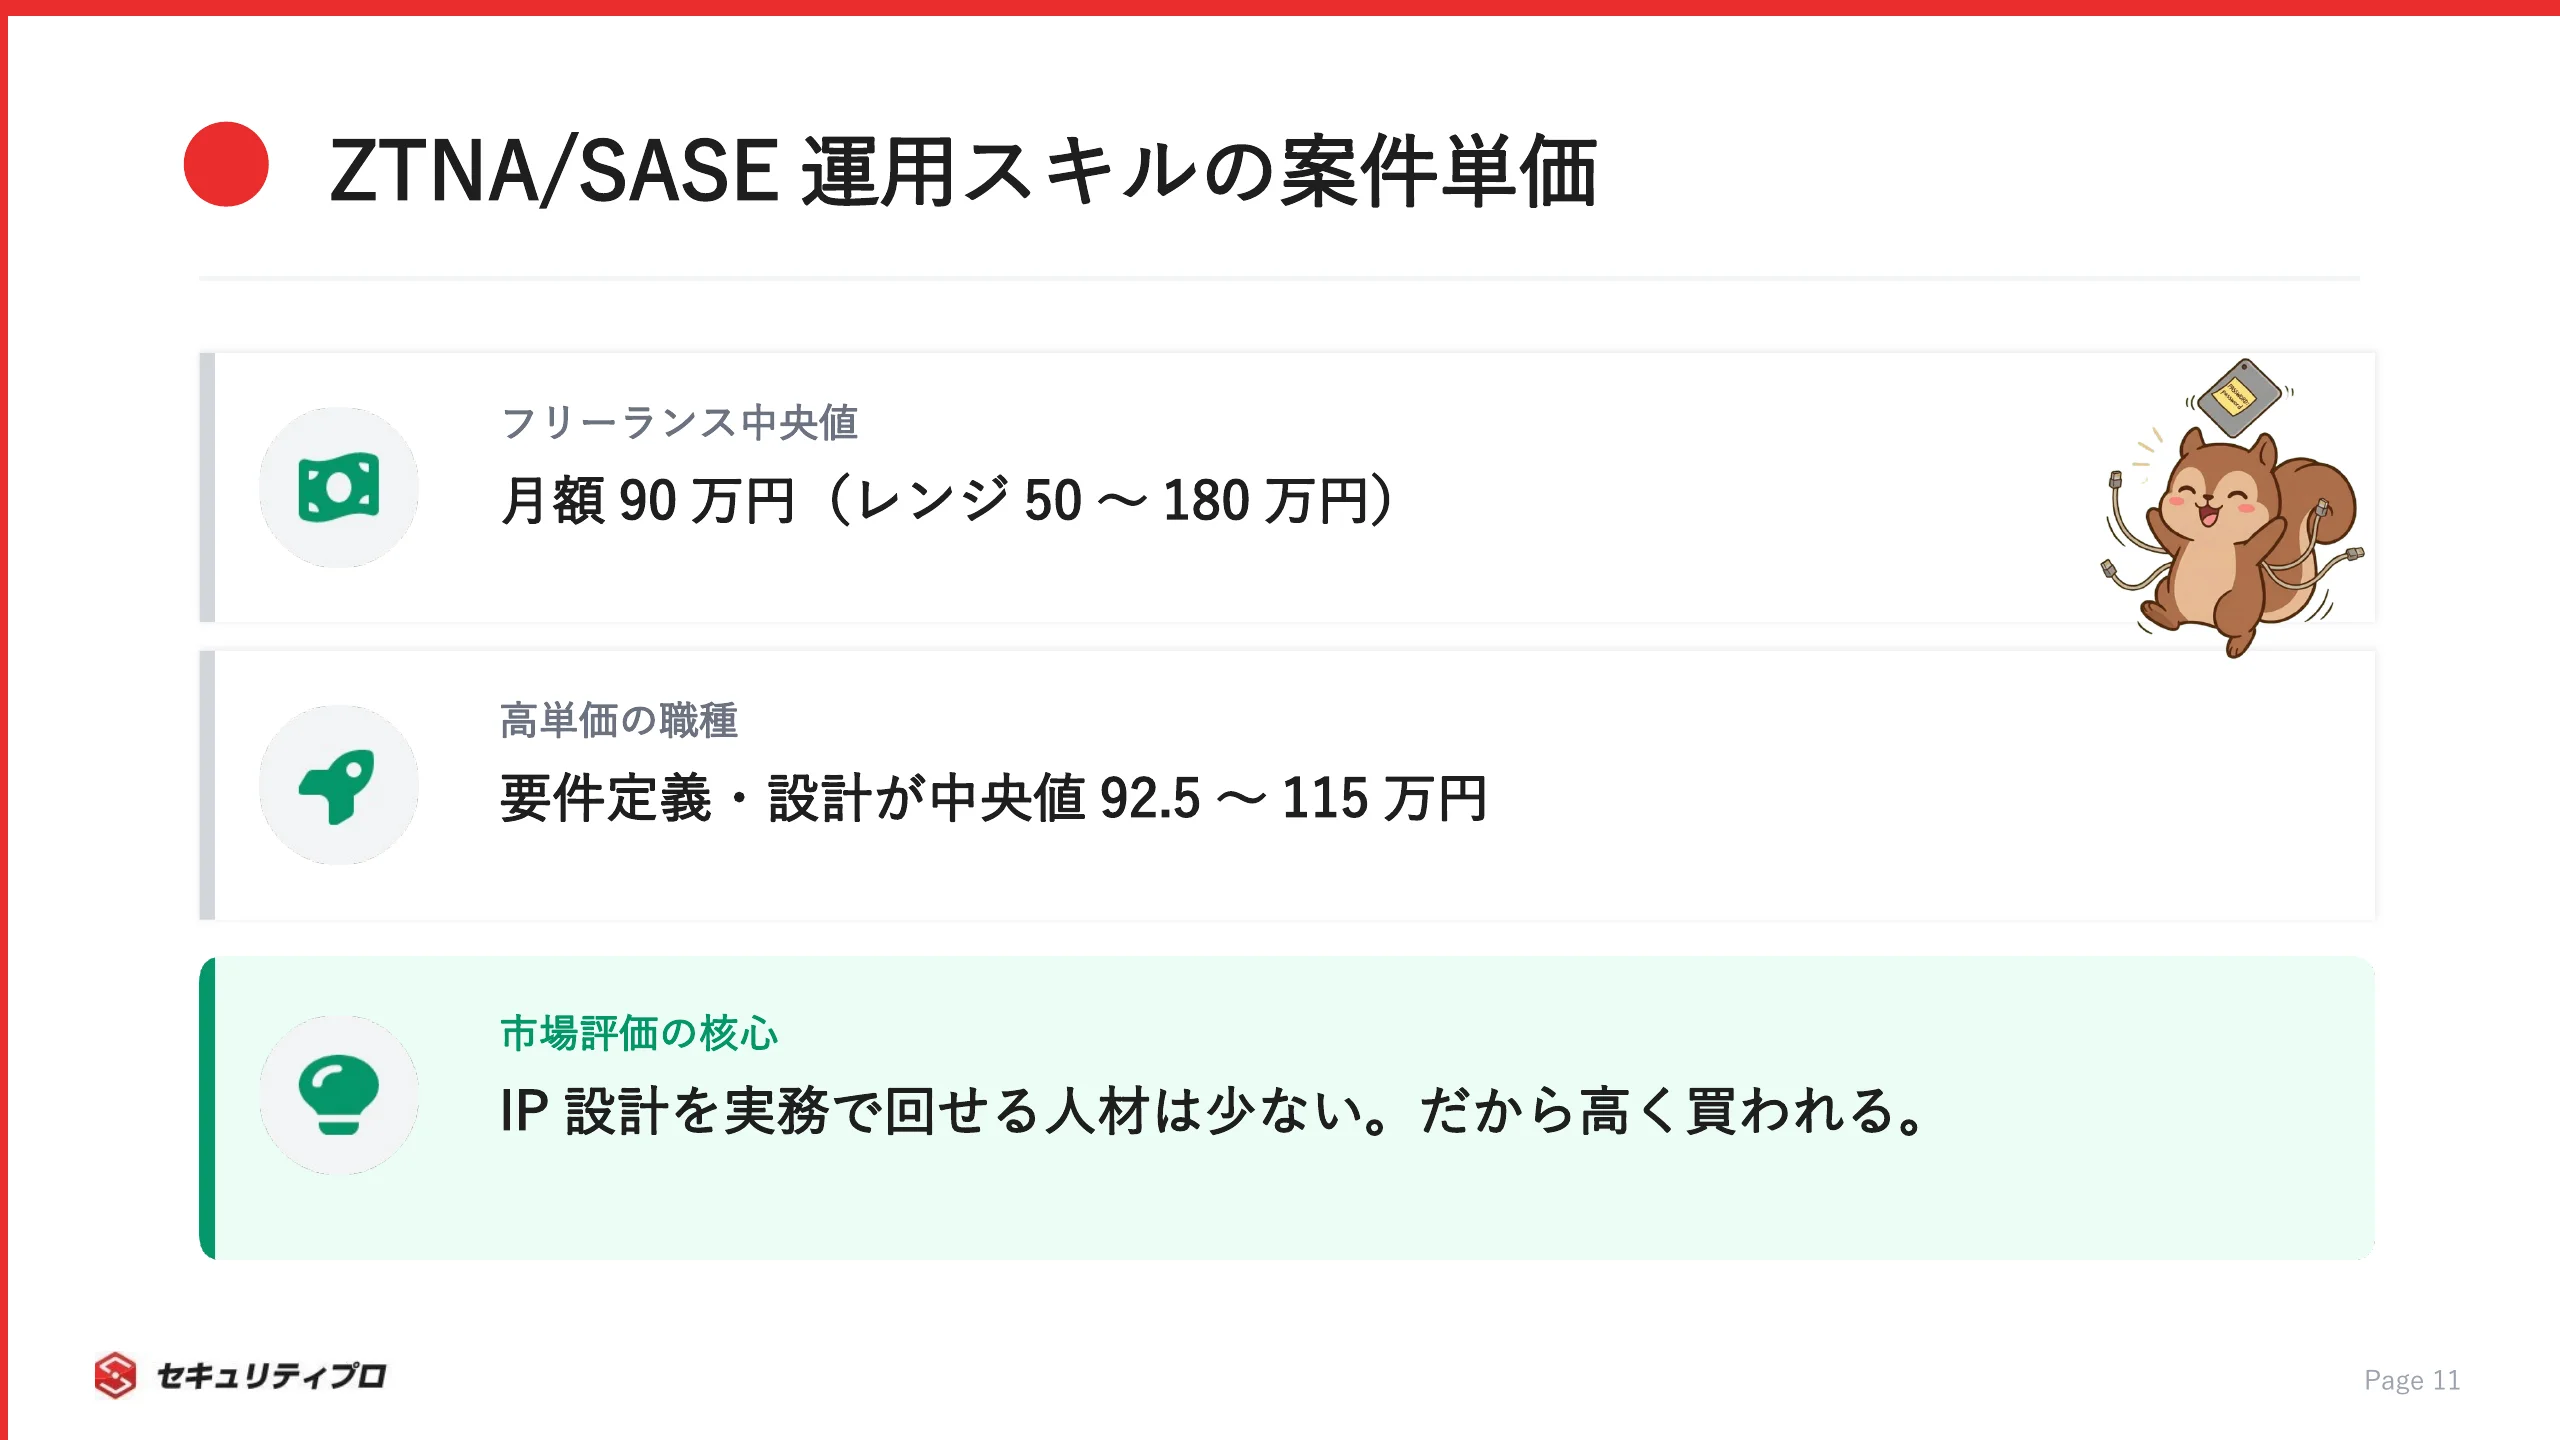
中央値90万円…!ぼくのIPいじりの経験も、ちゃんとお金になるんでしゅか…?

ボス

なるとも。IP設計を実務で回せる奴は多くない。数が少ないからこそ、現場は高く買うんだ。

ZTNA/SASE運用スキルの需要とフリーランス案件の単価感

ZscalerなどのZTNA/SASE運用経験は、クラウドセキュリティ案件で高く評価される領域です。
当社が公開しているセキュリティフリーランス案件(118件、2026年9月時点)では、月額単価の中央値は92.5万円、レンジは50万〜180万円です。
当社の案件データの傾向として、ゼロトラスト関連は設計・構築フェーズに集中していて、上振れしやすい構造になっています。

当社案件の職種別の月額単価(中央値)は、次のとおりです。

  • 要件定義: 115万円(レンジ70万〜180万円)
  • PMO: 100万円(レンジ65万〜130万円)
  • 設計: 90万円(レンジ65万〜160万円)
  • 構築: 90万円(レンジ65万〜130万円)

上流や設計フェーズに関わるほど、単価は上がりやすい傾向です。
最新の案件と単価は当社のセキュリティフリーランス案件一覧で確認できます。

IP設計・許可リスト運用の実務経験が案件で強い理由

地味に見えるIP範囲の運用やアンカリング設計こそ、実は差別化になるスキルです。
SASE導入は「入れて終わり」ではなく、SaaS連携・監査・トラブル対応まで含めて初めて回るからです。
IPまわりの勘所を持つ人材は、設計から運用まで一貫して任せられる存在として重宝されます。

案件で評価されやすい実務スキルを挙げると、次のとおりです。

  • CENレンジの追従を含む許可リストの継続運用
  • Source IP Anchoringなど固定化の設計・実装
  • ジオIP・監査ログのトラブル切り分け

大規模なSASE導入では、こうしたIP設計スキルが中核として求められます(ZscalerとPalo Altoによる鉄道業界SASE導入設計・構築案件)。
Zscaler運用の経験を案件につなげたい方は、セキュリティプロ・フリーランスへの登録から始めてみてください。

まとめ:ZscalerのIPアドレスを正しく理解して案件に活かす

ZscalerのIPアドレスは、仕組みから固定化まで順番に理解すれば怖くありません。
Zscaler経由でIPが変わるのは設計どおりで、確認は ip.zscaler.com、許可リストはCENレンジが基本でした。

送信元IPを固定したいときはSource IP Anchoringなどの手段があり、トラブルはユーザー起点の発想で切り分けます。
IP設計や許可リスト運用の経験は、ZTNA/SASE案件でそのまま強みになります。

Zscaler運用の実務は、Zscalerを活用したサイバー対策室のインシデント対応・運用案件のような形で案件化しています。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、自分のスキルがどう評価されるか確かめてみてください。

ボス

IPに振り回されるな。仕組みを押さえた奴が、設計も案件も制する。次はお前の番だ、チップス。

オススメ求人・フリーランス案件

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...

【金融機関セキュリティ方針策定・統制】東京・品川(常駐)/方針策定・脆弱性対応・統制

月額単価
900,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融機関におけるサイバーセキュリティ方針やポリシーの策定...

【全社セキュリティ戦略の策定・推進】西新宿(週2リモート)/戦略・インシデント対応・AI統制

月額単価
1,500,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
グループ全体の情報セキュリティ戦略の立案から実行、運用高...

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...

【グローバル製造業向けSASE導入PMO・設計構築】高輪(リモート併用)/Prisma Access・海外拠点展開

月額単価
1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
グローバル製造業における国内外複数拠点に向けた大規模SASE...

【ゼロトラスト基盤構築・VPN廃止移行推進】フルリモート/Zscaler ZPA・マイクロセグメンテーション

月額単価
900,000円 / 月
稼働場所
フルリモート
業務領域
設計, 構築, 運用・保守
作業内容
従来のVPN環境廃止に伴い、Zscaler ZPAを中心としたゼロトラ...

【公共系閉域網環境SplunkES統合・構築】東京・豊洲(常駐)/設計・構築・運用

月額単価
1,100,000円 / 月
稼働場所
東京都原則オンサイト(常駐)
業務領域
設計, 構築, 運用・保守
作業内容
公共系システムの拠点統合に伴い、既存Splunk環境の統合およ...

【CSIRT運用・インシデントハンドリング】フルリモート(出張併用)/SOC Tier1・インシデント対応

月額単価
1,000,000円 / 月
稼働場所
東京都フルリモート・地方出張併用
業務領域
運用・保守
作業内容
セキュリティ体制強化に伴うCSIRT体制の交代要員募集。既存メ...

【電力制御システムCEマーキング取得・セキュリティコンサルティング】神戸(フルリモート可)/IEC62443・リスクアセスメント・ガイドライン設計

月額単価
1,800,000円 / 月
稼働場所
兵庫県フルリモート
業務領域
要件定義, 設計
作業内容
電力制御システムにおけるCEマーキング取得を目指す重要プロ...

【既存インターネット閲覧環境のリプレース・SaaS移行に伴う技術支援】門前仲町(リモート併用)/セキュリティ製品の選定から携わる上流インフラ案件

月額単価
900,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計
作業内容
既存のインターネット閲覧環境システムをVMware仮想環境からS...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社クラウドワークス コンサルティング(旧:株式会社インゲート)

セキュリティエンジニア(PM/PL候補)【年収500-1000万】AWS/Azure経験を活かす

想定年収
500~1,000万円
勤務地
本社:〒106-0041 東京都港区麻布台1-3-1 麻布台ヒルズ 森JPタワー 28階
雇用形態
正社員
要スキル
必須 ネットワークの設計・構築(5年以上):拠点間VPN(SoftEther等)の設計・設定、ルーティング、…
  • 株式会社クラウドワークス コンサルティング(旧:株式会社インゲート)

セキュリティエンジニア|インフラ運用からのキャリアチェンジ(年収350~500万)

想定年収
350~500万円
勤務地
本社:〒106-0041 東京都港区麻布台1-3-1 麻布台ヒルズ 森JPタワー 28階
雇用形態
正社員
要スキル
必須 インフラ運用保守1年以上 Linux/Unixの基本的な操作スキル(コマンドライン操作) スクリプトの…
  • バルテス株式会社

セキュリティエンジニア(iOS)【年収700~900万】

想定年収
700~900万円
勤務地
本社:大阪本社:大阪市西区阿波座1-3-15 JEI西本町ビル8F/東京本社:東京都千代田区麹町1-10 麹町広洋ビル3F
雇用形態
正社員
要スキル
応募要件 必須 iOSアプリの脆弱性診断経験がある方(年数不問) 脆弱性診断のスキルを使って様々な事業やサー…
よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次