1. セキュリティプロマガジン
  2. 業務スキル
  3. ペネトレーションテストのやり方を4段階で解説!案件で通用する手順
業務スキル

ペネトレーションテストのやり方を4段階で解説!案件で通用する手順

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。セキュリティプロマガジンの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

  • 「ペネトレーションテストって、結局どこから手をつければいいのかな…?」
  • 「脆弱性診断と何が違うのか、正直あいまいなまま…」
  • 「独学で始めたいけど、案件で通用する手順を体系立てて知りたい」

こうした疑問を持つセキュリティエンジニアは少なくありません。
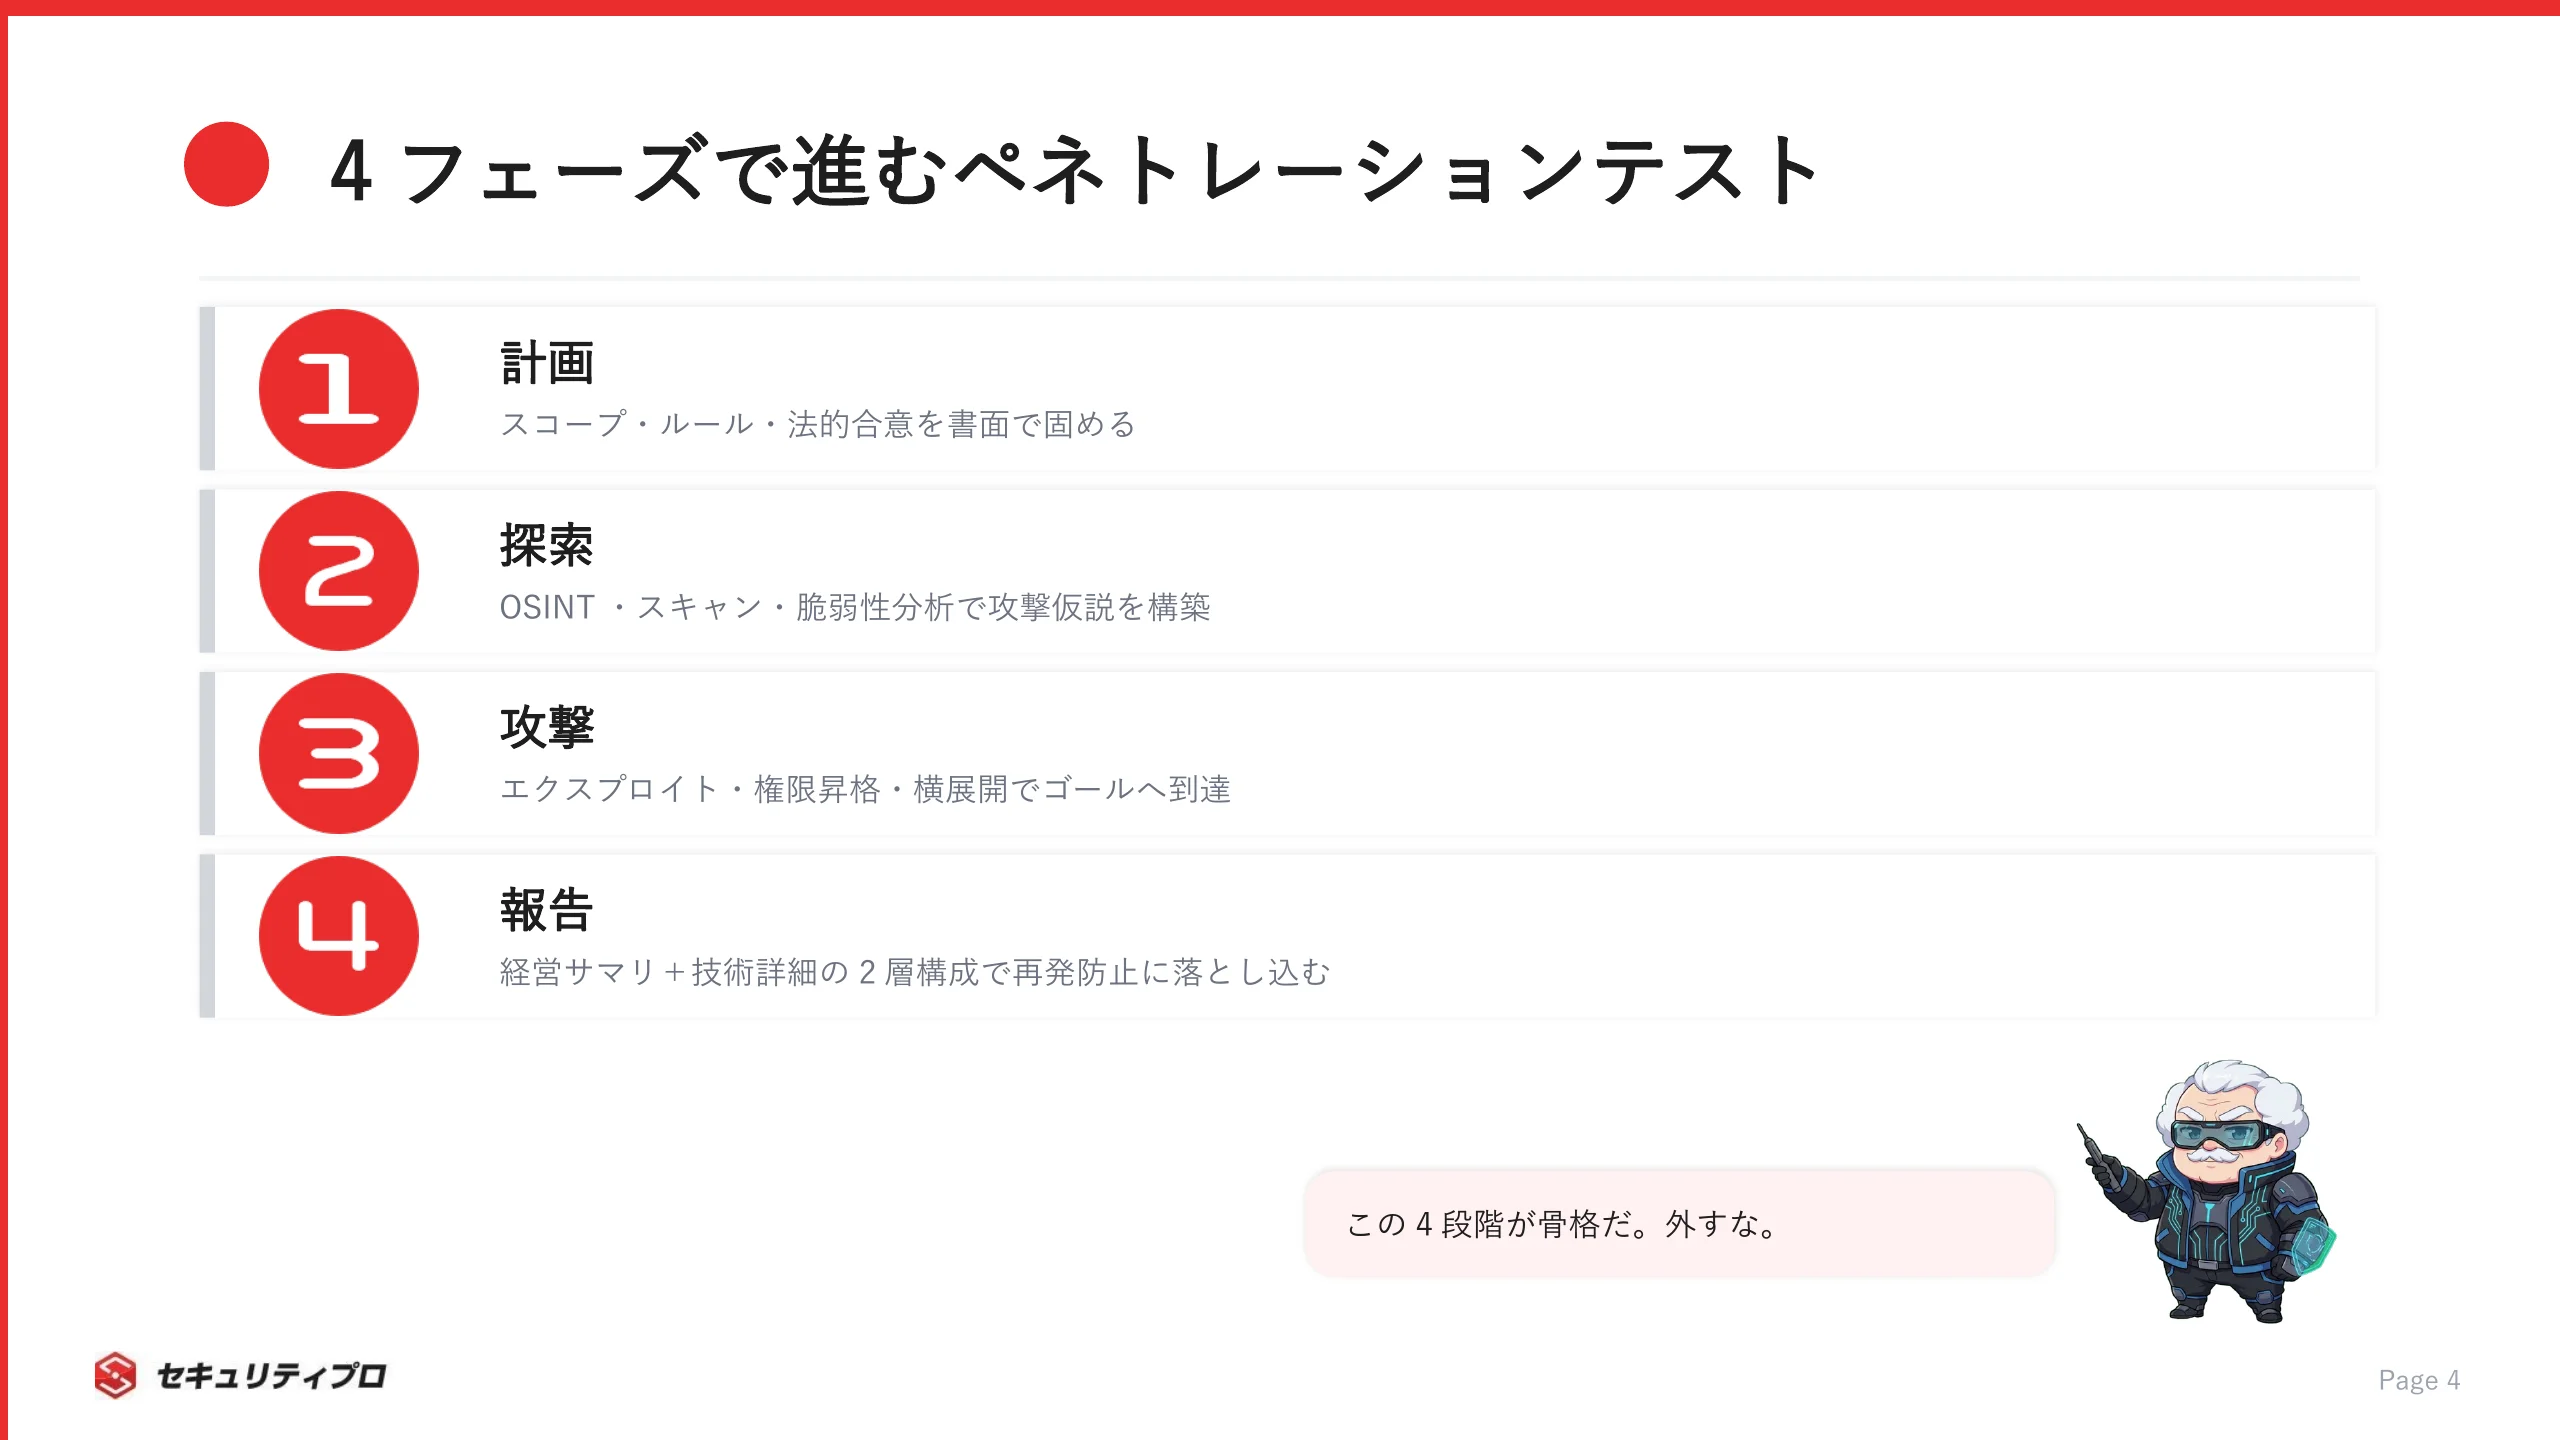
先に結論を言うと、ペネトレーションテストのやり方は「計画・探索・攻撃・報告」の4フェーズで整理できます。
この骨格さえつかめば、独学でも実務でも迷わなくなります。

このメディアは、セキュリティ人材のフリーランス(案件参画)と転職の両方を支援しているスプラッシュエンジニアリングが運営しています。

この記事でわかることは、次のとおりです。

  • NIST SP 800-115に沿った4フェーズの具体的な進め方
  • 成否を分ける攻撃シナリオの設計方法
  • 対象別の種類・情報開示レベル別の手法・主要ツールの選び方
  • OSCPなど案件につながる資格と、当社の公開案件データにもとづく単価感

4フェーズの全体像から案件参画の入口まで、この記事で一気に解説します。

チップス

手順がいつもバラバラで、行き当たりばったりになるんでしゅ…。

ボス

安心しろ。型さえ押さえれば場当たりは消える。この記事で最後まで面倒を見てやる。

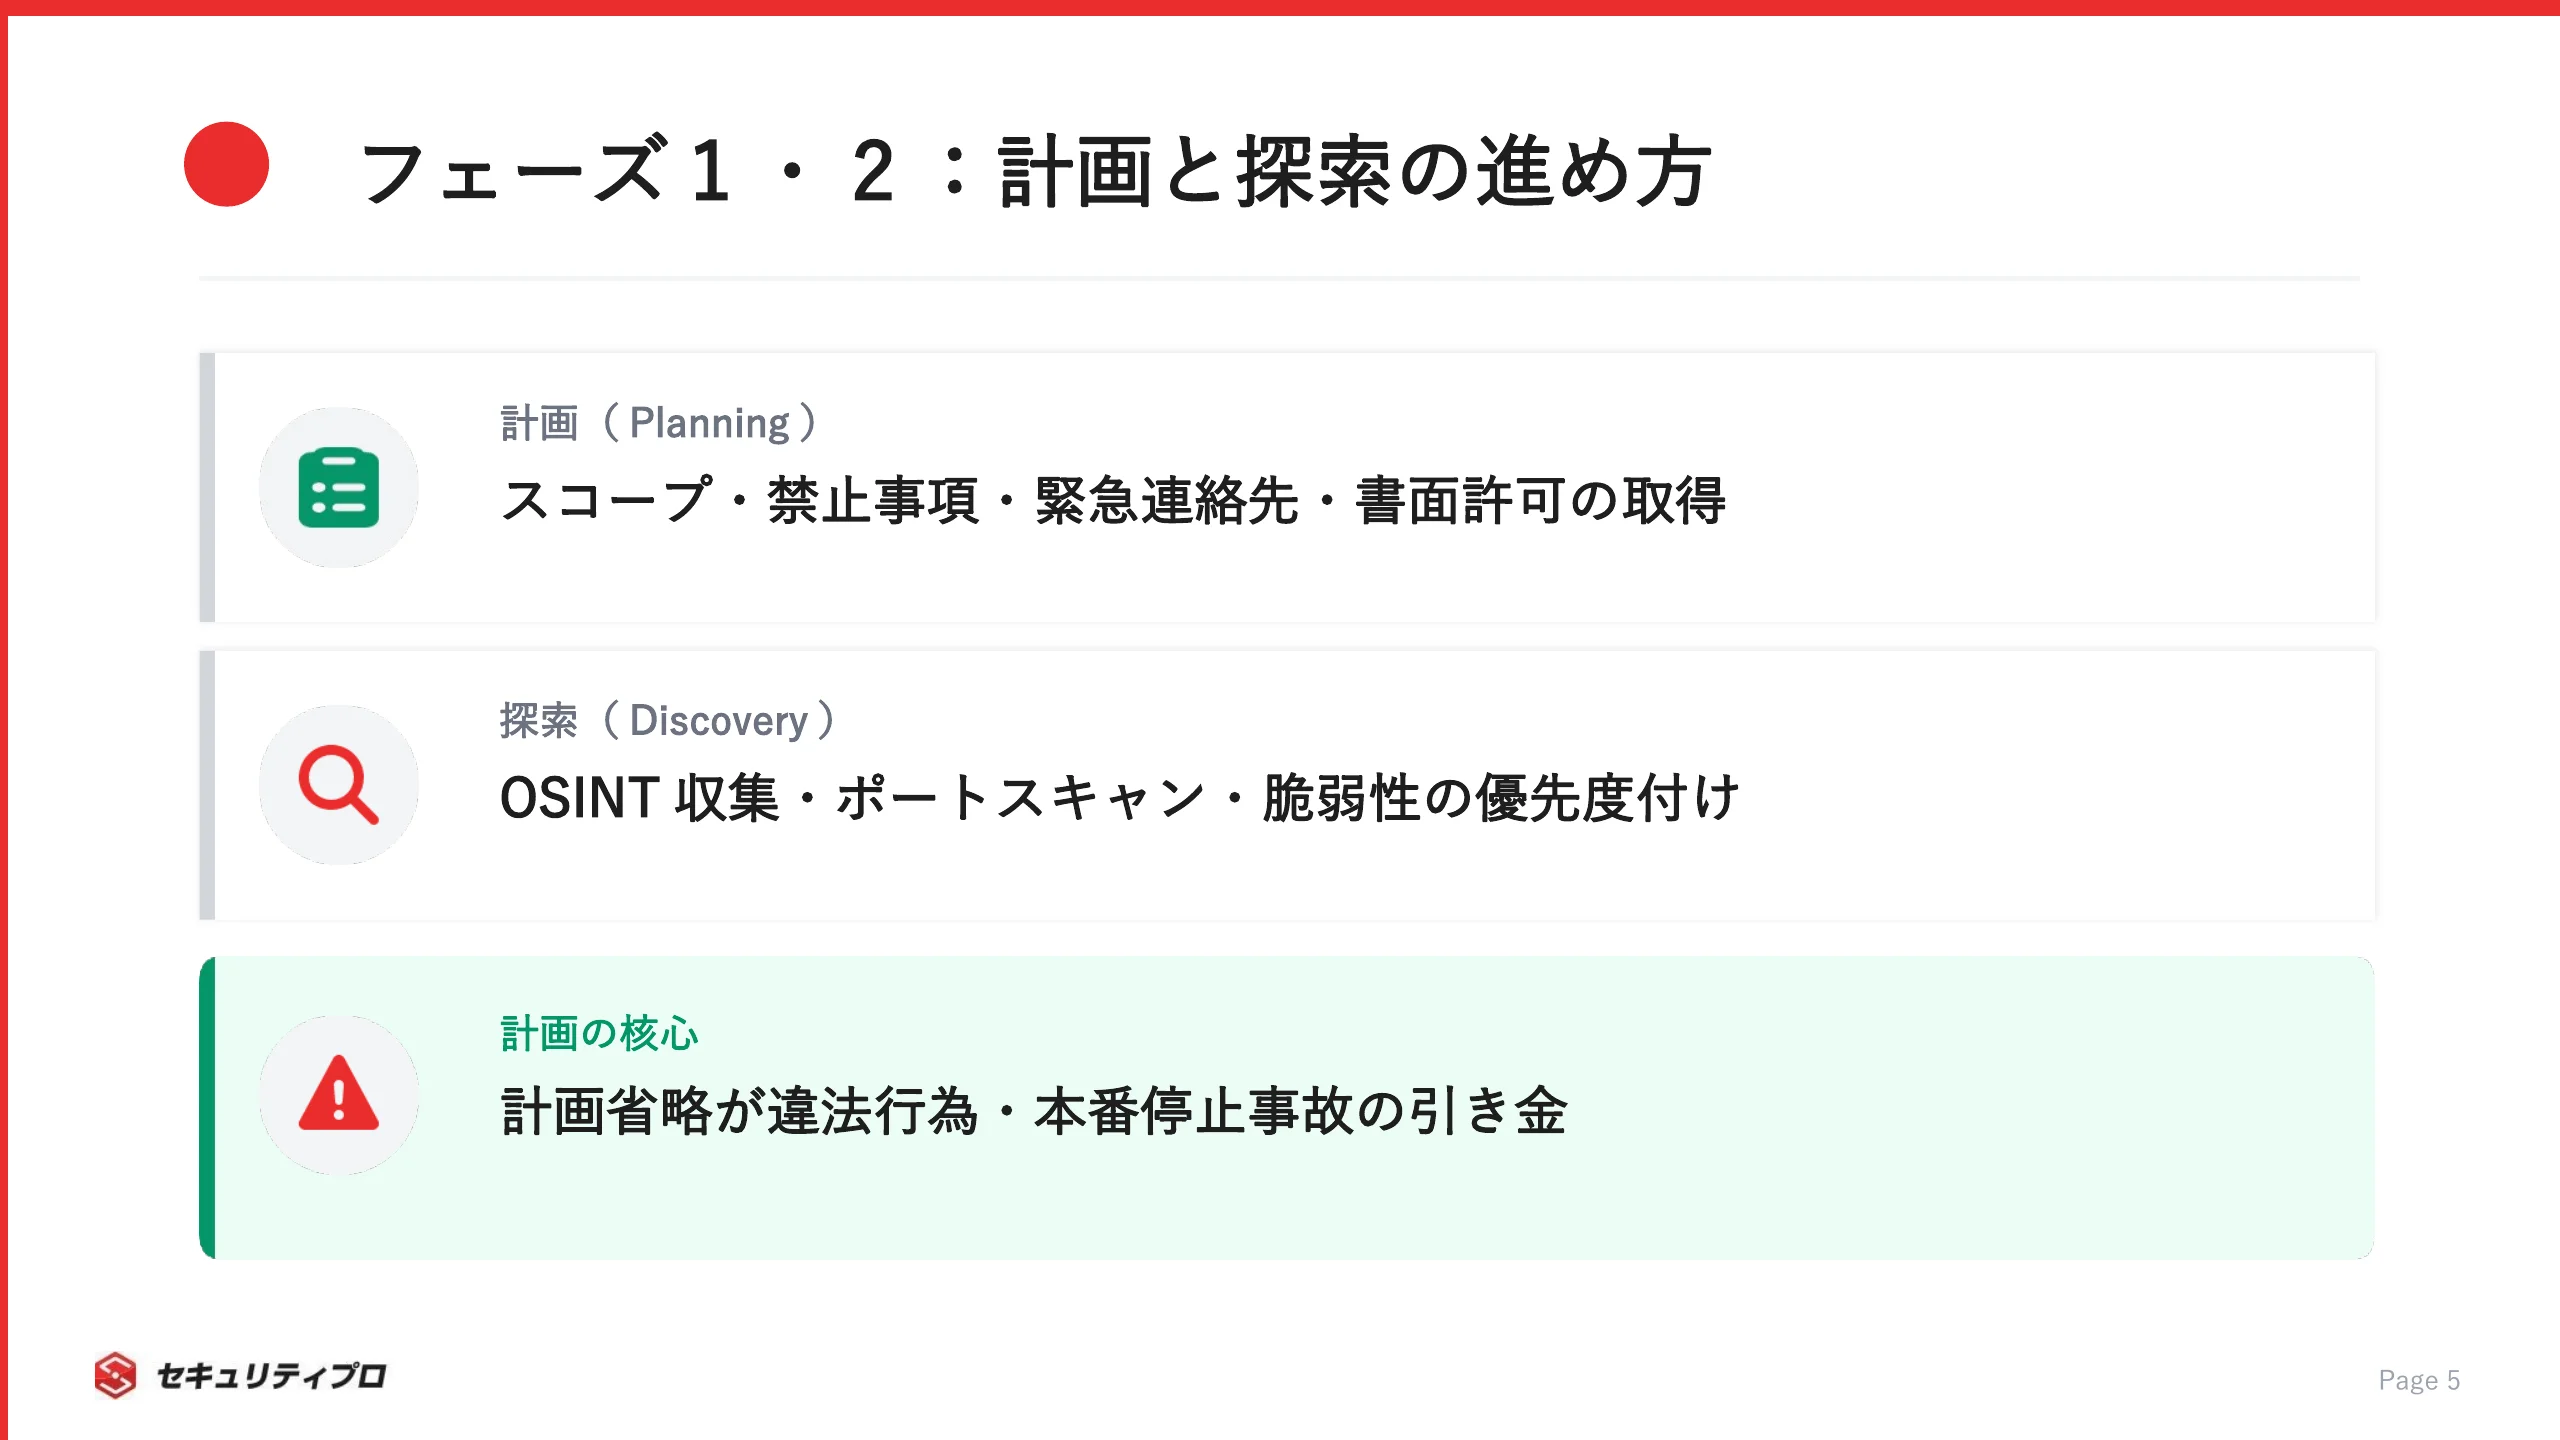
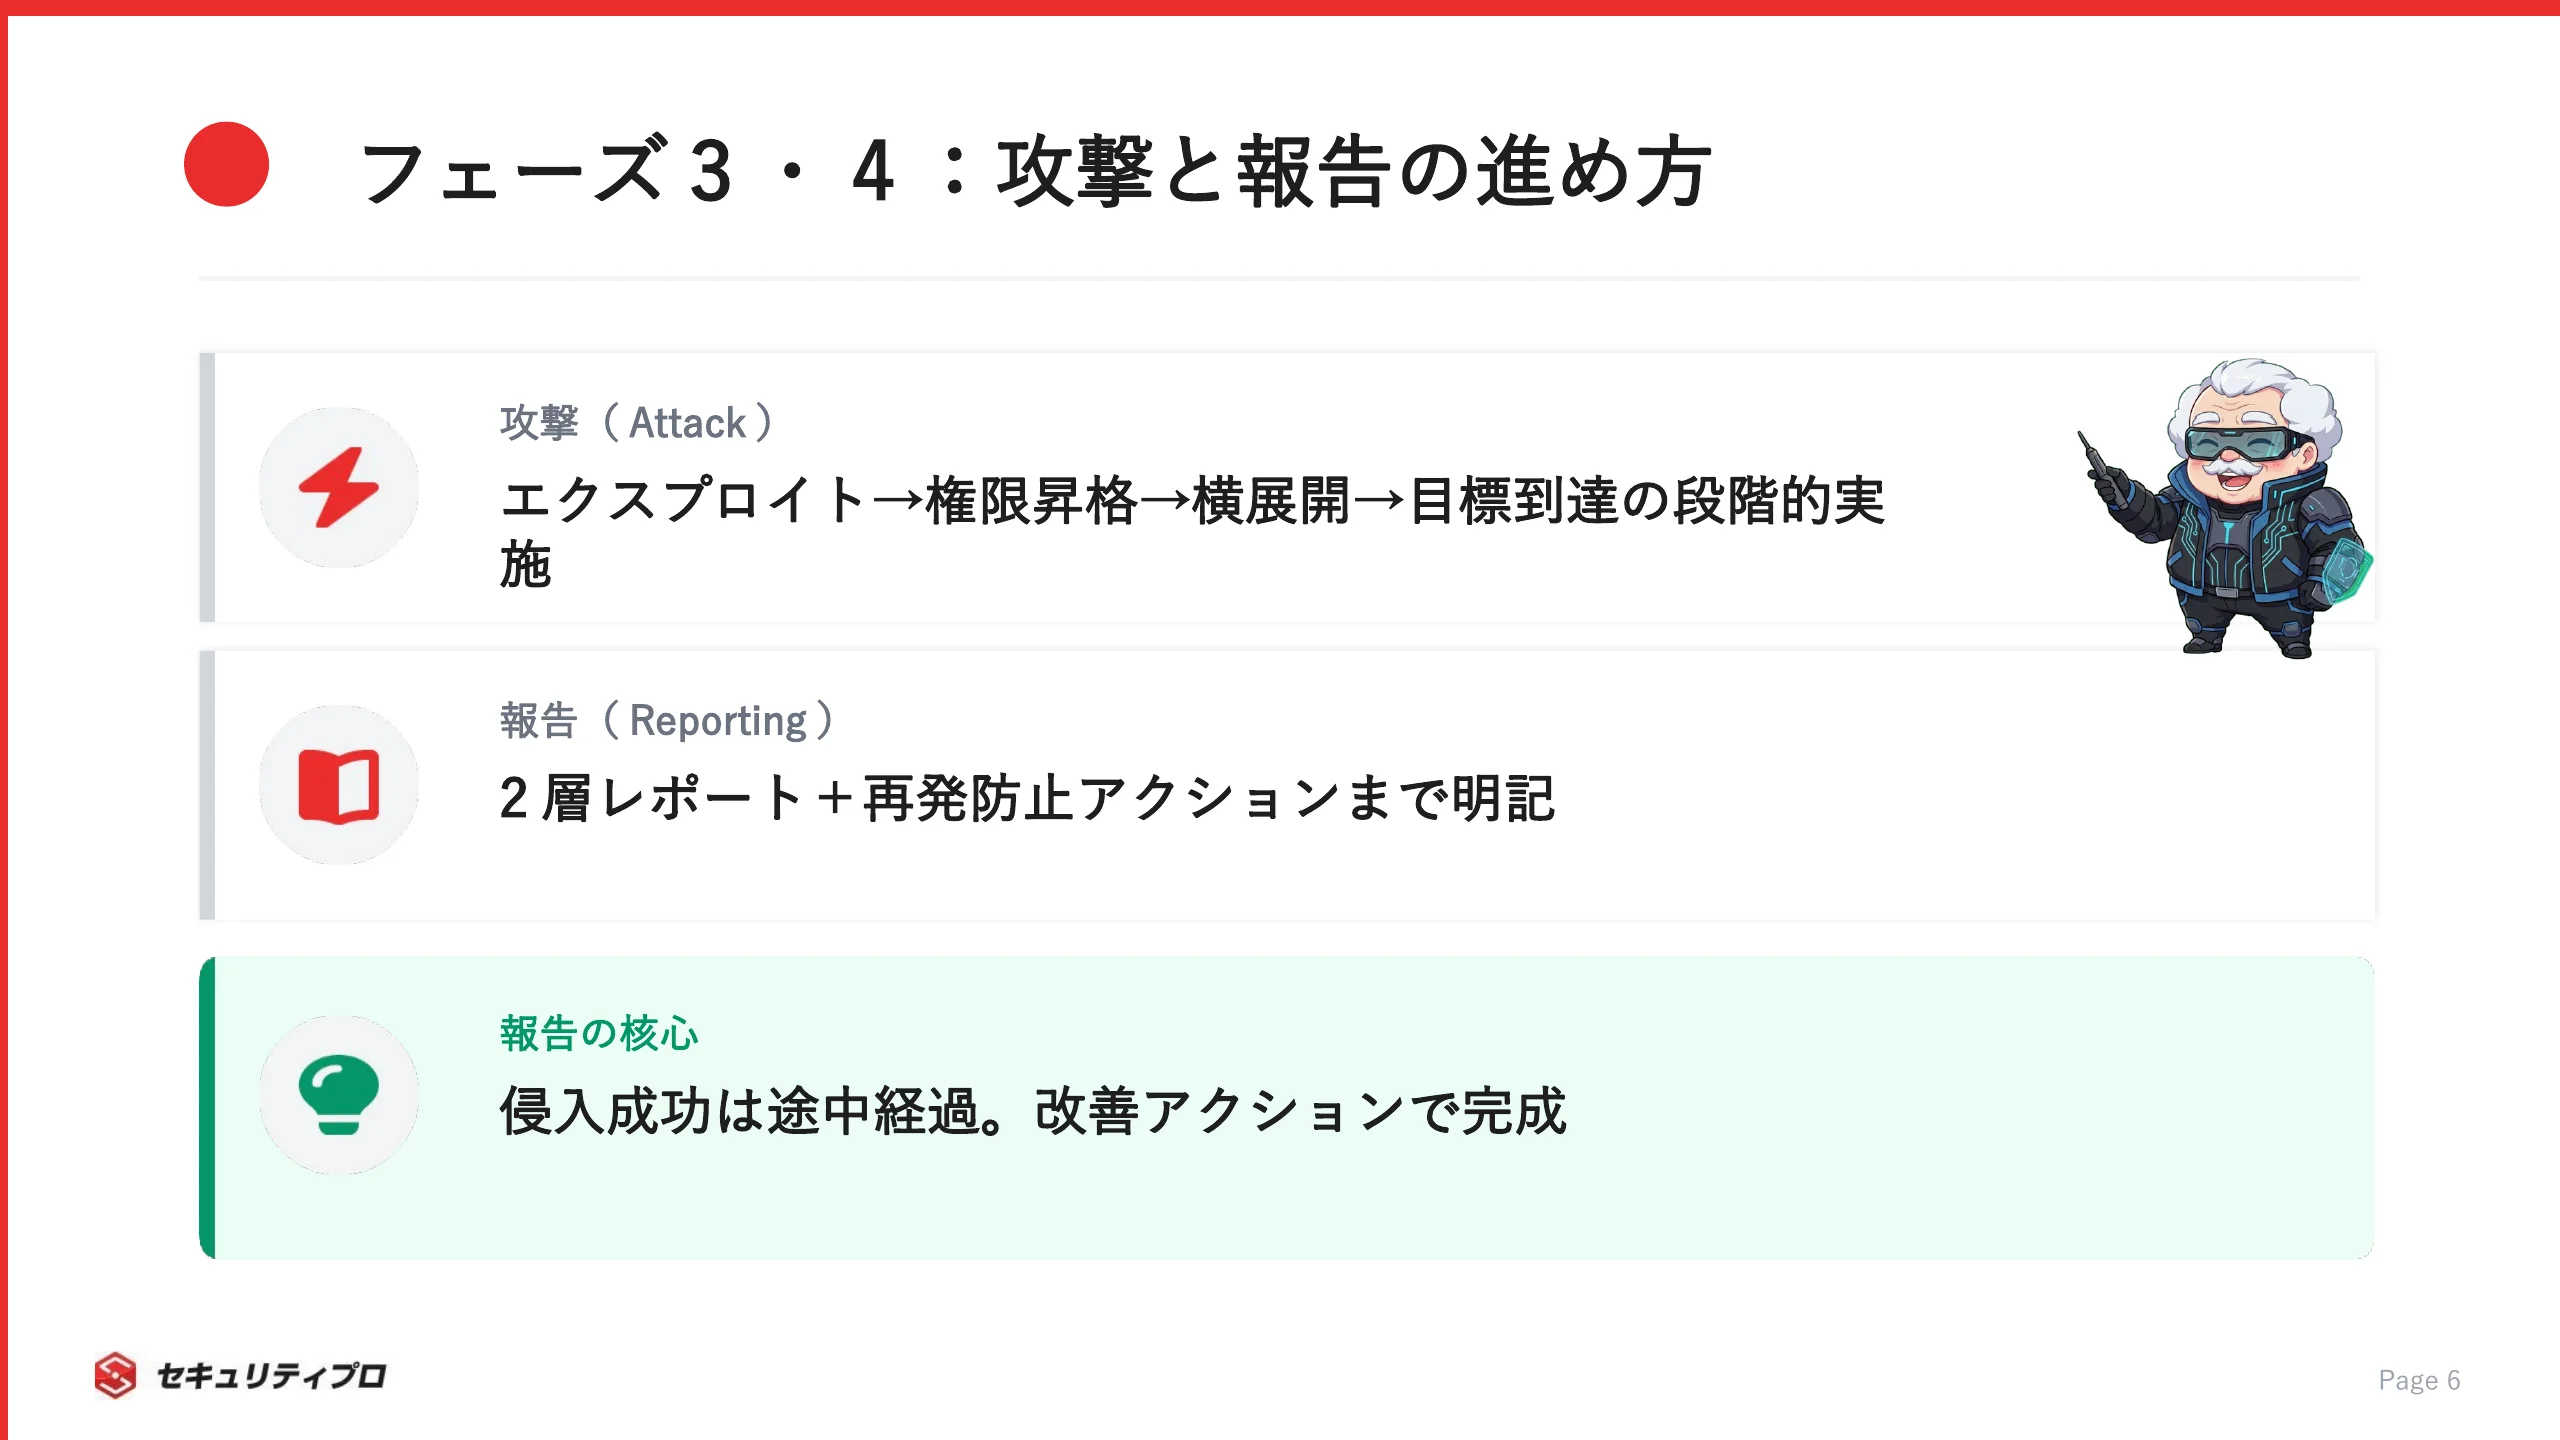
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。

オススメ求人・フリーランス案件

  • CSIRT

【システム運用・セキュリティインシデント対応】天王洲アイル(原則オンサイト)/障害調査・脆弱性対応

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
運用・保守, その他
要スキル
商用環境でのシステム運用・保守経験
障害調査、原因切り分けの経験
LinuxまたはWindows Serverの運用経験

案件詳細を見る

  • ID管理・認証基盤
  • エンドポイントセキュリティ
  • セキュリティコンサルタント

【社内セキュリティ設計・統制推進支援】六本木(リモート併用)/Microsoft 365・Entra ID・Intune・Defender

月額単価
~1,000,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築
要スキル
Microsoft 365環境のセキュリティ対策に関する設計・導入経験
Microsoft 365、Entra ID、Intune、Defender等を活用したセキュリティ施策の企画・設計経験
セキュリティ施策の導入・社内展開を推進した経験

案件詳細を見る

  • SOC/セキュリティ監視
  • 脆弱性診断

【セキュリティ管理・運用支援】東京都・浅草(原則オンサイト)/脆弱性管理・ASM・脅威インテリジェンス

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
構築, 運用・保守
要スキル
脆弱性管理・運用、セキュリティ監視体制の構築・運用、ASM/脅威インテリジェンス活用のいずれかの知見・経験
チームメンバーと協調し、主体的に業務を推進できるコミュニケーション力
【尚可】

案件詳細を見る

  • 脆弱性診断

【脆弱性診断支援(製造業向け)】東京・大崎(原則オンサイト)/診断実施・リスク評価

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
その他
要スキル
セキュリティに関する基本的な知見
脆弱性診断の実務経験(1年以上)

案件詳細を見る

  • エンドポイントセキュリティ
  • ネットワークセキュリティ

【食品加工業向けCato・CrowdStrike導入PMO】秋葉原(常駐)/ネットワーク・セキュリティ

月額単価
~1,200,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
設計, 構築, PMO, その他
要スキル
Catoの導入または運用経験
CrowdStrikeの導入経験
ネットワーク導入・更改における基本設計以降の経験

案件詳細を見る

  • セキュリティコンサルタント
  • 脆弱性診断

【SIer向けセキュリティサービスのプリセールス・デリバリ】東京都(フルリモート)/脆弱性管理・セキュリティサービス

月額単価
~1,200,000円 / 月
稼働場所
フルリモート東京
業務領域
設計, 構築, 運用・保守, その他
要スキル
提案・プリセールス経験(提案資料の作成、商談対応)
セキュリティ領域でのコンサルティング関連経験 ※製品導入のみの経験は対象外
セキュリティ関連の実務経験 ※特に製品導入後のセキュリティ運用経験

案件詳細を見る

  • 脆弱性診断

【脆弱性管理運用・業務改善支援】フルリモート/CVE・KEV分析・kintone自動化

月額単価
~1,300,000円 / 月
稼働場所
大阪府フルリモート
業務領域
運用・保守
要スキル
セキュリティ領域での実務経験、または脆弱性情報(CVE/KEV等)の理解・読解スキル
リスクベースでの優先度判断(CVE、CVSS、KEV、EPSS、SSVC等の活用)に関する知識・経験
事業部やベンダーなど関係各所との調整業務、窓口対応の実務経験

案件詳細を見る

  • ID管理・認証基盤
  • セキュリティコンサルタント

【情シスセキュリティ対応&IT資産運用】大手町(リモート併用)/M365・セキュリティ施策・自動化

月額単価
~800,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守
要スキル
Microsoft 365・Microsoft Entra ID・Microsoft Intuneの運用経験
社内IT資産(アカウント、端末等)の運用および問い合わせ対応経験
生成AIツール(Claude Code等)を活用した業務効率化経験

案件詳細を見る

  • エンドポイントセキュリティ

【Workspace ONEサポート担当】フルリモート/MDM運用・定例会対応

月額単価
~650,000円 / 月
稼働場所
東京都フルリモート
業務領域
運用・保守
要スキル
インフラ関連の基本的な技術知識
Workspace ONEの利用・運用経験
Intuneなど他社MDM製品の利用・運用経験

案件詳細を見る

  • セキュリティコンサルタント

【セキュリティガバナンス・コンサルティング】東京都(基本リモート)/ガバナンス策定・プリセールス・IT-BCP対応

月額単価
~1,200,000円 / 月
稼働場所
東京都基本リモート
業務領域
要件定義, PMO, その他
要スキル
セキュリティ規程策定・ガバナンス強化・現状アセスメント等のコンサルティング実務経験
ヒアリングから課題の抽出、改善案の整理・各種報告資料作成まで一貫して対応できること
PowerPoint・Excelを用いたクライアント向け高品質ドキュメント作成スキル

案件詳細を見る

  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…

求人詳細を見る

  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…

求人詳細を見る

  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
神奈川県
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験

求人詳細を見る

  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…

求人詳細を見る

  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…

求人詳細を見る

  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…

求人詳細を見る

  • 株式会社トレードワークス

情報セキュリティ推進担当|ISMS・Pマーク運用(450〜750万・東京)

想定年収
450~750万円
勤務地
東京都
雇用形態
正社員
要スキル
必須資格 以下いずれかのご経験をお持ちの方: ISMSの運用経験 情報セキュリティ管理の実務経験 監査対応の…

求人詳細を見る

  • 株式会社RevComm

コーポレートセキュリティの強化を主導する情シス【年収600〜1200万】

想定年収
600~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 Windows・macOSの両環境で、MDMによる設定変更・運用、およびEDRを用いた調査を自力で…

求人詳細を見る

  • 株式会社ディーバ

【DevSecOps推進】プロダクトセキュリティスペシャリスト|年収800~1300万円

想定年収
800~1,300万円
勤務地
東京都
雇用形態
正社員
要スキル
必須経験・スキル クラウド環境(AWS等)におけるセキュリティ設計・構築経験(目安3年以上) セキュリティ視…

求人詳細を見る

  • PayPayカード株式会社

PayPayカード情報セキュリティリーダー候補

想定年収
応相談
勤務地
東京都
雇用形態
正社員
要スキル
必要な経験・スキル システム開発またはインフラ構築の経験(目安:3年以上) プロダクト開発の現場理解があり、…

求人詳細を見る

目次

ペネトレーションテストとは攻撃者視点で侵入可否を検証するテスト

ペネトレーションテストは、攻撃者になったつもりで実際に侵入を試み、被害がどこまで届くかを検証する手法です。
まず、言葉の前提を揃えておきます。

脆弱性診断との違いは弱点の網羅ではなく侵入シナリオの実証

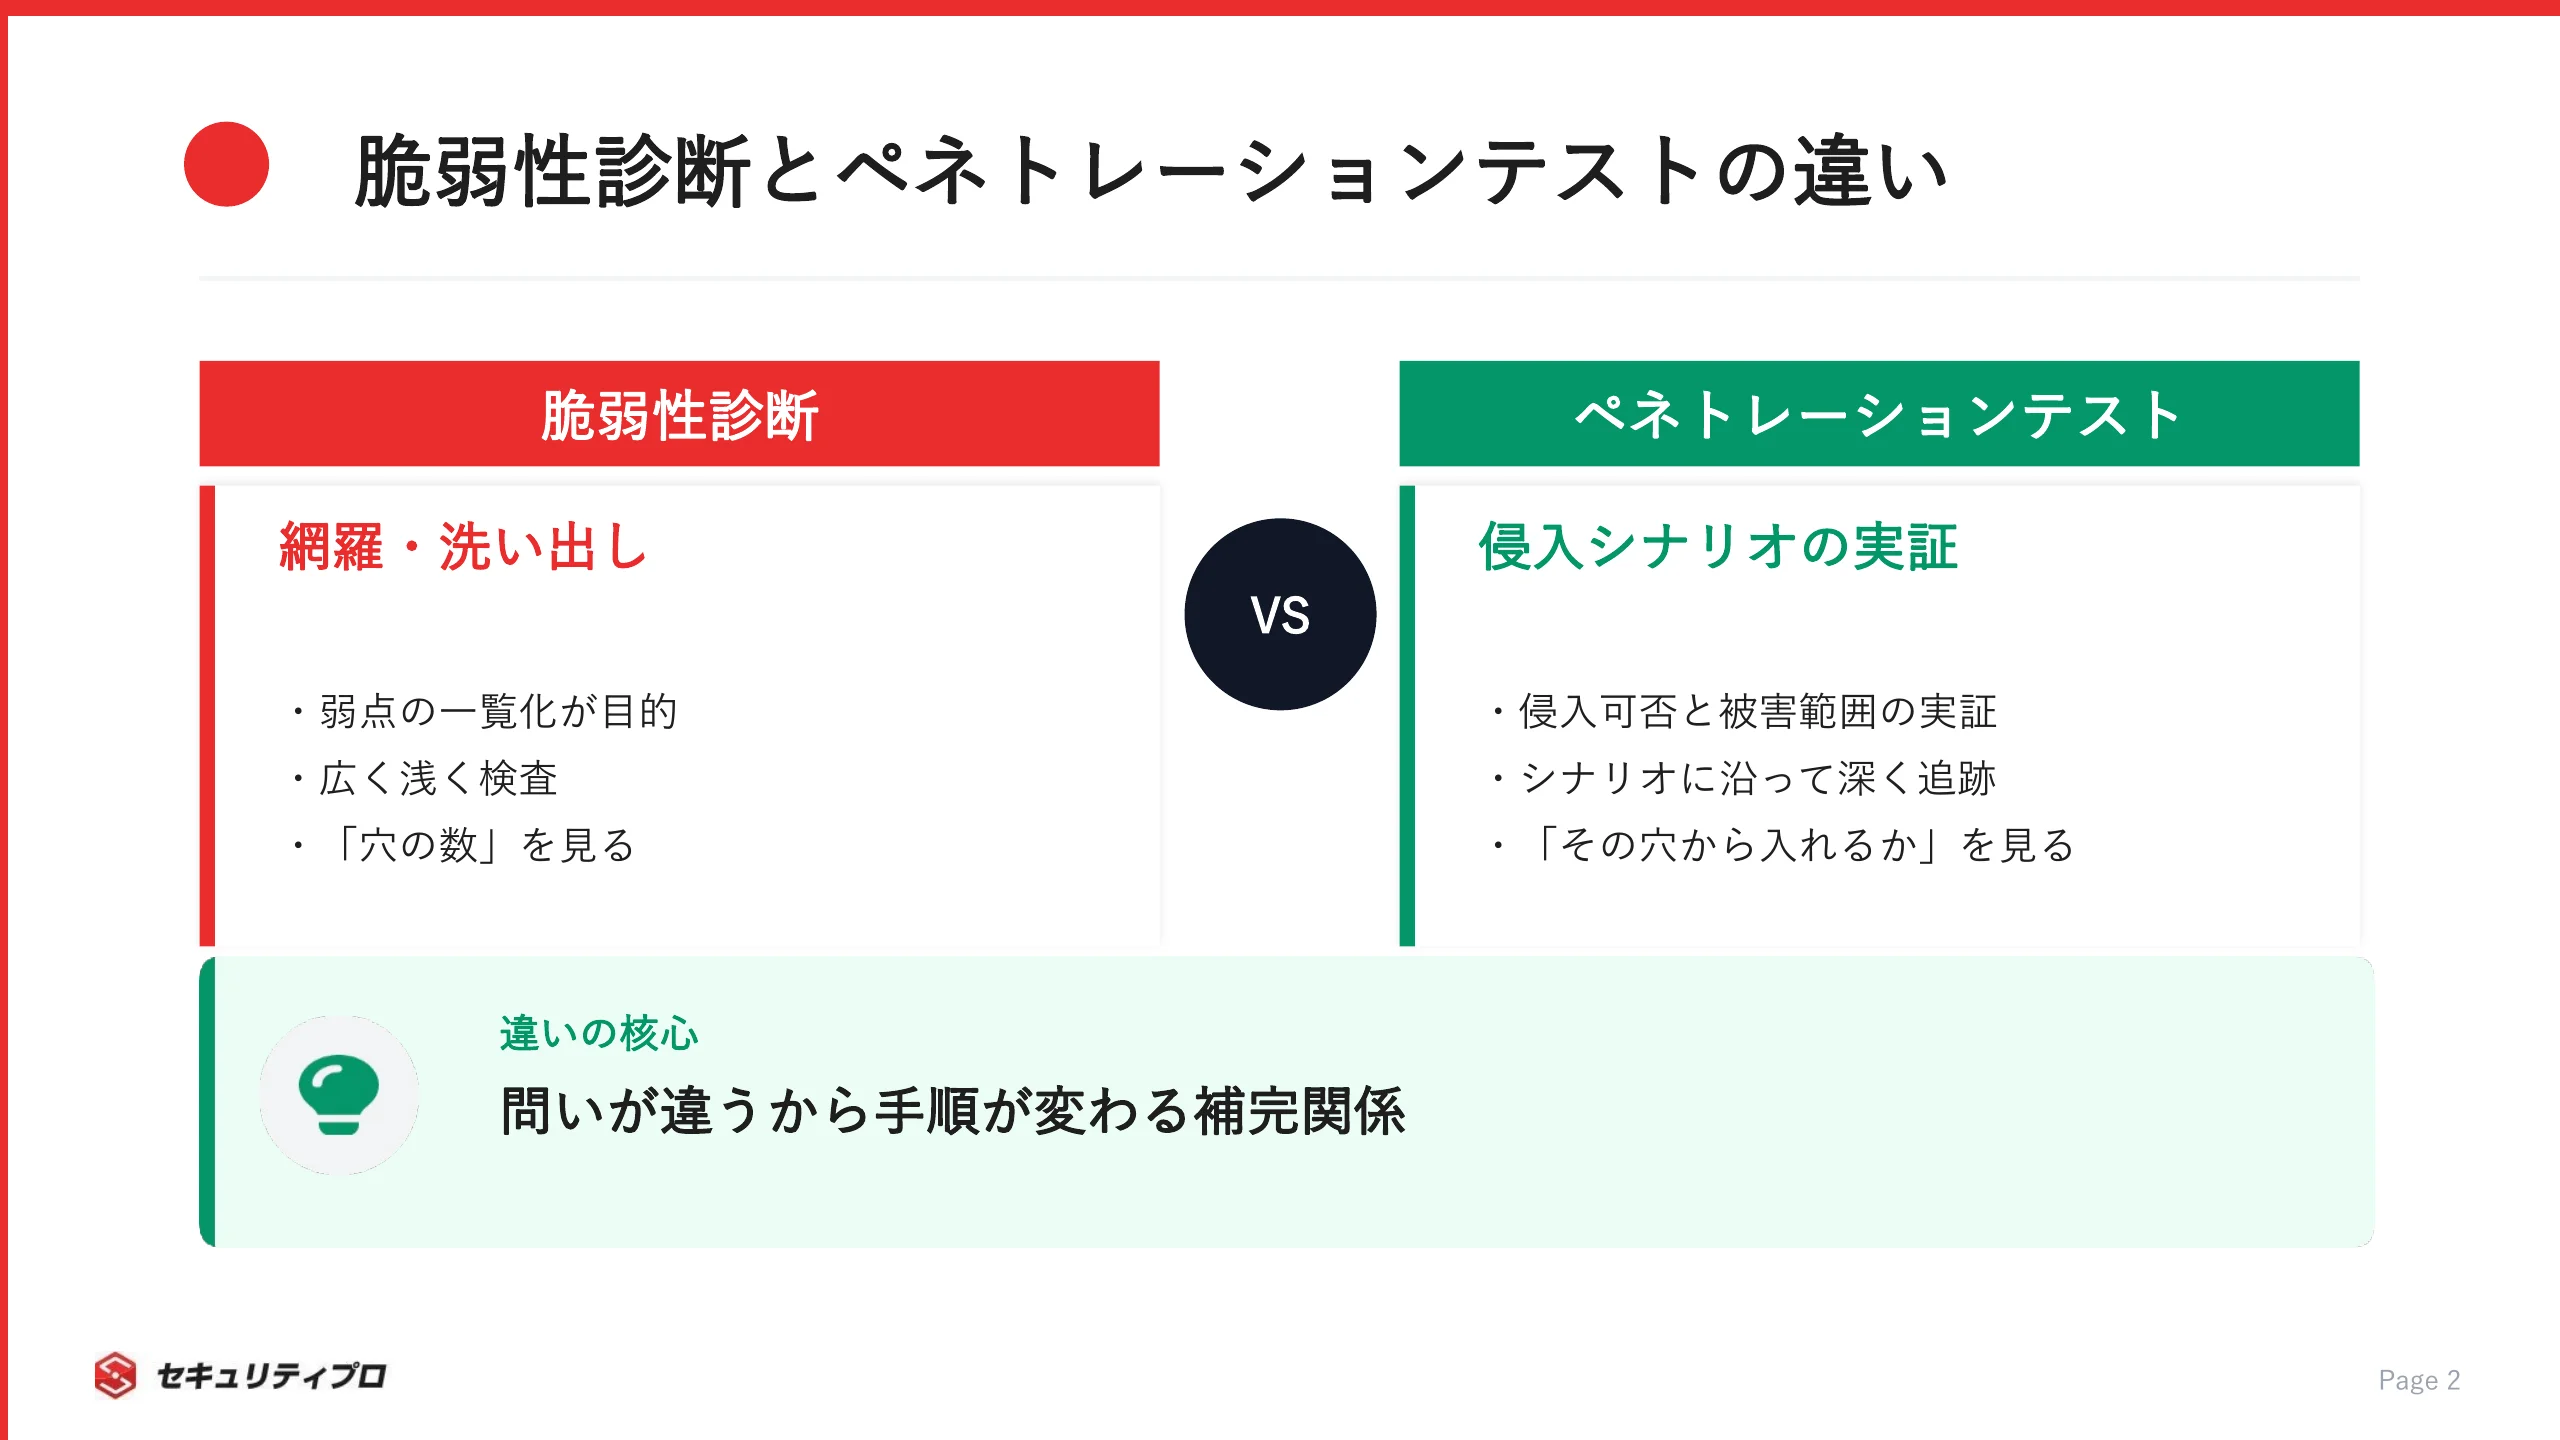
脆弱性診断とペネトレーションテストは、目的が根本から違います。
脆弱性診断は、システムに潜む弱点をできるだけ広く洗い出す「網羅」の作業です。
ペネトレーションテストのほうは、特定のシナリオに沿って実際に侵入し、機密データの奪取などのゴールに到達できるかを「実証」します。

両者の違いを整理すると、次のようになります。

  • 脆弱性診断は弱点の一覧化が目的で、広く浅く検査する
  • ペネトレーションテストは侵入の可否と被害範囲の実証が目的
  • 前者は「穴の数」を、後者は「その穴から本当に入れるか」を見る

どちらが優れているという話ではありません。
弱点を棚卸しする脆弱性診断と、悪用できるかを突き詰めるペネトレーションテストは補完関係にあります。

やり方が違うのは、答えを出したい問いがそもそも違うからです。
そこを押さえておくと、以降の手順がすっと入ってきます。

ペネトレーションテストが答えを出す3つの問い

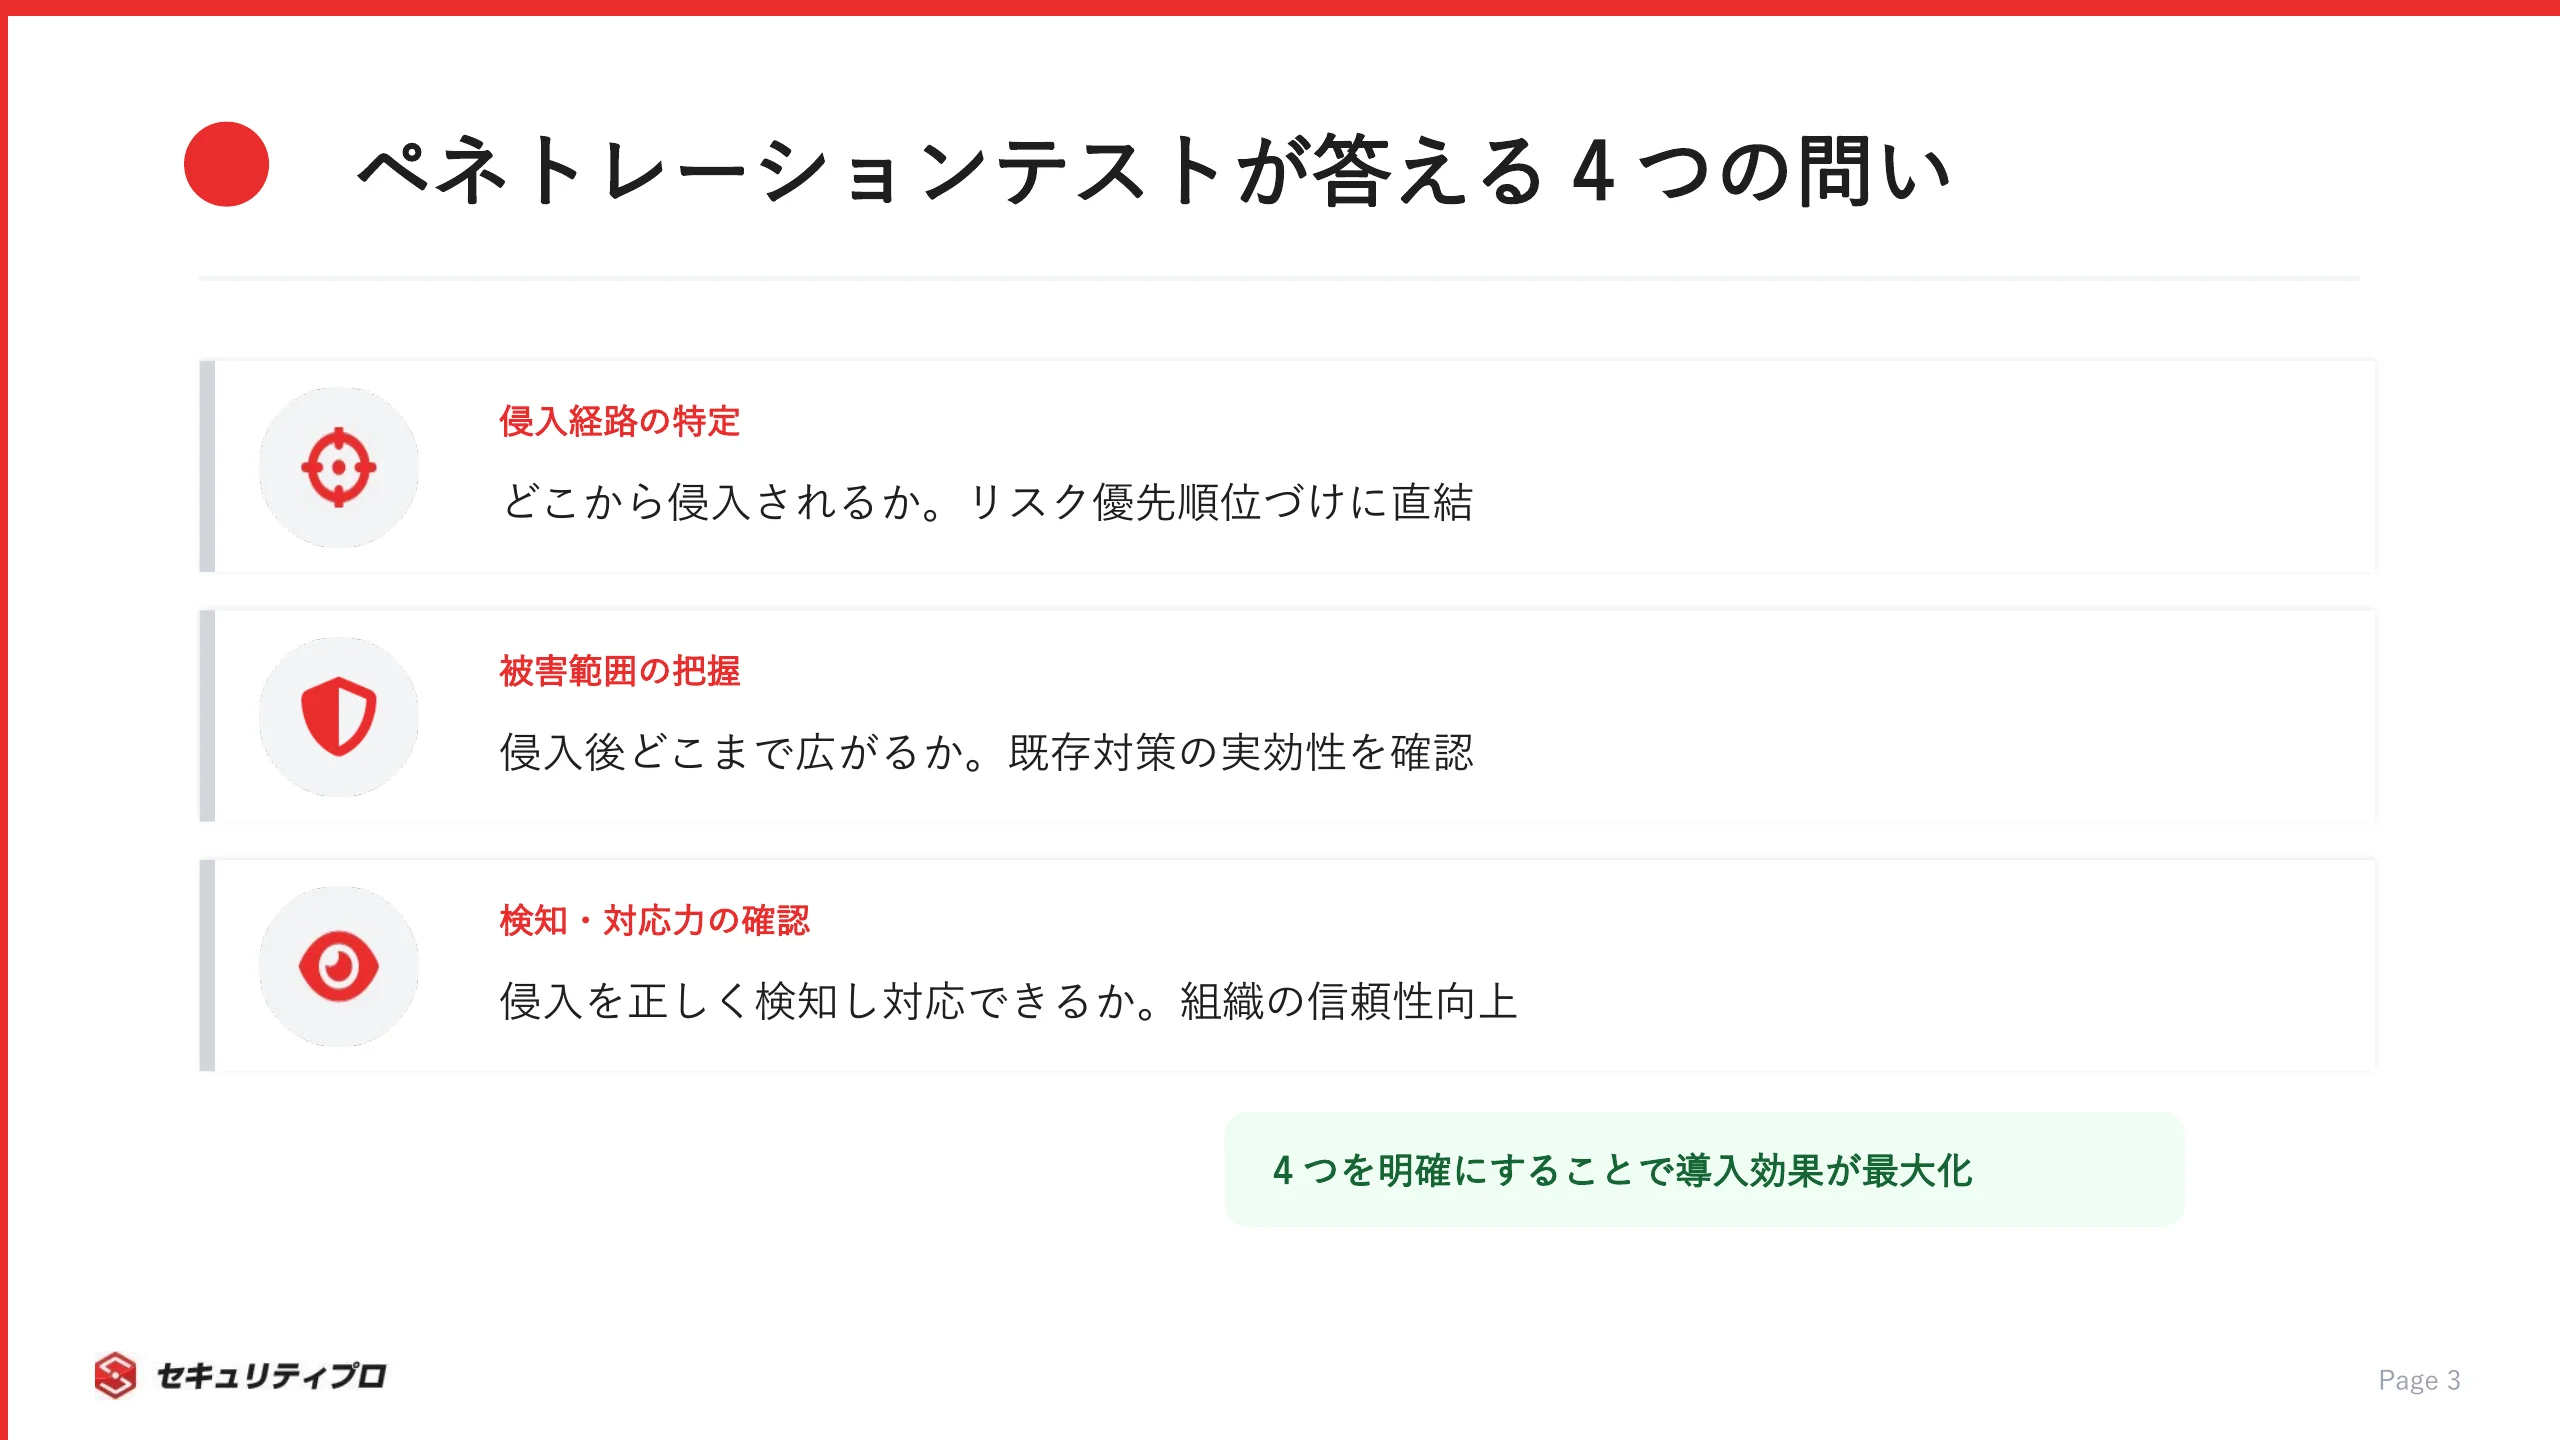
ペネトレーションテストは、防御側が抱える具体的な問いに答えるために実施します。
その問いは、大きく3つに分けられます。

  • どこから侵入されるのか(侵入経路の特定)
  • 侵入されたあと、どこまで被害が広がるのか(被害範囲の把握)
  • その侵入を検知し、対応できるのか(検知・対応力の確認)

この3つは、そのまま導入効果につながります。
侵入経路が分かればリスクの優先順位を付けられ、被害範囲が見えれば既存対策の実効性を確かめられます。
検知の可否まで試せば、組織全体の信頼性向上に直結します。

「何のためにやるのか」がはっきりすれば、次に説明するシナリオ設計の土台になります。

チップス

弱点リストをもらうだけじゃ足りないんでしゅか?

ボス

リストは地図に過ぎん。実際に歩いて宝物庫まで辿り着けるかを試すのが、この検証の値打ちだ。

ペネトレーションテストのやり方は計画から報告まで4フェーズで進む

ペネトレーションテストのやり方は、公的なガイドに沿って組み立てると場当たりを防げます。
ここでは代表的な骨格を、4フェーズで見ていきます。

フェーズ1 計画:スコープとルール策定と法的合意を固める

最初のフェーズでは、テストの前提をすべて言葉にして固めます。
米国国立標準技術研究所のガイドNIST SP 800-115は、計画・探索・攻撃・報告の4段階を示しています(NIST SP 800-115)。
各段階の英語表記はPlanning・Discovery・Attack・Reportingです。

計画フェーズで決めるのは、次のような項目です。

  • 対象範囲(スコープ)とテスト目的の合意
  • ルールオブエンゲージメント(禁止事項・実施時間帯・緊急連絡先)
  • 書面による実施許可の取得

攻撃寄りの実務標準としては、PTES(Penetration Testing Execution Standard)もよく参照されます。
PTESは7段階で構成される実務標準です(PTES公式)。
事前合意・情報収集・脅威モデリング・脆弱性分析・エクスプロイト・ポストエクスプロイト・報告の流れで進みます。

ここを飛ばすと、違法行為や本番停止といった事故につながります。
土台を固める工程なので、いちばん丁寧に進めてください。

フェーズ2 探索:情報収集とスキャンと脆弱性分析で足がかりを作る

探索フェーズは、攻撃の前段にあたる偵察の工程です。
攻撃者がまず何を調べるか、それをそのまま再現します。

主に行うのは、次の3つです。

  • OSINTなどによる公開情報の収集(ドメイン・従業員情報・技術スタック)
  • ポートスキャンとサービス特定(開いている入口の洗い出し)
  • 脆弱性の洗い出しと優先度付け(どこを突くかの仮説づくり)

この段階の狙いは、次の攻撃フェーズで使う「攻撃仮説」を組み立てることです。
やみくもに攻撃を始めるのではなく、集めた情報から侵入できそうな経路を絞り込みます。

偵察の精度が、そのままテスト全体の質を左右します。
どれだけ地味でも、ここで得た足がかりが後半の成否を決めます。
そのつもりで、丁寧に情報を積み上げていきます。

フェーズ3 攻撃:脆弱性の悪用と権限昇格と横展開でゴールへ到達

攻撃フェーズでは、探索で立てた仮説を実際に検証します。
いちばん攻撃らしく見える工程ですが、派手さよりも、シナリオの目標に沿って進めることが大切です。

攻撃は、おおむね次の順で段階的に進みます。

  • エクスプロイト実行(脆弱性を悪用して最初の侵入口を確保)
  • 権限昇格(一般ユーザーから管理者権限へ引き上げる)
  • 横展開(ラテラルムーブメントで他のサーバーへ移動)
  • 目標到達(重要資産や機密データへのアクセス)

侵入に成功したあとは、PTESでいうポストエクスプロイトとして被害範囲を評価します。
どのデータに触れられ、どこまで内部を掌握できたかを、丁寧に記録します。

思いつきで攻撃を広げるのではなく、最初に定めたゴールへ向かって一手ずつ進める。
これが、実務で通用する進め方です。

フェーズ4 報告:サマリと技術レポートで再発防止につなげる

報告フェーズで、テストの価値が最終的に決まります。
どれだけ鮮やかに侵入できても、報告書が伝わらなければ改善にはつながりません。

報告書は、読み手に合わせて2層で構成します。

  • 経営層向けサマリ(ビジネスリスクと投資判断に必要な要約)
  • 技術者向け詳細(再現手順・影響範囲・具体的な是正提案)

侵入できた・できなかったで終わらせず、必ず改善アクションに落とし込みます。
検出された経路をどう塞ぐか、検知体制をどう強化するか。
そこまで書いて、初めて再発防止に役立ちます。

チップス

侵入できたら、そこがゴールじゃないんでしゅか?

ボス

甘いな。侵入は途中経過だ。組織を守る一枚のレポートに仕上げて、ようやく仕事が完成する。

攻撃シナリオの作り方がペネトレーションテストの成否を分ける

ペネトレーションテストの肝は、攻撃シナリオの設計です。
シナリオとは一連の攻撃の流れであり、組織ごとに最適解が変わります。

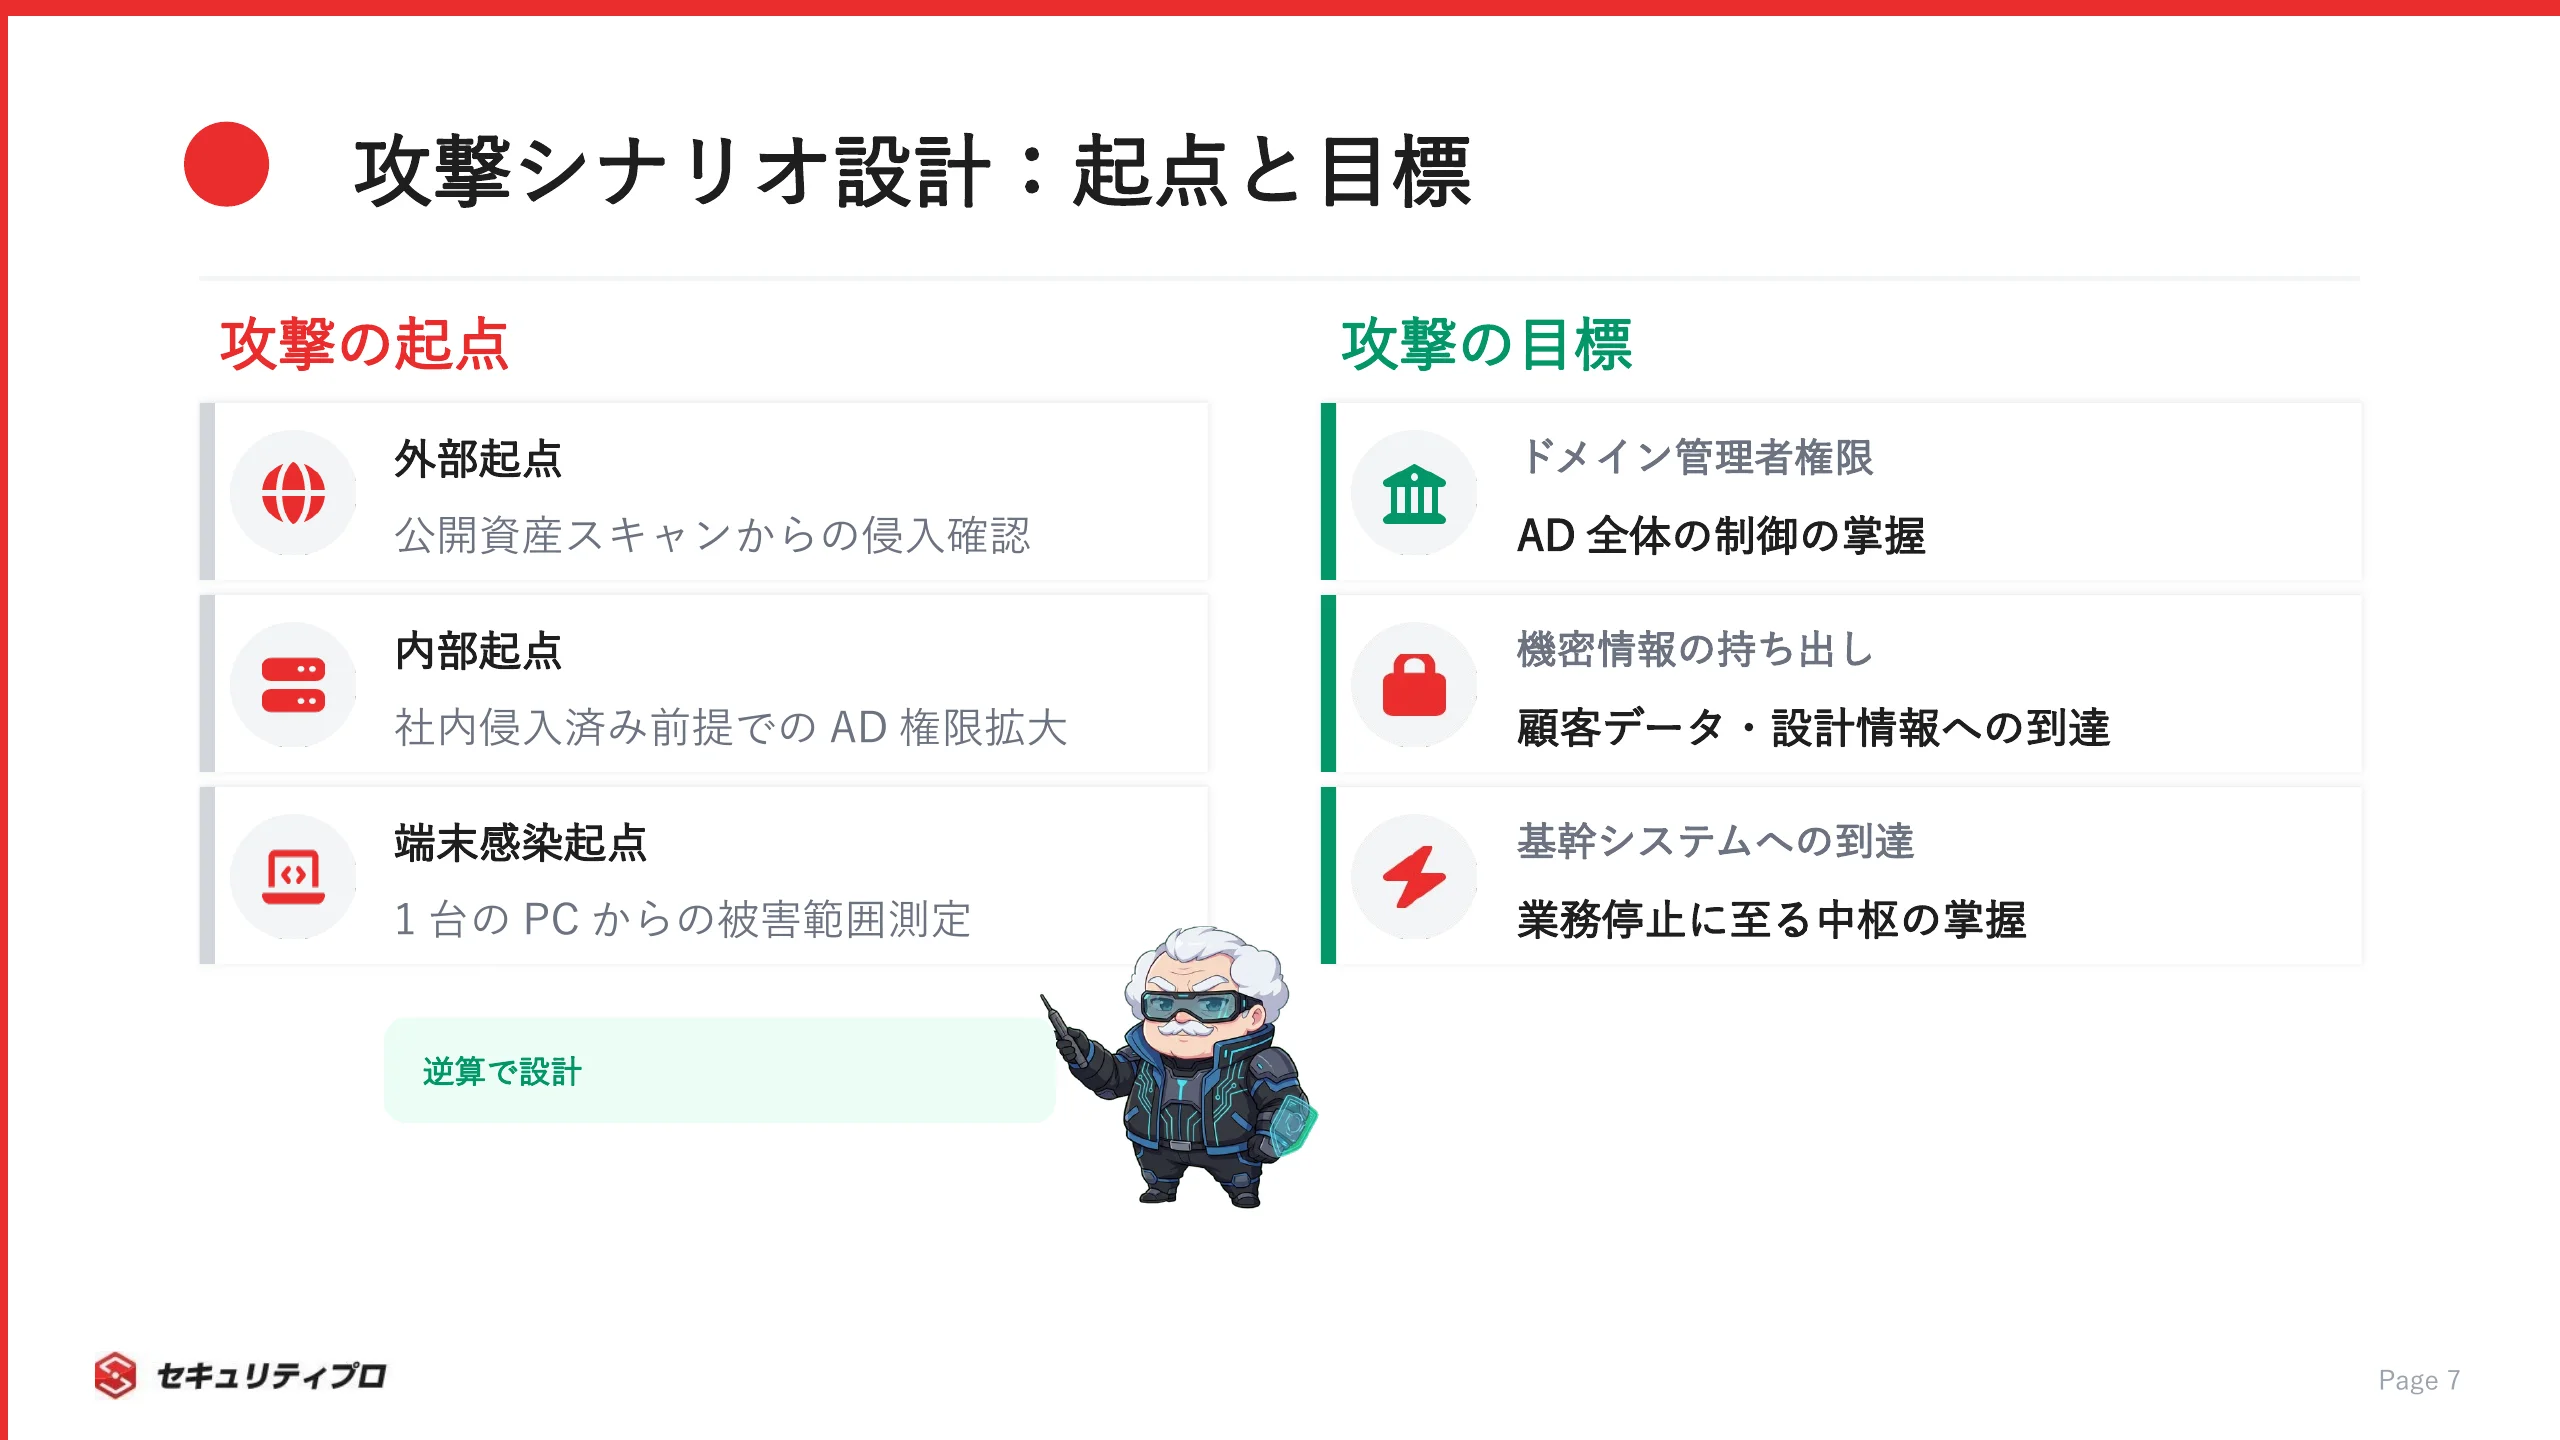
攻撃の起点をどこに置くか(外部・内部・端末感染)

どこから攻撃者が入ってくると想定するか。
それによって、探索や攻撃の進め方は大きく変わります。
起点の置き方には、代表的なパターンがあります。

  • 外部インターネットに公開された資産(Webサーバー・VPN機器など)
  • 内部ネットワーク(すでに社内に侵入された前提の検証)
  • 標的型メールによる端末マルウェア感染(従業員のPCが起点)

たとえば外部起点なら、公開資産のスキャンから始まります。
内部起点なら、Active Directoryを軸に権限を広げる流れが中心になります。
端末感染を起点にすれば、1台のPCからどこまで被害が広がるかを試せます。

起点が変われば手順も変わります。
だから最初に「どの立場の攻撃者を演じるか」を決めることが、現実的なシナリオづくりの出発点です。

攻撃の目標をどう定義するか(重要資産への到達を具体化)

シナリオを現実的にするには、目標をはっきり定義します。
守るべき資産から逆算して、到達すべきゴールを具体化します。
目標の例としては、次のようなものが挙げられます。

  • ドメイン管理者権限の掌握(Active Directory全体の制御)
  • 特定の機密情報の持ち出し(顧客データ・設計情報など)
  • 基幹システムへの到達(業務停止につながる中枢)

目標が曖昧なままだと、テストの結果を評価できません。
「なんとなく侵入してみる」では、成功したのか失敗したのかの判断がつかないのです。

守りたい資産を先に決め、そこへ到達できるかどうかで成否を測る。
この逆算の発想が、シナリオ設計でいちばん大切です。

ペネトレーションテストの種類と手法の選び方

ペネトレーションテストは、対象による「種類」と、情報開示レベルによる「手法」という別々の軸で整理できます。
この2つを混同しないことが、選び方の第一歩です。

対象による種類(外部・内部・Webアプリ・クラウド・無線)

何を対象にするかで、準備すべき環境や必要なスキルが変わります。
代表的な種類は、次のとおりです。

  • 外部ネットワーク(インターネット公開資産が対象)
  • 内部ネットワーク(社内LANやActive Directoryが対象)
  • Webアプリケーション(認証やセッション管理などが対象)
  • クラウド(IaaS/PaaSの設定や権限が対象)
  • 無線(Wi-Fiのアクセス制御が対象)

近年はクラウド上にシステムを構築する企業が増え、クラウド構成を対象としたテストの需要も高まっています。
ただし、種類ごとに検証の勘所は違います。

Webアプリと無線ではまったく別の知識が要ります。
自分が請けたい案件の対象を意識して、スキルを広げていくのが現実的です。

情報開示レベルによる手法(ブラックボックス・ホワイトボックス・グレーボックス)

事前情報をどこまで与えるかで、結果の網羅性と工数が変わります。
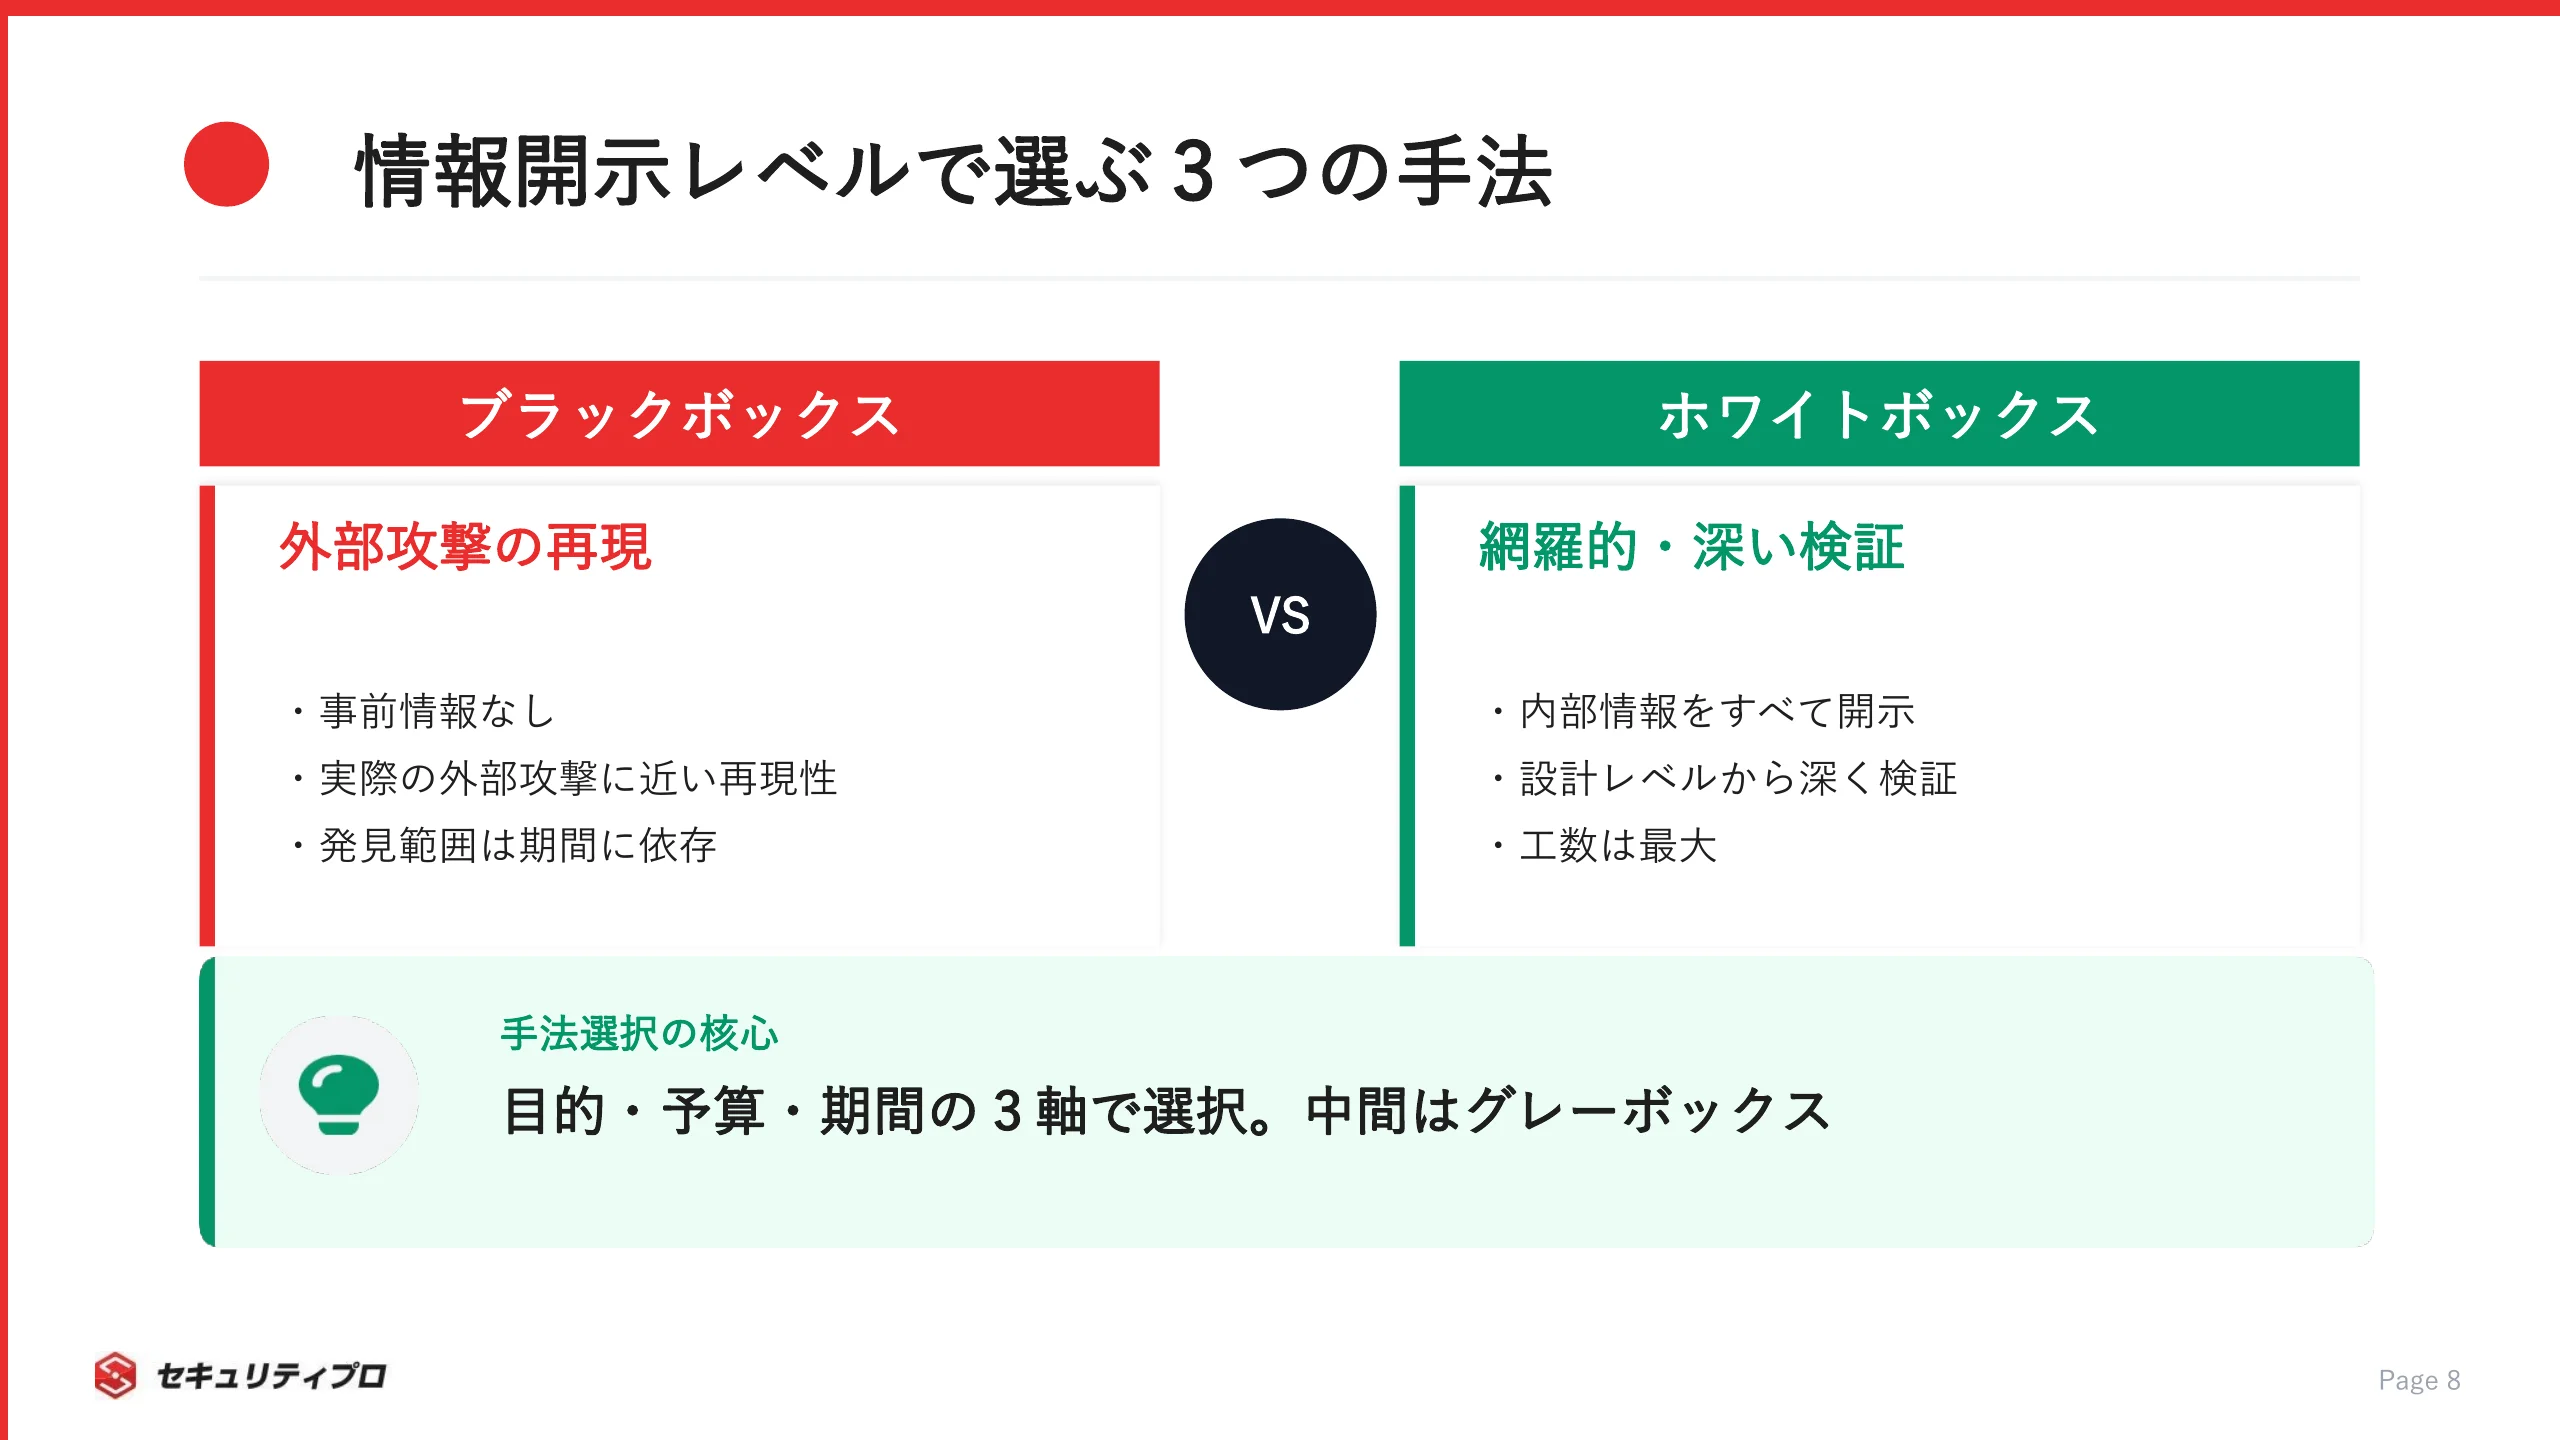
手法は、情報開示の度合いで3つに分けられます。

手法事前情報特徴
ブラックボックスなし実際の外部攻撃に近い
ホワイトボックス内部情報あり網羅的に深く検証できる
グレーボックス一部あり現実性と網羅性の中間

ブラックボックスは実攻撃の再現性が高い反面、限られた期間で見つけられる範囲にとどまります。
ホワイトボックスは設計情報まで開示するので深く検証できますが、その分だけ工数がかさみます。
目的・予算・期間の3つを天秤にかけ、状況に合った手法を選ぶのが賢いやり方です。

【補足】組織の対応力も試す「レッドチーム演習(Red Teaming)」との違い

ペネトレーションテストと混同されやすいものに、レッドチーム演習(Red Teaming)があります。
両者は、目的の広さが違います。

  • ペネトレーションテストは、決めたスコープ内で侵入可否を検証する
  • レッドチーム演習は、防御側(ブルーチーム)に気づかれないよう長期間かけて攻撃し、検知・対応の力まで試す

レッドチーム演習では、技術的な脆弱性だけでなく、組織の検知体制や初動対応も評価対象に含めます。
攻撃を受けたときに、防御側が正しく気づいて動けるか。
そこまで含めて総合的に試すのが、レッドチームです。

まずはスコープの明確なペネトレーションテストで、手順を固めます。
レッドチームは、その延長線上に位置づけられる発展形です。

ペネトレーションテストで使う主要ツール

ツールはフェーズごとに役割が違います。
道具の名前だけでなく、どの工程で何のために使うかをセットで押さえます。

情報収集・スキャンで使うツール

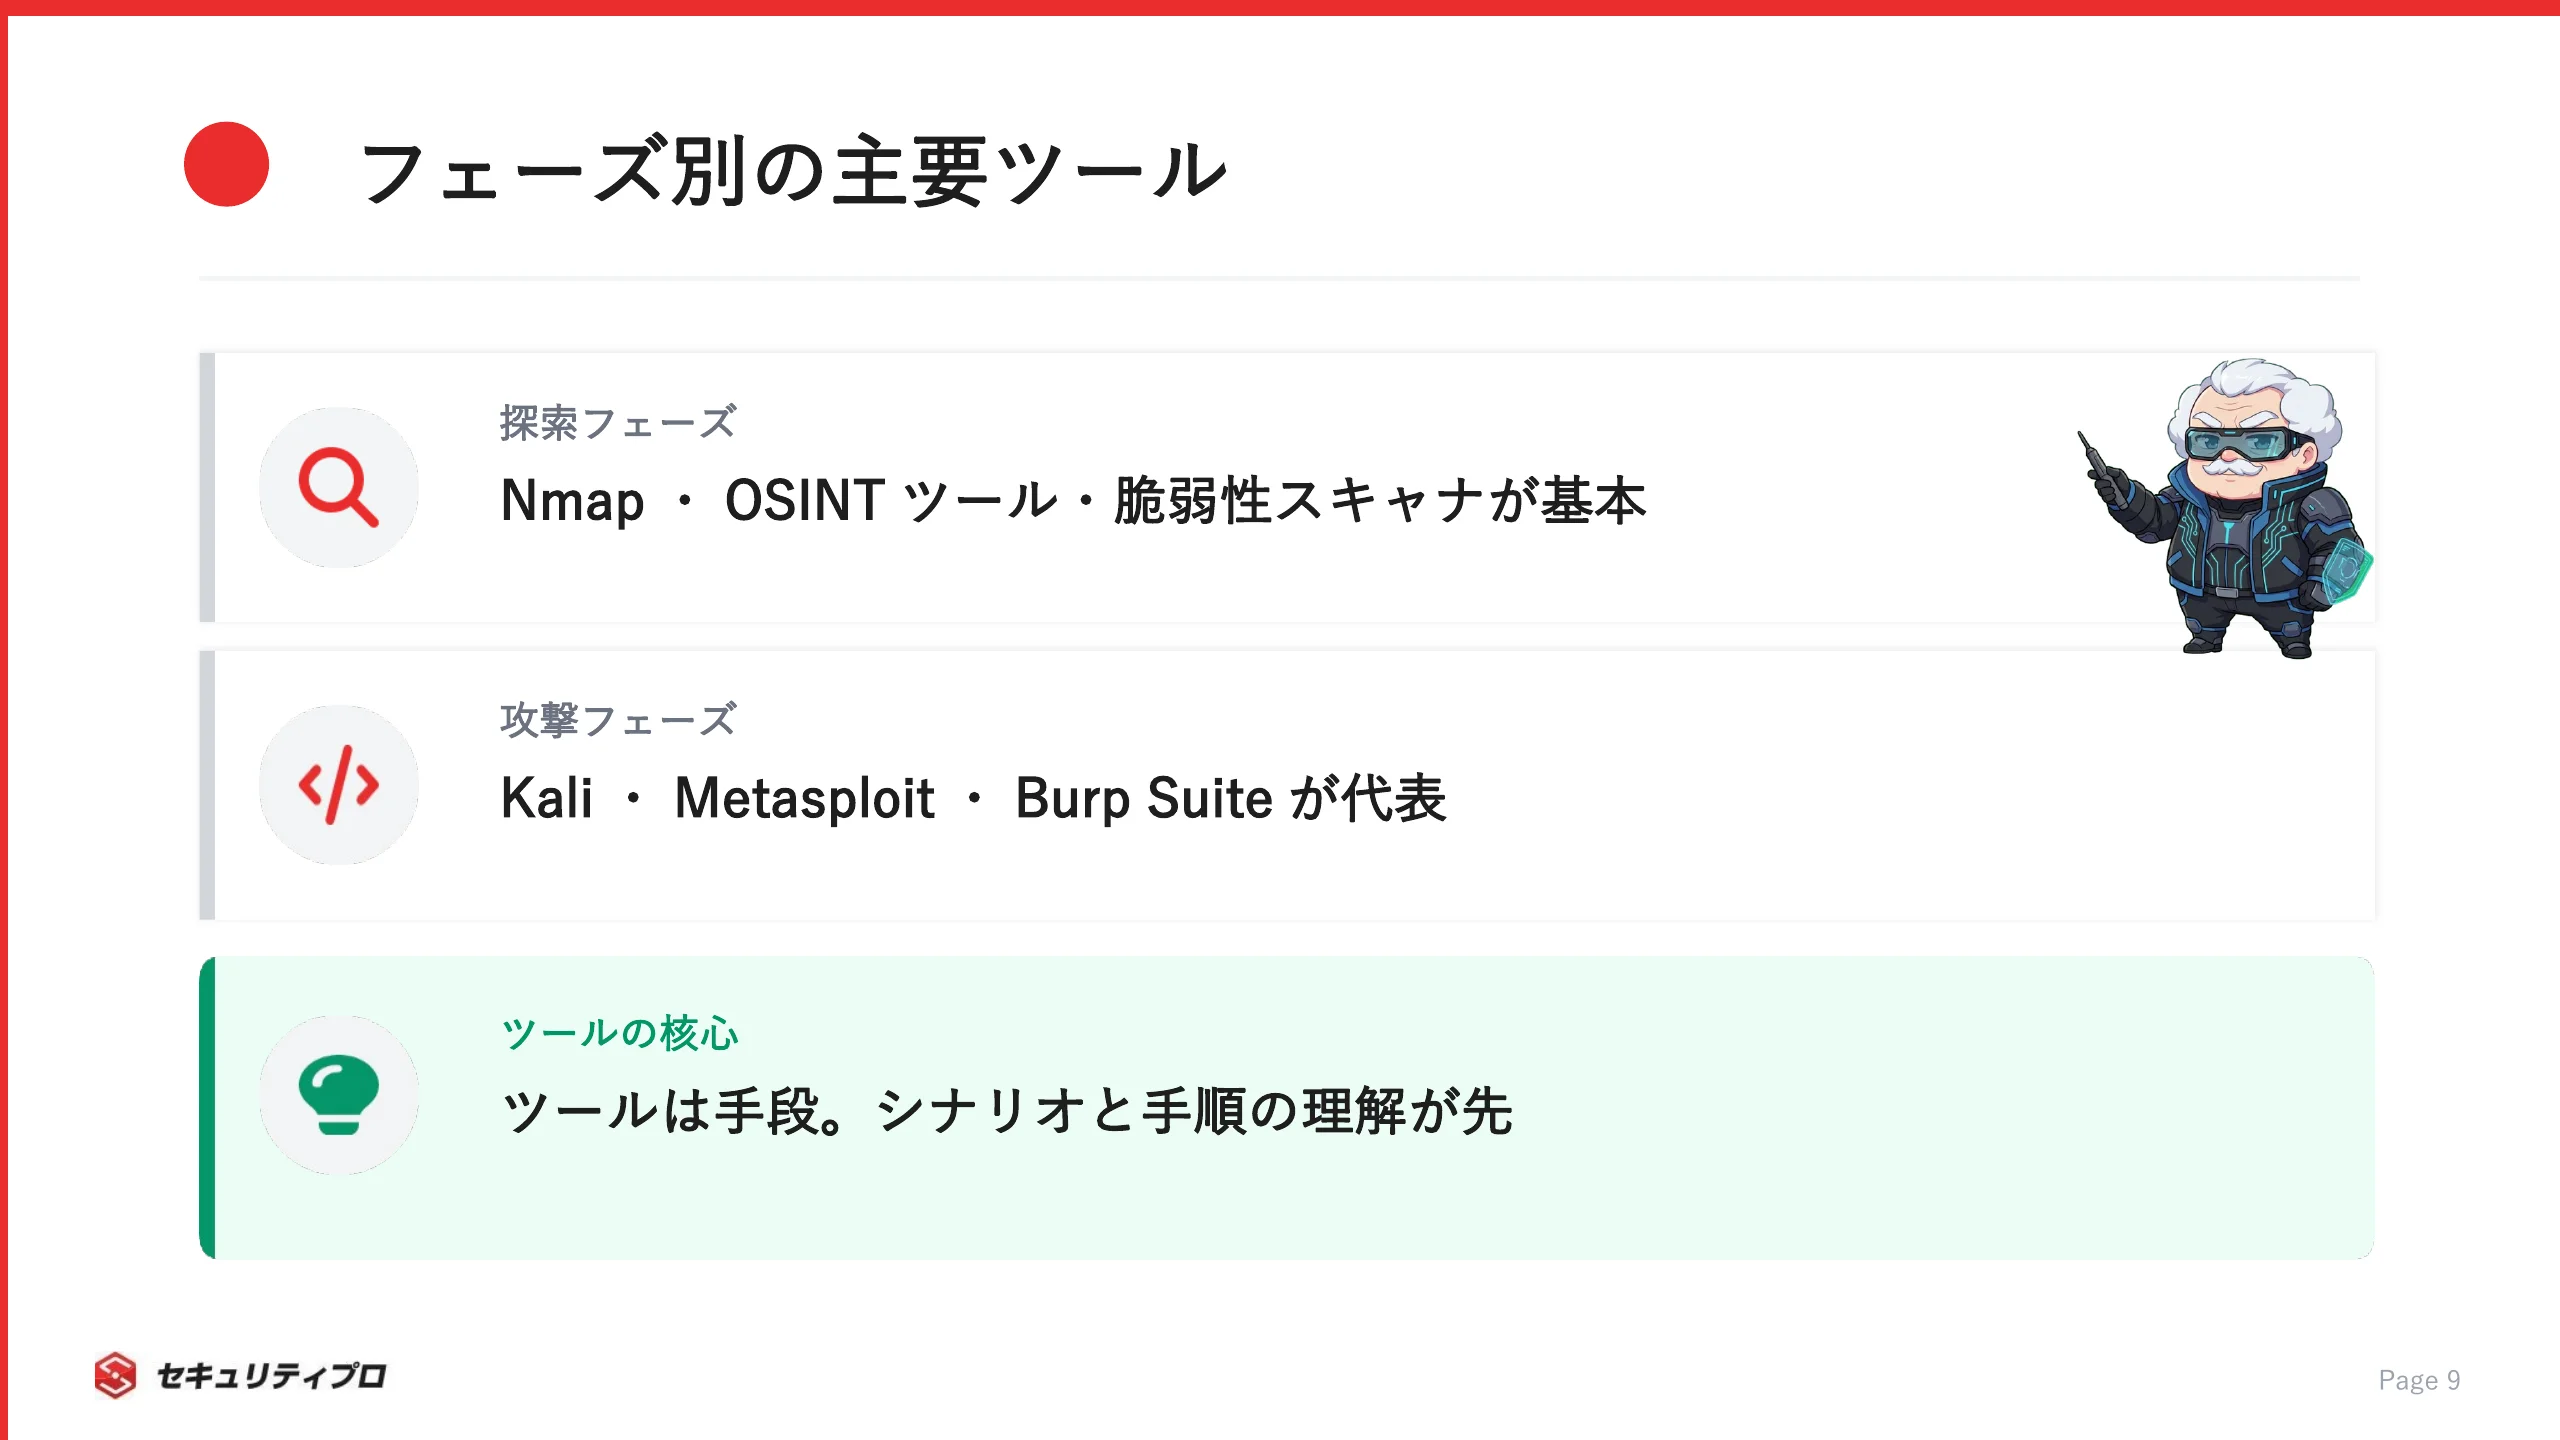
探索フェーズでは、対象の入口を洗い出すツールが中心になります。
役割ベースで押さえておきたいのが、ポートスキャン系のツールです。

  • Nmap(ポートスキャンとサービス・OSの特定)
  • 各種OSINTツール(公開情報の収集)
  • 脆弱性スキャナ(既知の弱点の洗い出し)

なかでもNmapは、どのポートが開いていて、どんなサービスが動いているかを把握する基本の道具です。
ここで得た情報が、後続の攻撃仮説づくりの材料になります。

ツールを動かすこと自体が目的ではありません。
出力された結果をどう読み解き、次の一手につなげるか。
そこが問われる工程です。

攻撃・検証で使うフレームワーク

攻撃フェーズでは、検証環境やフレームワークを使います。
ペネトレーションテスト用途で広く使われるものを、役割で整理します。

  • Kali Linux(多数のツールを同梱するディストリビューション)
  • Metasploit(エクスプロイトを体系的に扱うフレームワーク)
  • Burp Suite(Webアプリケーションの検証に使うツール)

Kali Linuxは検証に必要なツールがひとまとめになっており、環境構築の手間を省けます。
Metasploitは既知の脆弱性の悪用を試す土台として、Burp SuiteはWebアプリの通信を解析する用途で使われます。

どれも強力ですが、あくまで手段です。
手順とシナリオを理解していることが前提で、ツールはその理解を実行に移すための道具だと考えてください。

自分でペネトレーションテストをやってみる学習ステップ

実務未経験でも、安全で合法な環境なら手を動かして学べます。
最優先は、必ず自分の管理下にある環境か、許可を得た対象だけを扱うことです。

検証用ラボ環境を安全に用意する

スキルを試すなら、まず合法に触れる箱を用意します。
許可のない第三者のシステムへのテストは、不正アクセス禁止法に触れる可能性があります(警察庁・不正アクセス対策)。
正式名称は「不正アクセス行為の禁止等に関する法律」です。

安全に練習できる環境の例は、次のとおりです。

  • ローカルの仮想環境(自分のPC内に閉じたネットワーク)
  • 意図的に脆弱に作られた学習用アプリやマシン
  • CTFや学習プラットフォーム(練習用に公開された的)

いずれも「攻撃してよい」と明示された環境です。
本番システムや他者の資産へは、絶対に向けてはいけません。

自分の箱の中だけで試す。
このルールを徹底することが、学習を続けるうえでの大前提です。

チップス

覚えた手法、会社のサーバーで試したくてウズウズするんでしゅ…!

ボス

それは犯罪への片道切符だ。試したい気持ちは、必ず自分の箱の中で発散しろ。話はそれからだ。

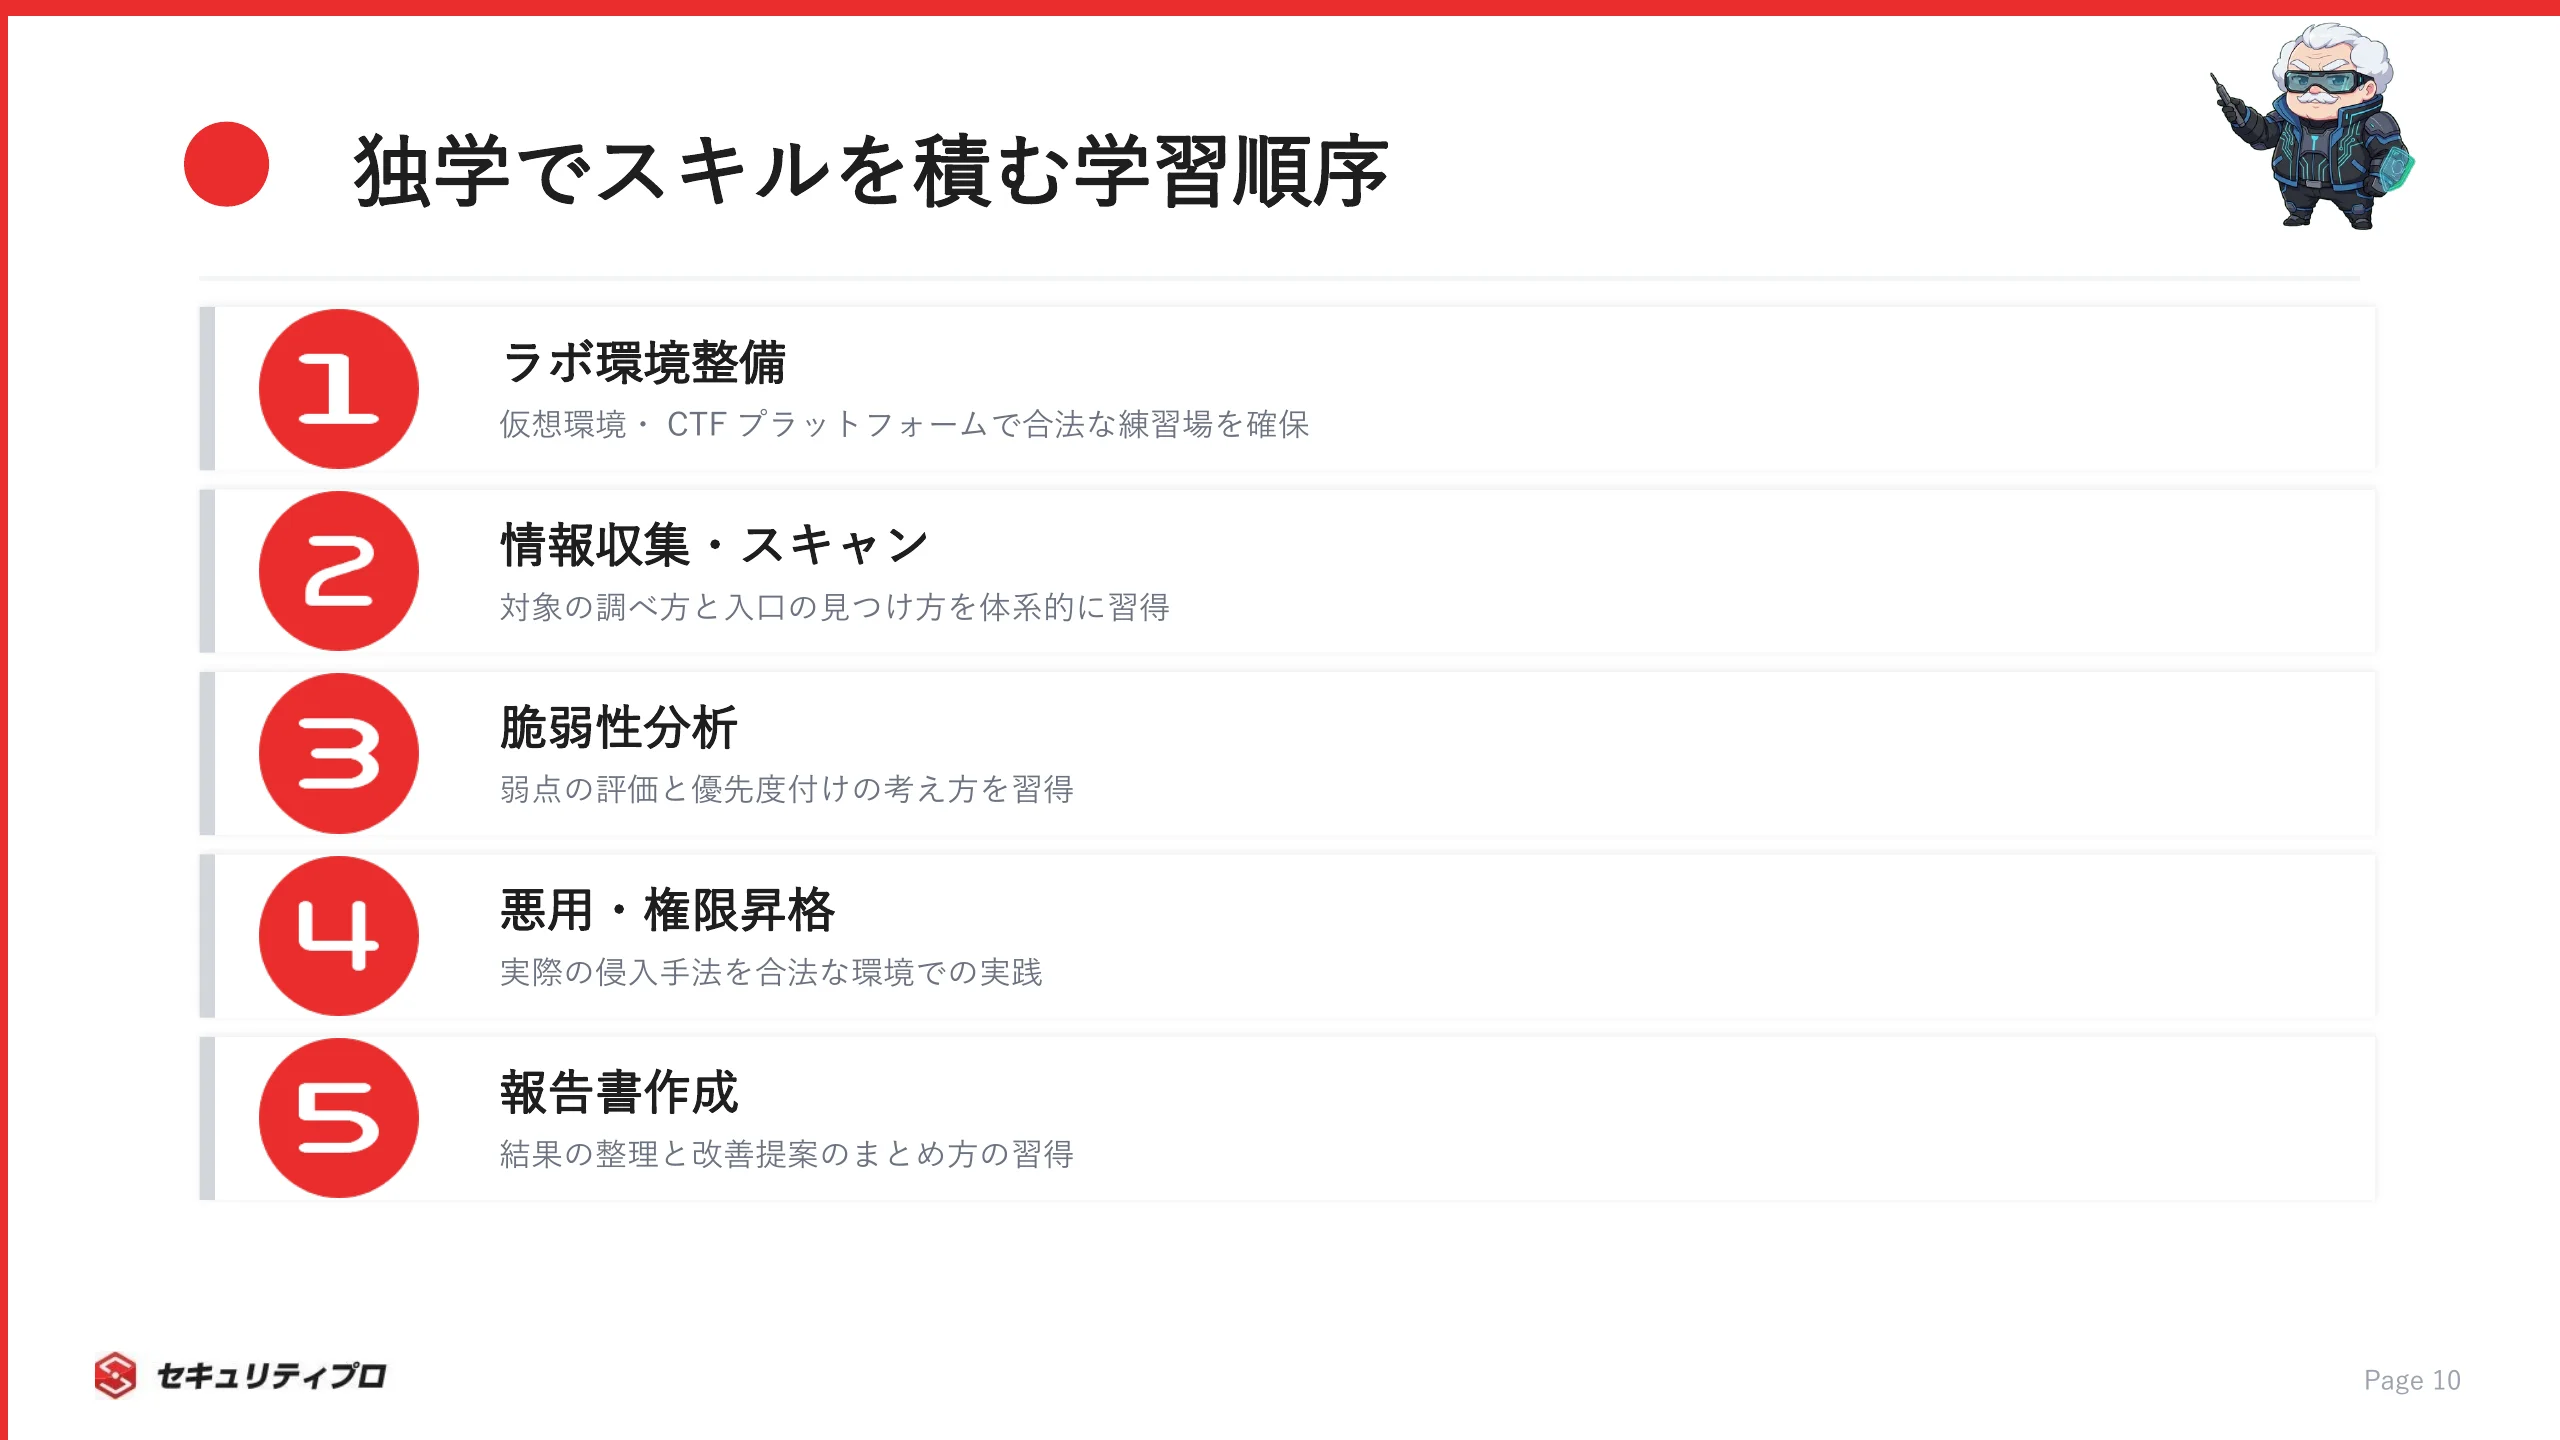
攻撃手法を体系的に学ぶ順序

独学で迷子にならないコツは、学ぶ順序を決めることです。
4フェーズと同じ流れで手を動かすと、知識が定着しやすくなります。

おすすめの学習順は、次のとおりです。

  • 情報収集(対象の調べ方)
  • スキャン(入口の見つけ方)
  • 脆弱性分析(弱点の評価)
  • 悪用・権限昇格(実際の侵入)
  • 報告(結果のまとめ方)

この順に進めると、実務のフェーズとぴったり重なります。
前提として、ネットワーク・OS・Webの基礎知識があると理解が早まります。

いきなり攻撃ツールから入るのではなく、土台を固めながら順に積み上げる。
遠回りに見えて、これが案件で通用するスキルへの最短ルートです。

ペネトレーションテストのスキルを案件・キャリアにつなげる方法

学んだ手順は、資格と案件を通じてキャリアに変えられます。
その背景にあるのが、根強い人材不足です。
国内では約11万人規模のセキュリティ人材が不足しているとされ、経済産業省の検討会でも育成促進が重点課題に挙げられています(経済産業省・サイバーセキュリティ人材の育成促進に向けた検討会 最終取りまとめ(2025年5月))。

実務評価につながる資格(OSCP・情報処理安全確保支援士)

スキルを客観的に示す手段として、資格は有効です。
ペネトレーションテスト分野で評価されやすい資格を、2つ紹介します。

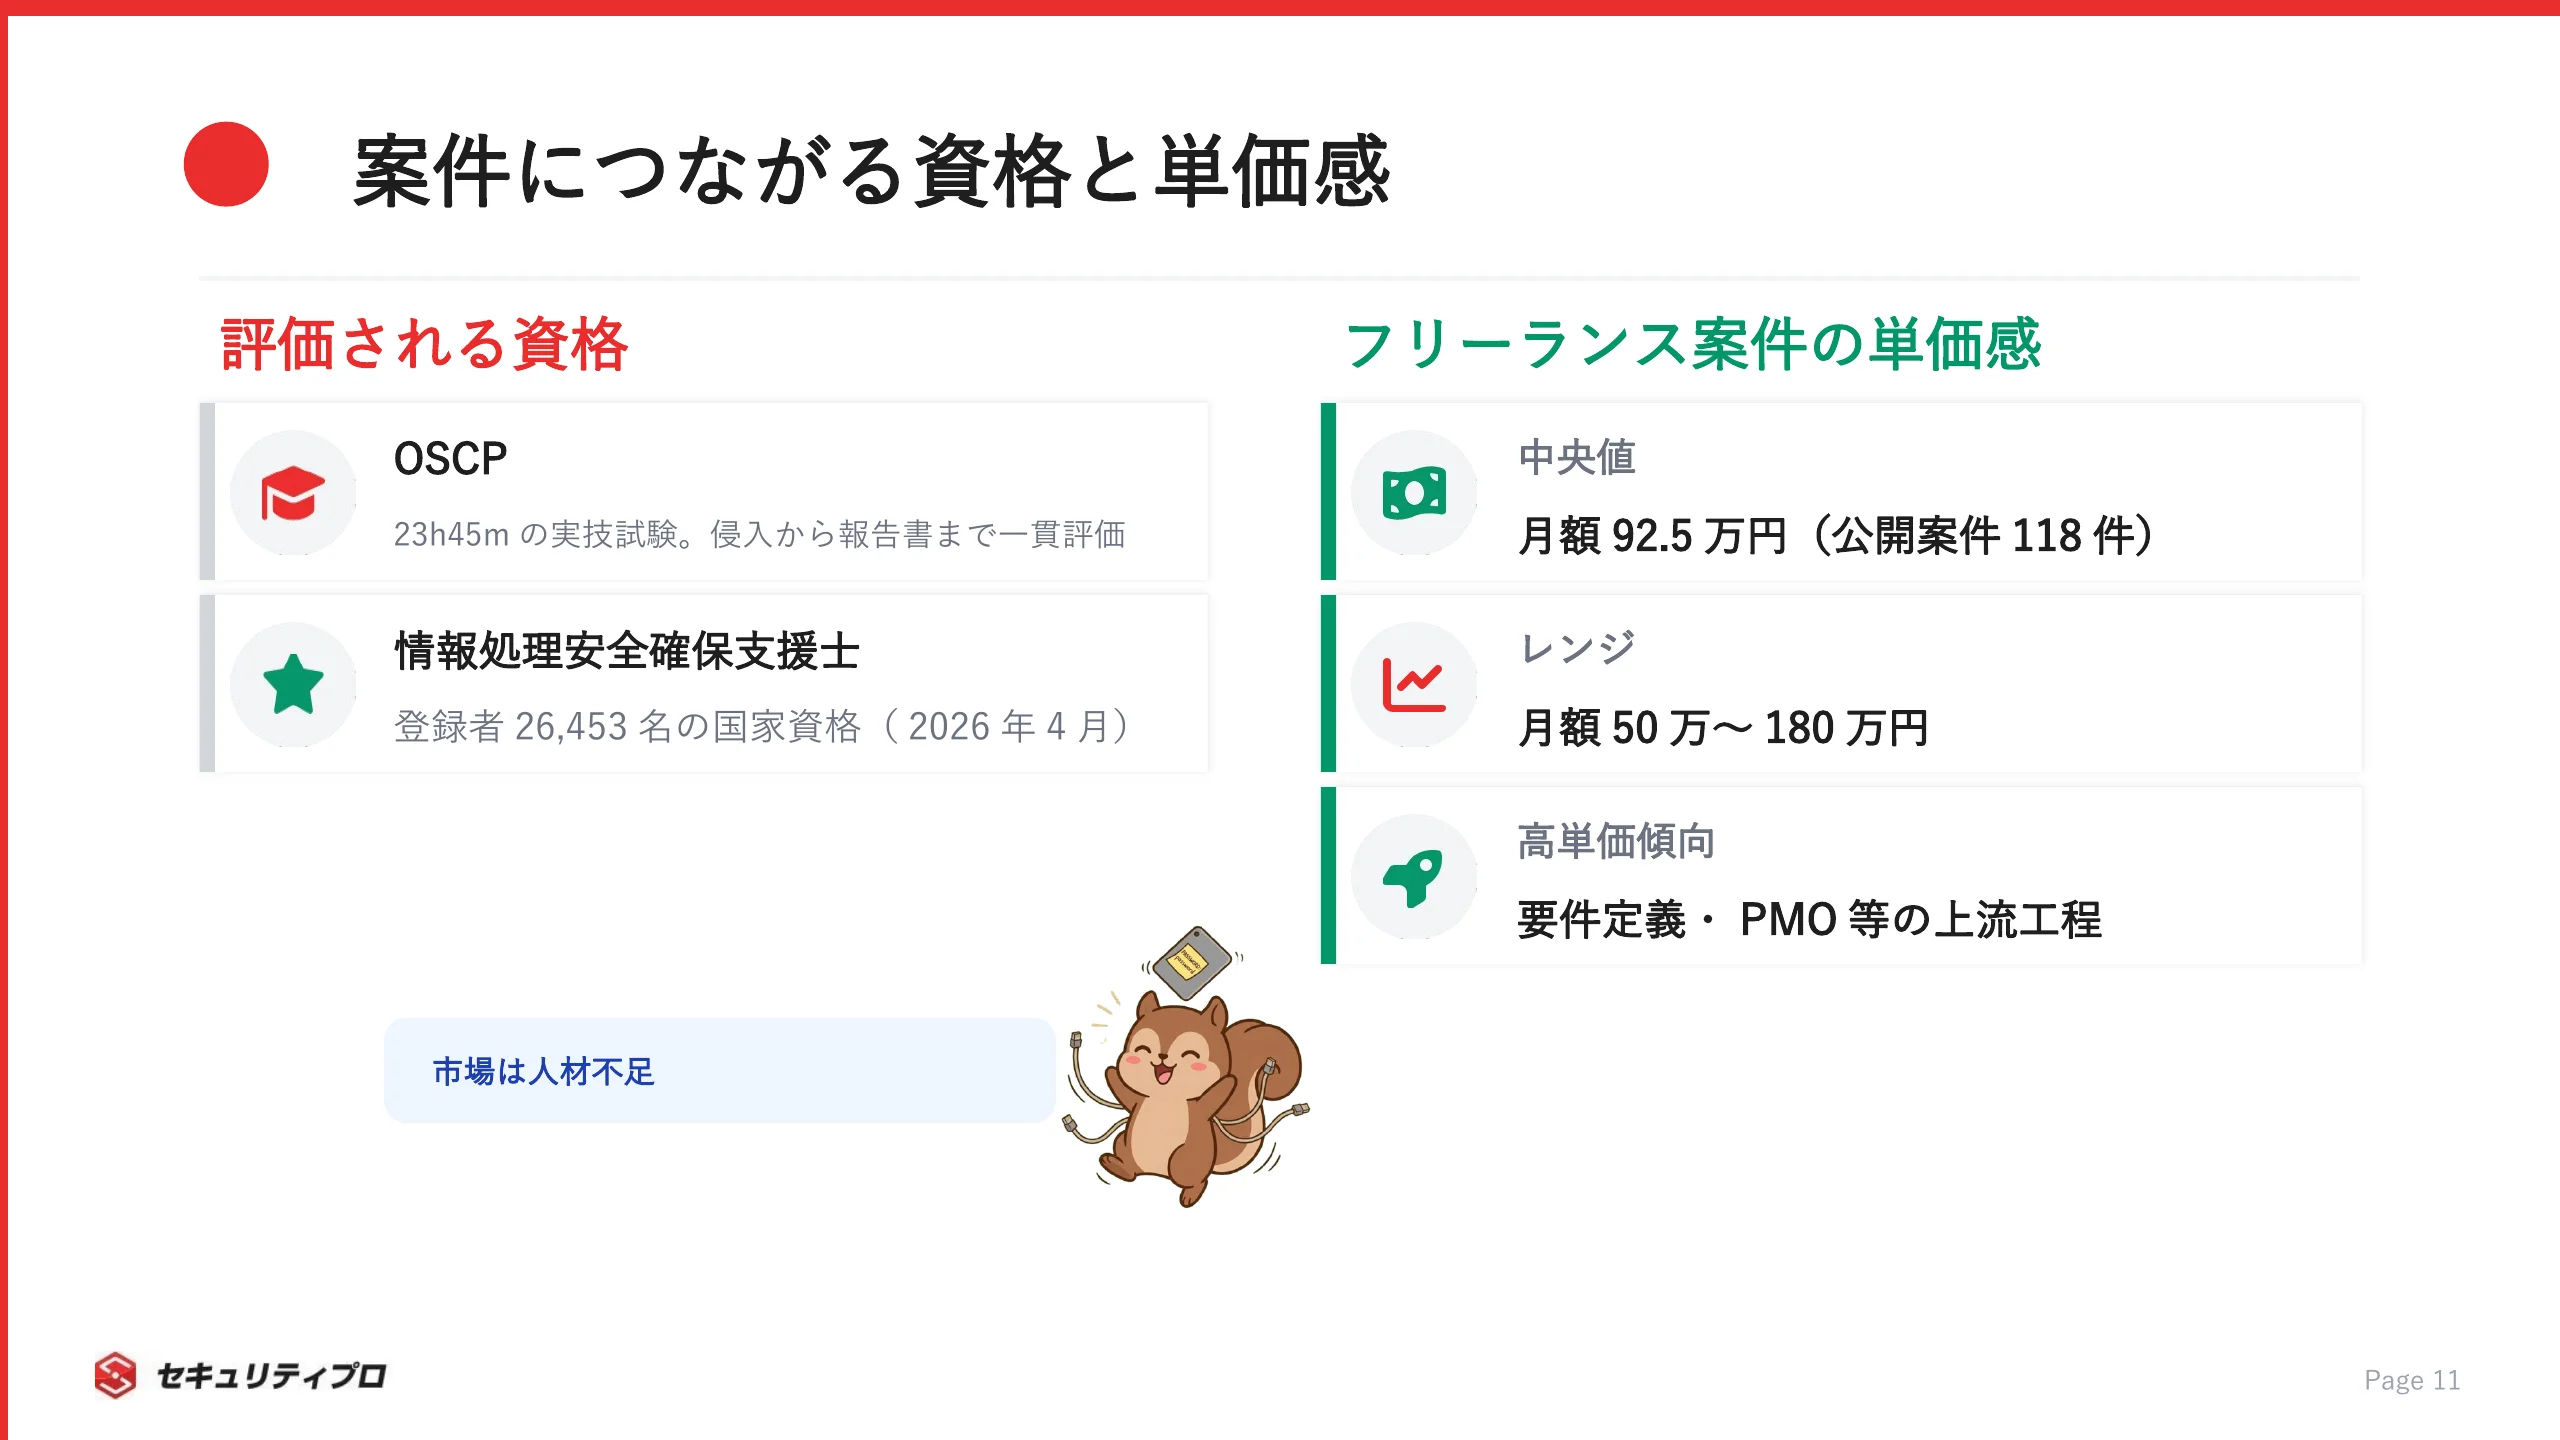
  • OSCP+:23時間45分の実技試験で、侵入から権限昇格・報告書作成まで問う実践資格(Kali Linuxを使用し、合格ラインは70点)(OffSec OSCP Exam Guide)
  • 情報処理安全確保支援士:国家資格で、登録者総数は26,453名(2026年4月1日時点)(IPA・登録者情報)

OSCPは長時間の実技を通して、手を動かせるかどうかを直接評価します。
情報処理安全確保支援士は、国家資格として体系的な知識を証明できます。

ただし、資格は取って終わりではありません。
その資格を通じて案件で何を示せるか。
そこが本質だと考えて、実務スキルと両輪で磨いていくのが賢い進め方です。

ペネトレーションテスターの需要と単価の考え方

案件参画を考えるなら、単価の現実感を持っておくと動きやすくなります。
フリーランス単価は、当社が公開しているセキュリティ案件のデータで捉えるのが確実です。

正社員として働く道もあります。
当社が公開しているセキュリティ転職求人60件では、脆弱性診断に関連する19件の想定年収は中央値680万円(400万〜1,225万円)でした。
厚生労働省の賃金構造基本統計調査では、セキュリティ運用・インフラ系を含む「その他の情報処理・通信技術者」の平均年収が約610万円なので、それを約70万円上回る水準です。

より深く学びたい方は、脆弱性診断エンジニアの転職求人一覧も参考になります。

チップス

手を動かせる人って、そんなに足りてないんでしゅか?

ボス

圧倒的に足りん。だからこそ、地道に手順を身につけた奴に案件が回ってくる。市場はお前を待っているぞ。


まとめ:ペネトレーションテストのやり方を案件参画につなげる

ペネトレーションテストのやり方は、計画・探索・攻撃・報告の4フェーズが骨格です。
そこに攻撃シナリオの設計を重ねて、初めて実務で通用する検証になります。

要点を振り返ります。

  • 手順はNIST SP 800-115の4フェーズで整理する
  • 起点と目標を定めたシナリオ設計が成否を分ける
  • 資格と実務スキルを両輪で磨き、案件につなげる

まずは自分の管理下にあるラボで手を動かし、4フェーズの流れを体で覚えてみてください。
その一歩が、案件参画という次のステージにつながります。

セキュリティのフリーランス案件に挑戦したい方は、セキュリティプロ・フリーランスへの登録から始めてみてください。
転職でセキュリティキャリアを築きたい方は、セキュリティプロ・テンショクへの登録もあわせて検討してみてください。

ボス

型を覚え、箱の中で腕を磨き、資格で示す。あとは一歩踏み出すだけだ。お前ならやれる。

オススメ求人・フリーランス案件

  • CSIRT

【システム運用・セキュリティインシデント対応】天王洲アイル(原則オンサイト)/障害調査・脆弱性対応

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
運用・保守, その他
要スキル
商用環境でのシステム運用・保守経験
障害調査、原因切り分けの経験
LinuxまたはWindows Serverの運用経験

案件詳細を見る

  • ID管理・認証基盤
  • エンドポイントセキュリティ
  • セキュリティコンサルタント

【社内セキュリティ設計・統制推進支援】六本木(リモート併用)/Microsoft 365・Entra ID・Intune・Defender

月額単価
~1,000,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築
要スキル
Microsoft 365環境のセキュリティ対策に関する設計・導入経験
Microsoft 365、Entra ID、Intune、Defender等を活用したセキュリティ施策の企画・設計経験
セキュリティ施策の導入・社内展開を推進した経験

案件詳細を見る

  • SOC/セキュリティ監視
  • 脆弱性診断

【セキュリティ管理・運用支援】東京都・浅草(原則オンサイト)/脆弱性管理・ASM・脅威インテリジェンス

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
構築, 運用・保守
要スキル
脆弱性管理・運用、セキュリティ監視体制の構築・運用、ASM/脅威インテリジェンス活用のいずれかの知見・経験
チームメンバーと協調し、主体的に業務を推進できるコミュニケーション力
【尚可】

案件詳細を見る

  • 脆弱性診断

【脆弱性診断支援(製造業向け)】東京・大崎(原則オンサイト)/診断実施・リスク評価

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
その他
要スキル
セキュリティに関する基本的な知見
脆弱性診断の実務経験(1年以上)

案件詳細を見る

  • エンドポイントセキュリティ
  • ネットワークセキュリティ

【食品加工業向けCato・CrowdStrike導入PMO】秋葉原(常駐)/ネットワーク・セキュリティ

月額単価
~1,200,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
設計, 構築, PMO, その他
要スキル
Catoの導入または運用経験
CrowdStrikeの導入経験
ネットワーク導入・更改における基本設計以降の経験

案件詳細を見る

  • セキュリティコンサルタント
  • 脆弱性診断

【SIer向けセキュリティサービスのプリセールス・デリバリ】東京都(フルリモート)/脆弱性管理・セキュリティサービス

月額単価
~1,200,000円 / 月
稼働場所
フルリモート東京
業務領域
設計, 構築, 運用・保守, その他
要スキル
提案・プリセールス経験(提案資料の作成、商談対応)
セキュリティ領域でのコンサルティング関連経験 ※製品導入のみの経験は対象外
セキュリティ関連の実務経験 ※特に製品導入後のセキュリティ運用経験

案件詳細を見る

  • 脆弱性診断

【脆弱性管理運用・業務改善支援】フルリモート/CVE・KEV分析・kintone自動化

月額単価
~1,300,000円 / 月
稼働場所
大阪府フルリモート
業務領域
運用・保守
要スキル
セキュリティ領域での実務経験、または脆弱性情報(CVE/KEV等)の理解・読解スキル
リスクベースでの優先度判断(CVE、CVSS、KEV、EPSS、SSVC等の活用)に関する知識・経験
事業部やベンダーなど関係各所との調整業務、窓口対応の実務経験

案件詳細を見る

  • ID管理・認証基盤
  • セキュリティコンサルタント

【情シスセキュリティ対応&IT資産運用】大手町(リモート併用)/M365・セキュリティ施策・自動化

月額単価
~800,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守
要スキル
Microsoft 365・Microsoft Entra ID・Microsoft Intuneの運用経験
社内IT資産(アカウント、端末等)の運用および問い合わせ対応経験
生成AIツール(Claude Code等)を活用した業務効率化経験

案件詳細を見る

  • エンドポイントセキュリティ

【Workspace ONEサポート担当】フルリモート/MDM運用・定例会対応

月額単価
~650,000円 / 月
稼働場所
東京都フルリモート
業務領域
運用・保守
要スキル
インフラ関連の基本的な技術知識
Workspace ONEの利用・運用経験
Intuneなど他社MDM製品の利用・運用経験

案件詳細を見る

  • セキュリティコンサルタント

【セキュリティガバナンス・コンサルティング】東京都(基本リモート)/ガバナンス策定・プリセールス・IT-BCP対応

月額単価
~1,200,000円 / 月
稼働場所
東京都基本リモート
業務領域
要件定義, PMO, その他
要スキル
セキュリティ規程策定・ガバナンス強化・現状アセスメント等のコンサルティング実務経験
ヒアリングから課題の抽出、改善案の整理・各種報告資料作成まで一貫して対応できること
PowerPoint・Excelを用いたクライアント向け高品質ドキュメント作成スキル

案件詳細を見る

  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…

求人詳細を見る

  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…

求人詳細を見る

  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
神奈川県
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験

求人詳細を見る

  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…

求人詳細を見る

  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…

求人詳細を見る

  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…

求人詳細を見る

  • 株式会社トレードワークス

情報セキュリティ推進担当|ISMS・Pマーク運用(450〜750万・東京)

想定年収
450~750万円
勤務地
東京都
雇用形態
正社員
要スキル
必須資格 以下いずれかのご経験をお持ちの方: ISMSの運用経験 情報セキュリティ管理の実務経験 監査対応の…

求人詳細を見る

  • 株式会社RevComm

コーポレートセキュリティの強化を主導する情シス【年収600〜1200万】

想定年収
600~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 Windows・macOSの両環境で、MDMによる設定変更・運用、およびEDRを用いた調査を自力で…

求人詳細を見る

  • 株式会社ディーバ

【DevSecOps推進】プロダクトセキュリティスペシャリスト|年収800~1300万円

想定年収
800~1,300万円
勤務地
東京都
雇用形態
正社員
要スキル
必須経験・スキル クラウド環境(AWS等)におけるセキュリティ設計・構築経験(目安3年以上) セキュリティ視…

求人詳細を見る

  • PayPayカード株式会社

PayPayカード情報セキュリティリーダー候補

想定年収
応相談
勤務地
東京都
雇用形態
正社員
要スキル
必要な経験・スキル システム開発またはインフラ構築の経験(目安:3年以上) プロダクト開発の現場理解があり、…

求人詳細を見る

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次