- 「ペネトレーションテストって、結局いくらかかるのかな…?」
- 「脆弱性診断より高いって聞くけど、何にそんなに払ってるんだろう?」
- 「見積もりを取ったら会社ごとに金額がバラバラで、どれが妥当なのか分からない…」
こういう費用のモヤモヤを抱えたまま、発注に踏み切れずにいる担当者は少なくありません。
先に結論をいうと、ペネトレーションテストの費用は脆弱性診断より高く、目安は数十万円から数千万円です。
金額を動かすのは「対象の広さ」「テストの深さ」「期間」「体制」「実施時間帯」「成果物」「再検証の有無」など複数の要因です。
ここさえ押さえれば、見積書は自分で読み解けます。
この記事で扱うのは、次のような話です。
- Webアプリ・ネットワーク・スマホアプリの対象別の費用レンジ
- 見積金額を左右する4つの要因と、見積書のチェックポイント
- 品質を落とさず費用を抑える進め方
- 費用の大半が誰の報酬になるのか、当社の公開案件データから見る単価の実態
読み終える頃には、自分のケースの費用の当たりが付いて、損をしない依頼の仕方が見えてきます。
なお、このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
ボス、ペンテストって高いって聞いて、正直ビビってるんでしゅ…。
高い、で思考停止するな。何に払っているかが分かれば、その値段が高いのか妥当なのか判断できる。この記事で全部教えてやる。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
ペネトレーションテストの費用相場を対象別につかむ
まずは費用の全体像から。
自分のケースがどのレンジに入りそうか、対象別の目安をつかんでいきましょう。
脆弱性診断より高く、目安は数十万円から数百万円が相場です(出典: CyberCrew 、GMOサイバーセキュリティ ほか複数社の公開情報をもとにした目安)。
ただし金額は事業者やスコープで大きく振れます。
以下で出す数値は、あくまで目安として見てください。
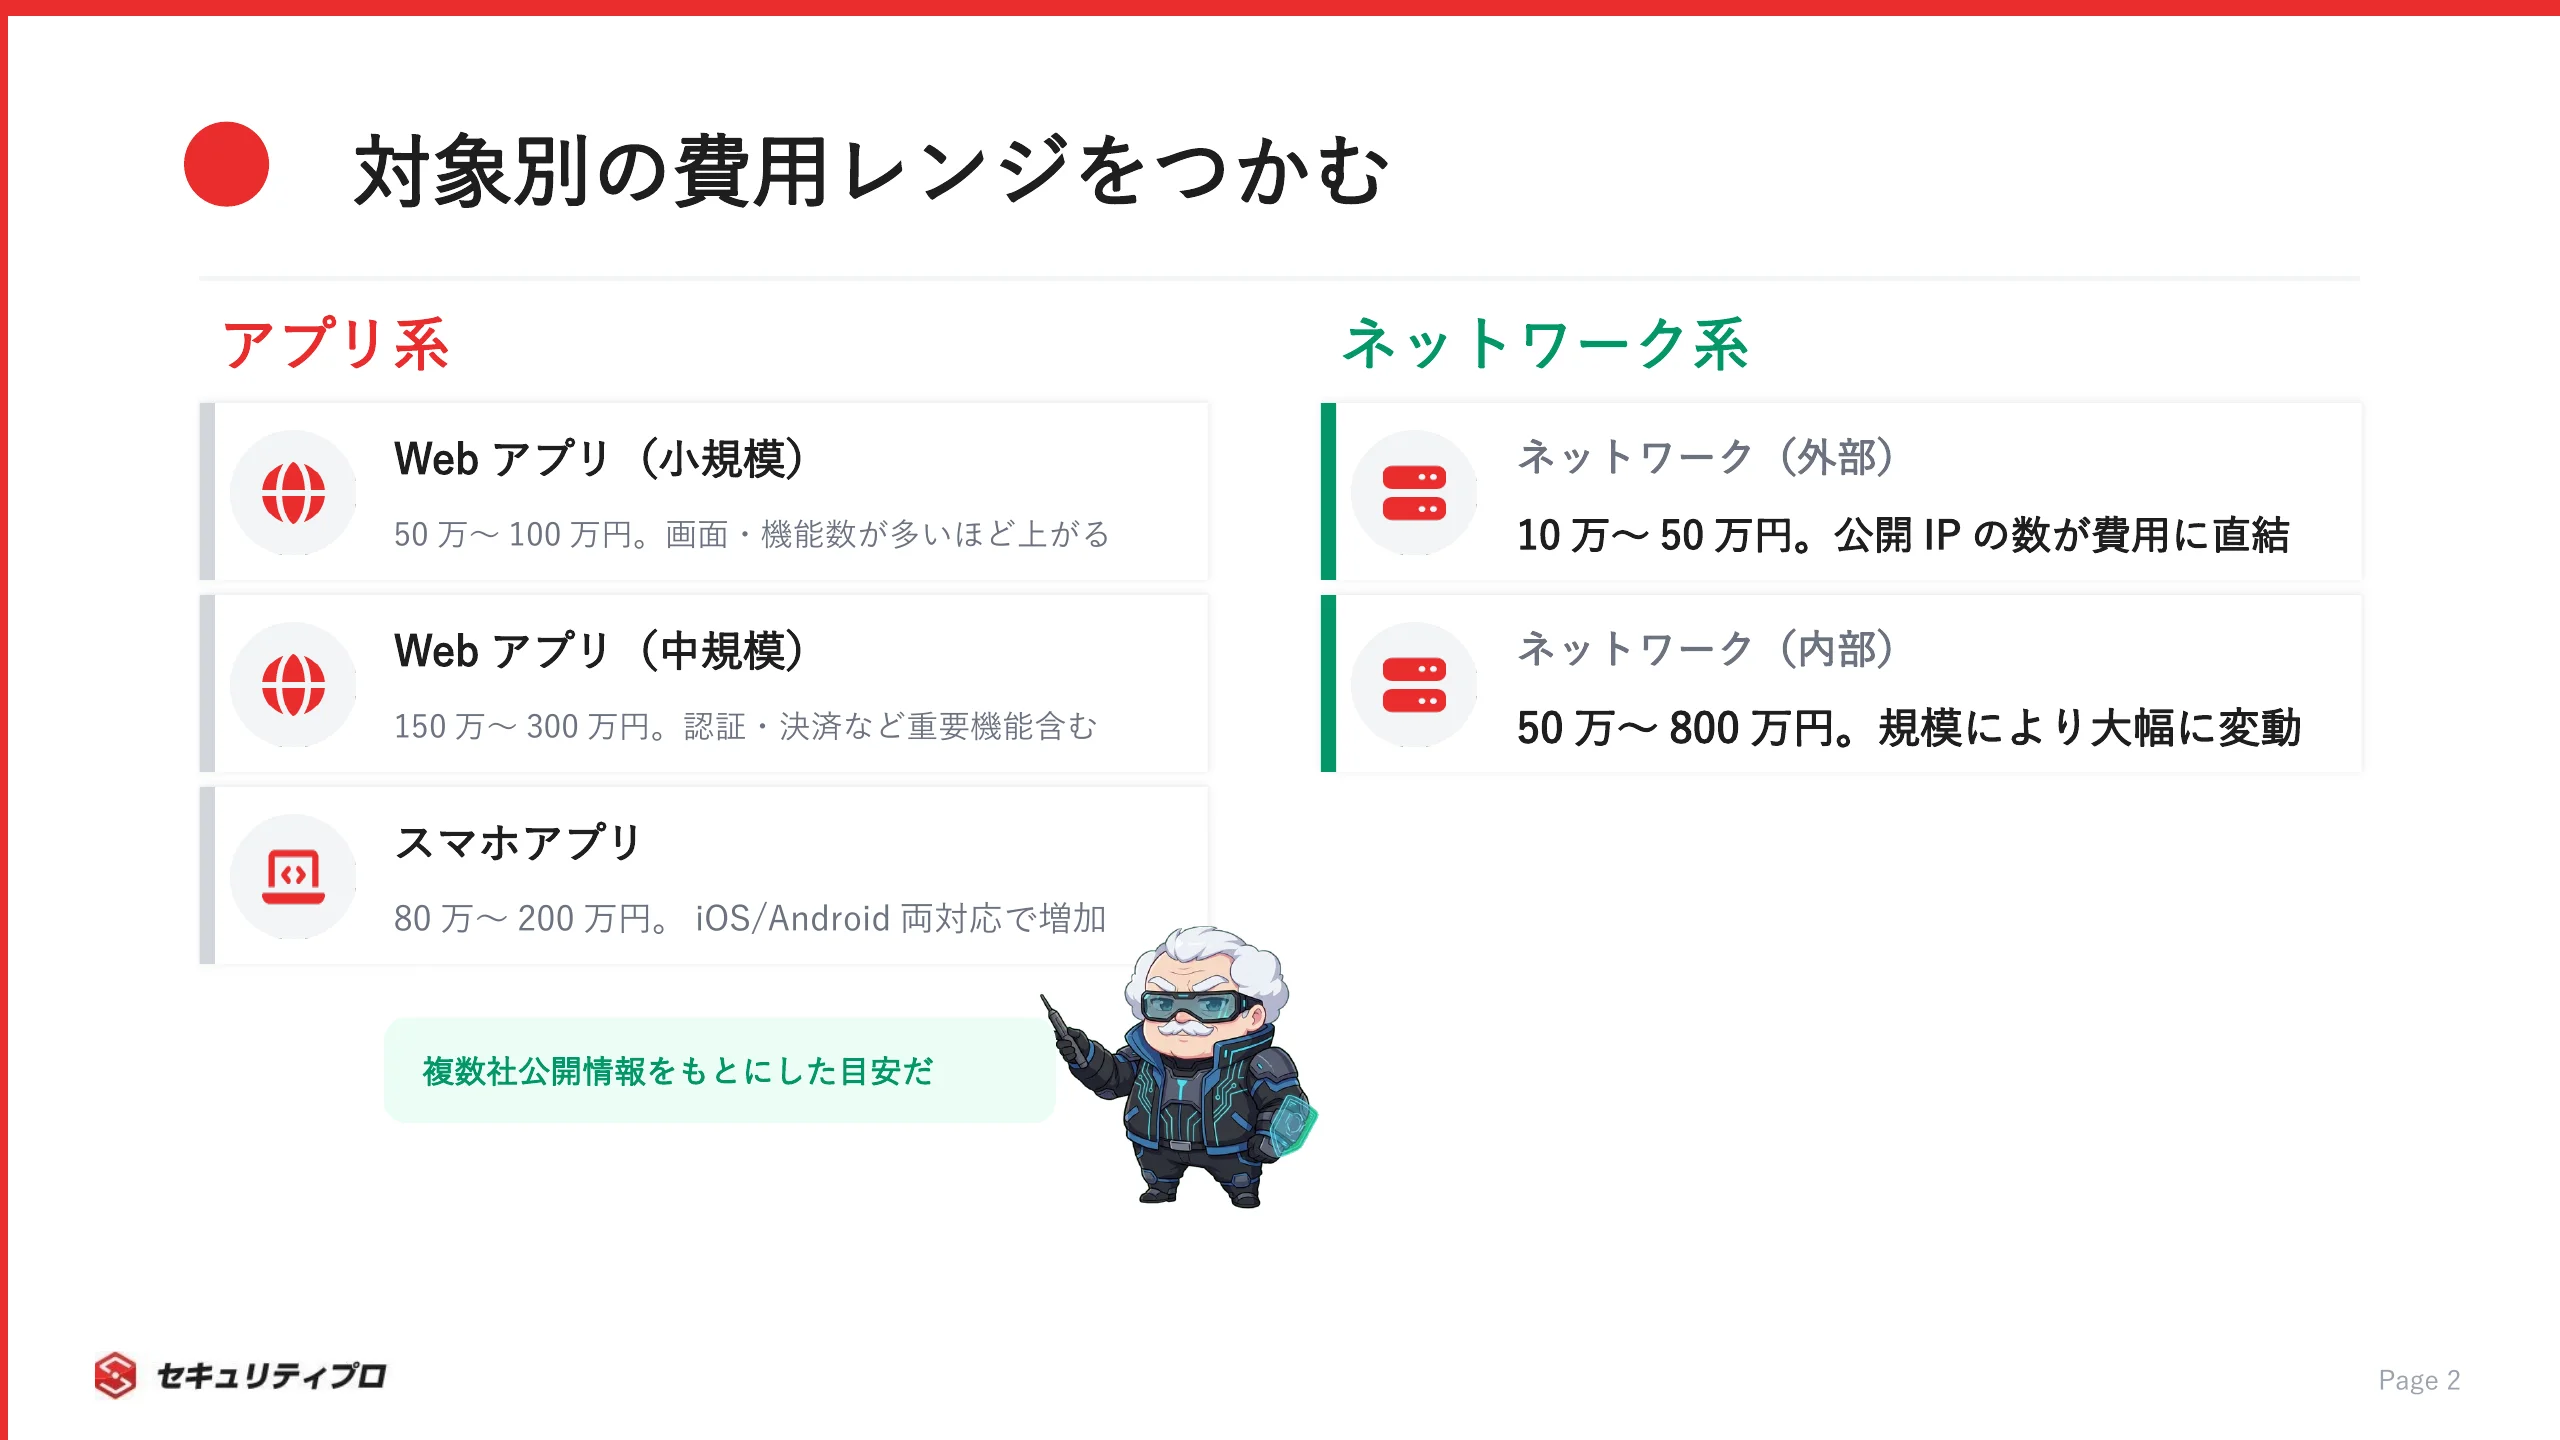
対象別の費用レンジ(Webアプリ・ネットワーク・スマホアプリ)

診断対象が変われば、費用感もかなり変わります。
「守りたいものが何か」で必要な工数が決まるので、まずは対象別のレンジを押さえましょう。
これらは複数社の公開情報をもとにした目安です(出典: GMOサイバーセキュリティ 、CyberCrew)。
対象ごとの目安は次のとおりです。
| 対象 | 目安レンジ | 費用が上がる条件 |
|---|
| Webアプリ(小規模) | 50万〜100万円 | 画面数・機能数が多い |
| Webアプリ(中規模) | 150万〜300万円 | 認証・決済など重要機能を含む |
| ネットワーク(外部) | 10万〜50万円 | 公開IP・サービスが多い |
| ネットワーク(内部) | 50万〜800万円 | 規模により数百万円超(大きく変動) |
| スマホアプリ | 80万〜200万円 | iOS/Androidの両OSを診断 |
どれも目安なので、裏の取れない固有の金額を鵜呑みにするのは避けたいところです。
自分の対象がどこに当てはまるかを把握するだけでも、見積もりを見る目は変わります。
脆弱性診断とペネトレーションテストで費用が大きく違う理由
「なぜペンテストは高いのか」は、目的の違いから理解できます。
ここが分かると、自社にどちらが必要かも判断しやすくなります。
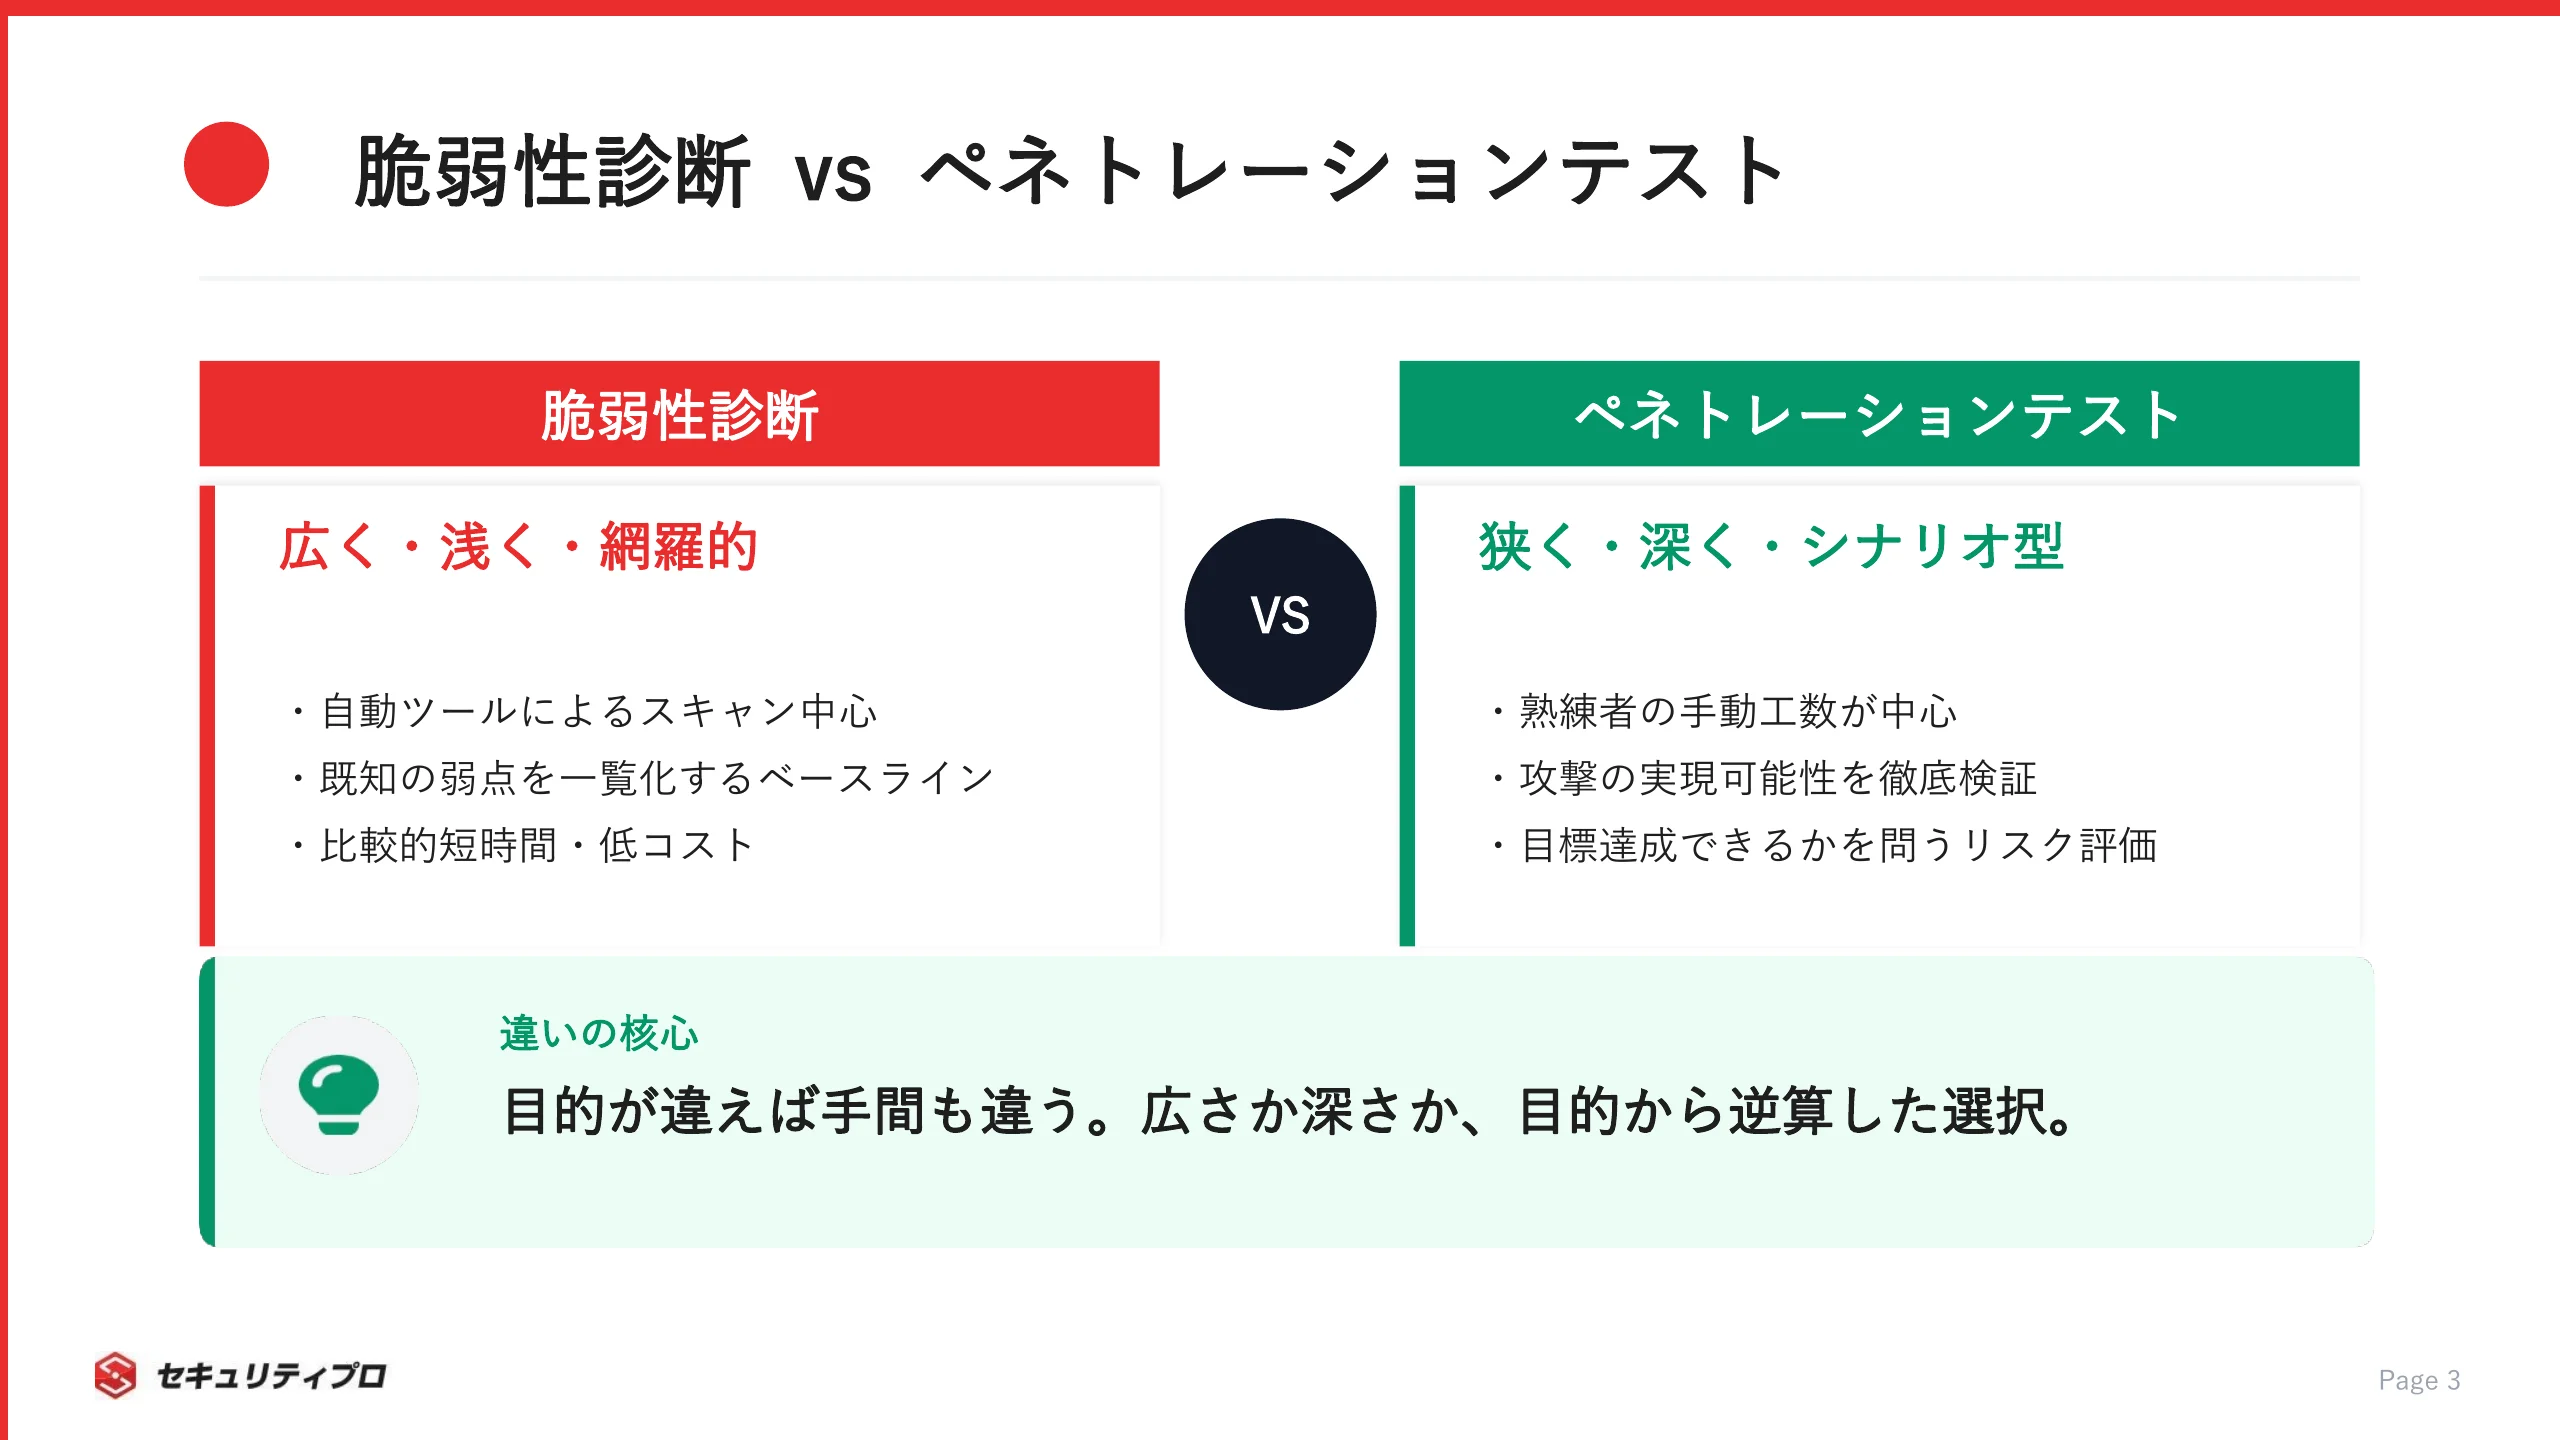
脆弱性診断は、既知の弱点を網羅的に洗い出すベースラインの取り組みです。
一方でペネトレーションテストは、攻撃者が実際に目標を達成できるかを検証するリスクベースの手法です(出典: ペネトレーションテストとは・NRIセキュア)。
費用差の本質は、作業のやり方にあります。
両者を並べると、こう整理できます。
- 脆弱性診断は自動ツールによるスキャンが中心で、比較的短時間で終わる
- ペネトレーションテストは熟練者の手動工数が中心で、攻撃シナリオを深く追う
- 網羅性を求めるなら診断、攻撃の実現可能性を確かめるならペンテスト
健康診断と避難訓練の違いにたとえられることもありますが、要は「広く浅く」か「狭く深く」かの差です。
この目的の違いが、そのまま金額の差になって出てきます。
同じ「セキュリティを見る」なのに、こんなに値段が違うんでしゅね…。
目的が違えば手間も違う。広く網をかけるのと、本気で城を攻め落とせるか試すのとでは、かかる人手がまるで別物だ。
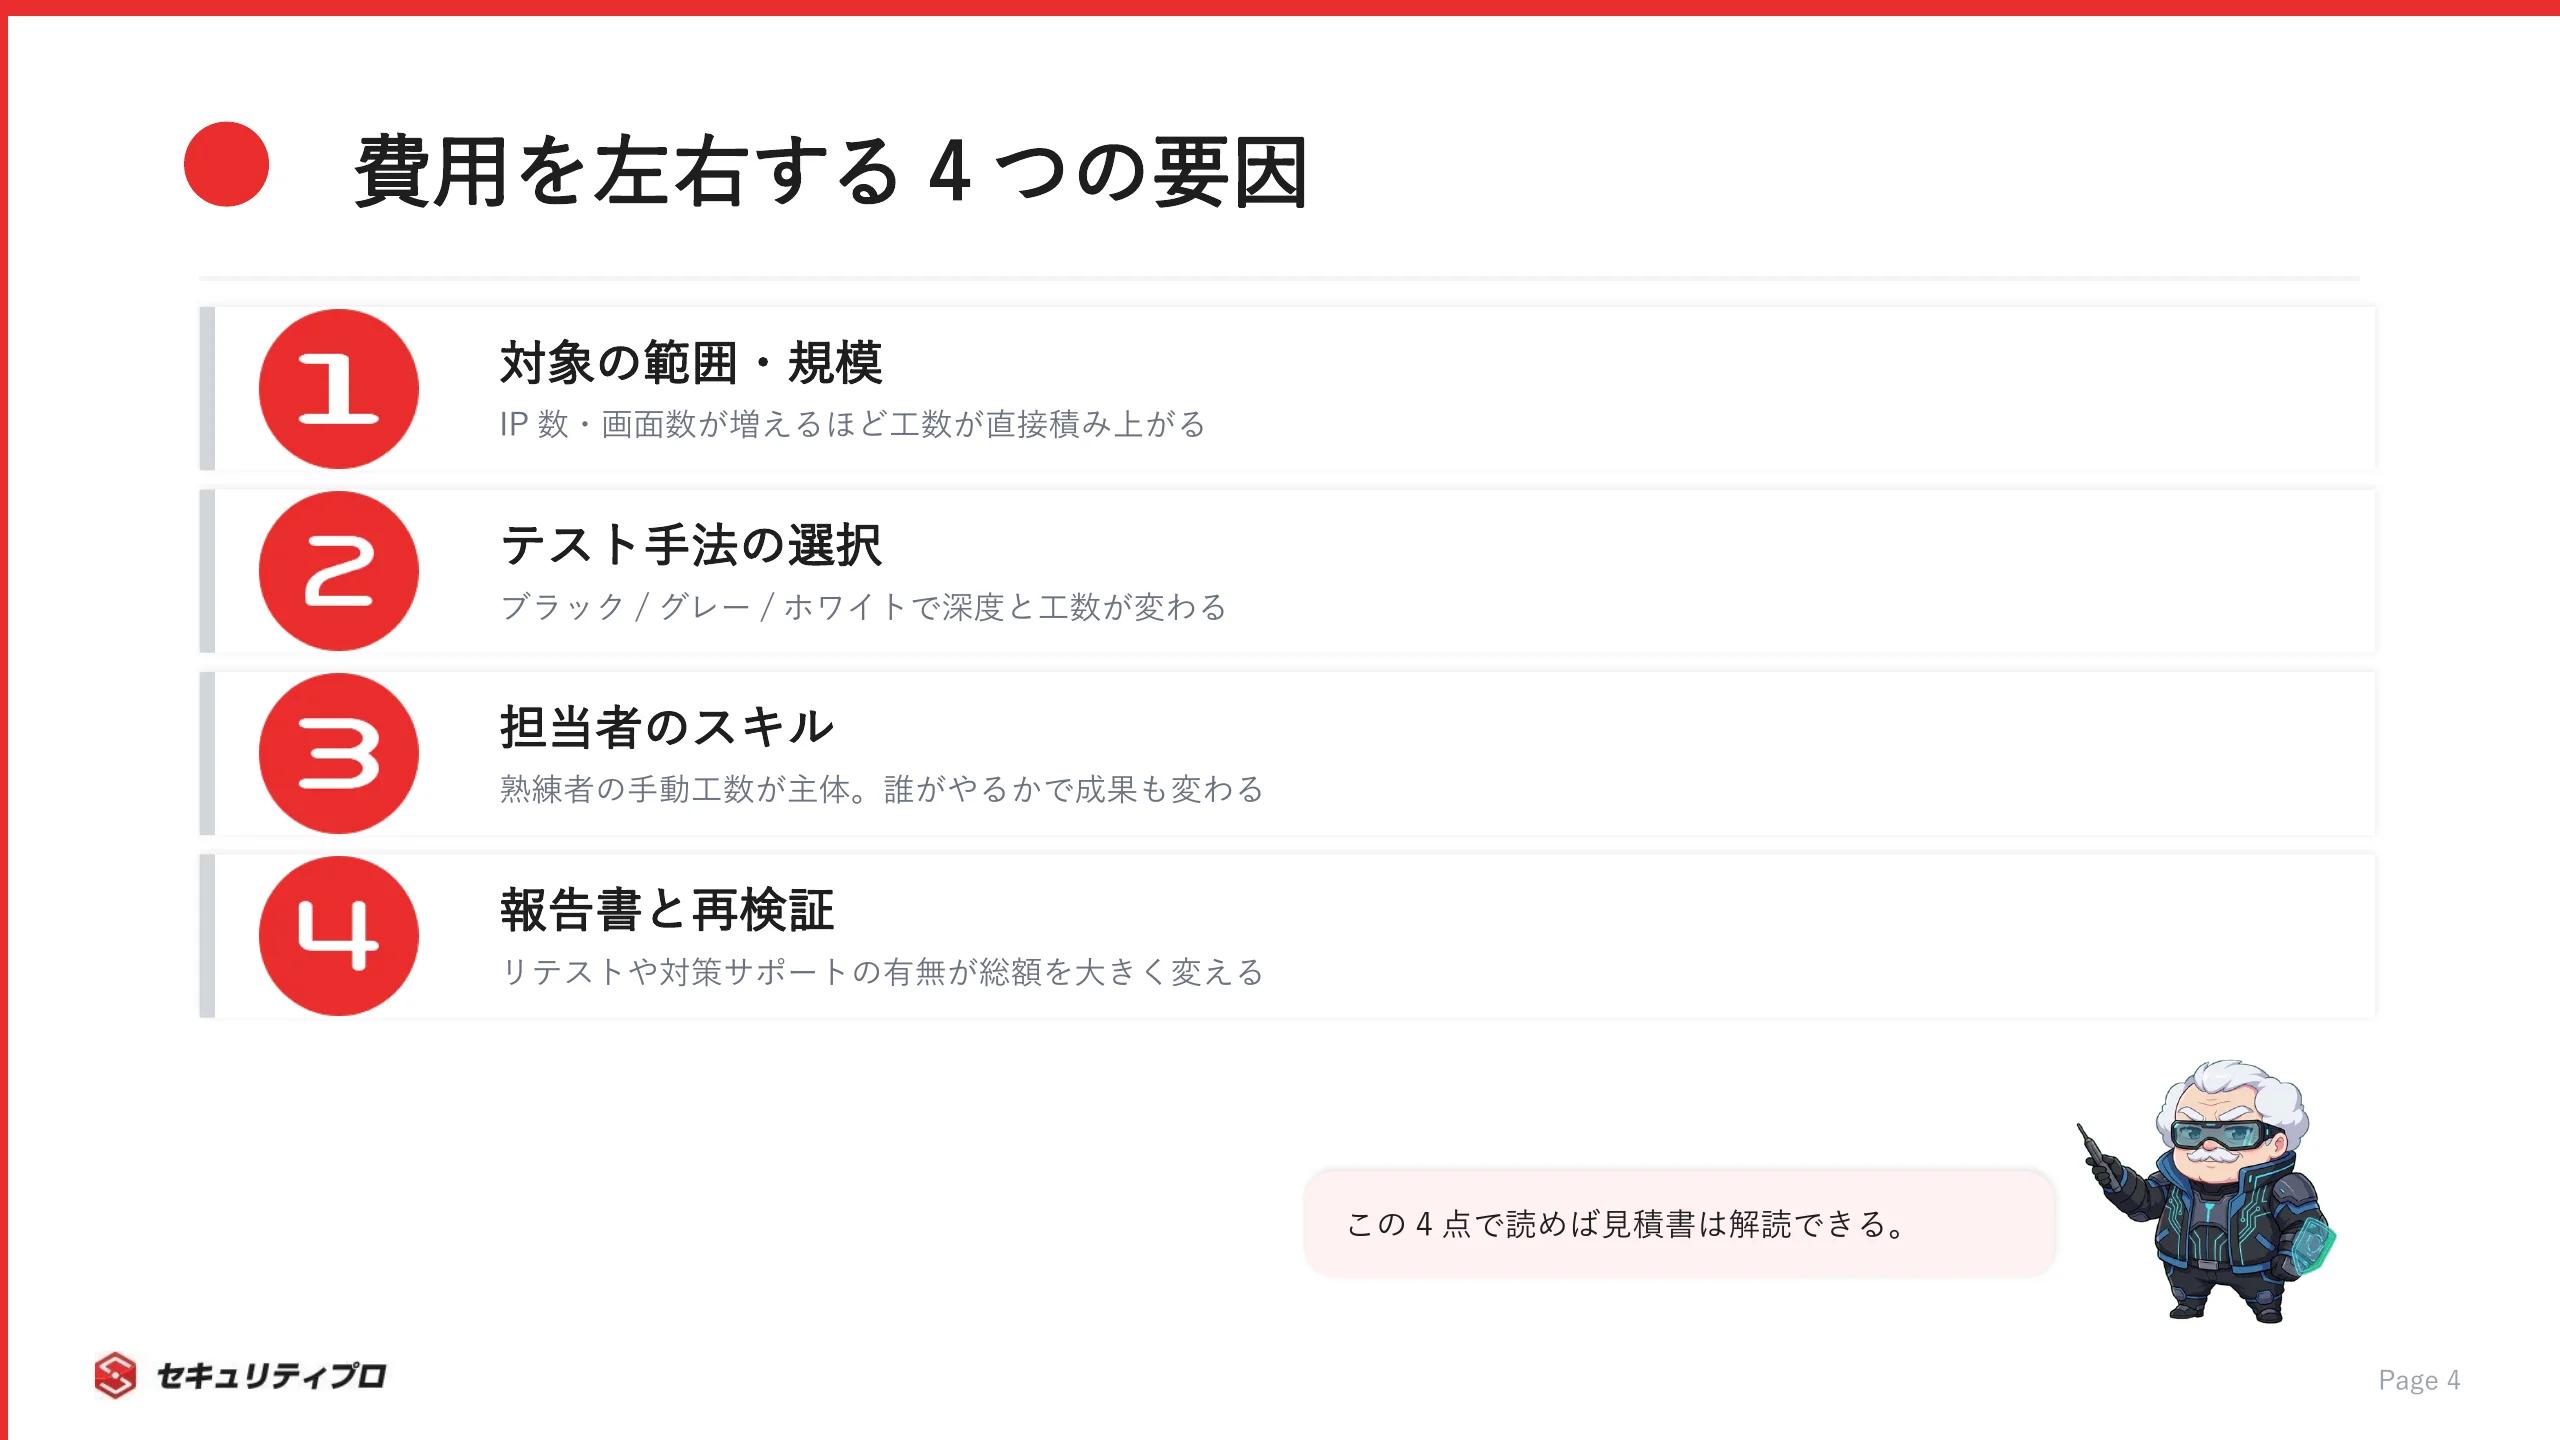
ペネトレーションテストの費用を左右する4つの要因
見積金額がバラつくのには、ちゃんと理由があります。
ここでは費用を動かす代表的な4つの要因を分解して、見積書を読み解ける状態を目指します。
テスト対象の範囲と規模
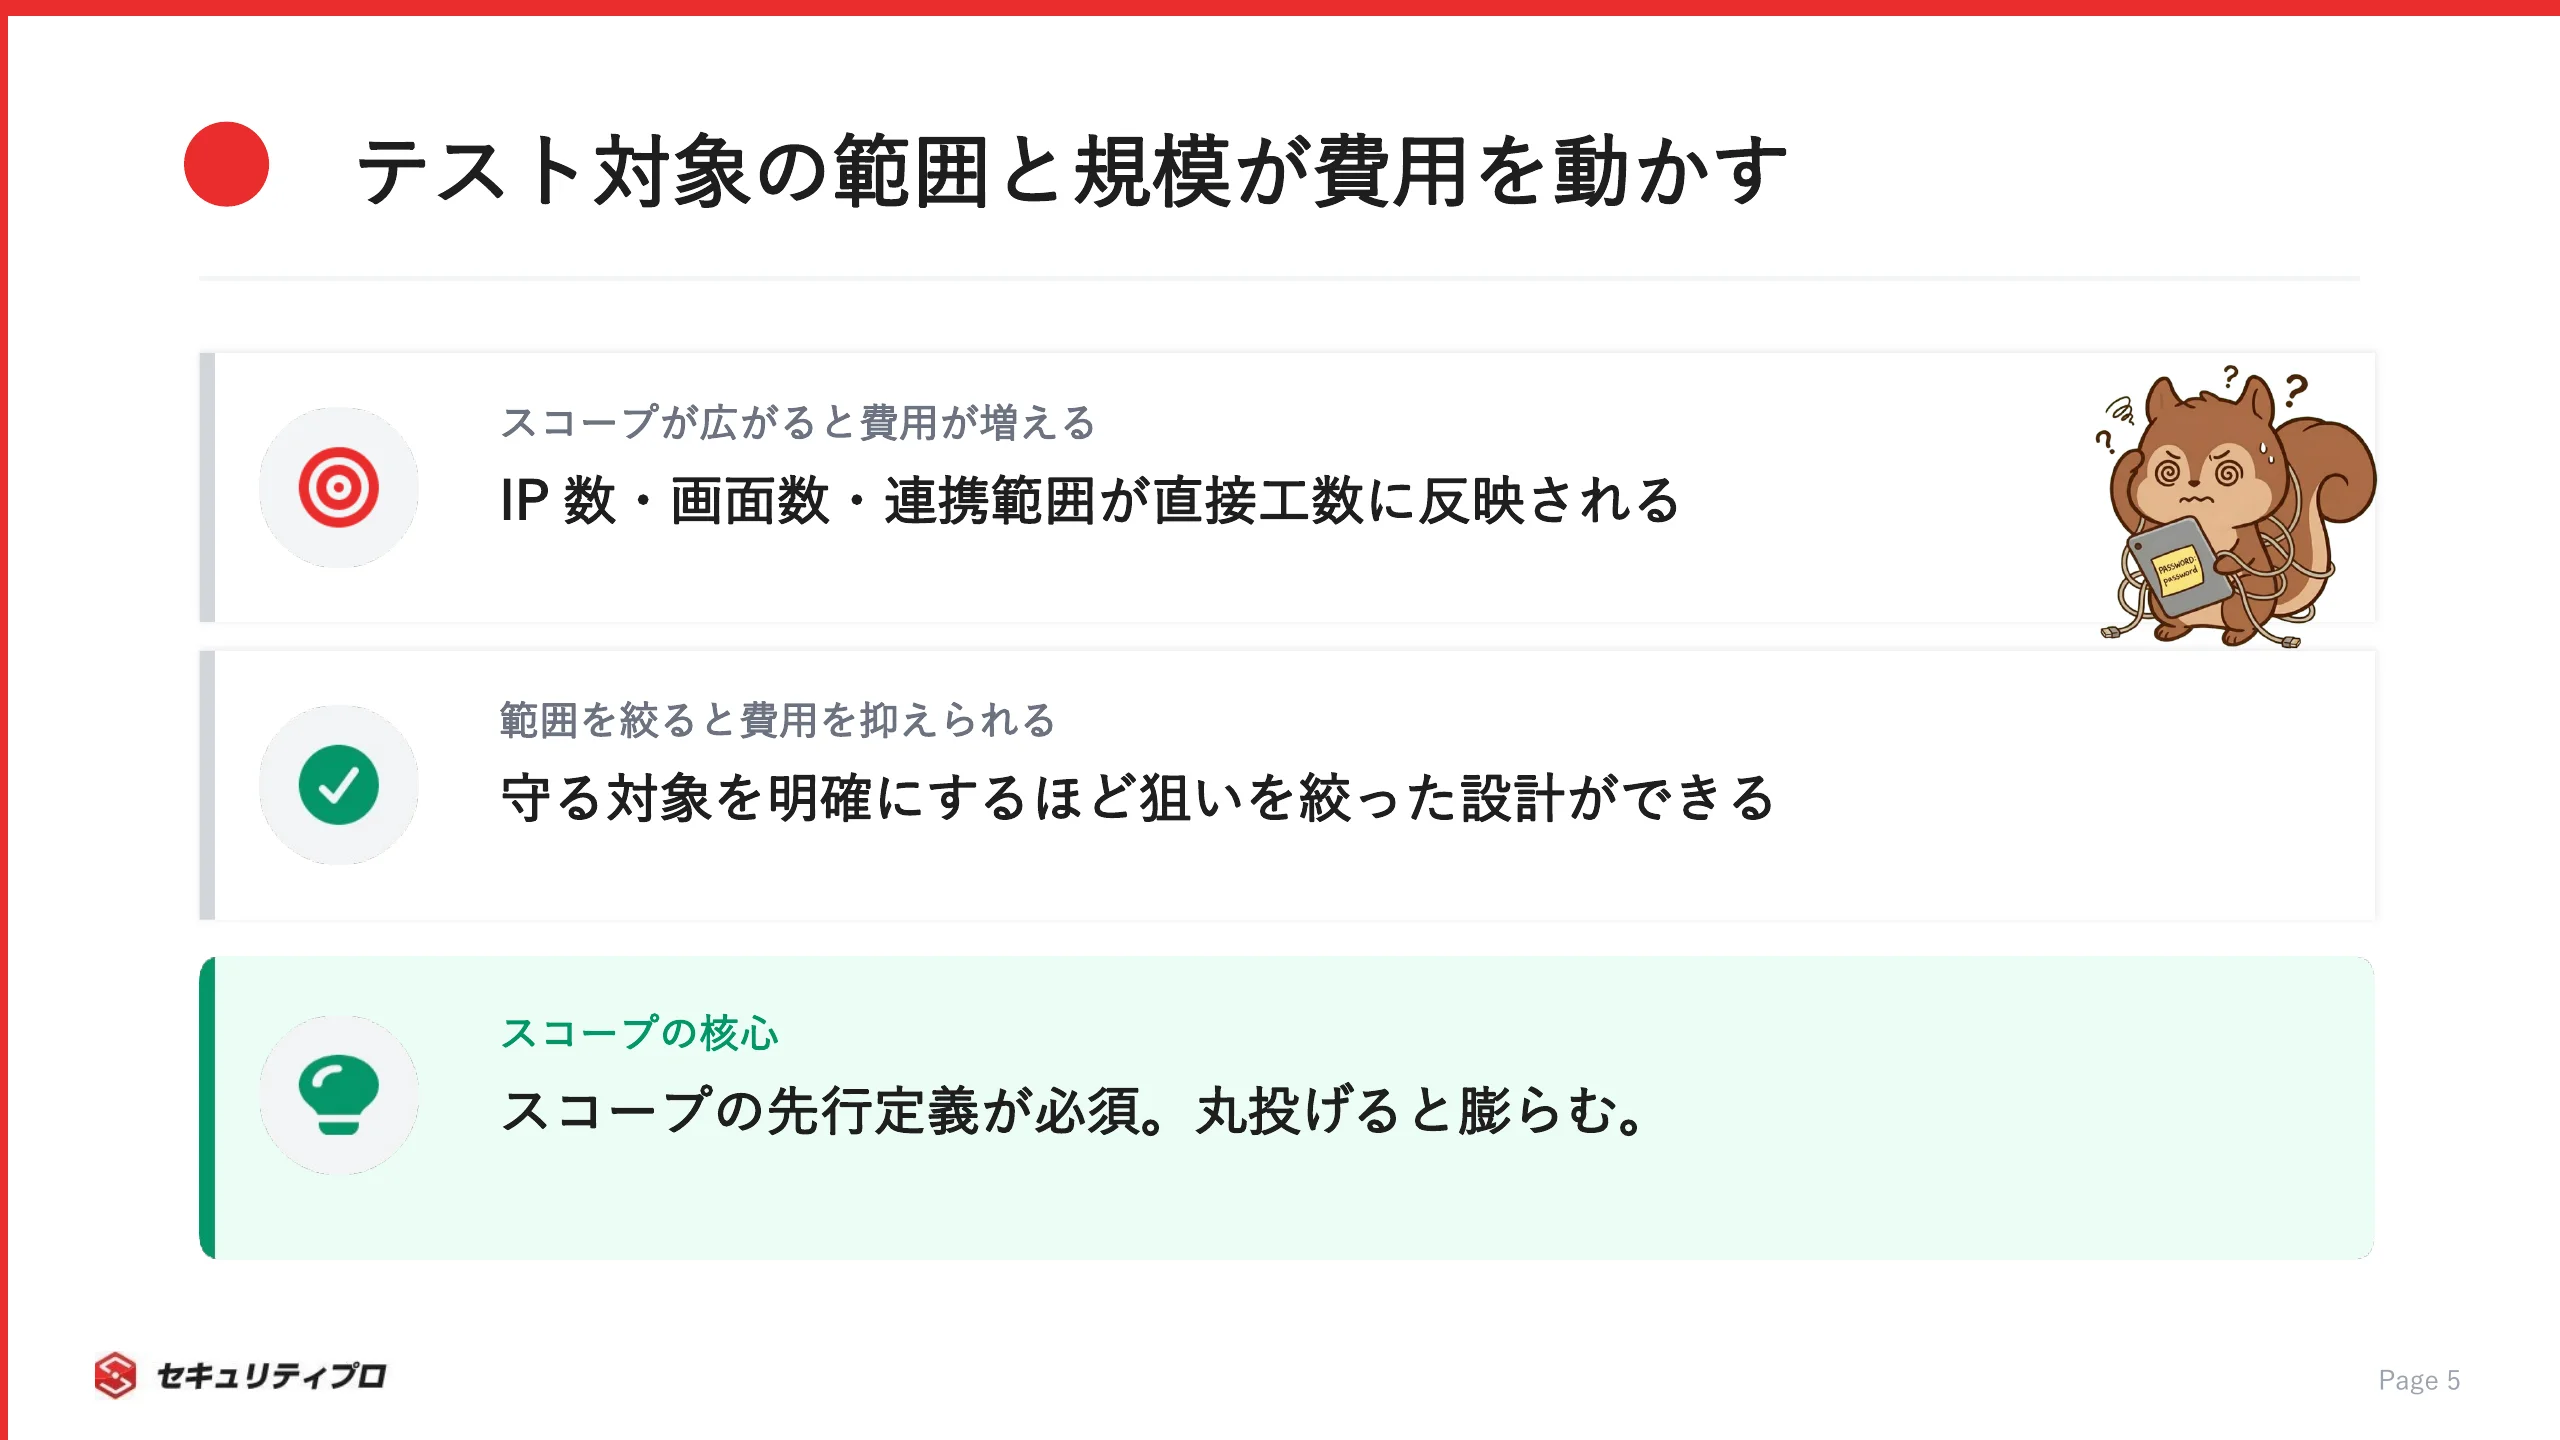
費用を一番素直に押し上げるのが、テスト対象の広さです。
範囲が広がるほど工数が増え、そのまま金額に反映されます。
費用のドライバーになるのは、こんな要素です。
- 対象システムの数やドメインの数
- Webアプリの画面数・機能数
- ネットワークのIP数やセグメント数
- 診断対象に含める外部連携の範囲
見落としがちなのが、範囲定義の曖昧さです。
「どこまで診るか」がぼんやりしたまま発注すると、後から対象が膨らんで見積もりが跳ね上がります。
裏を返せば、守るべき対象を絞り込むほど費用は抑えやすくなります。
範囲は依頼前に、自分たちの言葉にしておくのが効きます。
テスト手法(ブラック・グレー・ホワイトボックス)と診断の深さ
どこまで情報を渡し、どこまで深く攻めるか。
この2つの掛け合わせが、費用に直結します。
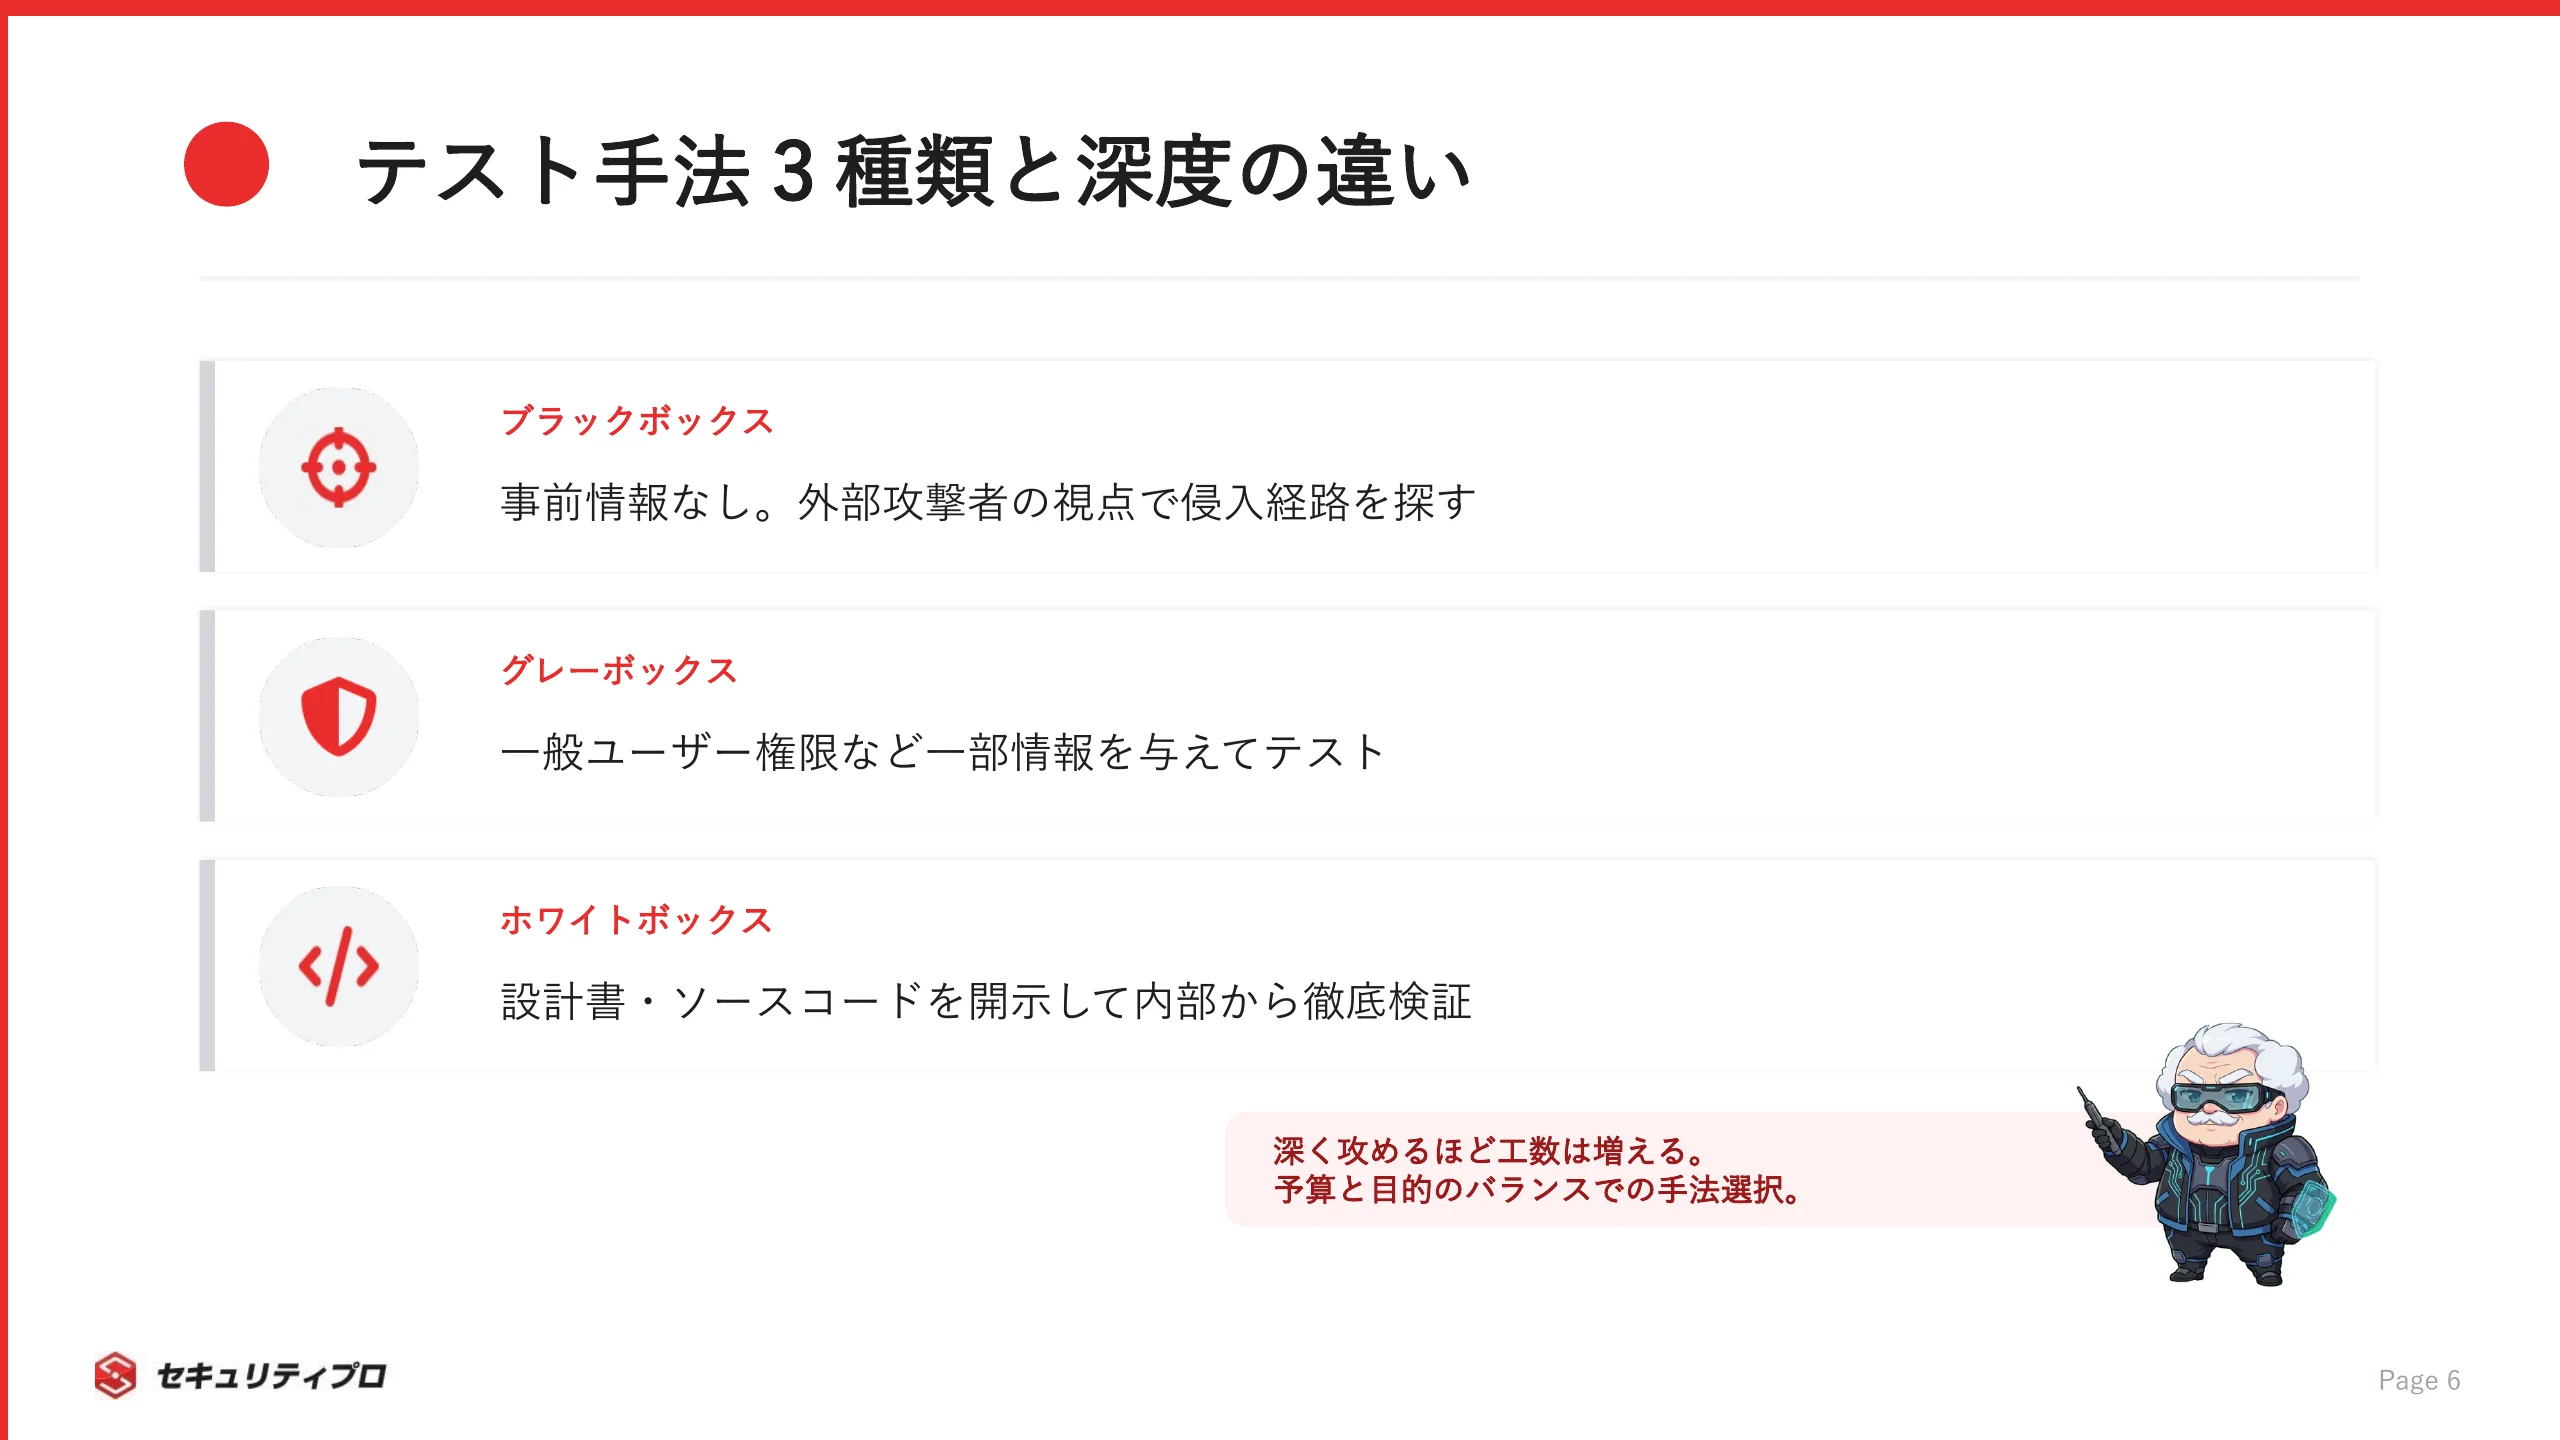
事前情報の与え方で、手法は大きく3つに分かれます。
- ブラックボックス(事前情報なしで外部の攻撃者を模す)
- グレーボックス(一般ユーザー権限などの一部情報を与える)
- ホワイトボックス(設計書やソースコードまで開示する)
だいたいは、深く攻撃シナリオを追うほど工数が増えます。
「入口を突破できるか」だけでなく、「侵入後にどこまで到達できるか」まで検証すれば、その分だけ人手が要ります。
どの手法を選ぶかは予算と目的のバランス次第です。
特定の業者の固定価格表を鵜呑みにせず、自社のゴールから逆算して選ぶのが実務的だと思います。
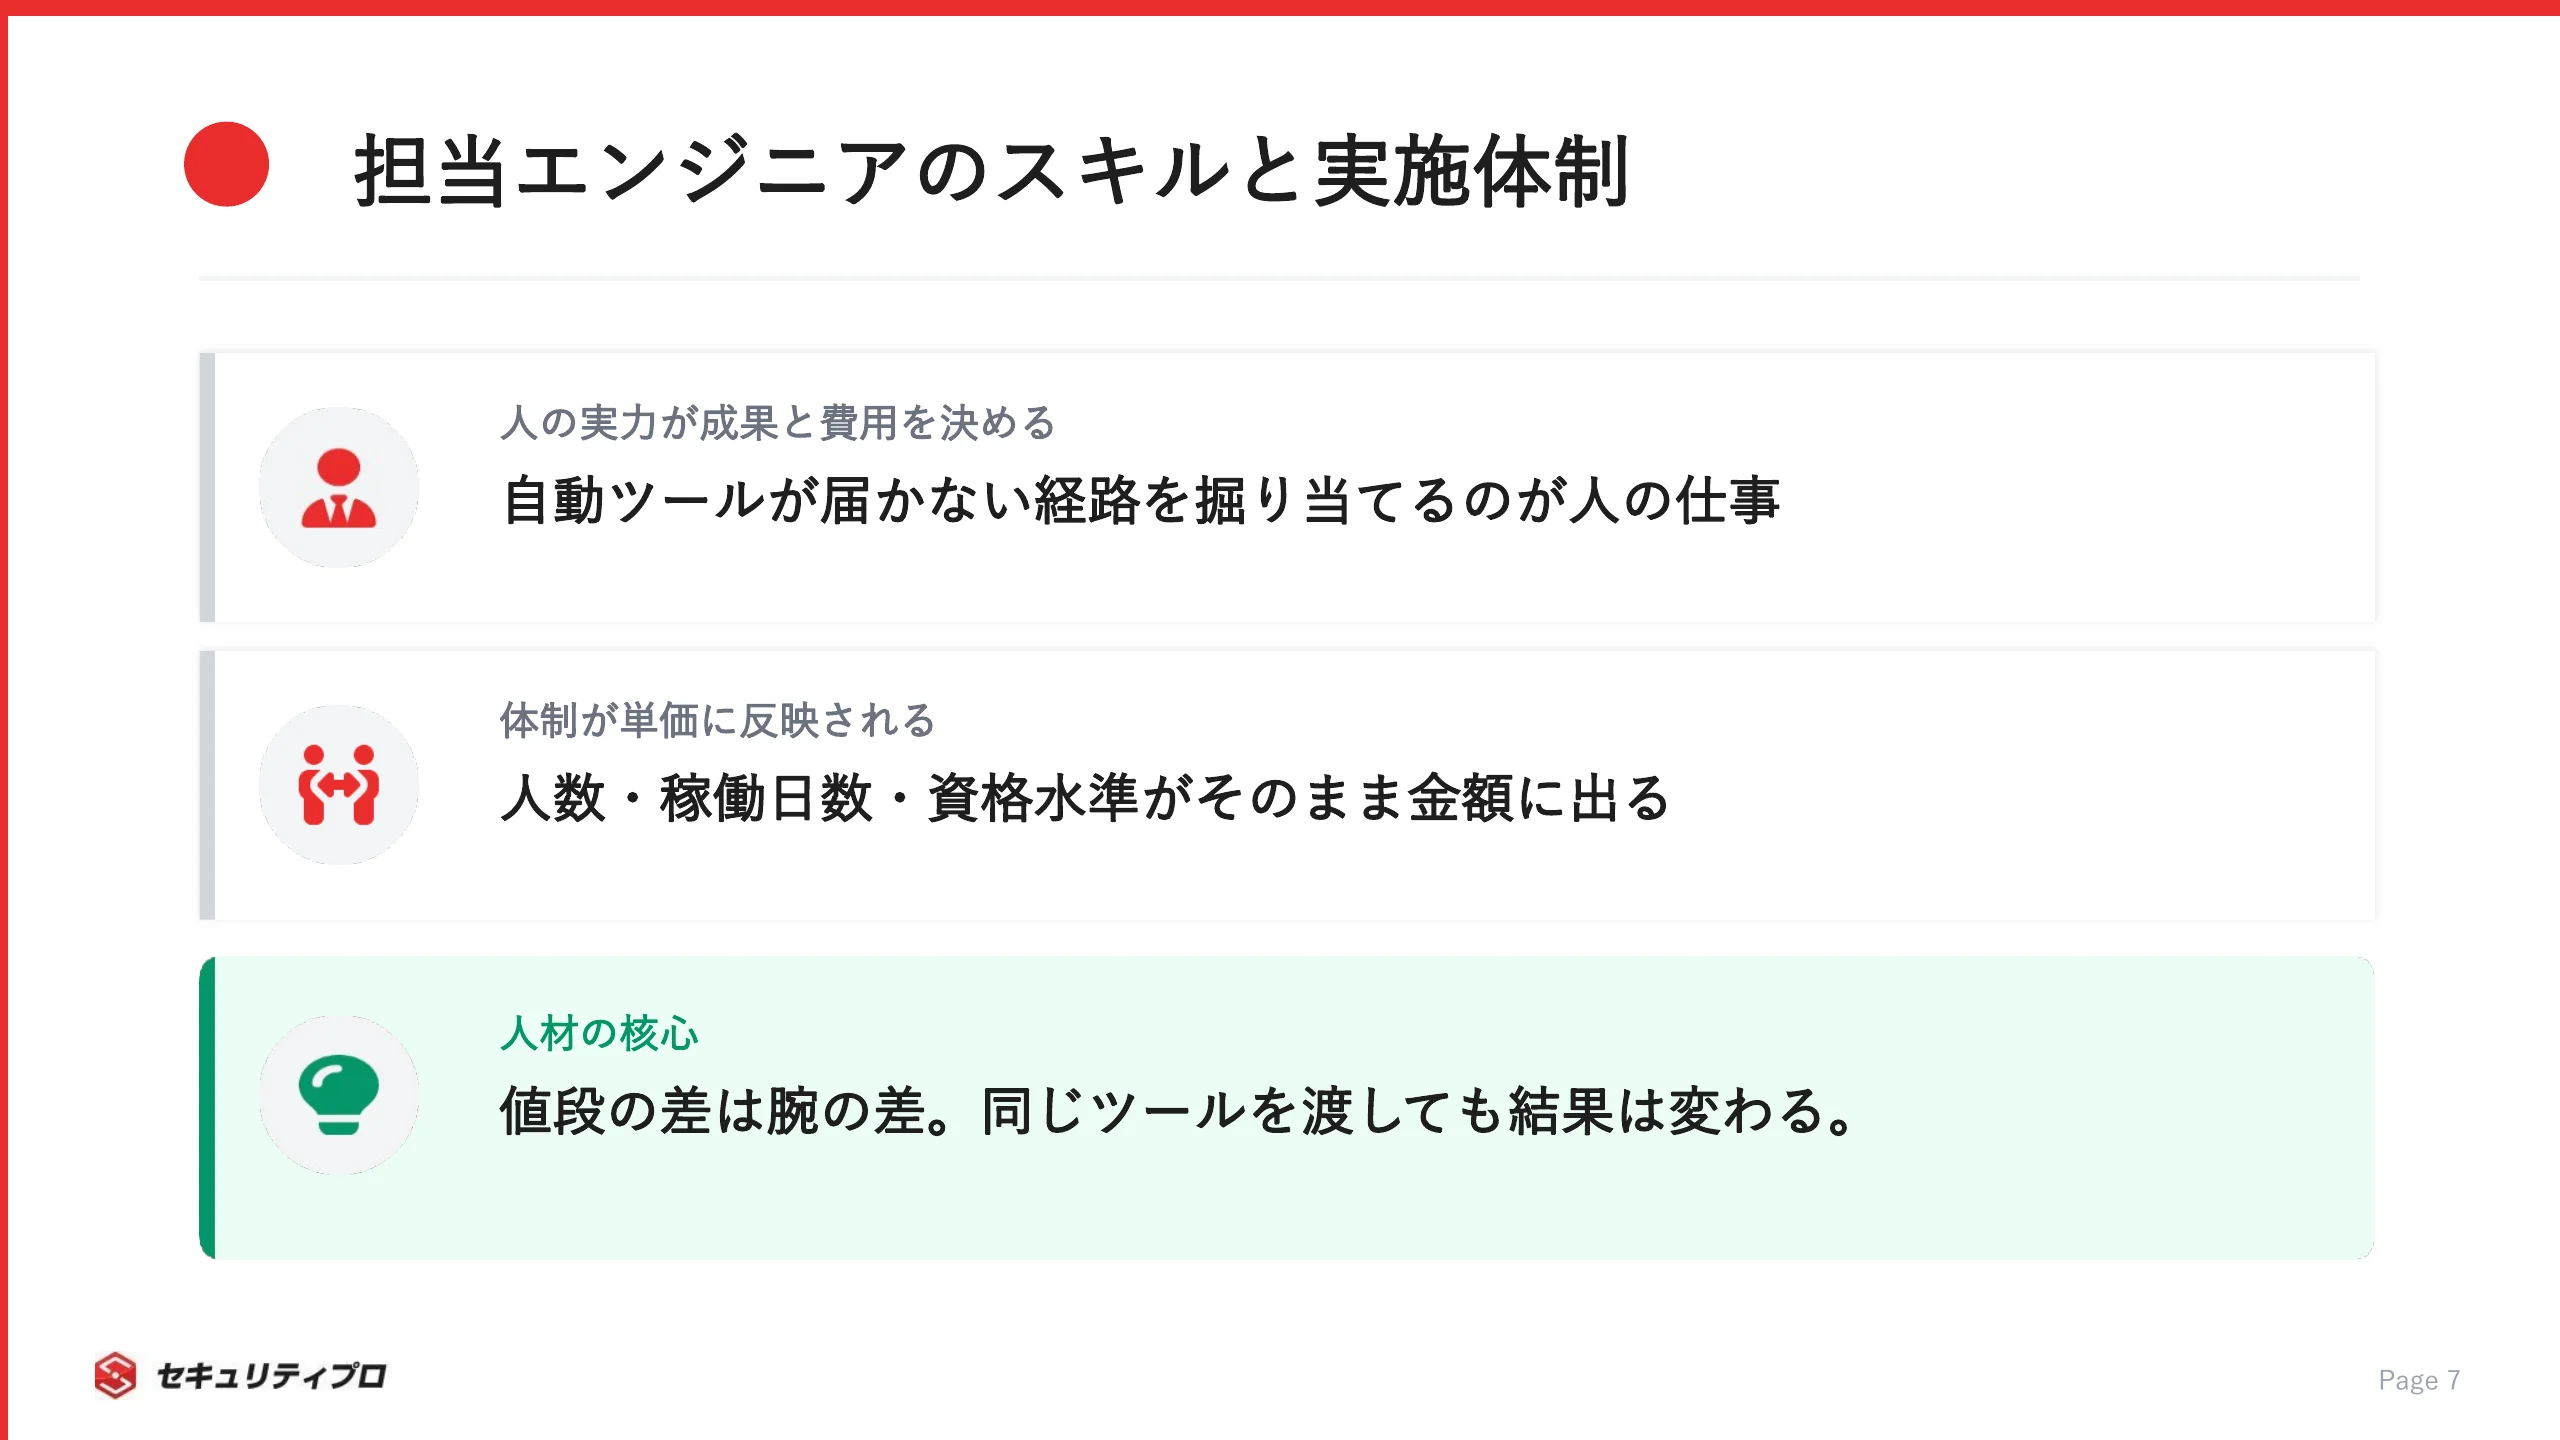
担当エンジニアのスキルと実施体制
ペネトレーションテストの費用は、突き詰めると「人」に払うものです。
実施者の実力しだいで、成果も費用も変わります。
費用の核になるのは、ホワイトハッカーの手動工数です。
自動ツールを流すだけでは見つからない攻撃経路を、経験と技術で掘り当てる。
その作業に対価が発生します。
体制面では、こういう点が金額に影響します。
- 参加するエンジニアの人数と稼働日数
- 保有資格や実務経験の水準
- レビュー体制やチームでの検証の有無
この「誰がやるか」の差は、後半で触れる費用の内訳にも深く関わってきます。
高い会社と安い会社、同じペンテストなのに何がそんなに違うんでしゅか?
値段の差は、結局”誰がやるか”の差だ。同じ機材を渡しても、腕の差で見つかる穴の数がまるで違う。
報告書の品質と再検証の有無
テストは実施して終わりではありません。
成果物の質とアフター対応まで含めて、総額を見る必要があります。
価格差になりやすいのは、次のような項目です。
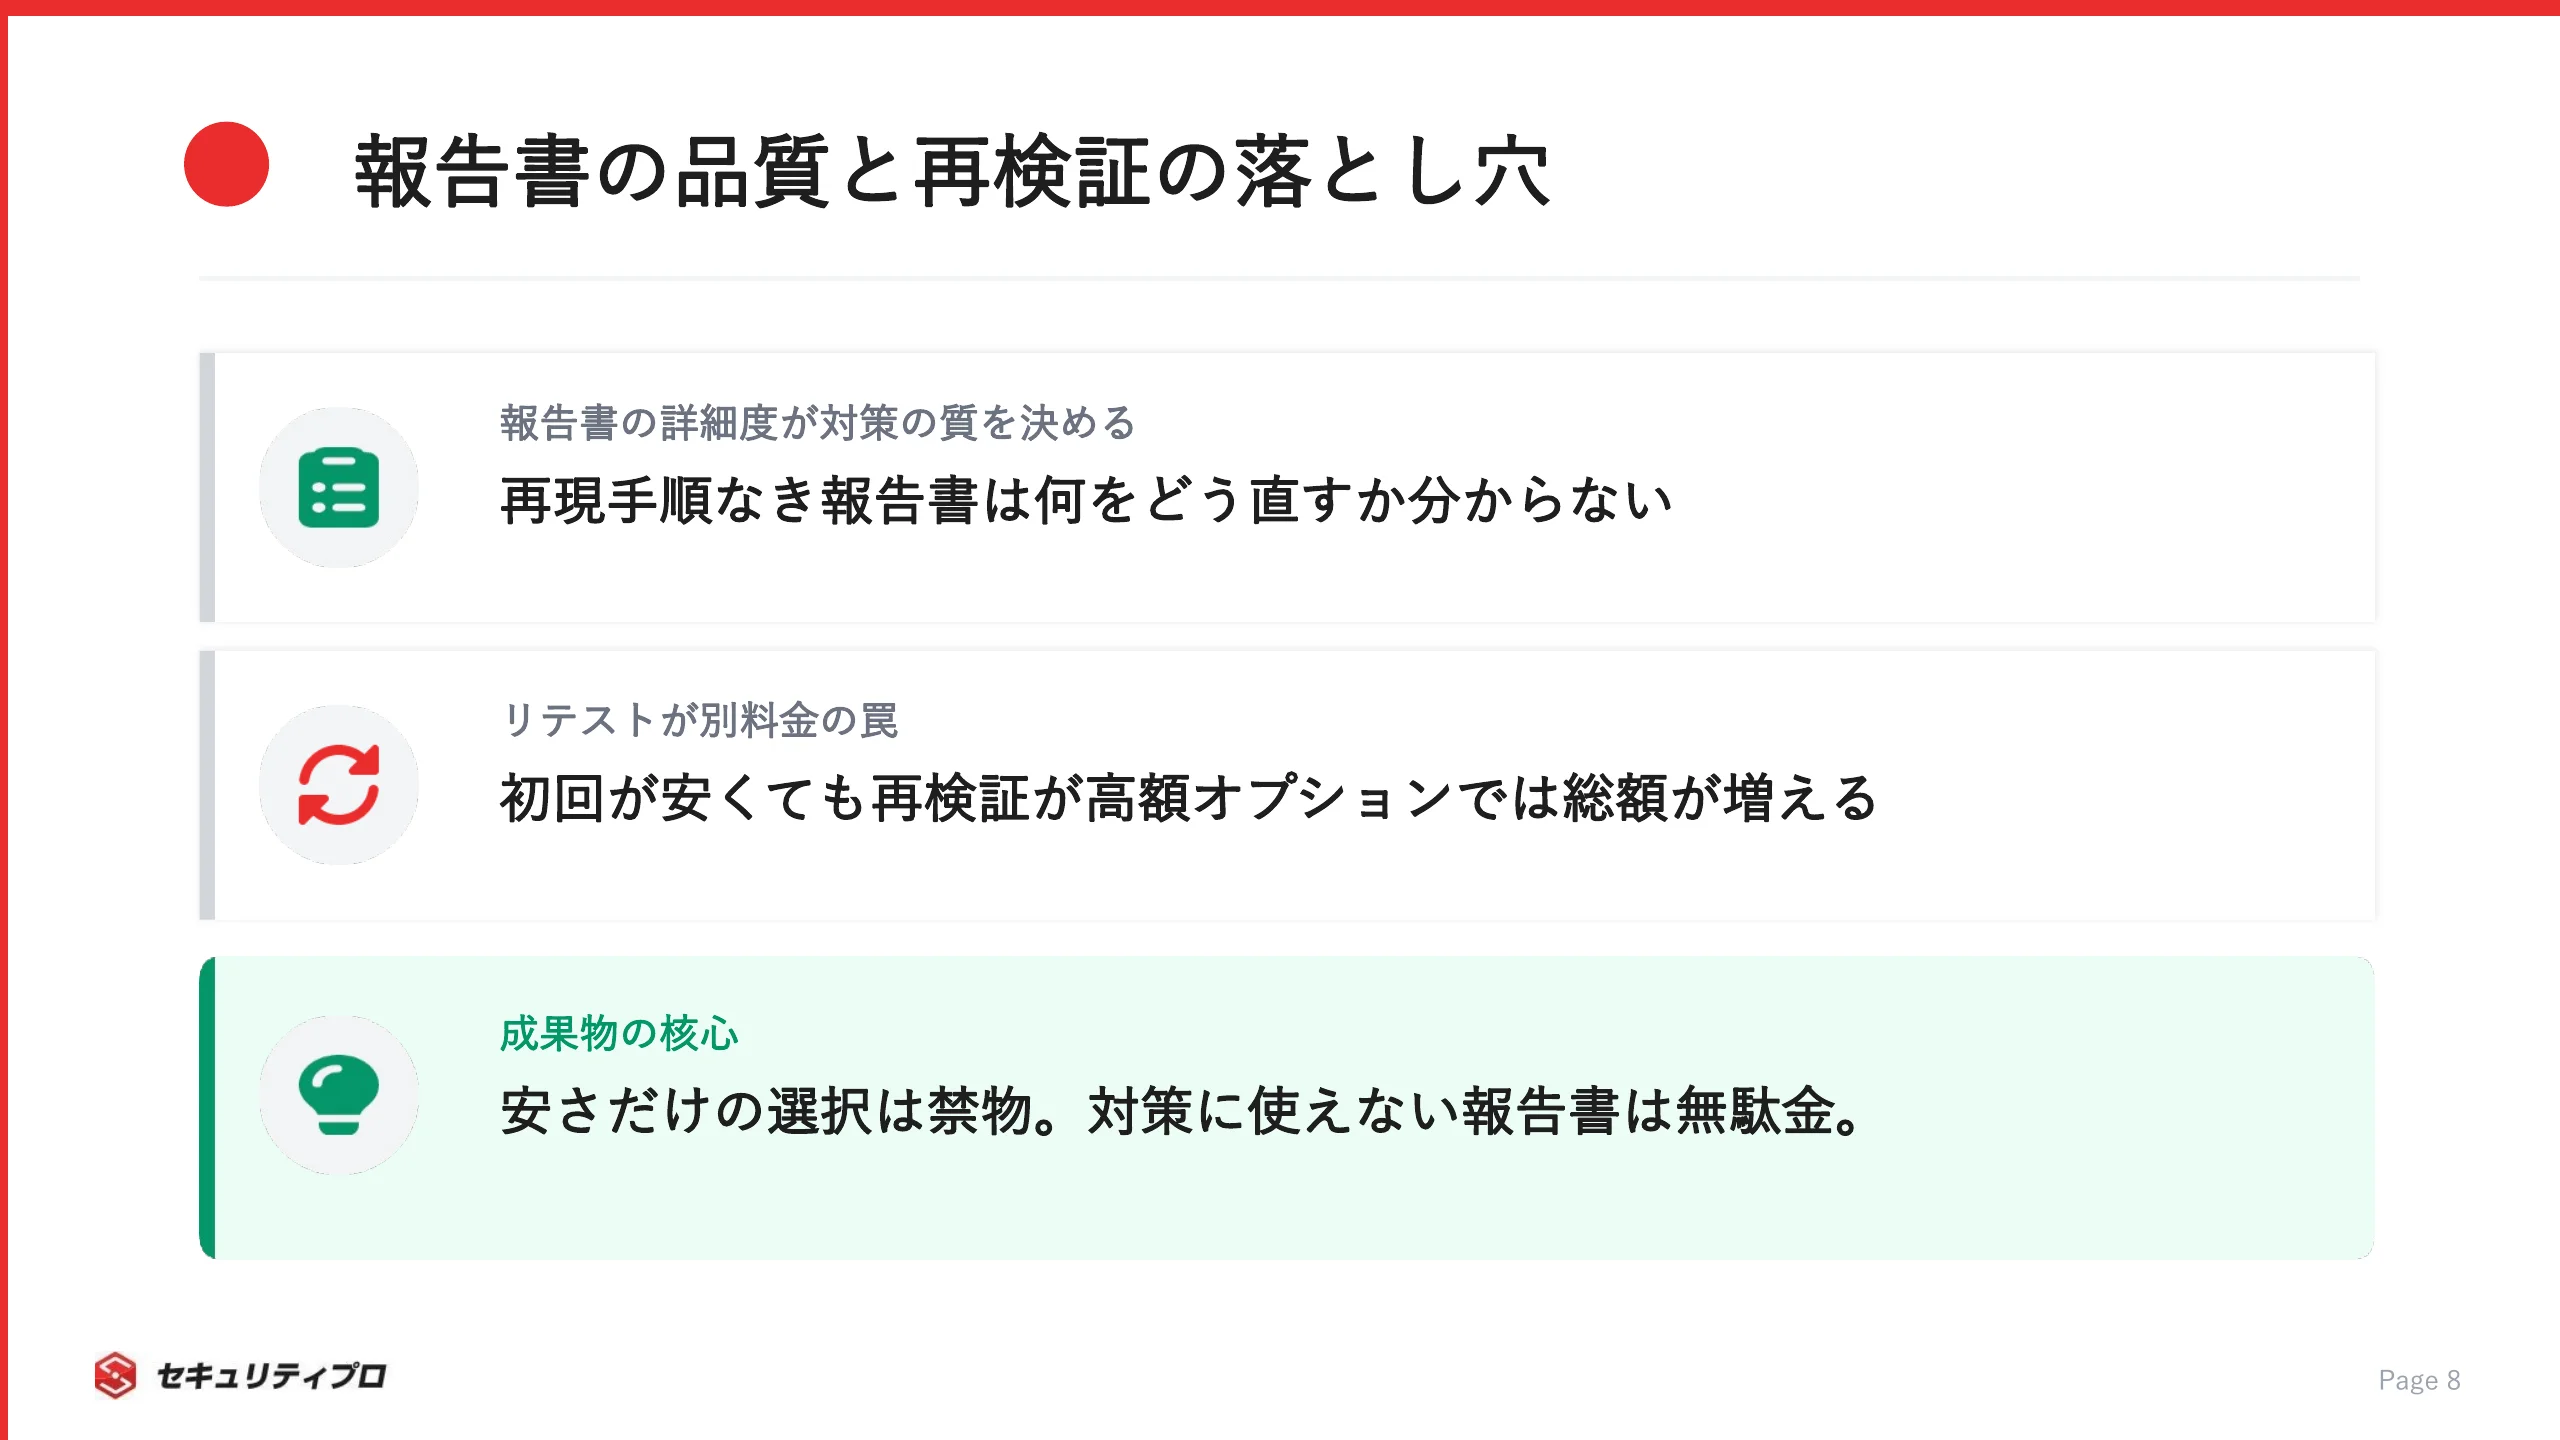
- 報告書の詳細度と、攻撃の再現手順の記載
- 検出したリスクの評価や、優先度付けの丁寧さ
- 修正後のリテスト(再検証)の有無
- 報告会や、対策に関するアフターサポート
極端に安い見積もりには、これらが含まれていないことがあります。
ツールの結果を貼り付けただけの報告書だと、何をどう直せばいいか分からず、結局手戻りが増えます。
安さだけで選ぶと、対策に使えない成果物にお金を払うことになりかねません。
価格の裏にある成果物の中身まで、確認しておきたいところです。
見積もりで失敗しないためのチェックポイント
費用を左右する要因が分かれば、次は発注時の確認観点です。
条件をそろえて比べれば、妥当かどうかの判断がしやすくなります。
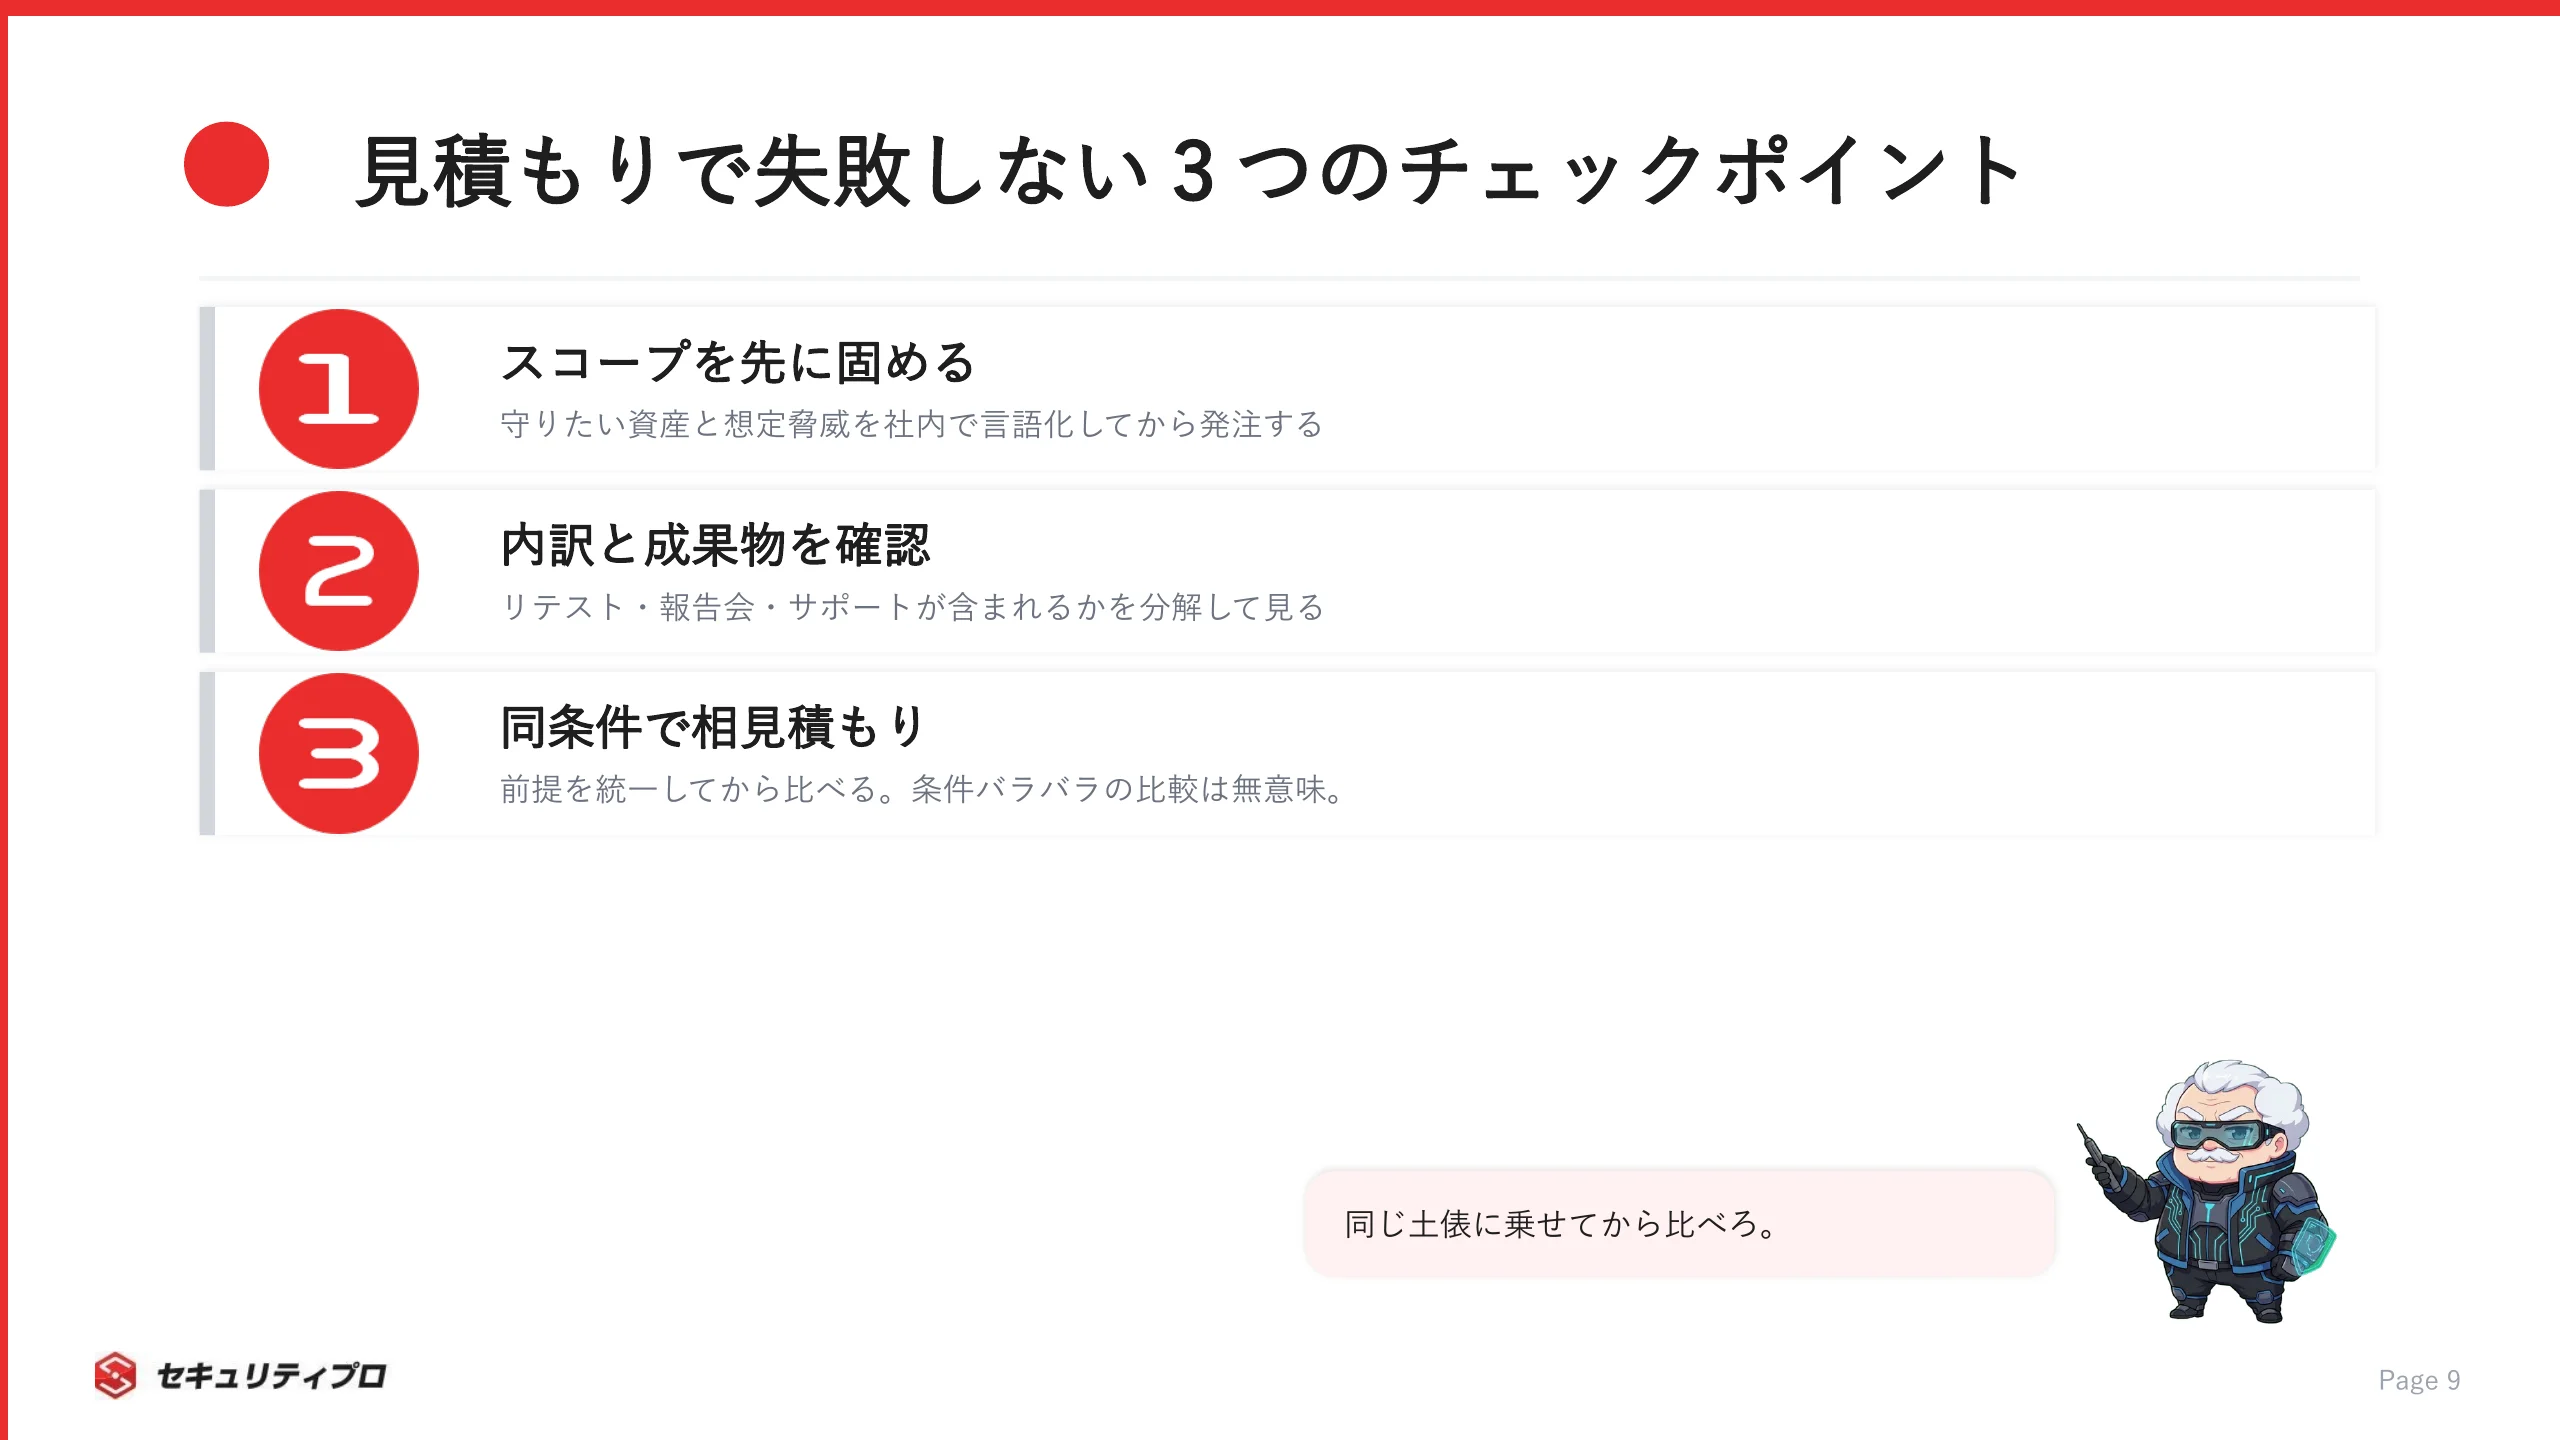
依頼前にスコープと前提を固める
費用最適化で一番効くのが、依頼前のスコープ定義です。
ここを先に固めるほど、ムダな工数を減らせます。
まずやりたいのは、この2点の言語化です。
- 守りたい資産(顧客データ・基幹システム・決済機能など)
- 想定する脅威(外部攻撃者・内部不正・委託先経由など)
守るべき対象と想定脅威をこちらから示せると、業者は狙いを絞ったテスト設計を組めます。
逆に「とりあえず全部見てほしい」と丸投げすると、範囲が広がって費用が膨らみがちです。
何を守りたいのかを社内で合意しておく。
それだけで、見積もりの精度は上がります。
ここが費用最適化の出発点であり、一番効くポイントです。
見積書の内訳と成果物の範囲を確認する
「一式いくら」という見積もりは、そのまま信用しないほうが安全です。
何が含まれ、何が別料金なのか、分解して見る目を養いましょう。
確認しておきたい観点は、次のとおりです。
- テスト対象と手法が明記されているか
- 報告書の形式と、記載される内容の範囲
- 報告会や、結果の説明の場が含まれるか
- 再検証(リテスト)や、修正確認が別料金かどうか
特に見落としやすいのが、リテストとアフター対応の扱いです。
初回のテスト費用は安く見えても、再検証が高額なオプションだと、総額は大きく変わります。
内訳が曖昧な見積書は、その場で質問して埋めておくのが賢明です。
成果物の範囲まで確認して、はじめて金額の妥当性を判断できます。
複数社の見積もりを同じ条件で比べる
相見積もりは有効です。
ただ、やり方を間違えると比較になりません。
前提をそろえてから、金額を並べるのが鉄則です。
同一条件で比べるために、次を統一しておきましょう。
- 診断対象と、その範囲(画面数・IP数など)
- 採用する手法(ブラック・グレー・ホワイトのどれか)
- 成果物とリテストの有無
前提が違う見積もりを金額だけで比べると、安いほうが実は範囲も狭かった、という落とし穴にはまります。
同じスコープを各社に提示して、その条件でいくらかを聞く。
そうすると、純粋な価格差とサービスの差が見えてきます。
数字の大小だけで飛びつかず、条件をそろえてから判断してください。
安いところに頼めばいいと思ってたでしゅ…。でも中身が違うと比べられないんでしゅね。
そうだ。同じ土俵に乗せてから比べろ。前提がバラバラの見積もりは、金額を並べても意味がない。
ペネトレーションテストの費用を賢く抑える進め方
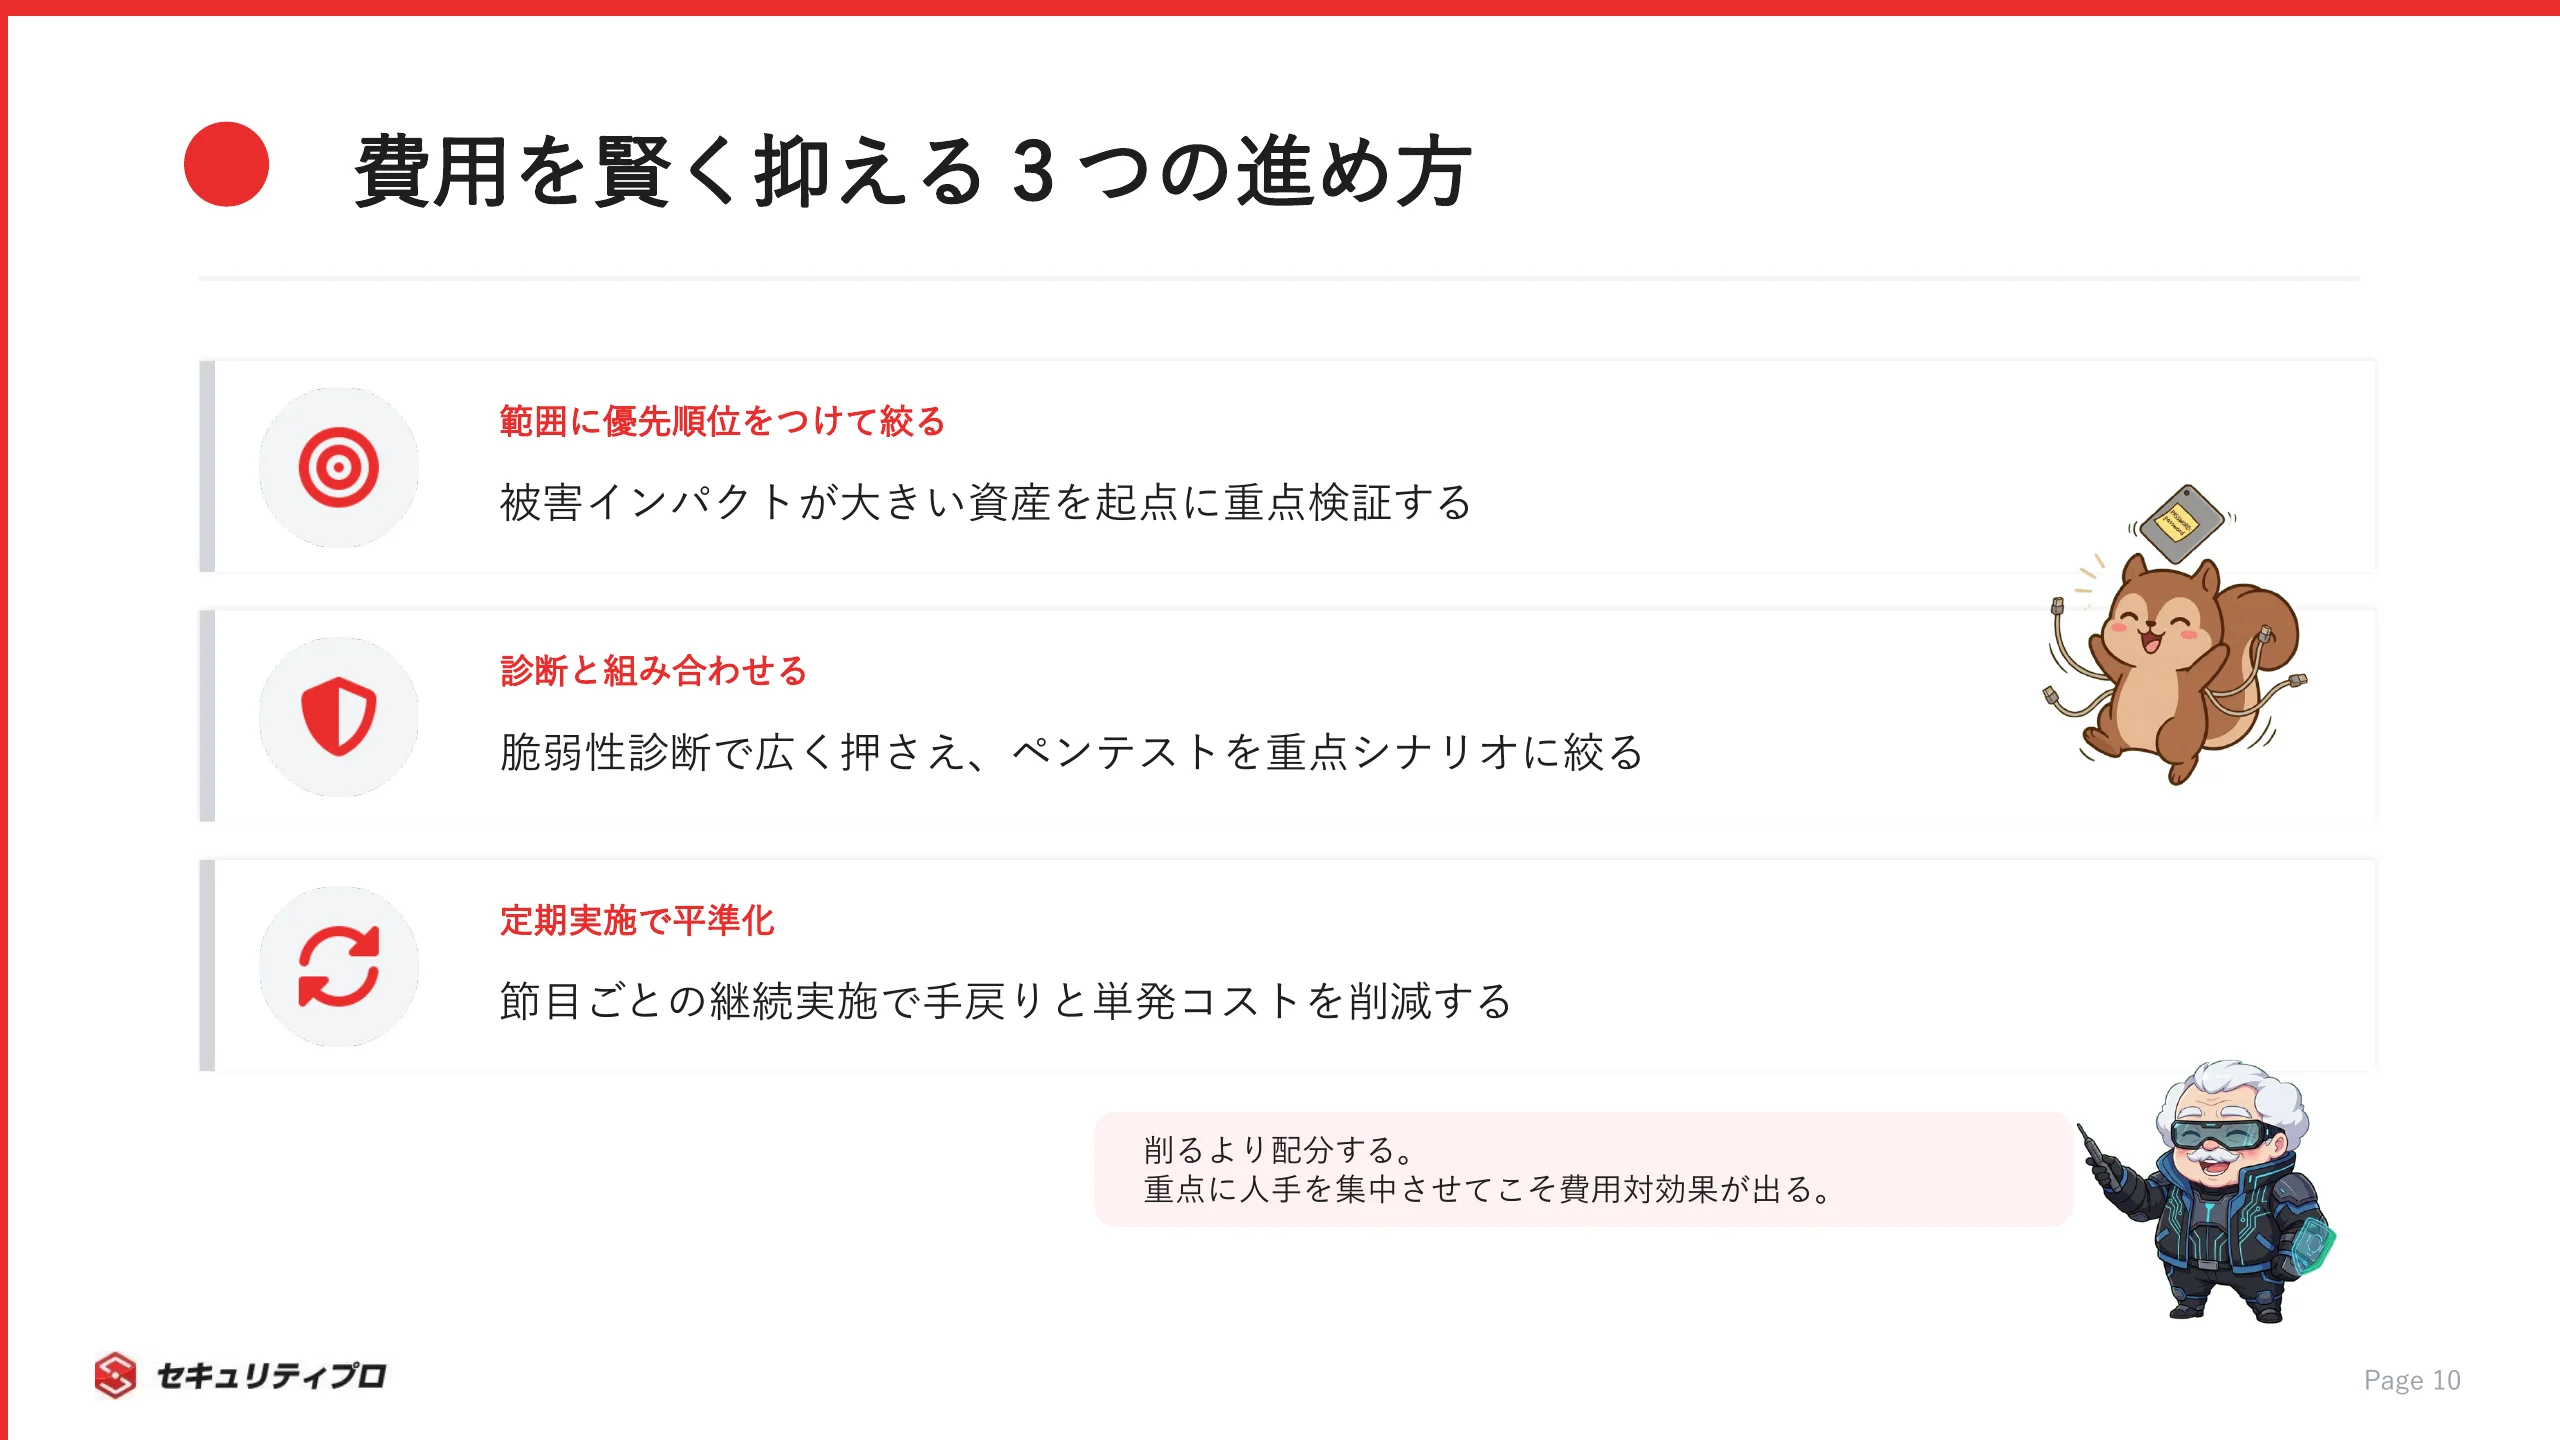
費用は「削る」より「配分する」発想で最適化します。
品質を落とさずコストを下げる進め方を、具体的に持ち帰ってください。
テスト範囲に優先順位をつけて絞る
すべてを一度に診ようとすれば、当然ながら費用は高くなります。
重要な資産から順に絞ることで、費用対効果を高められます。
優先度を決めるときの視点は、次のとおりです。
- 攻撃されたときの被害が大きい資産はどれか
- 攻撃者が狙いやすい経路はどこか
- 事業への影響が直結するシステムはどれか
限られた予算のなかでは、被害インパクトの大きい資産と、侵入経路になりやすい箇所から手をつけるのが基本です。
全体を薄く広く診るより、重点箇所を深く検証するほうが、実際のリスク低減につながります。
まず守るべき一点を決める。
これが費用を抑えながら効果を出すコツです。
脆弱性診断と組み合わせて役割分担する
診断とペンテストは、対立するものではありません。
役割を分けて組み合わせると、総額を最適化できます。
使い分けの基本形は、こんな流れです。
- 脆弱性診断で、既知の弱点を広く網羅的に洗い出す
- 洗い出した結果を踏まえ、ペンテストは重点シナリオに集中させる
- 定期的な診断で状態を保ち、節目でペンテストを実施する
先に脆弱性診断で全体を押さえておけば、ペネトレーションテストは「本当に突破されるか」の検証に工数を割けます。
広く浅くは診断、狭く深くはペンテスト、という分担です。
高い手動工数を、効果の高いところに集中投下できる。
結果として、費用のムダが減ります。
定期実施で単発コストを平準化する
システムは常に変わり続けます。
その前提に立つと、単発より定期化のほうが結局は効率的です。
定期実施にすると、こんな利点があります。
- 変更のたびに大規模なテストをやり直す手戻りを減らせる
- 1回あたりの負担を平準化できる
- 前回の結果を踏まえ、差分に絞った効率的な検証ができる
新機能の追加やインフラ変更のたびに、セキュリティの前提は変わります。
放置したまま数年ぶりに大規模テストをすると、指摘が山積みになって費用も膨らみます。
過度な安さを求めるのではなく、計画的に回す。
その積み重ねが、長期で見ればコストを抑えます。
一度やって終わり、では意味がない。環境は変わり続ける。守りも回し続けてこそ、金が生きるんだ。
その費用は誰の報酬になるのか、ペンテスターから見た費用の内訳
ここからは発注者目線を離れて、エンジニア目線で費用を見ます。
数百万円の大半が「人」に払われる以上、その受け取り手に回るという選択肢も見えてきます。
費用の中心はホワイトハッカーの人的工数
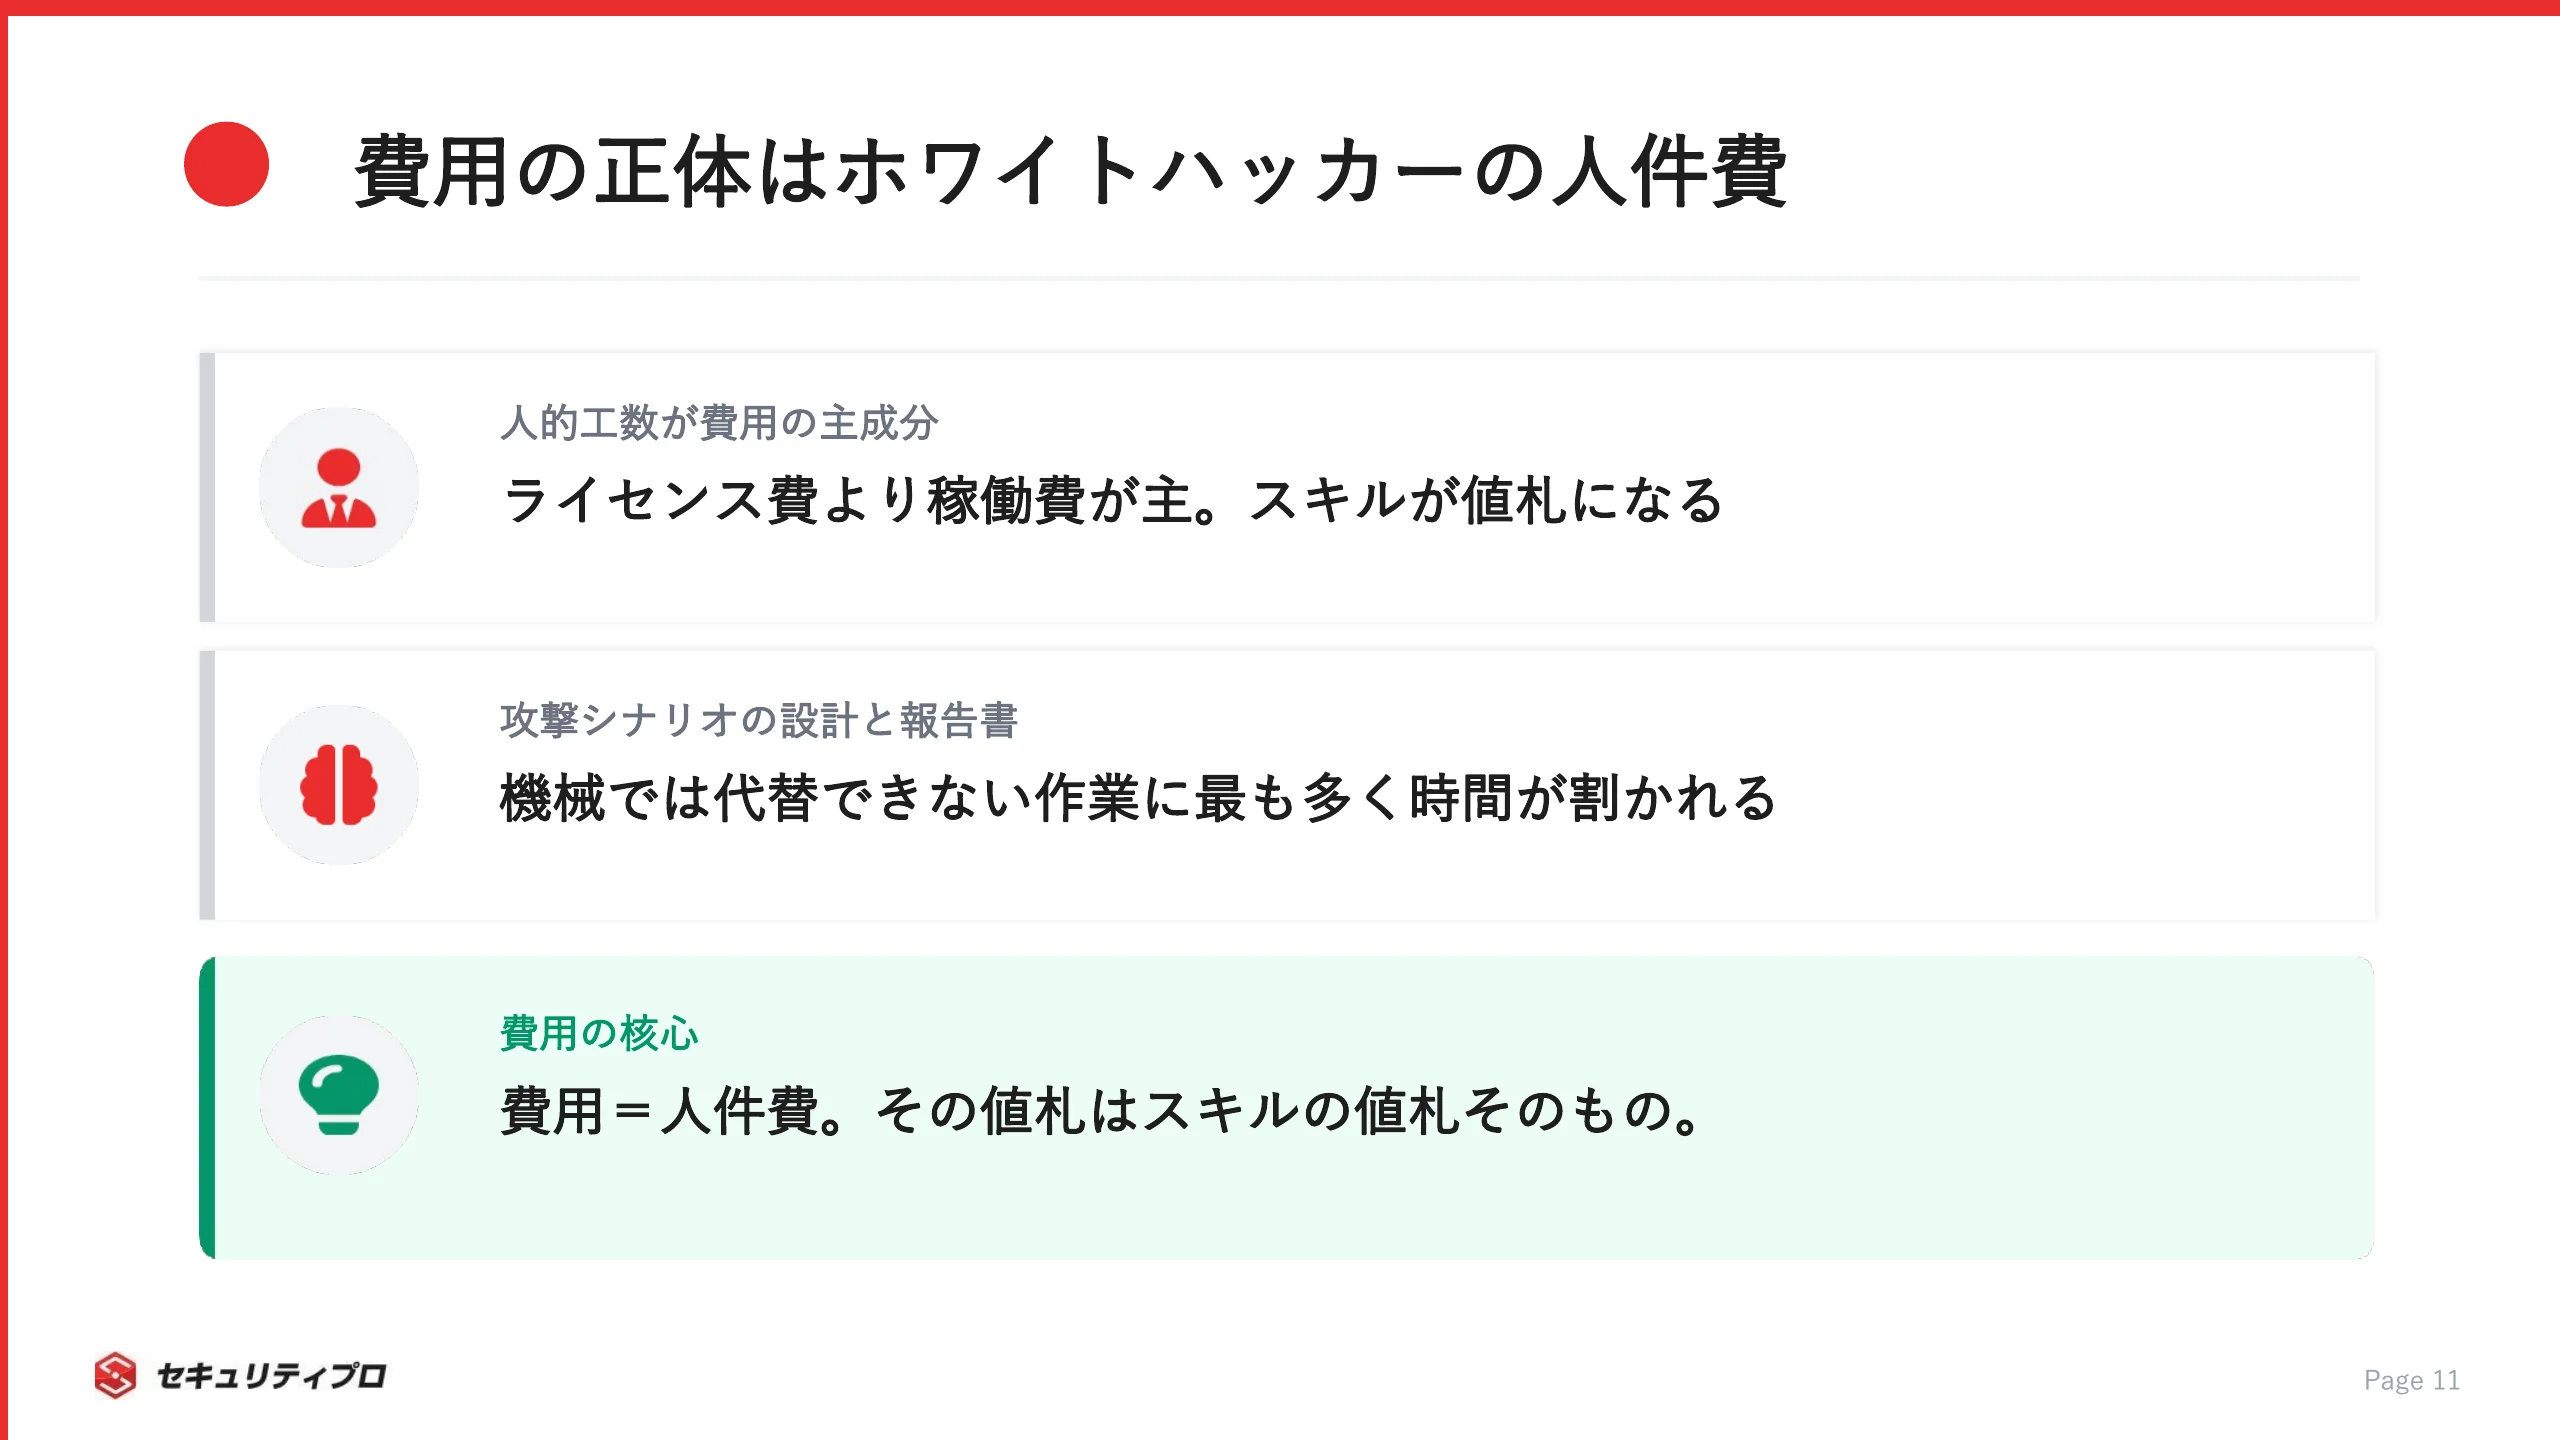
ペネトレーションテストの費用は、そのほとんどが人件費です。
数百万円という金額の主成分は、熟練者の稼働そのもの。
自動ツール中心の脆弱性診断と違い、ペンテストは手動工数が中心です。
攻撃シナリオを設計し、侵入経路を一つずつ検証する作業は、機械では代替しきれません。
費用の構造を分解すると、こう見えてきます。
- 高価なツールのライセンス費よりも、エンジニアの稼働費が主
- 保有スキルや経験の水準が、そのまま単価に反映される
- 攻撃シナリオの設計と報告書作成に、多くの時間が割かれる
つまり「費用=人件費」であり、その値札はスキルの値札そのものです。
この構造を知ると、自分の持つスキルの価値を、あらためて見直すきっかけになります。
フリーランスのペネトレーションテスト案件の単価の実態
発注側が数百万円を払う一方で、受け取る側のエンジニアはどれくらいの単価を得ているのか。
ここは、当社の公開案件という一次データで見ていきます。
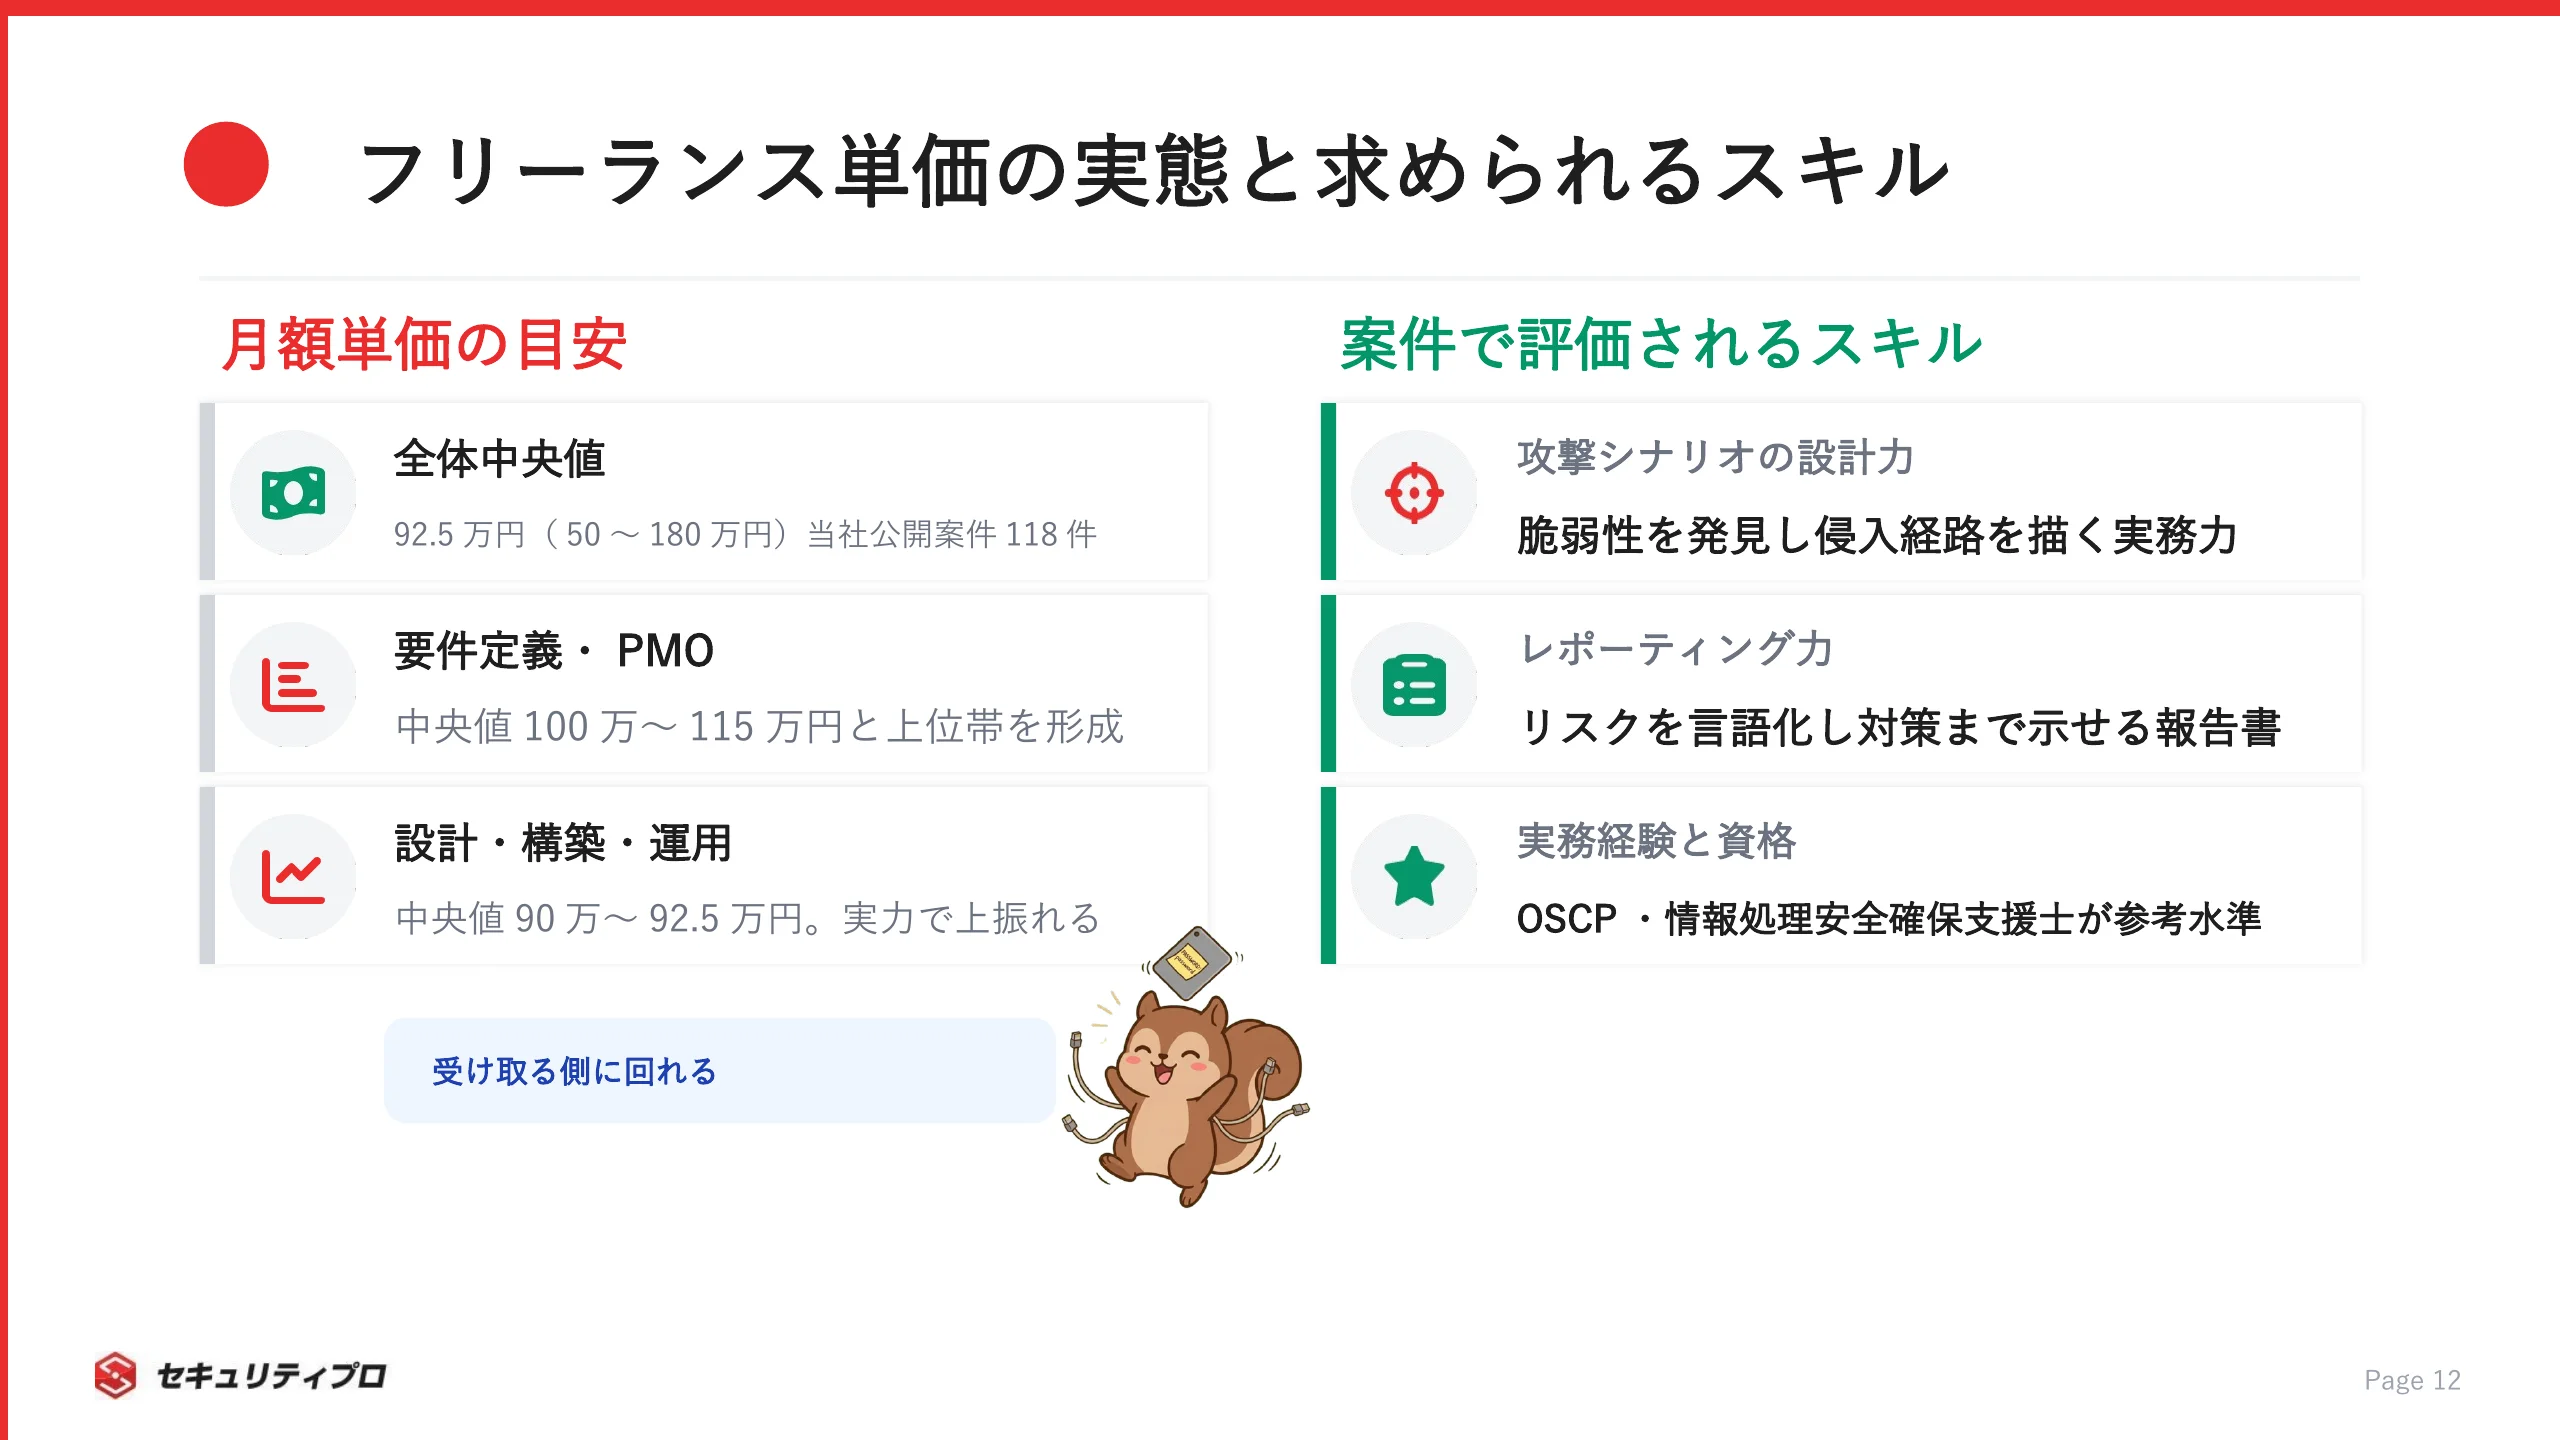
当社が公開しているセキュリティフリーランス案件(単価公開118件)では、月額単価は全体で中央値92.5万円、レンジは50万〜180万円が目安です。
工程別に見ると、上流を任される案件ほど単価が上がります。
- 要件定義: 中央値115万円(70万〜180万円)
- PMO: 中央値100.0万円(65.0〜130.0万円)
- 設計: 中央値90.0万円(65.0〜160.0万円)
- 構築: 中央値90.0万円(65.0〜130.0万円)
- 運用・保守: 中央値90万円(50〜130万円)
実際の案件の内容や単価は、セキュリティフリーランス案件一覧で確認できます。
費用を支払う側から受け取る側へ回るキャリアの選択肢
ペネトレーションテストのスキルは、フリーランス案件で直接活かせます。
どんな力を磨けば案件につながるのか、その方向性を押さえておきましょう。
案件で評価されやすいのは、次のようなスキルです。
- 脆弱性診断・攻撃シナリオの設計力
- 侵入経路を検証し、リスクを言語化する力
- 対策につながる報告書を書くレポーティング力
資格については、情報処理安全確保支援士やOSCPなどが知られています。
ただ、資格を取ればそのまま案件が取れる、というわけではありません。
実務でどこまで攻撃を再現し、リスクを説明できるか。
そこが評価の軸になります。
費用を払う側の悩みは、裏返せば受け取る側の稼ぎどころです。
手を動かせるスキルを磨けば、フリーランスとして案件に参画する道が現実的に見えてきます。
ボス、オイラみたいな駆け出しでも、いつか払う側から受け取る側に回れるんでしゅか…?
費用を払う側の悩みは、裏返せばお前の稼ぎどころだ。数百万の主成分が”腕”なら、その腕を磨いた者が受け取る側に回れる。
セキュリティのスキルを活かして案件に参画したい方は、セキュリティプロ・フリーランスへの登録から始めてみてください。
まとめ:ペネトレーションテストの費用はスコープと誰がやるかで決まる
ペネトレーションテストの費用は、目安で数十万円から数千万円です。
金額を左右するのは、スコープ、テストの深さ、期間、体制、実施時間帯、成果物、再検証の有無など複数の要因でした。
費用を賢く抑える鍵は、削ることではありません。
重要な資産に優先順位をつけて、スコープを固めること。
そして費用の核が人であるということは、そのスキルを持つ側に回れば、市場価値がそのまま値札になるということでもあります。
セキュリティの実務スキルを、次のキャリアに活かしていきたい方へ。
運営元のスプラッシュエンジニアリングは、セキュリティ人材のフリーランス(案件参画)と正社員転職の両方を支援しています。
正社員として腰を据えて経験を積むならセキュリティプロ・テンショク、フリーランスとして案件に参画するならセキュリティプロ・フリーランスで、実際の求人や案件をのぞいてみてください。