- 「ISMSのリスクアセスメント、正直どこから手をつければいいのか分からない…」
- 「情報資産を洗い出せと言われても、脅威や脆弱性の見極め方があいまいなまま…」
- 「リスク対応って結局なにを選べばいいのか、審査で突っ込まれそうで不安…」
こんなモヤモヤを抱えたまま、Excelの資産台帳だけが増えていませんか。
先に結論をお伝えします。
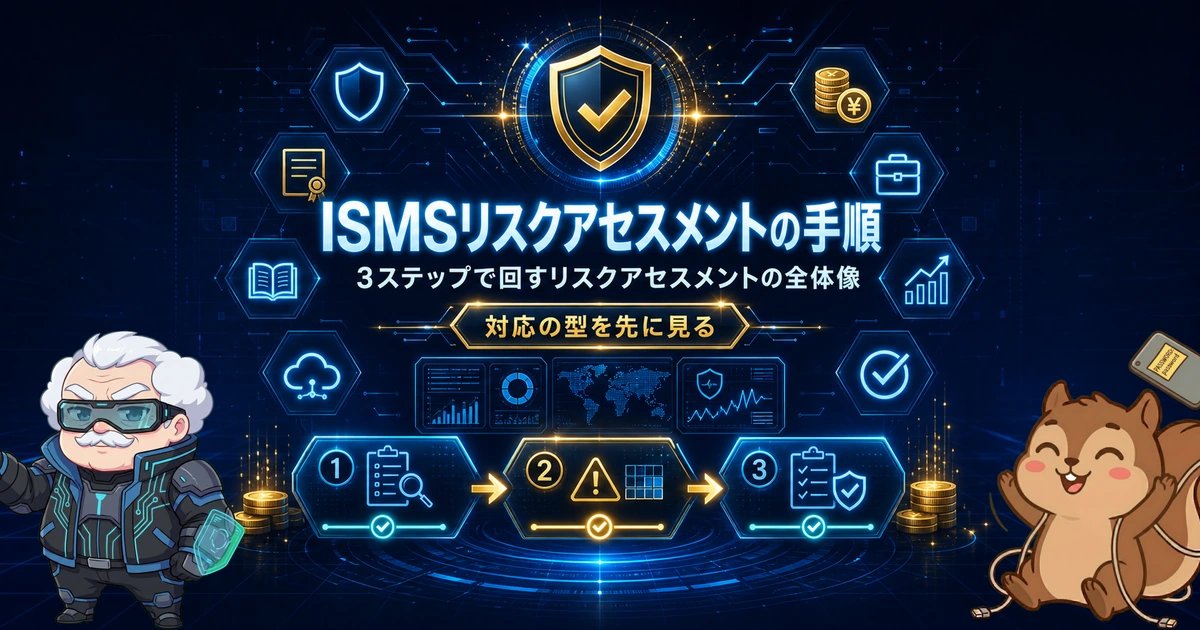
リスクアセスメントは「特定・分析・評価」の3ステップと「4つのリスク対応」さえ押さえれば、迷わず回せます。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
この記事でお伝えするのは、次の4点です。
- リスクアセスメントの3ステップと、情報資産・脅威・脆弱性の洗い出し方
- リスク分析で使う4つのアプローチの選び方
- リスク低減・回避・移転・受容という4つのリスク対応の使い分け
- 形骸化させないための失敗パターンと対策
読み終える頃には、自社のリスクアセスメントの「次の一手」が具体的に描けるはずです。
上司に「ISMSのリスクアセスメントやっといて」って言われたんでしゅけど、正直ちんぷんかんぷんでしゅ…
安心しろ。手順と対応の型さえ分かれば、誰でも回せる作業だ。この記事で、迷子にならない道筋を最後まで案内してやる。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
ISMSのリスクアセスメントとは情報資産のリスクを見極める中核プロセス
情報資産のリスクを洗い出し、大きさを測り、対応の優先度を決めていきます。
これがISMSの土台になる中核プロセスです。
リスクアセスメントの目的はリスクを許容できるレベルまで下げること

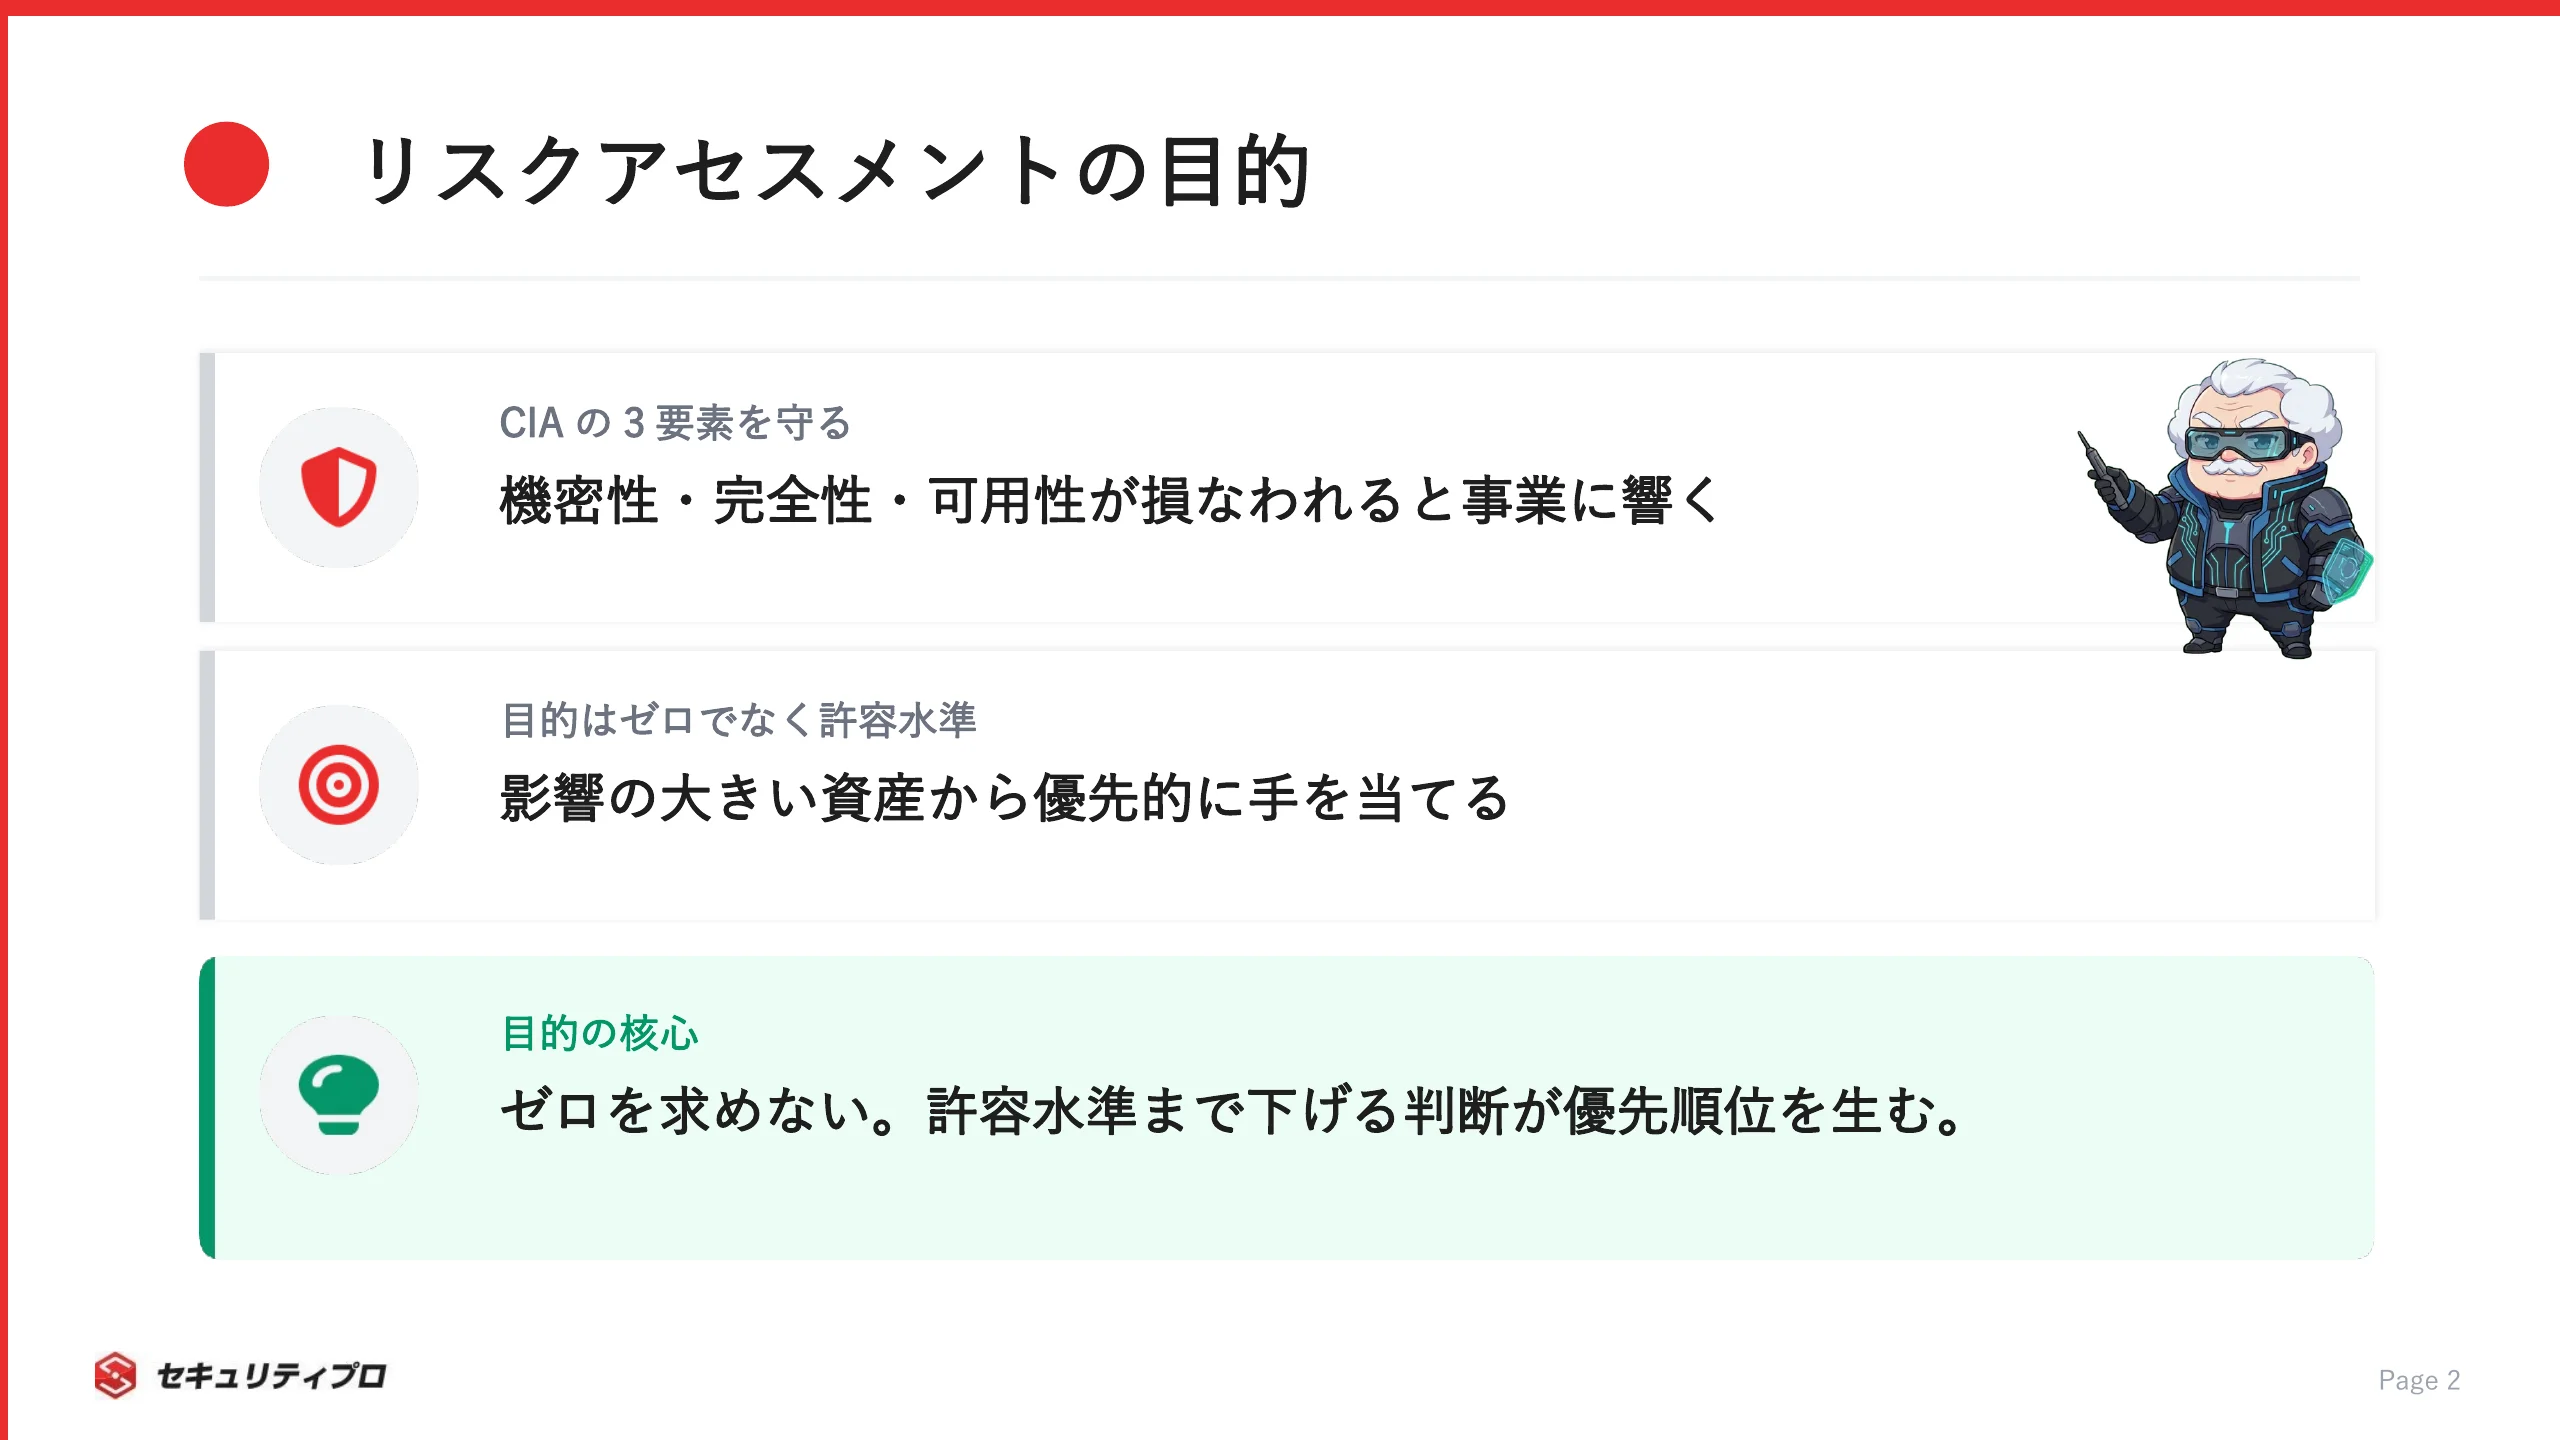
リスクアセスメントの目的は、リスクをゼロにすることではありません。
情報資産のリスクを洗い出し、組織が「ここまでなら受け入れられる」という許容水準まで下げていく活動です。
守るべき情報資産には、機密性・完全性・可用性という3つの要素(CIA)があります。
- 機密性は、認可された人だけが情報にアクセスできる状態
- 完全性は、情報が正確で改ざんされていない状態
- 可用性は、必要なときに情報へアクセスできる状態
この3要素のどれが損なわれると事業に響くのかは、資産によって変わります。
セキュリティ予算も人員も無限ではありません。
だからすべてのリスクを同じ強さで潰すのではなく、影響の大きい資産から先に手を当てていきます。
リスクアセスメントは、その優先順位を客観的な根拠つきで示すための土台になります。
「なんとなく不安だから対策する」から抜け出す、最初の一歩です。
リスクマネジメント・リスク対応との違いを整理する
リスクアセスメントとよく混同される言葉に、リスクマネジメントとリスク対応があります。
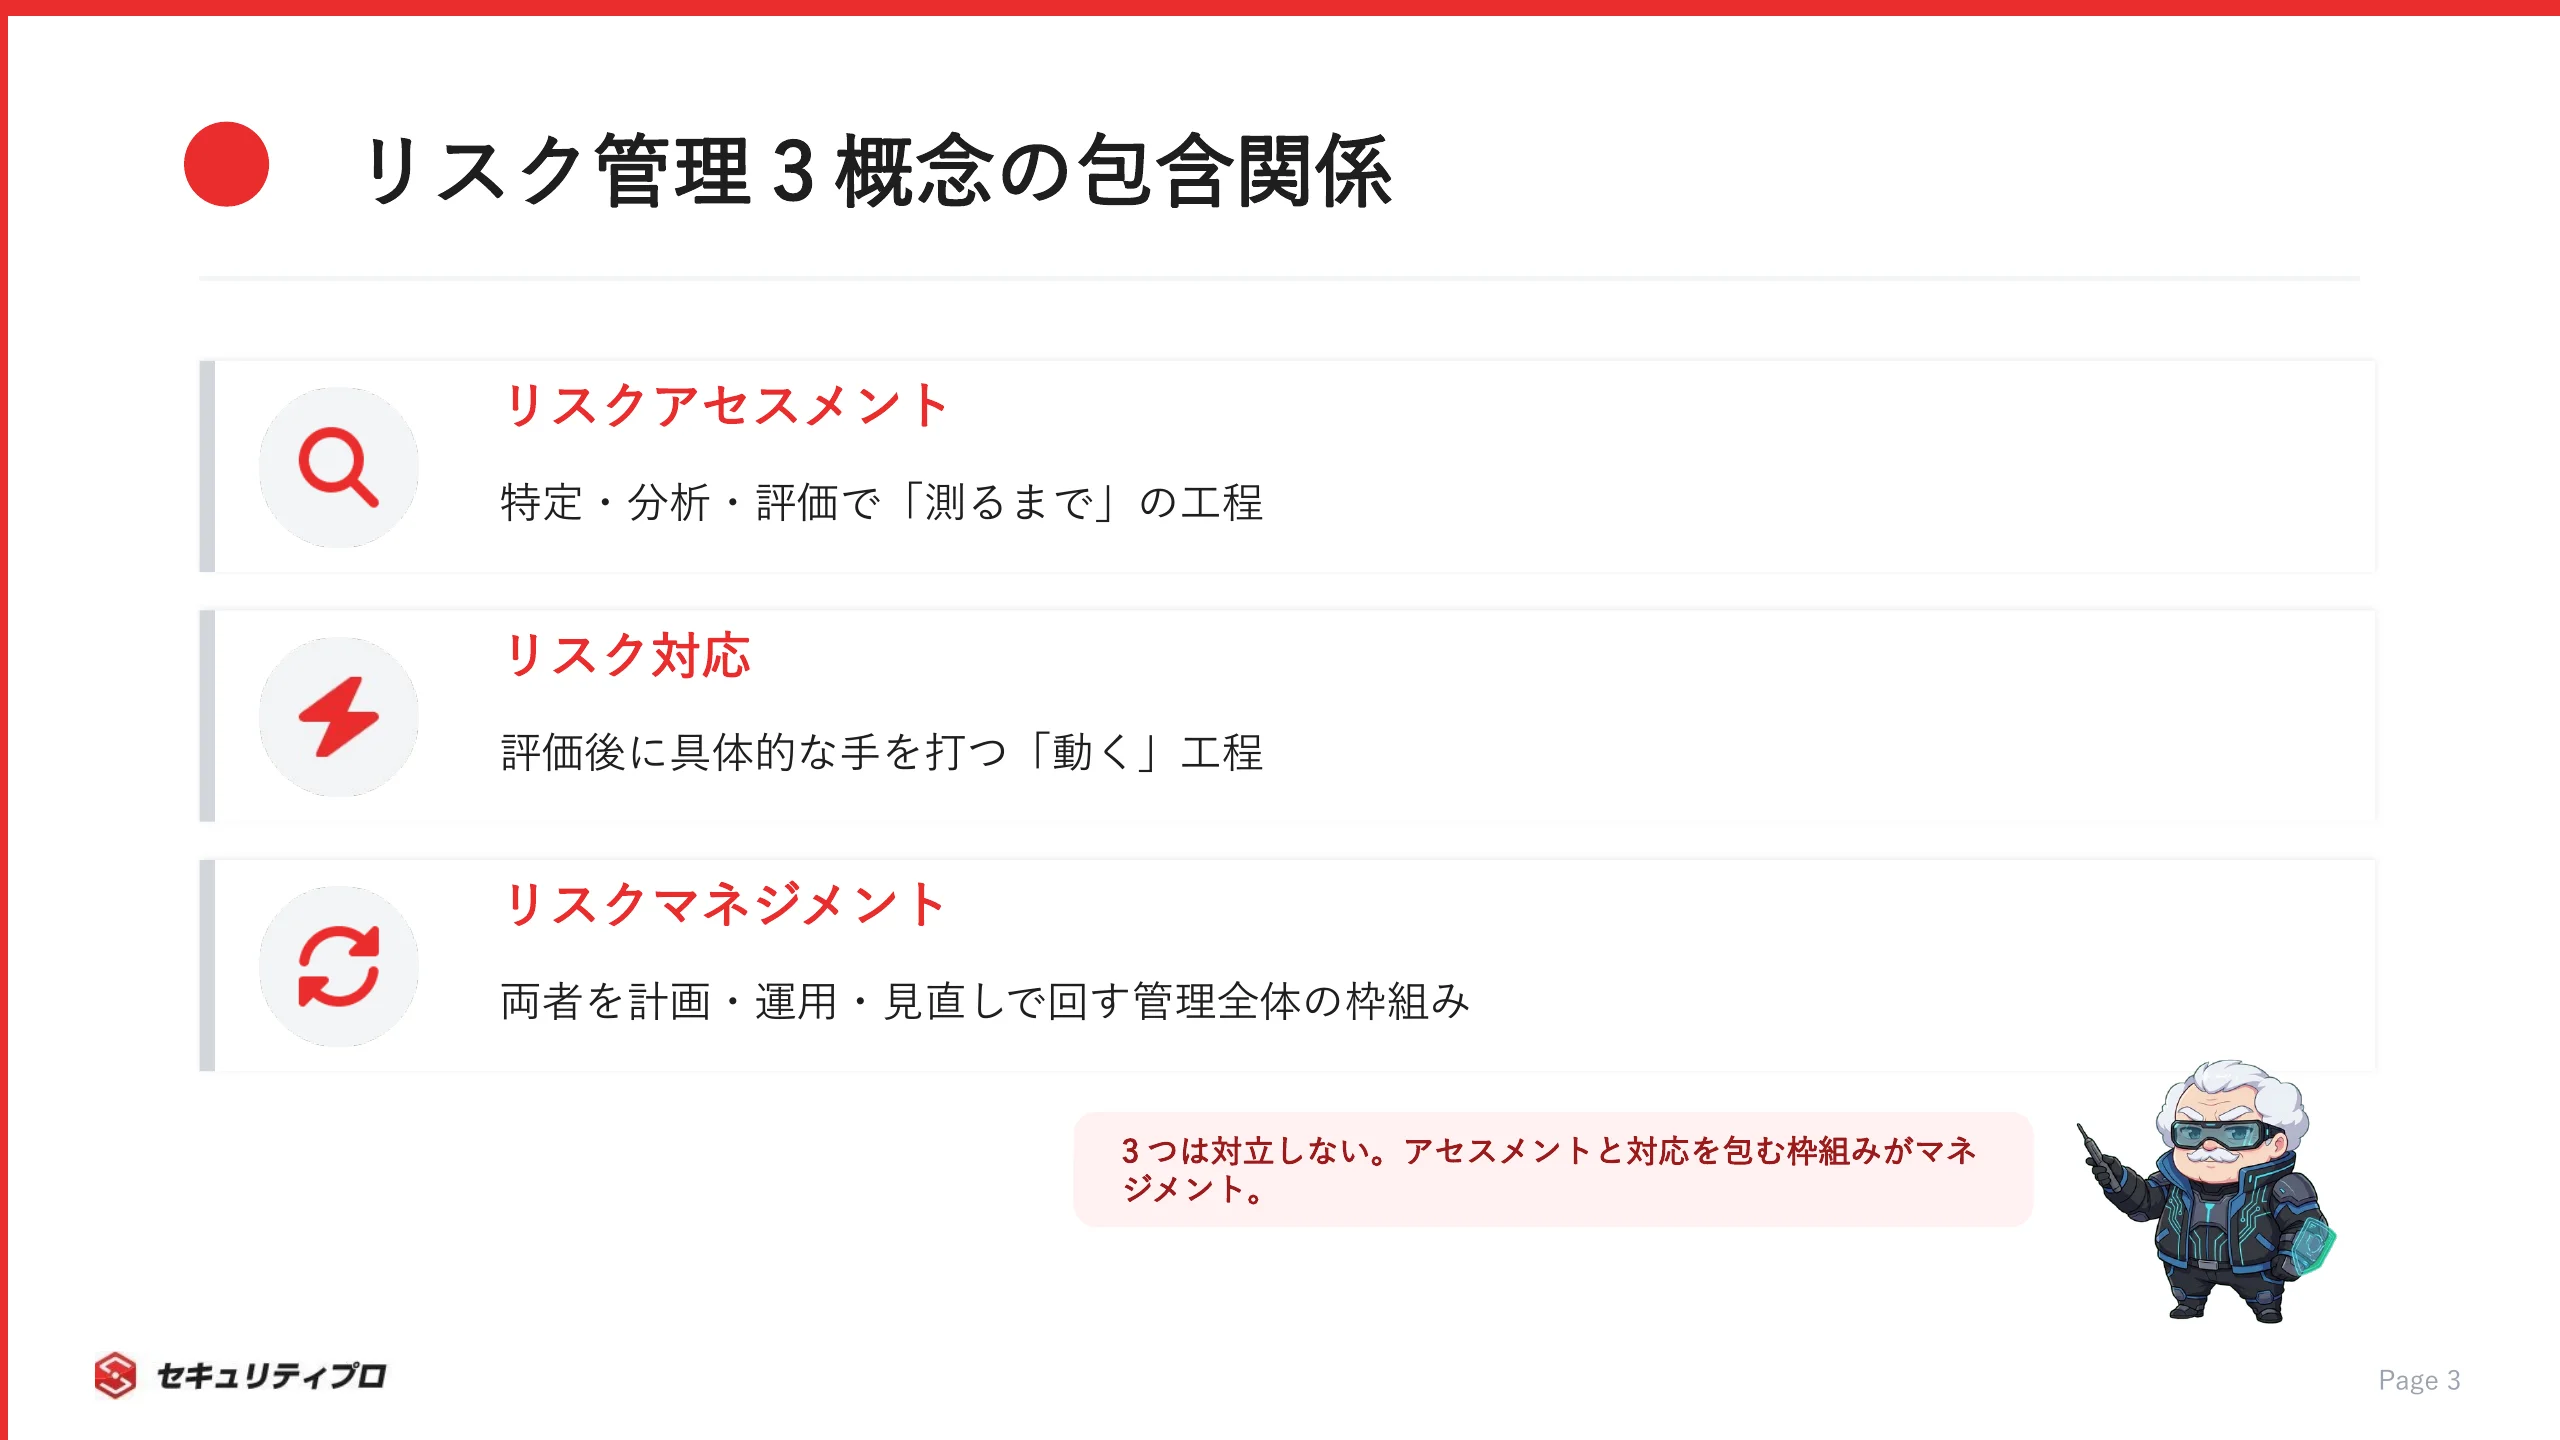
この3つは対立する概念ではありません。
包含関係で整理すると、すっと頭に入ります。
JIS Q 27000の用語定義では、それぞれ次のように位置づけられています(JIS Q 27000:2019/日本規格協会)。
- リスクアセスメントは、リスク特定・リスク分析・リスク評価という3プロセスの総称
- リスク対応は、評価結果を受けて具体的な手を打つ次の工程
- リスクマネジメントは、アセスメントと対応を含む管理活動全体
つまりリスクアセスメントは「測るところまで」、リスク対応は「測ったあとに動くところ」です。
そして両者を計画・運用・見直しまで回す枠組み全体が、リスクマネジメントにあたります。
用語の階層をあいまいにすると、審査や社内説明で話がかみ合わなくなります。
まずはこの包含関係を押さえておきましょう。
ISO27001でリスクアセスメントが必須とされる位置づけ
ISMSの国際規格であるISO/IEC 27001では、リスクアセスメントとリスク対応が明確に要求されています。
2022年版では、箇条6.1.2が情報セキュリティリスクアセスメント、箇条6.1.3がリスク対応を規定しています(JIS Q 27001:2023/日本規格協会)。
認証審査でこのプロセスが問われるのは、規格が正面から求めているからです。
国内の対応規格にも動きがあります。
おさえておきたいのは、次の2つです。
- 2022年版への移行期限は2025年10月末で、すでに経過済み(ISMS-ACの案内)
- ISO/IEC 27001:2022に対応する国内規格として、JIS Q 27001:2023が2023年9月20日に発行され、2025年5月20日に追補1が発行されてJIS Q 27001:2025となっている(ISMS-AC)
規格の細かな条番号をすべて暗記する必要はありません。
ただ「リスクアセスメントは任意の作業ではなく、認証で必ず問われる必須要求だ」という位置づけだけは、しっかり押さえておきましょう。
リスクアセスメントって、なんだか難しそうで最初から心が折れそうでしゅ…
焦るな。要は「大事な情報を洗い出して、危険度を測り、許せる水準まで下げる」。それだけだ。ゼロを目指す作業じゃないと分かれば、肩の力は抜けるはずだ。
リスクアセスメントの3ステップで情報資産のリスクを可視化する
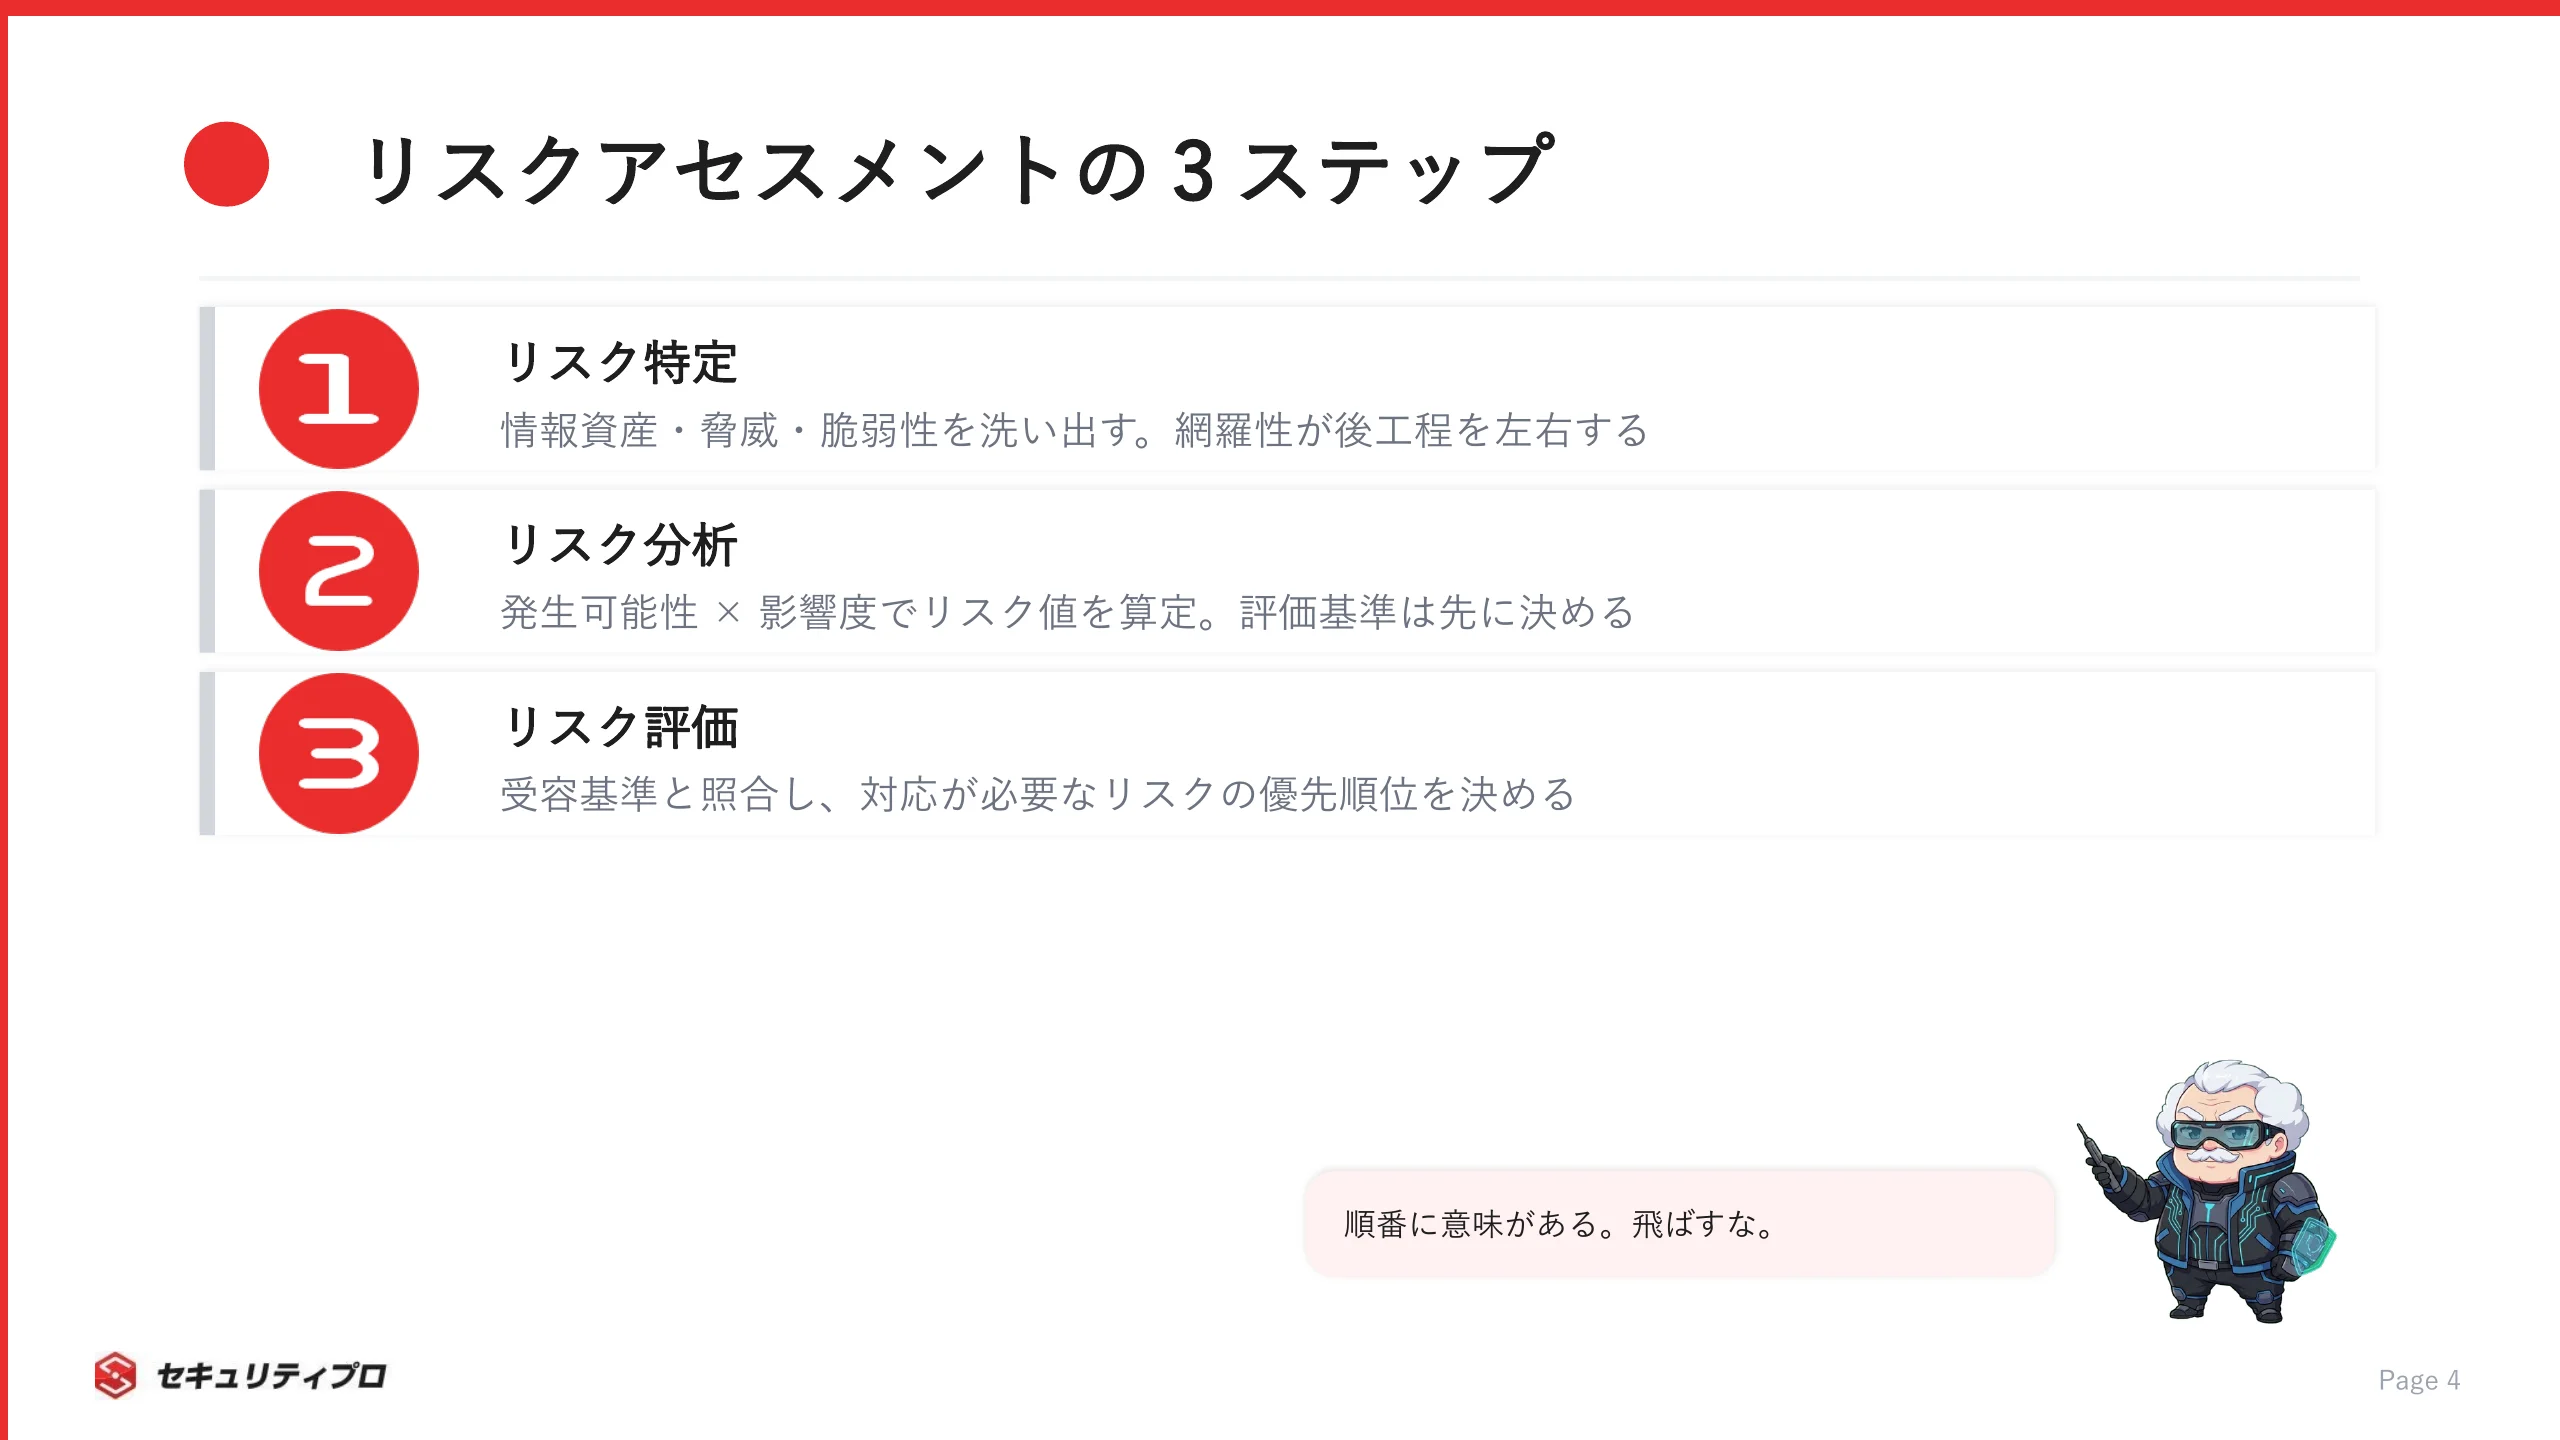
リスクアセスメントは、特定・分析・評価の3ステップで進みます。
まずは全体像をつかみましょう。
リスク特定で情報資産・脅威・脆弱性を洗い出す
最初のステップは、守る対象と危険の芽を洗い出すリスク特定です。
ここでの網羅性が、後工程の分析や評価の質をそのまま左右します。
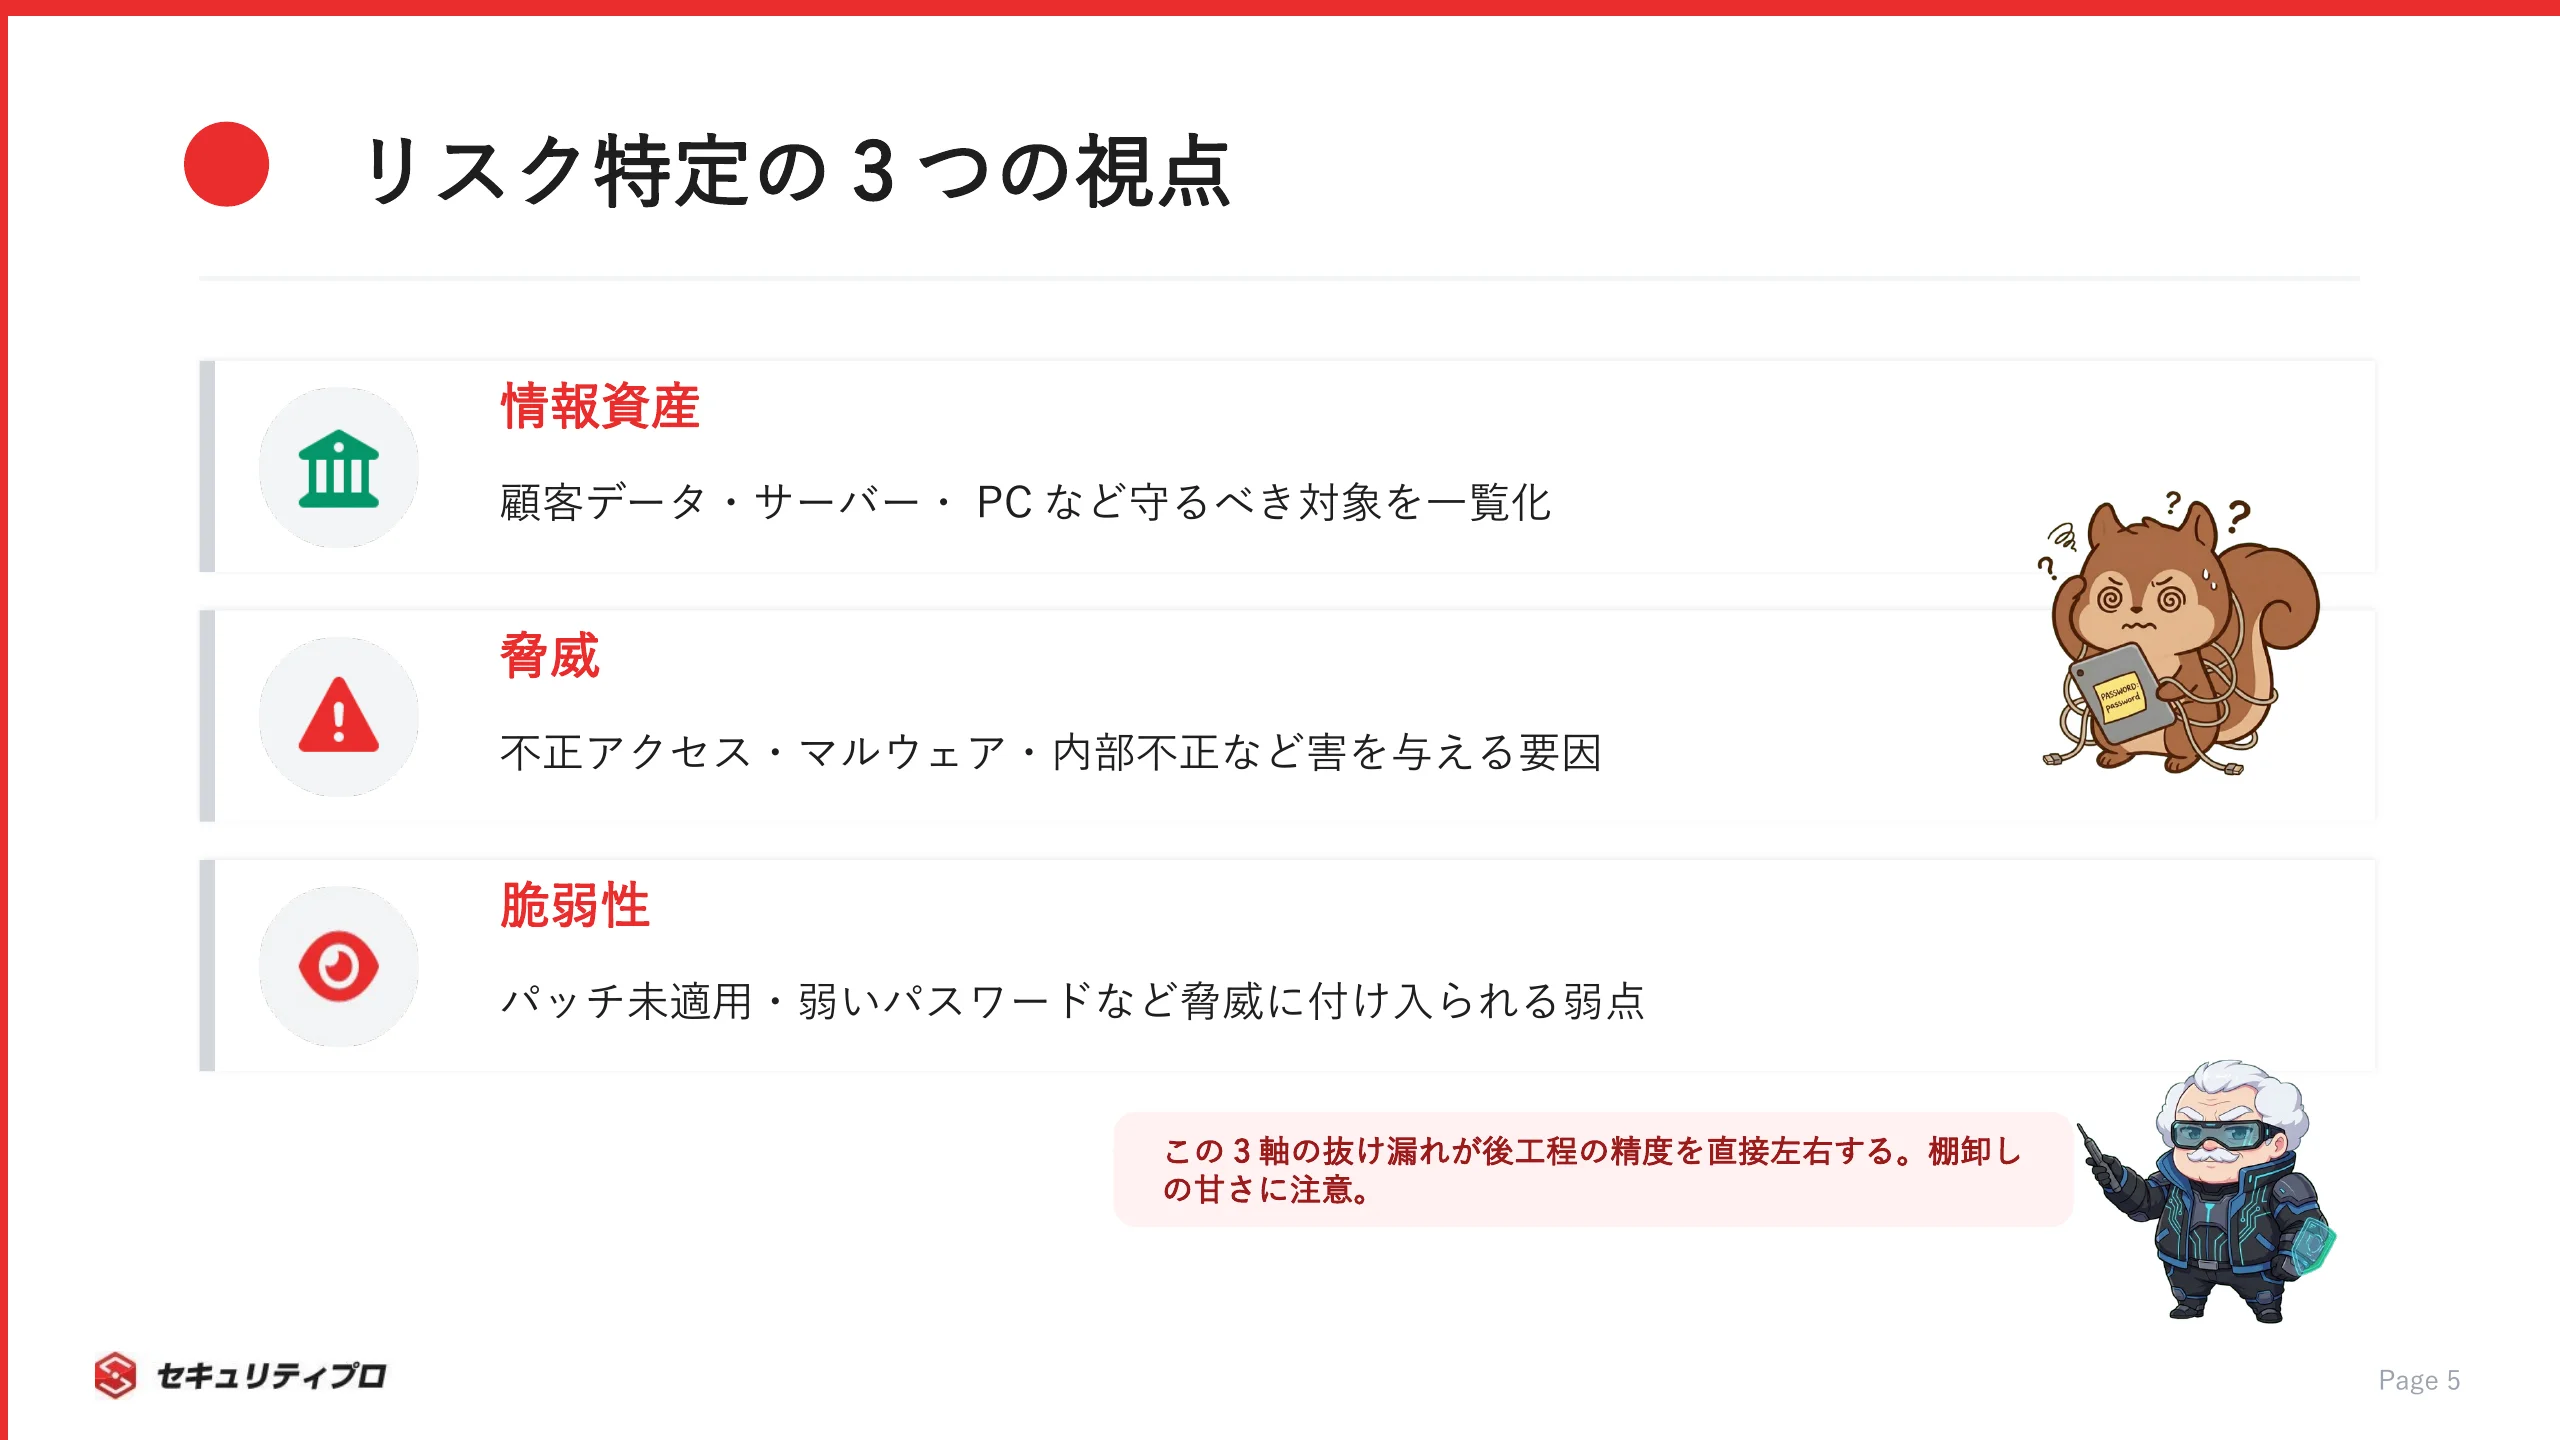
洗い出す軸は、大きく3つに分けると漏れにくくなります。
- 情報資産は、顧客データ・サーバー・ノートPC・紙の書類など、守るべき対象
- 脅威は、不正アクセス・マルウェア・自然災害・内部不正など、資産に害を与える要因
- 脆弱性は、パッチ未適用・弱いパスワード・入退室管理の不備など、脅威に付け入られる弱点
まずは情報資産台帳を作り、どこにどんな資産があるかを見える化します。
そのうえで、資産ごとに「どんな脅威が」「どの弱点を突いてくるか」を結びつけていきます。
たとえば、パスワードを付箋でモニターに貼るのは、脆弱性を自分から増やしている状態です。
地味な棚卸しに見えますが、ここでの抜け漏れは最後まで響きます。
リスク分析で発生可能性と影響度からリスク値を算定する
次のステップは、洗い出したリスクの大きさを見積もるリスク分析です。
ここで「リスク値」という共通のものさしを作ります。
代表的な算定の考え方は、次の2つです。
- 発生可能性×影響度で見積もる方法
- 資産価値×脅威×脆弱性の3要素で見積もる方法
たとえば、発生する可能性が高く、起きたときの影響も大きいリスクは、リスク値が高くなります。
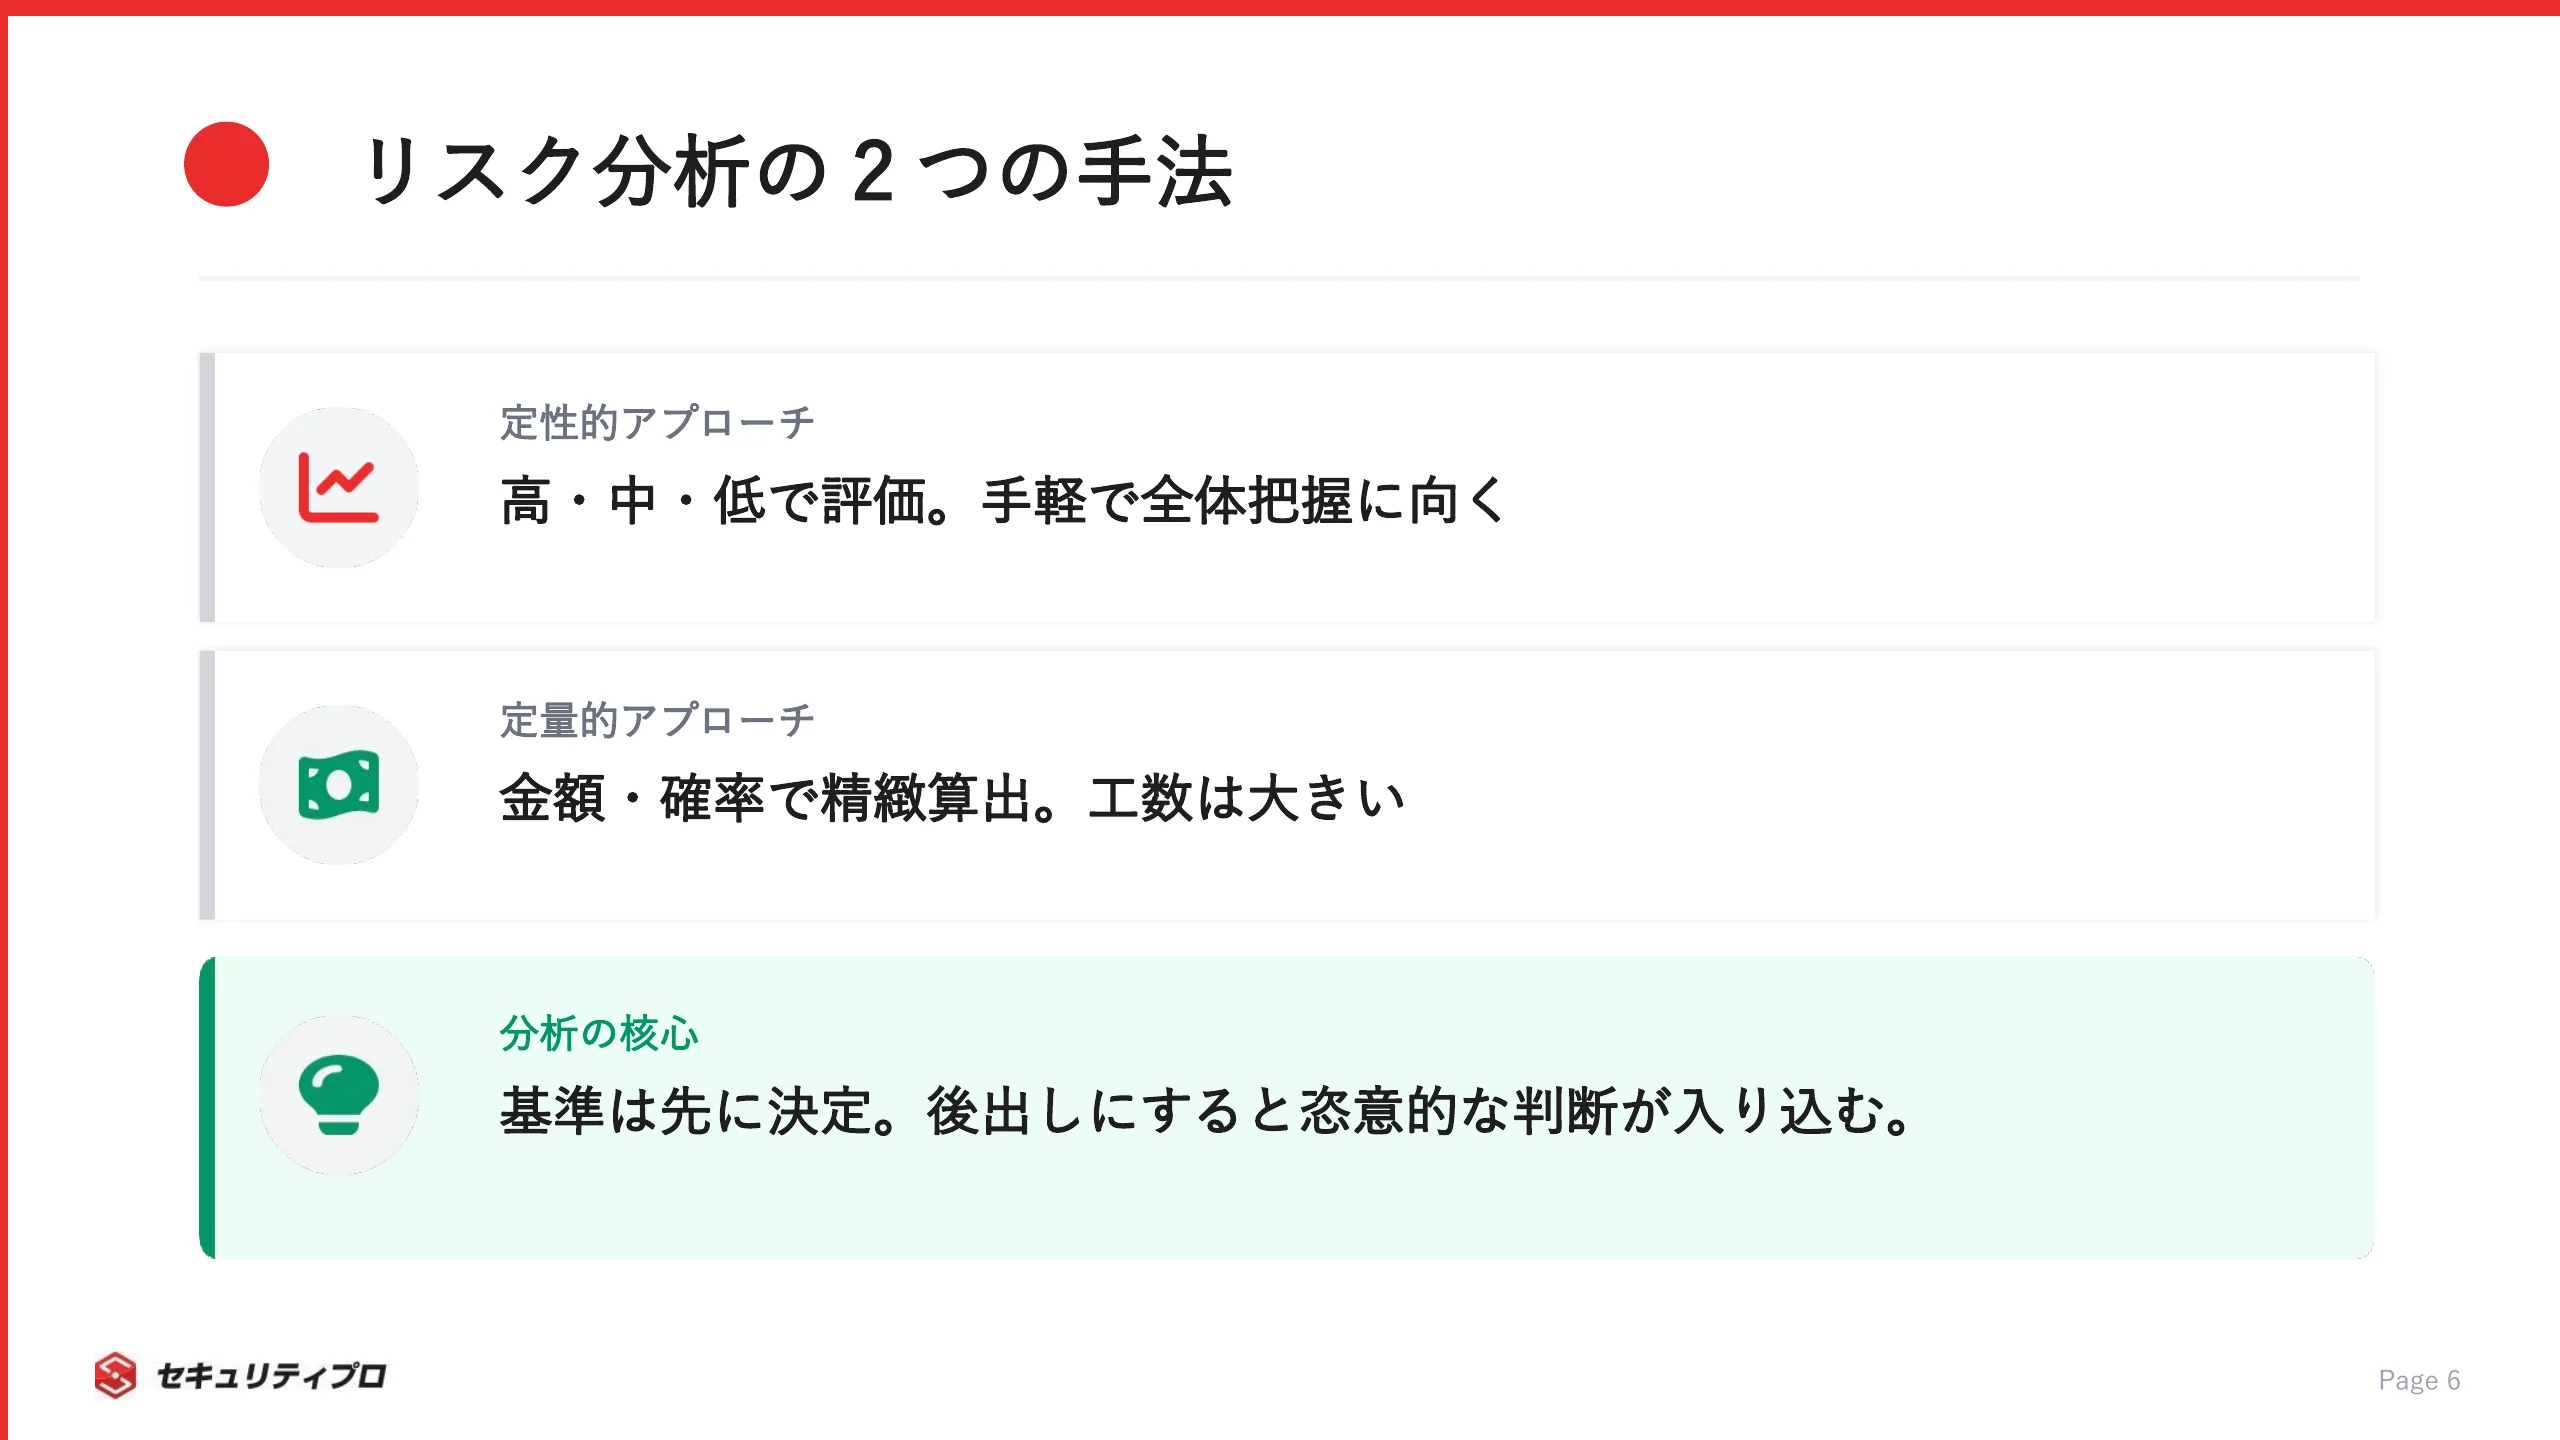
分析のやり方には、定性的アプローチと定量的アプローチがあります。
定性は「高・中・低」のような段階で評価する手軽な方法です。
定量は金額や確率など数値で評価する方法で、精度は高いものの手間がかかります。
多くの組織は、まず定性で全体を見渡し、重要な資産だけ定量で深掘りしています。
大切なのは、評価の基準を先に決めておくことです。
基準があいまいなままだと、担当者ごとにリスク値がぶれてしまいます。
リスク評価で評価基準と照合し対応の優先度を決める
3つ目のステップは、算定したリスク値を判断に変えるリスク評価です。
分析で出したリスク値を、あらかじめ定めた評価基準(受容基準)と照らし合わせます。
この照合で、次のことが決まります。
- 受容水準を超えるリスクは、対応が必要
- 受容水準の範囲内なら、いったん受け入れ
- 複数の対応が必要なら、リスク値の高い順に着手
ここで効いてくるのが、リスク分析の前に受容基準を決めておく段取りです。
基準を後出しにすると、「この結果なら対応不要にしたい」という恣意的な判断が入り込みます。
それでは、審査でも社内でも説明がつきません。
評価はあくまで、事前のルールに機械的に当てはめる作業に近づけるのが理想です。
優先順位が明確になれば、限られた予算と人員をどこに割くかの判断が一気に楽になります。
特定して、分析して、評価して…3つもあると途中で力尽きそうでしゅ。
順番に意味がある。洗い出さなければ測れんし、測らなければ優先順位はつけられん。基準を先に決めておけば、評価は淡々とこなすだけになるぞ。
リスク分析で使う4つのアプローチと選び方
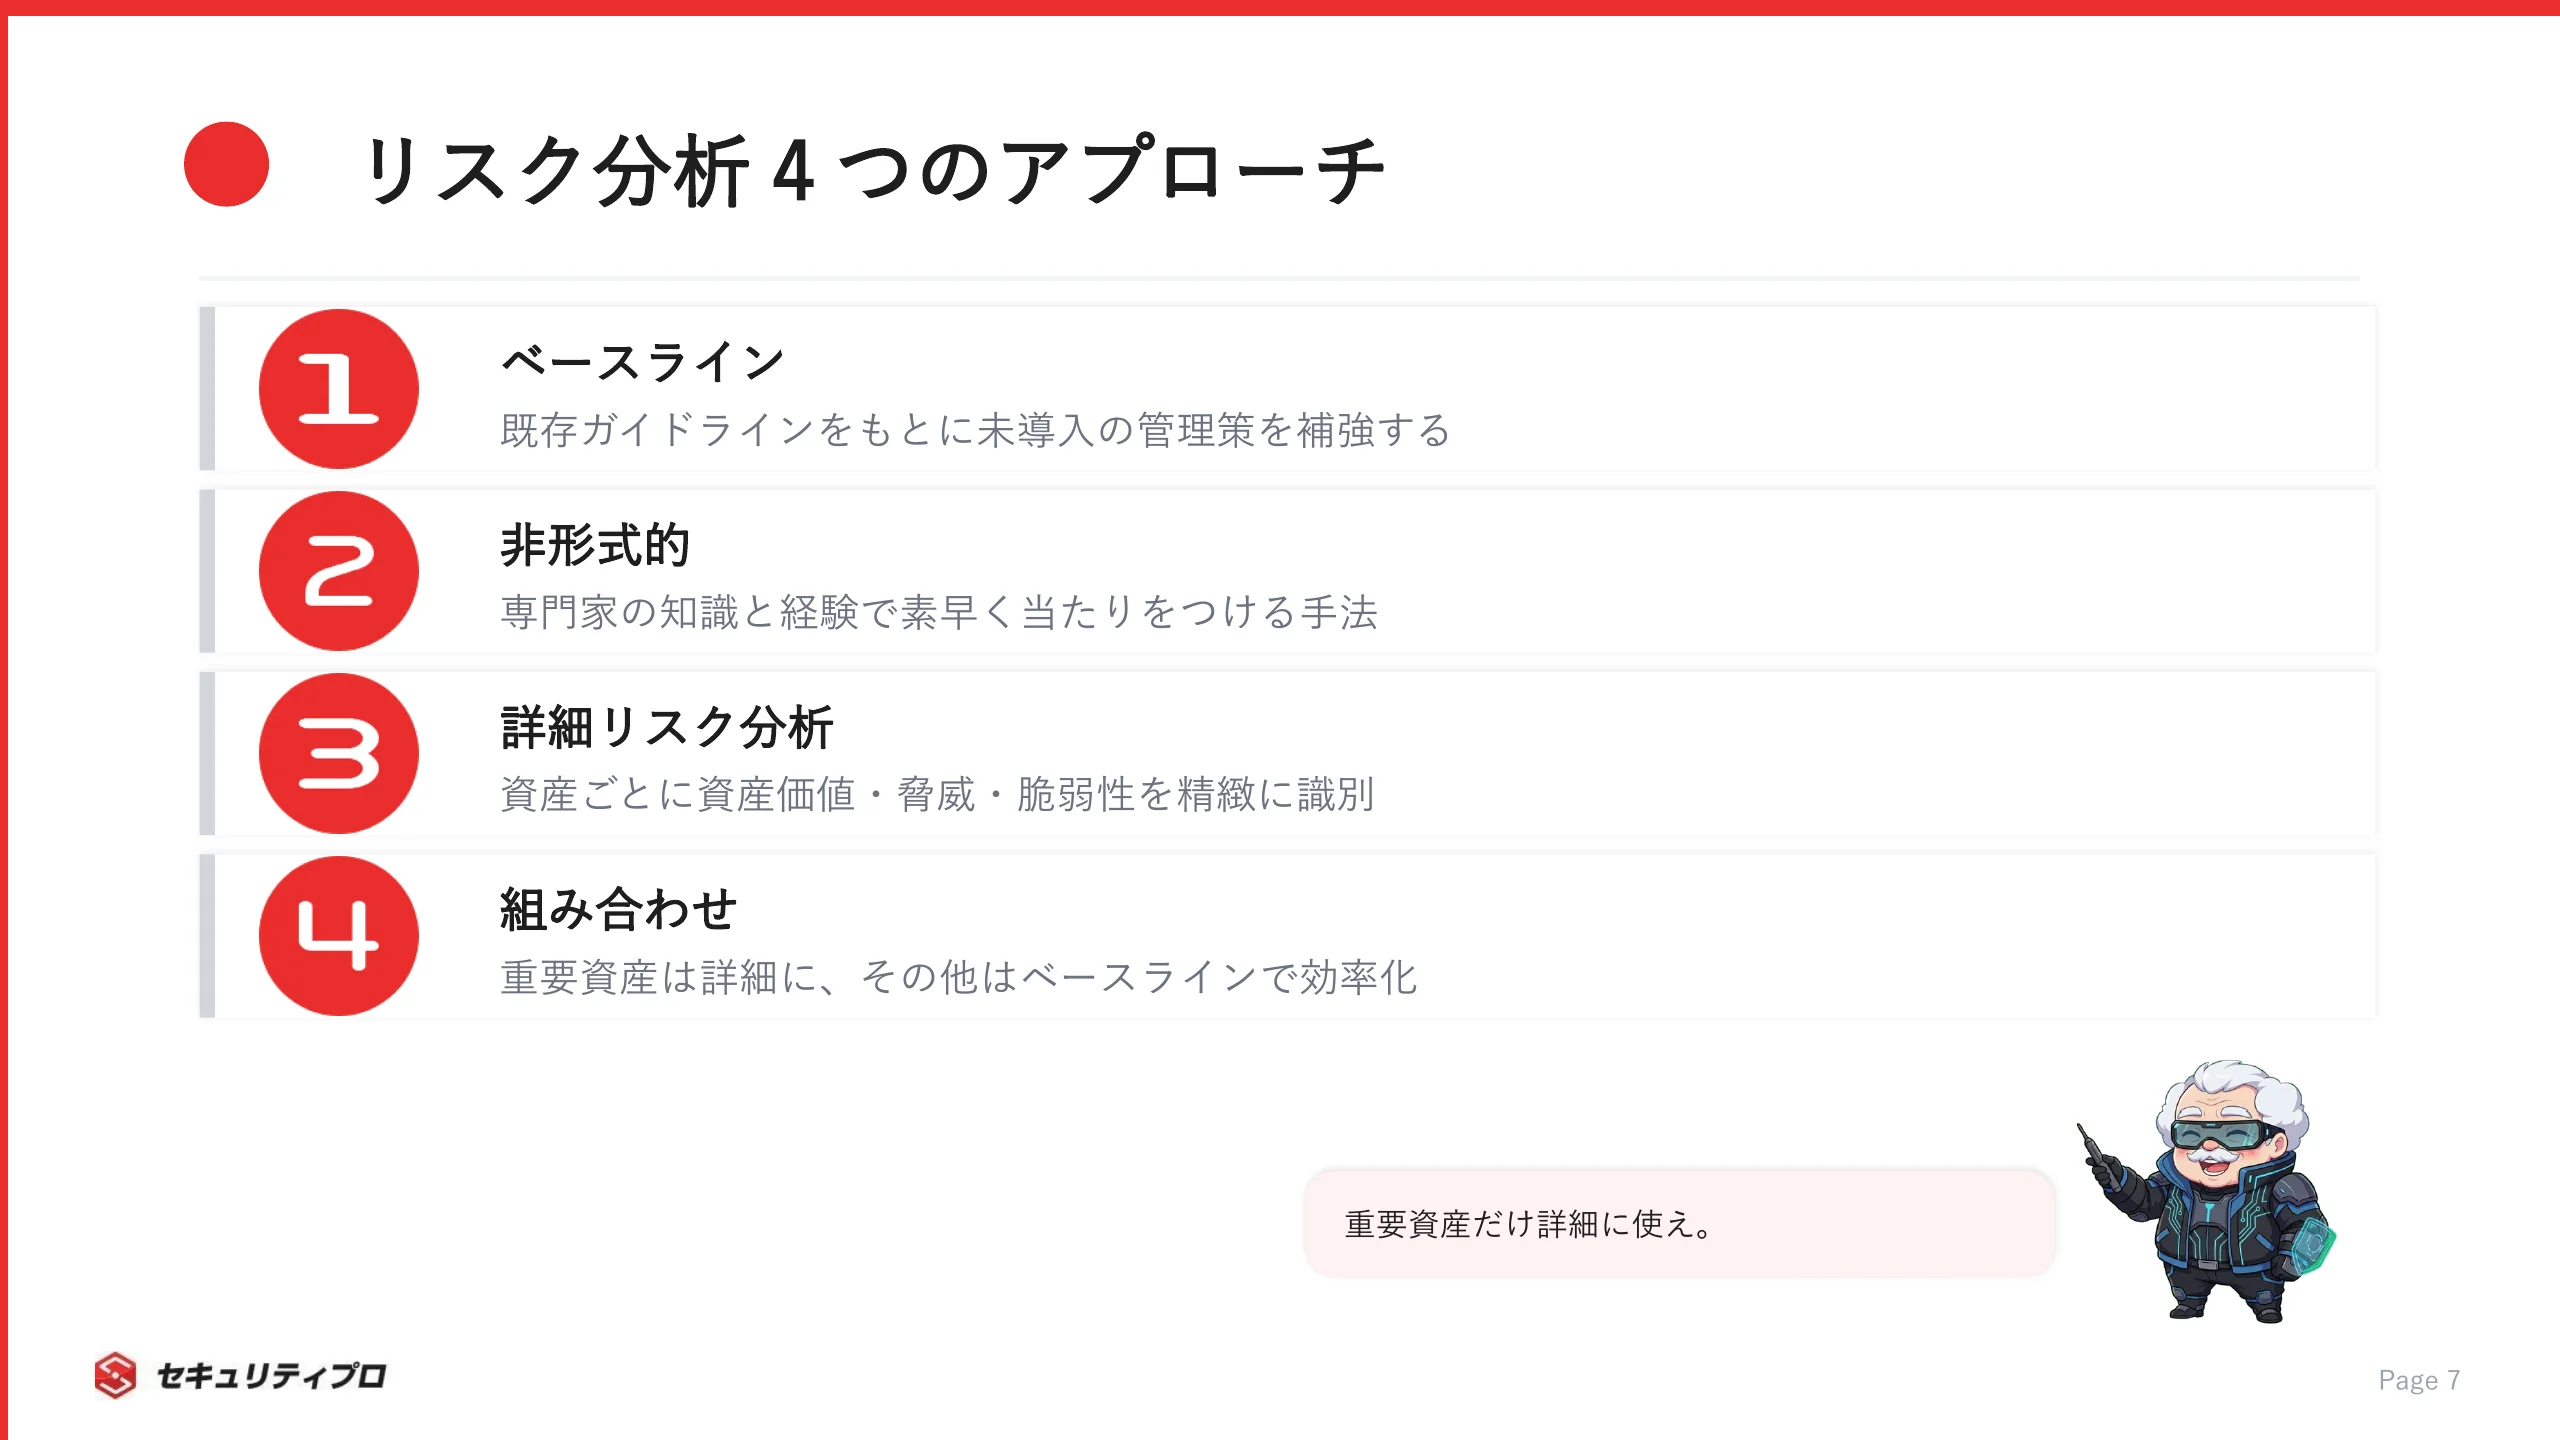
リスク分析の進め方には、代表的な4つのアプローチがあります。
自組織に合う形を選びましょう。
ベースラインアプローチ
ベースラインアプローチは、既存の基準やガイドラインを下敷きにする方法です。
一定のセキュリティ水準(ベースライン)をあらかじめ決め、それに沿って未導入の管理策を埋めていきます。
向き不向きは、こう整理できます。
- 低コストで短期間に着手しやすい
- 一定水準を横並びで担保しやすい
- 自組織固有のリスクは捉えにくい
たとえば、公的機関が示すガイドラインや業界標準をベースに、足りない対策を補強するイメージです。
資産をひとつずつ細かく分析しないため、担当者の負担は軽くなります。
一方で、標準的な型に当てはめる方式なので、自社ならではの特殊なリスクは取りこぼしがちです。
小規模な組織や、まず全体の底上げを急ぎたい場面に向いています。
ただし、これだけで重要資産まで守り切ろうとするのは危険です。
底上げの出発点として使い、重要資産は別のアプローチで補うのが現実的です。
非形式的アプローチ
非形式的アプローチは、担当者や専門家の知識・経験をもとにリスクを評価する方法です。
決められた手順書に縛られず、詳しい人の判断でスピーディーに進められます。
特徴は次のとおりです。
- 短時間で評価できる
- 専門家がいれば深い洞察が得られる
- 属人的で再現性に欠ける
たとえば、セキュリティに精通したベテランが「ここが危ない」と勘所を押さえていく進め方です。
立ち上げ期や、とにかく素早く当たりをつけたい場面では力を発揮します。
弱点は、評価の根拠が個人の頭の中に留まりやすいことです。
担当者が変わると評価がぶれたり、判断の理由を後から説明できなかったりします。
審査では「なぜその結論になったのか」を問われるため、根拠の記録が弱いと苦しくなります。
使う場合は、判断の理由をきちんと文書に残す運用とセットにしておきましょう。
詳細リスク分析
詳細リスク分析は、情報資産ごとに資産価値・脅威・脆弱性をひとつずつ識別していく方法です。
4つのアプローチのなかで、もっとも精緻に危険度を見積もれます。
長所と短所は、はっきり分かれます。
- 資産単位で精度の高い評価ができる
- 対応の根拠を細かく説明できる
- 分析の工数が大きく時間もかかる
たとえば、顧客の個人情報を扱う基幹システムのように、守りを固めたい重要資産に向いています。
ひとつの資産に対して、想定される脅威と弱点を丁寧に洗い出し、リスク値を算定します。
そのぶん手間はかかりますが、対応の優先順位に強い説得力が生まれます。
全資産をこの方式で分析しようとすると、現場が疲弊して形骸化しがちです。
限られた重要資産に絞って適用するのが、無理なく続けるコツになります。
精度と工数のバランスをどう取るかが、腕の見せどころです。
組み合わせアプローチ
組み合わせアプローチは、ここまでの手法を状況に応じて使い分ける方法です。
すべてをひとつのやり方で通すのではなく、資産の重要度で濃淡をつけます。
基本の考え方は次のとおりです。
- 重要資産には詳細リスク分析を適用
- それ以外の資産にはベースラインアプローチで効率化
- 立ち上げ期や補助的な判断に非形式的な視点を加える
こうすると、守りを固めたいところに工数を集中しながら、全体はスピーディーに底上げできます。
多くの組織にとって、コストと精度のバランスが取りやすい現実的な選択肢です。
全資産を詳細分析する余力がある組織は、そう多くありません。
だからこそ、重要度に応じて手法を割り当てる発想が効いてきます。
どのアプローチが唯一の正解というわけでもないので、自組織の資産構成とリソースを見ながら、無理なく回せる組み合わせを設計してください。
4つもあると、どれを選べばいいのか迷子になりそうでしゅ…
どれかひとつに決める必要はない。重要資産は詳細に、その他はベースラインで軽く。実務では組み合わせが定番だ。全部を全力でやろうとする奴ほど、途中で息切れするぞ。
洗い出したリスクへの4つのリスク対応を決める
リスク評価で優先順位が決まったら、次は具体的な対応方針を選びます。
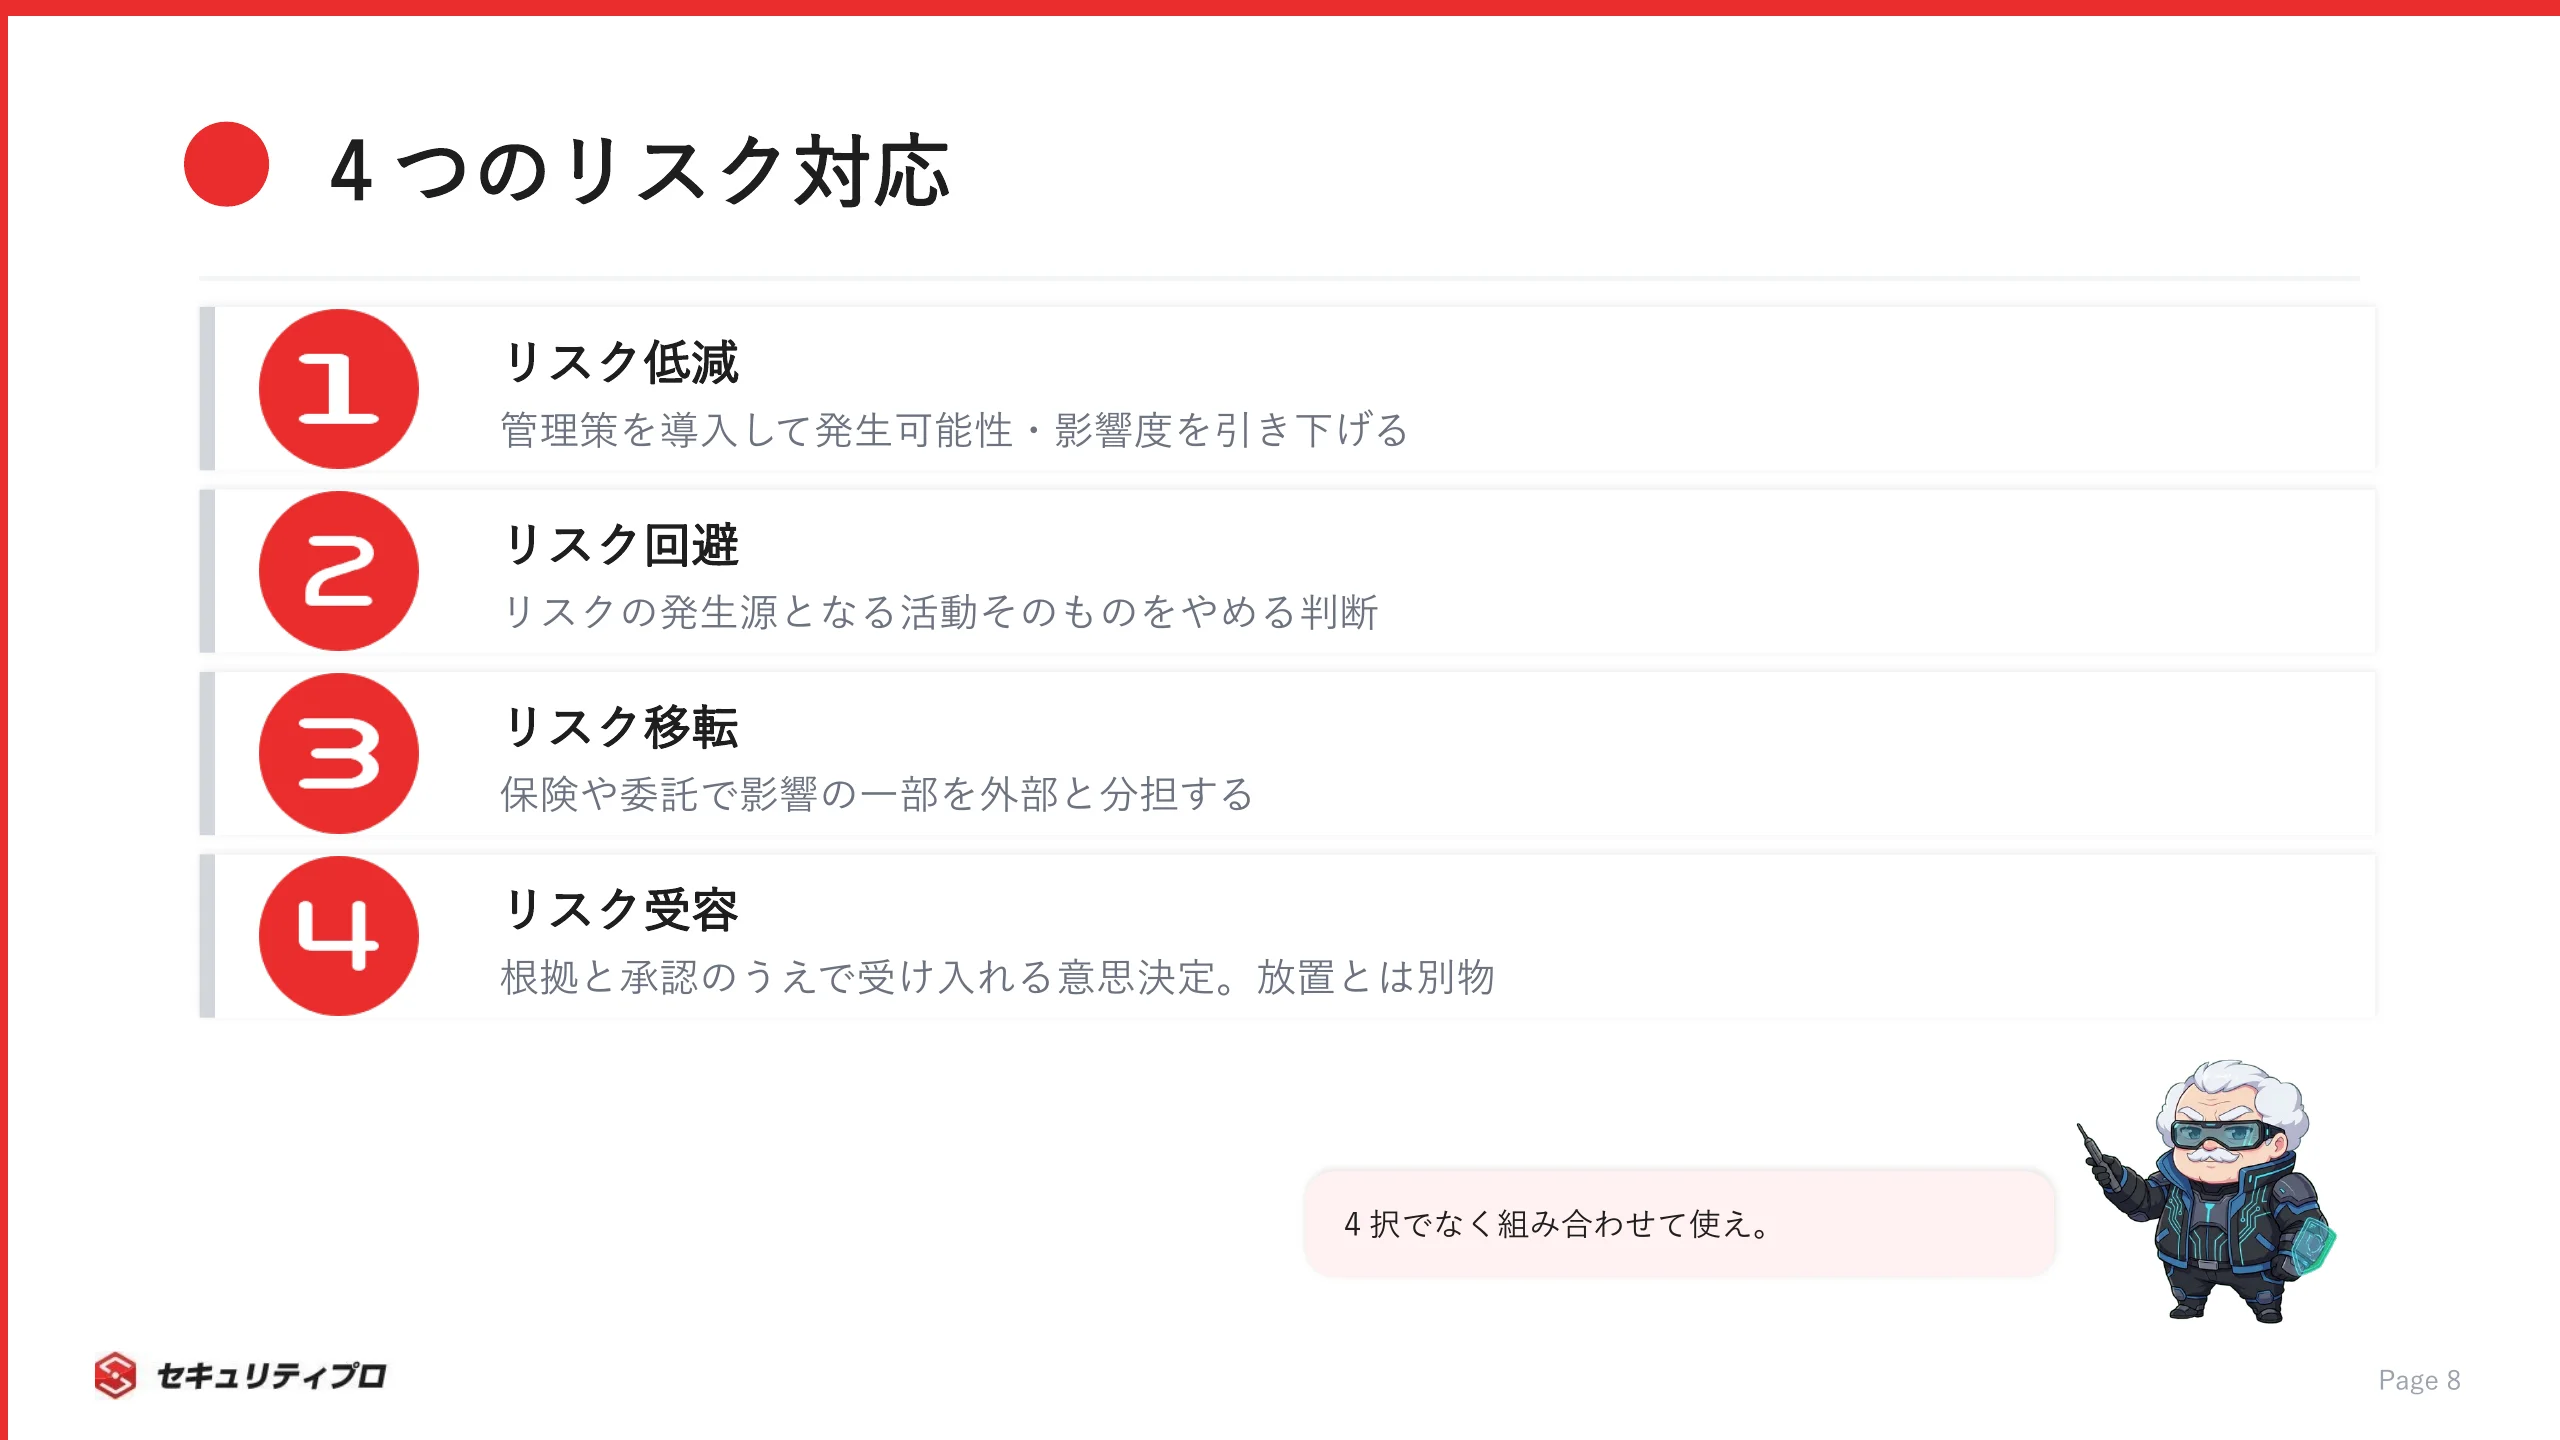
基本となる選択肢は4つです。
リスク低減で発生可能性や影響度を下げる
リスク低減は、管理策を導入して発生可能性や影響度を下げる、もっとも一般的な対応です。
たとえば、アクセス制御・暗号化・多要素認証・バックアップなどが典型的な管理策です。
選んだ管理策は、適用宣言書(SoA)に「採用するか・除外するか」とその理由を記録します。
SoAは、ISO/IEC 27001:2022の附属書Aにある93の管理策をひとつずつ検討した結果をまとめる文書です(JIPDECの解説)。
低減を考えるときのポイントは次のとおりです。
- 対策コストと下げられるリスクの大きさを見比べる
- 対策後も残る「残留リスク」を把握しておく
- 過剰投資にならない水準を見極める
すべてのリスクをゼロにしようとすると、コストがいくらあっても足りません。
どこまで下げれば受容水準に収まるかを意識して、管理策を選びましょう。
対応方針を実装計画へ落とし込む工程では、現状分析からロードマップ策定まで一気通貫で担う専門人材も動いています(セキュリティ課題整理・ロードマップ策定の案件例)。
リスク回避でリスク源そのものをなくす
リスク回避は、リスクの原因となる活動そのものをやめる対応です。
リスクを下げるのではなく、発生源を断ち切る点が低減との違いです。
具体的には、次のような選択が該当します。
- リスクの高い業務やサービスを停止する
- 危険な外部サービスの利用をやめる
- よりリスクの低い別方式へ切り替える
たとえば、脆弱性の多い古いシステムを廃止し、安全な新方式へ移行するケースが挙げられます。
一見すると強力な対応ですが、事業とのトレードオフは避けられません。
業務を止めれば、その業務が生んでいた売上や利便性も失われます。
そのため回避は、リスクが極めて大きく、他の手段では受容水準まで下げられない場合の判断になります。
「危ないからやめる」という単純な話ではなく、事業への影響とてんびんにかける経営判断です。
現場だけで決めず、責任者を巻き込んで選ぶべき対応です。
リスク移転で外部にリスクを分担する
リスク移転は、リスクの影響の一部を外部と分担する対応です。
自社だけで抱えず、保険や委託を使って負担を第三者に振り分けます。
代表的な手段は次のとおりです。
- サイバー保険で金銭的な損失に備える
- 専門ベンダーへ運用やインシデント対応を委託する
- クラウド事業者にインフラ管理を任せる
たとえば、情報漏えい時の損害賠償や復旧費用に、サイバー保険で備える形が分かりやすい例です。
ここで注意したいのは、責任のすべてが移るわけではない点です。
保険に入っても、事故そのものは起きますし、顧客や社会に対する説明責任は自社に残ります。
委託先で情報漏えいが起きても、委託元としての管理責任は問われます。
移転は、あくまで「影響の一部を分け合う」対応だと理解しておきましょう。
委託を選ぶ場合は、委託先のセキュリティ水準を評価する仕組みもセットで用意しておきます。
リスク受容で許容範囲として受け入れる
リスク受容は、リスクをそのまま受け入れるという対応です。
リスク保有とも呼ばれ、受容水準の範囲内にあるリスクが対象になります。
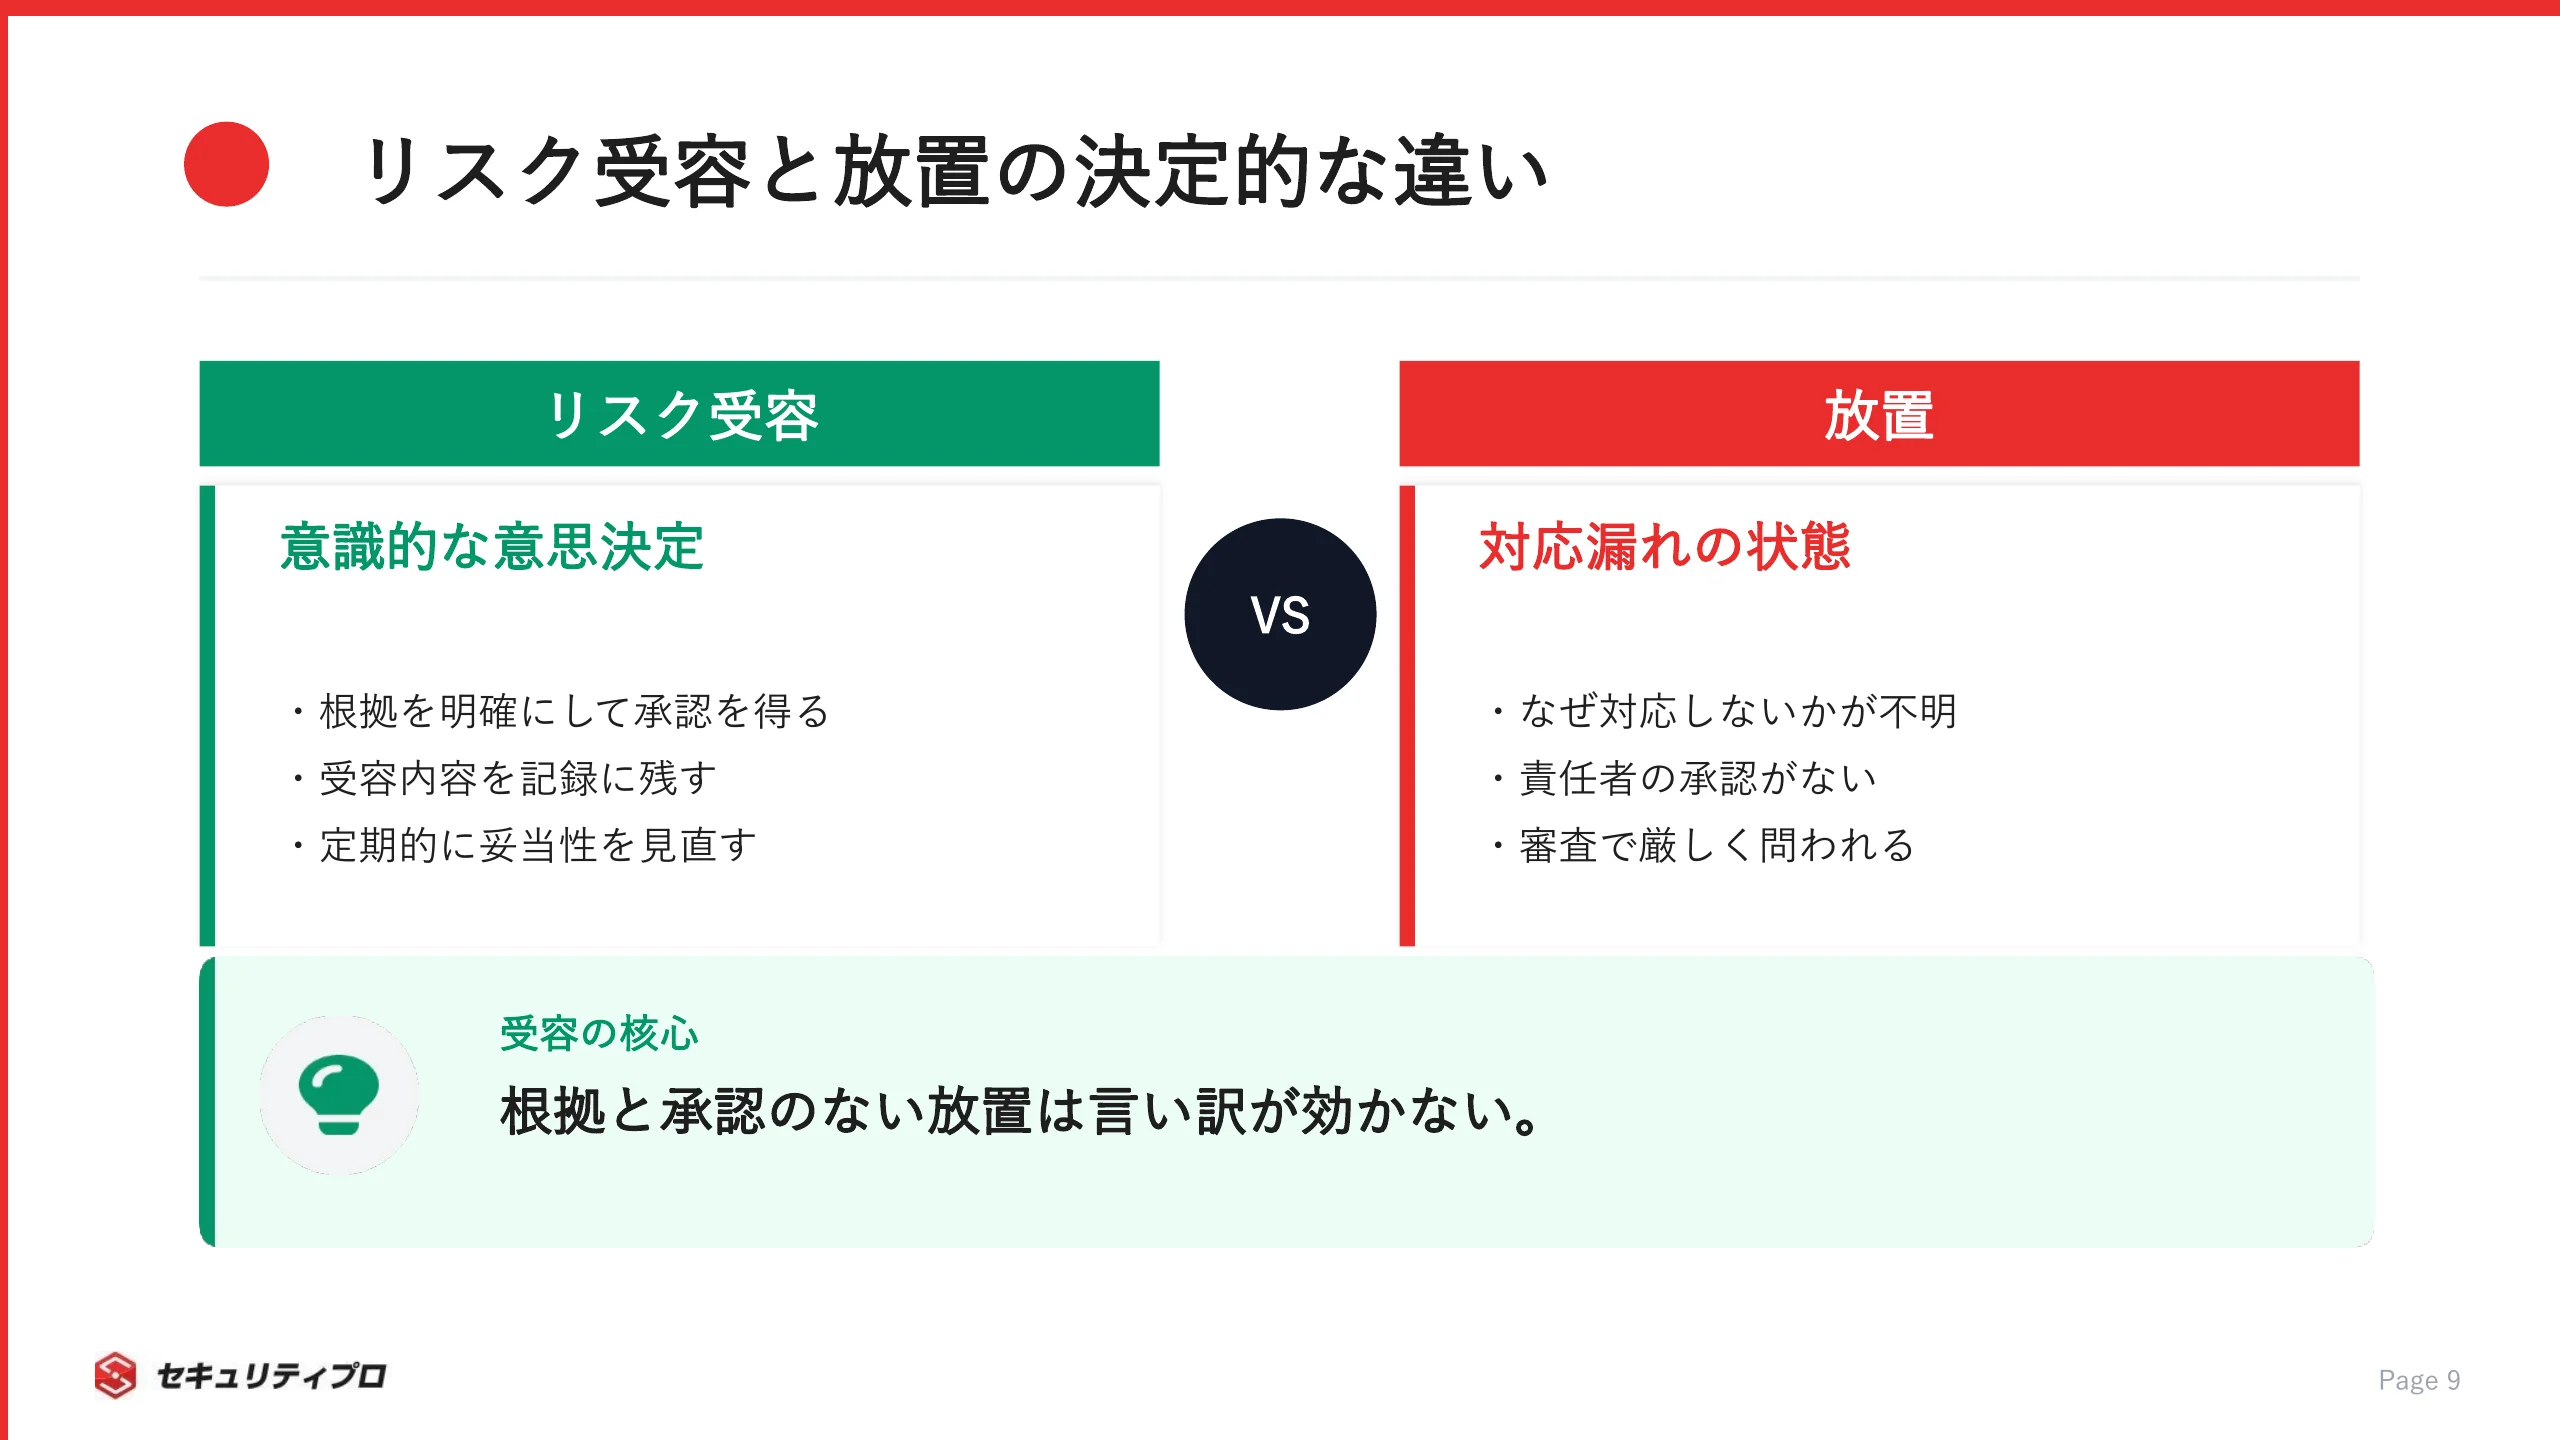
ただし、受容は「放置」とはまったく違います。
- 受容してよい根拠を明確にする
- 経営層など責任者の承認を得る
- 受容した内容を記録に残す
たとえば、対策コストが被害額を上回るリスクや、これ以上下げようがないリスクは、あえて受け入れる判断が合理的です。
このとき必要なのが、「なぜ受け入れるのか」という説明と、正式な承認です。
根拠と承認のない放置は、単なる対応漏れであり、審査でも厳しく問われます。
受容は消極的な選択に見えて、実は意識的な意思決定です。
受け入れると決めたリスクも、環境が変われば見直しの対象になります。
一度受容したら終わりではなく、定期的に妥当性を確かめる姿勢が求められます。
受容って、要するに「何もしない」ってことでしゅよね?サボりみたいで不安でしゅ…
まったく違う。放置とは「決めていない状態」だ。受容は「根拠を示して、責任者が承認したうえで受け入れる」という立派な意思決定だ。ここを混同すると、事故のとき言い訳が効かんぞ。
ISMSリスクアセスメントでよくある失敗と対策
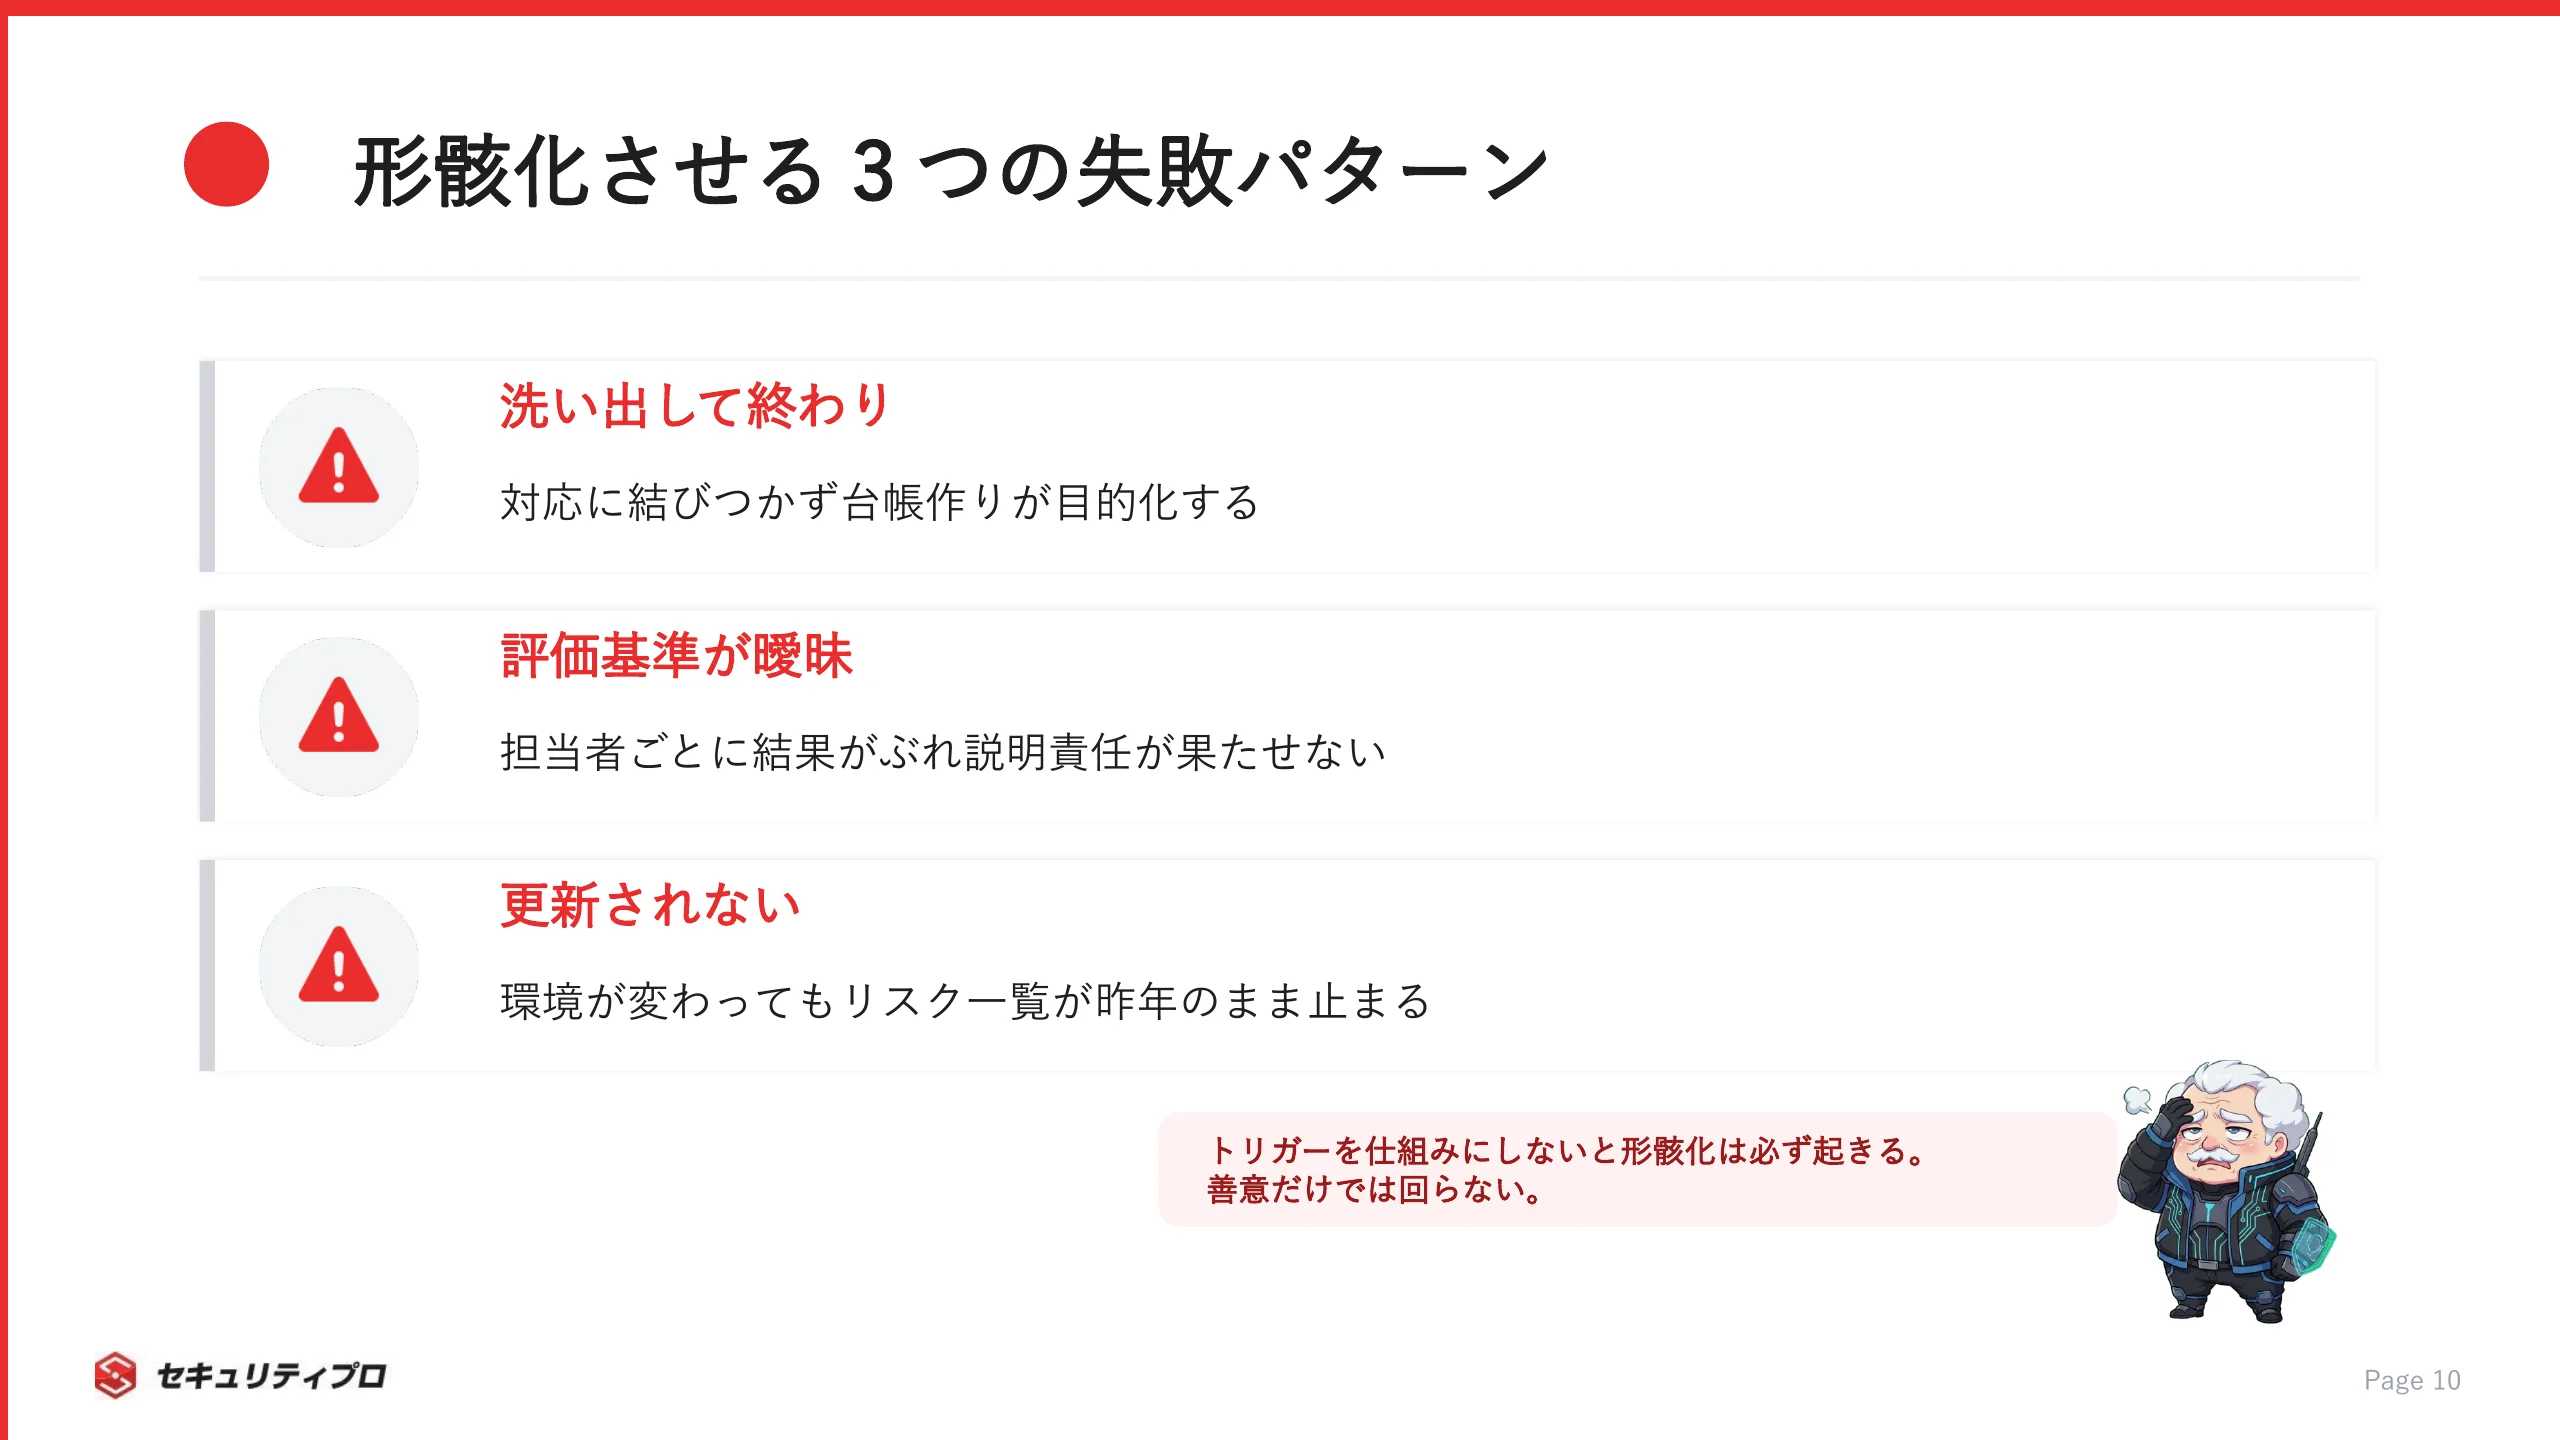
リスクアセスメントは、作って終わりにすると形骸化します。
よくある失敗を、対策とセットで見ていきましょう。
洗い出しただけで終わり対応につながらない
ありがちな失敗のひとつが、資産とリスクを洗い出しただけで満足してしまうパターンです。
立派な資産台帳やリスク一覧はできても、そこから先の対応が動かないケースです。
つまずきの原因は、次のような点にあります。
- 洗い出しがゴールになっている
- リスク値の高いものから何をするかが決まっていない
- SoAや実装計画に結びついていない
リスクアセスメントは、対応まで回して初めて意味を持ちます。
特定・分析・評価で終わらせず、評価結果を4つのリスク対応につなげる設計にしておきましょう。
決めた対応を適用宣言書(SoA)に反映し、実装計画に落とすところまでを一連の流れにします。
台帳を作ること自体が目的化していないか、定期的に問い直しましょう。
「洗い出した先に何をするか」を最初から決めておくと、この失敗は防ぎやすくなります。
評価基準が曖昧で担当者によって結果がぶれる
2つ目の失敗は、評価基準があいまいで、担当者ごとに結果がばらつくパターンです。
同じリスクなのに、Aさんは「高」、Bさんは「中」と判断が割れてしまう状態です。
これを防ぐには、基準の事前定義が欠かせません。
- 発生可能性を「高・中・低」で分ける具体的な目安を決める
- 影響度を金額や業務停止時間などで段階化する
- 決めた基準を文書にして全員で共有する
基準が言葉で明文化されていれば、誰が評価してもおおむね同じ結論にたどり着きます。
この再現性が、審査や社内説明での説得力につながります。
「なぜこのリスク値なのか」を、基準に照らして淡々と説明できる状態が理想です。
逆に、基準を作らずに感覚で評価すると、毎年結果が変わり、比較もできなくなります。
最初に基準を固める手間を惜しまないことが、結局は運用を楽にします。
評価のばらつきは、仕組みで抑え込む設計が現実的です。
一度作って形骸化し定期的に見直されない
3つ目の失敗は、一度作った資料が更新されず、実態と合わなくなるパターンです。
システムも脅威も変わり続けるのに、リスクアセスメントだけが去年のまま止まっている状態です。
見直しのきっかけを、あらかじめ仕組みに組み込んでおきましょう。
- 年に一度など、定期的な見直しのタイミングを決める
- 新システム導入や組織変更など、環境が変わったとき
- インシデントが発生したとき
ISMSは、PDCAを回しながら継続的に改善することを求めています。
リスクアセスメントも、その循環の一部として更新し続ける前提で設計します。
見直しを個人の善意任せにすると、忙しさに紛れて後回しになりがちです。
そこで効いてくるのが、見直しを回す体制づくりです。
CSIRTの整備やガバナンス推進を支える専門人材も、こうした継続運用の現場で活躍しています(セキュリティ体制構築・CSIRT支援の案件例)。
うちの会社、去年作ったリスク一覧がそのままでしゅ…もしかしてヤバいでしゅか?
耳が痛い話だな。環境が変わればリスクも変わる。年次とインシデント発生時に見直すトリガーを決めておけ。仕組みにしておかないと、善意だけでは必ず後回しになる。
リスクアセスメントを設計できる人材がセキュリティ市場で評価される理由
リスクアセスメントを設計できる力は、そのままキャリアの武器になります。
市場価値の観点から見ていきましょう。
ISMS運用・GRC領域で高まるリスクアセスメントスキルの需要
リスクアセスメントを設計できる人材は、セキュリティ市場で重宝されています。
背景には、ISMS認証の取得・維持を求められる組織が増え続けている流れがあります。
特に評価されるのは、次のようなスキルを持つ人です。
- リスク評価の基準やプロセスを設計できる
- 適用宣言書(SoA)を実態に合わせて運用できる
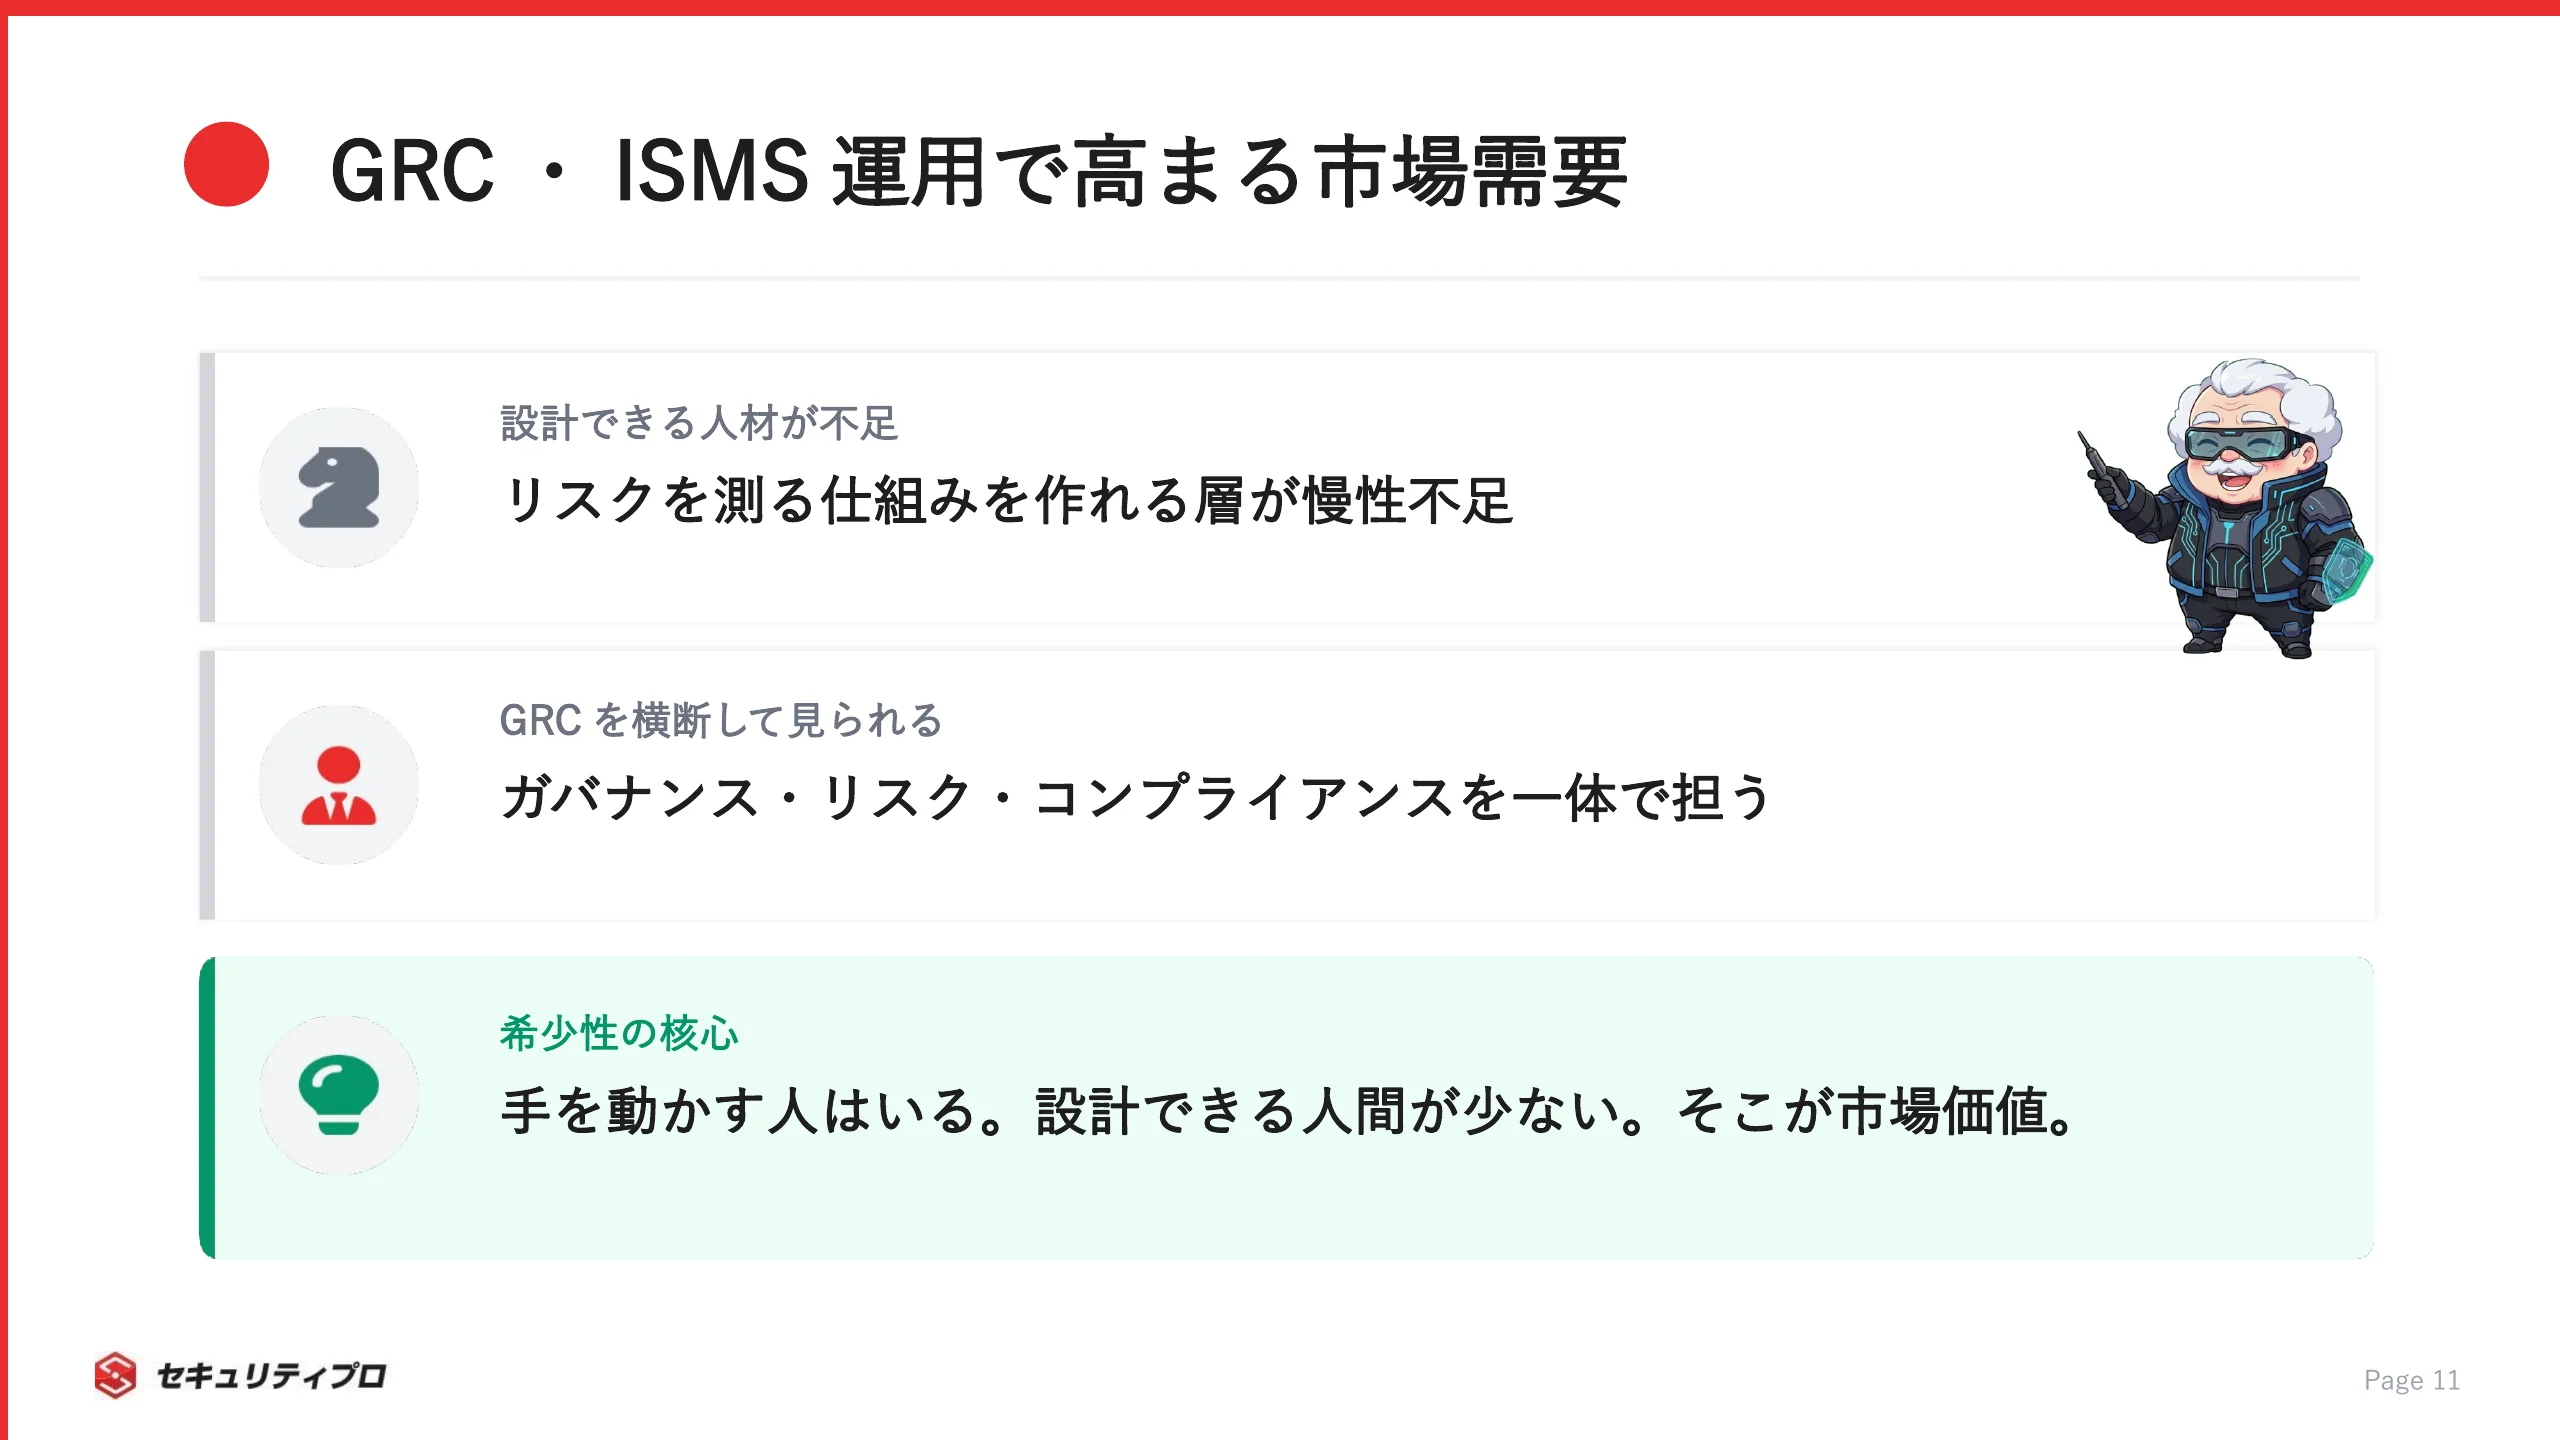
- GRC(ガバナンス・リスク・コンプライアンス)を横断して見られる
ツールの操作や個別の対策だけなら、担当者レベルでも回せます。
しかし、組織全体のリスクをどう測り、どう優先順位をつけるかを設計できる人は多くありません。
この「設計できる」層が、慢性的に不足しています。
正社員としてこの上流領域でキャリアを築きたい方は、セキュリティプロ・テンショクで転職求人を探せます。
たとえば金融グループでは、FISC対応やルール策定を担うガバナンス人材への需要が根強くあります(銀行グループのセキュリティガバナンス案件)。
仕組みを作れる人材は、業種や規模を問わず求められ続けています。
フリーランス・案件でのリスクアセスメント経験の評価と単価感
リスクアセスメントの設計経験は、フリーランス案件でも高く評価されます。
上流工程を任せられる人材は限られるため、単価にも反映されやすい領域です。
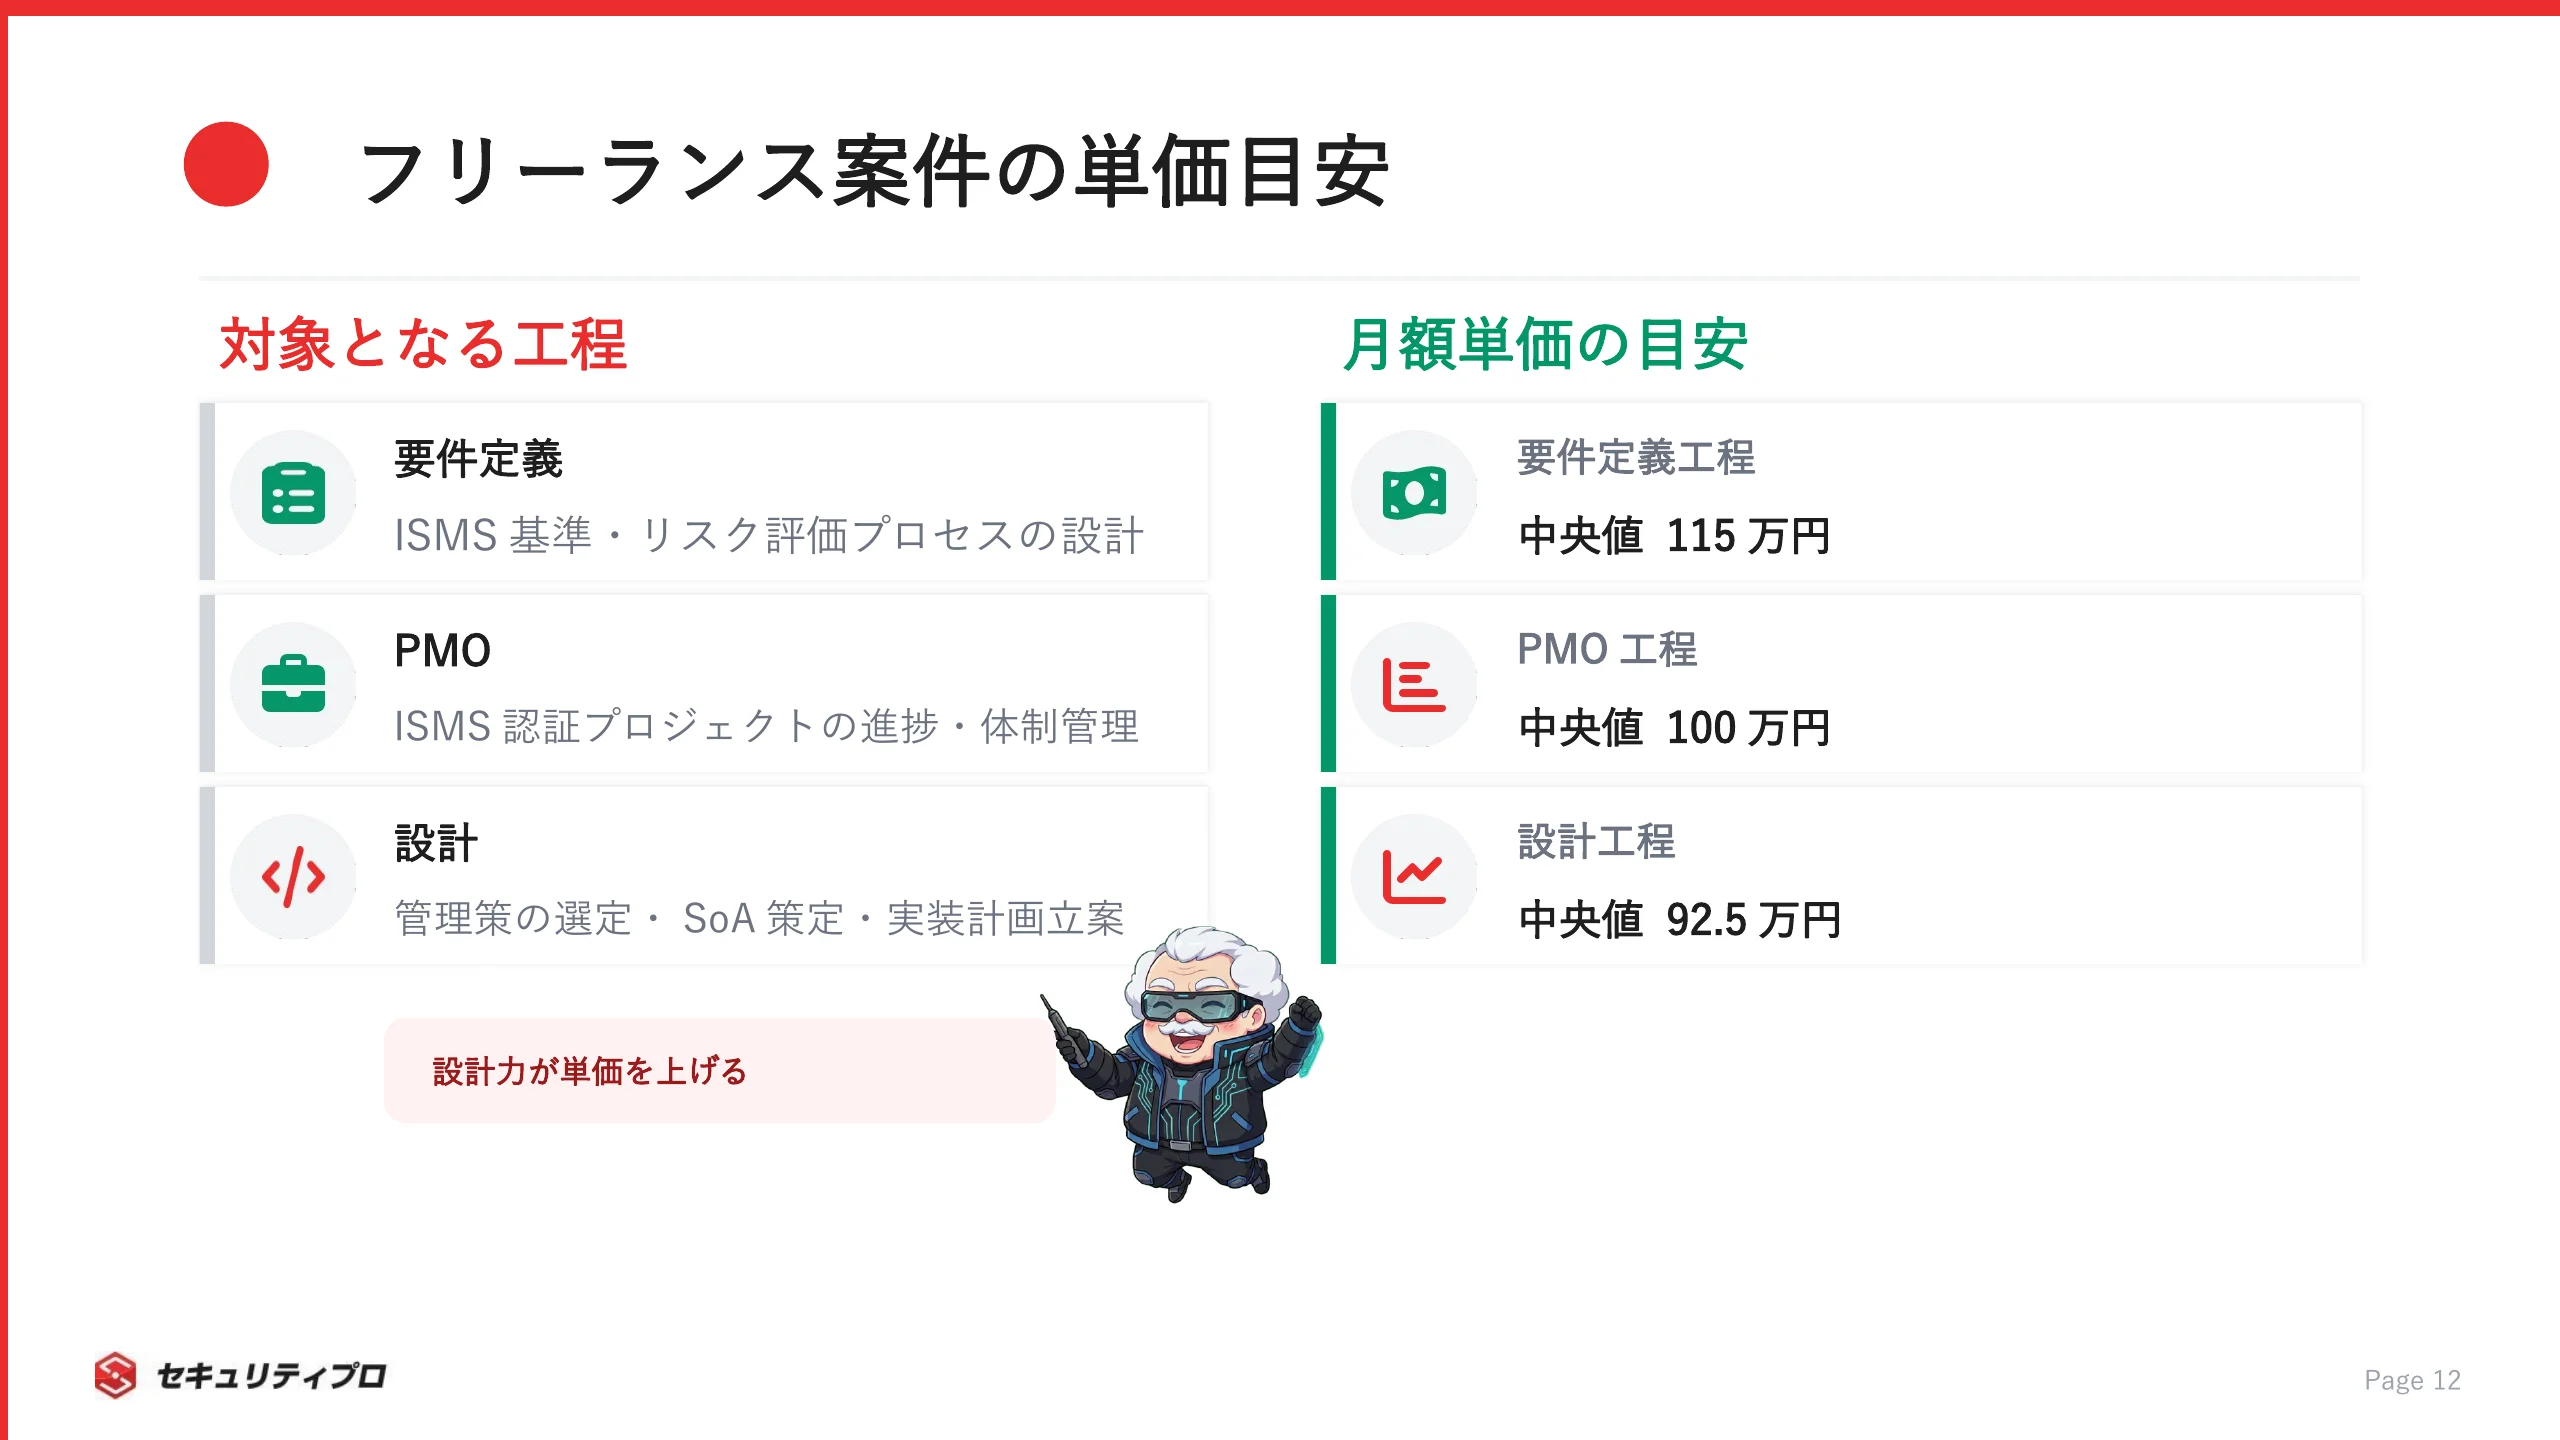
当社が公開しているセキュリティフリーランス案件118件(2026年9月時点)の月額単価を集計すると、相場の目安が見えてきます。
| 工程 | 件数 | 月額単価の中央値 | レンジ |
|---|
| 要件定義 | 29件 | 115万円 | 70〜180万円 |
| PMO | 23件 | 100万円 | 65〜130万円 |
| 設計 | 58件 | 92.5万円 | 65〜180万円 |
| 全体 | 118件 | 92.5万円 | 50〜180万円 |
リスクアセスメント設計は、要件定義やPMOに近い上流の役割にあたります。
当社の公開案件118件では、こうした上流工程の中央値が100万〜115万円、上限は180万円にのぼります。
経験を積み、仕組みを設計できる立場になるほど、単価の上限に近づきやすくなります。
自分のスキルがどのくらいの案件につながるのか、まずは実際の案件を見てみるのが近道です。
セキュリティのフリーランス案件は、セキュリティプロ・フリーランスの案件一覧で公開しています。
リスクアセスメントの経験を活かして案件参画を考えるなら、無料登録して条件に合う案件を探してみてください。
リスクアセスメントの経験って、そんなに案件で評価されるんでしゅか?
ああ。手を動かす人間はいても、リスクを測る仕組みそのものを設計できる人間は少ない。だからこそ上流の単価は高い。お前も台帳作りで終わらせず、設計まで踏み込め。それが市場価値になる。
まとめ:リスクアセスメントを形骸化させず武器に変える
ISMSのリスクアセスメントは、「特定・分析・評価」の3ステップで進めます。
分析では4つのアプローチを使い分け、評価のあとは低減・回避・移転・受容という4つのリスク対応を選びます。
どの工程も、基準を先に決め、対応まで一連で回すことが、形骸化を防ぐカギになります。
台帳を作って終わりにせず、対応と見直しまで回せる人は、確実に組織で頼られます。
そして、その設計力はセキュリティ市場でそのまま評価される武器になります。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、リスクアセスメントの設計経験を活かせる求人・案件を探してみてください。
リスクアセスメントの設計経験を求めるポジションは、正社員でもフリーランスでも数多くあります。