ISMSのPDCAサイクルとは?回し方と形骸化を防ぐ実務のコツ

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。サイバーセキュリティラボの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

  • ISMSのPDCAって、結局なにを回せばいいのかな?
  • 文書は作ったけど、これで本当に情報セキュリティが良くなってるのかな?
  • 内部監査も年1回やってるけど、なんだか形だけになってる気がする…

ISMSの運用を任されたセキュリティ担当者なら、こういう悩みは一度は抱えるものです。
先に結論をいうと、ISMSのPDCAは「計画→運用→点検→改善」を続けて回す仕組みで、止めずに小さく回し続けることそのものが価値になります。

このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。

この記事でわかることは次のとおりです。

  • Plan・Do・Check・Actが情報セキュリティで指す具体的な中身
  • ISO27001の4〜10章とPDCAの対応関係
  • ISMSが形骸化する典型パターンと回し続ける工夫
  • ISMS運用経験がフリーランス市場でどう評価されるか

4段階の全体像と、形骸化がなぜ起きるのかという構造まで、読み終わるころにはつかめているはずです。

チップス

ボス〜、うちのISMS、分厚いマニュアル作って満足しちゃってる気がするんでしゅ…

ボス

ふふふ、よくある話だな。PDCAは回してこそだ。この記事で「形だけ」から抜け出す道筋を教えてやろう。

※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。

オススメ求人・フリーランス案件

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...

【金融機関セキュリティ方針策定・統制】東京・品川(常駐)/方針策定・脆弱性対応・統制

月額単価
900,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融機関におけるサイバーセキュリティ方針やポリシーの策定...

【全社セキュリティ戦略の策定・推進】西新宿(週2リモート)/戦略・インシデント対応・AI統制

月額単価
1,500,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
グループ全体の情報セキュリティ戦略の立案から実行、運用高...

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...

【グローバル製造業向けSASE導入PMO・設計構築】高輪(リモート併用)/Prisma Access・海外拠点展開

月額単価
1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
グローバル製造業における国内外複数拠点に向けた大規模SASE...

【ゼロトラスト基盤構築・VPN廃止移行推進】フルリモート/Zscaler ZPA・マイクロセグメンテーション

月額単価
900,000円 / 月
稼働場所
フルリモート
業務領域
設計, 構築, 運用・保守
作業内容
従来のVPN環境廃止に伴い、Zscaler ZPAを中心としたゼロトラ...

【公共系閉域網環境SplunkES統合・構築】東京・豊洲(常駐)/設計・構築・運用

月額単価
1,100,000円 / 月
稼働場所
東京都原則オンサイト(常駐)
業務領域
設計, 構築, 運用・保守
作業内容
公共系システムの拠点統合に伴い、既存Splunk環境の統合およ...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
目次

ISMSのPDCAサイクルとは?情報セキュリティで4段階が意味すること

ISMSのPDCAサイクルは、情報セキュリティを続けて改善していくための土台です。
まずは全体像をつかみましょう。

チップス

PDCAって工場の改善活動のイメージでしゅけど、セキュリティでも同じなんでしゅか?

ボス

考え方は同じだ。
ただ守る対象が製品の品質じゃなく「情報」になる。
決めて、運用して、点検して、直す。
この輪をセキュリティで回すのがISMSだ。

Plan・Do・Check・Actが情報セキュリティで指すもの

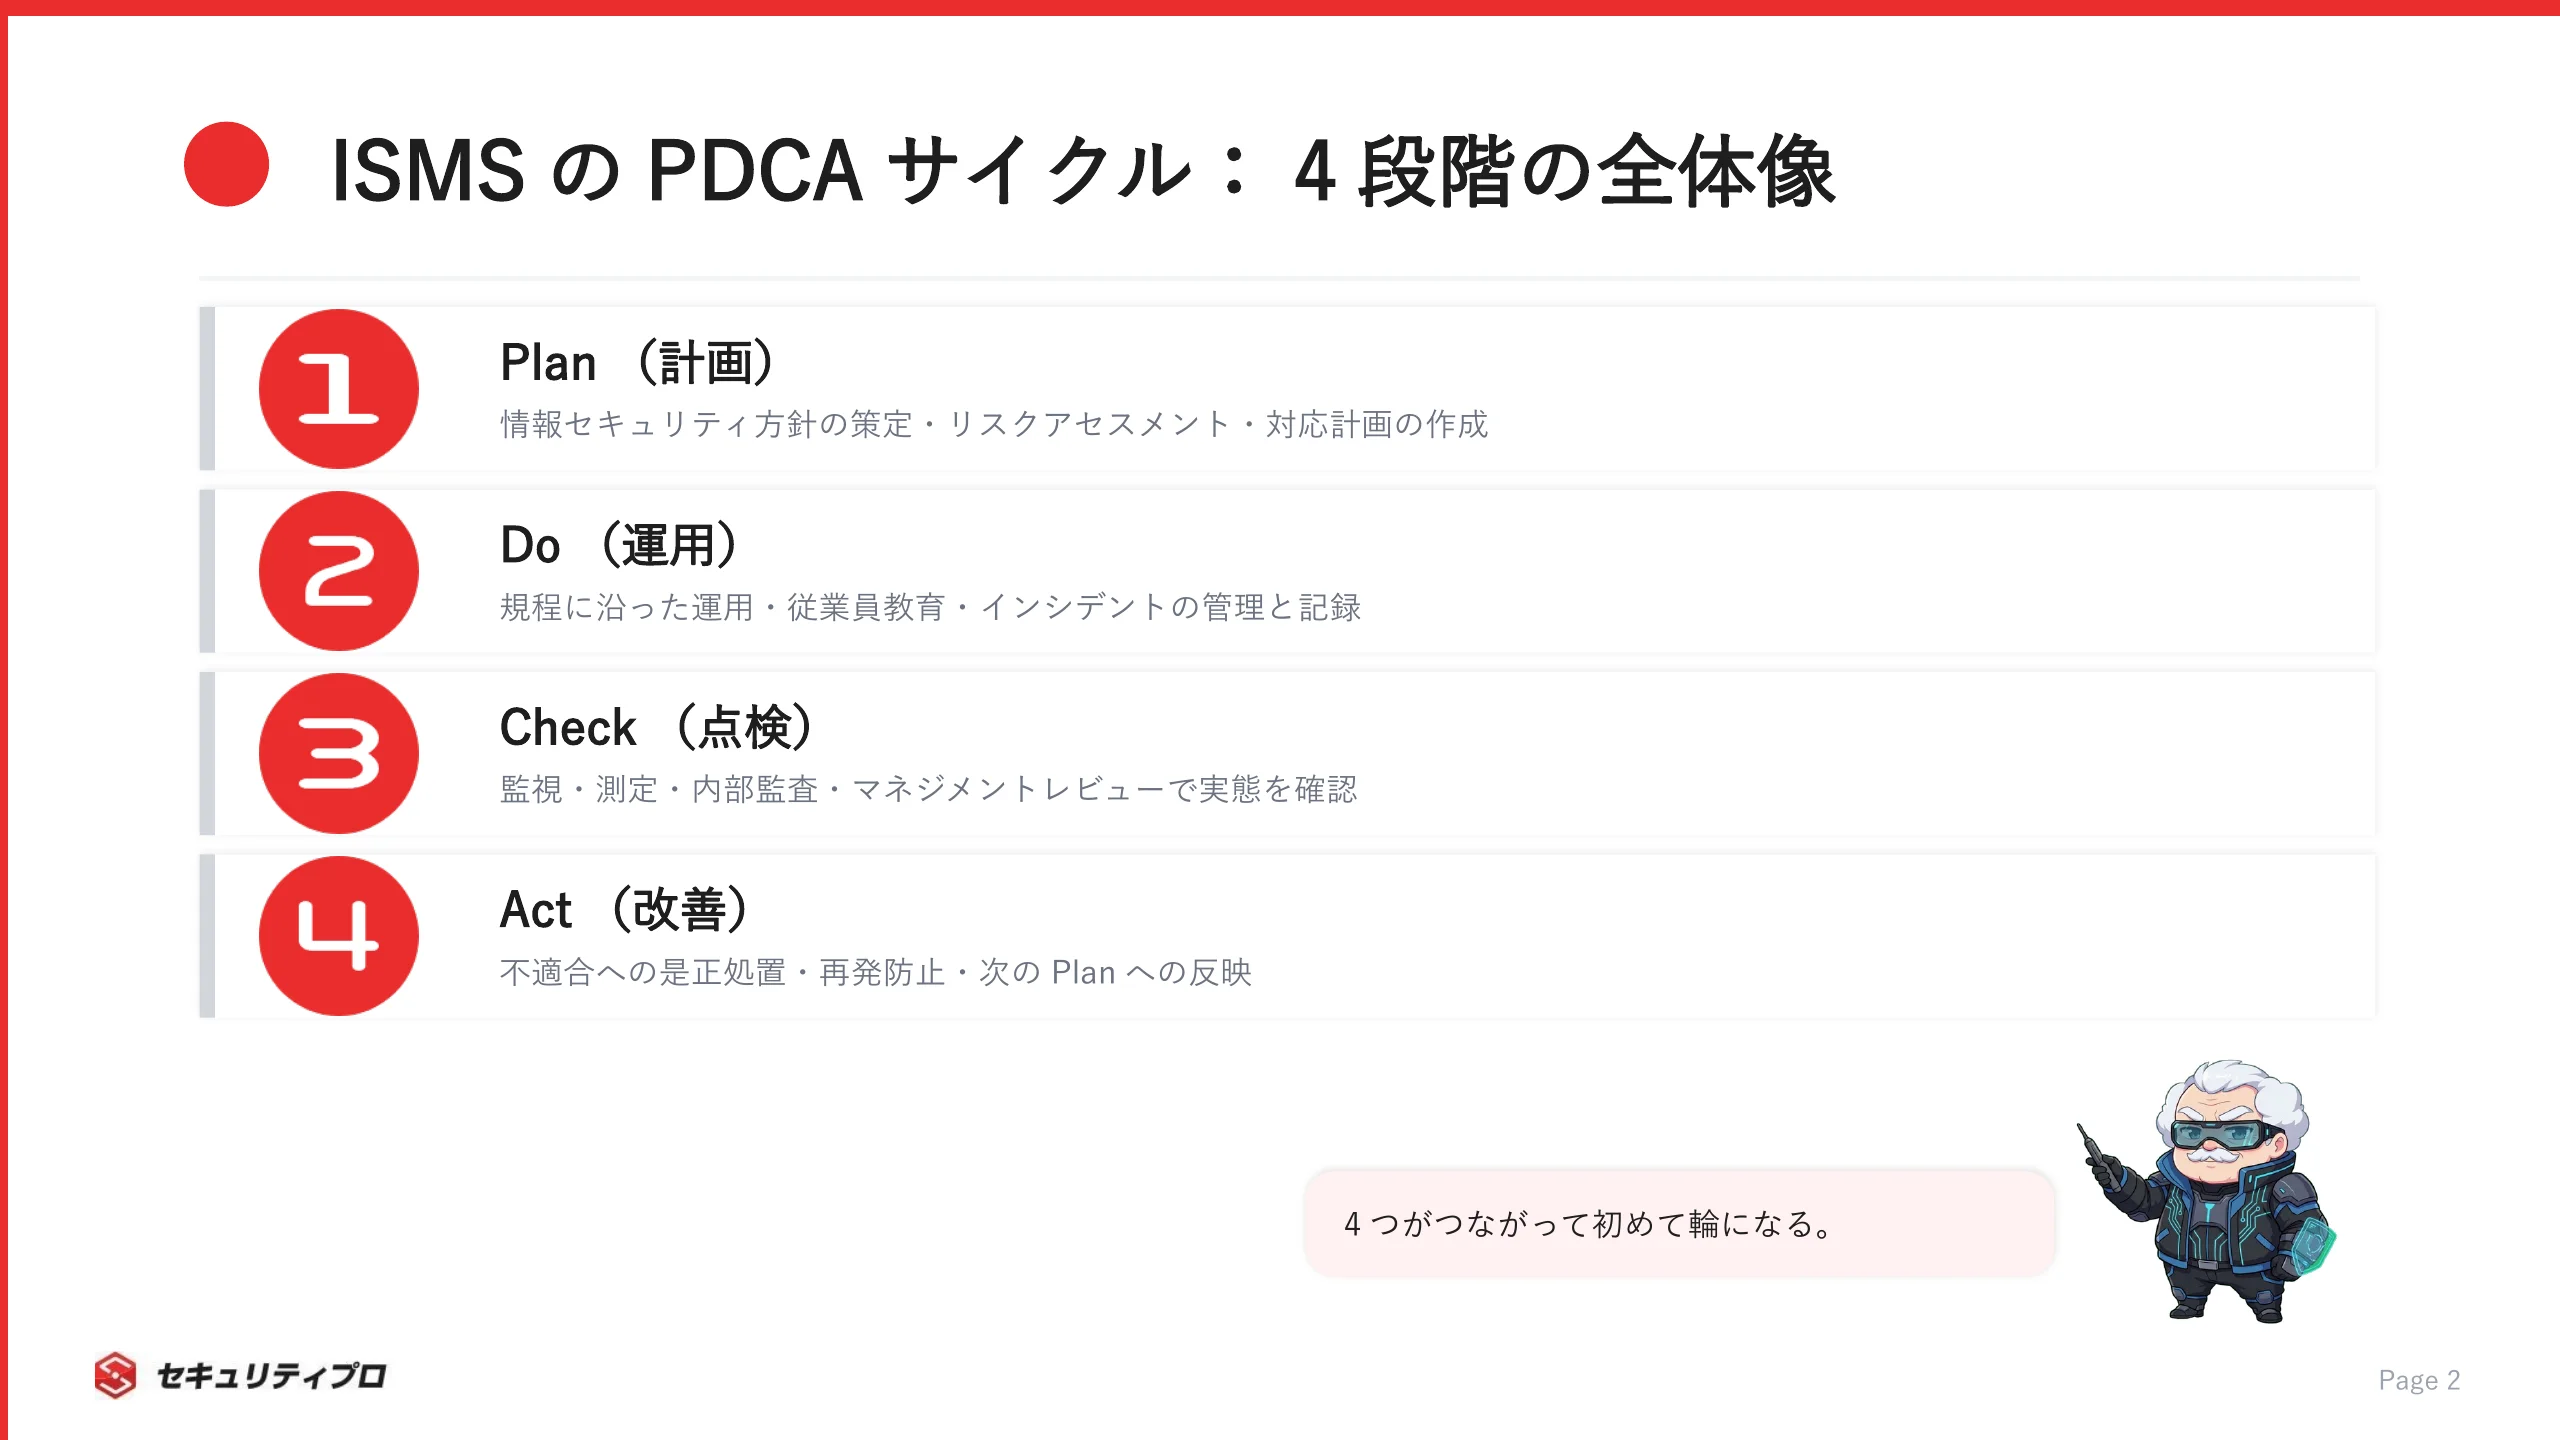
情報セキュリティのPDCAは、4つの段階がそれぞれ具体的な活動に結びついています。
まず全体像を、対応表で押さえておきましょう。

段階情報セキュリティでの中身
Plan(計画)情報セキュリティ方針の策定、リスクアセスメント、リスク対応の計画
Do(運用)対策の実行、規程に沿った運用、従業員教育
Check(点検)監視・測定、内部監査、マネジメントレビュー
Act(改善)不適合への是正処置、次の計画への反映

PDCAは「決めて、動かして、確かめて、直す」という流れで1周します。
1周して終わりではありません。
Actで見えた課題を次のPlanに戻すことで、情報セキュリティのレベルが少しずつ上がっていきます。

ここでは各段階の詳細には踏み込みません。
「4つの段階が別々の作業ではなく、ひとつの輪としてつながっている」という感覚だけつかんでいただければ十分です。
細かいタスクは、次の章で手順に落とし込みます。

ISO27001の条項(4〜10章)はPDCAにこう対応する

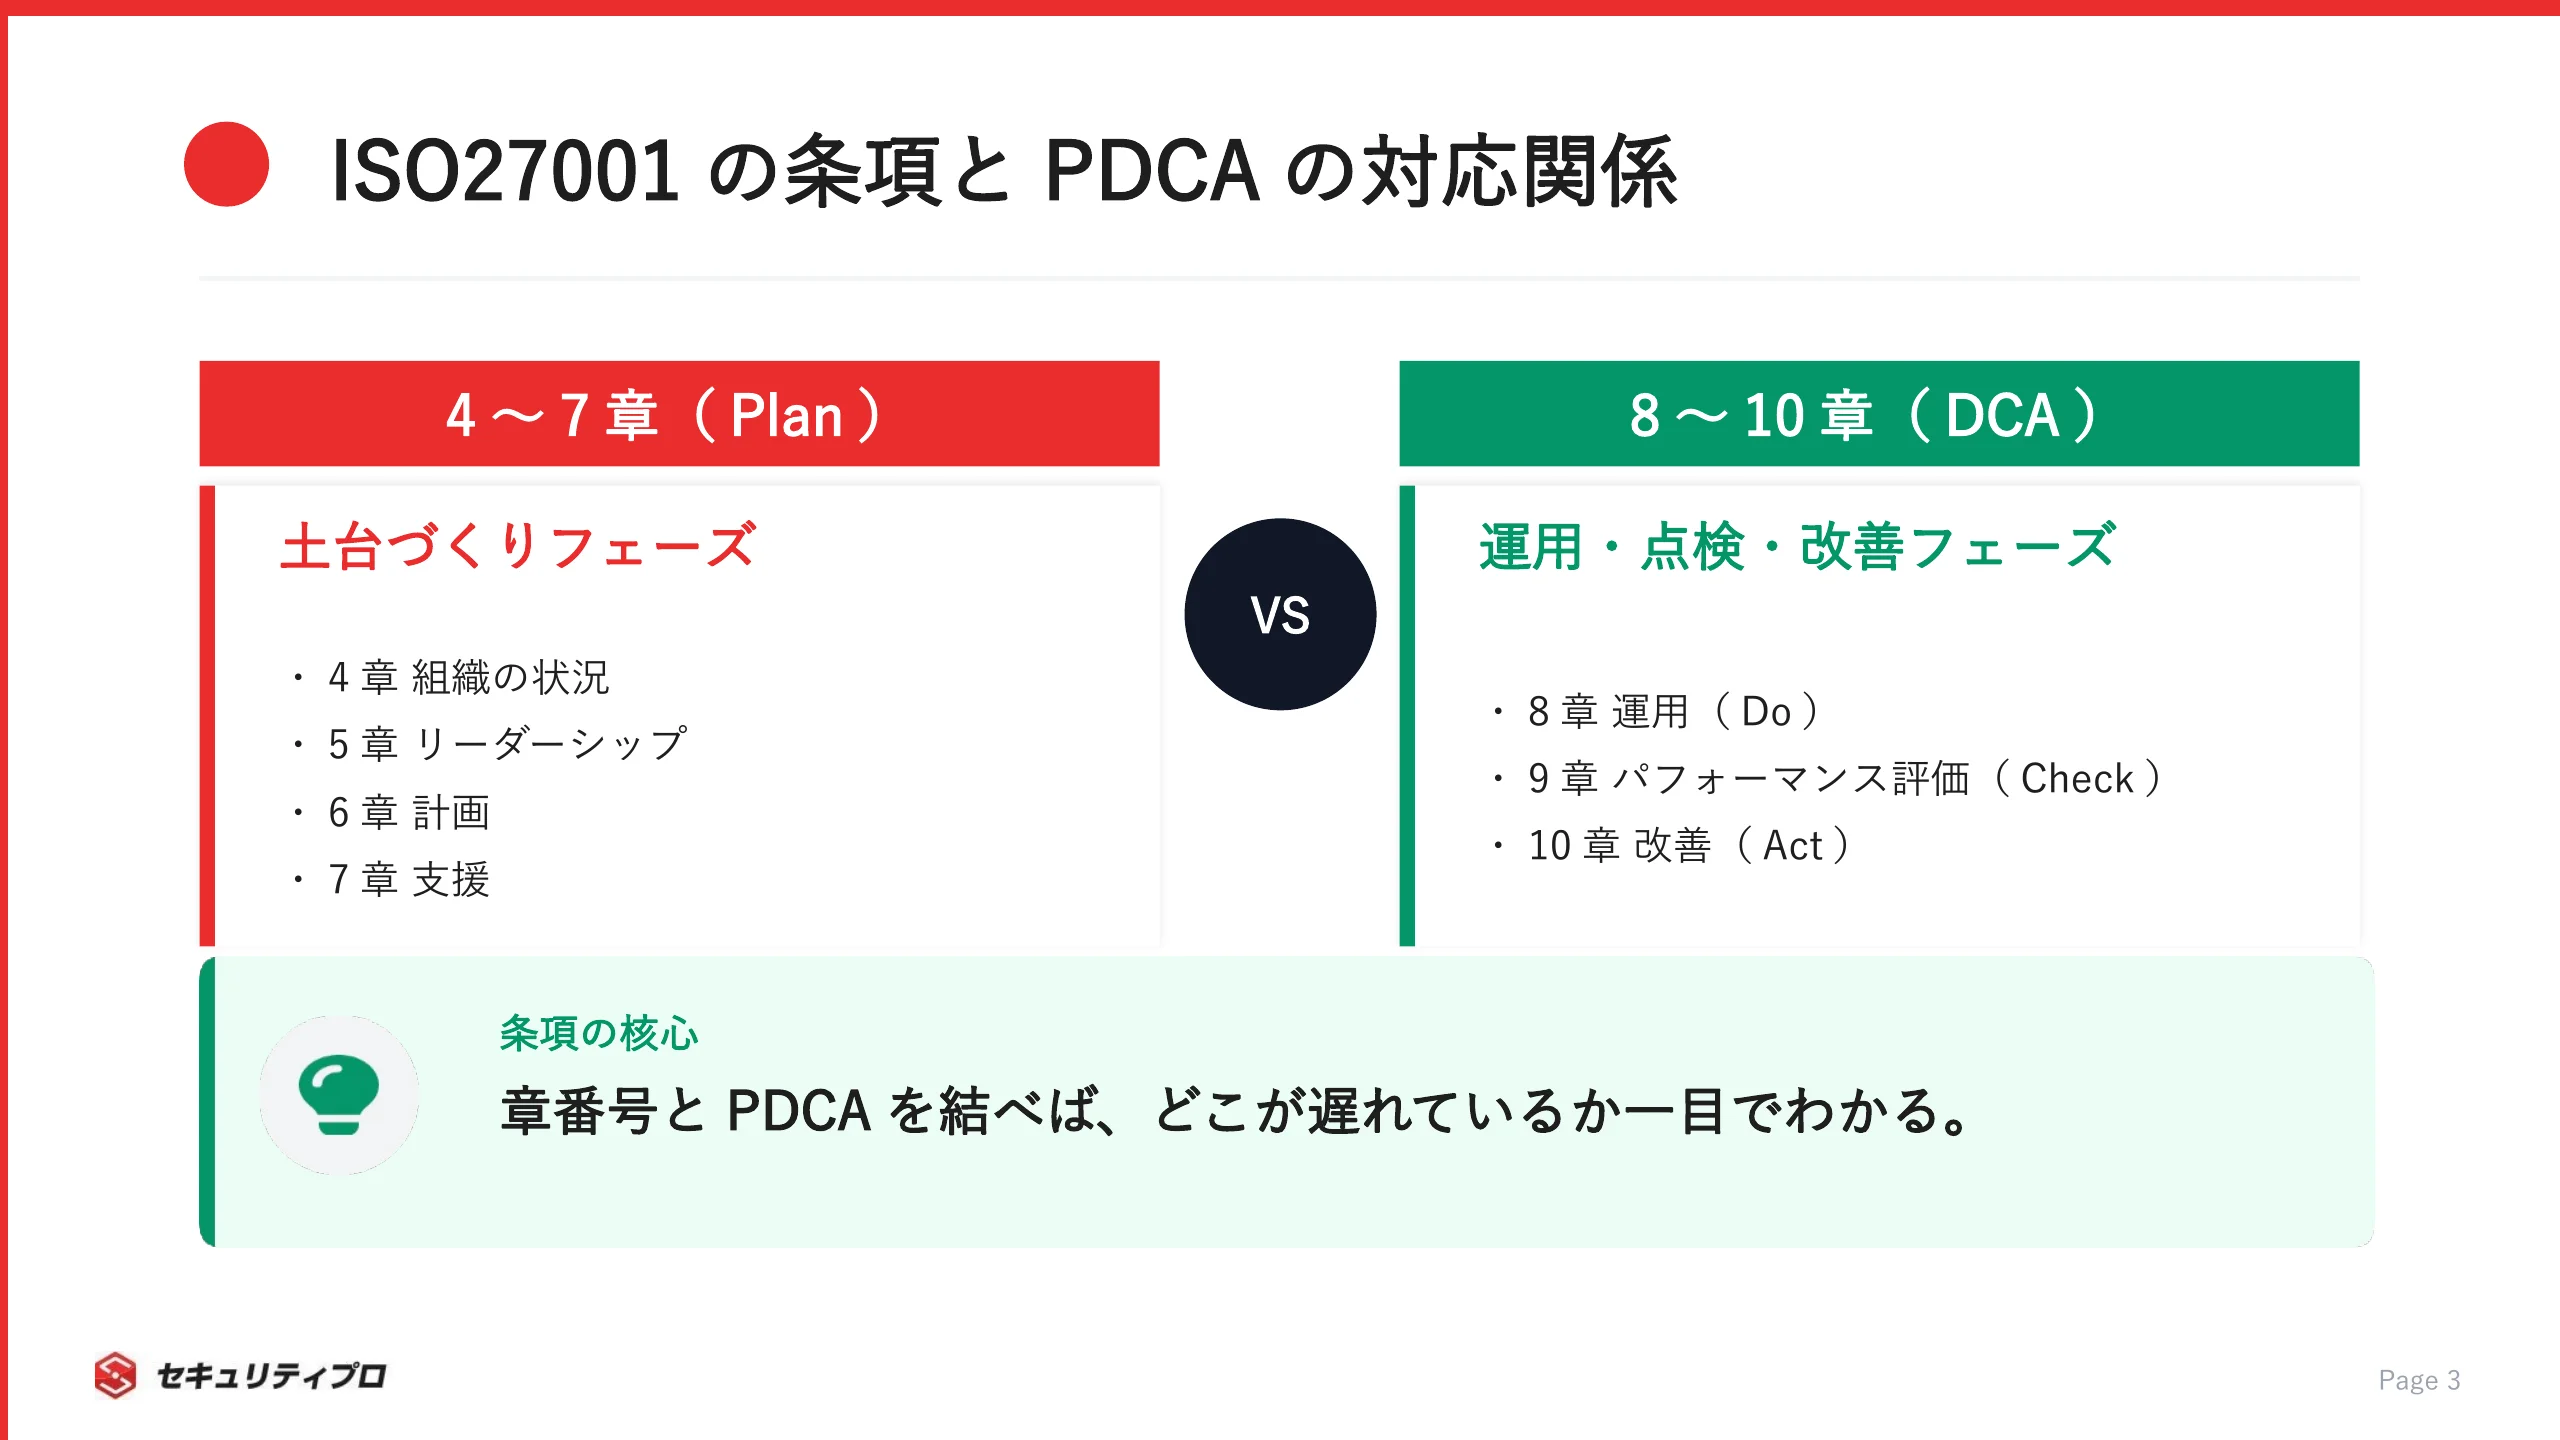
ISO27001の要求事項は4章から10章で構成され、それぞれがPDCAに対応しています。
どの章がどの段階に当たるかを整理すると、規格の理解がぐっと進みます。

  • Plan=4章「組織の状況」・5章「リーダーシップ」・6章「計画」・7章「支援」
  • Do=8章「運用」
  • Check=9章「パフォーマンス評価」
  • Act=10章「改善」

この章立ては、ISOマネジメントシステムに共通の構造(Harmonized Structure)に沿ったもので、4〜7章で土台を計画し、8章で運用、9章で点検、10章で改善へつなぎます。
ISO/IEC 27001:2022(Amd 1:2024と併せて適用)の本文も、この共通構造を反映して更新されました(ISMS認証基準(ISO/IEC 27001)の改訂|JIPDEC)。

規格の構造には歴史的な変化があります。
2005年版は、規格そのものがPDCAモデルを本文に明記していました。
2013年版以降は、ISO共通のマネジメントシステム構造に準拠する形へ変わり、PDCAは明文ではなく継続的改善の考え方として組み込まれています。

この共通構造は高位構造(HLS)とも呼ばれ、附属書SL(附属書L)として各マネジメント規格に整備されてきました(附属書L(元附属書SL)の改訂|IRCA)。
条項番号と段階を結びつけて読むと、自社の運用がどの要求に対応しているかで迷わなくなります。

ISMSのPDCAサイクルの回し方を4段階の具体タスクで解説

ここからは各段階で実際に何をやるのかを、手順で見ていきます。
自社に当てはめてみてください。

チップス

4段階もあると、どこから手をつければいいか分からなくなるでしゅ…

ボス

まずはPlanの適用範囲だ。守る範囲が決まっていないのに運用も点検もできん。土台から順に積め。

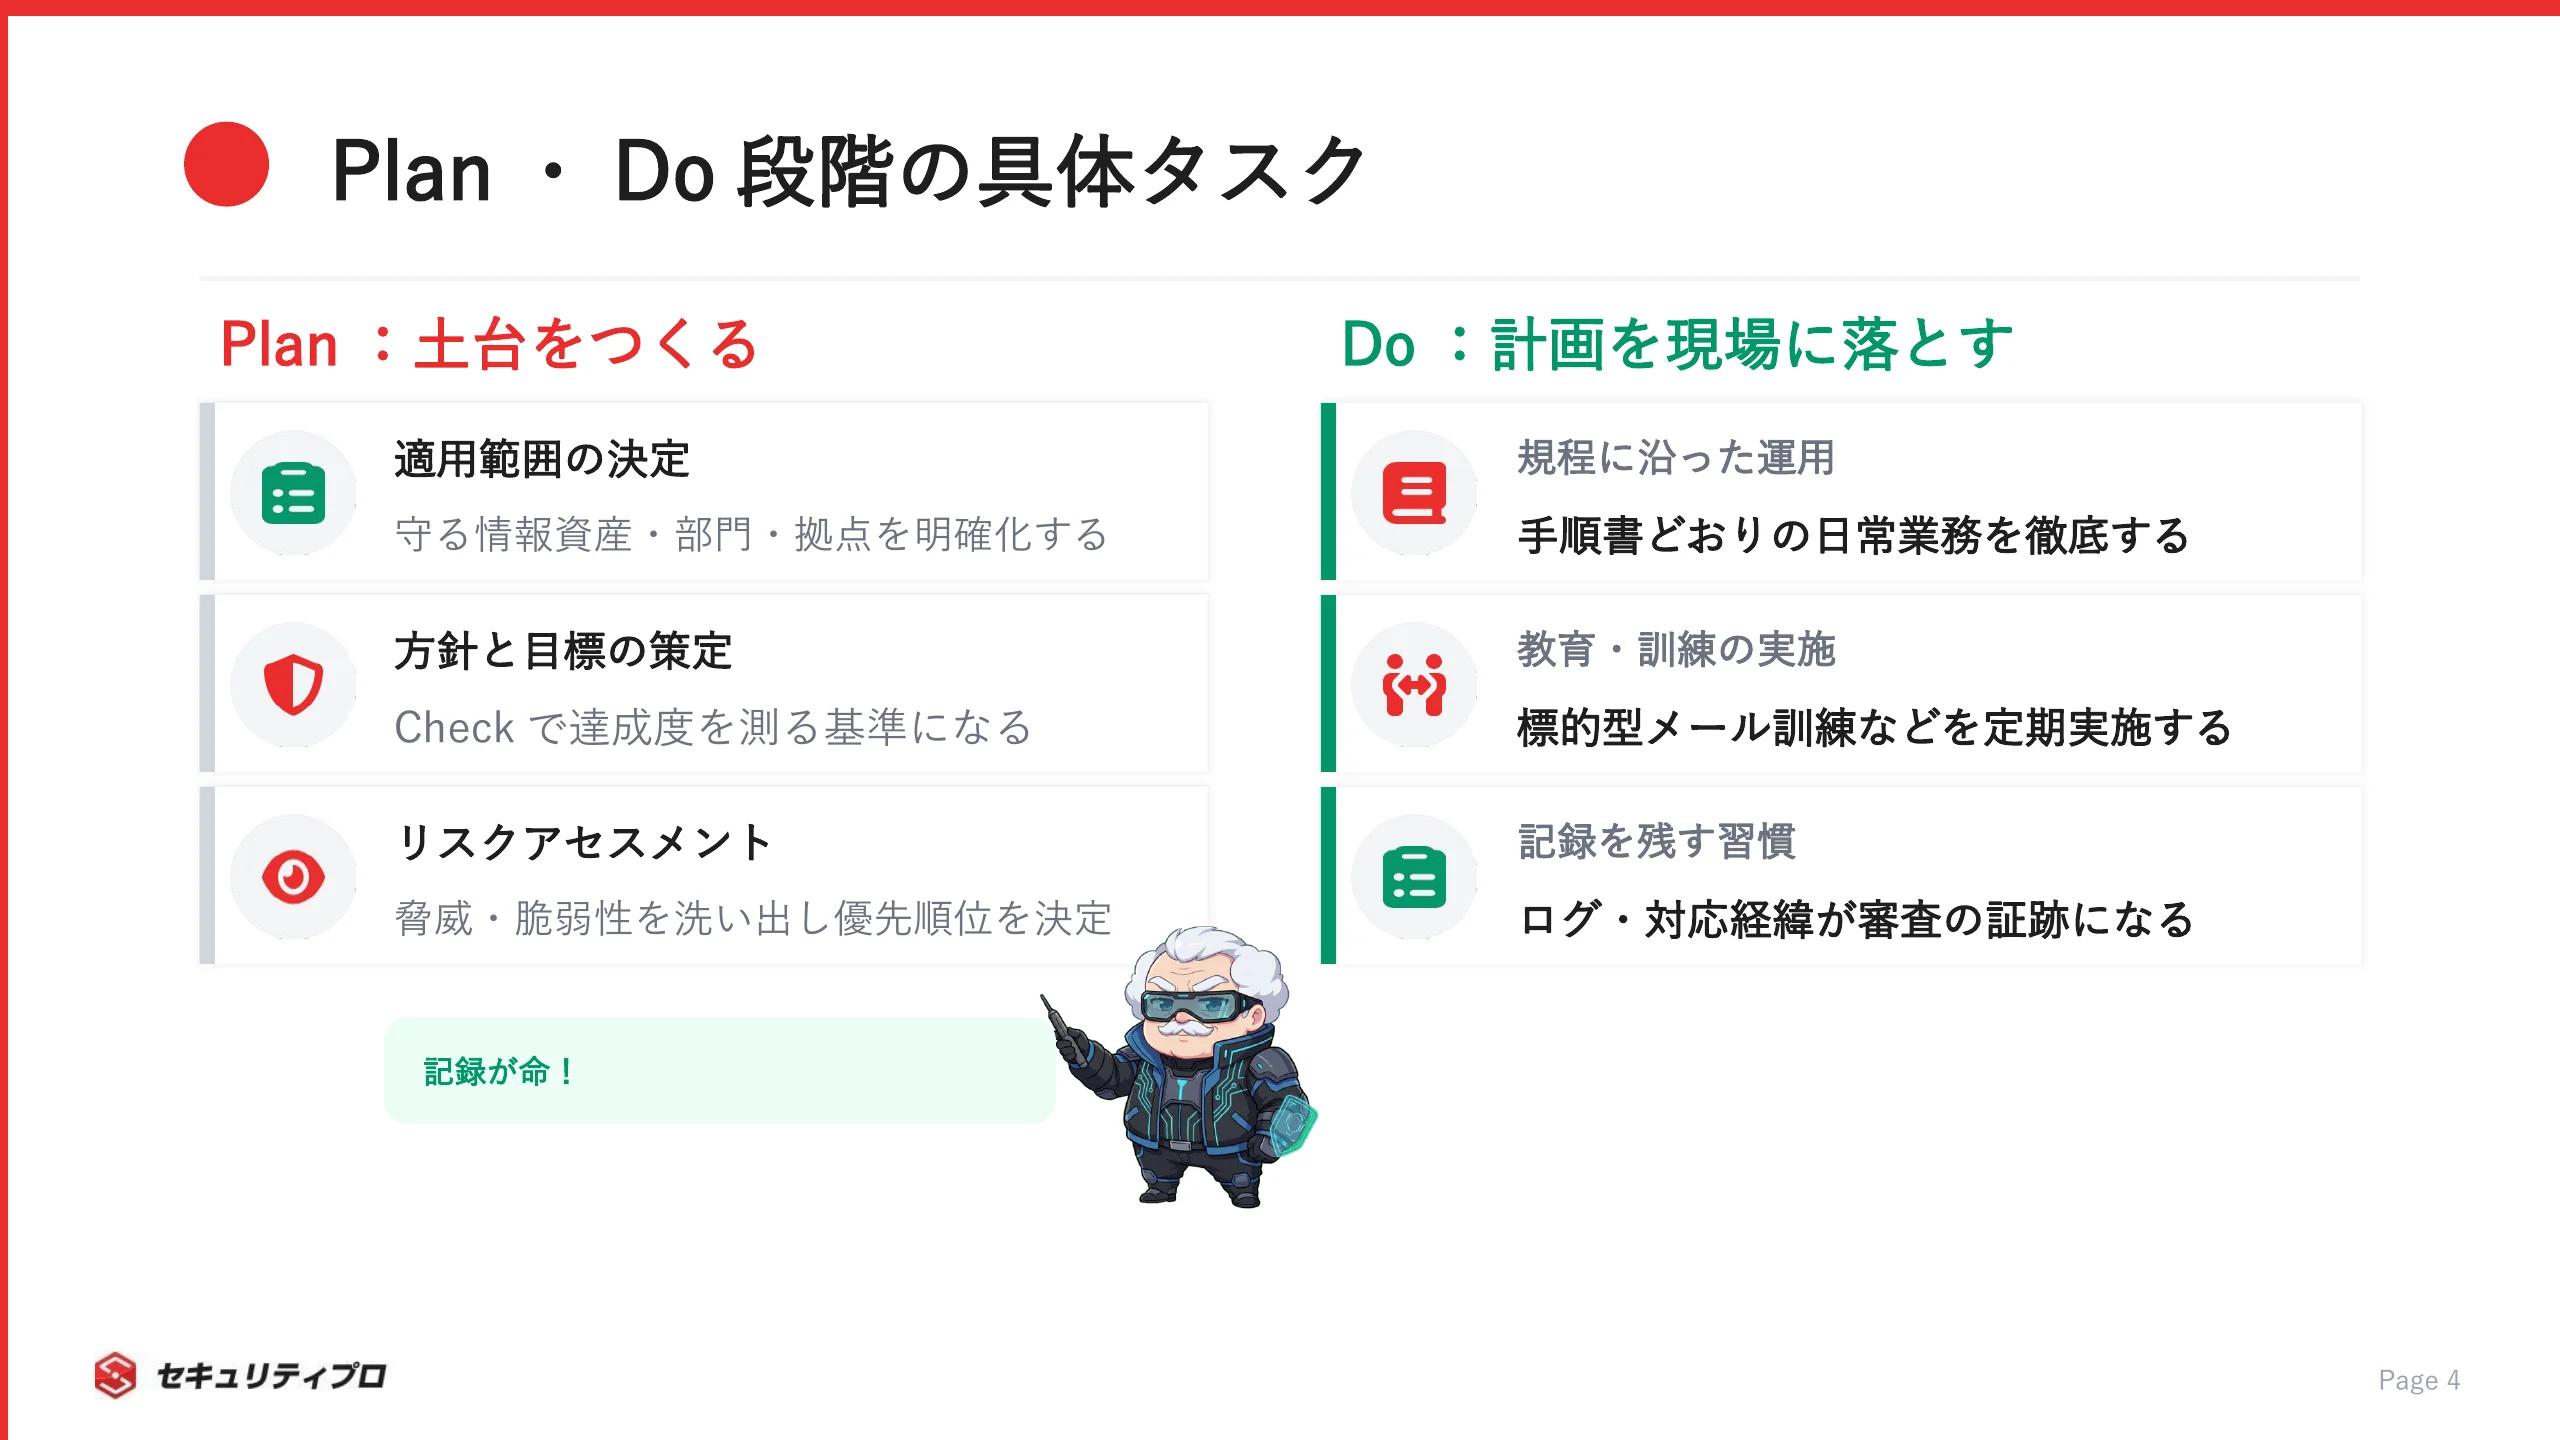
Plan:適用範囲の決定・リスクアセスメント・目標設定

Plan段階は、ISMS全体の土台をつくる工程です。
ここが曖昧だと、以降のDo・Check・Actがすべてぐらつきます。

Plan段階でやるべきことは、大きく次の3つです。

  • 適用範囲の決定(守る対象の情報資産・部門・拠点を明確にする)
  • 情報セキュリティ方針と目標の策定
  • リスクアセスメントとリスク対応計画の作成

特に適用範囲は、あとから広げると監査も文書も作り直しになります。
最初に「どこまでを守るのか」を関係部門と握っておくのが肝心です。

リスクアセスメントでは、情報資産ごとに脅威と脆弱性を洗い出し、対応の優先順位を決めます。
ここで決めた目標が、後段のCheckで「達成できたか」を測る基準になります。
土台づくりを丁寧にやるほど、PDCAは軽く回るようになります。

Do:規程の運用・教育訓練・インシデント対応

Do段階は、Planで決めたことを現場に落とし込む工程です。
計画が「絵に描いた餅」で終わるかどうかは、ここで決まります。

現場で回すのは、主に次の活動です。

  • 規程・手順書に沿った日々の運用
  • 従業員への教育・訓練(標的型メール訓練など)
  • インシデントの管理と記録

見落とされがちなのが記録です。
アクセスログ、インシデント対応の経緯、教育の実施記録などは、次のCheck段階で「本当に運用できていたか」を確かめる材料になります。

記録がなければ、監査で「やっていました」と口で言っても証明できません。
運用と同時に記録を残す習慣を、現場のルーティンに組み込んでおきましょう。
この積み重ねが、後の審査対応をぐっとラクにします。

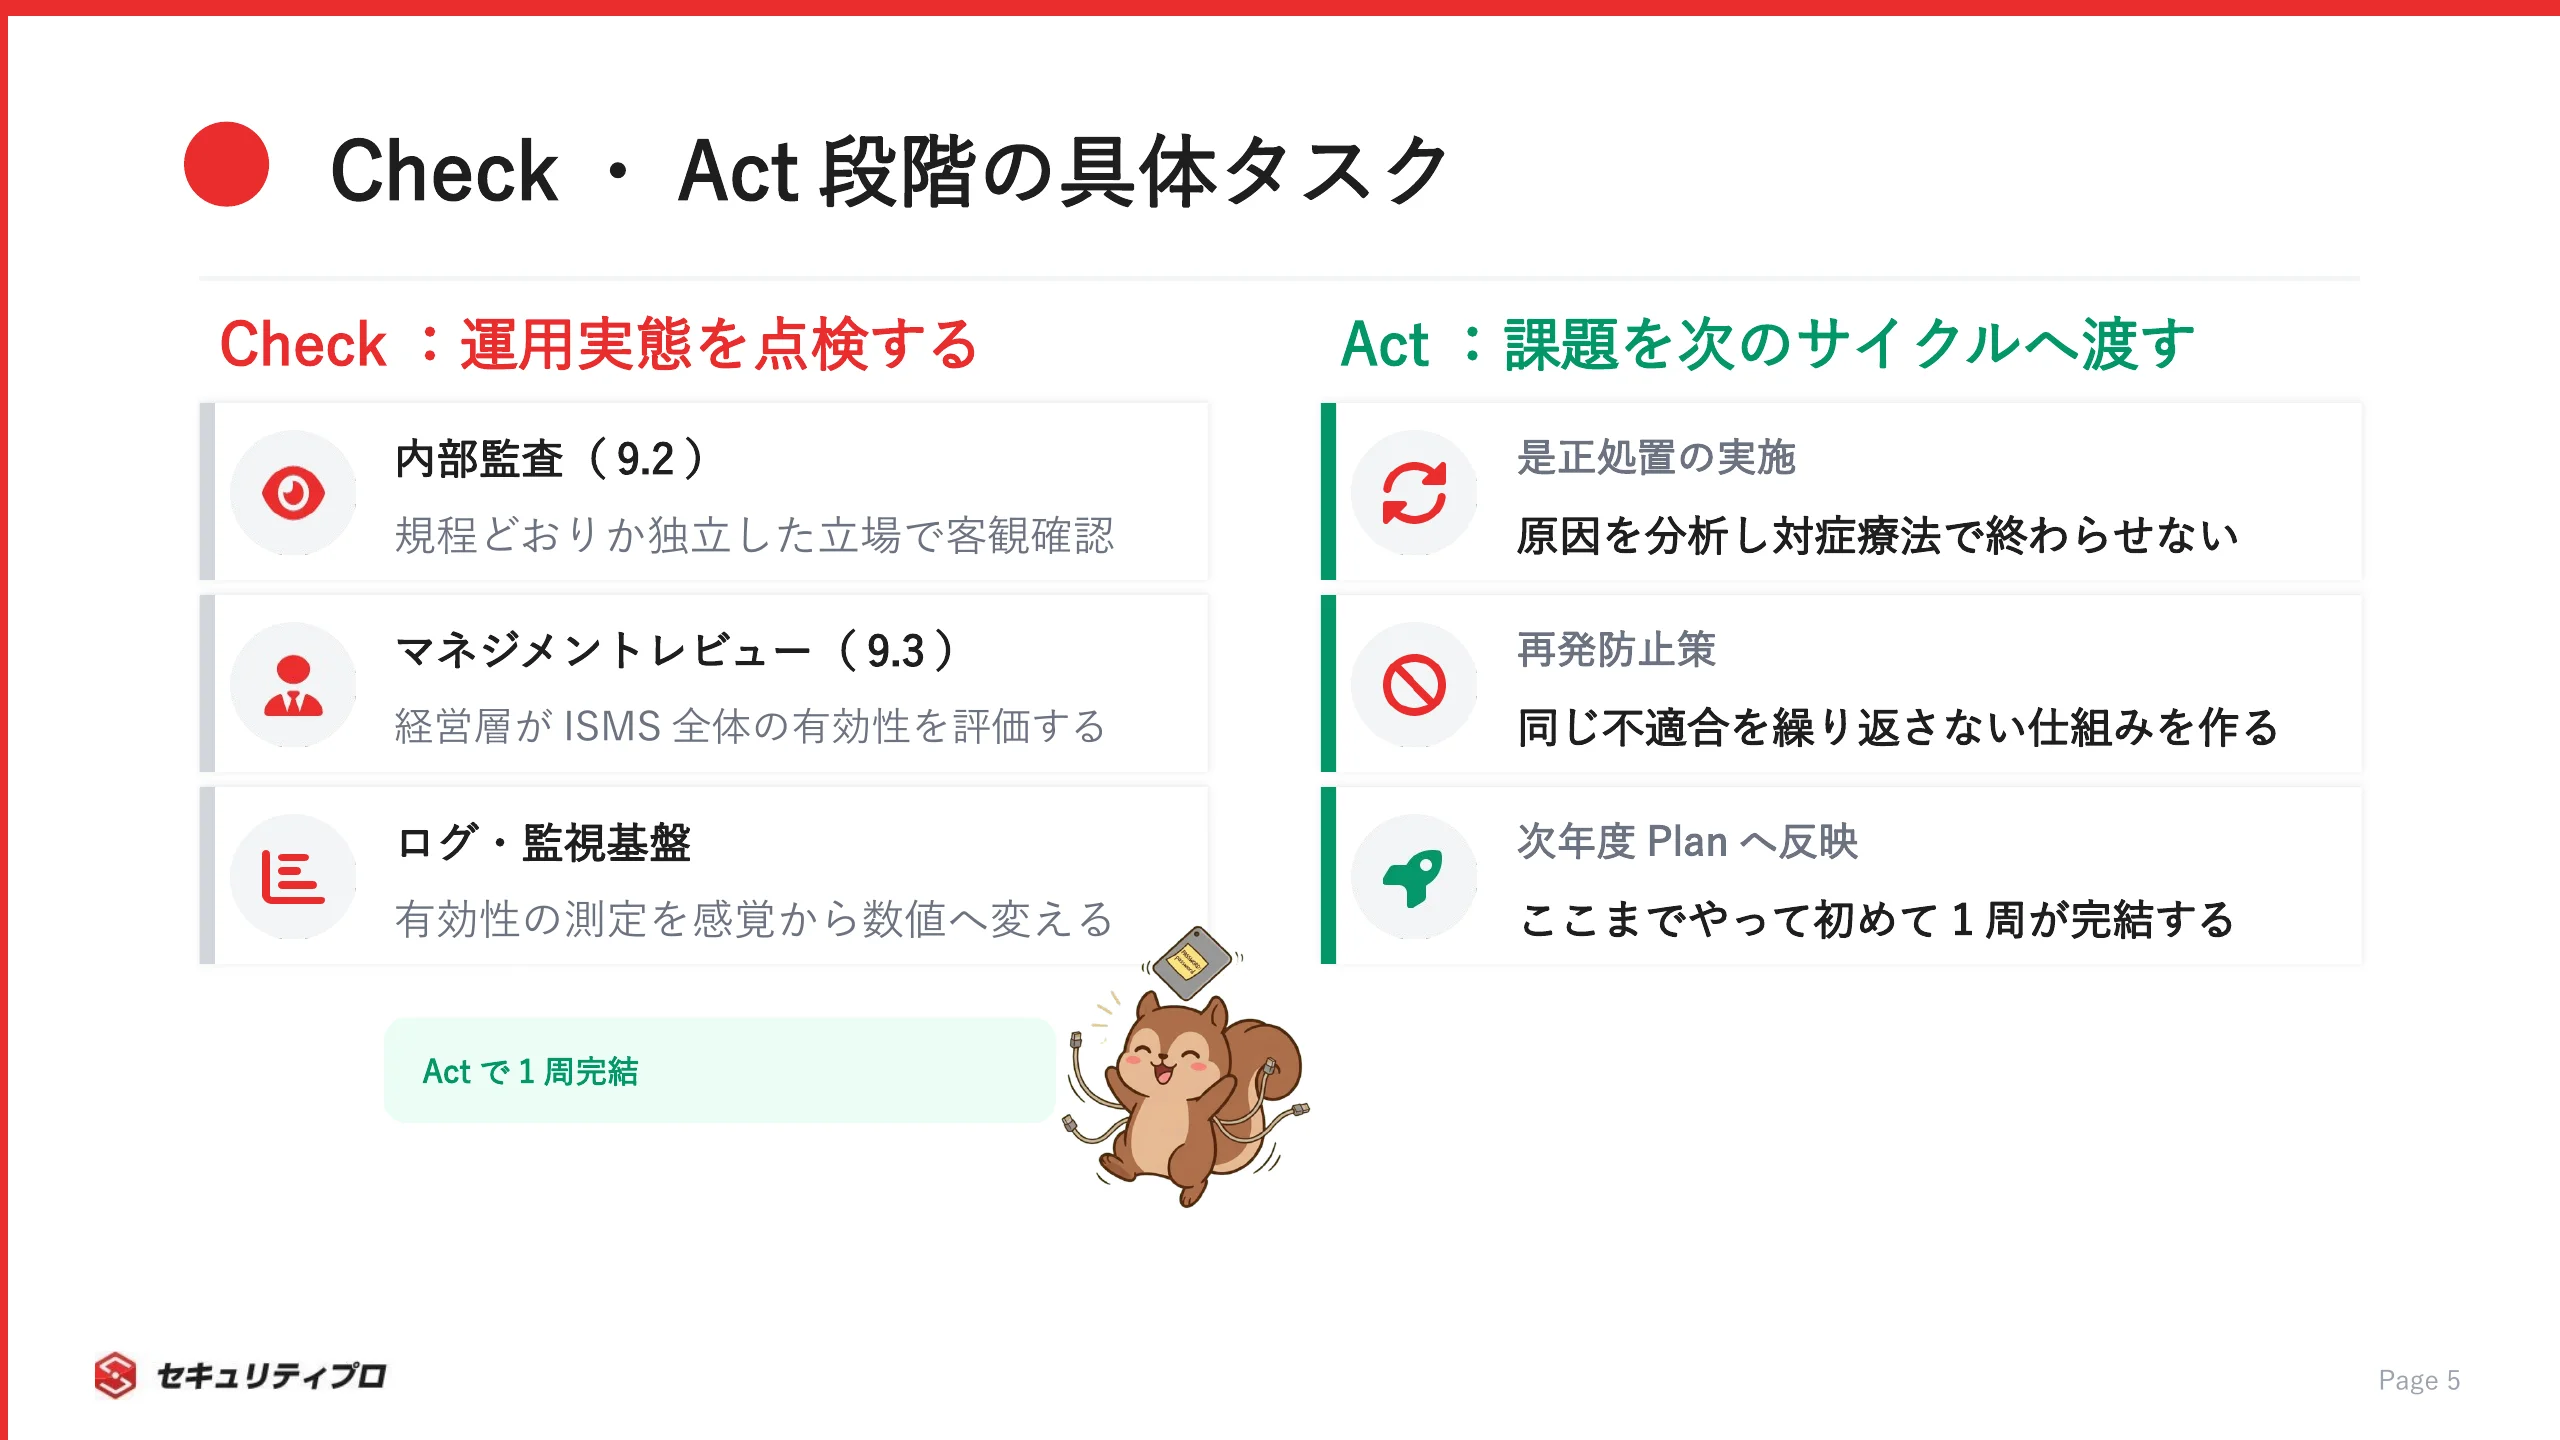
Check:内部監査とマネジメントレビューで運用を点検する

Check段階は、ISMSがきちんと回っているかを確かめる、いわばISMSの肝です。
仕組みが機能しているかを、内部の視点で客観的に点検します。

点検の柱は、役割の違う2つの活動です。

  • 内部監査(9.2相当):規程どおりに運用されているかを独立した立場で確認
  • マネジメントレビュー(9.3相当):経営層がISMS全体の有効性を評価し、方針を見直す

内部監査は現場の実態を、マネジメントレビューは経営の判断を担います。
この点検を支えるのが、Do段階で残したログや記録です。

ログの収集・分析基盤が整っていないと、有効性の測定は「感覚」になってしまいます。
実務では、こうしたログ設計や監視基盤の構築を専門に担う人材も動いています(ログ設計・構築・PMOのセキュリティフリーランス案件)。

ただ、点検は形式化しやすく、ここが形骸化の入り口にもなります。

Act:是正処置と継続的改善につなげる

Act段階は、点検で見つかった課題を次のサイクルへ渡す締めの工程です。
ここでPDCAが一巡し、次のPlanへつながります。

Act段階で取り組むことは次のとおりです。

  • 不適合への是正処置(原因を分析し、対症療法で終わらせない)
  • 再発防止策の実施
  • 改善内容の次年度Planへの反映

継続的改善は、ISO27001がはっきり求めている要求事項です(10章「改善」)。
「不適合が見つかった=失敗」ではありません。

むしろ課題を拾って直せる組織こそ、ISMSが機能している証拠です。
是正処置を記録し、次の計画に織り込むところまでやって、はじめて1周が完結します。
この輪を止めずに回し続けることが、情報セキュリティの成熟につながります。

ISMSのPDCAが「形だけ」で止まる原因と回し続けるコツ

多くの担当者がつまずくのが形骸化です。
担当者からよく聞くのが、Do段階の形骸化です。
監査前だけ動いて、日常のログを誰も見ていないケースは珍しくありません。

原因と、明日から使える回し続けるコツを整理します。

ありがちな形骸化パターン(文書だけ・更新前だけ稼働)

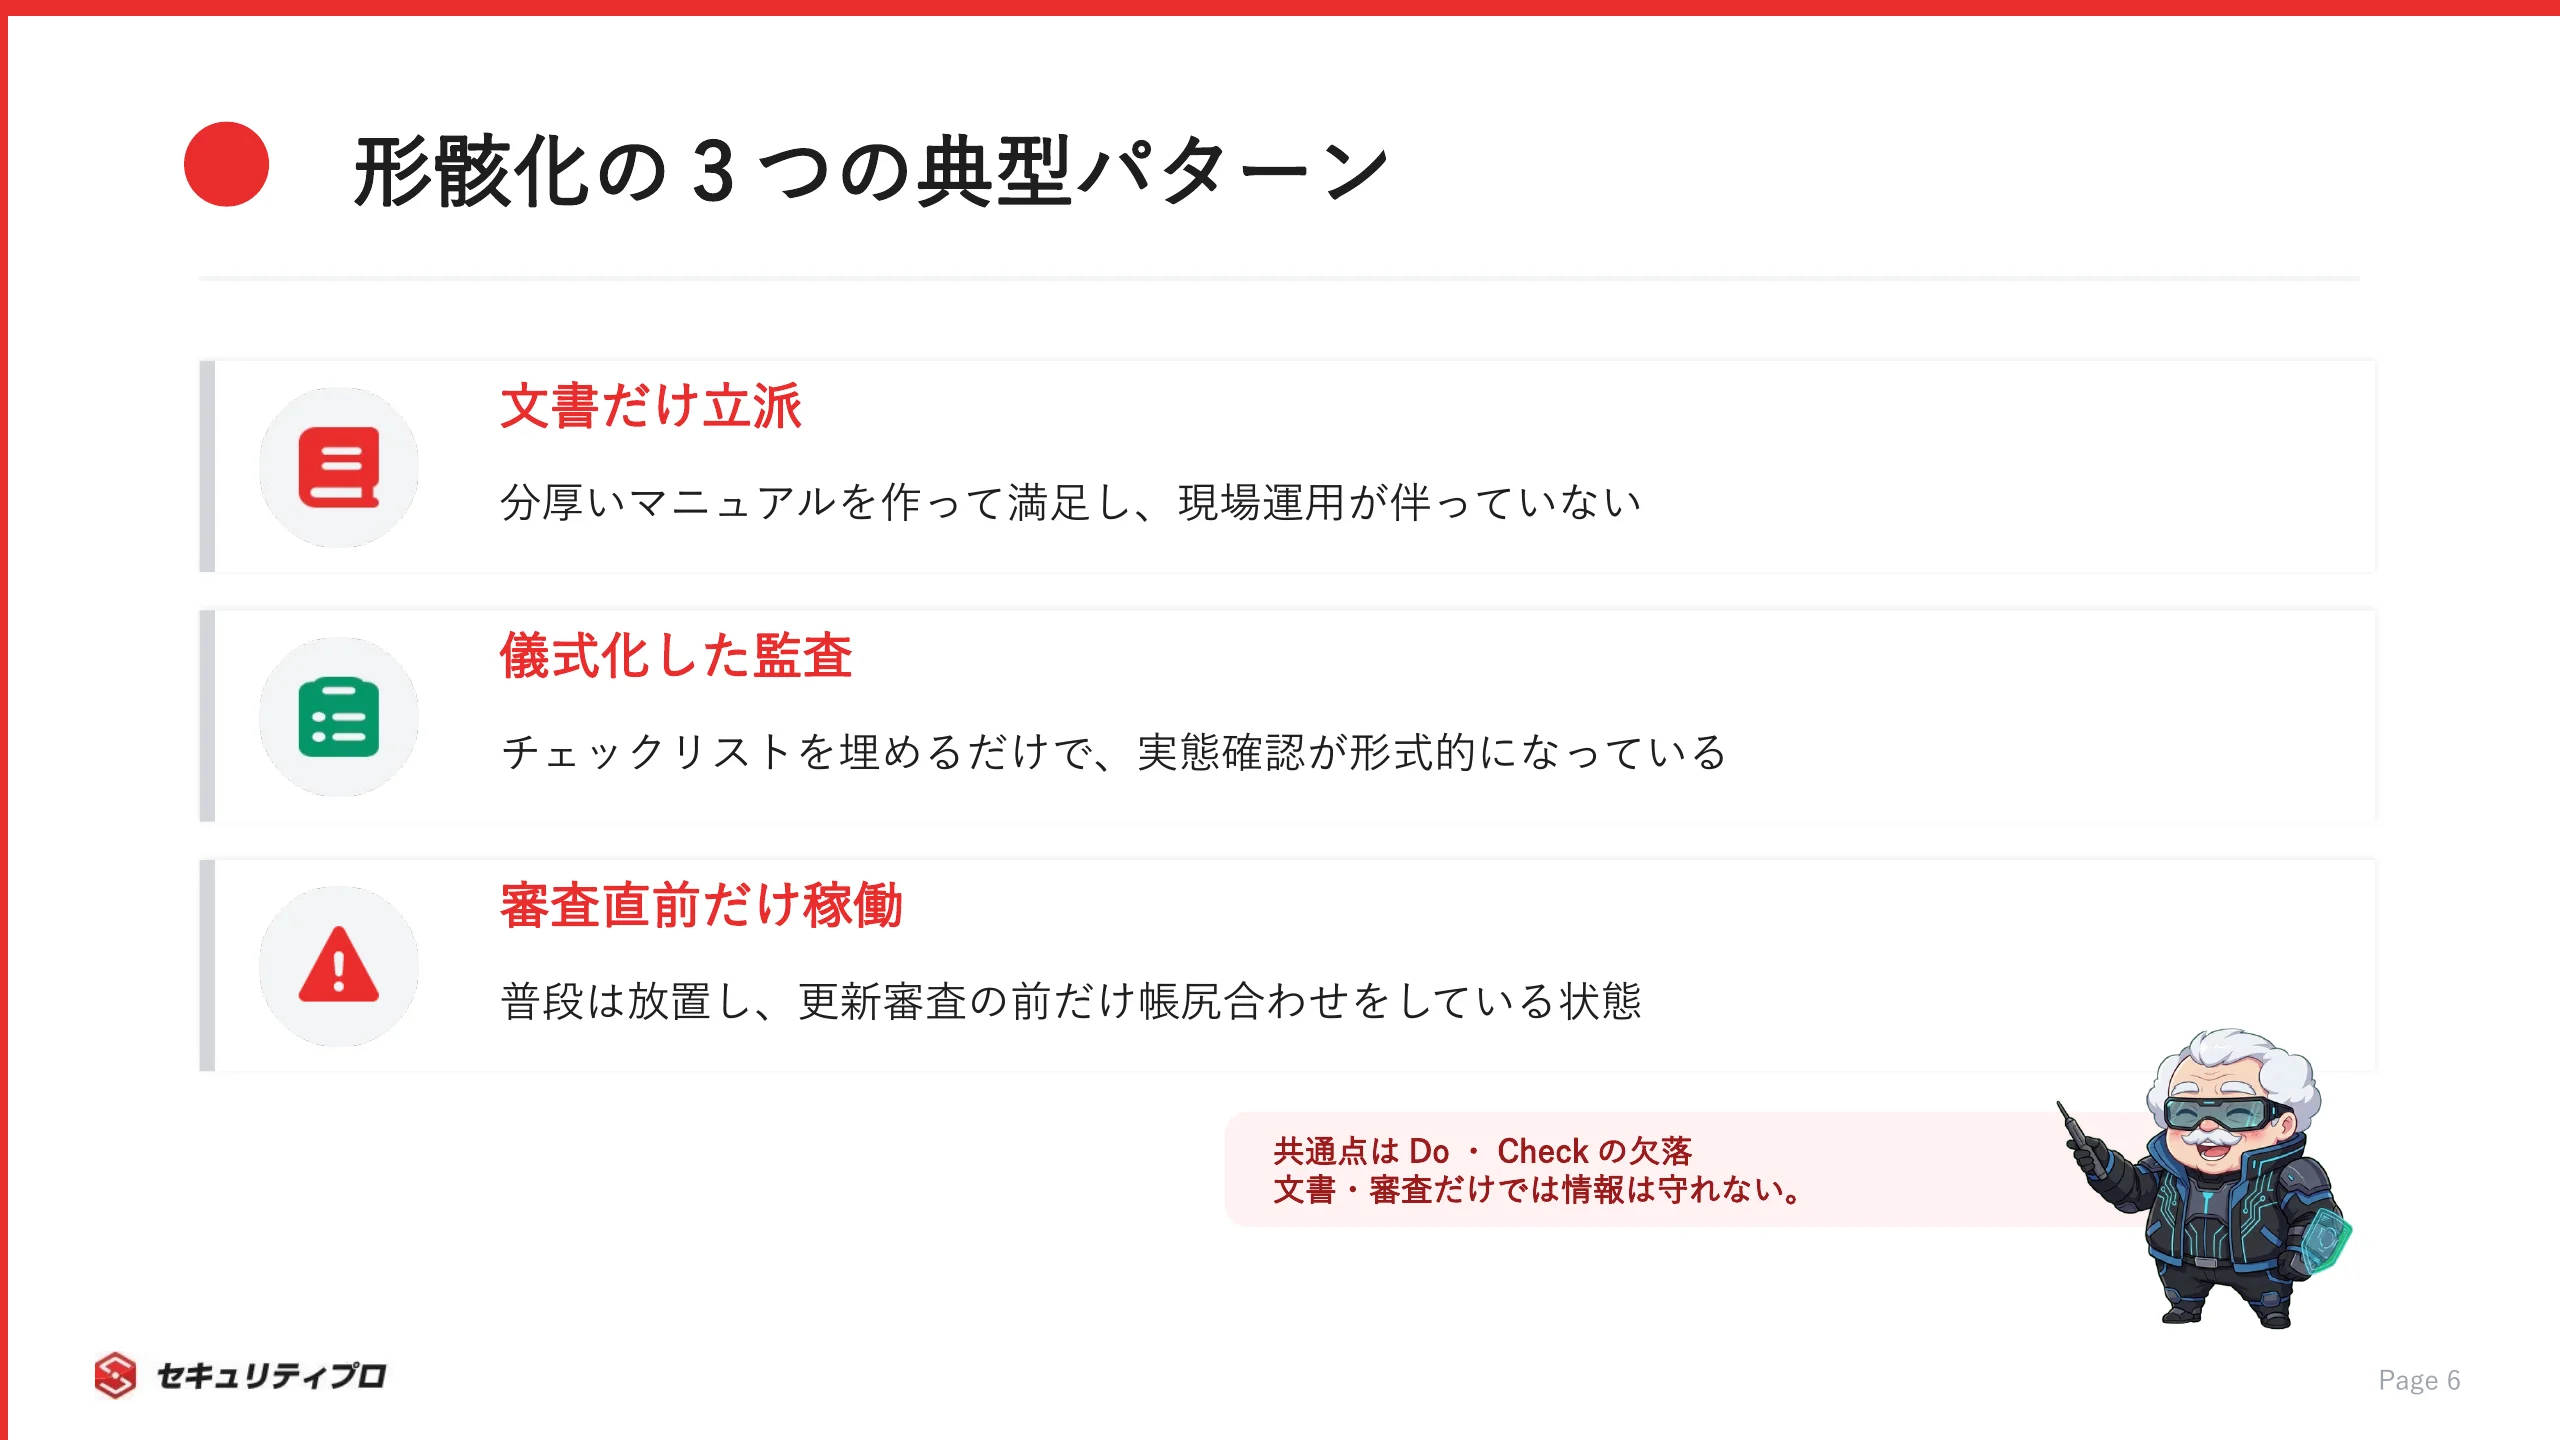
ISMSが「形だけ」になるのには、いくつか共通のパターンがあります。
自社に心当たりがないか、確かめてみてください。

  • 文書は立派だが、現場の運用実態がともなっていない
  • 内部監査がチェックリストを埋めるだけの儀式になっている
  • 審査の直前だけ帳尻を合わせ、普段は放置している

これらに共通するのは、PDCAの「Do」と「Check」が抜け落ちている点です。
PlanとAct、つまり文書づくりと審査対応だけが年に数回動き、間の日常運用が止まっています。

この状態が続くと、情報セキュリティは紙の上だけのものになり、実際のリスクには対応できません。
まずは「うちも当てはまるかも」と気づくことが、形骸化から抜け出す第一歩です。

チップス

うち、まさに書類作って終わってる気がするんでしゅ…どうすればいいんでしゅか?

ボス

気づけたなら上出来だ。処方はシンプルでな、責任者を決めて、小さく、日常に混ぜて回すことだ。次で具体的に話す。

実務で回し続けるための工夫(責任の明確化・小さく回す)

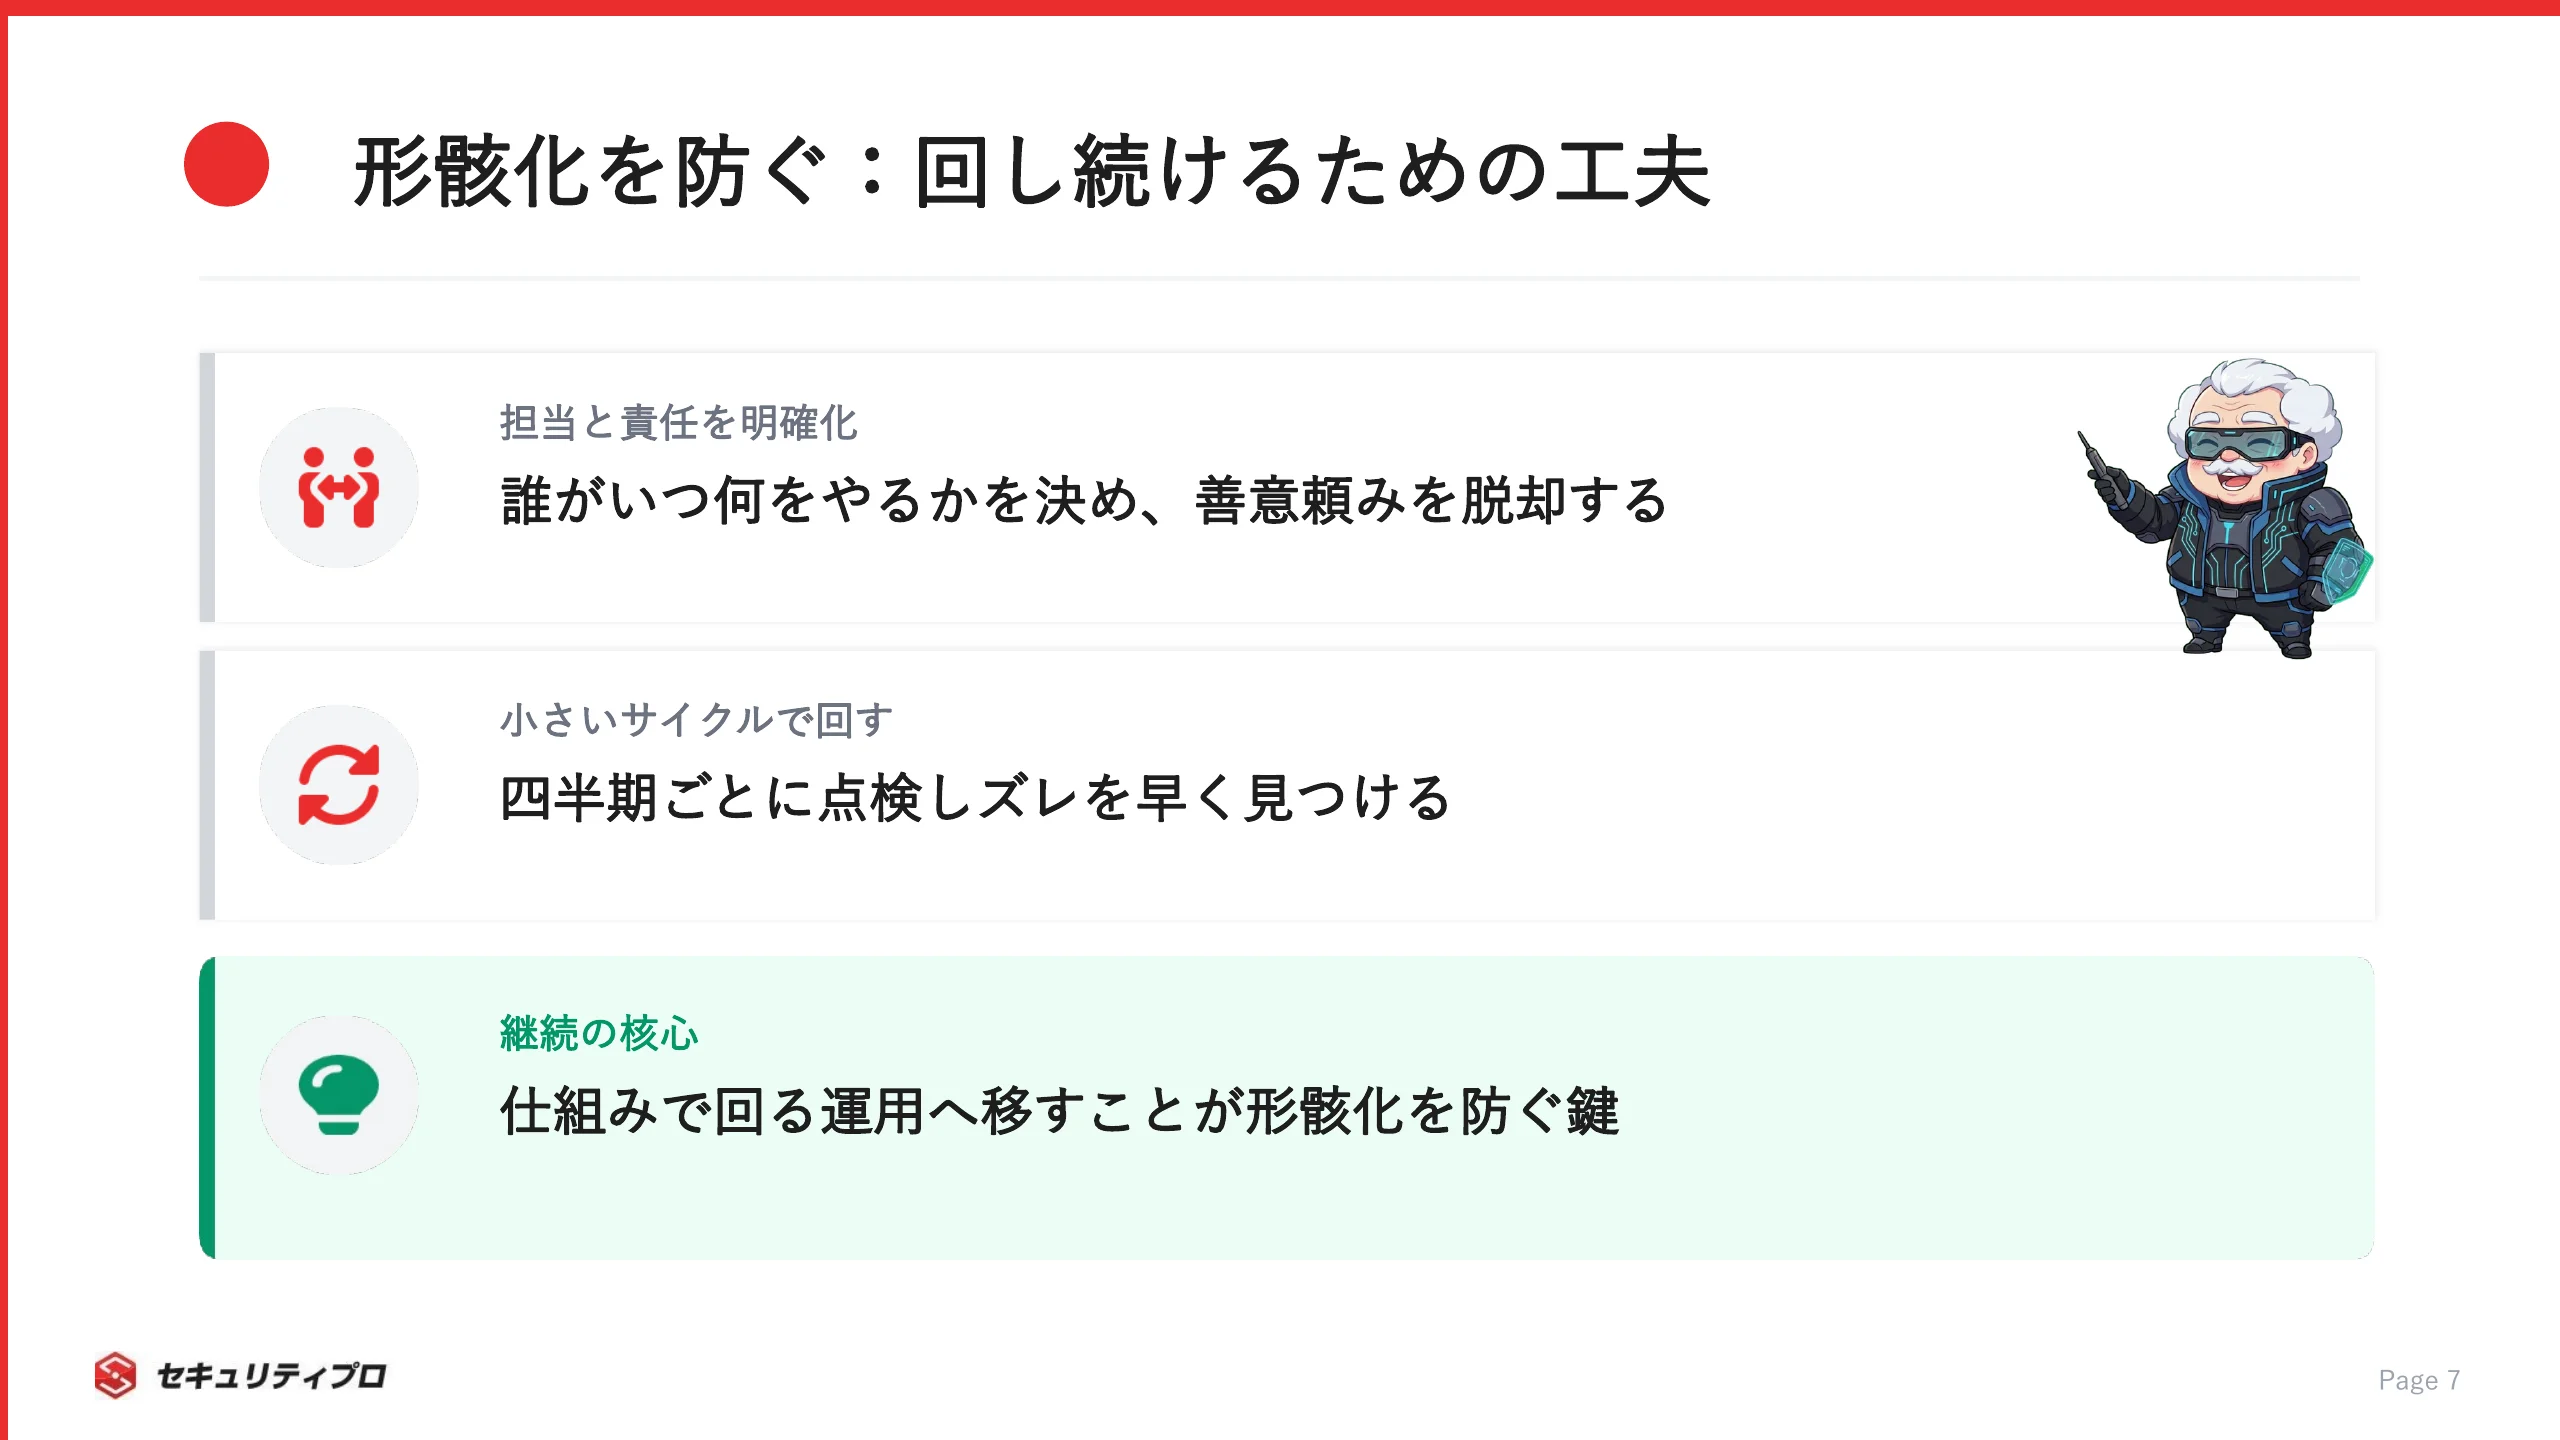
形骸化を防ぐには、大掛かりな仕組みより地道な工夫が効きます。
明日から取り入れられる処方を挙げます。

  • 各段階の担当・責任を明確にする(誰がいつ何をやるかを決める)
  • 日常業務のなかにセキュリティ活動を組み込む
  • 年1回ではなく四半期など小さいサイクルで回す
  • 記録はまとめてではなく、その都度残す

特に効くのが「小さく回す」ことです。
年1回の大きなPDCAだと、1年分の運用を審査前に思い出す羽目になります。
四半期ごとに小さく点検すれば、ズレを早く見つけて直せます。

責任の所在をはっきりさせておくことも欠かせません。
こうした組織的なガバナンス整備を専門に進める動きもあります(セキュリティガバナンス推進・体制構築案件)。

「担当者の善意」に頼る運用から、「仕組みで回る」運用へ移すことが、続けるための鍵になります。

ISMSのPDCAと認証審査・3年更新サイクルの関係

PDCAの運用実績は、認証審査にそのまま直結します。
3年サイクルとの関係を見ていきましょう。

維持審査・更新審査で見られるのは3年間の運用実績

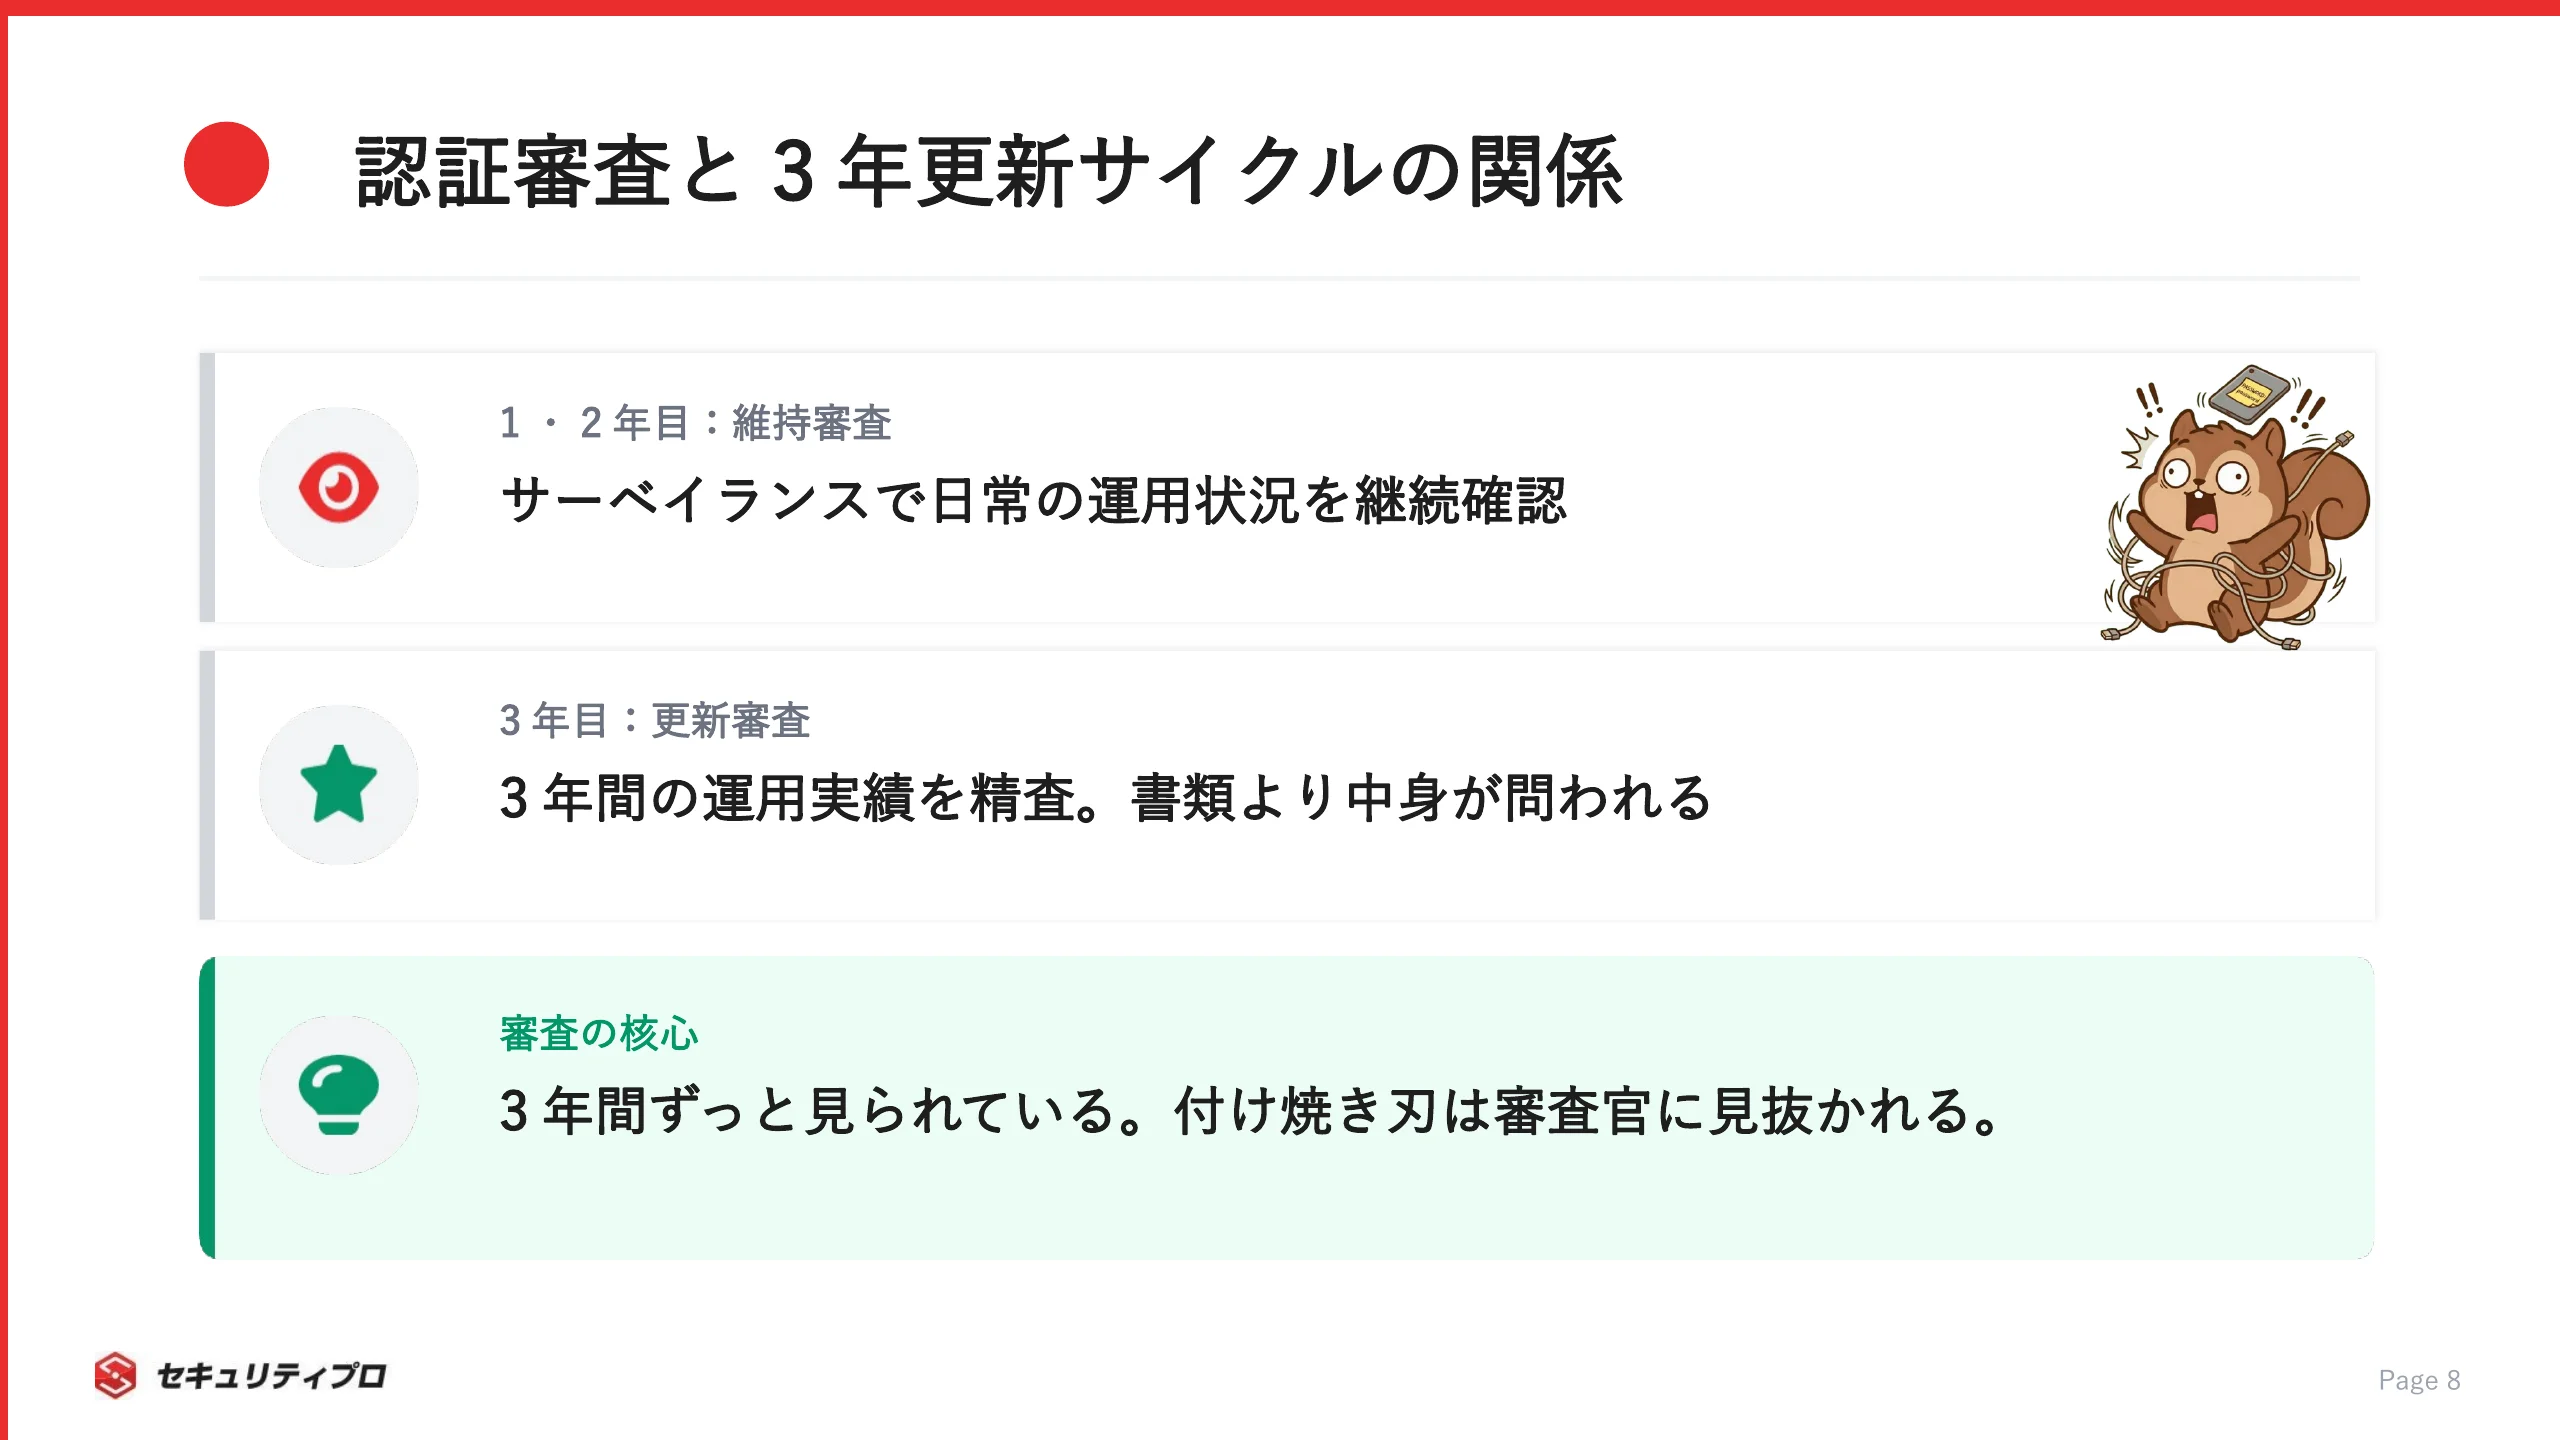
ISMS認証の有効期間は原則3年です。
この3年のなかで、審査は段階的に行われます。

  • 1年目・2年目:維持審査(サーベイランス)で運用状況を確認
  • 3年目:更新審査で過去3年の運用実績を精査

更新審査では、適用範囲全体と要求事項が原則としてすべて対象になります(ISMS適合性評価制度の文書|ISMS-AC)。
ここで問われるのは、書類の出来栄えよりも「3年間きちんと回してきたか」という運用の中身です。

金融など規制の厳しい業界では、業界固有のルール整備と運用維持がさらに重く問われます(銀行グループのセキュリティガバナンス・FISC対応・ルール策定案件)。
日々の運用実績こそが、審査の合否を分ける材料になります。

チップス

3年に1回がんばればいいってことでしゅか?

ボス

逆だ。3年間ずっと見られてる。付け焼き刃は審査官にすぐ見抜かれるぞ。

PDCAの記録が審査対応をラクにする理由

毎日PDCAを回して記録を残しておくと、審査対応の負荷は大きく下がります。
記録そのものが、運用の証跡になるからです。

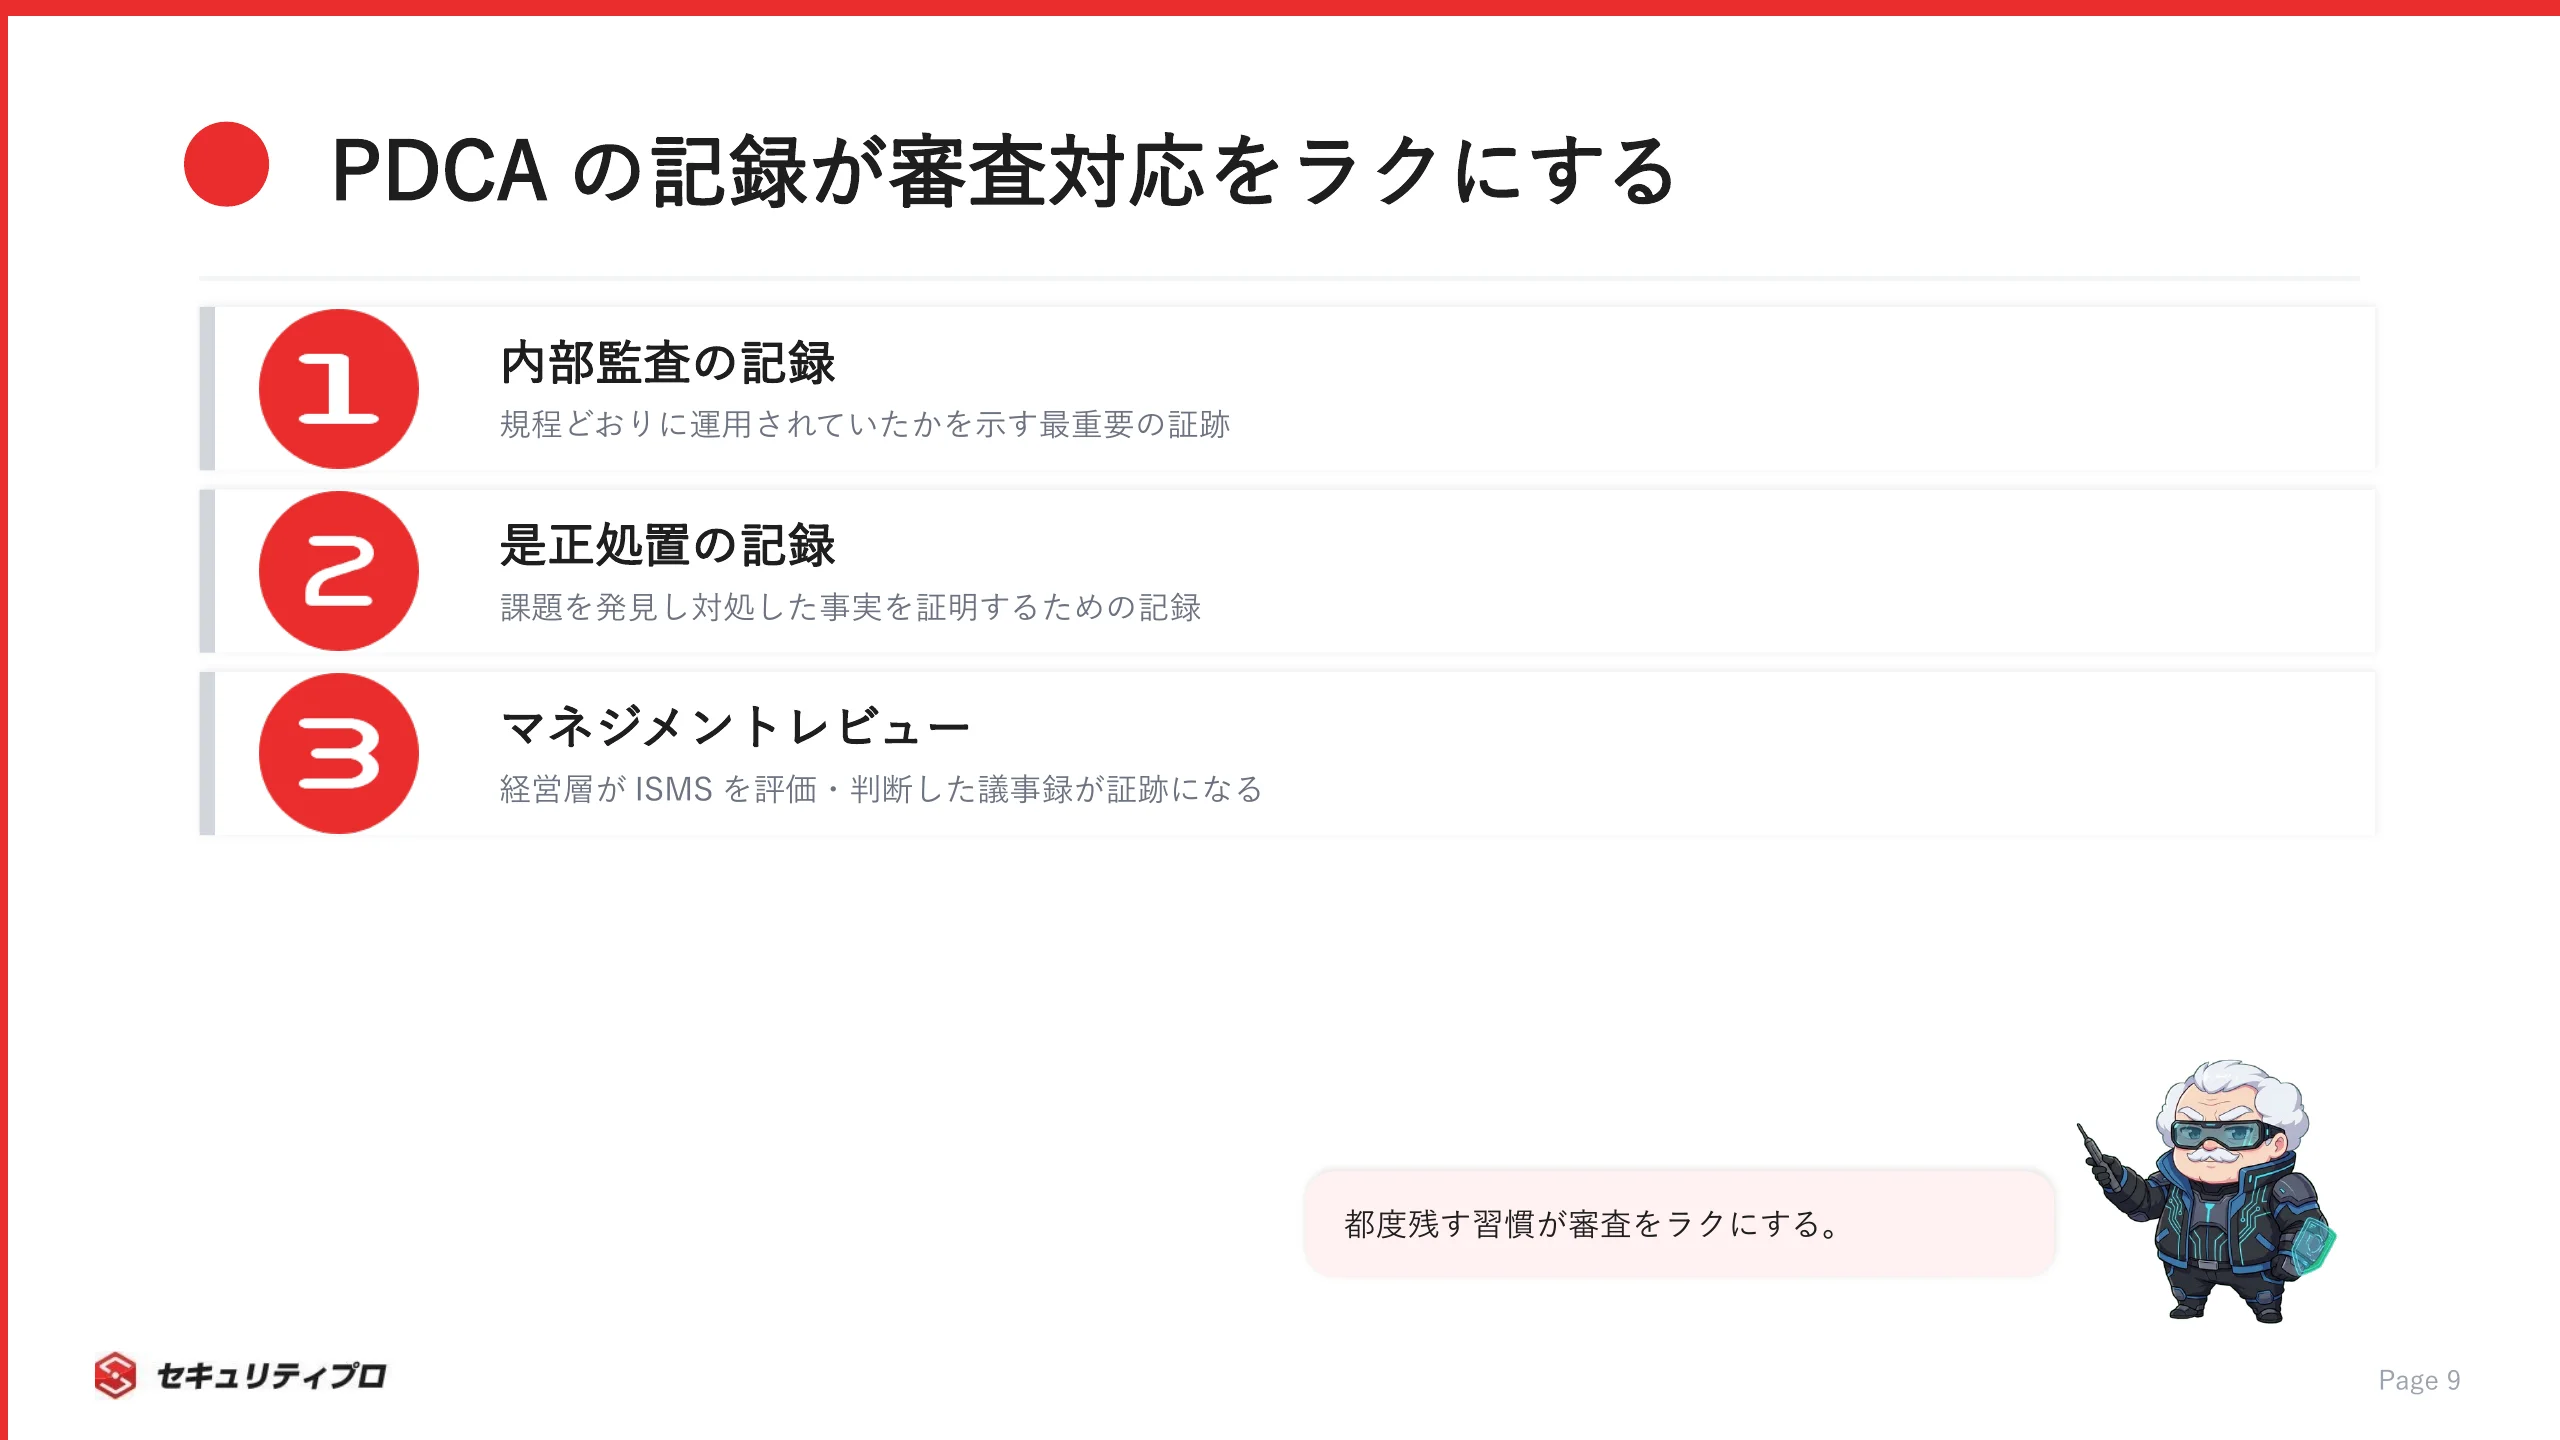
審査で証跡になる主な記録は次のとおりです。

  • 内部監査の記録
  • 是正処置の記録
  • マネジメントレビューの議事録

これらが日常的にそろっていれば、審査前に慌てて資料を作り直す必要がありません。
逆に記録がなければ、「運用していた事実」を証明できず、指摘につながります。

付け焼き刃で3年分をまとめて用意するより、都度残しておくほうが結局はラクです。
PDCAを止めずに回すことは、セキュリティレベルの向上と審査対応の軽減を同時にかなえます。
続けて運用することが、形骸化を防ぐいちばん確かな処方です。

ISMS運用・PDCAの経験はセキュリティ人材としてどう評価されるか

ISMS運用の経験は、GRC人材として市場価値があります。
フリーランスの案件でも正社員としての転職でも評価される専門性です。
キャリアの視点から見ていきましょう。

GRC・ISMS運用スキルが求められる案件と単価感

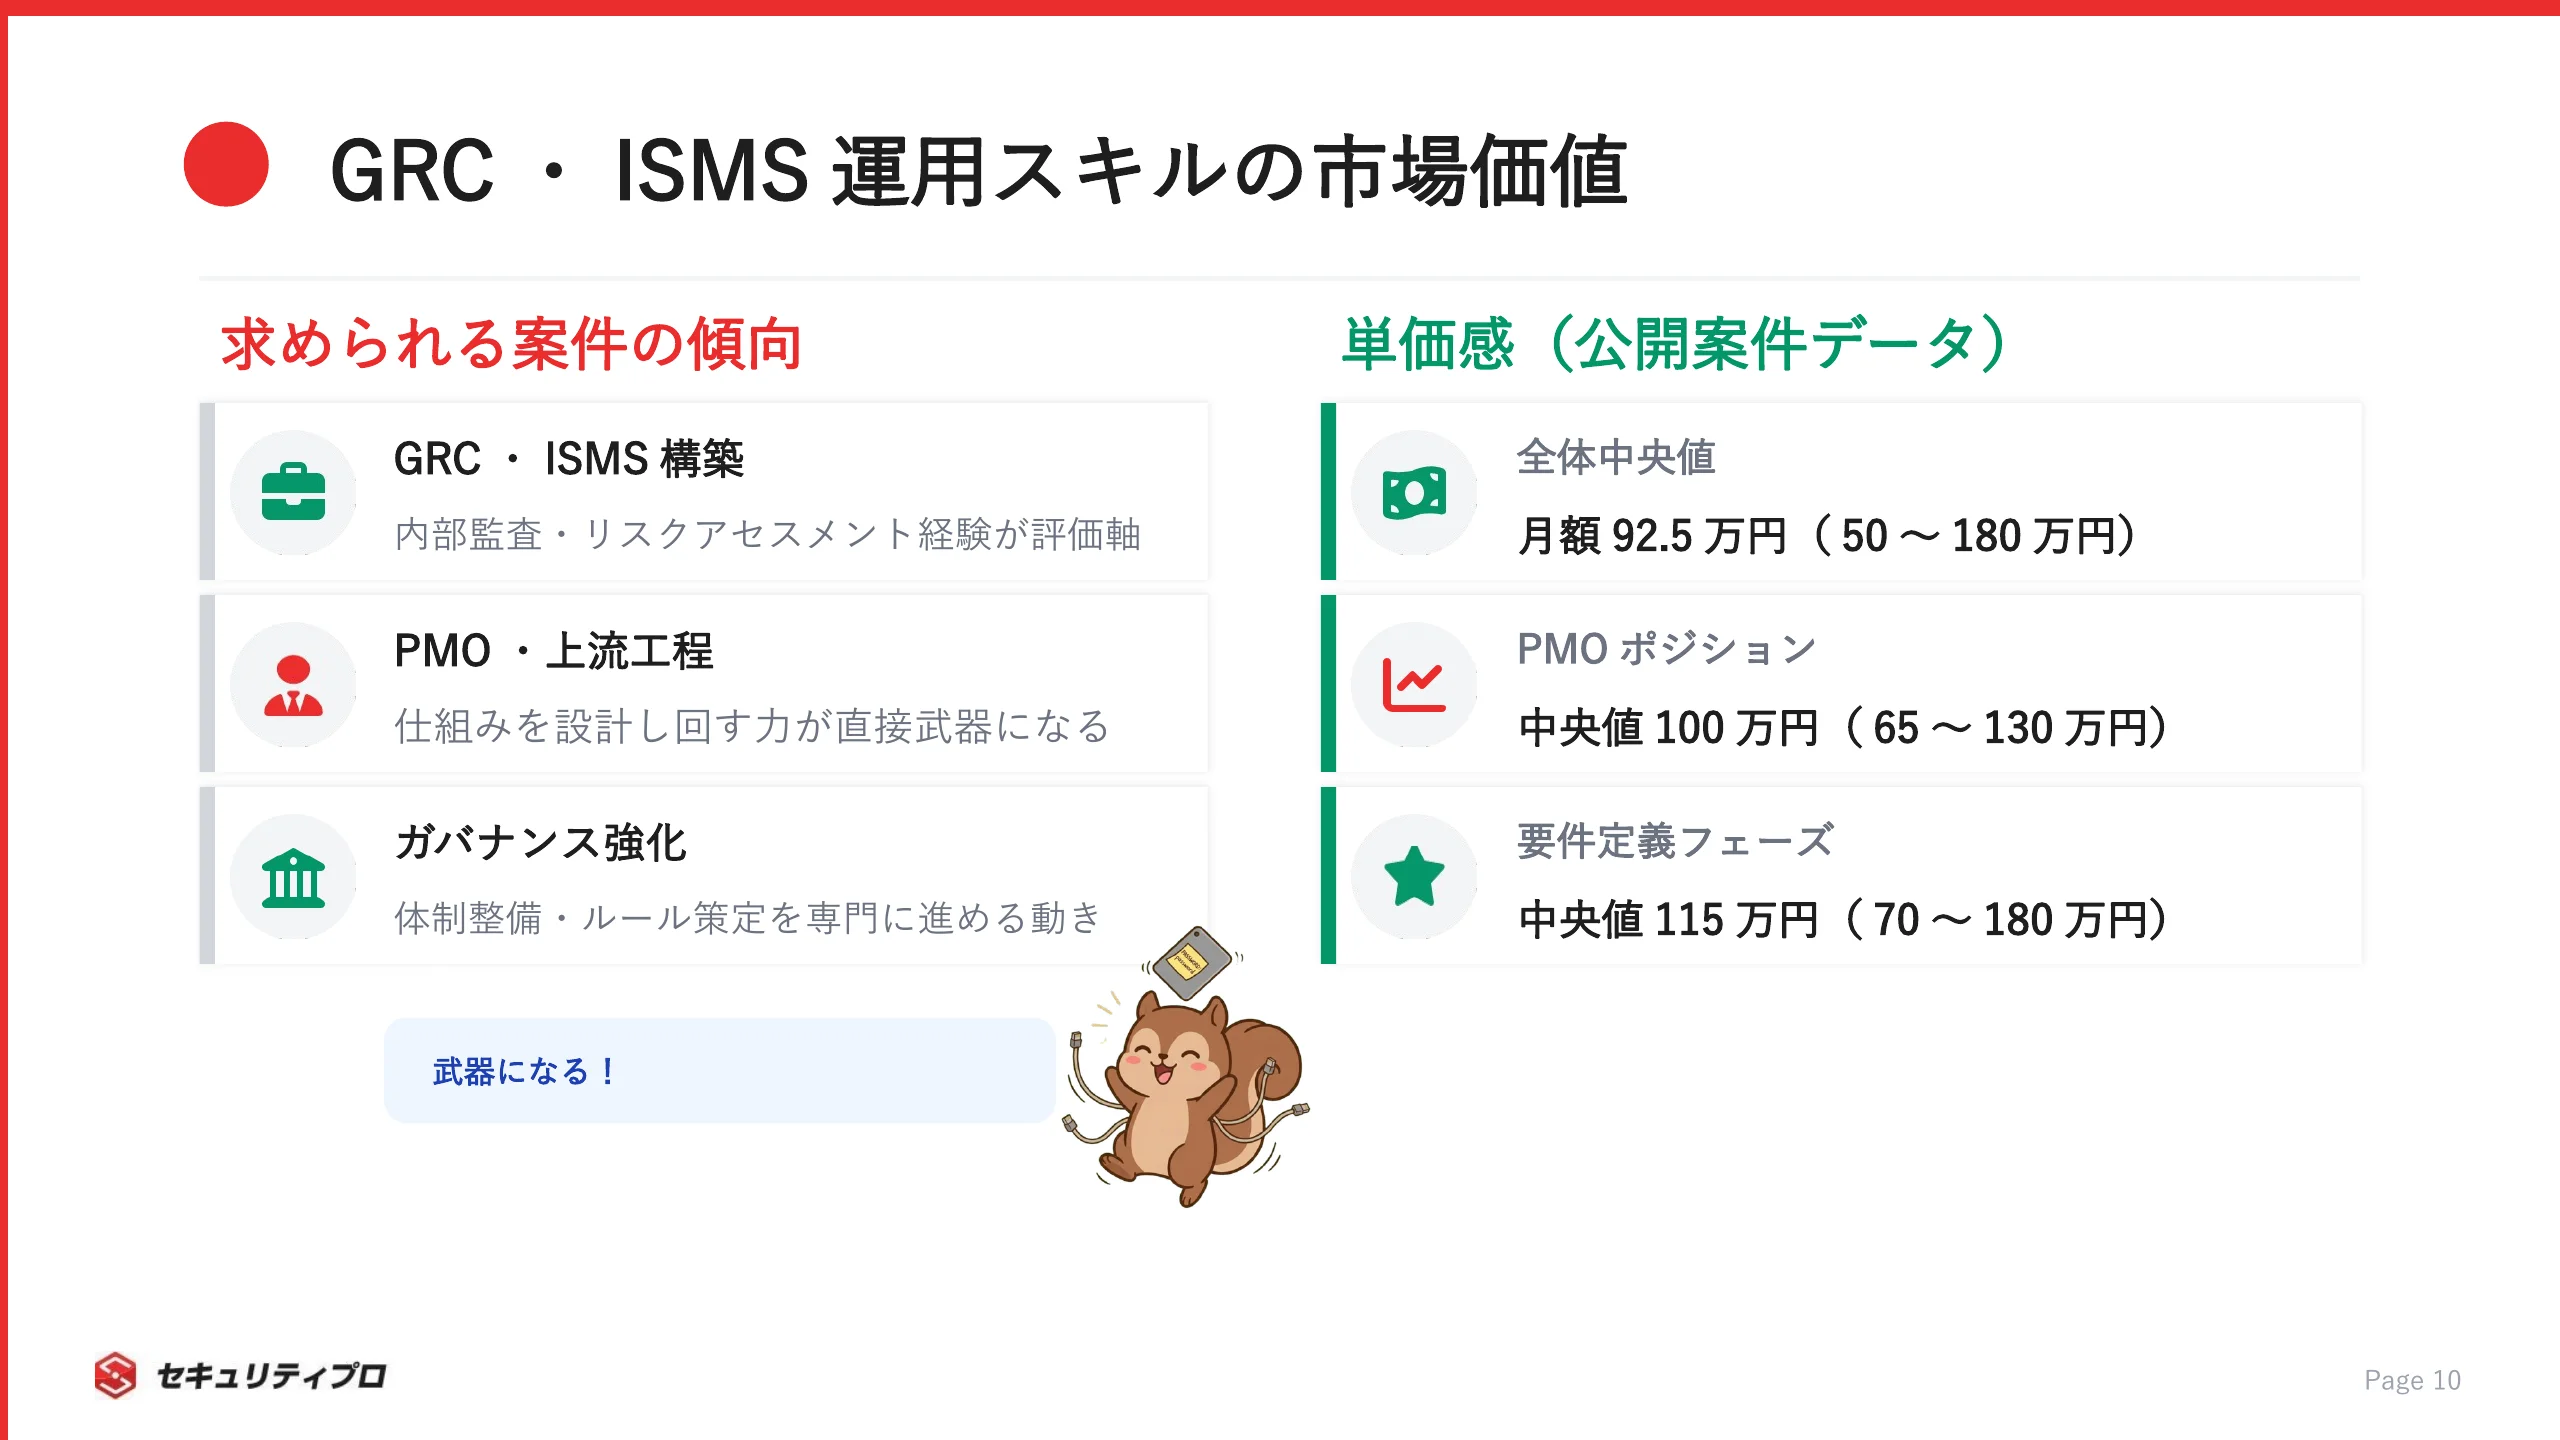
ISMS構築・内部監査・リスクアセスメントの経験は、GRC(ガバナンス・リスク・コンプライアンス)人材として評価されます。
当社の公開案件でもGRC・ISMS経験者の募集は続いており、単価レンジは技術職と比べても遜色ありません。

フリーランスの単価感を、当社の公開案件データから見てみましょう。

  • 当社が現在公開しているセキュリティフリーランス案件(118件)では、月額単価の中央値は92.5万円(レンジ50〜180万円)
  • PMOポジションは中央値100万円(65〜130万円)
  • 要件定義フェーズは中央値115万円(70〜180万円)

ISMS運用で培う「仕組みを設計し、回し、まとめる」力は、PMOや要件定義といった上流の案件と相性がいい領域です。
ガバナンス強化を担うPMO案件では、まさにこうした経験が求められます(セキュリティ施策推進支援(PMO・ガバナンス強化)案件)。

自分の経験がどの案件・単価に結びつくかは、当社の公開案件一覧で確かめられます。

専門性を活かすフリーランスという選択肢

会社員としてISMSを運用する働き方と、フリーランスで専門領域に集中する働き方には、それぞれの良さがあります。
どちらが優れているという話ではなく、キャリアの選択肢として知っておく価値があります。

両者の違いを、ざっくり整理します。

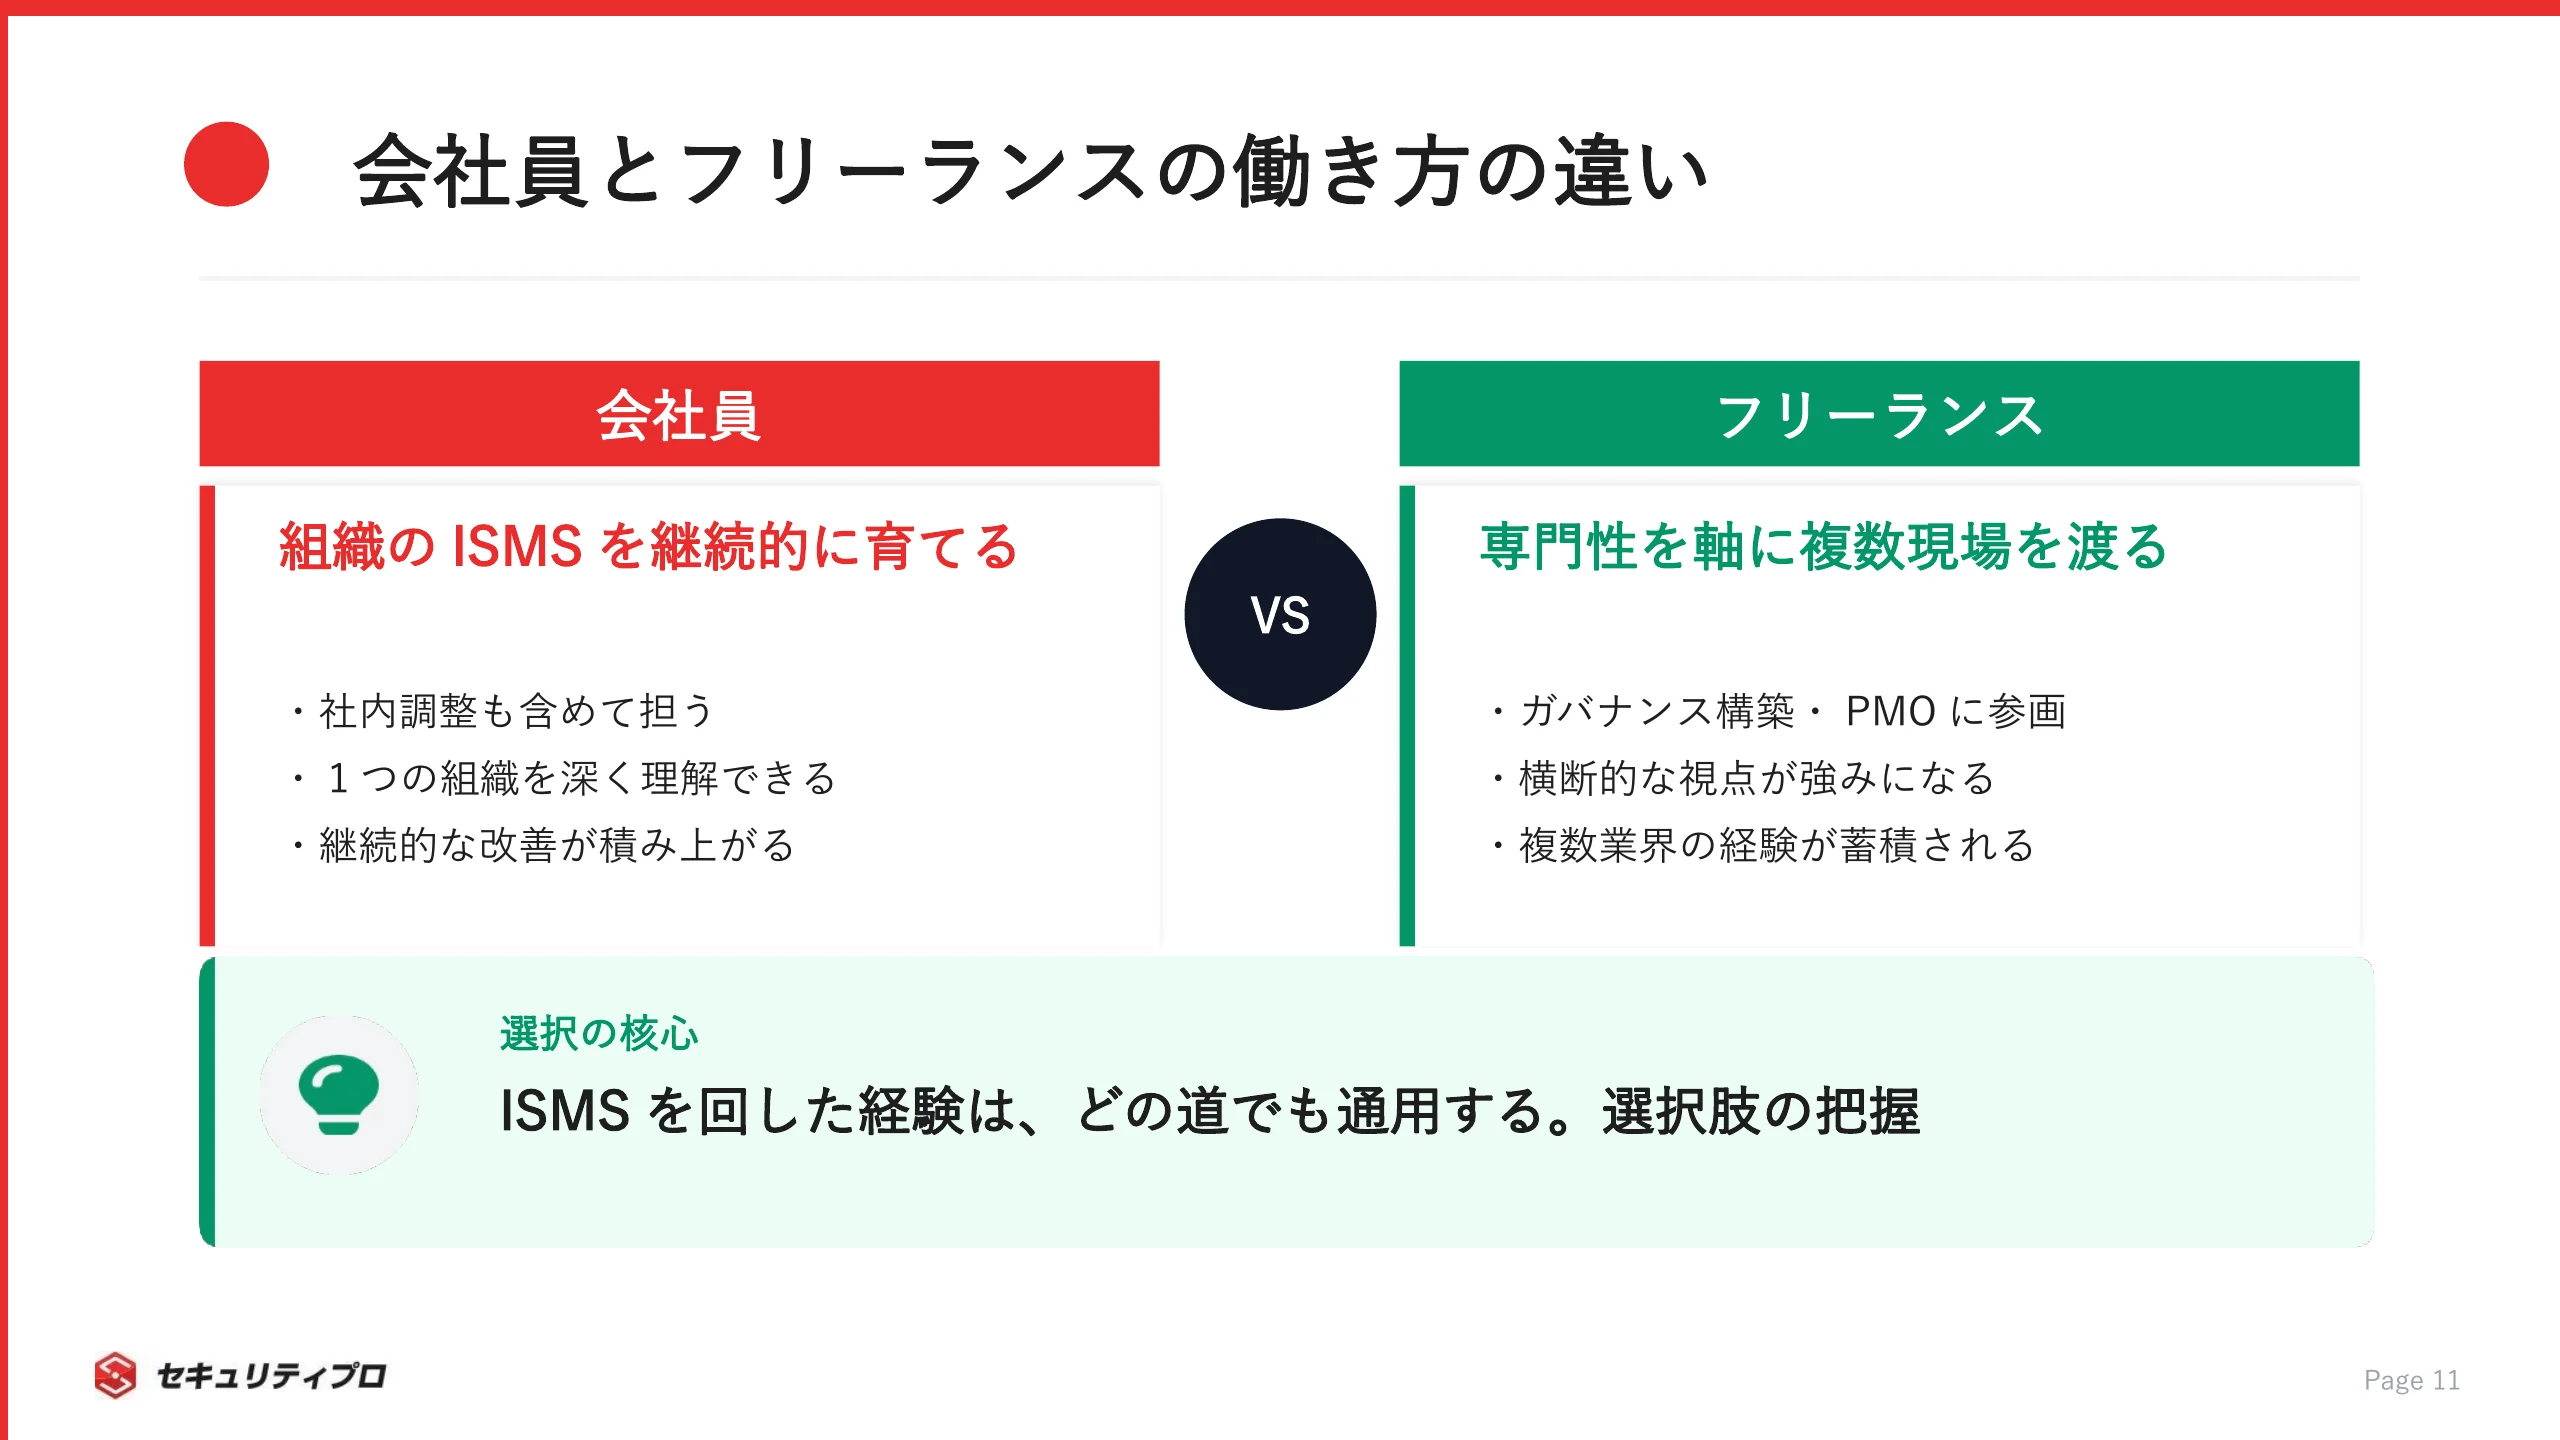
  • 会社員:ひとつの組織のISMSを継続的に育て、社内調整も含めて担う
  • フリーランス:複数企業のガバナンス構築やPMOに、専門性を軸に参画する

ISMS運用で身につく横断的な視点は、フリーランスとして複数の現場を渡り歩くうえで強みになります。
管理業務の一部としてこなしてきた経験が、独立した専門スキルとして評価される場面も少なくありません。
自分のスキルがどう通用するのかを知っておくのは、今後のキャリアを考えるうえで損になりません。

専門性を活かした働き方に興味があれば、セキュリティプロ・フリーランスへの登録から、実際の案件をのぞいてみてください。

チップス

オイラのISMS運用の経験も、いつか武器になるんでしゅか…?

ボス

ふふふ、当然だ。仕組みを回してきた経験は、どこの現場でも重宝される。焦らず力をつけろ。道は開ける。

まとめ:ISMSのPDCAは回し続けてこそ意味がある

ISMSのPDCAは、Plan(計画)・Do(運用)・Check(点検)・Act(改善)の4段階を続けて回す仕組みです。
Planで土台をつくり、Doで運用と記録を積み、Checkで内部監査とマネジメントレビューを行い、Actで是正して次の計画へ返します。

この輪を止めずに小さく回し続けることが、形骸化を防ぎ、認証審査もラクにする最大のコツです。

そして、ISMSを回してきた経験は、GRC人材として転職市場でもフリーランス市場でも評価される専門スキルになります。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、自分に合う次の一歩を探してみてください。
次のキャリアの選択肢が、きっと見つかります。

オススメ求人・フリーランス案件

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...

【金融機関セキュリティ方針策定・統制】東京・品川(常駐)/方針策定・脆弱性対応・統制

月額単価
900,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融機関におけるサイバーセキュリティ方針やポリシーの策定...

【全社セキュリティ戦略の策定・推進】西新宿(週2リモート)/戦略・インシデント対応・AI統制

月額単価
1,500,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
グループ全体の情報セキュリティ戦略の立案から実行、運用高...

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...

【グローバル製造業向けSASE導入PMO・設計構築】高輪(リモート併用)/Prisma Access・海外拠点展開

月額単価
1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
グローバル製造業における国内外複数拠点に向けた大規模SASE...

【ゼロトラスト基盤構築・VPN廃止移行推進】フルリモート/Zscaler ZPA・マイクロセグメンテーション

月額単価
900,000円 / 月
稼働場所
フルリモート
業務領域
設計, 構築, 運用・保守
作業内容
従来のVPN環境廃止に伴い、Zscaler ZPAを中心としたゼロトラ...

【公共系閉域網環境SplunkES統合・構築】東京・豊洲(常駐)/設計・構築・運用

月額単価
1,100,000円 / 月
稼働場所
東京都原則オンサイト(常駐)
業務領域
設計, 構築, 運用・保守
作業内容
公共系システムの拠点統合に伴い、既存Splunk環境の統合およ...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次