- 「SASEとゼロトラスト、どう違うのか説明できないでしゅ…」
- 「案件の要件に両方書いてあるけど、同じものじゃないの?」
- 「なんとなく分かった気でいるけど、面談で突っ込まれたら不安…」
こんなモヤモヤを抱えたまま、案件情報を眺めていませんか。
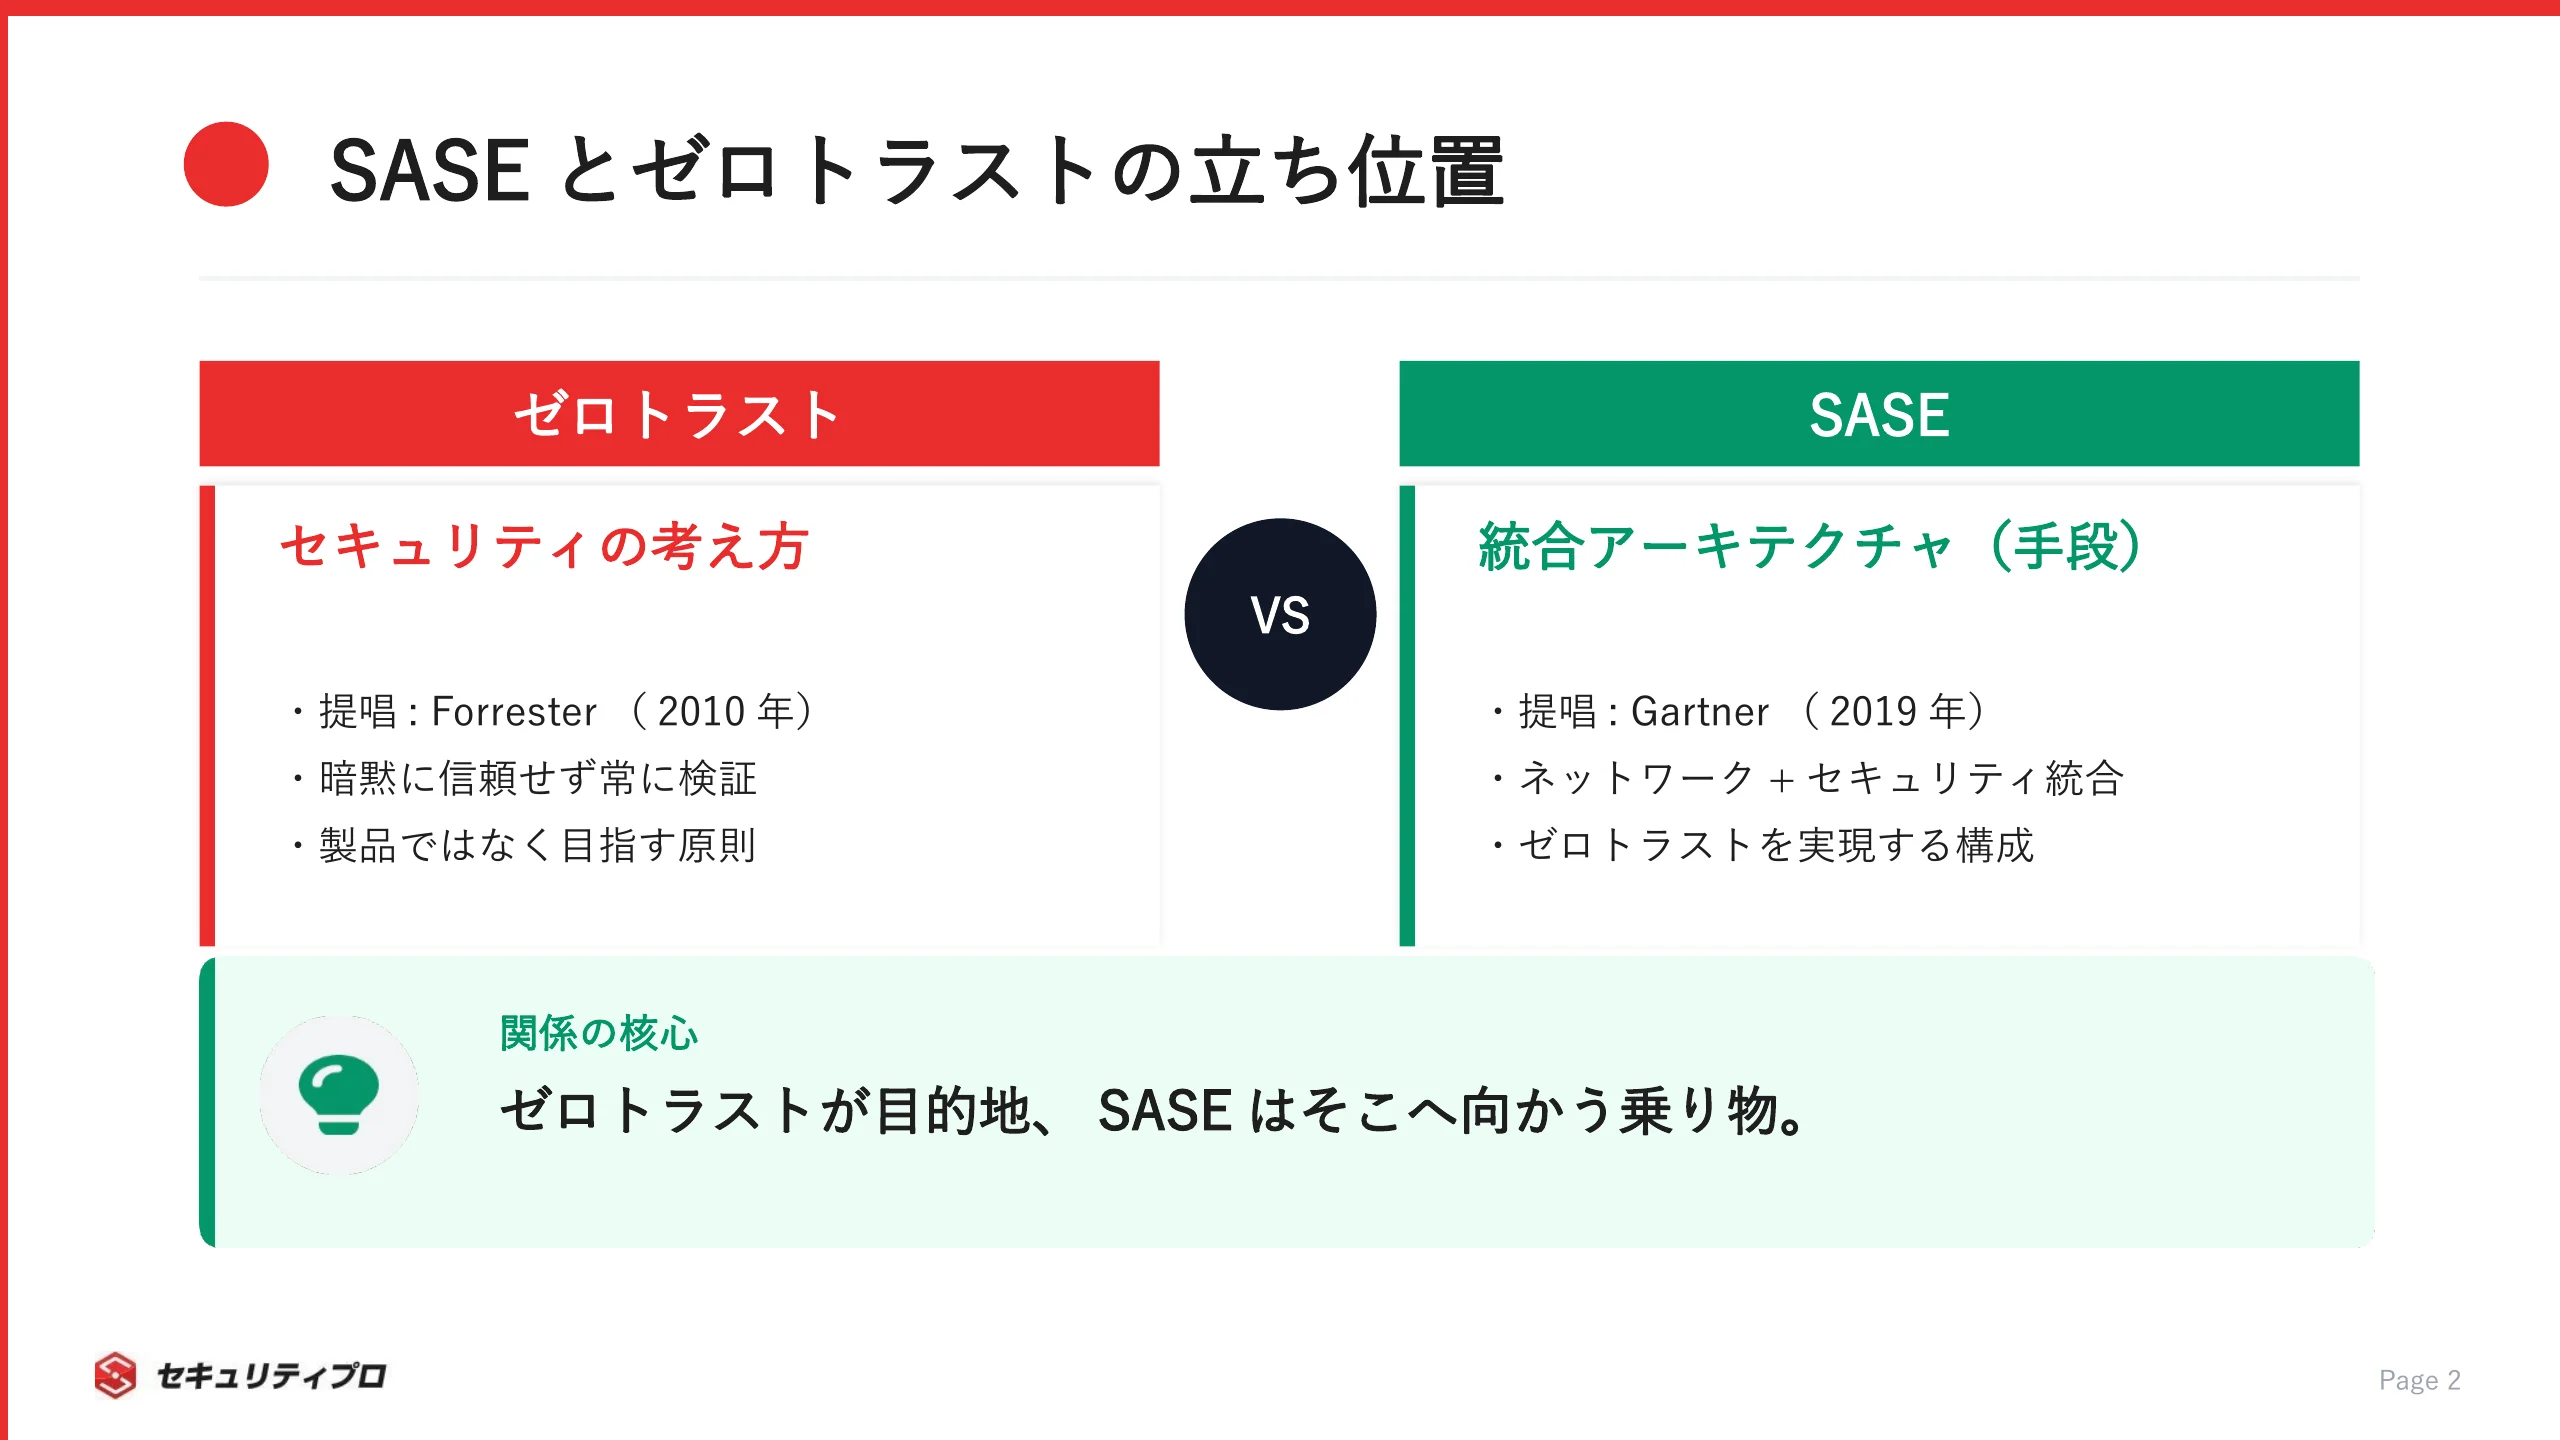
結論からお伝えすると、ゼロトラストは組織が目指すセキュリティの原則、SASEはネットワークとセキュリティを統合するアーキテクチャです。
SASEはゼロトラストの実現に役立つ有力な手段の一つですが、SASEだけでゼロトラスト全体が完成するわけではありません。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
この記事でわかることは、次のとおりです。
- ゼロトラスト(考え方)とSASE(手段)の関係を一覧表で整理
- SASEを構成するSD-WAN・SWG・CASB・ZTNAなどの役割
- VPN経由の攻撃が移行を後押しした背景(警察庁・IPAの公開統計)
- SASE・ゼロトラスト人材の単価目安と、案件で求められるスキル
読み終える頃には、用語を自信を持って使い分けられ、案件面談でも臆さず語れるようになります。
ボス、オイラSASEとゼロトラスト、ずっと同じものだと思ってたでしゅ…
よくある勘違いだ。だが安心しろ、この記事を最後まで読めば、二度と混同しなくなる。ふふふ。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
SASEとゼロトラストの違いは「目的」と「手段」の関係にある
両者の違いは、ゼロトラストが目指すべき考え方、SASEがそれを実現する手段という点にあります。
ゼロトラストは「暗黙に信頼せず、常に検証する」セキュリティの考え方

ゼロトラストは、特定の製品や機能ではなく、セキュリティの原則・ゴールを指す言葉です。
「社内ネットワークは安全、社外は危険」という従来の前提を捨て、アクセス元が社内か社外かだけで安全性を判断せず、ユーザーのID・端末の状態・アクセス先・時間帯などを基にアクセス要求ごとに許可の可否を判断します。
提唱したのは、2010年に米調査会社Forrester Researchのアナリスト、John Kindervag氏です(Forrester・Zero Trust解説)。
米国立標準技術研究所(NIST)も、2020年に「NIST SP 800-207 Zero Trust Architecture」として体系化しています。
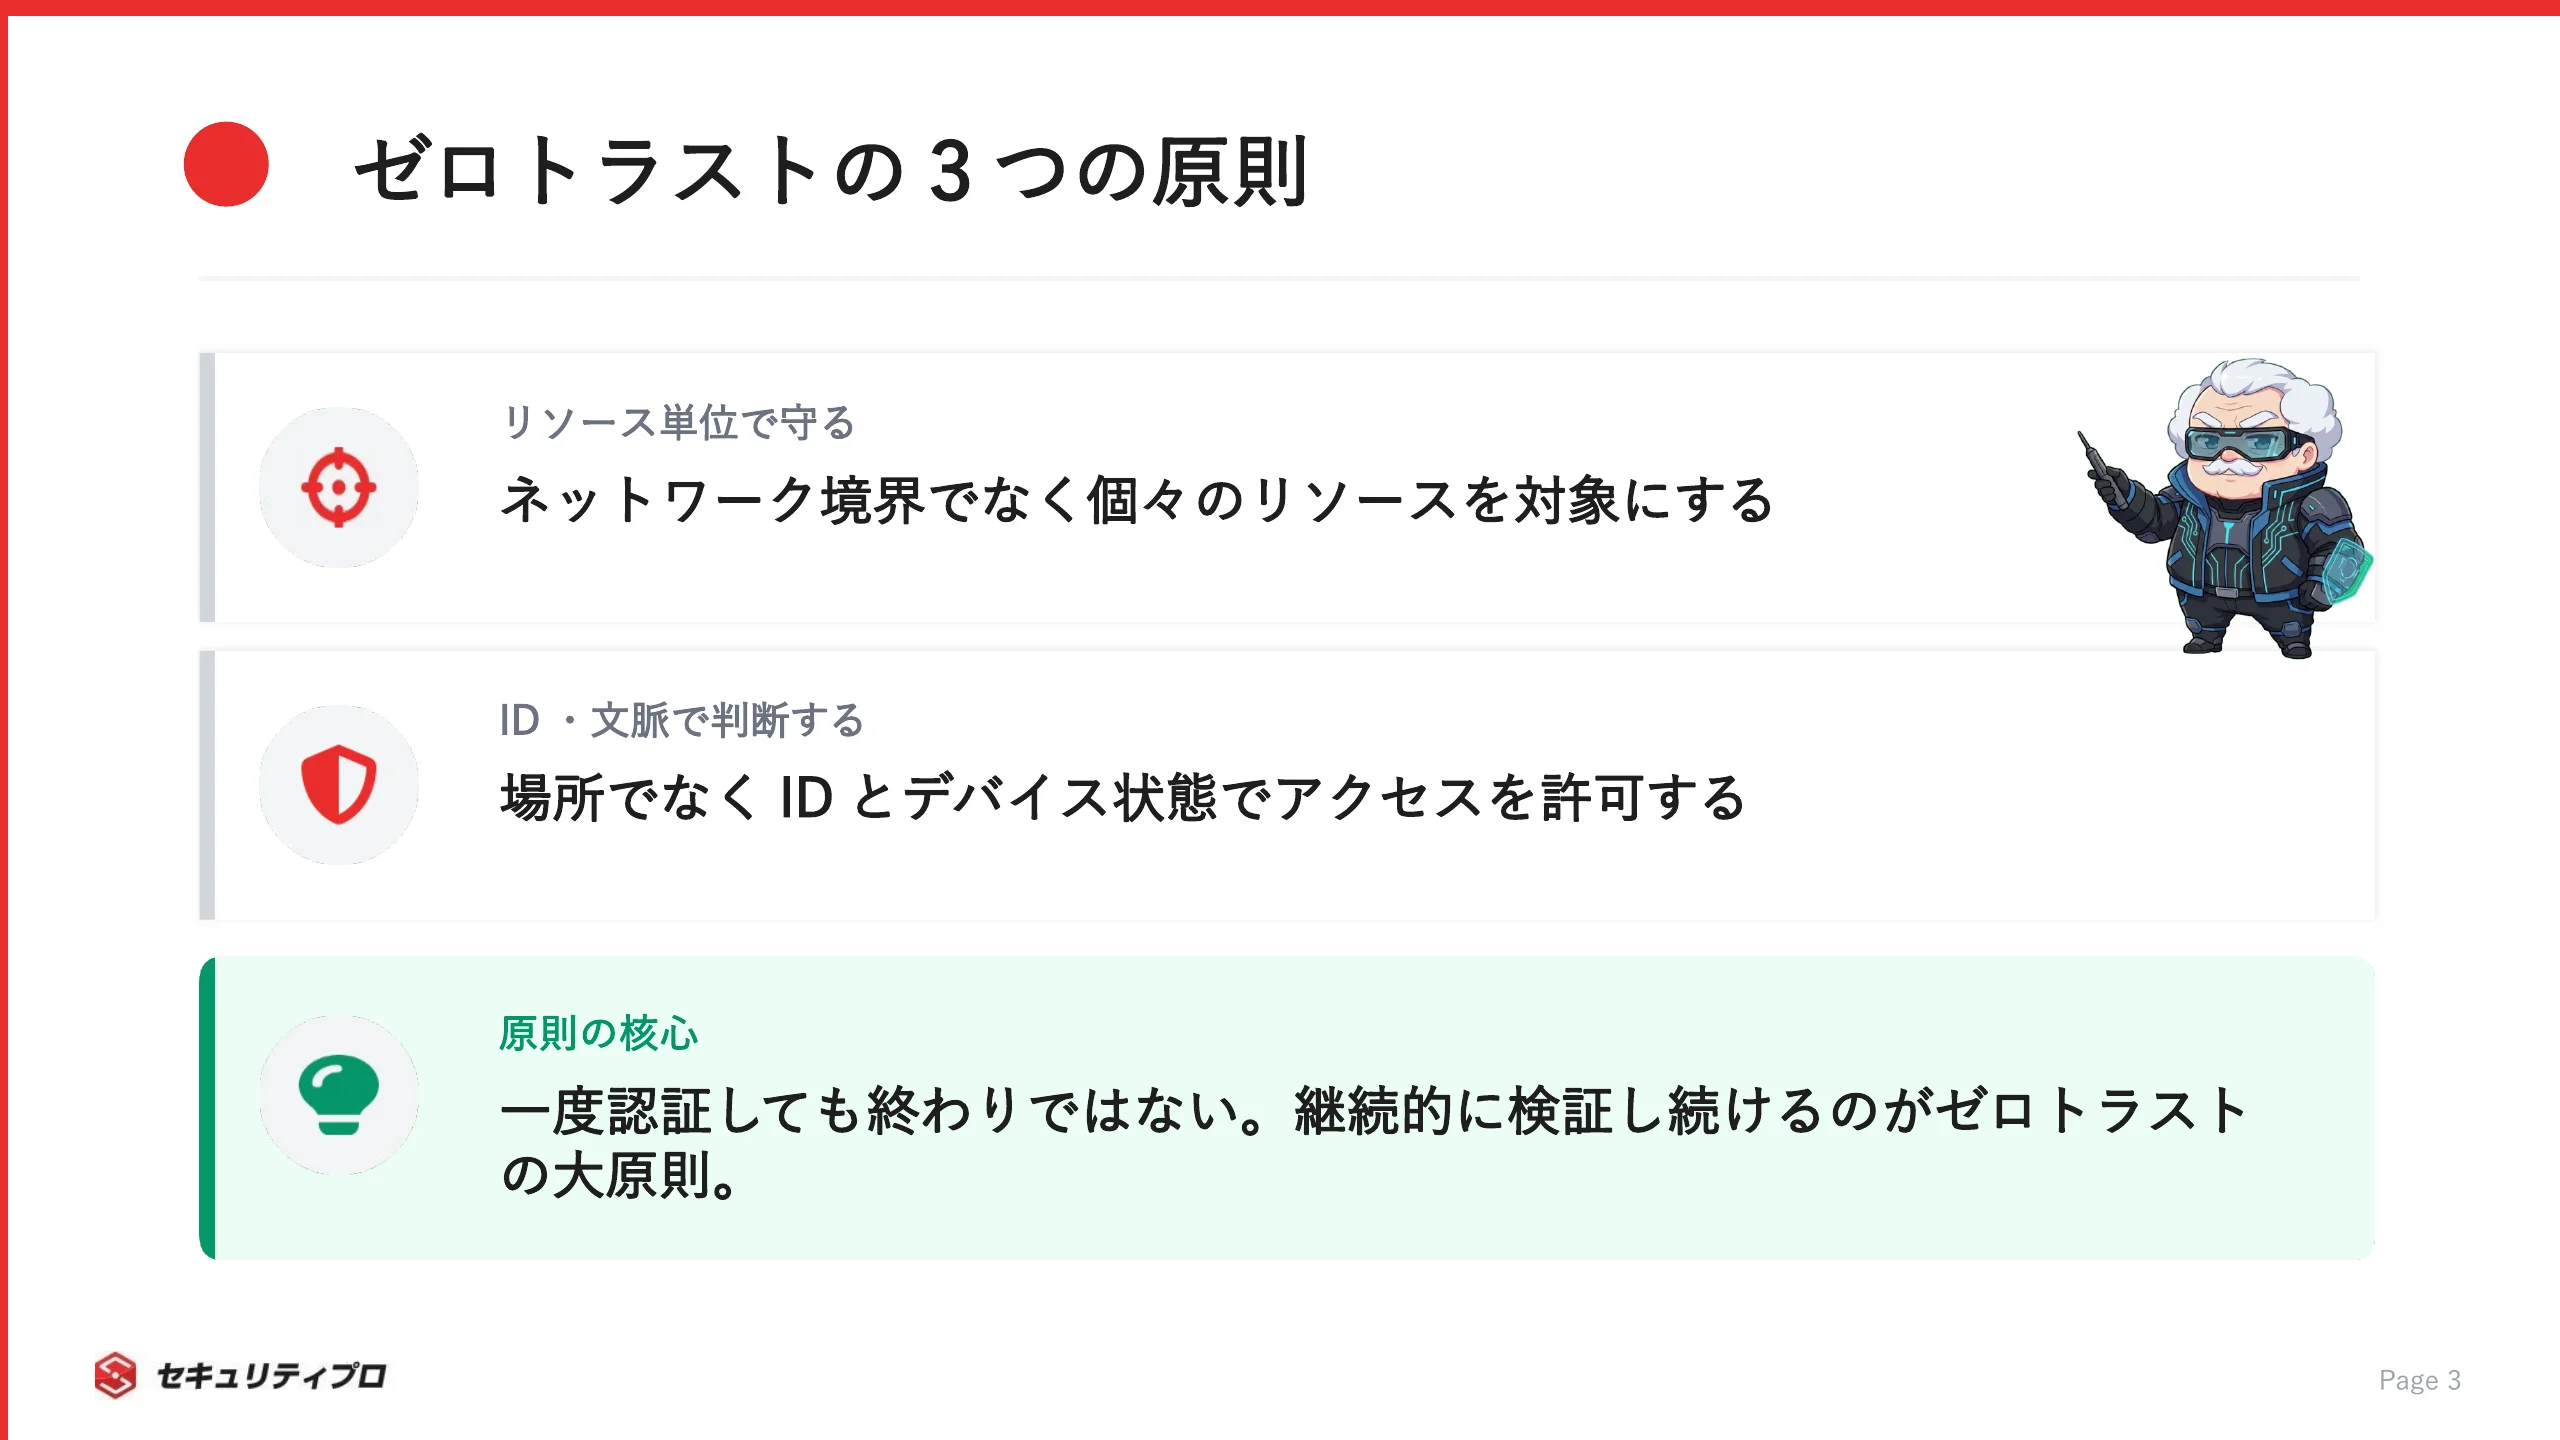
従来の境界型防御と異なる点は、次の3つです。
- 守る対象をネットワークの境界ではなく、個々のリソース単位に絞る
- アクセス元の場所ではなく、ID・デバイス状態・文脈で許可を判断する
- 一度認証したら終わりではなく、継続的に検証を続ける
つまりゼロトラストは、実装方法を規定する仕様ではなく、目指すべき方向性です。
だからこそ、複数の製品や運用を組み合わせて少しずつ近づけていく性質を持ちます(NIST・SP 800-207公表ニュース)。
SASEはゼロトラスト実現を支えるネットワーク・セキュリティ統合アーキテクチャ
SASE(Secure Access Service Edge)は、ネットワーク機能とセキュリティ機能をクラウド上で一体提供するアーキテクチャです。
2019年に米調査会社Gartnerが提唱しました(IIJ・SASE解説)。
従来は拠点ごとに置いていたネットワーク機器やセキュリティ機器を、クラウドのサービスとして集約する発想です。
これなら、社外からのアクセスもデータセンターを経由させず、最寄りのクラウド拠点で検査できます。
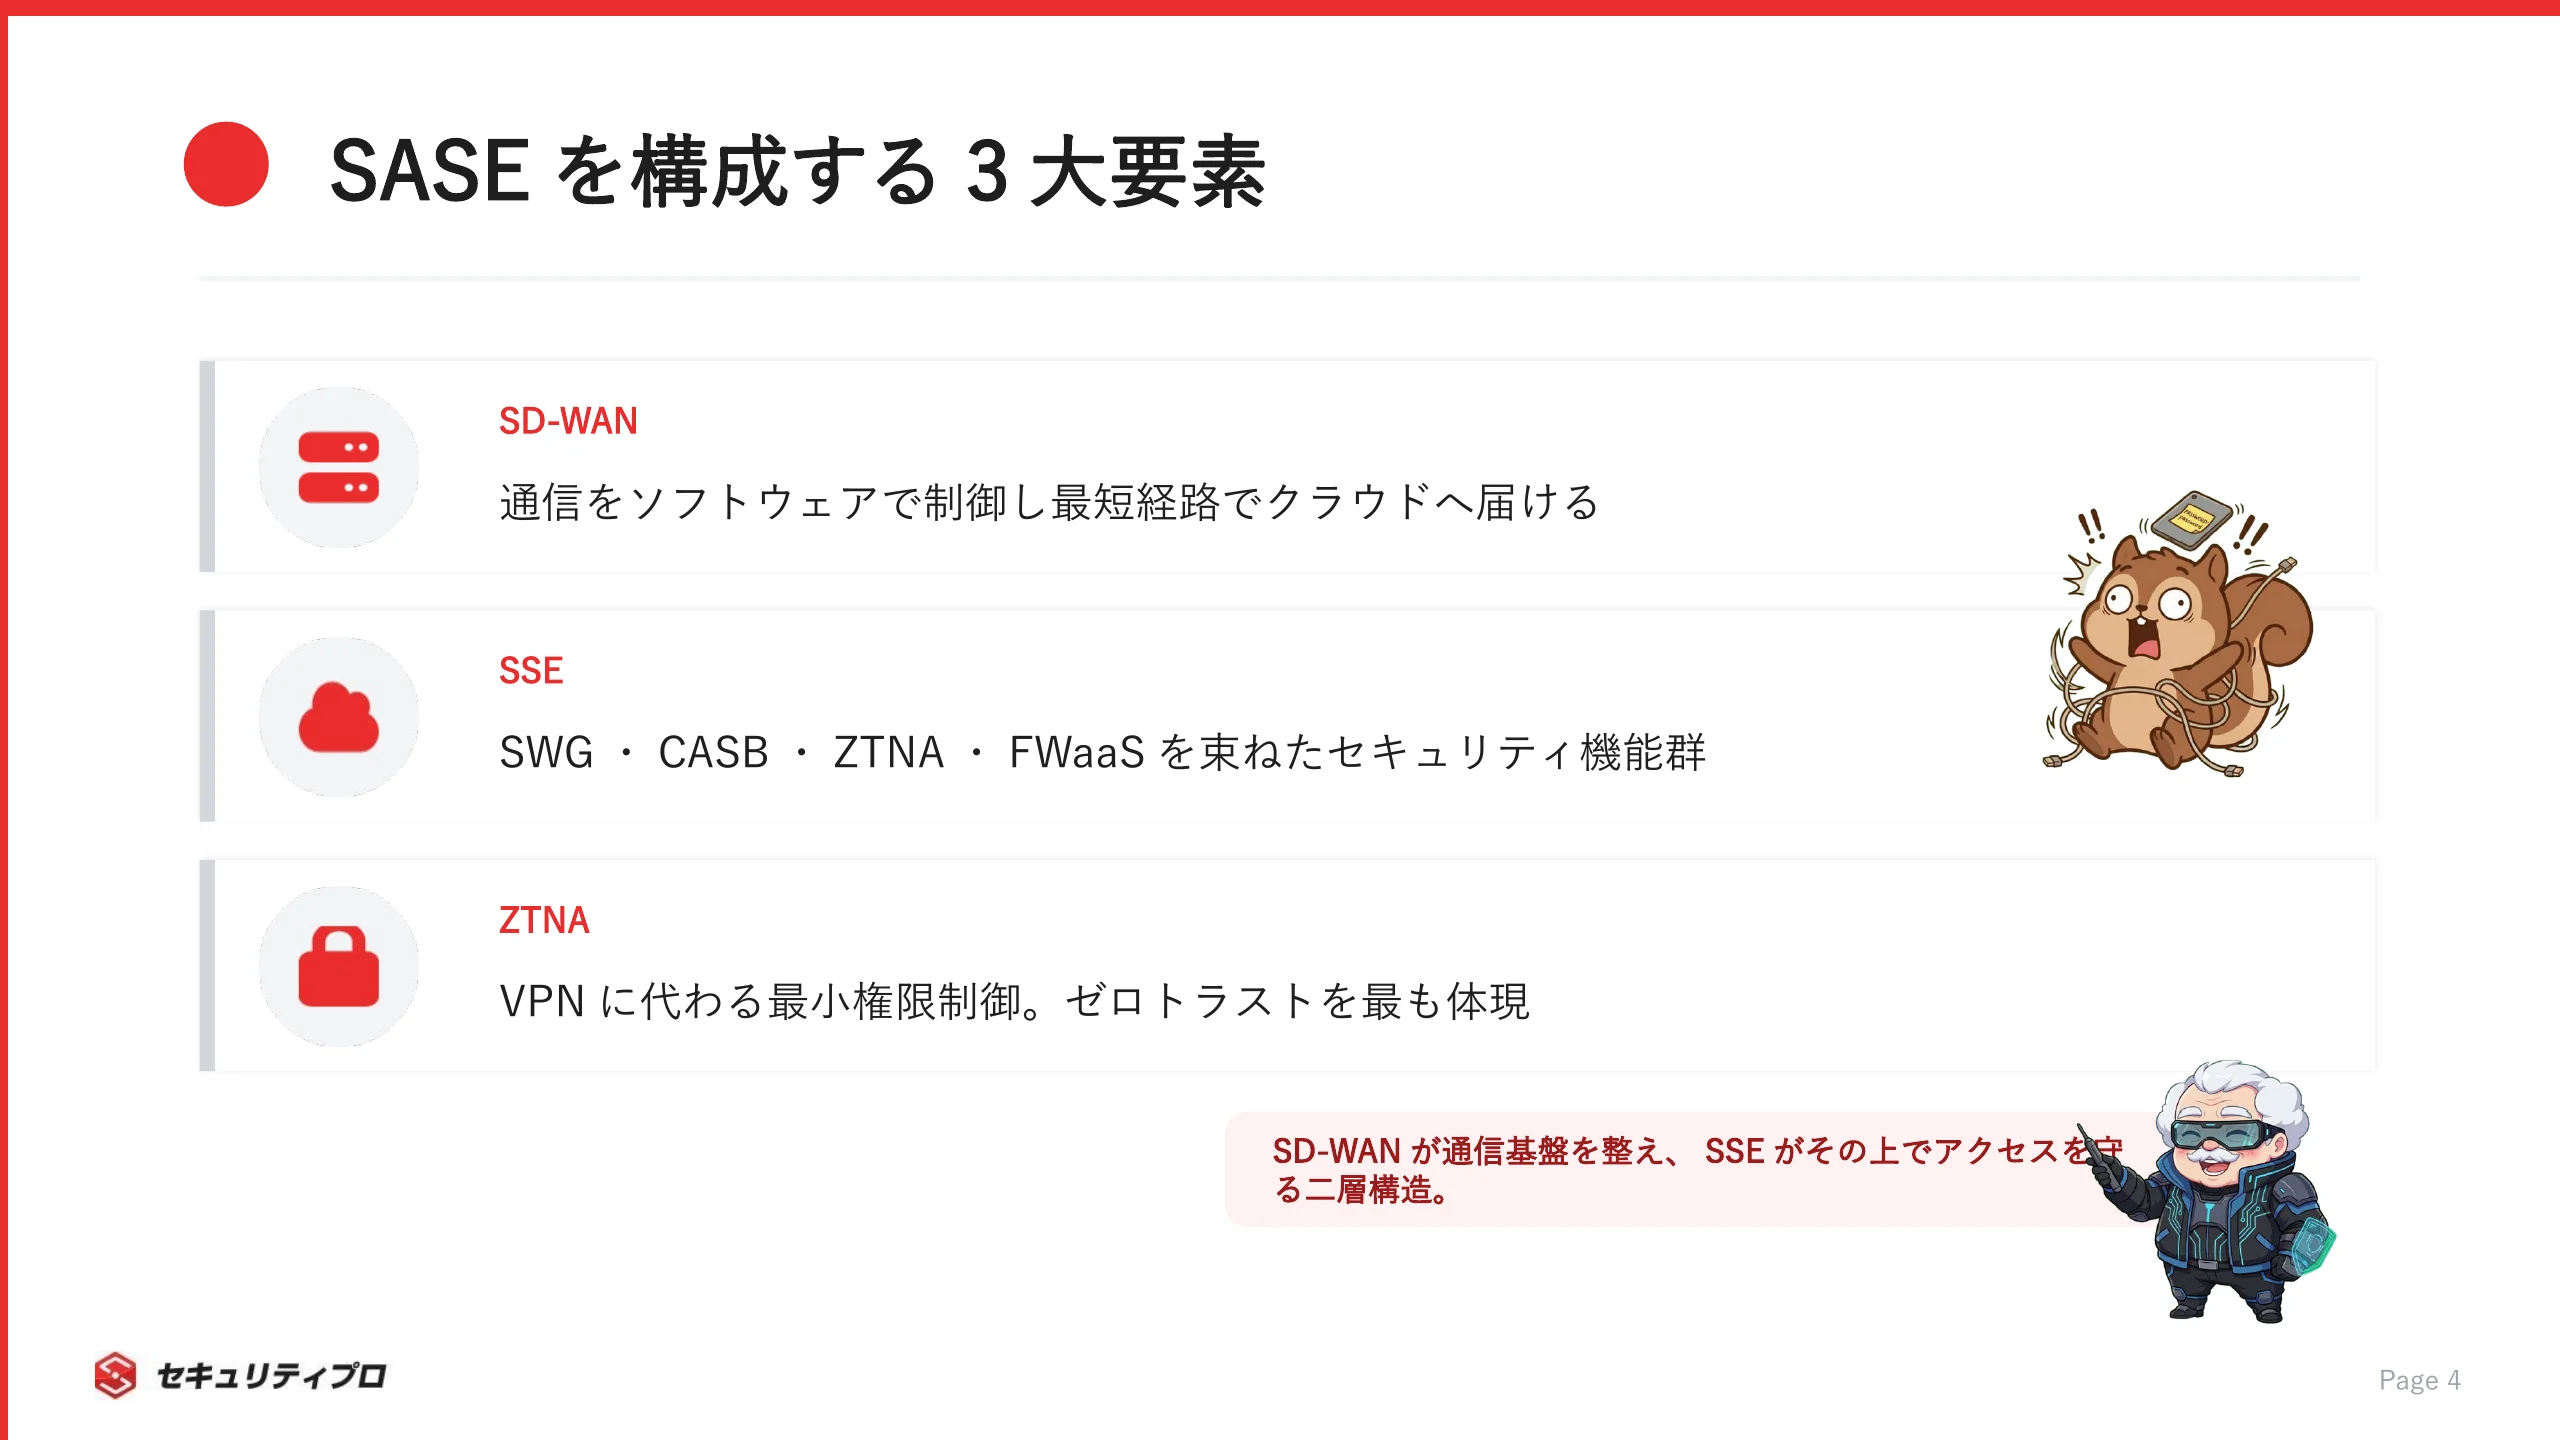
SASEが束ねる主な要素は、次の3つです。
- SD-WANによる通信経路の最適化
- SWG・CASB・FWaaSなどのセキュリティ機能
- ZTNAによるゼロトラスト型のアクセス制御
ここで押さえたいのは、SASEはゼロトラストの原則に沿ったアクセス制御を実装するうえで有力なアーキテクチャです。ただし、ゼロトラストはID・端末・アプリケーション・データ・ログ監視など組織全体を対象とするため、SASEはその実現手段の一つに位置づけられます。
SASEに含まれるZTNAはゼロトラストの原則を色濃く体現しますが、SASE=ゼロトラストと等号で結ぶのは正確ではありません。
SASEはゼロトラストを主にネットワークとアクセス制御の面から支えるアーキテクチャです。
一覧表で見るSASEとゼロトラストの違い
言葉で説明すると近く感じる両者も、軸を決めて並べると立ち位置の違いがはっきりします。
ポイントは、片方が「考え方」で、もう片方が「それを叶える構成」という関係です。
| 観点 | ゼロトラスト | SASE |
|---|
| 位置づけ | セキュリティの考え方・原則 | ネットワーク+セキュリティの統合アーキテクチャ |
| 提唱者・時期 | Forrester(2010年) | Gartner(2019年) |
| 対象範囲 | 組織全体のアクセス設計 | 通信基盤とセキュリティ機能の統合 |
| 役割 | 何を目指すか(目的) | どう実現するか(手段) |
この表のとおり、両者は競合ではなく役割分担の関係にあります。
ゼロトラストという目的地があり、そこへ向かう乗り物のひとつがSASEだと捉えると腹落ちします。
なるほどでしゅ!ゼロトラストがゴールで、SASEがそこに行くための乗り物ってことでしゅね!
飲み込みが早いな。目的と手段を分けて考えられれば、もう用語に振り回されることはない。
SASEを構成する主要コンポーネントとゼロトラストの関係
SASEはネットワーク機能とセキュリティ機能の2層で捉えると、どの要素がゼロトラストのどの原則を担うのか整理しやすくなります。
ネットワーク機能を担うSD-WAN
SD-WAN(Software Defined WAN)は、SASEの土台となる通信最適化の技術です。
拠点間やクラウドへの通信を、ソフトウェアで柔軟に制御します。
従来のWANは、各拠点の通信をいったん本社やデータセンターに集約する構成が主流でした。
この方式だと、クラウド利用が増えるほど経路が遠回りになり、通信の遅延やコストが膨らみます。
SD-WANと従来WAN(MPLSなど)は、具体的には次の点で異なります。
- 通信の宛先に応じて最適な経路を自動で選ぶ
- クラウド行きの通信を本社経由にせず直接送り出せる
- 回線を柔軟に組み合わせ、コストと速度のバランスを取れる
SASEにおけるSD-WANの役割は、セキュリティ検査をクラウド側で行うための、速く無駄のない通信経路を用意することです。
土台となる通信が最適化されて初めて、後述するセキュリティ機能をストレスなく通せます。
SD-WANは、ゼロトラストの検証を現実的な速度で成立させる縁の下の力持ちです。
セキュリティ機能を担うSWG・CASB・ZTNA・FWaaS
SASEのセキュリティ層は、守る対象ごとに役割が分かれた複数の機能で構成されます。
代表的な機能として、SWG・CASB・ZTNA・FWaaSなどが挙げられます。製品によっては、DLP、マルウェア対策、サンドボックス、リモートブラウザ分離なども統合されています。
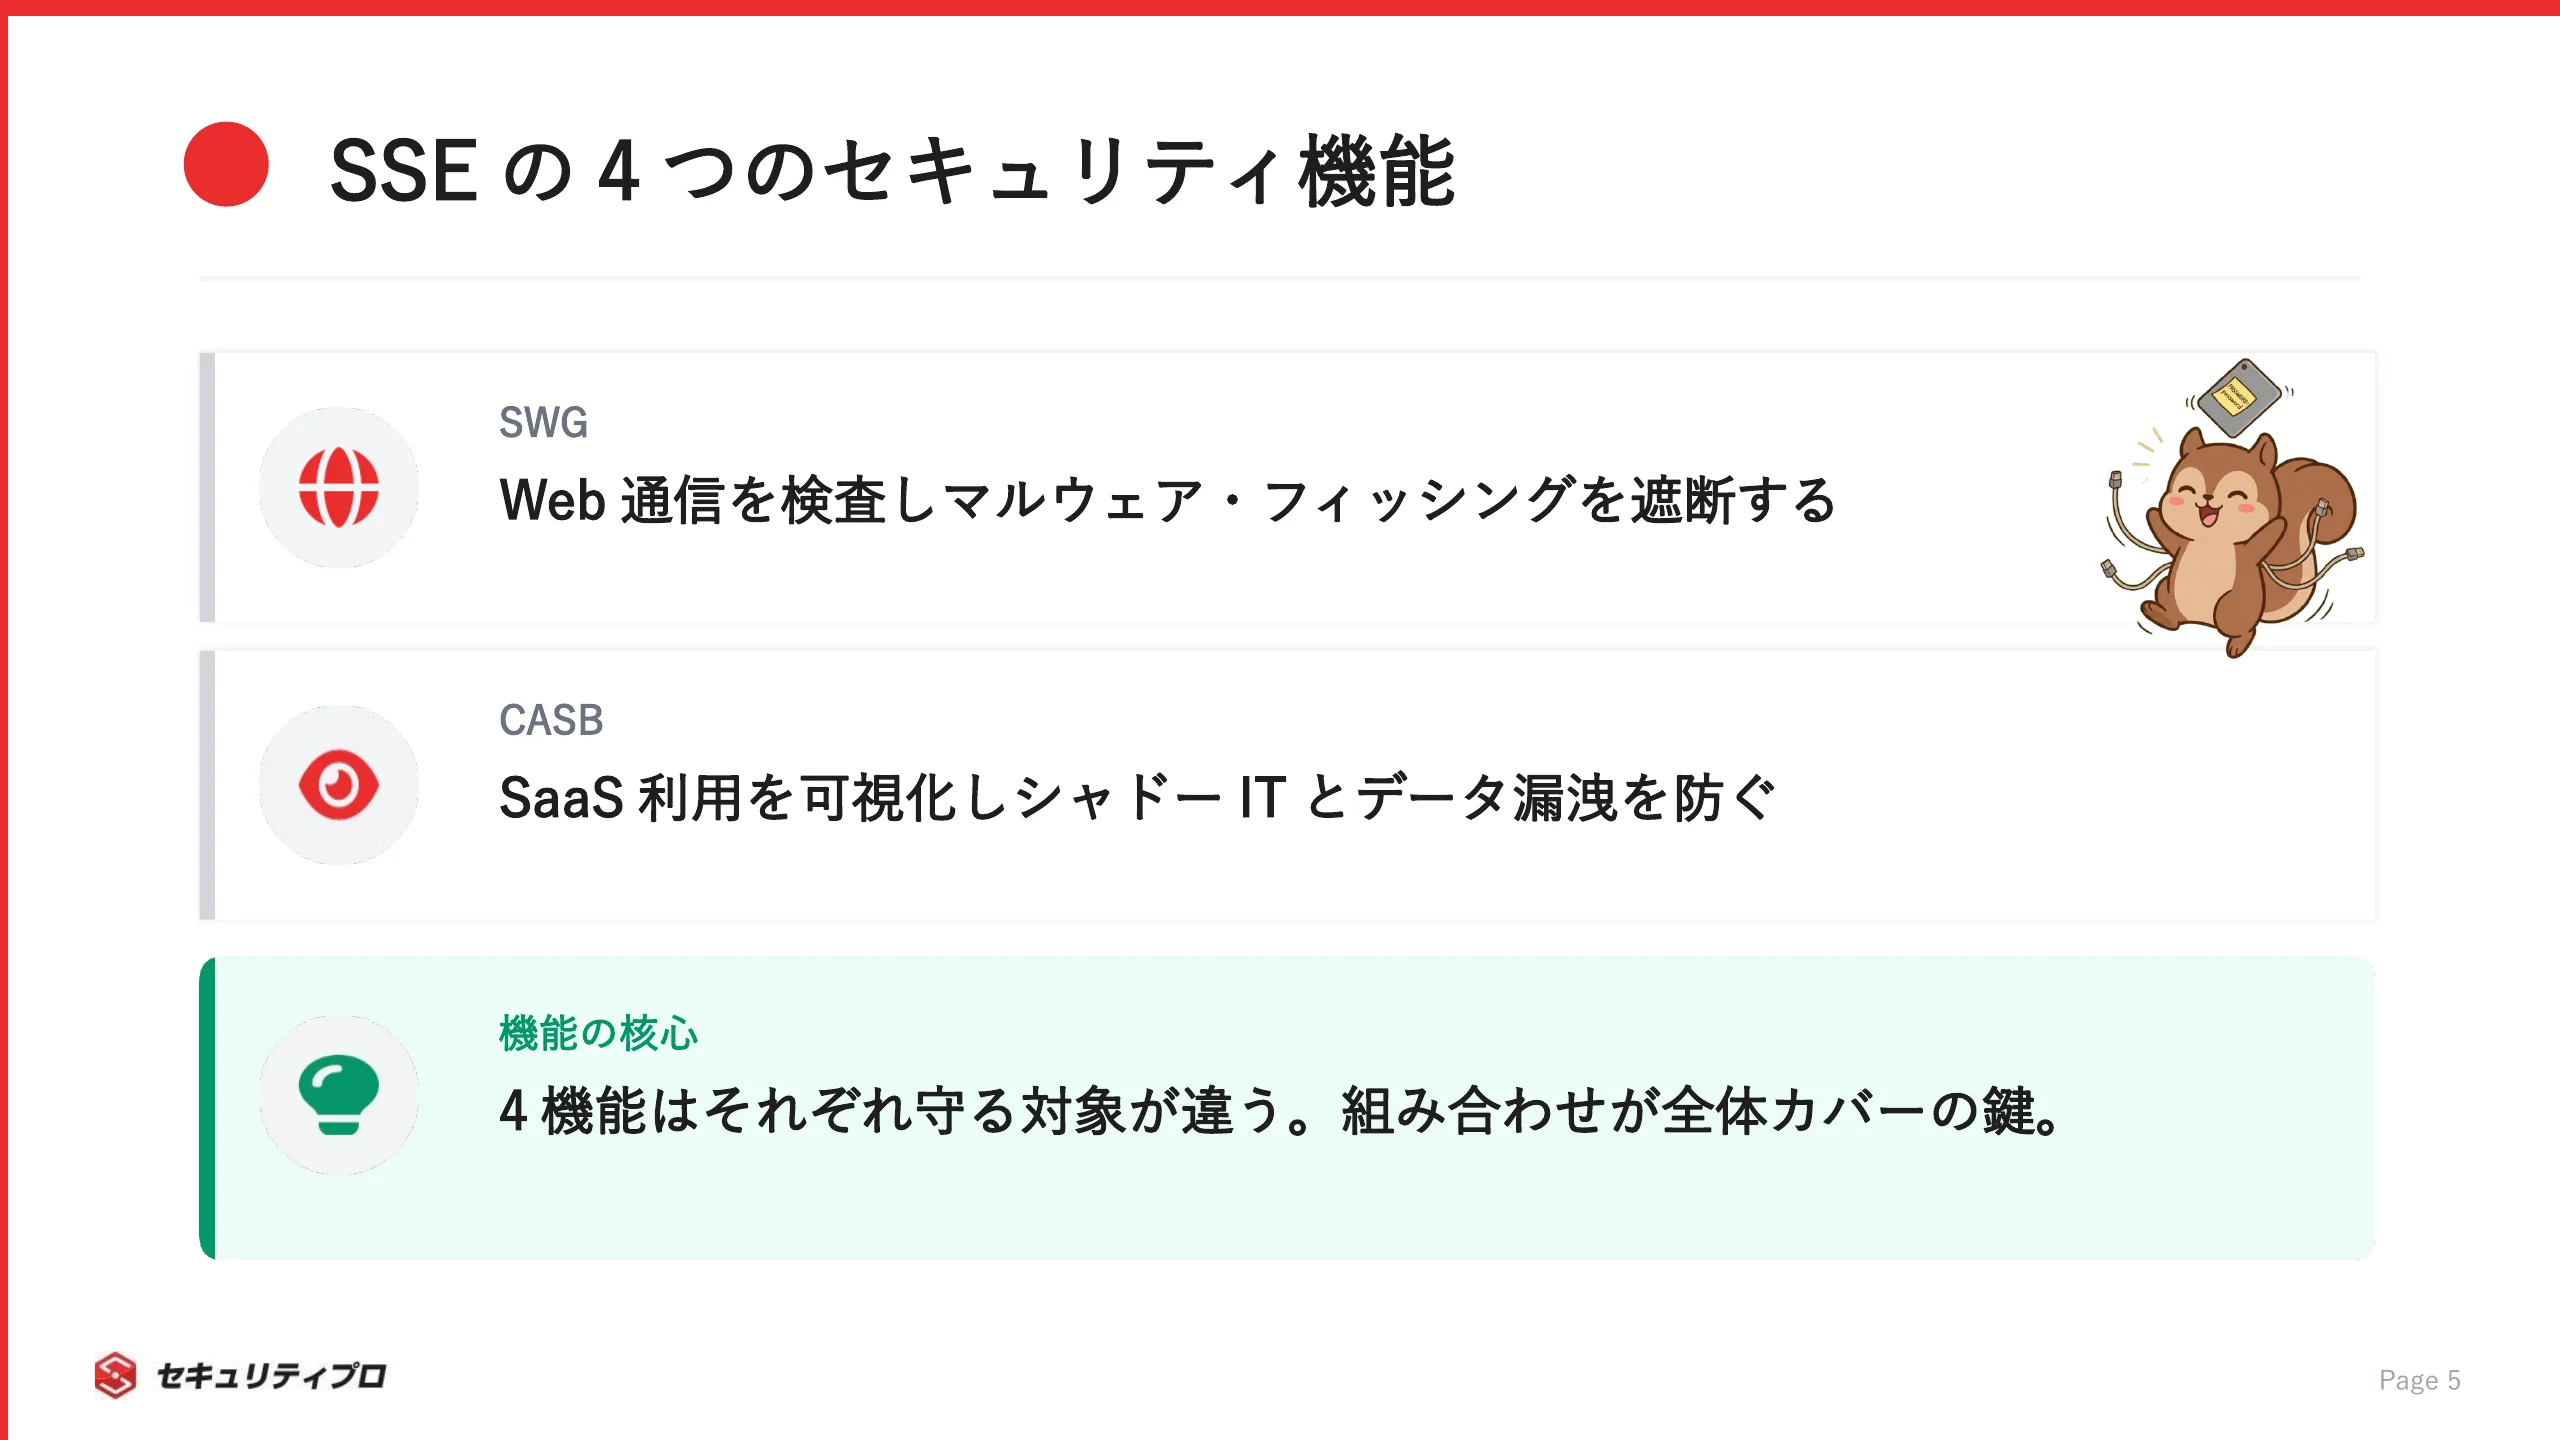
- SWG(Secure Web Gateway)は、Webアクセスを検査し危険な通信を遮断する
- CASB(Cloud Access Security Broker)は、SaaS利用を可視化しシャドーITを抑える
- ZTNA(Zero Trust Network Access)は、ユーザーや端末などを検証し許可されたアプリケーションにだけ最小権限でアクセスさせる。従来VPNの一部を代替する用途でも利用される
- FWaaS(Firewall as a Service)は、境界防御のファイアウォールをクラウド化する
この4つのうち、ゼロトラストを最も体現しているのがZTNAです。
ZTNAは接続元を暗黙に信頼せず、ユーザーとデバイスを検証したうえで、必要なアプリケーションにだけアクセスを許します。
実際の案件では、これらの機能を持つ製品を組み合わせて導入します。
たとえばCisco MerakiやZscalerを扱うSASE導入・運用支援の案件のように、代表的なコンポーネントを実務で運用する募集も出ています。
複数機能を統合して設計できる視点が、この領域では価値を持ちます。
SASEとSSEの違いはネットワークを含むかどうか
近年はSASEと並んで、SSE(Security Service Edge)という言葉も見かけます。
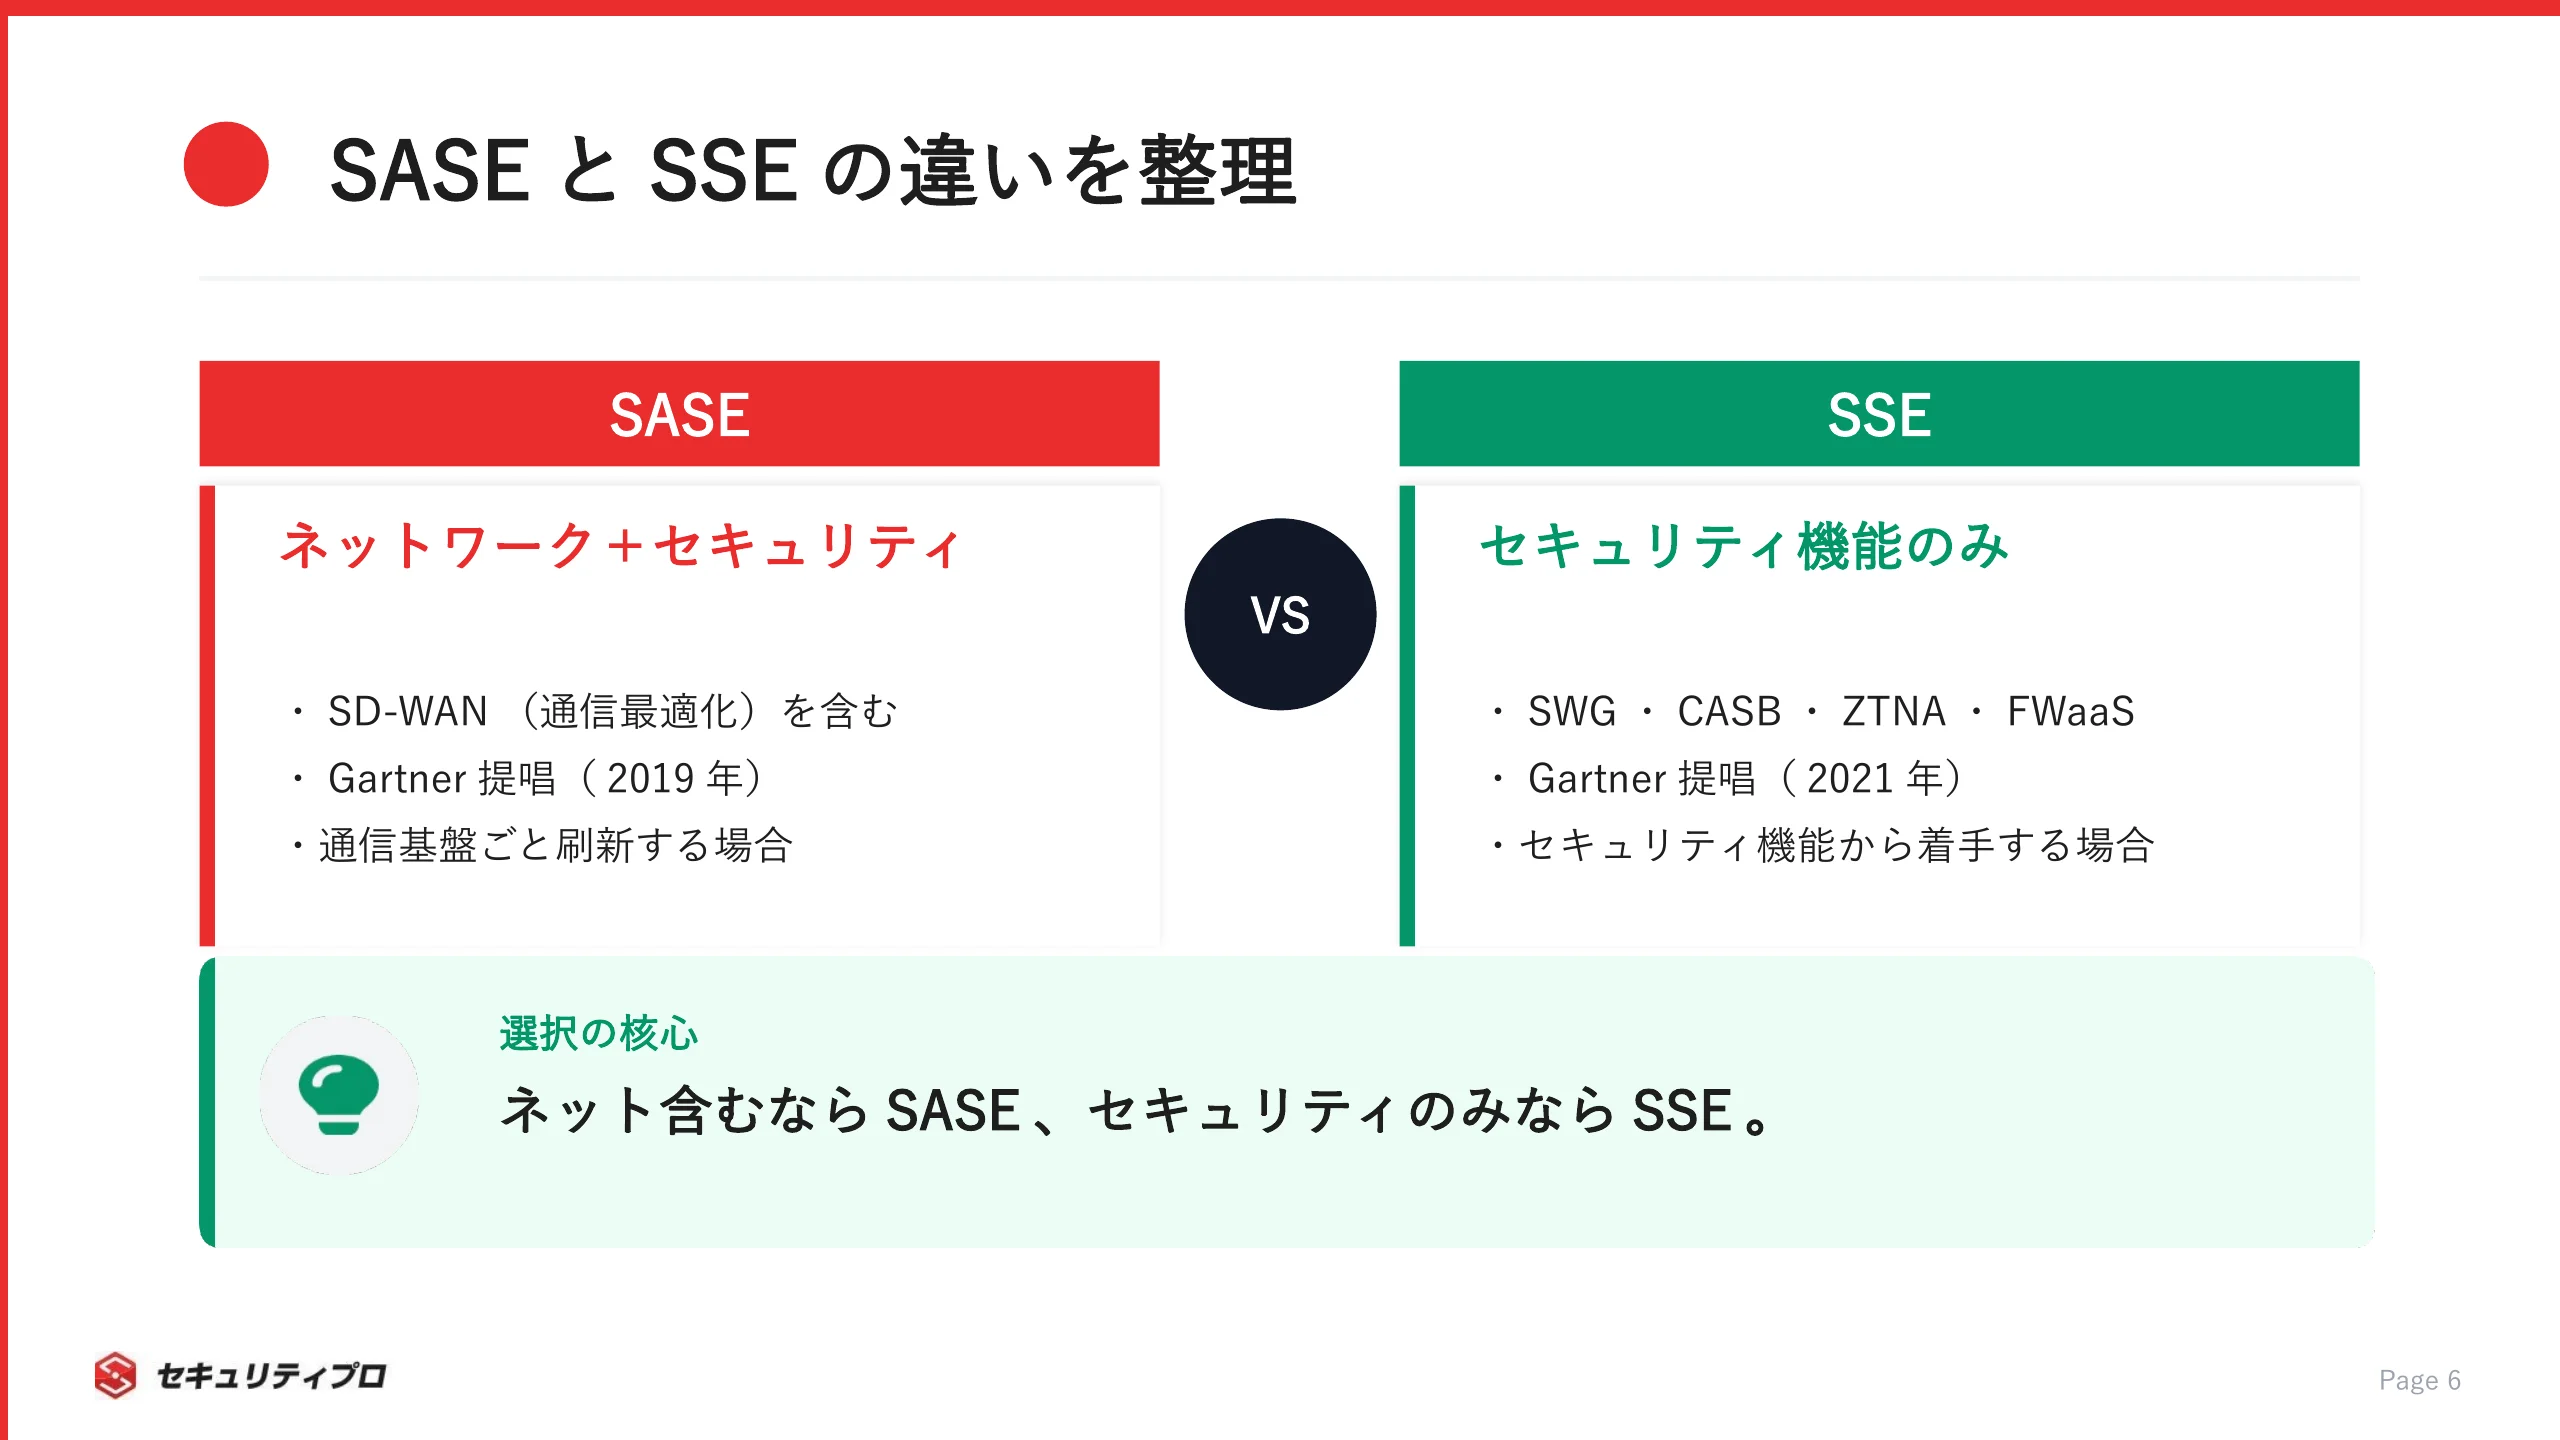
大きな違いは、SASEがネットワーク機能とセキュリティ機能の両方を扱うのに対し、SSEは主にセキュリティ機能に焦点を当てることです。
SSEは、SASEからSD-WAN(ネットワーク機能)を除いた、セキュリティ部分だけを指す概念です。
中身はSWG・CASB・ZTNA・FWaaSといったセキュリティ機能の集まりです。
SASEとSSEの関係を整理すると、次のようになります。
- SASE=SD-WAN(ネットワーク)+SSE(セキュリティ)
- SSE=SWG+CASB+ZTNA+FWaaS
- SSEはGartnerが2021年に定義した比較的新しい枠組み
Gartnerが2019年のSASEに続き、2021年にセキュリティ機能だけを切り出してSSEと名づけた、という経緯です(IIJ・SASE解説)。
ネットワークまで一体で刷新するならSASE、セキュリティ機能から着手するならSSE。
そう押さえておけば混同しません。
SASEからネットワークを引き算するとSSEになるんでしゅね!算数みたいでしゅ!
その理解で十分だ。用語の分解ができれば、提案資料を読んでも迷わなくなる。
なぜ今SASEとゼロトラストが注目されるのか
働き方とシステム利用の構造が変わり、従来の守り方が通用しなくなったこと。
それが注目の背景です。
クラウド利用とテレワークで境界型防御が限界を迎えた
これまでのセキュリティは、社内と社外を境界線で区切り、内側を安全とみなす境界型防御が前提でした。
しかし、この前提は近年急速に崩れています。
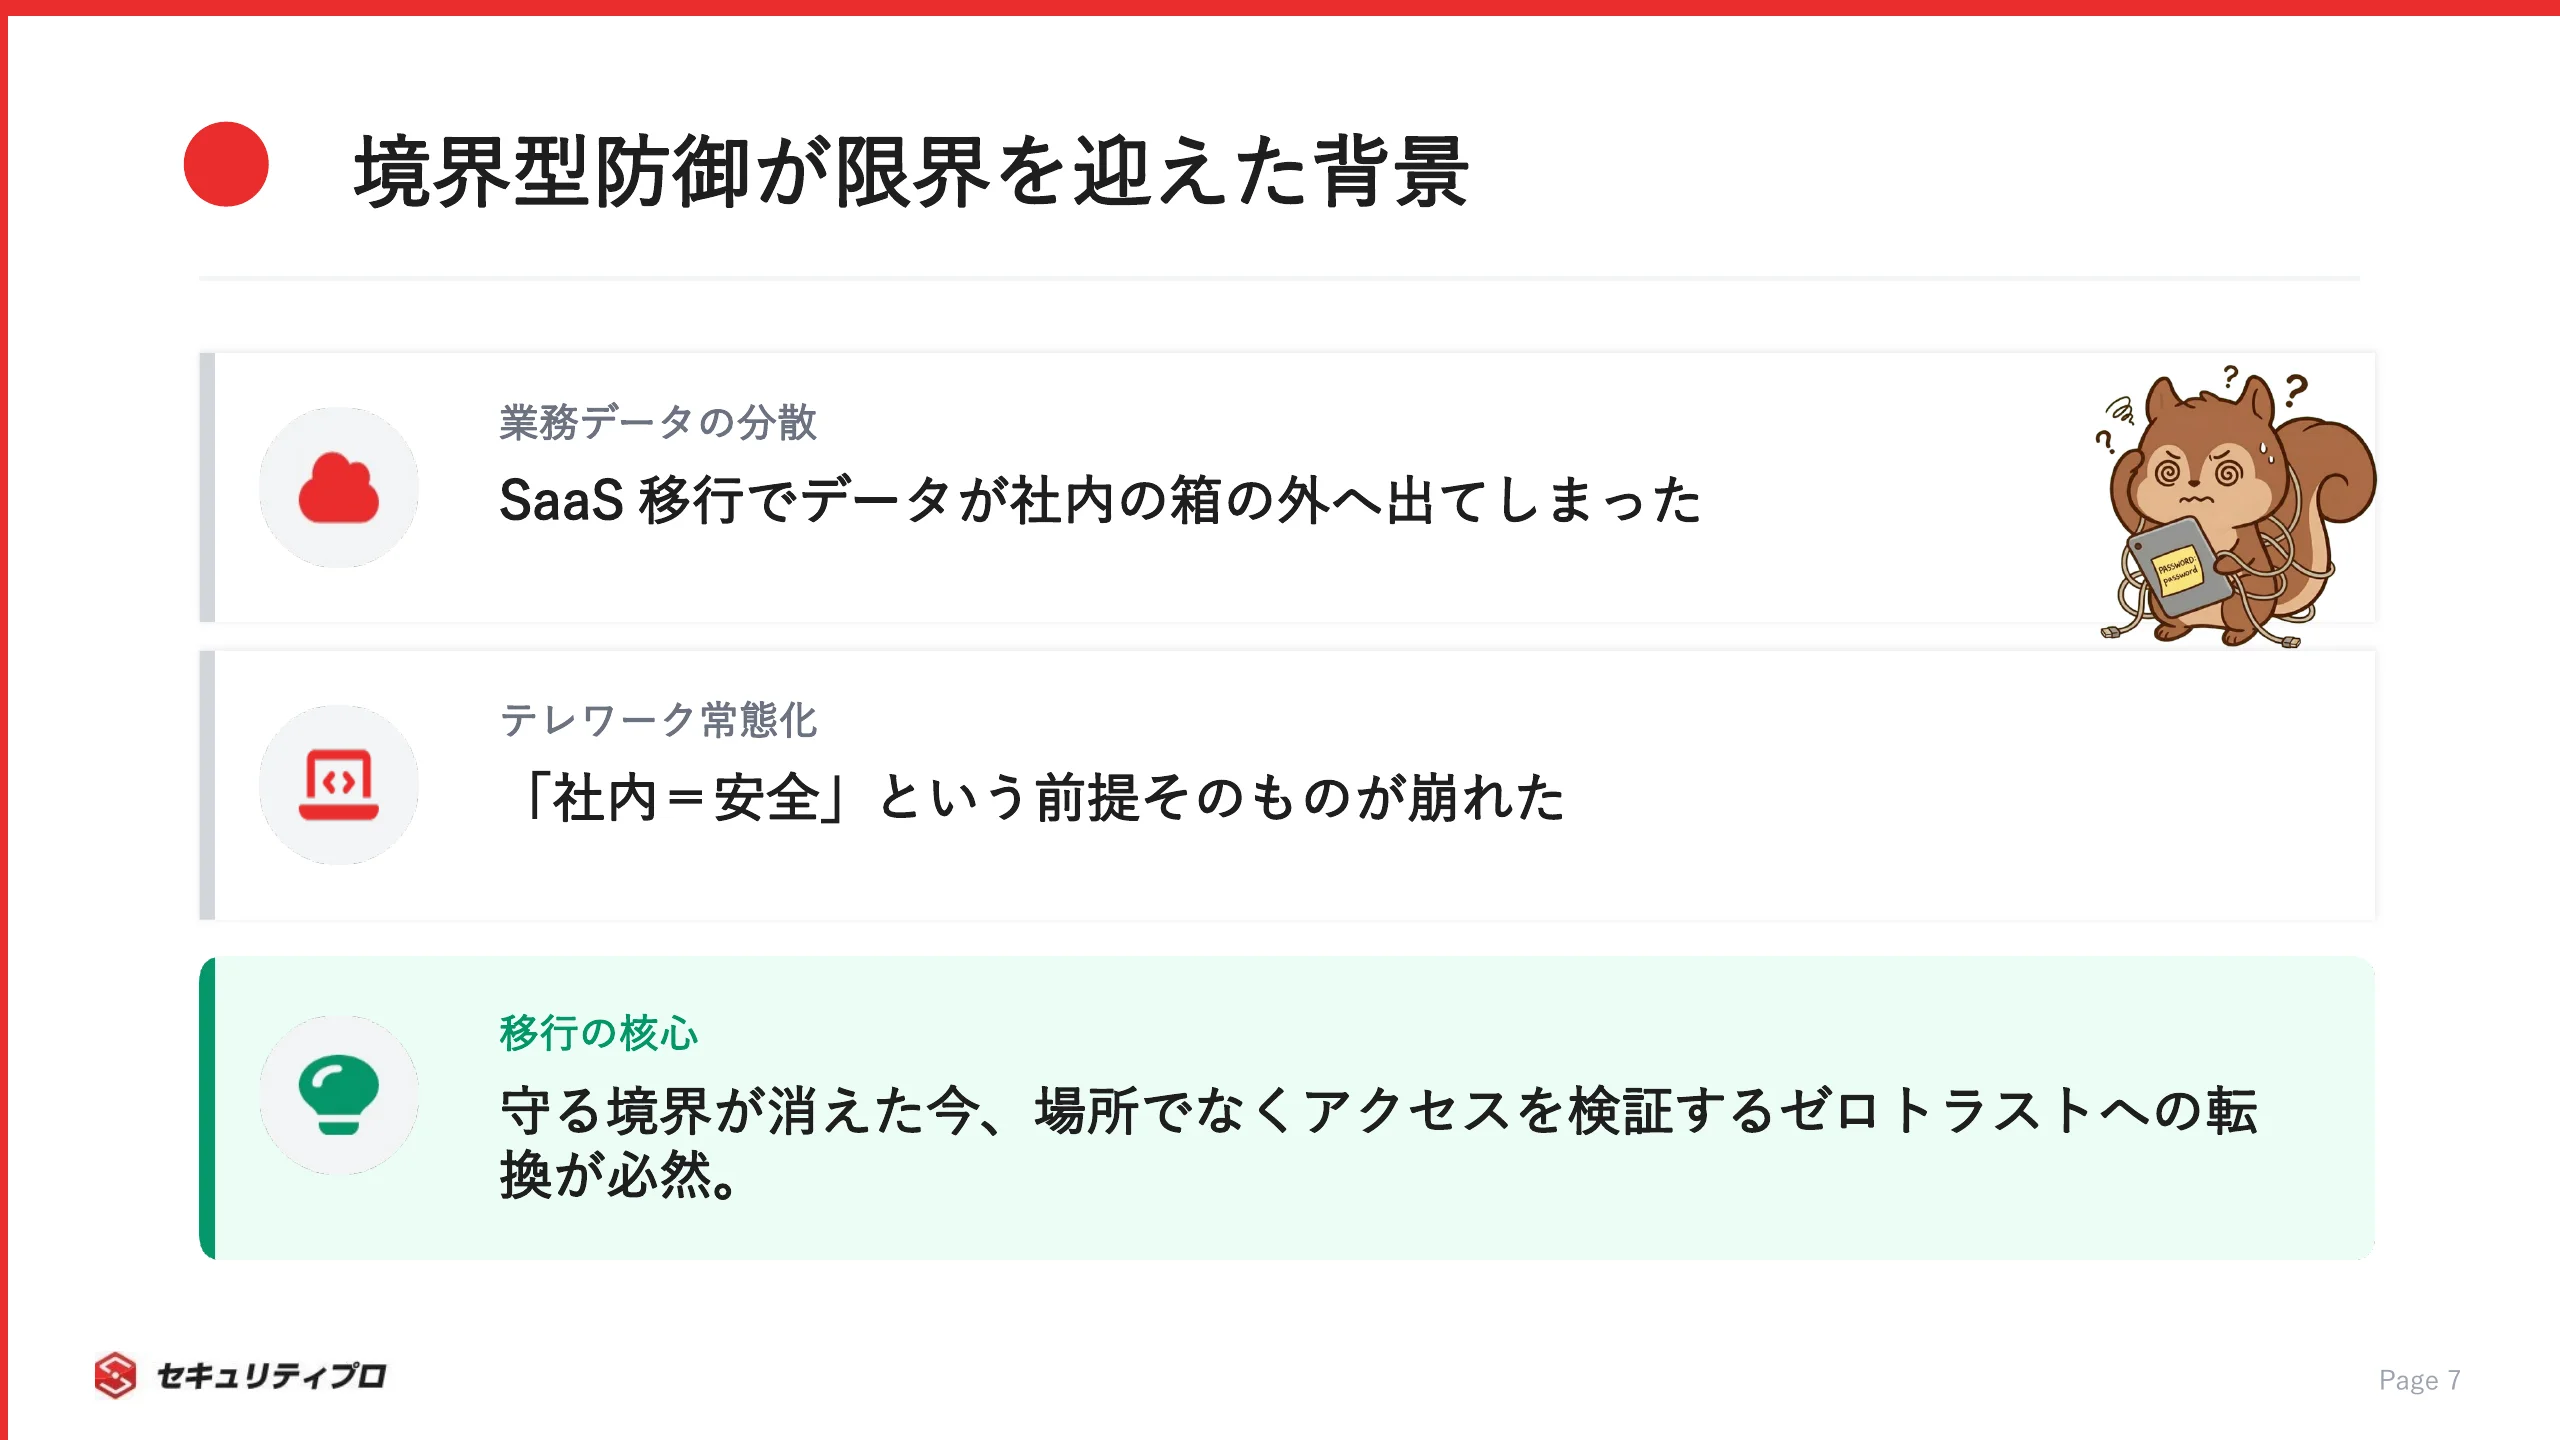
業務システムがSaaSへ移り、社員は自宅やカフェから社外ネットワーク経由でアクセスします。
守るべきデータもユーザーも、社内という箱の外に出てしまいました。
境界型防御が限界を迎えた要因は、主に次の3つです。
- 業務データがクラウド(SaaS)上に分散した
- テレワークで社外からのアクセスが常態化した
- 「社内=安全」という前提そのものが成立しなくなった
守るべき境界が消えたいま、場所ではなくアクセスそのものを検証するゼロトラストへの転換が求められています。
そのゼロトラストを、クラウド前提で実装する手段がSASEです。
働き方の変化が、この2つの概念を実務の必須知識へ押し上げました。
VPN機器の脆弱性を突く攻撃がZTNA・ゼロトラスト移行を後押しした
移行を強く後押ししているのが、VPN機器を侵入口とするランサムウェア被害の深刻化です。
社外アクセスの要だったVPNが、そのまま攻撃の入口になっています。
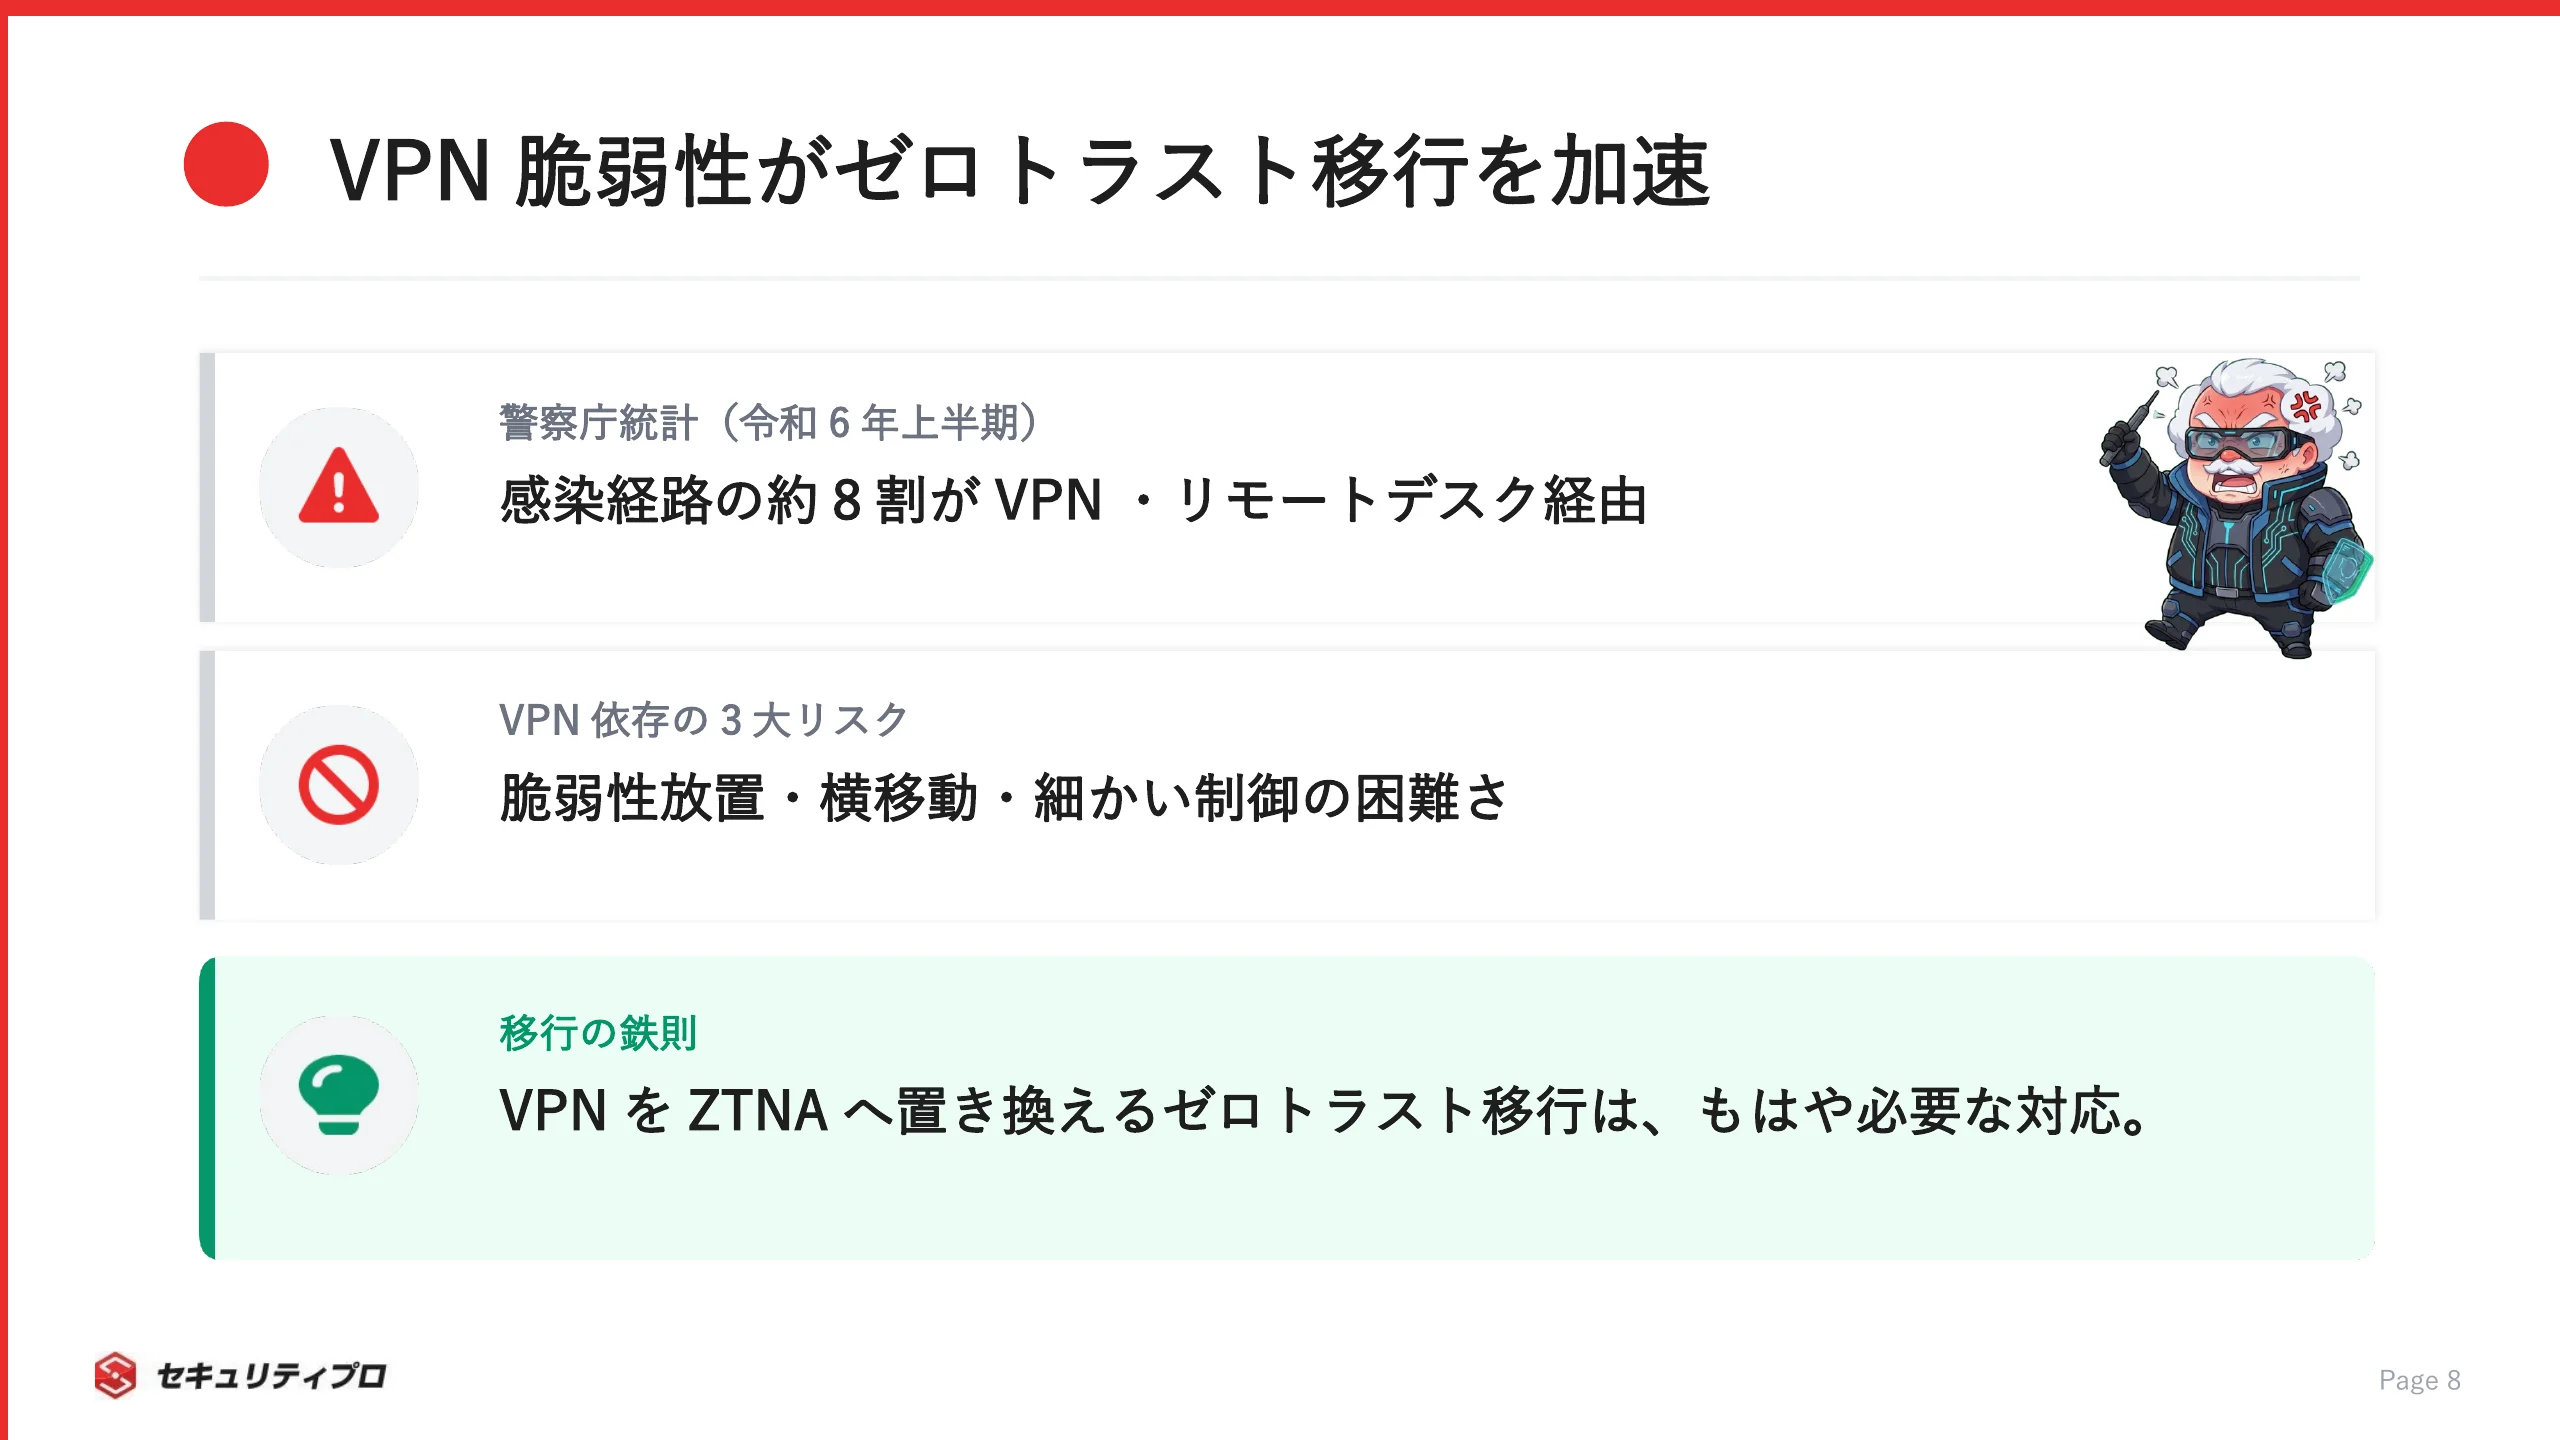
警察庁が2026年3月に公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」では、被害組織へのアンケートにおいて、ランサムウェアの侵入経路の6割以上をVPN機器が占めました。未修正の脆弱性だけでなく、漏えいした認証情報、推測されやすいパスワード、設定不備なども侵入に悪用されています。(警察庁・令和6年上半期の脅威情勢)。
VPN依存が抱えるリスクは、たとえば次のような点です。
- 機器の脆弱性が放置されると侵入の起点になる
- いちど侵入されると社内を横移動されやすい
- 接続後のアクセスを細かく制御しにくい
IPAの「情報セキュリティ10大脅威 2025」でも、ランサムウェアは組織向け脅威の1位が続いています(IPA・情報セキュリティ10大脅威 2025)。
こうした状況が、VPNをZTNAへ置き換えるゼロトラスト移行の圧力を高めています。
実際に、ゼロトラスト推進やSOC運用を担うフリーランス案件も動いていて、市場の需要としてはっきり表れています。
実務で混同しやすいポイントと正しい使い分け
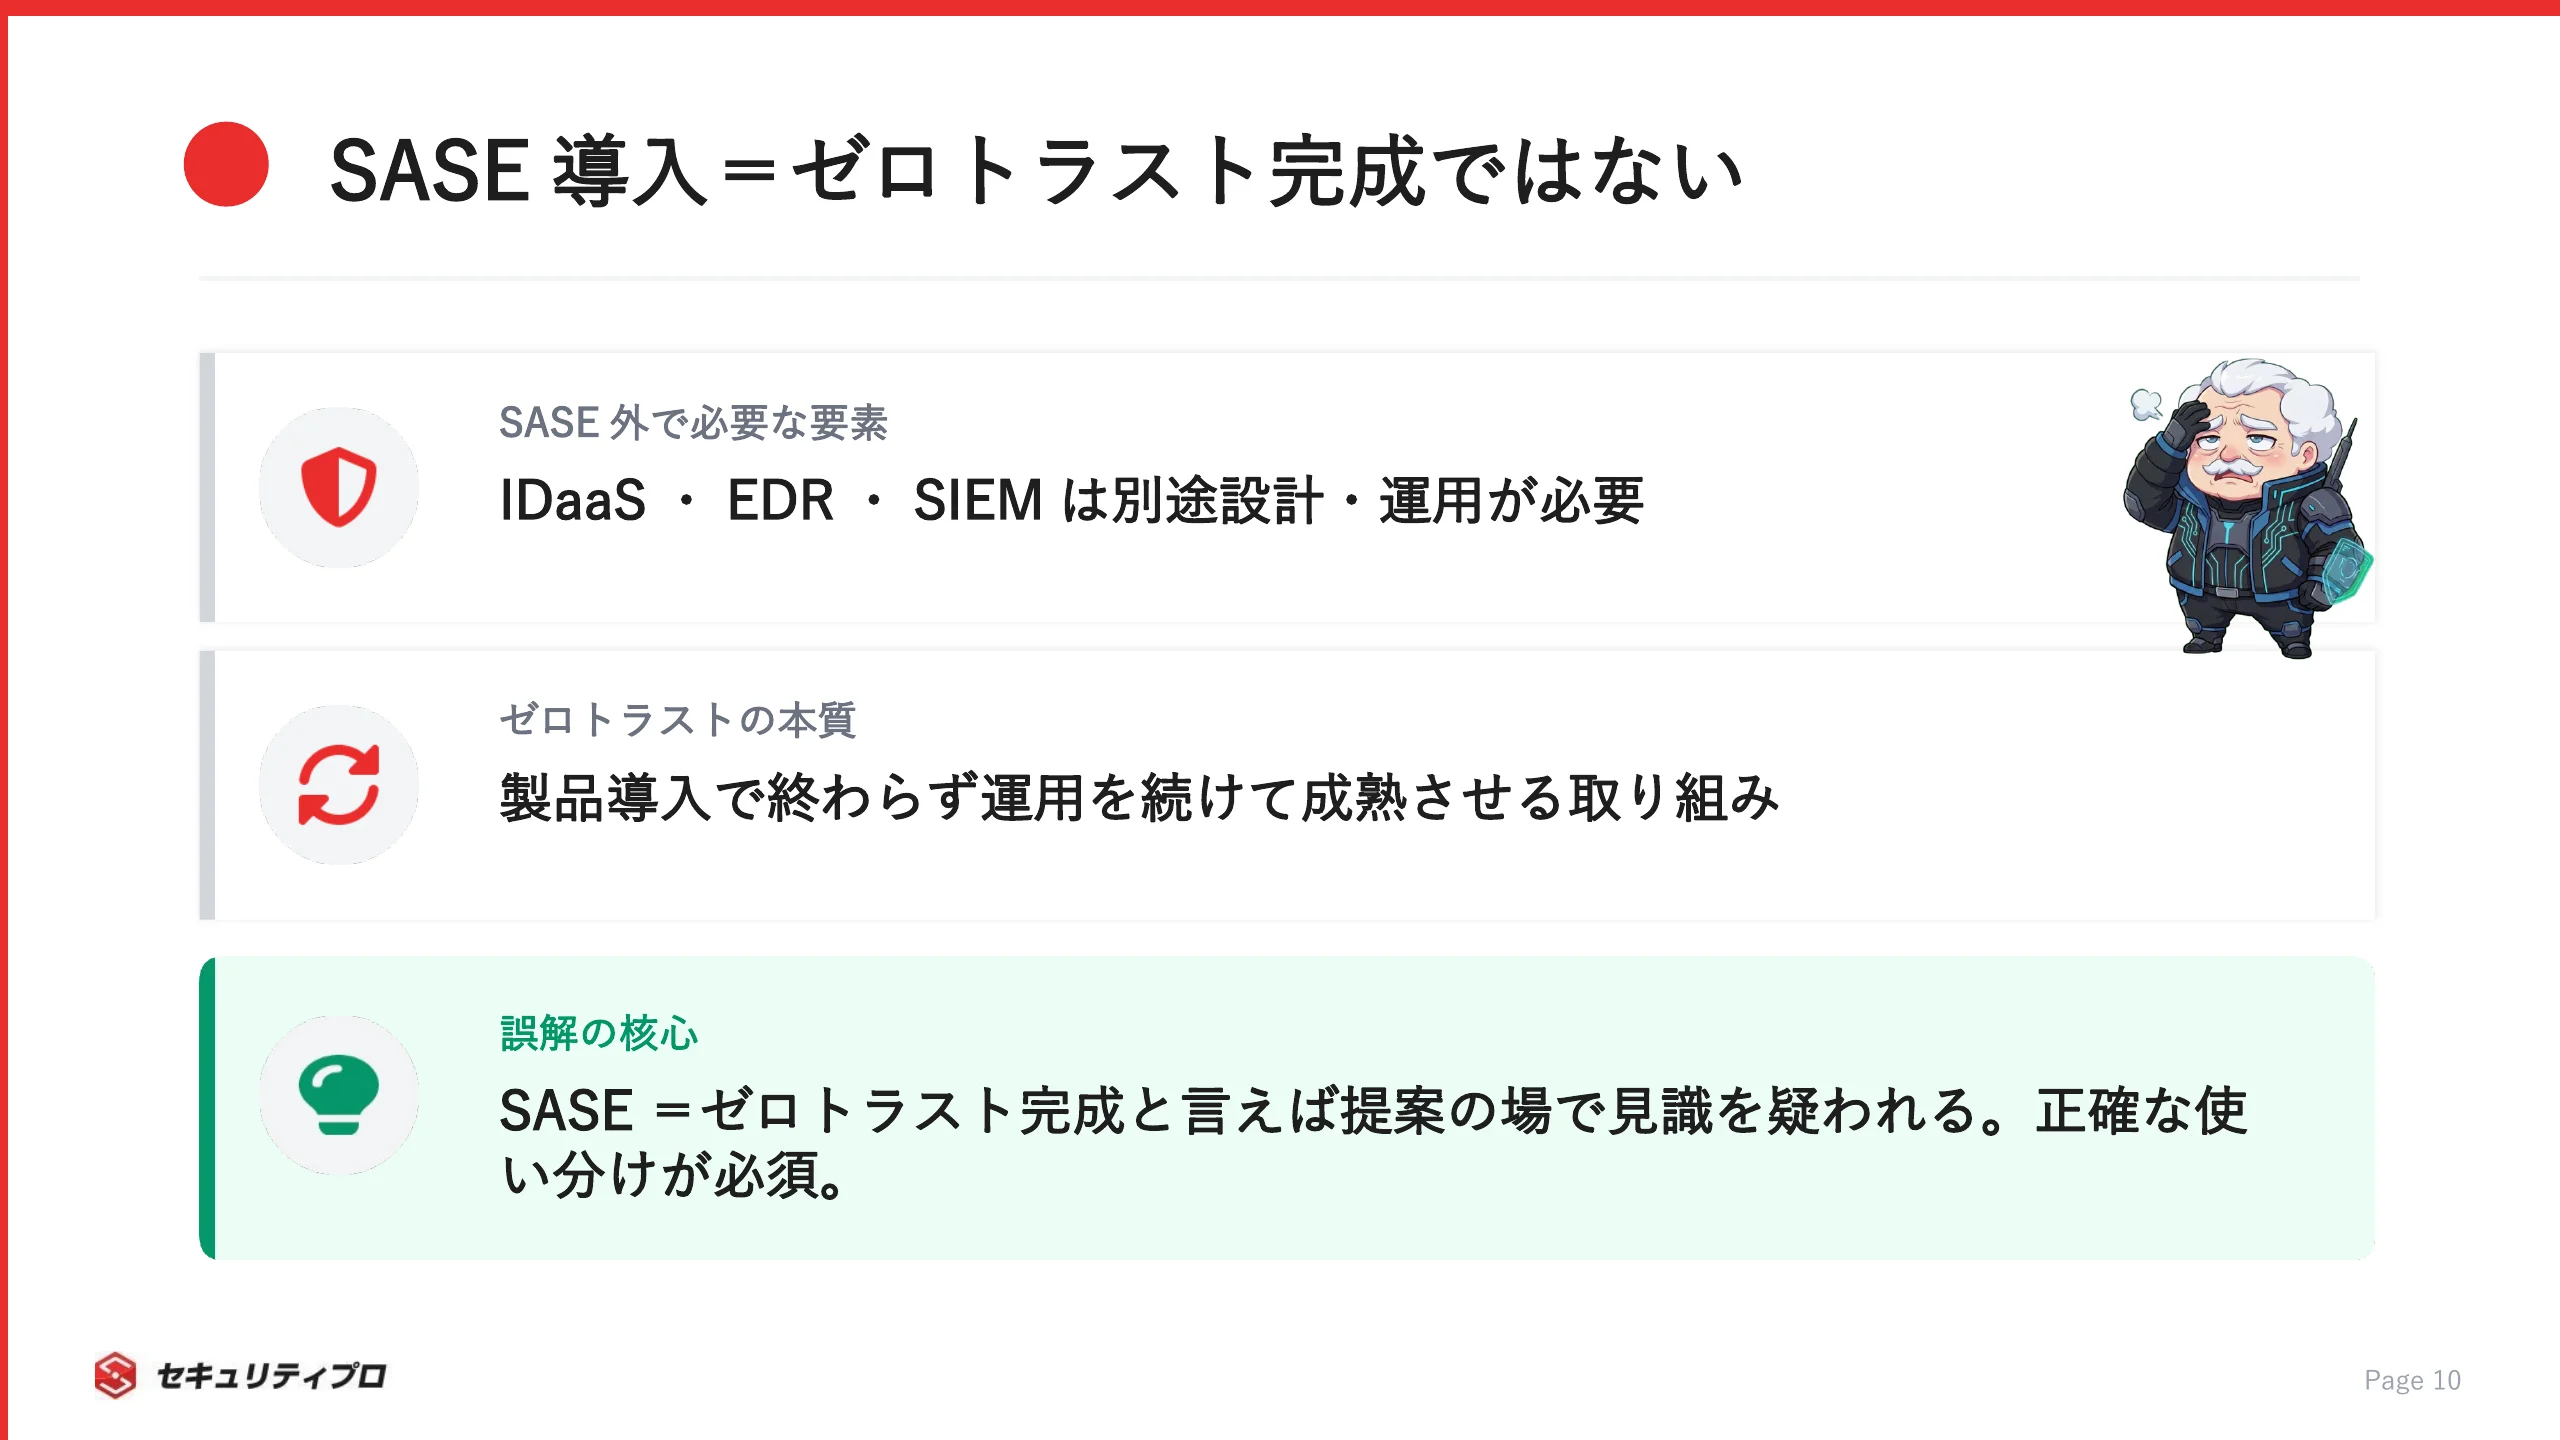
提案や現場でつまずきやすいのは、製品導入とゼロトラスト実現を同じものとして扱ってしまう点です。
「SASEを導入すればゼロトラスト完成」ではない理由
SASEを導入すれば、それだけでゼロトラストが完成する。
これは誤解です。
SASEは重要な構成要素ですが、ゼロトラスト全体の一部にすぎません。
ゼロトラストは、ネットワークだけでなく、IDの管理、端末の保護、ログの監視まで含む継続的な取り組みです。
SASEでアクセス経路を固めても、ほかの領域が手つかずなら原則を満たせません。
SASEだけでは埋まらない領域として、次の3つが代表的です。
- IDaaSによるID管理・認証基盤の整備
- EDRによる端末の監視と対応
- SIEMなどによるログの継続的な監視
ID管理、端末保護、ログ監視などは、SASEの中核機能だけでは十分にカバーできない領域です。SASE製品と連携できる場合もありますが、組織全体として別途設計・運用する必要があります。
ゼロトラストは製品を買って終わるものではなく、運用を続けて成熟させていく取り組みです。
「SASE導入=ゼロトラスト完成」と説明してしまうと、提案の場で見識を疑われかねません。
金融機関向けにZscalerでZTNAを実装したゼロトラスト基盤刷新の案件のように、実務では複数要素を組み合わせて段階的に進めます。
SSE・ZTNA・VPNとの関係を整理する
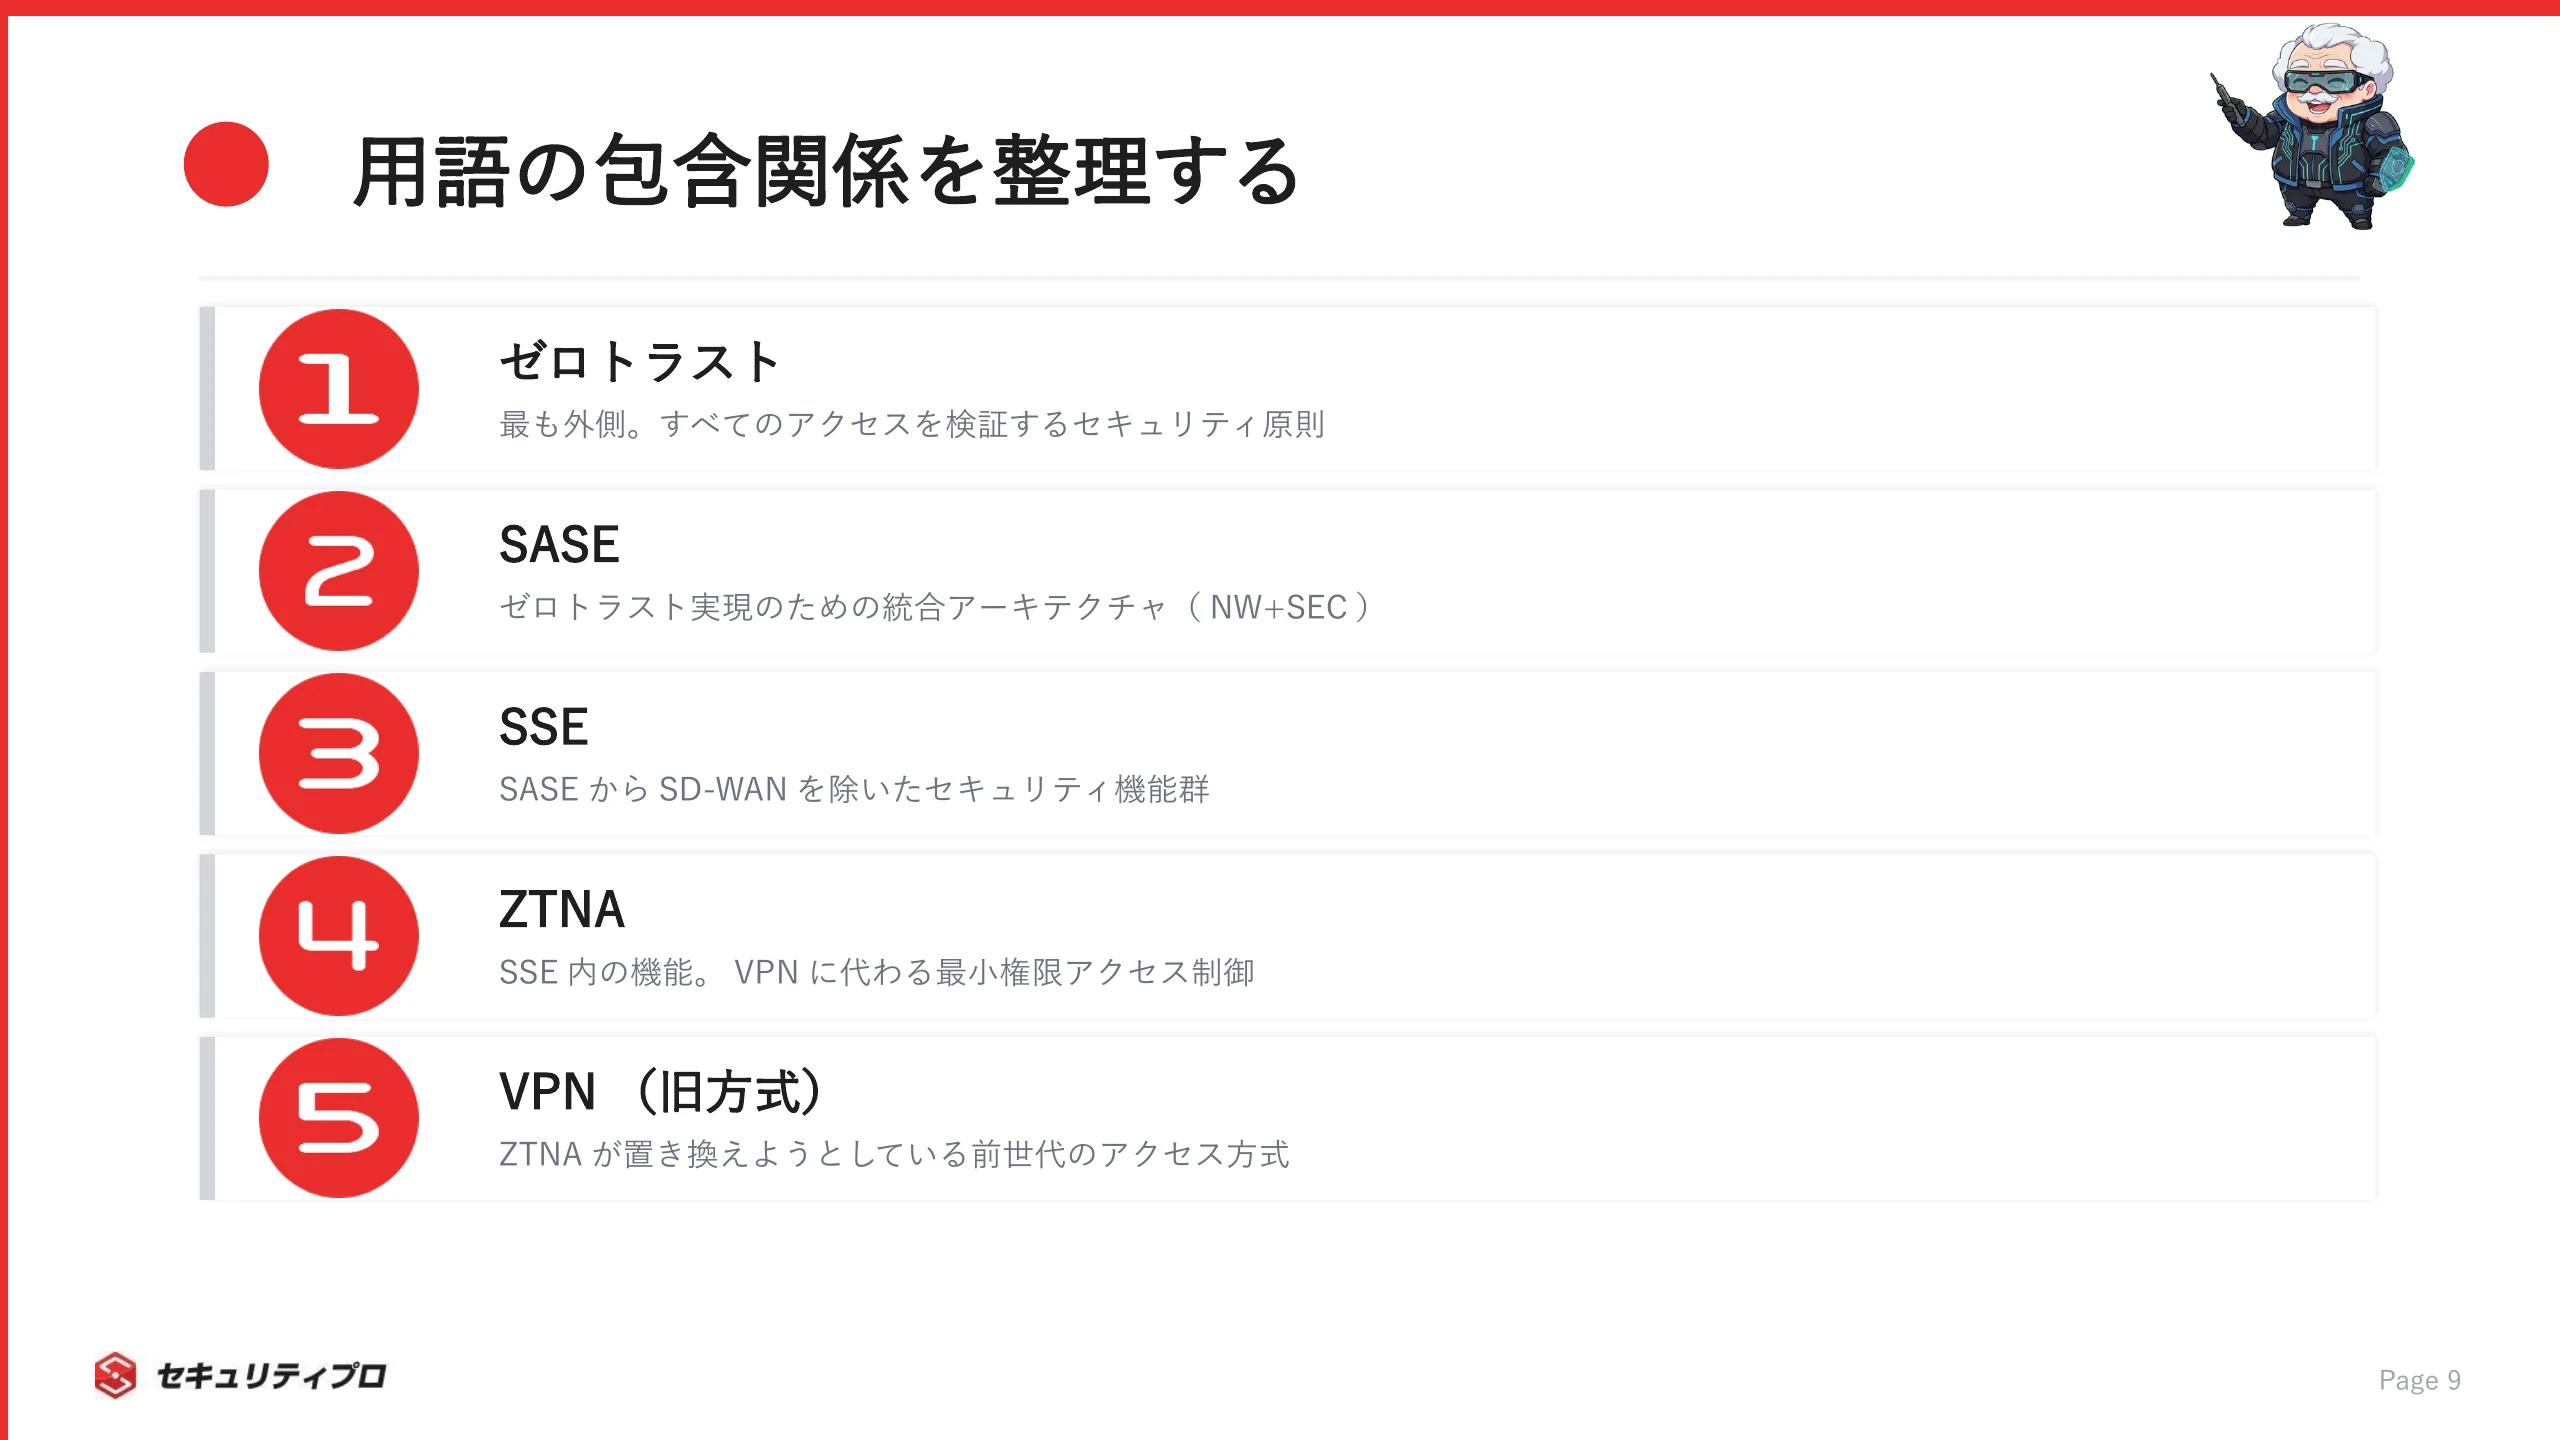
用語は、単純な包含関係ではなく、それぞれの役割で整理すると分かりやすくなります。
- ゼロトラスト:組織全体に適用するセキュリティの原則
- SASE:ネットワークとセキュリティをクラウドで統合するアーキテクチャ
- SSE:SASEのうち、Web・クラウド・社内アプリへの安全なアクセスを担うセキュリティ領域
- ZTNA:SSEを構成する代表的なアクセス制御機能
- VPN:端末や拠点とネットワークを暗号化して接続する技術
ZTNAは、従来VPNが担ってきたリモートアクセスの一部を、アプリケーション単位・最小権限のアクセスへ置き換えます。ただし、拠点間接続や管理用通信などではVPNが引き続き利用され、ZTNAと併用される場合もあります。
用語を正しく使い分けられること自体が、面談での信頼につながります。
用語がこんがらがってたけど、概念が良く分かったでしゅ!
そうだ。言葉を正しく置ける奴は、それだけで一段上に見られる。地味だが効くぞ。
SASE・ゼロトラスト領域はセキュリティ人材の市場価値をどう変えるか
ネットワークとセキュリティを横断して設計できる人材は希少で、公開求人でも高く評価されています。
ネットワークとセキュリティを統合設計できる人材の需要が高まっている
SASE・ゼロトラスト領域では、ネットワークとセキュリティを横断して設計できる人材の価値が高まっています。
従来この2つは、別々の担当者が受け持つ分業が一般的でした。
SASEはネットワークとセキュリティをクラウドで一体化するため、片方の知識だけでは全体を設計できません。
両方を理解し、通信経路とアクセス制御を同時に組み立てられる人材が求められます。
スプラッシュエンジニアリングが見てきた肌感でも、評価される理由は3つに集約されます。
- ネットワークとセキュリティの分業では全体最適を描きにくい
- 両領域をつなぐ設計ができる人材が市場に不足している
- 公開求人でも横断スキルを要件に挙げる案件が目立つ
つまり、境界をまたげること自体が希少価値になっています。
どちらか一方の専門家は多くても、両方を束ねられる人材は限られます。
スプラッシュエンジニアリングに寄せられる相談でも、この横断スキルを自分の言葉で語れる方ほど、案件マッチングが早く決まる傾向があります。
この希少性が、SASE・ゼロトラスト領域の市場価値を押し上げています。
フリーランス案件で見るSASE・ゼロトラストスキルの単価目安
具体的な金額感を見ると、この領域のスキルの評価がつかみやすくなります。
当社が公開しているセキュリティフリーランス案件の実データで、目安を確認します。
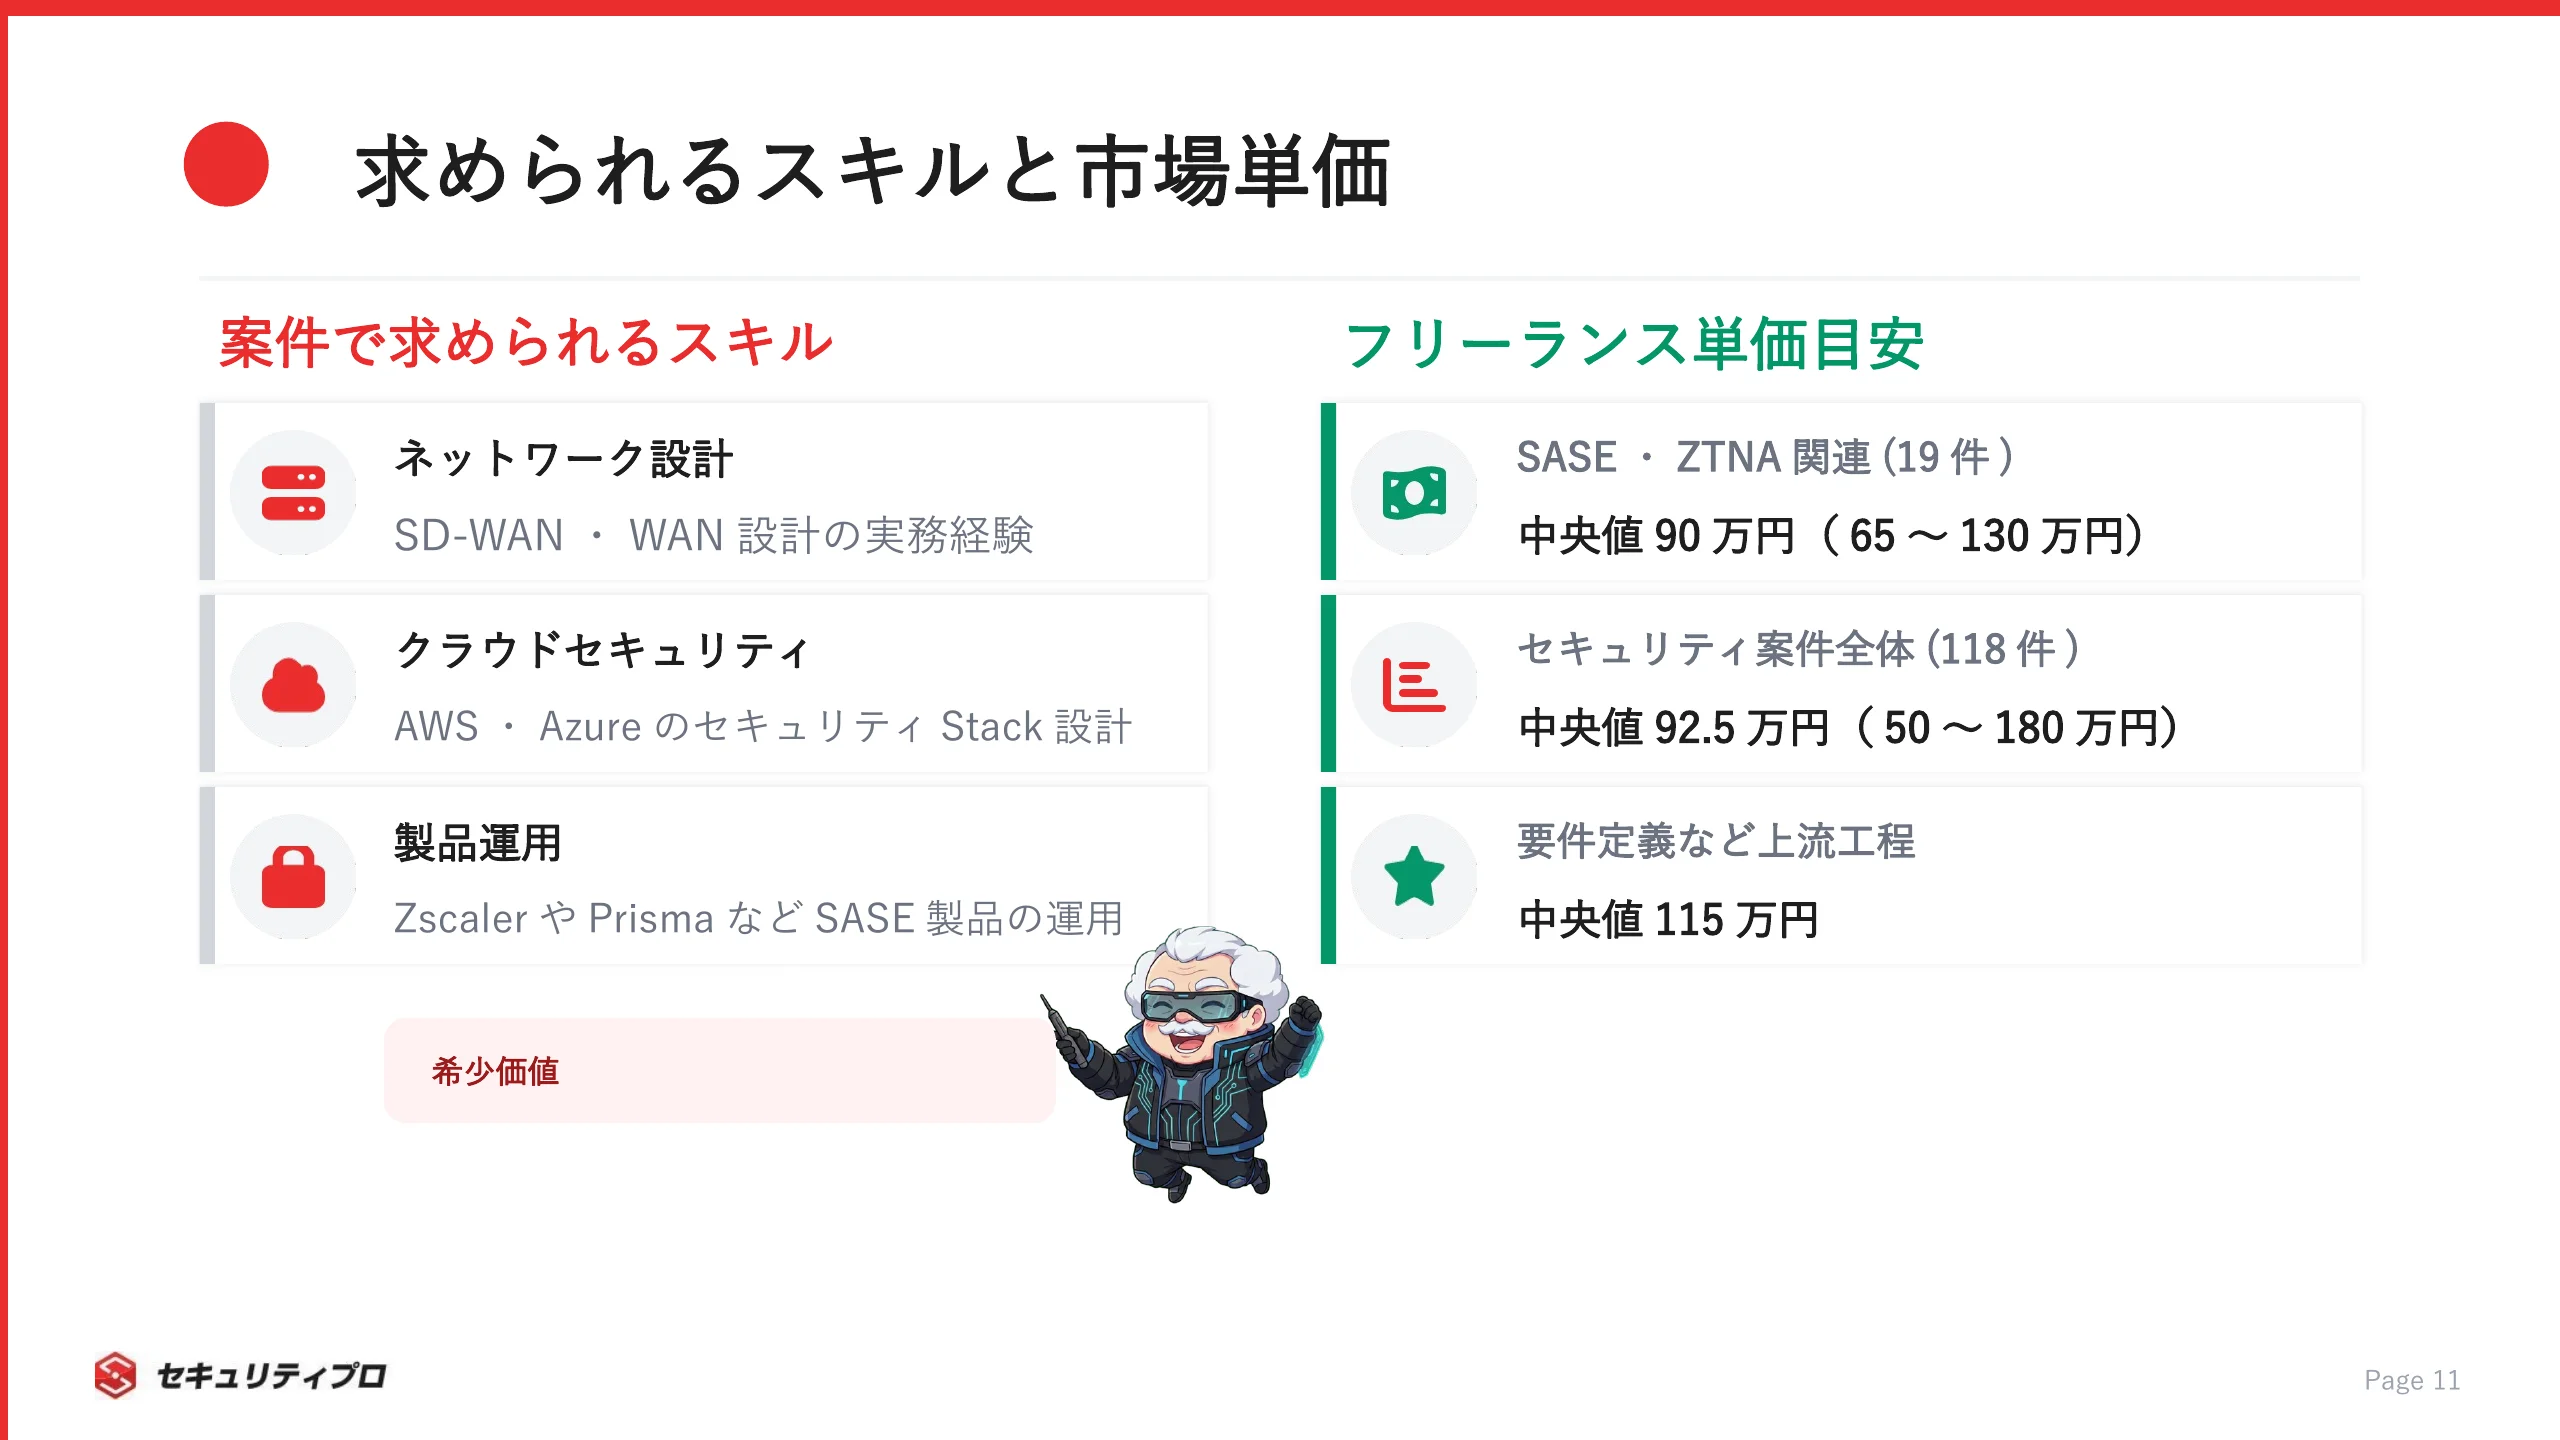
当社が公開しているセキュリティフリーランス案件のうち、ゼロトラスト・SASE(Zscaler/Prisma Access 等)の経験を求める募集は19件あり、月額単価は中央値90万円・65万〜130万円です(出典: セキュリティプロ・フリーランス 公開案件の集計・2026年9月時点)。
上限側を占めるのは、海外拠点まで含めたSASE導入のPMOや、金融機関のアーキテクチャ策定といった上流の案件です。
同じ集計を全体と工程別まで広げると、単価感は次のように整理できます。
- SASE・ゼロトラスト関連の19件は、月額単価が中央値90万円・65万〜130万円
- セキュリティ案件全体118件では、月額単価が中央値92.5万円・50万〜180万円
- 要件定義など上流を任される案件は中央値115万円で、統合設計を担えるほど上限側に位置しやすい
正社員の年収相場は、フリーランス単価とは粒度が異なる別の指標として捉える必要があります。
正社員としての転職を軸に考えるなら、セキュリティの転職求人一覧で具体的な求人と条件を確認しておくと、相場観がつかみやすくなります。
参考までに、セキュリティ職の正社員は経験や役割により幅がありますが、フリーランスの月額単価を12倍した額面と単純比較はできません。
案件単価は、スキルの希少性がそのまま反映されやすい指標です。
Prisma AccessやZscalerを扱うSASE構築・運用の案件のように、対応製品が明確な募集ほど、スキル保有者の価値が金額に表れます。
案件で求められる具体的なスキルセット
高単価案件につなげるには、公開求人が求める具体的なスキルを押さえるのが近道です。
要件は、製品知識と設計・提案力の両面にわたります。
公開求人でよく挙がるスキルセットは、次のとおりです。
- IDaaS・EDR・MDM/MAMなど、周辺セキュリティ製品の運用知識
- 主要クラウド(AWS・Azureなど)のセキュリティスタック設計経験
- SASE・ZTNAの導入と運用の実務経験
- 提案やプロジェクトマネジメントの経験
これらは、製品を触れるだけでなく、顧客要件に合わせて全体を設計できるかが問われます。
資格面では、CISSPや情報処理安全確保支援士が実務でも一定の評価を受けます。
ただし資格は入口であり、実際の導入・運用経験と組み合わせて初めて案件の武器になります。
手を動かした経験を、要件の言葉で語れるよう整理しておくことが大切です。
SASE・ゼロトラストスキルを案件につなげる進め方
理解を市場価値に変えるには、自分の強みを棚卸しして、案件参画という次の行動へ進めることが欠かせません。
自分のスキルと実務経験を棚卸しする
案件応募の前に、まず自分の現在地を把握するところから始めます。
強みと不足領域が見えると、次に学ぶべきものがはっきりします。
SASE・ゼロトラスト領域は、ネットワーク・クラウド・セキュリティの3つが交差します。
自分がどこに強く、どこが手薄かを言葉にできると、案件とのマッチングも判断しやすくなります。
見るべき軸は3つです。
- ネットワーク(SD-WAN・WAN設計)の経験はどれくらいあるか
- クラウド(AWS・Azure)のセキュリティ設計に触れてきたか
- セキュリティ製品(ZTNA・EDR・IDaaS)の運用経験はあるか
3領域すべてが完璧である必要はありません。
不足している領域は、公式ドキュメントや検証環境で補いながら、強みを軸に案件を選ぶのが現実的です。
自分の経験を要件の言葉に翻訳しておくと、面談での説得力が変わってきます。
フリーランスとして高単価案件に参画する選択肢
スキルを整理できたら、正社員だけでなく、フリーランスという参画の道も視野に入ります。
需要が伸びているいまは、この領域に踏み出す好機です。
SASE・ゼロトラストの案件は、企業が現在進行形で推進しているため、経験者への引き合いが続いています。
フルリモートで参画できる募集もあり、働き方の自由度を保ちながら高単価を狙えます。
フリーランス参画の利点は、次のとおりです。
- 統合設計スキルが単価にそのまま反映されやすい
- リモート案件で場所に縛られず働ける
- 案件マッチングを使えば要件に合う仕事に出会いやすい
たとえば、ZscalerやPalo Altoを扱う鉄道業界向けSASE導入の案件のように、習得したスキルを直接活かせる募集も出ています。
自分に合う案件を効率よく探すなら、セキュリティ人材のフリーランスを支援するスプラッシュエンジニアリングの活用がひとつの選択肢になります。
まずは登録して、今の市場にどのような案件があるかを確認してみてください。
まとめ:SASEとゼロトラストの違いを理解し市場価値を高める
SASEとゼロトラストの違いは、考え方と手段の関係で整理できます。
要点は、次の3つです。
- ゼロトラスト=暗黙に信頼せず常に検証する「考え方」、SASE=それを実現する「手段」
- SASEはSD-WANとSSE(SWG・CASB・ZTNA・FWaaS)で構成され、ゼロトラストの一部を担う
- 統合設計できる人材は希少で、この領域のスキルは市場価値が高い
用語を正しく使い分けられることは、案件面談での信頼に直結します。
そして、その理解を単価という形の市場価値に変える一歩が、案件への参画です。
スプラッシュエンジニアリングには、ネットワーク経験3〜5年からSASE関連案件に参画する方が増えています。
現場への一歩は、思っているより低い位置にあります。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、今の市場にどのような求人・案件があるかを確認するところから始めるのが、一番早い進め方です。