- S3へアップロードされたファイルを、自動で検査できるようにしたい
- マルウェアを検出したら、ファイルも自動で消えるのだろうか
S3のマルウェア検査って、有効にするだけで全部おまかせできるんでしゅか?
検査して結果を付けるところまでだな。検出したファイルは自動では消えないから、その後のアクセス制限は別に考えるものだ。
Amazon GuardDutyのMalware Protection for S3は、Amazon Simple Storage Service(S3)の保護対象へ新しく入ったファイルを検査し、結果を確認できる機能です。
検出したファイルを自動で削除・隔離はしないため、アクセスの制限は別に設計する必要があります。
検出、タグ付け、アクセス制限はそれぞれ役割が違うので、有効化しただけで安心してよいか迷いますよね。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
- S3とEC2で異なるスキャン対象と開始条件
- 非公開バケットとスキャン用ロールの設定
- テスト結果のタグと検出結果を読む方法
- 無料枠の例外と検証後に残すもの・消すもの
本物のマルウェアは使わず、S3の専用バケットで無害なテストファイルから動作を確かめ、検出後も対象が残るかまで見ていきます。
読み終えれば、設定と結果を照合し、検査できなかったファイルも含めて運用上の判断を説明できます。
目次
GuardDuty Malware Protectionの対象を整理する
同じマルウェア対策でも、対象とスキャンを開始する条件は異なります。
S3オブジェクトとEC2のボリュームを分ける
S3向けの保護は、バケット全体または指定したプレフィックスへ新しく入るオブジェクトを検査します。
プレフィックスはオブジェクト名の先頭部分で、最大5個まで指定できます(出典:S3向け保護の機能)。
既存オブジェクトや再検査にはオンデマンドもありますが、今回は新規アップロードの自動検査だけを使います。
| 対象 | 検査するもの | 開始の考え方 |
|---|
| Malware Protection for S3 | S3オブジェクトの内容 | 新しいアップロード、またはオンデマンド |
| Malware Protection for EC2 | EC2へ接続されたEBSボリューム | 特定の検出結果、またはオンデマンド |
EC2はAmazon Elastic Compute Cloud、EBSはAmazon Elastic Block Storeです。
EC2のGuardDuty起動型は、同保護を有効にしている場合に、対象となる検出結果を受けてスキャンします。
このスキャンでは、インスタンスへのエージェント導入は不要です。
該当結果が出なければ、この方式によるスキャンは起動しません。
AWS Backup向けの保護は、バックアップ作成後の自動検査や既存バックアップのオンデマンド検査を行う別の種類です。
S3向けはGuardDuty本体なしでも使えますが、その場合はGuardDutyの検出結果を生成できません(出典:S3向け保護の概要)。
今回は東京で本体が有効な既存の検証環境を使い、S3の結果を検出一覧でも確認します。
検証の入口では、S3向けとEC2向けを取り違えず、いま有効な保護プランを把握しましょう。
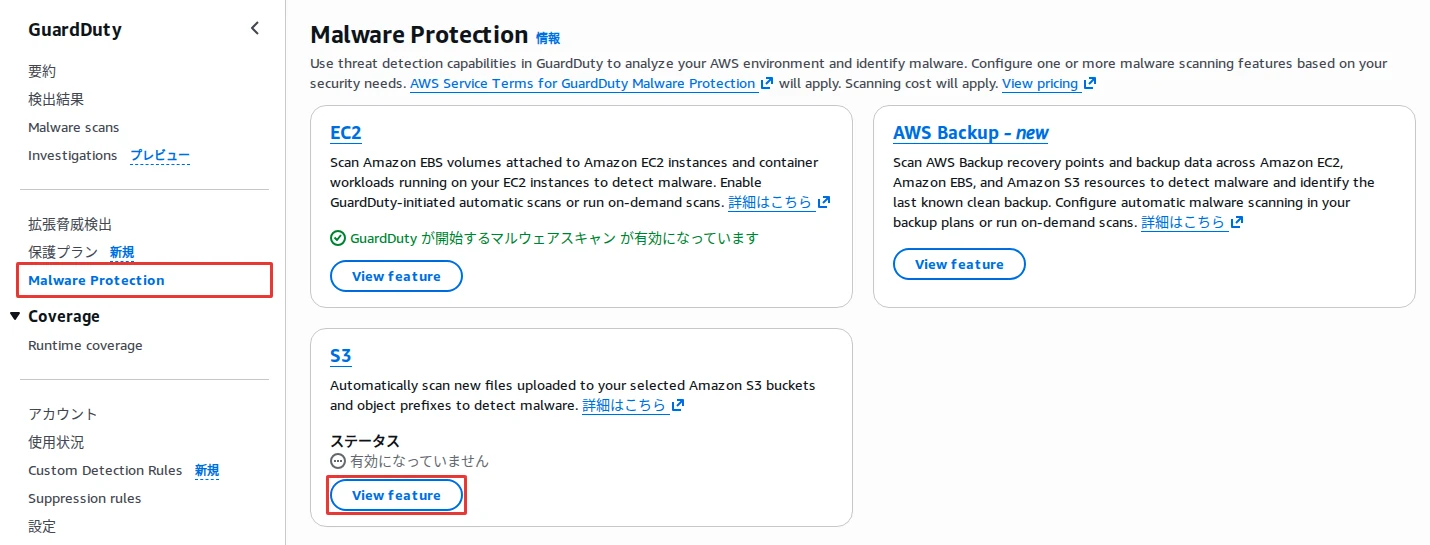
画面の左メニューで「Malware Protection」を開くと、「EC2」「AWS Backup」「S3」の3つのカードが並びます。
検証用の AWS アカウントでは、「EC2」のカードに「GuardDuty が開始するマルウェアスキャン が有効になっています」と表示されました。
「S3」のカードのステータスは「有効になっていません」でした。
それぞれのカードの「View feature」から、各機能の設定画面へ進みます。
 S3 向けとEC2 向けは入口が別
マルウェアを見つけたら、ファイルも自動で消してくれるんでしゅか?
そこは早とちりしやすいところだな。検出と削除は別の話だ。今回の検証で、検出後のファイルが残るかまで確かめるぞ。
無料枠と検査できない条件を先に知る
S3向けの無料枠は、アカウント・リージョンごとに毎月1,000リクエストと検査データ1GBまでです。
30日間の無料トライアルとは異なり、S3のオンデマンドスキャンはこの無料枠にも含まれません(出典:S3向けの課金)。
S3向けは検査データのGB数と評価したオブジェクト数が課金の軸です。
今回の少量ファイルでも、その月の利用済み量と付随費用があるため、完全無料とは断定できません。
| 項目 | 費用や制約 |
|---|
| S3の新規自動スキャン | 月間無料枠を超えた分が課金対象 |
| S3のタグ付け・GETやPUTなどのAPI | スキャンの無料枠とは別の費用 |
| EventBridgeの管理ルール | S3オプトインイベントの取り込みに費用。配信費用は発生しない |
| EC2のオンデマンド | 30日無料トライアルに含まれず、検査するEBS量に応じて課金 |
APIはApplication Programming Interfaceで、サービスへ操作を依頼する仕組みです。
上表のS3付随費用はS3向けの課金ページ、EC2の例外はEC2オンデマンドスキャンの公式説明に基づきます。
S3で検査を試みる最大オブジェクトサイズは100GBで、引き上げできません(出典:S3向けのクォータ)。
パスワード保護を認識したファイルでは一般的なパスワードを試し、開けない場合は検査をスキップします。
保護を認識できない形式では暗号化された内容のまま検査するため、中身すべてを確認できるわけではありません。
検査不能の結果も、対応が必要なものとして扱いましょう。
S3の専用バケットへ保護を設定する
公開しないバケットを作り、対象とタグ付けを決めてからロールを設定します。
2026年10月時点の画面で説明します。
バケットとプレフィックスを限定する
検証用のバケットは、本番ファイルや共有データが入らない専用のものを用意します。
GuardDutyで選ぶリージョンとバケットのリージョンは同じで、バケットは自分のアカウントが所有している必要があります(出典:S3向け保護の概要)。
ここでは東京を選び、外部へ公開しない状態のまま進めます。
作成手順は次のとおりです。
- S3コンソールで「バケットを作成」を開きます。
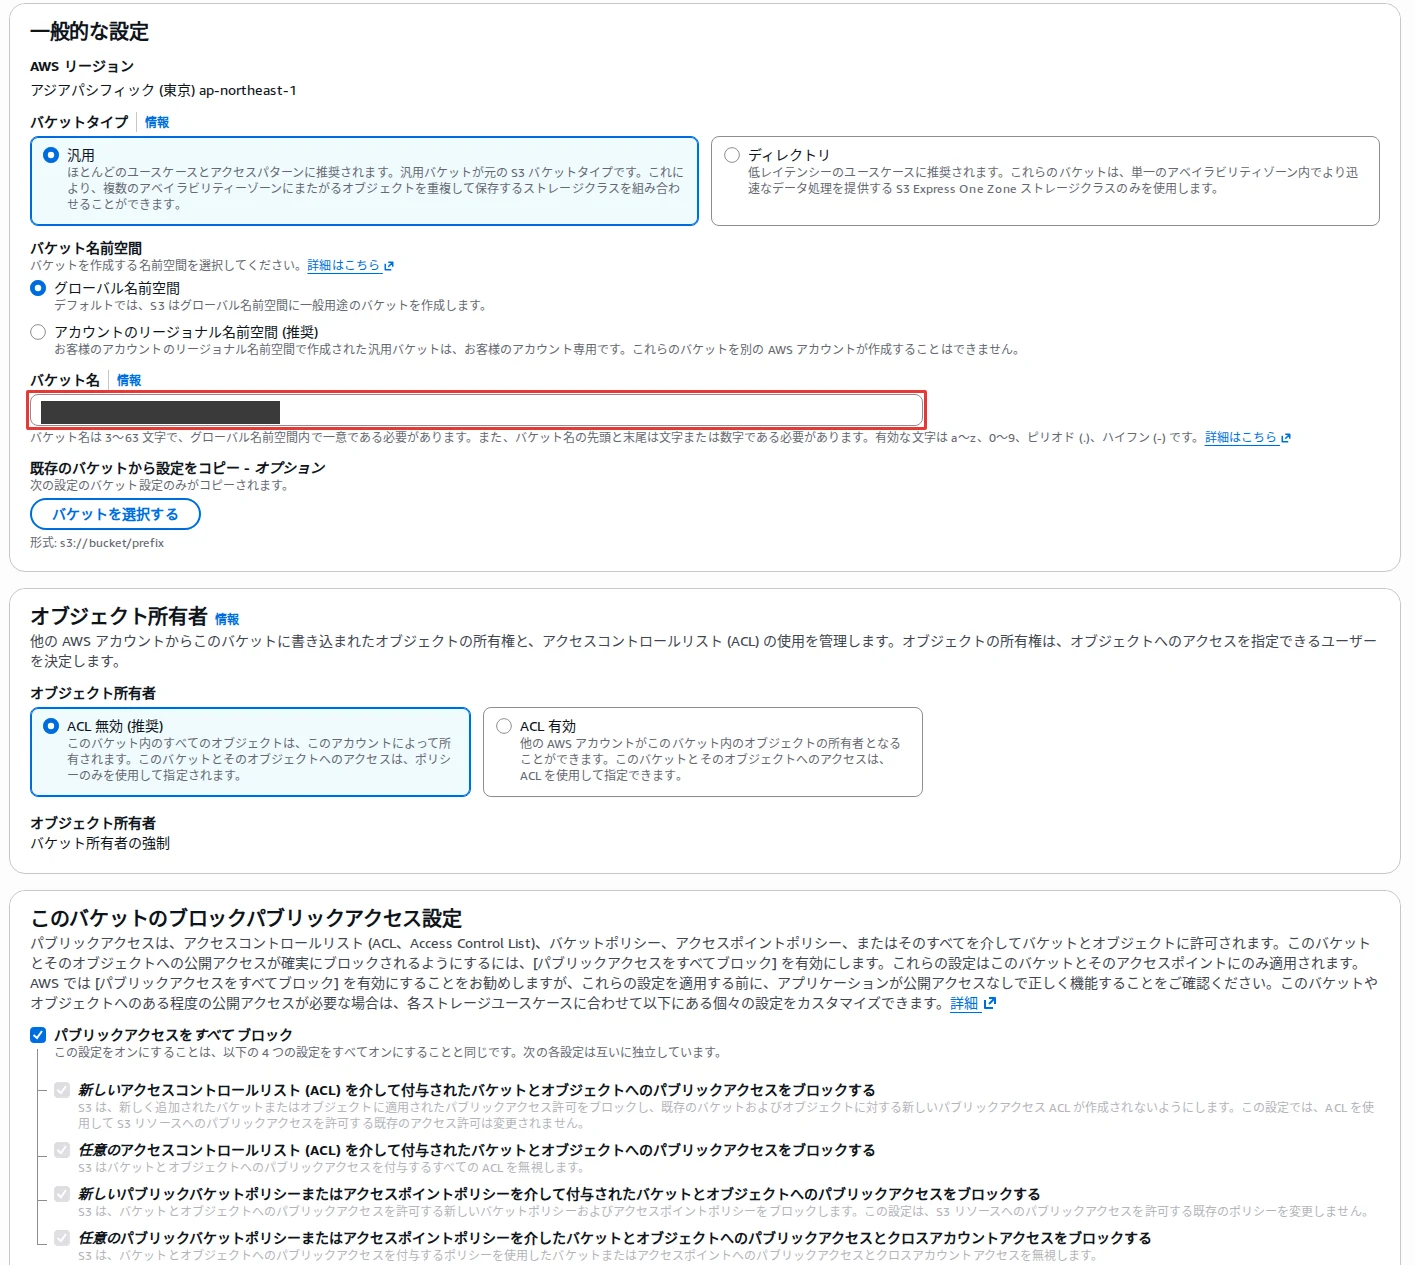
- 「AWS リージョン」が「アジアパシフィック (東京) ap-northeast-1」になっていることを確かめます。
- 「バケット名前空間」は、既定の「グローバル名前空間」のままにします。
- 「バケット名」に、検証用と分かる一意の名前を入れます(本文では
example-bucketと書きます)。
- 「パブリックアクセスをすべて ブロック」がオンのまま作成します。
バケット作成はS3ガイドの手順です。
作成する前に、リージョンの表示と、ブロックパブリックアクセスがすべてオンのままであることを見てください。
検証用の AWS アカウントの画面では、「バケットタイプ」は既定の「汎用」、「オブジェクト所有者」は既定の「ACL 無効 (推奨)」でした。
「バケット名前空間」の選択肢は、公式のS3ガイドの手順にはなく、画面で見つけた項目です。
画像ではバケット名の欄を塗りつぶしています。
名前を入れ、公開ブロックはオンのまま
続けて、GuardDutyでこのバケットを保護の対象にします。
- GuardDutyの左メニューで「Malware Protection」を開き、「S3」のカードの「View feature」を選びます。
- 「S3 の Malware Protection」の画面で「有効にする」を選びます。
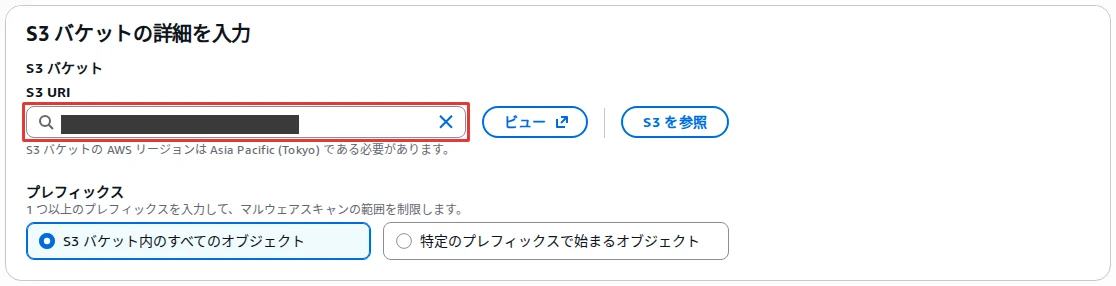
- 「S3 バケットの詳細を入力」の「S3 URI」に、作成したバケットを入力します(「S3 を参照」からも選べます)。
- 「プレフィックス」は「S3 バケット内のすべてのオブジェクト」を選びます。
保護対象の選択はGuardDutyガイドの手順です。
全体を選ぶのは、今回のバケットには検証ファイルしか入れないためです。
既存の業務バケットへ応用する場合は、アップロード先のプレフィックスを絞る方法もあります。
その場合は、もう一方の「特定のプレフィックスで始まるオブジェクト」を選びます。
対象外のプレフィックスへ入ったファイルは検査されない点に気をつけてください。
画面の説明は「1 つ以上のプレフィックスを入力して、マルウェアスキャンの範囲を制限します。」で、この記事ではプレフィックスの入力欄までは開いていません。
「S3 バケットの AWS リージョンは Asia Pacific (Tokyo) である必要があります。」という注記も出ます。
次の画面で、S3 URI の欄と、「プレフィックス」の2つの選択肢を見てください。
対象はバケット全体かプレフィックス
タグ付けとサービスロールを確認する
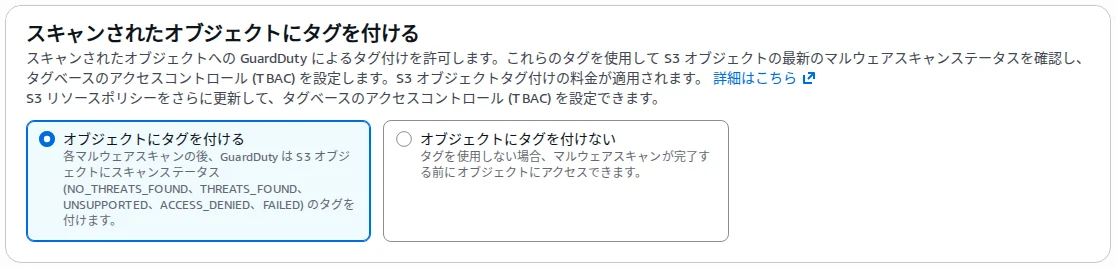
検査結果をオブジェクト側で見られるよう、今回は任意のタグ付けを有効にします。
タグを付けるにはアップロード前に設定しておく必要があり、S3のタグ付け費用は別途発生します(出典:S3保護の有効化)。
アクセス権の管理にはAWS Identity and Access Management(IAM)のサービスロールを使います。
- 「スキャンされたオブジェクトにタグを付ける」で「オブジェクトにタグを付ける」を選び、費用の注記を確認します。
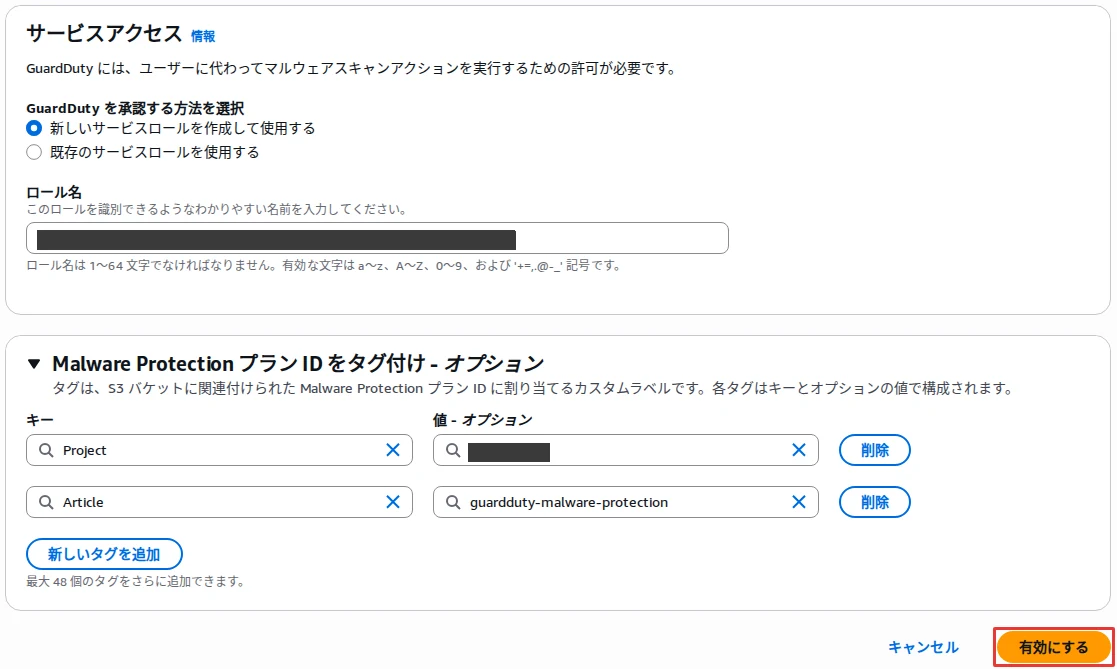
- 「サービスアクセス」の「GuardDuty を承認する方法を選択」で「新しいサービスロールを作成して使用する」を選びます。
- 自動で入る「ロール名」を控えます。
- 必要なら「Malware Protection プラン ID をタグ付け」でプランにタグを付け、「有効にする」を選びます。
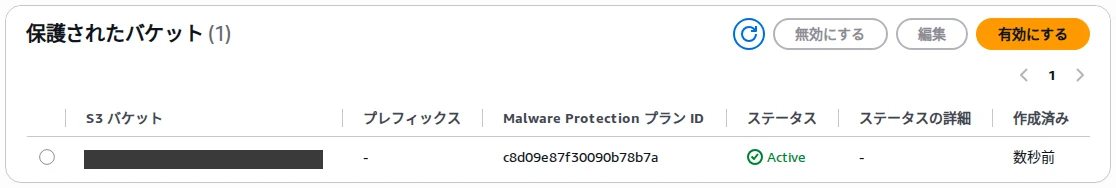
- 「保護されたバケット」で、プランIDとステータスを確認します。
タグ付けと新規ロールの選択は、公式の有効化手順に用意されています。
検証用の AWS アカウントで実際に設定すると、「オブジェクトにタグを付ける」は最初から選ばれていて、選び直す操作はありませんでした。
もう一方は「オブジェクトにタグを付けない」で、画面には「タグを使用しない場合、マルウェアスキャンが完了する前にオブジェクトにアクセスできます。」と説明されています。
タグ付けの欄は次の画面です。
タグ付けは既定でオン。タグの料金は別
「サービスアクセス」では、「新しいサービスロールを作成して使用する」が最初から選ばれ、「ロール名」は自動で入力されました。
下の「Malware Protection プラン ID をタグ付け – オプション」は任意の欄です。
画像ではロール名とタグの値の一部を塗りつぶしています。
新しいサービスロールで有効にする
検証用の AWS アカウントでは、コンソールはロールのほかに、権限を定めたカスタマー管理ポリシーをひとつ作ってロールに付けました。
ロールとポリシーの名前は、本文ではexample-roleとexample-policyと書きます。
ポリシーのS3に関する権限は、今回のバケットに限られていました。
| 権限の用途 | 主な役割 |
|---|
| S3の読み取りとタグ操作 | 対象オブジェクトの検査と結果の記録 |
| S3通知とEventBridgeの管理 | 新しいオブジェクトの検知 |
| 検証オブジェクトの作成 | バケットへアクセスできるかの確認 |
| バケットの所有確認 | 対象バケットを自分のアカウントが所有しているかの確認 |
これらは公式ロールポリシーで説明されている用途です。
EC2向けのサービスリンクロールとは別物なので、名前の印象で同じ役割と判断しないようにしましょう。
保護状態はActive・Warning・Errorがあり、Errorではスキャンを完了できません。
Activeの後にロール権限を変えても状態が警告へ変わらない場合があるため、個々の結果確認も必要です(出典:保護バケットの状態)。
「有効にする」を押した時点では、まだ設定が終わっただけと考えておくと安全です。
検証用の AWS アカウントでは、「有効にする」を押してから約20秒で、「保護されたバケット (1)」の一覧にプランが現れ、ステータスは「Active」になりました。
「Active」の表示は英語のままで、「ステータスの詳細」は「-」でした。
一覧にはプレフィックス(「-」)とMalware Protection プラン IDも表示されます。
ステータスを確認する
保護が有効な間は、GuardDutyが対象バケットにmalware-protection-resource-validation-objectという0 Bのオブジェクトを置きます。
EventBridgeにも、名前がDO-NOT-DELETE-で始まるGuardDutyの管理ルールが作られます。
無害なファイルで検出と保存状態を確かめる
普通のファイルとテストファイルを分け、結果の違いを確かめます。
普通のファイルとEICARを順番に入れる
最初は短い確認用の文章だけを入れたテキストファイルで、正常にスキャンできることを確認します。
個人情報、実際のソースコード、秘密情報は含めず、ファイル名をclean.txtなどとします。
新しいファイルのアップロードが自動スキャンの開始条件です。
- 保護状態が「Active」であることを確認し、専用バケットで「アップロード」→「ファイルを追加」から普通のテキストファイルを選んで、「アップロード」を押します。
- 一覧に戻ったら、そのオブジェクトを開き、「プロパティ」タブの「タグ」欄を確認します。結果とアップロード時刻を記録します。
- 普通のファイルの検査が確認できたら、許可されたクラウド検証環境でEICARテストファイルを準備します。
- 同じ専用バケットへEICARテストファイルをアップロードし、時刻を記録します。
- ファイルを開いたりダウンロードしたりせず、次の結果確認へ進みます。
EICARは、対策製品の動作確認に使う無害なテストファイルです。
無害でも対策ソフトは反応するため、普段使う端末や利用者の手元の端末では準備しません。
クラウド検証環境でも作成を阻止された場合は、保護機能を無断で止めず、この工程を中止して管理者へ相談します。
本物のマルウェアへ置き換えることも、別の端末に作成を頼むこともしないでください。
安全な準備ができた場合だけ、検出されたかを次の画面で確かめましょう。
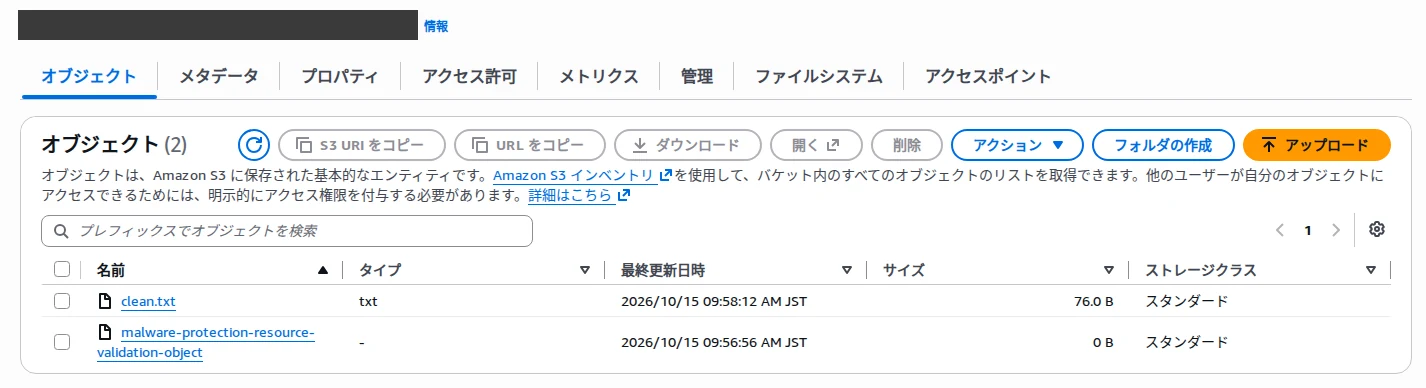
検証用の AWS アカウントでは、2026年10月15日の09:58に普通のテキストファイル(76 B)をアップロードしました。
「アップロードに成功しました」の通知のあと、アップロード状況の画面には留まらず、バケットのオブジェクト一覧へ戻りました。
一覧には、アップロードしたファイルのほか、GuardDutyが有効化のときに置いた検証用のオブジェクトが並びます。
普通のファイルを上げた直後
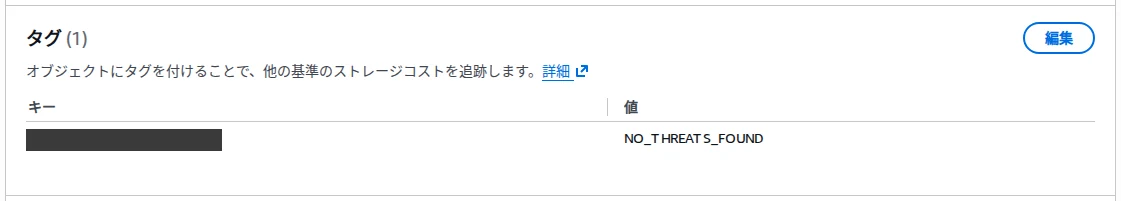
アップロードしたファイルの「プロパティ」タブの「タグ」欄には、スキャン結果のタグが付き、値はNO_THREATS_FOUNDでした。
タグはアップロードから9秒以内に付いていました。
普通のファイルは NO_THREATS_FOUND
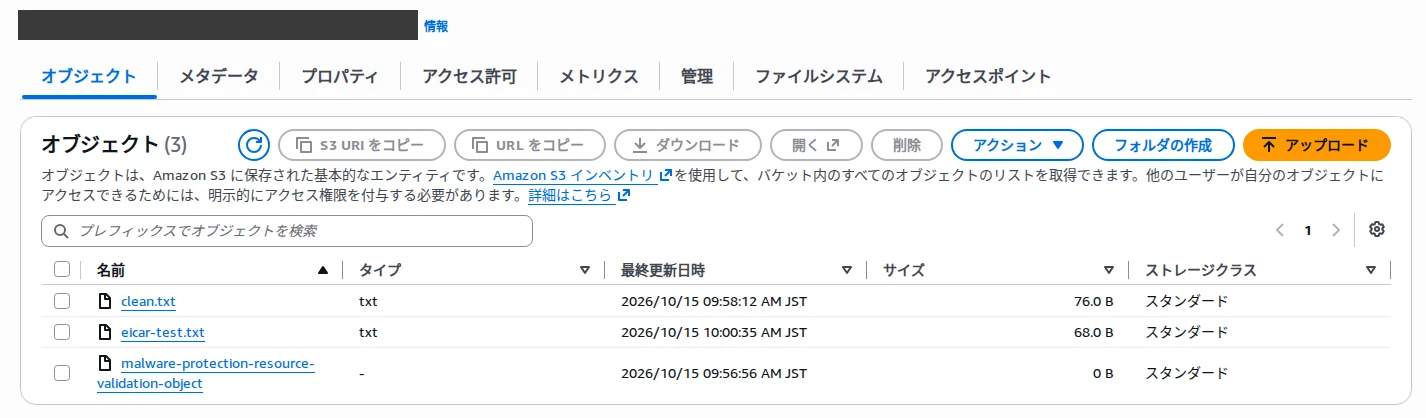
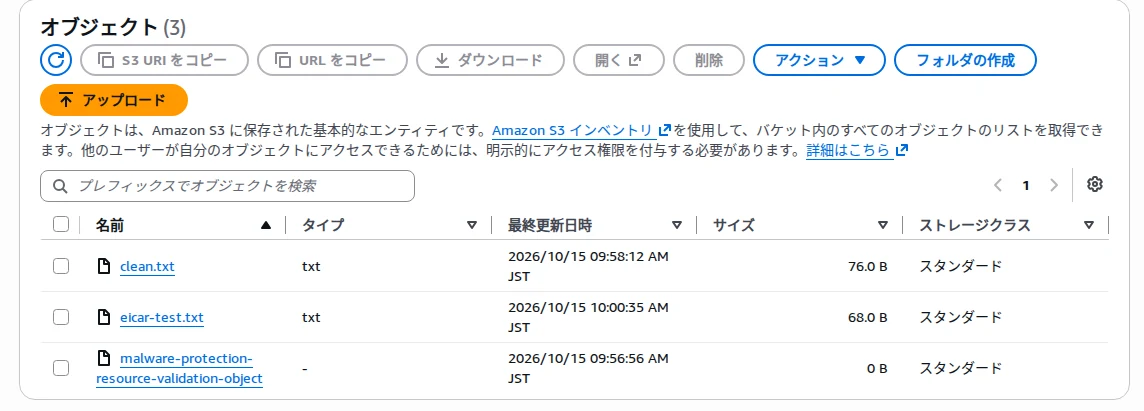
続けて10:00に、同じバケットへEICARテストファイル(68 B)をアップロードしました。
クラウド上の検証環境ではテストファイルの作成も、アップロードも阻止されませんでした。
アップロード後の一覧は3件になり、EICARテストファイルは普通のファイルと並んで保存されています。
EICAR テストファイルを上げた直後
検出結果とオブジェクトのタグを照合する
GuardDutyの検出一覧と、S3オブジェクトのタグを行き来して結果を確認します。
公式のS3向け検出タイプはObject:S3/MaliciousFileで、既定の重要度はHighです。
これは期待する結果の説明であり、検証では実際に表示された値をそのまま記録します。
- GuardDutyの検出結果を開き、アップロード時刻以降の新しい結果を探します。
- タイプと重要度を確認し、詳細で対象バケット、オブジェクト、脅威の項目を読みます。
- S3へ戻り、同じオブジェクトのタグと、オブジェクト自体が残っているかを確認します。
- 検出一覧の表示時刻とアップロード時刻の差を記録します。
本体が有効なら検出結果を確認でき、単独利用ではタグなどから結果を確認します。
タグのキーはGuardDutyMalwareScanStatusで、値の意味は次のとおりです(出典:S3スキャンの状態と結果)。
| タグの値 | 読み方 |
|---|
| NO_THREATS_FOUND | 検査で潜在的な脅威を検出しなかった |
| THREATS_FOUND | 潜在的な脅威を検出した |
| UNSUPPORTED | パスワード保護、高い圧縮率、クォータなどにより検査をスキップした |
| ACCESS_DENIED | 対象へアクセスできなかった(IAMロールの権限を確認) |
| FAILED | 内部エラーで検査できなかった |
検査後に削除されるのはサービスが取得した検査用コピーで、元オブジェクトは自動では削除されません。
タグが付いても利用者の読み取り権限はそのままなので、必要なアクセス制御は別に設計します。
タグがない場合は、設定時期、タグ数の上限、タグ書き込み権限を確認してください。
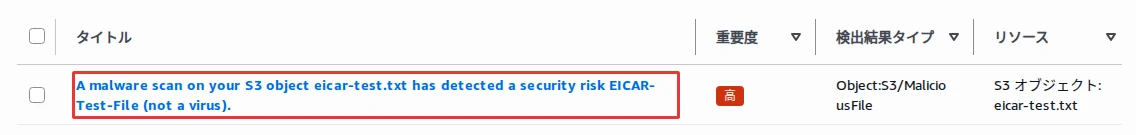
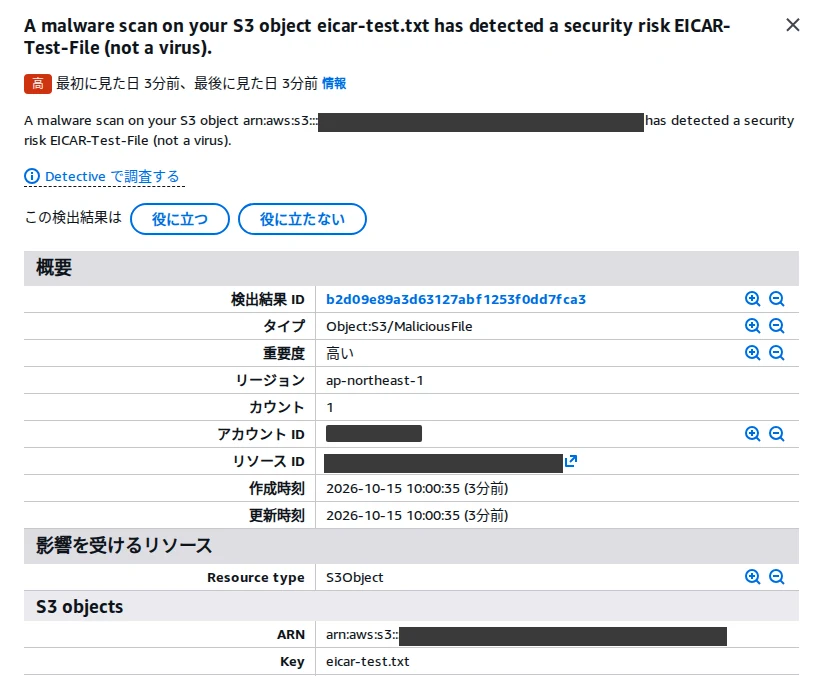
検証用の AWS アカウントでは、GuardDutyの「検出結果」の一覧の先頭に、新しい検出結果が1件出ました。
表示された内容は次のとおりです。
- タイトル:英語で「A malware scan on your S3 object eicar-test.txt has detected a security risk EICAR-Test-File (not a virus).」
- 重要度:「高」
- 検出結果タイプ:
Object:S3/MaliciousFile
タイトルを押すと、右側に詳細が開きます。
「概要」には、検出結果ID、タイプ、重要度(詳細では「高い」)、リージョン、カウント、リソースID、作成時刻が並びます。
作成時刻は2026-10-15 10:00:35で、S3のオブジェクトの最終更新日時と同じ秒でした。
続く「S3 objects」にはオブジェクトのARNとキー、ハッシュ値の項目が、「S3 buckets」にはバケットの情報が出ます。
画像ではアカウントIDとバケット名を塗りつぶし、ハッシュ値の2行は下端を切り落としています。
タイプ・重要度・対象オブジェクト
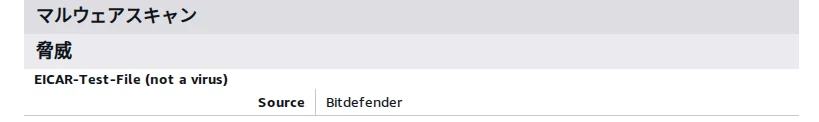
詳細の下部の「マルウェアスキャン」→「脅威」には、脅威の名前として「EICAR-Test-File (not a virus)」、検出元(Source)として「Bitdefender」が表示されました。
検出された脅威の名前
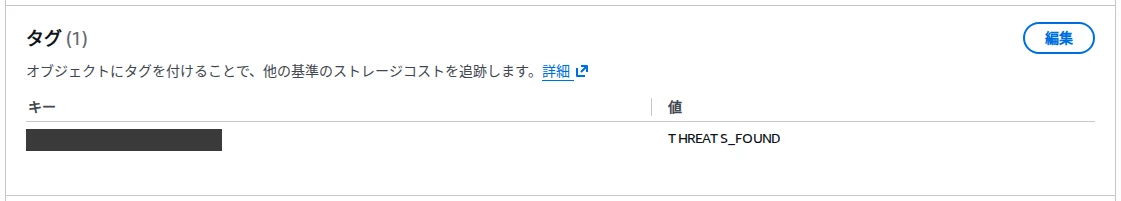
S3へ戻り、EICARテストファイルの「プロパティ」→「タグ」を見ると、スキャン結果のタグの値はTHREATS_FOUNDでした。
こちらもアップロードから9秒以内に付いていました。
検出後もオブジェクトはタグ付きで残る
検出された後も、EICARテストファイル(68.0 B)は削除も移動もされず、バケットの一覧に残っていました(10:05に確認)。
検出されても元のファイルは残る
検出結果の作成は速く、APIでの確認ではアップロードから24秒以内に取得できました。
コンソールの一覧では、10:03に見たときには表示されていました。
検出されたタグが付けば、もう利用者はそのファイルを開けないでしゅか?
タグだけではアクセスは止まらないんだ。検査結果と、その後の制限は別々に確認するものだな。
アクセスを止めるには、THREATS_FOUNDのタグを条件にしたタグベースのアクセス制御(TBAC)で、該当オブジェクトの読み取りを制限できます。
今回の検証では、この制限は設定していません。
任意でAmazon CloudWatchのメトリクスを開き、スキャンの件数を確認できます。
公式ドキュメントに載っているメトリクスは次の5つです。
- 完了したスキャンの件数(
CompletedScanCount)
- 失敗したスキャンの件数(
FailedScanCount)
- スキップしたスキャンの件数(
SkippedScanCount)
- 脅威を検出したスキャンの件数(
InfectedScanCount)
- スキャンしたバイト数(
CompletedScanBytes)
名前空間はドキュメントではAWS/GuardDuty/MalwareProtectionで、全メトリクス共通の次元は「Malware Protection Plan Id」と「Resource Name」です(出典:S3スキャンのメトリクス)。
SkippedScanCountには、スキップの理由(「Unsupported」か「MissingPermissions」)を表す「Skipped Reason」の次元も付きます。
Amazon EventBridgeの既定イベントバスでも結果を受け取れますが、ここではルールや通知先を追加しません。
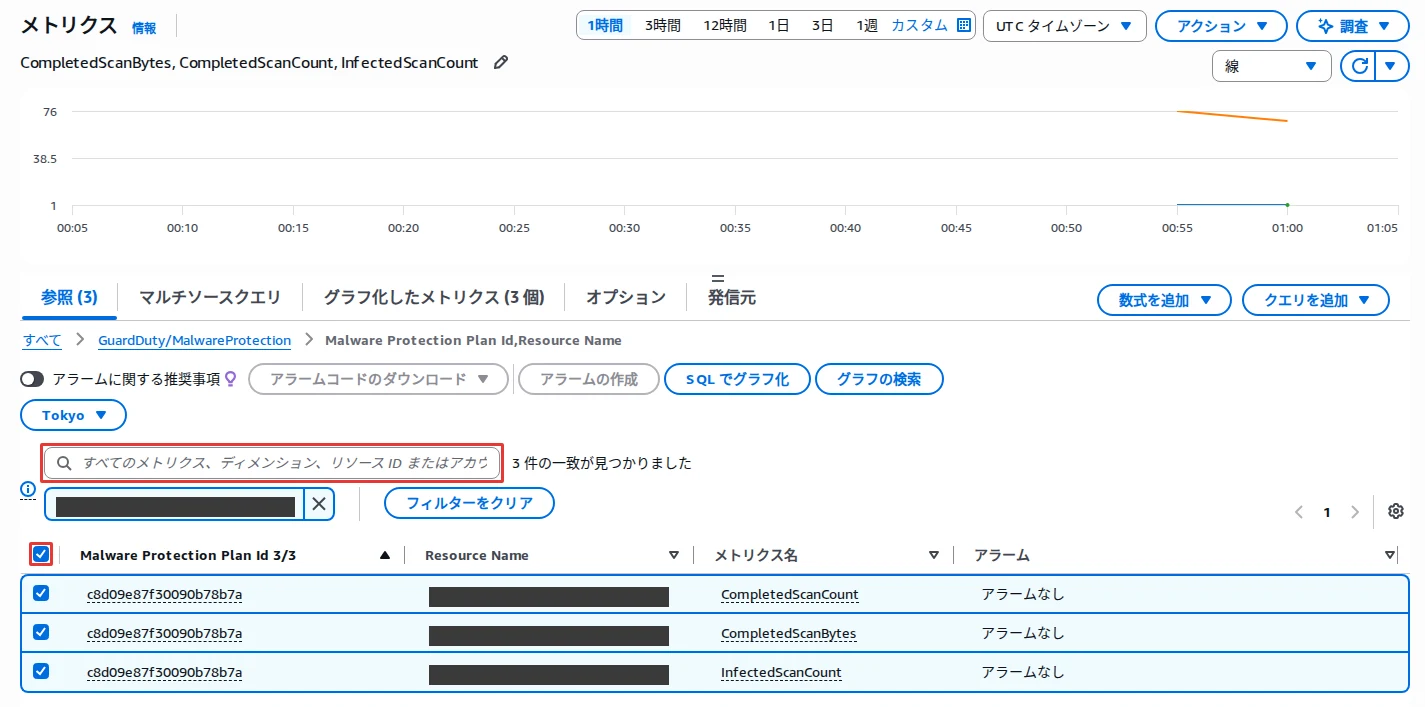
検証用の AWS アカウントのコンソールでは、「メトリクス」→「参照」の一覧に、名前空間が「GuardDuty/MalwareProtection」と表示されました。
今回のバケットで一覧に出たのはCompletedScanCount・CompletedScanBytes・InfectedScanCountの3つで、FailedScanCountとSkippedScanCountは出ませんでした。
グラフの時間は、既定で「UTC タイムゾーン」です。
次の画面は、バケットで絞り込み、3つのメトリクスを選んだものです。
スキャン結果の件数をメトリクスで見る
EC2のオンデマンドスキャンを一度だけ試す
所有者が用意した小さな検証用インスタンスを使い、費用確認後に開始します。
保持設定と除外タグの違いを確認する
EC2向けでは、接続されたEBSのスナップショットを基に検査するため、S3のファイル検証とは準備が違います。
対象のインスタンスは所有者に用意してもらい、インバウンド通信を閉じ、小容量のEBSを使います。
今回の識別タグはProject = example-projectとし、別のインスタンスを選ばないために利用します。
- GuardDutyの左メニューで「Malware Protection」を開き、「EC2」のカードの「View feature」を選んで、「EC2 の Malware Protection」を開きます。
- 画面の下の「全般設定」で、スナップショットを保持するスイッチを確認します。
- 上の「包含/除外タグ」を開き、説明を確認します。
- 今回は保持をオフのままとし、確認のため変更した場合はスキャン前の値を記録します。
- 対象に
GuardDutyExcluded = trueが付いていないかを所有者と確認します。
保持設定の場所と既定値は公式ガイドに記載されています。
スナップショットの扱いは次のとおりです。
| 条件 | スナップショットの扱い |
|---|
| 保持オンでマルウェア検出 | 検査対象のスナップショットを保持 |
| 検出なし | 保持設定にかかわらず削除(EBSのスナップショットロックを有効にしたものを除く) |
スナップショットの作成と保持にはEBS側の費用も関係します。
ユーザー定義タグによる包含・除外はGuardDuty起動型の設定で、オンデマンドには適用されません(出典:EC2の保持設定と対象)。
グローバル除外タグは両方で有効で、オンデマンドもID生成後にスキップされます(出典:EC2オンデマンドスキャン)。
除外理由が出たら、勝手にタグを外さず所有者へ確認してください。
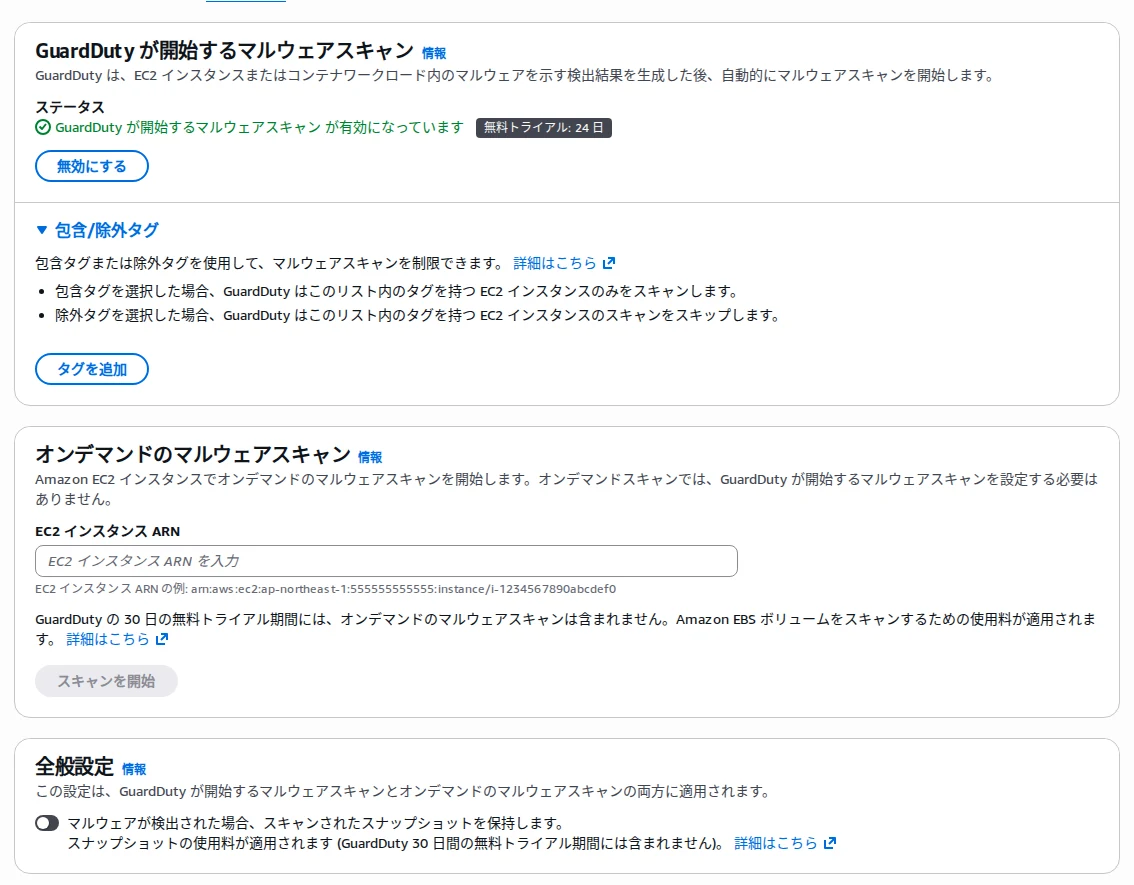
検証用の AWS アカウントの画面では、「全般設定」の「マルウェアが検出された場合、スキャンされたスナップショットを保持します。」のスイッチはオフでした。
この設定は、「GuardDuty が開始するマルウェアスキャンとオンデマンドのマルウェアスキャンの両方に適用されます。」と書かれています。
「包含/除外タグ」を開くと、次の2つの説明と「タグを追加」ボタンが出ます。
- 「包含タグを選択した場合、GuardDuty はこのリスト内のタグを持つ EC2 インスタンスのみをスキャンします。」
- 「除外タグを選択した場合、GuardDuty はこのリスト内のタグを持つ EC2 インスタンスのスキャンをスキップします。」
GuardDutyExcludedのような除外タグの具体名は、この画面には出ません。
除外タグのキーと値は、公式ドキュメントで案内されています。
次の画像は、上の設定と、同じ画面の下の設定を並べたものです。
スナップショット保持は既定でオフ
対象ARNを指定して状態と結果を読む
オンデマンドは、特定のGuardDuty検出結果を先に発生させる必要がありません。
対象インスタンスのAmazon Resource Name(ARN)を指定して開始するため、攻撃通信を模した操作も不要です。
オンデマンドは30日無料トライアルに含まれず、検査するEBS量に応じて課金されます。
今回の許可対象と見積もりを所有者が確認できない場合は、開始せず画面確認までに留めてください。
無料トライアルに入らないなら、費用が気になるでしゅ。
課金はスキャンしたEBSの量で決まる。開始前に料金ページで東京の単価を見て、所有者と1回だけと決めておくのが安全だな。
- 「EC2 の Malware Protection」の「オンデマンドのマルウェアスキャン」で、「EC2 インスタンス ARN」に、確認したARNを入力します。
- 地域、アカウント、インスタンスID(本文では
example-ec2と書きます)、費用の注記を確認して、今回の1回だけ「スキャンを開始」を選びます。
- 緑の通知に出るスキャンIDを控え、同じIDで履歴と状態を追跡します。
- 左メニューの「Malware scans」で状態と結果を確認し、完了後に所要時間を記録します。
開始手順とIDによる追跡は公式ガイドに基づきます。
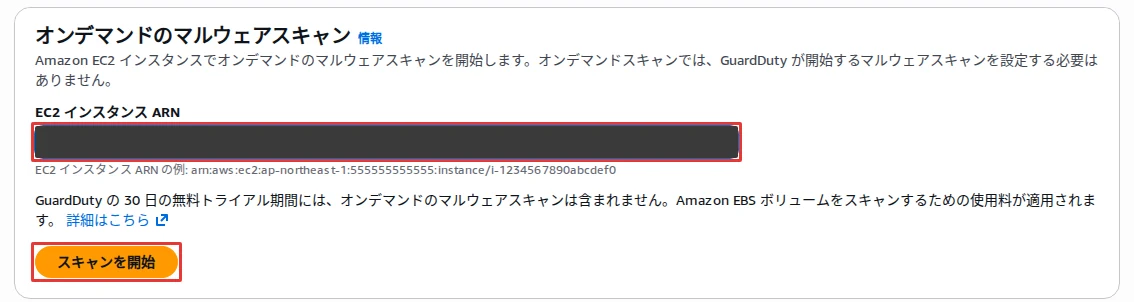
検証用の AWS アカウントの画面では、「EC2 インスタンス ARN」の入力欄に「EC2 インスタンス ARN を入力」と薄く表示され、ARNを入れるまで「スキャンを開始」は押せませんでした。
開始に必要な入力は、ARNだけです。
入力欄の下には、ARNの形の例が出ます。
画像ではARNの入力欄の文字をすべて塗りつぶしています。
入力するのは ARN だけ
開始前の費用の注記は「GuardDuty の 30 日の無料トライアル期間には、オンデマンドのマルウェアスキャンは含まれません。Amazon EBS ボリュームをスキャンするための使用料が適用されます。」です。
画面の上に出る「無料トライアル:24 日」のバッジは、GuardDutyが開始するマルウェアスキャンのものです。
「スキャンを開始」を押すと、「〈スキャンID〉 のスキャン ID でオンデマンドマルウェアスキャンが正常に開始されました」という緑の通知が出ました。
通知には「マルウェアスキャンの詳細を確認」ボタンも出ました。
| 項目 | 値の例と判断 |
|---|
| スキャン状態 | Running、Completed、Skipped、Failed |
| スキャン結果 | 公式の履歴ガイドではCleanまたはInfected。画面では「No threats found」と表示 |
| スキャン方式 | On demandまたはGuardDuty initiated |
状態と結果の区別は公式の履歴ガイドで確認できます。
実際に画面で「No threats found」と出たことを確認してから、検出なしと判断します。
公式上はオンデマンドの再実行は前回開始から1時間後、起動型は24時間の間隔です(出典:EC2オンデマンドスキャン、GuardDuty起動型スキャン)。
今回の手動オンデマンド検証は1回だけに限定し、同じインスタンスへ24時間以内に再スキャンしない運用とします。
有効済みのGuardDuty起動型は、対象の検出結果によって別途自動で起動する可能性があります。
そのため、このアカウントの総費用が今回の手動スキャン1回分だけとは限りません。
実行中は必要なサービスリンクロールを削除せず、結果を確認してから後片付けへ進んでください。
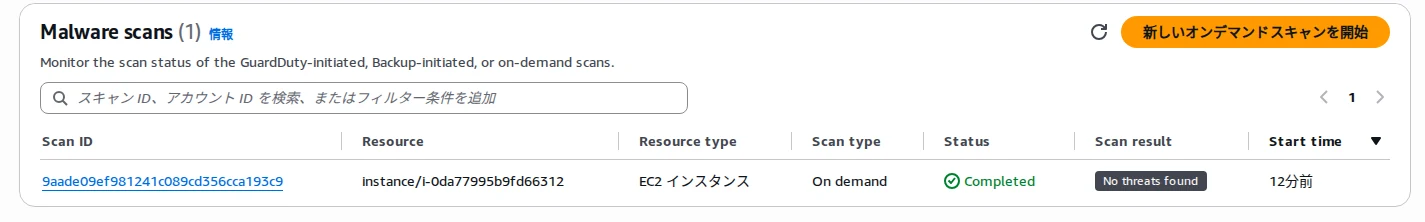
検証用の AWS アカウントでは、2026年10月20日の12:50:48に開始し、12:59:34に完了しました。
所要時間は約8分46秒でした。
一覧の列見出しと状態、結果は英語のままで、「Status」は「Completed」、「Scan result」は「No threats found」、「Scan type」は「On demand」でした。
スキャンの状態と結果
スキャンされたデータは1,677,351,522バイト(約1.68 GB)でした。
料金は、このスキャンしたデータ量(約1.68 GB)に応じて課金されます。
EBSのボリュームなど、ほかの費用は別に発生します。
スナップショットについては、スキャン中も完了後も、利用者のアカウント側にスナップショットは残りませんでした(検証時にAPIで確認。画面の画像はありません)。
GuardDuty側のコピーの扱いまでは確かめていません。
検証用の保護プランとバケットを片付ける
作成したものだけを消し、共有のGuardDutyとEC2は残します。
後片付けは保護プラン、オブジェクト、バケット、専用ロールの順に進めます。
GuardDuty本体を無効にしてもS3向け保護は止まらないため、対象バケットのプランを明示的に無効化します。
- 「S3 の Malware Protection」の「保護されたバケット」で対象のバケットを選び、「無効にする」を選んで、プランの削除を確認します。
- 今回のバケットを空にし、通常ファイル、テストファイル、サービスの検証オブジェクトを削除します。
- 空であることを確認し、専用バケットだけを削除します。
- 作成時に控えた専用IAMロール(
example-role)が残っていれば、他の用途で使われていないことを確認します。
- そのロールからカスタマー管理ポリシー(
example-policy)を外し、ポリシーを削除してから、ロールも削除します。
- EC2の保持設定を変えた場合だけ、元のオフへ戻します。所有者のEC2とGuardDuty本体は残します。
手順はそれぞれ公式ガイドに従います。
共有ロールやEC2用サービスリンクロールは、名前が似ていても削除対象から外します。
元のファイルを手元へダウンロードしたり、別の場所へコピーしたりする必要はありません。
削除できないものがあれば対象と理由を管理者へ伝え、未完了の作業として引き継ぎましょう。
検証用の AWS アカウントでは、プランを削除すると保護されたバケットの一覧は0件になり、EventBridgeのGuardDuty管理ルールも消えました。
ロールとカスタマー管理ポリシーは、プランを削除しても残りました。
検証では、プランやバケットなどの削除と確認をAPIで行いました(コンソールの削除画面は撮っていません)。
今回の検証では残っていた。作ったロールとポリシーは、自分で確かめて消す必要があるな。
GuardDutyの検出結果は、後片付けでは消えず、残ります。
検出結果は、GuardDutyで90日間保持されます(出典:GuardDutyの検出結果の管理)。
アーカイブされた検出結果も同じ90日間保存され、コンソールの検出結果の一覧で「Archived」を選ぶと見られます(出典:GuardDutyの抑制ルール)。
マルウェア検査の経験を仕事へつなげる
検出画面だけでなく、対象範囲と検査できない条件の説明が実務で役立ちます。
外部からファイルを受け取る業務では、検査済みと未検査を取り違えない運用が重要です。
検出されたEICARテストファイルが一覧にそのまま残っていたとおり、検出の後の設計が欠かせません。
今回の結果を記録するときは、単に保護を有効にしたという説明から一歩進めてみましょう。
- 非公開バケットと専用ロールに対象を限定した理由
- 普通のファイルとEICARで異なる結果を照合した手順
- スキップや権限エラーを、脅威なしと扱わなかった判断
- 検出後のアクセス制御と、検査機能の役割を分けた整理
- 付随費用と後片付けまで確認した検証範囲
たとえば、UNSUPPORTEDやACCESS_DENIEDの結果を「検査済み」と区別して説明できれば、設計レビューで検査範囲の穴を指摘できます。
検出の仕組みと、検出後にタグでアクセスを制限する運用を切り分けて話せることは、要件定義や運用設計の打ち合わせでも強みになります。
このような経験は、クラウド運用やセキュリティ設計で、機能の限界と必要な対策を説明する材料になります。
実際の案件ではファイルの保存義務や利用者の権限も関わるため、今回の短期検証をそのまま本番へ適用せず要件を確かめてください。
弊社が運営するセキュリティプロ・フリーランスで公開している案件のうち、単価を掲載している136件(2026年10月時点)では、月額単価の中央値は90万円でした。
正社員としてクラウドやセキュリティ運用の仕事に就きたい方には、セキュリティプロ・テンショクの求人もご用意しています。
まとめ
GuardDuty Malware Protection for S3は、新しくアップロードされたオブジェクトを検査する機能です。
専用の非公開バケットで対象とタグ付けを設定し、普通のファイルとEICARの結果を照合しましょう。
検出やタグ付けだけで元ファイルは削除・隔離されないため、その後の制限は別に考える必要があります。
検査不能の結果も対応対象に含め、EC2のオンデマンド検証は対象と費用を確認して1回だけ実施します。
マルウェア対策の検証や運用設計のスキルを仕事に活かしたいときは、弊社にご相談ください。
フリーランスの案件参画はセキュリティプロ・フリーランス、正社員の転職はセキュリティプロ・テンショクでご支援しています。