- Security Hubの料金が変わったって聞いたけど、何を数えればいいんだろう?
- ほかのセキュリティサービスと二重に請求されないかな?
- 無料期間が終わったら、今の環境で毎月いくらかかるんだろう?
Security Hubの料金って、何を数えれば分かるんでしゅか?
統合プランならリソースユニット、CSPMの単独利用ならチェックや取り込みの件数だ。プランを分けて、対象と期間をそろえて比べればいい。
AWS Security Hubの料金は、新しい統合プランと、AWS Security Hub CSPMの単独利用を分けて確認します。
請求額だけを見るのではなく、対象のアカウント、期間、単価のリージョンをそろえて比べます。
名前の似たサービスでも料金を数える基準が違うので、迷いやすいところです。
この記事では、東京リージョンで有効化済みの環境の画面を見ながら、閲覧だけで費用を調べる手順を紹介します。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
- プランごとの課金単位と無料トライアル
- 使用状況画面と月額見積もりの読み方
- 請求に現れる費用の確認と、金額がずれる理由
読み終えると、プランを変えずに費用の根拠を集め、無料期間後の予算を考えられるようになります。
目次
Security Hubの料金プランを分けて考える
まず、統合プランの基本料金と追加機能の料金を分けて整理します。
Essentialsのリソース数と統合範囲を確認する
新しいSecurity Hubは、2025年12月2日に一般提供が発表されました(出典:新しいSecurity Hubの一般提供発表)。
Essentials(画面の表示は「エッセンシャルプラン」)は、新しいSecurity Hubの基礎になるプランです。
リソースユニットを単位とし、月内で監視した時間に応じて料金を按分します。
Amazon EC2のインスタンス台数だけでは、監視対象全体の費用は説明できません。
AWS Lambdaやコンテナイメージ、認証用のユーザーとロールも換算に入ります。
| 対象の種類 | 1リソースユニットへの換算 |
|---|
| Amazon EC2インスタンス | 1台 |
| AWS Lambda関数 | 12関数 |
| Amazon Elastic Container Registry(Amazon ECR)のイメージ | 18イメージ |
| AWS Identity and Access Management(IAM)のユーザー・ロール | 125リソース |
換算条件は公式料金ページの記載に基づきます(出典:Security Hubのプラン料金)。
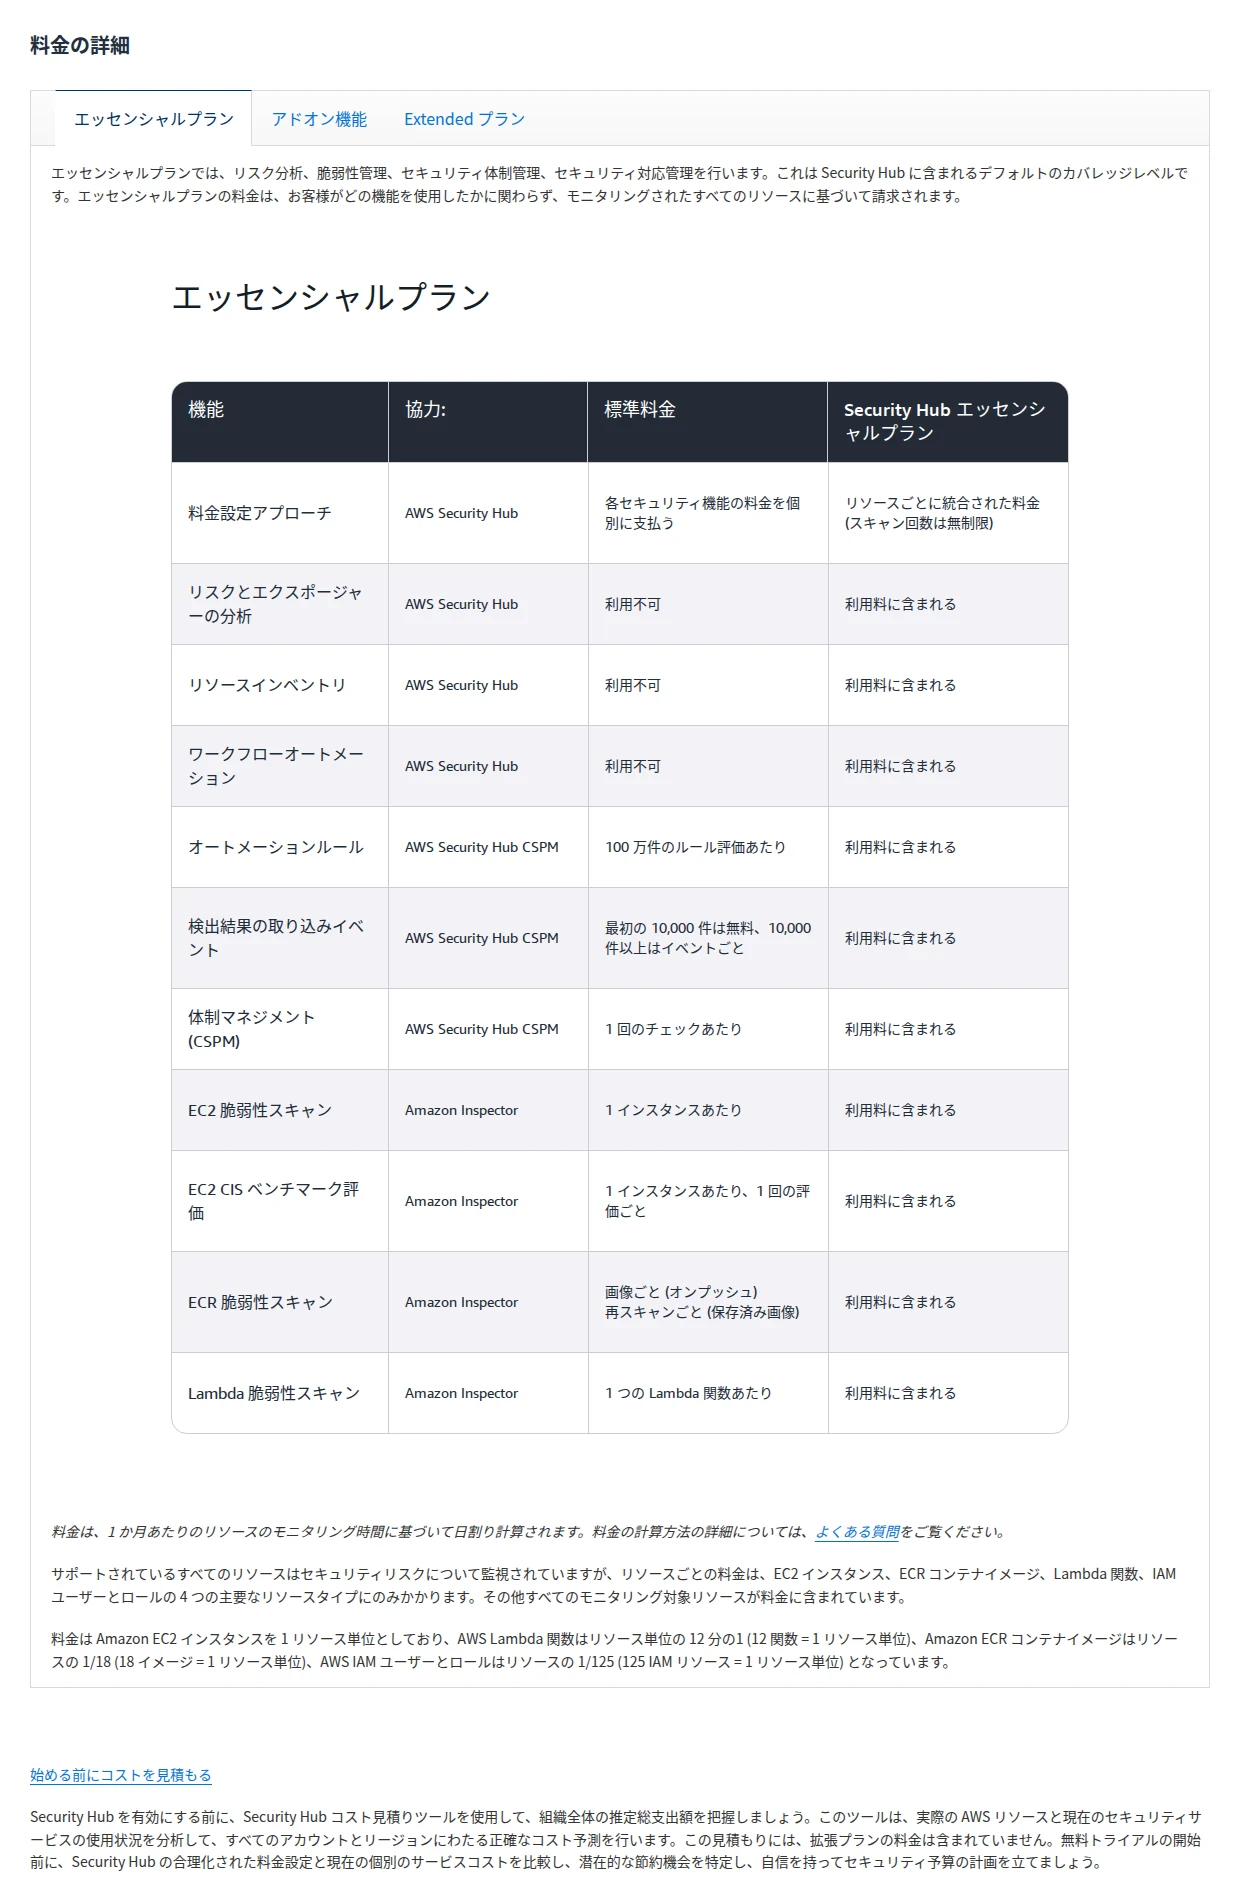
日本語の料金ページでは、「料金の詳細」の「エッセンシャルプラン」のタブに、個別に支払う標準料金と、リソースごとに統合された料金を比べる表があります。
 料金ページはプランごとのタブに分かれる
検証用の AWS アカウントで実際に開き、表の「Security Hub エッセンシャルプラン」の列を見ました。
次の機能が「利用料に含まれる」と表示されています。
- オートメーションルール
- 検出結果の取り込みイベント
- 体制マネジメント (CSPM)
- Amazon Inspector の EC2・ECR・Lambda の脆弱性スキャン
たとえばEC2が1台、Lambdaが12関数なら、同じ時間監視した場合の換算は合計2ユニットです。
あくまで換算の例で、東京リージョンの金額や実際の利用量を示すものではありません。
Essentialsには、Amazon Inspectorの対象スキャンとCSPMが含まれ、対象分の二重課金はありません。
サービス連動のAWS Configレコーダーも料金に含まれます。
既存の個別サービス料金を、そのままEssentials料金に足し合わせないでください。
Inspectorの請求とSecurity Hubの請求、両方来たら二重払いでしゅ?
Essentialsに含まれる範囲なら二重にはならない。含まれない機能だけを、別に数えればいいんだ。
どのリソースを、どの期間、どのプランで監視するのか。
金額を計算するのは、そこを決めてからです。
追加プランと東京リージョンの単価を確認する
Threat analytics(画面の表示は「脅威分析」)は、Amazon GuardDutyによる脅威検出を追加する機能です。
Essentialsのリソースユニットだけでは、追加機能の料金までは計算できません。
料金表を開くときは、使う機能、量の単位、リージョンを組にして控えておきます。
| 機能 | 数えるものと注意点 |
|---|
| Threat analytics | 管理イベント数、ログ量、ランタイムの仮想CPU数 |
| Lambda Code Scanning | コードスキャンを使う関数数による追加料金 |
| Extended | 選んだパートナー製品ごとの使用量と料金 |
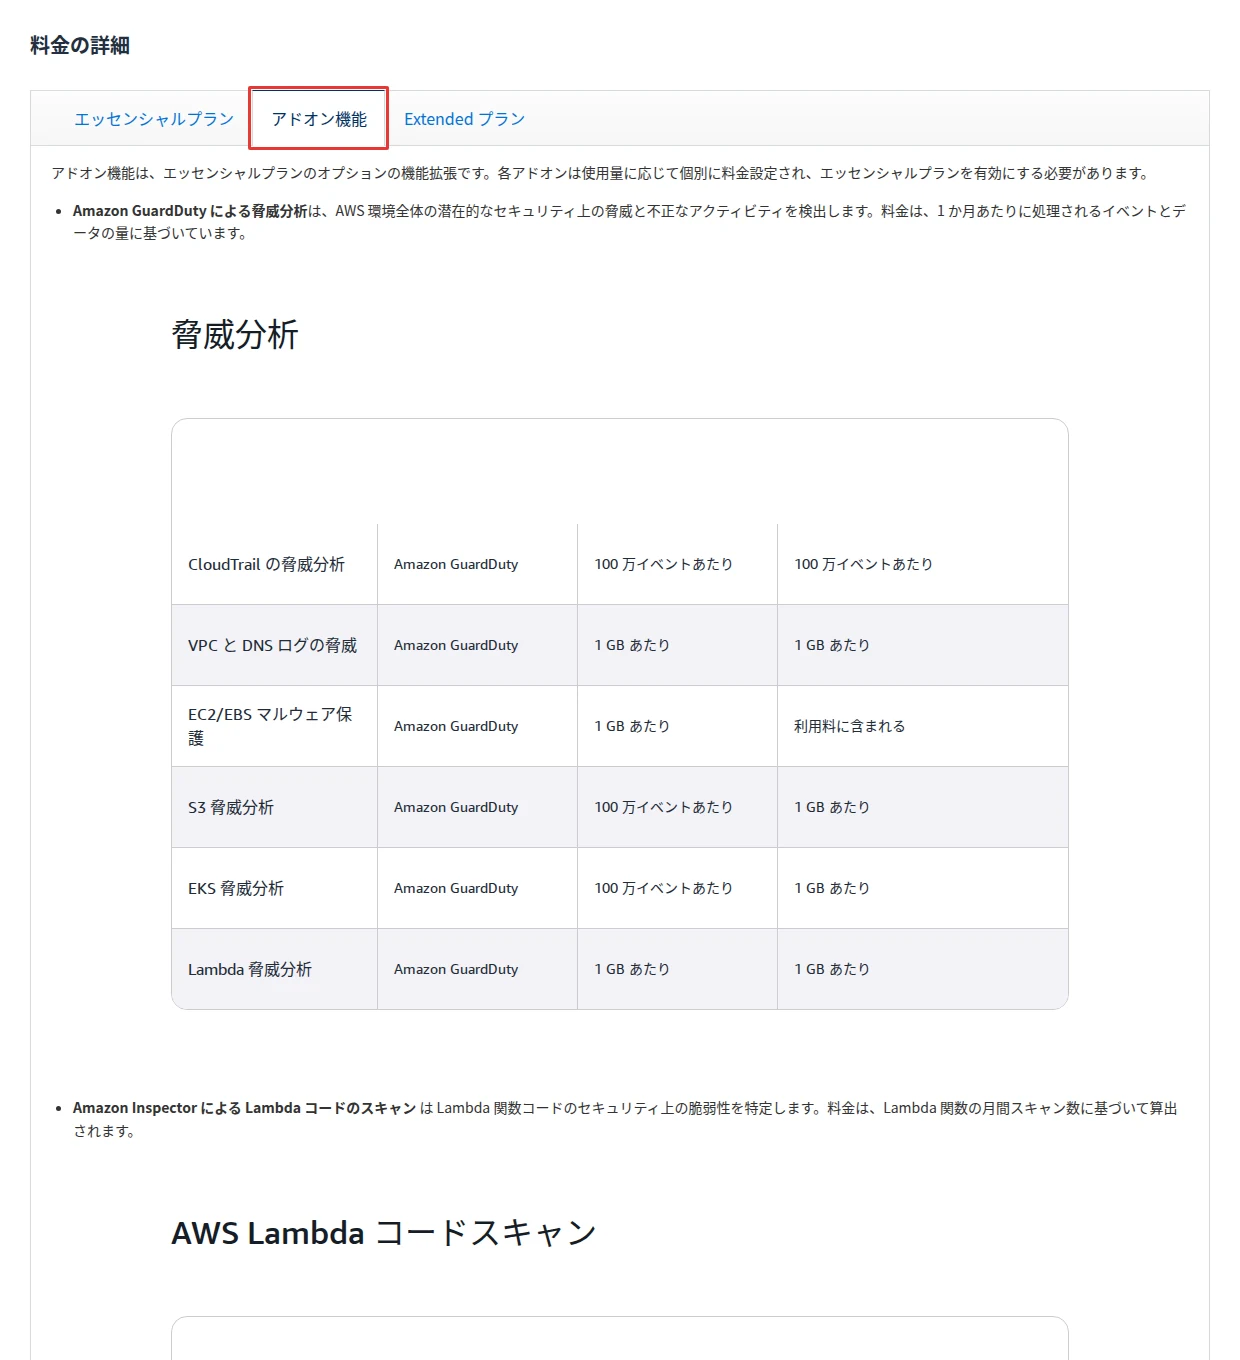
日本語の料金ページでは、「アドオン機能」のタブに、Amazon GuardDuty による「脅威分析」と、Amazon Inspector による Lambda コードスキャンの料金表があります。
アドオン機能のタブ
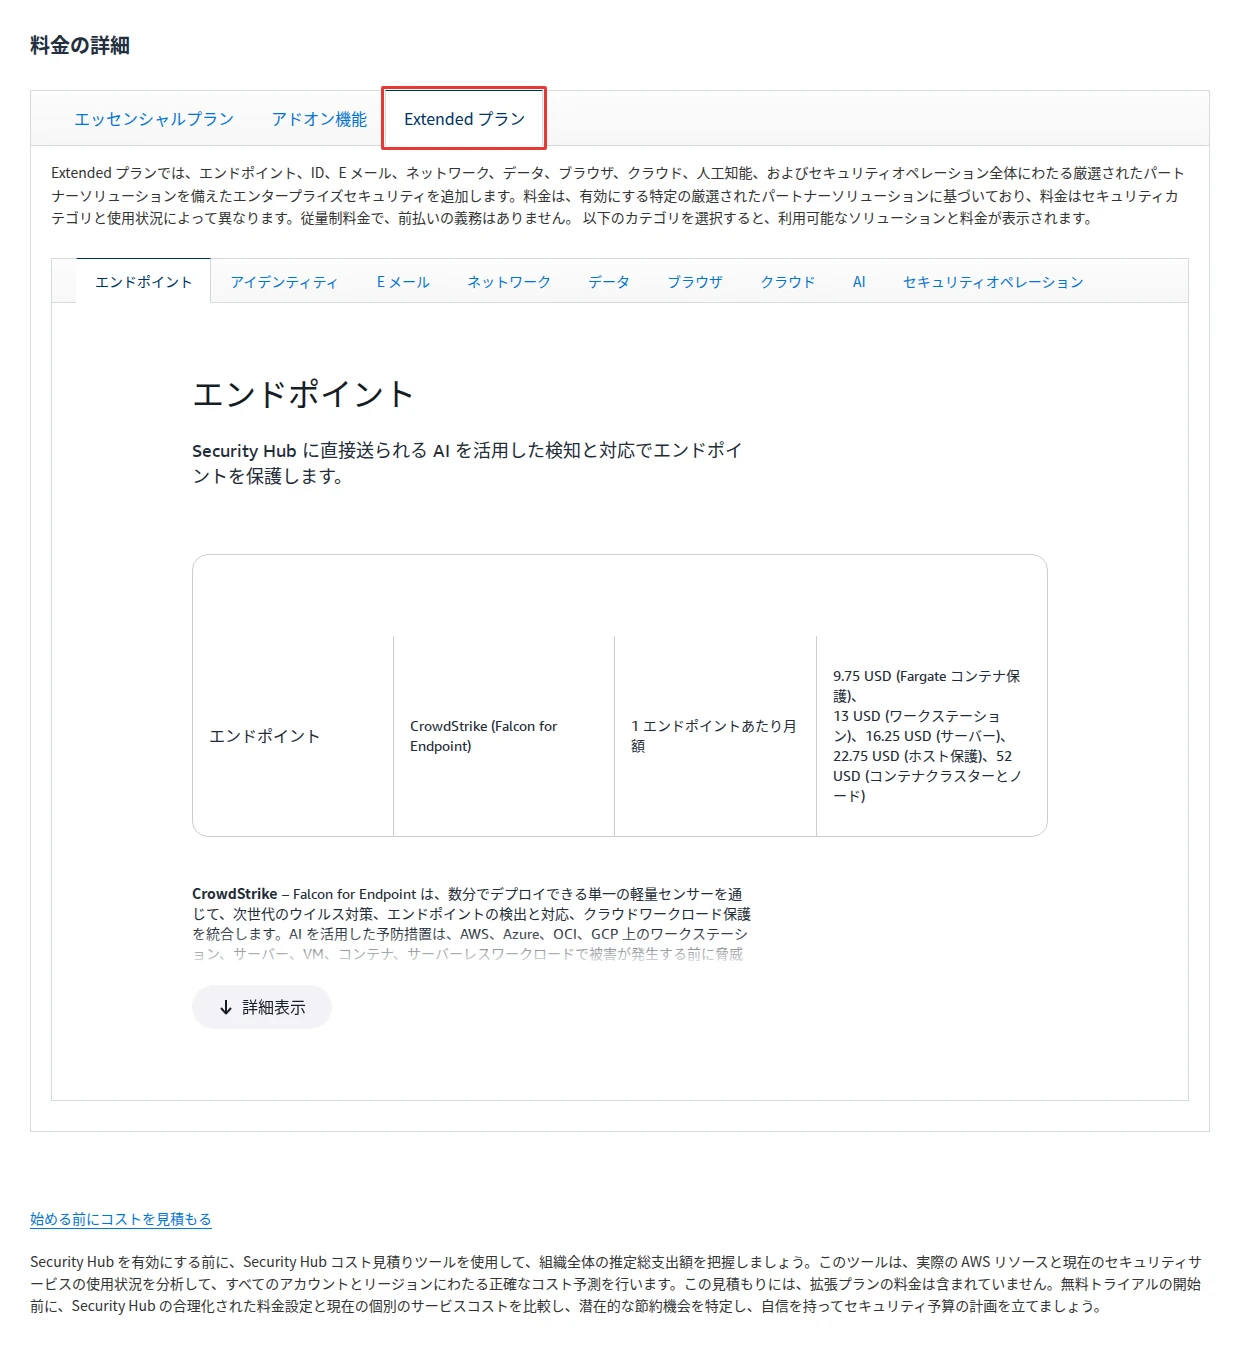
「Extended プラン」のタブには、エンドポイントやアイデンティティなどのカテゴリごとに、パートナー製品と料金が並びます。
Extended プランのタブ
料金は有効にするパートナー製品によって決まり、従量制で前払いの義務はないと説明されています。
Threat analyticsはイベント数やGB単位のログ量などで課金され、ランタイムは仮想CPU数で計算します。
Lambda Code ScanningはEssentialsに追加する関数単位の料金です。
ExtendedはEssentialsが前提で、パートナー製品の料金が別に加わります。
Security Hubに含まれないGuardDutyの機能は、これまでどおりGuardDuty側で課金されます。
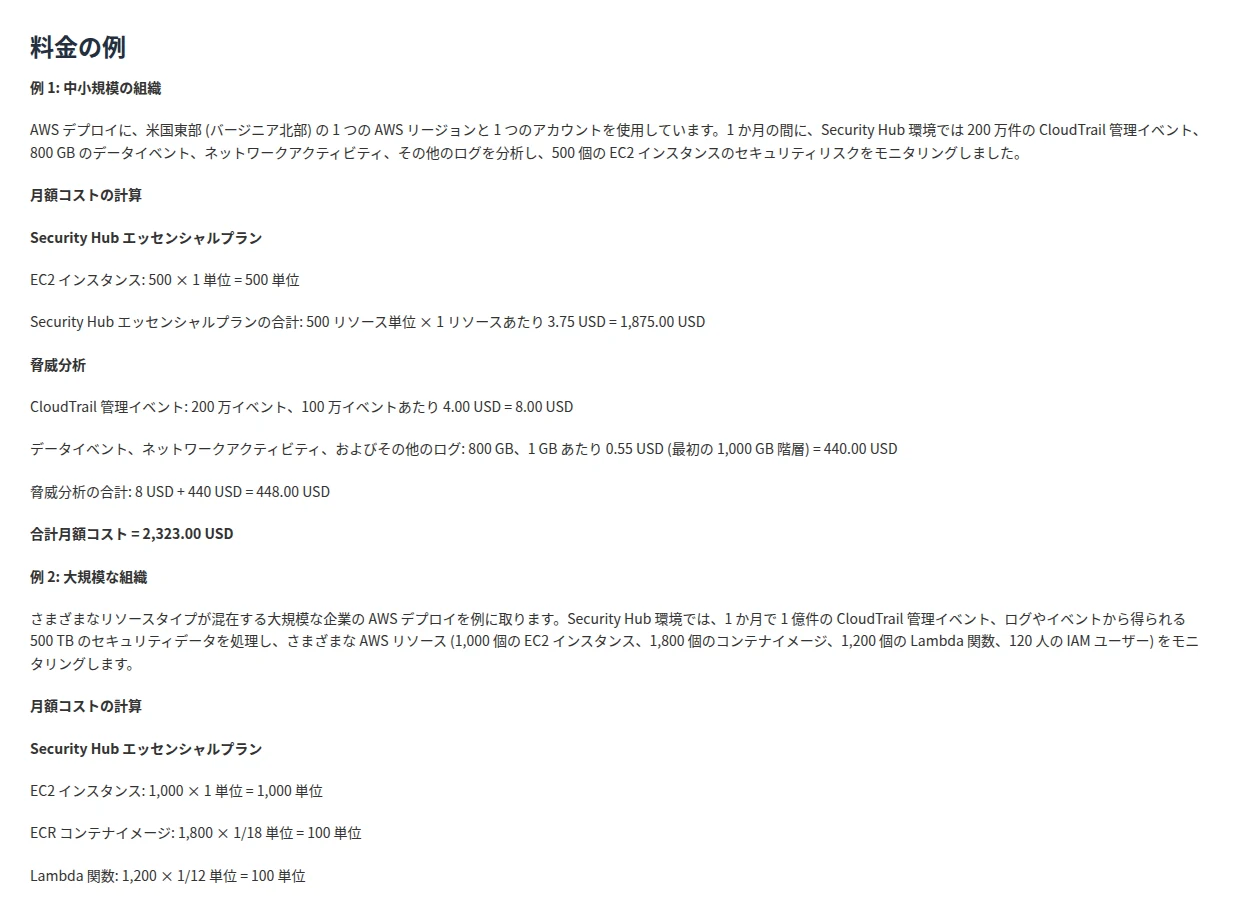
日本語の料金ページの「料金の例」は、米国東部(バージニア北部)の単価で計算されています。
画面に出ていたのは、EC2 を500台監視する中小規模の例でした。
計算式は、500リソース単位 × 1リソースあたり 3.75 USD = 1,875.00 USD と表示されます。
Threat analyticsを加えた合計月額コストは 2,323.00 USD です(出典:Security Hubの料金(日本語版))。
料金の例は米国東部(バージニア北部)の単価
料金ページに東京の単価は載っていないので、この例の金額を東京の金額として使わないでください。
東京の金額は、あとで見る使用状況の画面の値で確かめます。
比較のためにプランを追加したり、AWS Marketplaceの製品を購読したりする必要はありません。
CSPM単独利用の料金と無料枠を確認する
チェック数で数える従来型の料金は、CSPMを単独で使う場合の話として読みます。
チェックと取り込みと自動化を分けて数える
AWS Security Hub CSPMは、クラウドのセキュリティ設定を評価する機能です。
単独利用の見積もりでは、セキュリティチェック、検出結果の取り込み、自動化ルール評価を分けて考えます。
監視するサーバーの台数を入れただけでは済みません。
チェックに伴う検出結果と、外部から受け取る結果も混ぜないようにします。
| 課金項目 | 確認する区分 |
|---|
| セキュリティチェック | 最初の月10万件と、その次の40万件などの段階 |
| 検出結果の取り込み | 月1万イベントの恒久無料枠と超過分 |
| 自動化ルール評価 | 月100万評価の恒久無料枠と超過分 |
上記の段階と無料枠は、公式料金表と料金例で確認できます(出典:CSPM単独利用の料金)。
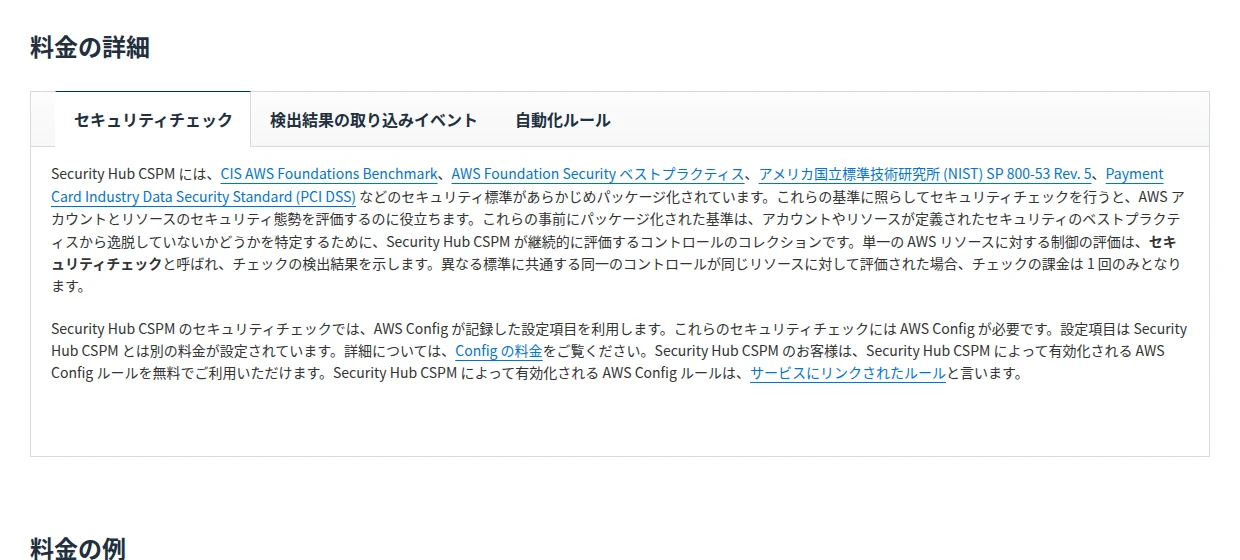
CSPMの料金ページの「料金の詳細」には、「セキュリティチェック」「検出結果の取り込みイベント」「自動化ルール」の3つのタブがあります。
CSPM の料金は3つの軸に分かれる
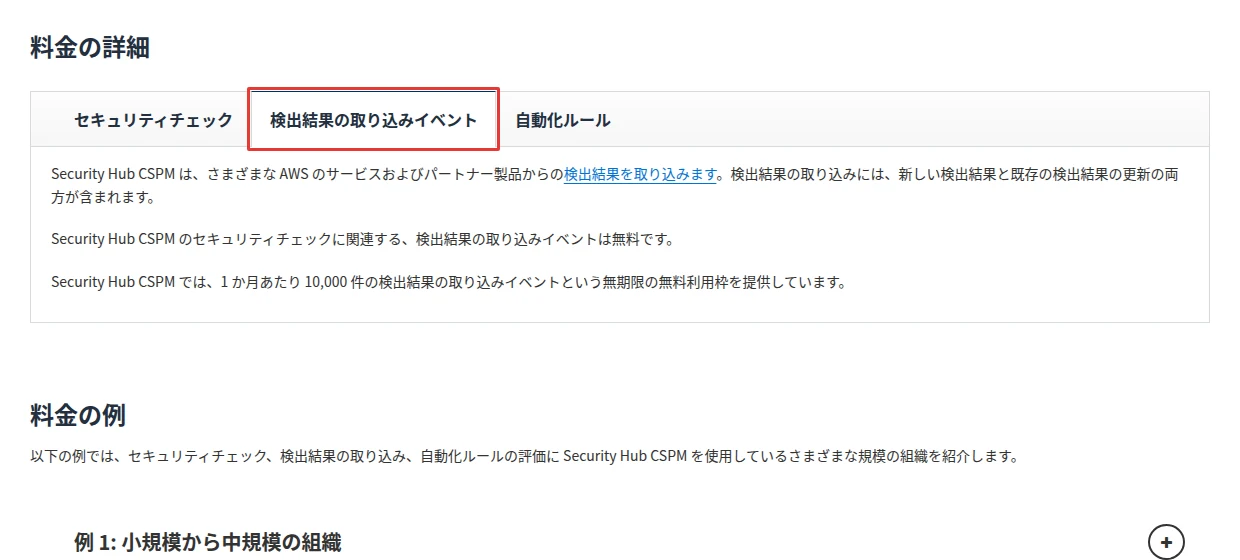
「検出結果の取り込みイベント」のタブには、1か月あたり10,000件の無期限の無料利用枠が書かれています。
検出結果の取り込みイベントのタブ
チェックが月50万件を超える場合は、超過分にかかる次の段階も料金表で見ておいてください。
CSPM自身のセキュリティチェックに伴う取り込みは課金されません。
外部の検出結果は、新規の取り込みだけでなく更新も対象です。
件数の数え方は先に確かめておきます。
ルール数と条件数が増えれば評価数も増えるため、保存済みのルール数だけでは費用は判断できません。
単独CSPMではAWS Configの記録設定が必要ですが、Security Hubも有効なら専用レコーダーが自動で作られます(出典:CSPM用記録方式の違い)。
利用者管理のレコーダーなど、別途使うAWS Configの費用は別に確認してください。
統合プランに含まれるCSPMに、この表の単独料金を重ねて加算しないでください。
ここは取り違えやすいところです。
公式の料金例と自分の環境の前提を照合する
料金例は計算方法の参考にはなりますが、載っている金額が自分の月額になるわけではありません。
2026年10月13日に確認した公式の小規模例は、米国東部のオハイオ、1アカウントが前提です(出典:CSPM単独利用の料金)。
東京の単価として書き写さず、リージョン数や集約するアカウント数から読んでいきます。
| 公式例の前提 | 月額の合計 |
|---|
| オハイオ1リージョン、1アカウント、250チェック、5,000取り込み、10ルール各5条件 | 0.25 USD |
| オハイオとアイルランド、20アカウント、各500チェック・1万取り込み、30ルール各5条件 | 37.50 USD |
後者のチェックと取り込みは、各アカウント・各リージョン当たりの数量です。
後者の自動化評価は、1リージョン当たり3,150万回という前提で計算されています。
月額は公式例の値をそのまま引いたもので、円換算や東京向けの補正はしていません。
組織の例ではアカウントを集約して計算するので、無料枠をアカウント数の分だけ増やさないでください。
日本語の料金ページでは、各タブの本文に単価の数字はなく、単価は「料金の例」の中に出てきます。
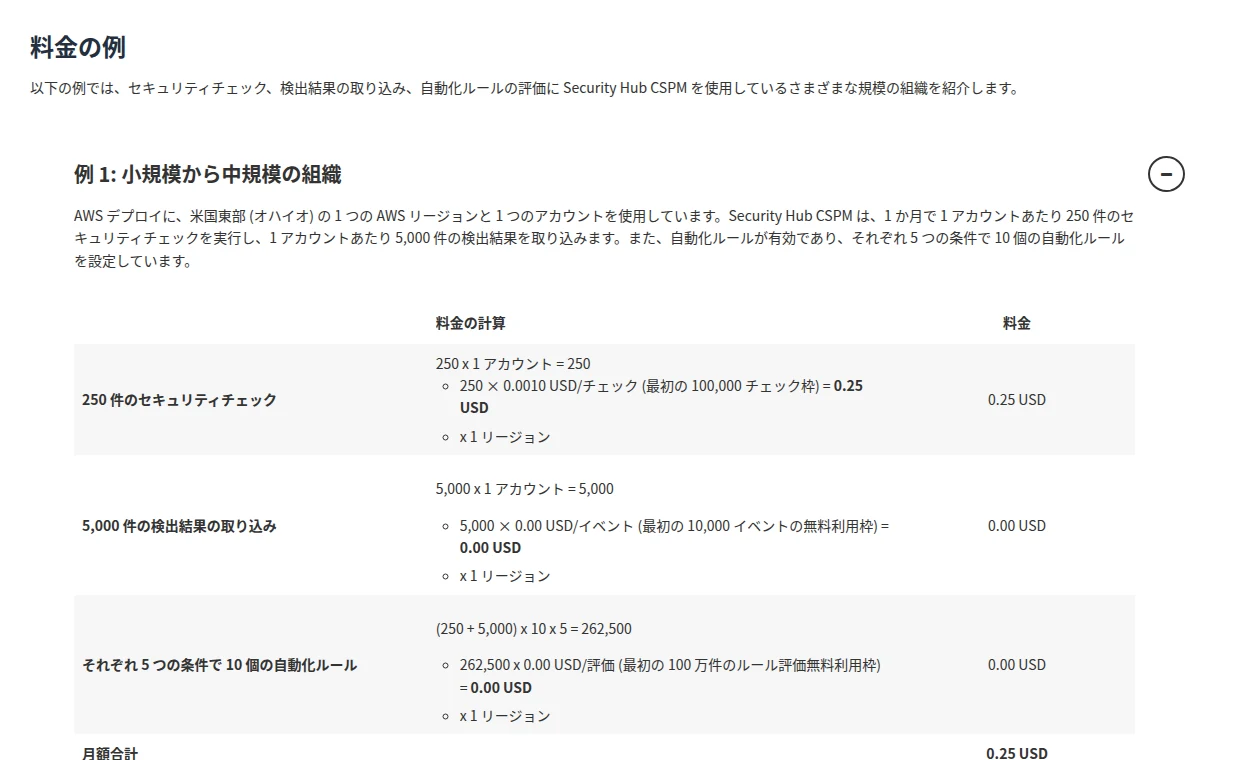
例1は米国東部(オハイオ)の例です。
250件のセキュリティチェックは、次のように計算されています。
- セキュリティチェック250件の計算式は「250 × 0.0010 USD/チェック (最初の 100,000 チェック枠)」
- 計算結果の月額合計は 0.25 USD と表示
検出結果の取り込みは最初の10,000イベント、ルール評価は最初の100万件が無料利用枠として扱われています。
料金の例は米国東部(オハイオ)
CSPMの料金ページにも東京の単価は載っていません。
自分の環境の使用量を同じ計算区分に当てはめるときは、リージョンごとの単価を別に確認してください。
小規模例の金額だけを見て「安いサービスだ」と結論付けるのは早計です。
使用状況を見る前に対象と権限をそろえる
閲覧に必要な準備を済ませ、画面がどの範囲を集計しているかを確認します。
有効化済みの環境と見積もりの権限を確認する
2026年10月時点の画面で説明します。
ここからは、東京リージョンでSecurity Hubを有効化済みの環境を使います。
確認のために新しくサービスを有効化したり、プランを変えたりはしません。
AWS Cost Explorerの有効化と請求情報の閲覧許可は、あらかじめ管理者に準備を頼んでおいてください。
見積もりの自動入力に使うCost Explorerは、有効化してからデータが使えるまで24時間かかります(出典:コスト見積もりの前提と操作)。
| 見積もりに必要な権限 | 主な用途 |
|---|
| ce:GetCostAndUsage | 過去の費用と使用量 |
| pricing:GetProducts | 料金情報 |
| organizations:ListAccounts | 組織のアカウント数 |
| organizations:DescribeOrganization | アカウントの種別 |
| securityhub:ListOrganizationAdminAccounts | 組織の管理者情報 |
公式ガイドは、見積もりの全機能を使うための権限として上記を挙げています。
組織を管理するAWS Organizationsの構成によっては、追加の読み取り・ロール引き受け権限も要ります。
管理アカウントでは、クロスアカウントロールがあるかの確認にiam:GetRoleを使います。
委任管理者やメンバーがクロスアカウントで参照するには、条件付きでsts:AssumeRoleも必要です。
権限が足りなければ担当の管理者に確認し、ルートユーザーへの切り替えや新しいロールの作成はしません。
自動取得が使えない場合は、対象範囲を明記したうえで手入力の試算に切り替える方法もあります。
請求の閲覧権限と、監視機能を変更する権限は分けておきます。
そのうえで確認を始めます。
使用状況の入口と集計範囲を確認する
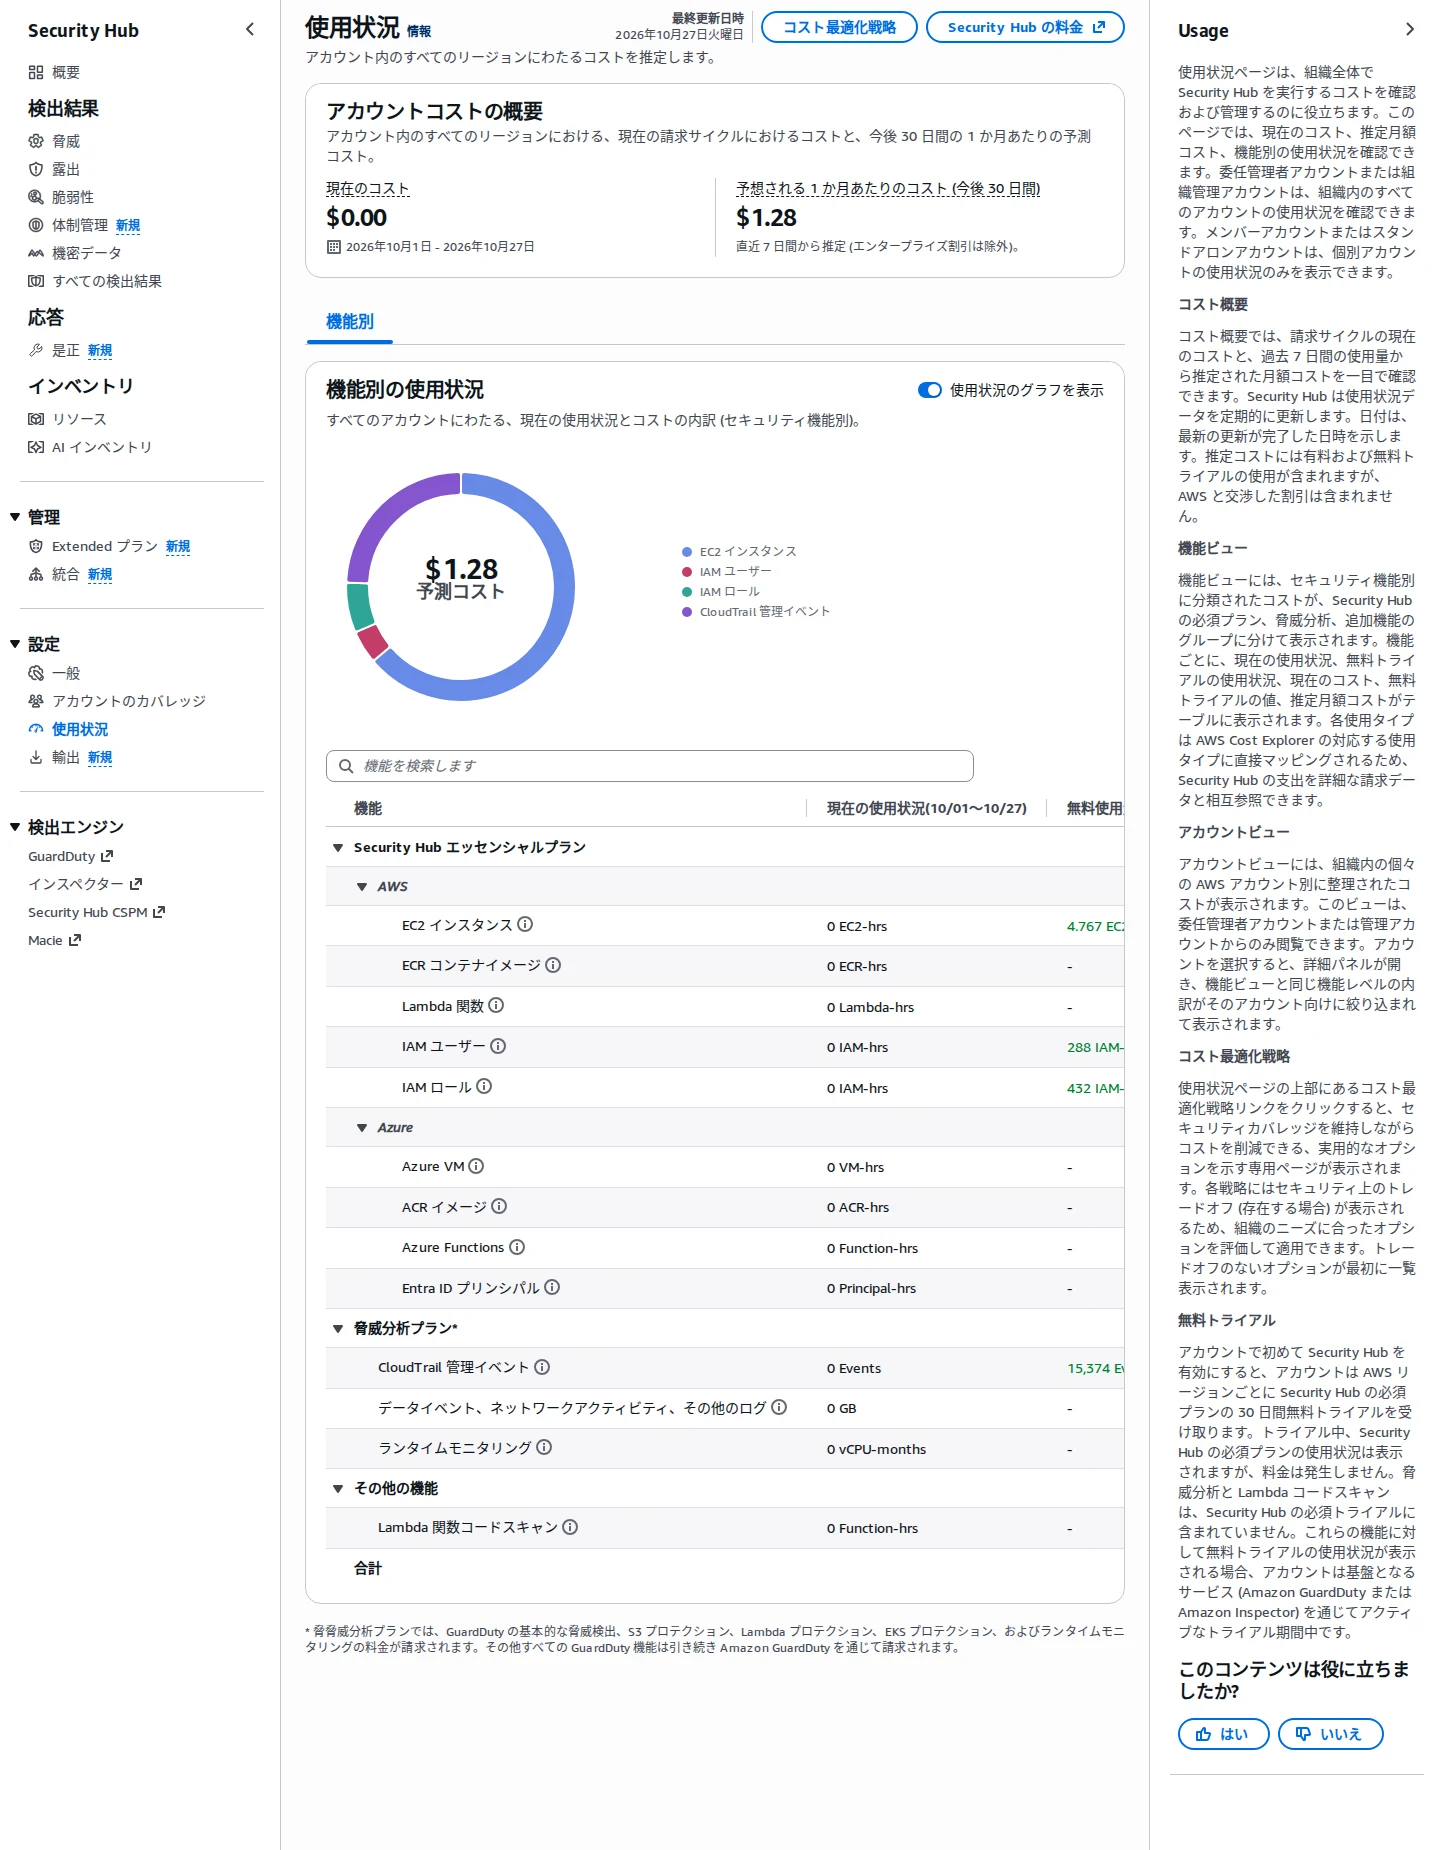
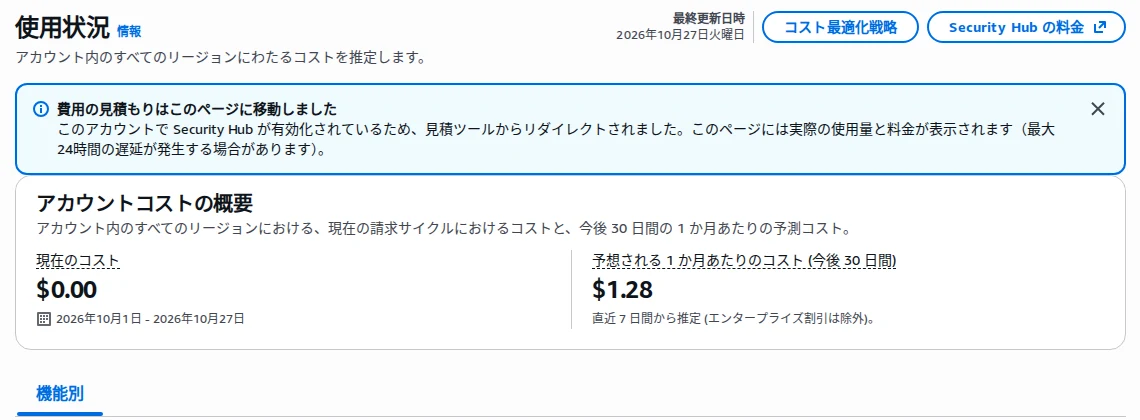
Security Hubの「使用状況」は、現在の費用と30日分の予測を見る画面です。
入口は、ナビゲーションの「設定」の下にある「使用状況」です。
東京のコンソールから開いても、組織向けの合計は東京だけの費用ではありません。
- 閲覧用のアカウントでSecurity Hubを開き、東京リージョンになっているか確認します。
- 「設定」から「使用状況」を開きます。
- 画面上部の見出しが、アカウント向けの「アカウントコストの概要」か、組織向けの概要かを記録します。
- 「最終更新日時」「現在のコスト」「予想される 1 か月あたりのコスト (今後 30 日間)」を確認します。
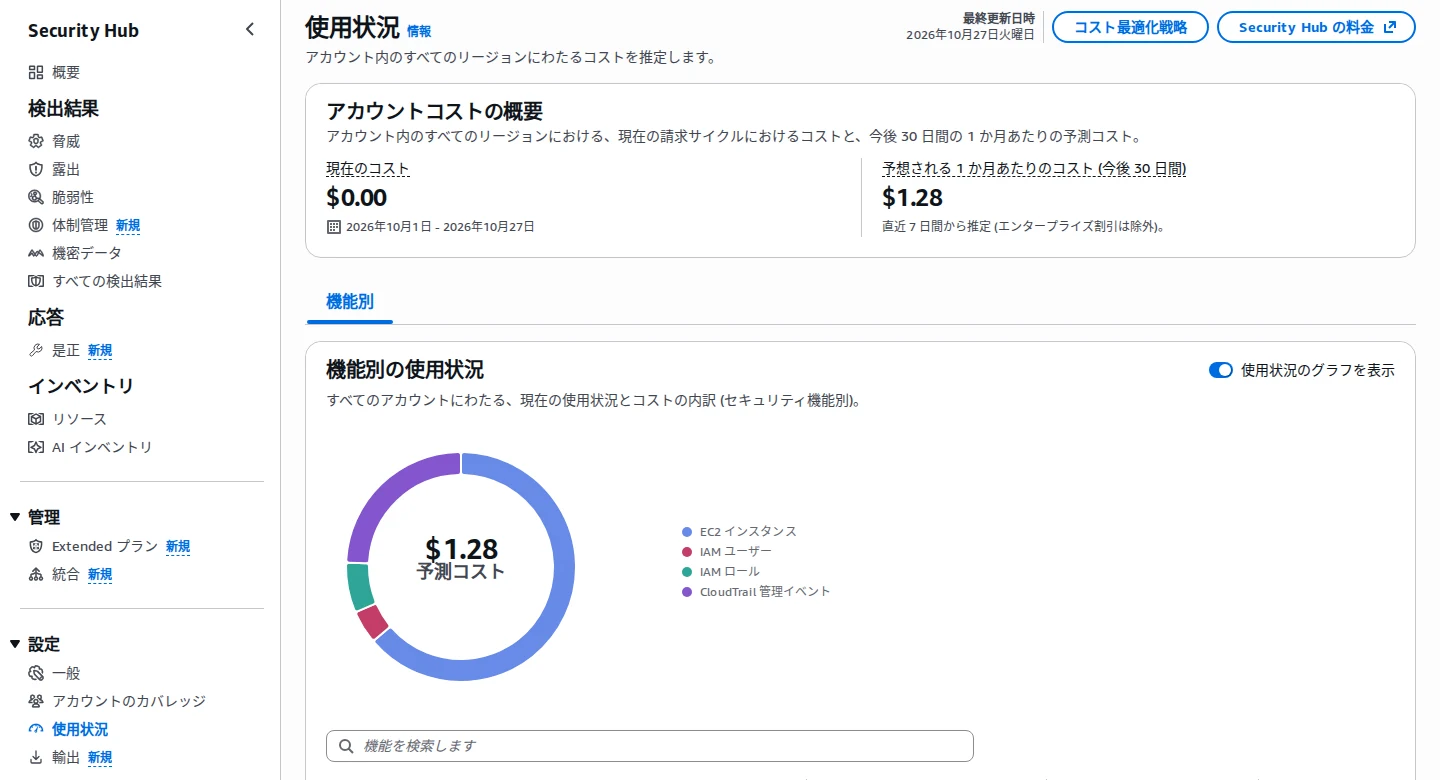
左のナビゲーションの「設定」の下にある「使用状況」を開くと、次の画面が出ます。
使用状況はナビゲーションの「設定」にある
検証用の AWS アカウントは単独アカウントなので、見出しは「アカウントコストの概要」でした。
画面の説明には「アカウント内のすべてのリージョンにわたるコストを推定します」とあります。
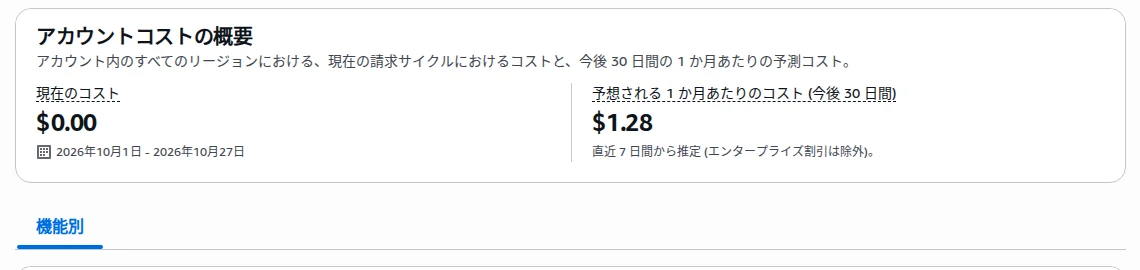
「最終更新日時」は2026年10月27日で、「現在のコスト」は $0.00(2026年10月1日〜10月27日)、「予想される 1 か月あたりのコスト (今後 30 日間)」は $1.28 でした。
予想の下には「直近 7 日間から推定 (エンタープライズ割引は除外)。」と添えられています。
表示の範囲はアカウントの種類によって変わります。
管理アカウントと委任管理者は組織向け、メンバーと単独アカウントは自分のアカウント向けです(出典:使用状況ページの項目と集計範囲)。
組織向けの値は、対象アカウントと全リージョンを合わせた集計です。
メンバーでデータが出ないときは、委任管理者が指定されているかを管理者に確認してください。
ここで組織の設定を変える必要はありません。
データが古い場合、再読み込みに時間がかかることもあります。
比較の基準は表示日時なので、必ず控えておきます。
対象と更新日時が分かったら、プランごとの内訳に進みます。
使用状況の内訳と無料トライアルを読む
予測額、無料期間の値、実際の費用は、それぞれ別の数字として扱います。
機能別とアカウント別の費用を確認する
使用状況の「機能別」タブでは、機能ごとの使用量と費用を見ます。
「Security Hub エッセンシャルプラン」「脅威分析プラン」「その他の機能」の区分を開き、増えている項目を探します。
総額だけを比べても、監視対象が増えたのかログ量が増えたのかは区別できません。
- 「機能別」タブで利用中の機能を展開します。
- 使用量の単位と「現在のコスト」を記録します。
- 「無料使用量」と「無料トライアルの金額」が出ている項目を確認します。
- 管理アカウントまたは委任管理者なら、アカウントごとの内訳(ヘルプでは「アカウントビュー」)も確認します。
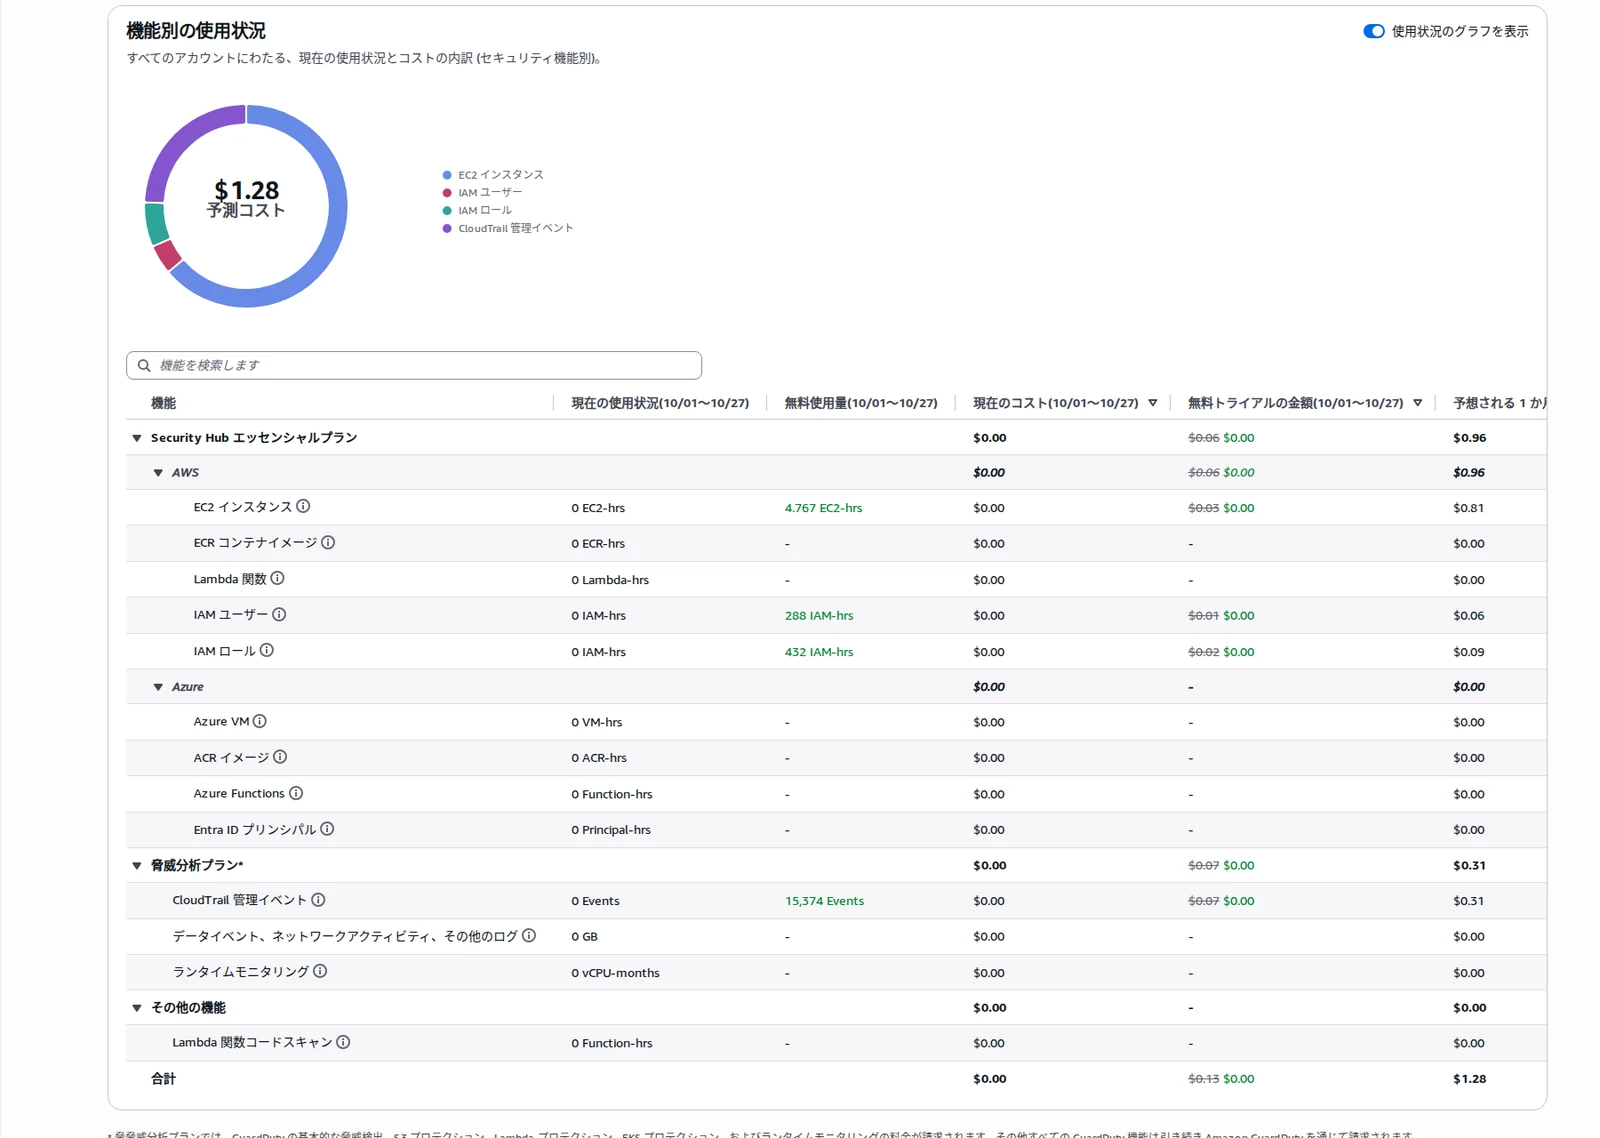
「機能別の使用状況」の表には、「現在の使用状況」「無料使用量」「現在のコスト」「無料トライアルの金額」「予想される 1 か月あたりのコスト (今後 30 日間)」の列が並びます。
機能別に使用量と費用の内訳が並ぶ
検証用の AWS アカウントでは、「Security Hub エッセンシャルプラン」の EC2 インスタンスの「無料使用量」が 4.767 EC2-hrs と緑色で出ていました。
「無料トライアルの金額」は、EC2 インスタンスが $0.03 の打ち消し線の横に $0.00 です。
表には AWS のほか、Azure VM などの Azure の行も並んでいます。
「無料使用量」は無料トライアル中の使用量で、緑色で表示されます。
「無料トライアルの金額」は、無料トライアルがなかった場合にかかっていた費用です。
いま支払う請求額でも、自由に使える残高でもありません。
メンバーと単独アカウントにはアカウントごとの表示がないので、同じ画面を出すために設定を変える必要はありません(出典:使用状況ページの項目と集計範囲)。
検証用の AWS アカウントは単独アカウントで、「アカウントコストの概要」の下のタブは「機能別」だけでした。
単独アカウントではタブは「機能別」だけ
アカウントごとの表示がなければその旨を記録し、機能別の確認までで止めます。
金額と一緒に単位と対象アカウントも控えておけば、費用が増えた理由を担当者に説明しやすくなります。
無料期間の終了日と30日予測を確認する
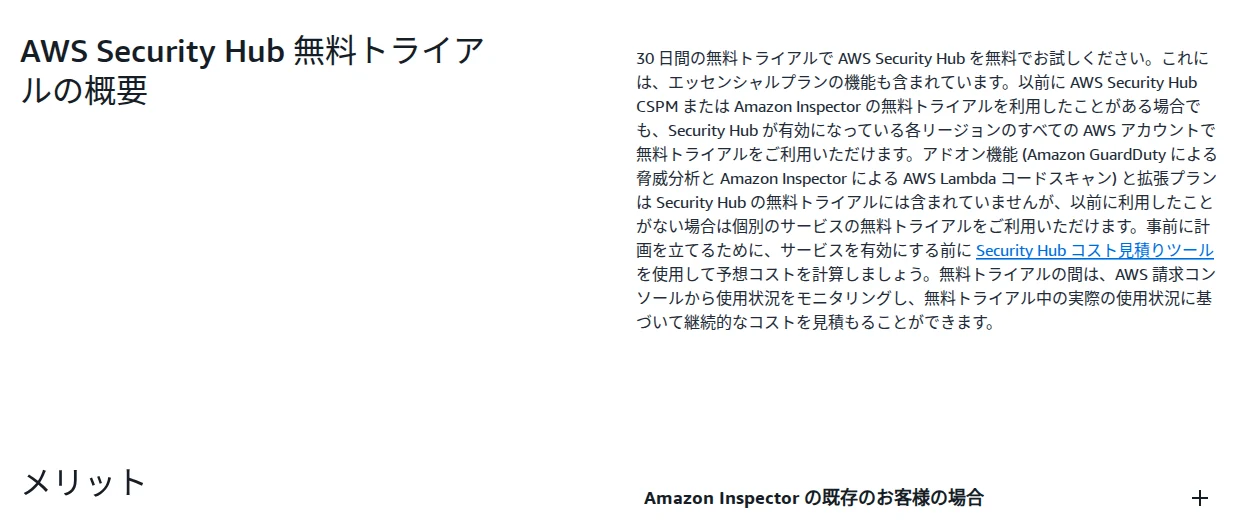
Security Hubは30日の無料トライアルを案内していますが、関連機能がすべて無料になるわけではありません。
日本語の料金ページには「AWS Security Hub 無料トライアルの概要」があります。
対象はエッセンシャルプランの機能で、アドオン機能(脅威分析と Lambda コードスキャン)と拡張プランは含まれないと書かれています。
料金ページの無料トライアルの説明
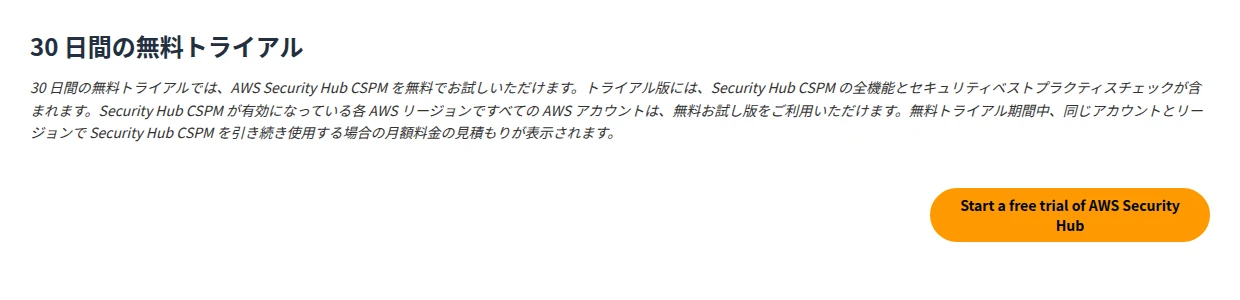
単独CSPMにも、アカウントとリージョンの組み合わせごとに30日のトライアルがあります(出典:CSPM単独利用の料金)。
CSPM の無料トライアル
開始日は機能ごとに違います。
有効化した日を、次の項目と一緒に記録しておきます。
- 対象のアカウントと機能
- 有効化した日(使用状況の画面には無料期間の残り日数や終了日が出ません)
- 無料分の使用量と、通常料金だった場合の値
- 無料期間後に利用を続ける範囲と確認担当者
使用状況の画面の予測は、基本的に直近7日の利用を30日分に引き延ばした値です。
無料トライアル中の利用も含まれ、AWSと個別に結んだ割引(EDP)は反映されません。
有効化から7日たっていない場合は、それまでの日数が予測の元になります(出典:使用状況ページの項目と集計範囲)。
使用状況の画面で右側のヘルプパネルを開くと、末尾の「無料トライアル」に説明があります。
残り日数は出ず、ヘルプに30日と対象が書かれる
実際の表示では、リージョンごとに必須プランが30日間無料で、脅威分析と Lambda コードスキャンは含まれないと書かれていました。
残り日数や終了日は出ないので、トライアル中かどうかは「無料使用量」の緑の数値と、「無料トライアルの金額」の打ち消し線で判断します。
同じ画面で、現在のコストは $0.00、「無料トライアルの金額」の合計は $0.13 の打ち消し線の横に $0.00 でした。
今後30日間の予想は $1.28 で、無料トライアル中の使用も含んだ値だと説明されています。
これは検証用の AWS アカウントの使用量での表示で、ほかの環境の金額を示すものではありません。
いちばん危ないのは、無料期間中のゼロ円をそのまま予算に書き写すことです。
予算の根拠には、無料分も含んだ30日予測のほうを使います。
それは危ないな。無料期間が終わったあとの見込みは、無料分も含んだ30日予測で見ておくといい。
期間が分からないときは開始日から推測せず、管理者と契約や利用状況を確認します。
コスト見積もりで料金モデルを比較する
有効化の前に使う見積もりツールの前提と、有効化後に開いたときの動きを見ていきます。
個別料金と統合料金の比較条件を確認する
Security Hubのコスト見積もりは、個別サービスの料金と統合プランの料金を比べるためのツールです。
Cost Explorerのデータが使えるなら過去30日を参照し、使えなければ使用量を手で入力します。
直近7日に基づく使用状況の画面の予測とは、見ている期間が違います。
日本語の料金ページにも、「Security Hub を有効にする前に、Security Hub コスト見積りツールを使用して、組織全体の推定総支出額を把握しましょう。」とあります。
この見積もりに、拡張プランの料金は入っていません。
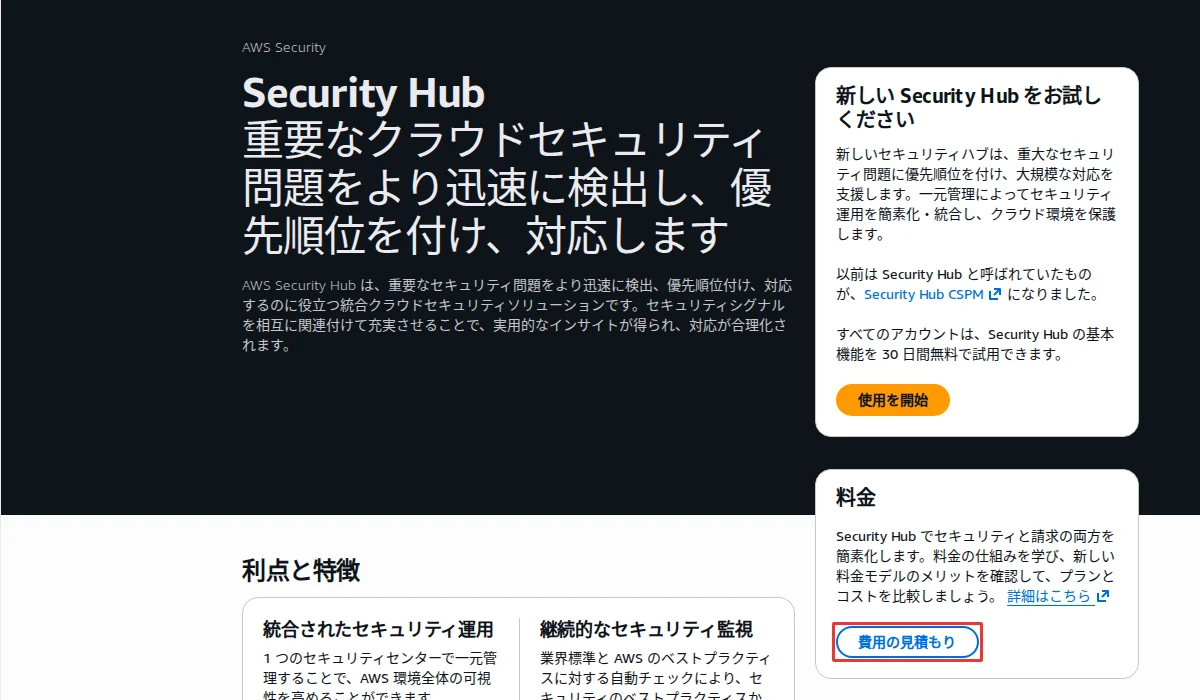
Security Hubの開始ページの「料金」には、「費用の見積もり」のボタンがあります。
開始ページに「費用の見積もり」がある
検証用の AWS アカウントでは、Security Hubをすでに有効にしていました。
そのため「費用の見積もり」を選ぶと、「費用の見積もりはこのページに移動しました」という案内が出て、「使用状況」の画面に移りました。
案内には、「このアカウントで Security Hub が有効化されているため、見積ツールからリダイレクトされました。このページには実際の使用量と料金が表示されます(最大 24時間の遅延が発生する場合があります)。」と書かれています。
有効化後は見積もりツールが使用状況へ移る
有効化したあとは、見積もりツールではなく使用状況の画面で実際の使用量と料金を見ることになります。
見積もりツールで確認する項目は次のとおりです。
- 表示が閲覧モードか編集モードか
- 自動取得した値か、手入力が必要か
- 個別サービスと統合プランの金額、使用量、対象範囲
見積もりの単価は、すべて米国東部のバージニア北部(us-east-1)のものです(出典:コスト見積もりの前提と操作)。
東京から開いた画面でも、東京単価の確定見積もりとして出さないでください。
公式ガイドの表では、管理アカウントは組織全体、単独アカウントはそのアカウントだけが自動取得の対象です。
委任管理者やメンバーも、管理アカウント側にクロスアカウントロールを設定すれば組織全体の値が自動で入ります。
比較の対象はEssentials、Threat analytics、Lambdaコードスキャンで、Extendedの個別製品は別に確認します。
使用状況の画面に自分のアカウントしか出ていなくても、見積もりの対象範囲は別に確かめる必要があります。
自動で入った値にも対象と期間を書き添えておくと、比較条件を取り違えずに済みます。
東京のコンソールで開いた見積もりなら、東京の単価で出てるでしゅよね?
見積もりの単価はバージニア北部だ。東京の金額として報告書に書くのは避けたほうがいいな。
入力を一項目変えて元に戻す
ここからの手順は公式ドキュメントに沿った説明で、検証用アカウントは有効化済みのため実機では操作していません。
見積もりツールでは、使用量やリソース数を変えて条件の違いを比べられます。
有効化前のアカウントでは、元の値を控えたうえで、EC2の台数のように意味の分かる項目をひとつだけ変えます。
複数の項目を一度に動かすと、どの変更が差額を生んだのか説明しにくくなります。
- 元の入力値と比較結果を控えます。
- 編集できる項目から、EC2の台数を1台増やすなどの仮定をひとつ選びます。
- 他の条件はそのままで、両方の料金モデルの結果を比べます。
- 必要ならPDF出力の入口を確認し、共有する前に対象情報を見直します。
- 入力値を元に戻し、最初の条件に戻ったことを確認します。
ツールの中で入力を変えても、Security Hubや他サービスの実際の構成は変わりません。
試算のためにリソースを作ったり、プランの設定画面で保存したりする必要もありません。
修正後の見積もりには個別契約の割引が含まれず、Cost Explorerの実績データとは条件が違います(出典:コスト見積もりの前提と操作)。
PDF出力は必要なときだけにし、アカウント情報や社内の使用量を外部に出さないよう管理します。
結果が変わらないときも、入力の単位やデータの反映を確かめるだけにして、想定した差額に数字を合わせにいかないでください。
仮定と元の条件をセットで残しておけば、実際の設定を変えずに拡張時の費用を検討できます。
Cost Explorerで実績と見積もりを照合する
請求に反映された使用タイプを確認し、差額の原因になる条件を順に調べます。
サービスと使用タイプで費用を絞り込む
Cost Explorerでは、Security Hubの費用を日別または月別に見ます。
この例では東京の費用を調べるので、サービスだけでなくリージョンの条件も設定します。
組織全体の使用状況と比べるなら、あとで対象範囲をそろえる必要があります。
- Cost Explorerを開き、確認する日付範囲と日別・月別の粒度を選びます。
- 「フィルター」の「サービス」でSecurity Hubに当たるサービスを選びます(サービス名の表記は画面で確認してください)。
- 「リージョン」で東京を選び、「フィルターの適用」を選択します。
- 「Group by」を「使用タイプ」にして、課金項目の内訳を確認します。
検証用の AWS アカウントで Cost Explorer の「新しいコストと使用状況レポート」を開くと、既定の表示は過去6か月(2026年4月から9月)でした。
この期間は Security Hub を使い始める前なので、合計コストも「サービス カウント」も0です。
上の手順は公式ガイドの説明によるものです。
画面の名称は変わることがあるので、実際の表示に合わせて読み替えてください。
フィルターとグループ化の操作は、Cost Explorerの公式ガイドに沿っています。
公式ガイドにはSecurity Hubのサービス名の表記が載っていないので、一覧に出る名称を見て選びます。
日付と時刻はUTCで扱われるため、日本時間の作業日時とずれることがあります(出典:Cost Explorerの期間とグループ化)。
使用状況の画面の使用タイプはCost Explorerの使用タイプと対応しているので、機能別の説明と突き合わせられます(出典:使用状況ページの項目と集計範囲)。
使用量には件数やGBなど単位の違うものが混ざっているので、合計した数量をひとつの意味で読まないでください。
無料期間中でも費用がゼロとは決め付けず、表示された項目と期間を記録します。
権限や準備が足りずに画面を開けなければ、そこで確認を止めて請求管理者に頼みます。
金額のずれを確認して閲覧を終える
使用状況、見積もり、Cost Explorerの数字が合わないというだけでは、二重課金とはいえません。
見ている期間、リージョン、対象アカウント、割引や無料期間の扱いがそれぞれ違うからです。
差を調べるときは、監視を止める前に、まず比較表を作ると整理しやすくなります。
| 確認対象 | 比較前にそろえる条件 |
|---|
| 使用状況の現在のコスト | 請求サイクル開始から最終更新日までの対象範囲 |
| 使用状況の30日予測 | 直近7日を基礎にした予測と無料分の扱い |
| コスト見積もり | 過去30日の利用、バージニア北部単価、入力の仮定 |
| Cost Explorer | 日付、サービス、リージョン、アカウント、使用タイプ |
各画面の前提は公式ガイドで確認できます。
東京だけに絞った実績と全リージョンの合計は、そのままでは比べられません。
データの更新時刻が違うときは両方の時刻を記録し、同じ時点の金額としては扱いません。
調査が終わったら見積もりの入力を戻し、費用の確認記録だけを残します。
削除するリソースはありません。
Security Hubの無効化、追加プランの有効化、支払い方法やサポートプランの変更はしません。
金額が小さくても、無料期間が終わったあとに誰がいつ確認するかは決めておきます。
そこまで済んだら閲覧を終えます。
料金を説明する経験を案件や転職へつなげる
計算結果だけでなく、監視範囲と費用の判断根拠を説明できる形で残しておきます。
費用の前提を運用担当者へ引き継ぐ
Security Hubの料金確認で残すべきものは、金額を書き写しただけの資料ではありません。
どの保護機能を、どの範囲で使う前提の見積もりなのかが読み取れる記録です。
案件でコスト整理を任されたときも、監視を減らす判断と請求の説明は混ぜないようにします。
たとえば金額が増えた月なら、リソース数、ログ量、対象アカウントの変化を候補に挙げます。
確かめていない原因を決め付けず、次に誰が何を見るかまで書いておくと引き継ぎやすくなります。
- 統合プランかCSPM単独か、含まれる機能と別課金の範囲
- 対象アカウント、リージョン、期間、通貨、取得日時
- 単価の地域と、無料期間・割引の扱い
- 使用量の仮定、確認できなかった項目、再確認の担当者
この記録があれば、翌月に担当者が替わっても前回と同じ条件で費用を比べられます。
とくに無料期間中の値は、通常運用の予算にそのまま使わないことをはっきり書いておいてください。
無料期間のゼロ円を、そのまま来年の予算にしそうでしゅ。
前提を書いておけば、次の担当が数字を追える。ゼロ円の横に「無料期間中」と書き添えておくといい。
資料を共有するときはアカウントIDや組織の使用量が載っていないか確認し、必要な相手にだけ渡します。
クラウドセキュリティのフリーランス案件に参画するなら、請求の閲覧を誰が許可するのか、プラン変更を誰が判断するのかも確認しておきます。
閲覧と試算で確かめた範囲にとどめ、やっていない削減の成果まで実績に数えない姿勢が信頼につながります。
弊社が運営するセキュリティプロ・フリーランスで公開している案件のうち、単価を掲載している139件(2026年10月時点)では、月額単価の中央値は90万円でした。
安全性と予算の両方を説明する材料にする
転職でこの経験を伝えるなら、サービス名を並べるより、判断の順番を話したほうが具体的です。
新しい統合料金と単独CSPMを分け、対象と期間をそろえて費用を比べた流れを整理しておいてください。
金額が合わなかったときに何を確かめ、何を未確定のまま残したかも、運用上の判断を示す材料になります。
「無料期間中はゼロだった」という結果だけでは、通常利用の予算を説明したことにはなりません。
| 説明する観点 | 残す根拠 |
|---|
| 費用の理解 | リソース単位、ログ量、チェック数の使い分け |
| 調査の精度 | 期間・リージョン・割引をそろえた比較 |
| 安全な運用 | 閲覧権限の確認と、監視設定を変えない調査 |
| 合意形成 | 無料期間後の確認時期と継続判断者 |
面接では、調べた費用と、実際に承認・変更した内容を分けて話します。
プラン移行をしていないなら、移行の実績ではなく比較検討の経験として伝えます。
見積もりが小さかったことより、費用が増える要因を追えるようにした点を話すほうが伝わります。
応募先には、セキュリティ担当と請求管理者の役割分担や、監視範囲の変更を誰が承認するのかを聞いてみるとよいでしょう。
正社員としてクラウド運用に関わる仕事を探している方には、弊社が運営するセキュリティプロ・テンショクでもご支援しています。
安全性と予算を同じ資料で判断できるようにした経験は、継続的なクラウド運用の仕事で生きます。
まとめ
Security Hubの料金は、統合プランとCSPM単独利用を分けて確認します。
Essentialsに含まれる費用を、個別サービスの料金と二重に足さないようにしましょう。
使用状況の画面では現在の費用、無料期間の値、30日予測を区別し、対象アカウントと更新日時を記録します。
見積もりツールは過去30日の利用とバージニア北部の単価を使うので、東京の実績とは条件をそろえてから比べます。
無料期間の終了日と、続ける監視範囲まで確認したうえで、必要な保護を保ちながら予算を検討してください。
Security Hubの費用整理やセキュリティ運用のスキルを仕事に活かしたいときは、弊社にご相談ください。
フリーランスの案件参画はセキュリティプロ・フリーランス、正社員の転職はセキュリティプロ・テンショクでご支援しています。