- GuardDutyを有効にしたら、毎月いくら請求されるのだろう
- 無料期間のうちに、費用が大きくなる保護プランを把握したい
GuardDutyの料金って、どうやって決まるんでしゅか?
保護プランごとの使用量で決まる。使用量を観測して東京の単価で見積もり、請求の内訳と比べれば、月額の根拠まで説明できるようになるんだ。
Amazon GuardDutyの料金は、ログ量やイベント数、監視するワークロードなど、保護プランごとの使用量で決まります。
まず使用量を観測し、東京の条件で見積もり、請求データと比べる順序に分けると整理できます。
料金表だけでは自分の環境へ当てはめにくく、試用中の表示が請求額なのか迷うこともありますよね。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
- 基本検出と保護プランの課金単位の違い
- 無料トライアルの対象とスキャン機能の例外
- 使用量を月額見積もりへ変換する手順
- 請求の内訳と見積もりとの差を確かめる方法
読み終えれば、金額だけでなく、その前提と監視範囲を添えてGuardDutyの運用費を把握できるでしょう。
目次
GuardDuty料金の課金単位を整理する
まず、金額を決める使用量がプランごとに違うことを確認します。
基本検出と追加の保護を分けて見積もる
GuardDutyは従量課金で、分析したログ・イベント・ワークロード・データの量を元に費用が決まります。
料金表はデータソースとリージョンで異なるため、見積もりには東京を選びます。
以下は課金の軸の整理です。
| 対象 | 課金の軸 |
|---|
| AWS CloudTrail管理イベント | 月間イベント数。料金表は100万イベント単位 |
| VPCフロー・DNSクエリログ | 月間の分析GB数 |
| S3 Protection | CloudTrailのS3データイベント数 |
| EKS Protection | Kubernetes監査イベント数 |
| Runtime Monitoring | 監視したvCPUの月換算量 |
| RDS Protection | 監視したvCPUまたはACUの月換算量 |
| Lambda Protection | ネットワーク活動ログの分析GB数 |
| AI Protection | AIワークロードのCloudTrailデータイベントの分析GB数 |
VPCはAmazon Virtual Private Cloud、DNSはDomain Name Systemで、通信や名前解決に関わるログです。
S3はAmazon Simple Storage Service、EKSはAmazon Elastic Kubernetes Serviceです。
RDSはAmazon Relational Database Service、LambdaはAWS Lambdaを指します。
vCPUは仮想CPU、ACUはAurora Capacity Unitという容量の単位です。
段階料金では、その階層に入った使用量へ各単価を掛け、合算します。
総量すべてに最安の階層単価を掛ける計算にはしません。
たとえば月の半分だけ4vCPUを監視した場合、月換算は2vCPUとなる計算です。
課金軸と時間按分の考え方は、公式料金ページに説明があります。
Extended Threat Detectionは既定で有効で、機能自体の追加料金はありません(出典:Extended Threat Detection)。
ただし分析元となる追加の保護プランまで無料になるわけではないため、料金はプラン別に分けてください。
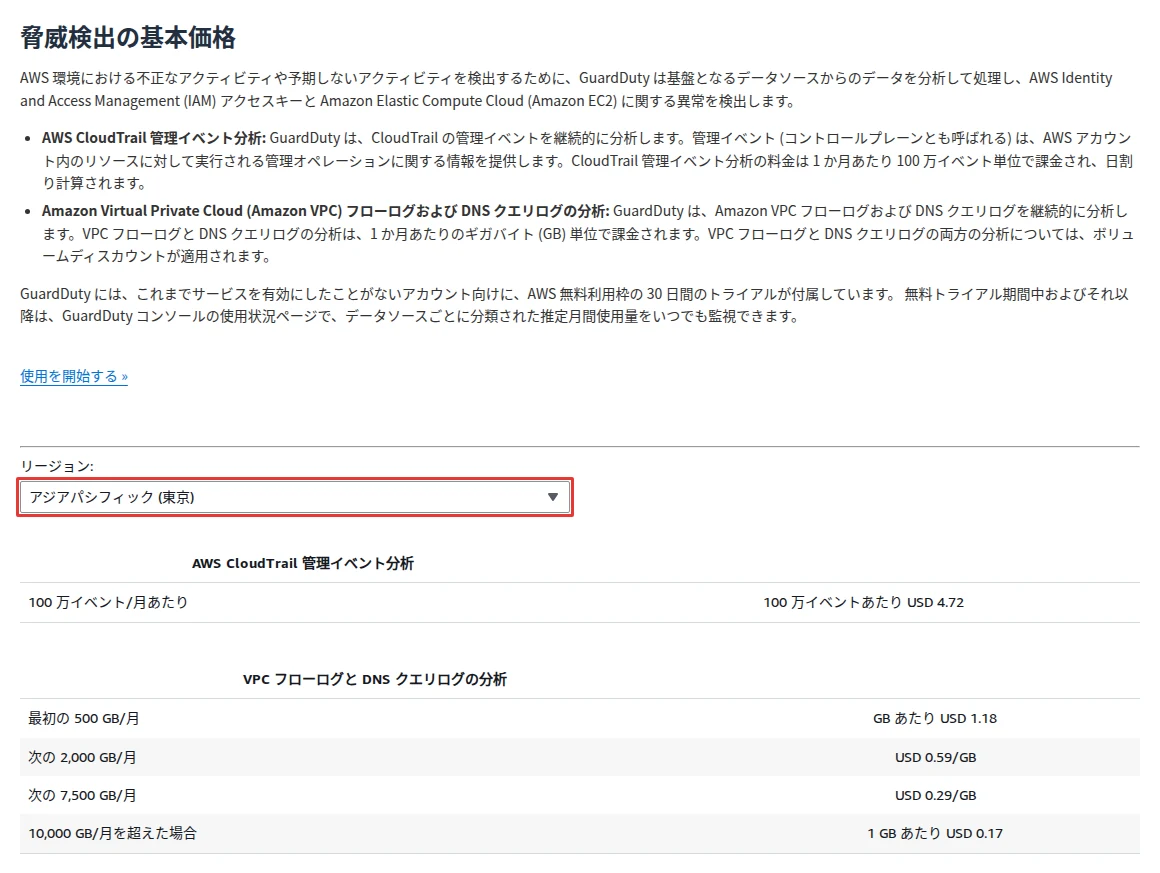
2026年10月14日に料金ページを開き、表の上の「リージョン:」で「アジアパシフィック (東京)」を選ぶと、東京の単価に切り替わりました。
ひとつの表で東京を選ぶと、ページ内のほかの料金表も東京の表示に変わります。
 リージョンで東京を選んで単価を見る
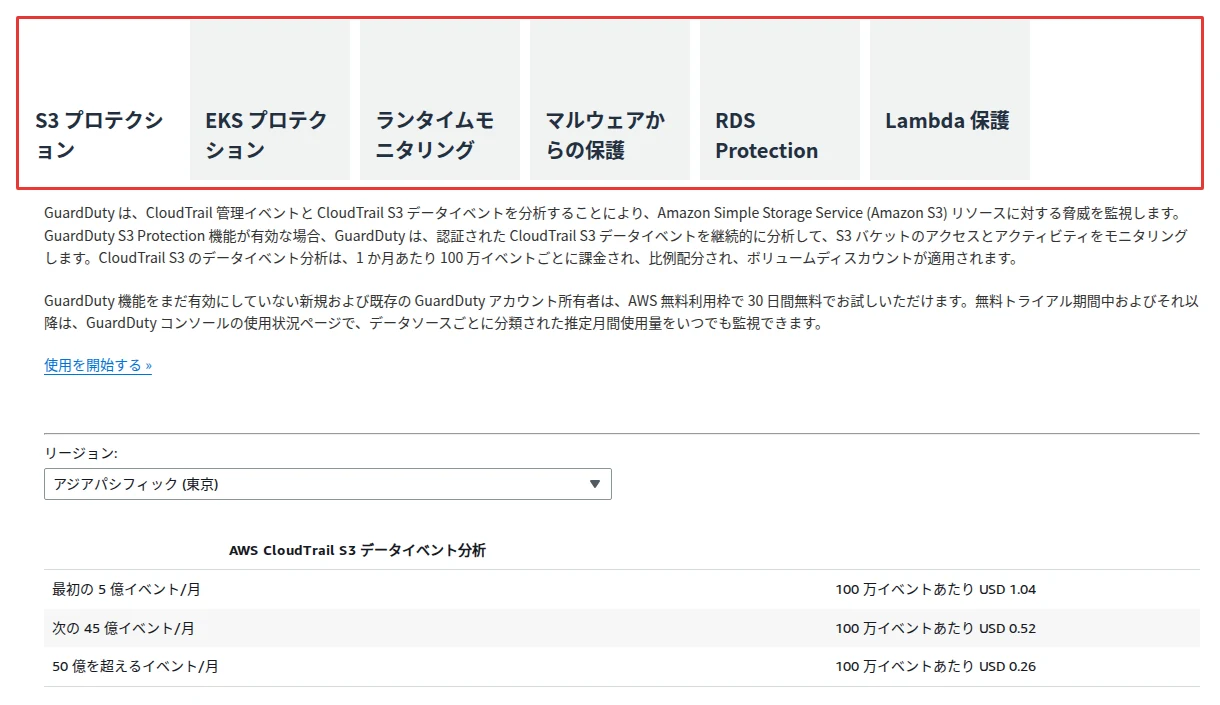
保護プランの単価は、「GuardDuty 保護プラン」の欄のタブ(S3 プロテクション、EKS プロテクションなど)を切り替えて確認します。
保護プランごとにタブで単価を見る
東京を選んで確かめた主な単価は次のとおりです(2026年10月14日時点、ドル建て)。
段階単価は、使用量の階層ごとに行を分けています。
| 対象 | 東京の単価 |
|---|
| CloudTrail管理イベント | 100万イベントあたりUSD 4.72 |
| VPCフローログ・DNSクエリログ(月500GBまで) | GBあたりUSD 1.18 |
| VPCフローログ・DNSクエリログ(次の2,000GB) | GBあたりUSD 0.59 |
| VPCフローログ・DNSクエリログ(次の7,500GB) | GBあたりUSD 0.29 |
| VPCフローログ・DNSクエリログ(10,000GB超) | GBあたりUSD 0.17 |
| S3 Protection(月5億イベントまで) | 100万イベントあたりUSD 1.04 |
| S3 Protection(次の45億) | 100万イベントあたりUSD 0.52 |
| S3 Protection(50億超) | 100万イベントあたりUSD 0.26 |
| EKS Protection(月1億イベントまで) | 100万イベントあたりUSD 2.48 |
| EKS Protection(次の1億) | 100万イベントあたりUSD 1.24 |
| EKS Protection(2億超) | 100万イベントあたりUSD 0.31 |
| RDS Protection(ログイン) | 月あたりvCPUごとにUSD 1.33、Aurora Serverless v2はACUごとにUSD 0.33 |
| RDS Protection(データアクティビティ) | 月あたりvCPUごとにUSD 3.99、ACUごとにUSD 0.99 |
| Lambda Protection | VPCフローログ・DNSクエリログと同じ段階単価(GBあたりUSD 1.18〜0.17) |
| AI Protection | Lambda Protectionと同じ段階単価(GBあたりUSD 1.18〜0.17) |
| EC2のMalware Protection(EBSのスキャン) | GBあたりUSD 0.05 |
| S3向けマルウェア保護 | GBあたりUSD 0.1185、評価したオブジェクト1,000件あたりUSD 0.282 |
| AWS Backup向けマルウェア保護 | GBあたりUSD 0.083 |
表の単価は、2026年10月14日に料金ページで東京を選び、表示を転記したものです(出典:GuardDutyの公式料金)。
確認は日本語の料金ページで行いました。
ただし日本語版には、AI ProtectionとAWS Backup向けマルウェア保護の表、RDSのデータアクティビティの料金が載っていなかったため、これら3行は英語版の料金ページで東京を選んで確かめました。
Runtime Monitoring(監視vCPU)の東京の単価は、今回の確認では表に含めていません。
料金ページのRuntime Monitoringタブで確認してください。
料金ページの「料金の例」は米国東部(バージニア北部)の単価で計算されているので、東京の見積もりにはそのまま使えません。
料金の例の金額を、そのまま自分の見積もりに使ってよいでしゅか?
例はバージニア北部の単価だ。東京の表の単価に自分の使用量を当てはめて、計算し直す必要があるな。
三十日試用とスキャンの無料枠を分ける
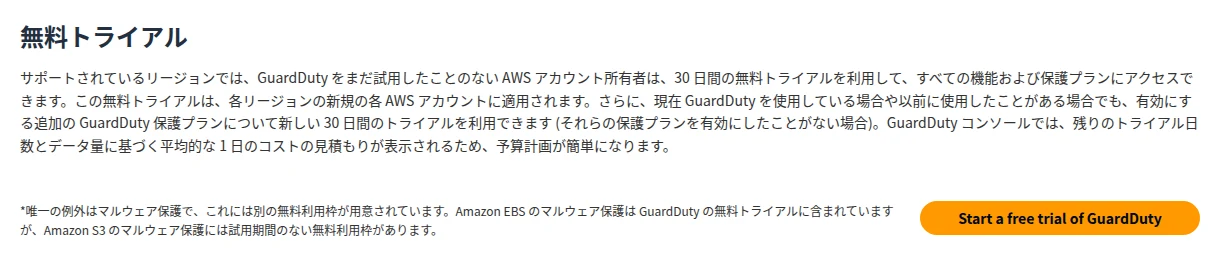
GuardDutyの初回試用は、AWSアカウントとリージョンごとに30日間です。
未使用の追加プランを後から有効にした場合にも、そのプラン独自の試用が適用される場合があります(出典:プラン別の試用条件)。
ただし、すべてのスキャンが30日間無料になるわけではありません。
| 保護プラン・方式 | 初回の既定有効 | 個別の30日試用 |
|---|
| S3 Protection・EKS Protection | 有効 | あり |
| RDS Protection・Lambda Protection | 有効 | あり |
| Runtime Monitoring | 無効 | あり |
| EC2向けのGuardDuty起動スキャン | 有効 | あり |
| EC2向けオンデマンドスキャン | 無効 | なし |
| S3向けマルウェア保護 | 無効 | なし。月間無料枠あり |
| AWS Backup向けマルウェア保護 | 無効 | なし |
この表にはAI Protectionの行がありませんが、AI Protectionも30日試用の対象で、AIワークロードのデータイベント量を分析します。
表のプラン別の既定状態と試用条件は、公式ユーザーガイドの表を元にしています。
EC2のオンデマンドスキャンには、30日試用も無料枠もありません。
提供地域と対象機能は実施時の地域別情報で確認し、東京の対応や単価を他地域から推定しないでください。
EC2はAmazon Elastic Compute Cloudで、そのスキャンは主に接続されたボリュームの検査量で課金されます。
S3向けスキャンは検査GB数と評価オブジェクト数が課金の軸です。
AWS Backup向けも試用・無料枠がなく、検査データ量のほか既存のバックアップ費用を考慮します。
S3の月間無料枠は1アカウント・リージョンあたり1,000リクエストと1GBですが、オンデマンドは対象外です(出典:S3スキャンの無料枠)。
S3のタグ、GET・PUT操作、対象イベントのEventBridge取り込みなどは、無料枠とは別の費用です。
画面ではプランごとの残り日数を確認し、「アカウント全体の無料期間」だけで判断しないようにしましょう。
料金ページの「無料トライアル」の欄にも、マルウェア保護だけは別の無料利用枠があるという注記があります。
マルウェア保護は扱いが別
公式ドキュメントでは、S3向けマルウェア保護の無料枠は月ごと・アカウントとリージョンごとに1,000リクエストと1GBまでで、トライアル期間はありません。
日本語の料金ページ(2026年10月14日時点)では、「新しいAWSアカウントの作成後12か月間」という条件で書かれていました。
英語版の料金ページと公式ドキュメントにはこの条件が見当たらないため、適用条件は有効化の前に確かめてください。
使用状況とCloudWatchで分析量を確かめる
費用の見積もりに使う期間と単位を、先に揃えておきます。
使用状況と保護プランの状態を記録する
東京でGuardDutyがすでに有効な検証環境を使い、設定を変更せずに確認します。
有効化から日数が少ないと、短期間の利用を元にした推定になる点に注意してください。
試用中もGuardDutyは使用量と推定コストを提供しますが、その表示は確定請求ではありません(出典:プラン別の試用条件)。
ここからは、2026年10月時点の画面で説明します。
- GuardDutyコンソールを開き、リージョンを「アジアパシフィック (東京)」にします。
- 左のメニューの「使用状況」を開き、「Metrics」の欄で期間(「3時間」「1日」「1週」)を選びます。
- 保護プランやデータソースごとのグラフで使用量を確かめ、下の「データソース」の一覧で請求ステータスを記録します。
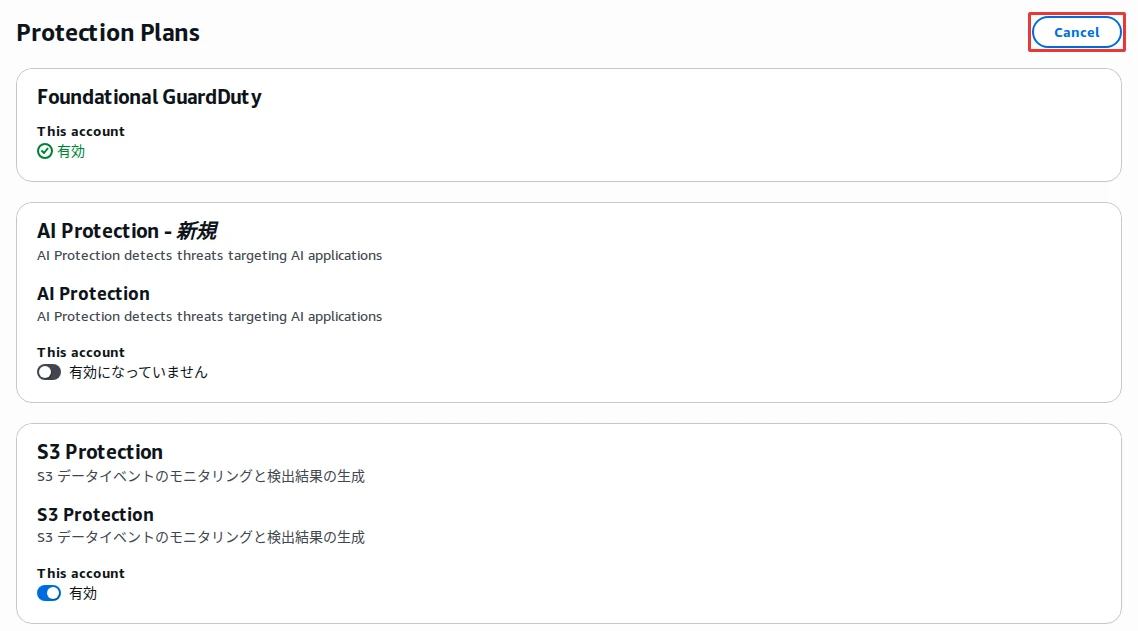
- 左のメニューの「保護プラン」を開き、各プランの状態と「無料トライアル:30 日」の表示を確認します。
- 「Configure all enablements」を押すと切り替えの画面になるので、位置だけを確かめて「Cancel」で戻ります。
使用状況を見積もりに用いる考え方は、公式の費用確認ガイドに沿っています。
| 記録する項目 | 比較に必要な理由 |
|---|
| アカウントとリージョン | 別環境の数字を混ぜない |
| 観測期間 | 数日分と月額予測を区別する |
| データソースと単位 | イベント数、GB、vCPU時間を混ぜない |
| 試用の残り日数 | 請求額が出始める時期を把握する |
金額が0でも、利用がないのか、無料期間中なのか、表示が未反映なのかは別の話です。
サンプルや少量の検証環境の結果から、本番環境でも同じ金額になるとは結論づけられません。
検証用のAWSアカウントで東京のGuardDutyを有効にしてから14日後(2026年10月28日)に、「使用状況」を開きました。
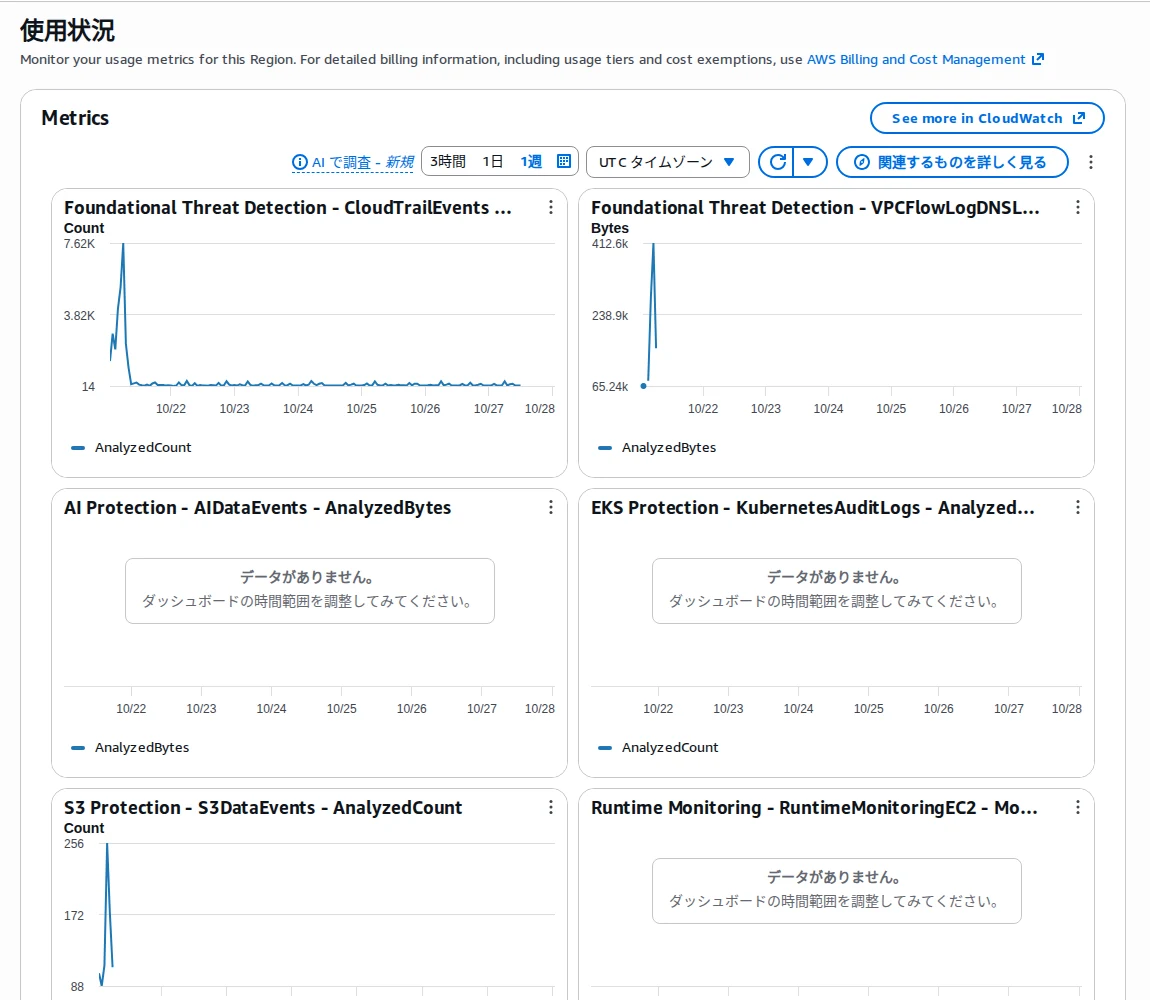
「Metrics」の欄には保護プランごとのグラフが並び、期間は「1週」、時刻はUTCで表示されました。
「Foundational Threat Detection」の「CloudTrailEvents」の「AnalyzedCount」、「VPCFlowLogDNSLogEvents」の「AnalyzedBytes」、「S3 Protection」の「S3DataEvents」の「AnalyzedCount」には、使用量のグラフが表示されました。
一方、有効にしていない「AI Protection」「EKS Protection」「Runtime Monitoring」のグラフは、「データがありません。」でした。
有効化から14日後の Metrics
開いた直後は「Unable to load usage metrics」と表示されることがあり、ページを更新するとグラフが表示されました。
この表示が出ても設定の誤りとは限らないため、まずはページの更新を試してください。
画面の説明文は、使用量の段階や費用の免除を含む詳しい請求情報を「AWS Billing and Cost Management」で確かめるよう案内していました。
この画面に推定費用の金額は表示されていませんでした。
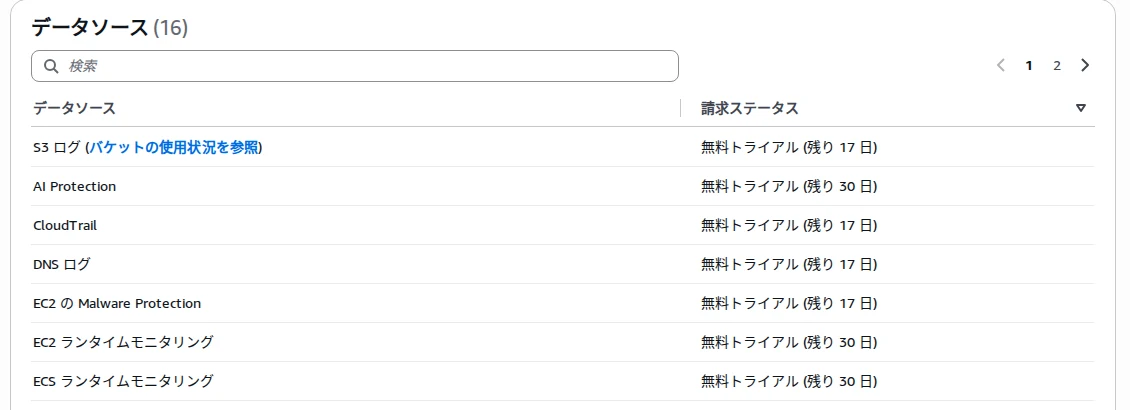
画面の下の「データソース」の一覧では、有効にした日(10月14日)には16のデータソースすべての請求ステータスが「無料トライアル (残り 30 日)」でした。
14日後の10月28日には、「S3 ログ」「CloudTrail」「DNS ログ」「EC2 の Malware Protection」が「無料トライアル (残り 17 日)」になりました。
「AI Protection」と「EC2 ランタイムモニタリング」「ECS ランタイムモニタリング」は、有効にしていないため「無料トライアル (残り 30 日)」のままでした。
この画面には、10月28日の時点でも推定費用の金額は表示されませんでした。
請求ステータスに残り日数が出る
ここまでで、使用量のグラフと請求ステータスは「使用状況」の画面で、金額は請求側の画面で確かめるものだとわかりました。
次は、プランごとの有効・無効の状態を見ます。
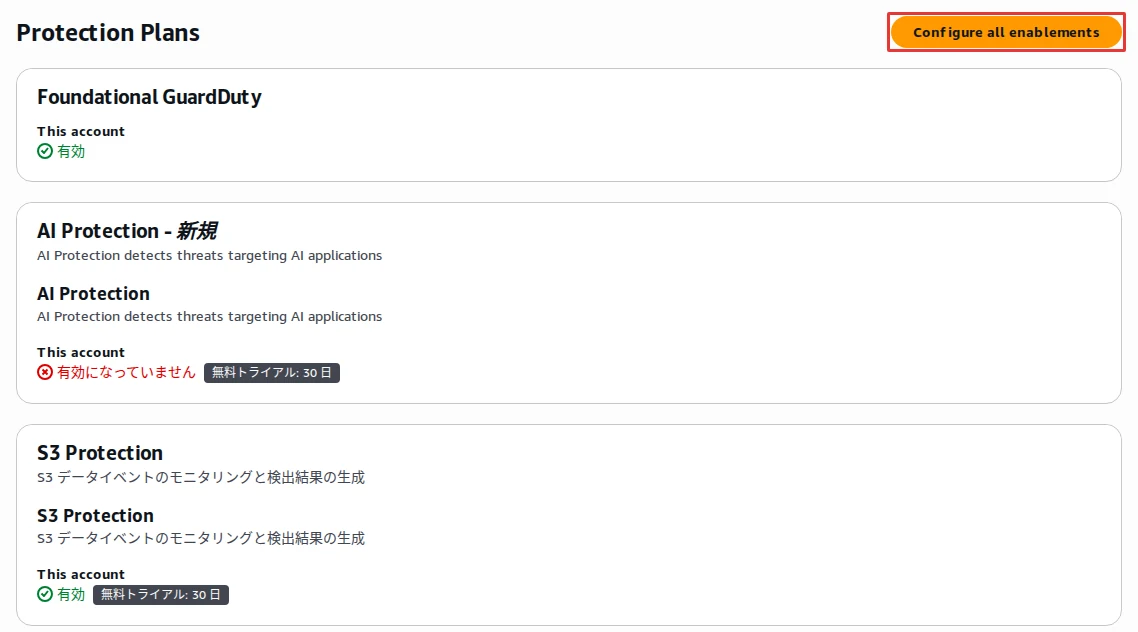
左のメニューの「保護プラン」では、プランごとに「有効」または「有効になっていません」と表示されました。
有効でないAI ProtectionやRuntime Monitoringにも、「無料トライアル:30 日」のラベルが付いていました。
プランごとの状態と無料期間
状態を記録したら、最後にプランを止める操作の場所だけを確かめておきます。
プランを止める操作は、右上の「Configure all enablements」から行います。
押すと各プランがオンとオフの切り替えになり、変更は画面の下の「Save all」で保存します。
この記事では切り替えずに「Cancel」で戻りました。
切り替えは保存しないで Cancel
請求ステータスが無料トライアルなら、しばらくは費用を気にしなくて安心でしゅか?
無料期間と使用量は別のものだ。試用中の使用量が、期間終了後の請求の目安になる。
まずは記録を揃え、金額の大小よりも費用を増やしている分析対象を見つけましょう。
メトリクスの名前空間と集計方法を合わせる
Amazon CloudWatchには、GuardDutyの使用量メトリクスが1時間ごとに発行されます。
反映は24時間以内と説明されているため、直前の操作がすぐ数値に出るとは限りません(出典:使用量と見積もり)。
- GuardDutyの「使用状況」の「See more in CloudWatch」を押します。
- CloudWatchの「メトリクス」の画面が、「すべて > GuardDuty」(AWS/GuardDuty)の名前空間を開いた状態で表示されます。
- 対象のメトリクスを選び、観測期間と統計を合わせます。
- 使用量は「Sum」で期間内の値を合計し、平均値を総使用量として転記しません。
名前空間・ディメンションの選択とSumの意味は、CloudWatchの公式説明に基づきます(出典:CloudWatchのメトリクス表示、CloudWatch統計の定義)。
| DataSourceの例 | メトリクス | 単位・意味 |
|---|
| CloudTrailEvents・S3DataEvents・KubernetesAuditLogs | AnalyzedCount | 分析したイベント数 |
| VPCFlowLogDNSLogEvents・LambdaNetworkLogs・AIDataEvents | AnalyzedBytes | 分析バイト数 |
| RuntimeMonitoringEC2・RuntimeMonitoringEKS・RuntimeMonitoringFargate | MonitoredVcpuHours | 監視vCPU時間 |
| RDS | MonitoredVcpuHours・MonitoredAcuHours | 監視vCPU時間・ACU時間 |
| MalwareProtectionEBS・OnDemandEBSVolumeなど | ScannedBytes | スキャンしたバイト数 |
正式な名前と単位は、GuardDutyのメトリクス一覧で照合します。
組織の合計と個別アカウントの値を両方足すと二重計上になるため、今回は自分のアカウントだけを使います。
S3向けスキャンはAWS/GuardDuty/MalwareProtectionという別の名前空間です。
こちらでは、CompletedScanCount、CompletedScanBytes、FailedScanCount、SkippedScanCountなどを確認します。
CompletedScanBytesはバイト数を表しますが、公式表のUnitはCountなので、名前と意味も合わせて読んでください。
GuardDutyの「使用状況」の「Metrics」の欄にも、保護プランごとのデータソース名とメトリクス名がグラフの名前として並んでいます。
検証用のAWSアカウントでは、有効にした当日(10月14日)にCloudWatchの「GuardDuty」の名前空間を開いても、使用量のメトリクスはまだ表示されていませんでした。
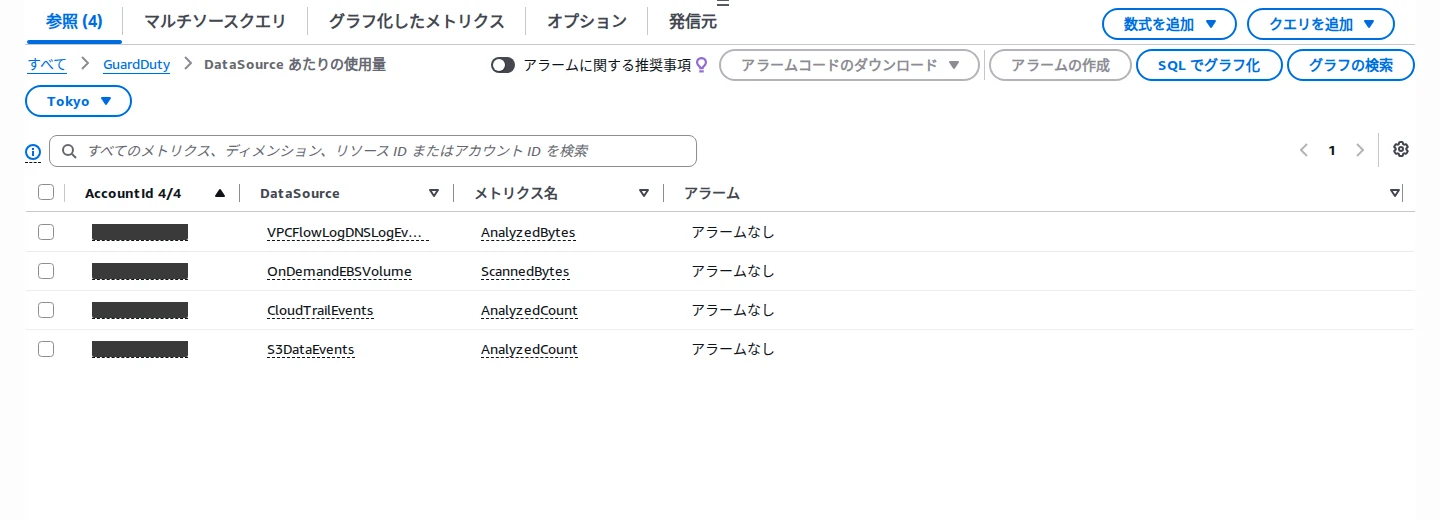
有効にしてから14日後の10月28日(リージョンは「Tokyo」)に開くと、「GuardDuty」の「DataSource あたりの使用量」に4件のメトリクスが表示されました。
「VPCFlowLogDNSLogEvents」は「AnalyzedBytes」、「OnDemandEBSVolume」は「ScannedBytes」、「CloudTrailEvents」と「S3DataEvents」は「AnalyzedCount」です。
使用量のメトリクスは DataSource ごとに発行される
メトリクスがない理由を未使用だけに決めつけず、プランの状態と反映待ちも確認します。
月額見積もりと請求の内訳を照合する
使用量を適切な単位へ直し、同じ地域・期間で比較します。
Pricing Calculatorへ使用量を換算して入力する
AWS Pricing Calculatorでは、サービスと地域を選び、保護プランごとの想定使用量を入力します。
東京の料金表は確認日を添えて記録し、他地域の計算例の単価をそのまま使わないでください。
この記事の単価は、2026年10月14日に確かめた東京の表示です。
実際の見積もりでは、実施日の東京の表示を改めて確認します。
- AWS Pricing Calculator(calculator.aws)を開き、「見積もりの作成」を選びます。
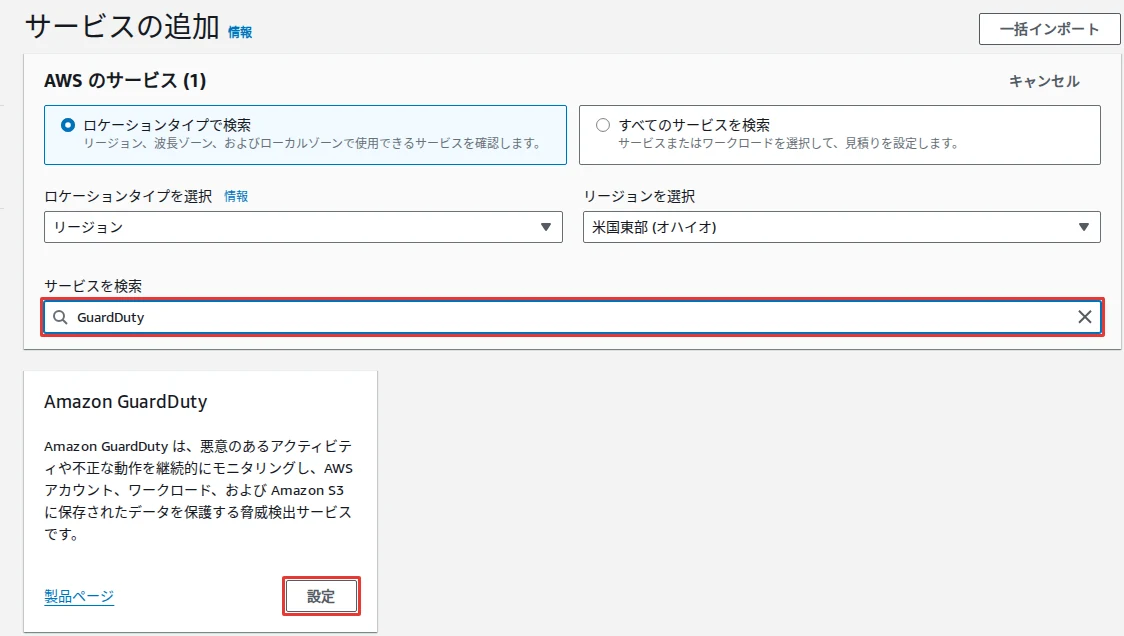
- 「サービスの追加」の「サービスを検索」にGuardDutyと入れ、Amazon GuardDutyの「設定」を選びます。
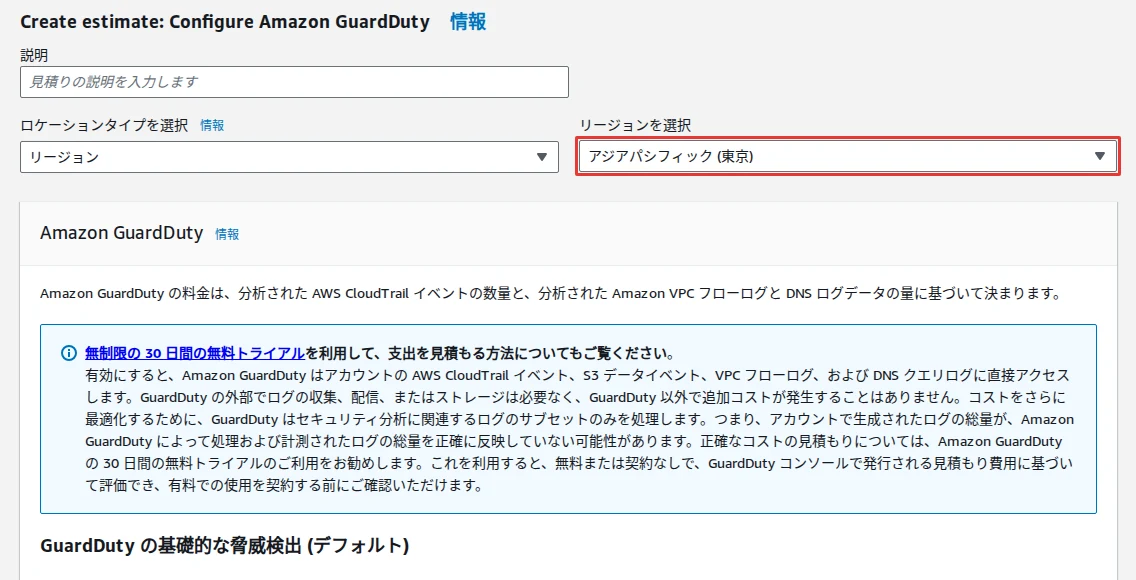
- 「リージョンを選択」でアジアパシフィック(東京)を選びます。
- 観測した使用量を月あたりの値へ直し、対応するプランの欄へ入力します。
- 画面の下の「計算を表示」でプラン別の内訳を、「合計月額コスト」で月額を確認します。
サービス追加と設定の一般手順は、Calculatorのガイドでも確認できます(出典:Calculatorの見積もり作成)。
| 入力前の換算 | 計算例・確認点 |
|---|
| バイトからGB | バイト数÷1,073,741,824 |
| 100万イベント単位 | 料金表は100万イベント単位。料金計算ツールの欄にはイベント数をそのまま入れる |
| vCPUの月換算 | 監視vCPU時間÷その月の時間数 |
| ACUの月換算 | 監視ACU時間÷その月の時間数 |
バイト換算はGuardDutyガイドが示す値に合わせます(出典:使用量と見積もり)。
たとえば仮の観測値10,737,418,240バイトなら10GBで、請求額を示す実測値ではありません。
10日で10GBだった利用が同じペースで続くと仮定すれば、30日の想定は30GBになります。
ただし稼働日、月末処理、スキャン回数が変わるなら、この単純換算を使わず条件を補正します。
検証用のアカウントは有効にした当日で使用量のデータがまだなかったため、ここでは仮の使用量を入れて計算の流れを確かめます。
「サービスの追加」の画面でGuardDutyを検索し、「設定」を選びます。
GuardDuty を検索して「設定」
設定の画面では、「リージョンを選択」をアジアパシフィック(東京)に変えます。
リージョンに東京を選ぶ
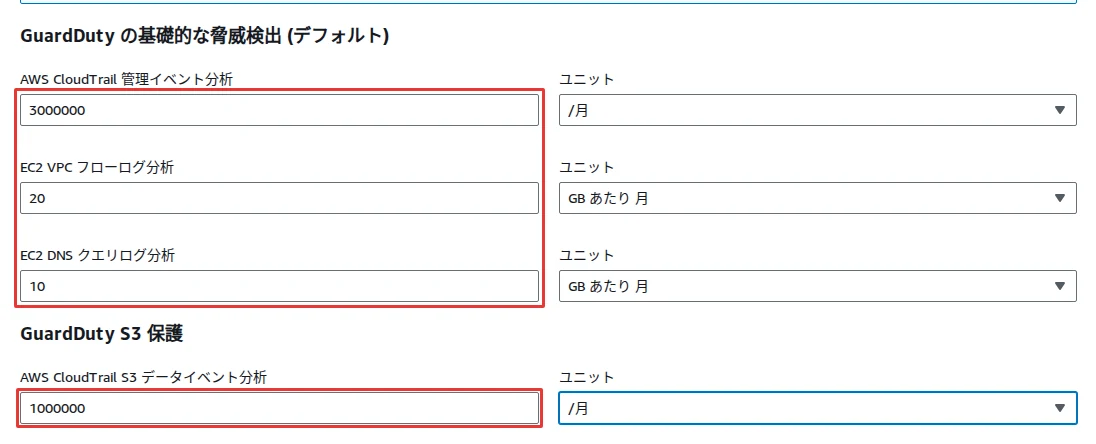
仮の前提は、CloudTrail管理イベントが月300万件、VPCフローログが月20GB、DNSクエリログが月10GB、S3データイベントが月100万件です。
入力欄の単位は、CloudTrailとS3のイベントが「/月」(件数をそのまま入力)、VPCフローログとDNSクエリログが「GB あたり 月」でした。
仮の使用量を月あたりで入れる
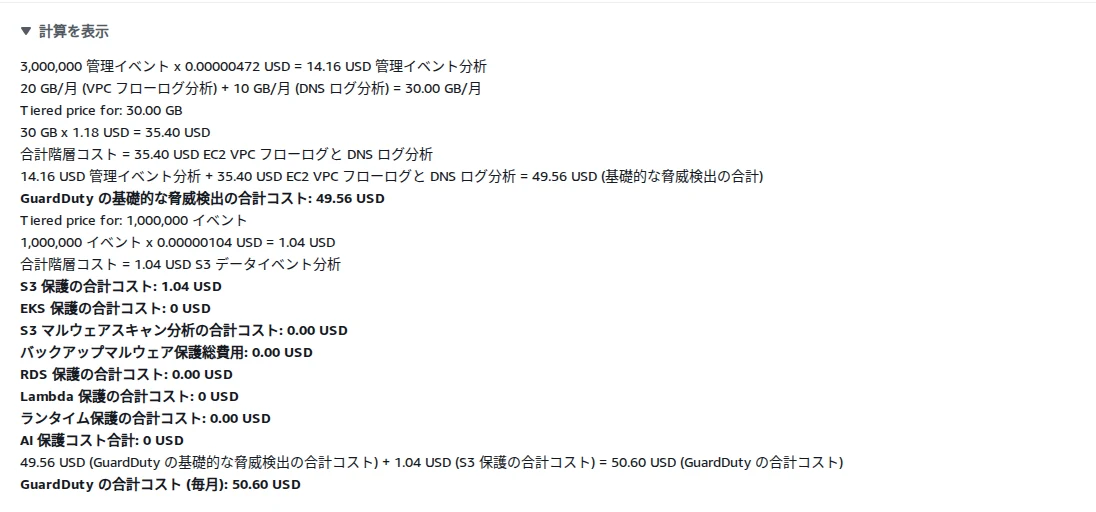
「計算を表示」を開くと、管理イベント分析が14.16ドル、VPCフローログとDNSログ分析が35.40ドル、S3データイベント分析が1.04ドルでした。
合計は月50.60ドルと表示されました。
仮の使用量で月50.60ドル
VPCフローログとDNSクエリログは合計の30GBに段階単価が当てられ、30GBにGBあたり1.18ドルを掛けて計算されていました。
計算に使われた単価は、料金ページで確かめた東京の単価(100万イベントあたりUSD 4.72、GBあたりUSD 1.18、100万イベントあたりUSD 1.04)と一致しています。
この金額は仮の使用量から出したもので、検証用アカウントの請求額ではありません。
見積もりと使用状況の数字の比較は、使用状況のグラフにデータが出てから行います。
この記事では「概要を保存して表示」や「サービスを保存して追加」は押さず、設定の画面の「計算を表示」と「合計月額コスト」で確認を終えました。
画面内の一時的な追加と、外部に共有する保存は区別してください。
Cost Explorerでサービスと使用タイプを絞る
AWS Cost Explorerは、試用後の利用コストを確認する際の公式な確認先です。
初回の有効化と請求情報への閲覧権限は、作業前にアカウント所有者が準備するものです。
請求画面へのIAMアクセス有効化と、利用者への必要なポリシー付与は別の条件です(出典:請求画面へのアクセス権)。
IAMはAWS Identity and Access Managementで、AWSのアクセス権限を管理する仕組みです。
ルートユーザーでの準備が必要なら所有者へ依頼し、通常の確認作業はルート以外で進めます。
有効化後、当月データが見えるまで約24時間かかります。
更新も少なくとも24時間ごとです(出典:Cost Explorerの有効化)。
- 「請求とコスト管理」の左のメニューで、「コストと使用状況の分析」の「Cost Explorer」を開きます。
- 見積もりと比較する期間を指定し、日別または月別を選びます。
- 「サービス」のフィルターで「Amazon GuardDuty」を選び、東京の地域条件も確認します。
- グループ化を「使用タイプ」に変え、費用が出ている項目を確認します。
- 使用状況と比べる場合は、観測日・通貨・対象アカウントが揃っているか見直します。
フィルタとグループ化は、Cost Explorerの公式説明に沿っています(出典:Cost Explorerの絞り込み)。
| 数字が違う場合の確認 | 調べること |
|---|
| 試用 | 対象プランの無料期間が残っているか |
| 反映時刻 | 直近の使用が請求側へ反映されているか |
| 対象範囲 | 地域・アカウント・付随サービスが同じか |
| 換算 | 短期実績と月額予測、時間と容量を混ぜていないか |
AWS Security HubのThreat Analyticsプランを利用する場合、対象のGuardDutyデータソースが集約されます。
同プランの対象範囲と請求項目は、Security Hubの料金ページで確認してください(出典:Security Hubの料金)。
そのためGuardDutyだけを絞った金額が下がっても、利用全体の費用が減ったとは判断できません。
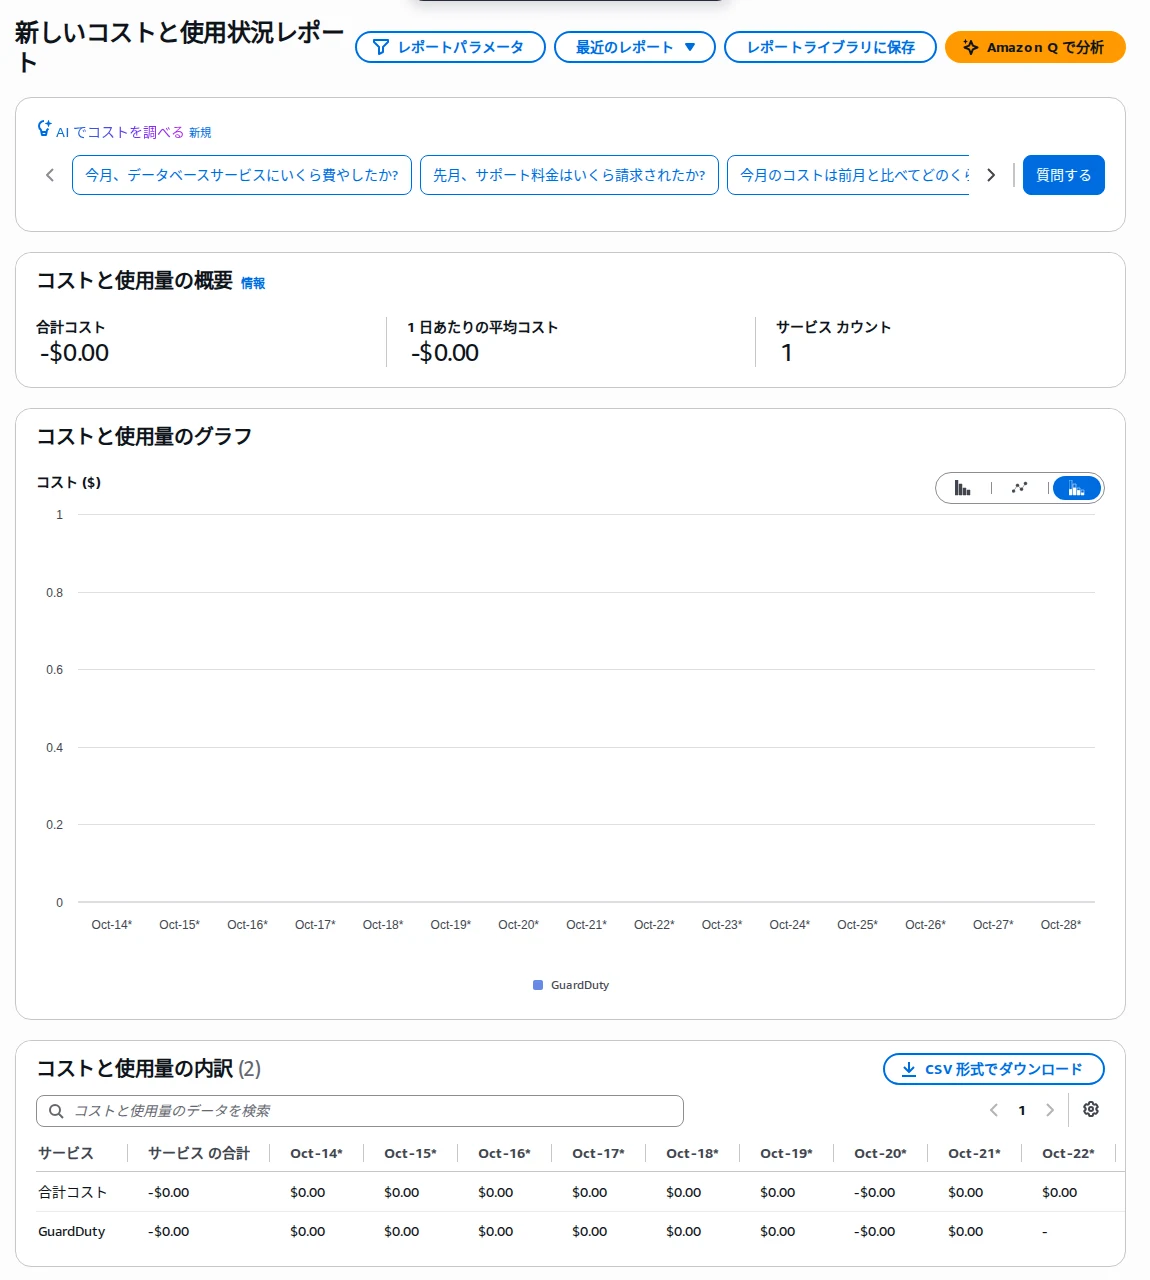
検証用のAWSアカウントでは、期間を10月14日から28日の日別にして「サービス」を「GuardDuty」に絞りました。
「合計コスト」は「-$0.00」、「サービス カウント」は「1」で、内訳の表のGuardDuty行は「-$0.00」や「-」の表示でした。
GuardDutyは30日間の無料トライアル中のため、使用量があっても請求額としては0ドルで表示されます。
サービスを GuardDuty に絞った日別のコスト
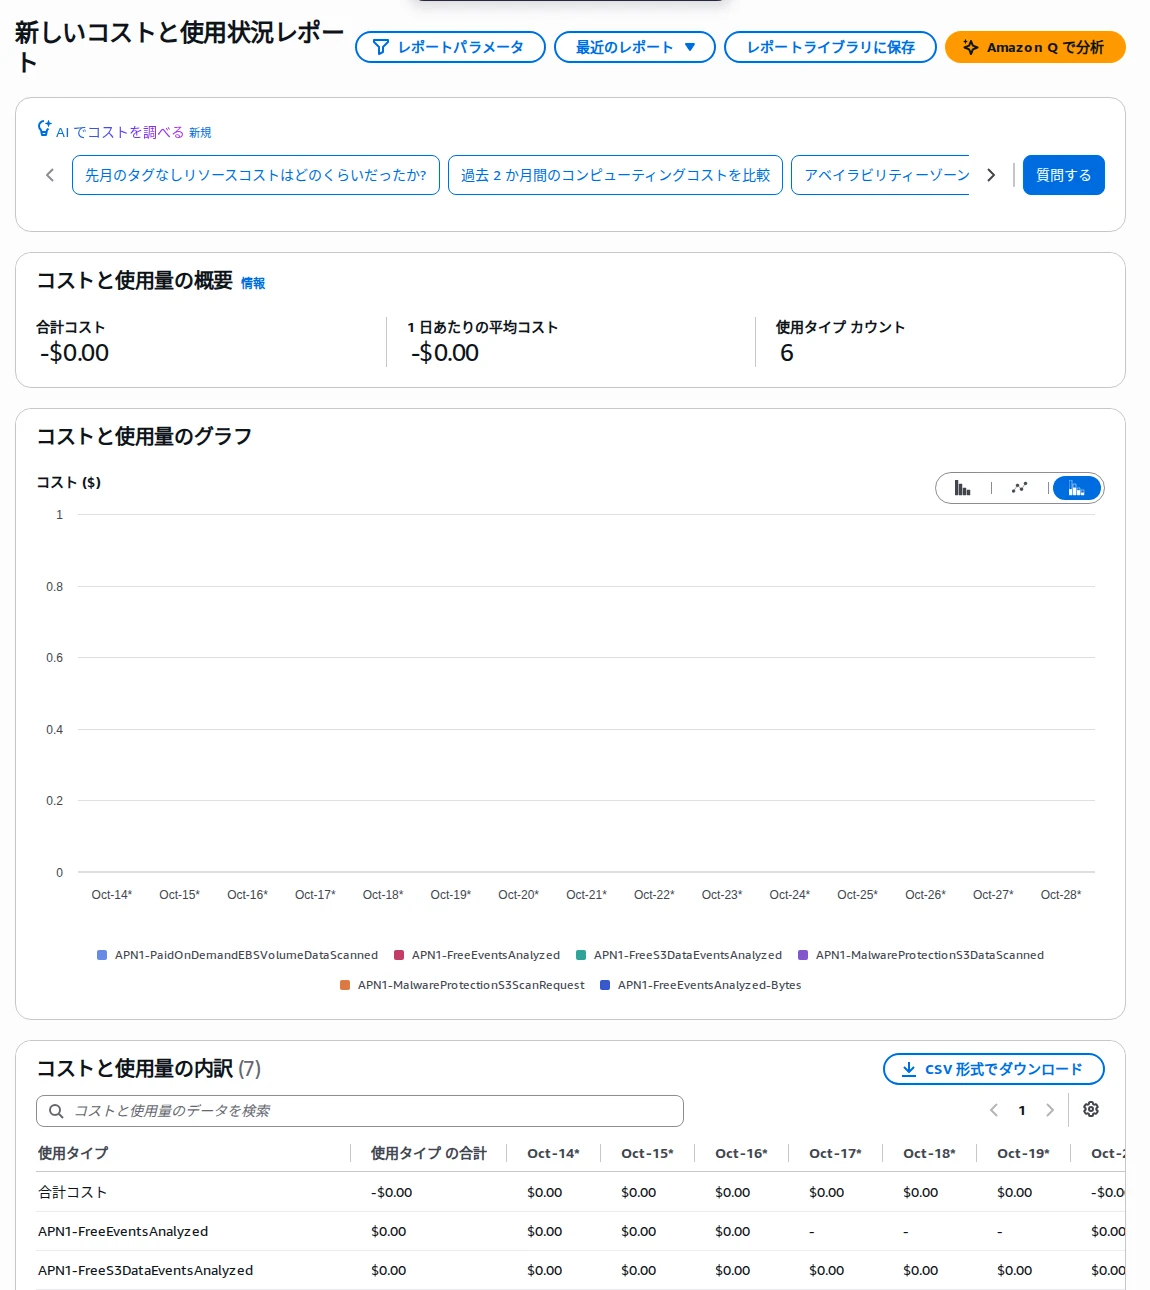
続けてグループ化を「使用タイプ」に変えると、「使用タイプ カウント」は「6」になり、「APN1」で始まる6つの使用タイプが並びました。
内訳は「APN1-FreeEventsAnalyzed」「APN1-FreeEventsAnalyzed-Bytes」「APN1-FreeS3DataEventsAnalyzed」「APN1-MalwareProtectionS3DataScanned」「APN1-MalwareProtectionS3ScanRequest」「APN1-PaidOnDemandEBSVolumeDataScanned」で、コストはどれも「$0.00」でした。
トライアル中は基本の脅威検出が「Free」の付く使用タイプで出ます。
使用タイプ名は、保護プランのオンとオフの切り替えと1対1ではありません。
使用タイプでグループ化すると使用タイプ別の内訳が見える
トライアルが終わるまでは0ドルでも、使用タイプ別の内訳は、請求が始まったときに何の使用量が費用になるかを確かめる手がかりになります。
東京の地域条件での絞り込みは、公式ドキュメントの説明に基づいています。
差の理由が特定できない場合は、数字と条件を残し、推測で一致させないようにしましょう。
コストを見直すときは監視範囲も確認する
費用を減らす判断では、検出できなくなる対象を合わせて評価します。
使っていないワークロード向けのプランを見直す余地はありますが、金額だけを理由に保護を止めないでください。
基本の脅威検出だけを、GuardDutyを有効にしたまま個別に無効化することはできません(出典:GuardDutyの公式料金)。
「Configure all enablements」の切り替えの画面でも、Foundational GuardDutyにはオンとオフの切り替えが表示されませんでした。
また、自分で保存するログのフィルタを狭くしても、GuardDutyが処理するログやイベントは変わりません。
| 見直す順番 | 判断する内容 |
|---|
| 使用量の内訳 | どのプラン・データソースで増えているか |
| 対象の必要性 | 実際に保護すべきワークロードか |
| 無効化の影響 | 検出範囲がどこまで減るか |
| 変更の承認 | 担当者、実施時期、元に戻す条件が決まっているか |
Runtime Monitoringの対象では、エージェントがイベントを送っている間、該当インスタンスのVPCログ処理は課金されません。
送信が止まればVPCフローログの課金へ戻るため、単純に両方の最大値を足さず条件を確認します(出典:使用量と見積もり)。
基本の脅威検出は止められないなら、費用を減らせるのは保護プランの分だけでしゅね。
そうだ。プランを止めれば費用は減るが、検出範囲も狭まる。見逃してよい攻撃を説明できないなら、止めるべきではない。
今回の手順では保護プランを無効化せず、GuardDuty自体も残します。
支払い方法・請求先・サポートプランは変更せず、見積もりの共有保存をしてしまった場合だけ所有者の手順で片付けます。
費用と検出範囲を説明できる経験を仕事に生かす
クラウドセキュリティの運用では、対策の必要性と継続費用を同じ資料で説明する場面があります。
「この機能はいくらか」だけでなく、何を守り、どの使用量が増えると費用が変わるかを示すと、判断しやすくなります。
たとえば、ワークロードの追加を予定するチームには、台数ではなく監視vCPU時間や分析量を確認します。
その前提を見積もりへ反映し、稼働後の実績と比較すれば、次の見積もりの精度も改善できます。
| 残す記録 | 実務での使い方 |
|---|
| 地域と確認日 | 単価変更や地域差を再確認する |
| 使用量と換算式 | 他の担当者が数字を再計算する |
| 保護範囲 | 費用と検出対象の対応を説明する |
| 差分の理由 | 短期観測や試用の影響を整理する |
検証環境の少額な請求を、そのまま全社の費用対効果の証明にしない姿勢も大切です。
フリーランスや転職で運用経験を伝えるなら、金額そのものより、前提を揃えて見積もりと実績を検証した過程を説明しましょう。
案件の面談では「どの使用量を観測し、どの条件で見積もったか」を話せると、導入後の運用まで任せられるかを判断してもらいやすくなります。
転職の面接でも、費用と検出範囲を同じ表で説明した経験は、経営層や他部門と調整できる力の裏付けになります。
当社が公開しているセキュリティフリーランス案件のうち、単価を掲載している133件(2026年10月時点)では、月額単価の中央値は90万円でした(出典:セキュリティプロ・フリーランスの案件一覧)。
正社員としてクラウドセキュリティの仕事を探す場合は、セキュリティプロ・テンショクの求人一覧も参考になります。
この経験を案件で生かすならセキュリティプロ・フリーランス、転職で生かすならセキュリティプロ・テンショクで、クラウドセキュリティの募集を確認できます。
まとめ
GuardDutyの料金は、保護プランごとのイベント数、分析量、監視時間などで決まります。
30日間の試用と月間無料枠は対象が異なり、オンデマンドスキャンや付随サービスにも注意が必要です。
東京の使用量を観測し、CloudWatchの単位を換算してCalculatorへ入力したら、Cost Explorerで請求の内訳を確認しましょう。
金額が違う場合は、期間、対象、無料条件、反映時刻を揃えて比較します。
金額そのものより、前提と監視範囲を残しておくほうが、後で説明しやすくなります。
検知と費用管理の経験を案件参画に生かすなら、セキュリティプロ・フリーランスを活用できます。
転職で生かすなら、セキュリティプロ・テンショクを活用できます。