「社内のVPN、まだAnyConnectって名前のままでしゅ。これ、もう終わった製品なんでしゅか?」
- AnyConnectのサポート、いつまで続くのかな?
- 後継のSecure Clientに移るとき、追加の費用はかかるのかな?
- VPNの移行対応って、自分のキャリアに役立つのかな?
先に答えを書くと、AnyConnectは消えたわけではなく、Cisco Secure Clientへ名称変更・統合されています。
ただし旧4.xは保守がすでに終わっていて、最終サポート日も決まっています。
移行は早めに進める必要があります。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
この記事で扱うのは次の4点です。
- AnyConnectの正体とモジュール構成
- Secure Client 5への名称変更と4.xとの関係
- 保守終了と最終サポート日の2つの節目
- 過去の代表的な脆弱性(CVE)と運用のポイント
社内で移行計画を説明するときに、日付の根拠を示せるようになります。
移行スキルが案件や求人でどう評価されるかも、後半で数字つきで紹介します。
名前が変わっただけと侮るな。期限のある話だ。順番に片づけるぞ。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
Cisco AnyConnect Secure Mobility Clientとは何か
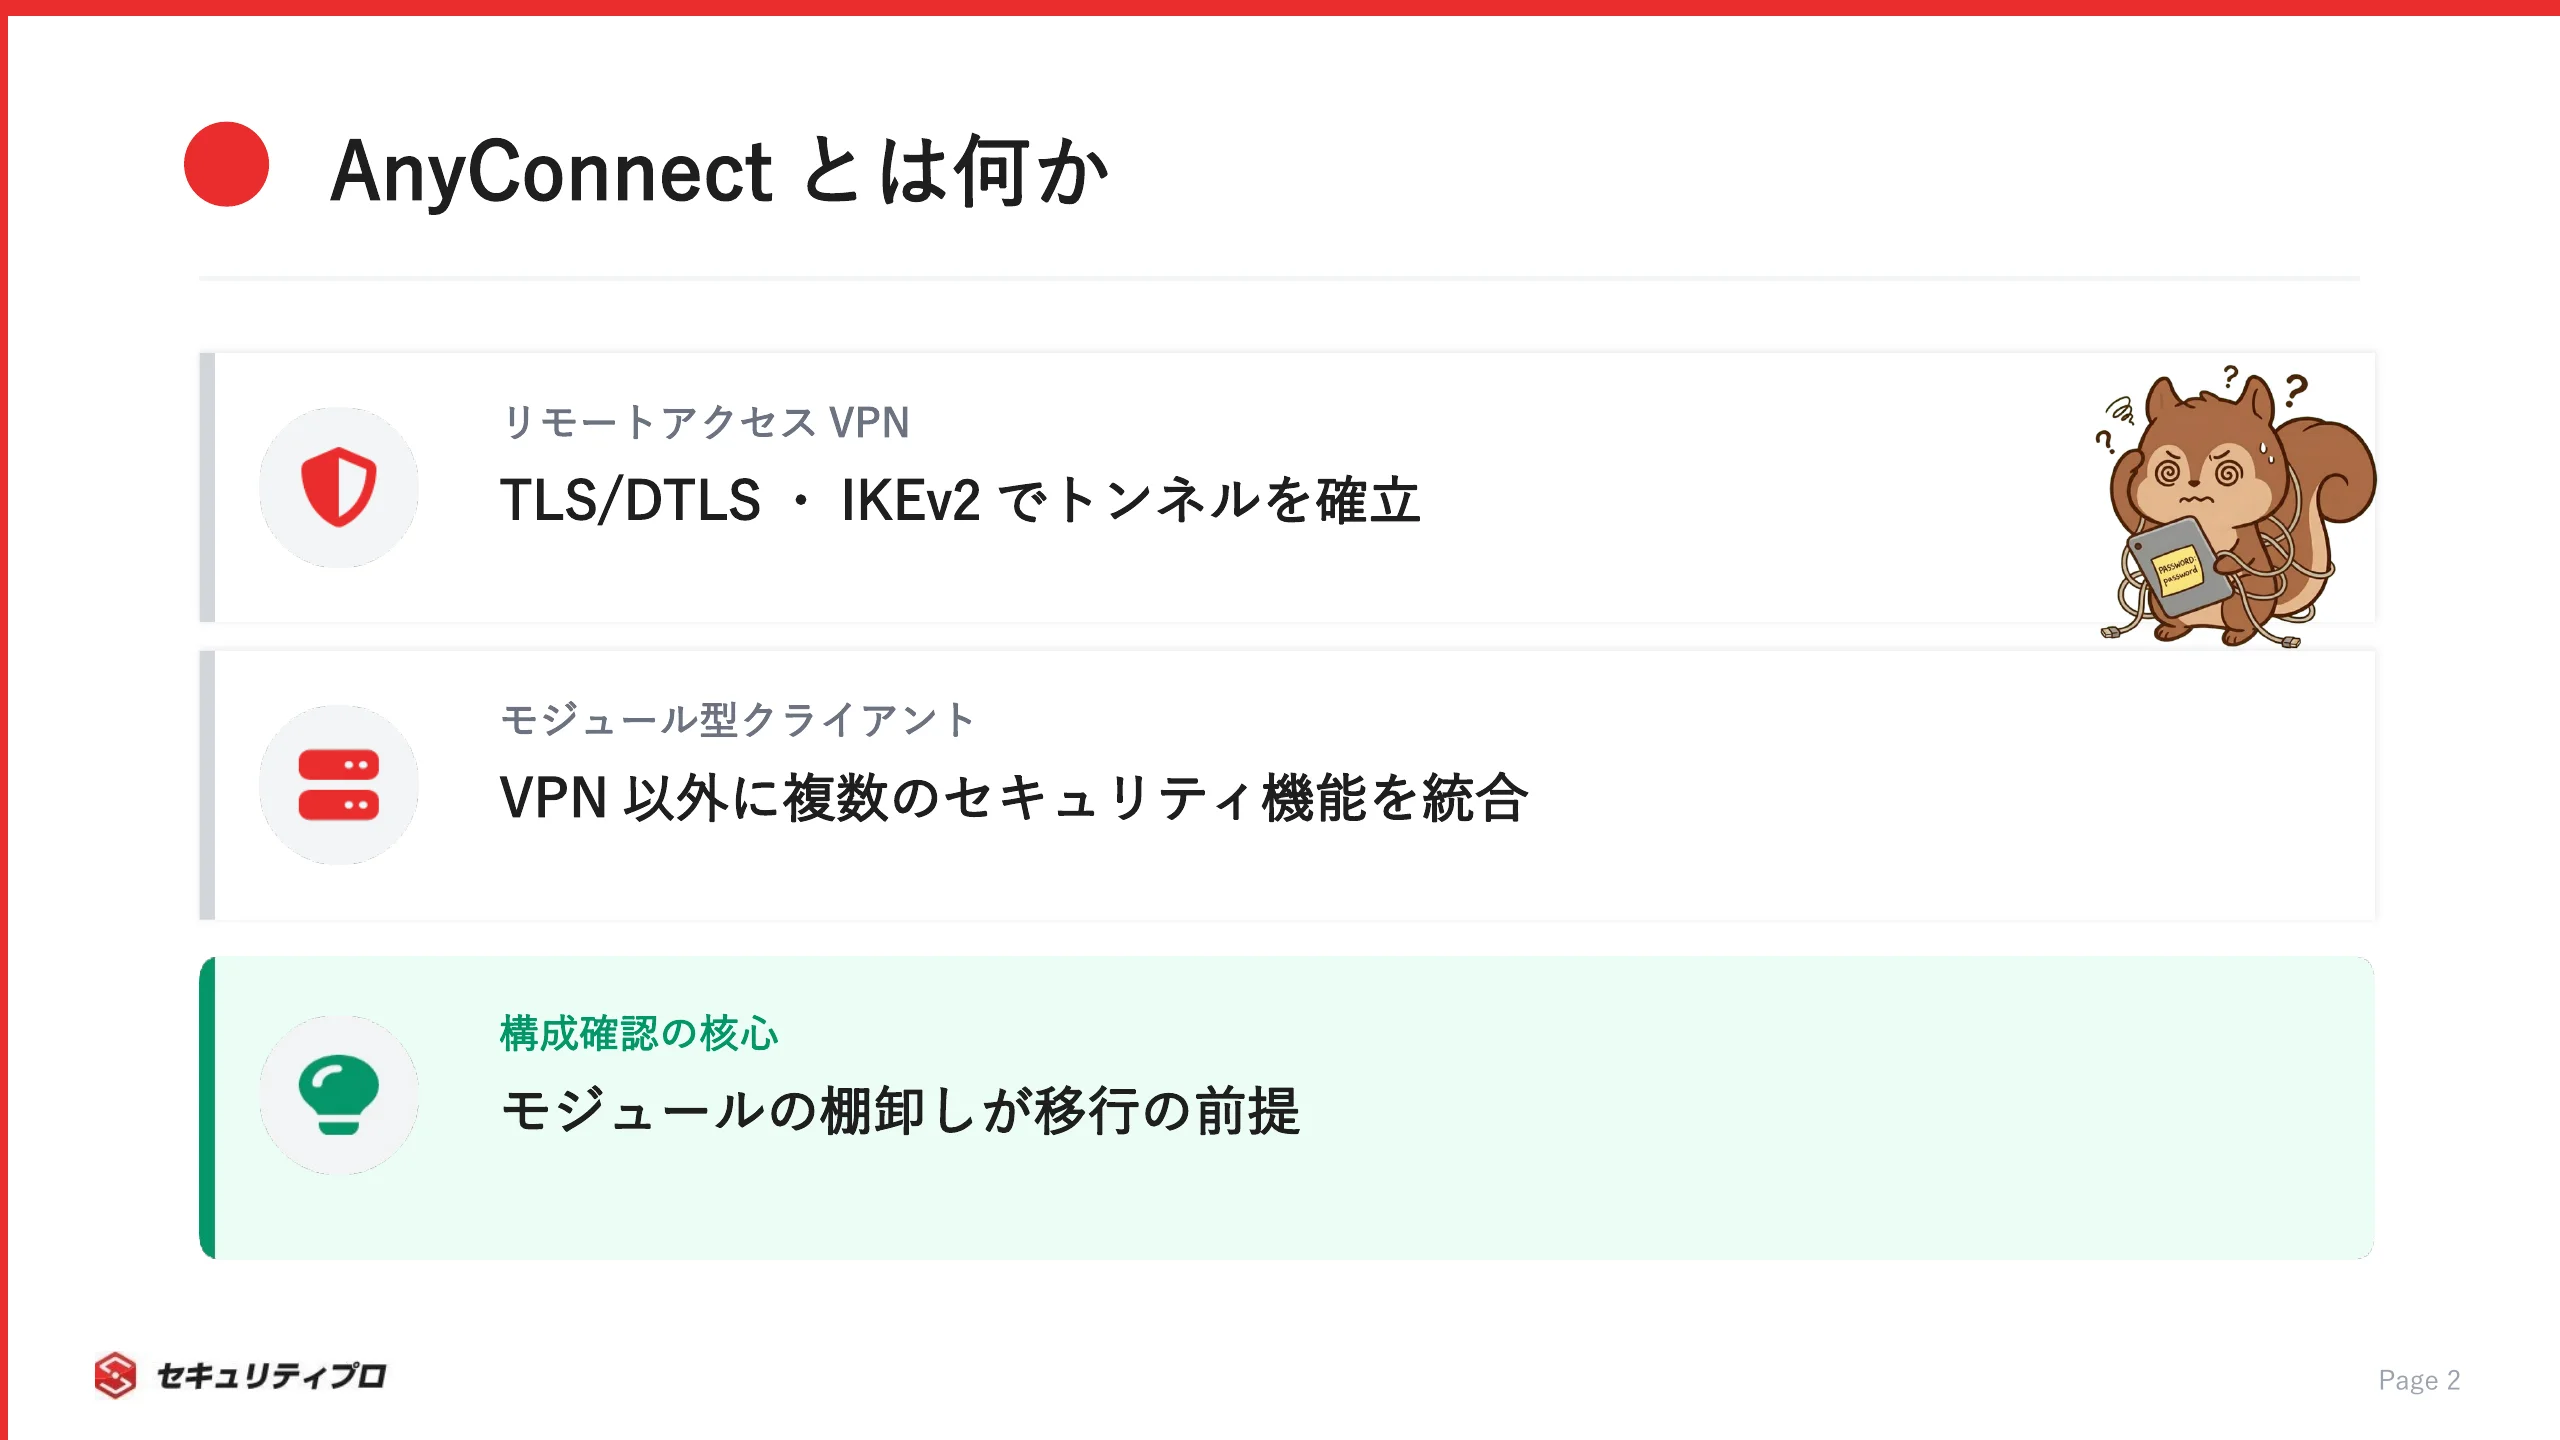
AnyConnectは、Ciscoのセキュアリモートアクセス用クライアントです。
まずは中身と提供形態から見ていきます。
リモートアクセスVPN(SSL/IKEv2)を中核としたモジュール構成

AnyConnect(現Cisco Secure Client)は、社外の端末から社内ネットワークへ安全につなぐためのリモートアクセスVPNクライアントです。
トンネル方式は、ネットワークの状況に応じてTLSとDTLSを使い分ける仕組みで、IPsec IKEv2にも対応しています(出典:Cisco公式・Cisco Secure Client Data Sheet、App Store・Cisco Secure Client)。
DTLSは、VoIPのように遅延に敏感な通信向けに最適化された接続という位置づけです。
とはいえ、VPNだけの製品だと思っていると実態とずれます。
同じデータシートには、モジュール型の構成で複数のセキュリティ機能を束ねるクライアントだと書かれています。
データシートに載っている主な構成要素はこちらです。
| 構成要素 | 役割の概要 |
|---|
| AnyConnect VPN | ユーザー/管理用トンネルによるリモートアクセス |
| Zero Trust Access module | ゼロトラスト型のアクセス |
| ISE Posture module/Secure Firewall Posture | 端末の状態(ポスチャ)確認 |
| Network Access Manager | 有線・無線の接続管理 |
| Network Visibility Module | エンドポイントの通信の可視化 |
| Umbrella Roaming Security | 社外利用時のDNS層の保護 |
| Cisco Secure Endpoint | エンドポイント保護との連携 |
どのモジュールを入れるかは、組織の契約や設計によって違います。
そのため「AnyConnectの入れ替え」といっても、VPN以外のモジュールまで棚卸しすることになります。
自社の端末でどのモジュールが動いているかを移行前に確認しておけば、手戻りは減らせます。
主要OS(Windows/Mac等)とモバイル対応の提供形態
AnyConnect(Secure Client)は、利用者の端末環境をあまり選びません。
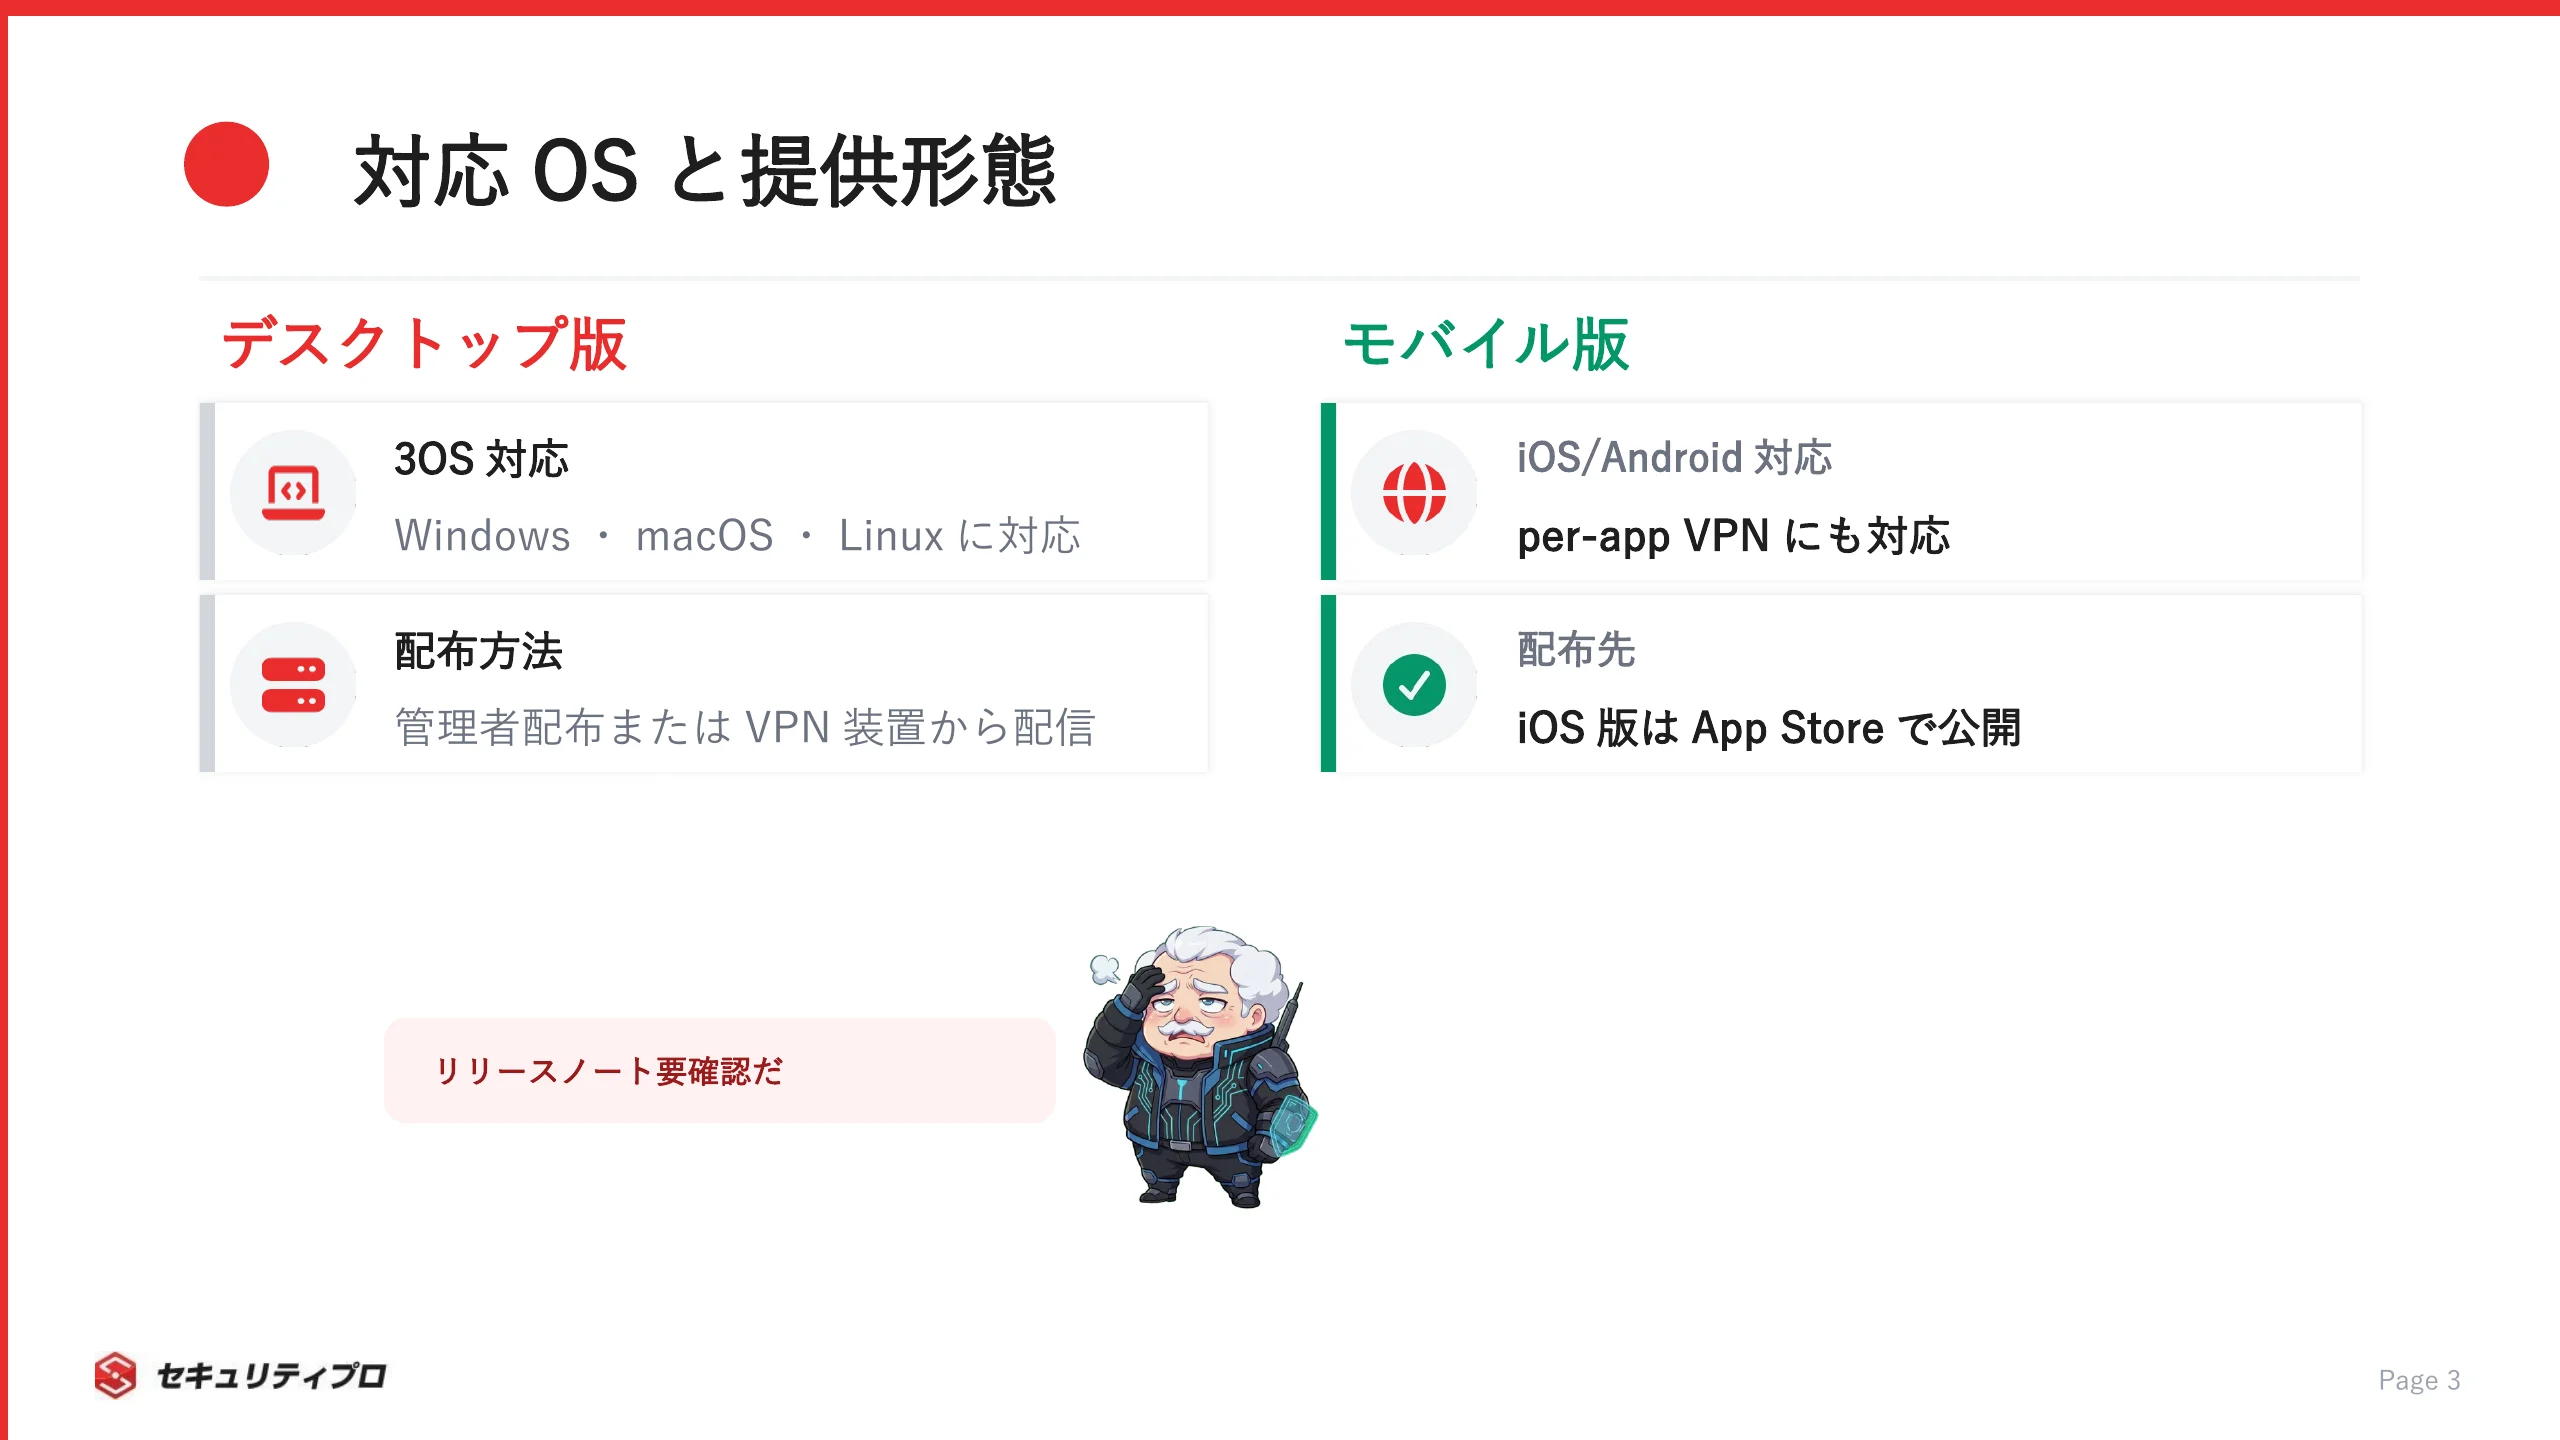
データシートでは、デスクトップ向けにWindows・macOS・Linuxの3系統が挙げられています(出典:Cisco公式・Cisco Secure Client Data Sheet)。
同じデータシートのVPN機能の説明には、Apple iOS、Google Android、Samsung Knoxでのアプリ単位VPN(per-app VPN)も出てきます。
提供形態を並べると次のようになります。
- Windows・macOS・Linux向けのデスクトップ版
- iOS・Android向けのモバイル版
- iOS版はApp Storeで「Cisco Secure Client」として公開
iOS版は、開発元CiscoのアプリとしてApp Storeに掲載されています(出典:App Store・Cisco Secure Client)。
デスクトップ版は、管理者がCiscoから入手したパッケージを配るか、VPN装置側から配信するのが一般的です。
気をつけたいのは、対応OSのバージョンがリリースごとに変わることです。
Secure Client 5.0のリリースノートでも、macOSやLinuxディストリビューションの対応範囲が個別に書かれています。
バージョンはこの記事だけで判断せず、導入予定のリリースノートを必ず確認してください。
OSの更新とクライアントの更新は、セットで計画しておくと安全です。
スマホにも入るんでしゅね。オイラ、家のタブレットにも入れちゃおうかな
会社の許可なく入れるな。対応OSと利用ルールを確認してからだ
Cisco Secure Clientへの名称変更と後継製品の位置づけ
「AnyConnectは終わったのか」への答えは、名称変更と統合です。
ここでは現行版との関係を確認します。
AnyConnectからSecure Clientへ統合された背景
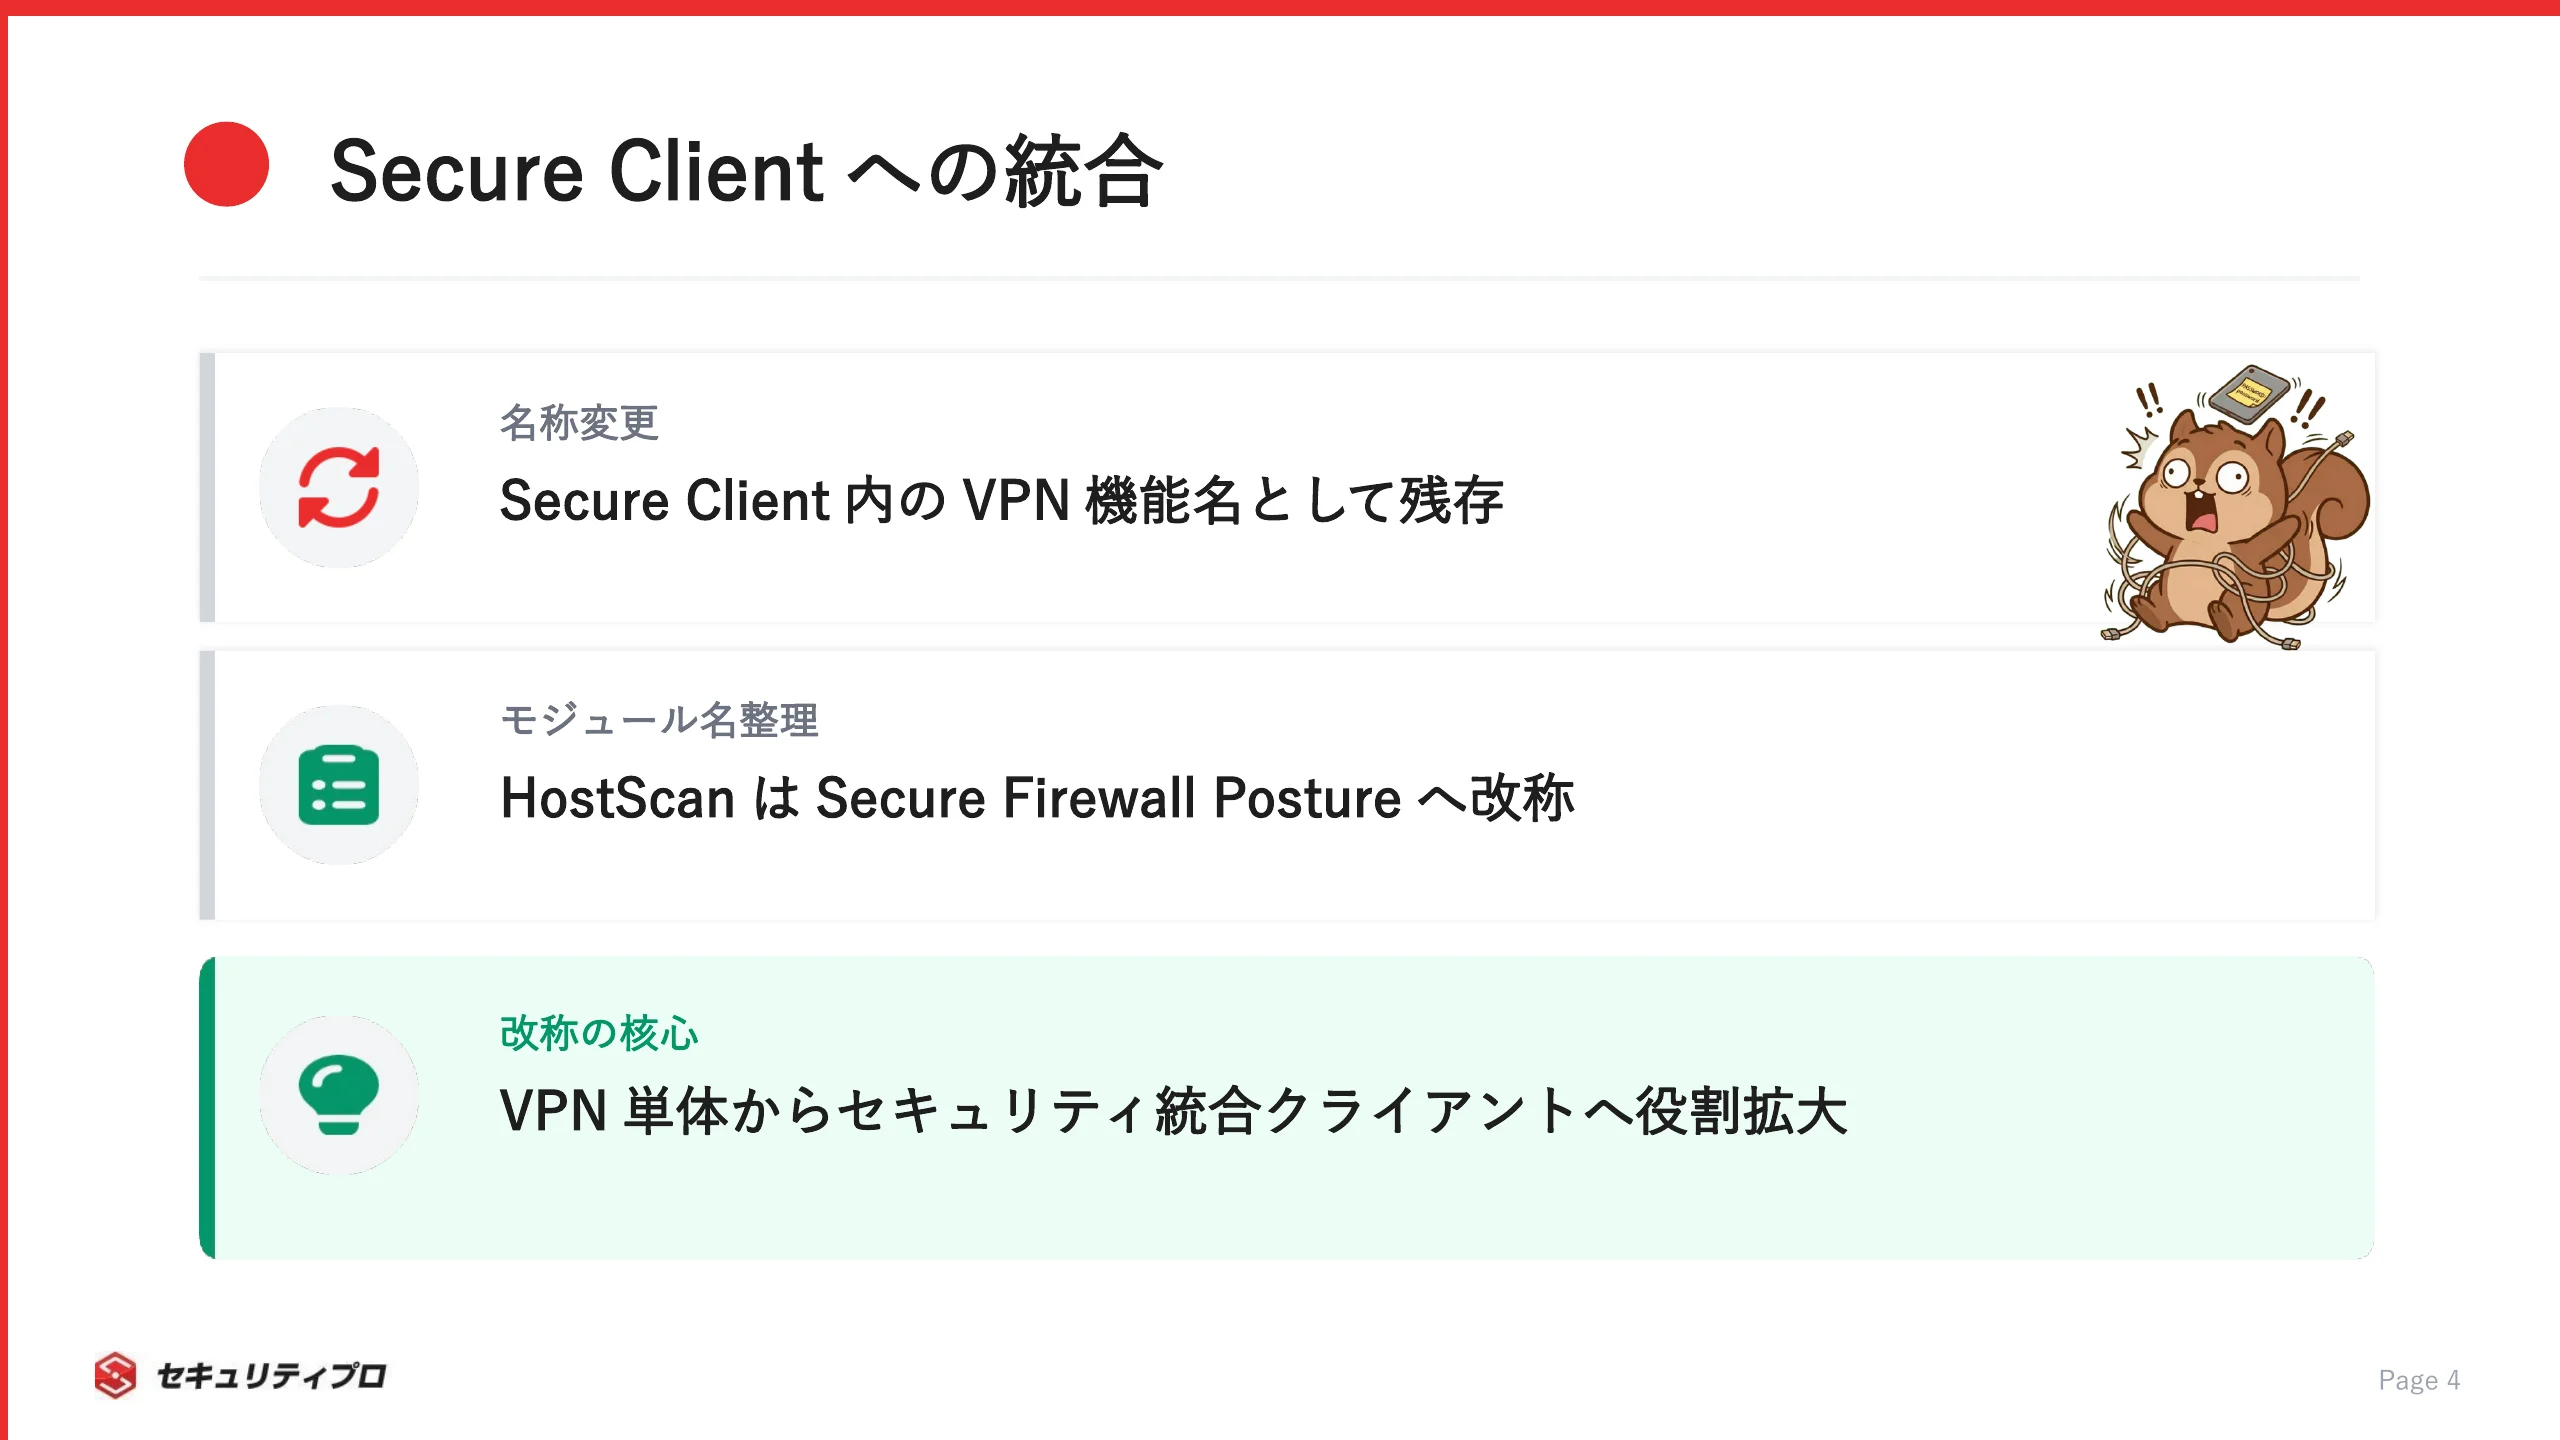
Ciscoは現在、「Cisco Secure Client (including AnyConnect)」という名称で製品を掲載しています(出典:Cisco公式・サポートページ)。
Secure Client 5のリリースノートにも、リリース5で改称したことが書かれています。
「AnyConnect」という名前はなくなったわけではなく、新しい製品の中でVPN機能の名前として残っています。
改称にあわせて、モジュール名も整理されました。
リリースノートで確認できる主な変更は次のとおりです。
- 製品名がAnyConnect Secure Mobility ClientからCisco Secure Clientへ
- HostScanがSecure Firewall Postureへ改称
- AMP EnablerはmacOSのみとなり、WindowsはSecure Endpointとの統合へ
- ASDMのUIやドキュメントの一部には「AnyConnect」の表記が残る
データシートでは、自らを「モジュール型で一連のセキュリティサービスを提供するクライアント」と説明しています。
VPN単体の製品から、エンドポイント側の機能をまとめて扱う製品へと役割が広がったと読めます。
ただ、改称の理由をCiscoが詳しく説明しているわけではないので、ここでは公式に確認できる事実だけを書いています。
現場でよく聞くのは、管理画面やドキュメントに旧名称が残っていて戸惑うという声です。
別製品と勘違いされないように、社内の手順書には新旧の名称を並べて書いておくとよいでしょう。
AnyConnect 4.xとSecure Client 5の主な違い
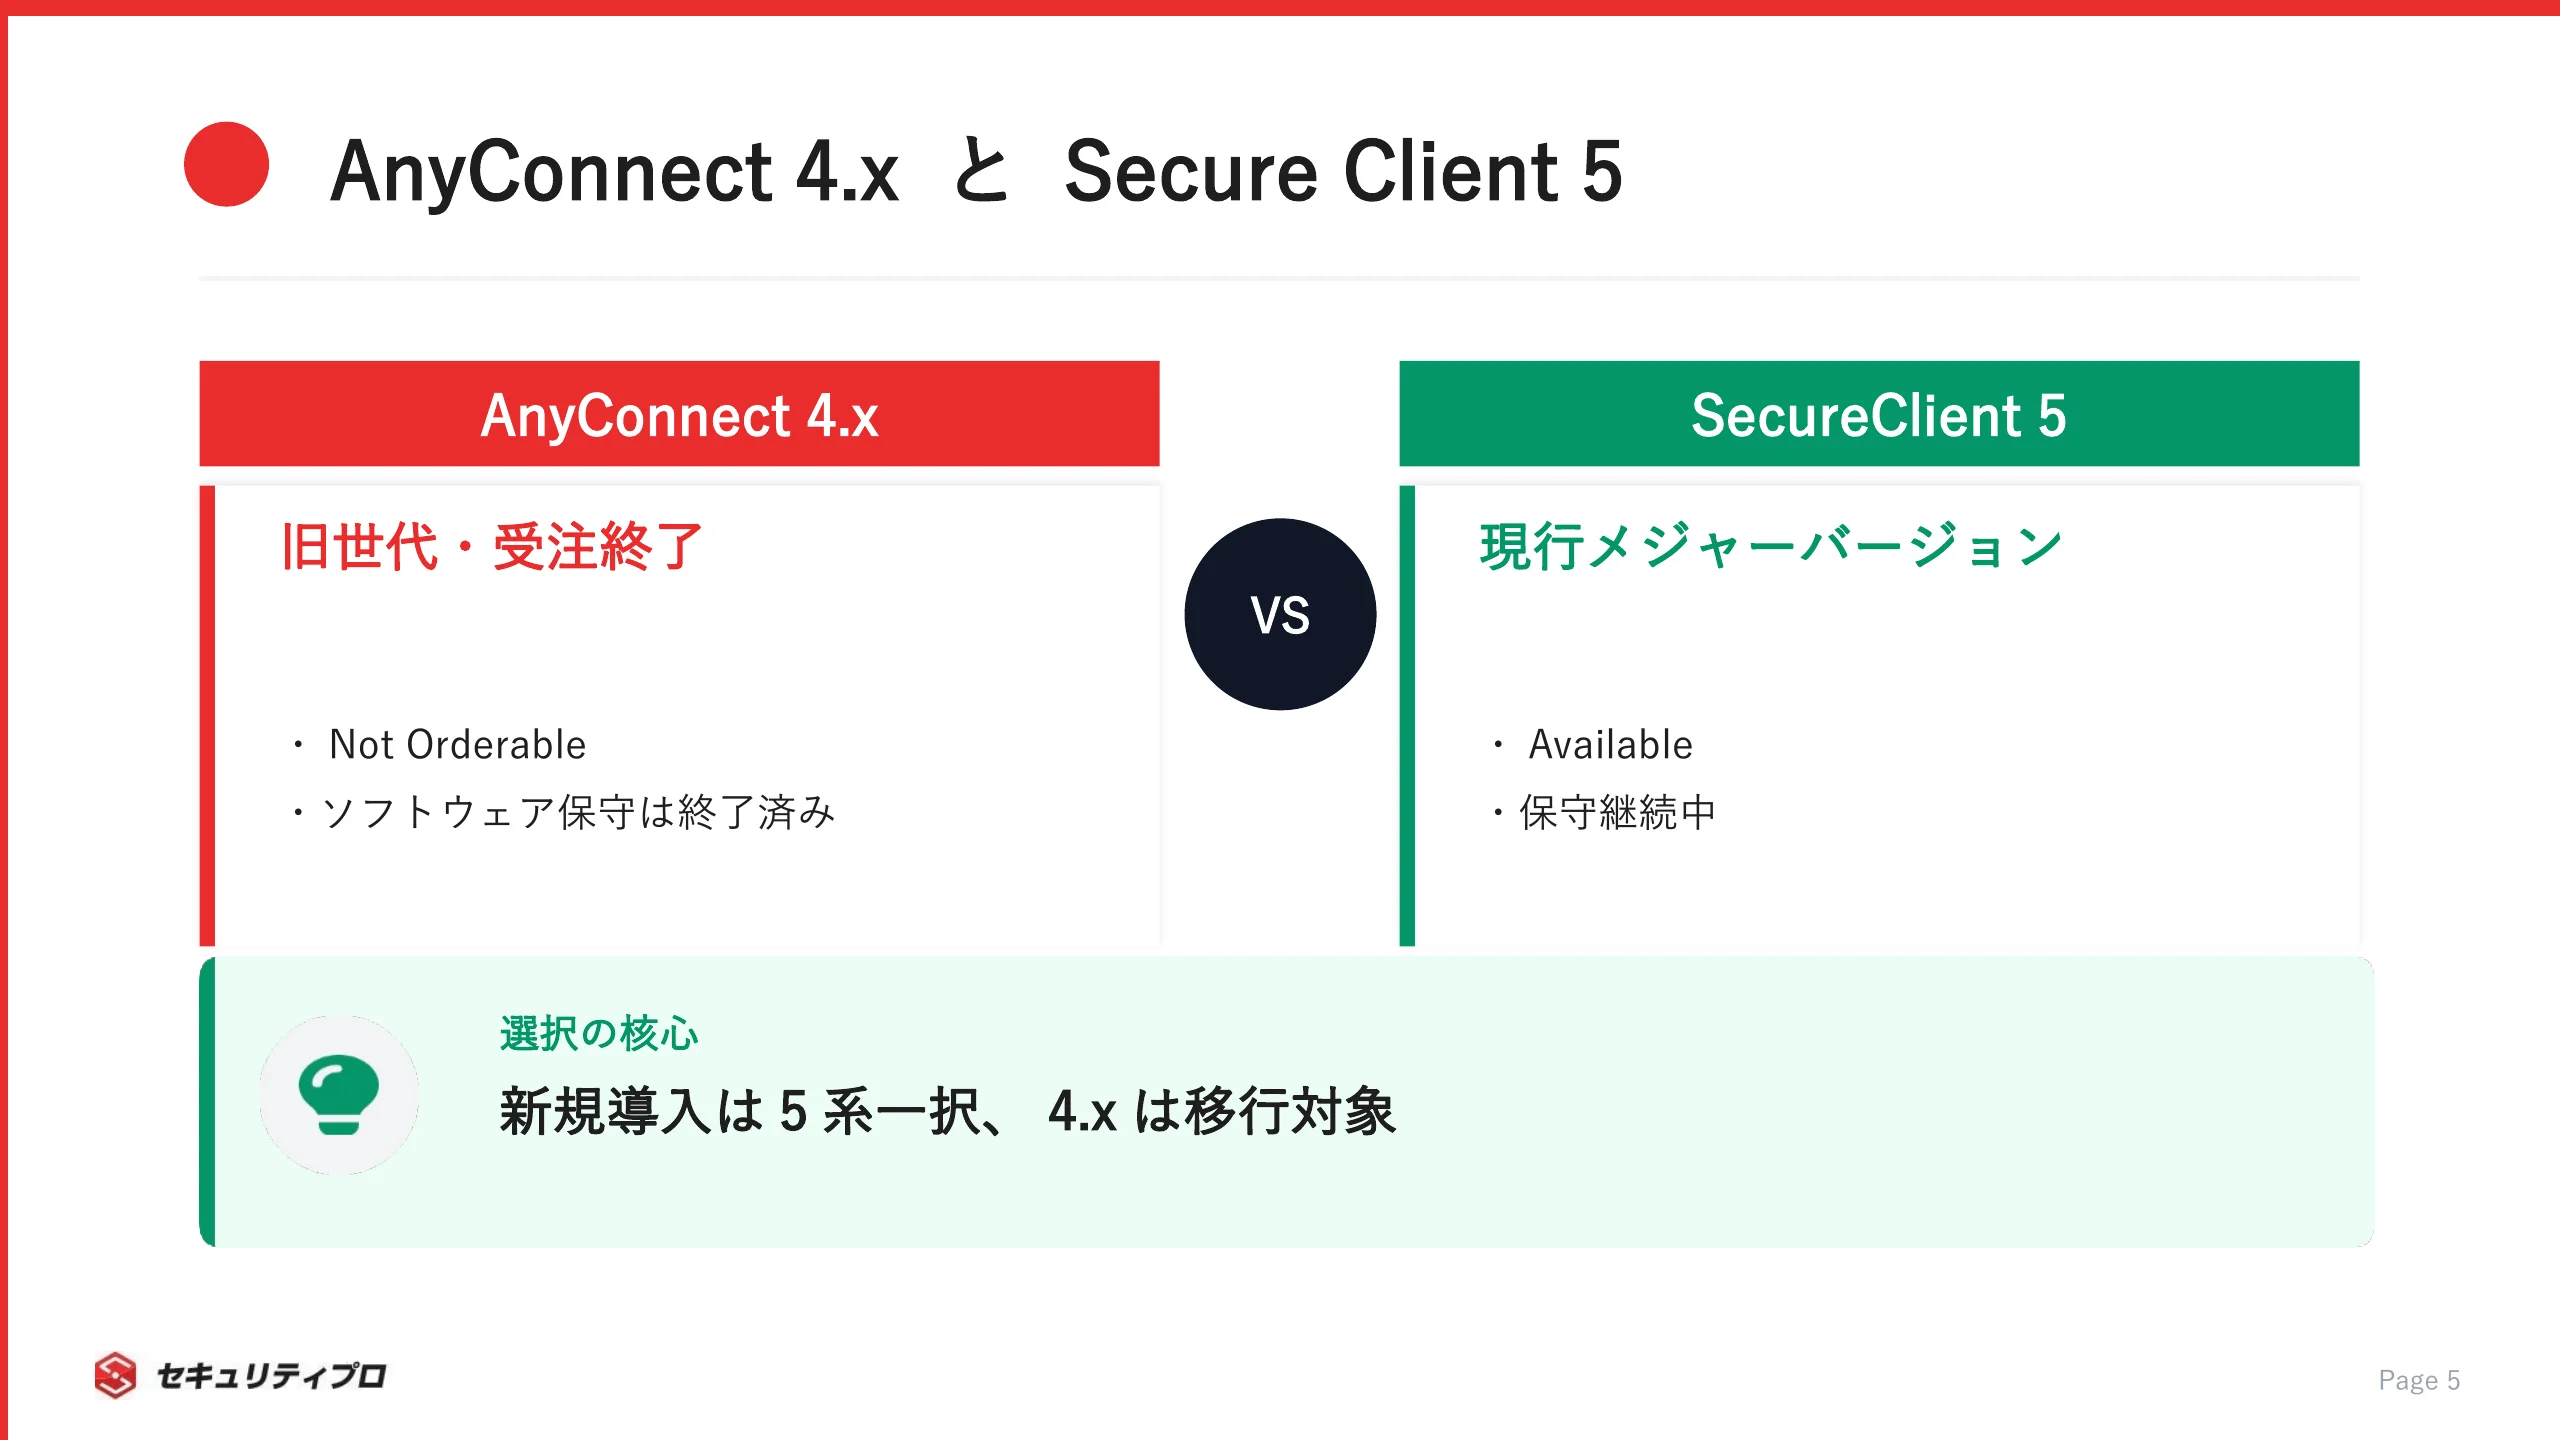
どちらを使うかで迷う必要はなく、現行版はSecure Client 5です。
サポートページでは、Secure Client 5(2022年5月31日リリース)が「Available」になっています。
AnyConnect 4.xは「Not Orderable」です(出典:Cisco公式・サポートページ)。
新しく買えるのは5系だけです。
両者を表にすると次のようになります。
| 項目 | AnyConnect 4.x | Secure Client 5 |
|---|
| 位置づけ | 旧世代 | 現行メジャーバージョン |
| 受注状況 | Not Orderable | Available |
| ソフトウェア保守 | 2024年3月31日で終了 | 継続中 |
| 製品名 | AnyConnect Secure Mobility Client | Cisco Secure Client (including AnyConnect) |
細かな機能の差は、リリースを重ねるごとに追加や変更が入っています。
そのため個別の機能差はここでは断定しません。
導入予定のリリースノートで確かめてください(出典:Cisco公式・Secure Client 5.0リリースノート)。
ポスチャ系やエンドポイント保護系のモジュールを使っている環境では、名称変更に伴って設定の読み替えが出やすいので注意してください。
迷ったときは「新しく入れるなら5系、4.xは移行対象」と覚えておけば困りません。
「違いより大事なのは、4.xにはもう修正が来ないことだ。次で日付を見るぞ」
サポート終了と移行スケジュール
いつまでに動けばいいのかを、日付で確認します。
社内で移行計画を通すときの根拠になる部分です。
AnyConnect 4.xのサポート終了マイルストーン
AnyConnect 4.xには、押さえておくべき節目が2つあります。
Ciscoの終了告知に載っている日付は次のとおりです(出典:Cisco公式・AnyConnect Secure Mobility Client v4.x End-of-Life告知)。
| 節目 | 日付 | 意味 |
|---|
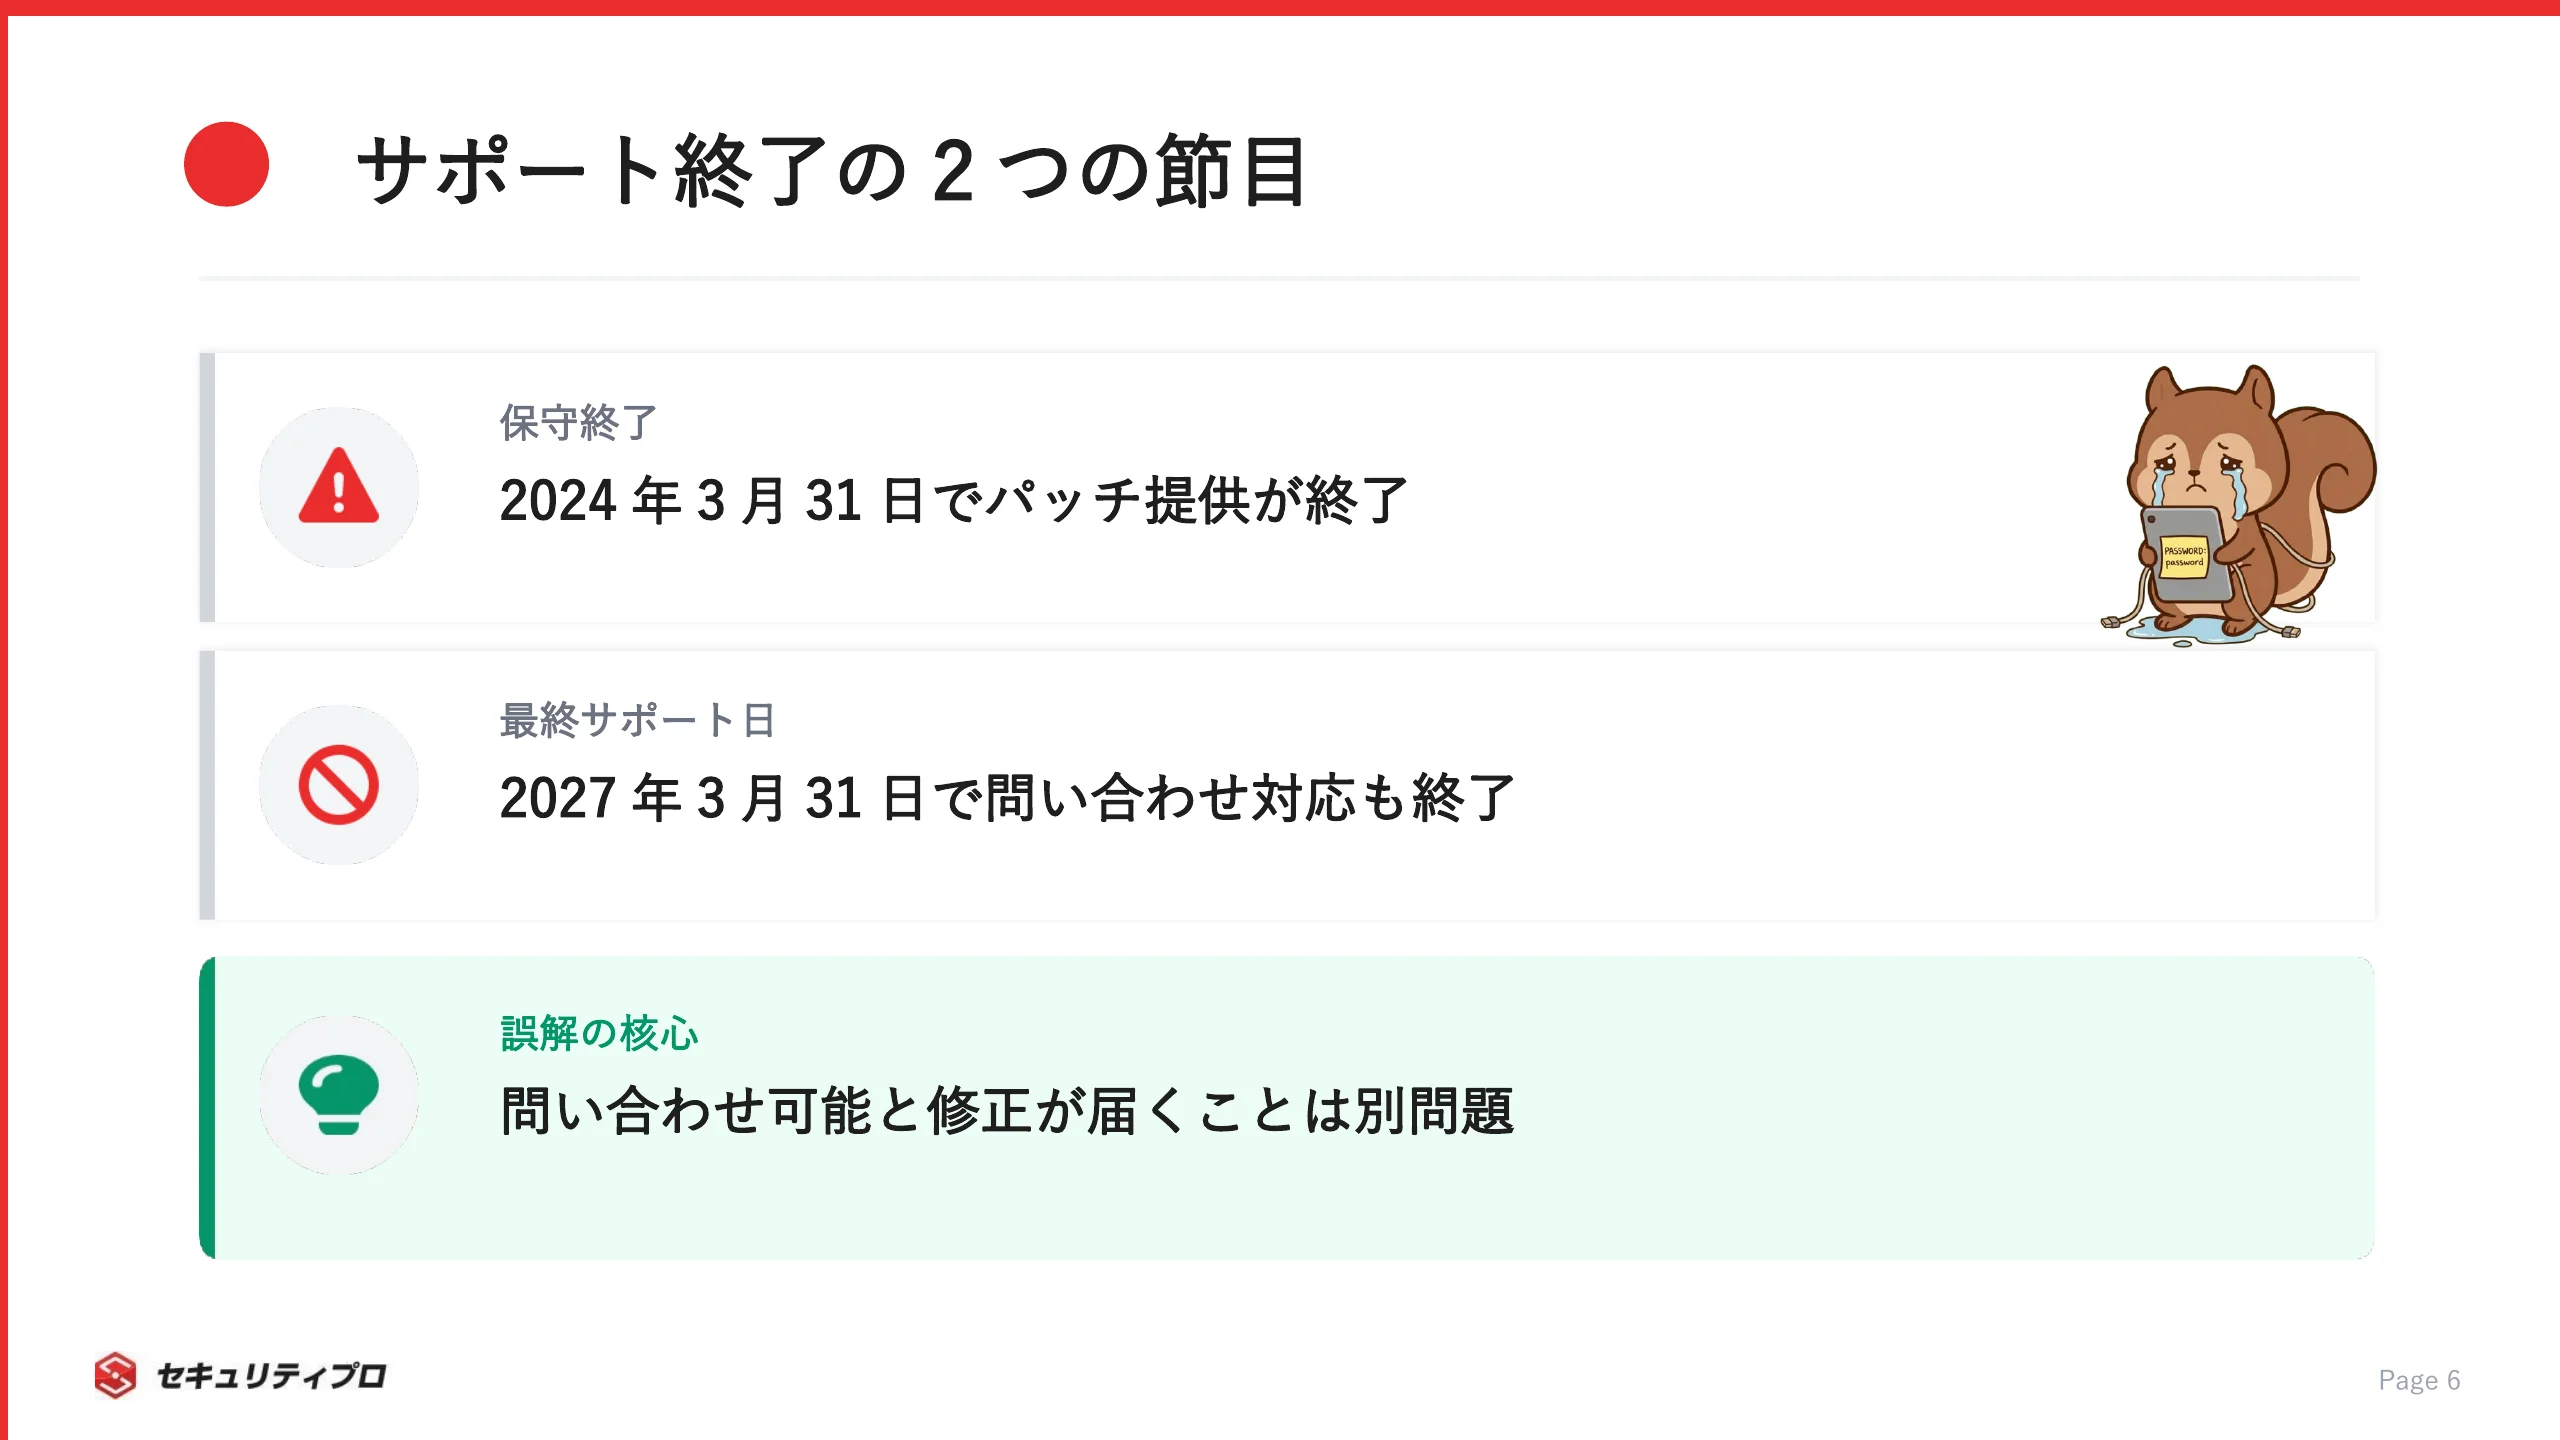
| End of Software Maintenance | 2024年3月31日 | 以降、4.xのパッチ・保守リリースは提供されない |
| Last Date of Support | 2027年3月31日 | 以降、アプリケーションソフトウェアのサポートが受けられない |
告知には、保守終了日以降は4.xにパッチや保守リリースを出さないとはっきり書かれています。
2026年9月の時点で、保守終了からもう2年半が経っています。
有効なタームライセンスか、有効なサポート契約つきの永続ライセンスがあれば、最終サポート日までは問い合わせ窓口が使えます。
ただ、修正版が出てこないことは変わりません。
よくある誤解が「サポート期間内だから安全」という考え方です。
窓口に問い合わせられることと、脆弱性が修正されることは別です。
移行の期限は2027年3月ではなく、実際にはもう過ぎていると考えておくほうが現実に合っています。
でも、今もちゃんとつながるでしゅよ。まだ使えるでしゅ?
動く≠守られている、だ。つながることと、穴がふさがれていることは別物だぞ
Secure Clientへの無償アップグレード条件
移行でまず気になるのが費用です。
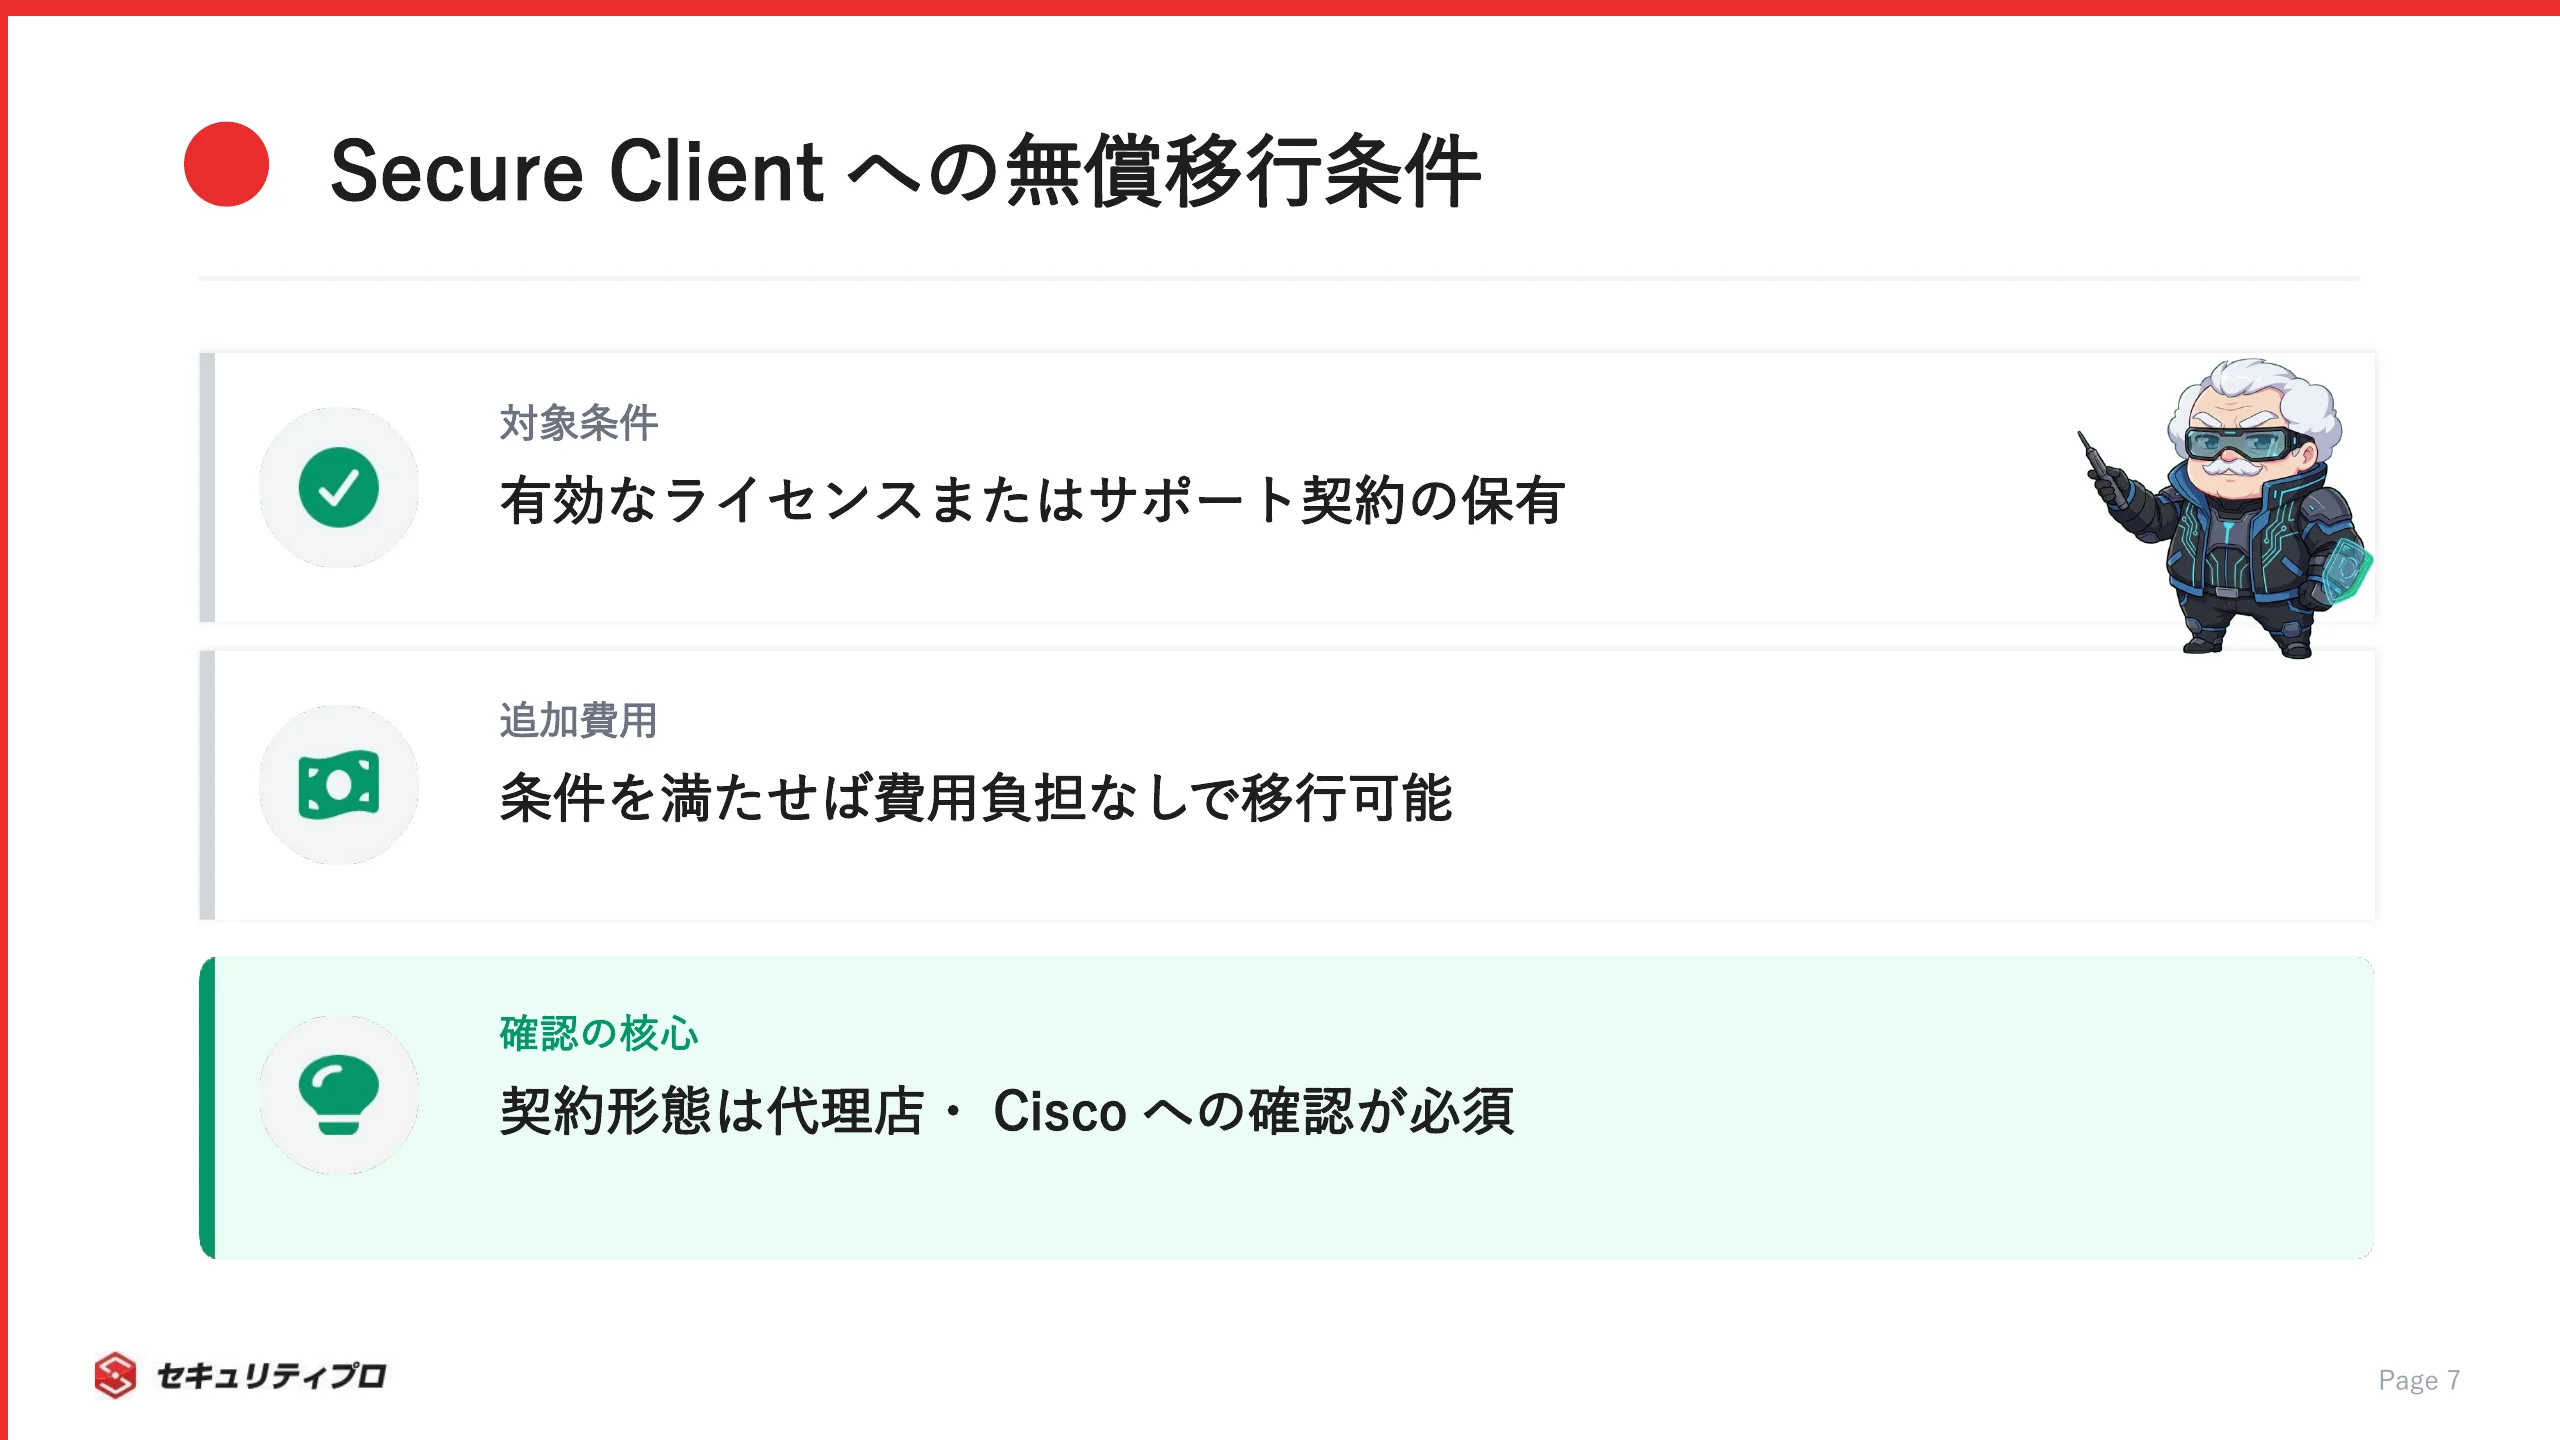
Ciscoの告知では、条件を満たす顧客は追加費用なしで現行版へ移れるとされています(出典:Cisco公式・4.x EoL告知)。
告知に書かれている対象はこの3つです。
- 有効なAnyConnect/Secure Clientのタームライセンスを持つ顧客
- 有効なサポート契約つきの永続ライセンスを持つ顧客
- 他のCiscoサービス経由でAnyConnectの利用権を持つ顧客
告知には、直接でも他のCiscoサービス経由でも、AnyConnectの利用権があれば現行のSecure Clientを使うのに追加料金はかからないという趣旨も書かれています。
ライセンスとサポート契約が有効なら、移行のために新しくライセンス費用を払うことは基本的にありません。
ただ、自社がどれに当てはまるかは、契約形態や購入経路で変わります。
たとえば永続ライセンスでサポート契約が切れている場合は、条件から外れるかもしれません。
自社の契約が当てはまるかは、Ciscoか購入元の販売代理店に確認してください。
費用の心配がなくなれば、あとは端末への展開と検証です。
予算の相談より先に、まず契約状況を確かめるところから始めると話が早く進みます。
移行を先送りにするリスク(パッチ未提供と監査指摘)
「今のところ問題は起きていない」と4.xを使い続けていると、目に見えないところでリスクがたまっていきます。
保守が終わった製品には新しいパッチが出ないので、これから見つかる脆弱性は基本的に直らないままです。
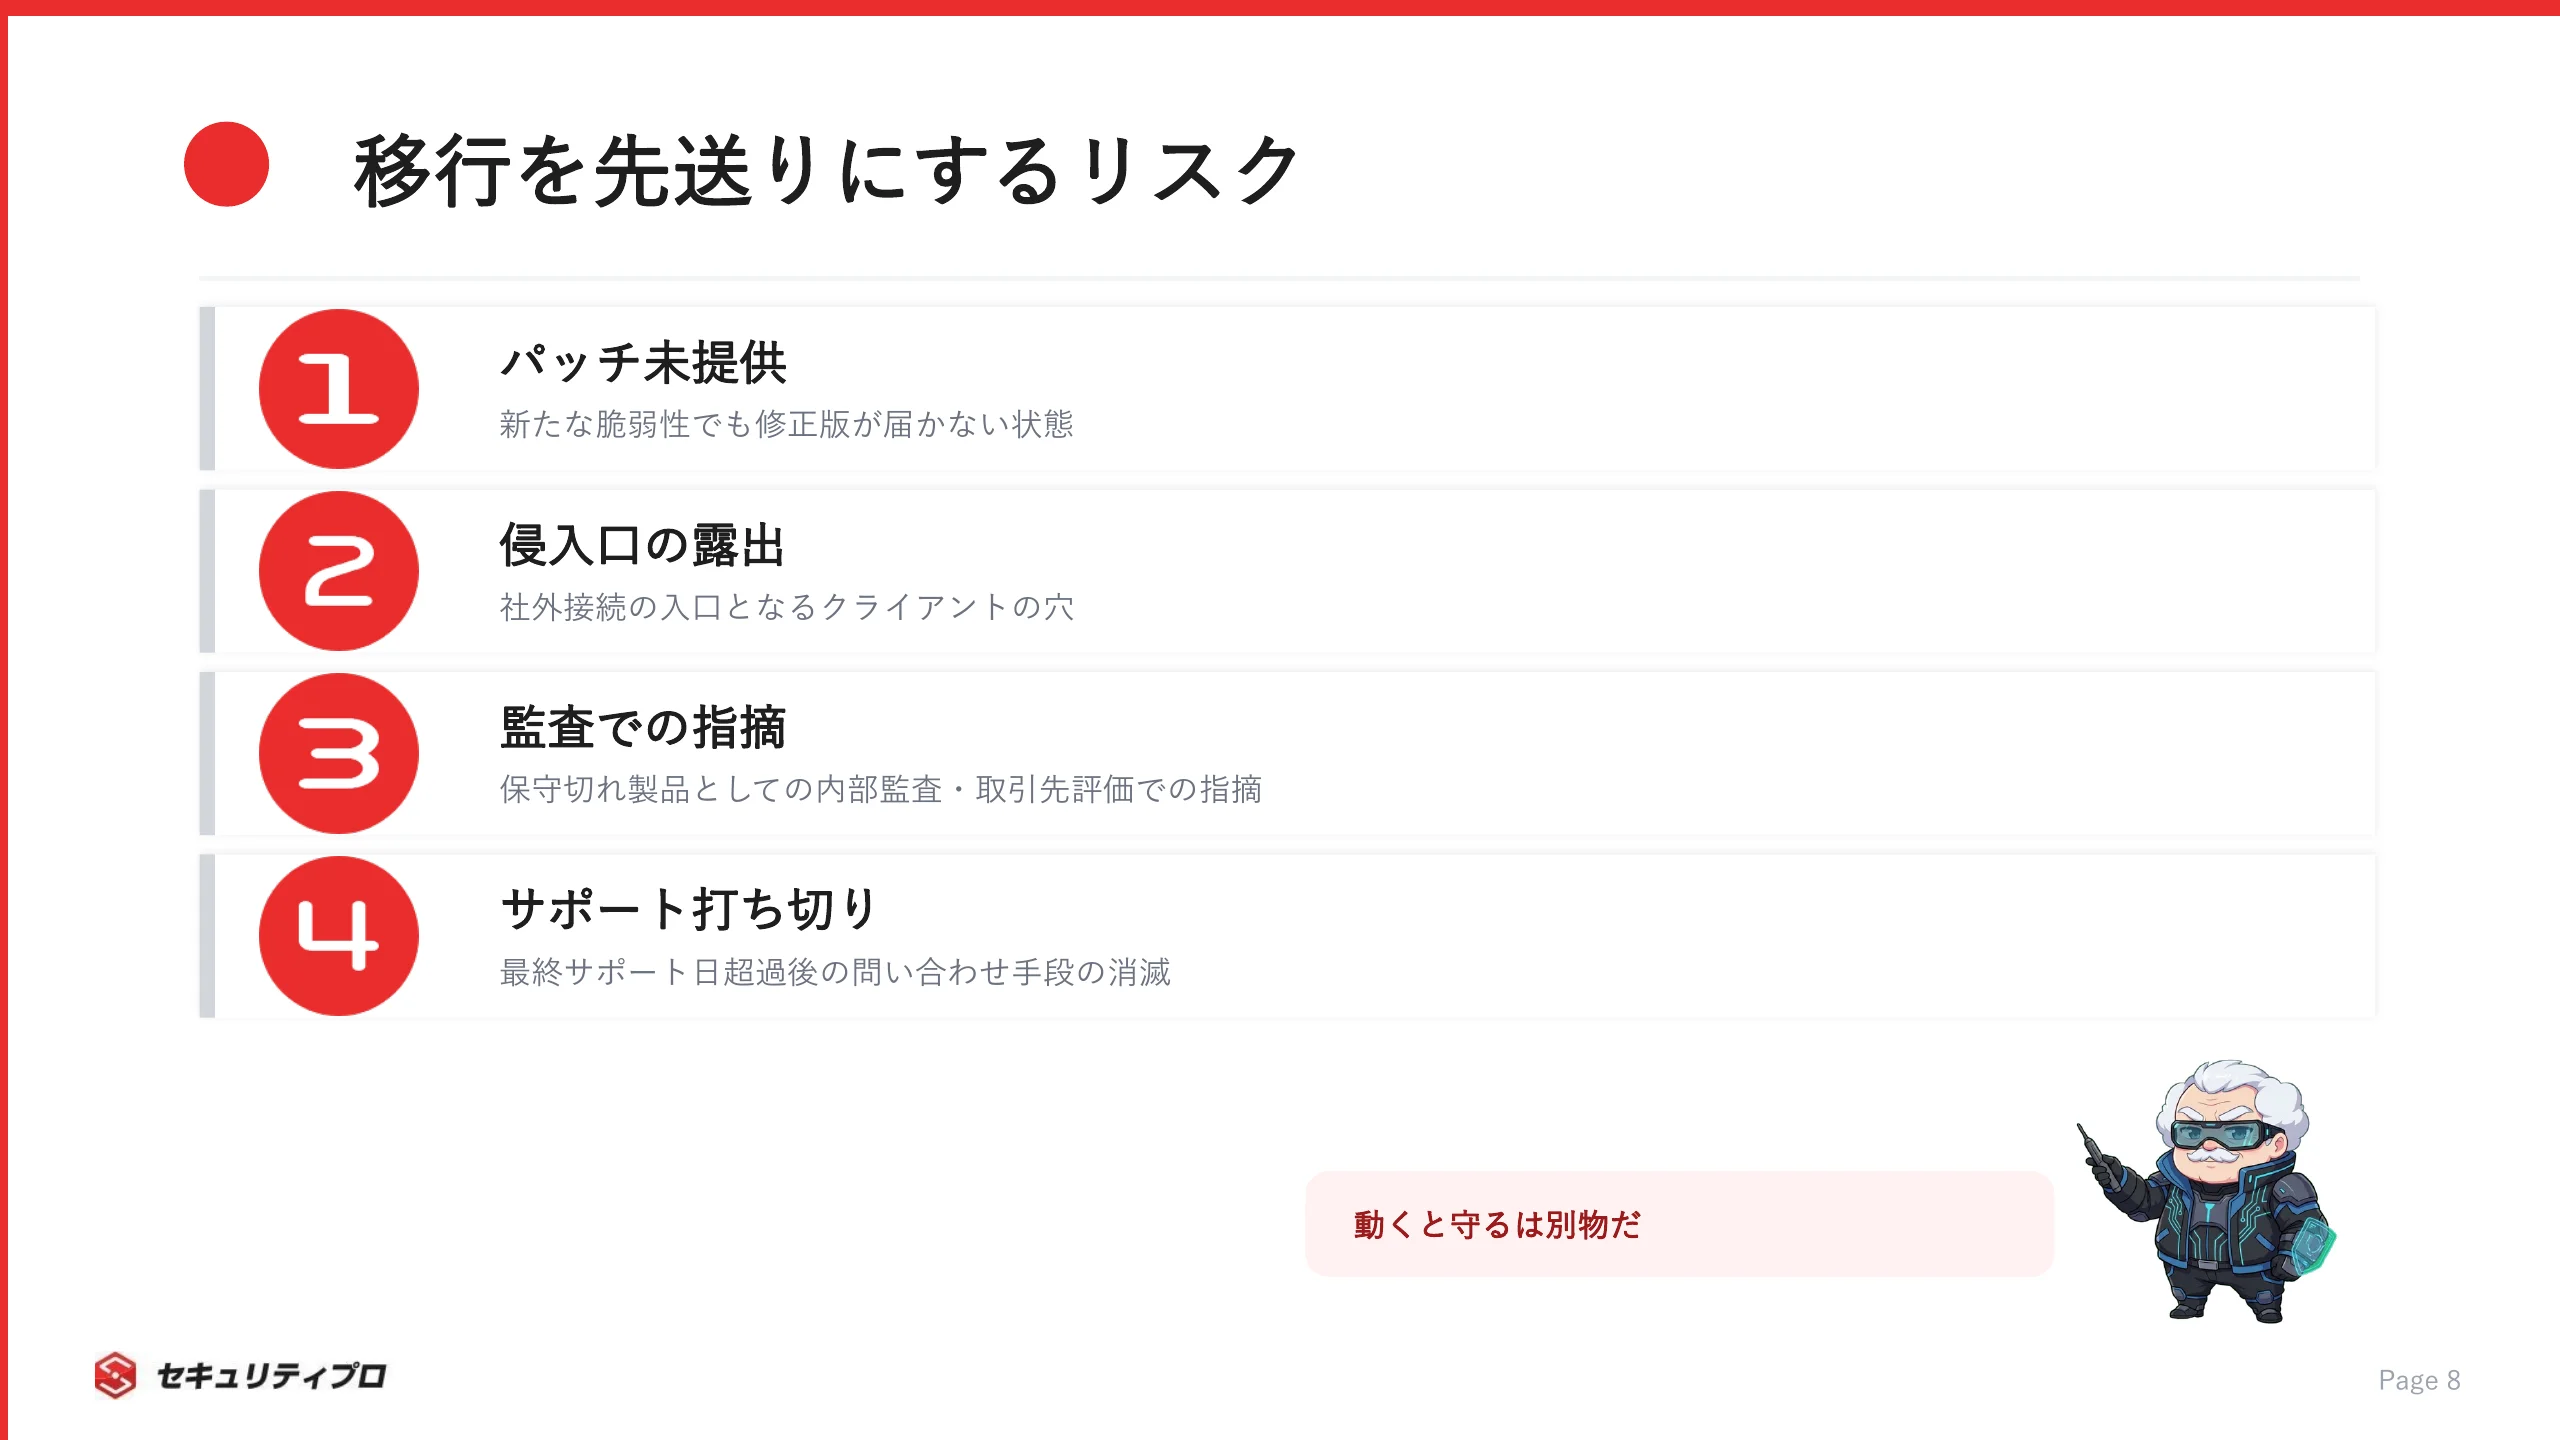
先送りしたときに起きうることを挙げます。
- 新たな脆弱性が見つかっても修正版が出ない
- 社外から社内への入口となるVPNクライアントに穴が残る
- 内部監査や取引先のセキュリティ評価で、保守切れ製品として指摘される
- 最終サポート日を過ぎると、トラブル時に問い合わせもできなくなる
VPNクライアントは、社外の端末と社内ネットワークをつなぐ入口です。
ここに弱点があると、端末1台の問題では収まらない可能性があります。
さらに、サポートが終わったソフトウェアの利用を監査項目に入れている組織は少なくありません。
技術面だけでなく、説明責任の面でも苦しい立場になります。
判断の基準は「つながっているか」ではなく「修正が届く状態か」です。
実際、VPNクライアントそのものの脆弱性は過去に何度も公表されています。
次の章で具体的なCVEを見ていきます。
セキュリティ運用で押さえる脆弱性とバージョン管理
VPNクライアントそのものも攻撃の対象になります。
公式アドバイザリをもとに確認していきます。
過去に報告された代表的な脆弱性
Ciscoは、Secure Clientのセキュリティアドバイザリを一覧で公開しています(出典:Cisco公式・Secure Clientアドバイザリ一覧)。
ここでは、個別のアドバイザリで内容を確認できた2件を取り上げます。
| CVE | 対象の処理 | 概要 |
|---|
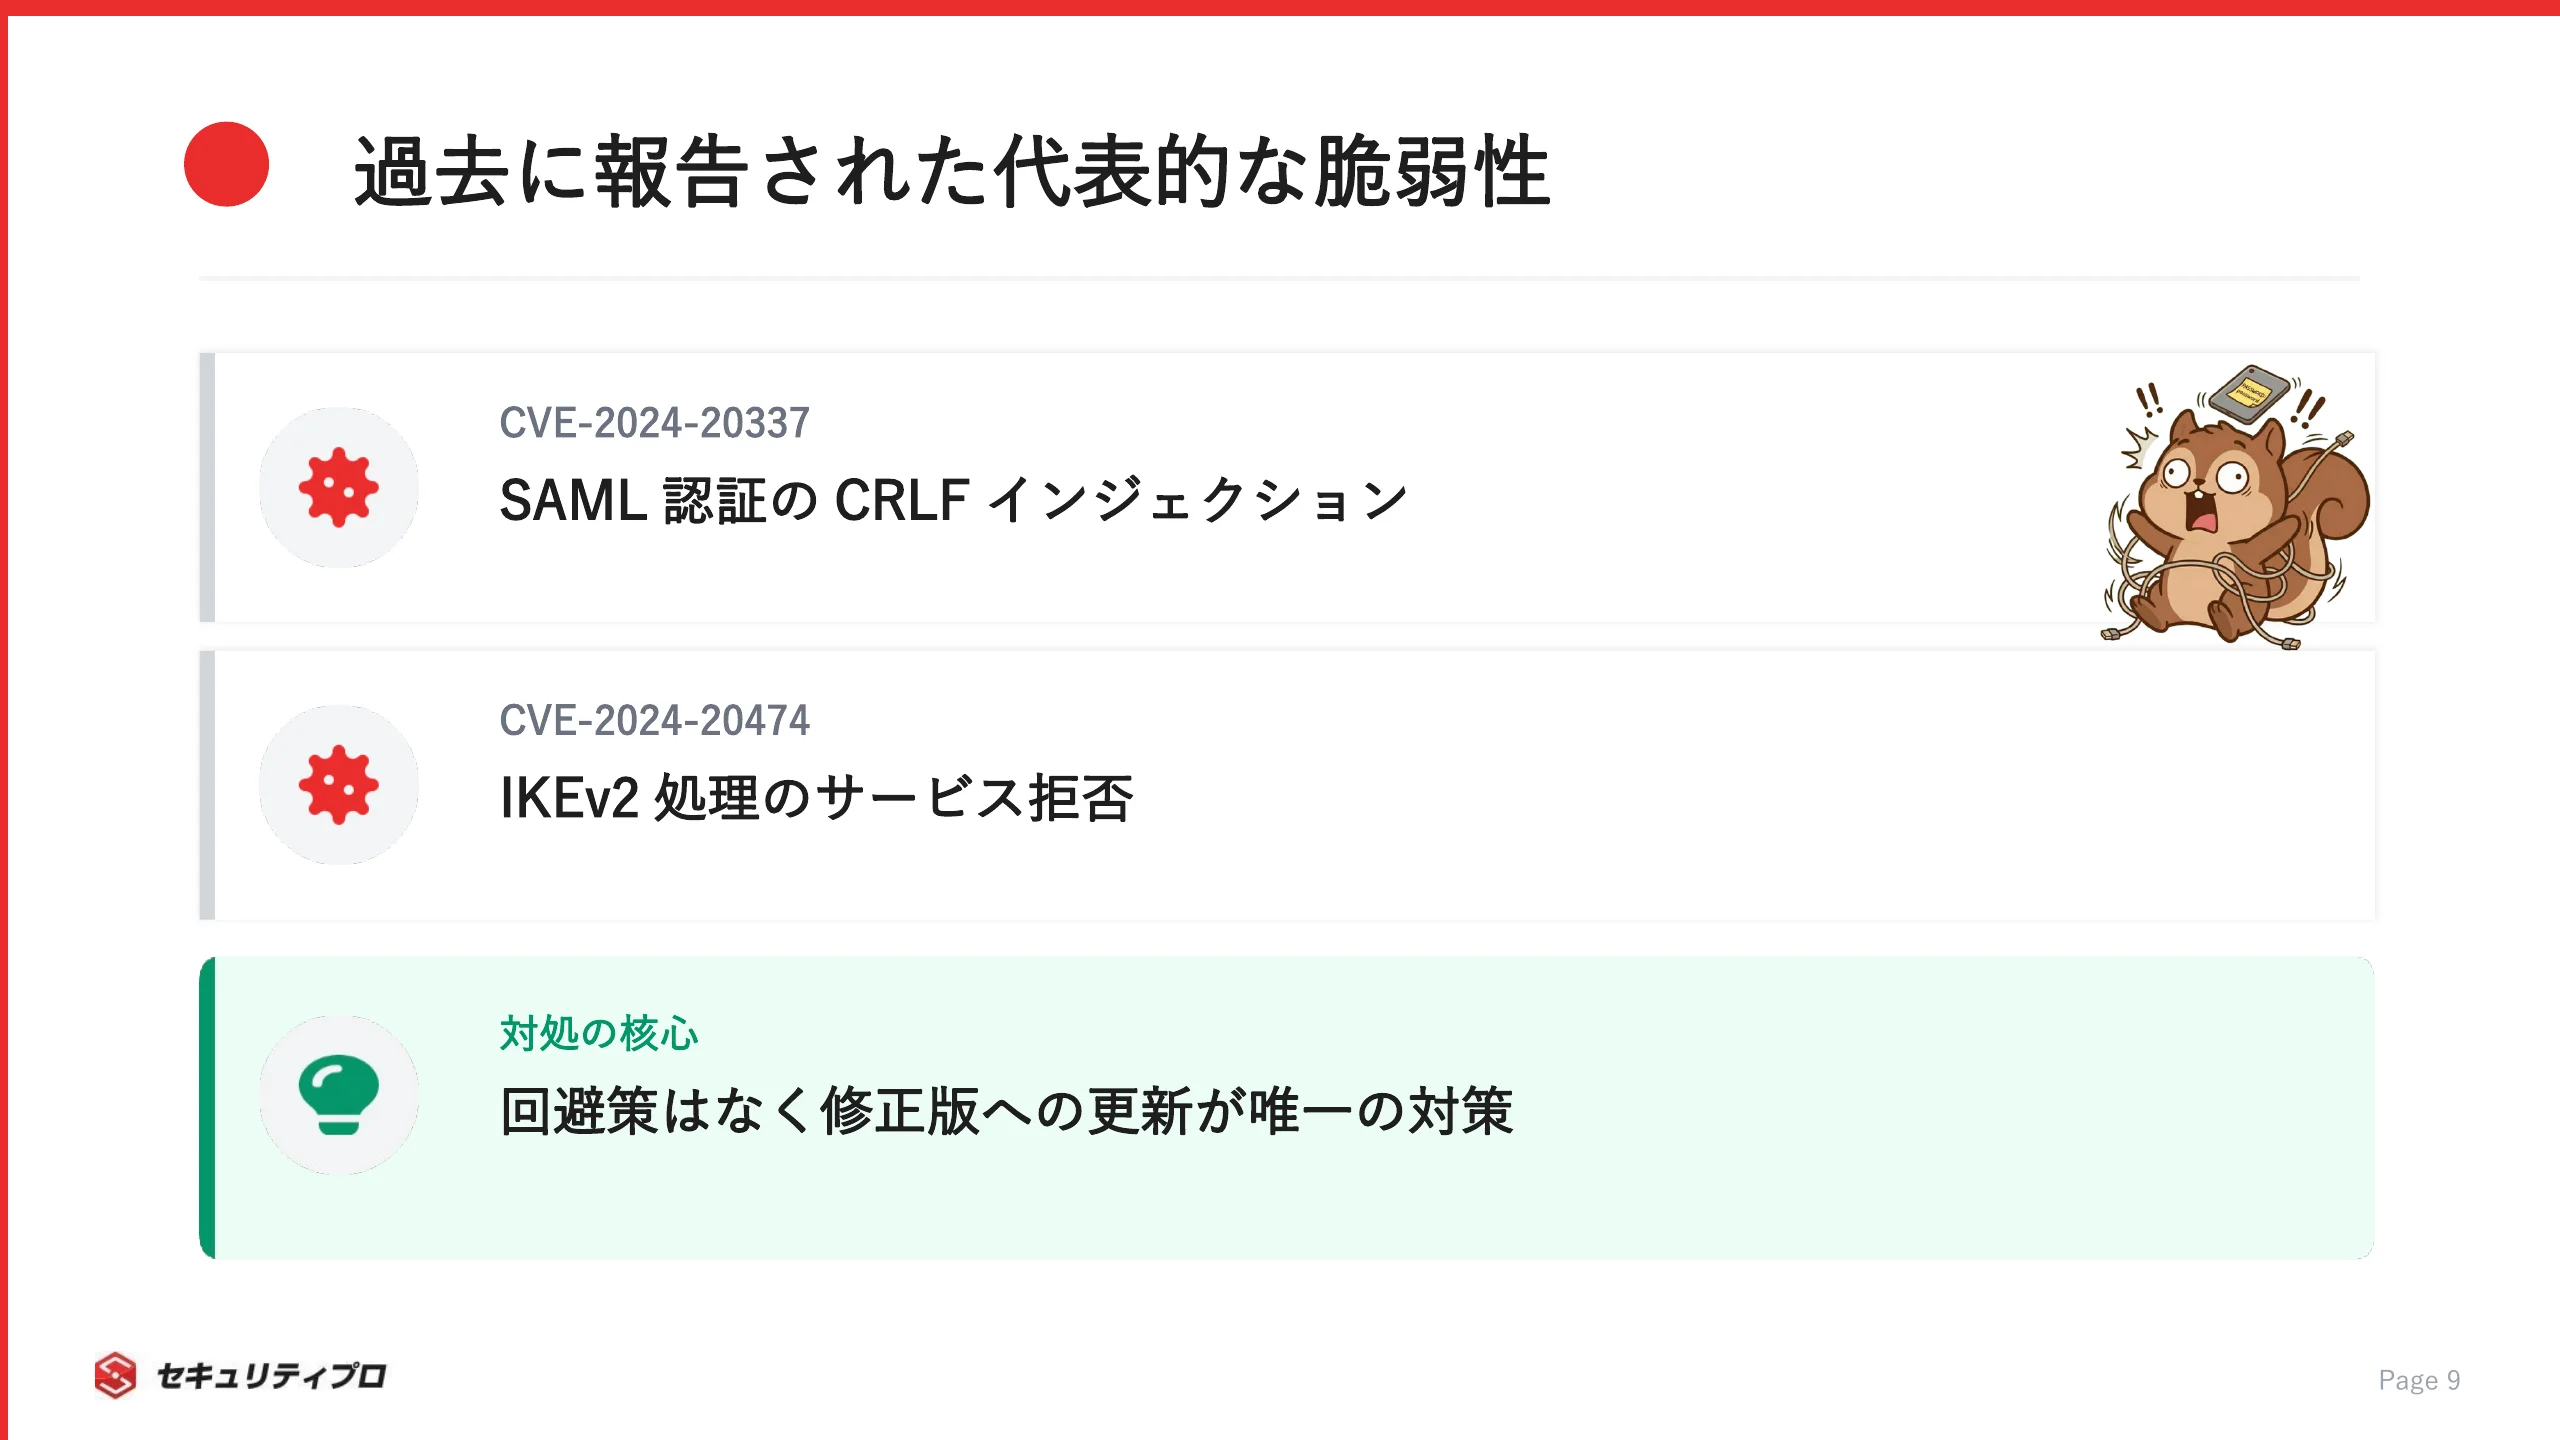
| CVE-2024-20337 | SAML認証 | CRLFインジェクション(2024年3月6日公開) |
| CVE-2024-20474 | IKEv2処理 | サービス拒否(2024年10月23日公開) |
CVE-2024-20337は、SAML認証での入力検証の不備が原因です(出典:Cisco公式アドバイザリ・CRLF)。
対象は、VPN装置側でSAML External Browser機能を使っている環境です。
利用者が細工されたリンクを踏むと、ブラウザ上の情報を狙われるおそれがあります。
回避策はなく、修正版へ更新するしかありません。
CVE-2024-20474は、細工したIKEv2パケットを送るとクライアントを停止させられる脆弱性です(出典:Cisco公式アドバイザリ・DoS)。
原因は整数アンダーフローで、影響範囲には旧AnyConnectの4.10までが入っています。
こちらも回避策はありません。
2件とも、確実な対処は「クライアントを更新する」ことだけです。
保守の終わった4.xでは、その更新という手段そのものが先細りになっていきます。
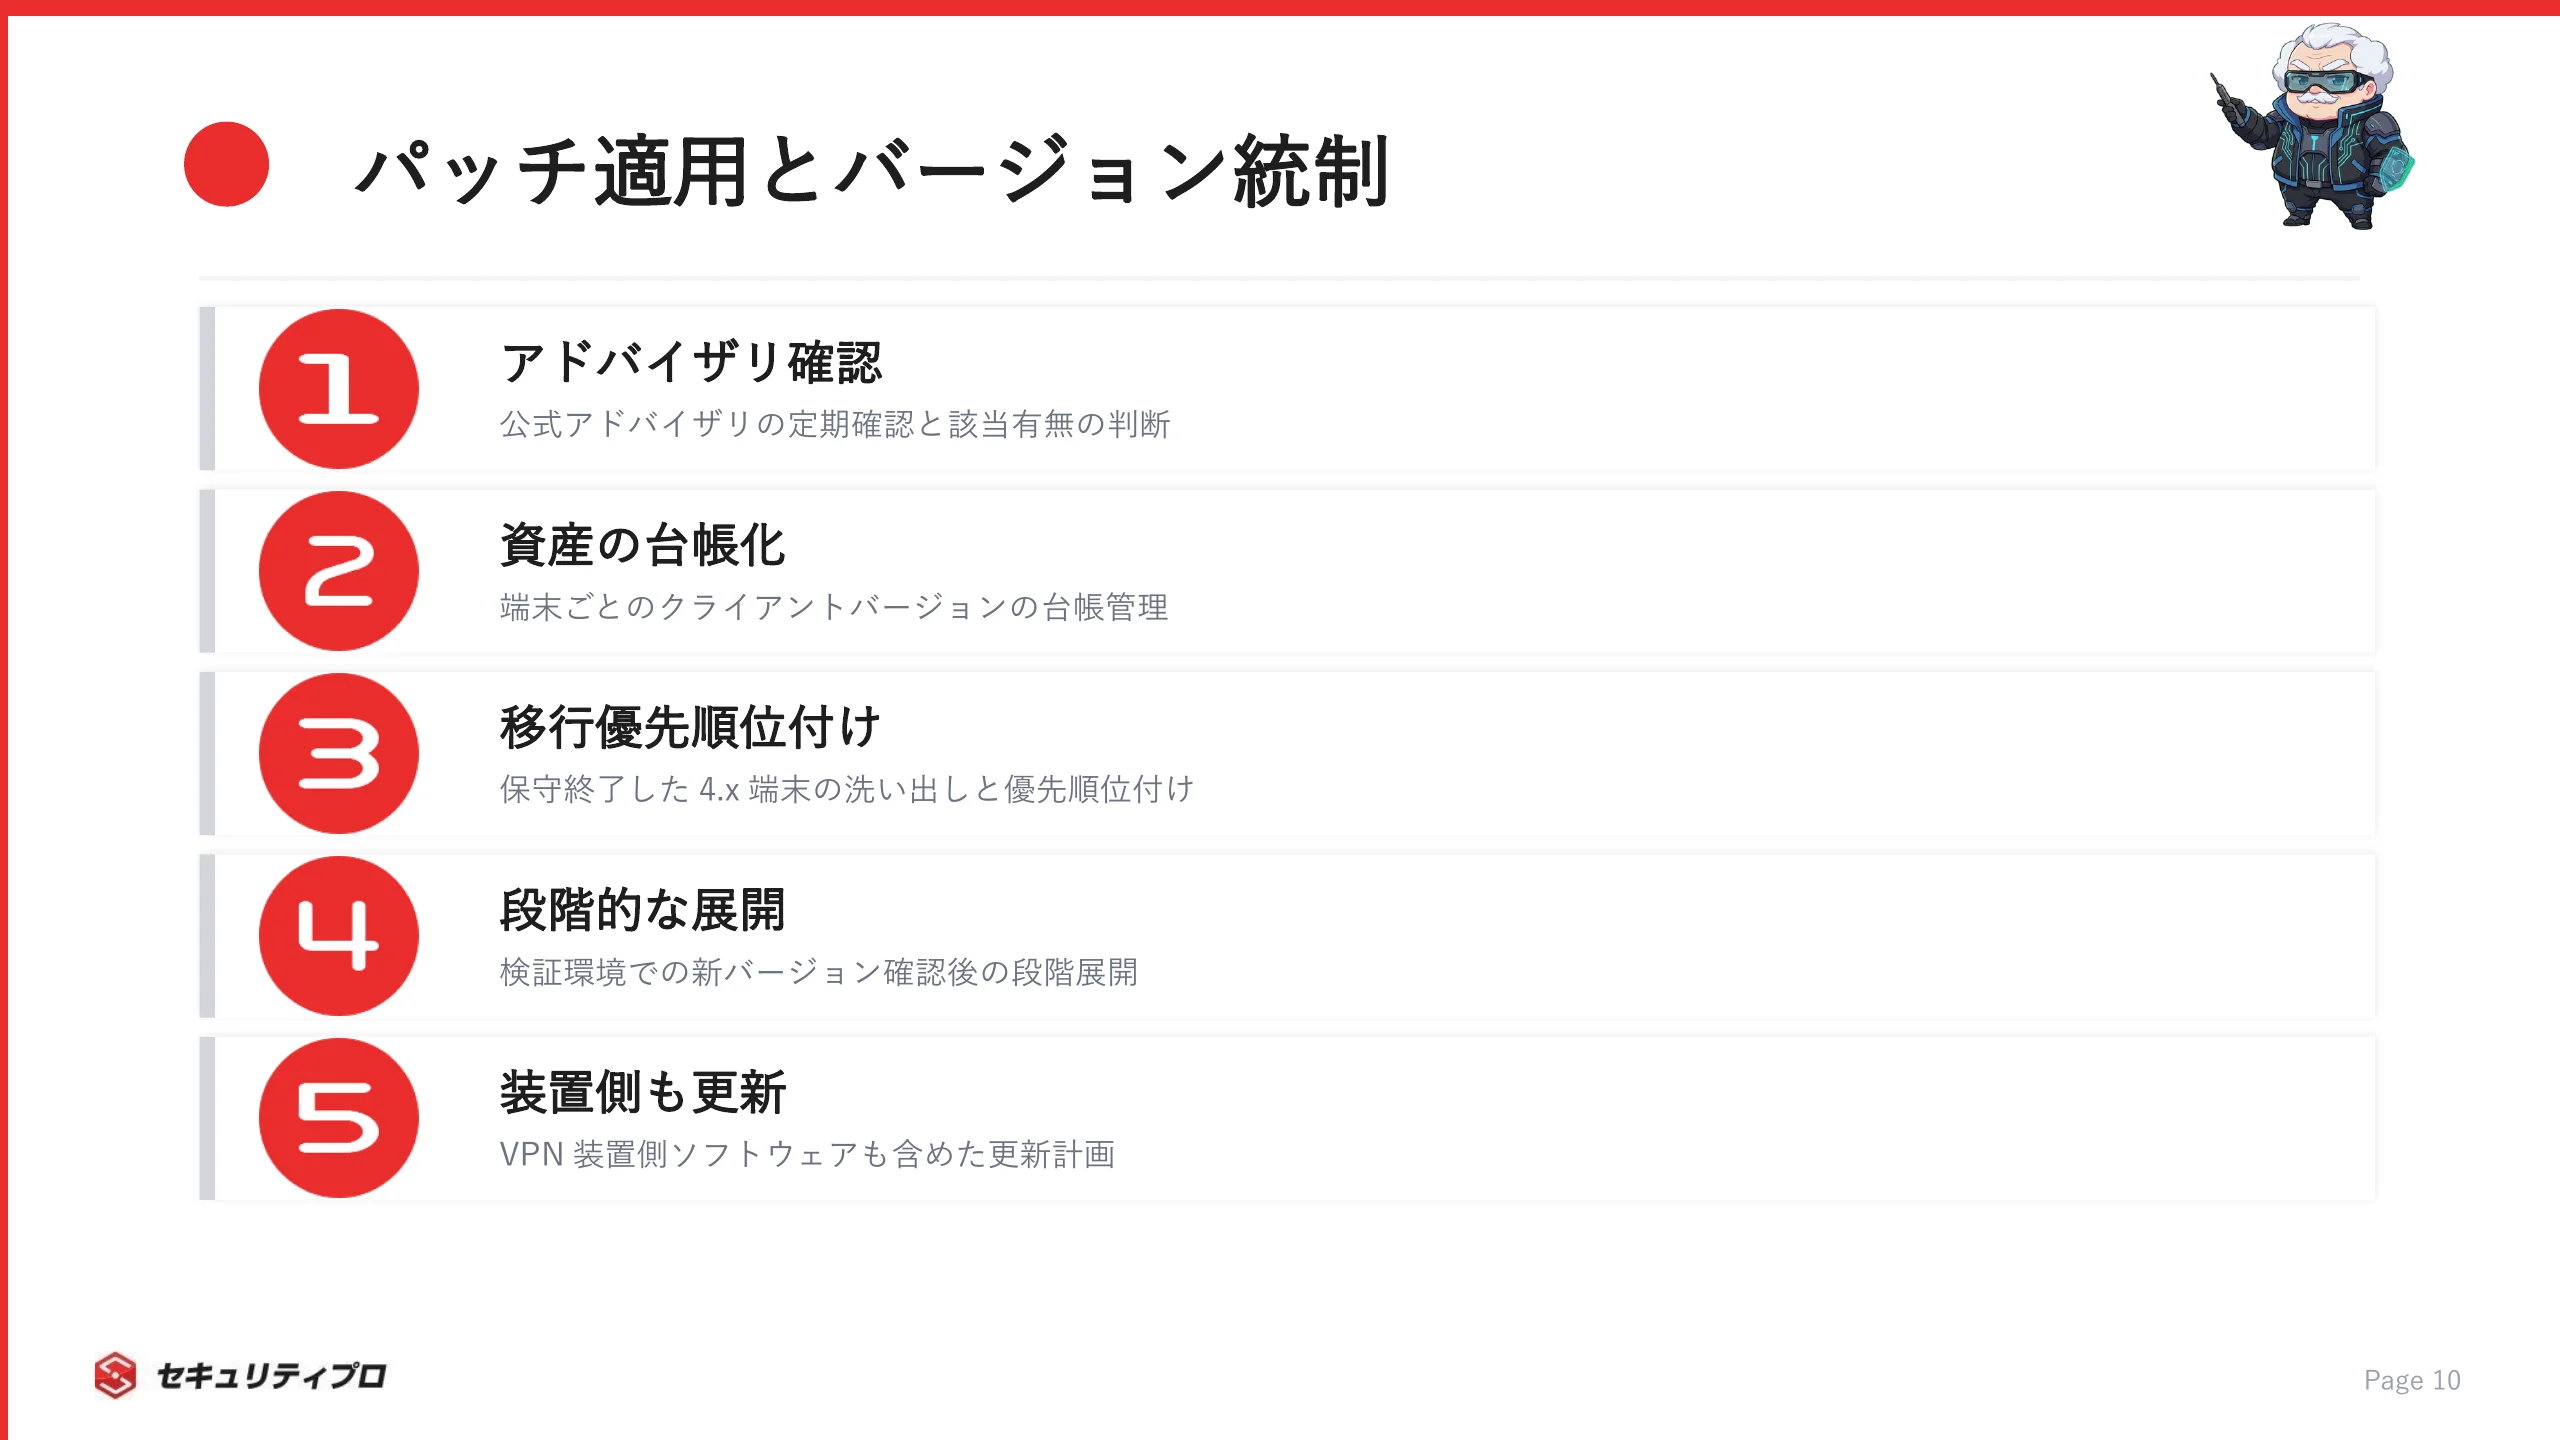
パッチ適用とバージョン統制の実務ポイント
脆弱性への備えで差がつくのは、個々の対応よりも、更新が回り続ける仕組みを作れるかどうかです。
VPNクライアントは全社員の端末に入っているので、1台でも古いまま残るとそこが弱点になります。
組織として押さえておきたいのは次の5つです。
- Ciscoの公式アドバイザリを定期的に確認し、該当有無を判断する
- 端末ごとのクライアントのバージョンを資産台帳で把握する
- 保守終了した4.xの端末を洗い出し、移行の優先順位をつける
- 検証環境で新バージョンを試してから段階的に展開する
- VPN装置側のソフトウェアもあわせて更新計画に入れる
中でも資産管理は後回しになりがちです。
どの端末に何が入っているか分からないままでは、アドバイザリを読んでも影響範囲を判断できません。
クライアントには自動更新の設定がある場合もありますが、動く条件は構成次第です。
本当に更新されたかどうかは、台帳で確かめておくほうが確実です。
VPN装置側とクライアント側のバージョンの組み合わせにも気を配ってください。
片方だけ更新すると接続に影響が出ることがあるので、リリースノートの互換性の記載を見てから進めます。
地味な作業ですが、これを仕組みとして回せる人は現場で頼りにされます。
オイラの会社、どの端末に何が入ってるか誰も知らないでしゅ……
なら台帳作りからだ。守る対象を数えられない奴に、守れるシステムは作れん
AnyConnectやSecure Clientの運用スキルはキャリアでどう評価されるか
期限のある移行対応があると、人手が必要になります。
その経験が市場でどう評価されるかを見ていきます。
フリーランス案件でのVPN・リモートアクセス運用需要
VPNの移行やリモートアクセス基盤の見直しは、期限が決まっているので、外部の人材を一時的に入れたいという案件になりやすい分野です。
構築・設計・運用のどの工程でも、ネットワークとセキュリティの両方が分かる人は重宝されます。
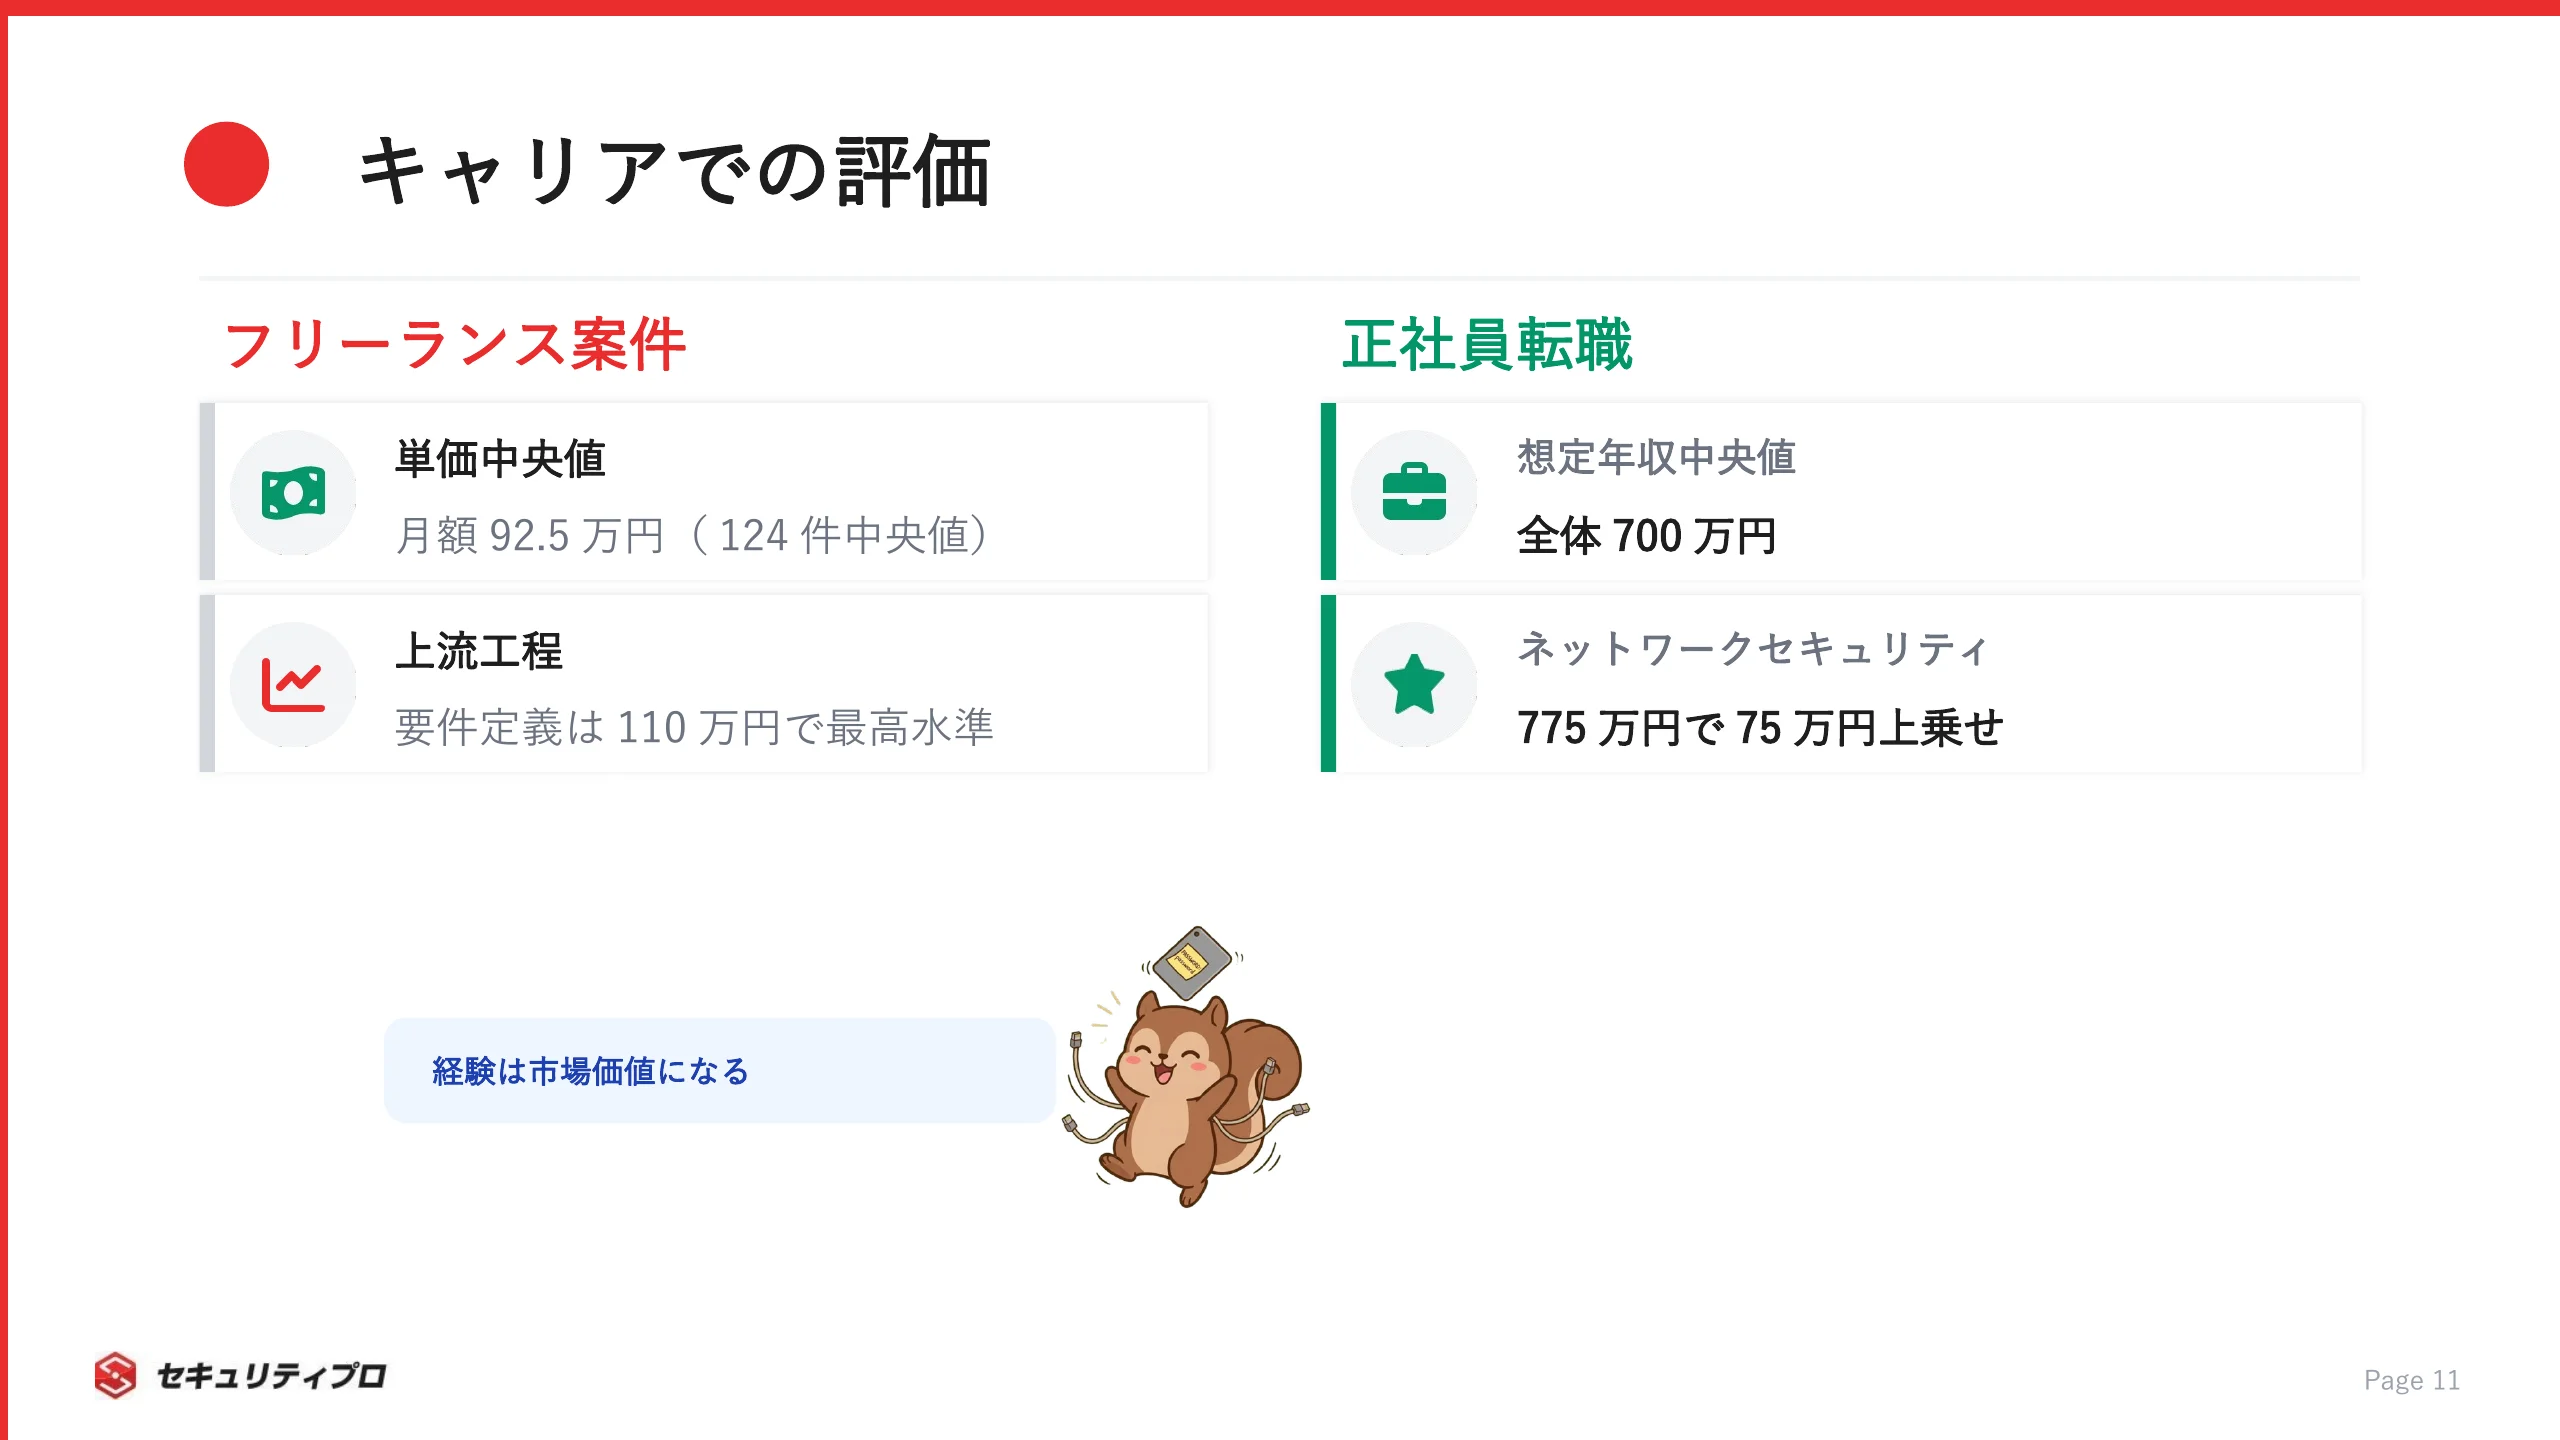
当社が公開しているセキュリティフリーランス案件124件(2026年9月24日集計)では、月額単価の中央値は92.5万円です。
レンジは50万〜180万円でした(出典:セキュリティプロ・フリーランス 案件一覧)。
工程別の内訳はこうなっています。
| 工程 | 月額単価の中央値 | レンジ |
|---|
| 構築 | 90万円 | 65万〜150万円 |
| 設計 | 90万円 | 65万〜180万円 |
| 運用・保守 | 90万円 | 50万〜150万円 |
| 要件定義 | 110万円 | 70万〜180万円 |
| PMO | 100万円 | 65万〜150万円 |
1件の案件が複数の工程にまたがるため、件数は重複しています。
VPN移行の経験は、運用・保守から入って設計や要件定義へ広げていくと、単価を上げる材料になります。
移行計画の立て方や端末展開の段取りを具体的に話せれば、上流の工程でも評価されやすくなります。
自分のスキルがどの工程の案件に合うかは、実際の案件を見るのがいちばん分かりやすいです。
セキュリティプロ・フリーランスでは、セキュリティ領域のフリーランス案件を紹介しています。
正社員転職での評価とゼロトラストへの広がり
正社員の転職でも、リモートアクセス基盤の運用や移行の経験は評価の対象になります。
VPNからゼロトラスト型のアクセスへ移っていく中で、今の仕組みを理解したうえで次の構成を提案できる人は多くありません。
Secure Client自体にZero Trust Access moduleがあることを見ても、VPN運用とゼロトラストはひと続きの領域です。
当社が公開しているセキュリティ転職求人(2026年9月24日集計)の想定年収は次のとおりです(出典:セキュリティプロ・テンショク 求人一覧)。
| 対象 | 件数 | 想定年収の中央値 |
|---|
| 年収を公開している求人全体 | 69件 | 700万円 |
| ネットワークセキュリティのタグが付いた求人 | 25件 | 775万円 |
ネットワークセキュリティのタグが付いた求人は、全体より中央値が75万円高くなっています。
VPN運用からネットワークセキュリティ全般へ、さらにゼロトラストの設計へと守備範囲を広げていくのが、年収を上げる現実的なルートです。
正社員として次のステップを考えているなら、まずはセキュリティプロ・テンショクで求人をのぞいてみてください。
地味な仕事ほど、止まったら全員が困る。そこを任される人間は強いぞ
まとめ:次に取るべきアクション
AnyConnectは終わった製品ではなく、Cisco Secure Clientへ名称変更・統合されています。
ただし旧4.xは2024年3月31日で保守が終わっており、2027年3月31日には最終サポート日を迎えます。
これからやることは3つです。
- 4.xの端末を洗い出し、Secure Client 5への移行を計画する
- 公式アドバイザリを確認し、最新版を維持する運用を作る
- 移行やリモートアクセス運用の経験が市場でどう評価されるかを確かめる
移行対応は期限があるので、短い期間でまとまった経験が積める仕事です。
その経験を活かしたい方は、フリーランス案件ならセキュリティプロ・フリーランス、正社員の転職ならセキュリティプロ・テンショクで、自分の市場価値を確かめてみてください。
期限は待ってくれん。移行も、自分のキャリアもだ。今日、一歩目を踏み出せ