- 「CSIRTって、結局なにをするチームなのかな?」
- 「SOCと何が違うのか、いまいち区別がつかない…」
- 「作れと言われたけど、専任者もいないのにどうやって立ち上げれば?」
CSIRTという言葉は聞くものの、実態がつかみにくい。
そんな声をよく聞きます。
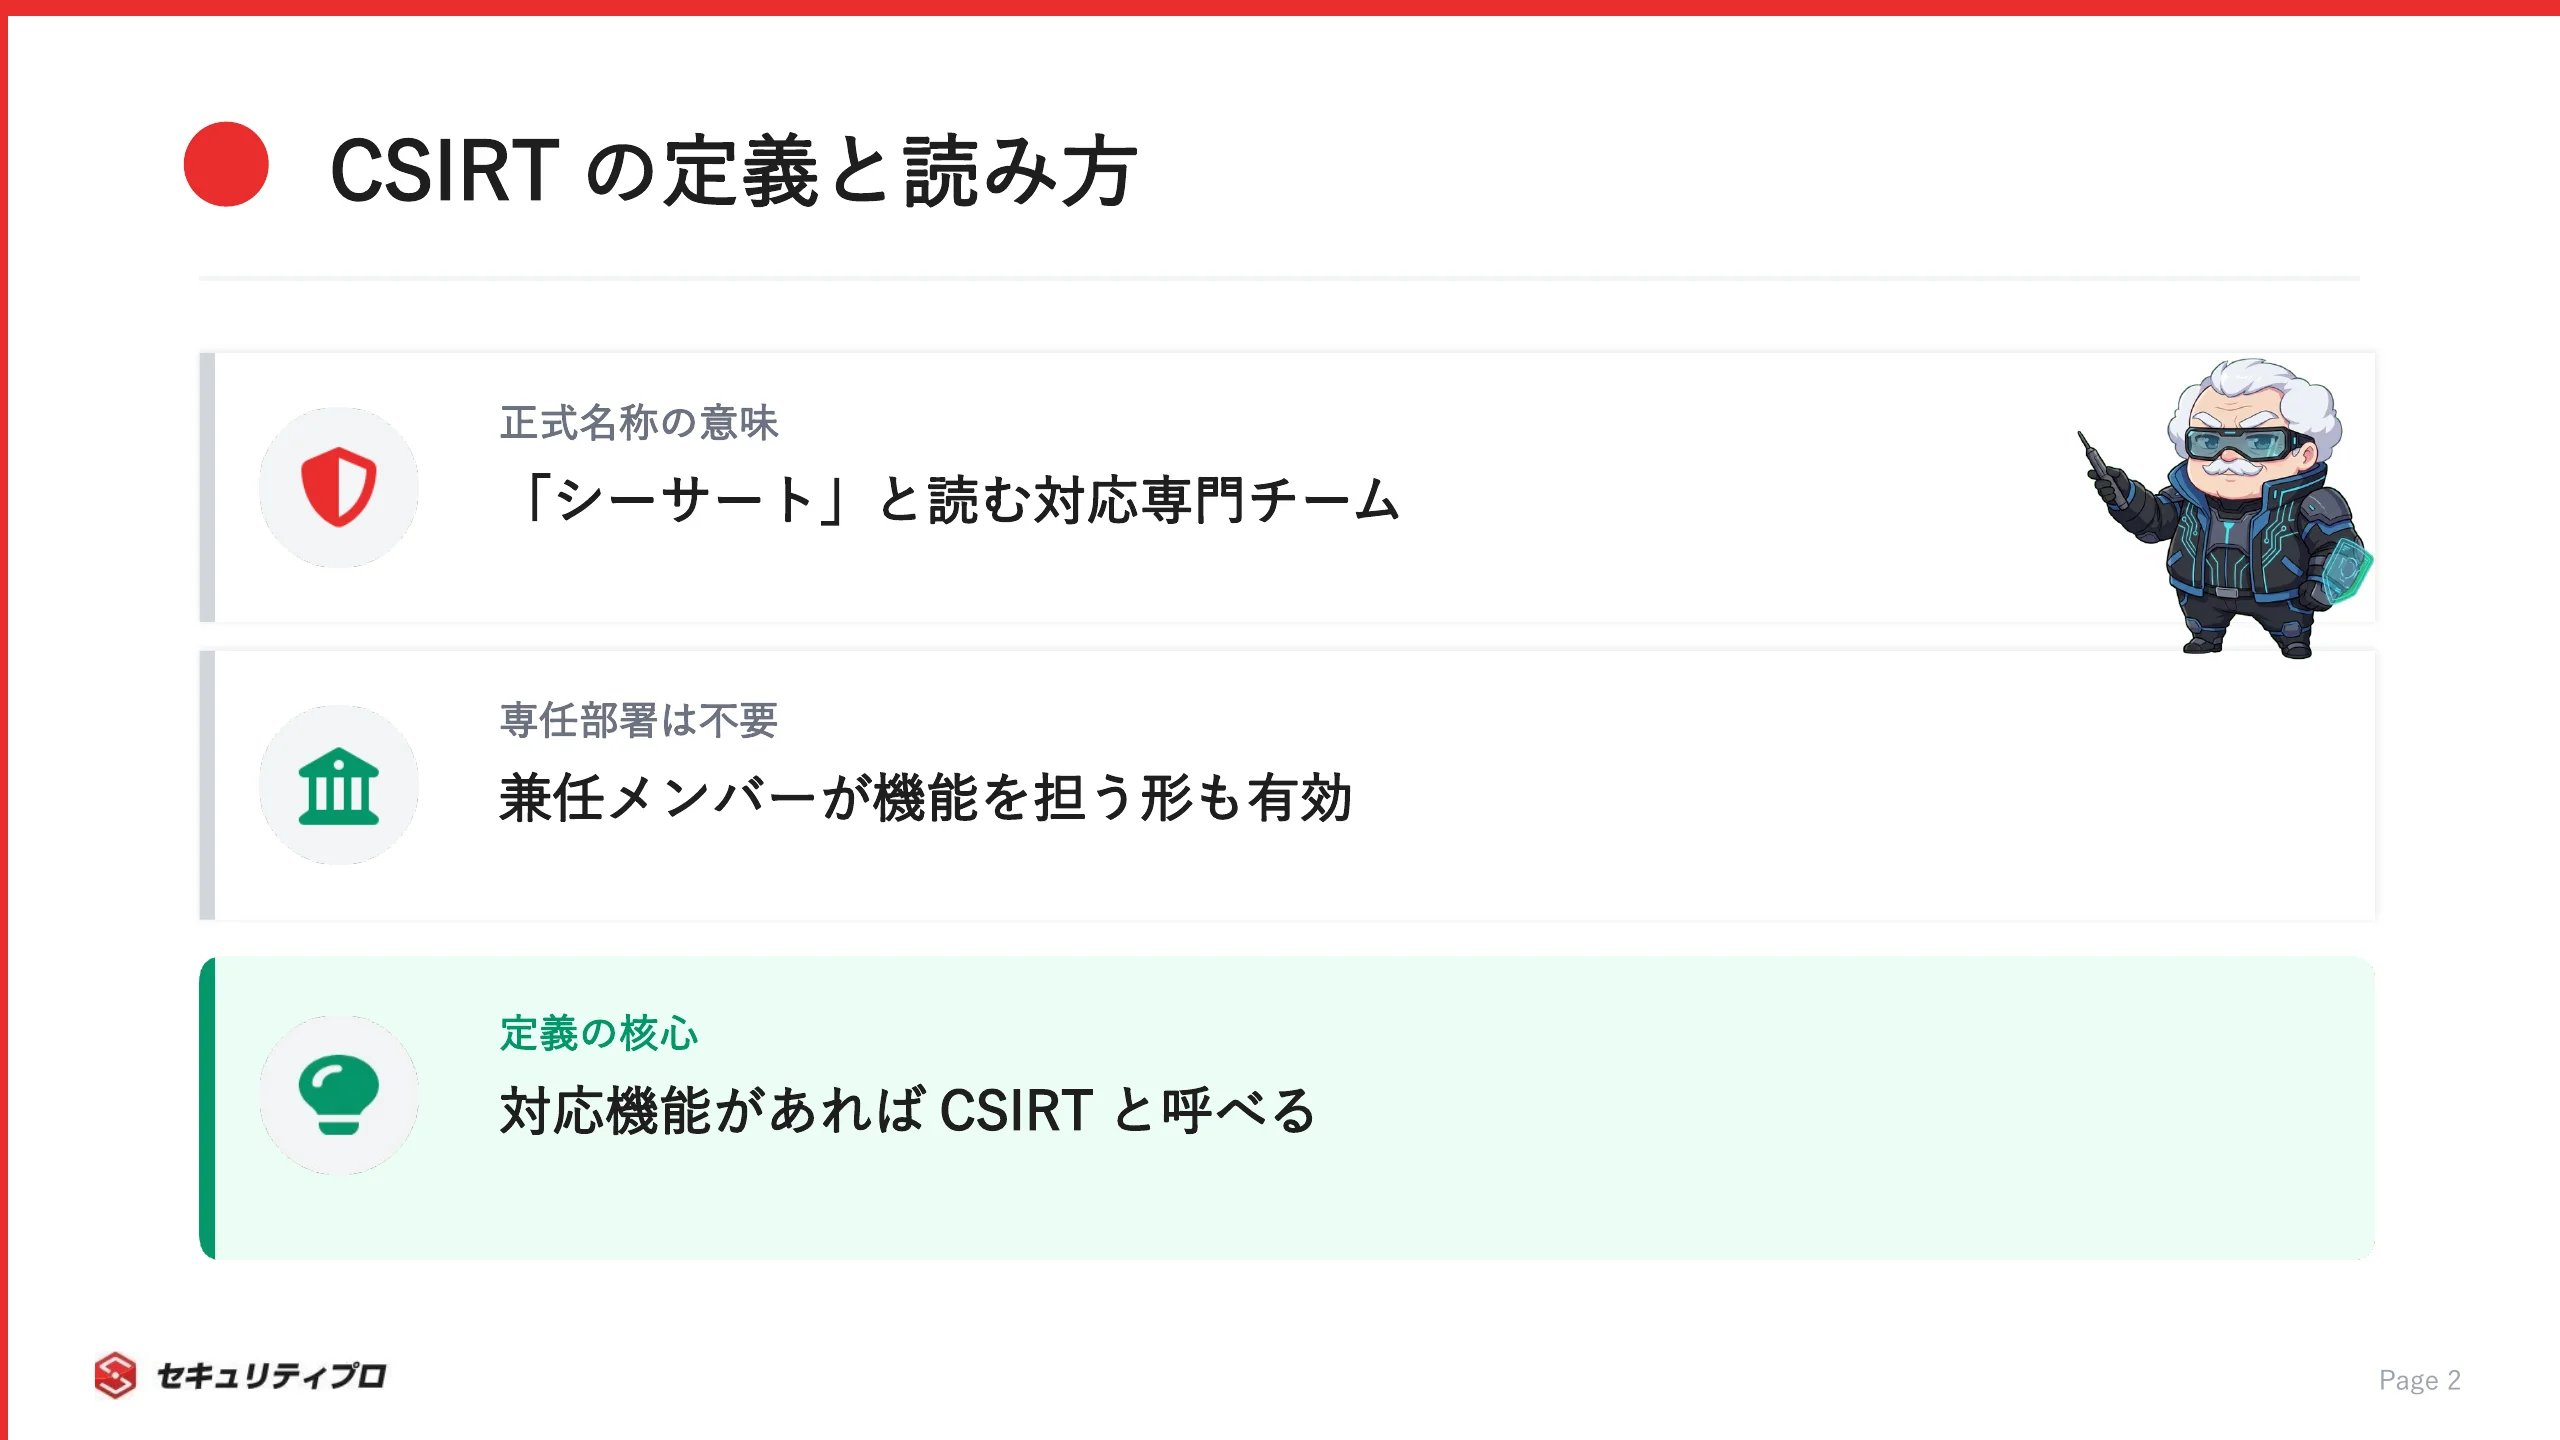
CSIRT(シーサート)は、組織で起きたセキュリティ事故に対応するための専門チームです。
ひとことで言えば、検知・分析・復旧の指揮を執る「組織の司令塔」で、必ずしも専任部署でなくても機能します。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
この記事で解説するのは、次のポイントです。
- CSIRTの定義・読み方と、設置が広がる背景
- SOC・PSIRTとの違いと役割分担
- 少人数でも回せる構築ステップと外部活用
- 求められるスキル・資格と、年収・フリーランス単価の実態
読み終える頃には、CSIRTの全体像がつかめて、自分のキャリアの選択肢として考えられるようになります。
ボス、うちの会社にも「CSIRTを作れ」って言われたんでしゅけど、何から手をつければいいんでしゅか…?
慌てるな。まずは言葉の意味と役割からだ。この記事を最後まで読めば、作り方もキャリアも全部つながる。ふふふ、ついてこい。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
CSIRTとは何か、読み方と設置が進む背景
CSIRTは「シーサート」と読むセキュリティ対応の専門チームです。
まずは言葉の意味と、設置が広がる背景を押さえていきます。
CSIRTの定義と読み方(Computer Security Incident Response Team)

CSIRTとは、組織内で発生したセキュリティインシデントに対応する専門チームのことです。
読み方は「シーサート」で、正式名称 Computer Security Incident Response Team の頭文字を取っています。
直訳すると「コンピューターセキュリティのインシデントに対応するチーム」です。
ここでいうインシデントとは、情報の機密性・完全性・可用性を脅かし、事業運営に影響しうる事象を指します。
不正アクセスやマルウェア感染、情報漏えいなどが代表例です。
CSIRTを理解するうえで押さえたいのは、次の点です。
- 名称はComputer Security Incident Response Teamの略
- 読み方は「シーサート」
- 役割はインシデント対応を担う機能そのもの
JPCERT/CCの資料でも、CSIRTは必ずしも専任部署である必要はなく、「インシデント対応を専門に行なう機能」であればよいと説明されています(JPCERT/CC『CSIRTガイド』)。
兼任メンバーが部署をまたいで機能を担う形も、珍しくありません。
CSIRTの設置が広がる背景(インシデント増加・法規制・取引先要求)
なぜ今、多くの組織がCSIRTの設置を進めているのでしょう。
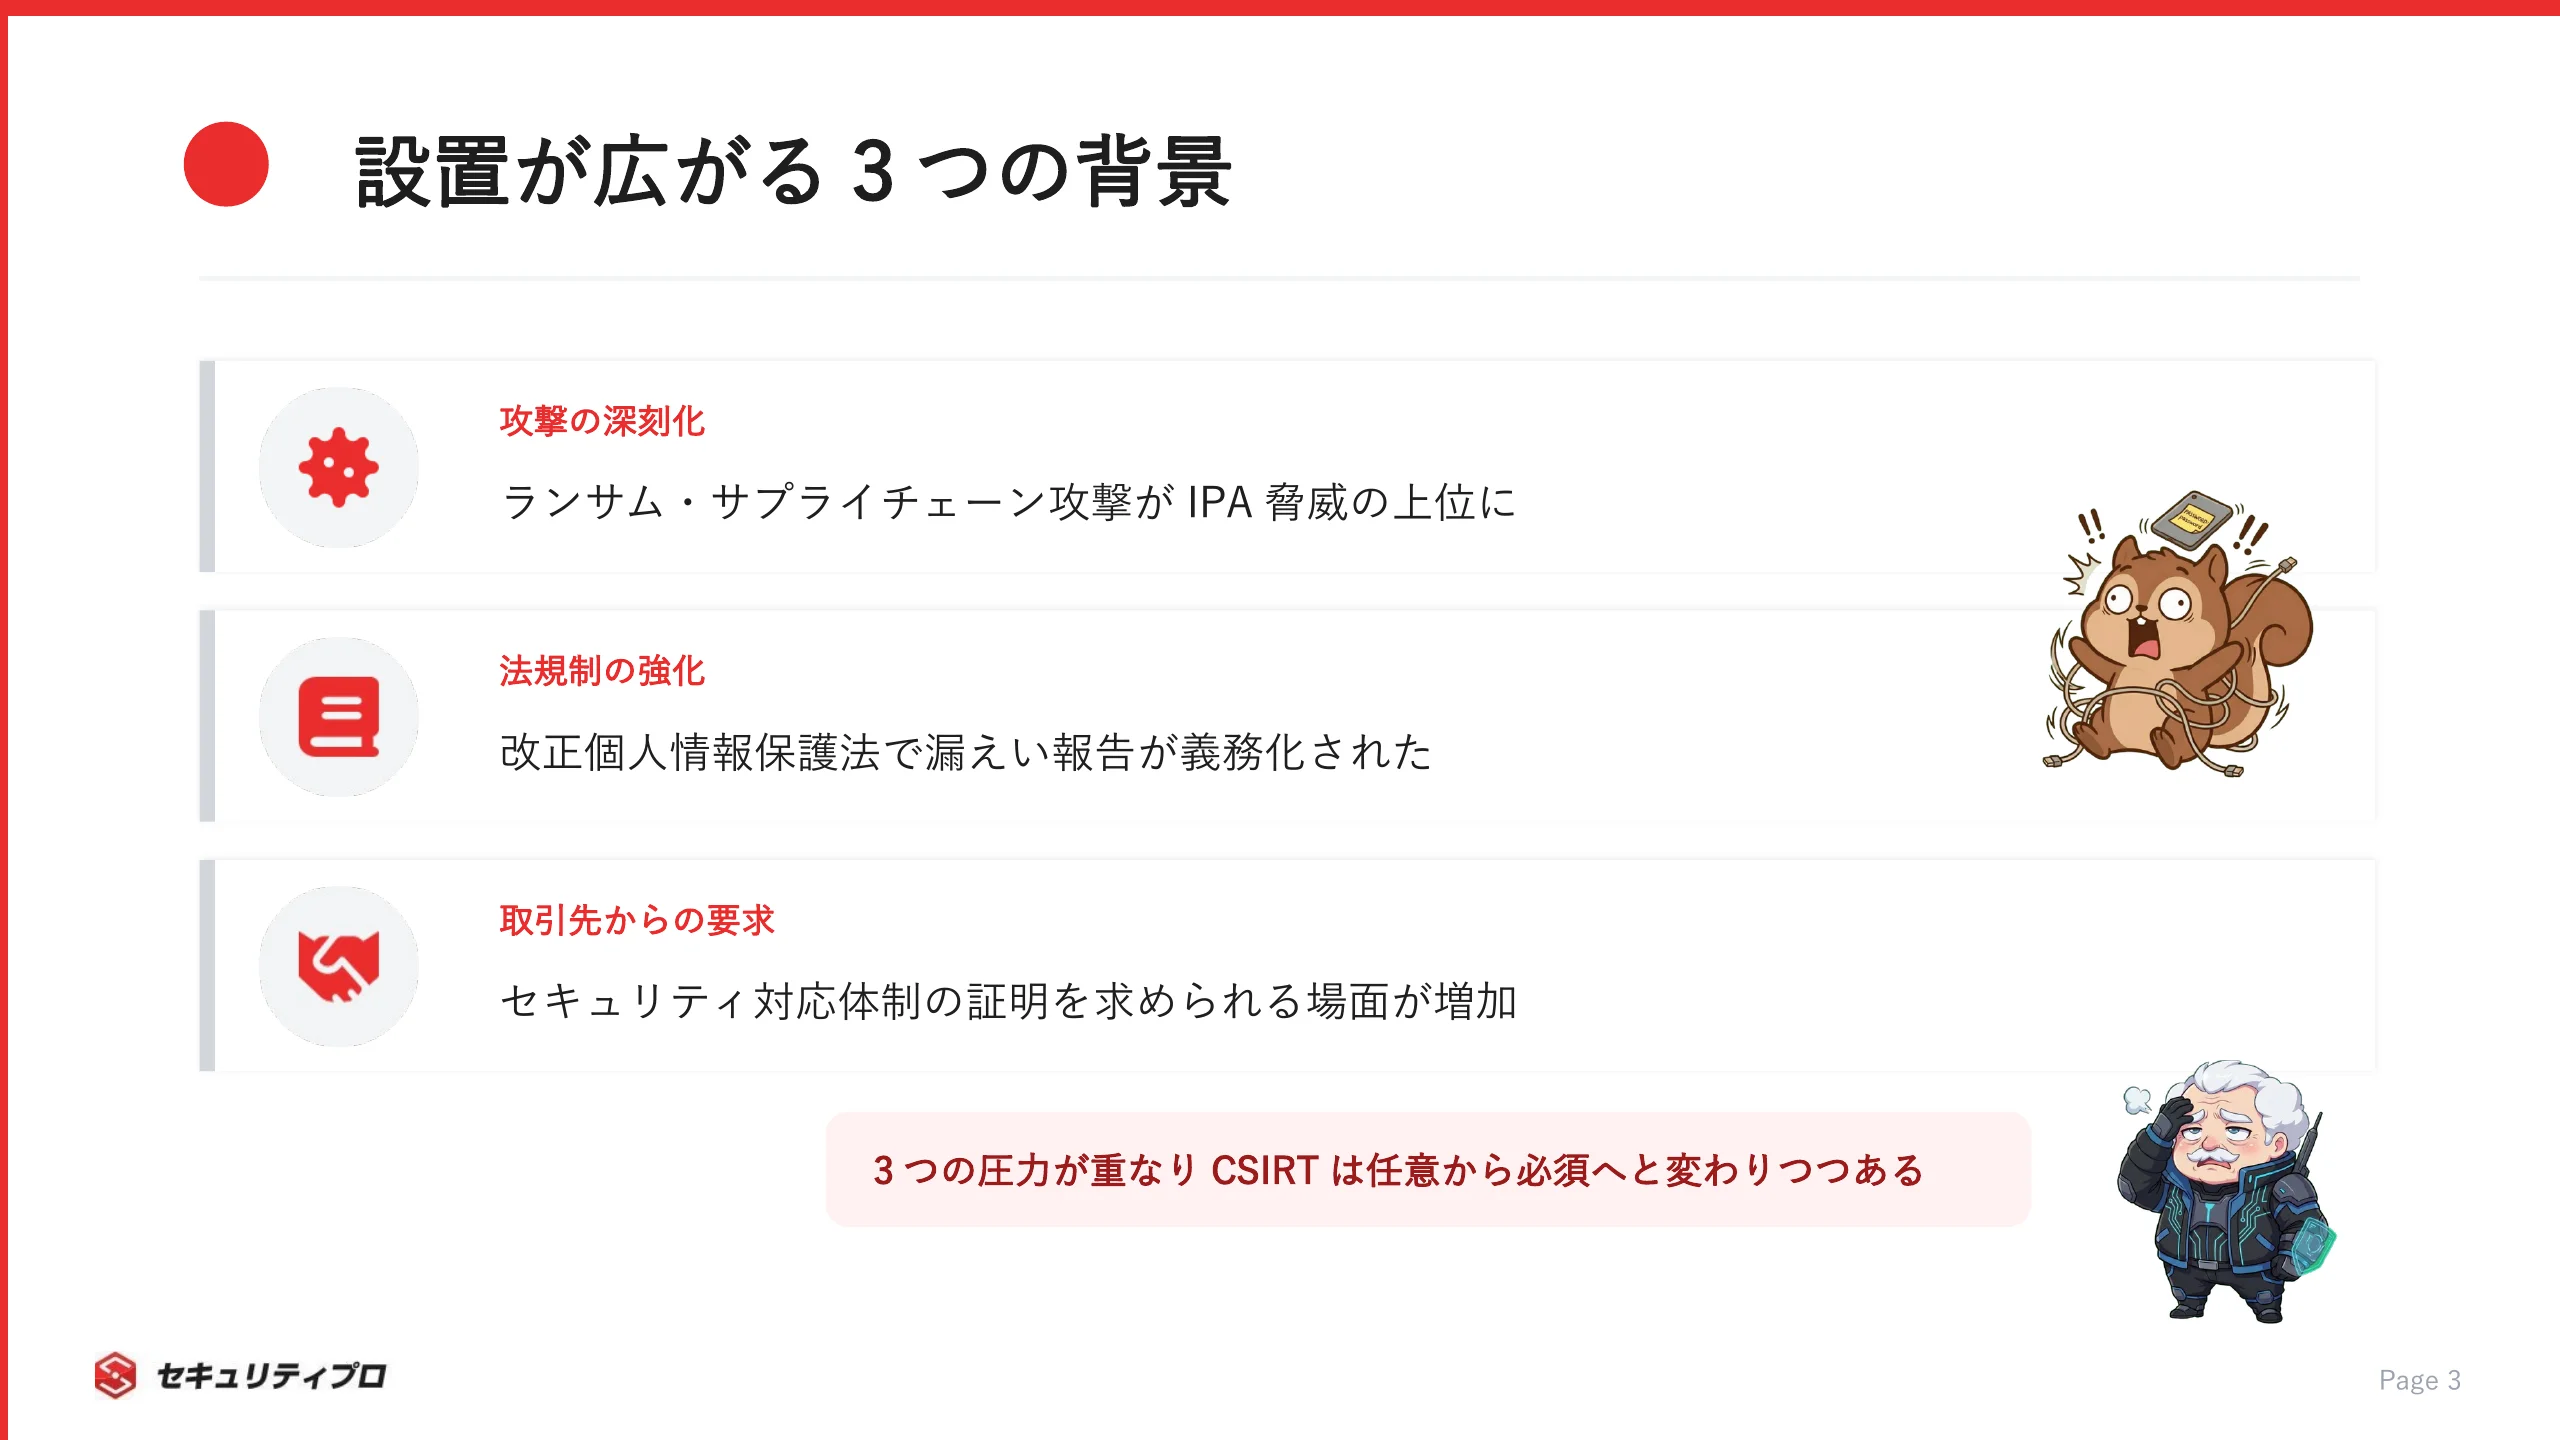
背景には、攻撃の増加・法規制・取引先からの要求という3つの圧力があります。
一つ目は、攻撃の深刻化です。
IPAの「情報セキュリティ10大脅威 2026(組織)」では、ランサム攻撃が1位、サプライチェーンや委託先を狙った攻撃が2位に選ばれています(IPA『情報セキュリティ10大脅威 2026』)。
二つ目は、法規制です。
2022年4月施行の改正個人情報保護法で、一定の漏えい等が起きた際の個人情報保護委員会への報告が義務化されました(個人情報保護委員会『漏えい等報告・本人への通知の義務化について』)。
三つ目は、取引先からの要求です。
経済産業省の「サイバーセキュリティ経営ガイドライン」は、自社だけでなくビジネスパートナーや委託先を含めた対策を求めています(経済産業省『サイバーセキュリティ経営ガイドライン』)。
この流れを受けて、取引の条件としてセキュリティ対応体制の証明を求められる場面も増えています。
設置が広がる主な理由は、次の通りです。
- ランサムやサプライチェーン攻撃の増加
- 漏えい報告の義務化など法規制の強化
- 取引先から求められる対応体制の証明
事故は「起きるかどうか」ではなく、「起きたとき、どう動けるか」が問われる時代です。
つまり、事故が起きる前提で”対応係”を決めておくってことでしゅね!
そうだ。消火器の場所を火事の最中に探す組織は、生き残れん。平時に決めておくのがCSIRTだ。
CSIRTの役割と主な業務内容
CSIRTの仕事は、事故が起きてからの対応だけではありません。
平時の備えと有事の対応、2つの軸で見ていきましょう。
事後対応(リアクティブ)インシデント検知から復旧まで
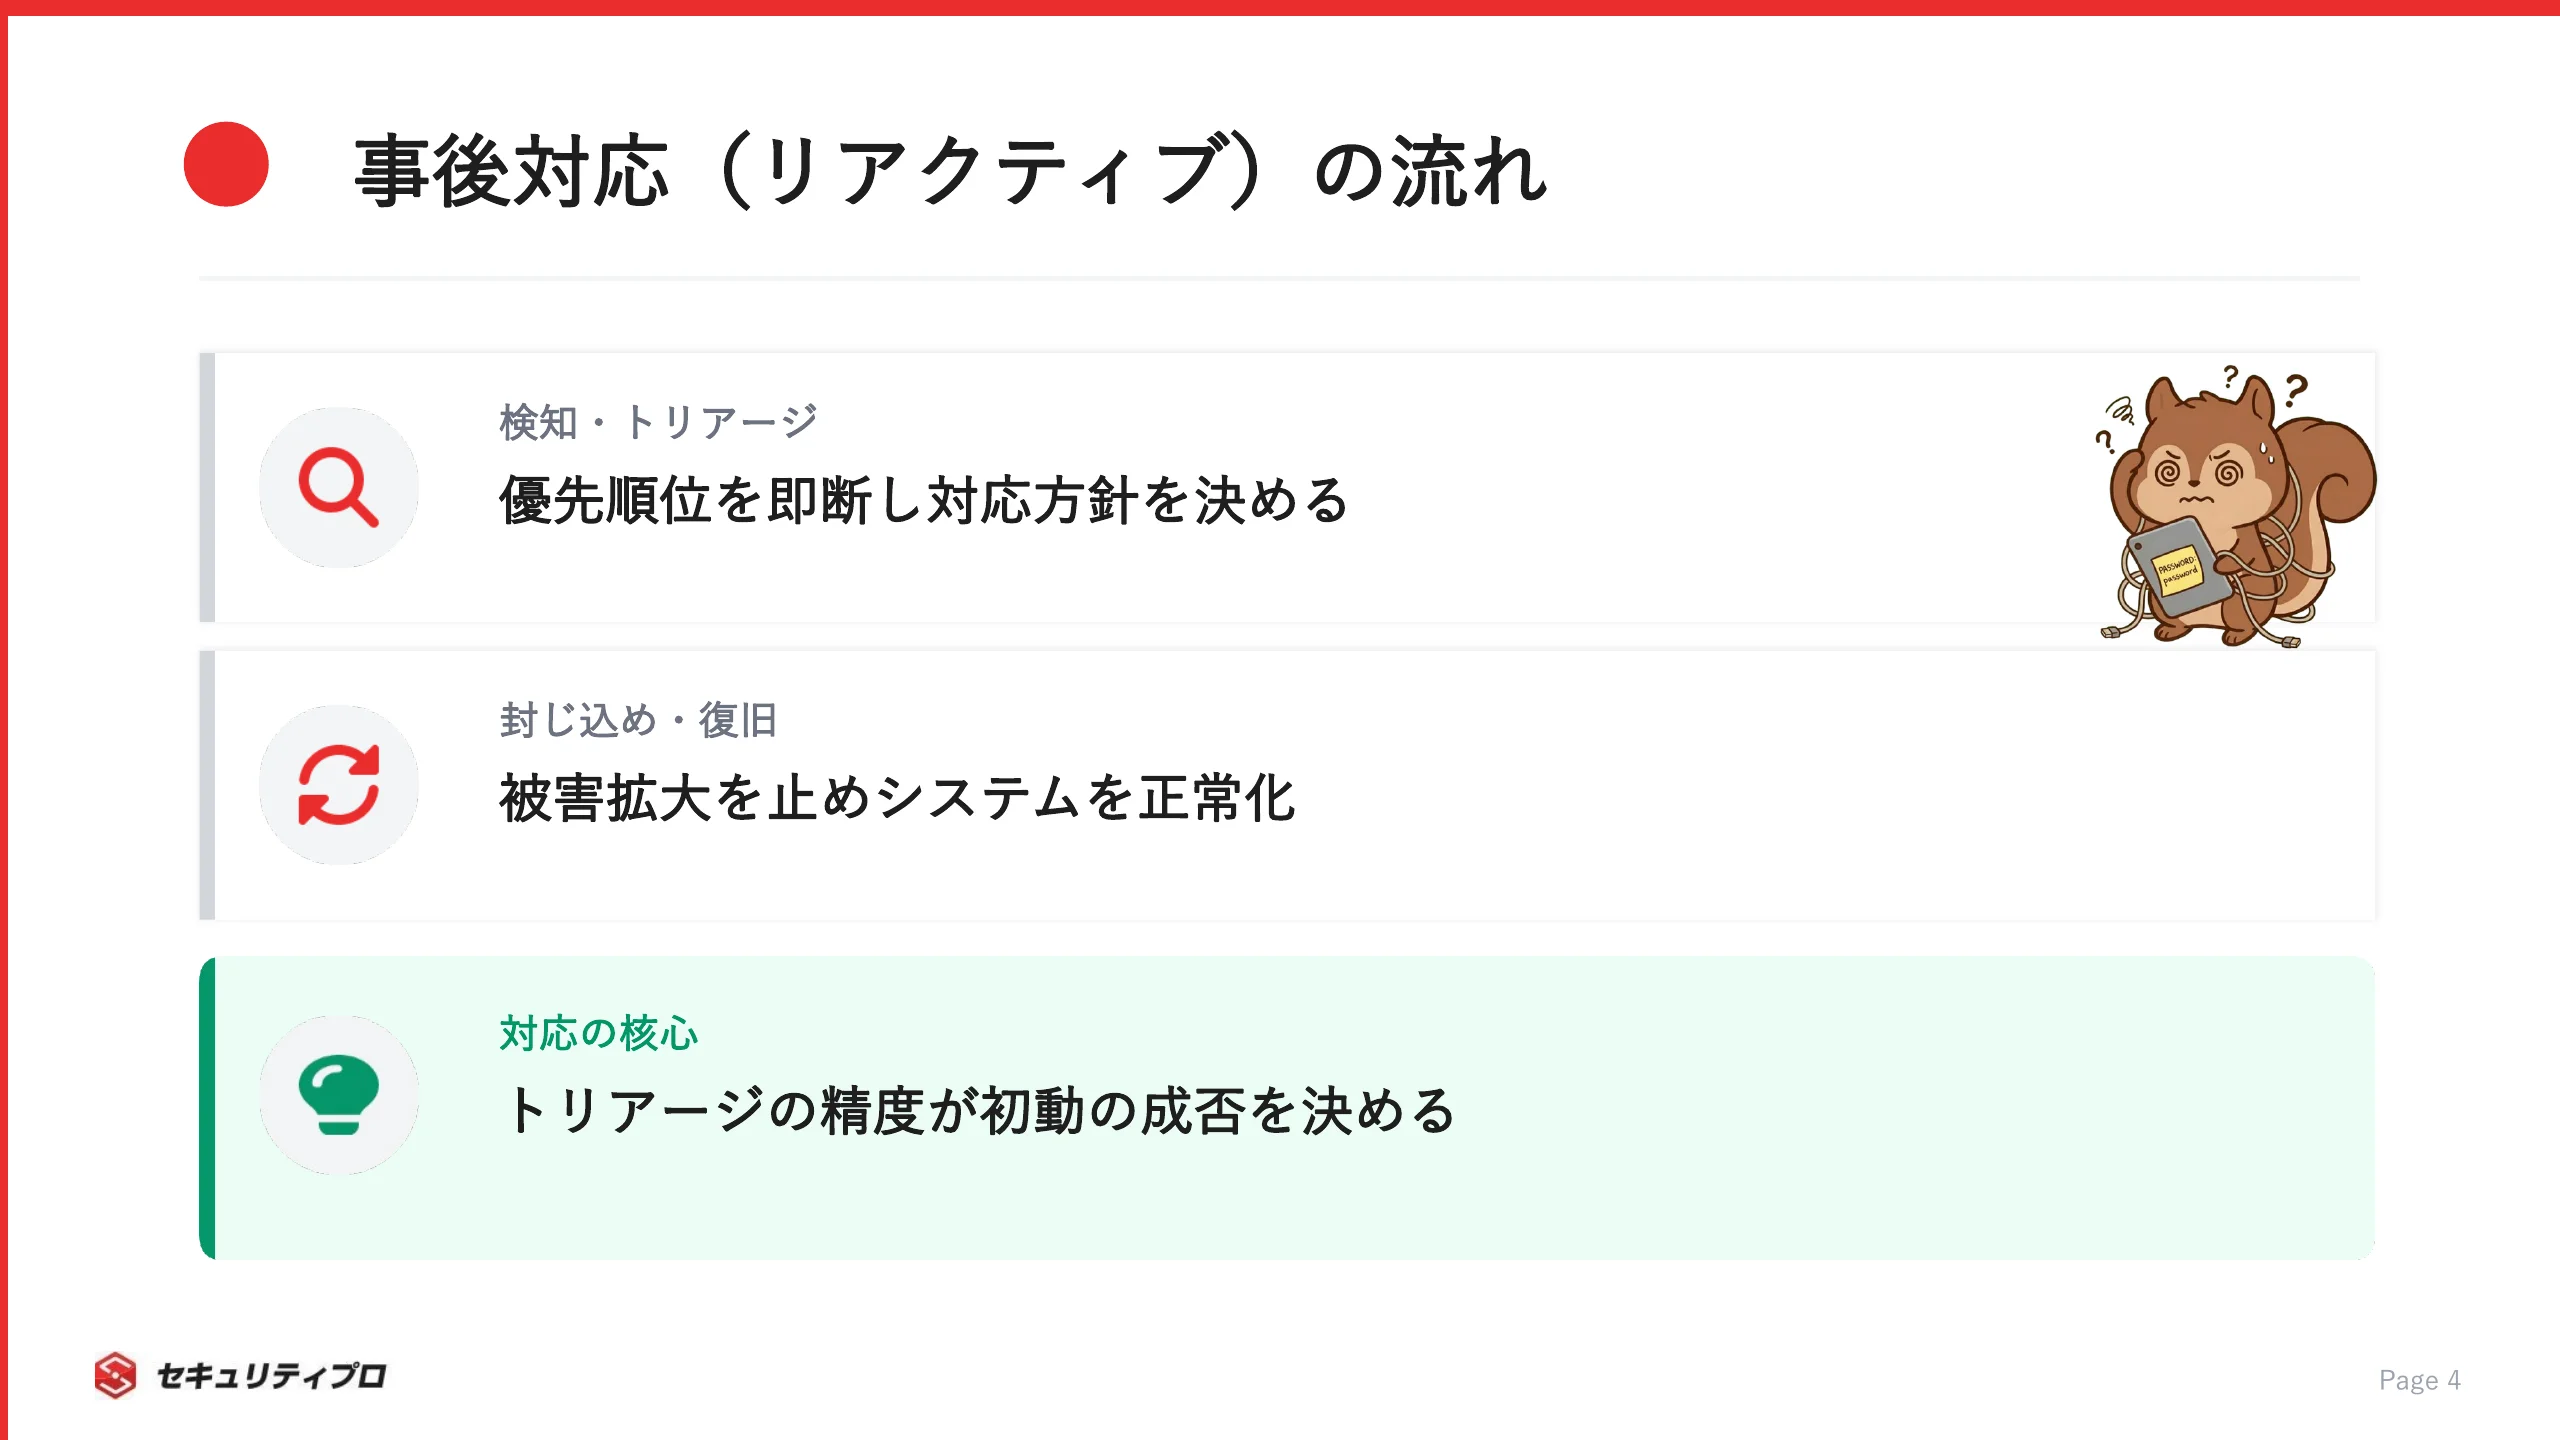
リアクティブ業務は、インシデント発生後に被害を最小化する「火消し」の役割です。
検知から復旧まで、時系列で動きます。
一般的な流れは、次の通りです。
- 検知・受付:アラートや通報でインシデントを把握
- トリアージ:緊急度と影響範囲を見極め優先順位づけ
- 分析:ログ調査で原因と侵入経路を特定
- 封じ込め・復旧:被害拡大を止めシステムを正常化
- 報告・再発防止:経営層や関係機関へ報告し対策へ
この一連の対応を、インシデントハンドリングと呼びます。
FIRSTのCSIRT Services Frameworkでも、対応系のサービスが中核として整理されています(FIRST『CSIRT Services Framework』)。
特に大事なのが、トリアージです。
すべてのアラートに全力で対応していては、本当に危険な事象を見逃します。
限られた人員で守るには、優先順位づけの精度が成否を分けます。
半分正解だ。ただ消すだけでなく、出火原因を突き止めて次を防ぐところまでがCSIRTの仕事だぞ。
事前対応(プロアクティブ)と情報連携・品質管理
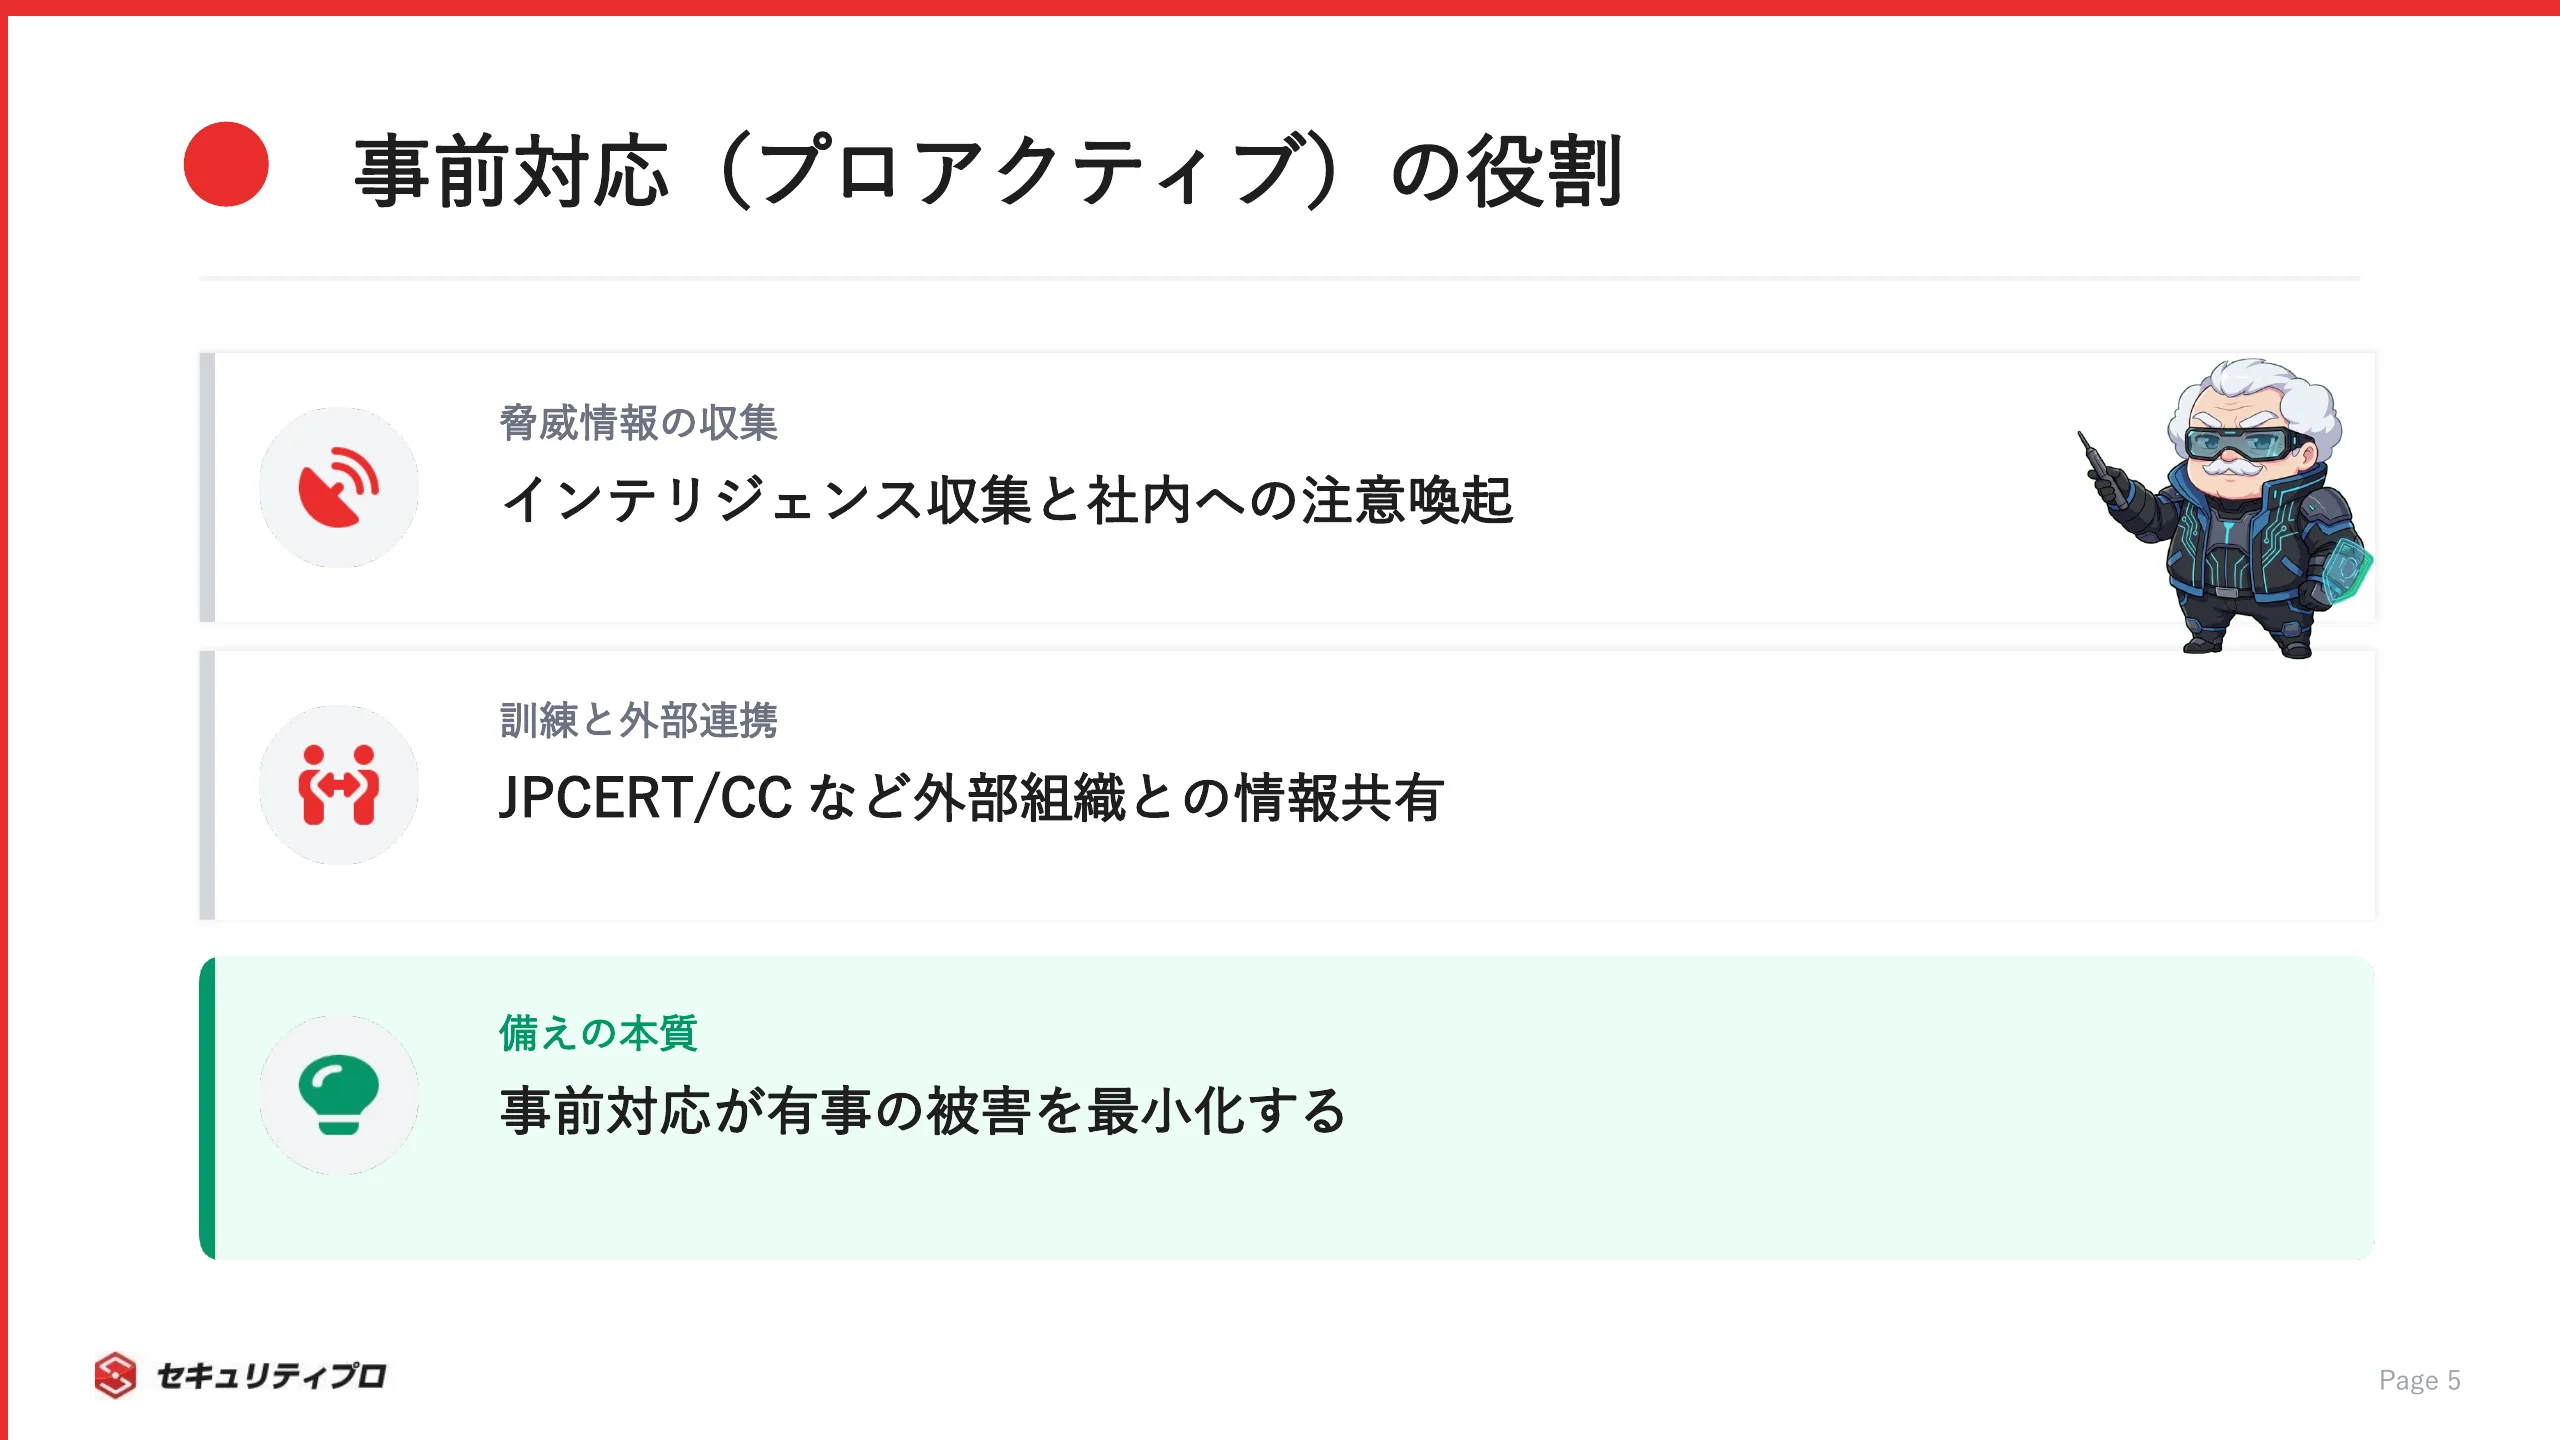
プロアクティブ業務は、そもそもインシデントを起こさせないための備えです。
地味ですが、被害を減らす効果は事後対応に劣りません。
主な事前対応は、以下の通りです。
- 脆弱性情報や脅威インテリジェンスの収集
- 社内への注意喚起・セキュリティ教育
- インシデント対応訓練の企画・実施
- 外部組織との情報連携
情報連携では、JPCERT/CCや日本シーサート協議会(NCA)との窓口機能を担うことも多いです。
外部から届く脆弱性情報を社内へ橋渡しし、対策を促します。
たとえば金融企業でCSIRT・SOCの運用を支援するフリーランス案件では、こうした平時・有事の運用そのものが業務になります。
押さえておきたいのは、CSIRTは24時間監視の専任チームとは限らない点です。
常時監視は次章で触れるSOCが担い、CSIRTはその情報を受けて判断・対応します。
「起こさせない備え」と「起きた後の指揮」の両輪を回す。
これがCSIRTの本質です。
CSIRTとSOC・PSIRTの違い
CSIRTを調べると必ず出てくるのが、SOCとの違いです。
混同しやすいPSIRTも含めて整理します。
SOCとの違いは「検知」か「対応」か
SOCとCSIRTの違いは、役割分担で理解すると明快です。
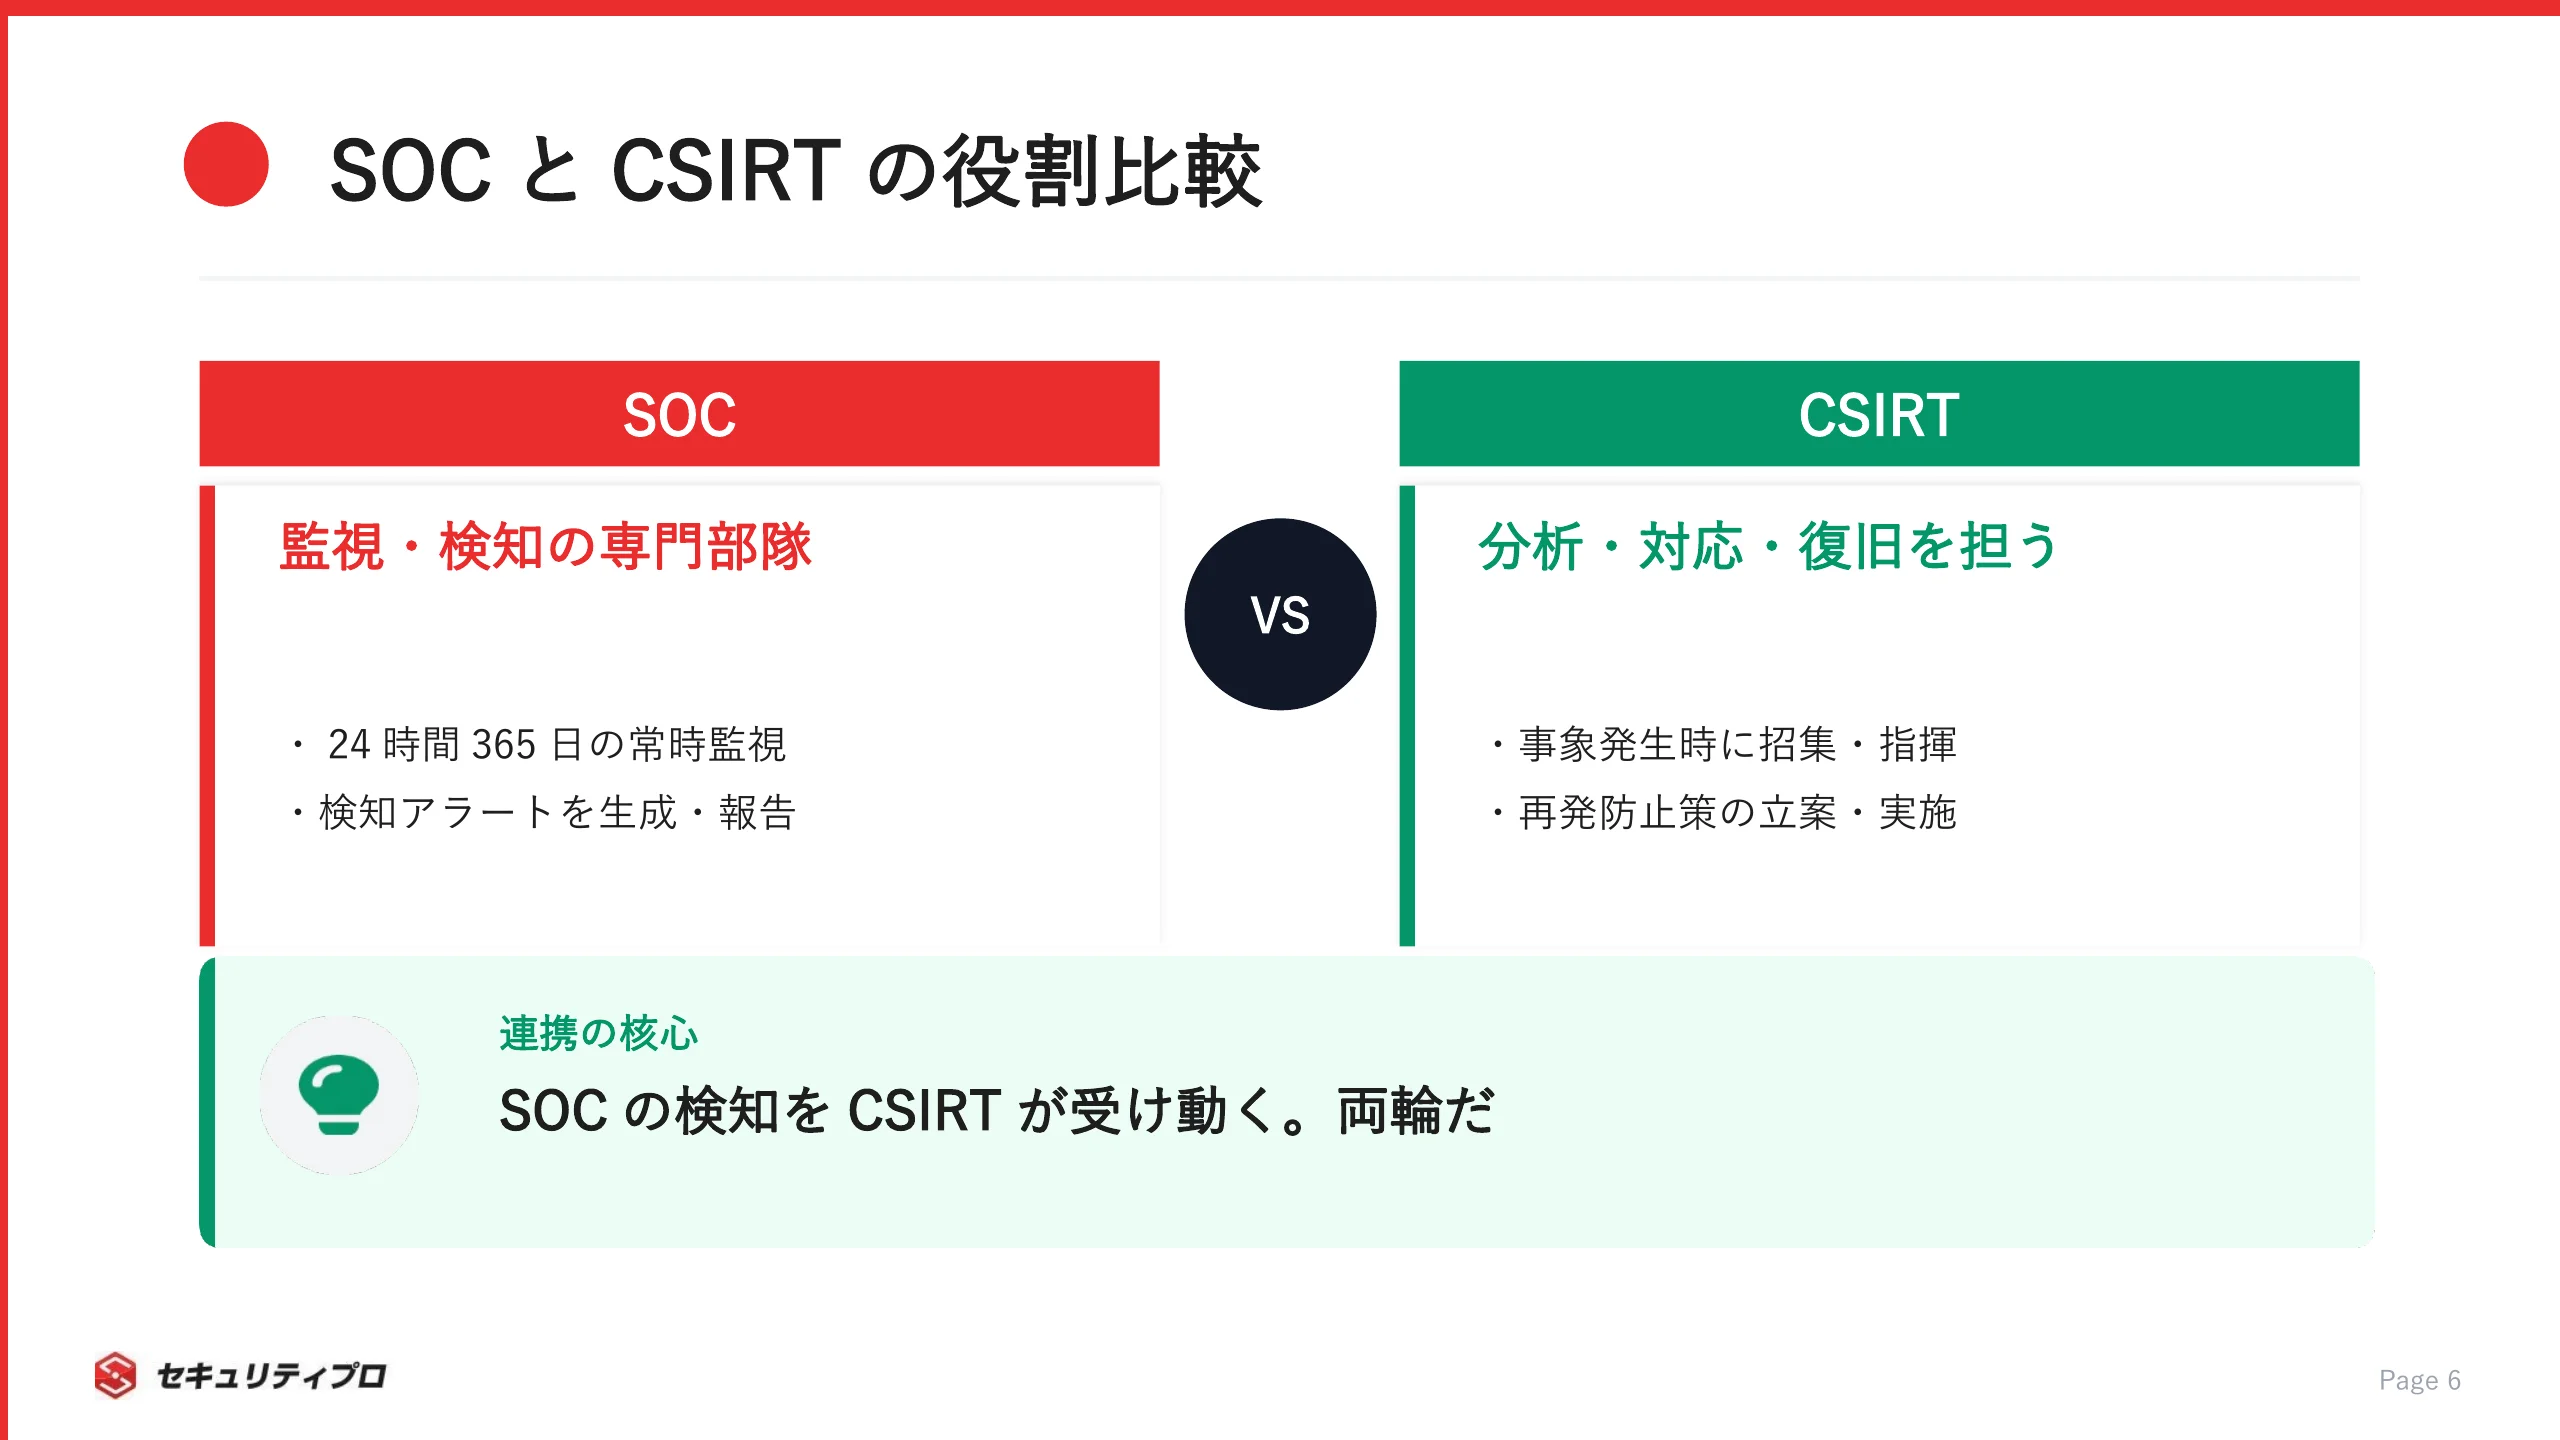
SOC(Security Operation Center)は監視・検知を担い、CSIRTは分析・対応・復旧を担います。
両者の違いを表にまとめます。
| 項目 | SOC | CSIRT |
|---|
| 主な役割 | 監視・検知 | 分析・対応・復旧 |
| 稼働 | 24時間365日の常時監視が中心 | 事象発生時に招集・指揮 |
| 主な成果物 | 検知アラート・監視レポート | 対応報告・再発防止策 |
SOCが火災報知器なら、CSIRTは駆けつけて消火し原因を調べる部隊にあたります。
両者は対立関係ではなく、検知から対応までをつなぐ連携関係です。
SOCが上げたアラートを、CSIRTがトリアージして対応を判断します。
この受け渡しがスムーズな組織ほど、初動が速くなります。
どちらか一方だけでは、守りは完結しません。
PSIRT・情報システム部門との違いと役割分担
PSIRTや情シスとの違いも、押さえておきましょう。
守備範囲を分けて考えると、CSIRTの立ち位置がはっきりします。
代表的な違いは、次の通りです。
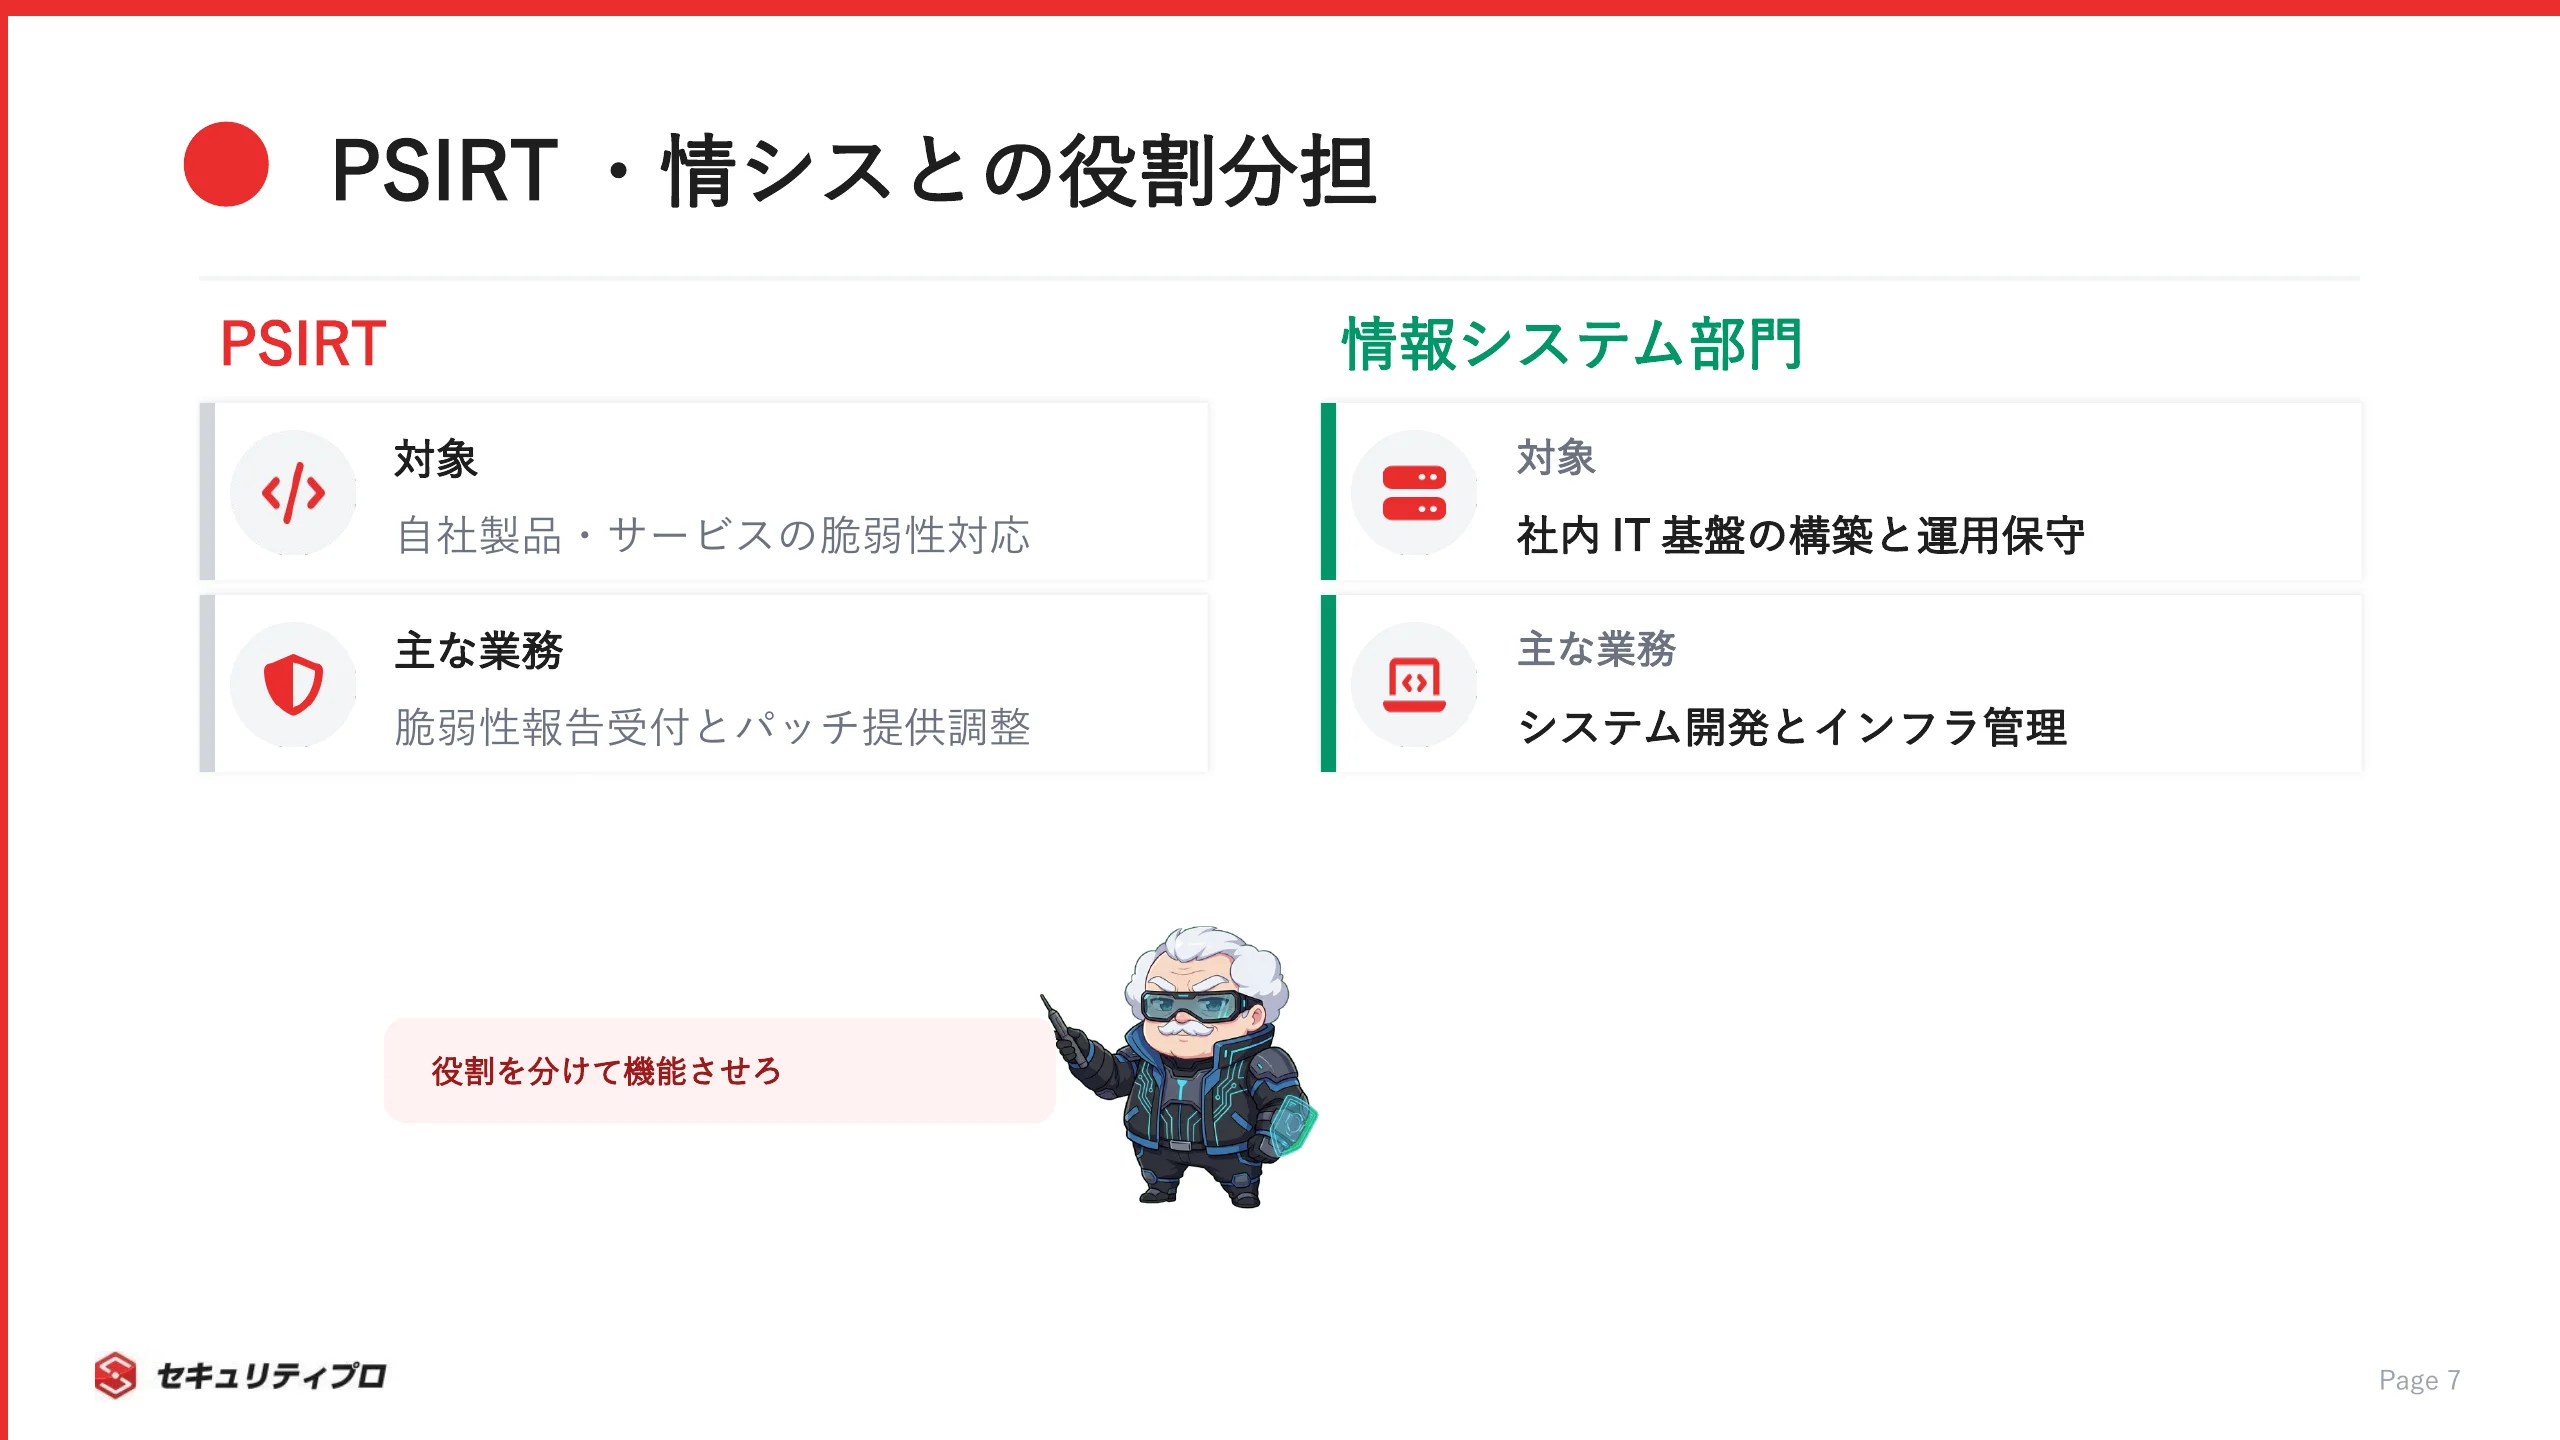
- CSIRTは組織全体のインシデント対応を担う
- PSIRTは自社が提供する製品・サービスの脆弱性対応を担う
- 情報システム部門は社内IT基盤の構築・運用を担う
PSIRT(Product Security Incident Response Team)は、自社製品の利用者を守る役割です。
たとえば製品の脆弱性報告を受け付け、修正パッチの提供を調整します。
実際にPSIRT領域では、EUサイバーレジリエンス法対応やガイドライン策定を担うフリーランス案件も出ています。
情シスとの線引きも大切です。
中小組織では、情シスがCSIRT機能を兼任するケースも多いです。
ただ「作る・運用する」情シスと「守る・対応する」CSIRTは目的が違うので、役割を意識して分けると機能します。
CSIRTの種類と社内外の位置づけ
CSIRTはひとつの型ではなく、誰のために対応するかで複数のタイプに分かれます。
自組織がどれに当たるかを見ていきましょう。
提供先で分かれるCSIRTのタイプ(社内向け・調整・ベンダー等)
CSIRTは「誰のために対応するか」でタイプが分かれます。
自組織がどれに当たるかを知ると、必要な機能が見えてきます。
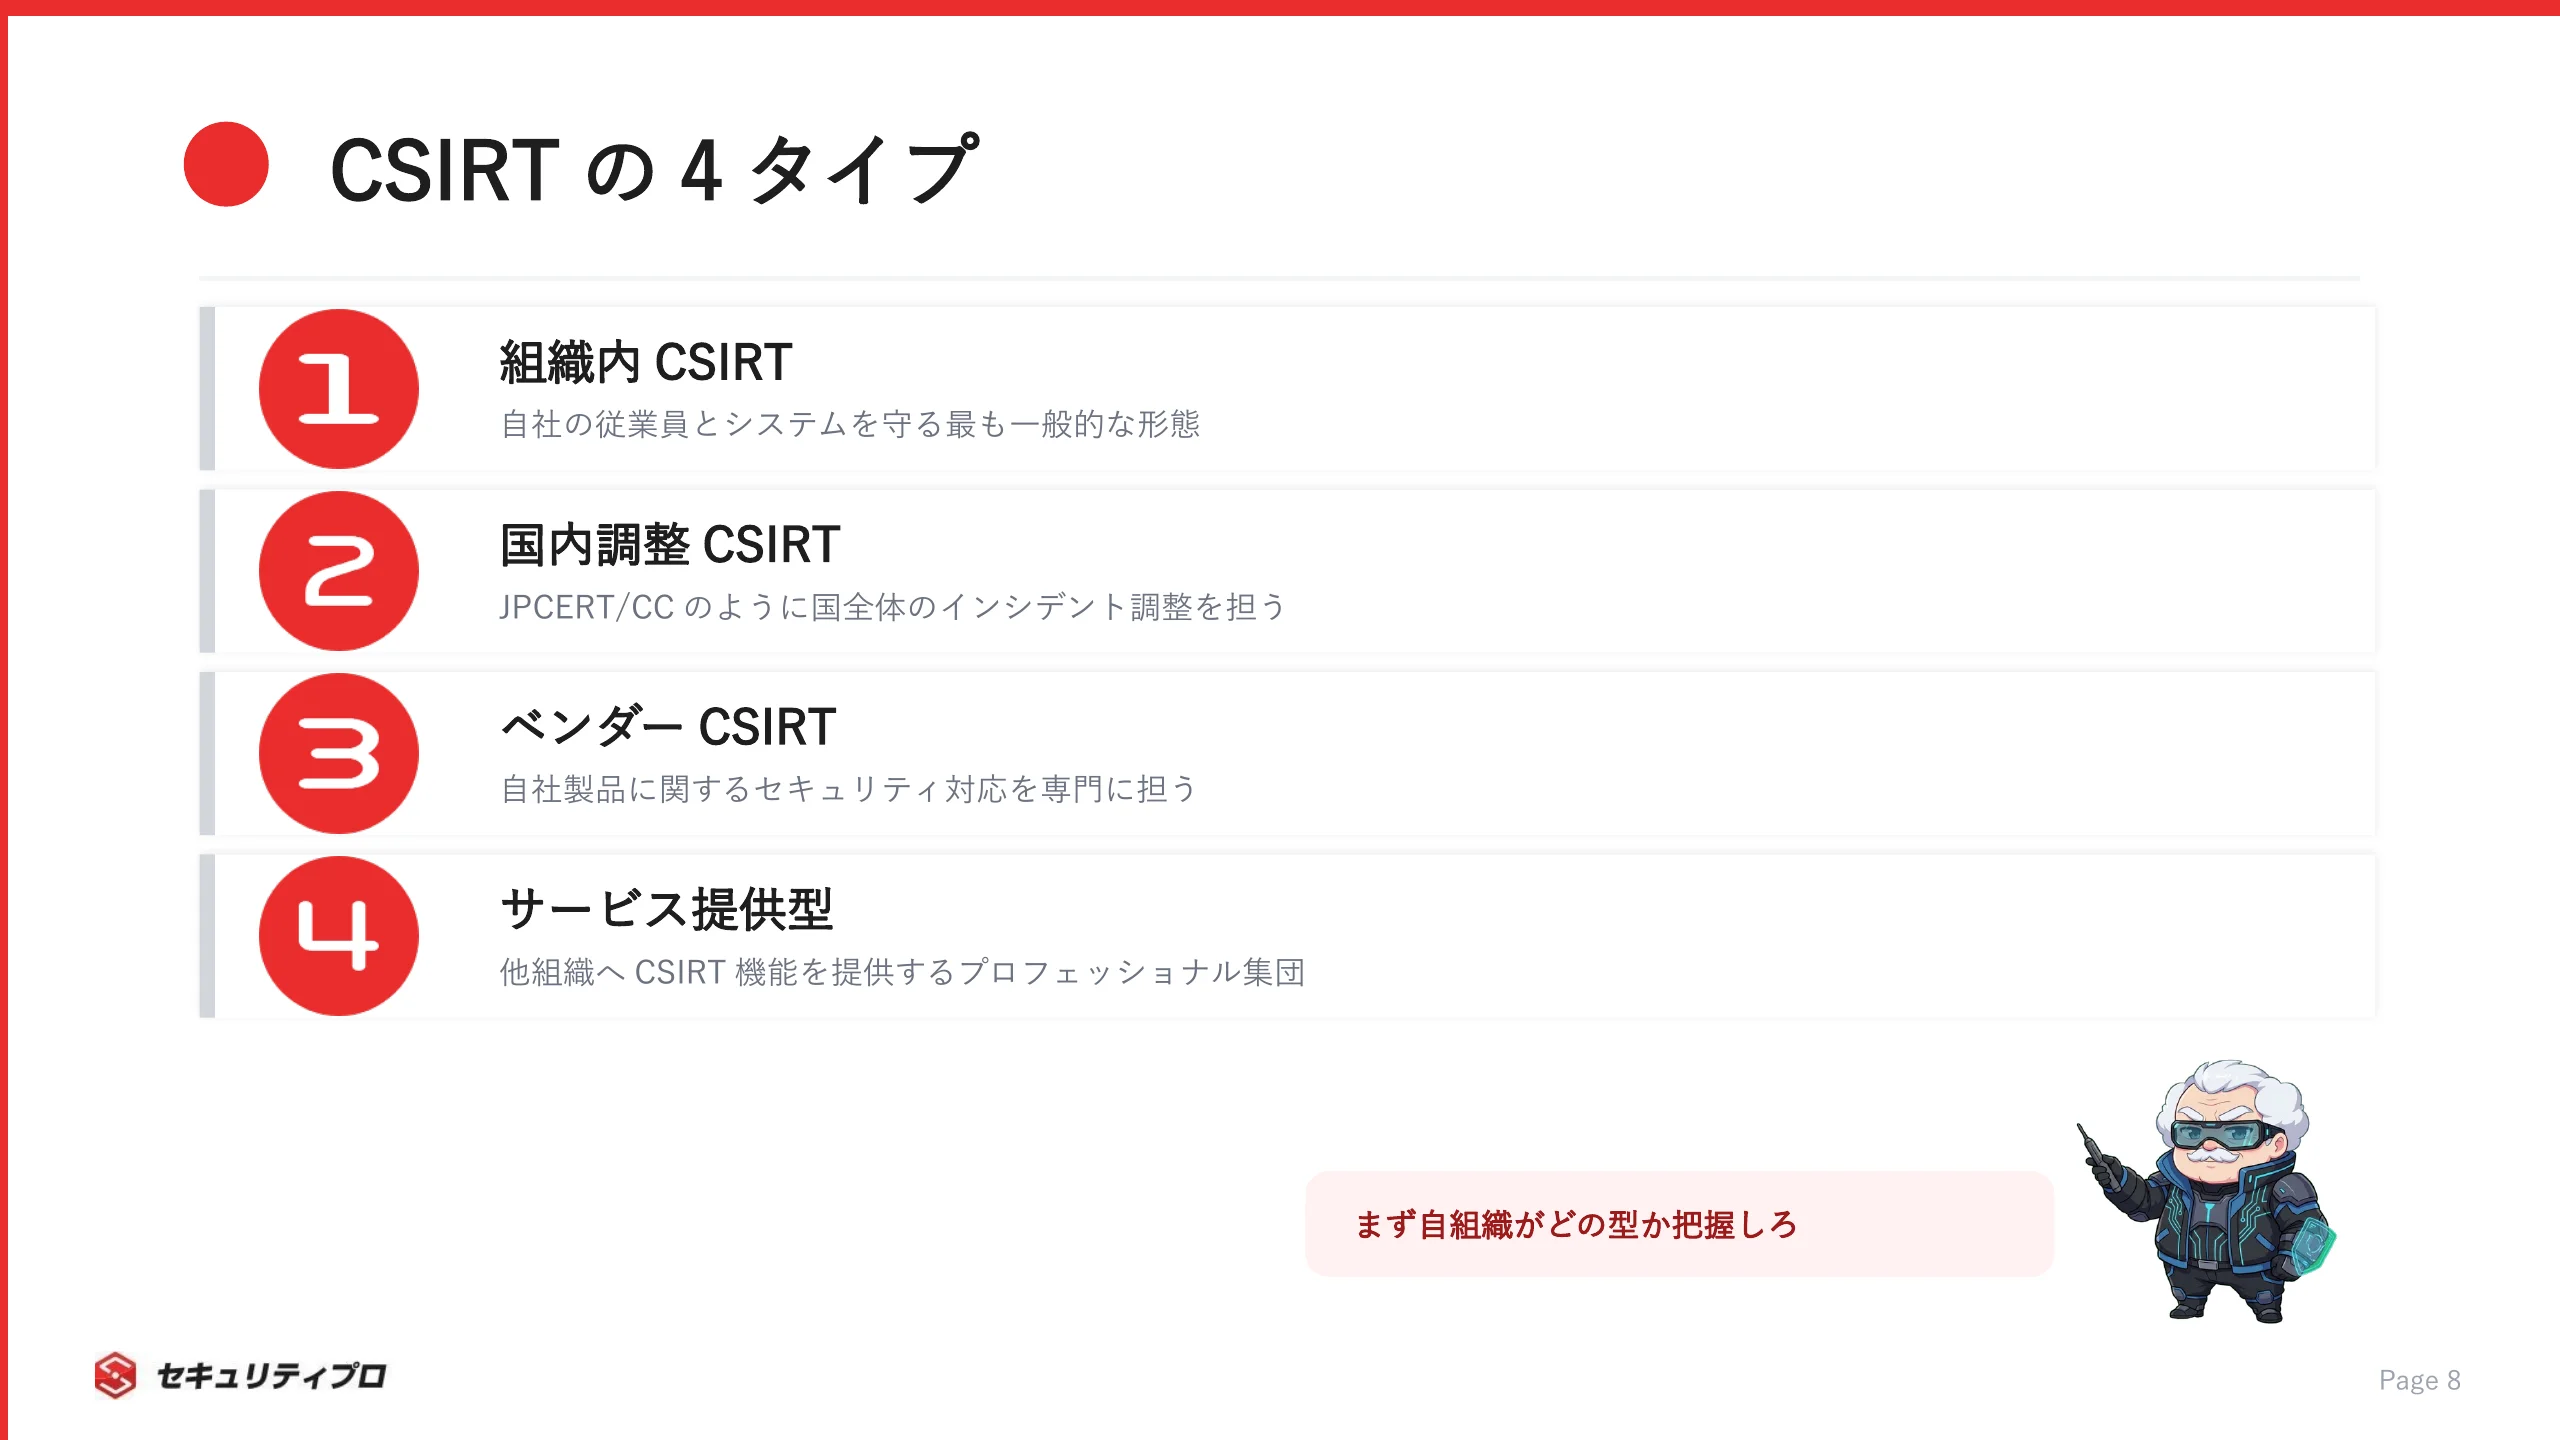
主なタイプは、以下の通りです。
- 組織内(Internal)CSIRT:自社の従業員・システムを守る
- 国内調整(National)CSIRT:国内全体の調整を担う(JPCERT/CCなど)
- ベンダー(Vendor)CSIRT:自社製品に関する対応を担う
- サービス提供型:他組織へCSIRT機能を提供する
多くの企業が該当するのは、組織内CSIRTです。
自社の事業とシステムを守ることが目的で、規模や業種に応じて体制を組みます。
社内での位置づけも見逃せません。
CSIRTは経営に近いガバナンス機能として置かれることが増えています。
実際に、セキュリティガバナンス推進とCSIRT体制構築を支援するフリーランス案件もあります。
現場対応だけでなく、全社的な意思決定に関わる立ち位置だと理解しておくとよいです。
日本と世界の連携組織 NCAとFIRSTの役割
CSIRTは1組織で完結せず、組織同士で連携します。
その中心が、日本のNCAと国際的なFIRSTです。
2つの組織の役割は、次の通りです。
- 日本シーサート協議会(NCA):国内CSIRT間の情報共有・連携の場
- FIRST:世界のインシデント対応チームをつなぐ国際的な連合体
NCAは2007年に発足し、現在は650を超えるチームが加盟しています(2026年時点、日本シーサート協議会)。
CSIRT同士が知見や脅威情報を共有し、対応力を底上げする狙いがあります。
こうした連携組織への参加は、キャリアの面でも意味があります。
最新の脅威情報に触れられて、他社のセキュリティ担当者との人脈も広がります。
組織の信頼性を高めるだけでなく、個人の専門性を磨く場にもなります。
会社の垣根を越えて助け合ってるんでしゅね、なんか心強いでしゅ!
攻撃者は情報を共有し合っている。守る側が孤立していては勝てん。連携は生存戦略だ。
CSIRT構築の進め方とスモールスタートのポイント
「作れ」と言われても、いきなり完璧な体制は要りません。
現実的な立ち上げ手順を見ていきます。
構築のステップと最初に整備すべき規程・体制図
CSIRT構築は、経営層の合意から始めるのが成功の近道です。
どんなに現場が動いても、権限と予算がなければ有事に機能しません。
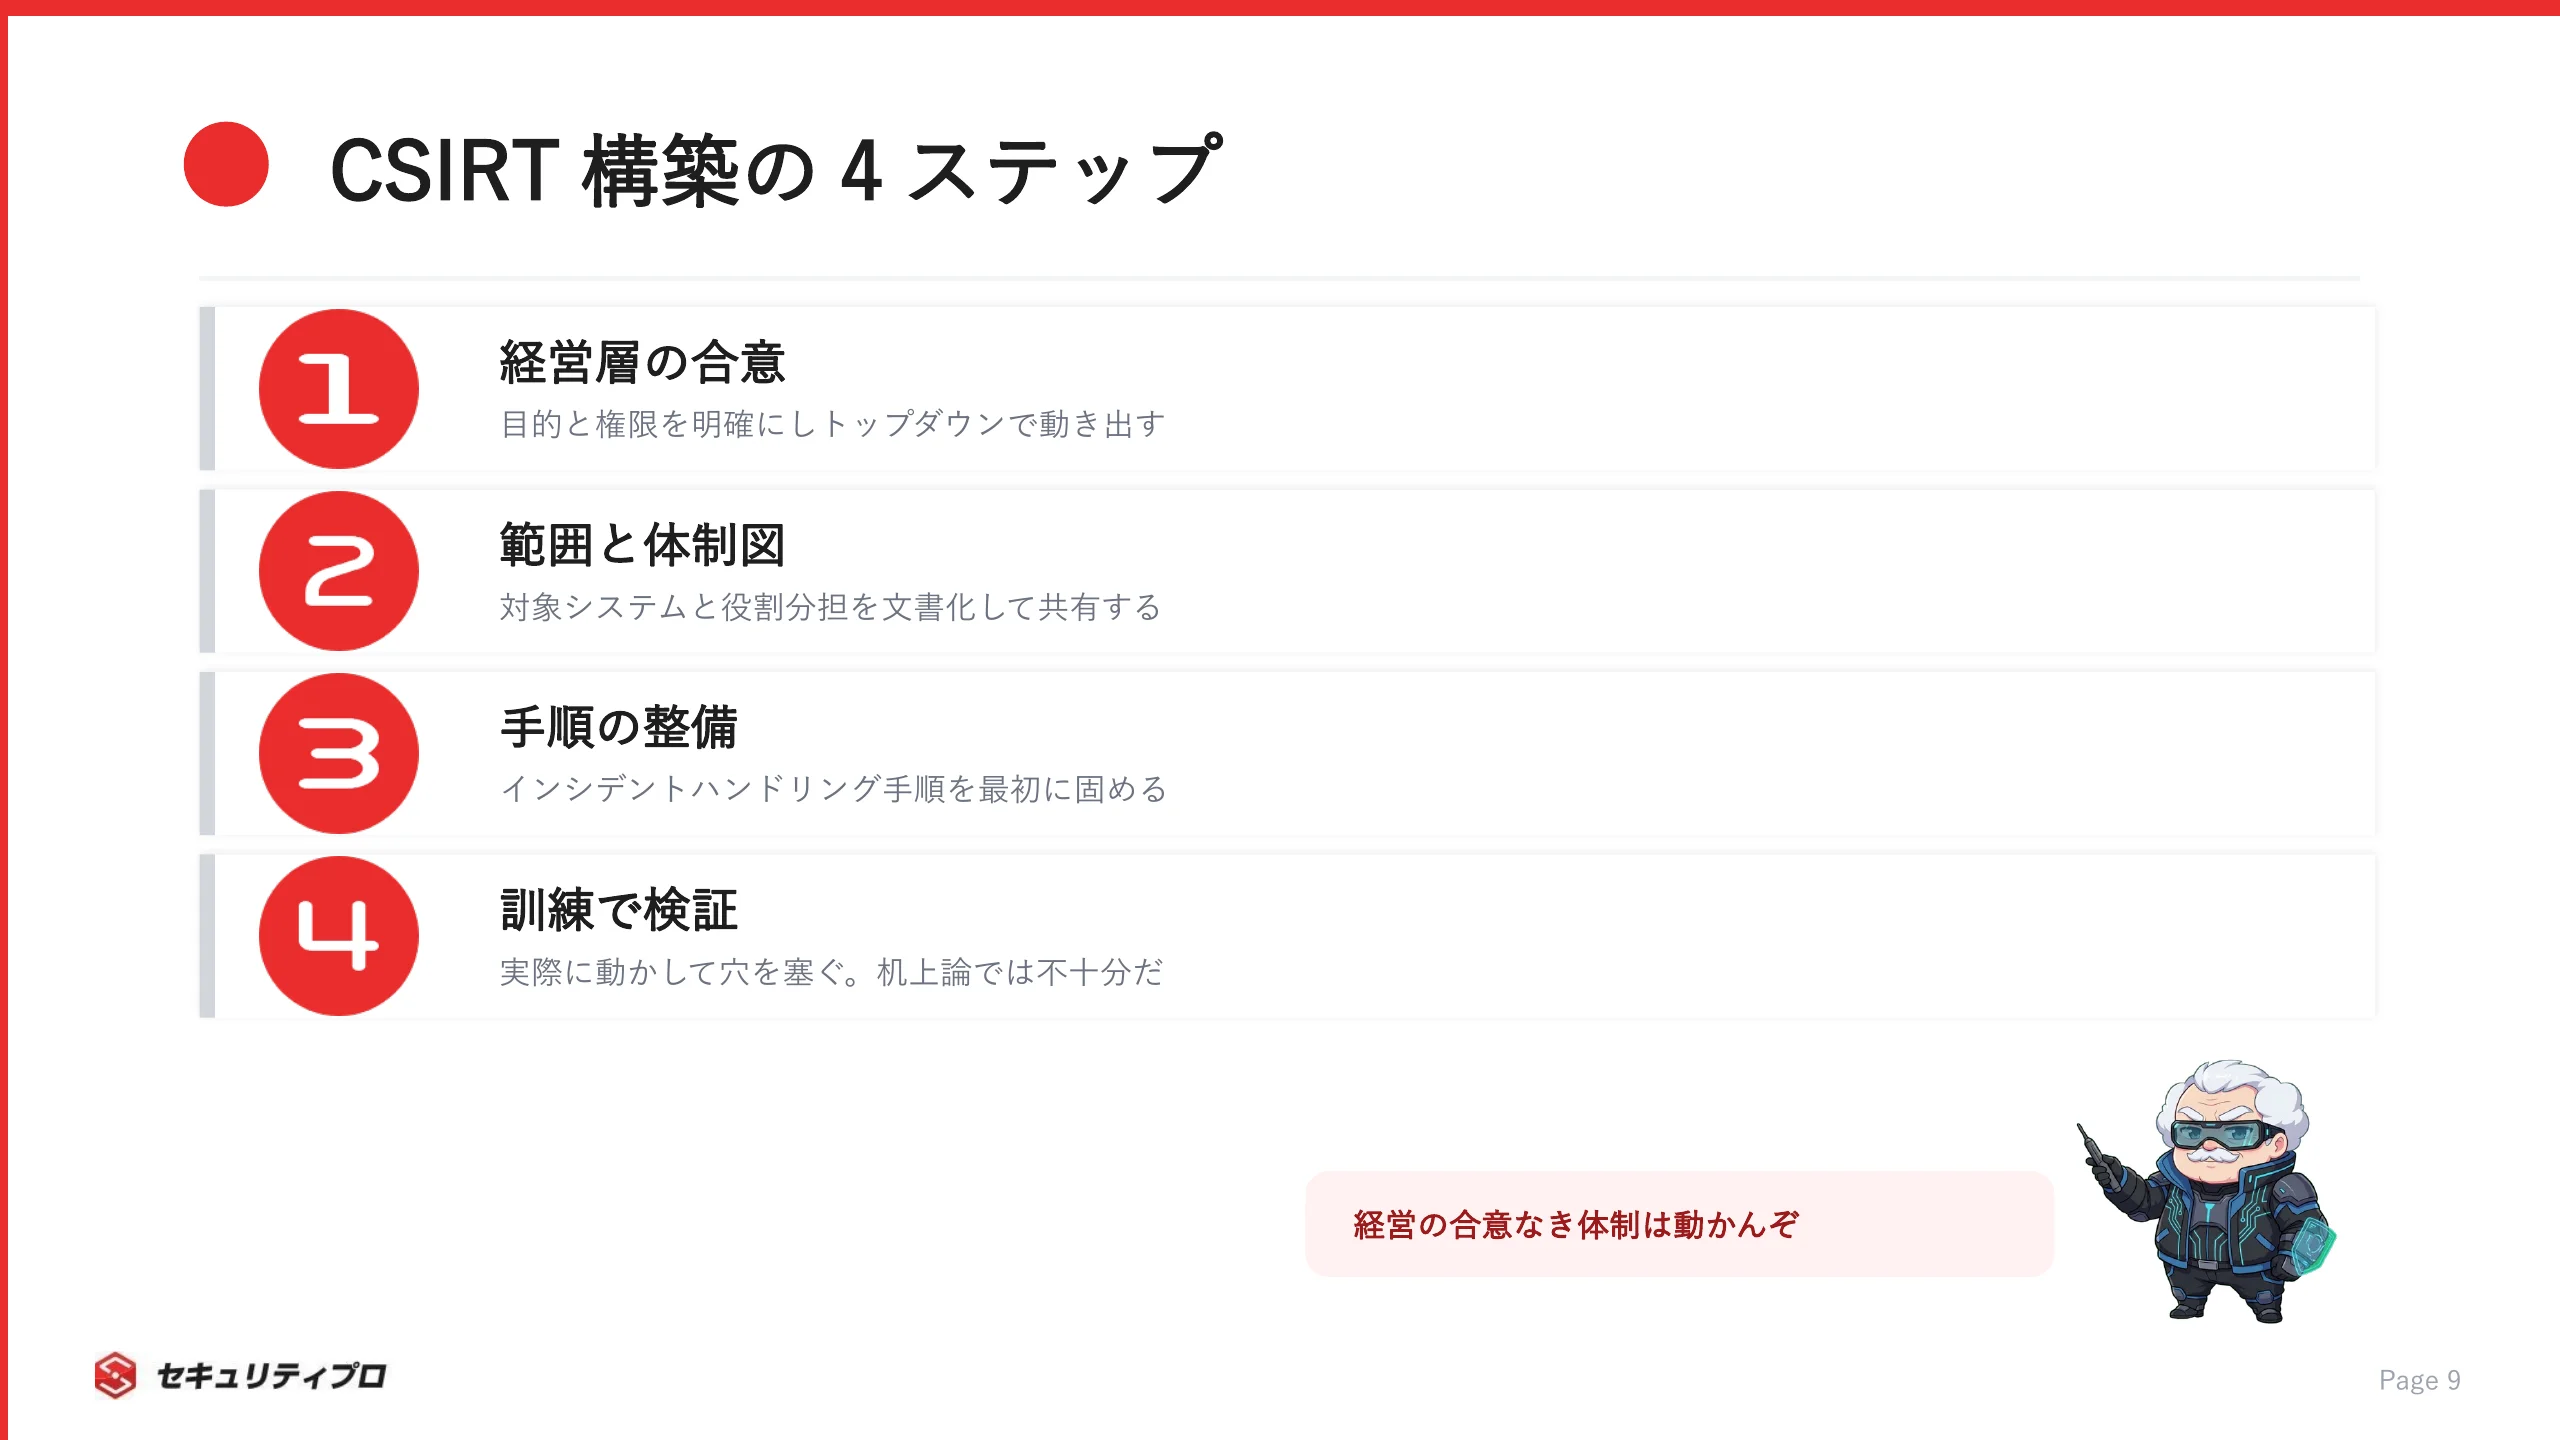
現実的な立ち上げの順序は、次の通りです。
- 経営層の合意形成と目的の明確化
- 対応範囲(対象システム・拠点)の定義
- 体制図と役割分担の作成
- インシデントハンドリング手順の整備
- 訓練による実効性の検証
JPCERT/CCのCSIRTガイドでも、経営層の理解を起点に据えることが重視されています(JPCERT/CC『CSIRTガイド』)。
最初から全部そろえる必要はありません。
まず整えるべきは、次の3点です。
- 誰に連絡するかの連絡ルート
- 何をもって動くかの判断基準
- 社内外の緊急連絡先リスト
この3点があるだけで、初動の混乱はぐっと減ります。
中小企業でも回す外部活用(MSSP・仮想CSIRT・兼任体制)
専任者がゼロでも、CSIRTは組めます。
兼任と外部委託を組み合わせれば、実効性のある体制になります。
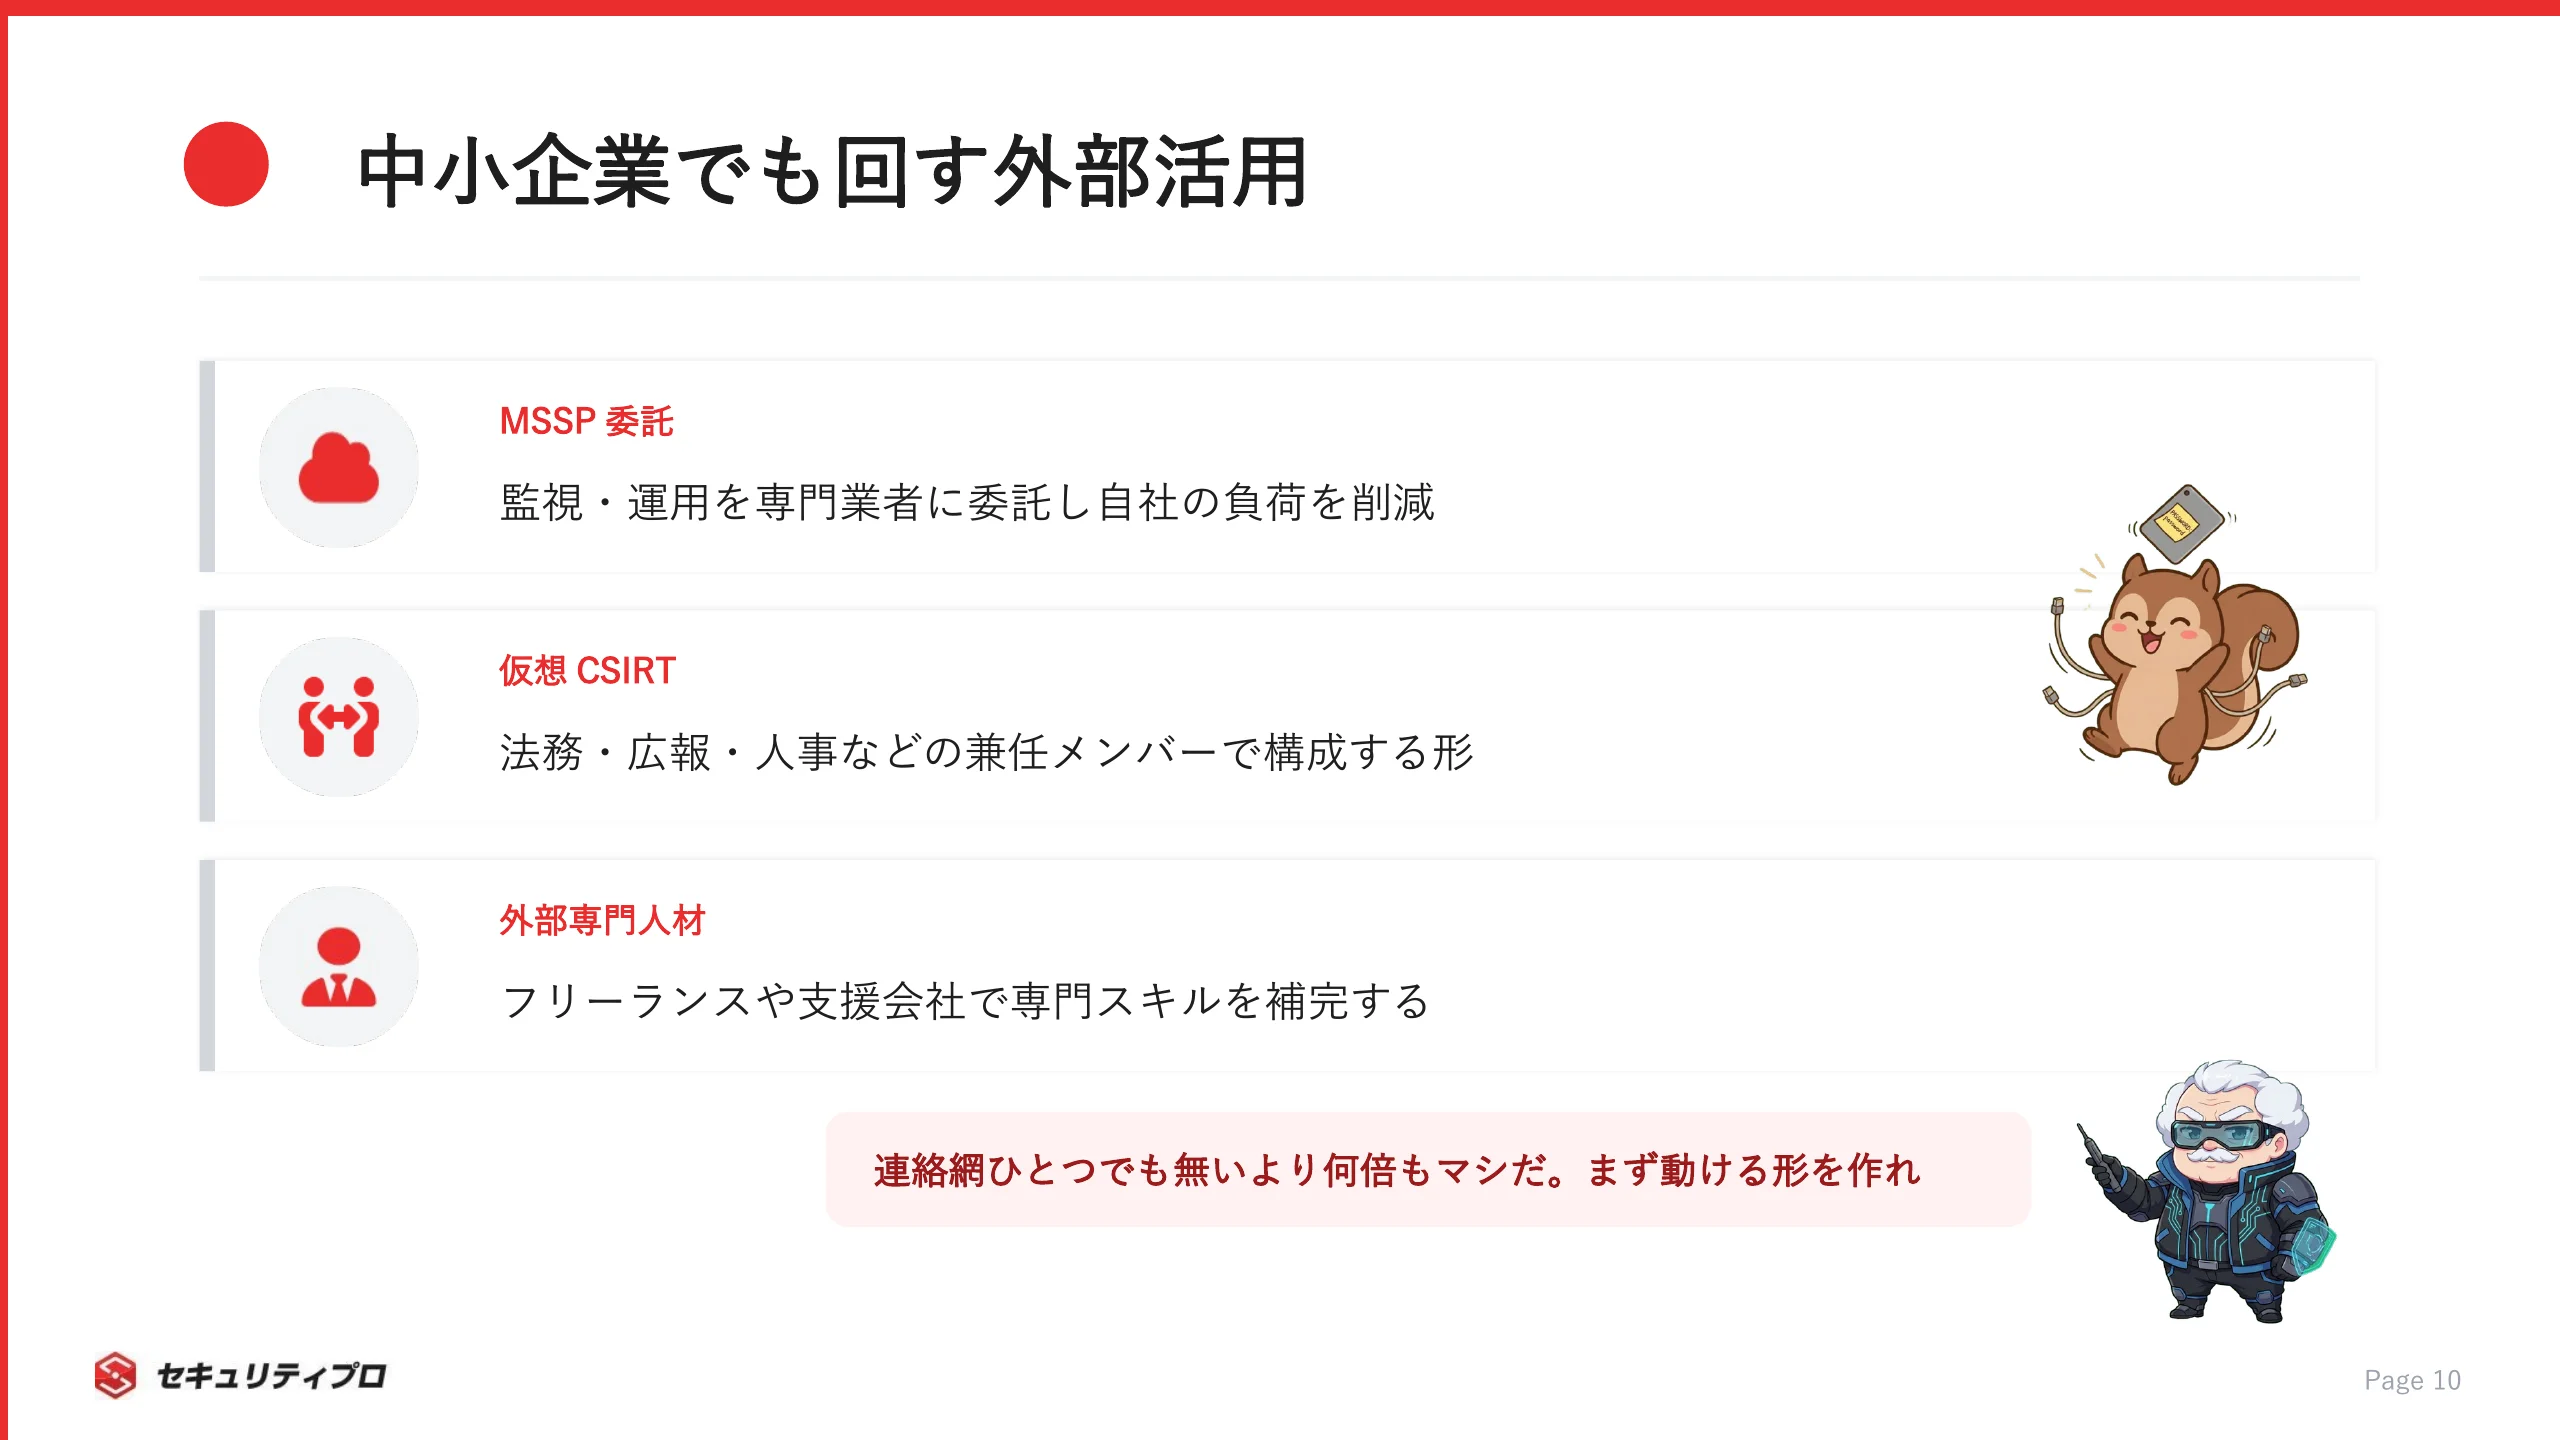
現実的な選択肢は、以下の通りです。
- MSSP(マネージドセキュリティサービス)への監視委託
- クラウド型のセキュリティツール活用
- 仮想CSIRT(法務・広報・人事などの兼任チーム)
仮想CSIRTは、専任部署を持たず、必要なときに関係部門が集まる形です。
インシデントは技術だけで解決せず、広報や法務の判断が欠かせません。
だからこそ、この形は理にかなっています。
保険業界などでは、CSIRT体制の強化を外部人材が支援するフリーランス案件もあります。
自社リソースの限界を、外部の専門人材で補う。
この発想が現実的です。
「小さく始めて育てる」スモールスタートが、無理なく続けるコツです。
専任じゃなくてもいいって聞いて、ちょっと安心したでしゅ…!
完璧な体制を待つな。連絡網ひとつでも、無いよりは何倍もマシだ。まず動ける形を作れ。
CSIRTに求められる人材像とスキル・資格
ここからはキャリアの話です。
CSIRT人材に必要なスキルと、評価される資格を見ていきましょう。
技術スキルとソフトスキル(調整力・マネジメント)
CSIRTは技術力だけの世界ではありません。
むしろ、社内外を動かす調整力やマネジメント力がものを言います。
CSIRTで担う代表的なロールは、次の通りです。
- インシデントコマンダー:対応全体を指揮する
- トリアージ担当:優先順位を判断する
- 広報窓口:社外への情報発信を担う
- 法務窓口:報告義務や法的対応を担う
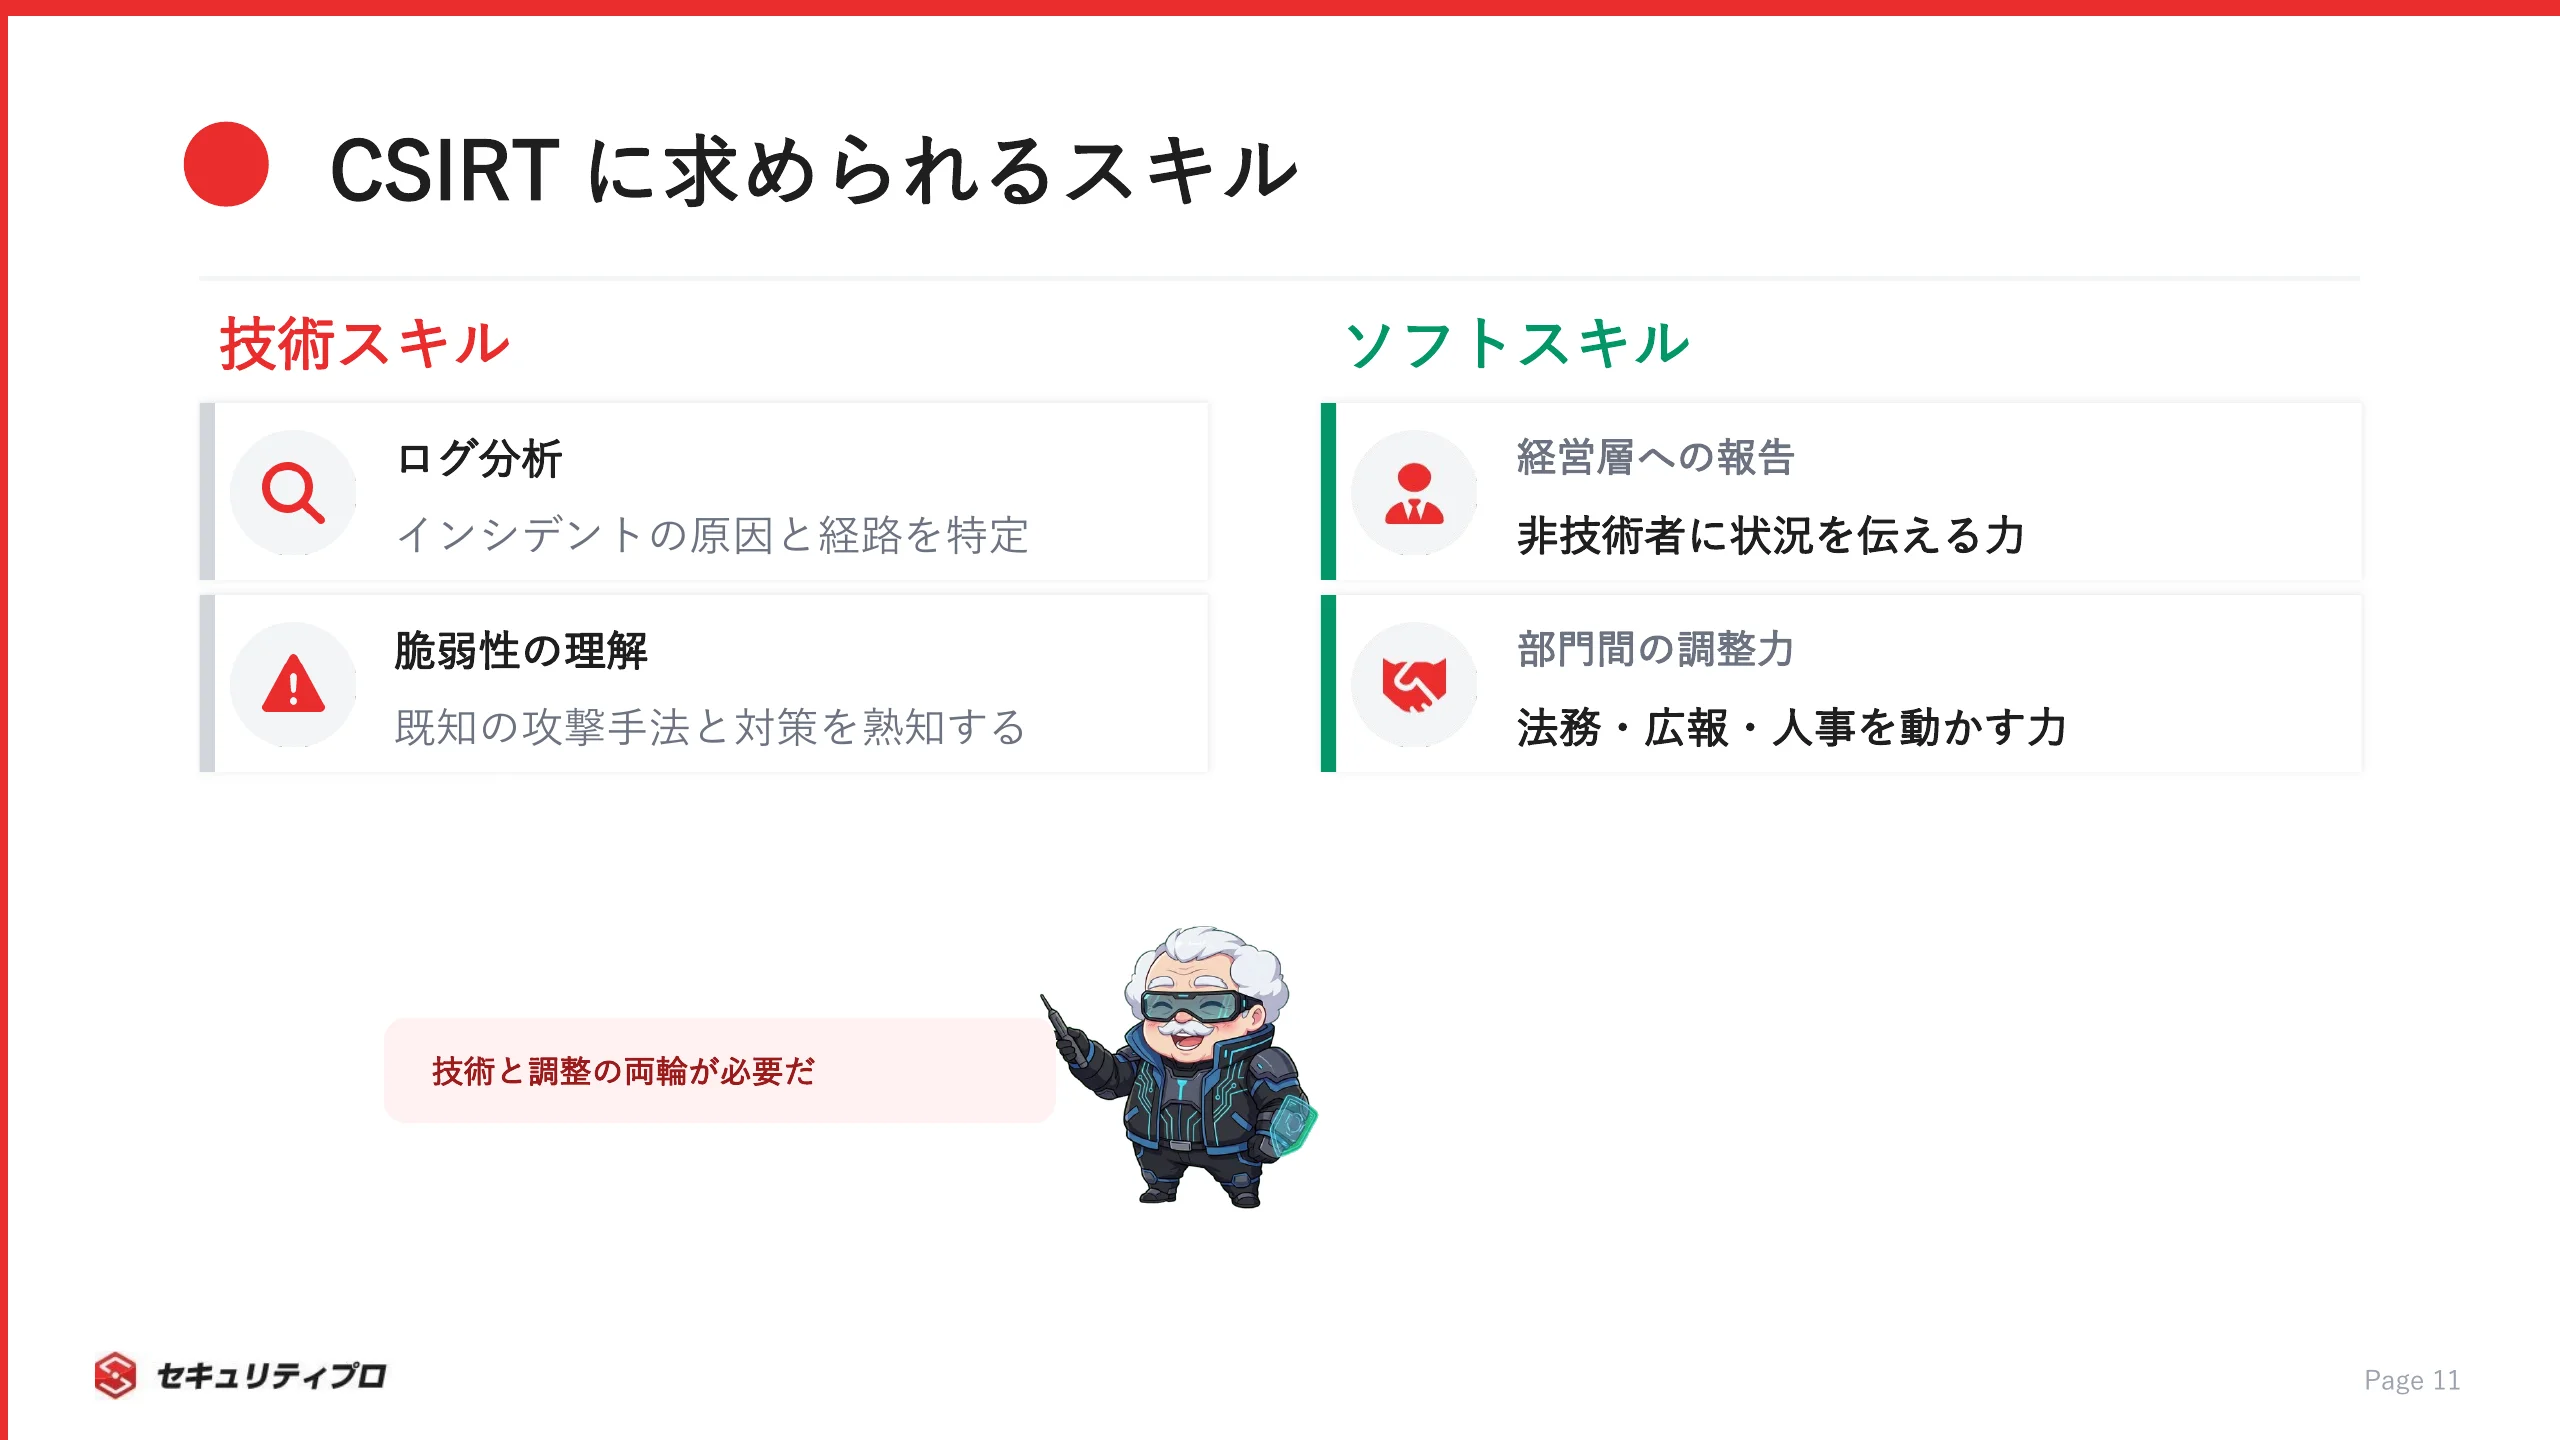
技術スキルとしては、ログ分析・トリアージ・脆弱性の理解などが求められます。
一方で、経営層への報告、関係部門との調整、法規制の知識といったソフトスキルも同じくらい大切です。
インシデント対応は、多職種の協働で進みます。
技術がわからなければ不適格、というわけではありません。
早合点するな。調整役や広報、法務窓口もCSIRTの要だ。技術一辺倒のチームは、いざという時に社内で浮くぞ。
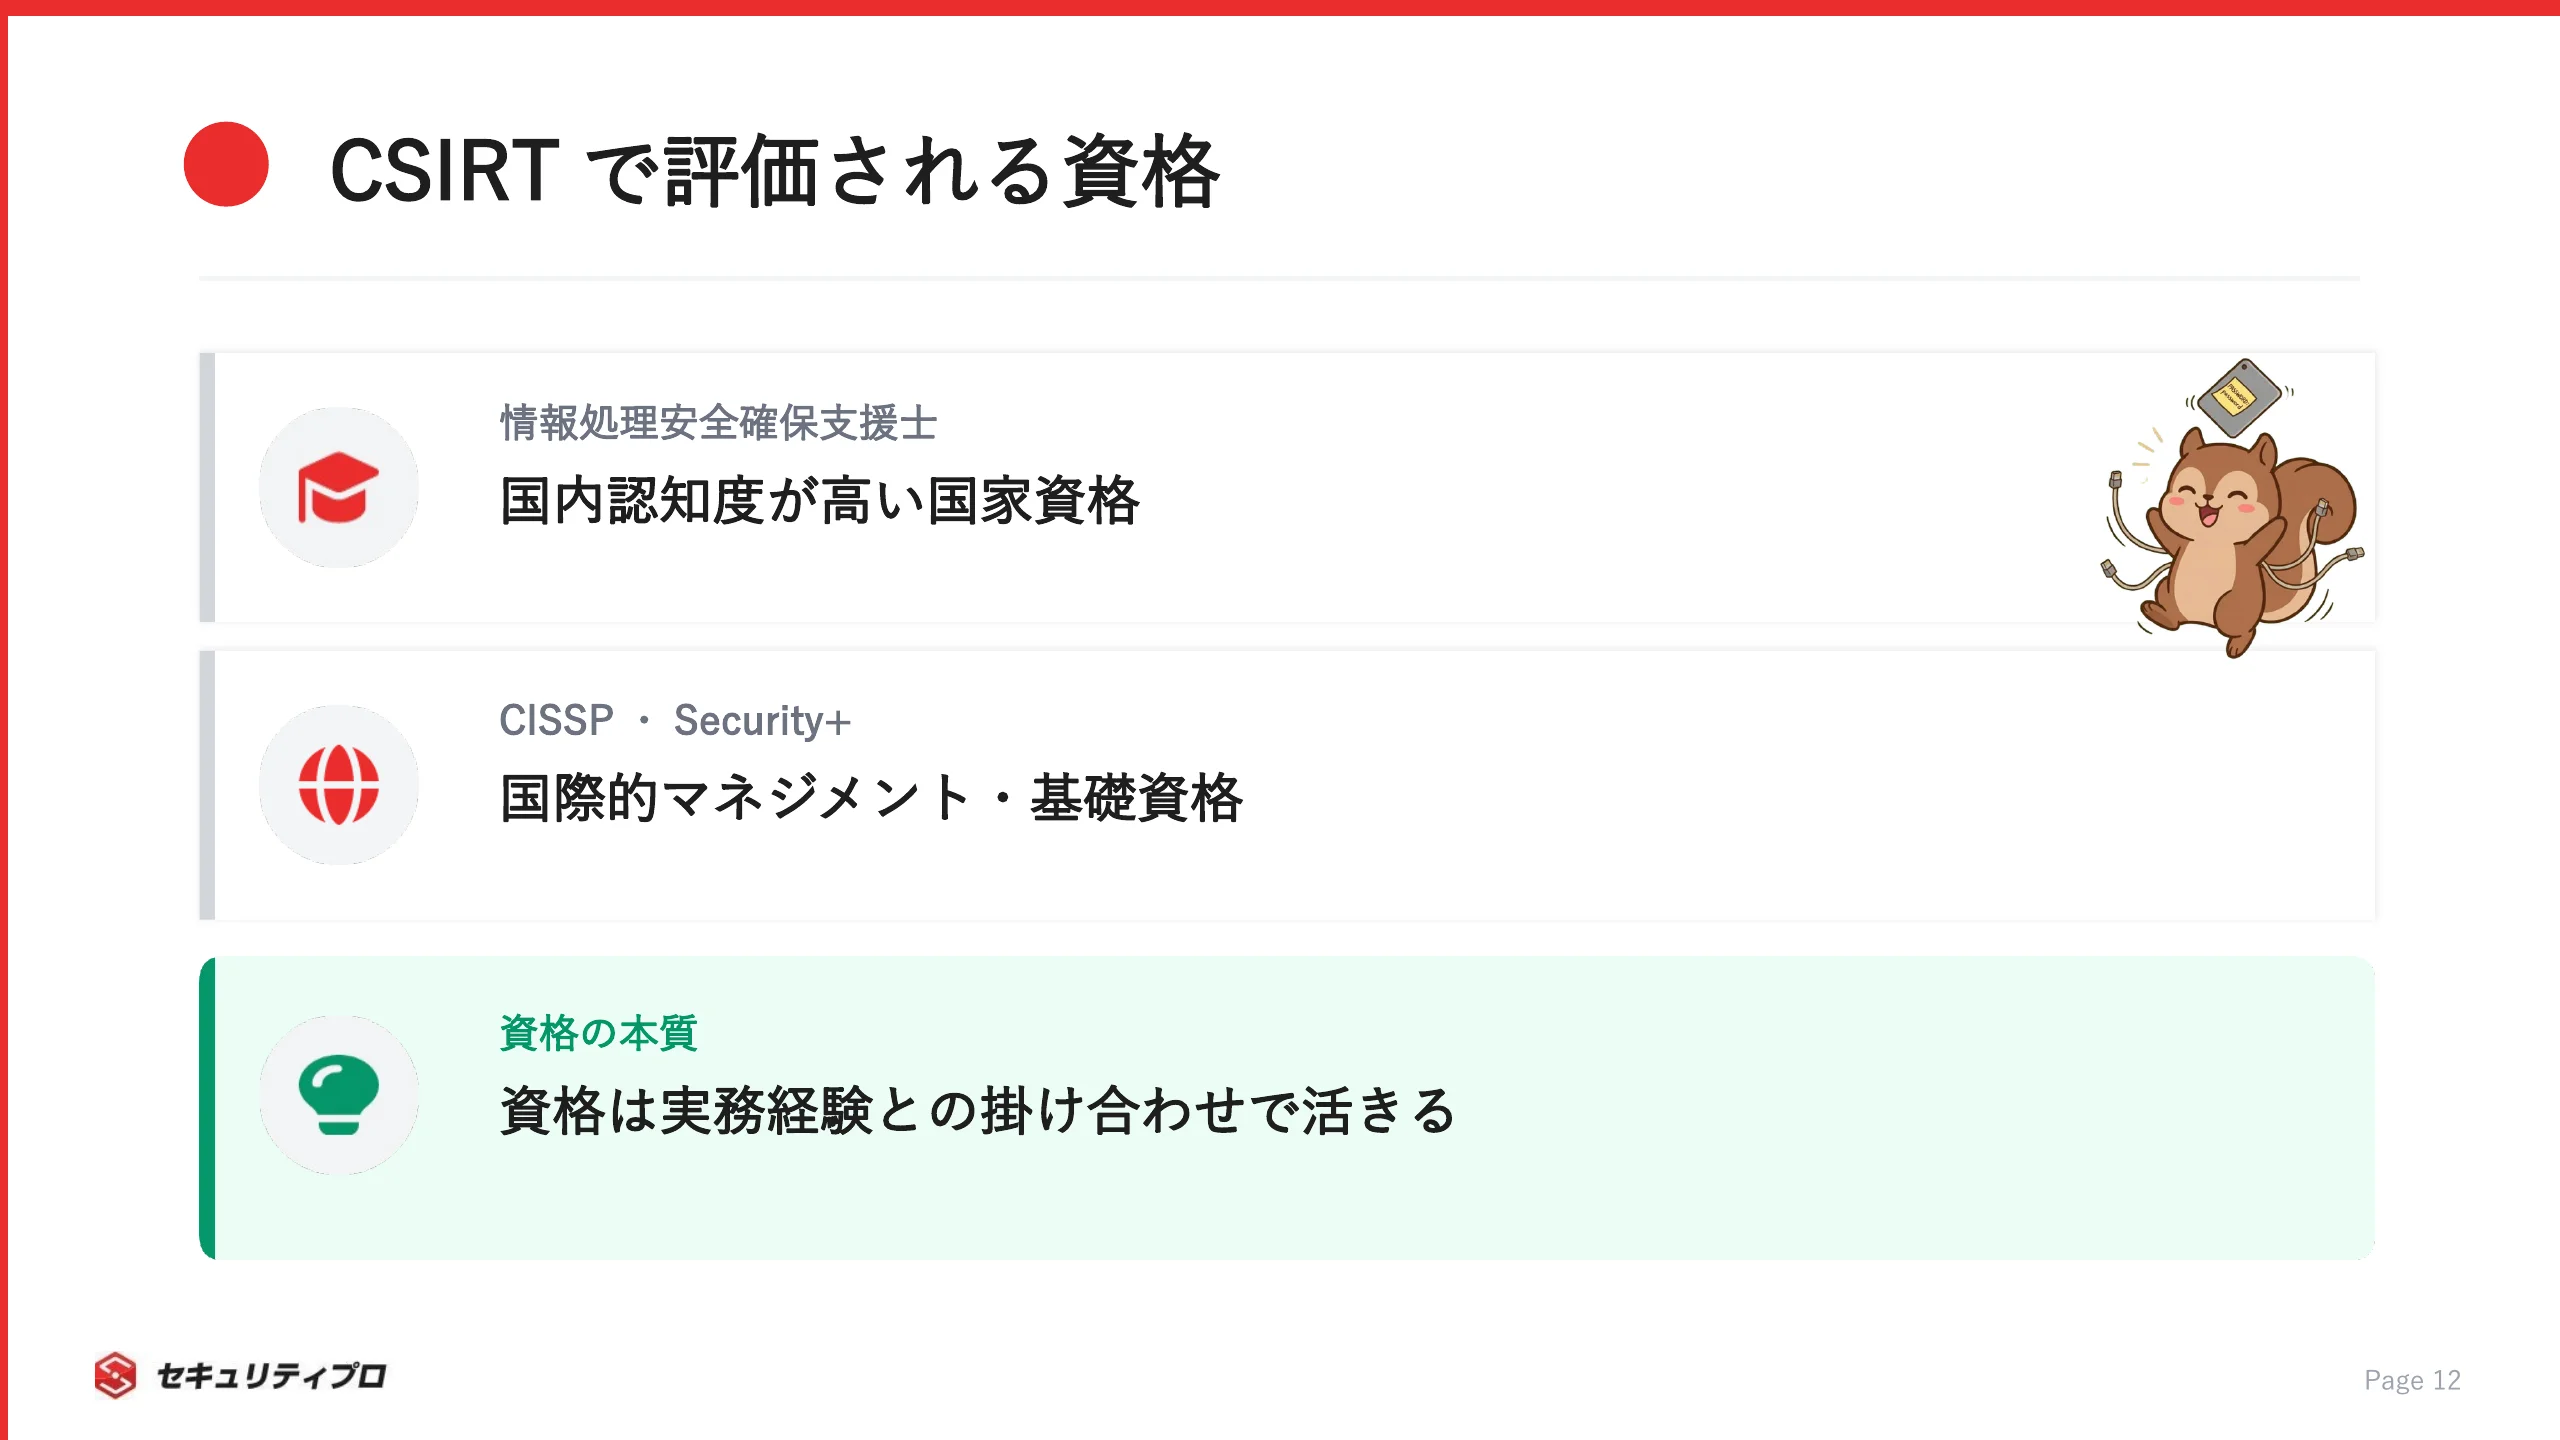
評価される資格(情報処理安全確保支援士・CISSP・CompTIA Security+)
資格は、スキルを客観的に示す手段として有効です。
実務経験を補完する位置づけで、まずひとつ取得しておくと選択肢が広がります。
CSIRT領域で評価されやすい資格は、以下の通りです。
| 資格 | 位置づけ |
|---|
| 情報処理安全確保支援士 | 2016年創設のセキュリティ分野の国家資格 |
| CISSP | 情報セキュリティの国際的なマネジメント資格 |
| CompTIA Security+ | 基礎を体系的に押さえる入門〜中級資格 |
情報処理安全確保支援士は、2016年10月に登録制の国家資格として創設されました(IPA『情報処理安全確保支援士(登録セキスペ)』)。
国内案件では認知度が高く、評価につながりやすい資格です。
ただ、資格は取れば終わりではありません。
実務でどう使えるかが問われます。
まずひとつ取得し、実際のインシデント対応や運用で経験を積む。
この掛け合わせが、市場での評価を押し上げます。
自分のスキルがどの案件で評価されるのか気になる方は、セキュリティプロ・フリーランスで案件の傾向を確認できます。
CSIRT人材のキャリアと年収・フリーランス案件の実態
CSIRTの経験は、市場でどう評価されるのでしょう。
年収・単価・キャリアパスの実態を見ていきます。
実際に案件を見ていると、CSIRTやインシデント対応の実務経験がある方は、エントリー後の引き合いが早い印象です。
年収・単価相場とキャリアパス
CSIRT人材の市場価値は、経験とともに上がっていきます。
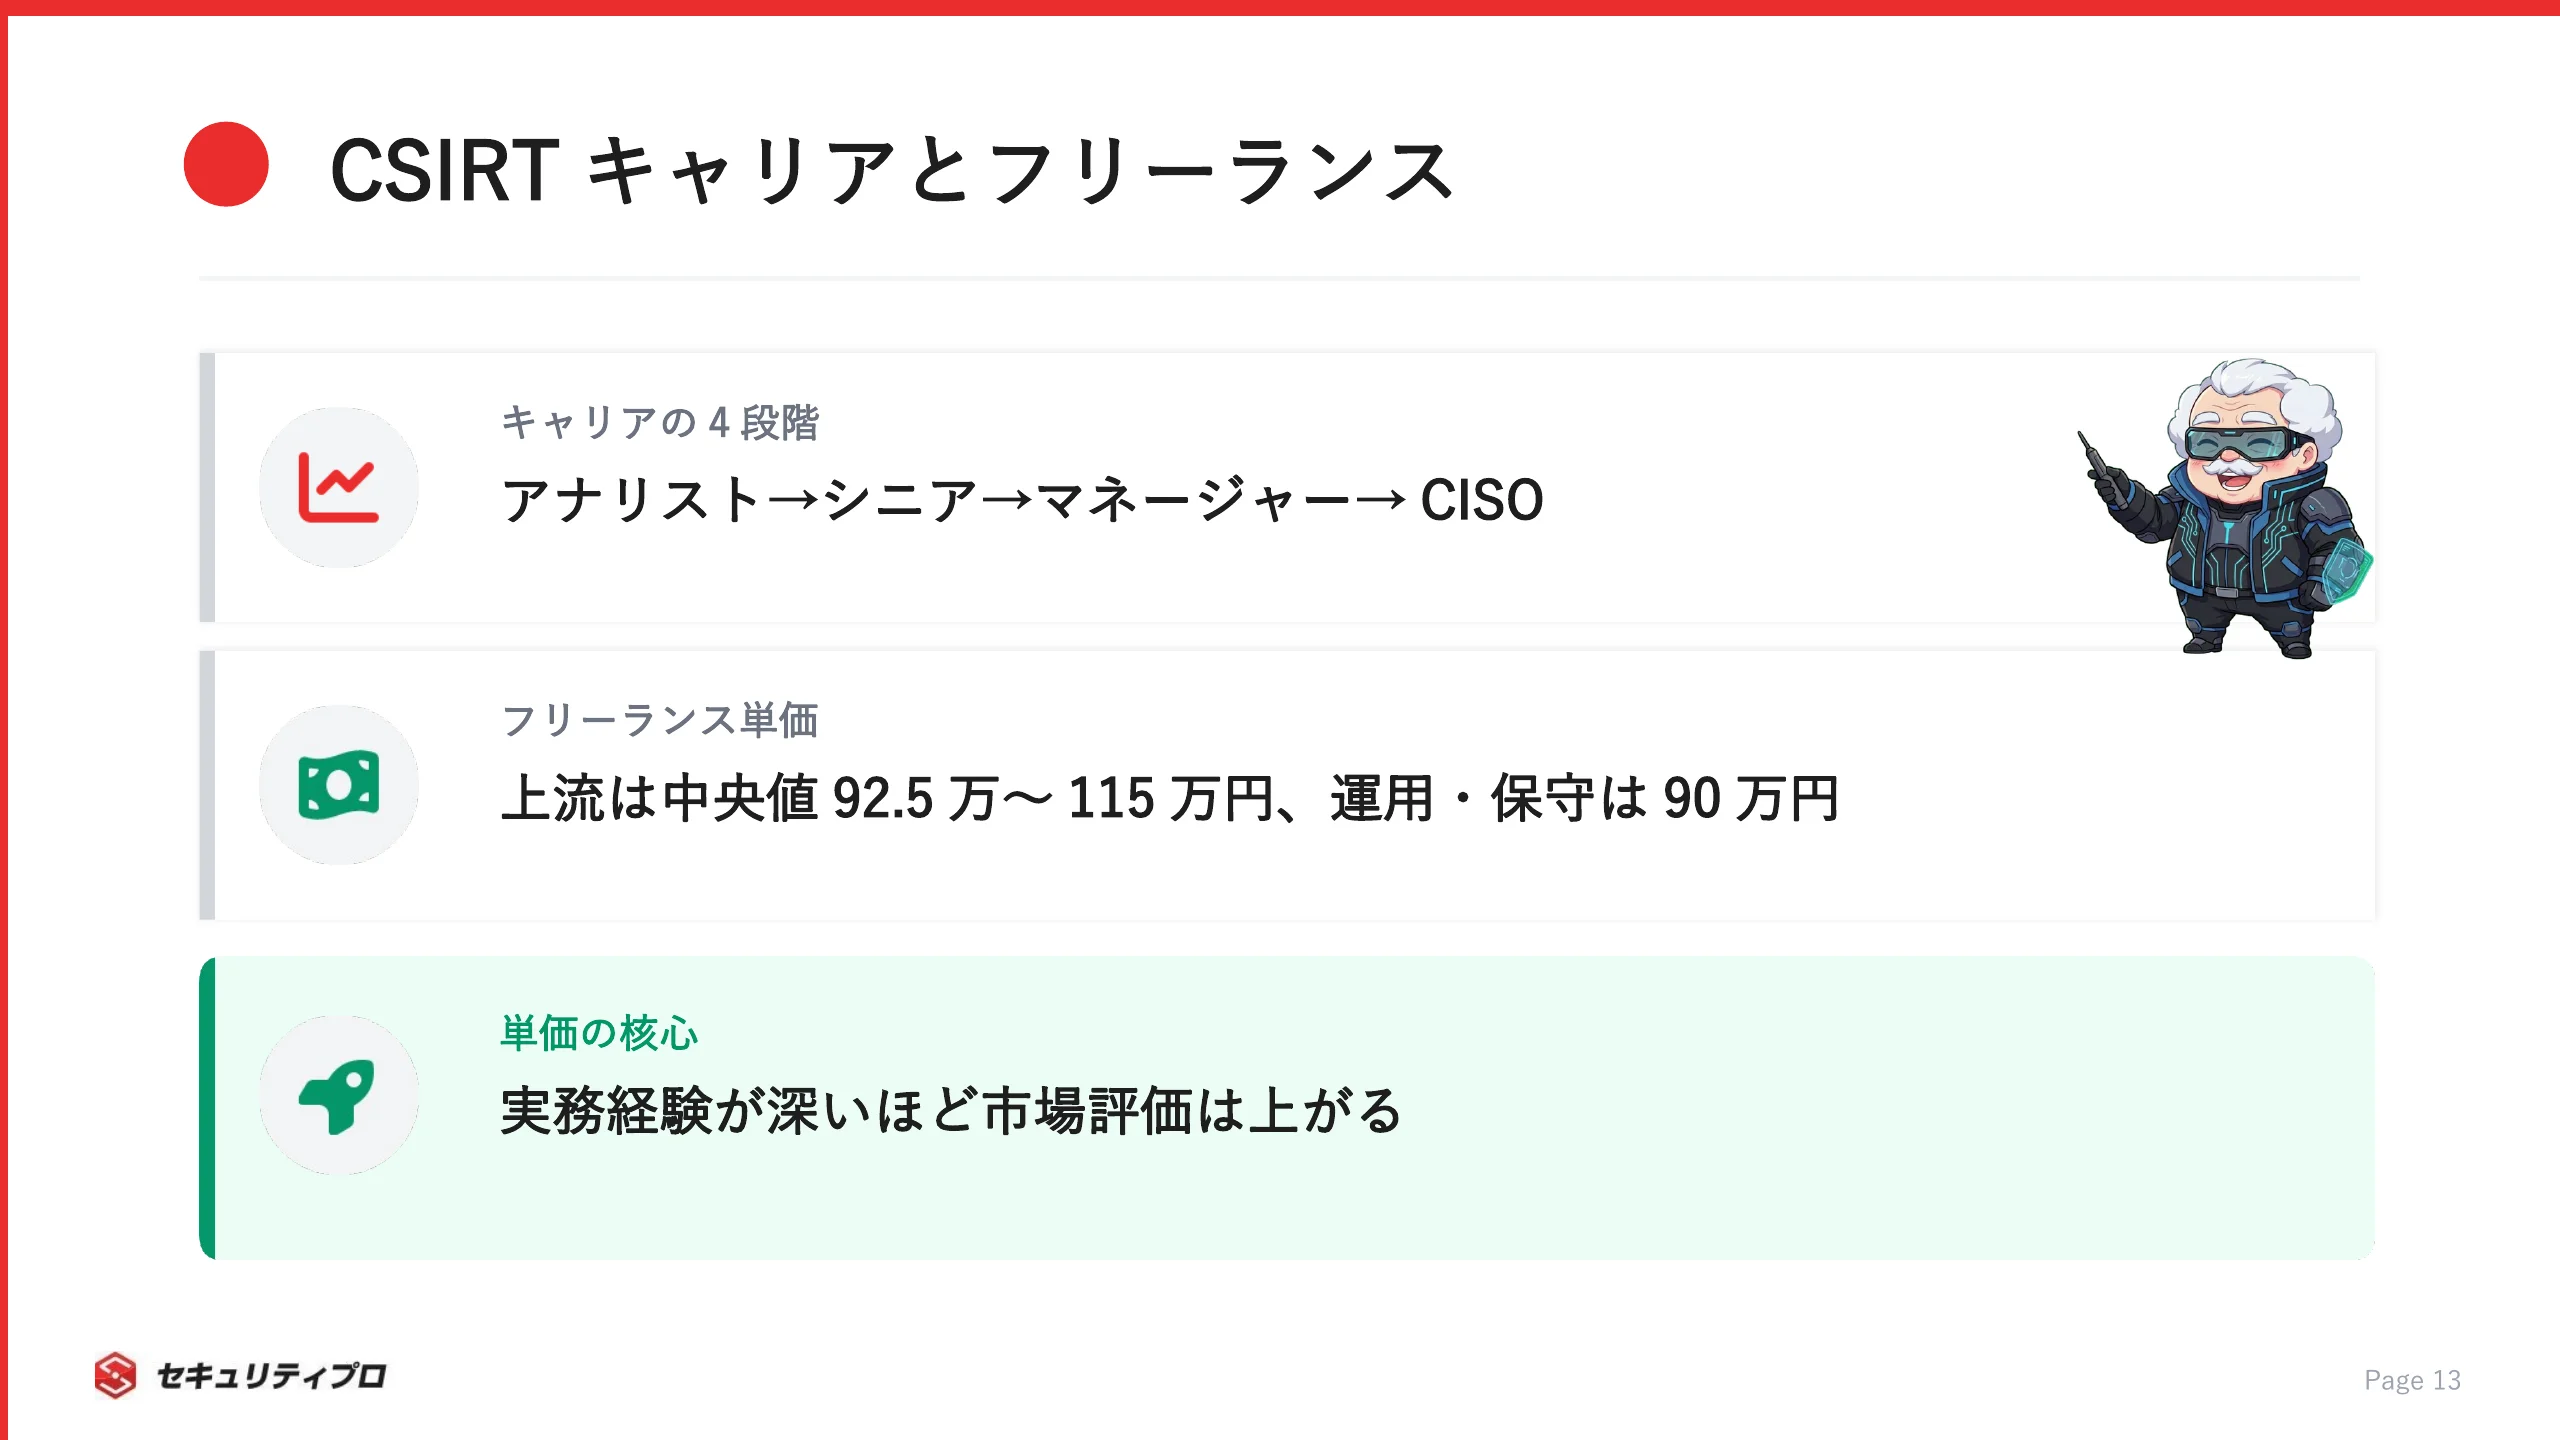
キャリアの階段は、おおむね次のように進みます。
- アナリスト:ログ分析・一次対応を担う
- シニアアナリスト:分析・判断をリードする
- マネージャー:チーム運営と対外調整を担う
- 責任者(CSIRT長・CISO):全社の意思決定を担う
フリーランスの単価感は、当社が公開しているセキュリティフリーランス案件の実データが参考になります。
当社の公開案件118件では、月額単価は全体で中央値92.5万円(レンジ50〜180万円)です。
CSIRT・インシデント対応が関わる運用・保守領域は51件で中央値90万円(50〜130万円)、設計・要件定義といった上流工程では中央値92.5万〜115万円と、専門性が単価に反映されやすい傾向が見て取れます(当社公開のセキュリティフリーランス案件の集計・2026年9月時点)。
CSIRTやインシデント対応の実務経験は、この専門性を裏づける材料になります。
正社員の年収は、比較材料として押さえておくとよいです。
経験や役割で幅が大きく、責任者クラスになるほど上がる傾向があります。
数字は公開相場の目安に過ぎず、実際の評価は実績次第です。
正社員としての転職を検討するなら、セキュリティプロ・テンショクで求人の傾向を確認できます。
フリーランス・案件としてCSIRTに関わる道
CSIRTの経験は、フリーランス案件としても価値があります。
インシデント対応・脆弱性診断・体制構築支援などが、案件として存在します。
フリーランスで関わりやすい領域は、以下の通りです。
- インシデント対応・フォレンジック支援
- 脆弱性診断・ペネトレーションテスト
- CSIRT体制の構築・高度化支援
単価を左右するのは、ひとつの専門領域での圧倒的な実績です。
広く浅くよりも、深い専門特化のほうが単価は上がりやすい傾向があります。
実際に金融機関では、CSIRT高度化やガイドライン準拠を担うフリーランス案件も出ています。
独立の目安として、実務経験3年に資格ひとつ、という水準が挙げられることもありますが、あくまで一例です。
CSIRTの実務は、そのまま独立後の武器になります。
じゃあ、CSIRTの経験って、フリーランスになっても使えるんでしゅね!
現場でログを読み、修羅場をくぐった経験は、資格何個分にも勝る。案件で稼ぎたいなら、まず自分の専門を一本立てろ。
セキュリティプロ・フリーランスでは、CSIRTやインシデント対応の案件を紹介しています。
自分の経験がどの案件で活きるか知りたい方は、セキュリティプロ・フリーランスに登録して案件相談から始めてみてください。
まとめ:CSIRTを理解しキャリアの選択肢に変える
CSIRTは、組織のセキュリティインシデントに対応する専門チームです。
最後に要点を整理します。
- CSIRTは検知後の対応・復旧と、平時の備えの両輪を担う
- SOCは監視・検知、CSIRTは分析・対応で連携する
- 専任者がいなくても兼任と外部活用で構築できる
- 求められるのは技術力に加えて調整力、資格は実務の補完
CSIRTの知識と実務経験は、これからのキャリアで確かな武器になります。
まずは動ける形をひとつ作ることから始まります。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで相談してみてください。