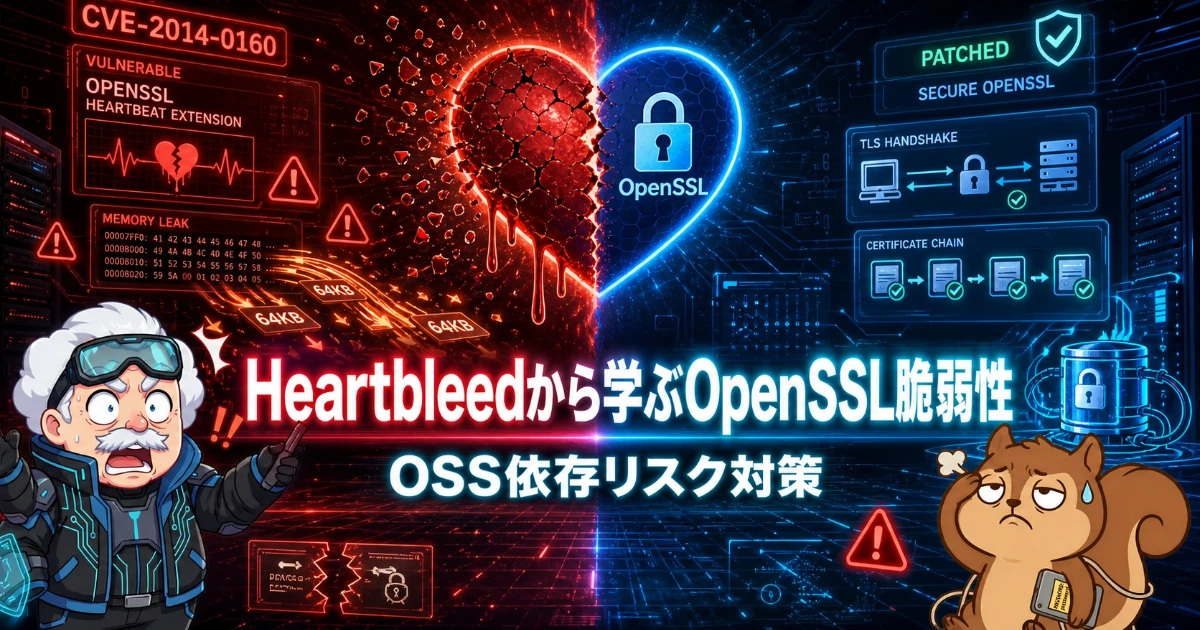
Heartbleedから学ぶOpenSSL脆弱性とOSS依存リスク対策

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。サイバーセキュリティラボの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

「自社で使っているOSS、脆弱性が出たとき本当に対応しきれますか?」
「Heartbleedって名前は有名だけど、結局なにがそんなに危険だったの?」

チップス

ボス、Heartbleedって「心臓が出血する」みたいな名前で怖いでしゅ…!
でも何がそんなに大事件だったのか、ちゃんと分かってないんでしゅよね…。

ボス

2014年に公表されたHeartbleedは、世界中のサーバーの「鍵」を一斉に危険にさらした脆弱性だな。
たった数行のコードの見落としが、インターネットの根幹を揺さぶった事件だ。

2014年4月、暗号通信ライブラリ「OpenSSL」に潜んでいたひとつの欠陥が世界を震撼させました。
Heartbleed(ハートブリード)と名付けられたこの脆弱性は、攻撃者がサーバーのメモリ内容を外部から盗み見られるというものでした。
狙われたのはサーバーの秘密鍵やパスワード、セッション情報といった、本来は決して外に出てはならない機密データです。
世界のWebサーバーの相当数が影響を受け、多くの企業が一斉に証明書の再発行とパスワード変更に追われました。

  • OpenSSLのたった1か所の境界チェック欠落が世界規模の脅威になった経緯
  • TLS Heartbeat機能を悪用してメモリを盗み出す攻撃の技術的な仕組み
  • OSS依存とサプライチェーンリスクという現代にも続く重い教訓

この記事では、Heartbleedが何を突き、どう悪用され、世界に何を残したのかを丁寧にひもといていきます。
10年以上前の脆弱性ですが、ここで露呈した問題は、いまもなお多くの現場が抱えるOSS管理の課題に直結します。

オススメ求人・フリーランス案件

【社内セキュリティ技術コンサルティング】東京・渋谷(常駐)/インフラ全般・設計レビュー・最新技術調査

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 運用・保守
作業内容
大手企業の社内IT・開発部門のセキュリティを支える技術コン...

【セキュリティサービス基盤の環境改善支援】東京・武蔵小杉(フルリモート)/AWS・マルチクラウド・構成改善

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
AWSを中心に複数のクラウドやセキュリティサービスを活用する...

【インフラセキュリティ・脅威検知構築】東京・六本木(常駐)/Azure・ゼロトラスト・AD

月額単価
~800,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融系の仮想通貨交換所において、最新のサイバーセキュリテ...

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
~1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
~850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
目次

Heartbleedとは何だったのか

Heartbleedは、世界中の暗号通信を支えるOpenSSLに潜んでいた、深刻なメモリ漏洩の脆弱性です。

たった1か所の見落としが招いた世界規模の脆弱性

Heartbleedの正体は、OpenSSLというオープンソースの暗号ライブラリに紛れ込んだプログラムのバグです。
OpenSSLは、Webサイトの「https」通信を暗号化するために、世界中の膨大なサーバーで使われていました。
問題は、通信相手の生存を確認する「Heartbeat(ハートビート)」という機能の実装に、データ長を検証する処理が抜け落ちていた点にあります。
このわずかな見落としが、サーバーのメモリをのぞき見られる入り口になってしまったのです。

Heartbleedが他の脆弱性と比べて特に深刻だった理由は、ポイントとして以下にまとめられます。

  • 世界中で広く使われるOpenSSLが対象で、影響範囲が桁違いに大きかった
  • 攻撃しても痕跡がログに残りにくく、被害に気づきにくかった
  • サーバーの秘密鍵そのものが盗まれる可能性があった

特別な権限もマルウェアも必要とせず、誰でもネットワーク越しに悪用できた点が、被害を深刻にしました。
暗号通信を守るはずの仕組みが、逆に情報漏洩の通り道になってしまったのです。

チップス

えっ、暗号化のためのソフトが、逆に情報を漏らしちゃってたんでしゅか…!
それじゃ本末転倒じゃないでしゅか…!

ボス

まさにそこが恐ろしい点だな。
守りの要であるはずの暗号ライブラリ自体に穴があった。
世界の「安全」の土台が、静かに崩れていたわけだ。

発覚の経緯と「心臓出血」と呼ばれた理由

Heartbleedが世界に知られたのは2014年4月7日、複数の研究者がほぼ同時にこの欠陥を見つけたことがきっかけでした。
GoogleのセキュリティチームのNeel Mehta氏と、フィンランドのセキュリティ企業Codenomiconが、それぞれ独立して問題を発見したと報告されています。
名前の由来は、脆弱性が存在した「Heartbeat」機能と、そこからメモリ内容が「出血」するように漏れ出す様子を重ねたものです。
赤い心臓から血がしたたるロゴとともに公表され、技術者以外にも広く知られる脆弱性となりました。

影響を受けたOpenSSLのバージョンは、以下のように整理できます。

項目内容
脆弱性識別番号CVE-2014-0160
影響を受けるバージョンOpenSSL 1.0.1 〜 1.0.1f
修正版OpenSSL 1.0.1g(2014年4月7日公開)
脆弱性の種類バッファオーバーリード(領域外メモリの読み出し)
引用元:NIST National Vulnerability Database (CVE-2014-0160)

問題のコードは、2012年3月に公開されたOpenSSL 1.0.1の時点ですでに混入していました。
つまり約2年間、世界中のサーバーが気づかぬまま危険にさらされ続けていたことになります。

チップス

2年間も誰も気づかなかったって、ちょっとゾッとするでしゅ…。

ボス

オープンソースだから安全、とは限らない好例だな。
多くの目に触れていても、見落とされる欠陥は確かに存在する。

攻撃の仕組みを技術的に紐解く

Heartbleedの怖さは、ごく単純な仕組みで、サーバーの奥深くにある機密を抜き取れた点にあります。

TLS Heartbeat拡張の境界チェック欠落

Heartbeatは、TLS通信中に「相手がまだ生きているか」を確認するための拡張機能です。
クライアントは短いデータと「そのデータの長さ」をサーバーに送り、サーバーは同じデータをそのまま返します。
本来であれば、送られてきたデータの実際の長さと、申告された長さが一致しているか検証すべきでした。
ところがHeartbleedのあるOpenSSLは、この照合を行わず、申告された長さを鵜呑みにしてメモリから読み出して返していたのです。

このやり取りで何が起きていたのかを、ステップで追ってみます。

STEP
嘘の長さを申告する

攻撃者は1バイトだけのデータを送りながら、「これは6万4千バイトだ」と長さを偽って申告します。

STEP
サーバーが鵜呑みにする

サーバーは申告を信じ、実際のデータに続くメモリ領域まで含めて読み出してしまいます。

STEP
余計なメモリが返る

本来は返すはずのない隣接メモリの中身が、応答に紛れて攻撃者の手元へ送られます。
そこに秘密鍵やパスワードが含まれることがありました。

たった一度の検証漏れが、攻撃者に「メモリをのぞく窓」を与えてしまったわけです。
専門的な道具がなくても、正規の通信手順をなぞるだけで悪用できた点が特に厄介でした。

チップス

長さを偽って言うだけで、サーバーが余計な中身を見せちゃうなんて…
シンプルすぎて逆に怖いでしゅ…!

ボス

そう、攻撃の理屈は驚くほど単純だ。
だからこそ、公表直後から世界中で悪用が試みられた。

64KBずつメモリを盗み出す攻撃の実際

1回のHeartbeat要求で漏れるメモリは、最大で約64KB(6万4千バイト)でした。
一見すると小さな量ですが、攻撃者はこの要求を何度でも繰り返し送れます。
少しずつ場所の異なるメモリの断片を集め続けることで、結果的に大量の機密情報を再構成できてしまうのです。
しかもサーバー側には通常の通信としか記録されず、不正アクセスとして検知される痕跡がほとんど残りませんでした。

この攻撃で盗まれる恐れがあった情報には、次のようなものがあります。

  • サーバーの秘密鍵(盗まれると通信の解読やなりすましが可能になる)
  • 利用者のIDやパスワードといった認証情報
  • ログイン状態を保持するセッションクッキーや個人情報

とりわけ深刻だったのは秘密鍵の漏洩でした。
秘密鍵を握られると、過去にさかのぼって通信を解読されたり、偽サイトを本物に見せかけられたりする危険があったからです。

被害の実態と世界に与えた衝撃

Heartbleedの影響は一企業にとどまらず、インターネット全体の信頼を揺るがすものでした。

全Webサーバーの相当数が影響を受けた範囲の広さ

公表当時の調査では、信頼された証明書を持つ世界のWebサーバーのうち、おおよそ17%にあたる約50万台が脆弱だったと推定されました。
OpenSSLは商用製品から自作システムまで幅広く組み込まれていたため、影響は特定の業界に限られませんでした。
大手のWebサービス、メールサーバー、VPN機器、さらにはネットワーク機器の内部に至るまで、対象は広範囲に及びました。
多くの利用者が、自分の使うサービスが安全かどうかを判断できない不安な状況に置かれたのです。

影響が大きくなった背景には、以下のような事情がありました。

  • OpenSSLが事実上の標準として無数のシステムに組み込まれていた
  • 自社が直接使っている自覚がなくても、機器や製品の内部で動いていた
  • 修正版へ更新するだけでなく、証明書の再発行も必要で対応が重かった

「どこで使われているか把握しきれない」という事実そのものが、最大の弱点として浮かび上がりました。
これは現代のソフトウェア依存が抱える構造的な問題でもあります。

チップス

自分が使ってる自覚がなくても、機器の中で動いてることがあるんでしゅか…!
それじゃ気づきようがないでしゅ…。

ボス

だからこそ「何を使っているか」を把握する力が問われる。
見えていない依存こそが、最も危険なんだ。

秘密鍵・パスワード漏洩と実際の被害事例

Heartbleedは「理論上危ない」だけでなく、実際の情報窃取にも使われました。
代表的な例が、カナダ歳入庁(CRA)で起きた個人情報の流出事件です。
この攻撃では、納税者の社会保険番号など約900件が脆弱性を突いて盗み出され、19歳の容疑者が逮捕される事態に発展しました。
世界中の組織が、利用者へのパスワード変更の呼びかけや、サーバー証明書の失効と再発行といった大がかりな対応を迫られたのです。

公表後に多くの組織がとった対応は、おおむね次のとおりです。

対応目的
OpenSSLを1.0.1gへ更新脆弱性そのものをふさぐ
サーバー証明書の失効と再発行盗まれた可能性のある鍵を無効化する
利用者へのパスワード変更依頼漏洩した認証情報の悪用を防ぐ
引用元:CISA Alert: OpenSSL ‘Heartbleed’ vulnerability (CVE-2014-0160)

更新して終わり、ではなく、鍵とパスワードまで入れ替える必要があった点が対応を重くしました。
ひとつの脆弱性が、これほど広範な後始末を生むという現実を世界に突きつけたのです。

チップス

更新するだけじゃなくて、鍵もパスワードも全部やり直しなんて…
現場は本当に大変だったんでしゅね…。

ボス

そうだ。
漏れたかもしれない鍵は、もう信用できない。
「最悪を前提に動く」のが、インシデント対応の鉄則だな。

セキュリティエンジニアが学ぶべき教訓

Heartbleedは過去の話ではなく、現代のシステム運用に直結する課題を今も投げかけています。

OSS依存とサプライチェーンリスクの可視化

Heartbleedが残した最大の教訓は、「自分が何に依存しているかを把握する」ことの重要性です。
現代のシステムは、無数のオープンソース部品を積み重ねて作られています。
そのどれかに脆弱性が見つかったとき、自社の製品やサービスのどこに影響するかを即座に答えられる体制が欠かせません。
使っている部品の一覧を平時から管理しておくことが、いざというときの初動速度を大きく左右します。

OSS依存のリスクを抑えるために、次のような取り組みが有効です。

  • 利用しているソフトウェア部品の一覧(SBOM)を整備し、最新に保つ
  • 脆弱性情報を自動で照合し、影響範囲をすぐ特定できる仕組みを持つ
  • 製品やネットワーク機器の内部で動く部品まで棚卸しの対象に含める

「無料で便利」なOSSは、裏を返せば「自分たちで守る責任」も伴います。
使う以上は、その素性とリスクを理解しておく姿勢が、これからのエンジニアには求められます。

脆弱性公表後の正しいインシデント対応手順

重大な脆弱性が公表されたとき、慌てず順序立てて動けるかどうかが被害を左右します。
Heartbleedのケースでは、更新だけで安心してしまい、鍵やパスワードの入れ替えを怠った組織もありました。
漏洩した可能性のある秘密情報は、たとえ実際に盗まれた証拠がなくても、無効化して入れ替えるのが原則です。
「証拠がないから大丈夫」ではなく、「漏れたかもしれないから備える」という発想の切り替えが重要になります。

脆弱性公表時に押さえるべき対応の流れは、以下のとおりです。

STEP
影響範囲の特定

自社のどのシステムが該当バージョンを使っているかを、部品一覧をもとに洗い出します。

STEP
修正適用と無害化

修正版へ更新し、漏れた可能性のある鍵やパスワードを失効・再発行して無害化します。

STEP
利用者への周知と監視

利用者にパスワード変更を呼びかけ、再発防止と継続的な監視につなげます。

こうした手順を平時から訓練しておけば、有事の判断は驚くほど速くなります。
Heartbleedが教えてくれたのは、技術力だけでなく「段取りの力」もまた防御の一部だという事実です。

チップス

ボス、オイラも自社で使ってるソフトの一覧、ちゃんと作ってみましゅ!
いざというとき、すぐ動けるようにしておきたいでしゅ!

ボス

いい心がけだな、チップス。
守りは平時の準備で決まる。
ふふふ、少しずつプロの顔つきになってきたじゃないか。

まとめ

Heartbleedは、世界中の暗号通信を支えるOpenSSLのわずかな見落としが、インターネット全体を危険にさらした事件でした。
境界チェックの欠落、64KBずつ漏れるメモリ、秘密鍵やパスワードの流出、そして全Webサーバーの相当数に及んだ影響範囲。

これらが重なったことで、世界は「自分が何に依存しているか」を真剣に問い直すようになりました。
OSS部品の可視化、サプライチェーンリスクへの備え、そして公表後の冷静なインシデント対応。
10年以上前の脆弱性から導かれる教訓は、いまの現場でこそ活かすべきものばかりです。
セキュリティの最前線で、あなたの知見と段取りの力が求められる時代が来ています。

オススメ求人・フリーランス案件

【社内セキュリティ技術コンサルティング】東京・渋谷(常駐)/インフラ全般・設計レビュー・最新技術調査

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 運用・保守
作業内容
大手企業の社内IT・開発部門のセキュリティを支える技術コン...

【セキュリティサービス基盤の環境改善支援】東京・武蔵小杉(フルリモート)/AWS・マルチクラウド・構成改善

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
AWSを中心に複数のクラウドやセキュリティサービスを活用する...

【インフラセキュリティ・脅威検知構築】東京・六本木(常駐)/Azure・ゼロトラスト・AD

月額単価
~800,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融系の仮想通貨交換所において、最新のサイバーセキュリテ...

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
~1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
~850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次