「セキュリティの資格って種類が多すぎて、どれから取ればいいかわからない……」
そんな悩みを抱えていませんか。
- 国家資格と国際資格のどちらを優先すべきか迷っている
- 資格取得にかかる費用や勉強時間の目安が見えない
- 取得後に本当に年収アップやキャリアチェンジにつながるのか不安
セキュリティ分野は資格の数が多く、対象レベルも運営団体もバラバラです。
迷うのは当然のことでしょう。
ただ、正しい順番で取得していけば、資格はキャリアを一気に加速させる武器になります。
この記事では、国家資格・国際資格・ベンダー資格を合わせた15の主要セキュリティ資格を取り上げ、以下の情報をお届けします。
なお、このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
- 難易度・年収インパクト・費用を一覧で比較できるランキング表
- キャリアステージ別の最適な取得順序がわかるロードマップ
- 資格を「稼ぐ力」に変えるための具体的なアクションプラン
最後まで読めば、今のあなたに合った資格と学習戦略が見えてくるはずです。
ボス〜!セキュリティの資格が多すぎて、どれを取ればいいかサッパリわからないでしゅ……。
安心しろ、チップス。この記事で全部整理してやる。お前のレベルに合った資格と順番が見つかるはずだ。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
セキュリティ資格が今キャリアの武器になる理由
サイバー攻撃の高度化に伴い、セキュリティ人材の需要は過去にないほど高まっています。
資格がなぜ「武器」になるのか、最新データを元に見ていきましょう。
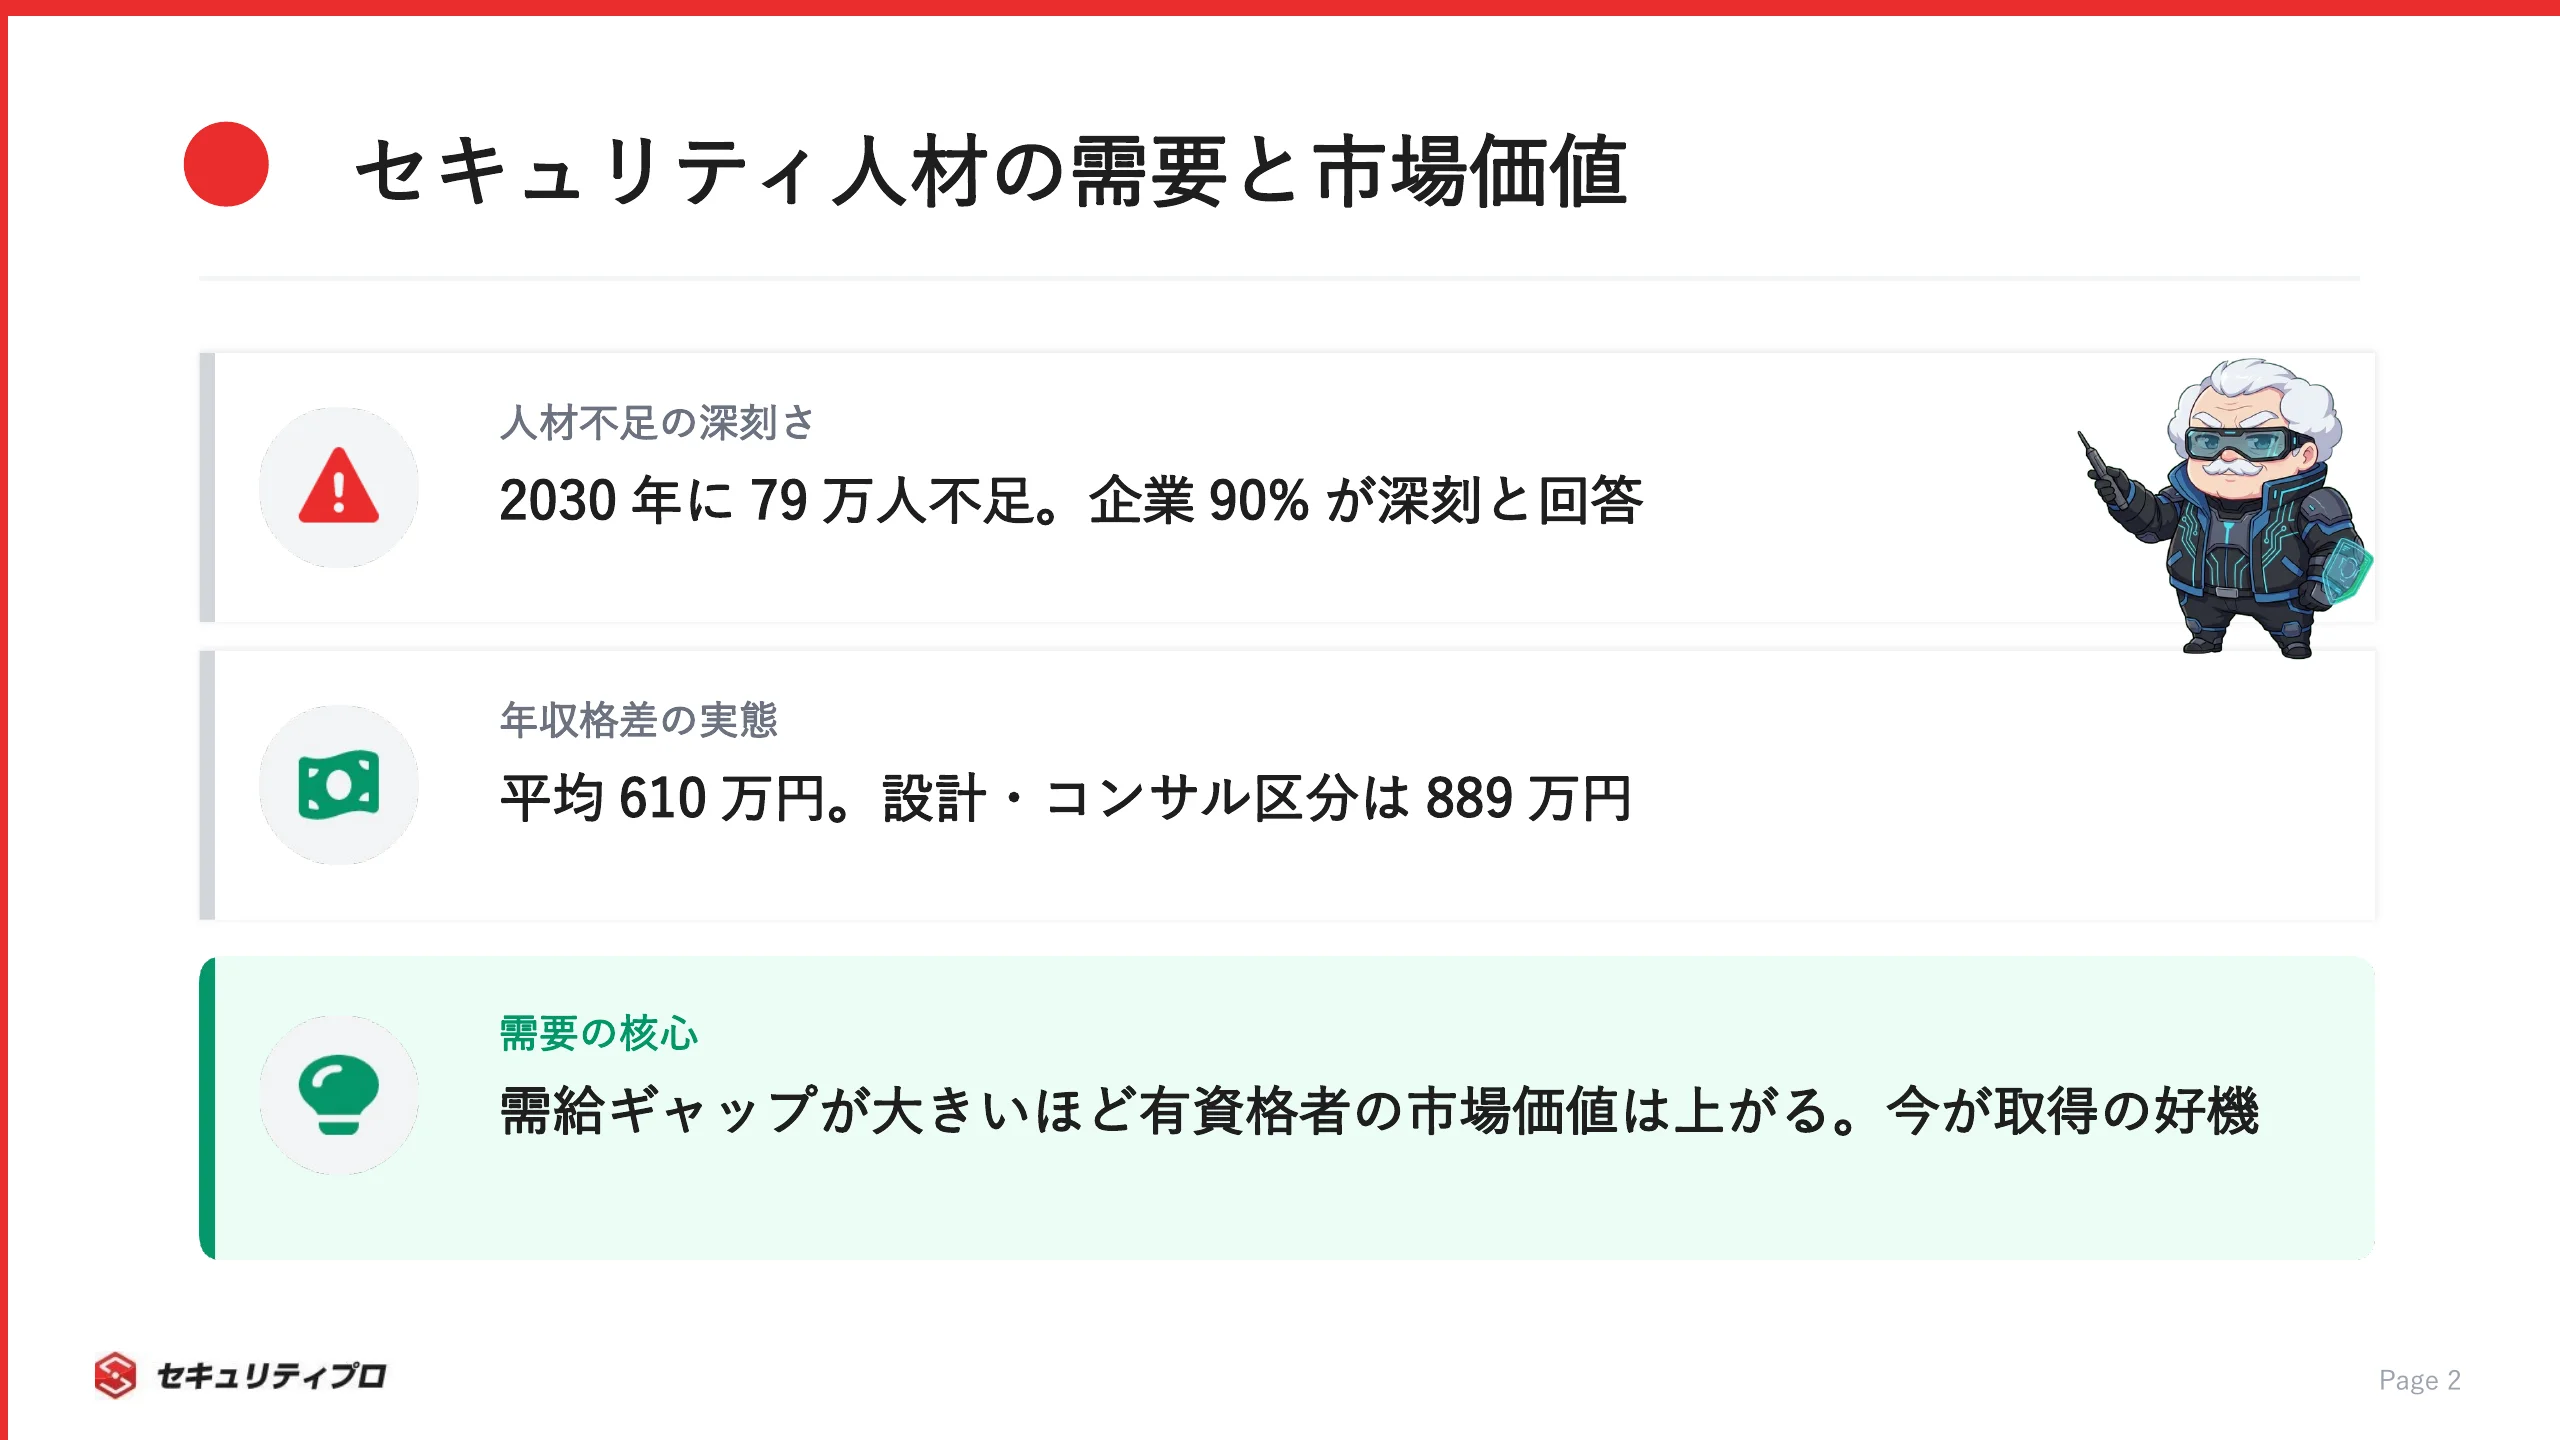
セキュリティ人材の需要と市場価値の現状

セキュリティ人材の不足は、日本ではかなり深刻な状態です。
経済産業省の「IT人材需給に関する調査」によれば、2030年には最大約79万人のIT人材が不足すると予測されています(引用元: 経済産業省「IT人材需給に関する調査(概要)」)。
なかでもセキュリティ領域の人材不足は顕著です。
NRIセキュアテクノロジーズの「企業における情報セキュリティ実態調査2024」では、セキュリティ人材が不足していると回答した日本企業は約90%にのぼりました(引用元: NRIセキュア「企業における情報セキュリティ実態調査2024」)。
年収面でも、担う領域の違いは数字にはっきり表れています。
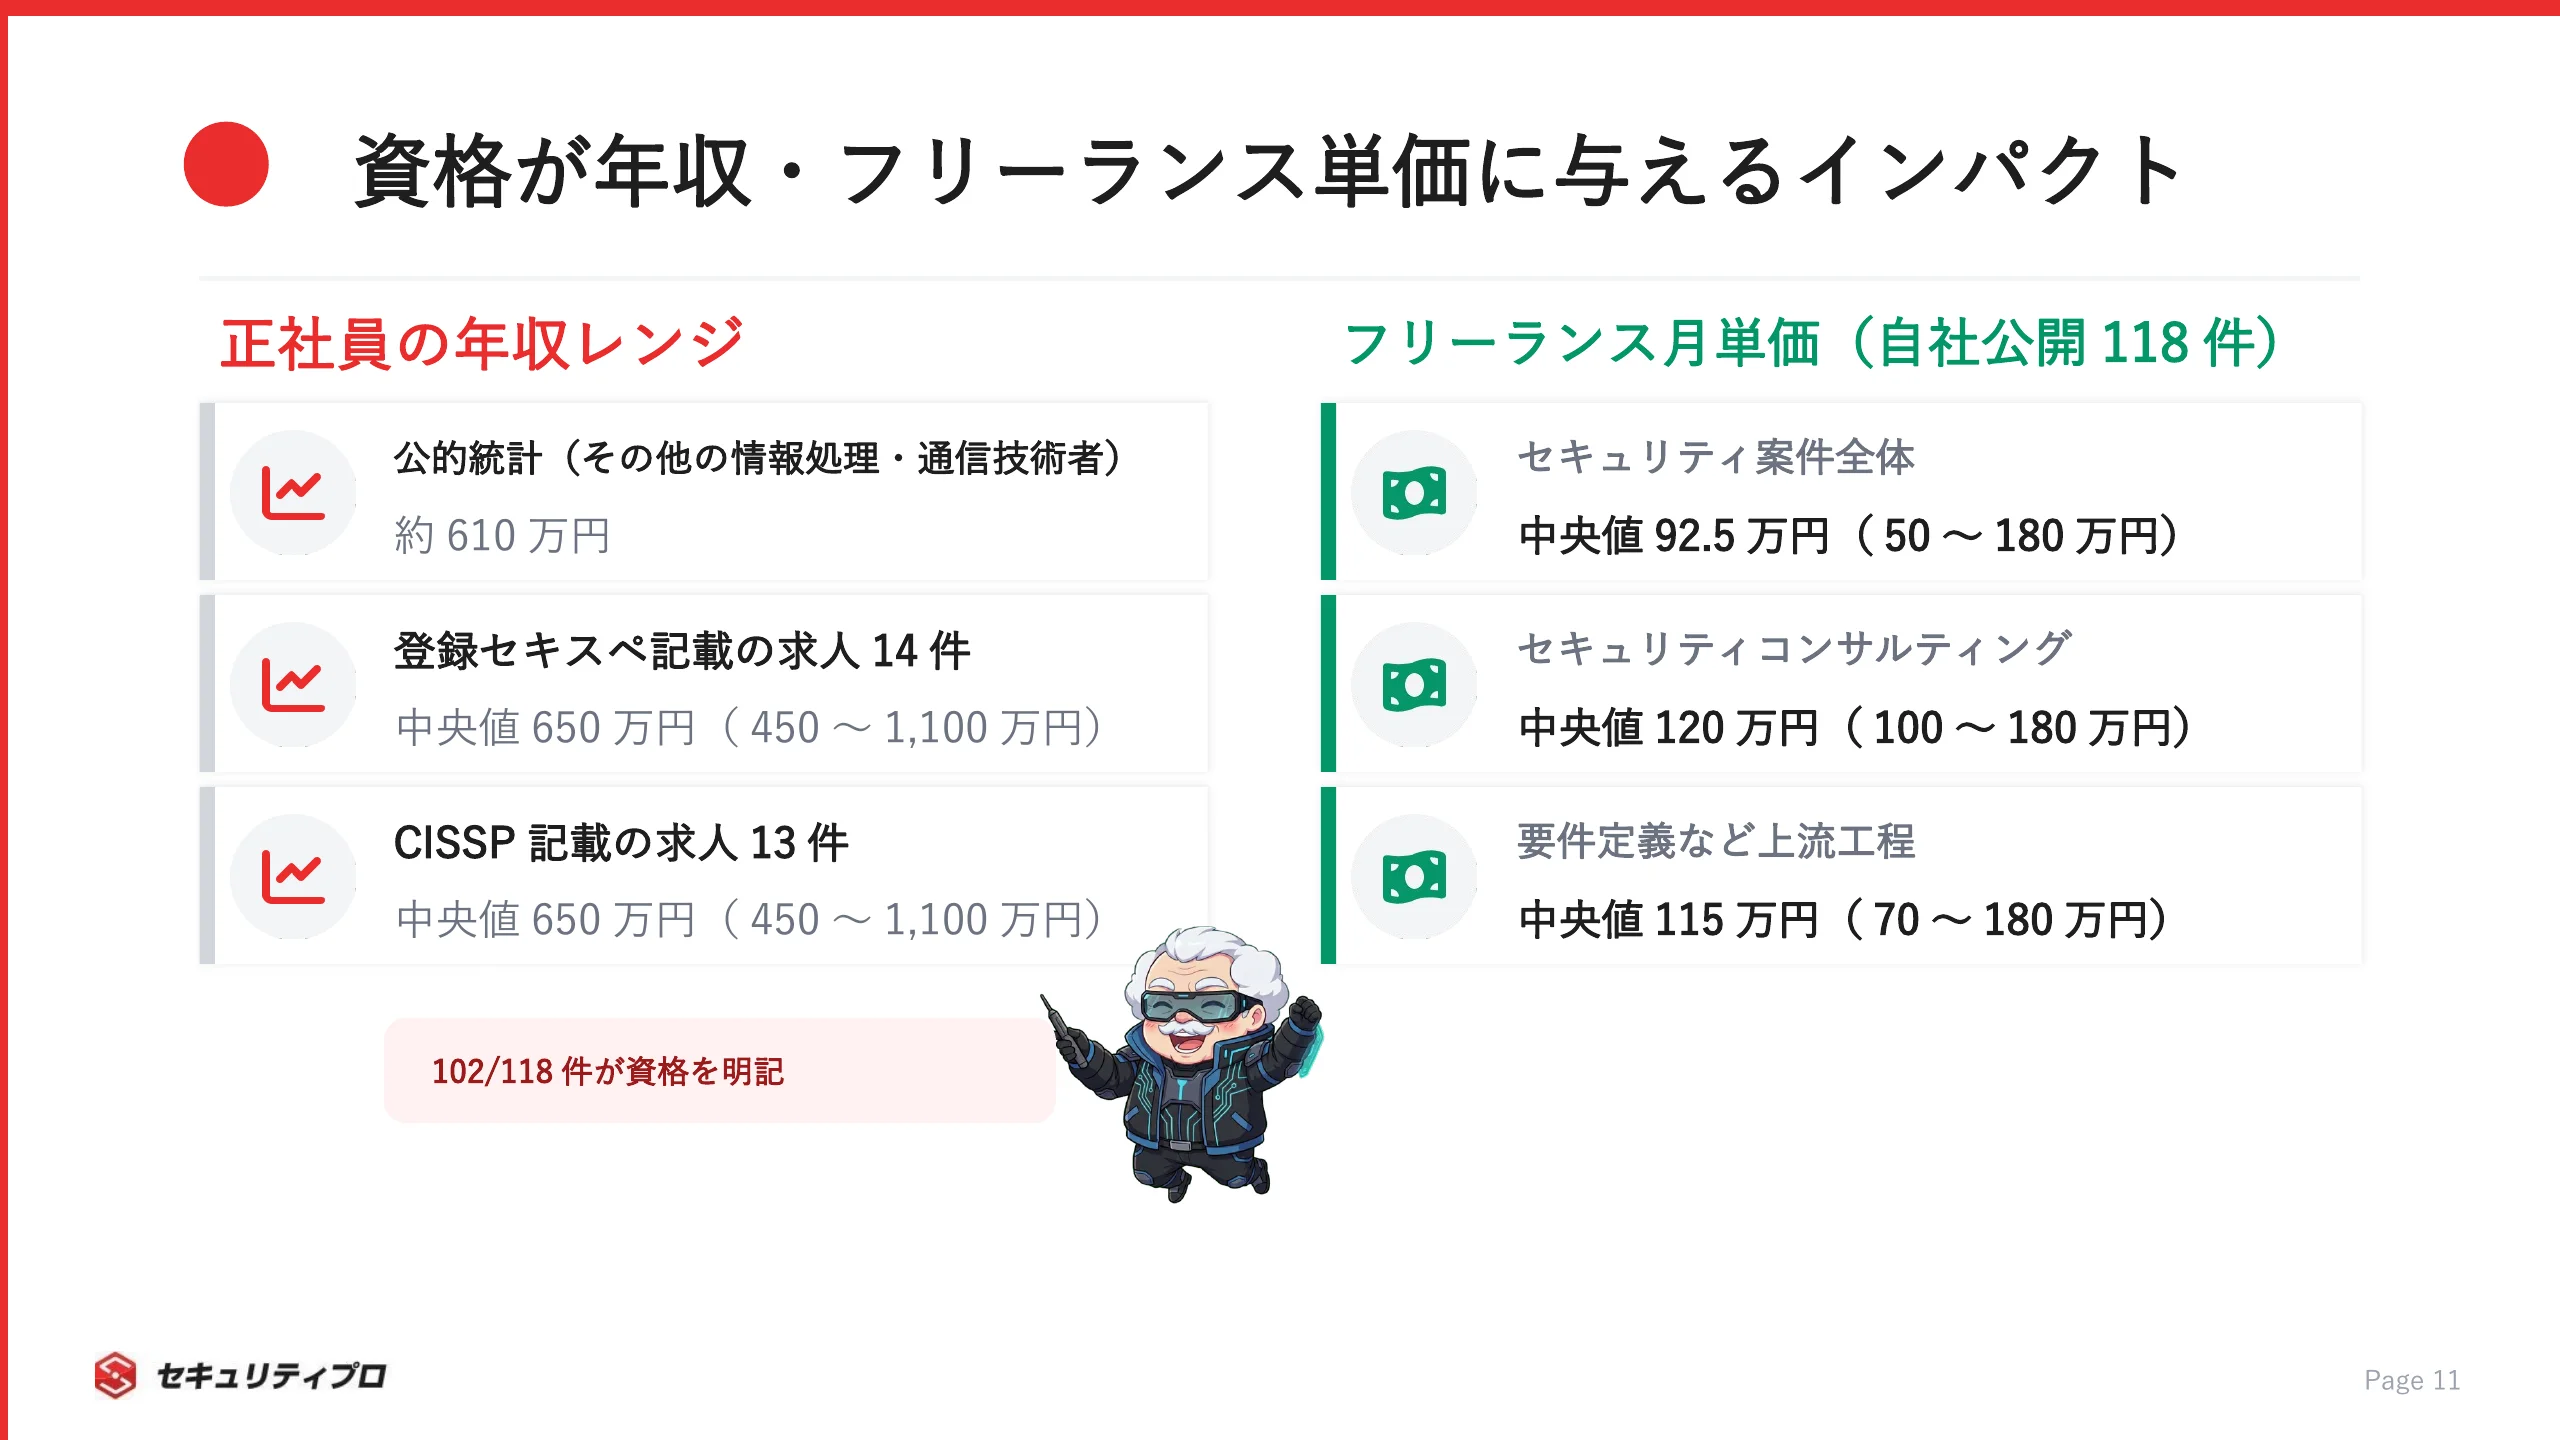
厚生労働省「賃金構造基本統計調査」令和7年では、セキュリティ運用・インフラ系が含まれる「その他の情報処理・通信技術者」区分の平均年収は約610万円、上流やコンサルまで担う「システムコンサルタント・設計者」区分は約889万円です。
当社の公開求人でCISSPを条件・歓迎に挙げる13件の想定年収は中央値650万円(450万〜1,100万円)でした(出典: セキュリティプロ・テンショク 公開求人の集計・2026年9月時点)。
| 指標 | データ |
|---|
| 2030年IT人材不足予測 | 最大約79万人(経済産業省) |
| セキュリティ人材不足と回答した日本企業 | 約90%(NRIセキュア 2024年調査) |
| セキュリティエンジニア平均年収 | 約610万円(厚労省 賃金構造基本統計調査 令和7年・その他の情報処理・通信技術者) |
| CISSPを条件・歓迎に挙げる当社公開求人13件 | 中央値650万円(450万〜1,100万円) |
これだけの需給ギャップがある以上、資格の有無で市場での評価は大きく変わります。
資格取得がキャリアにもたらす3つのメリット
セキュリティ資格を取得すると、キャリアにどんなプラスがあるのでしょうか。
代表的なメリットを見ていきます。
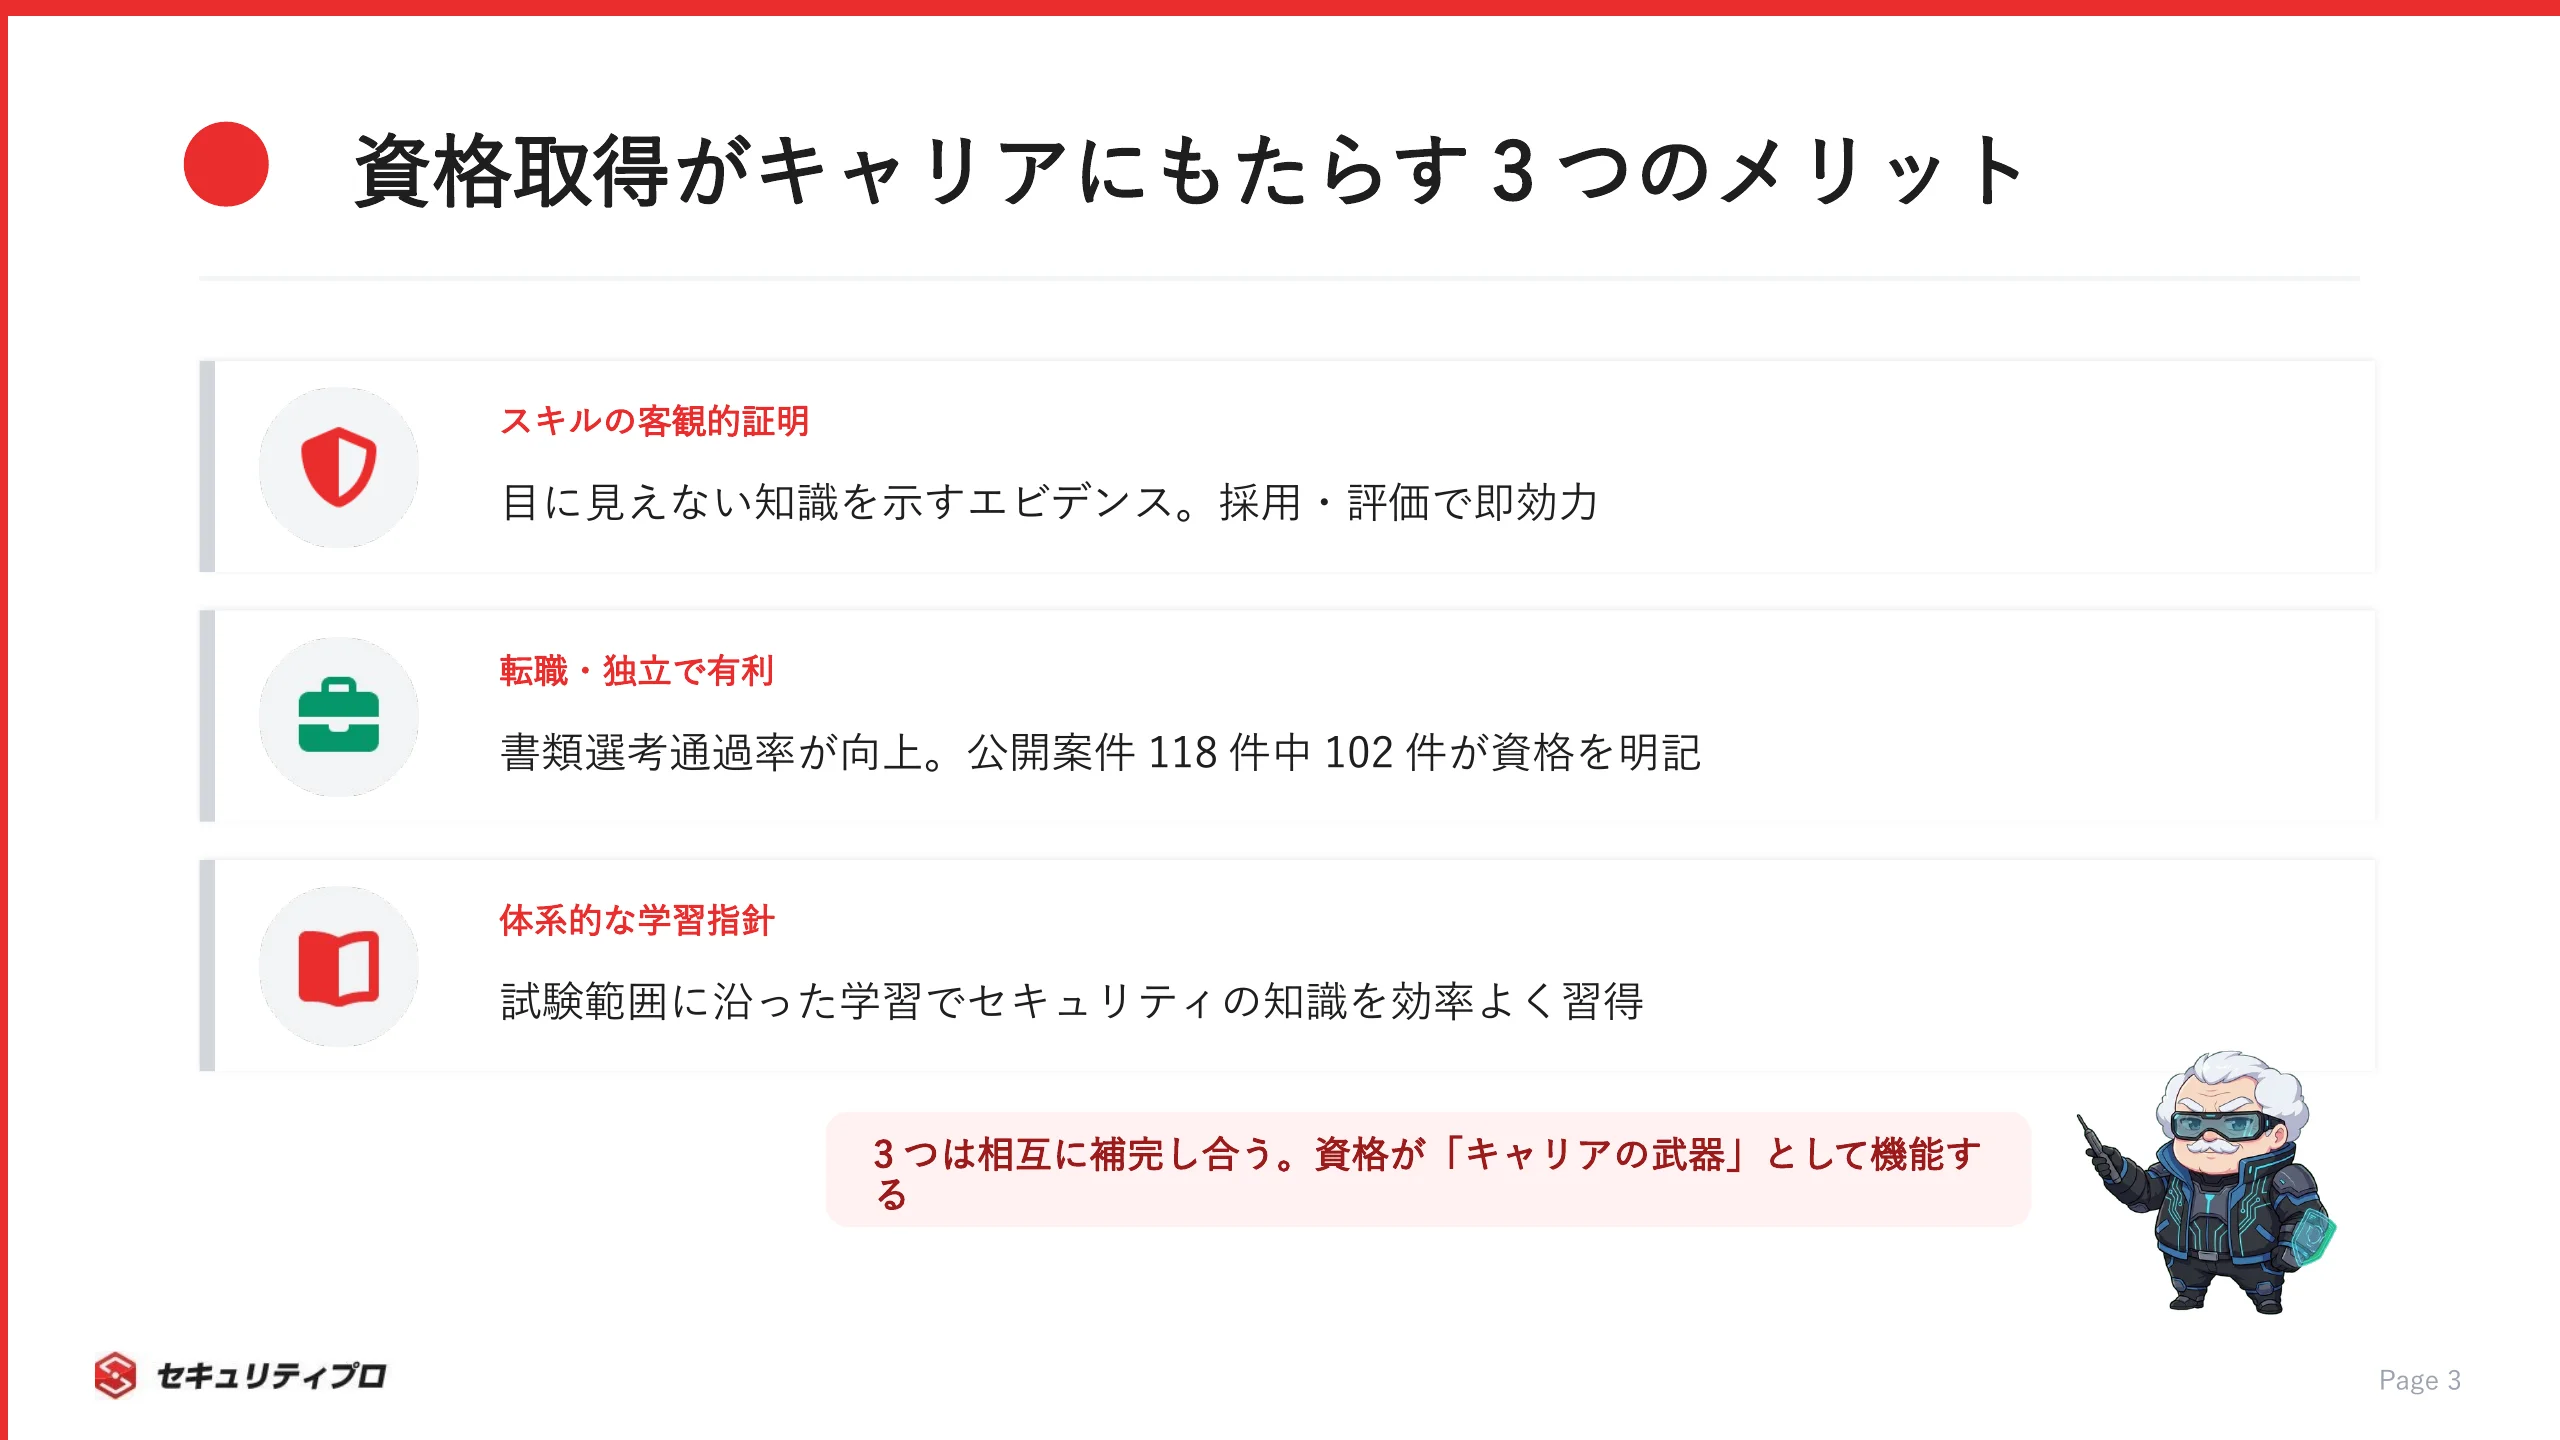
まず、資格はスキルの客観的な証明として機能します。
セキュリティの知識は目に見えにくいものですが、資格があれば第三者にスキルレベルをはっきり示せます。
採用面接や社内評価の場で「何ができるか」を説明するとき、資格は強力なエビデンスです。
次に、転職・独立の場面で有利に働きます。
転職市場では、CISSP・情報処理安全確保支援士などの資格が応募要件や歓迎条件に記載されるケースが増えています。
以下の記事などでも詳しく解説していますが、有資格者は書類選考の通過率が格段に上がります。
あわせて読みたい
CISSPとは?難易度・勉強法・年収まで2026年最新情報を完全解説
「CISSPって聞いたことはあるけど、自分に必要な資格なのかわからない」「難易度が高そうで手が出せない」と感じていませんか。 セキュリティ分野でキャリアアップを目…
あわせて読みたい
情報処理安全確保支援士の年収はいくら?平均・年代別データと年収アップ戦略5選【2026年版】
情報処理安全確保支援士を取ったけど、年収は本当に上がるの? 維持費が高いって聞くけど、投資に見合うリターンはあるの? セキュリティエンジニアやコンサルタントの…
もうひとつ、学習の指針とモチベーション維持にも効果があります。
セキュリティは範囲が広く、独学だと何から手をつければよいかわかりにくい分野です。
資格の出題範囲に沿って学習すれば、体系的な知識を効率よく身につけられます。
- 名刺に書ける客観的な実力の裏付けになる
- 書類選考通過率の向上と年収交渉での武器になる
- 体系的なカリキュラムに沿って効率よくスキルアップできる
フリーランスとして活動する場合も、資格の有無で単価交渉の結果が変わります。
セキュリティフリーランス案件一覧を見ると、CISSP保有者向けの高単価案件が多数掲載されています。
資格があると書類選考で有利になるんでしゅか?それは知らなかったでしゅ!
書類だけじゃない。公開されているセキュリティ案件118件のうち、102件がCISSPやCISAを条件や歓迎に挙げている。資格があるだけで土俵に上がれる案件がそれだけ増えるってことだ。
セキュリティ資格一覧15選 — 国家資格・国際資格・ベンダー資格を完全分類
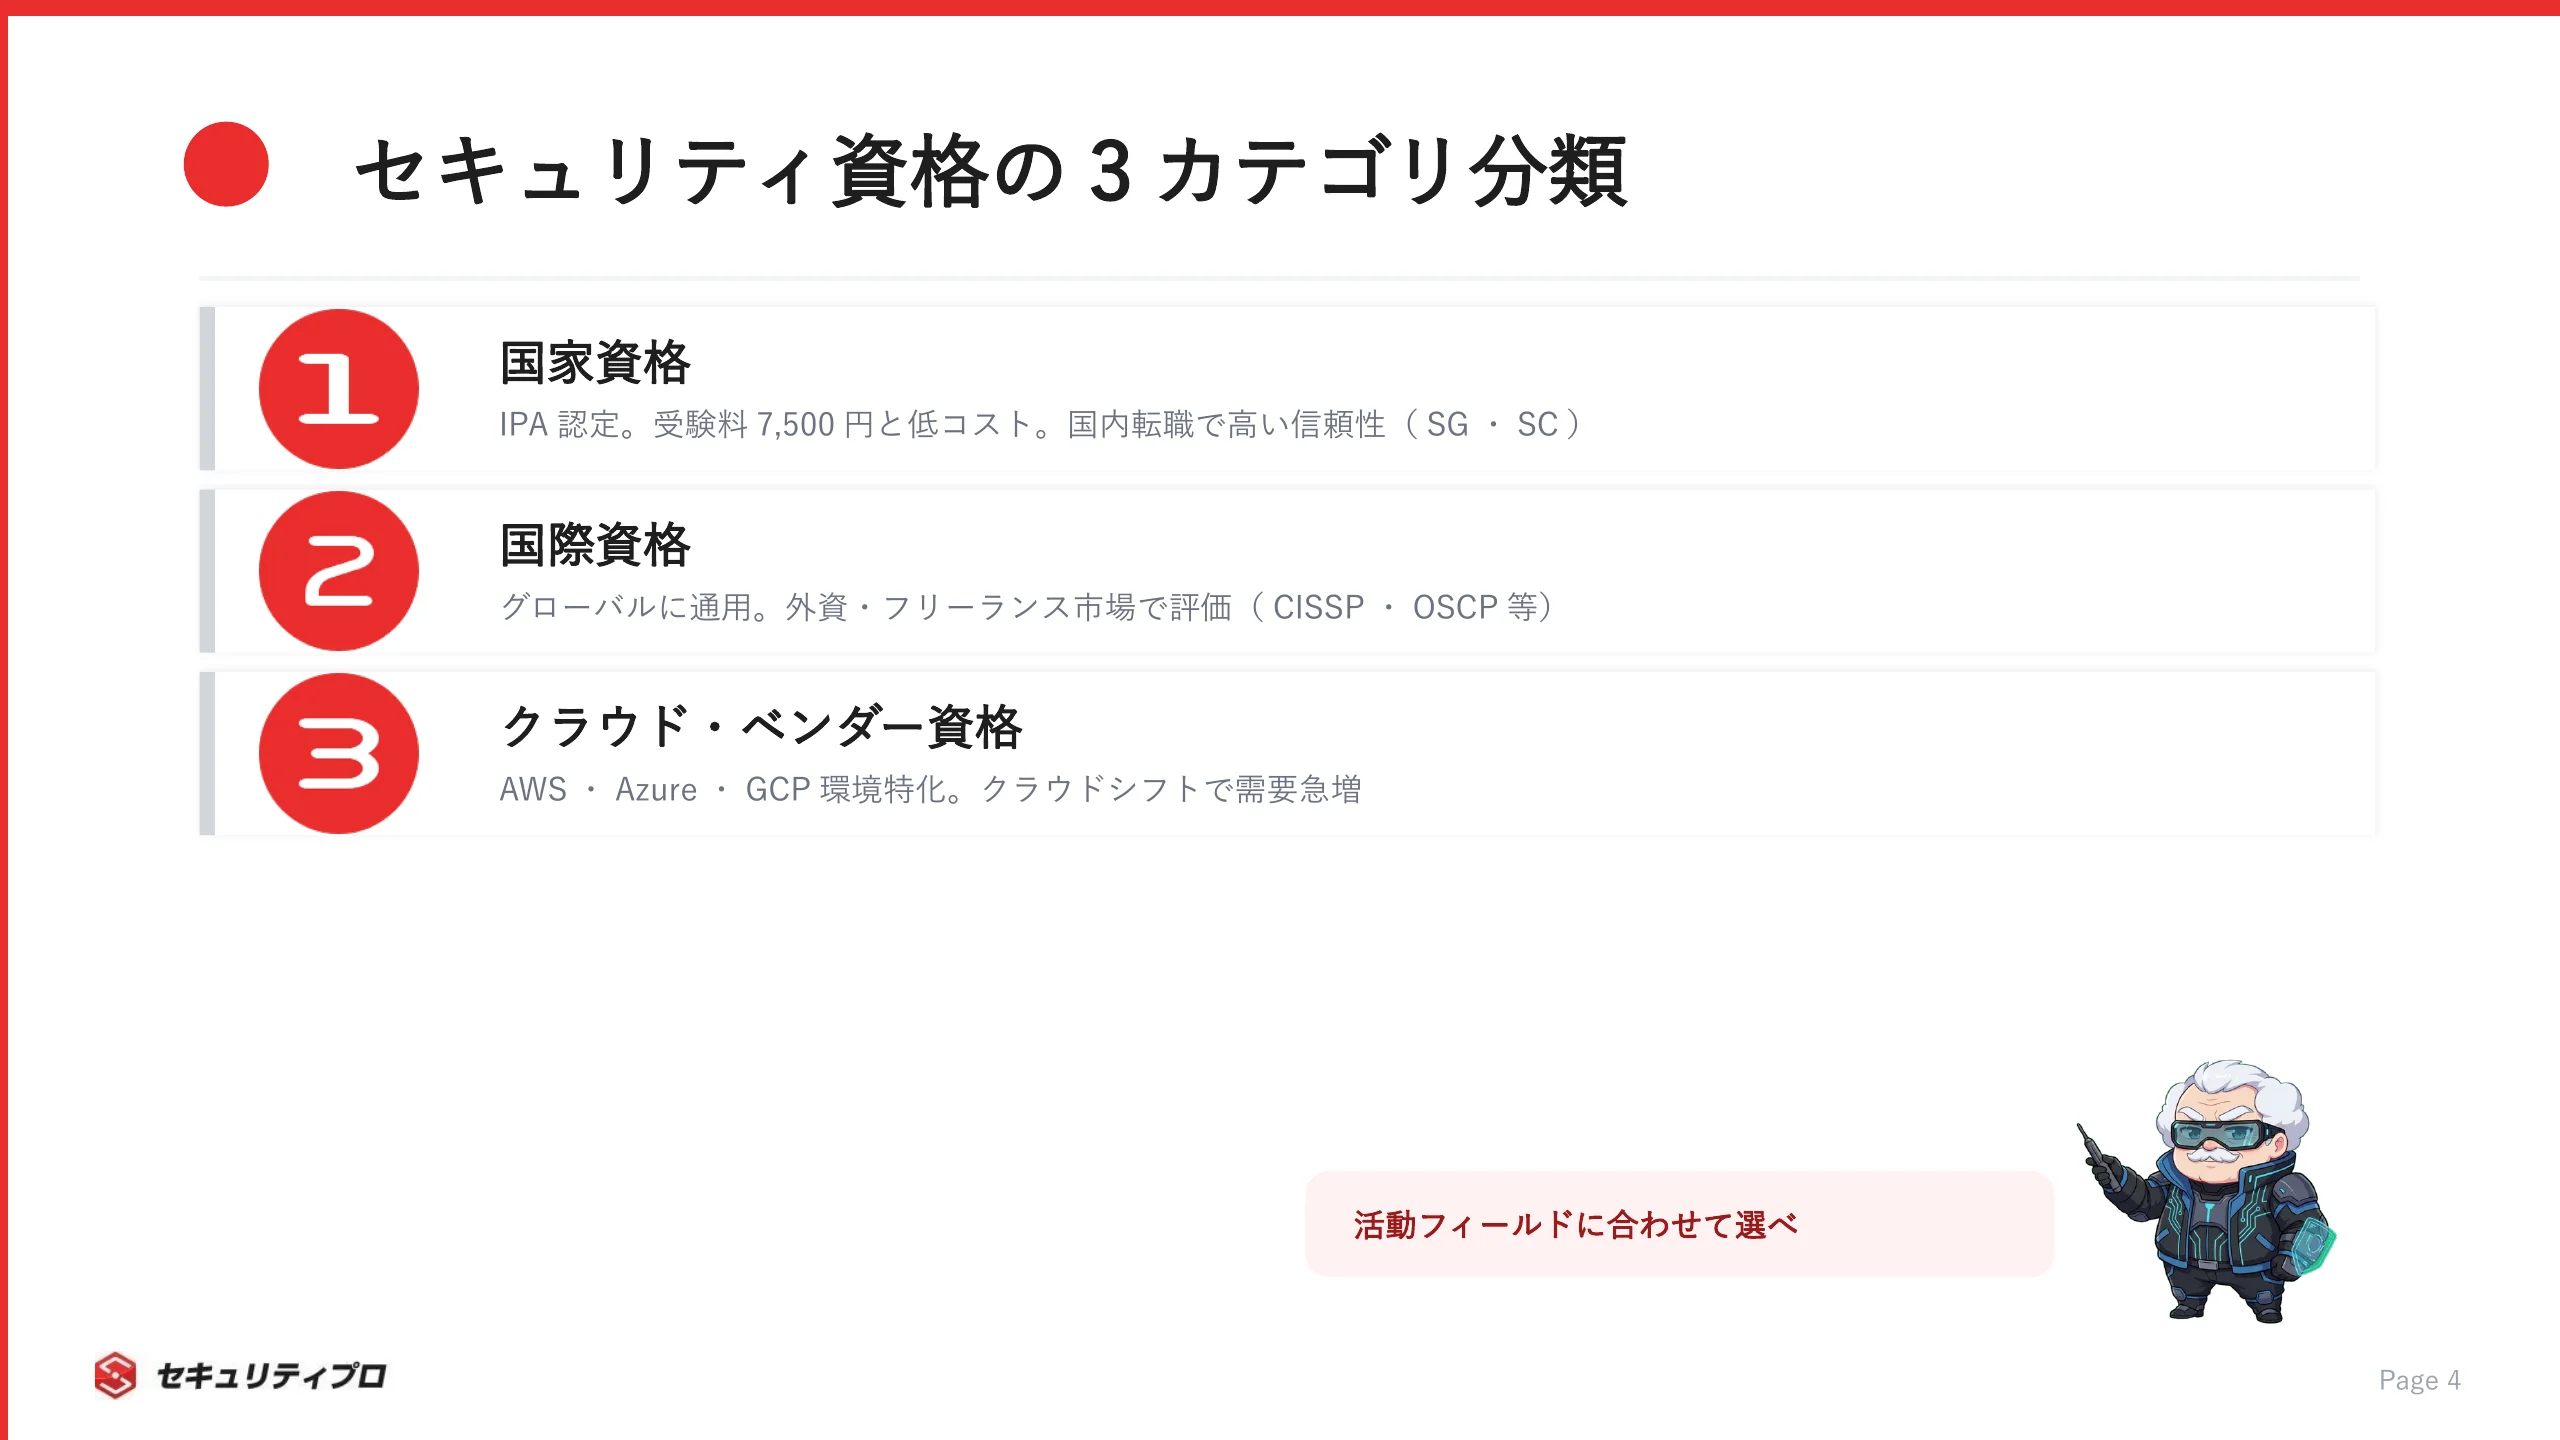
セキュリティ関連の資格は、大きく「国家資格」「国際資格」「クラウド・ベンダー資格」の3カテゴリに分かれます。
それぞれの特徴を把握して、自分に合った資格を見つけましょう。
スクロールできます
| カテゴリ | 資格名 | 運営団体 | 費用目安 | 難易度 | 主な対象者 |
|---|
| 国家 | 情報セキュリティマネジメント(SG) | IPA | 7,500円 | ★1 | 未経験〜管理職 |
| 国家 | 情報処理安全確保支援士(SC) | IPA | 7,500円 | ★4 | 実務経験者 |
| 国際 | CISSP | ISC2 | 749ドル | ★5 | 経験5年以上 |
| 国際 | CISM | ISACA | 575〜760ドル | ★4 | セキュリティ管理職 |
| 国際 | CISA | ISACA | 575〜760ドル | ★4 | IT監査・GRC |
| 国際 | CEH | EC-Council | 非公開(提供パートナーにより異なる) | ★3 | ペンテスター志望 |
| 国際 | CompTIA Security+ | CompTIA | 非公開(ストア内でのみ表示) | ★2 | 入門〜実務2年 |
| 国際 | CompTIA CySA+ | CompTIA | 非公開(ストア内でのみ表示) | ★3 | SOCアナリスト |
| 国際 | SSCP | ISC2 | 249ドル | ★2 | 実務1年〜 |
| 国際 | OSCP | OffSec | 1,749ドル〜 | ★5 | ペンテスト実務家 |
| 国際 | GIAC GSEC | SANS/GIAC | SANSコース込 | ★2 | セキュリティ基礎 |
| ベンダー | AWS Security Specialty | AWS | 300ドル | ★3 | AWSセキュリティ |
| ベンダー | AZ-500 | Microsoft | 約3万円 | ★3 | Azureセキュリティ |
| ベンダー | GCP Security Engineer | Google Cloud | 200ドル | ★3 | GCPセキュリティ |
| ベンダー | Cisco CyberOps Associate | Cisco | 約4万円 | ★2 | SOC入門 |
15個もあるんでしゅか!全部取らなきゃダメでしゅか……?
全部取る必要はない。自分のキャリアステージと目指す方向に合わせて、2〜3個を戦略的に選ぶのが正解だ。
国家資格
IPA(独立行政法人 情報処理推進機構)が実施する国家資格は、受験料が7,500円と非常にリーズナブルです。
国内転職では信頼性が高く、日系企業での評価が安定しています。
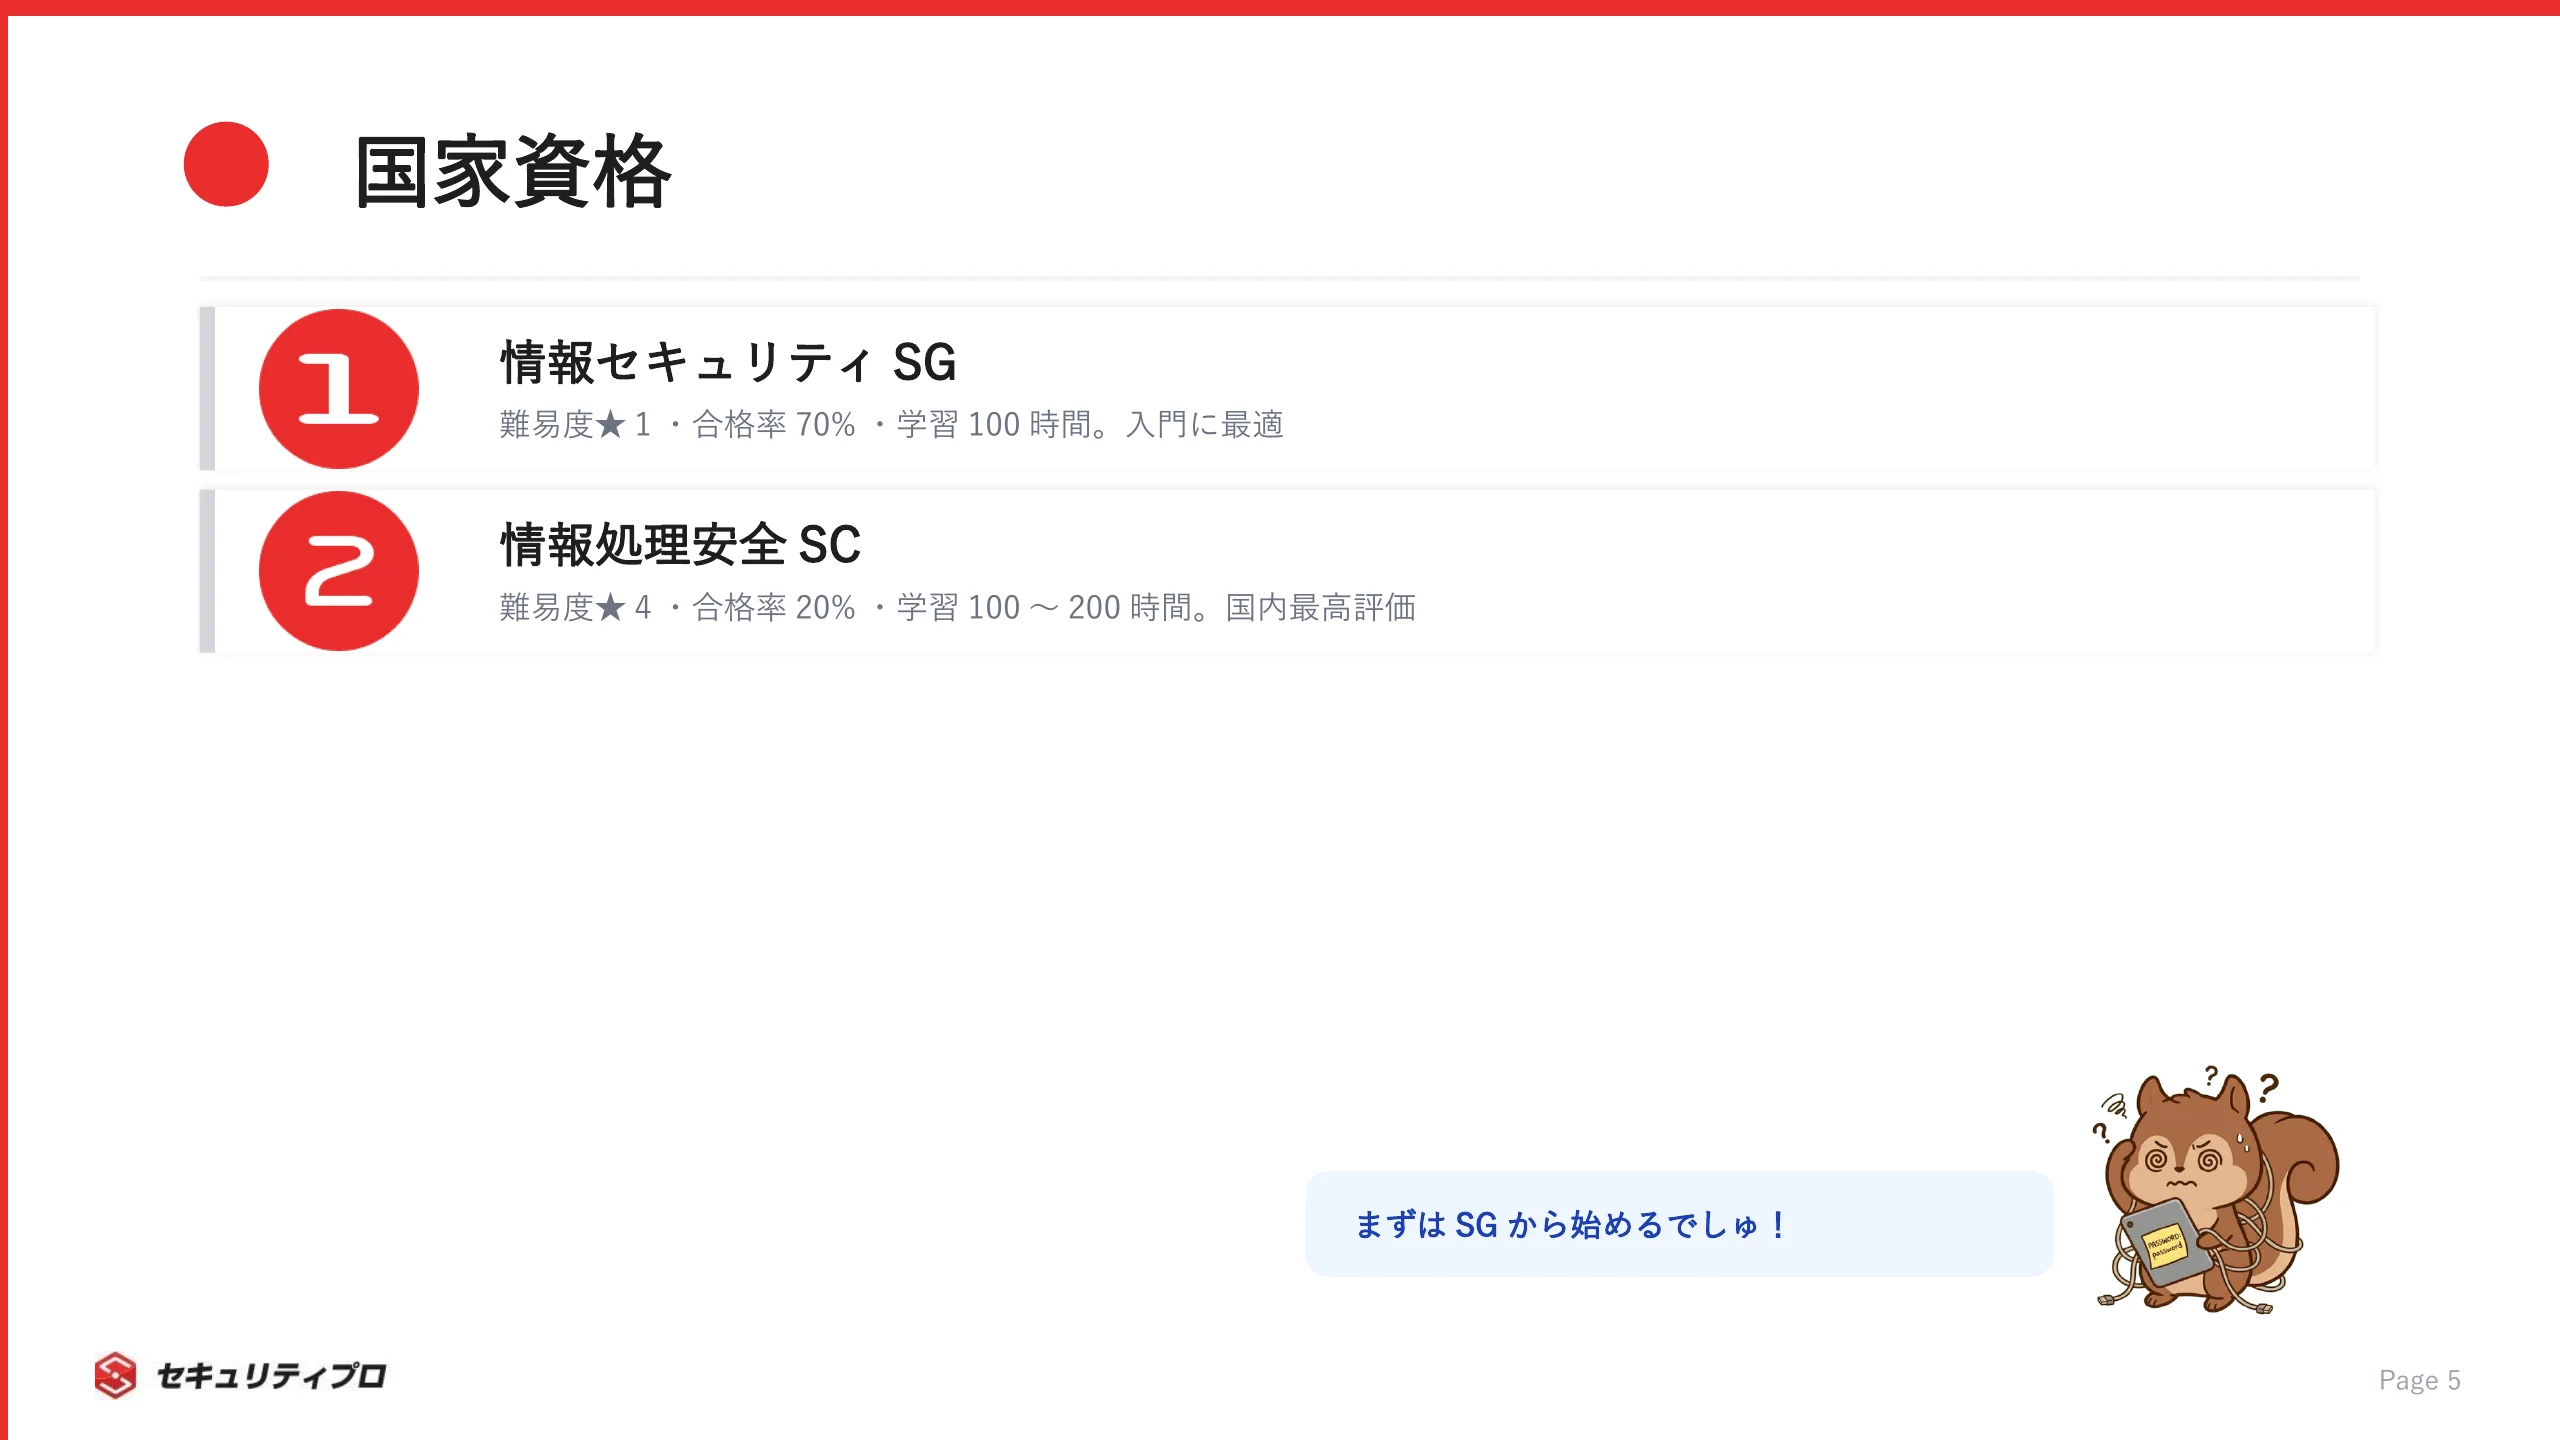
情報セキュリティマネジメント試験(SG)
情報セキュリティマネジメント試験(SG)は、セキュリティ資格の最初の一歩に最適な試験です。
合格率は約70%で推移しており、IT系資格のなかでは取りやすい部類に入ります。
IPAの統計では、年度合格率は令和5年度72.6%、令和6年度69.0%、令和7年度70.0%です(引用元: IPA「情報セキュリティマネジメント試験 統計資料」)。
受験資格に実務経験は不要で、文系出身者や管理職の方でも十分合格を目指せます。
CBT方式で通年受験が可能なので、自分のペースで準備を進められるのも魅力です。
- 受験料: 7,500円(税込)
- 試験方式: CBT(通年実施)
- 合格率: 約70%前後
- 学習目安: 約100時間
- 対象者: 未経験者・情シス担当・管理職・発注側
ITエンジニアだけでなく、セキュリティポリシーの策定や委託先管理に携わるビジネス層にも有効です。
エンジニア以外の方がセキュリティの基礎知識を証明する手段としても広く使われています。
情報処理安全確保支援士(登録セキスペ)
情報処理安全確保支援士(SC)は、国内唯一のセキュリティ専門国家資格です。
合格すると「登録セキスペ」として登録でき、名刺やプロフィールに明記できます。
IPAの統計では、合格率は例年20%前後で推移しています。
2025年度春期が19.0%、秋期が22.3%と、高度試験区分のなかでも難関です(引用元: IPA「統計情報(応用情報技術者試験、高度試験、情報処理安全確保支援士試験)」)。
2025年4月時点の登録者数は約2万4,000人で、経済産業省は2030年までに5万人への倍増を目標に掲げています(引用元: 経済産業省「サイバーセキュリティ人材の育成促進に向けた検討会最終取りまとめ」)。
- 受験料: 7,500円(税込)
- 合格率: 約20%前後
- 学習目安: 100〜200時間(応用情報合格レベル)
- 更新: 3年周期(オンライン講習年2万円 + 実践講習約8万円/3年に1回)
注意点として、合格後の「登録」と「維持」にコストがかかります。
オンライン講習が年間2万円、3年に1回の実践講習が約8万円。
3年間で合計約14万円の維持費が必要です。
ただし、2026年4月からは実務経験者向けの「みなし受講制度」が導入予定で、維持コストの軽減が見込まれています(引用元: IPA「登録セキスペ 更新について」)。
それでも受験料7,500円で国家資格を取得でき、国内転職市場での評価は非常に高い水準です。
国際資格
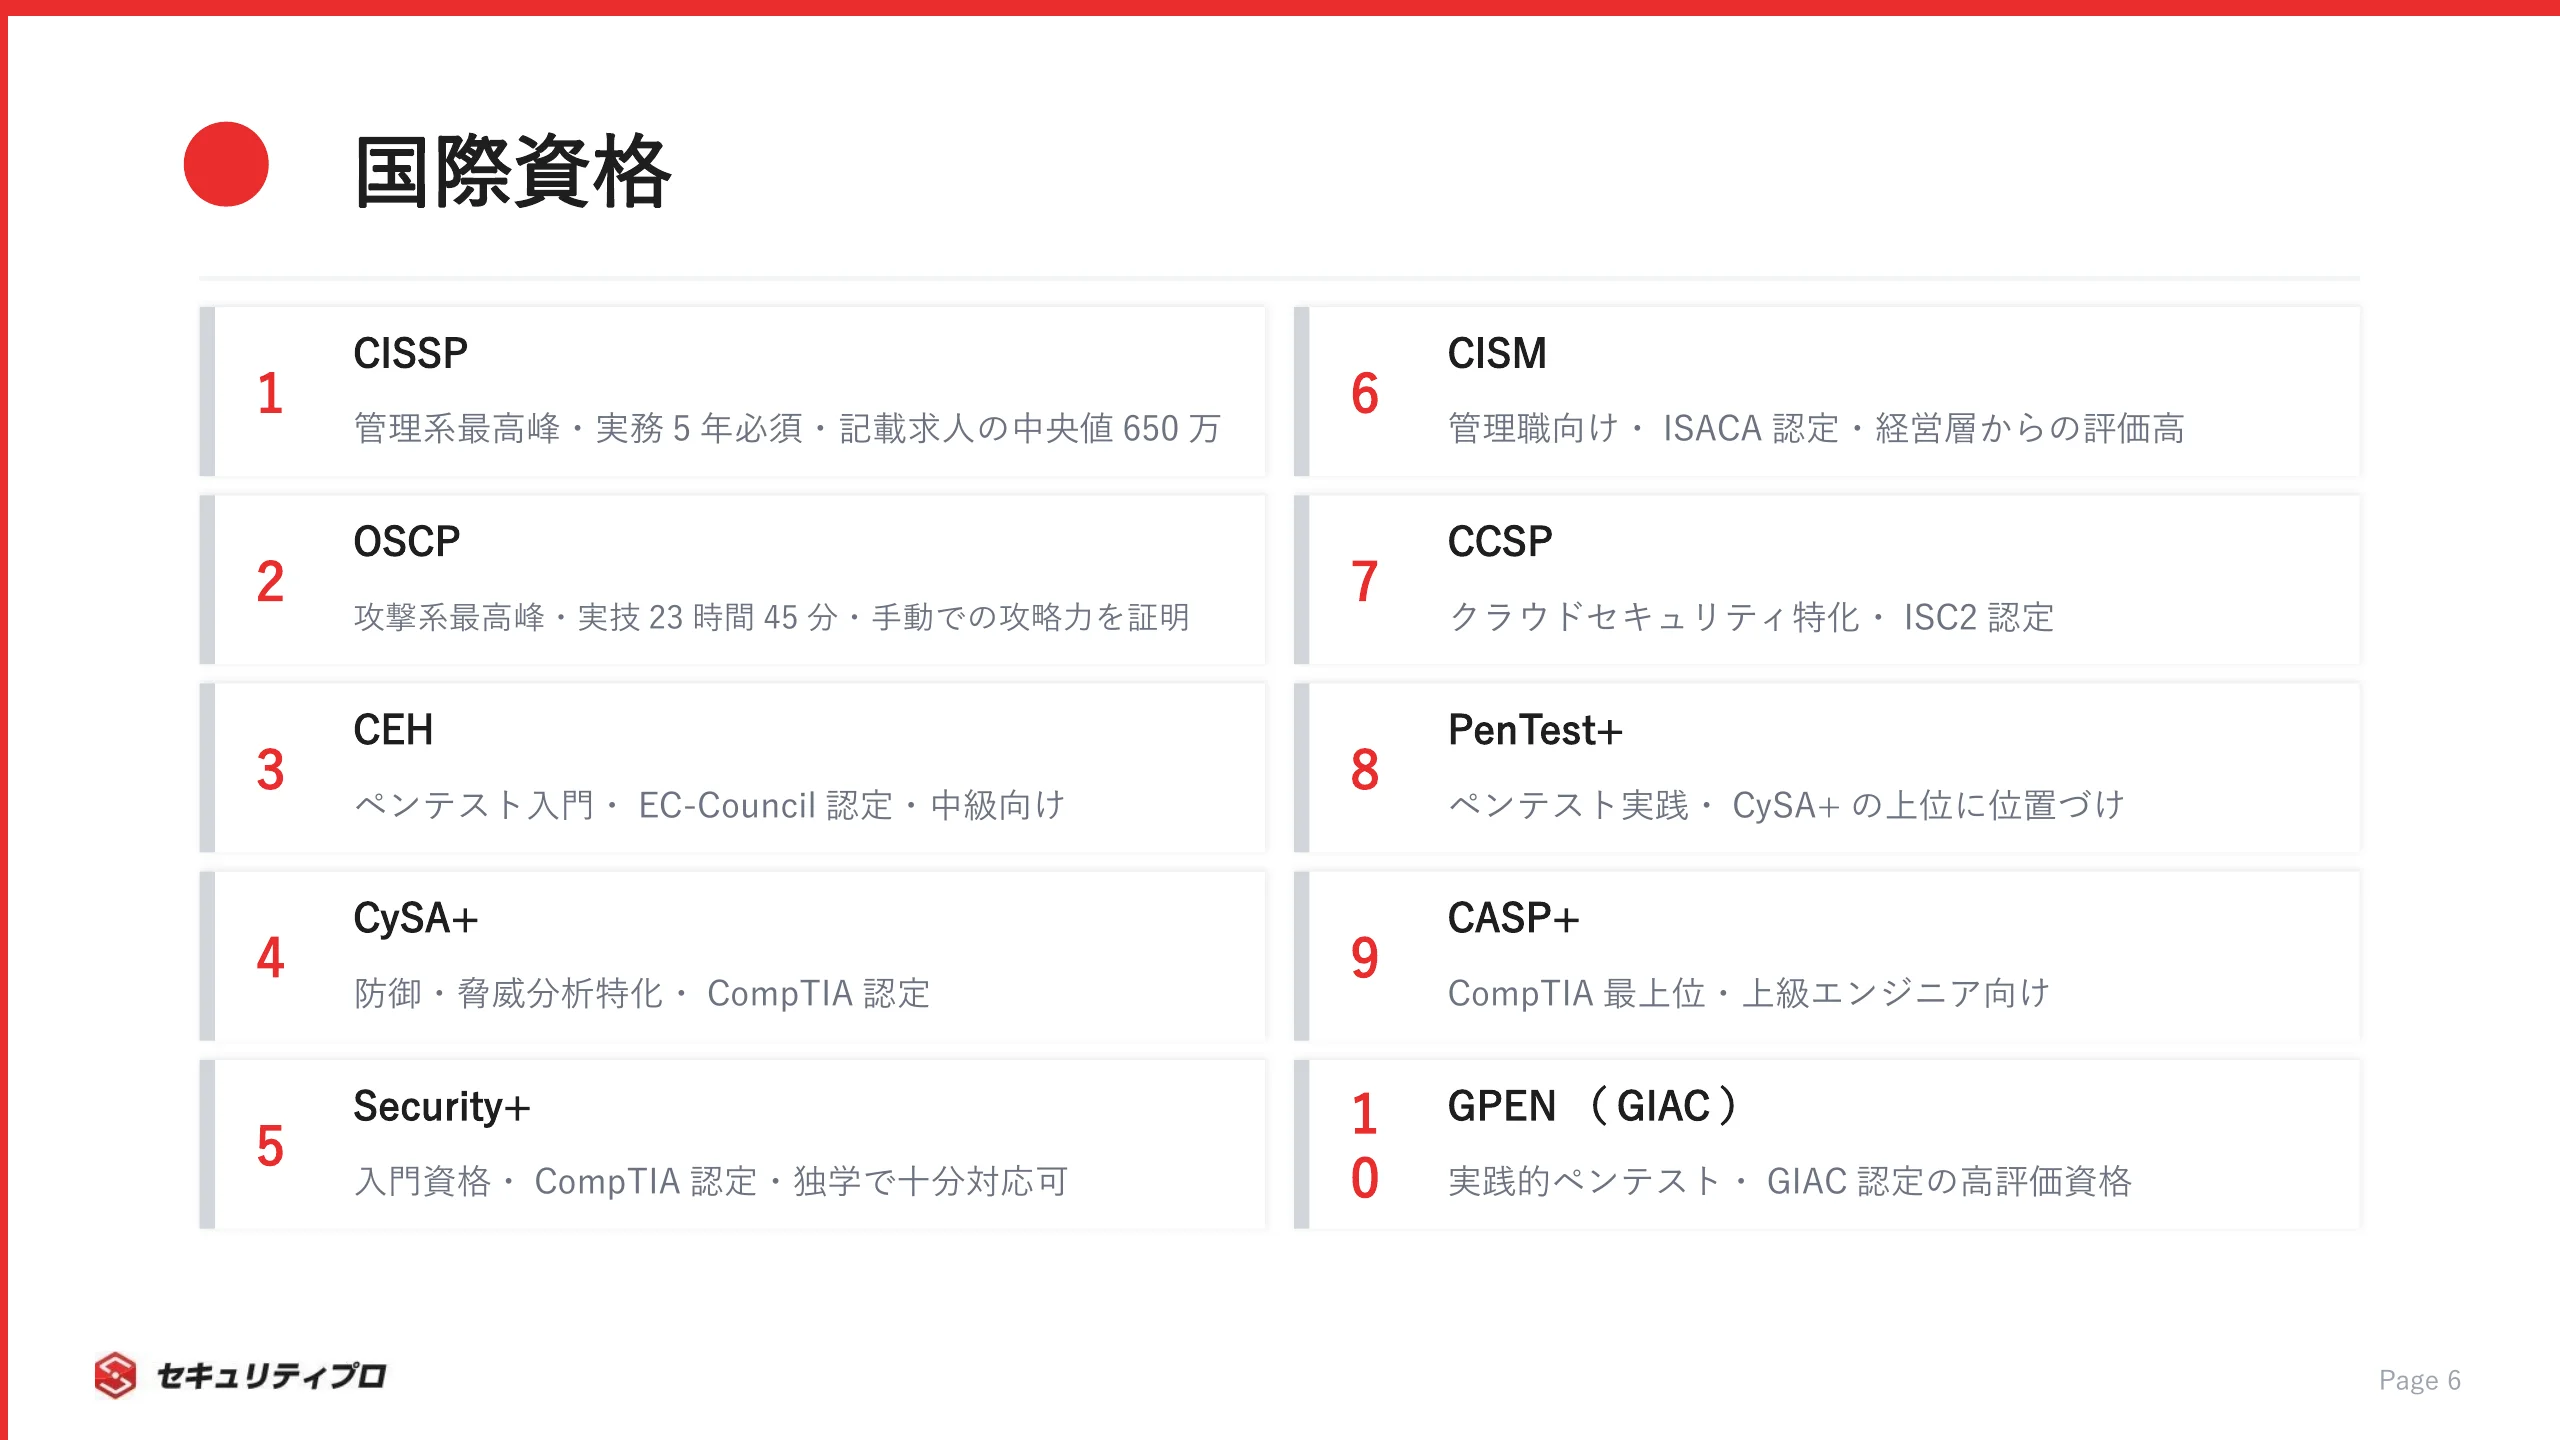
グローバルに通用する国際資格は、外資系企業やフリーランスとして活躍するうえで見逃せない存在です。
ISC2・ISACA・EC-Council・CompTIA・Offensive Securityの各団体が提供する8つの主要資格を見ていきましょう。
CISSP
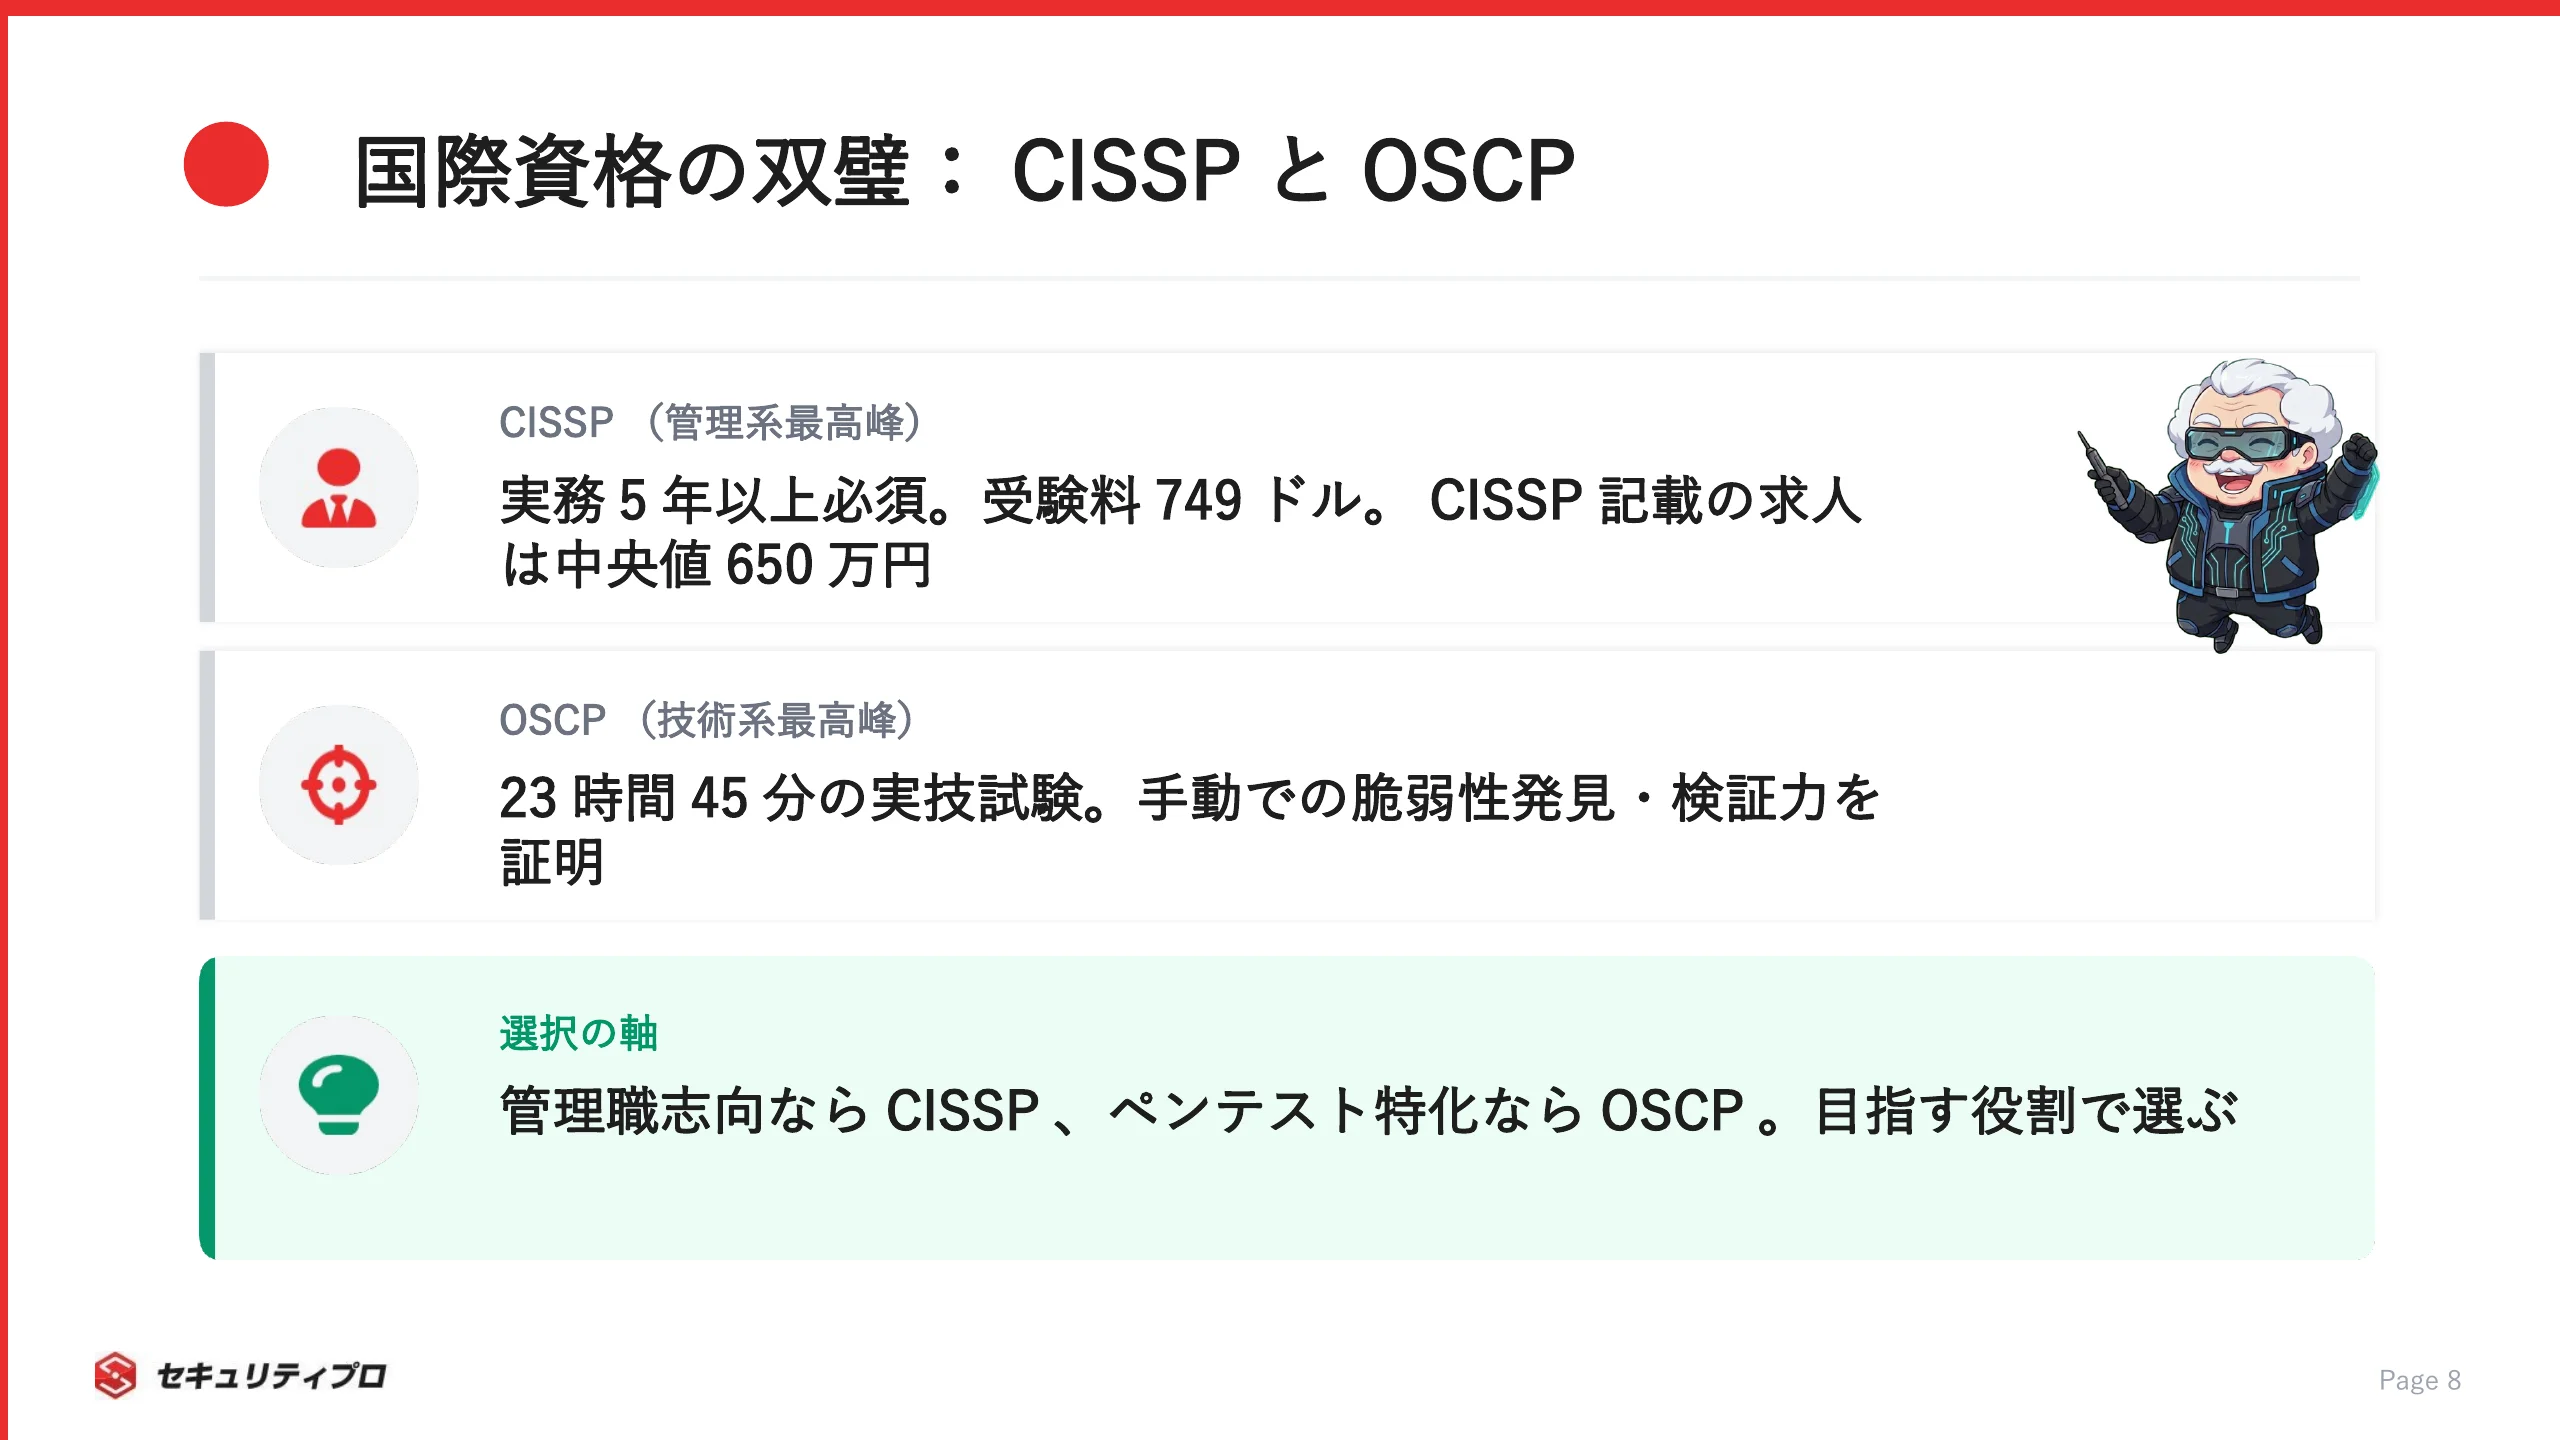
CISSP(Certified Information Systems Security Professional)は、セキュリティ資格の最高峰として世界中で認知されています。
ISC2が認定するこの資格は、外資系企業やフリーランス市場で抜群の評価を受けています。
認定を受けるには、CBK 8ドメインのうち2つ以上で5年以上の実務経験が必要です。
IT関連の学位保有者は1年短縮されて4年になります。
実務経験が足りない場合でも受験は可能で、合格後は「ISC2準会員(アソシエイト)」として登録できます(引用元: ISC2 Japan「CISSP 認定要件」)。
- 受験料: 749ドル(約11万円)
- 試験形式: CAT方式(100〜150問、最大3時間)
- 認定要件: 実務経験5年以上(短縮あり)
- 維持費: 年会費135ドル + CPE(年40ポイント)
- 年収インパクト: CISSPを条件・歓迎に挙げる当社公開求人13件は中央値650万円(450万〜1,100万円)
受験料や維持費は安くありませんが、年収へのインパクトを考えるとリターンは十分です。
セキュリティキャリアの到達点として、多くのプロフェッショナルが目標に据えています。
CISM
CISM(Certified Information Security Manager)は、ISACAが認定するセキュリティマネジメント特化の資格です。
技術面よりもリスク管理・ガバナンス・コンプライアンスの領域に重点を置いており、管理職やCISO候補に向いています。
認定には5年以上のセキュリティ実務経験が求められ、そのうち3年以上がマネジメント業務である必要があります。
CISSPが技術を含む幅広い領域をカバーするのに対し、CISMは「経営層に近い視点」でセキュリティを語れることの証明です。
- 受験料: ISACA会員575ドル / 非会員760ドル
- 認定維持費: ISACA会員45ドル / 非会員85ドル(年1回)
- 認定要件: 実務5年以上(うちマネジメント3年以上)
- 出題範囲: 情報セキュリティガバナンス、リスク管理、プログラム開発・管理、インシデント管理
CISSPとどちらを取るべきか迷う方も多いですが、技術寄りのキャリアならCISSP、管理・経営寄りならCISMという棲み分けが一般的です。
CISA
CISA(Certified Information Systems Auditor)は、ITシステム監査と内部統制の専門家を証明するISACA認定資格です。
監査法人・コンプライアンス部門・GRC(ガバナンス・リスク・コンプライアンス)領域でのキャリアを目指す方にオススメします。
認定には5年以上のIT監査・情報システム管理の実務経験が必要です。
大学卒業や関連資格の保有で最大3年まで短縮が認められます(引用元: ISACA東京支部「CISM 関連Q&A」)。
- 受験料: ISACA会員575ドル / 非会員760ドル
- 認定要件: IT監査等の実務5年以上(短縮あり)
- 維持費: 認定維持費 ISACA会員45ドル / 非会員85ドル(年)+ CPE(年20時間以上)
- 活躍領域: 監査法人、内部監査部門、GRC・コンプライアンス部門
J-SOX対応やISMS認証審査など、国内でもCISA保有者の需要は安定しています。
セキュリティ×監査という専門性の掛け算で、希少性の高いキャリアを切り拓ける一枚です。
CEH
CEH(Certified Ethical Hacker)は、EC-Councilが認定する「認定ホワイトハッカー」資格です。
攻撃者の視点でセキュリティを理解し、ペネトレーションテストの基礎を身につけていることを証明します。
受験するには、2年以上の情報セキュリティ実務経験があるか、EC-Council公認トレーニングの受講が必要です。
日本ではGSX社が公式トレーニングを提供しており、受講料込みで約50万円程度が目安です。
- 受験料: トレーニング込みで約50万円(GSX社経由)
- 試験形式: 125問・4時間(日本語試験あり)
- 認定要件: 実務2年以上 or 公式トレーニング受講
- 最新バージョン: CEH v13(AI対応範囲追加)
OSCPと比較されることが多いですが、CEHは「知識ベース」の試験、OSCPは「実技ベース」の試験です。
ペネトレーションテストの世界に入るなら、まずCEHで体系的な知識を固め、その後OSCPで実技力を磨くという流れが効果的です。
CompTIA Security+
CompTIA Security+は、実務経験不問で受験でき、世界中で通用する入門レベルの国際資格です。
米国国防総省のDoD 8570指令にも準拠しており、グローバル標準としての信頼性があります。
日本語で受験できるのも見逃せません。
セキュリティの基礎概念を幅広くカバーしているため、業界に入りたての方や異業種からの転職者にオススメします。
- 受験料: 約50,000〜55,000円(税込)
- 試験形式: 最大90問・90分(日本語対応)
- 認定要件: 実務経験不問(2年程度の実務推奨)
- 更新: 3年ごと(CEU取得が必要)
Security+を取得した後は、CySA+(防御寄り)やPenTest+(攻撃寄り)にステップアップする道が開けます。
CompTIAの認定体系は段階的に設計されているため、計画的にキャリアを積み上げていけます。
CompTIA CySA+
CompTIA CySA+(Cybersecurity Analyst)は、SOCアナリストや脅威インテリジェンス担当者に最適な中級資格です。
セキュリティ監視・脅威分析・インシデント対応の実践的なスキルを証明します。
Security+が「幅広い基礎知識」を問うのに対し、CySA+は「防御側の分析スキル」に特化しています。
3〜4年の実務経験がある方が主なターゲットです。
- 受験料: 約50,000〜55,000円(税込)
- 推奨経験: 3〜4年のセキュリティ実務
- 出題範囲: セキュリティ運用、脅威管理、脆弱性管理、インシデント対応
- 更新: 3年ごと(CEU取得)
Security+取得後の自然なステップアップ先として位置づけられています。
SOCでの勤務経験がある方には、スキルの棚卸しにも使える実践的な一枚です。
SSCP
SSCP(Systems Security Certified Practitioner)は、ISC2が提供するCISSPの入門版にあたる資格です。
CISSPの8ドメインを基礎レベルでカバーしており、実務経験1年から挑戦できます。
CISSPを最終目標にしている方にとって、SSCPはその準備段階として最適です。
受験料は249ドルで、CISSPの749ドルより抑えられます。
- 受験料: 249ドル
- 認定要件: 実務経験1年以上
- 出題範囲: セキュリティの概念と実践、アクセス制御、リスクの特定・監視・分析、インシデント対応と復旧、暗号、ネットワークと通信のセキュリティ、システムとアプリケーションのセキュリティ
- 維持費: 年会費135ドル + CPE(年20ポイント)
ISC2の認定体系に早い段階から入れるメリットもあります。
SSCP取得後にCISSPを目指せば、ISC2のコミュニティやリソースを活用しながら着実にステップアップしていけます。
OSCP
OSCP(Offensive Security Certified Professional)は、ペネトレーションテスト実務家の登竜門として知られる資格です。
Offensive Security社が運営しており、23時間45分の実技試験という独自のハードルが特徴です。
試験では、実際にマシンに侵入して権限昇格を行い、その過程をレポートにまとめて提出します。
知識だけでなく、手を動かして攻略できる実力が問われるため、業界での評価は非常に高い資格です(引用元: Offensive Security「OSCP Certification」)。
- 受験料: 1,749ドル〜(PEN-200コース + 90日ラボアクセス + 試験1回)
- 試験形式: 23時間45分の実技 + 24時間以内のレポート提出
- 合格基準: 70点/100点
- 2025年更新: OSCP(永久有効)+ OSCP+(3年有効・更新可能)の2称号が付与
CEHが「知識で合格できる試験」なのに対し、OSCPは「実際にハッキングできなければ合格できない試験」です。
取得すれば「この人は本当に手を動かせる」という強力な証明になります。
GIAC GSEC
GIAC GSEC(GIAC Security Essentials Certification)は、SANS Instituteが運営する実践的なセキュリティ基礎資格です。
SANSブランドの信頼性は業界内でも高く、GSECは実務に直結する知識を問う試験として評価されています。
経験不問で受験できますが、SANSのSEC401コースと併せて学習するのが一般的です。
試験は持ち込み可能なオープンブック形式で、暗記力よりも理解力と応用力が試されます。
- 試験形式: 106〜180問・4〜5時間(オープンブック)
- 合格基準: 73%以上(2026年4月以降は72%)
- 推奨学習: SANSのSEC401コース + 約55時間の自己学習
- ステップアップ先: GPEN(ペネトレーション)、GWEB(Web)など
費用はSANSコース込みのため高額になりますが、SANS認定トレーニングの実務的な内容と合わせて学べるのが最大の魅力です。
企業がスポンサーとなって受講させるケースも多く見られます。
クラウド・ベンダー資格
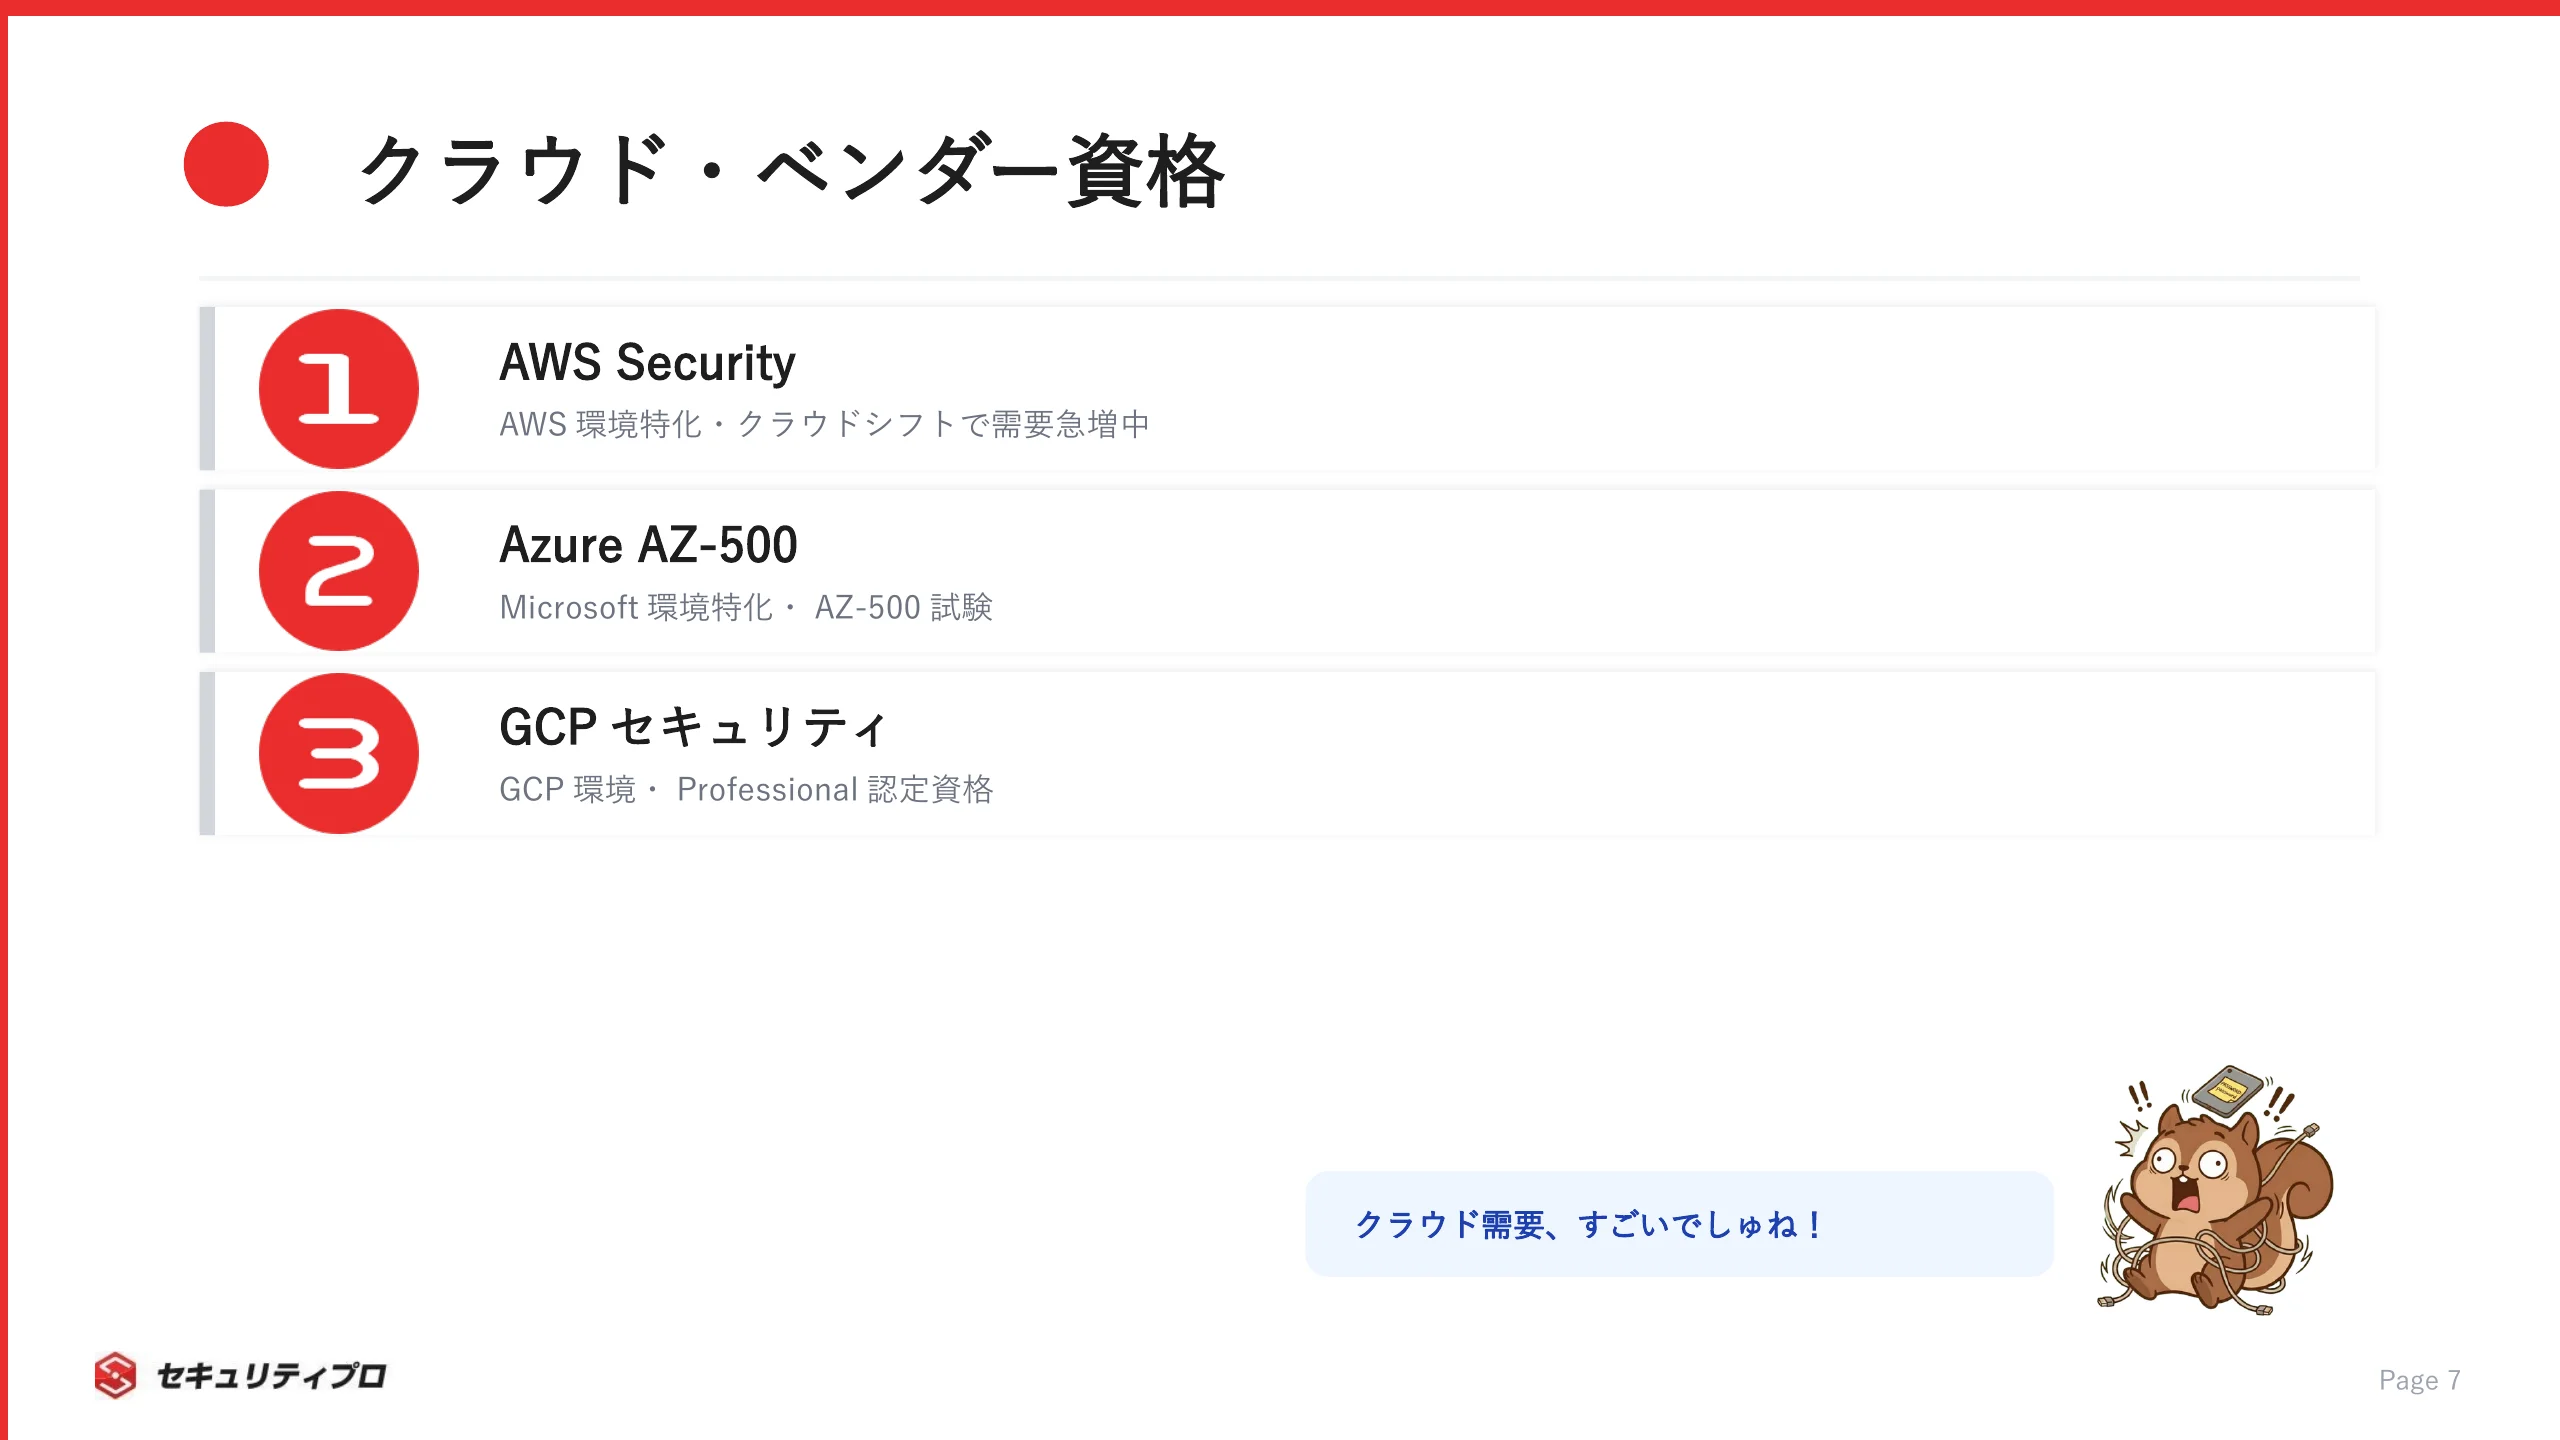
クラウドシフトが進むなか、AWS・Azure・GCPそれぞれのセキュリティ資格の需要が急増しています。
自社の採用しているクラウド環境に合わせて選ぶのが基本です。
AWS Security Specialty
AWS Certified Security – Specialty(SCS)は、AWS環境のセキュリティ設計・運用に特化した上位資格です。
IAM・KMS・GuardDuty・Security Hubなど、AWSのセキュリティサービスを深く理解していることを証明します。
2025年12月に試験がSCS-C02からSCS-C03にアップデートされ、生成AIセキュリティ(Amazon Bedrock等)やSecurity Lakeが範囲に追加されました(引用元: AWS「Certified Security – Specialty」)。
- 受験料: 300ドル(約4万円)
- 試験形式: 65問・170分
- 推奨経験: AWS実務2年以上
- 前提資格: なし(Associate資格取得後のステップアップが一般的)
AWSのシェアが国内でもトップクラスであることを考えると、クラウドセキュリティ資格のなかで最も汎用性が高い一枚です。
Azure Security Technologies(AZ-500)
AZ-500は、Microsoft Azure環境のセキュリティ管理者向け認定資格です。
Microsoft Defender・Microsoft Sentinel・Microsoft Entra IDの実務スキルが問われます。
Microsoft 365やAzure ADを採用している企業は非常に多く、大企業・官公庁ではAzure基盤が主流です。
そのため、AZ-500保有者の需要は今後も安定して推移すると見込まれます。
- 受験料: 約3万円
- 推奨学習パス: AZ-900(基礎)→ AZ-104(管理者)→ AZ-500
- 出題範囲: ID管理、プラットフォーム保護、データ・アプリ保護、セキュリティ運用
AzureのセキュリティサービスはMicrosoft製品との統合が強みです。
Microsoft環境が中心の職場であれば、最も投資対効果が高いベンダー資格でしょう。
Google Cloud Professional Cloud Security Engineer
Google Cloud Professional Cloud Security Engineerは、GCP環境でのセキュリティ設計・コンプライアンス管理を証明する資格です。
VPC Service Controls・BeyondCorp・DLPなどGCP固有のサービスに関する深い知識が問われます。
- 受験料: 200ドル(約3万円)
- 試験形式: 50〜60問・120分
- 推奨経験: 業界経験3年以上(うちGoogle Cloudでの設計・管理経験1年超)
- 前提: Associate Cloud Engineer取得が推奨
GCPはデータ分析・機械学習基盤として採用する企業が増えており、スタートアップやテクノロジー企業での需要が伸びています。
GCPをメインに使っている環境で働く方には、キャリア上の強力な差別化要因になります。
Cisco CyberOps Associate
Cisco CyberOps Associateは、SOC(Security Operations Center)アナリスト職の入門資格です。
Ciscoが認定するサイバーセキュリティ運用の基礎スキルを証明します。
- 受験料: 約4万円
- 認定要件: 実務経験不問
- 出題範囲: セキュリティオペレーション、ネットワーク侵入分析、ホスト分析
ネットワーク系のバックグラウンドを持つ方にとって、セキュリティ領域へのキャリアチェンジの橋渡しになります。
CCNA取得者であれば、ネットワーク知識を活かしてスムーズに学習を進められます。
【2026年版】セキュリティ資格の難易度ランキングと比較表
15資格の全体像がわかったところで、難易度順に整理した比較表を確認しましょう。
「年収インパクト度」は、資格取得後の年収変化の大きさを独自に5段階で評価しています。
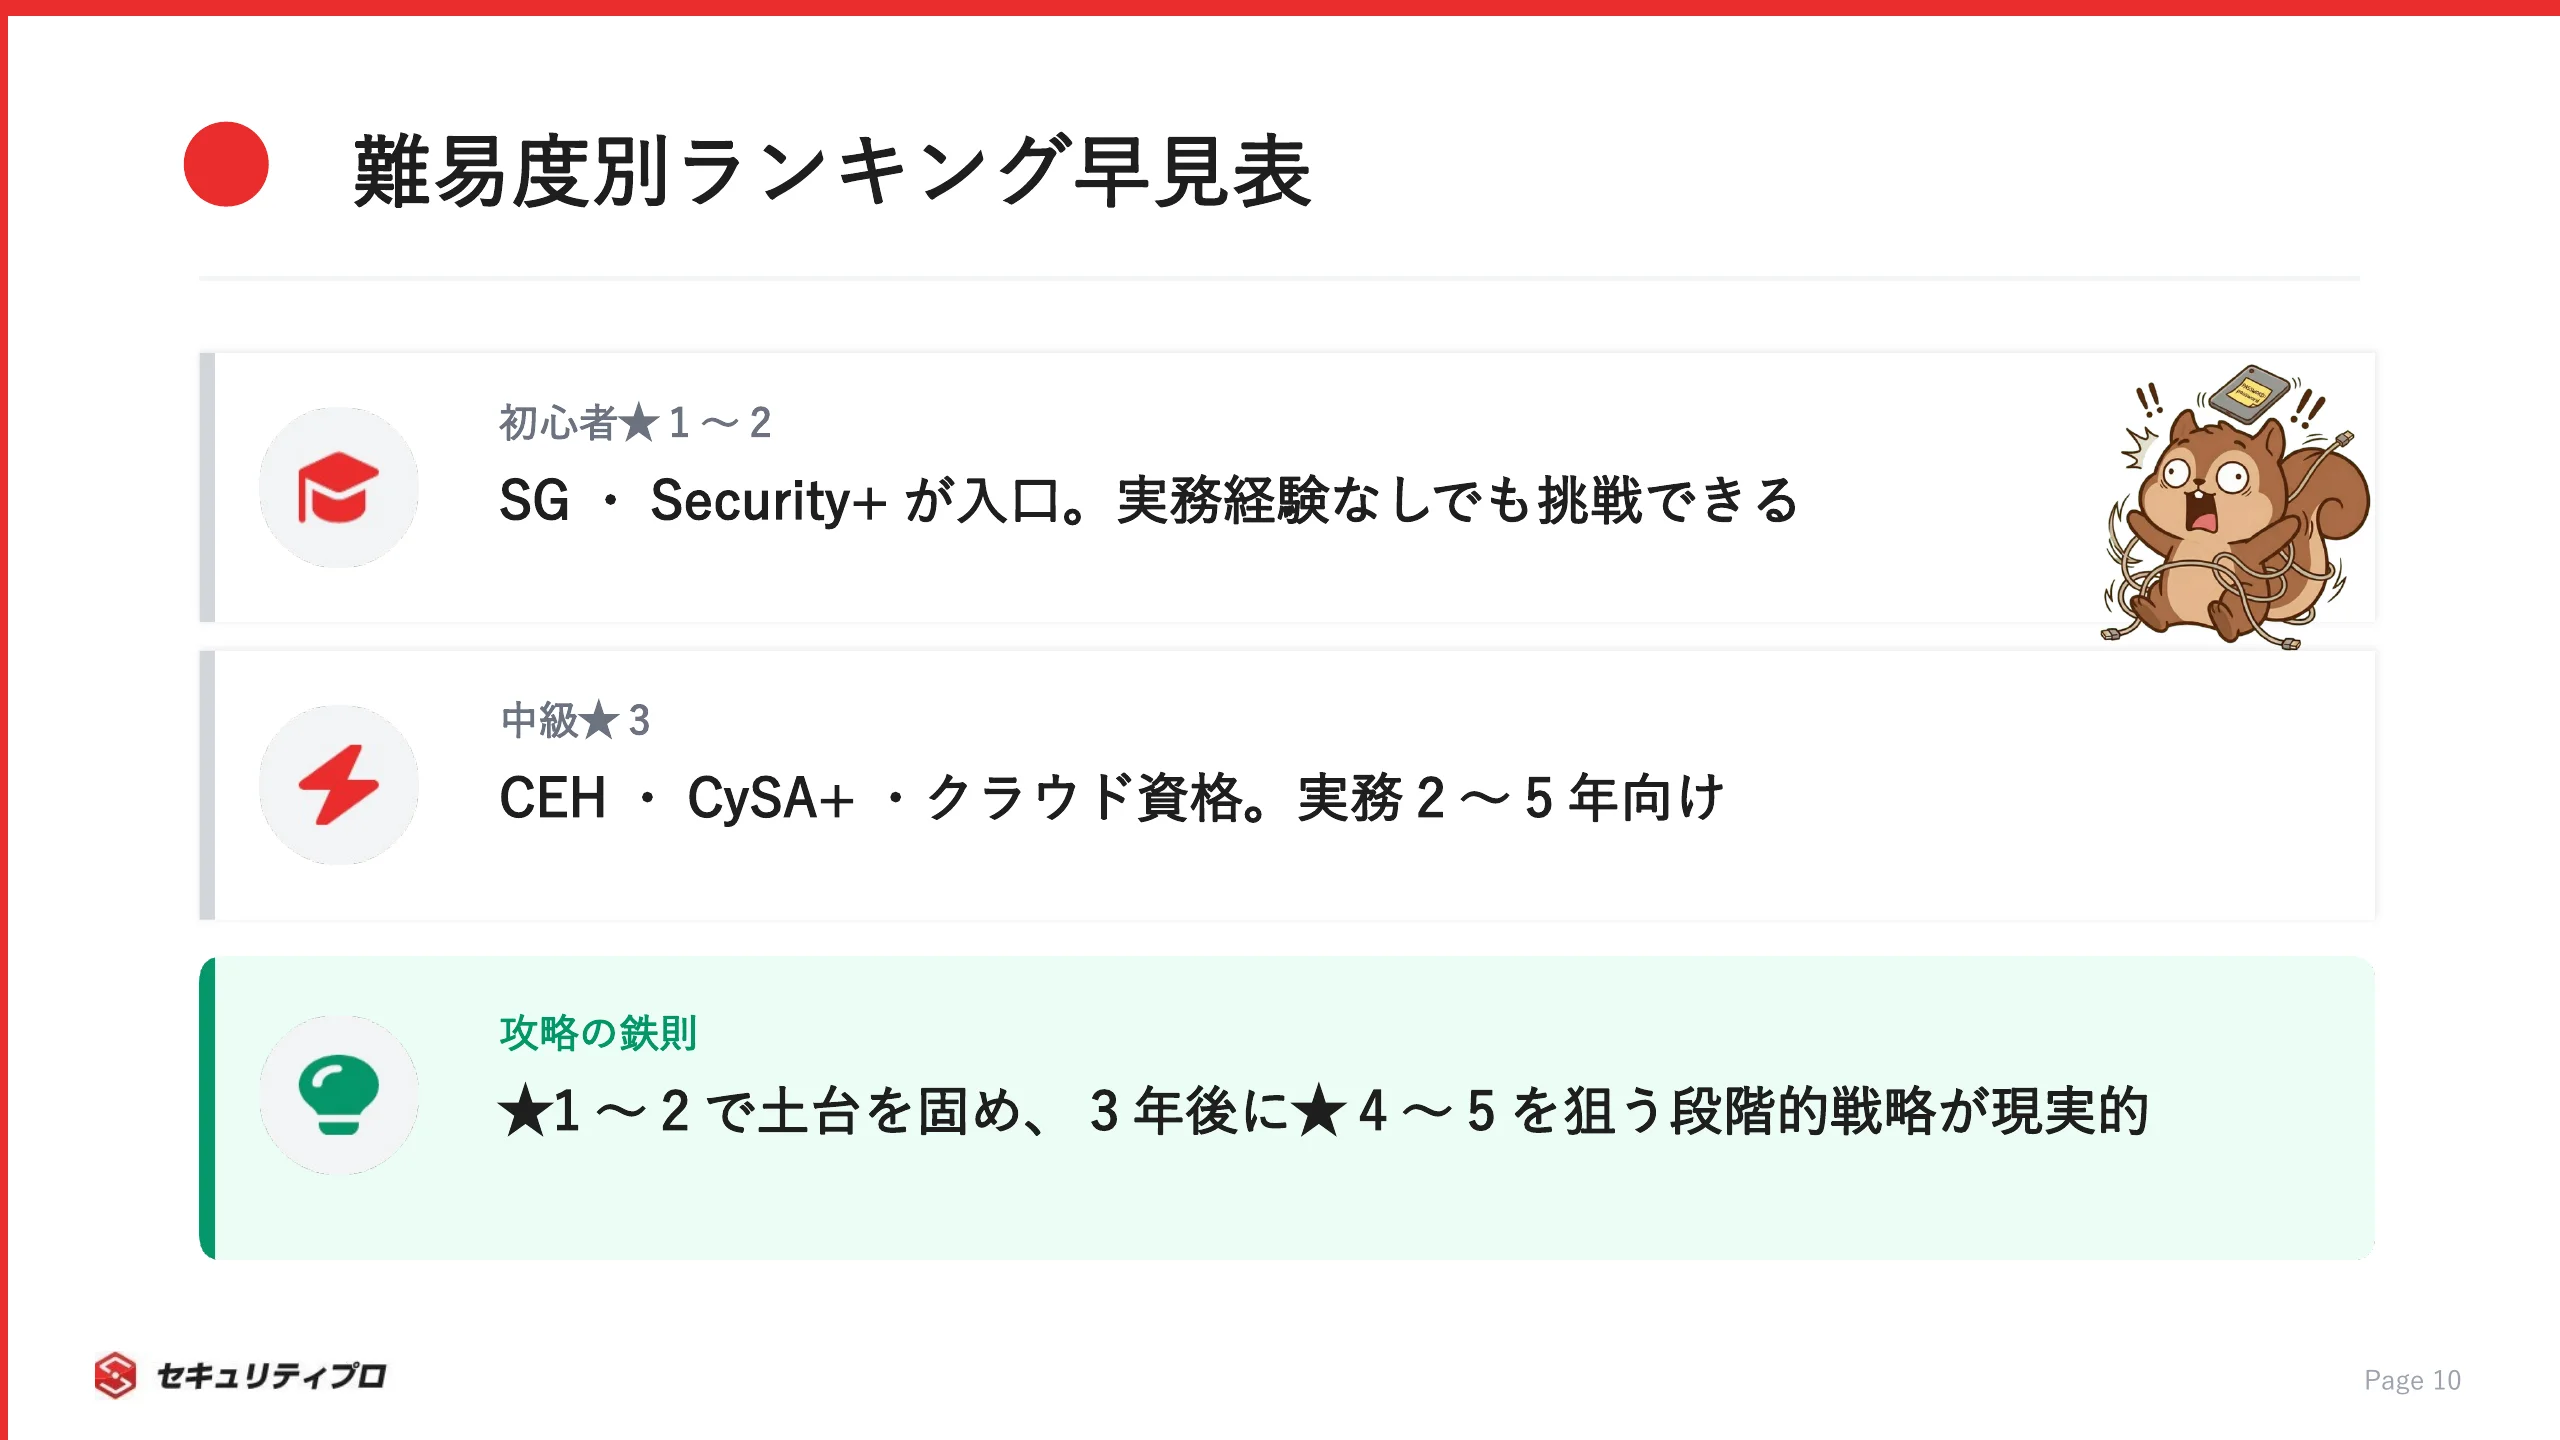
初心者向け(★1〜★2)— まずはここから
セキュリティ業界への第一歩として、未経験〜経験2年程度の方にオススメの資格群です。
3ヶ月〜半年の学習期間で取得を目指せるものばかりです。
| 資格 | 難易度 | 勉強時間目安 | 合格率 | 受験料 | 年収インパクト度 |
|---|
| SG | ★1 | 100時間 | 約70% | 7,500円 | ★2 |
| CompTIA Security+ | ★2 | 150時間 | 非公開 | 非公開 | ★3 |
| SSCP | ★2 | 150〜200時間 | 非公開 | 249ドル | ★2 |
| Cisco CyberOps | ★2 | 150時間 | 非公開 | 約4万円 | ★2 |
| GIAC GSEC | ★2 | SANSコース+55時間 | 非公開(73%合格基準) | SANSコース込み | ★3 |
まずはSGかCompTIA Security+のどちらかを取得するのが王道です。
SGは国内転職に強くて受験料が安い。
Security+はグローバルで通用する。
自分の活動フィールドに合わせて選んでください。
中級者向け(★3)— 実務経験を形にする
実務経験2〜5年の方が、専門性を証明するために取得する資格群です。
このレベルの資格を1〜2個持っていると、転職市場での選択肢が一気に広がります。
| 資格 | 難易度 | 勉強時間目安 | 受験料 | 更新要件 | 年収インパクト度 |
|---|
| CEH | ★3 | 100〜300時間 | 非公開(公式トレーニング込みのパッケージ販売) | 3年(CPE 120時間) | ★3 |
| CySA+ | ★3 | 200時間 | 非公開 | 3年(CEU 60単位) | ★3 |
| AWS Security Specialty | ★3 | 200時間 | 300ドル | 3年(再認定試験) | ★4 |
| AZ-500 | ★3 | 150〜200時間 | 約3万円 | 毎年(更新アセスメント) | ★3 |
| GCP Security Engineer | ★3 | 200時間 | 200ドル | 2年(再認定) | ★3 |
クラウドセキュリティ資格は、自社環境に合ったものを選ぶと投資対効果が最大化されます。
実務と連動して学習できるため、合格後すぐに業務で活かせるのもメリットです。
上級者向け(★4〜★5)— 専門家・マネジメント層への道
経験5年以上のベテランが、さらなる市場価値の向上を目指して取得する資格群です。
受験資格のハードルが高く、合格後の維持費も必要ですが、年収へのインパクトは群を抜いています。
| 資格 | 難易度 | 勉強時間目安 | 受験料 | 維持費(年間) | 年収インパクト度 |
|---|
| SC(登録セキスペ) | ★4 | 100〜200時間 | 7,500円 | 約4.7万円/年(平均) | ★4 |
| CISM | ★4 | 300時間 | 575〜760ドル | 維持費45〜85ドル+CPE | ★4 |
| CISA | ★4 | 250時間 | 575〜760ドル | 維持費45〜85ドル+CPE | ★4 |
| CISSP | ★5 | 200〜300時間 | 749ドル | 年会費135ドル+CPE | ★5 |
| OSCP | ★5 | 500時間以上 | 1,749ドル〜 | OSCP+は3年更新 | ★5 |
CISSPとOSCPは、それぞれマネジメント系・技術系のトップ資格です。
どちらも「持っているだけで書類選考を通過できる」レベルの市場評価を持っています。
★5の資格、500時間以上って……オイラにはまだ早い気がするでしゅ。
最初から上を目指す必要はない。まずは★1〜2で土台を作って、3年後に★4〜5を狙うのが現実的な戦略だ。
セキュリティ資格別の年収比較 — 資格が年収に与えるインパクト
資格を取得するには時間もお金もかかります。
「投資に見合ったリターンが得られるのか」を、具体的な年収データで検証していきましょう。
国家資格・国際資格別の年収相場
資格別に公表された年収は存在しないため、当社の公開求人で「条件・歓迎」に挙がっている資格ごとに想定年収を集計しました(2026年9月時点)。
| 求人が条件・歓迎に挙げる資格 | 件数 | 想定年収の中央値 | レンジ |
|---|
| SC(登録セキスペ) | 14件 | 650万円 | 450万〜1,100万円 |
| CISSP | 13件 | 650万円 | 450万〜1,100万円 |
| CISA | 5件 | 800万円 | 450万〜1,100万円 |
| (参考)公開求人全体 | 60件 | 685万円 | 336万〜1,500万円 |
※セキュリティプロ・テンショク 公開求人の集計(求人のタイトル・本文が示す想定年収レンジの中点で集計)。SG・Security+・CISM・OSCPは条件に挙げる求人が5件未満のため個別値を出していません。実際の年収は経験年数・企業規模・職種によって異なります。
公的統計では「その他の情報処理・通信技術者」区分が約610万円、「システムコンサルタント・設計者」区分が約889万円です(厚生労働省 賃金構造基本統計調査 令和7年)。
資格そのものより、上流の設計・コンサルまで担えるかどうかが年収の差になって表れています。
もちろん、資格だけで年収が決まるわけではありません。
実務経験とのかけ算で、資格は初めて最大限の効果を発揮します。
フリーランス単価への資格インパクト
フリーランス市場では、資格の有無が案件の選択肢を左右します。
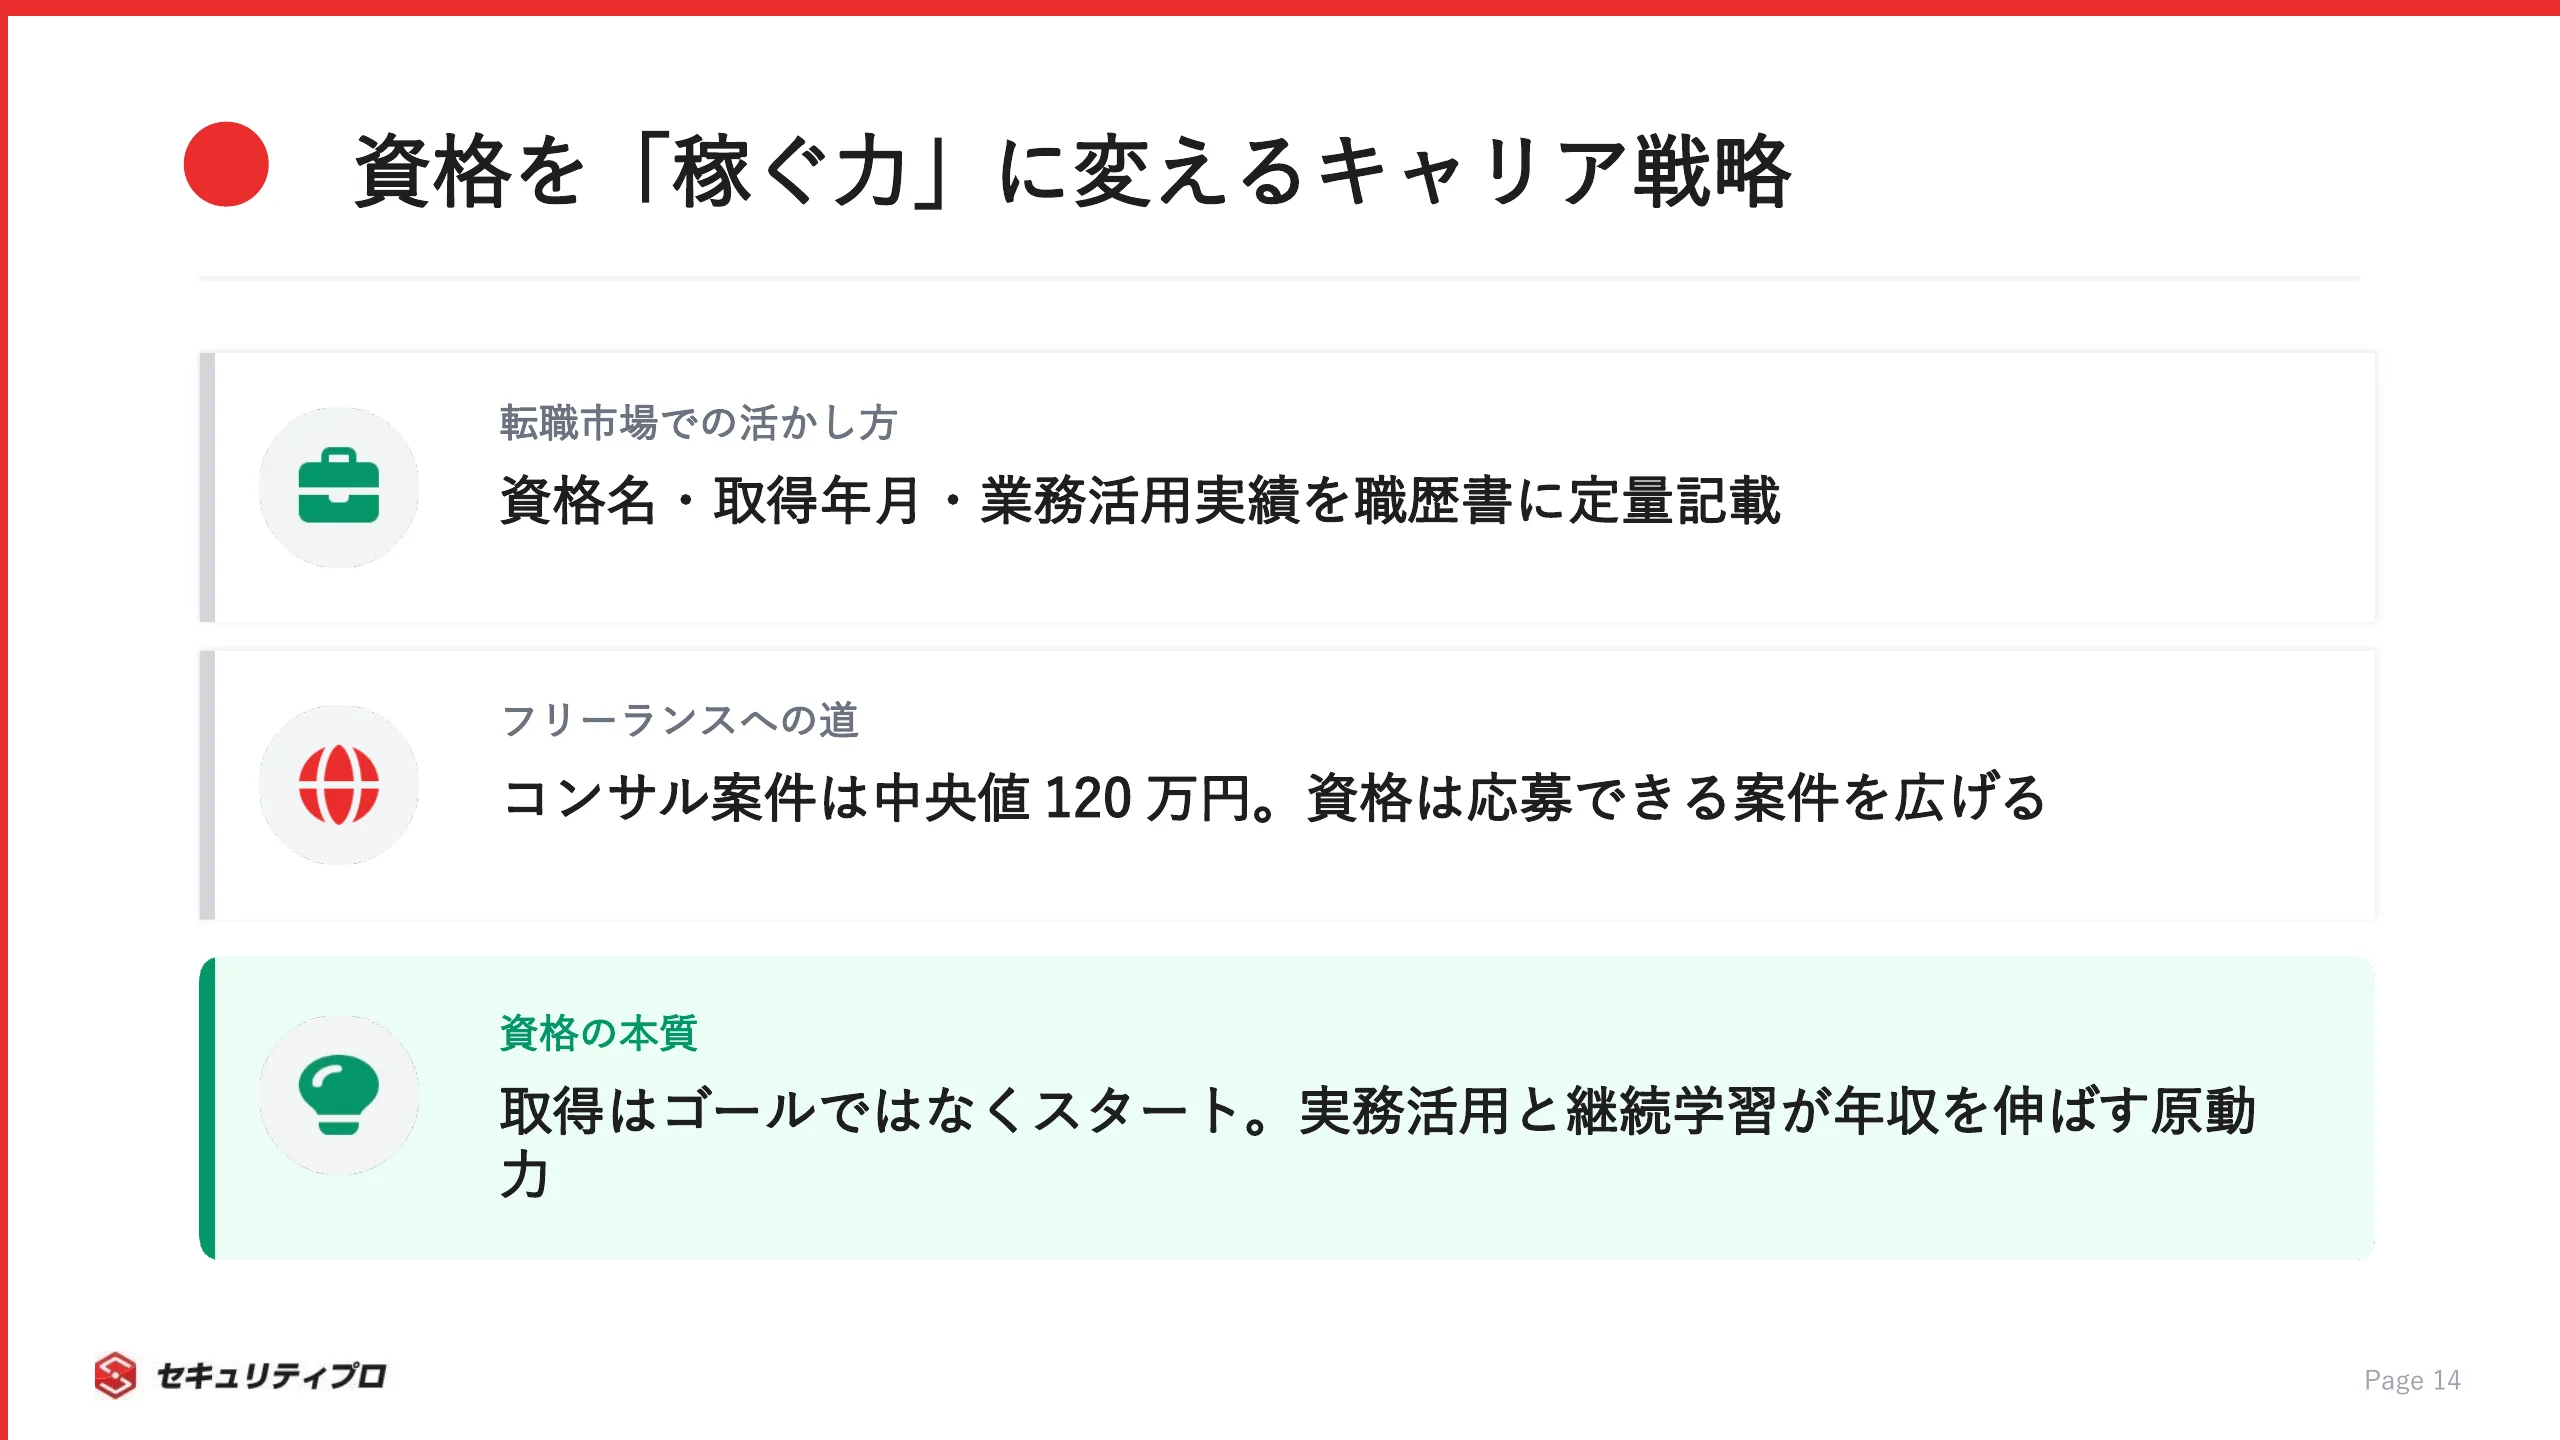
当社が公開しているセキュリティフリーランス案件118件では、月額単価の中央値は92.5万円、レンジは50万〜180万円です(出典: セキュリティプロ・フリーランス 公開案件の集計・2026年9月時点)。
| 案件の区分 | 件数 | 月額単価の中央値 | レンジ |
|---|
| セキュリティ案件全体 | 118件 | 92.5万円 | 50万〜180万円 |
| セキュリティコンサルティング | 7件 | 120万円 | 100万〜180万円 |
| 要件定義など上流工程 | 29件 | 115万円 | 70万〜180万円 |
| SOC運用・監視 | 20件 | 95万円 | 50万〜125万円 |
| ゼロトラスト・SASE | 19件 | 90万円 | 65万〜130万円 |
※当社公開のセキュリティフリーランス案件118件の集計(2026年9月時点)です。案件内容・稼働率・商流によって実際の単価は変動します。
同じ118件のうち、CISSPやCISAを条件・歓迎に挙げる案件は102件、情報処理安全確保支援士を挙げる案件は30件あります。
単価そのものは担当する工程と領域で決まるため、資格は「応募できる案件を広げるもの」と捉えるのが実態に近いです。
セキュリティプロ・フリーランスのような案件プラットフォームを活用すれば、資格を活かした高単価案件を効率的に探せます。
118件のうち102件が資格を挙げてるんでしゅか!? 持ってないと見てもらえない案件がそんなにあるでしゅか……!
資格に加えて「何をやってきたか」のポートフォリオも重要だ。資格は単価交渉のテーブルに着くためのチケットだと思え。
キャリアステージ別・セキュリティ資格ロードマップ
ここまで各資格の詳細を見てきましたが、「結局、自分はどの順番で取ればいいのか」が一番の関心事でしょう。
キャリアステージごとに、最適な取得順序を整理していきます。
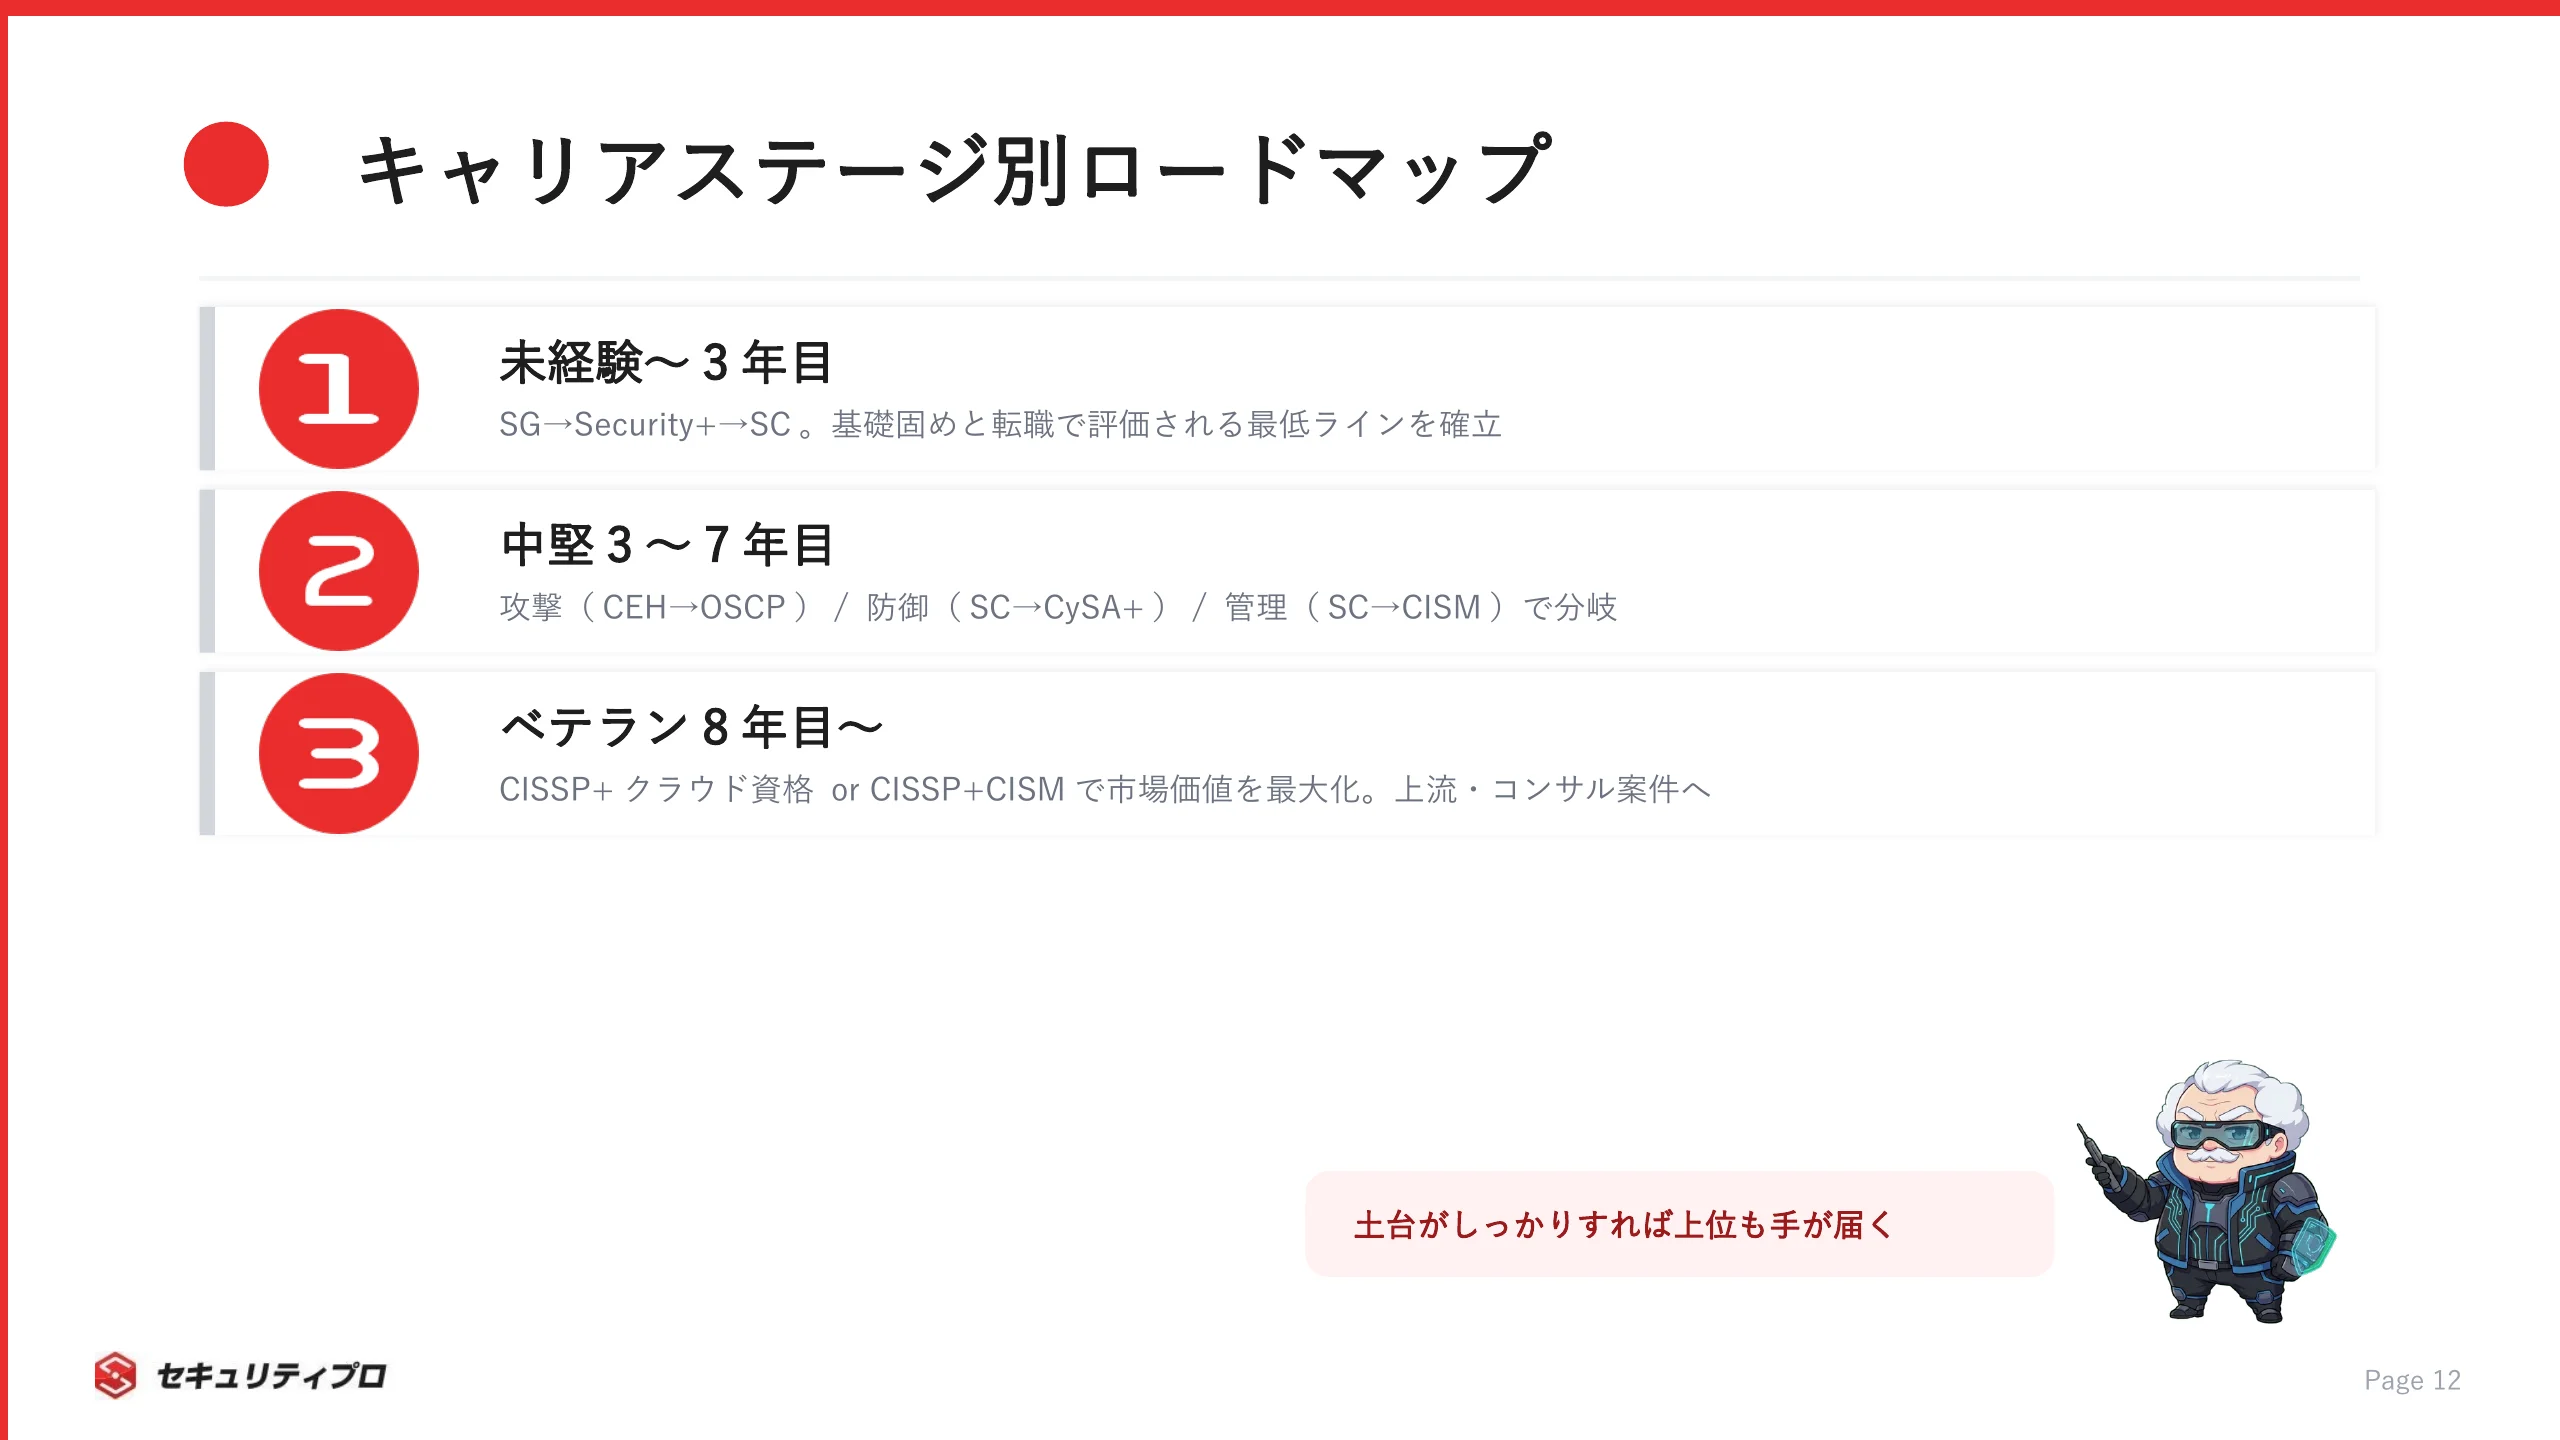
未経験〜3年目 — 土台を固めるフェーズ
業界に入りたての方や、異業種からの転向者がまず目指すべき資格の組み合わせです。
この段階のゴールは、セキュリティの基礎知識を体系的に身につけ、転職市場で評価される最低ラインに到達することです。
オススメの取得順序:
- 情報セキュリティマネジメント試験(SG) — 最短1〜2ヶ月で取得可能
- CompTIA Security+ — SGの知識をグローバル基準に拡張
- 情報処理安全確保支援士(SC) — 国内転職市場での決定打
SGとSecurity+は内容の重複が多いため、同時期に学習すると効率的です。
基本情報技術者試験や応用情報技術者試験を先に取得している方は、SGをスキップしてSecurity+から始めても問題ありません。
- まずは基礎知識を固め、実務スキル→試験対策の順で進めていく
- 並行してCTF参加、自宅ラボ構築、セキュリティ関連ブログの発信にも取り組む
運用・保守案件一覧を見ると、SGやSecurity+レベルの知識で応募できる案件も多数あります。
実務経験を積みながら資格を取得していくのが、最も効率的なアプローチです。
中堅(3〜7年目)— 専門領域を確立するフェーズ
ある程度の実務経験が積み上がってきた段階では、自分の専門領域に合わせて資格を選びます。
攻撃・防御・管理といった方向性ごとにキャリアパスが分かれるのがこのフェーズの特徴です。
- 攻撃系ルート(ペネトレーションテスト・脆弱性診断):CEH → OSCP → GPEN
- 防御系ルート(SOC・クラウドセキュリティ):SC → CySA+ → AWS/Azure/GCPセキュリティ資格
- 管理系ルート(GRC・CISO候補):SC → CISM → CISSP
- 攻撃系は手を動かして脆弱性を見つける実践力の証明
- 防御系は監視・分析・対応のスペシャリストとしての専門性確立
- 管理系はリスク管理・ガバナンスの知見で経営層との橋渡し役
どのルートを選んでも、「SC(登録セキスペ)」は共通の土台として持っておくと国内市場での評価が安定します。
3〜5年目でSC、5〜7年目で各ルートの上位資格を狙うイメージです。
ベテラン(8年目〜)— 市場価値を最大化するフェーズ
8年以上の経験を持つベテランが目指すのは、CISSP・OSCP・CISMといった上位資格による「市場価値の最大化」です。
このフェーズでは、資格取得の目的も「スキル証明」から「ブランディング」へとシフトします。
当社が公開しているセキュリティコンサルティング案件7件は、月額単価が100万〜180万円・中央値120万円です。
CISSPと実務実績を組み合わせれば、この水準が視野に入ります。
- 独立・フリーランスを目指すなら、CISSP + クラウドセキュリティ資格の2枚持ちが最強
- CISO・セキュリティ責任者を目指すなら、CISSP + CISM で技術とマネジメントの両面をカバー
- ペンテスト特化で独立するなら、OSCP + GPEN で実技力を証明
PMO・コンサル案件一覧を見ると、ISMAP対応・CSIRT体制構築・グローバルアセスメントなど、上位資格保有者向けの高単価案件が並んでいます。
オイラは今2年目だから、まずSGとSecurity+を取ればいいんでしゅね!
その通り。焦って上位資格を取る必要はない。土台がしっかりしていれば、いずれ上位資格も自然と手が届く。
セキュリティ資格の効率的な勉強法と合格のコツ
資格を選んだら、次は「どうやって効率的に合格するか」です。
仕事をしながら学習する前提で、国家資格と国際資格それぞれの勉強法を解説します。
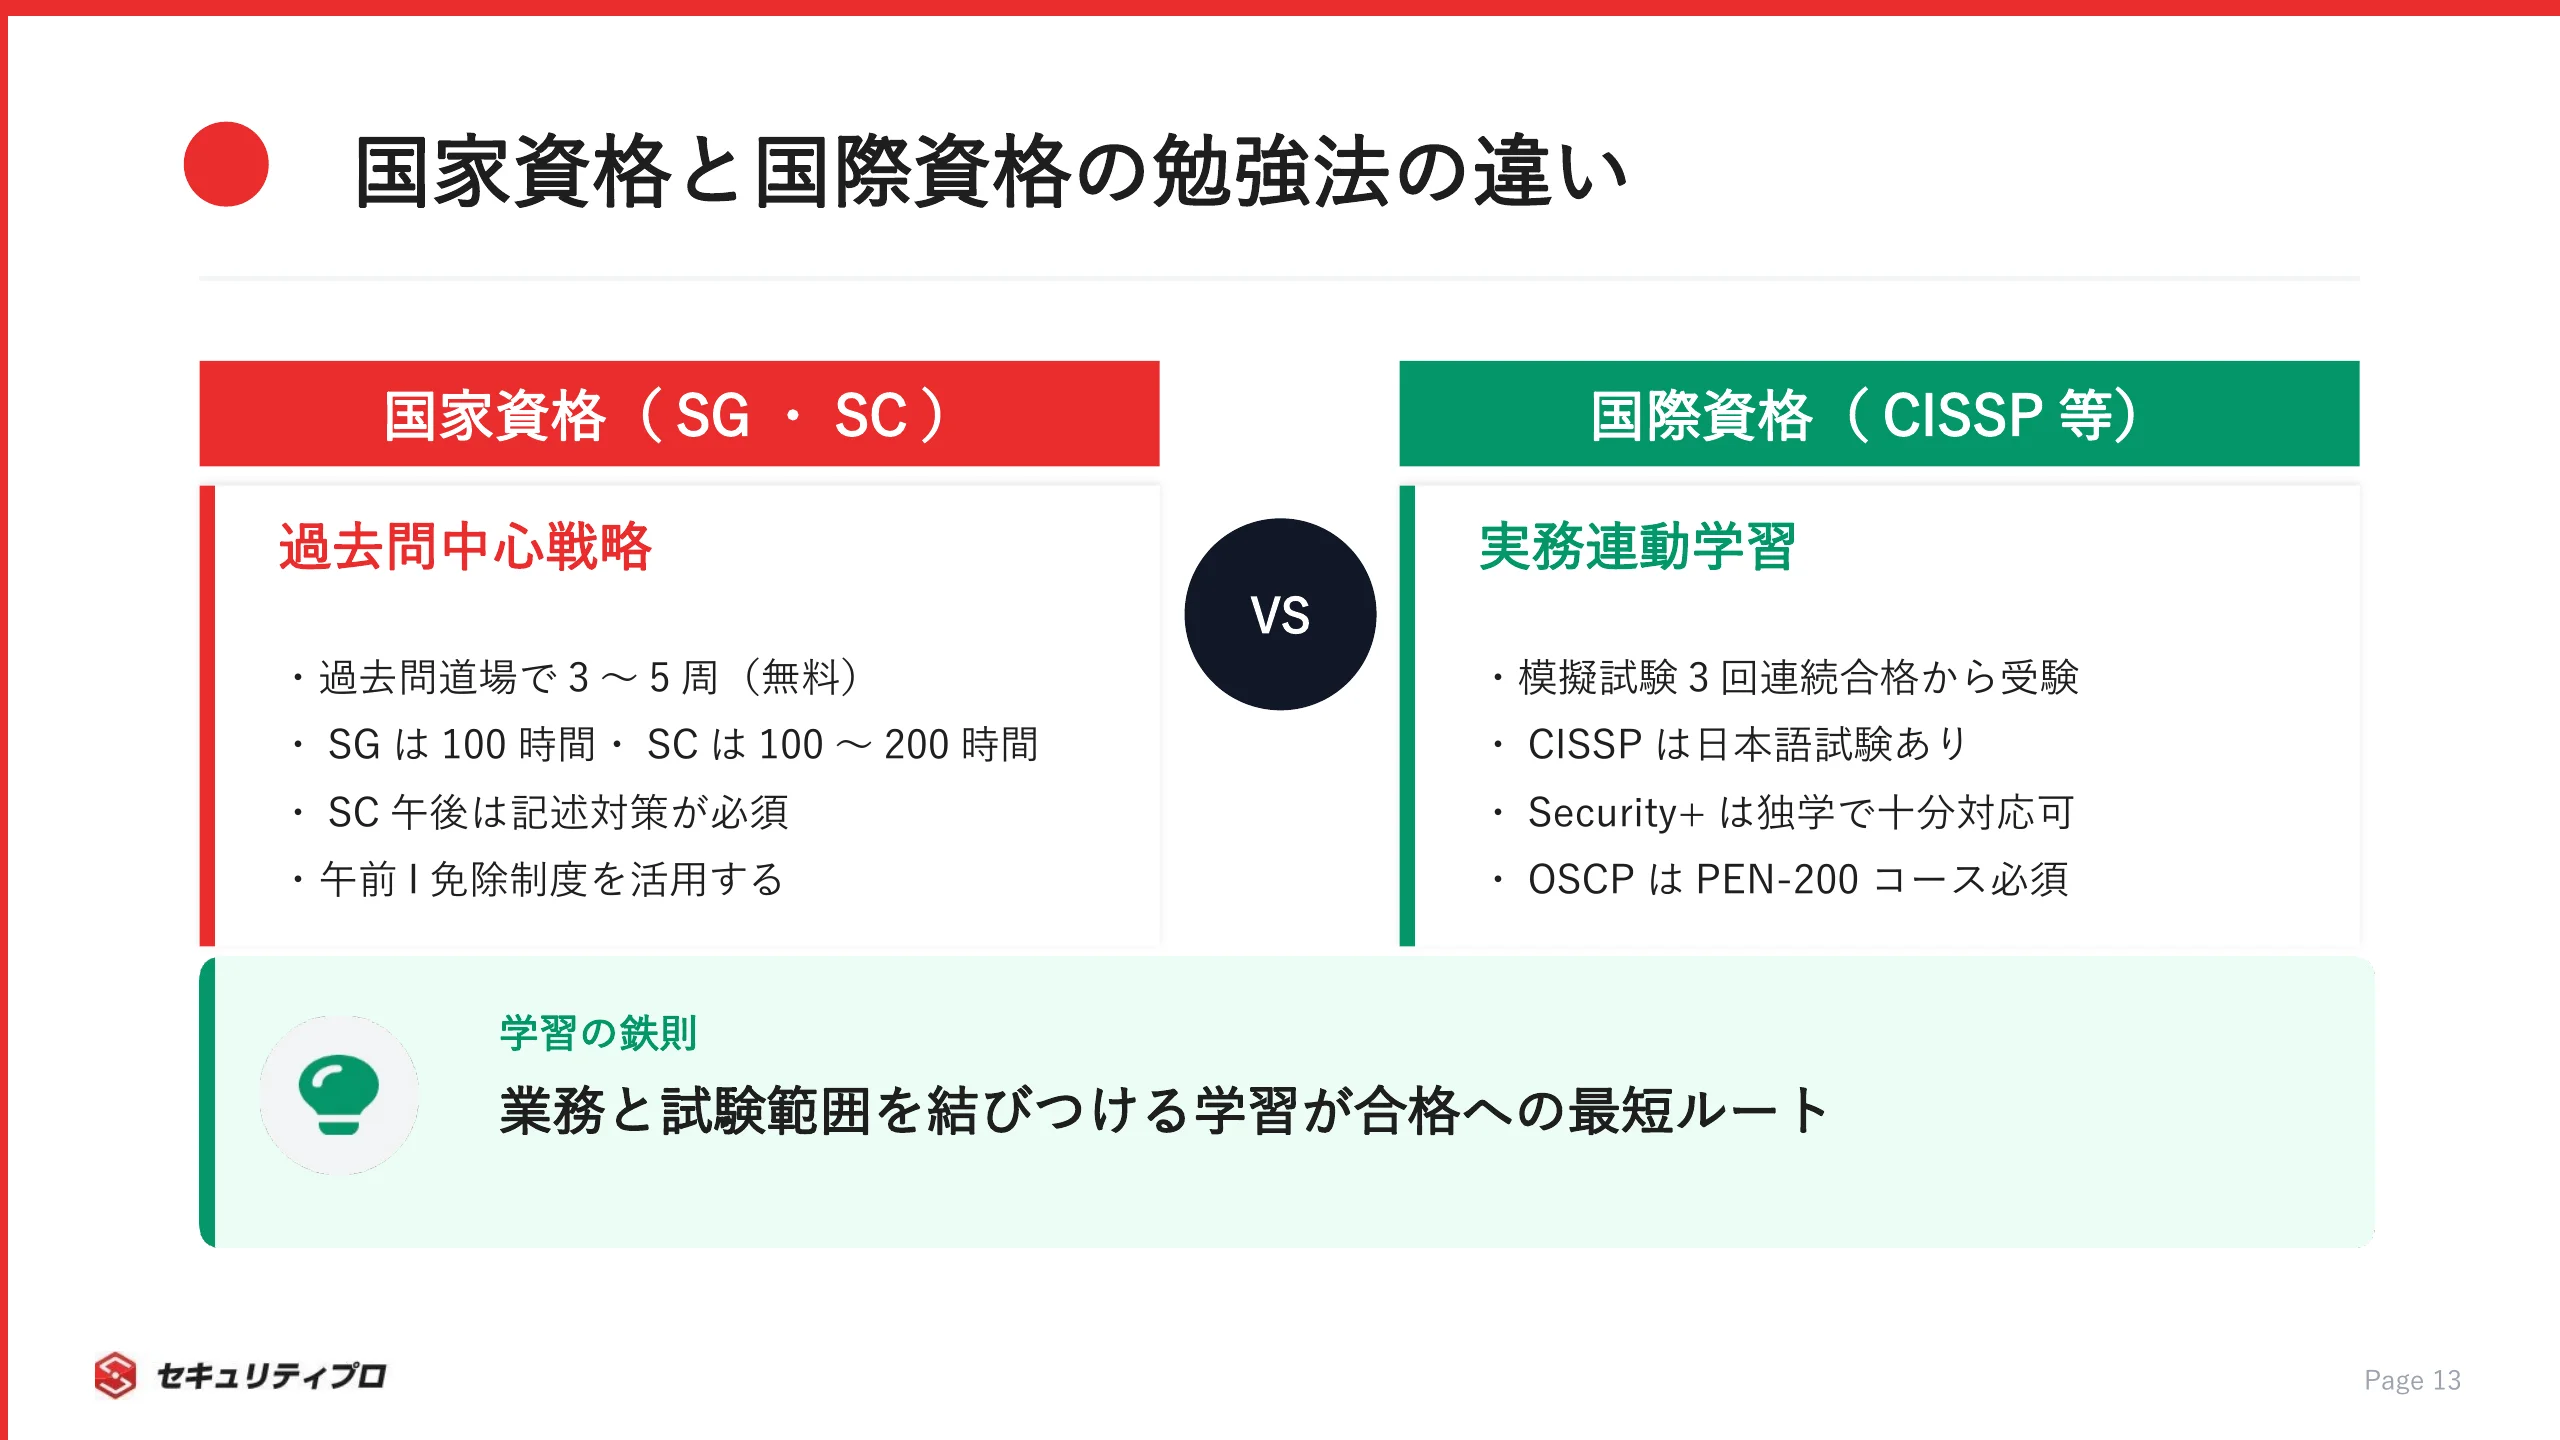
国家資格(SG・SC)の勉強法 — 過去問中心戦略
IPA試験は過去問の焼き直しが多い傾向があります。
過去問を徹底的に回すのが最短合格への近道です。
SGの勉強法:
- テキストを1周通読する(2週間)
- 「過去問道場」で過去問を3〜5周回す(4〜6週間)
- 模擬試験で合格ラインを確認(1週間)
SCの勉強法:
- 午前II対策: 過去問を5年分×3周で90%以上を安定させる
- 午後対策: 記述式問題の模範解答を分析し、解答パターンを身につける
- 午前I免除: 応用情報技術者試験や他の高度試験に合格していれば2年間免除
- SG学習目安: 約100時間(1日1時間で約3ヶ月)
- SC学習目安: 100〜200時間(1日1.5時間で約2〜4か月)
- 必須ツール: 過去問道場(無料)、IPAの公式過去問PDF
SCの午後問題は記述式のため、「正解を選ぶ力」だけでなく「自分の言葉で説明する力」が求められます。
セキュリティインシデントのシナリオに沿って原因分析と対策を論述するトレーニングが効果的です。
国際資格(CISSP・CEH等)の勉強法 — 英語教材と実務経験の活かし方
国際資格は受験料が高額なため、一発合格を狙う戦略が欠かせません。
独学と公式トレーニングのどちらが適しているかは、資格によって異なります。
| 資格 | 独学の難易度 | 推奨アプローチ | 日本語試験 |
|---|
| CISSP | 高 | 公式トレーニング推奨(独学も可) | あり |
| CISM/CISA | 中 | 独学 + ISACAの公式問題集 | あり |
| CEH | 高 | 公式トレーニング推奨 | あり |
| Security+ | 低 | 独学で十分 | あり |
| OSCP | 高 | PEN-200コース推奨 | 英語のみ |
CISSPの一発合格戦略:
- 公式CBK教材(日本語版あり)を通読して全体像をつかむ
- ISC2公式問題集で各ドメインの理解度を確認
- 弱点ドメインを重点的に復習(法律・規制分野は日本と異なるため注意)
- 模擬試験で合格ラインの75%以上を安定させてから受験
- 模擬試験で3回連続合格ラインを超えてから受験予約するのが、高額な受験料を無駄にしないコツ
- CISSPは日本語試験があるので、英語教材が不安な方でも日本語の参考書で十分対策できます
- 公式トレーニング(30〜50万円)と独学(参考書2〜3万円)ではコスト差が大きいため、予算に合わせて選んでください
どの資格でも共通しているのは、「実務経験を意識しながら学習する」ことで効率が上がるという点です。
普段の業務で触れている技術やプロセスと試験範囲を結びつけて学ぶと、定着率が格段に上がります。
過去問道場って無料なんでしゅか!お財布に優しいのはありがたいでしゅ。
IPA試験は過去問対策が王道だ。だが、午後問題は単なる暗記では突破できん。「なぜその対策が有効なのか」を自分の言葉で説明できるレベルを目指せ。
資格取得後のキャリア戦略 — 資格を「稼ぐ力」に変える方法
資格は取得しただけでは意味がありません。
取得した資格をどう活かすかで、キャリアの伸び方は大きく変わります。
転職市場での資格の活かし方
セキュリティ関連の転職市場では、職種ごとに求められる資格の組み合わせが異なります。
自分の目指す職種に合わせて、資格と実務経験のパッケージを準備しましょう。
セキュリティ転職求人一覧で、実際にどの職種でどの資格が求められているかを確認しておくと、取得計画を立てやすくなります。
| 目指す職種 | 推奨資格の組み合わせ | 年収レンジ |
|---|
| SOCアナリスト | Security+ or CySA+ + クラウド資格 | 500万〜700万円 |
| ペネトレーションテスター | CEH + OSCP | 600万〜1,000万円 |
| セキュリティコンサルタント | SC + CISSP | 700万〜1,200万円 |
| セキュリティアーキテクト | CISSP + クラウドセキュリティ資格 | 800万〜1,500万円 |
| CISO / セキュリティ責任者 | CISSP + CISM | 1,000万〜2,000万円 |
転職活動では、資格名を職務経歴書の冒頭に明記するだけでなく、「資格で学んだ知識を実務でどう活かしたか」を具体的に記載しましょう。
採用側が見ているのは、資格の名前ではなく「この人は資格の知識を実務に落とし込める人かどうか」です。
正社員としての転職を具体的に考えるなら、セキュリティプロ・テンショクで自分の経験に合う求人を探してみるのもおすすめです。
- 職務経歴書には資格名 + 取得年月 + 資格の知識を活かした実績を定量的に書く
- 面接では資格取得の動機 → 学んだこと → 業務への応用例の流れで話すと伝わりやすい
フリーランス・副業で資格を武器にする方法
フリーランスとして独立する場合、資格は「信頼獲得の最短ルート」です。
初対面のクライアントに対して、自分のスキルレベルを即座に証明できます。
当社が公開しているセキュリティコンサルティングの案件7件は、月額単価が100万〜180万円で、中央値は120万円です(出典: セキュリティプロ・フリーランス 公開案件の集計・2026年9月時点)。
中央値のまま12か月稼働すれば、年間1,400万円ほどになります。
フルリモートのセキュリティ案件一覧を見ると、PCI DSS対応・Zscaler導入支援・CSIRT構築支援など、資格を活かせる高単価案件が揃っています。
フリーランスとして活躍するためのポイントは次のとおりです。
- 上位資格(CISSP・SC等)を取得して市場価値を明確にする
- セキュリティプロ・フリーランス(https://security.splash-eng.com/)のような案件プラットフォームに登録する
- 最初の案件で実績を作り、口コミと紹介で案件を広げていく
副業から始めたい方にも、セキュリティ診断やポリシー策定支援など、短時間で完結する案件は増えています。
資格があることで「この人に任せて大丈夫」とクライアントに思ってもらえるのは、フリーランスにとって大きな強みです。
セキュリティ資格に関するよくある質問
セキュリティ資格は未経験でも取得できる?
未経験でも取得できる資格は複数あります。
情報セキュリティマネジメント試験(SG)とCompTIA Security+は、どちらも受験資格に実務経験の要件がありません。
SGは合格率約70%と高く、ITの基礎知識があれば3ヶ月程度の学習で合格を目指せます。
Security+も実務経験は「推奨」にとどまり、必須条件ではないため未経験者でも受験可能です。
- 未経験者でも受験できる資格: SG、CompTIA Security+、Cisco CyberOps Associate
- 実務経験が必要な資格: CISSP(5年)、CISM(5年)、OSCP(推奨)
- その中間: CEH(2年 or トレーニング受講で代替可)、SSCP(1年)
まずはSGかSecurity+で基礎を固め、実務経験を積みながら上位資格にチャレンジしていくのが王道です。
セキュリティ資格の維持費用はどれくらいかかる?
多くのセキュリティ資格には更新・維持の仕組みがあり、取得後もランニングコストが発生します。
ここを見落とすと、「取ったのに維持できない」という事態になりかねません。
| 資格 | 更新周期 | 年間維持費目安 |
|---|
| SG | なし(永久有効) | 0円 |
| SC(登録セキスペ) | 3年 | 約4.7万円/年 |
| CISSP | 3年(CPE必須) | 135ドル/年 + CPE取得コスト |
| CISM/CISA | 永久(CPE必須) | ISACA会員45ドル / 非会員85ドル(年)+ CPE取得コスト |
| Security+ | 3年 | CEU取得 or 上位資格で自動更新 |
| OSCP | 永久 / OSCP+は3年 | OSCP+更新時のみ費用発生 |
登録セキスペの維持費は3年間で約14万円(オンライン講習6万円 + 実践講習8万円)と、国内資格としてはやや高額です。
ただし、2026年4月から実務経験者向けの講習免除(みなし受講)制度が導入予定で、コスト軽減が見込まれています。
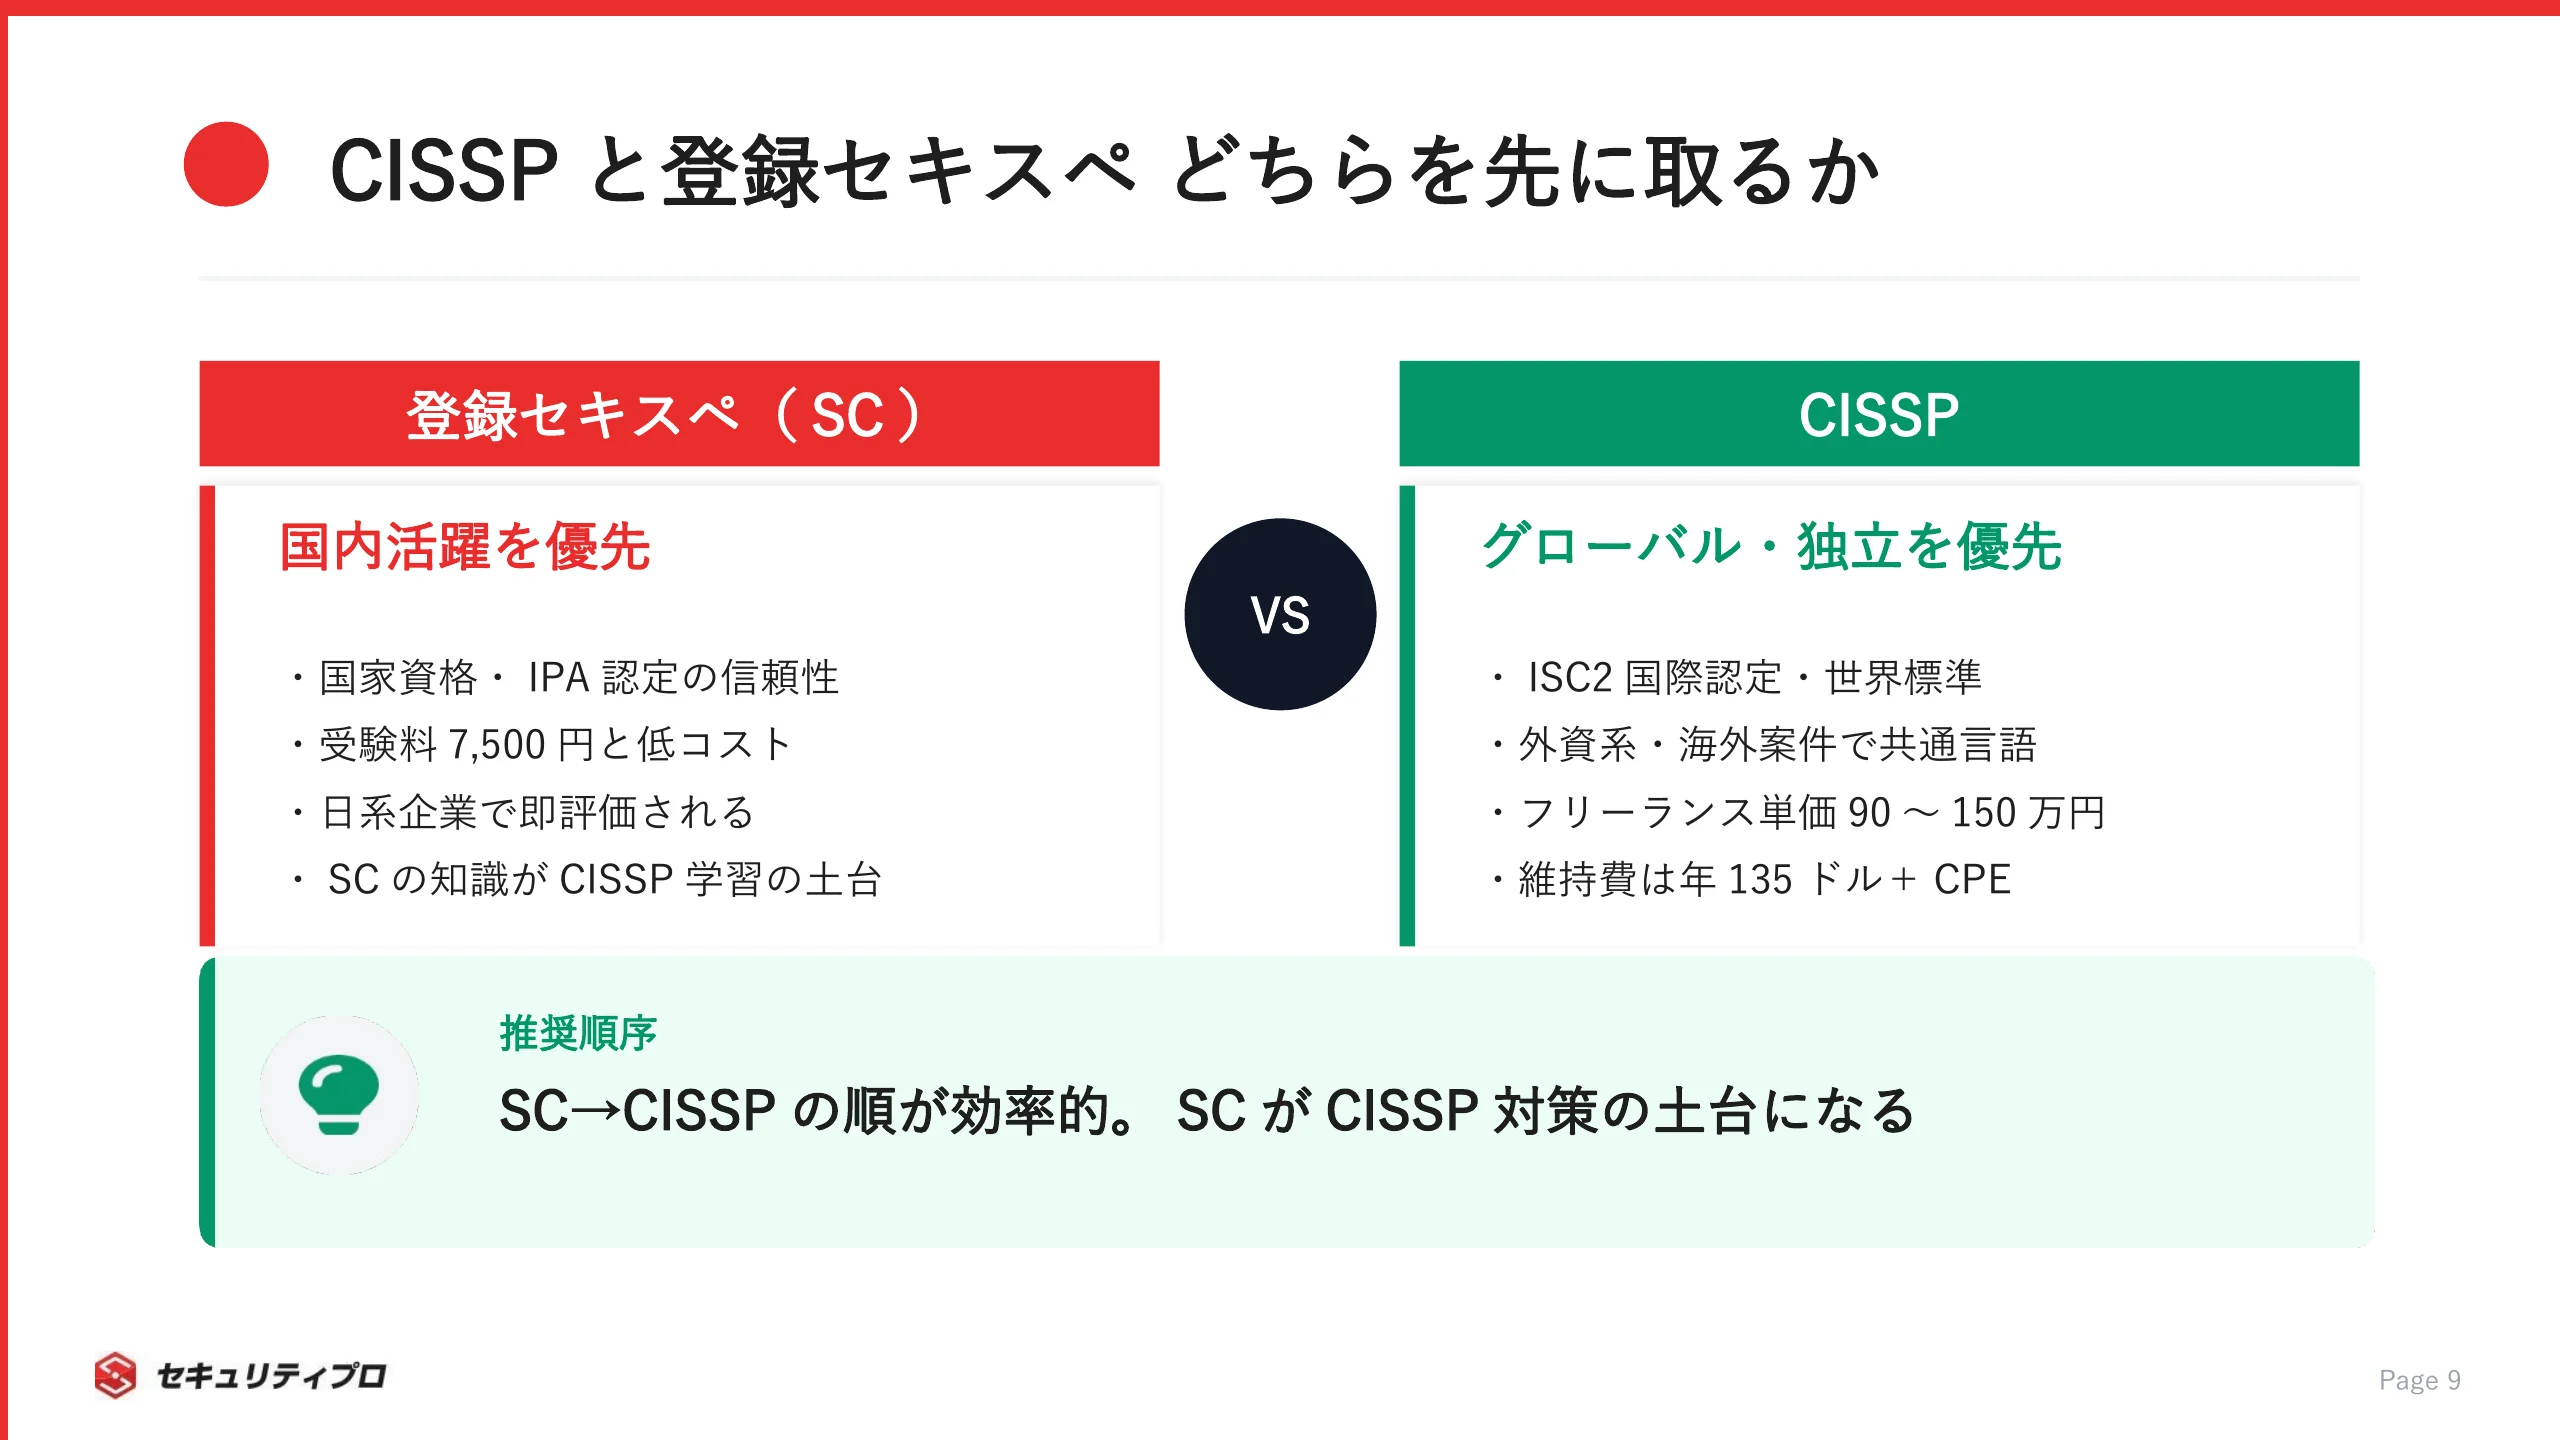
CISSPと登録セキスペはどちらを先に取るべき?
この質問はセキュリティ業界で頻繁に出てきます。
結論は、「あなたの主な活動フィールド」次第です。
国内の日系企業・官公庁が主な活動フィールドの場合:
→ 登録セキスペ(SC)を先に取得するのがオススメです。
IPA認定の国家資格という信頼性は、日系企業の採用担当者に一番響きます。
外資系企業・フリーランス・グローバル案件が視野にある場合:
→ CISSPを優先しましょう。
ISC2の国際認知度はセキュリティ資格のなかでも突出しており、海外のクライアントやチームとの共通言語になります。
両方取りたい場合の推奨順序:
SC → CISSP の順番が効率的です。
SCの学習内容はCISSPの範囲と重複する部分が多く、SCの知識がCISSP学習の土台になります。
まとめ — 今日から始めるセキュリティ資格取得の第一歩
この記事では、セキュリティ資格15選の難易度・年収インパクト・取得ロードマップをまとめてきました。
最後に、今日からできるアクションを整理します。
まずは、自分の現在地を確認しましょう。
未経験〜3年目なら初心者向け資格(SG・Security+)、3〜7年目なら中級資格、8年目以上なら上位資格が目安です。
次に、キャリアの方向性に合った資格を選びます。
攻撃系・防御系・管理系のどの道に進みたいかによって、取るべき資格の組み合わせが変わります。
そして、学習を始めつつ案件情報もチェックしておきましょう。
資格の学習と並行して実際の案件情報を見ておくと、「この資格を取ればこういう仕事ができるんだ」とモチベーションが維持しやすくなります。
セキュリティ人材の需要は今後も拡大が続きます。
資格があることで、転職・昇進・独立のあらゆる場面で選択肢が広がるのは間違いありません。
まずは自分のレベルに合った資格をひとつ選んで、今日から学習をスタートしてみてください。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、資格を活かせる最新の求人・案件情報をチェックしてみてください。
よーし、オイラもまずはSGから始めてみるでしゅ!いつかCISSP取ってボスに「マシになったな」って言ってもらうでしゅ!
その意気だ、チップス。千里の道も一歩から。資格は取った分だけ、必ず自分に返ってくる。……まあ、その前にパスワードを「password」から変えろ。話はそれからだ。