Sony Pictures大規模ハッキングから学ぶ、破壊型攻撃と内部情報漏洩への備え

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。サイバーセキュリティラボの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

「映画会社が狙われた事件って、自分たちの業務にも関係あるの?」
「データを盗まれるだけじゃなく、消されてしまう攻撃ってどう防ぐの?」

チップス

ボス、2014年のソニー・ピクチャーズの事件って、映画が原因でハッカーに襲われたって本当でしゅか?
なんだか映画みたいな話で、現実感がないでしゅ…。

ボス

本当だ。
しかも、ただ情報を盗まれただけではない。
社内のPCが次々と起動しなくなり、約100TBものデータが外へ流れ出た。
映画一本をきっかけに、国家が関与したとされる破壊型攻撃が一企業を麻痺させた事件だ。
お前の会社にも、消されて困るデータはあるだろう。

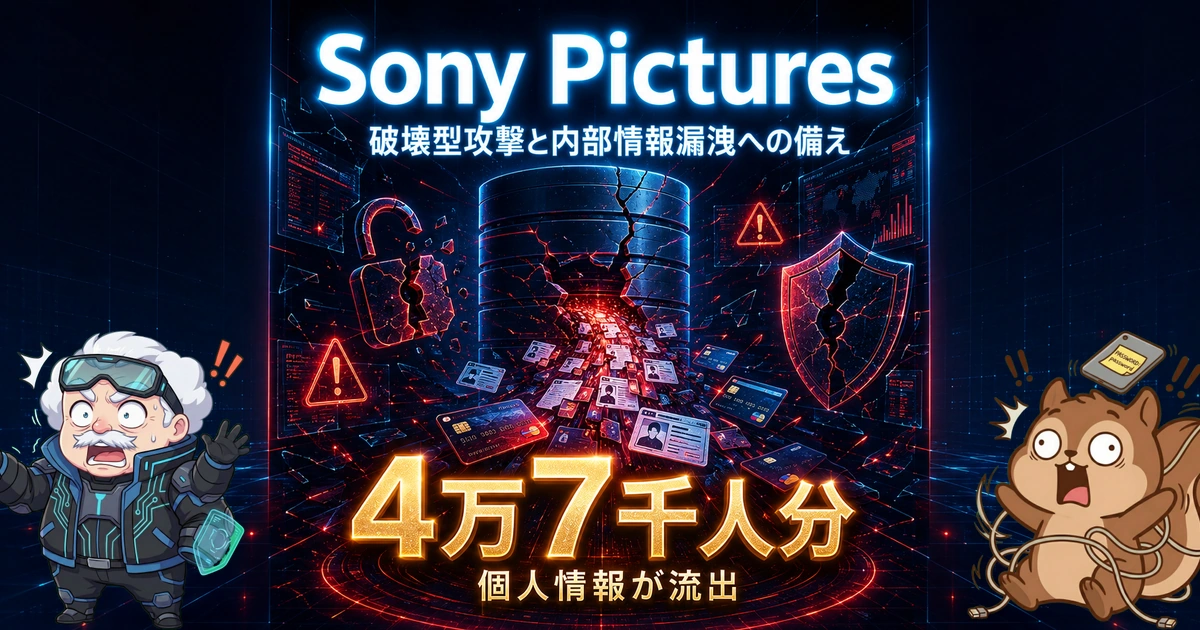
2014年11月24日、ソニー・ピクチャーズエンタテインメント(SPE)の従業員がPCを起動すると、画面に赤い髑髏と「Hacked by #GOP」の文字が浮かびました。
Guardians of Peace(GOP)を名乗る攻撃者は、未公開映画や経営陣のメール、従業員4万7千人分の個人情報を盗み出したうえ、社内システムのデータを破壊しました。
米FBIはこの攻撃を北朝鮮の関与によるものと結論づけ、サイバー攻撃が外交問題へ発展する時代の幕開けを世界に印象づけました。

  • 盗むだけでなく「消す」破壊型ワイパー攻撃が企業を物理的に止めた手口の全貌
  • 約100TBの内部データ流出が、従業員・経営・外交にまで及ぼした被害の連鎖
  • 破壊型攻撃と内部情報漏洩に備えるために、現場の私たちが今すぐ点検すべきポイント

本記事では、ソニー・ピクチャーズ事件の手口・被害・教訓を、セキュリティエンジニア目線で掘り下げます。
10年以上前の事件ですが、ここで使われたワイパー型マルウェアや内部情報の暴露という手口は、現代のランサムウェア攻撃にそのまま受け継がれています。
過去を知ることが、次の攻撃への最良の備えになります。

オススメ求人・フリーランス案件

【社内セキュリティ技術コンサルティング】東京・渋谷(常駐)/インフラ全般・設計レビュー・最新技術調査

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 運用・保守
作業内容
大手企業の社内IT・開発部門のセキュリティを支える技術コン...

【セキュリティサービス基盤の環境改善支援】東京・武蔵小杉(フルリモート)/AWS・マルチクラウド・構成改善

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
AWSを中心に複数のクラウドやセキュリティサービスを活用する...

【インフラセキュリティ・脅威検知構築】東京・六本木(常駐)/Azure・ゼロトラスト・AD

月額単価
~800,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融系の仮想通貨交換所において、最新のサイバーセキュリテ...

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
~1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
~850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
目次

2014年、一本の映画が招いた前代未聞の攻撃

ソニー・ピクチャーズ事件は、単なる情報漏洩ではなく、破壊と暴露を組み合わせた異質な攻撃でした。
まずは事件の全体像と、世界に与えた衝撃を見ていきます。

従業員のPCに現れた赤い髑髏の警告画面

2014年11月24日の朝、SPEの従業員が出社してPCを立ち上げると、画面いっぱいに赤い髑髏のグラフィックと脅迫文が表示されました。
「Guardians of Peace」を名乗る攻撃者は、要求がのまれなければ盗んだ機密データを公開すると宣言しました。
そして、その言葉どおりに数日後から情報の流出が始まったのです。

従業員はメールもファイルサーバも使えなくなり、業務は紙とFAX、手書きへ逆戻りしました。
この事件で外部に出たとされる主なデータは以下のとおりです。

  • 公開前の映画作品(『Annie』『Fury』など複数のフィルム)
  • 経営陣やプロデューサー間の生々しい社内メール
  • 従業員・俳優を含む約4万7千人分の個人情報(社会保障番号・給与・医療情報など)
  • 合計で約100TBにのぼる内部データ

注目すべきは、攻撃者が情報を盗むだけで満足しなかった点です。
盗み出したあとに、社内の端末やサーバのデータそのものを破壊しました。
盗難と破壊を同時に仕掛けるこの手口が、従来の情報漏洩事件とソニー事件を決定的に分けています。

チップス

100TBって、想像もつかない量でしゅ…!
しかも盗んだあとに消すなんて、何のためにそんなことするんでしゅか?

ボス

狙いは金ではなく、報復と見せしめだ。
盗んだ情報で恥をかかせ、業務を止めて打撃を与える。
金銭目的の犯罪とは動機がまるで違う。
こういう攻撃を「破壊型」と呼ぶ。
守る側の発想も、根本から変えなければならないんだ。

『The Interview』と北朝鮮関与の疑い

攻撃の背景として広く語られたのが、SPEが公開を控えていたコメディ映画『The Interview』です。
この作品は北朝鮮の指導者の暗殺を題材にしており、北朝鮮政府は事前に強い反発を示していました。
攻撃者は当初から映画の公開中止を要求しており、政治的な動機が色濃くにじむ事件でした。

2014年12月19日、米FBIは攻撃の責任が北朝鮮政府にあると公式に発表しました。
その根拠としてFBIが挙げたのは、技術的な共通点でした。

  • 使われたマルウェアが、過去に北朝鮮系の攻撃者が用いたものと特定のコードを共有していた
  • 暗号化アルゴリズムやデータ消去の手法に既知の攻撃との類似があった
  • 通信先のインフラが、2013年に韓国の銀行・放送局を襲った攻撃と重なっていた

もっとも、この攻撃者帰属(アトリビューション)には当時から異論もありました。
セキュリティ専門家の一部は、公開された証拠だけでは断定できないと指摘しています。
サイバー攻撃の発信源を技術的に特定する難しさを、この事件は同時に浮かび上がらせました。

最終的にSPEは『The Interview』の劇場公開を一度は見送り、その後オンライン配信と限定公開へ切り替えました。
一企業の作品公開の判断が、国家間の緊張と結びついた稀有な事例です。

時期 出来事
2014年11月24日 従業員のPCに脅迫画面が表示され、攻撃が発覚
2014年11月下旬〜12月 未公開映画・社内メール・個人情報が段階的に流出
2014年12月19日 FBIが北朝鮮政府の関与を公式に発表
2014年12月下旬 『The Interview』を限定公開・オンライン配信に切り替え
引用元:FBI – Update on Sony Investigation
チップス

映画の内容がきっかけで、ここまで大きな話になるなんて思わなかったでしゅ…。
でも、犯人が本当に北朝鮮なのかは、わからない部分もあるんでしゅね。

ボス

そこが重要な点だ。
サイバー攻撃の発信源を100%証明するのは、現実には極めて難しい。
だが我々現場の人間にとって本質はそこじゃない。
誰がやったかより、同じ手口にどう備えるかだ。
犯人探しは捜査機関に任せ、お前は守りに集中しろ。

攻撃の手口を解剖する(潜入・窃取・破壊の三段構え)

ソニー事件が恐ろしいのは、長期間の潜伏と大量窃取、そして破壊を一連の流れでやり遂げた点です。
攻撃者がどう侵入し、どうデータを消し去ったのかを技術的に見ていきます。

数ヶ月かけて100TBを盗み出した長期潜伏

攻撃者は発覚の何ヶ月も前から、SPEの内部ネットワークに潜んでいたとみられています。
いきなり破壊に走ったのではなく、まず静かに侵入を広げ、価値ある情報を時間をかけて運び出していました。
約100TBという膨大なデータを外部へ転送するには、相応の準備期間と内部での自由な移動が必要だったはずです。

一般的に、この種の標的型攻撃は次のような段階を踏みます。

STEP
初期侵入
標的型メールや認証情報の窃取を入口に、社内の端末を1台掌握します。
ここを足がかりに内部へ入り込みます。
STEP
横展開と情報収集
奪った資格情報を使い、管理者権限やファイルサーバへアクセスを広げます。
機密データの所在を把握し、長期間かけて静かに収集します。
STEP
大量窃取と破壊
収集したデータを外部へ転送したのち、最後にワイパー型マルウェアで端末とサーバのデータを破壊します。
痕跡の隠蔽と打撃を同時に狙います。

長期潜伏を許した背景には、内部ネットワークでの監視の薄さがあったと指摘されています。
いったん入り込まれると、内部の動きは外からほとんど見えません。
「入られない」ことだけを前提にした守りの限界が、ここに表れています。

チップス

何ヶ月も気づかれずに潜んでいたなんて、ぞっとするでしゅ…。
うちのネットワークにも、もう誰かいるかもしれないでしゅか?

ボス

その緊張感は正しい。
侵入から発覚まで数ヶ月かかるのは、いまも珍しくない。
だからこそ「入られた後」を見張る仕組みが要る。
不安を持つことより、見える化を進めることに力を使え。

データを消し去るワイパー型マルウェア

ソニー事件で使われた破壊用マルウェアは「Destover」と呼ばれています。
このマルウェアの目的は情報窃取ではなく、システムを起動不能にすることでした。
端末のマスターブートレコード(MBR)やファイルを上書きし、PCを文字どおりの「鉄の箱」に変えてしまいます。

ランサムウェアが「身代金を払えば戻す」のに対し、ワイパーは復旧そのものを許しません。
両者の違いを整理すると次のとおりです。

観点 ランサムウェア ワイパー(Destover型)
主な目的 金銭の要求 破壊・妨害・報復
データの扱い 暗号化(復号の可能性あり) 上書き・消去(復旧不能)
身代金 支払えば復旧の余地 払っても戻らない
狙い 不特定多数も多い 特定の標的を狙い撃ち

さらに厄介だったのは、このマルウェアがSPE社内で正規に使われていた証明書で署名されていた点です。
正規の署名がついていると、セキュリティ製品の検知をかいくぐりやすくなります。
盗んだ内部情報を、攻撃そのものに再利用する巧妙さがうかがえます。

チップス

払っても戻らないなんて、ランサムウェアより質が悪いでしゅ…!
消されたら、もうおしまいでしゅか?

ボス

本番のデータが消えても、復旧の生命線はある。
バックアップだ。
ただし、攻撃者の手が届かない場所に隔離されていればの話だ。
同じネットワークに置いたバックアップは、本番もろとも消される。
そこを履き違えると、備えたつもりで備えていないことになる。

流出が引き起こした被害の連鎖

ソニー事件の被害は、システム停止だけにとどまりませんでした。
流出した情報が、従業員・経営・国家の間に次々と波紋を広げていきます。

従業員の個人情報と機密メールの暴露

もっとも深刻な被害を受けたのは、現場の従業員でした。
社会保障番号や給与、健康情報といった極めて機微な個人情報が、約4万7千人分も外部に流出したのです(セキュリティ企業Identity Finderの分析としてNBC Newsが報道)。
これらの情報は一度ばらまかれると、なりすましや不正利用のリスクが長期間つきまといます。

加えて、経営陣やプロデューサーの社内メールが暴露され、業界内の人間関係や交渉の内幕が白日のもとにさらされました。
この情報漏洩がもたらした影響を整理すると、次のようになります。

  • 従業員が会社に対して集団訴訟を起こす事態に発展
  • 暴露されたメール内容をめぐり、経営幹部の信用が失墜
  • 取引先や俳優との関係にも亀裂が生じた
  • 企業ブランドへの長期的なダメージが残った

システムはいずれ復旧できても、人の信頼やプライバシーは簡単には戻りません。
情報漏洩の本当の怖さは、復旧不能なこの「人への被害」にあります。
守るべきは機器ではなく、その先にいる人だという視点が欠かせません。

チップス

給料や健康情報まで流出したら、従業員の人はたまらないでしゅ…。
会社が訴えられるのも当然でしゅね。

ボス

そうだ。
個人情報を預かるということは、その人の人生の一部を預かるということだ。
システムを守る仕事は、突き詰めれば人を守る仕事だ。
その重みを忘れた瞬間に、守りは形だけのものになる。

企業判断と外交問題への発展

事件は一企業の枠を超え、国家間の問題にまで発展しました。
SPEは攻撃者の脅迫を受けて『The Interview』の公開を一度は中止し、表現の自由をめぐる議論を巻き起こします。
当時の米大統領がこの判断に公然と言及するなど、政府を巻き込む事態になりました。

その後、米政府は北朝鮮に対する追加制裁に踏み切りました。
サイバー攻撃が外交カードや国家安全保障の問題として扱われた、初期の象徴的な事例です。
この事件が各方面に残した波及を整理します。

領域 波及した影響
企業 映画公開の判断変更、直接コストや訴訟対応の負担
社会 表現の自由とテロ的脅迫をめぐる世論の沸騰
国家 米政府による北朝鮮への追加制裁
業界 破壊型攻撃への警戒と対策投資の拡大

SPEはこの事件にともなう直接的な対応コストとして、2014年度に約1,500万ドルの費用を計上したと報じられています。
システム復旧や調査、被害者対応にかかる金額は、攻撃の規模に比例して膨らみます。
破壊型攻撃の代償が、いかに大きいかを物語る数字です。

チップス

国の制裁にまで発展するなんて、もう一企業の事件じゃないでしゅね…。
サイバー攻撃って、そんなに大きな話になるんでしゅか。

ボス

ふふふ、ようやく規模感がつかめてきたな。
この事件以降、「サイバー攻撃は国家安全保障の一部」という認識が一気に広まった。
お前が守っているネットワークも、広く見れば国家規模の戦場とつながっている。
その自覚が、日々の運用の質を変えるんだ。

セキュリティエンジニアがソニー事件から学ぶ備え

過去の事件を知るだけでは意味がありません。
ソニー・ピクチャーズ事件から抽出できる、現代の実務にそのまま活かせる備えをまとめます。

破壊型攻撃を前提にしたバックアップと封じ込め

ソニー事件が突きつけた最大の教訓は、「データは盗まれるだけでなく消される」という現実です。
本番環境が一瞬で破壊されても事業を続けるには、攻撃者の手が届かないバックアップが生命線になります。
同じネットワークに置いただけのバックアップは、本番もろとも消されかねません。

破壊型攻撃に耐えるために、実務で押さえておきたい観点は以下のとおりです。

  • バックアップを本番と分離し、オフラインや書き換え不能(イミュータブル)な形で保管する
  • 復旧手順を文書化し、実際にデータを戻せるか定期的にリストア訓練する
  • ネットワークをセグメント分割し、横展開の影響範囲を局所化する
  • エンドポイント検知対応(EDR)で侵入後の不審な振る舞いを可視化する
  • 管理者権限を最小化し、資格情報の棚卸しを定期的に実施する

IPAが毎年公表している「情報セキュリティ10大脅威」でも、ランサムウェアによる被害は組織部門で長年上位を占めています。
暗号化と破壊の違いはあれど、「データを人質に取られる」という構図は共通です。
バックアップと封じ込めの設計は、いまや追加オプションではなく前提条件です。

内部情報を守るデータ中心の防御

ソニー事件では、約100TBものデータがまるごとPCから運び出されました。
境界を守るだけでなく、データそのものを守る発想が欠かせません。
仮に持ち出されても中身を読まれない、異常な大量転送に気づける、という二段構えが必要です。

データ中心の防御を強化するための取り組みは以下のとおりです。

取り組み 狙い
重要データの暗号化 持ち出されても中身を読まれないようにする
アクセス権限の最小化と棚卸し 必要な人だけが必要なデータに触れる状態を保つ
外向き通信の監視(DLP) 異常な大量転送を検知し、流出を早期に止める
高価値資産のアクセスログ監査 機密データへの不審なアクセスを追跡する

とりわけ重要なのが、外向き通信の監視です。
100TBもの転送は、平常時と比べれば明らかに異常な通信量だったはずです。
出口での異常を早く捉えられれば、被害の規模は大きく変わります。
「入口を固める」だけでなく「出口を見張る」発想を、設計に組み込んでおくことをおすすめします。

チップス

入口だけじゃなくて、出口も見張るんでしゅね。
盗まれる前提で考えるって、ちょっと発想の転換でしゅ。

ボス

ふむ、お前もずいぶんセキュリティの本質に近づいてきたな。
完璧に入られない守りなど存在しない。
だから「入られた後」「盗まれた後」をどう小さく抑えるかを設計する。
その発想が持てれば、お前はもう半人前を抜け出している。

まとめ

ソニー・ピクチャーズ事件は、2014年11月、Guardians of Peaceを名乗る攻撃者がSPEを襲った破壊型攻撃です。
約100TBの内部データを盗み出したうえで、ワイパー型マルウェアによって社内システムを破壊しました。
FBIは北朝鮮の関与を公表し、サイバー攻撃が外交問題へ発展する時代を象徴する事件になりました。

この事件は、「盗む」だけでなく「消す」攻撃の脅威を世界に知らしめ、現代のランサムウェア対策やデータ中心防御の必要性を先取りしていました。
10年以上前の話でありながら、私たちがいま向き合う脅威の構図は、ここからほとんど変わっていません。

本番は消されうる。
データは盗まれうる。
だからこそ、隔離されたバックアップと、出口を見張るデータ中心の防御を両輪で回すしかありません。
同じネットワークに置いたバックアップ、棚卸しされていないアクセス権限、見張られていない外向き通信。
ソニー事件が突きつけた問いは、いまの現場にもそのまま生きています。
次の破壊型攻撃が来る前に、足元から点検しておきたいところです。

チップス

ボス、今日も勉強になったでしゅ!
まずはうちのバックアップが本番と分離されているか、確認するでしゅ!

ボス

ふふふ、よろしい。
ソニー事件から10年以上、敵の手口は進化したが、基本の備えは変わらない。
地味なバックアップとログ監視の積み重ねが、お前の組織を破壊型攻撃から守る。
一歩ずつ確実にやれ。

セキュリティの専門知識を活かして活躍したい方は、セキュリティフリーランス案件もぜひチェックしてみてください。

オススメ求人・フリーランス案件

【社内セキュリティ技術コンサルティング】東京・渋谷(常駐)/インフラ全般・設計レビュー・最新技術調査

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 運用・保守
作業内容
大手企業の社内IT・開発部門のセキュリティを支える技術コン...

【セキュリティサービス基盤の環境改善支援】東京・武蔵小杉(フルリモート)/AWS・マルチクラウド・構成改善

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
AWSを中心に複数のクラウドやセキュリティサービスを活用する...

【インフラセキュリティ・脅威検知構築】東京・六本木(常駐)/Azure・ゼロトラスト・AD

月額単価
~800,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融系の仮想通貨交換所において、最新のサイバーセキュリテ...

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
~1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
~850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次