「脆弱性診断士って、もしかして国家資格なのかな…?」
「未経験からでも目指せて、ちゃんと食べていける仕事なの…?」
セキュリティのキャリアを考え始めると、こういう疑問が次々と湧いてきますよね。
先に答えを言うと、脆弱性診断士は国家資格ではなく、Webアプリやネットワークの弱点を洗い出す専門職の呼び名です。
正社員の平均年収は公的統計で約610万円、フリーランスは当社の公開案件118件で月額単価の中央値が92.5万円です。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
この記事でわかることは、以下のとおりです。
- 脆弱性診断士の仕事内容と、ペネトレ・SOCとの違い
- SecuriST認定など資格の難易度と、国家資格との関係
- 正社員年収の公的統計値・フリーランス月単価の実態
- 未経験から目指すキャリアパスと、需要が伸びる背景
読み終える頃には、脆弱性診断士という選択肢が自分に合うのか、次の一歩まで見通せるようになります。
ボス、オイラ「脆弱性診断士」って肩書きカッコよくて気になってるんでしゅ。でも国家資格じゃないと意味ないって本当でしゅか?
早とちりするな、チップス。資格の有無より、診れる人間が足りていない事実のほうが重要だ。この記事で全部ほどいてやる。
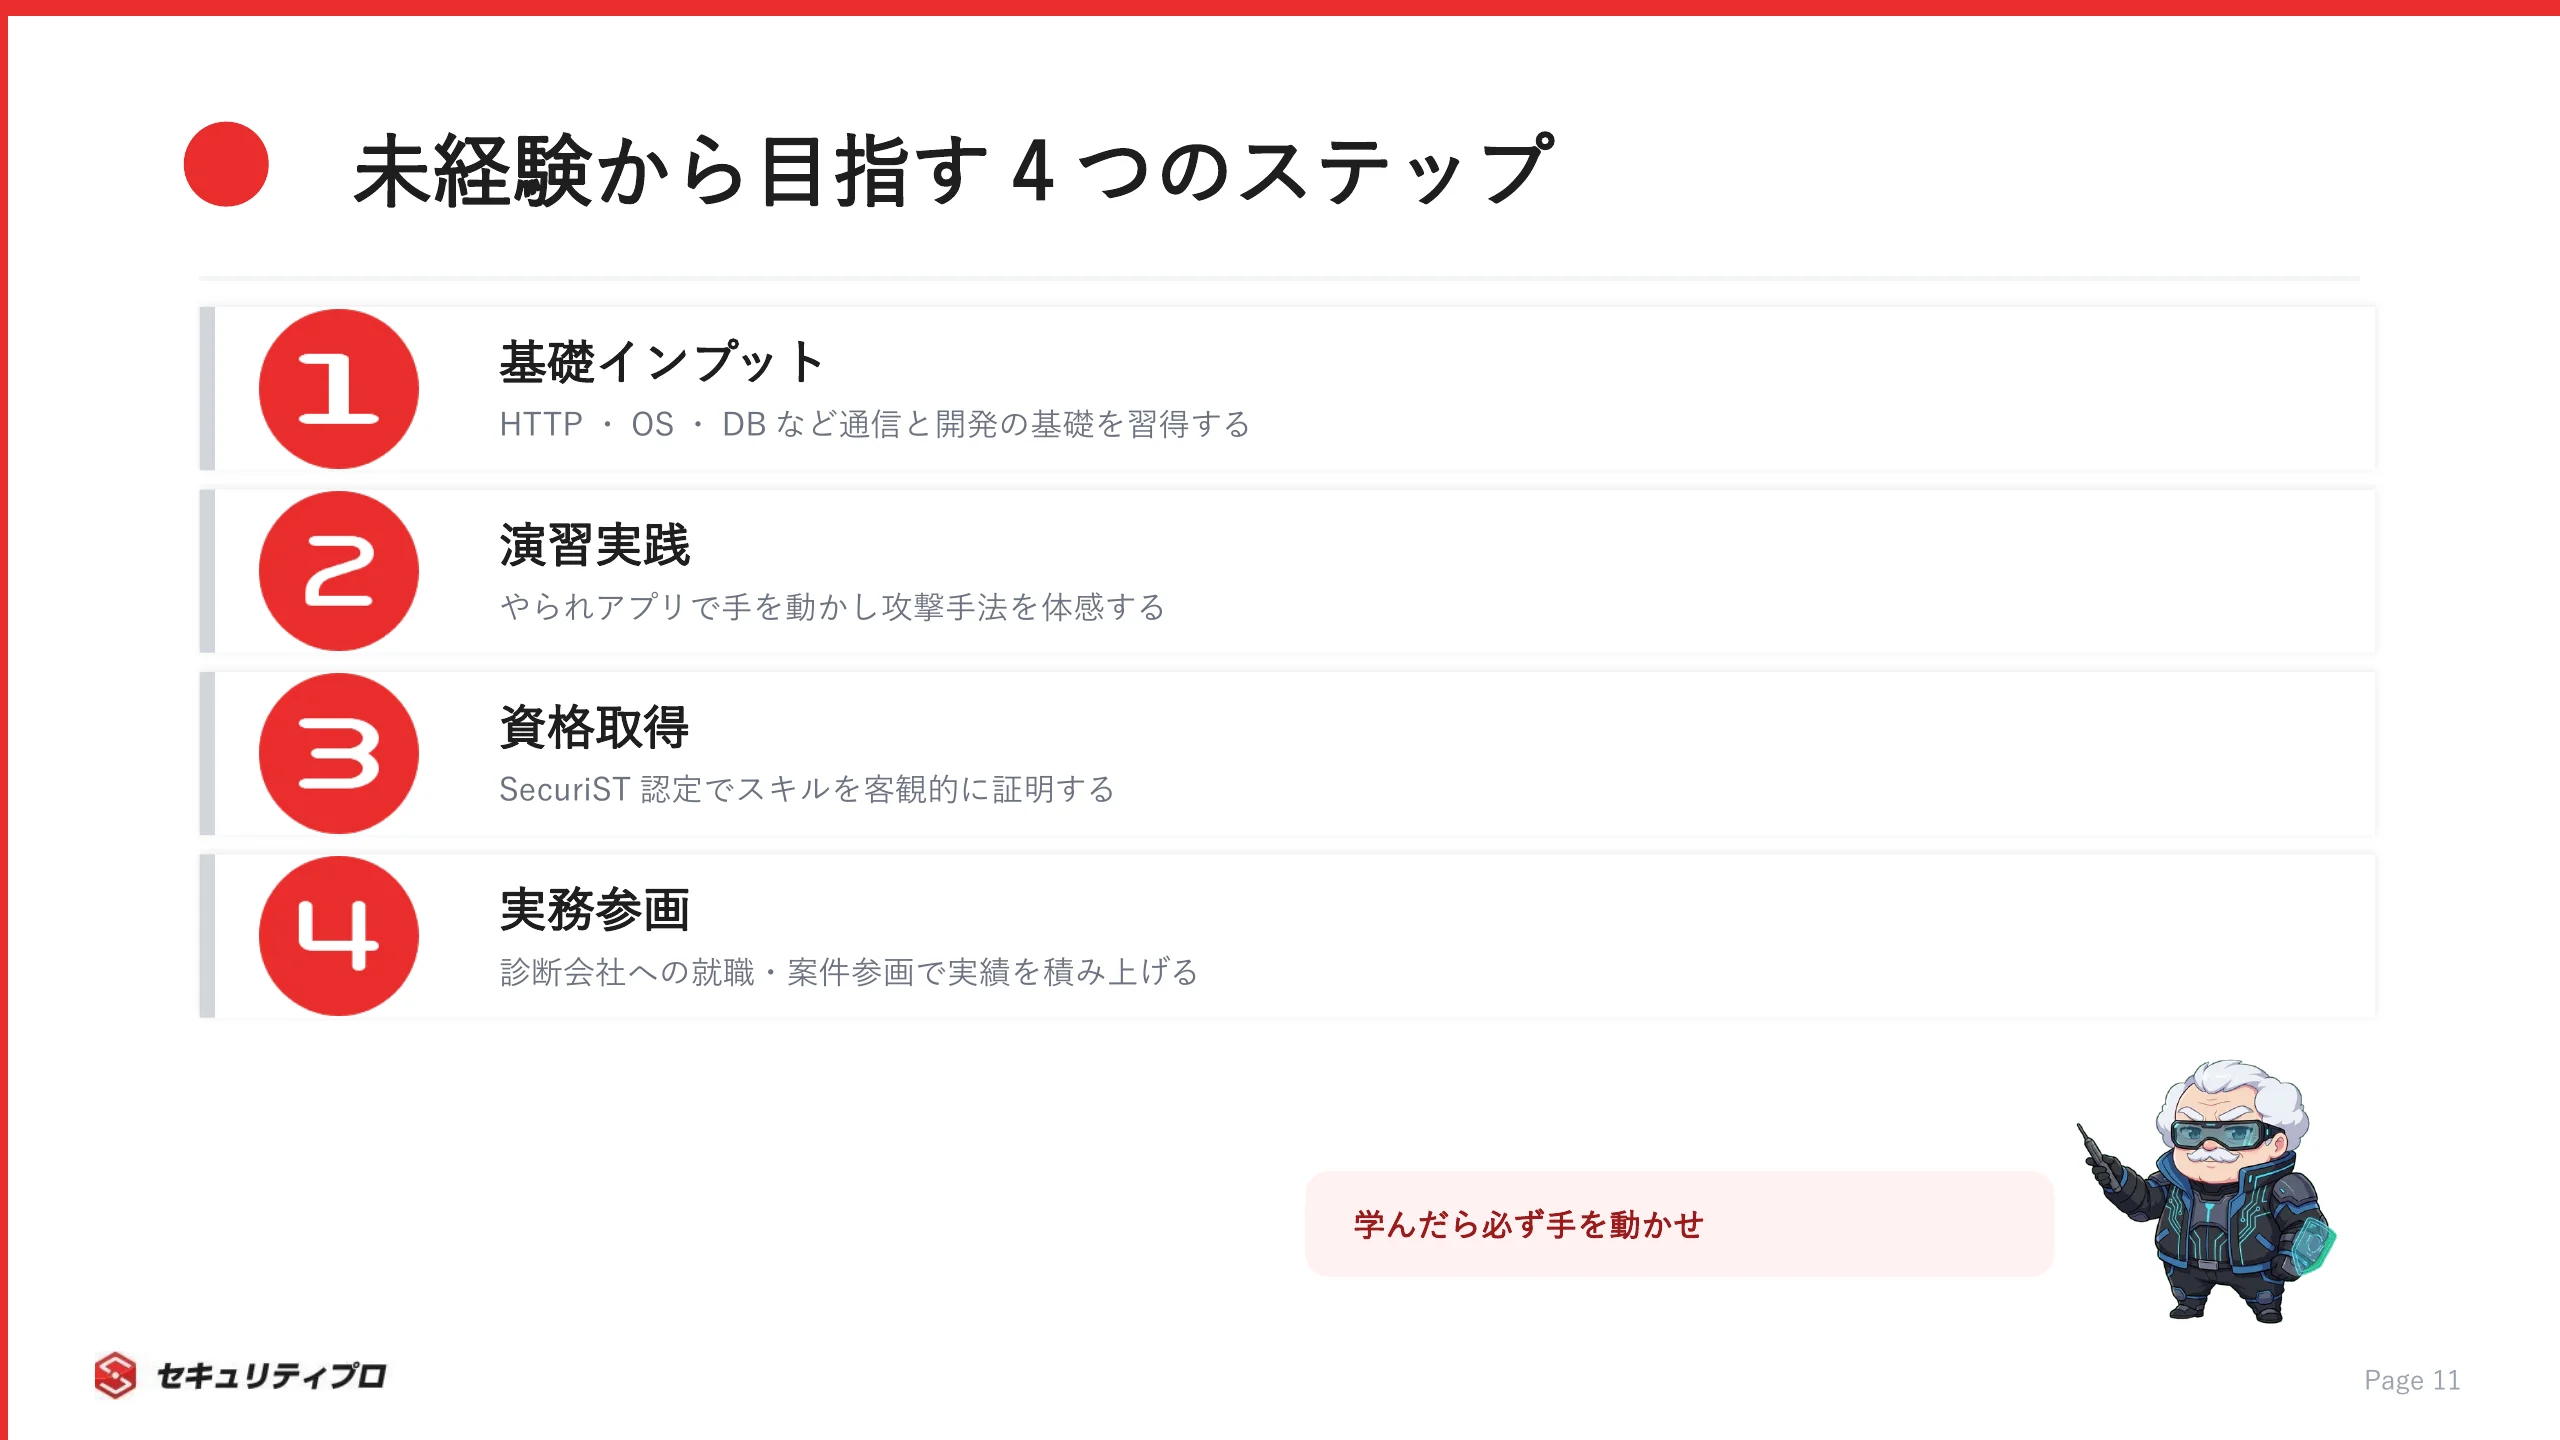
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
脆弱性診断士とは?脆弱性診断を担うセキュリティ専門職
脆弱性診断士とは、システムに潜む弱点を洗い出すセキュリティの専門職です。
まずは読み方と職種像をはっきりさせておきます。
脆弱性診断士の役割と脆弱性診断の基本

脆弱性診断士は「ぜいじゃくせいしんだんし」と読みます。
ひと言で言えば、攻撃者に悪用される前にシステムの穴を見つけ、改善につなげる仕事です。
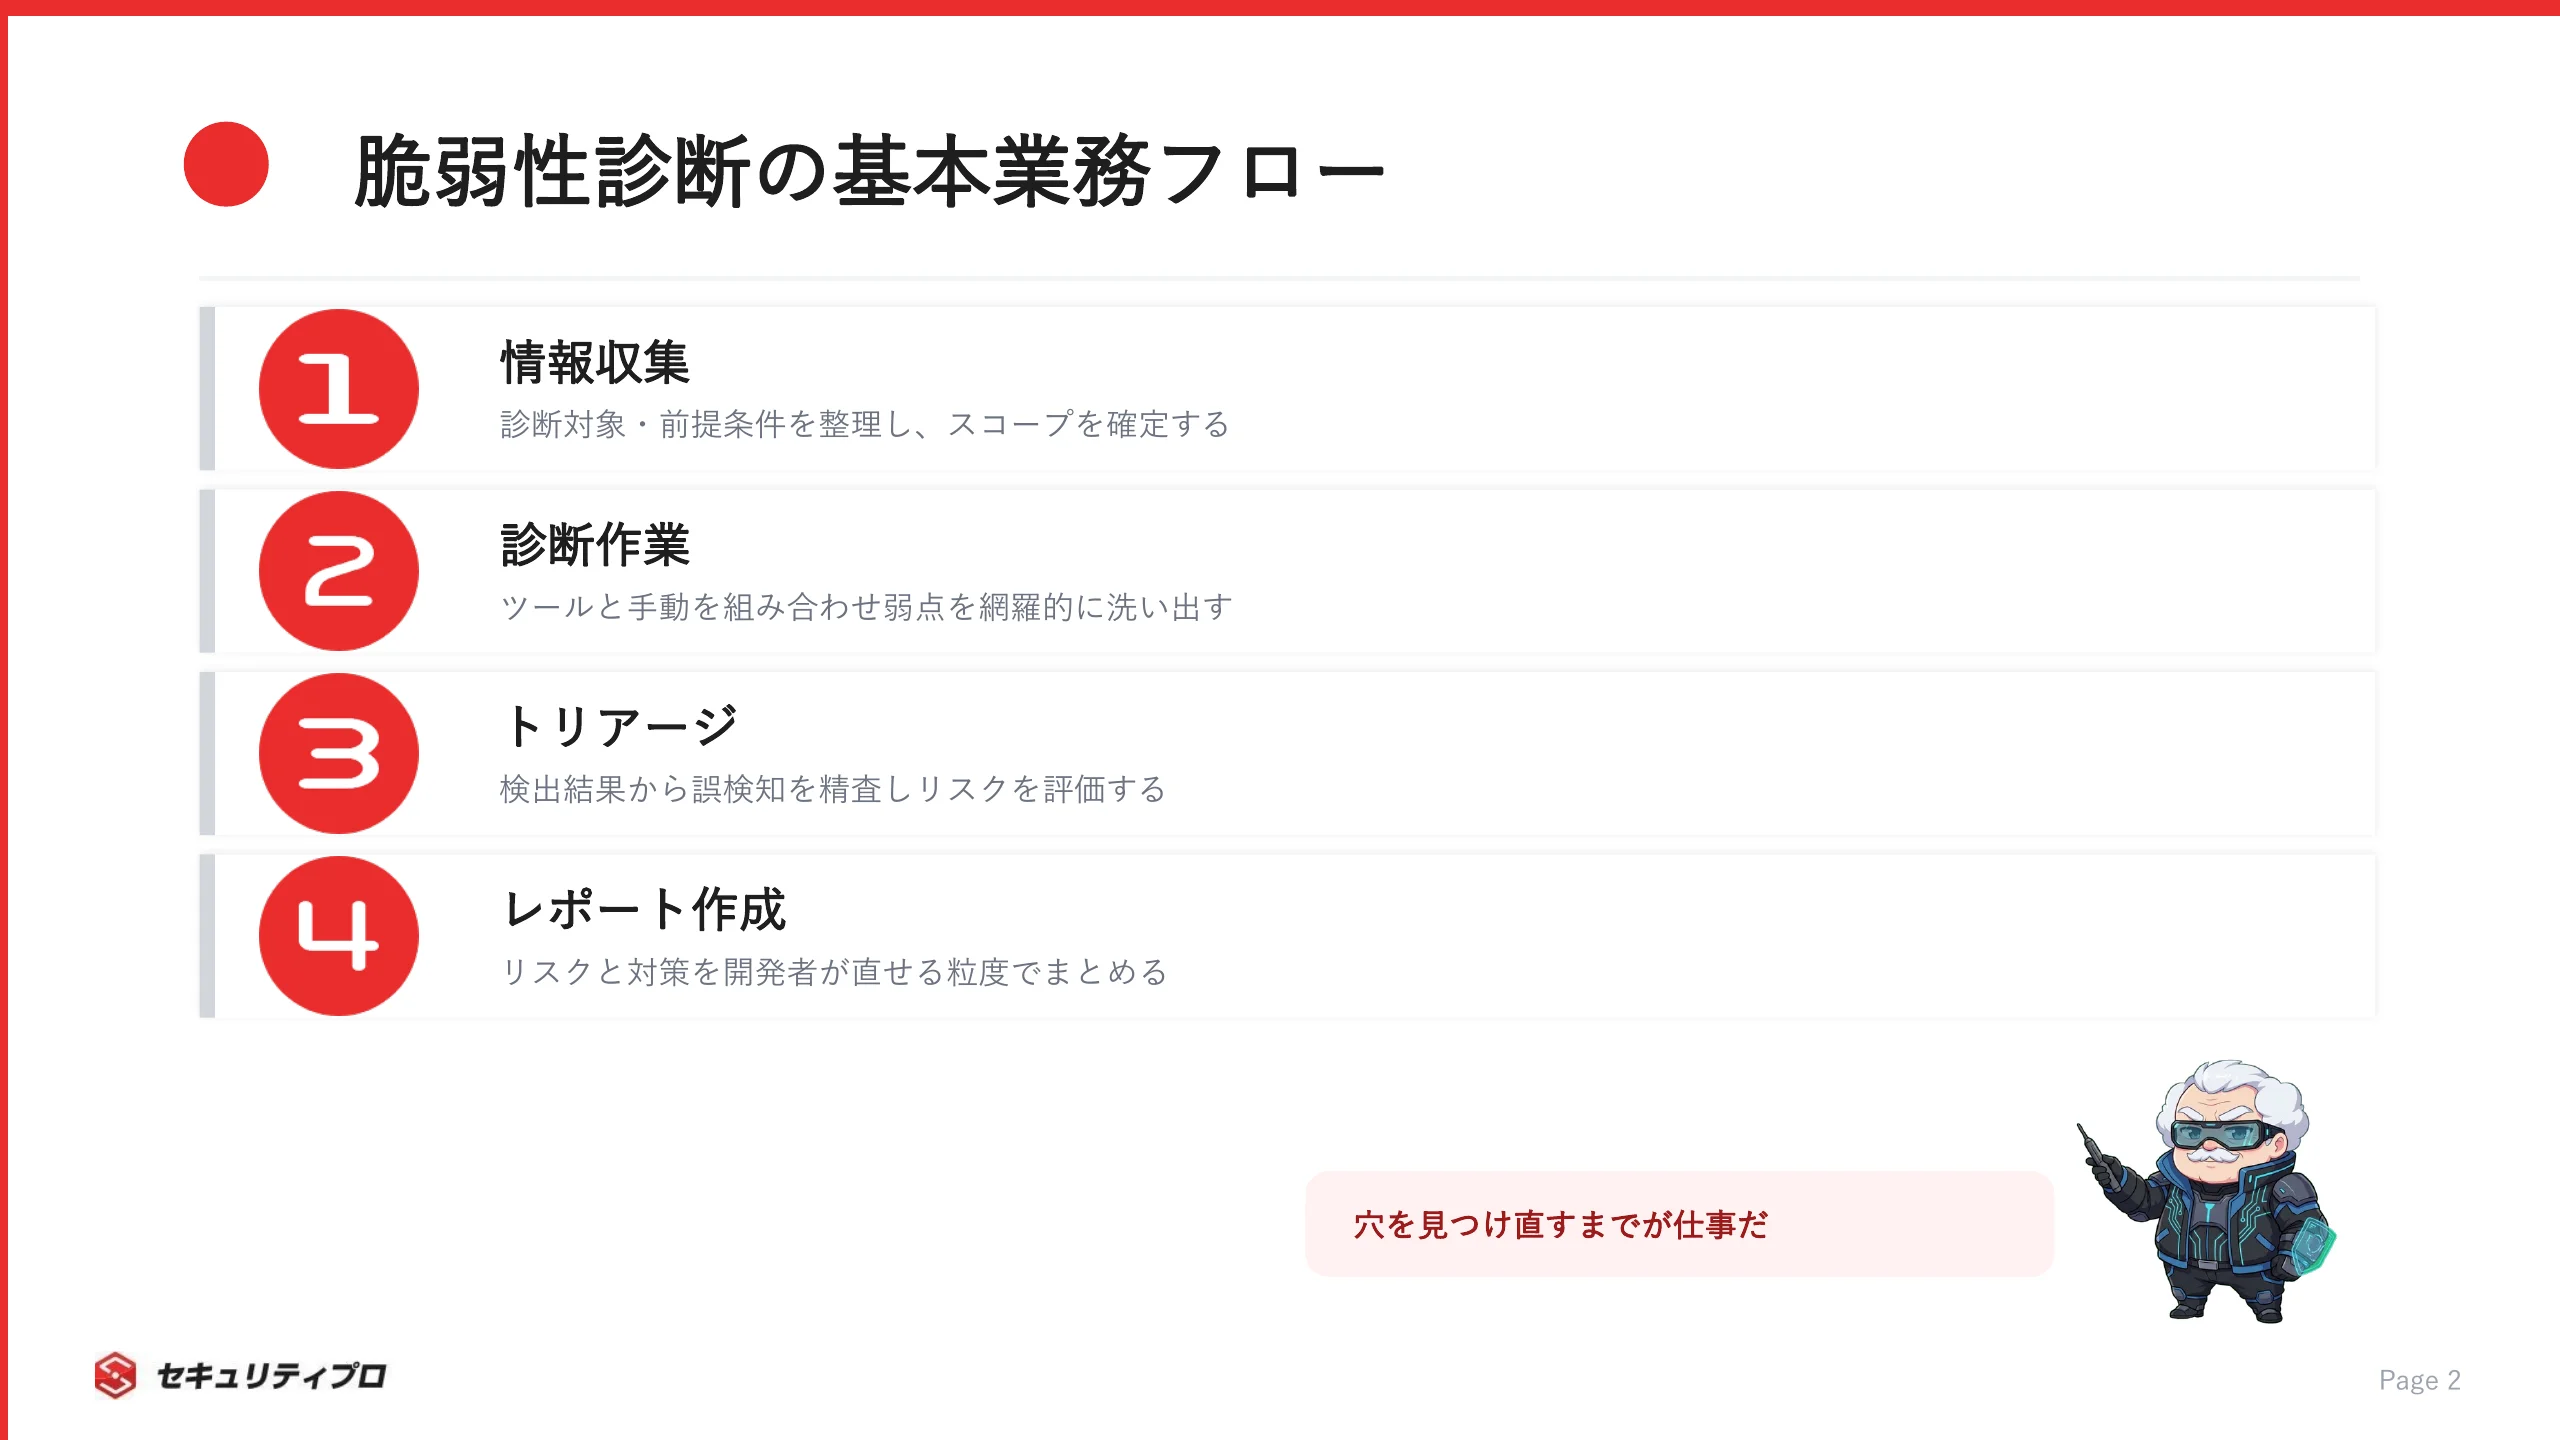
業務は大きく次の流れで進みます。
- 診断対象や前提条件を整理する情報収集
- ツールと手作業で弱点を洗い出す診断作業
- 検出結果から誤検知を精査するトリアージ
- リスクと対策をまとめる診断レポート作成
特に価値が出るのは、最後の報告と改善提案の部分です。
検出された脆弱性をただ並べるのではなく、開発者が直せる粒度まで噛み砕いて伝える力が問われます。
OWASP(Webアプリの安全性を扱う国際的なコミュニティ)が示す観点を踏まえて再現手順まで添えると、開発側の手戻りが減ります。
穴を見つけるだけでなく、直すところまで伴走する。
ここがこの職種の本質だと思っています。
ペネトレーションテストやセキュリティエンジニアとの違い
「脆弱性診断とペネトレーションテストは同じでは?」と混同されがちですが、目的が違います。
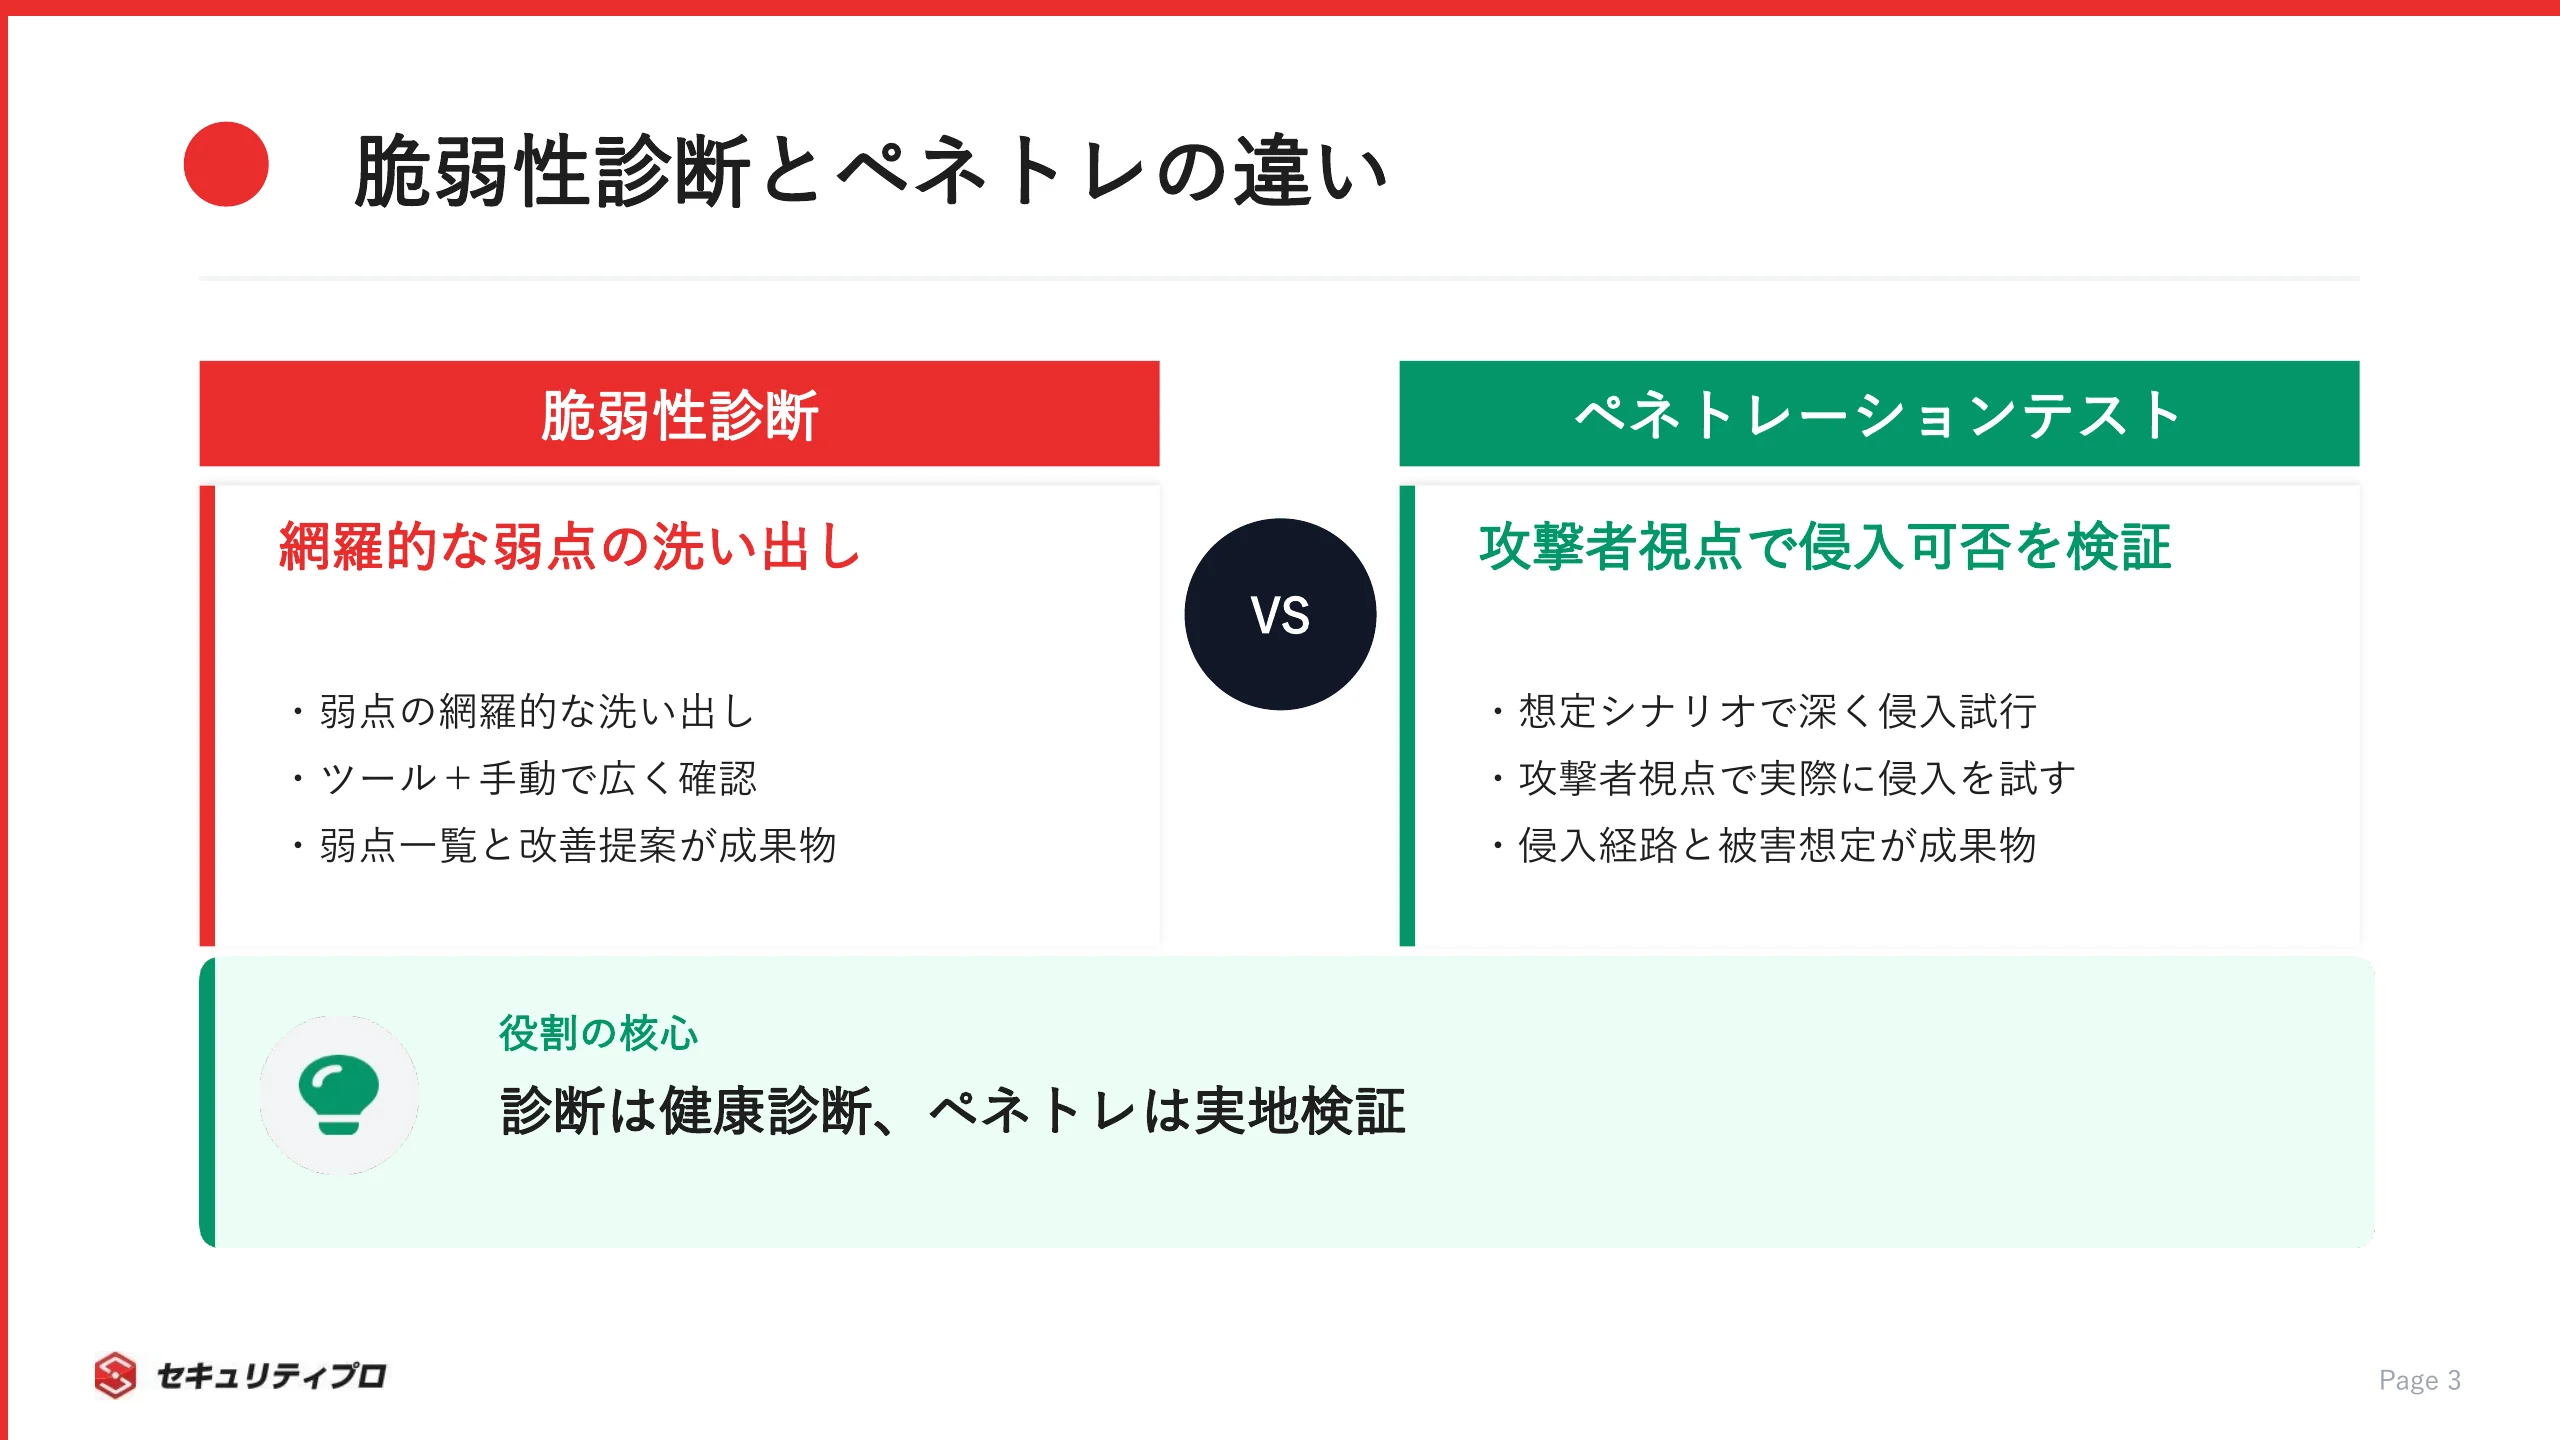
診断は穴を網羅的に洗い出す健康診断、ペネトレは攻撃者視点で本当に侵入できるか試す実地検証です。
主な違いを整理すると、以下のようになります。
| 項目 | 脆弱性診断 | ペネトレーションテスト |
|---|
| 目的 | 弱点を網羅的に洗い出す | 攻撃者視点で侵入可否を検証 |
| 手法 | ツール+手動で対象を広く確認 | 想定シナリオで深く侵入を試行 |
| 成果物 | 脆弱性の一覧と改善提案 | 侵入経路と被害想定の報告 |
セキュリティエンジニアは、これらを含むもっと広い職種の総称です。
SOC(セキュリティ監視チーム)での監視やインシデント対応も担うので、脆弱性診断士はその専門領域のひとつ、という位置づけになります。
診断で見つけた弱点が、監視や対応の現場でどう悪用されうるかまで意識できると、診断の精度も上がります。
じゃあ診断士は「健康診断のお医者さん」で、ペネトレの人は「実際に殴りかかってくる人」でしゅか…?
乱暴だが、近い。穴を洗い出すのが診断、その穴で本当に入れるか試すのがペネトレだ。役割の境目を押さえておけ。
脆弱性診断士の仕事内容とWeb診断・ネットワーク診断の領域
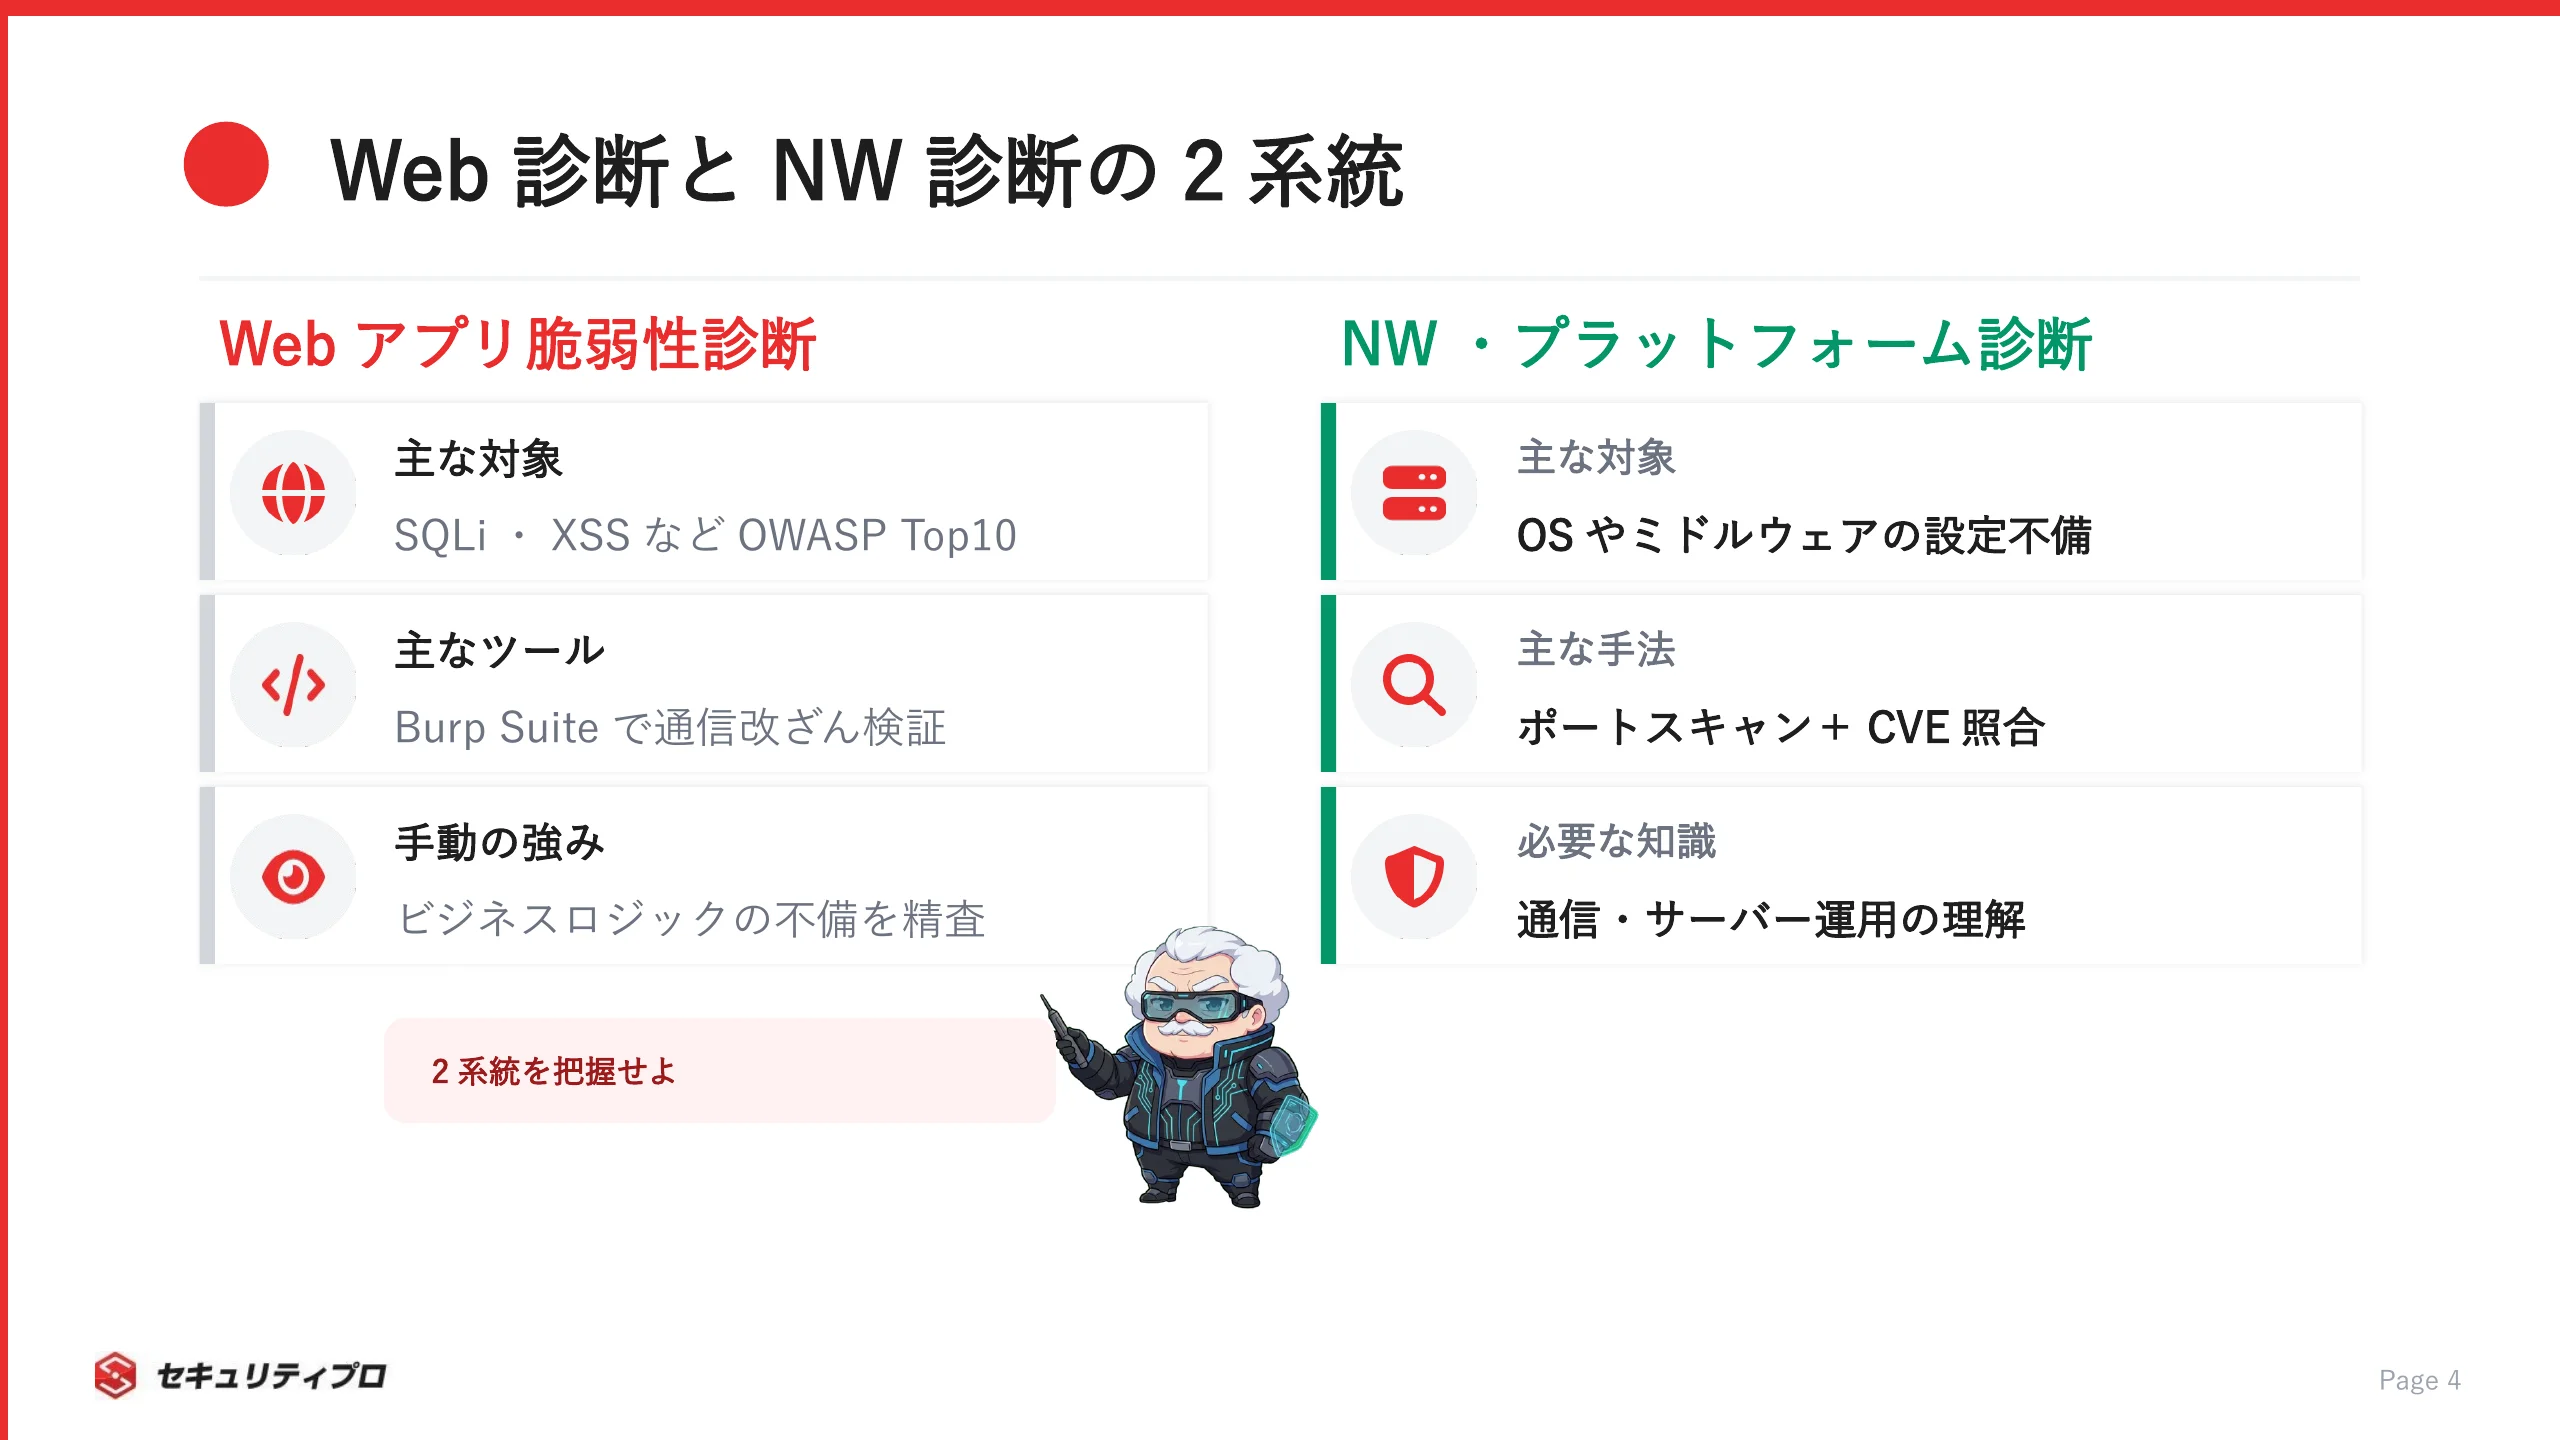
脆弱性診断の仕事は、Webアプリとネットワークの2系統に大きく分かれます。
認定資格もこの2区分に対応しています。
Webアプリケーション脆弱性診断の業務
Webアプリケーション脆弱性診断は、Webサイトやアプリに潜む弱点を見つける業務です。
代表的な検出対象は、SQLインジェクションやXSS(クロスサイトスクリプティング)などです。
具体的な作業は、次のような内容が中心になります。
- OWASP Top10を基準にした典型的な脆弱性の確認
- Burp Suiteなど診断ツールによるリクエスト改ざん検証
- 画面遷移や権限制御に潜む不備の手動チェック
- 検出結果の再現性確認と誤検知の精査
ツールだけで完結しないのが、Web診断の難しいところです。
ログイン後の権限チェックや、購入処理のようなビジネスロジックの欠陥は、画面の流れを理解した人の目でなければ見抜けません。
このスキルを体系的に証明する資格が、SecuriST認定Webアプリケーション脆弱性診断士です。
手を動かして穴を見つける感覚は、やられアプリ(学習用の脆弱なアプリ)での演習を重ねるほど磨かれていきます。
ネットワーク・プラットフォーム脆弱性診断の業務
ネットワーク・プラットフォーム脆弱性診断は、サーバーやネットワーク機器の弱点を洗い出す業務です。
OSやミドルウェアの設定不備、放置された既知の脆弱性が主な対象になります。
業務の流れを整理すると、以下のとおりです。
- ポートスキャンで公開サービスや開放ポートを把握
- 検出されたバージョンとCVE(既知脆弱性の識別番号)を照合
- 不要なサービスや初期設定の残存といった設定不備の検出
- リスクの高い項目から優先度をつけて報告
ここで効いてくるのが、OSやプロトコルへの理解です。
スキャン結果に並ぶ項目を鵜呑みにせず、実環境で本当に悪用できるかを判断するには、通信やサーバー運用の知識が欠かせません。
この領域に対応する資格が、SecuriST認定ネットワーク脆弱性診断士です。
こうした脆弱性管理やセキュリティ運用を含む案件は、脆弱性管理・SOC運用を含むセキュリティ運用のフリーランス案件のように実務でも一定の需要があります。
手動診断とツール診断の使い分け
「ツールがあるなら、人はいらないのでは?」という疑問は自然です。
でも、ツール診断と手動診断は役割が違っていて、両輪で初めて精度が出ます。
それぞれの得意分野は、次のように分かれます。
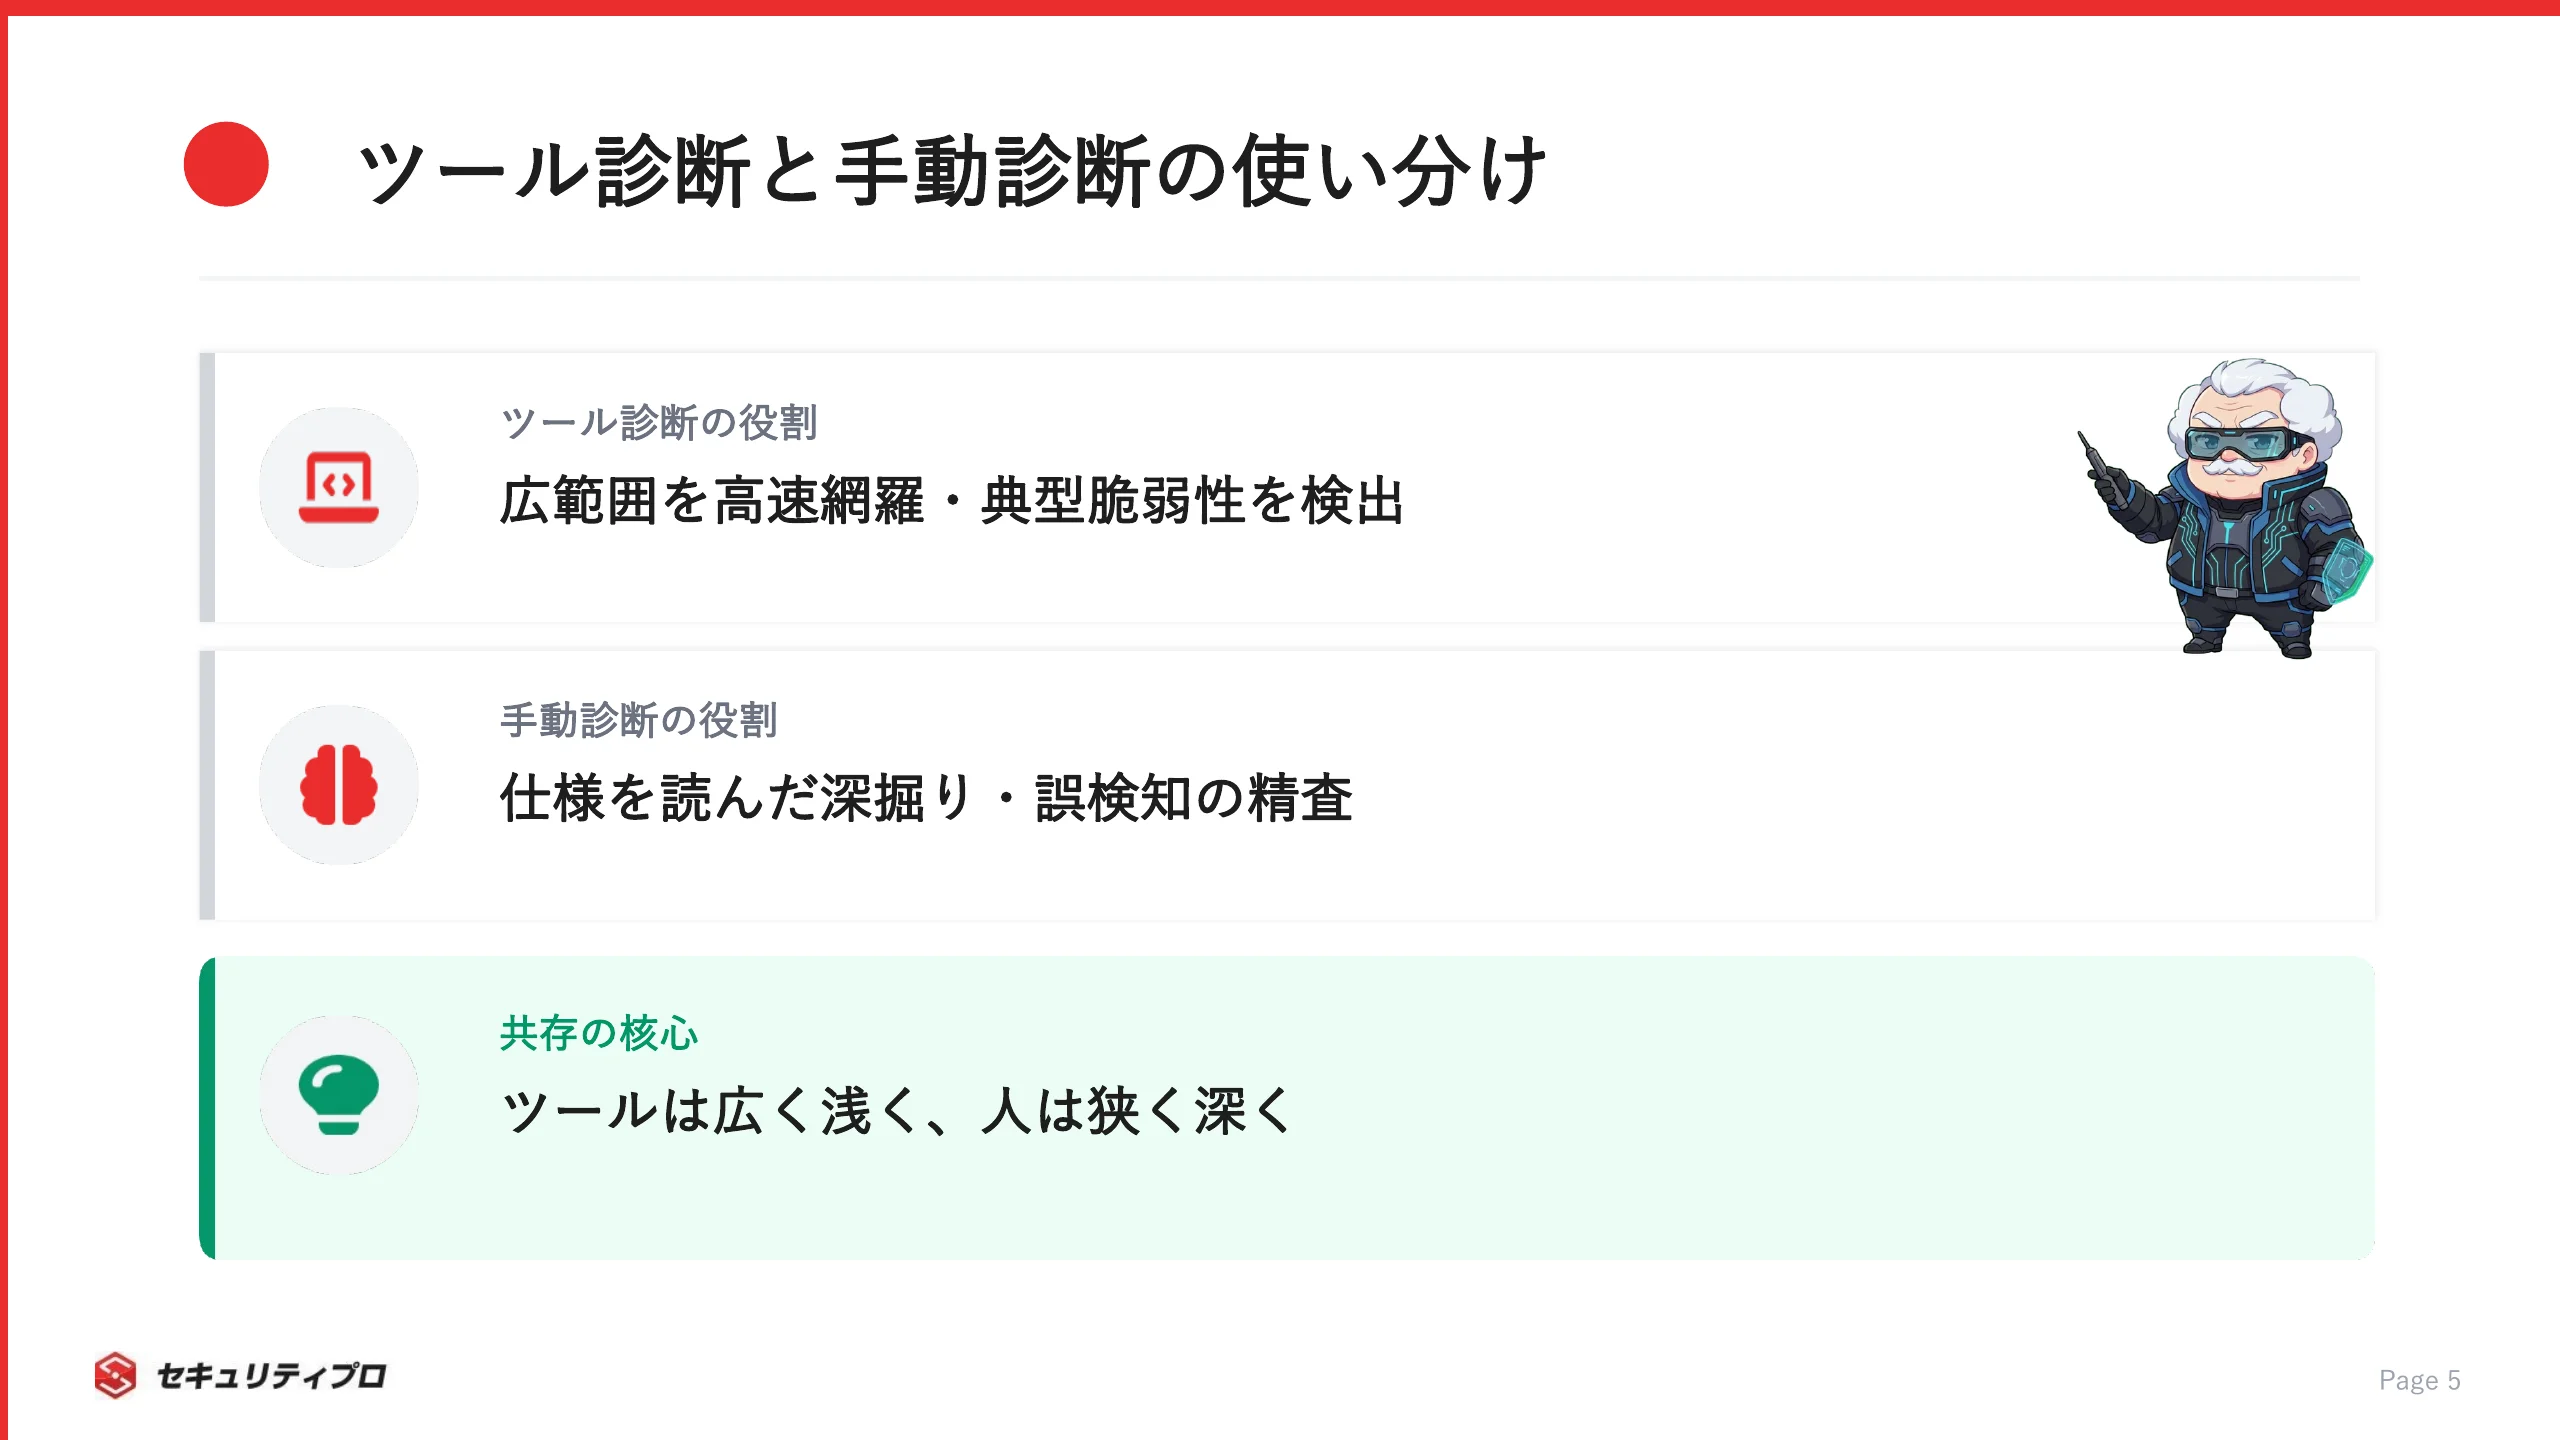
- ツール診断:広い範囲を高速に網羅し、典型的な脆弱性を機械的に検出
- 手動診断:ビジネスロジックの欠陥や誤検知の精査など、文脈の読み取りが必要な領域
ツールは「広く浅く」、人は「狭く深く」と覚えるとわかりやすいです。
たとえば、本来は他人が見られない情報に権限の隙間からアクセスできてしまう不備は、仕様を理解した人でなければ判断できません。
AIや自動化が進んでも、事業背景を踏まえて深掘りする手動診断と、結果を伝える報告は残ります。
だからこそ、事業背景まで読み解ける診断士は、自動化が進んでも仕事を失いにくいと私は考えています。
全部ツールにお任せすれば、オイラでも診断できそうでしゅけど…?
甘いな。ツールが吐く結果のどれが本物かを見極めるのが人間の仕事だ。そこを誤検知ごと客に渡す診断士は、信用されん。
脆弱性診断士に求められるスキルと知識
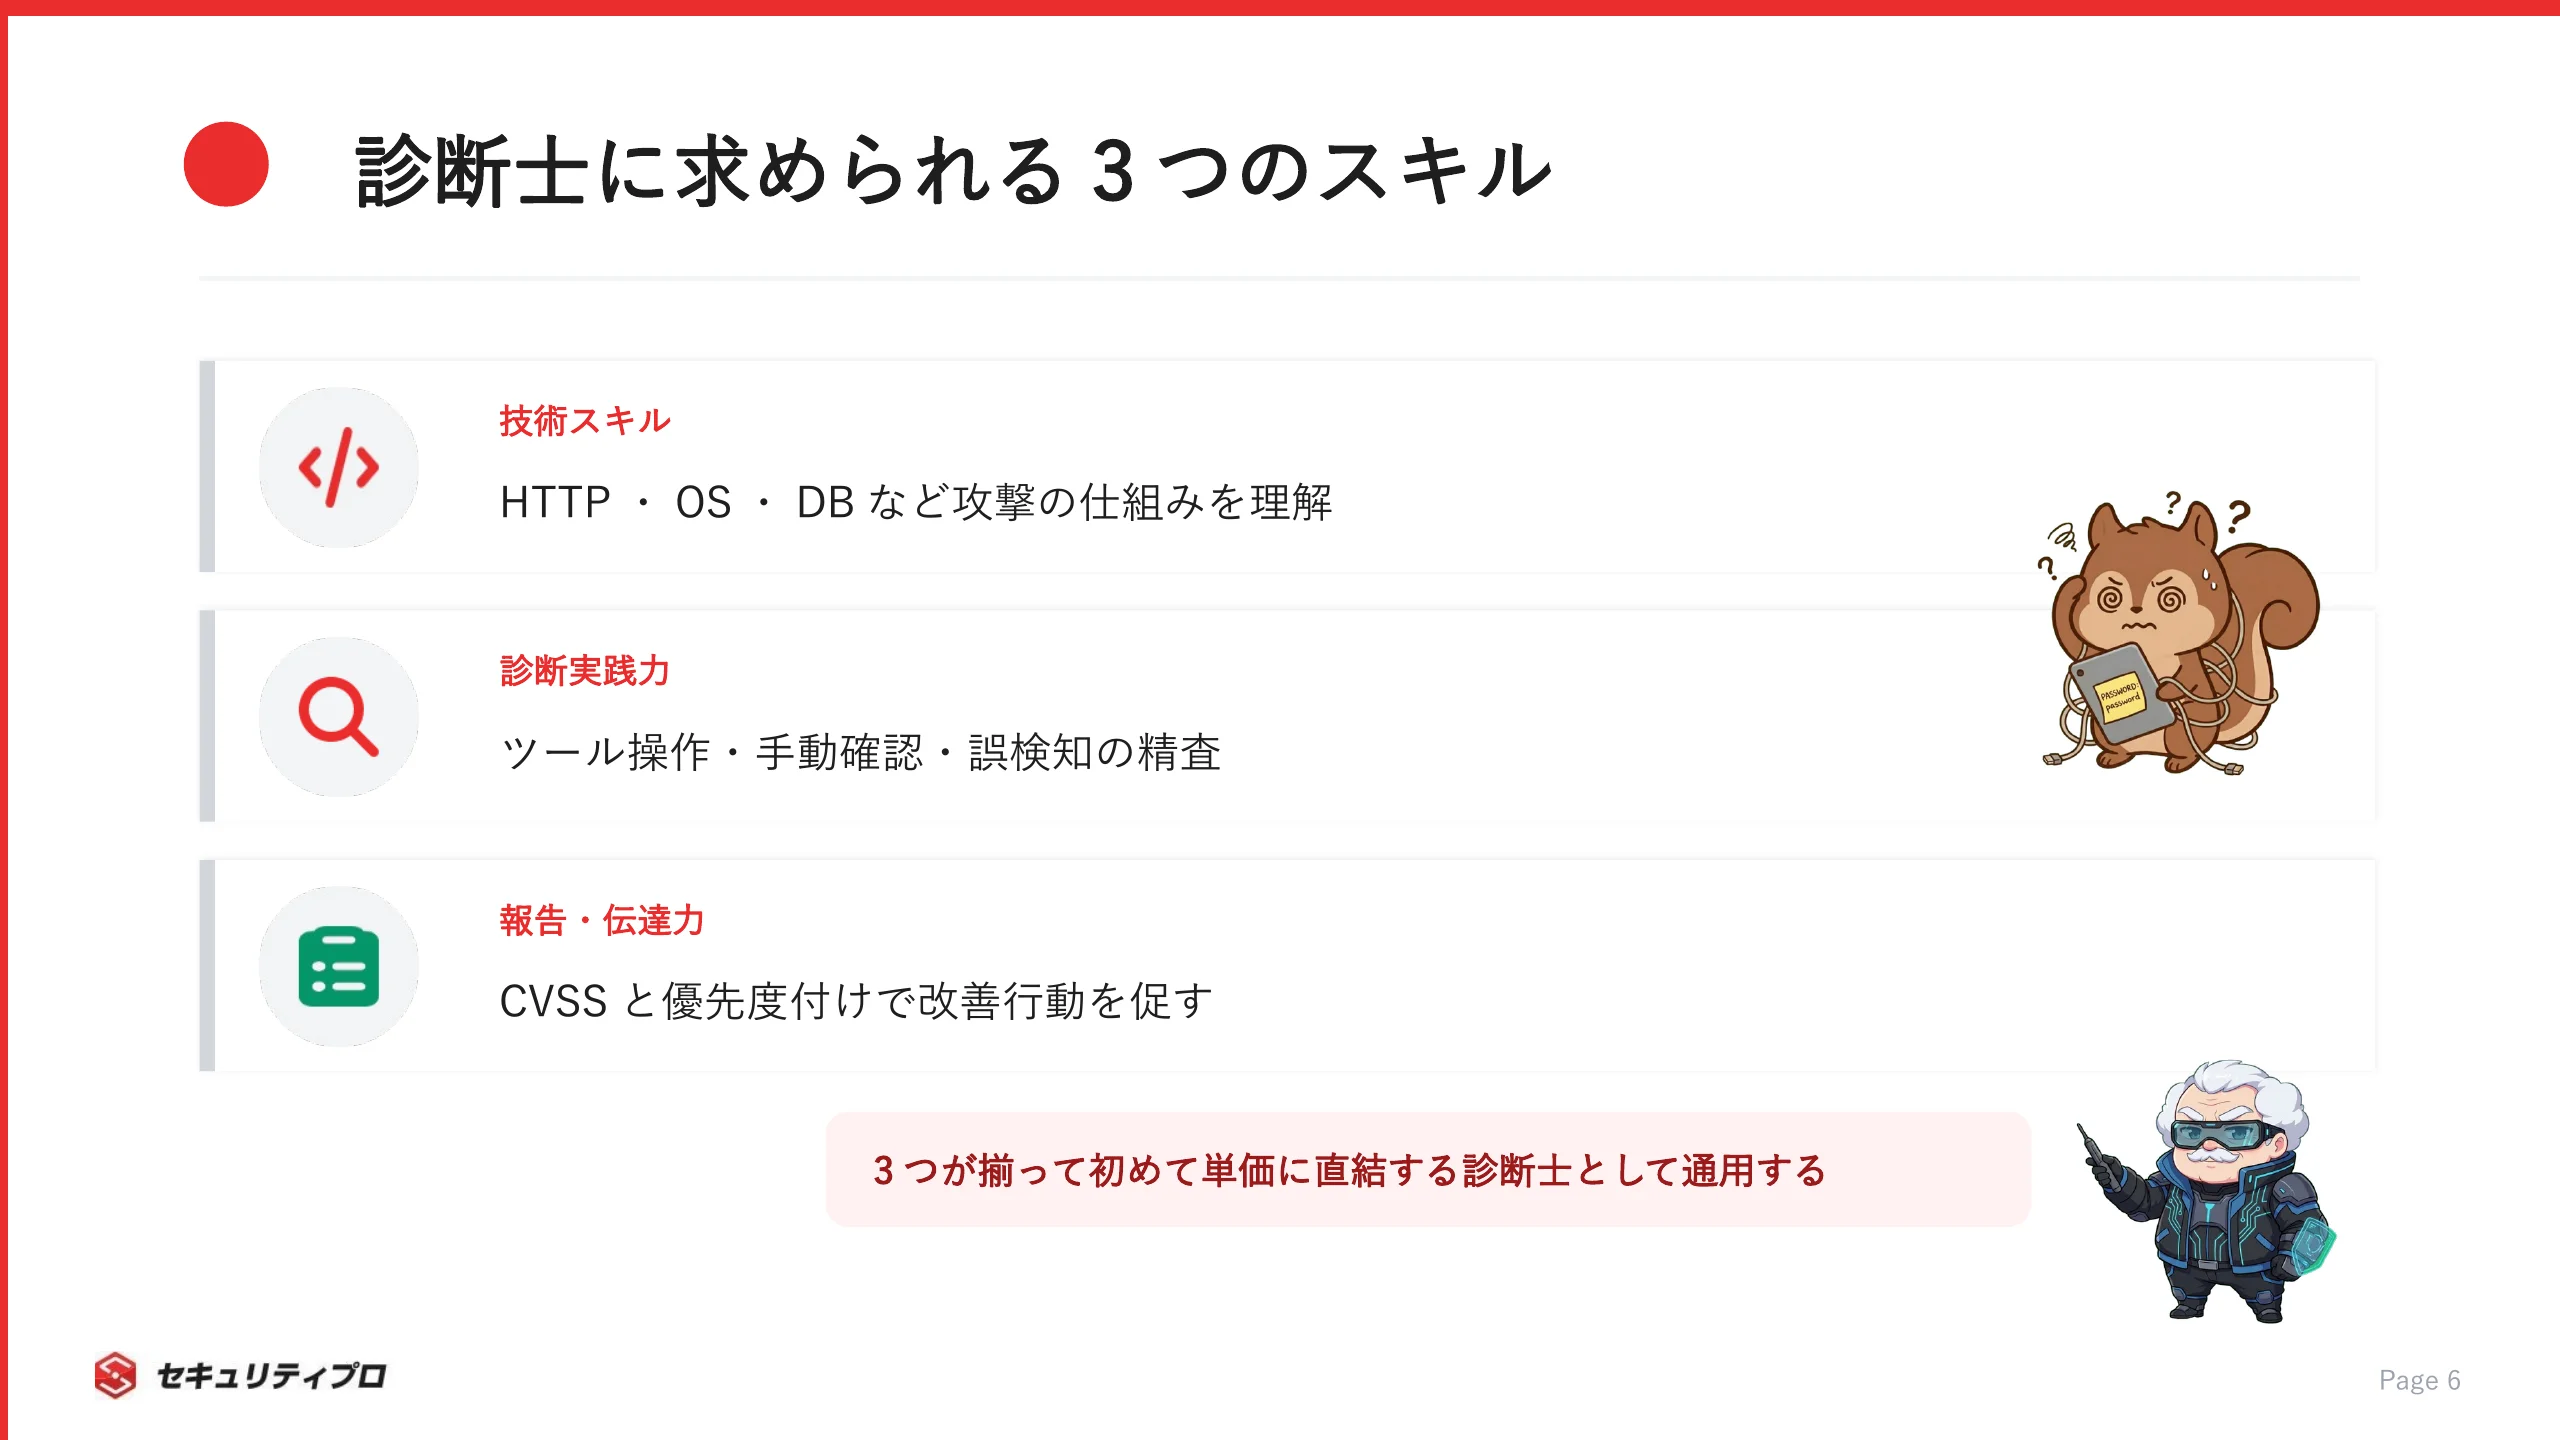
脆弱性診断士には、攻撃を理解する技術力と、結果を伝える説明力の両方が求められます。
ここでは技術スキルと報告力の両面を見ていきます。
診断に必要な技術スキル
技術スキルの土台になるのは、「攻撃される仕組みを説明できる」レベルの理解です。
弱点を見つけるには、まず正常な動作を知っている必要があります。
最低限おさえたい技術領域は、以下のとおりです。
- HTTPやTCP/IPなど通信の基本的な仕組み
- WebアプリケーションとWebサーバーの動作原理
- OS(LinuxやWindows)とデータベースの基礎
- 攻撃コードや設定ファイルを読める程度のコード読解力
未経験の方は、この中で穴の多い分野から埋めていくのが近道です。
たとえば情報システム部での運用経験があるなら、OSやネットワークの素地は活かせます。
逆に開発経験者なら、Webアプリの挙動やコード読解で先行できます。
ISOG-J(日本セキュリティオペレーション事業者協議会)とOWASP Japanが整備する脆弱性診断士スキルマップは、必要な技術項目を体系化していて、学習の見取り図として役立ちます(ISOG-J 脆弱性診断士スキルマップ)。
診断結果を伝える報告・コミュニケーション力
技術と同じくらい単価に直結するのが、報告とコミュニケーションの力です。
診断は、相手が動いて初めて価値が生まれます。
報告で求められる要素は、次のとおりです。
- CVSS(脆弱性の深刻度を数値化する指標)によるリスク評価
- 限られた予算で何から直すべきかの優先度付け
- 非エンジニアの担当者にも伝わる平易な説明
同じ脆弱性でも、「危険です」だけで終わる報告と、影響範囲と対処順序まで示す報告では、受け取る側の動きがまるで変わります。
誤検知を精査せずに大量の指摘を渡せば、現場は疲弊し、本当に直すべき穴が埋もれます。
だからこそ、リスクを翻訳して伝える力が評価されます。
結局、英語のエラーをいっぱい並べれば「仕事した感」が出るんじゃないでしゅか?
それは最悪のパターンだ。診る力と同じく、伝える力が単価を決める。直せる形で渡せない診断士に、次の依頼は来ないと思え。
脆弱性診断士の資格と難易度|SecuriST認定と関連資格
脆弱性診断士に必須の資格はありませんが、スキルを証明する選択肢はあります。
ここでは中立的なデータで判断材料を整理します。
SecuriST認定脆弱性診断士(ネットワーク/Webアプリケーション)の概要
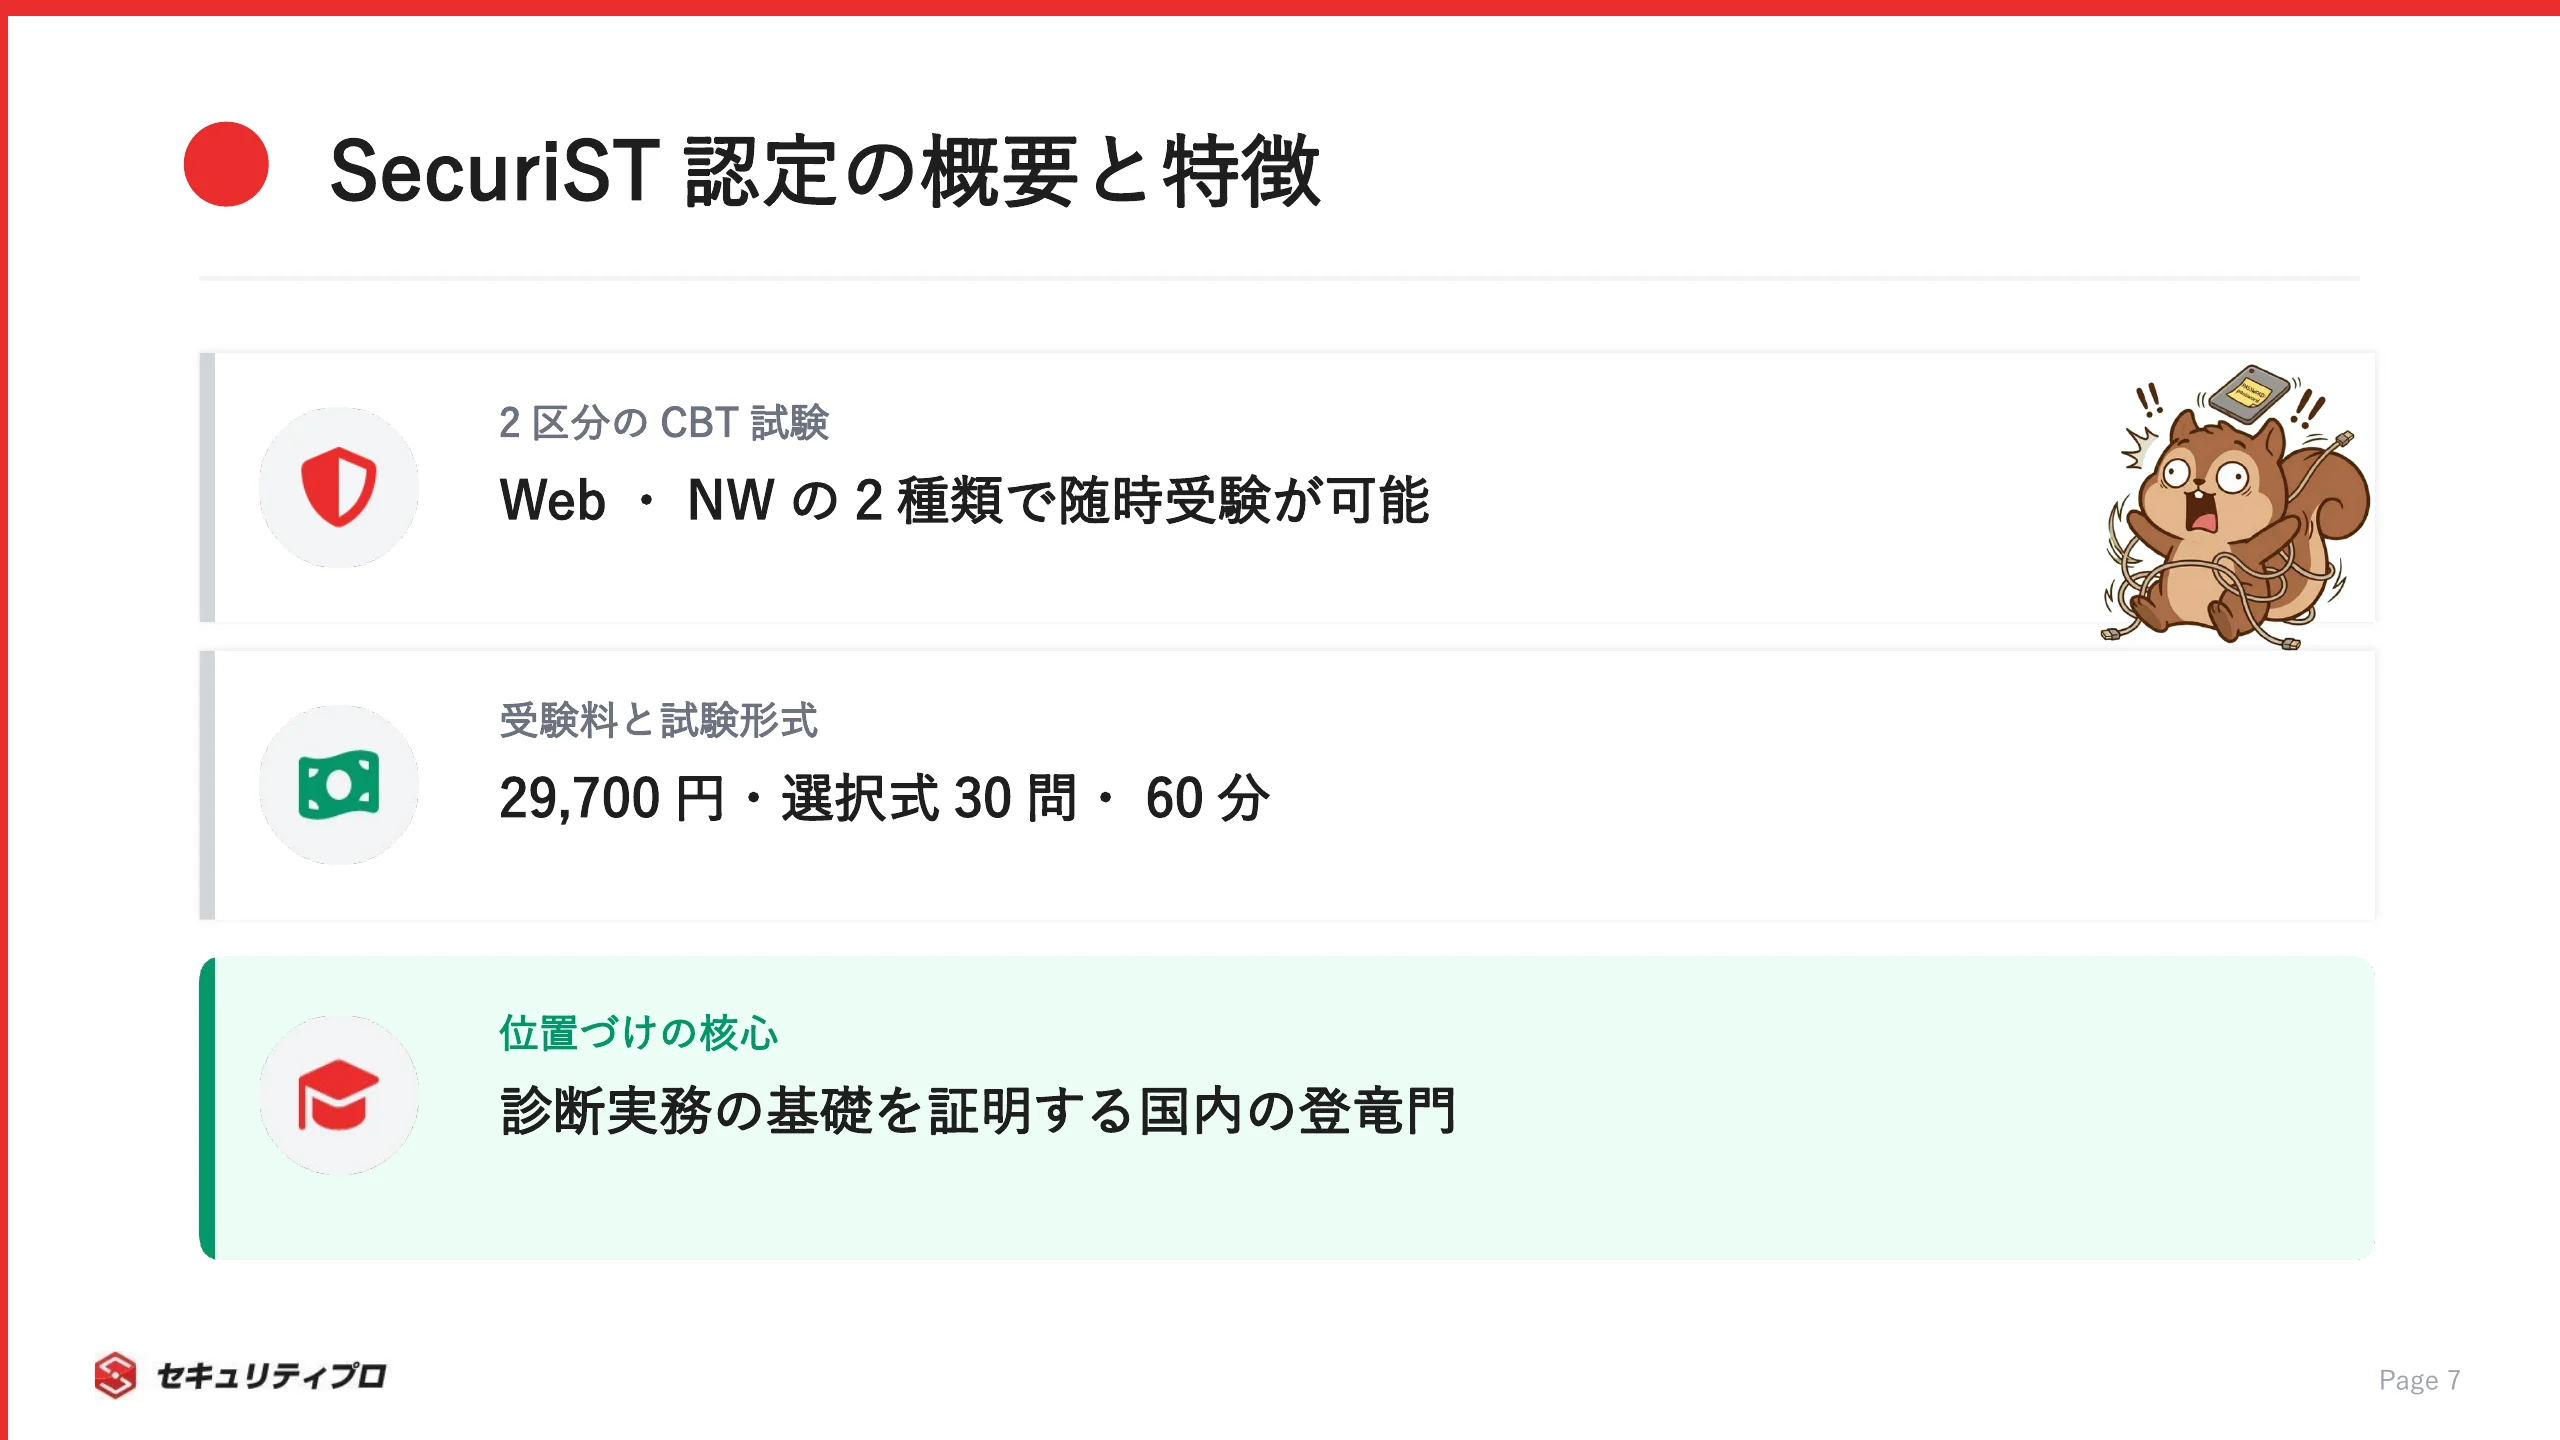
国内で最も検索される民間認定が、GSX(グローバルセキュリティエキスパート社)が提供するSecuriST認定脆弱性診断士です。
試験はCBT(コンピュータ上で受験する方式)で実施されます。
概要を整理すると、以下のとおりです。
- 区分は「Webアプリケーション」と「ネットワーク」の2種類
- ISOG-J・OWASPのスキルマップで定義される「Silver」相当を認定
- 受験はCBT-Solutionsの全国会場で随時受験が可能
試験のみの受験料は29,700円(税込、2025年時点)で、選択式30問を60分で解く構成です。
学習期間は人それぞれですが、公式の2日間トレーニング講座を軸に要点を固める方法もあります。
レベル感としては、診断に携わる人が共通して持っておくべき基礎技能を証明する位置づけです。
未経験からの登竜門として現実的で、実務に直結する出題範囲が特徴です(GSX SecuriST 認定脆弱性診断士、CBT-Solutions 受験者ポータル)。
脆弱性診断士は国家資格ではない|情報処理安全確保支援士との関係
いちばん多い誤解が、「脆弱性診断士=国家資格」というものです。
正しくは、脆弱性診断士は職種の呼称であり、SecuriSTは民間認定です。
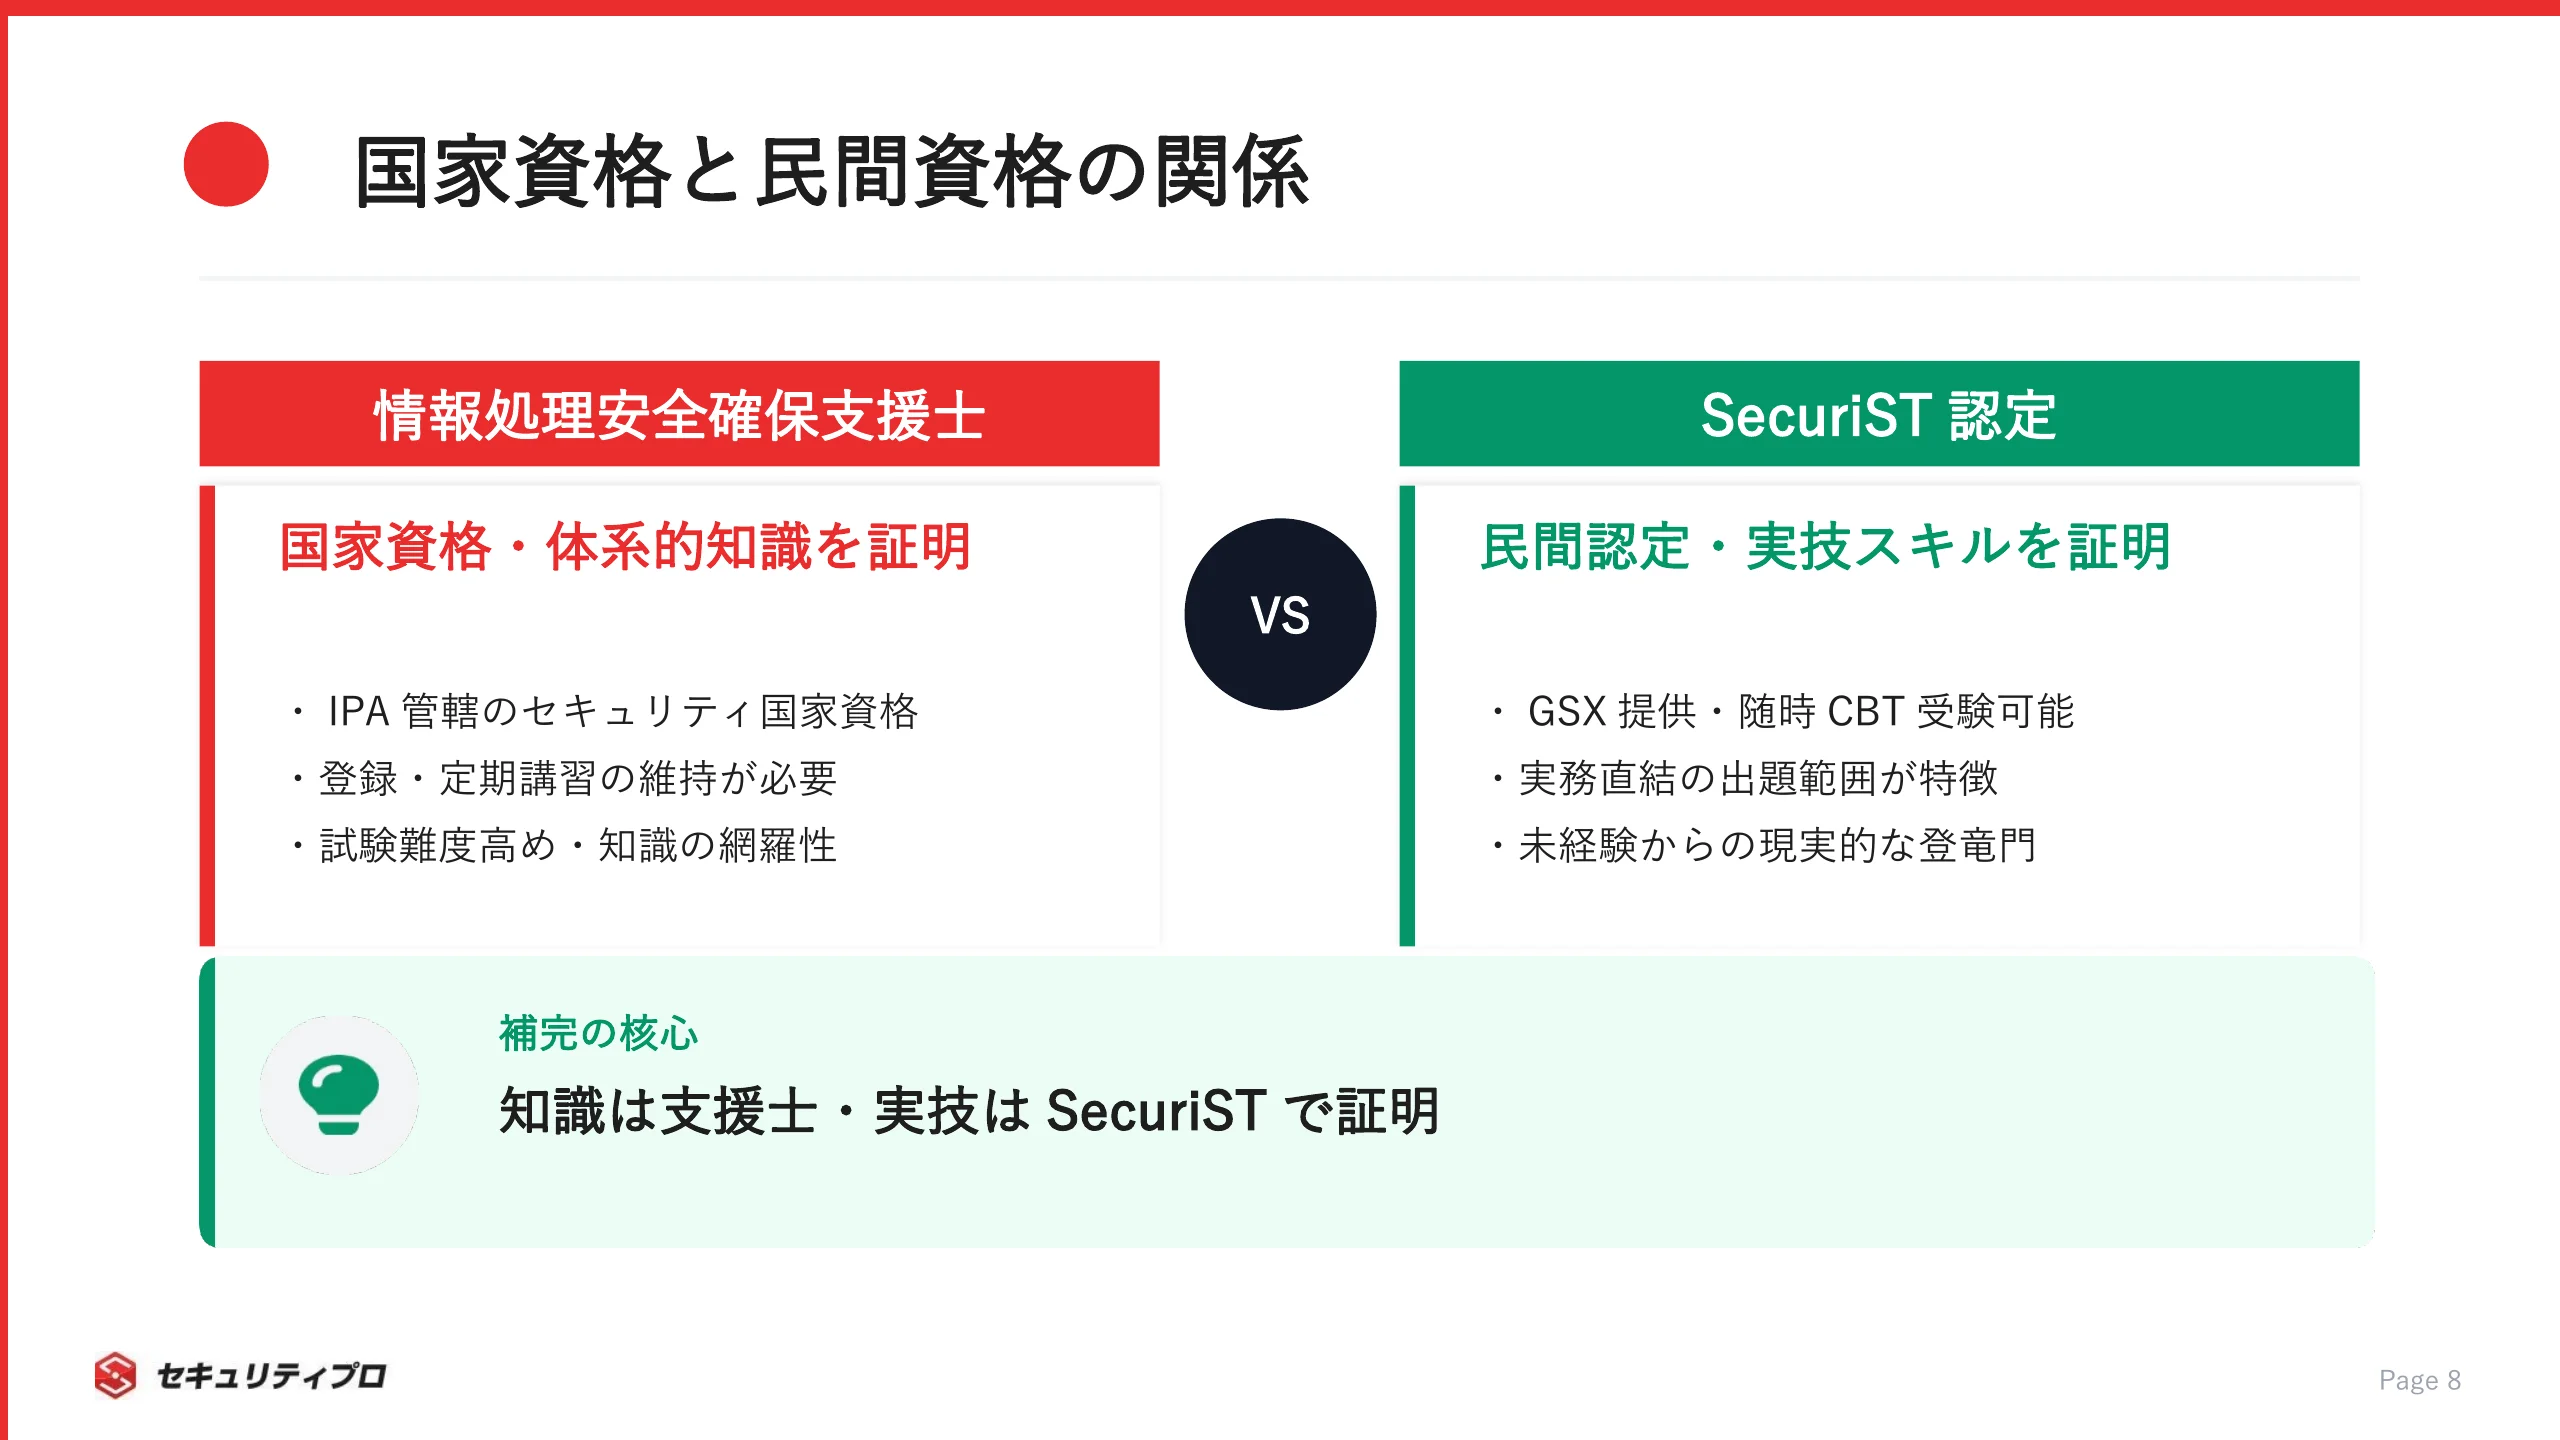
セキュリティ分野の国家資格は、IPA(情報処理推進機構)が管轄する情報処理安全確保支援士(登録セキスペ)です。
両者の違いは、次のように整理できます。
- 脆弱性診断士:診断スキルを示す職種呼称・民間認定
- 情報処理安全確保支援士:2016年に創設された国家資格、登録と定期講習が必要
この2つは競合ではなく、補完関係にあります。
支援士で体系的な知識を、SecuriSTで実技寄りのスキルを証明する、という組み合わせが現実的です(IPA 情報処理安全確保支援士(登録セキスペ))。
CEHやOSCPなど海外資格との難易度比較
上を目指すなら、海外資格も選択肢に入ります。
実技志向か知識志向かで、選ぶべき資格が変わります。
代表的な資格の位置づけは、以下のとおりです。
| 資格 | 取得難度 | 実務評価 | 費用感 |
|---|
| SecuriST | 入門〜中級 | 国内の診断業務で通用 | 中 |
| CEH | 中級 | 知識証明として広く認知 | やや高 |
| OSCP | 高(実技試験) | 攻撃技術の実力証明として高評価 | 高 |
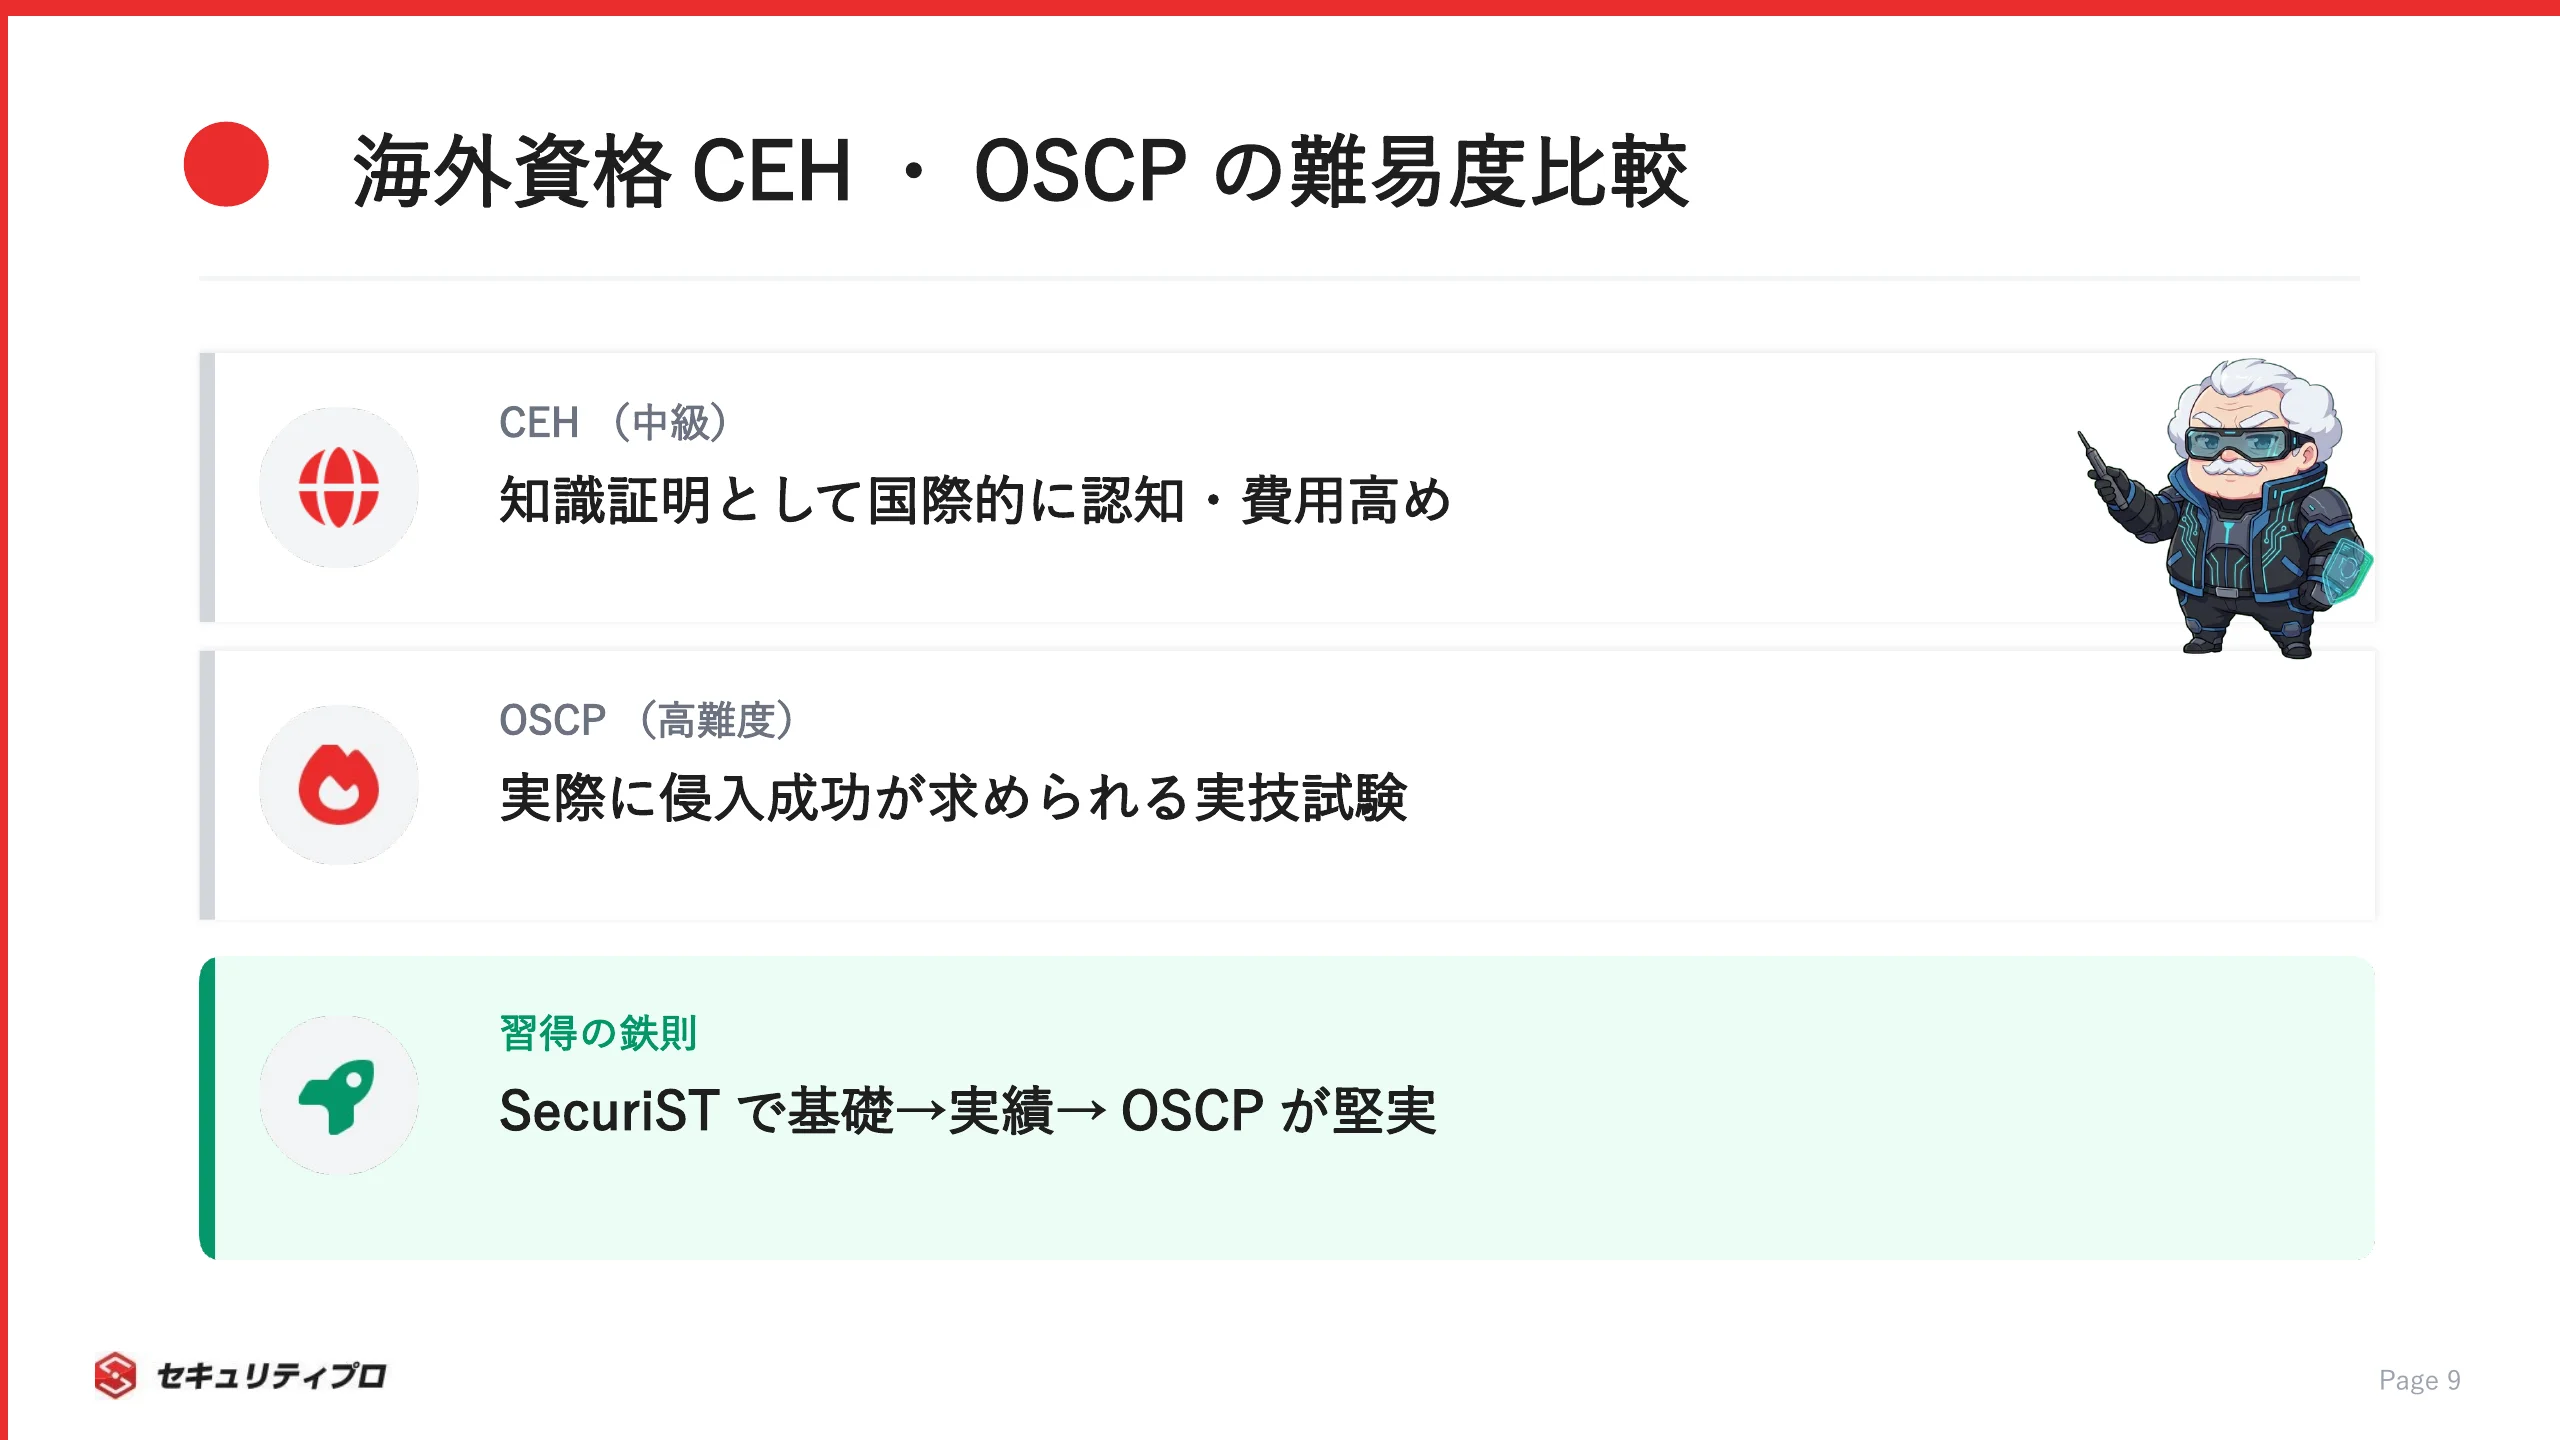
OSCPは実際に侵入を成功させる実技試験で、ペネトレ志向の層から高く評価されます。
一方CEHやGIAC系は、攻撃知識を体系的に証明する位置づけです。
まずSecuriSTで基礎を固め、案件で実績を積んでからOSCPへ、というルートが堅実です。
いきなり一番強そうなOSCPを取れば、オイラも最強でしゅか…?
順番を間違えるな。基礎なしに実技試験へ突っ込んでも玉砕するだけだ。土台を固めてから上を狙え。
脆弱性診断士の年収とフリーランス単価の相場
ここからは最大の関心事、「食べていけるのか」に公開統計で答えます。
正社員とフリーランス、それぞれの相場を見ていきましょう。
正社員として働く場合の年収相場
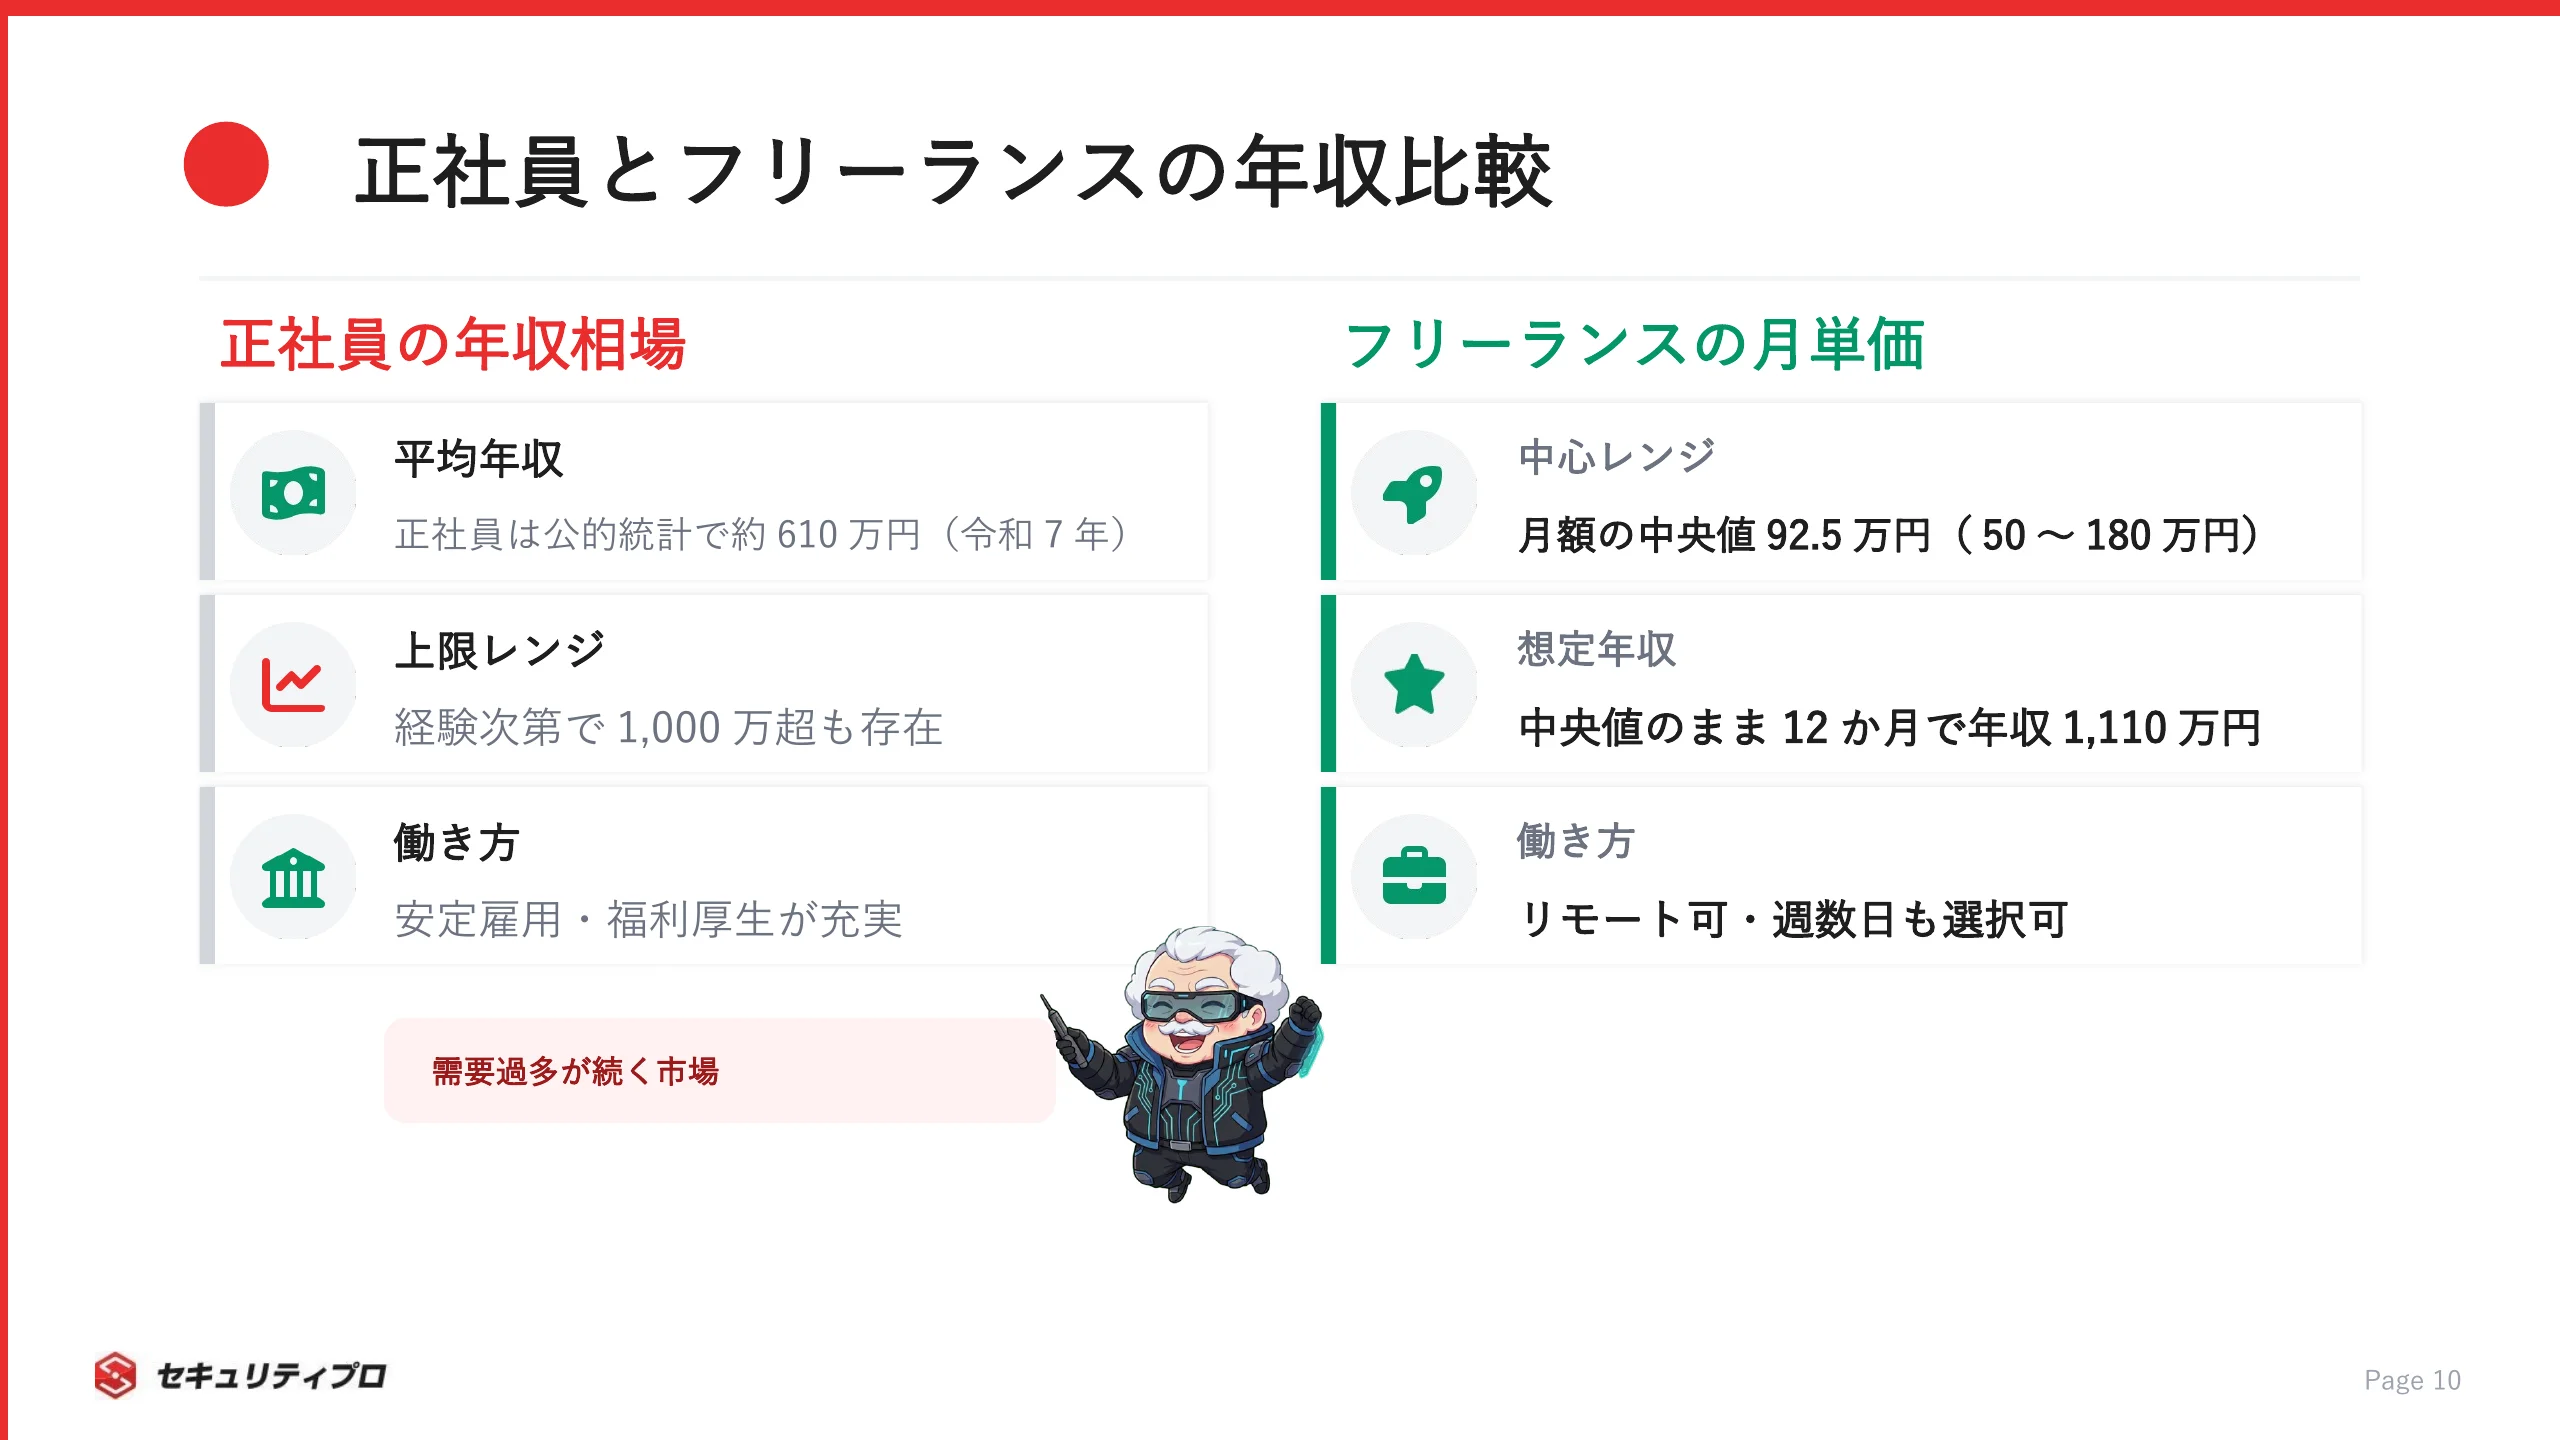
正社員のセキュリティエンジニアの年収は、公開統計で約610万円が目安です。
脆弱性診断士もこの職種群に含まれます。
公開データで示される傾向は、次のとおりです。
- 平均年収は約610万円で、ソフトウェア作成者(約579万円)をやや上回る水準
- 経験年数とともに伸び、上位は1,000万円超の求人も存在
- スキルや勤務先によって幅が大きい
厚生労働省「賃金構造基本統計調査」(令和7年)では、セキュリティ運用・インフラ系が含まれる「その他の情報処理・通信技術者」区分の平均年収は約610万円です。
同じ区分の年齢階級別では20代後半453万円、30代後半604万円、40代後半702万円と、経験年数に比例して報酬が伸びやすい傾向がデータからも読み取れます。
ただし正社員の年収は、あくまで働き方を比較するための材料として参照してください(厚生労働省「賃金構造基本統計調査」令和7年)。
セキュリティのフリーランスとして案件に参画したい方は、セキュリティプロ・フリーランスで公開中の案件と単価をご確認いただけます。
フリーランス・業務委託の脆弱性診断案件の単価相場
フリーランスになると、報酬水準は正社員から大きく変わります。
脆弱性診断のスキルは、業務委託市場で高く評価されやすい領域です。
公開されている案件相場の傾向は、以下のとおりです。
- 月額単価は中央値92.5万円・50万〜180万円がレンジ
- 専門性が高い案件では月100万円規模も掲載
- リモート可・週数日稼働など柔軟な形態も存在
当社が公開しているセキュリティフリーランス案件118件では、月額単価の中央値は92.5万円、レンジは50万〜180万円です。
設計工程の案件は58件で中央値92.5万円、要件定義など上流は29件で中央値115万円まで上がります(出典: セキュリティプロ・フリーランス 公開案件の集計・2026年9月時点)。
え、会社員よりだいぶ高いでしゅ…!なんでこんなに違うんでしゅか?
診れる人間が足りていないからだ。需要に供給が追いついていない領域は、自然と単価が上がる。それだけのことだ。
案件相場の詳細は、セキュリティプロ・フリーランスの案件一覧からご確認いただけます。
単価を引き上げる経験・スキルの掛け合わせ
単価は「診断できる」だけでは頭打ちになります。
上げる鍵は、スキルの掛け算です。
単価が動きやすい組み合わせは、次のとおりです。
- WebアプリとネットワークNW両方に対応できる守備範囲
- ペネトレーションテストやクラウド診断への展開
- 報告品質やPM(進行管理)まで担える総合力
- 英語の一次情報を読めるリーディング力
Web診断しかできない人より、NW・クラウドまで一気通貫で見られる人のほうが、任される案件の幅が広がります。
脆弱性診断の英語ドキュメントを読めれば、海外製ツールや最新の攻撃情報にも追従できます。
ひとつの専門を深めつつ、隣接領域を足していく。
これが単価を上げる現実的な道筋です。
脆弱性診断士になるには?未経験からのキャリアパスと需要
脆弱性診断士になる王道は、基礎学習と実践の往復です。
未経験からのステップと、需要が伸びる背景を見ていきましょう。
未経験から脆弱性診断士を目指すステップ
未経験からでも、順序を踏めば現実的に目指せます。
大事なのは、知識を「証明できる形」に変えていくことです。
おすすめの進め方は、以下のとおりです。
- HTTP・OS・データベースなど基礎知識のインプット
- やられアプリや検証環境での手を動かす演習
- SecuriST認定などでスキルを客観的に証明
- 診断会社への就職・案件参画による実務経験の蓄積
文系・未経験の方でも、論理的に考える力と継続学習があれば十分に参入できます。
最初の一歩でつまずきやすいのは、座学だけで止まってしまうケースです。
学んだ攻撃手法を、必ず自分の手で再現してみる。
この習慣が、診断士への最短ルートになります。
情報システム部やヘルプデスクからの転身も、よくあるキャリアパスのひとつで、セキュリティの転職求人一覧から現実的な入口を探せます。
求人・案件の探し方と需要が伸びる背景
脆弱性診断の需要は、構造的に伸びています。
背景には、診断を求める制度やガイドラインの広がりがあります。
需要を押し上げている主な要因は、次のとおりです。
- PCI DSS(クレジットカード業界の安全基準)が定期的な診断を要求
- 経産省のサイバーセキュリティ経営ガイドラインやNISC指針による対策の要請
- システムのクラウド化・Web化による診断対象の増加
求人・案件は、転職サイトやフリーランスのマッチングサービスで探すのが基本です。
正社員なら診断会社やセキュリティベンダー、フリーランスなら案件プラットフォームが入口になります。
正社員での転職を軸に考えるなら、セキュリティプロ・テンショクで求人を確認しておくと選択肢を整理しやすくなります。
運営元のセキュリティプロ・フリーランスでも、Web診断に加えてネットワークやクラウドまで対応できる人材を求める案件が目立つ印象です。
未経験歓迎の案件もあり、未経験からセキュリティ領域へ挑戦できるフリーランス案件のような形で、実務に踏み出す選択肢も存在します。
需要過多が続く今は、診断スキルを身につけた人にとって追い風の市場です。
求人を探しても、未経験お断りばっかりだったらどうしよう…でしゅ。
心配するな。診断ニーズは制度に後押しされて増え続けている。スキルを証明できれば、入口は思ったより広いものだ。
脆弱性診断士に関するよくある質問
最後に、残りやすい疑問へ簡潔に答えます。
- 脆弱性診断士は国家資格ですか
-
脆弱性診断士は国家資格ではありません。
診断スキルを示す職種の呼称であり、SecuriST認定などは民間の認定資格です。
セキュリティ分野の国家資格に当たるのは、IPAが管轄する情報処理安全確保支援士(登録セキスペ)です。
両者は補完関係にあり、知識を支援士で、実技をSecuriSTで証明する組み合わせが現実的です。
- 文系・未経験でも脆弱性診断士になれますか
-
文系・未経験でも、脆弱性診断士になれます。
求められるのは学歴よりも、論理的に考える力と継続して学ぶ姿勢です。
まずはHTTPやOS、データベースの基礎から埋め、やられアプリで手を動かすのが第一歩になります。
基礎を固めたうえでSecuriST認定などに挑戦すると、未経験からでも実務への道筋が見えてきます。
- 脆弱性診断士の将来性はありますか
-
脆弱性診断士の将来性は高いといえます。
診断を求める制度やガイドラインの広がりに対して、診れる人材が不足しているためです。
クラウド化やWeb化で診断対象は増え続け、需要は構造的に伸びています。
ビジネスロジックを読む手動診断や、結果を伝える報告力は、AIで代替されにくい領域として残ります。
まとめ:脆弱性診断士のスキルはフリーランスで最も活きる
脆弱性診断士は、システムの弱点を洗い出して改善につなげる専門職です。
仕事はWebとネットワークの2系統に分かれ、技術力と報告力の両方が単価を左右します。
資格は国家資格ではなくSecuriSTなどの民間認定が中心で、国家資格の情報処理安全確保支援士とは補完関係にあります。
年収は正社員で約610万円、フリーランスなら月額92.5万円(中央値)が目安です。
診断できる人材の不足は続いていて、今が市場の追い風だと私は見ています。
手に職がついて、しかも需要が供給を上回る脆弱性診断のスキルは、独立と特に相性のよい領域です。
このメディアを運営するスプラッシュエンジニアリングは、セキュリティ人材のフリーランス(案件参画)と転職を支援しています。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、まずは今の求人と単価相場を確かめてみてください。