1. セキュリティプロマガジン
  2. キャリア
  3. AWSセキュリティサービスの全体像と案件で活きる使い分けを解説
キャリア

AWSセキュリティサービスの全体像と案件で活きる使い分けを解説

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。セキュリティプロマガジンの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

  • 「AWSのセキュリティサービス、種類が多すぎて何から手をつければいいのか分からない…」
  • 「GuardDutyやInspector、名前は聞くけれど役割の違いをうまく説明できない…」
  • 「案件でAWSセキュリティ経験を求められるが、どこまでできれば通用するのか?」

クラウドに関わるセキュリティエンジニアから、こうした声はよく聞きます。
先に結論をいうと、AWSのセキュリティサービスは1つずつ暗記するものではありません。
責任共有モデルと、役割ごとの5カテゴリという地図で捉えれば、一気に整理できます。

この記事は、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。

この記事でわかることは、次のとおりです。

  • 責任共有モデルで決まる「利用者が守る範囲」
  • 主要サービスを役割別に整理する5カテゴリの地図
  • 情報漏洩につながる設定ミスと、それを防ぐサービス
  • AWSセキュリティ経験がフリーランス案件でどう評価されるか

読み終える頃には、サービス名の丸暗記から抜け出せます。
案件で使える「役割で語れるAWSセキュリティ」の土台が手に入ります。

チップス

ボス、正直どこから勉強すればいいか分からなくて、頭がパンクしそうでしゅ…

ボス

心配するな。一個ずつ覚えるんじゃない、地図で捉えろ。読み終える頃には、お前も役割で語れるようになっているさ。ふふふ。

※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。

オススメ求人・フリーランス案件

  • 脆弱性診断

【脆弱性診断支援(製造業向け)】東京・大崎(原則オンサイト)/診断実施・リスク評価

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
その他
要スキル
セキュリティに関する基本的な知見
脆弱性診断の実務経験(1年以上)

案件詳細を見る

  • エンドポイントセキュリティ
  • ネットワークセキュリティ

【食品加工業向けCato・CrowdStrike導入PMO】秋葉原(常駐)/ネットワーク・セキュリティ

月額単価
~1,200,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
設計, 構築, PMO, その他
要スキル
Catoの導入または運用経験
CrowdStrikeの導入経験
ネットワーク導入・更改における基本設計以降の経験

案件詳細を見る

  • セキュリティコンサルタント
  • 脆弱性診断

【SIer向けセキュリティサービスのプリセールス・デリバリ】東京都(フルリモート)/脆弱性管理・セキュリティサービス

月額単価
~1,200,000円 / 月
稼働場所
フルリモート東京
業務領域
設計, 構築, 運用・保守, その他
要スキル
提案・プリセールス経験(提案資料の作成、商談対応)
セキュリティ領域でのコンサルティング関連経験 ※製品導入のみの経験は対象外
セキュリティ関連の実務経験 ※特に製品導入後のセキュリティ運用経験

案件詳細を見る

  • 脆弱性診断

【脆弱性管理運用・業務改善支援】フルリモート/CVE・KEV分析・kintone自動化

月額単価
~1,300,000円 / 月
稼働場所
大阪府フルリモート
業務領域
運用・保守
要スキル
セキュリティ領域での実務経験、または脆弱性情報(CVE/KEV等)の理解・読解スキル
リスクベースでの優先度判断(CVE、CVSS、KEV、EPSS、SSVC等の活用)に関する知識・経験
事業部やベンダーなど関係各所との調整業務、窓口対応の実務経験

案件詳細を見る

  • ID管理・認証基盤
  • セキュリティコンサルタント

【情シスセキュリティ対応&IT資産運用】大手町(リモート併用)/M365・セキュリティ施策・自動化

月額単価
~800,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守
要スキル
Microsoft 365・Microsoft Entra ID・Microsoft Intuneの運用経験
社内IT資産(アカウント、端末等)の運用および問い合わせ対応経験
生成AIツール(Claude Code等)を活用した業務効率化経験

案件詳細を見る

  • エンドポイントセキュリティ

【Workspace ONEサポート担当】フルリモート/MDM運用・定例会対応

月額単価
~650,000円 / 月
稼働場所
東京都フルリモート
業務領域
運用・保守
要スキル
インフラ関連の基本的な技術知識
Workspace ONEの利用・運用経験
Intuneなど他社MDM製品の利用・運用経験

案件詳細を見る

  • セキュリティコンサルタント

【セキュリティガバナンス・コンサルティング】東京都(基本リモート)/ガバナンス策定・プリセールス・IT-BCP対応

月額単価
~1,200,000円 / 月
稼働場所
東京都基本リモート
業務領域
要件定義, PMO, その他
要スキル
セキュリティ規程策定・ガバナンス強化・現状アセスメント等のコンサルティング実務経験
ヒアリングから課題の抽出、改善案の整理・各種報告資料作成まで一貫して対応できること
PowerPoint・Excelを用いたクライアント向け高品質ドキュメント作成スキル

案件詳細を見る

  • 脆弱性診断

【セキュリティガバナンス・脆弱性調査】東京・八王子(リモート併用)/脆弱性対応・体制強化推進

月額単価
~1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守
要スキル
セキュリティの脆弱性調査・対応等の実務経験
自ら実務・作業・サポート対応ができる実行力
【尚可】

案件詳細を見る

  • セキュリティコンサルタント

【通信事業者向けセキュリティコンサル】飯田橋(リモート併用)/ゼロトラスト・ガバナンス

月額単価
~1,200,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, PMO, その他
要スキル
セキュリティコンサルティング経験
顧客折衝を伴うプリセールス経験またはPM経験
セキュリティアセスメント経験

案件詳細を見る

  • セキュリティコンサルタント

【AIエージェント・セキュリティ・ガバナンス検討支援】愛知県・名古屋(基本リモート)/要件定義・ガバナンス設計

月額単価
~1,200,000円 / 月
稼働場所
愛知県基本リモート
業務領域
要件定義, 設計, その他
要スキル
要件定義・顧客折衝経験
セキュリティまたはガバナンス検討経験
提案型でプロジェクトを推進できる能力

案件詳細を見る

  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…

求人詳細を見る

  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…

求人詳細を見る

  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
神奈川県
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験

求人詳細を見る

  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…

求人詳細を見る

  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…

求人詳細を見る

  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…

求人詳細を見る

  • 株式会社トレードワークス

情報セキュリティ推進担当|ISMS・Pマーク運用(450〜750万・東京)

想定年収
450~750万円
勤務地
東京都
雇用形態
正社員
要スキル
必須資格 以下いずれかのご経験をお持ちの方: ISMSの運用経験 情報セキュリティ管理の実務経験 監査対応の…

求人詳細を見る

  • 株式会社RevComm

コーポレートセキュリティの強化を主導する情シス【年収600〜1200万】

想定年収
600~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 Windows・macOSの両環境で、MDMによる設定変更・運用、およびEDRを用いた調査を自力で…

求人詳細を見る

  • 株式会社ディーバ

【DevSecOps推進】プロダクトセキュリティスペシャリスト|年収800~1300万円

想定年収
800~1,300万円
勤務地
東京都
雇用形態
正社員
要スキル
必須経験・スキル クラウド環境(AWS等)におけるセキュリティ設計・構築経験(目安3年以上) セキュリティ視…

求人詳細を見る

  • PayPayカード株式会社

PayPayカード情報セキュリティリーダー候補

想定年収
応相談
勤務地
東京都
雇用形態
正社員
要スキル
必要な経験・スキル システム開発またはインフラ構築の経験(目安:3年以上) プロダクト開発の現場理解があり、…

求人詳細を見る

目次

AWSセキュリティサービスの全体像と責任共有モデル

AWSのセキュリティは、個別サービスを覚える前に「誰がどこを守るのか」という地図から入ると、理解が早まります。

責任共有モデルで「自分が守る範囲」を確定する

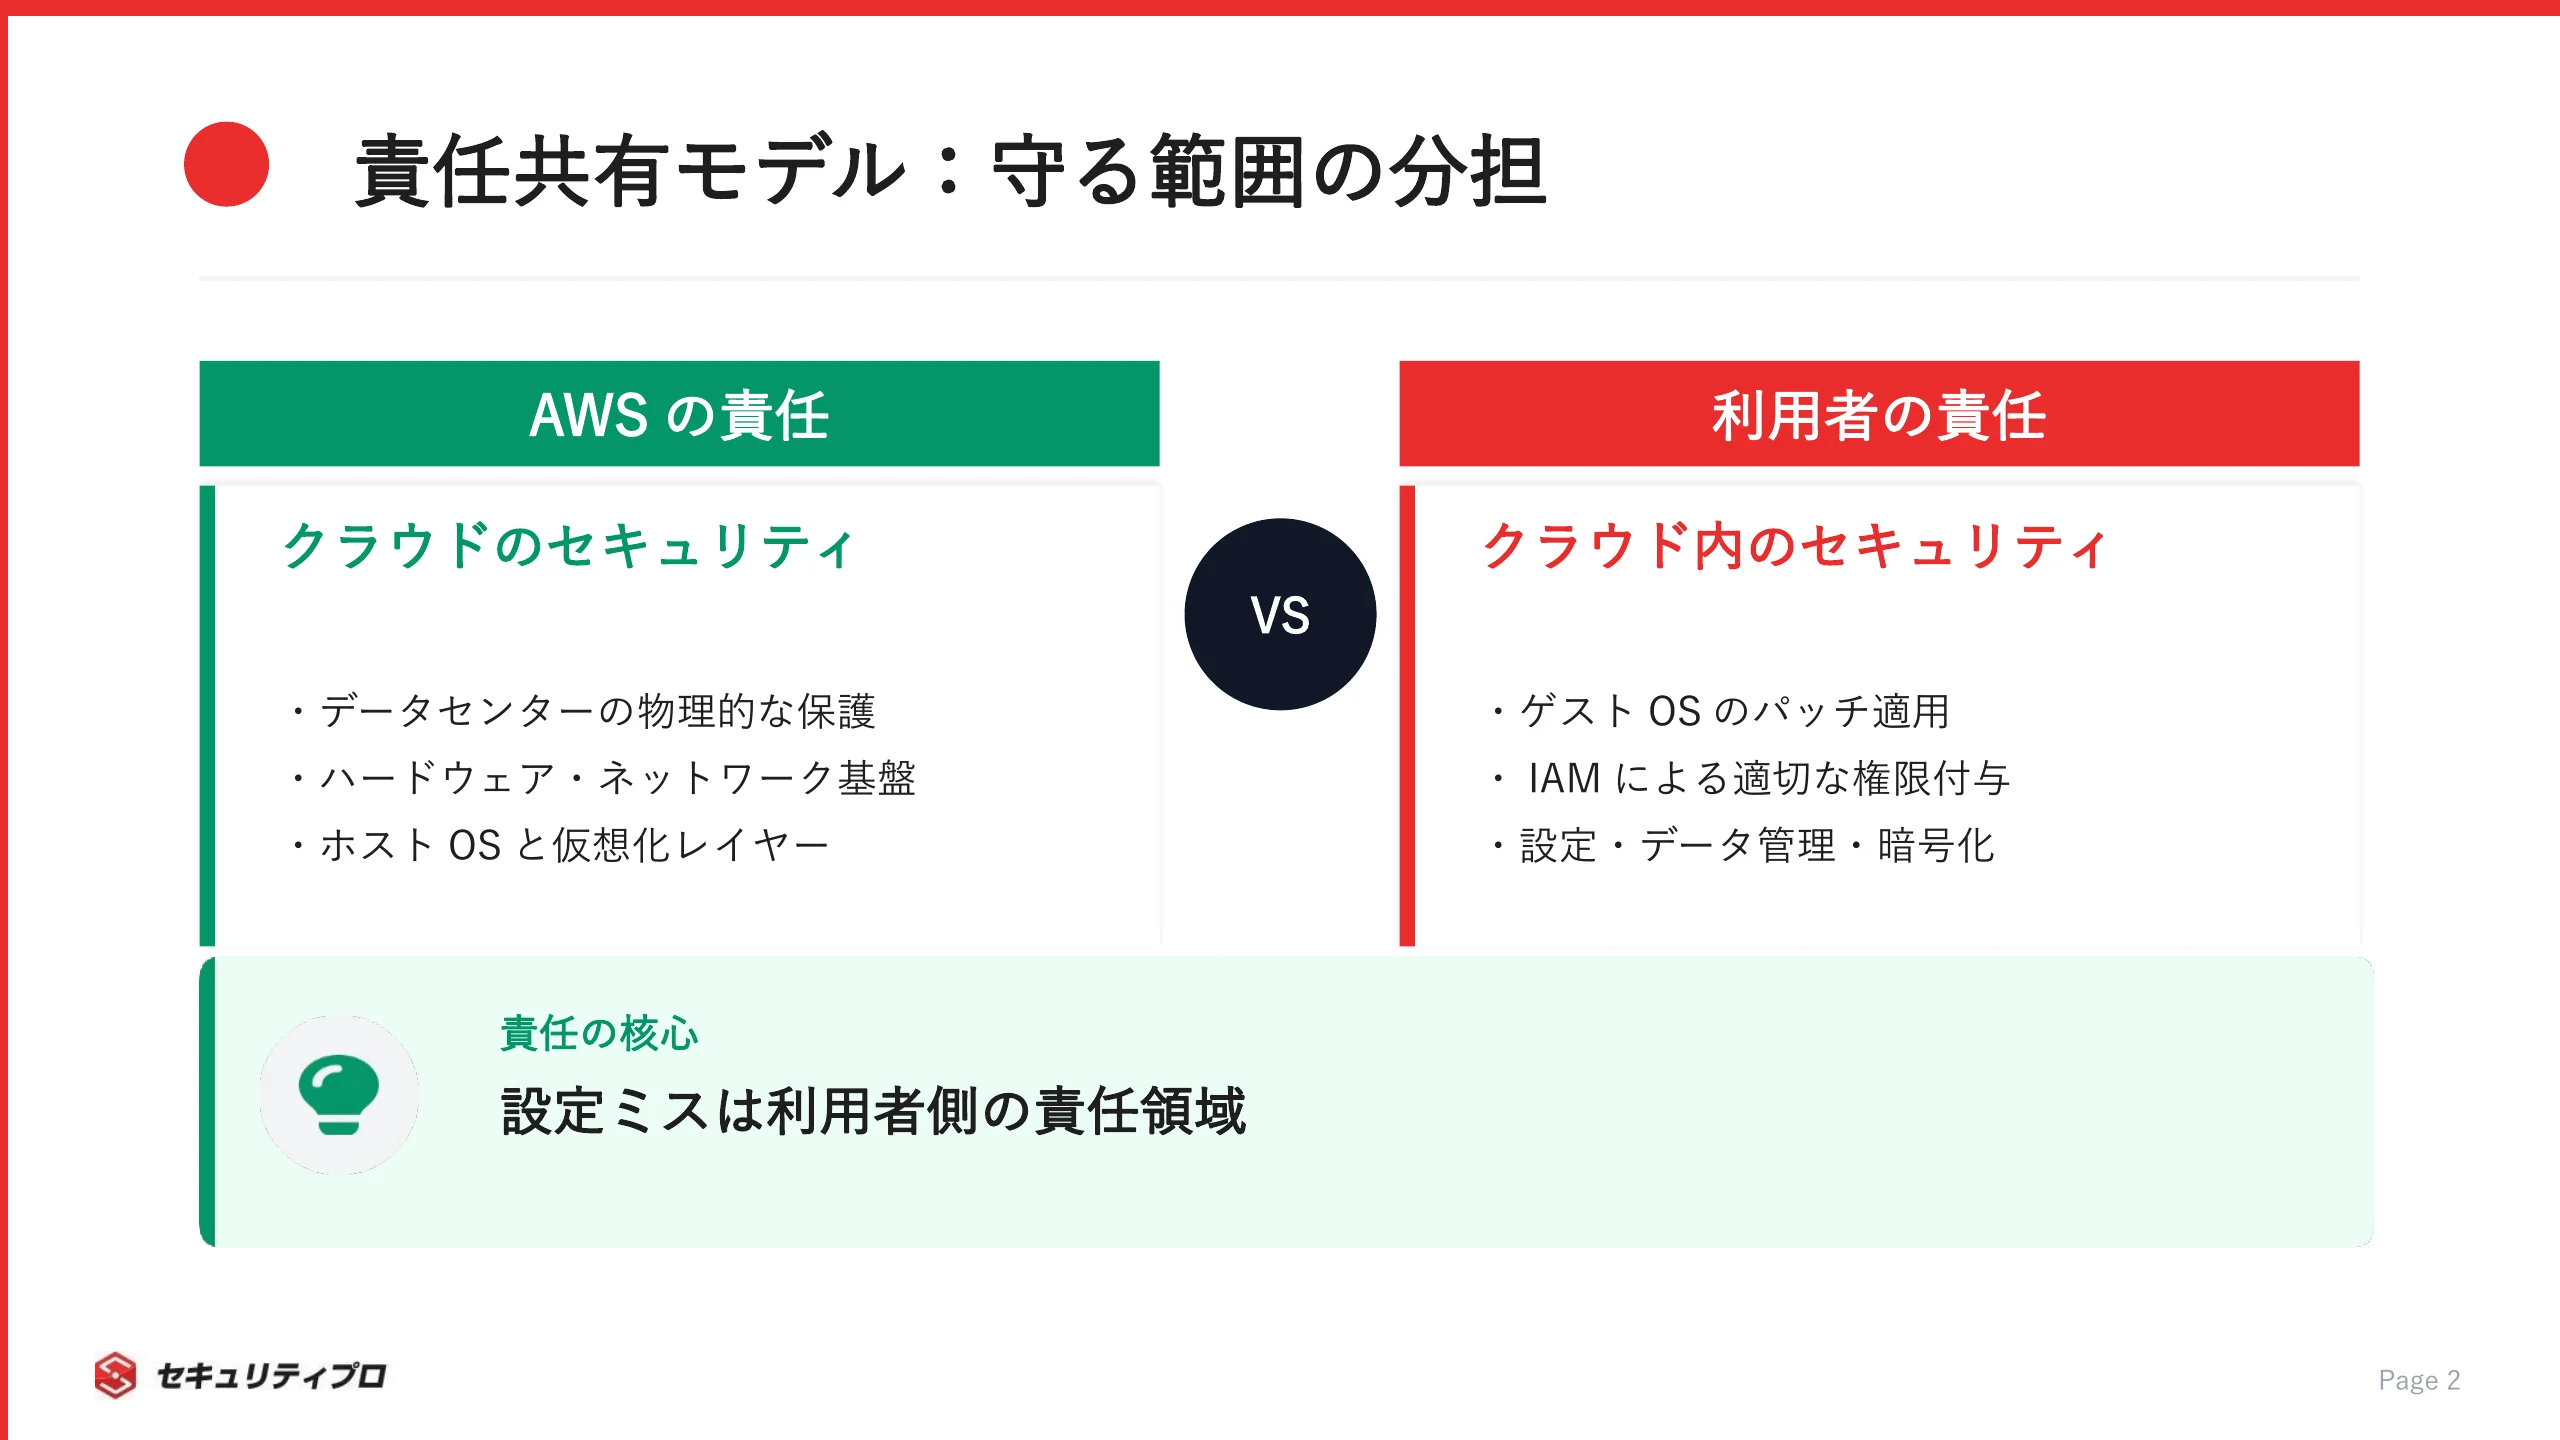
AWSのセキュリティを理解する出発点は、責任共有モデルです。
AWSと利用者で守る範囲を分担する考え方で、ここを取り違えると「AWSがすべて守ってくれる」という誤解につながります。

AWSが担うのは「クラウドのセキュリティ」です。
データセンターの物理的な保護、ハードウェアやネットワークの基盤、ホストOSや仮想化レイヤーの管理が、ここに含まれます。

一方、利用者が担うのは「クラウド内のセキュリティ」です。
公式ドキュメントでは、利用者側の責任として次のような項目が挙げられています(出典:AWS 責任共有モデル)。

  • ゲストOSの更新・セキュリティパッチの適用
  • インストールしたアプリケーションの管理
  • セキュリティグループなどファイアウォールの設定
  • データの管理と暗号化オプションの選択
  • IAMによる適切な権限付与

ここで見落とせないのが、設定やアクセス権限が利用者の責任に入っている点です。
つまり、後述する設定ミスによる事故は、AWSではなく利用者側で防ぐ領域になります。
守る範囲は利用するサービスによっても変わるので、まず自分の担当範囲を確定させることが第一歩です。

チップス

えっ、設定ミスもオイラたちの責任なんでしゅか!?付箋にパスワード貼ってる場合じゃないでしゅ…

ボス

その通りだ。AWSは土台を守るが、鍵のかけ方はお前の仕事だ。そこを勘違いすると足をすくわれるぞ。

セキュリティサービスは5カテゴリで整理できる

AWSは数多くのセキュリティサービスを提供していますが、公式サイトでは役割ごとのカテゴリで整理されています。
サービスの総数は追加や統廃合が多く、数を覚える意味は薄いです。
実務でも案件でも、役割で捉えるほうが役立ちます。

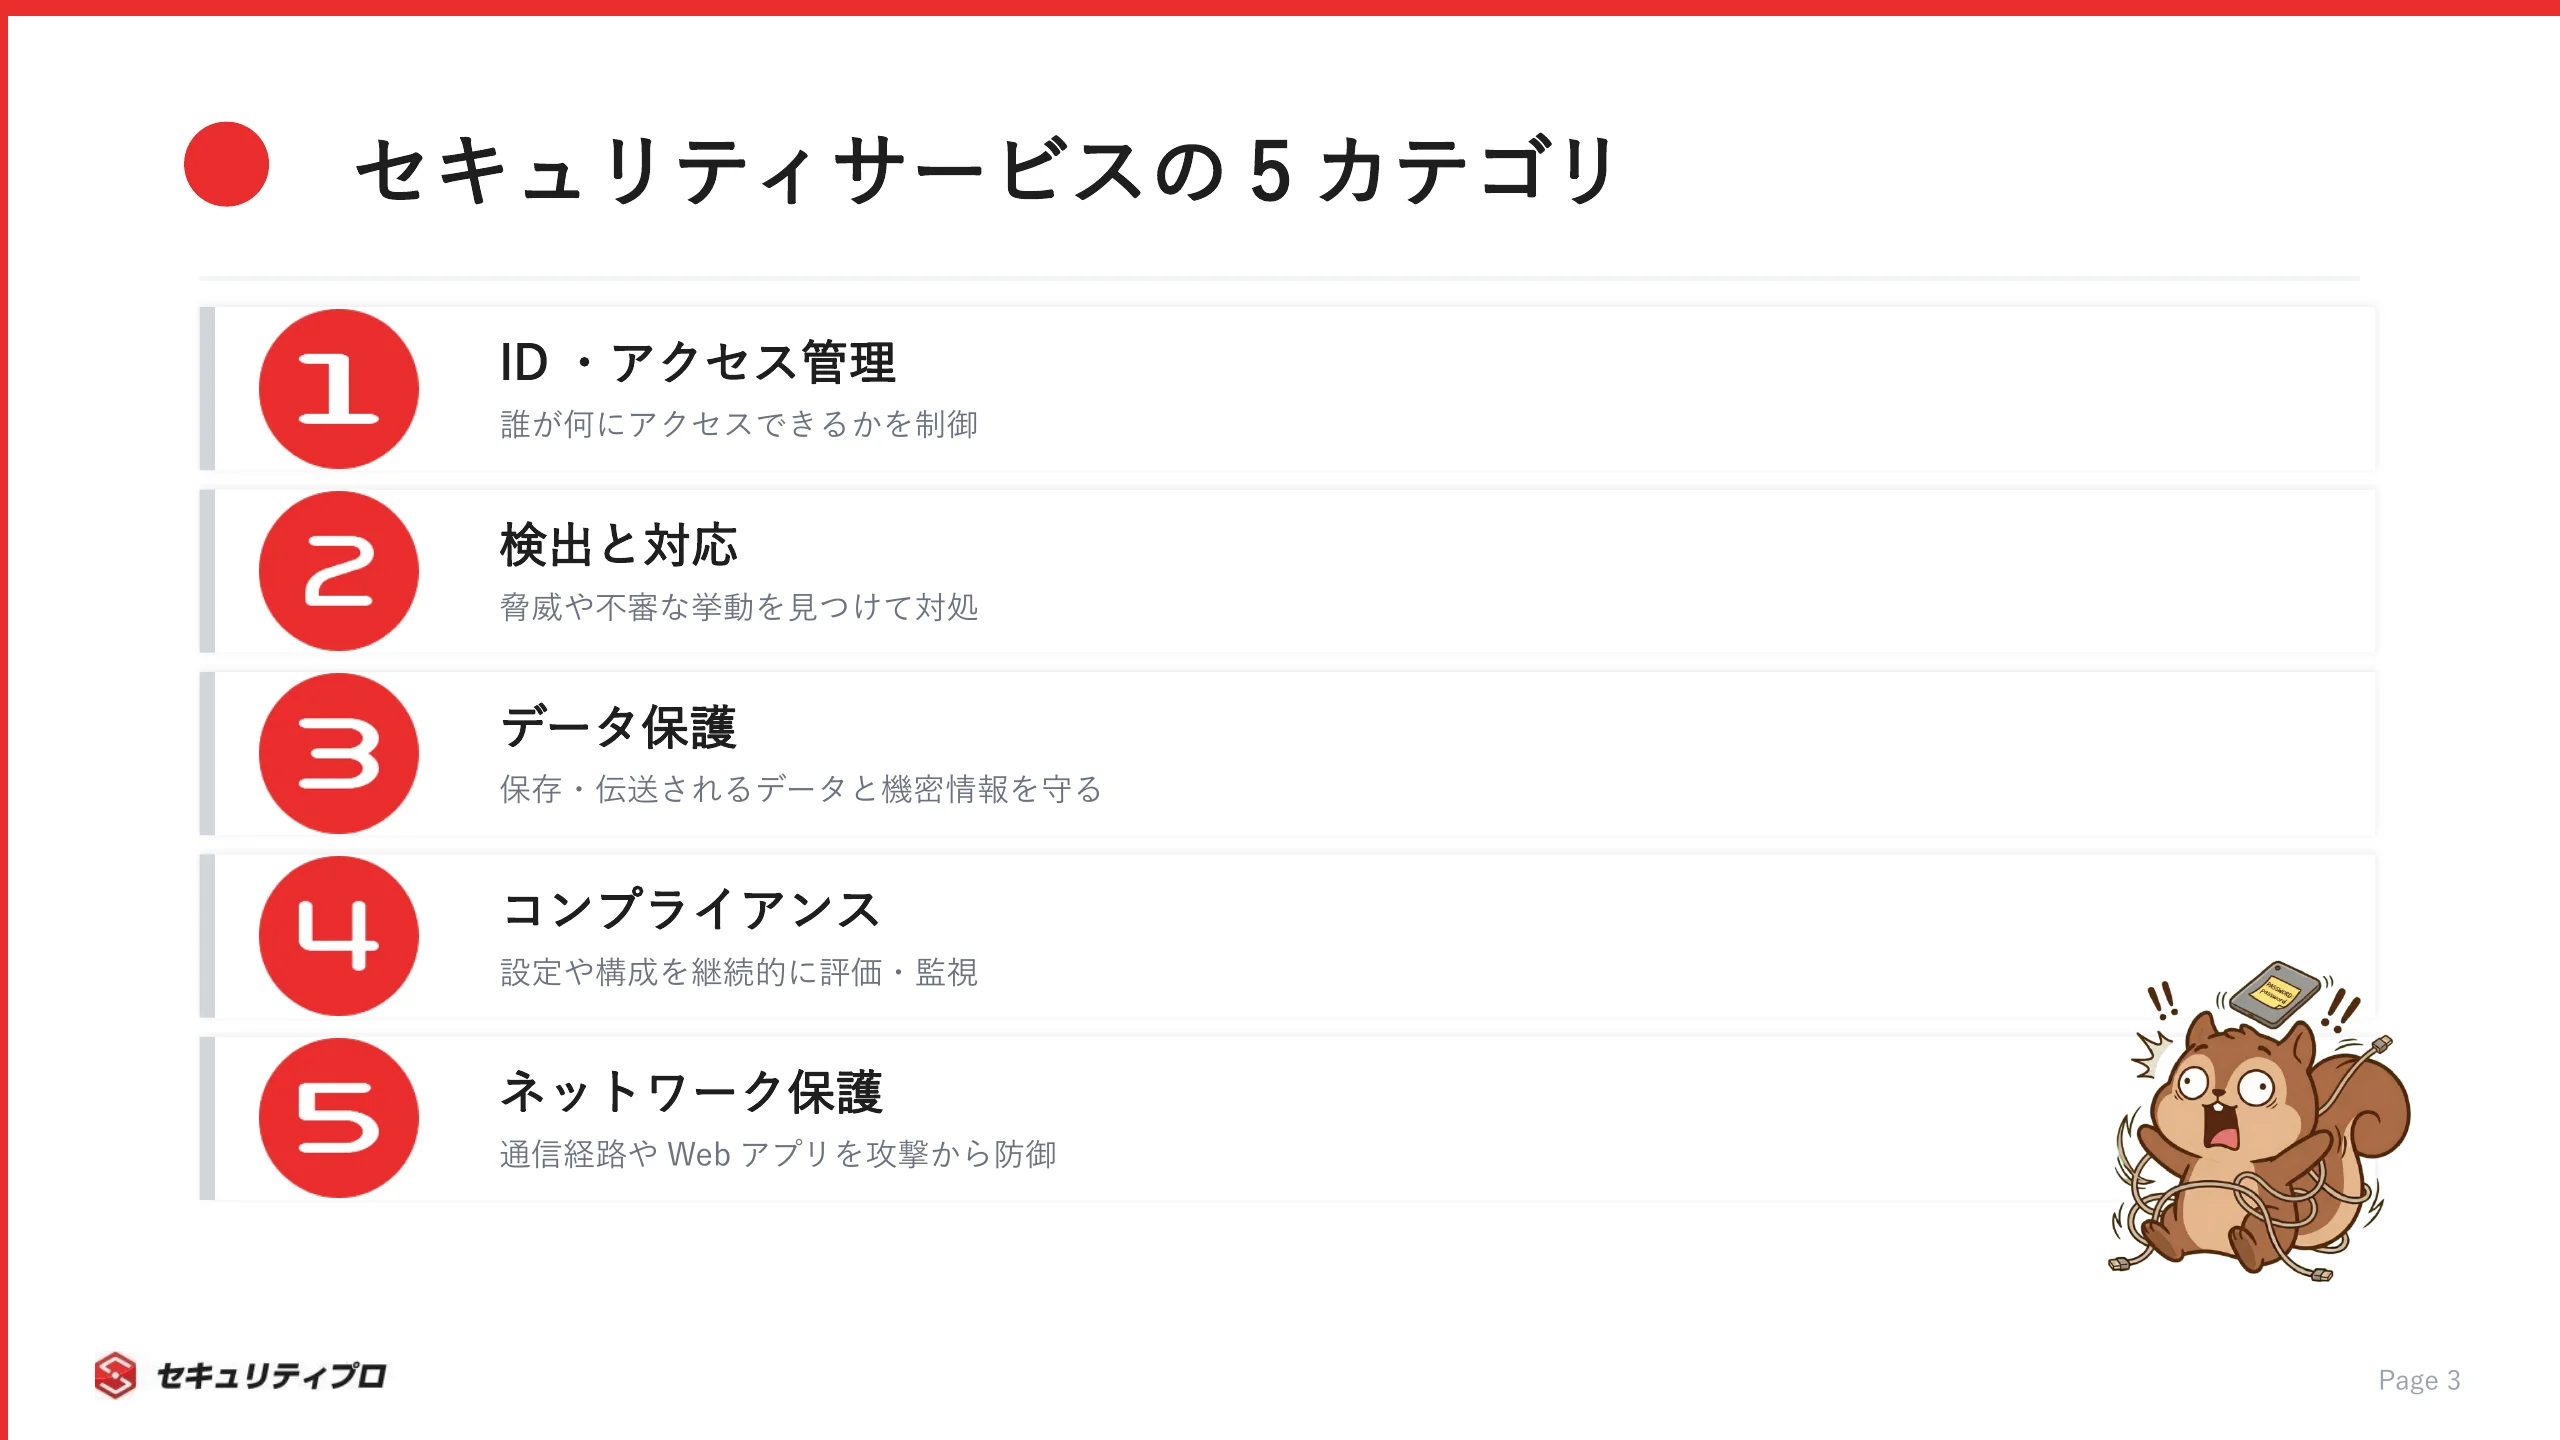
AWS公式のセキュリティ製品ページでは、大きく次の5カテゴリに分類されています(出典:AWS のセキュリティ製品)。

  • ID・アクセス管理:誰が何にアクセスできるかを制御する
  • 検出と対応:脅威や不審な挙動を見つけて対処する
  • データ保護:保存・伝送されるデータや機密情報を守る
  • コンプライアンス:設定や構成を継続的に評価・監視する
  • ネットワークとアプリケーションの保護:通信経路やWebアプリを攻撃から守る

この5つの地図を持っておくと、新しいサービス名を見ても「これは検出系だな」「これはデータ保護か」と位置づけられます。
クラウドセキュリティの設計・構築を担うAWS・Azureなどを活用したクラウドセキュリティ案件でも、この役割ベースの理解が土台になります。
次章から、各カテゴリの代表的なサービスを役割とセットで見ていきましょう。

カテゴリ別に押さえるAWSセキュリティサービス

ここからは主要サービスを、何を何から守るのかという役割ごとに整理していきます。

ID・アクセス管理(IAM/IAM Identity Center/Organizations)

すべてのアクセス制御の起点になるのが、ID・アクセス管理のカテゴリです。
誰がどのリソースに何をできるかを決める部分で、ここが緩いと、他のサービスをいくら固めても穴が残ります。

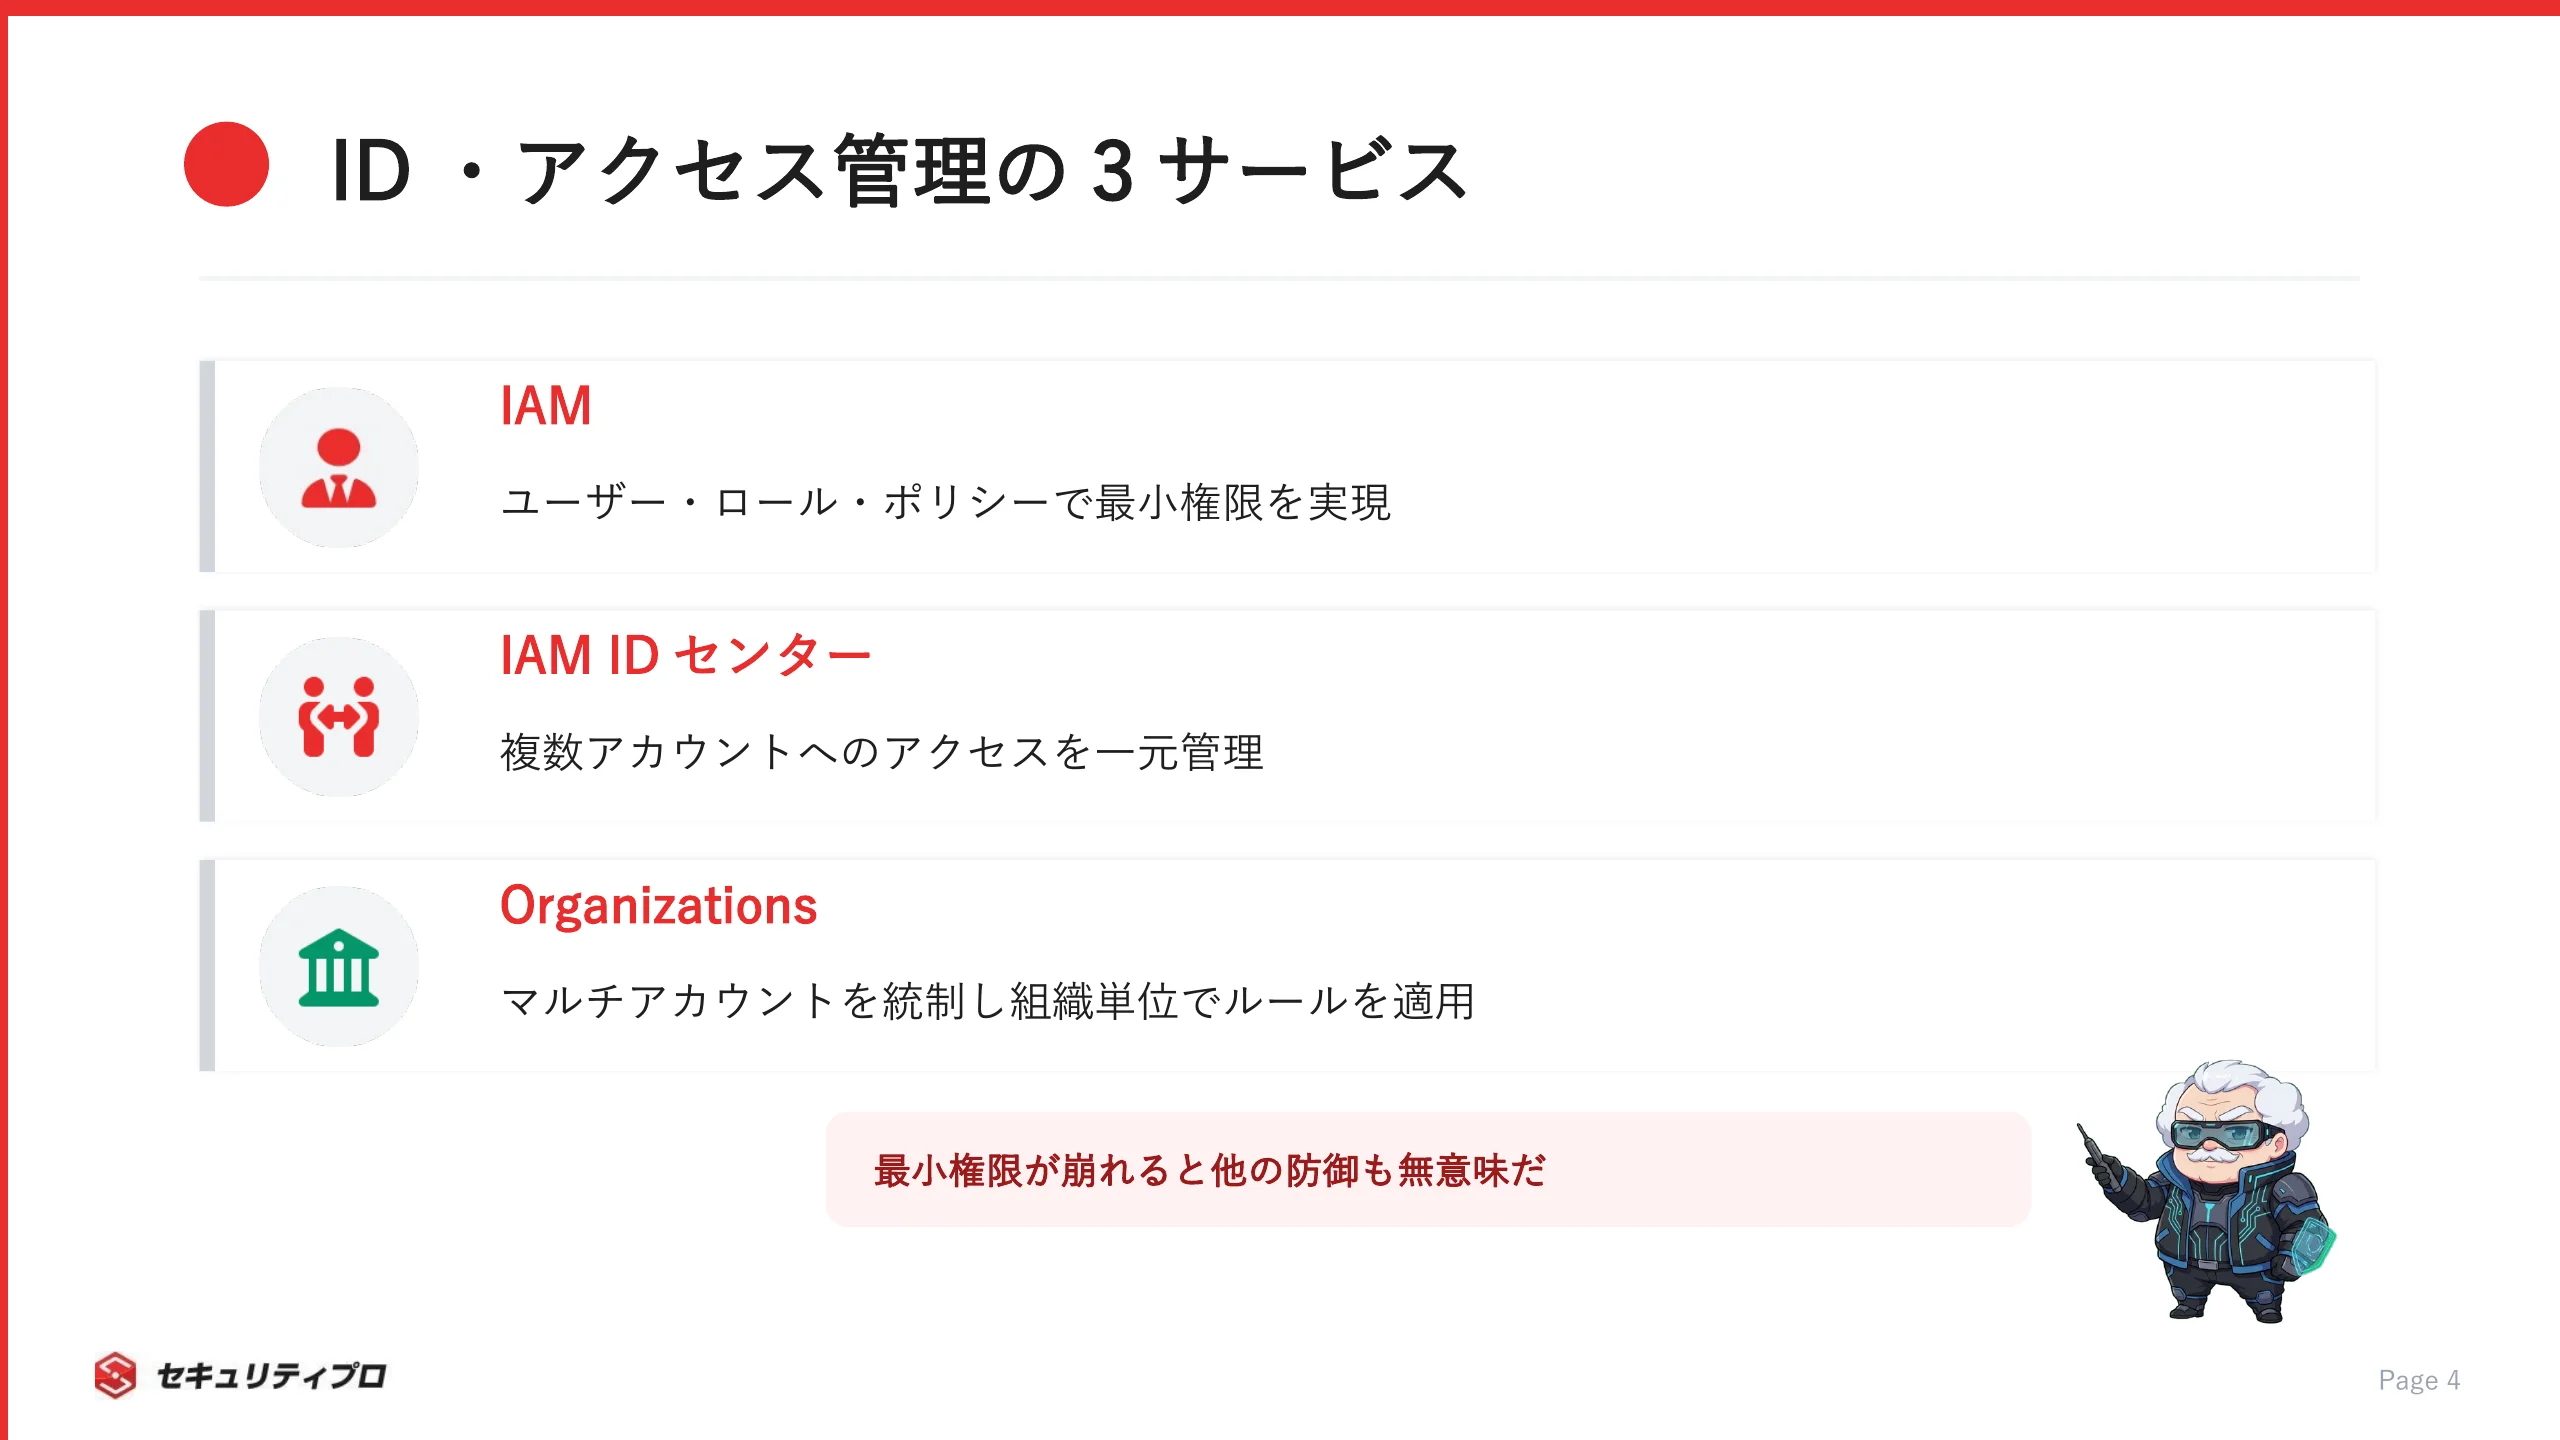
代表的な3つのサービスの役割は、以下のとおりです。

  • IAM:ユーザー・ロール・ポリシーで権限を設計し、最小権限を実現する
  • IAM Identity Center:複数アカウントやアプリへのアクセスを一元管理する
  • Organizations:マルチアカウント環境を統制し、組織単位でルールを効かせる

このカテゴリで最も効いてくるのが、最小権限の原則です。
「とりあえず広めに権限を付ける」運用は事故の温床で、必要な操作に絞って付与するのが基本になります。

IAMで個々の権限を設計し、Identity Centerでアクセスをまとめ、Organizationsで全体に統制をかける。
この3層で「入口の管理」を固めることが、AWSセキュリティの前提になります。

脅威の検出と監視(GuardDuty/Inspector/Detective)

入口を固めても、攻撃や脆弱性はゼロにできません。
そこで、不審な挙動や弱点を見つけ出すのが、検出と監視のカテゴリです。

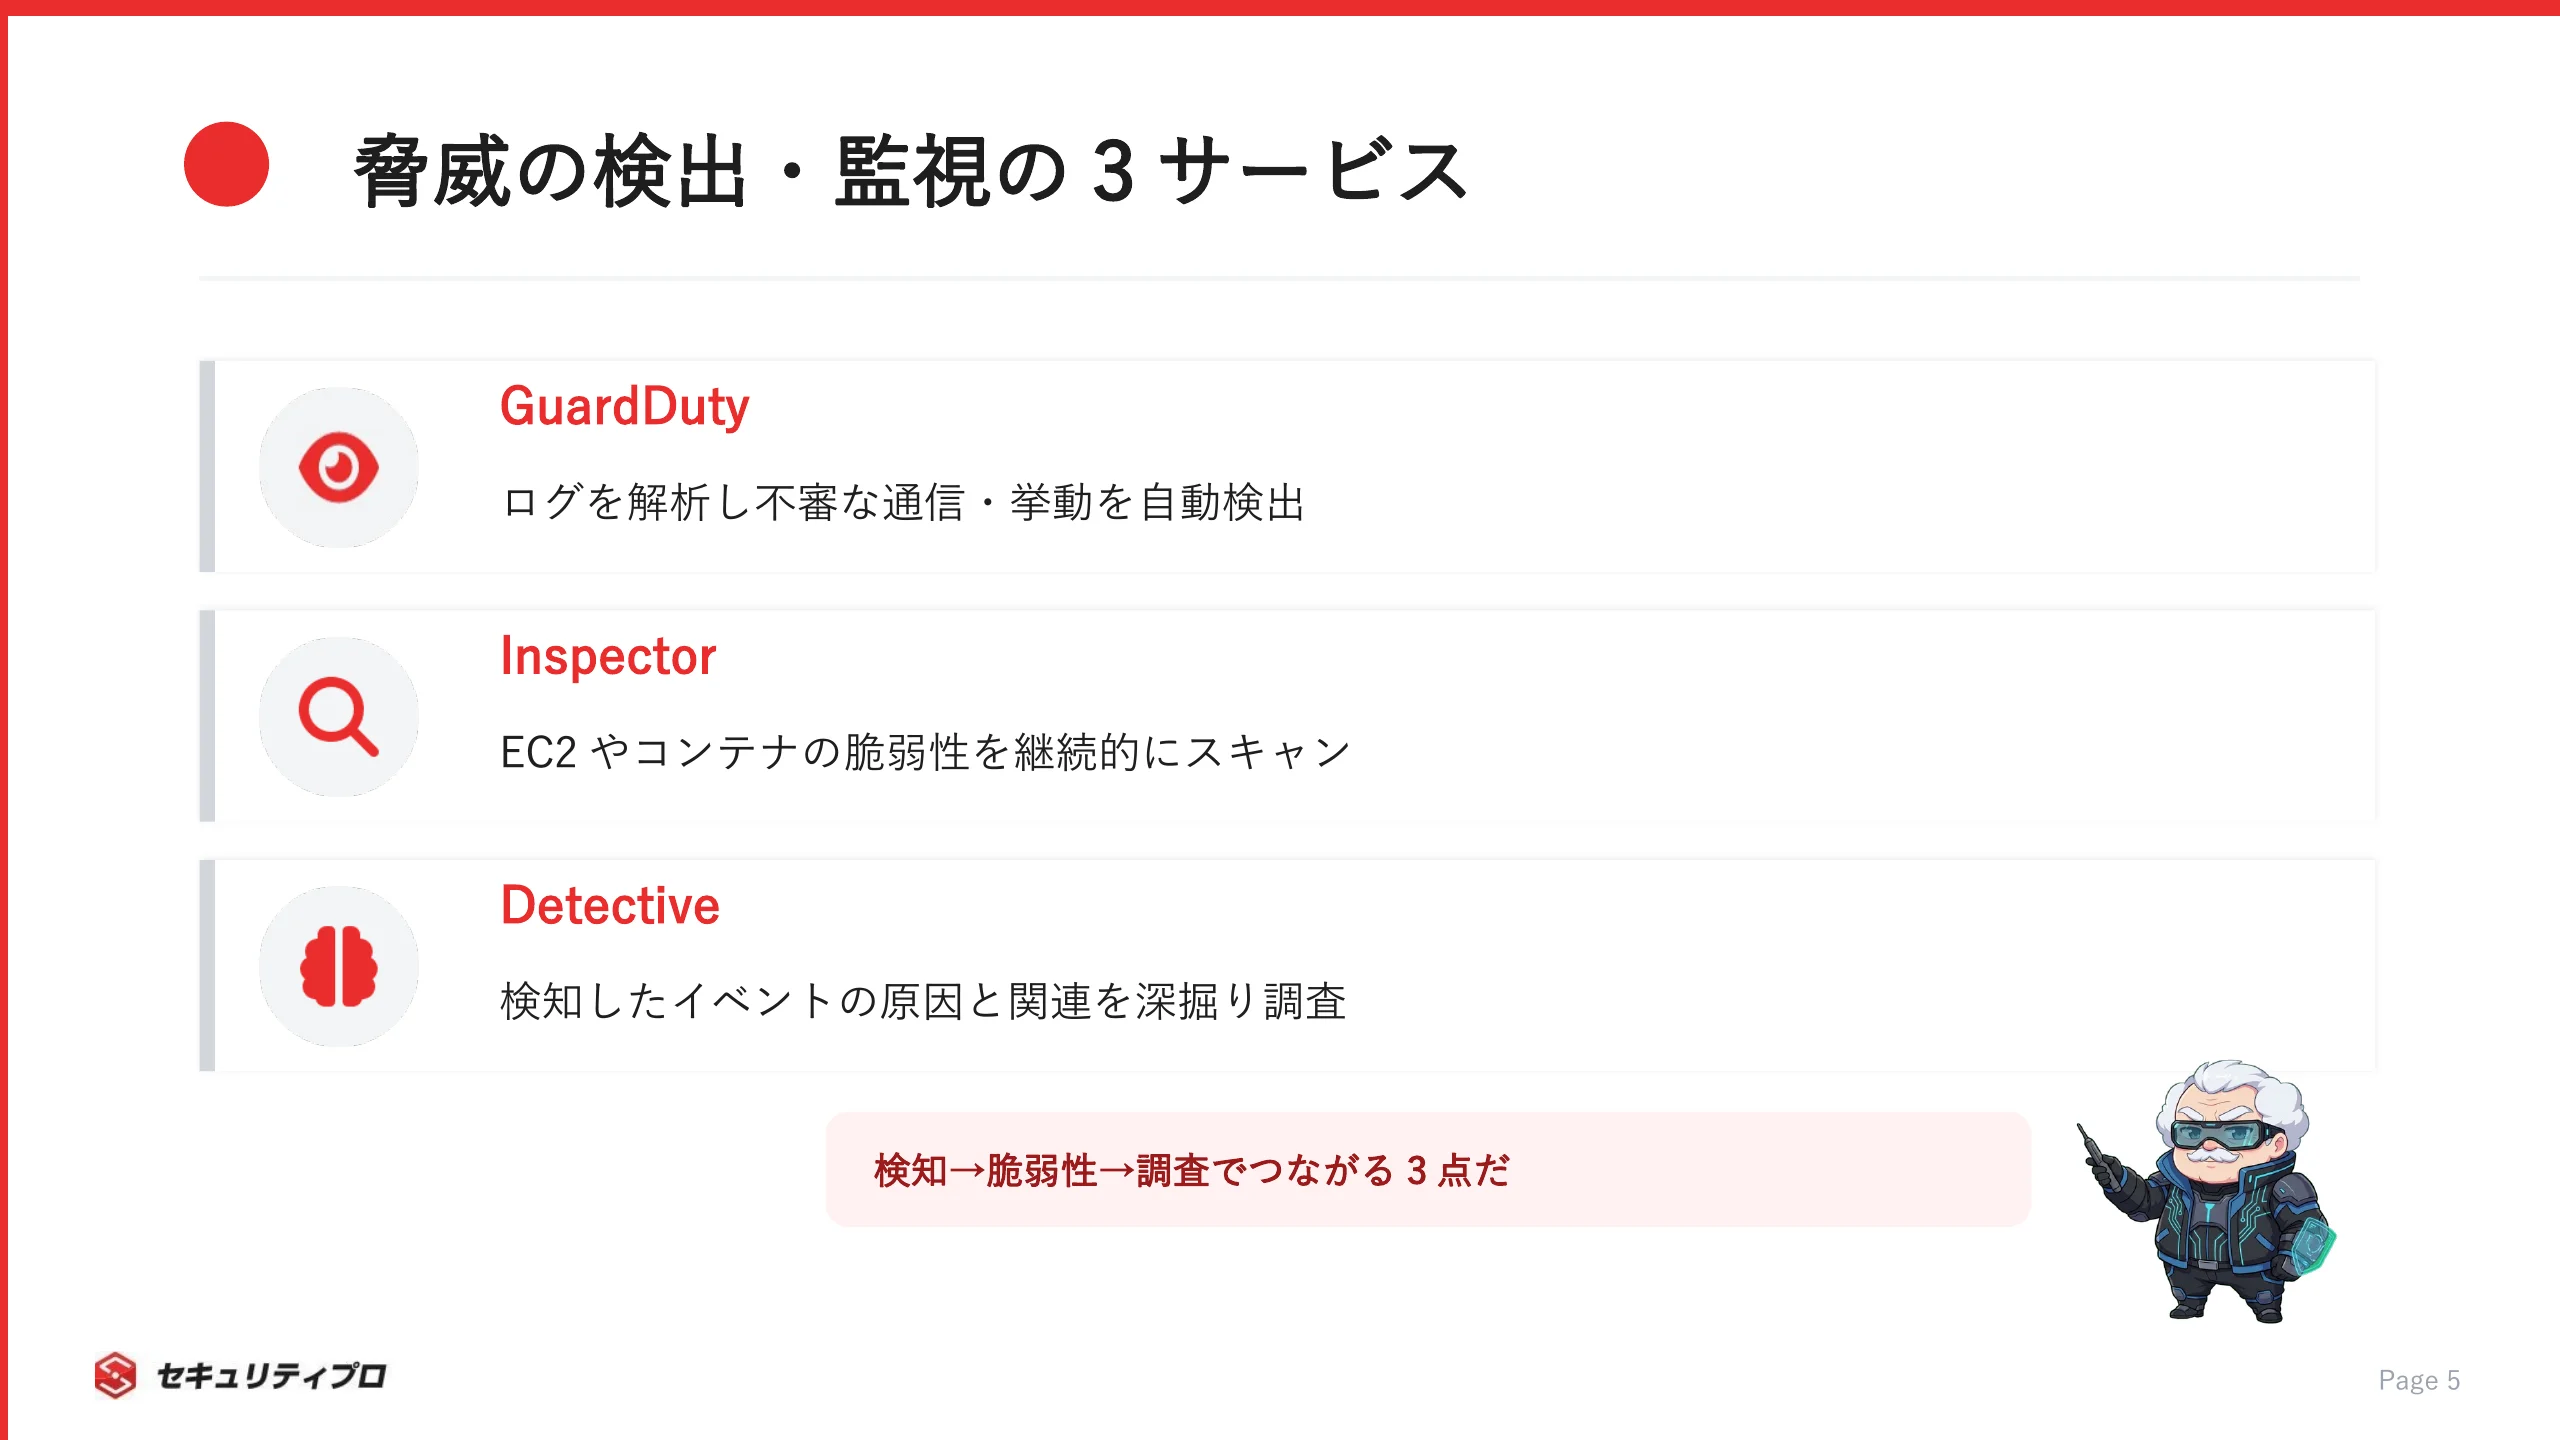
3つのサービスは、検知から調査までの流れで整理すると、覚えやすくなります。

  • GuardDuty:ログを解析し、不審な通信や挙動といった脅威を検出する
  • Inspector:EC2やコンテナなどの脆弱性を自動でスキャンする
  • Detective:検知したイベントの原因や関連を掘り下げて調査する

GuardDutyで「おかしい」を見つけ、Inspectorで「弱点」を洗い出し、Detectiveで「なぜ起きたか」をたどる。
この3つは対立するものではなく、検知から調査へという時間軸でつながっています。

こうしたログ収集・検知の仕組みは、SIEMやSOARの設計・構築とも密接に関わります。
実際にSIEM・SOAR設計構築のセキュリティエンジニア案件でも、AWSの検出系サービスを扱える人材が求められています。

チップス

GuardDutyとInspectorは、どっちから先に入れればいいでしゅか?

ボス

まずGuardDutyで検知の仕組みを作れ。脆弱性スキャンは後からでも追える。異変に気づけない状態が一番危ういからな。

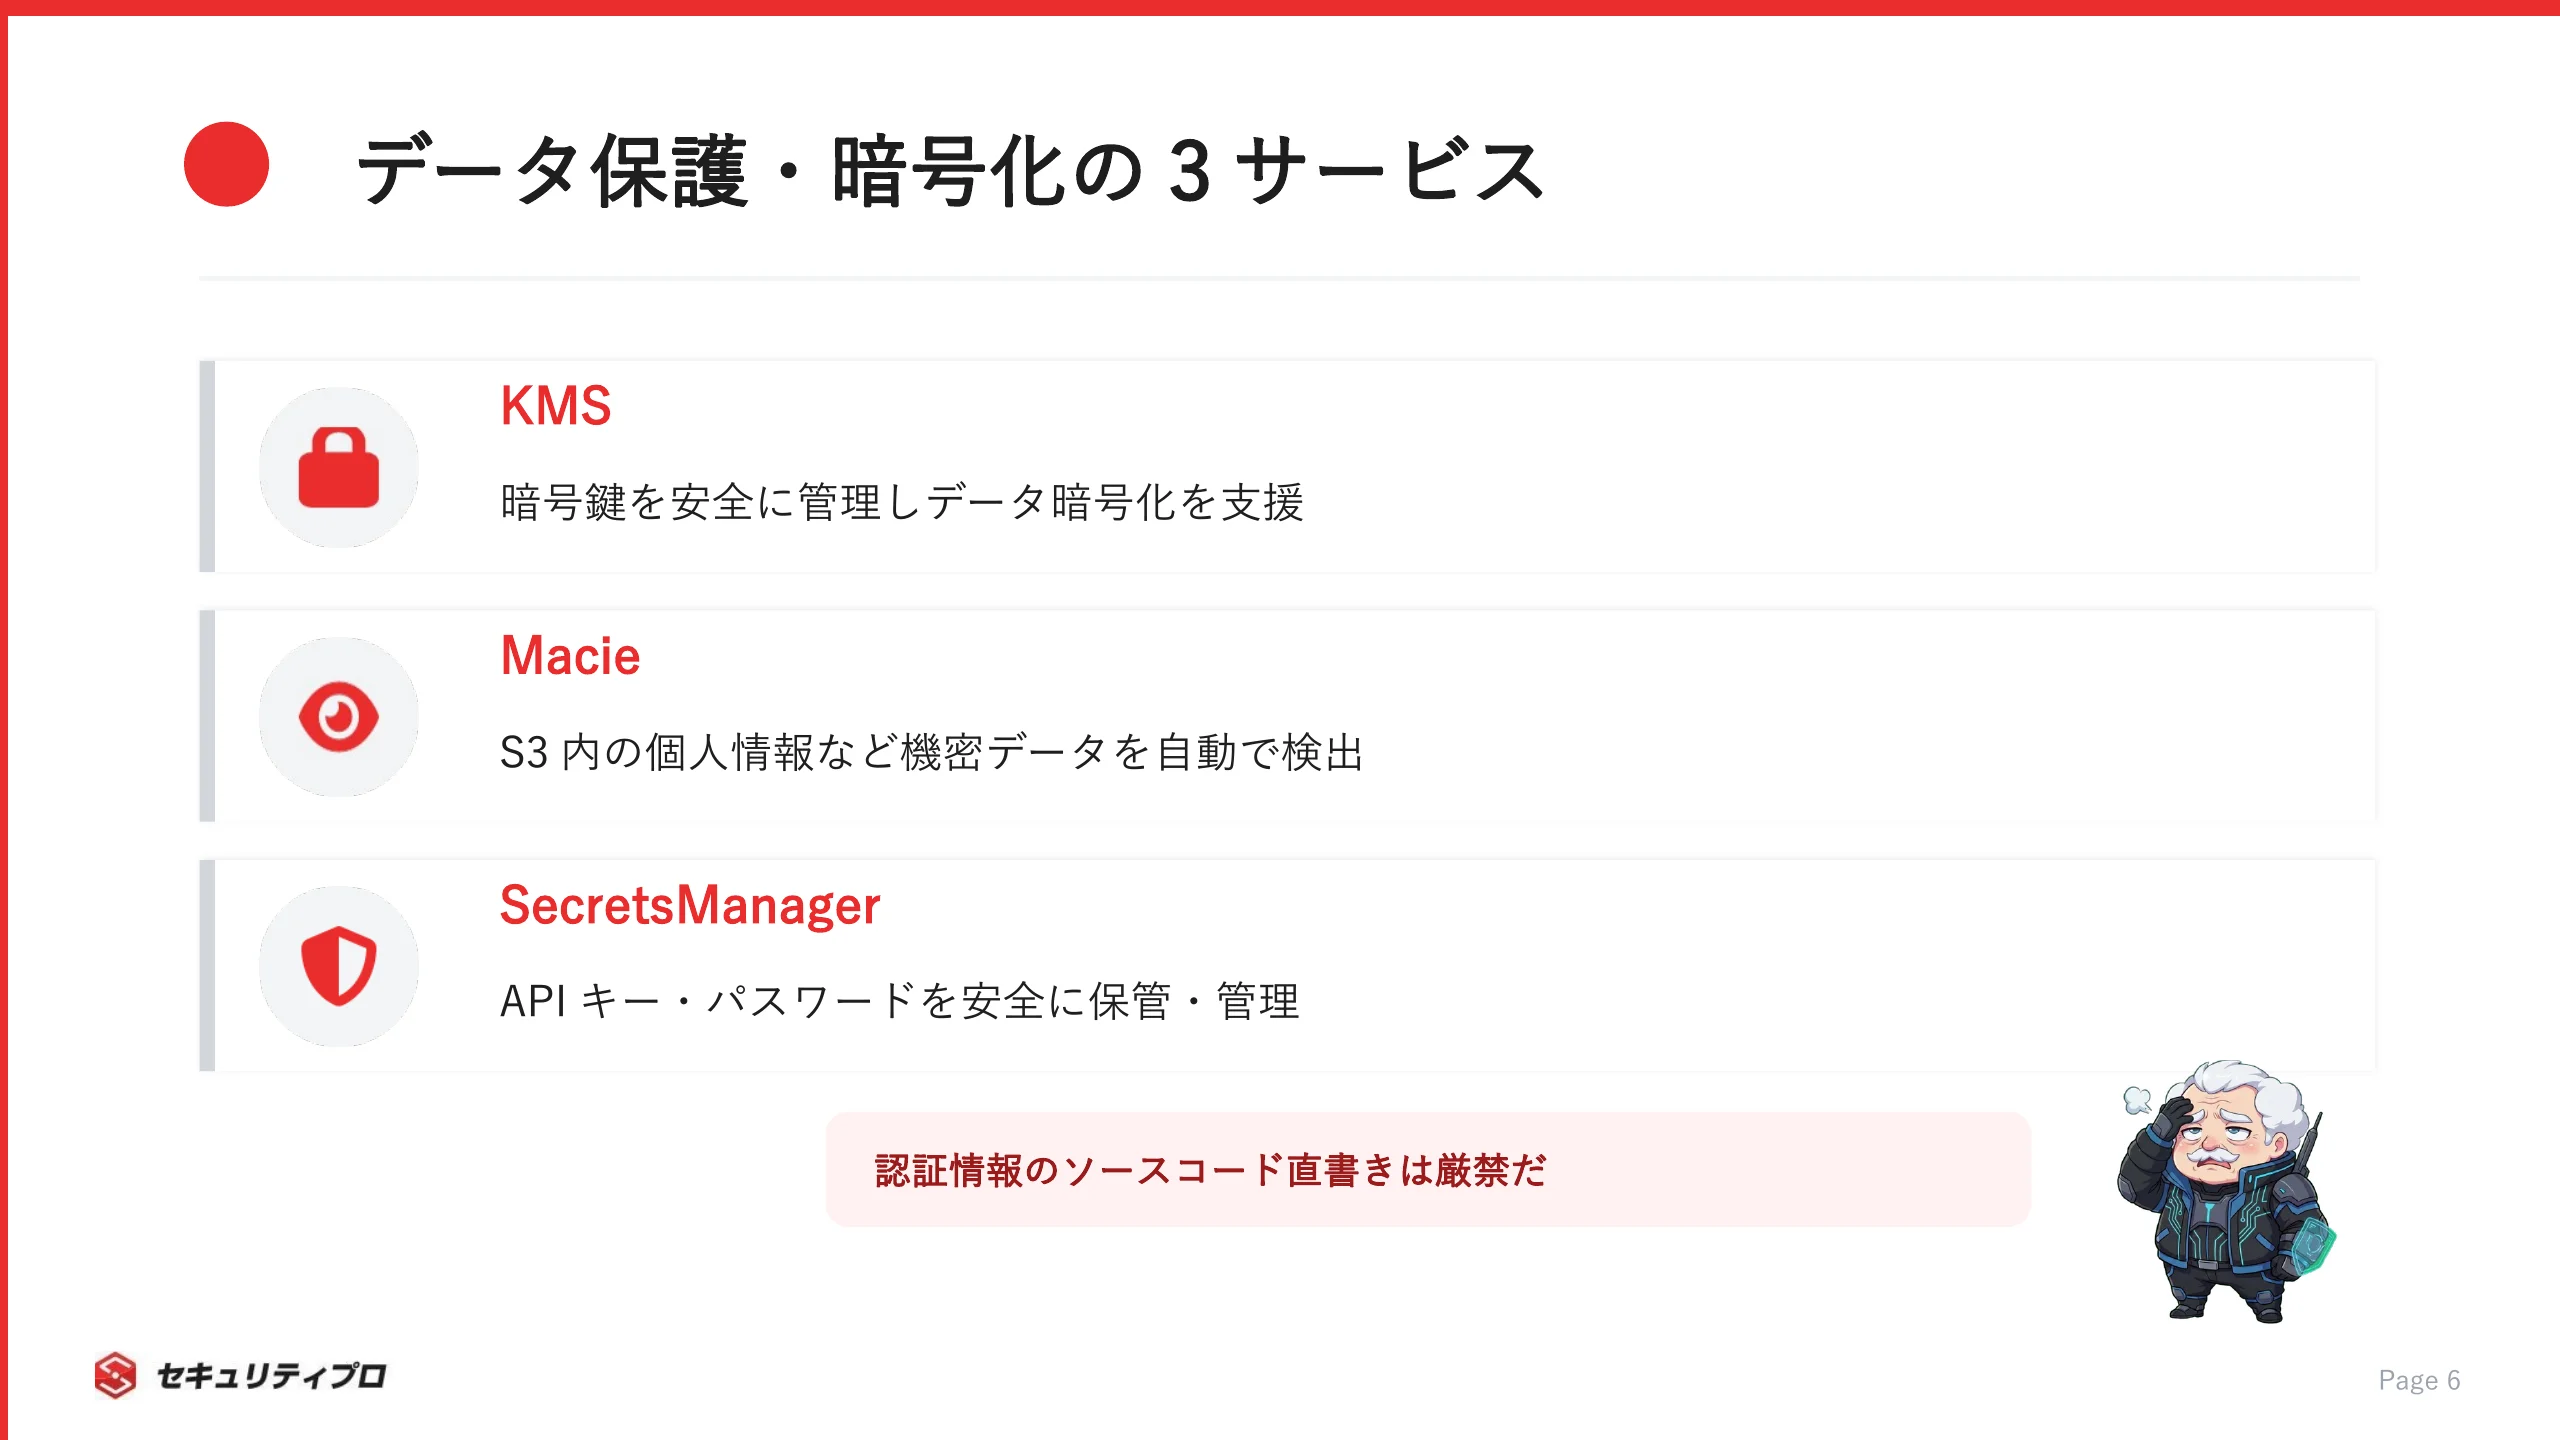
データ保護・暗号化(KMS/Macie/Secrets Manager)

万一侵入されても、データそのものが守られていれば、被害は抑えられます。
その最後の砦になるのが、データ保護・暗号化のカテゴリです。

代表的なサービスと役割は、次のように整理できます。

  • KMS:暗号鍵を安全に管理し、データの暗号化を支える
  • Macie:S3内の個人情報など、機密データを自動で検出する
  • Secrets Manager:APIキーやパスワードなどの認証情報を安全に保管・管理する

特に見落とされがちなのが、認証情報の扱いです。
ソースコードにパスワードを直書きするような運用は危険で、Secrets Managerのような仕組みで分離するのが定石になります。

KMSで暗号化の土台を作り、Macieで守るべきデータの在りかを把握し、Secrets Managerで鍵や認証情報を隠す。
データを「見られても読めない・盗まれても使えない」状態に近づけることが、このカテゴリの狙いです。

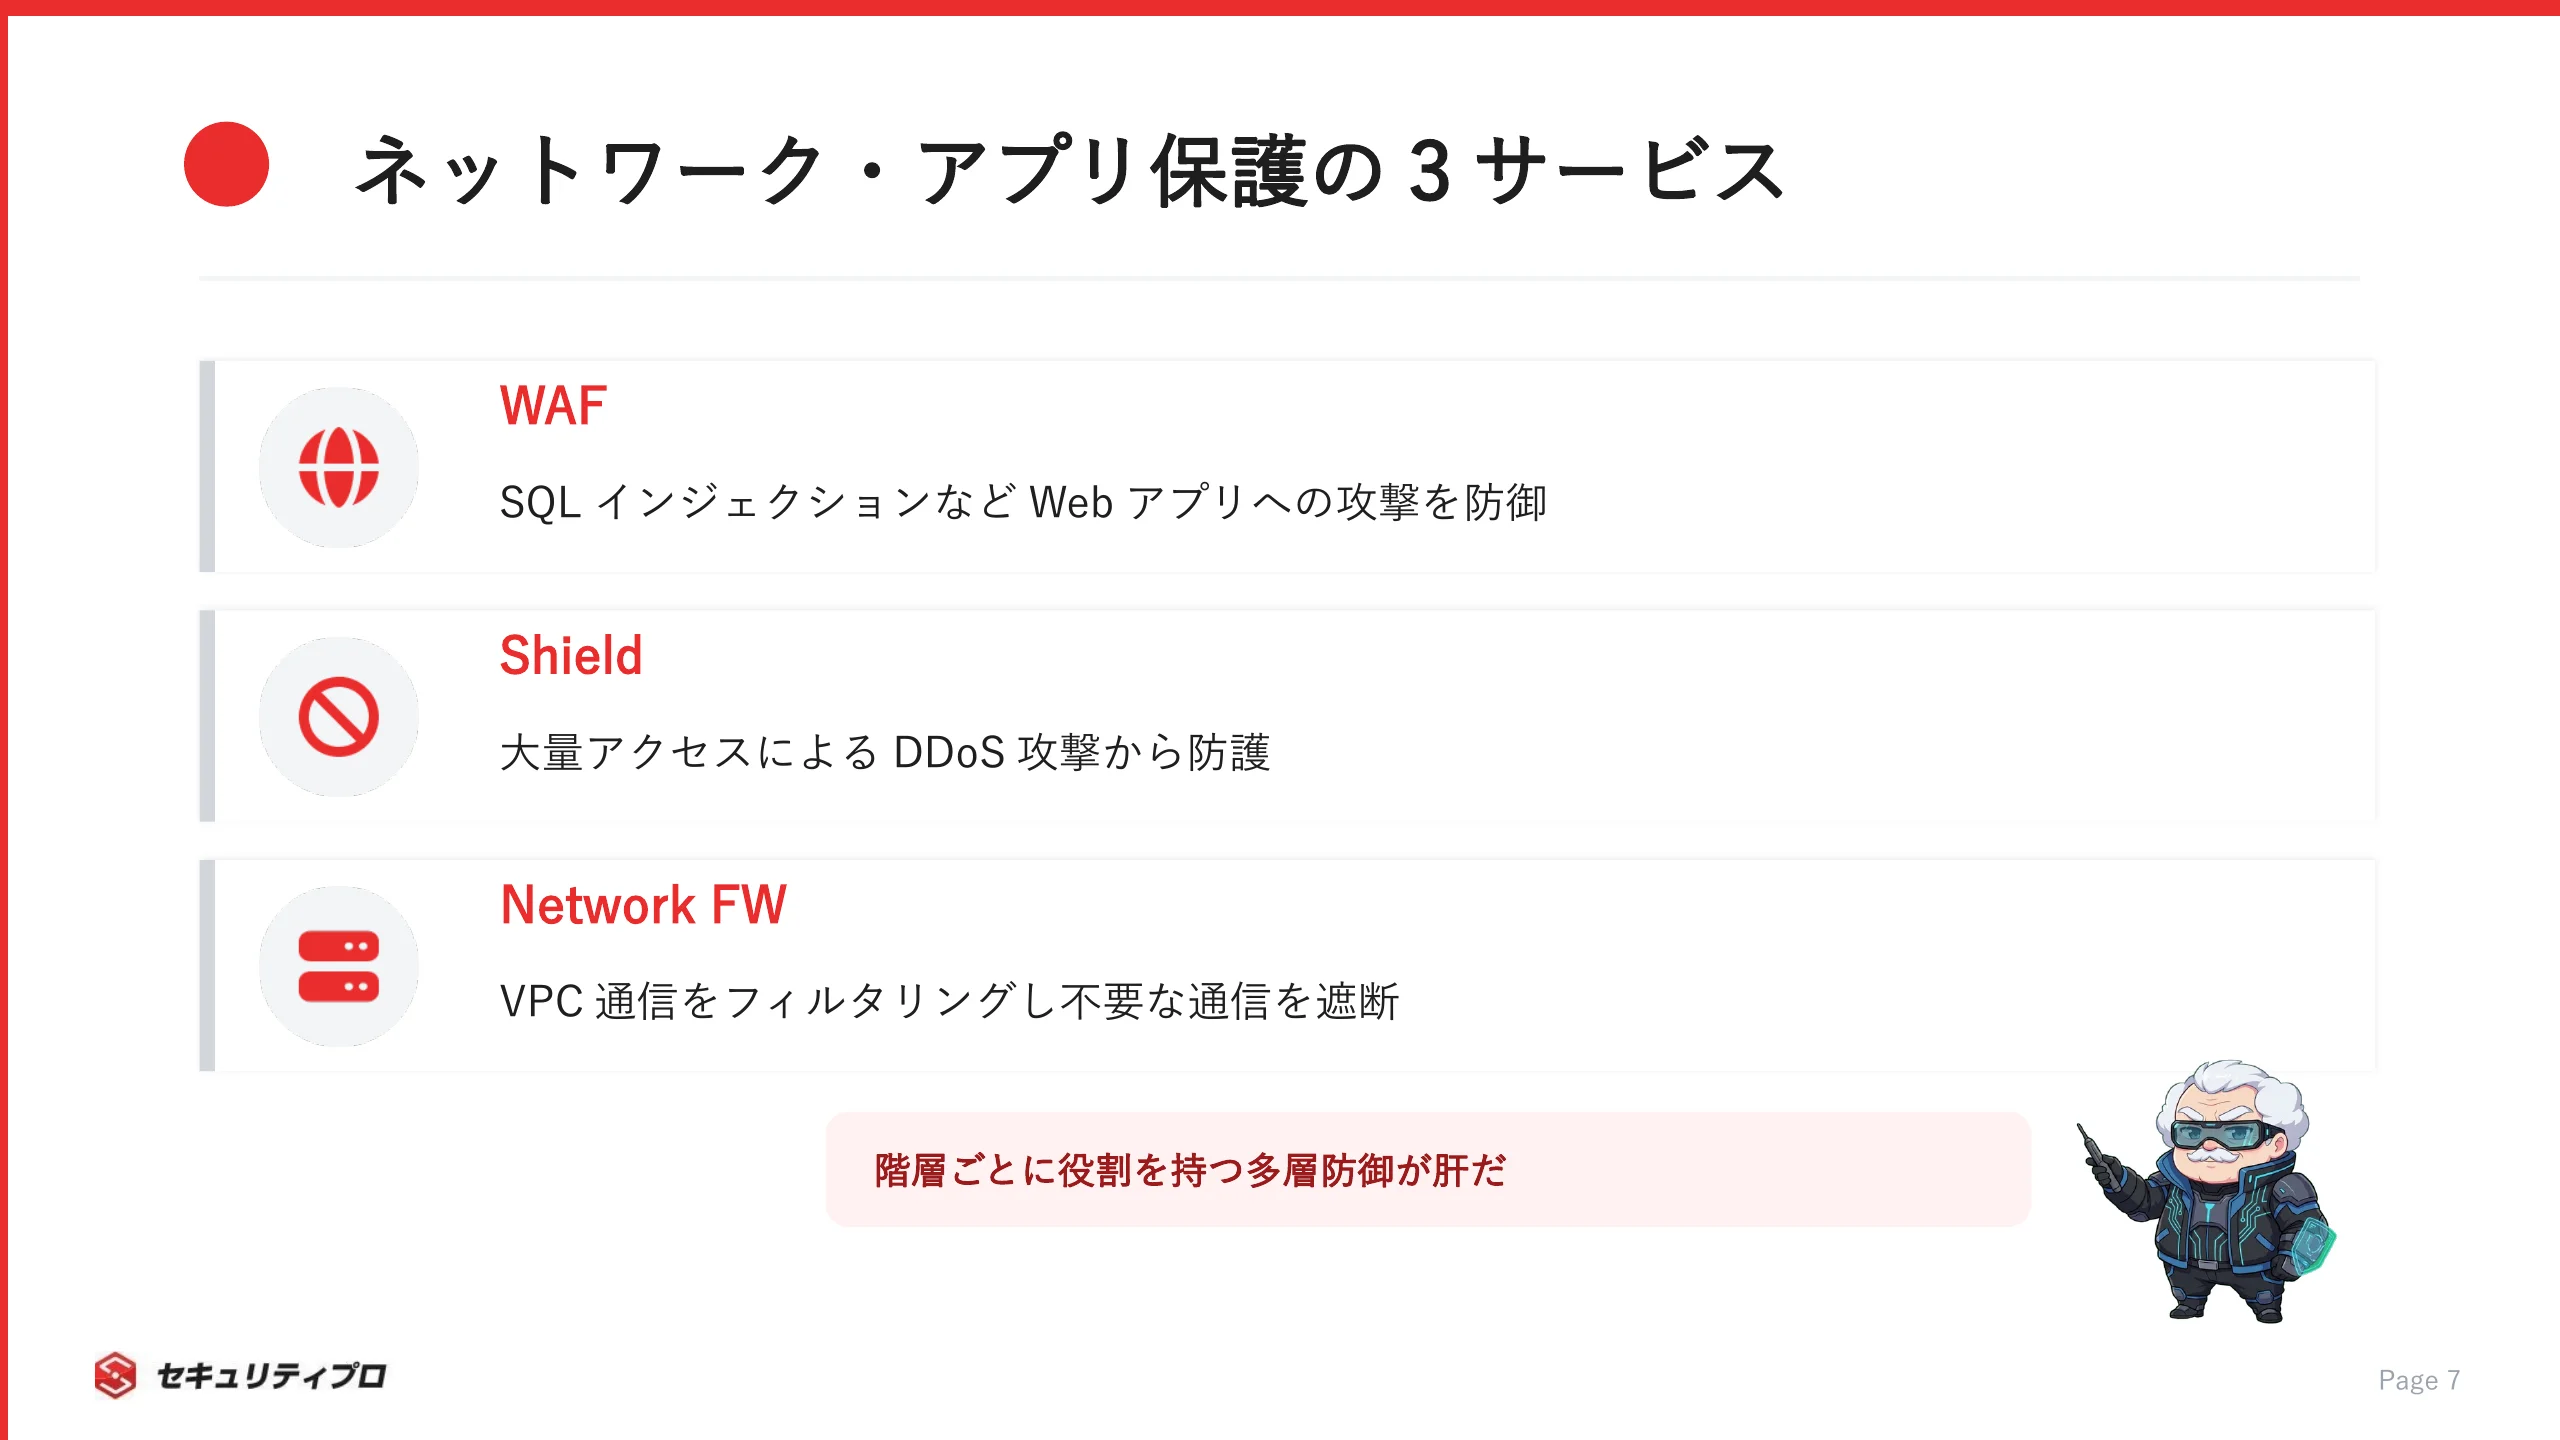
ネットワーク・アプリケーション保護(WAF/Shield/Network Firewall)

外部からの攻撃を通信の段階で止めるのが、ネットワーク・アプリケーション保護のカテゴリです。
Webアプリや通信経路を、悪意あるアクセスから守る役割を担います。

主なサービスの守備範囲は、以下のとおりです。

  • WAF:SQLインジェクションなど、Webアプリを狙う攻撃を防御する
  • Shield:大量アクセスによるDDoS攻撃から守る
  • Network Firewall:VPCの通信をフィルタリングし、不要な通信を遮断する

ここで混同しやすいのが、セキュリティグループやネットワークACL(NACL)との違いです。
セキュリティグループやNACLはVPC内のアクセス制御が中心で、WAFはアプリ層、Shieldは大規模攻撃対策と、守る階層が異なります。

役割の違いを押さえておくと、「この脅威にはどのサービスか」を迷わず選べます。
複数の層を組み合わせて守る多層防御の発想が、このカテゴリでは特に効いてきます。

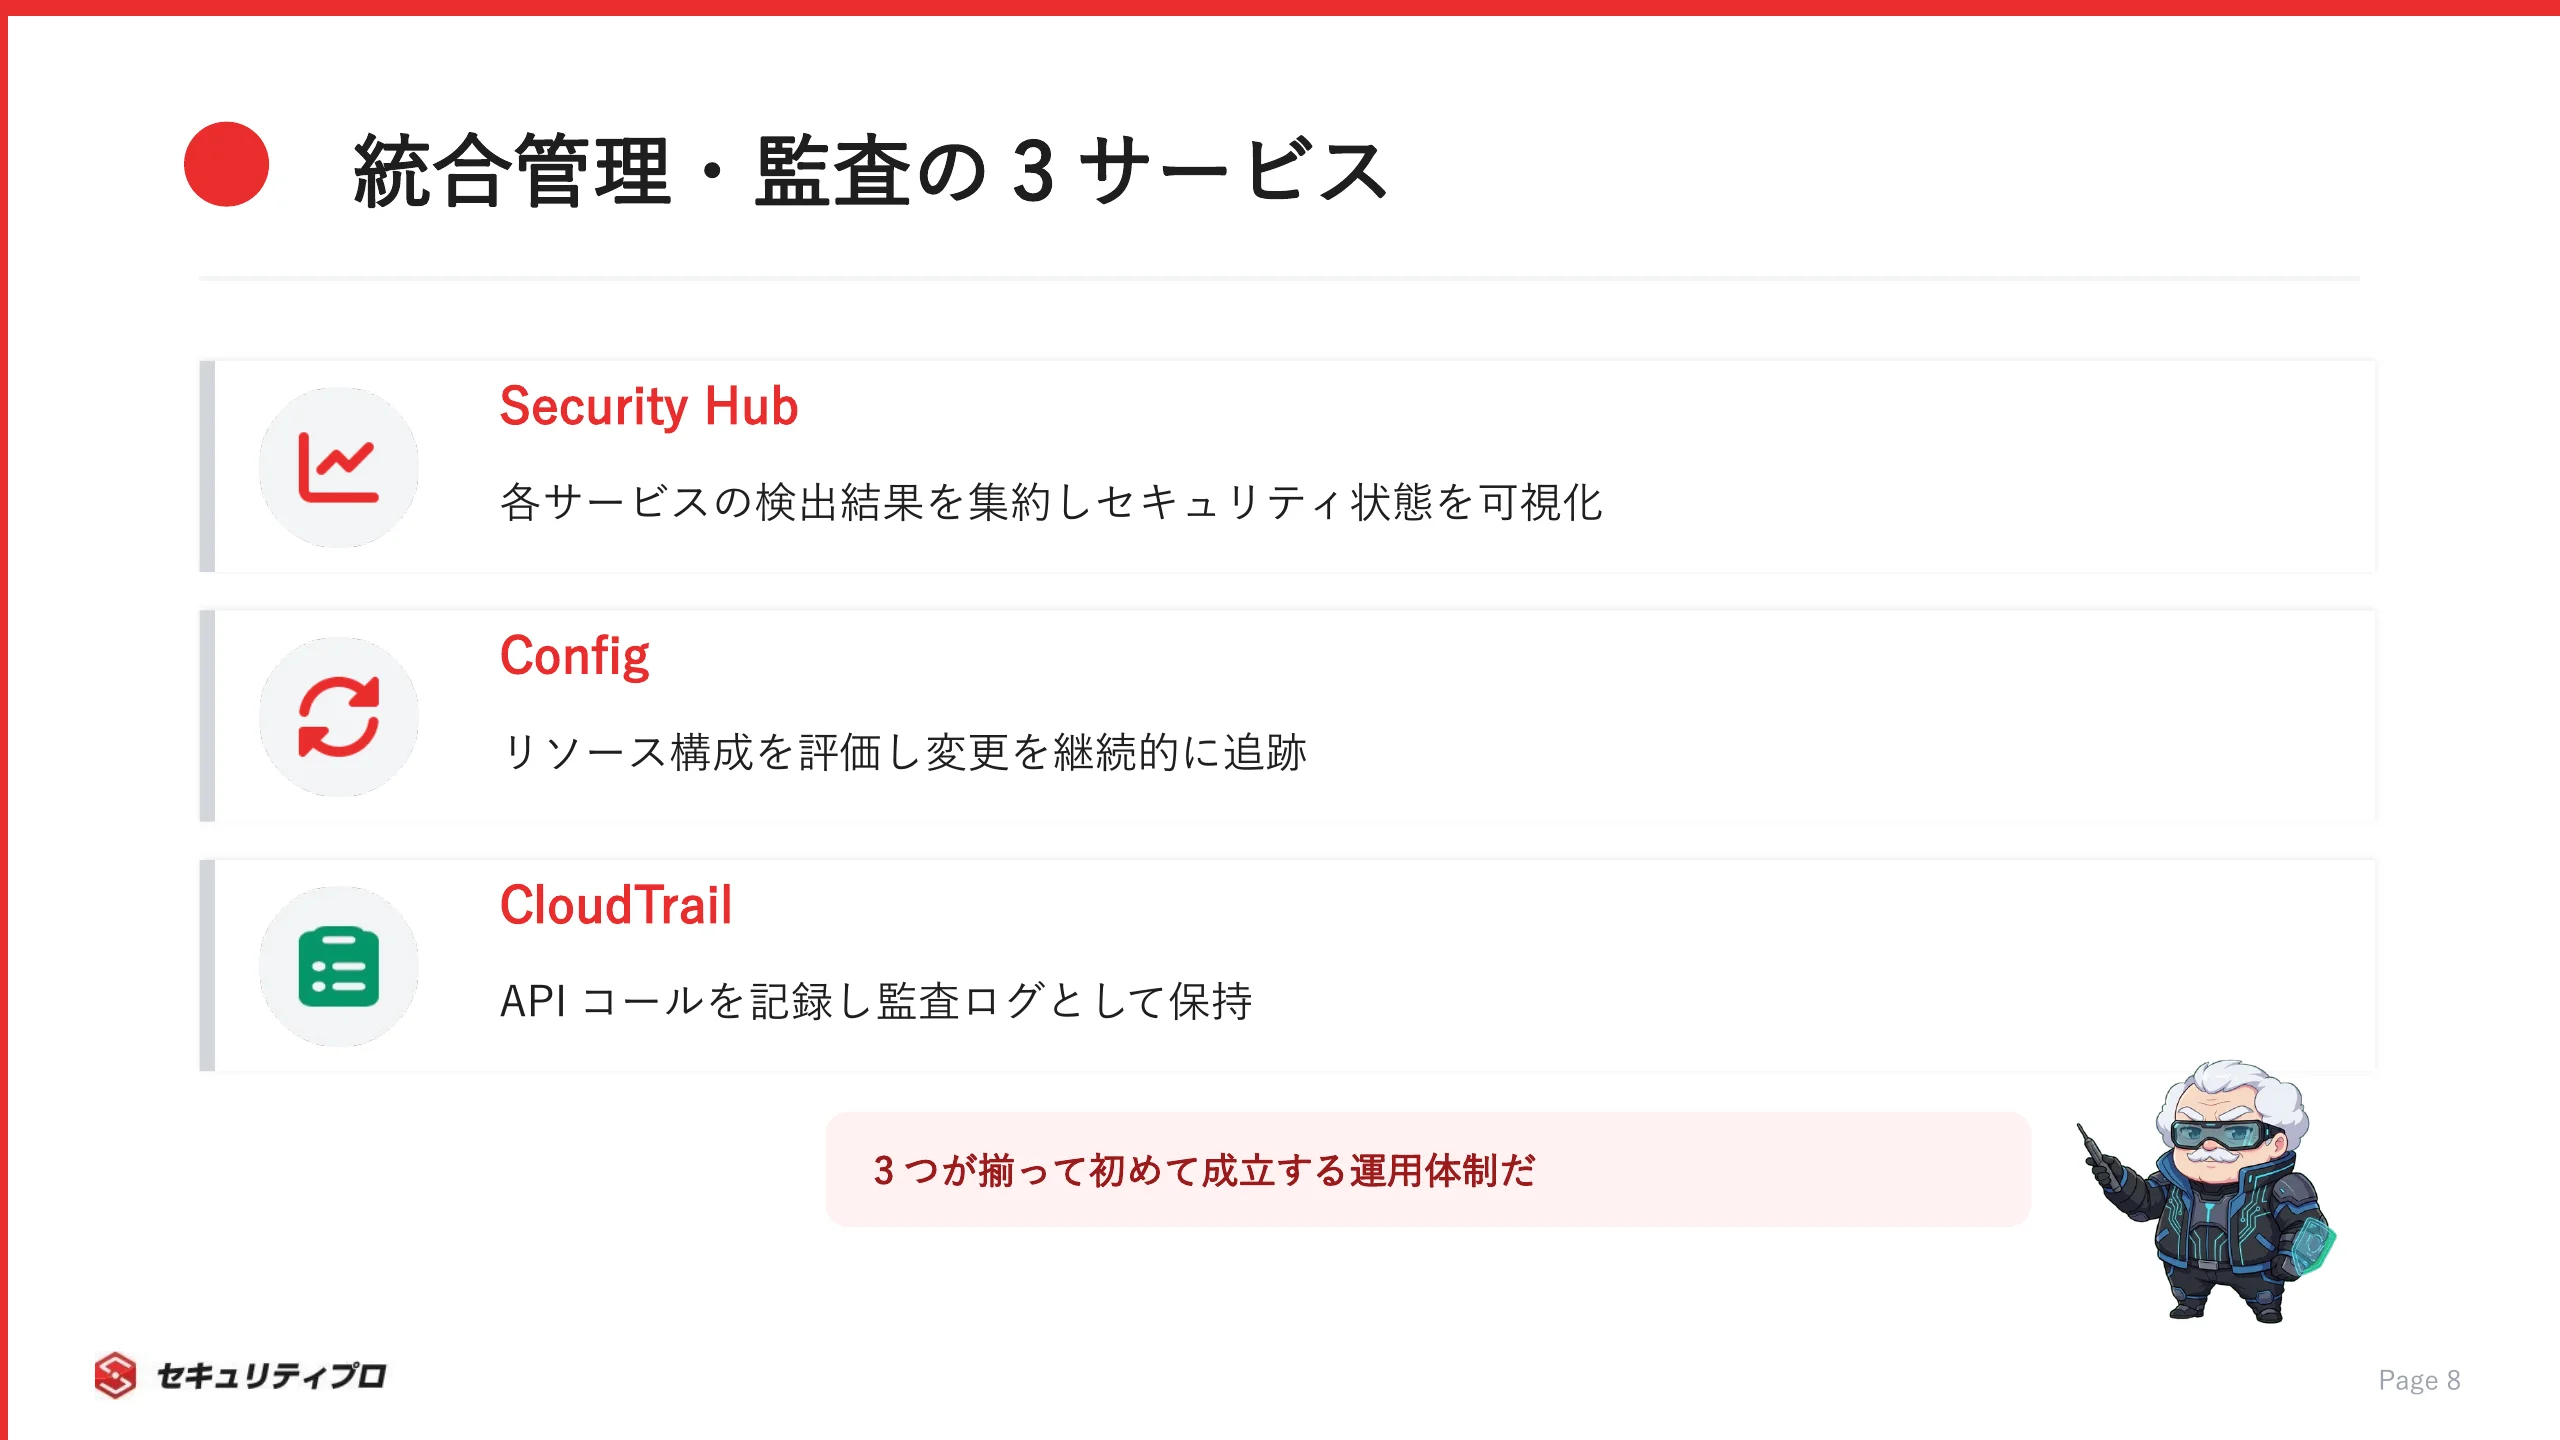
統合管理・監査・コンプライアンス(Security Hub/Config/CloudTrail)

サービスが増えるほど、全体を横断して見渡す仕組みが欠かせません。
その役割を担うのが、統合管理・監査・コンプライアンスのカテゴリです。

運用と監査の要になる3つのサービスは、次のように役割が分かれます。

  • Security Hub:各サービスの検出結果を集約し、セキュリティ状態を可視化する(従来のベストプラクティスチェックやコンプライアンス監視の機能は、現在は「Security Hub CSPM」という名前で提供)
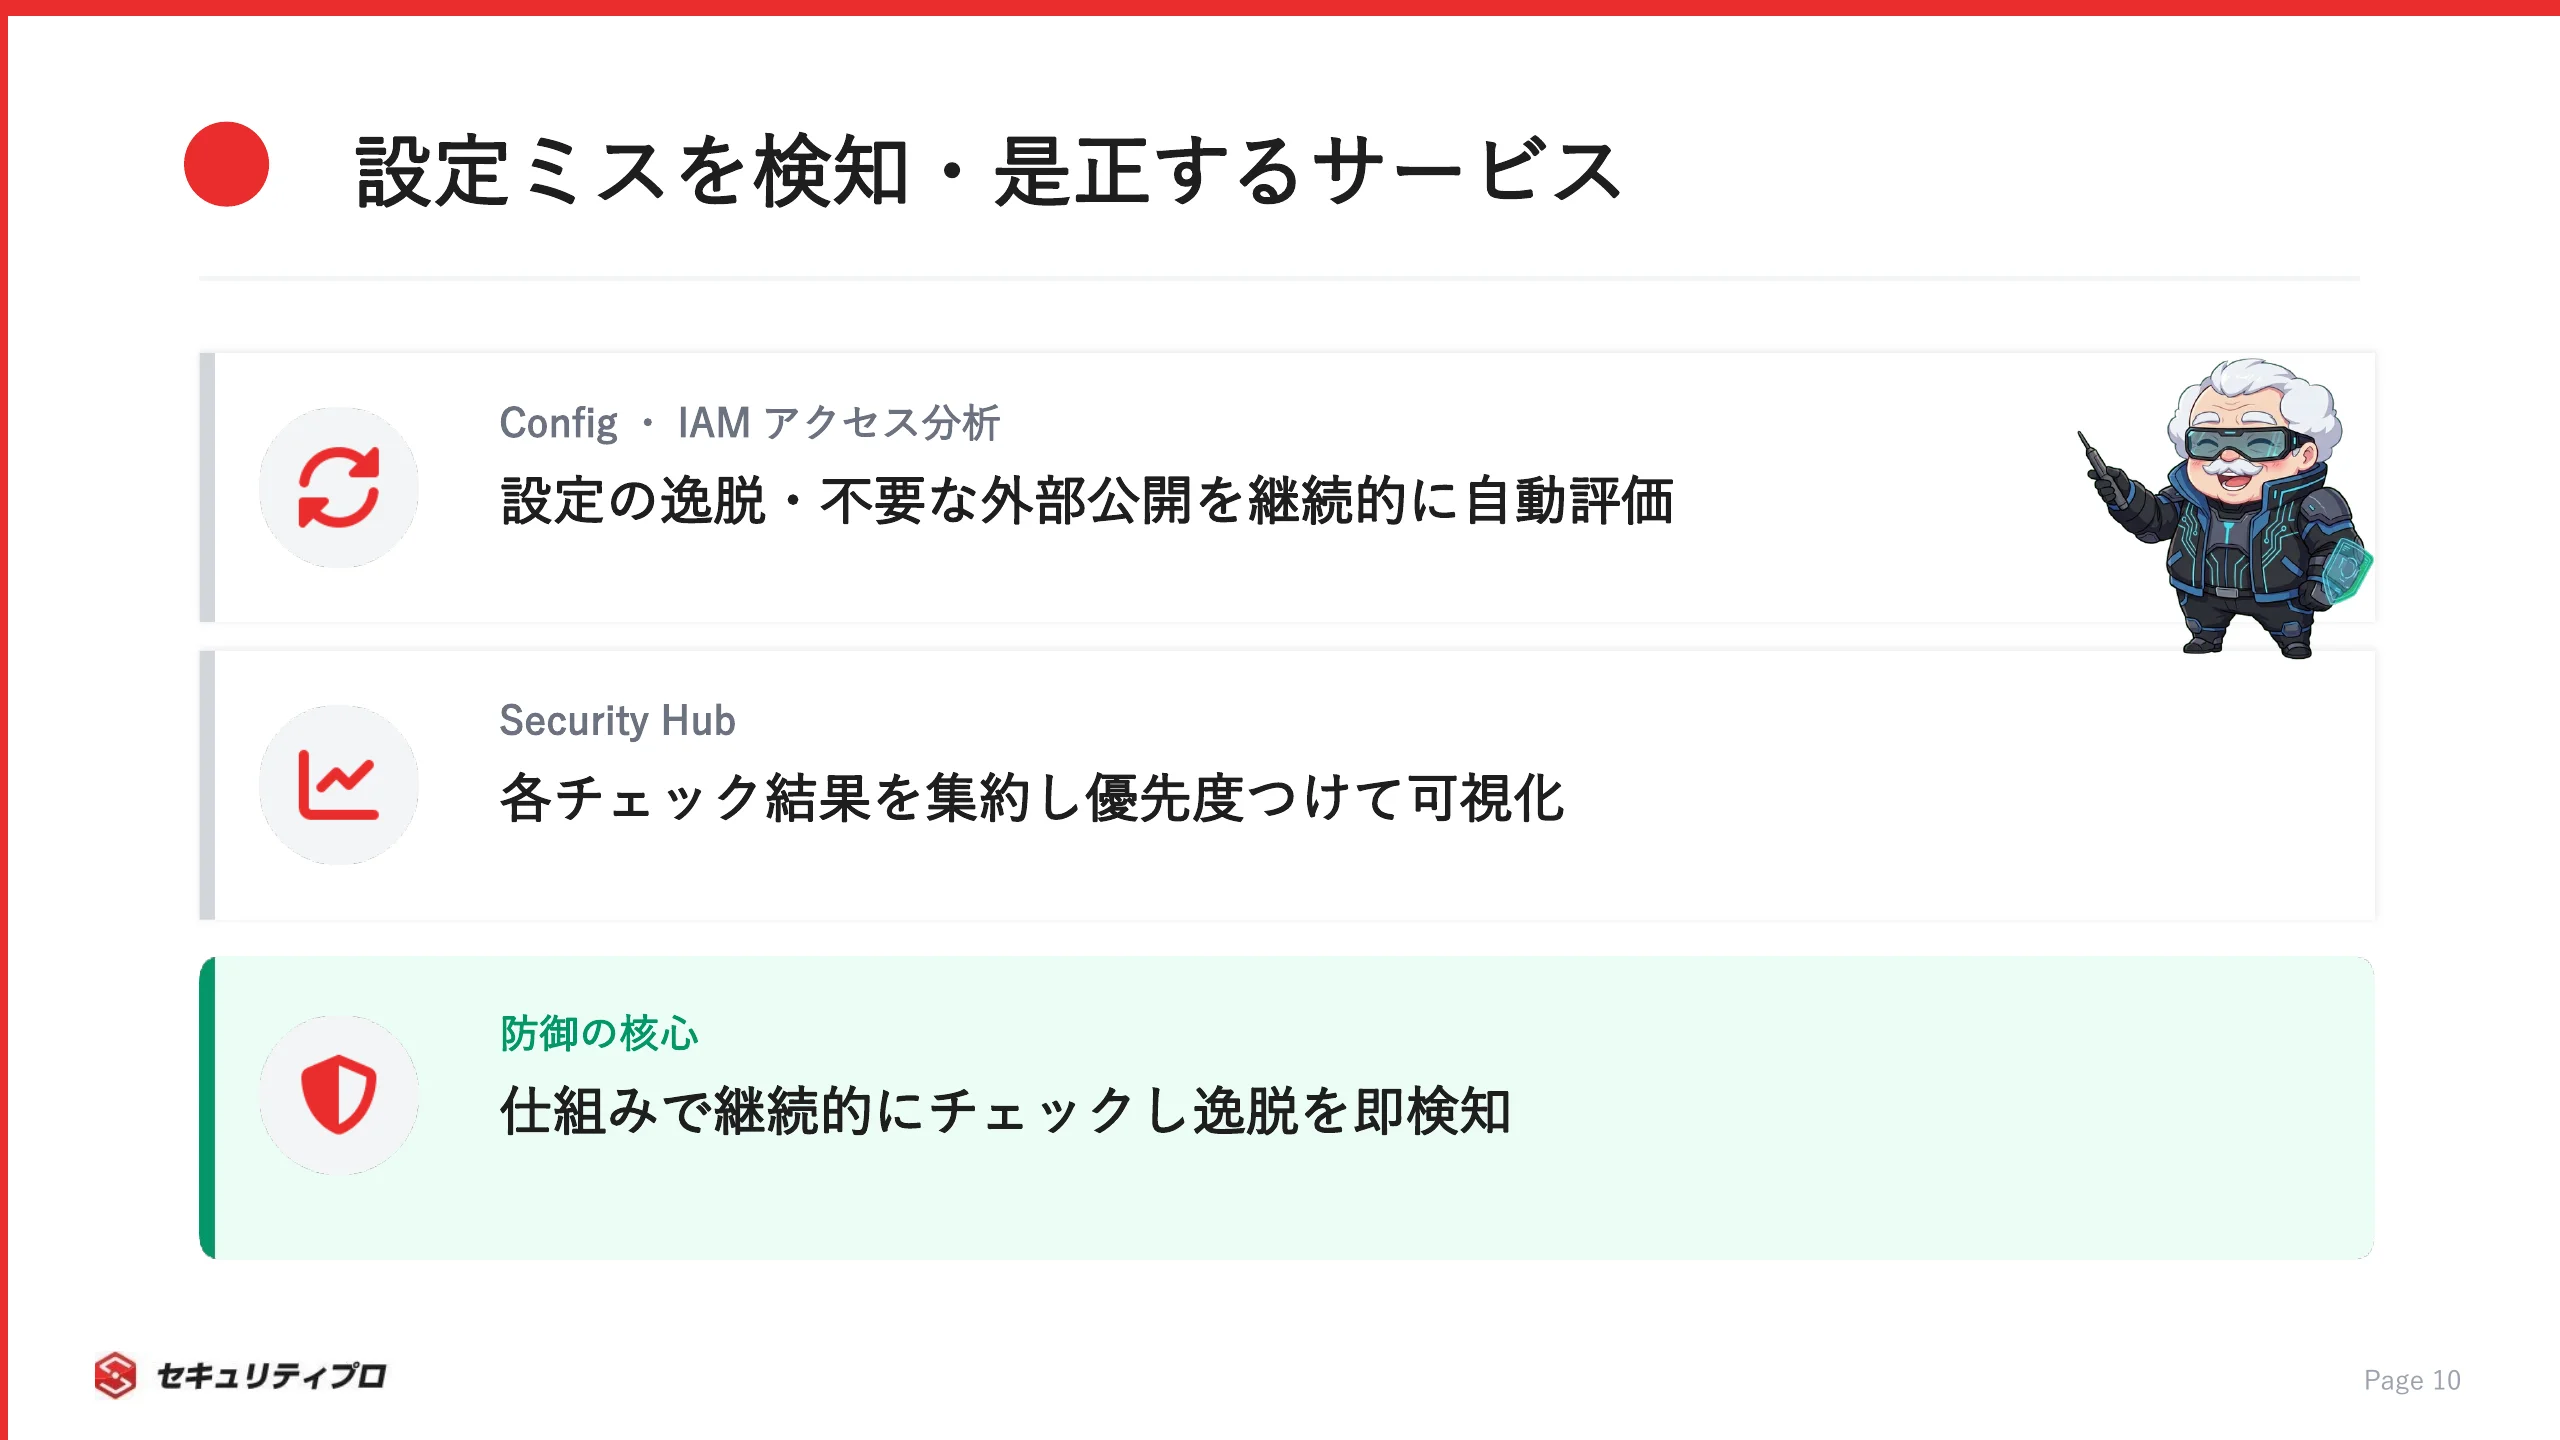
  • Config:リソースの構成を評価し、変更を継続的に追跡する
  • CloudTrail:AWSへのAPIコールを記録し、監査ログとして残す

CloudTrailで「誰が何をしたか」を記録し、Configで「あるべき構成からのズレ」を検知し、Security Hubで全体を俯瞰する。
この3つがそろって初めて、後から振り返れる運用が成り立ちます。

ログを一元化し、状態を可視化する仕組みは、インシデント対応や監査対応の土台です。
個別サービスを入れて終わりではありません。
横串で見る層を用意することが、成熟した運用への分かれ目になります。

AWSで起きやすい設定ミスとサービスによる防止策

責任共有モデルで見たとおり、設定は利用者の責任です。
ここでは実務で頻出する失敗パターンと、その防ぎ方を見ていきます。

情報漏洩につながる代表的な設定ミス

AWSでの情報漏洩は、高度な攻撃よりも設定ミスが原因になるケースが目立ちます。
便利さと引き換えに範囲を広げすぎた設定が、そのまま穴になってしまうためです。

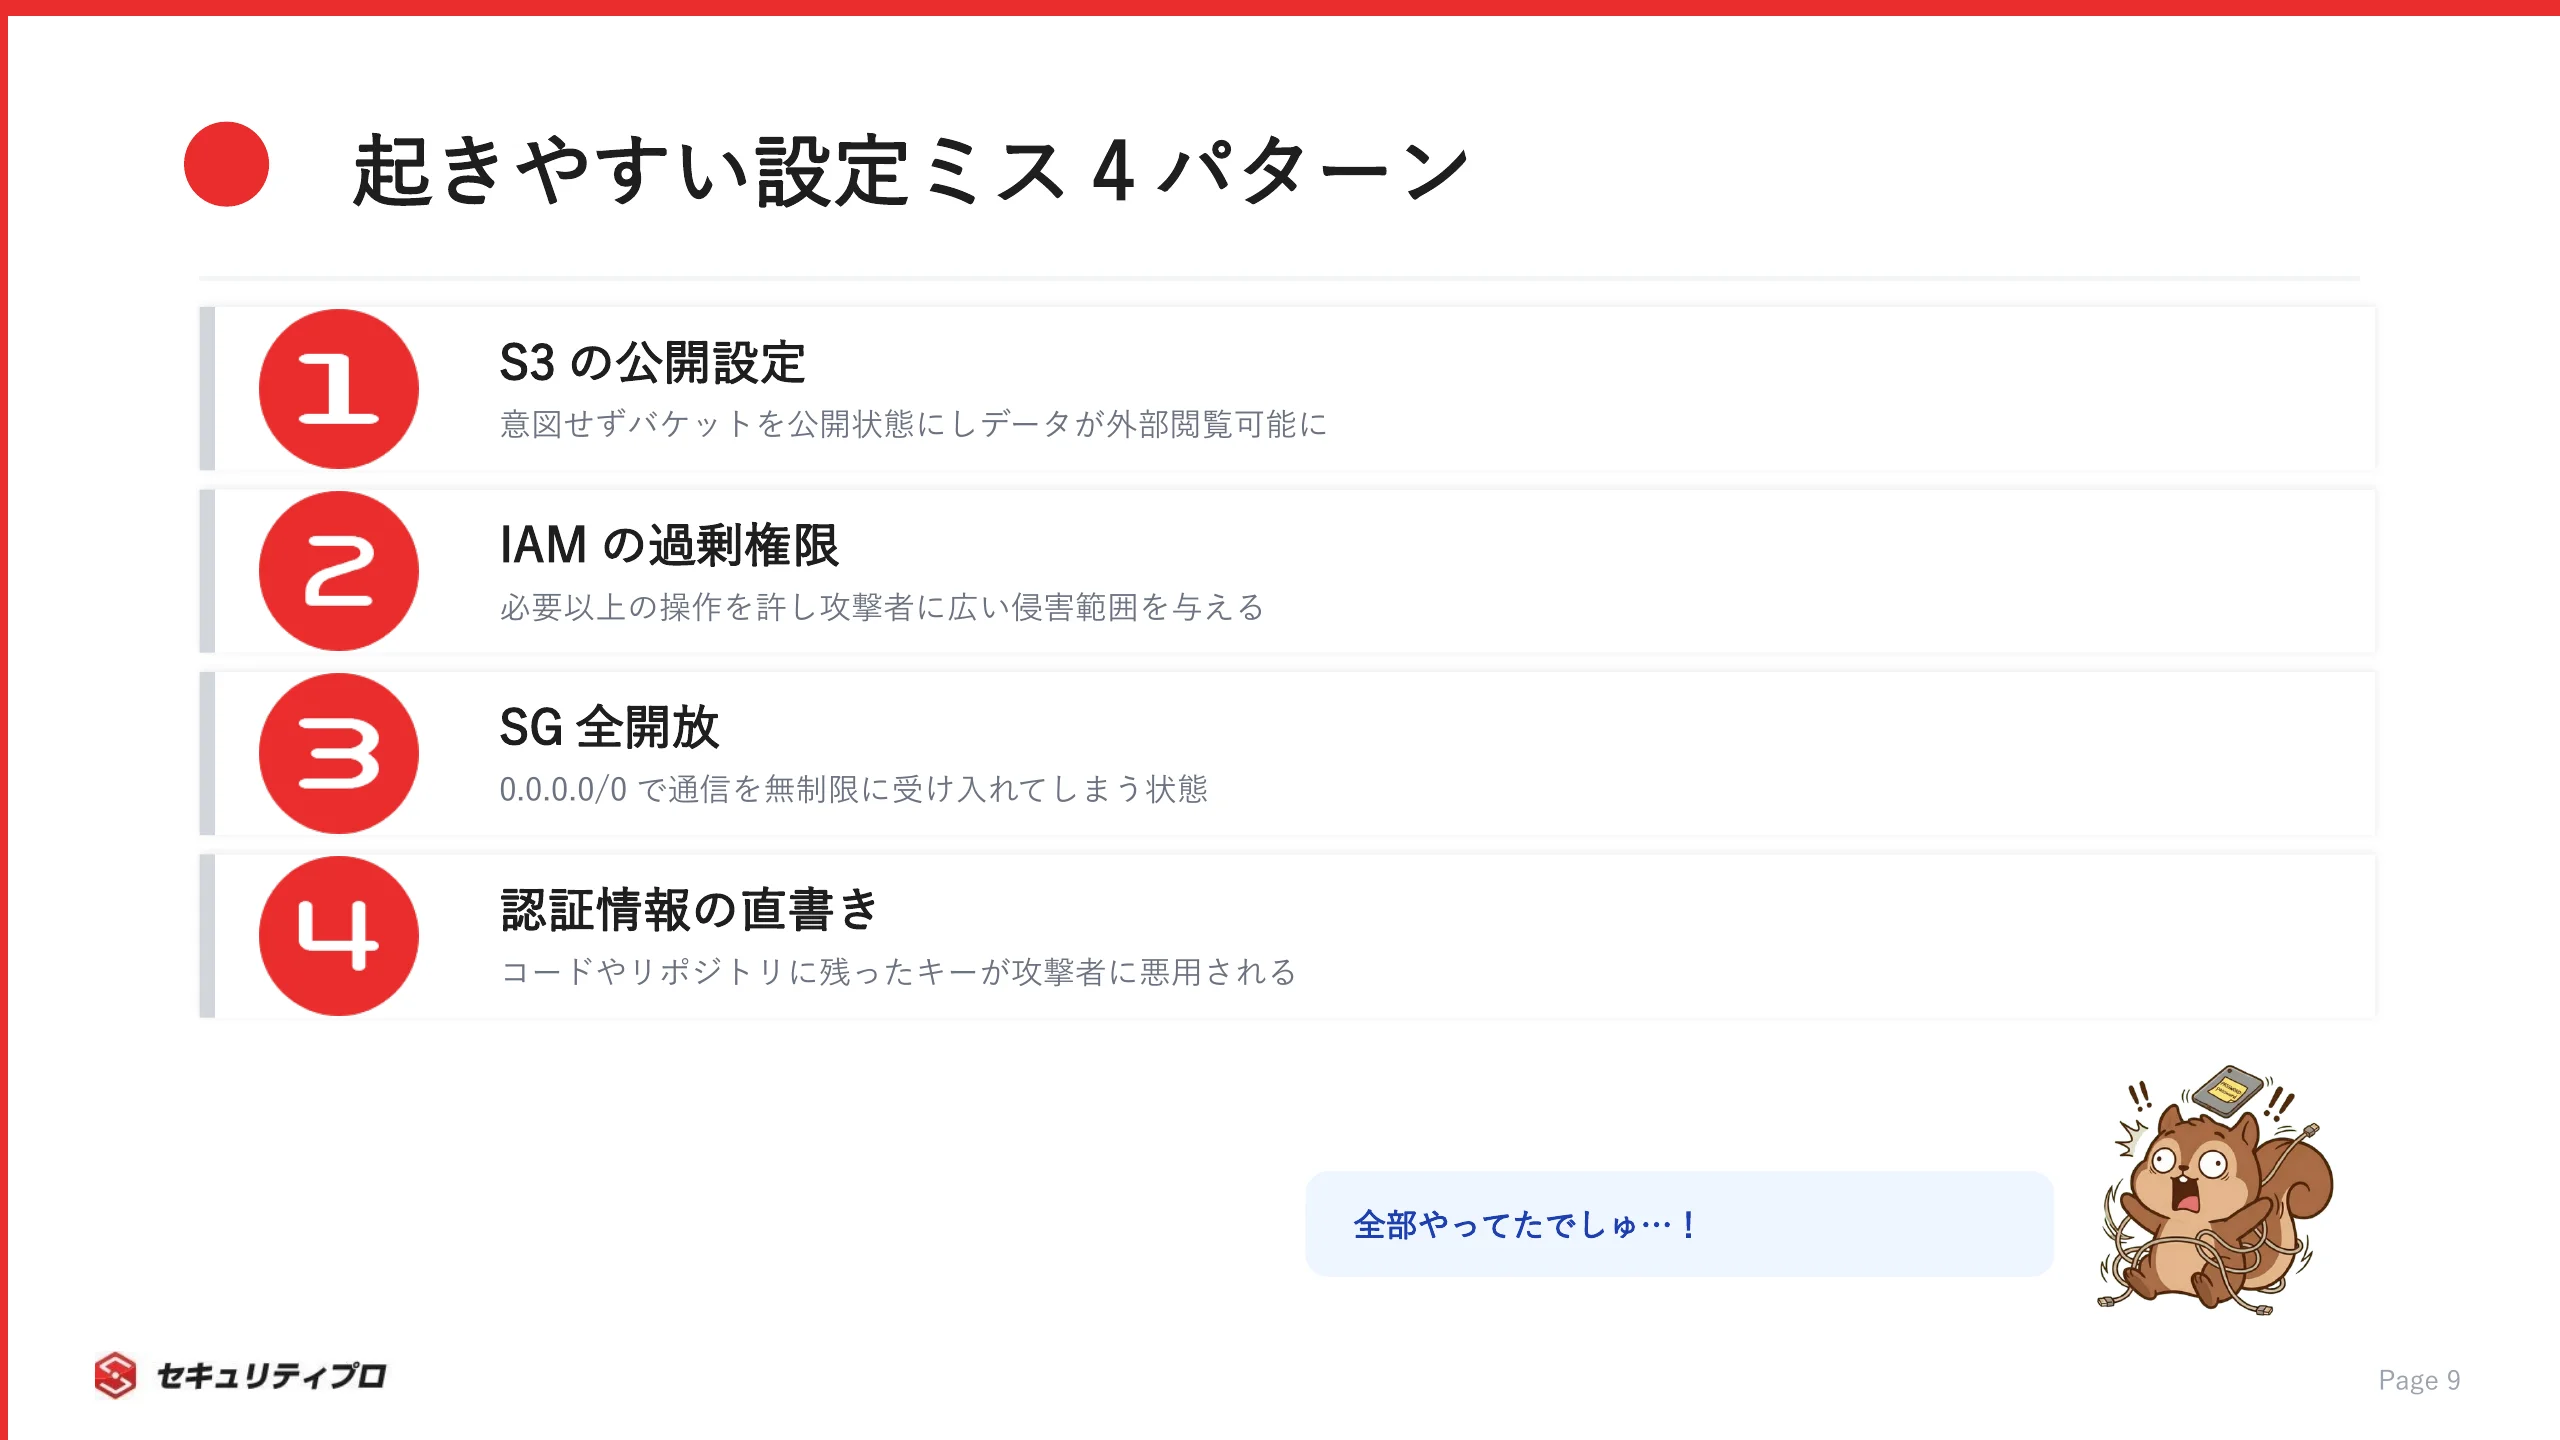
現場で繰り返し見られる、代表的な設定ミスは以下のとおりです。

  • S3バケットを意図せず公開状態にし、保存データが外部から閲覧できてしまう
  • IAMで過剰な権限を付与し、必要以上の操作を許してしまう
  • セキュリティグループを全開放(0.0.0.0/0)し、通信を無制限に受け入れてしまう
  • 認証情報をソースコードやリポジトリに残してしまう

こうしたミスは、担当者の知識不足だけが原因ではありません。
検証環境で緩めた設定が本番に残る、といった運用の流れの中でも起こりがちです。

IPA(情報処理推進機構)が公開した資料でも、パブリッククラウドで起きる重大なインシデントの原因の多くは、利用者側の設定ミスだと指摘されています(出典:IPA「クラウドセキュリティ〜設定ミスとの付き合い方〜」)。
だからこそ「人が気をつける」だけに頼らず、仕組みで防ぐ発想が求められます。

各サービスで設定ミスを検知・是正する

設定ミスを人の目視だけでゼロにするのは、現実的ではありません。
アカウントもリソースも増え続けるなかでは、自動で継続的にチェックする仕組みが必要になります。

ミスの検知・是正に役立つサービスは、次のように使い分けます。

  • Config:設定が基準から外れていないかを継続的に評価する
  • Security Hub CSPM:セキュリティのベストプラクティスや業界標準に照らして設定を自動でチェックし、結果を集約して可視化する
  • IAM Access Analyzer:意図しない外部公開や過剰なアクセス権を洗い出す

手動チェックの限界を、これらのサービスによる自動評価で補うのが基本方針です。
一度基準を決めておけば、逸脱が起きたときに気づける状態を保てます。

こうした設定レビューや是正の支援は、実際の案件としても存在します。
システムセキュリティレビュー支援のフリーランス案件のように、設定の妥当性を継続的に見る役割には需要があります。

チップス

全部手作業でチェックしてたら日が暮れるでしゅ…!

ボス

だから仕組みに任せるんだ。最小権限・多層防御・ログの一元化。この3つを土台に据えれば、人の見落としを機械が拾ってくれる。

AWSセキュリティのスキルはフリーランス案件でどう評価されるか

サービス知識は、案件では「何ができるか」という形で評価されます。
ここでは市場での評価と単価感を、当社の一次データで見ていきます。

クラウドセキュリティ案件で求められるスキルセット

クラウドセキュリティ案件では、単発のサービス操作より、役割で語れる設計力が問われます。
「守る範囲を理解し、適切なサービスを組み合わせられるか」が評価の軸になるためです。

案件でよく求められるスキルの方向性は、次のように整理できます。

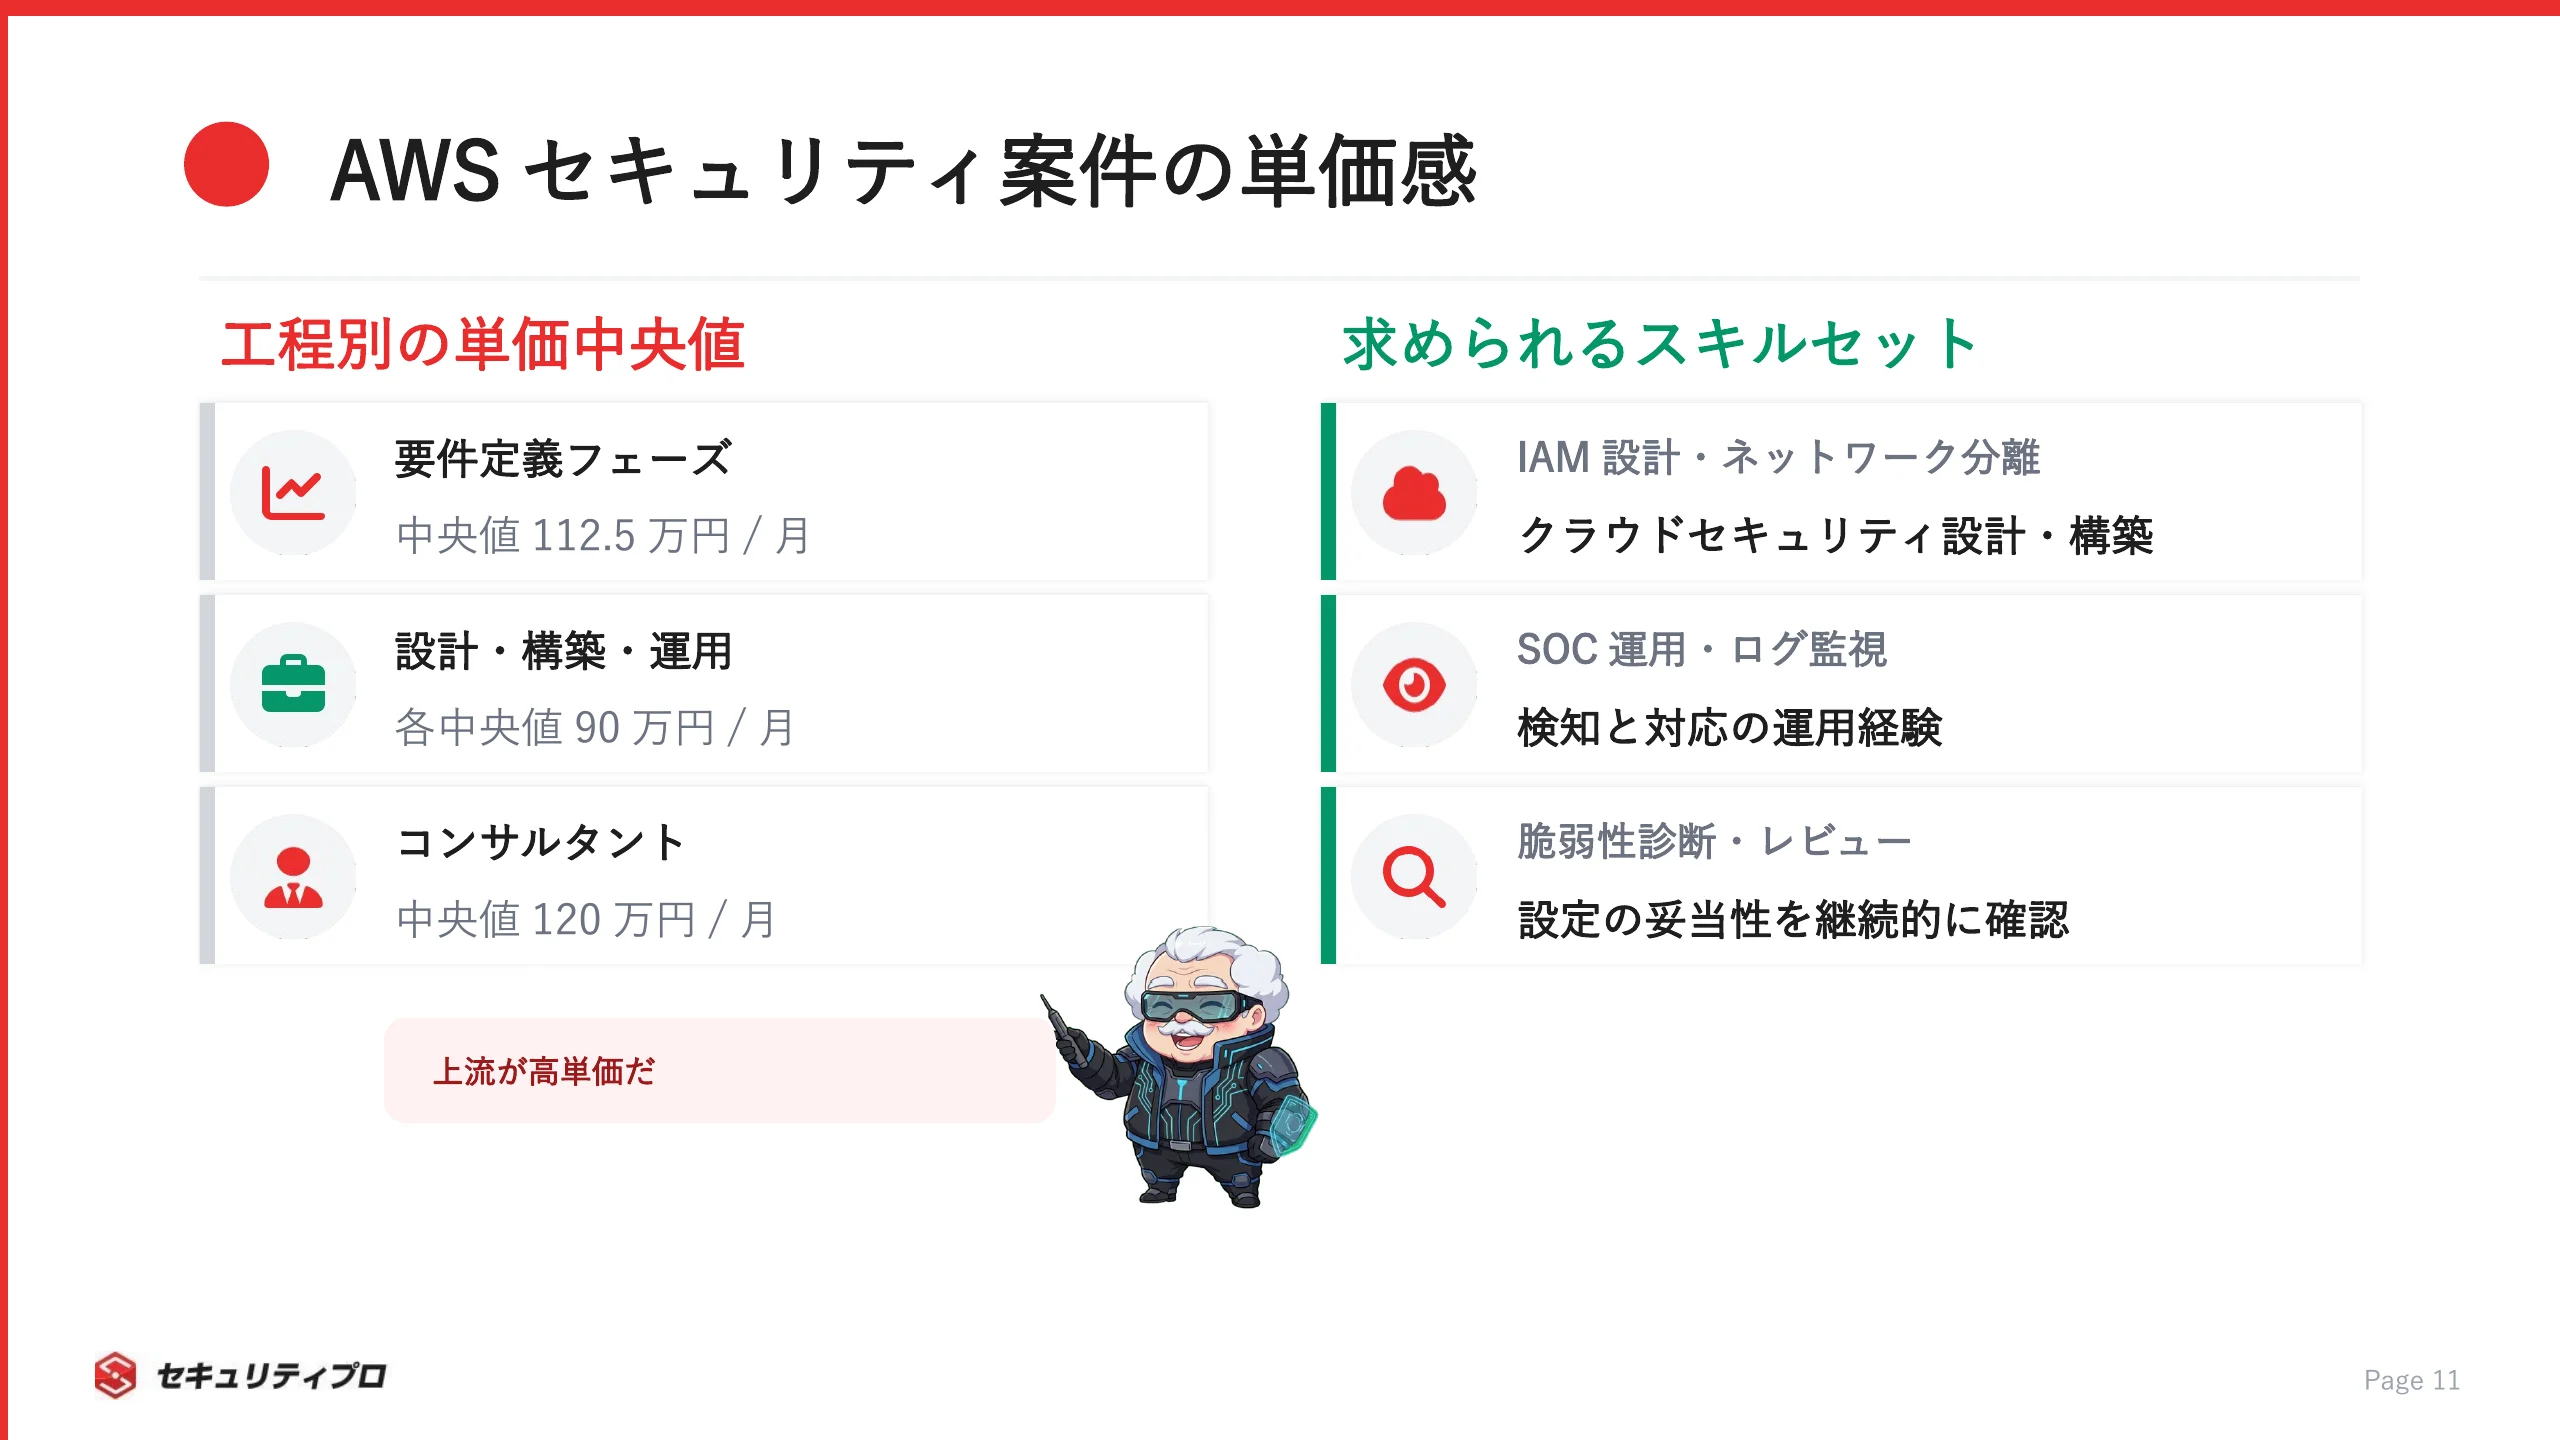
  • クラウドセキュリティの設計・構築(IAM設計・ネットワーク分離・暗号化方針など)
  • 検知と対応の運用(SOC運用・ログ監視・インシデント対応)
  • 脆弱性診断やセキュリティレビュー
  • SIEM・SOARなどを用いた監視基盤の構築

これらはAWSの5カテゴリと重なります。
つまり、役割で整理した知識が、そのまま案件で問われるスキルセットに対応しているわけです。

特定のサービスに詳しいだけでなく、責任共有モデルを前提に全体を設計できる人材は重宝されます。
資格や座学に加えて、実際に手を動かした経験があると、評価されやすくなります。

自社公開案件から見るセキュリティフリーランスの単価感

AWSセキュリティ関連スキルが単価にどう反映されるかは、当社の公開案件から相場感をつかめます。
当社が公開しているセキュリティフリーランス案件(単価公開121件)では、月額単価の中央値は90万円、レンジは50〜180万円/月です。

工程別・役割別に見ると、単価には次のような傾向があります。

  • 全体:中央値90万円/月(50〜180万円/月)
  • 要件定義フェーズ:中央値112.5万円/月
  • PMO:中央値100万円/月
  • 設計・構築・運用:各中央値90万円/月
  • コンサルタント層:中央値120万円/月

上流工程やマネジメント寄りの役割ほど、単価が高くなる傾向が読み取れます。
設計・構築・運用が中央値90万円のところ、要件定義やコンサルティングは100万円を超える水準です。

クラウドセキュリティの構築・運用スキルは、こうした案件で評価されます。
実際の条件はクラウドセキュリティ構築・運用のフリーランス案件で確認できます。

この評価は、フリーランスだけの話ではありません。
セキュリティ人材は慢性的に不足しており、クラウドセキュリティの設計・運用を担える人材は、正社員の中途採用市場でも需要が高い状況です。
腰を据えて事業会社やベンダーで力をつけたい方は、セキュリティプロ・テンショクで正社員求人を確認できます。

自分のスキルがどの工程・単価帯に当たるかを把握しておくと、案件選びの軸が定まります。

チップス

90万円…!オイラでもそこまで行けるでしゅか?

ボス

数字に目を奪われるな。上流や設計を任される力がつけば、単価は後からついてくる。まずは役割で語れる実力を積め。

AWS認定セキュリティ資格でスキルを客観的に示す

スキルを第三者に証明する手段が、AWS認定セキュリティ資格です。
取得後に案件やキャリアへどうつなげるかまで含めて見ていきます。

AWS Certified Security 資格の概要(現行SCS-C03)

AWSセキュリティのスキルを客観的に示す代表的な手段が、AWS Certified Security – Specialtyです。
現行版はSCS-C03で、2025年12月2日に提供が始まり、旧SCS-C02から移行しました(出典:AWS認定 試験ガイド付録(SCS-C02とSCS-C03の比較))。
バージョンを書くときは、現行=SCS-C03を基準にします。

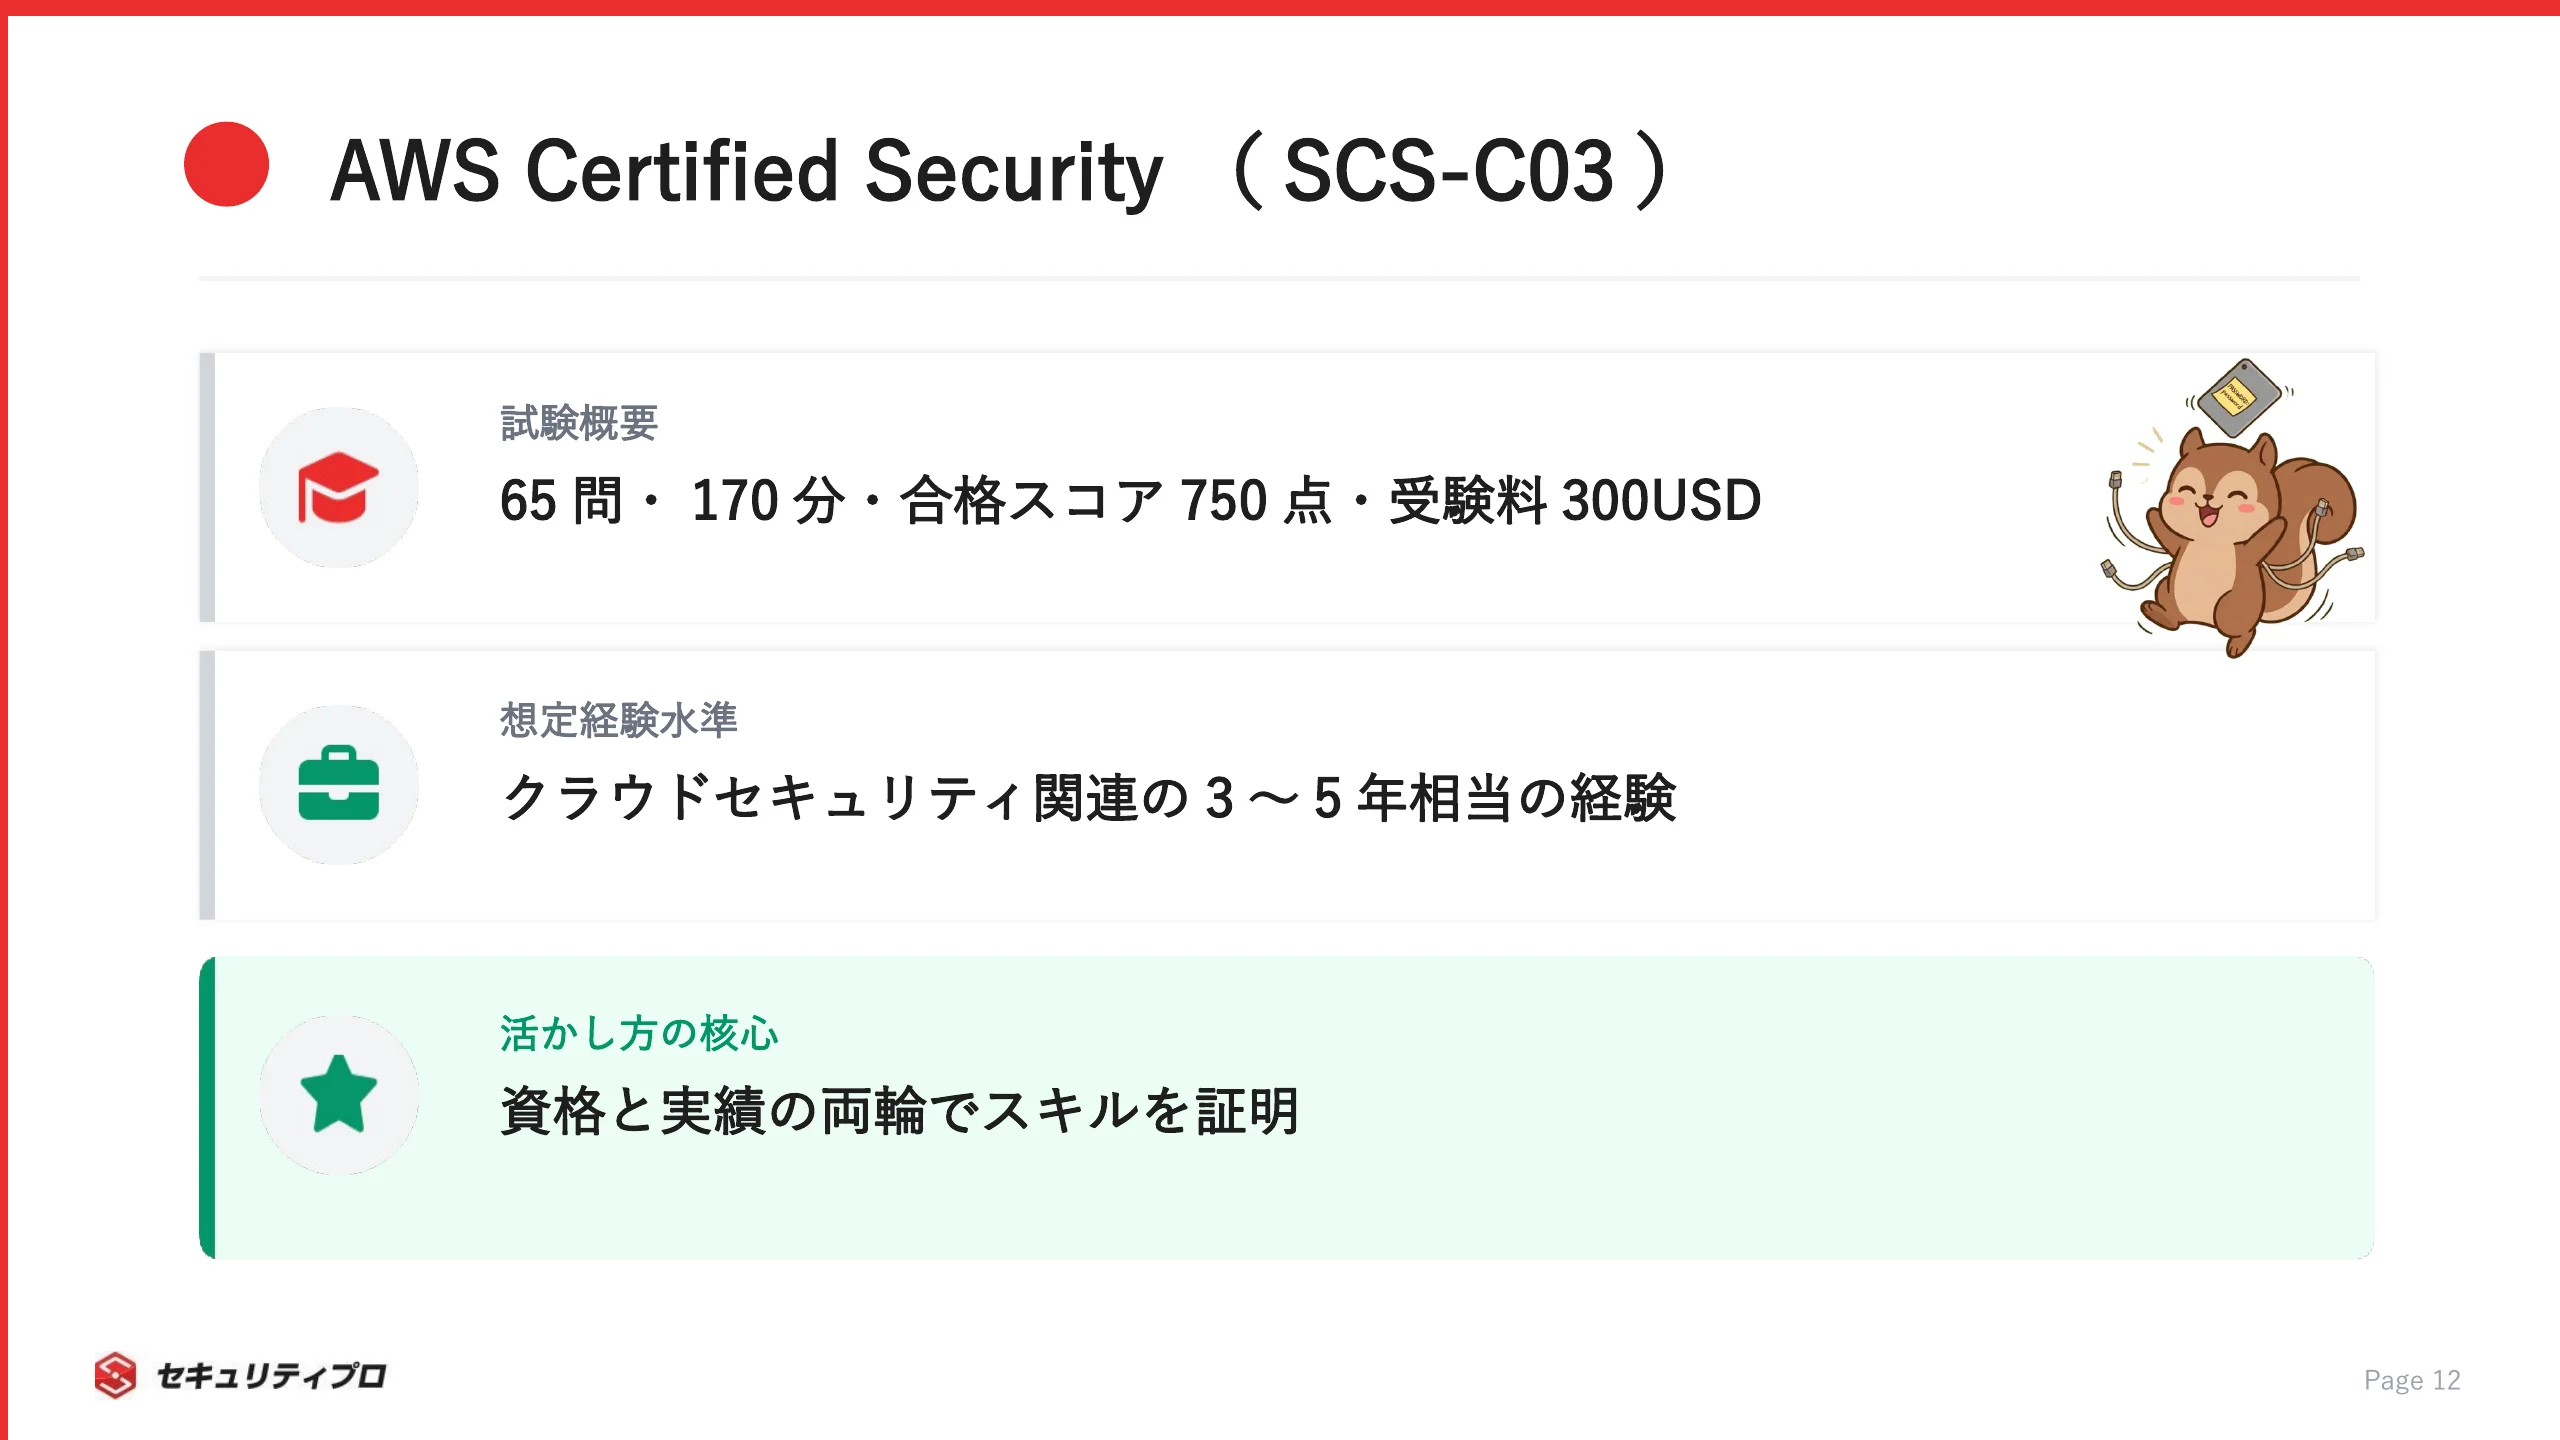
試験の概要は、以下のとおりです(出典:AWS Certified Security – Specialty 認定、AWS認定 試験ガイド(SCS-C03))。

  • 問題数:65問(択一・多肢選択など)
  • 試験時間:170分
  • 合格スコア:100〜1000点のスコアで最小合格スコアは750点(公式試験ガイド)
  • 受験料:300USD
  • 想定経験:クラウドソリューションのセキュリティ確保に関する3〜5年相当の経験(AWS公式試験ガイド)

SCS-C03では、生成AIアプリケーションの保護など、新しい領域が出題範囲に加わりました。
実務未経験でいきなり狙うより、AWS環境の運用経験を積みながら準備すると、知識が定着しやすくなります。
想定経験の水準からも、手を動かした経験と組み合わせて取りにいく資格だといえます。

資格を実務・案件にどうつなげるか

資格は取得がゴールではなく、案件やキャリアに接続してこそ価値が出ます。
評価されるのは「資格+実務経験」のセットで、どちらか一方だけでは弱くなりがちです。

資格を活かすうえで意識したいポイントは、次のとおりです。

  • 資格で基礎知識の網羅を示し、実案件で応用力を証明する
  • 学んだ領域(検出・データ保護など)を、実務の担当範囲と結びつける
  • 単価交渉やキャリア面談で、客観的なスキルの裏づけとして提示する

資格はスキルの「証明の1つ」であり、実績と両輪で効いてきます。
どちらも備わっていれば、案件の選択肢も交渉の余地も広がります。

チップス

資格を取れば案件もらえるでしゅか?

ボス

資格だけでは足りん。あれは実力の裏づけの1枚だ。実績と合わせて初めて、相手はお前を信用する。両方をそろえろ。


まとめ:AWSセキュリティサービスを役割で捉え次の一歩へ

AWSセキュリティは、サービスを丸暗記するものではありません。
押さえるべきポイントは、次の3点です。

  • 数より役割—5カテゴリで捉えるAWSセキュリティ
  • 利用者責任だからこそ、仕組みで自動防御
  • 資格と実績の両輪でスキルを証明

責任共有モデルで自分の守る範囲を確定し、役割ベースでサービスを使い分ける。
この視点が身につけば、AWSセキュリティは案件で通用する武器になります。

自分のスキルがどの案件・単価帯で評価されるかを知りたい方は、セキュリティプロ・フリーランスで公開案件を確認してみてください。
正社員としてクラウドセキュリティのスキルを活かしたい方は、セキュリティプロ・テンショクで求人を確認できます。
クラウドセキュリティの案件は単価やポジションの幅が大きく、自分がどのレンジに当てはまるかは、実際に見てみないと分かりません。

ボス

サービスの地図が頭に入れば、次は使い分けを実案件で試せ。動かした経験こそが、お前の値段を決めるんだ。

まずは無料登録で、非公開のクラウドセキュリティ案件や求人を見ながら、現在地を確かめるところから始めてみてください。

オススメ求人・フリーランス案件

  • 脆弱性診断

【脆弱性診断支援(製造業向け)】東京・大崎(原則オンサイト)/診断実施・リスク評価

月額単価
~700,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
その他
要スキル
セキュリティに関する基本的な知見
脆弱性診断の実務経験(1年以上)

案件詳細を見る

  • エンドポイントセキュリティ
  • ネットワークセキュリティ

【食品加工業向けCato・CrowdStrike導入PMO】秋葉原(常駐)/ネットワーク・セキュリティ

月額単価
~1,200,000円 / 月
稼働場所
東京都原則オンサイト
業務領域
設計, 構築, PMO, その他
要スキル
Catoの導入または運用経験
CrowdStrikeの導入経験
ネットワーク導入・更改における基本設計以降の経験

案件詳細を見る

  • セキュリティコンサルタント
  • 脆弱性診断

【SIer向けセキュリティサービスのプリセールス・デリバリ】東京都(フルリモート)/脆弱性管理・セキュリティサービス

月額単価
~1,200,000円 / 月
稼働場所
フルリモート東京
業務領域
設計, 構築, 運用・保守, その他
要スキル
提案・プリセールス経験(提案資料の作成、商談対応)
セキュリティ領域でのコンサルティング関連経験 ※製品導入のみの経験は対象外
セキュリティ関連の実務経験 ※特に製品導入後のセキュリティ運用経験

案件詳細を見る

  • 脆弱性診断

【脆弱性管理運用・業務改善支援】フルリモート/CVE・KEV分析・kintone自動化

月額単価
~1,300,000円 / 月
稼働場所
大阪府フルリモート
業務領域
運用・保守
要スキル
セキュリティ領域での実務経験、または脆弱性情報(CVE/KEV等)の理解・読解スキル
リスクベースでの優先度判断(CVE、CVSS、KEV、EPSS、SSVC等の活用)に関する知識・経験
事業部やベンダーなど関係各所との調整業務、窓口対応の実務経験

案件詳細を見る

  • ID管理・認証基盤
  • セキュリティコンサルタント

【情シスセキュリティ対応&IT資産運用】大手町(リモート併用)/M365・セキュリティ施策・自動化

月額単価
~800,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守
要スキル
Microsoft 365・Microsoft Entra ID・Microsoft Intuneの運用経験
社内IT資産(アカウント、端末等)の運用および問い合わせ対応経験
生成AIツール(Claude Code等)を活用した業務効率化経験

案件詳細を見る

  • エンドポイントセキュリティ

【Workspace ONEサポート担当】フルリモート/MDM運用・定例会対応

月額単価
~650,000円 / 月
稼働場所
東京都フルリモート
業務領域
運用・保守
要スキル
インフラ関連の基本的な技術知識
Workspace ONEの利用・運用経験
Intuneなど他社MDM製品の利用・運用経験

案件詳細を見る

  • セキュリティコンサルタント

【セキュリティガバナンス・コンサルティング】東京都(基本リモート)/ガバナンス策定・プリセールス・IT-BCP対応

月額単価
~1,200,000円 / 月
稼働場所
東京都基本リモート
業務領域
要件定義, PMO, その他
要スキル
セキュリティ規程策定・ガバナンス強化・現状アセスメント等のコンサルティング実務経験
ヒアリングから課題の抽出、改善案の整理・各種報告資料作成まで一貫して対応できること
PowerPoint・Excelを用いたクライアント向け高品質ドキュメント作成スキル

案件詳細を見る

  • 脆弱性診断

【セキュリティガバナンス・脆弱性調査】東京・八王子(リモート併用)/脆弱性対応・体制強化推進

月額単価
~1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守
要スキル
セキュリティの脆弱性調査・対応等の実務経験
自ら実務・作業・サポート対応ができる実行力
【尚可】

案件詳細を見る

  • セキュリティコンサルタント

【通信事業者向けセキュリティコンサル】飯田橋(リモート併用)/ゼロトラスト・ガバナンス

月額単価
~1,200,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, PMO, その他
要スキル
セキュリティコンサルティング経験
顧客折衝を伴うプリセールス経験またはPM経験
セキュリティアセスメント経験

案件詳細を見る

  • セキュリティコンサルタント

【AIエージェント・セキュリティ・ガバナンス検討支援】愛知県・名古屋(基本リモート)/要件定義・ガバナンス設計

月額単価
~1,200,000円 / 月
稼働場所
愛知県基本リモート
業務領域
要件定義, 設計, その他
要スキル
要件定義・顧客折衝経験
セキュリティまたはガバナンス検討経験
提案型でプロジェクトを推進できる能力

案件詳細を見る

  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…

求人詳細を見る

  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…

求人詳細を見る

  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
神奈川県
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験

求人詳細を見る

  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…

求人詳細を見る

  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
東京都
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…

求人詳細を見る

  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…

求人詳細を見る

  • 株式会社トレードワークス

情報セキュリティ推進担当|ISMS・Pマーク運用(450〜750万・東京)

想定年収
450~750万円
勤務地
東京都
雇用形態
正社員
要スキル
必須資格 以下いずれかのご経験をお持ちの方: ISMSの運用経験 情報セキュリティ管理の実務経験 監査対応の…

求人詳細を見る

  • 株式会社RevComm

コーポレートセキュリティの強化を主導する情シス【年収600〜1200万】

想定年収
600~1,200万円
勤務地
東京都
雇用形態
正社員
要スキル
必須要件 Windows・macOSの両環境で、MDMによる設定変更・運用、およびEDRを用いた調査を自力で…

求人詳細を見る

  • 株式会社ディーバ

【DevSecOps推進】プロダクトセキュリティスペシャリスト|年収800~1300万円

想定年収
800~1,300万円
勤務地
東京都
雇用形態
正社員
要スキル
必須経験・スキル クラウド環境(AWS等)におけるセキュリティ設計・構築経験(目安3年以上) セキュリティ視…

求人詳細を見る

  • PayPayカード株式会社

PayPayカード情報セキュリティリーダー候補

想定年収
応相談
勤務地
東京都
雇用形態
正社員
要スキル
必要な経験・スキル システム開発またはインフラ構築の経験(目安:3年以上) プロダクト開発の現場理解があり、…

求人詳細を見る

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次