AWSって契約したら、セキュリティは全部おまかせなんじゃないんでしゅか…?
サービスが多すぎて、どれを使えばいいのか分からないでしゅ…。
「AWSを使えばインフラは安全なはず」
「でも設定ミスで情報漏えいって話をよく聞くし、自分の現場も大丈夫かな…」
「セキュリティサービスが多すぎて、どこから手をつければいいのか分からない」
こういう疑問を抱えたままAWSを触り始めるエンジニアは、けっこう多いです。
先に結論を言うと、AWSのセキュリティは「AWSに任せる範囲」と「自分で守る範囲」を切り分けるところ、つまり責任共有モデルの理解が出発点になります。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
この記事でわかることは、以下の通りです。
- 責任共有モデルにおけるAWSとユーザーの境界線
- 用途別に整理したAWSの主要セキュリティサービス10種類の役割
- 情報漏えいを招く設定ミスと、明日から使えるチェックリスト
- クラウドセキュリティ人材の単価相場と案件参画までのルート
読み終える頃には、AWSセキュリティの全体像と、そのスキルがどう市場価値につながるかが見えてきます。
安心しろ。
AWSは「箱」を守るが、中身を守るのはお前の仕事だ。
その線引きさえ腹落ちすれば、あとは順番に潰していくだけだ。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
AWSのセキュリティは責任共有モデルの理解から始まる
AWSセキュリティの土台は責任共有モデルです。
どこまでがAWSの責任で、どこからが自分の責任か。
まずここを押さえます。
AWSが守る範囲とユーザーが守る範囲の境界

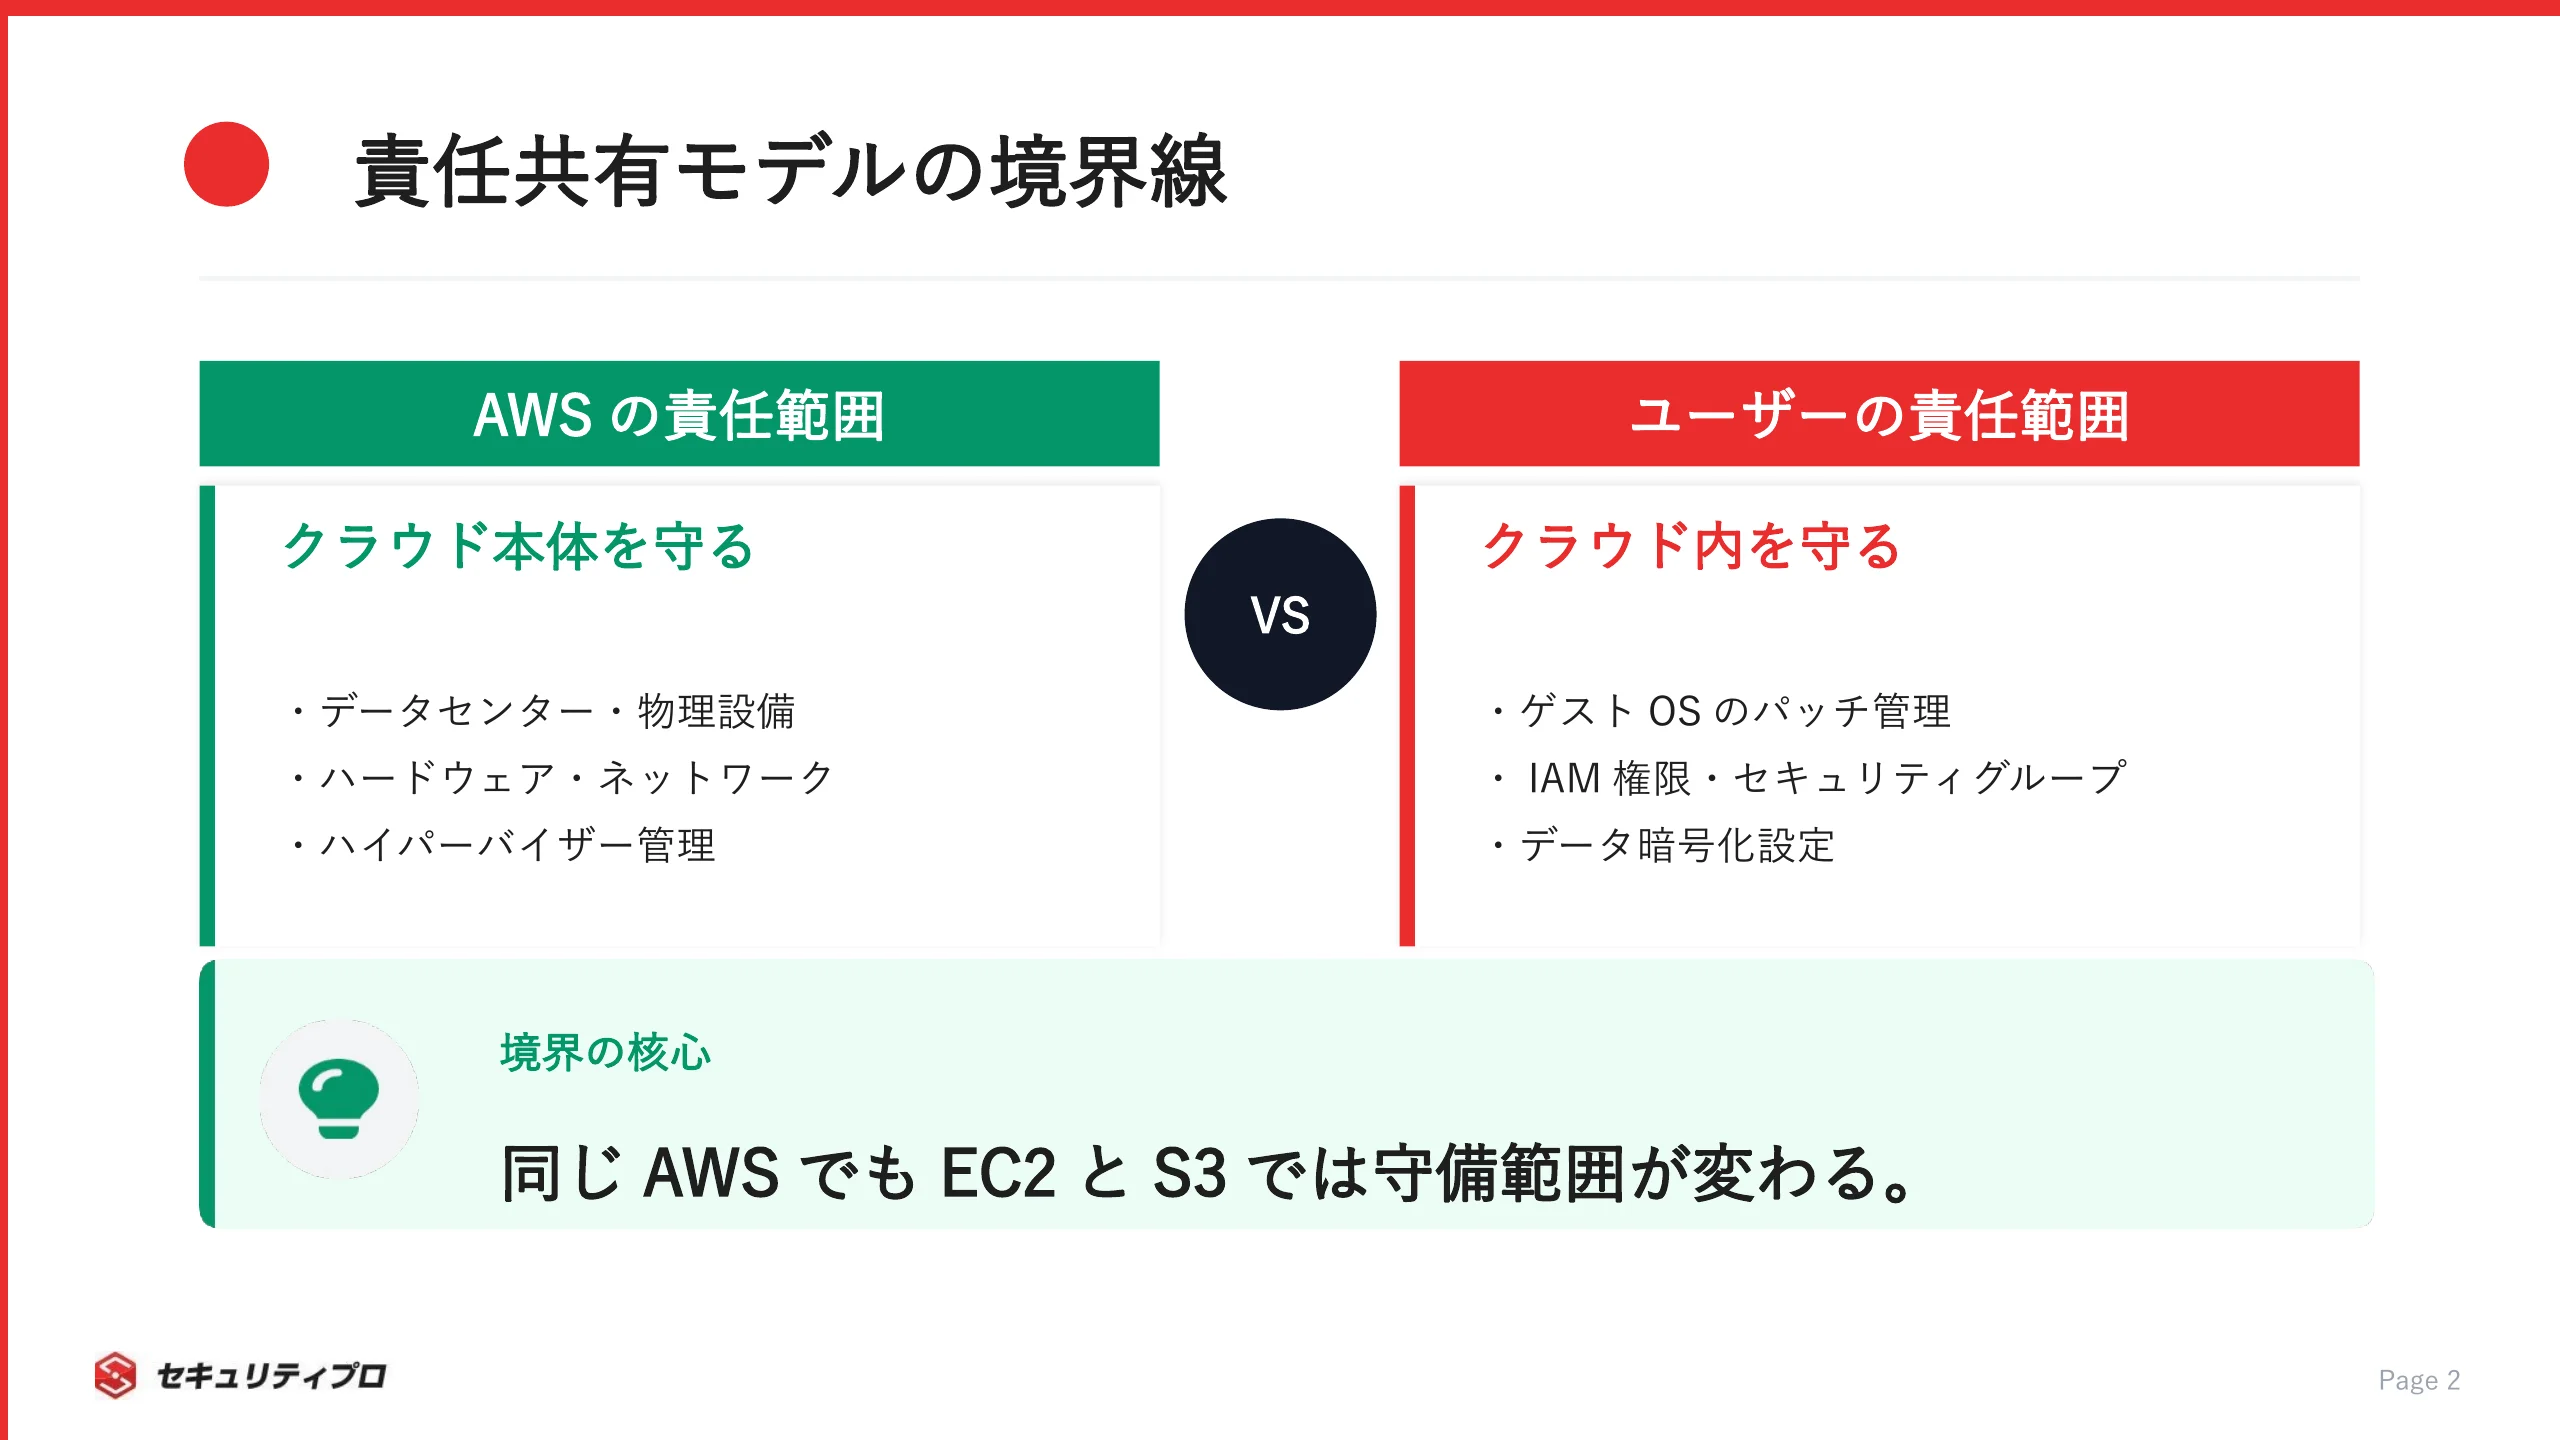
責任共有モデルでは、AWSが「クラウド”本体”のセキュリティ」を担い、ユーザーが「クラウド”内”のセキュリティ」を担います。
AWS公式は、データセンターの物理設備・ハードウェア・ネットワーク・ハイパーバイザーを自社の責任範囲としています。
一方でユーザーは、ゲストOSの管理やパッチ適用、データの暗号化、IAMによる権限設定、セキュリティグループの構成に責任を負います(AWS公式・責任共有モデル)。
気をつけたいのは、使うサービスによって守備範囲が動くところです。
- EC2などのIaaSは、OS・ミドルウェア・アプリのパッチまでユーザー責任
- S3やLambdaなどの抽象化サービスは、OS管理をAWSが担いデータと権限設定がユーザー責任
- パッチ管理は、基盤側をAWS、ゲストOS・アプリ側をユーザーが担う共有制御
同じAWSでも、EC2とS3では自分の宿題が変わるということです。
この境界を図で頭に描けるかどうか。
そこが設計の第一歩になります。
「クラウドを使う」じゃなくて「クラウドの中を守る」がオイラの仕事なんでしゅね…!
そういうことだ。
使う側の設定次第で、同じAWSが安全にも穴だらけにもなる。
まずはどっちの責任範囲かを見分ける癖をつけろ。
責任共有モデルを誤解すると起きる典型的な事故
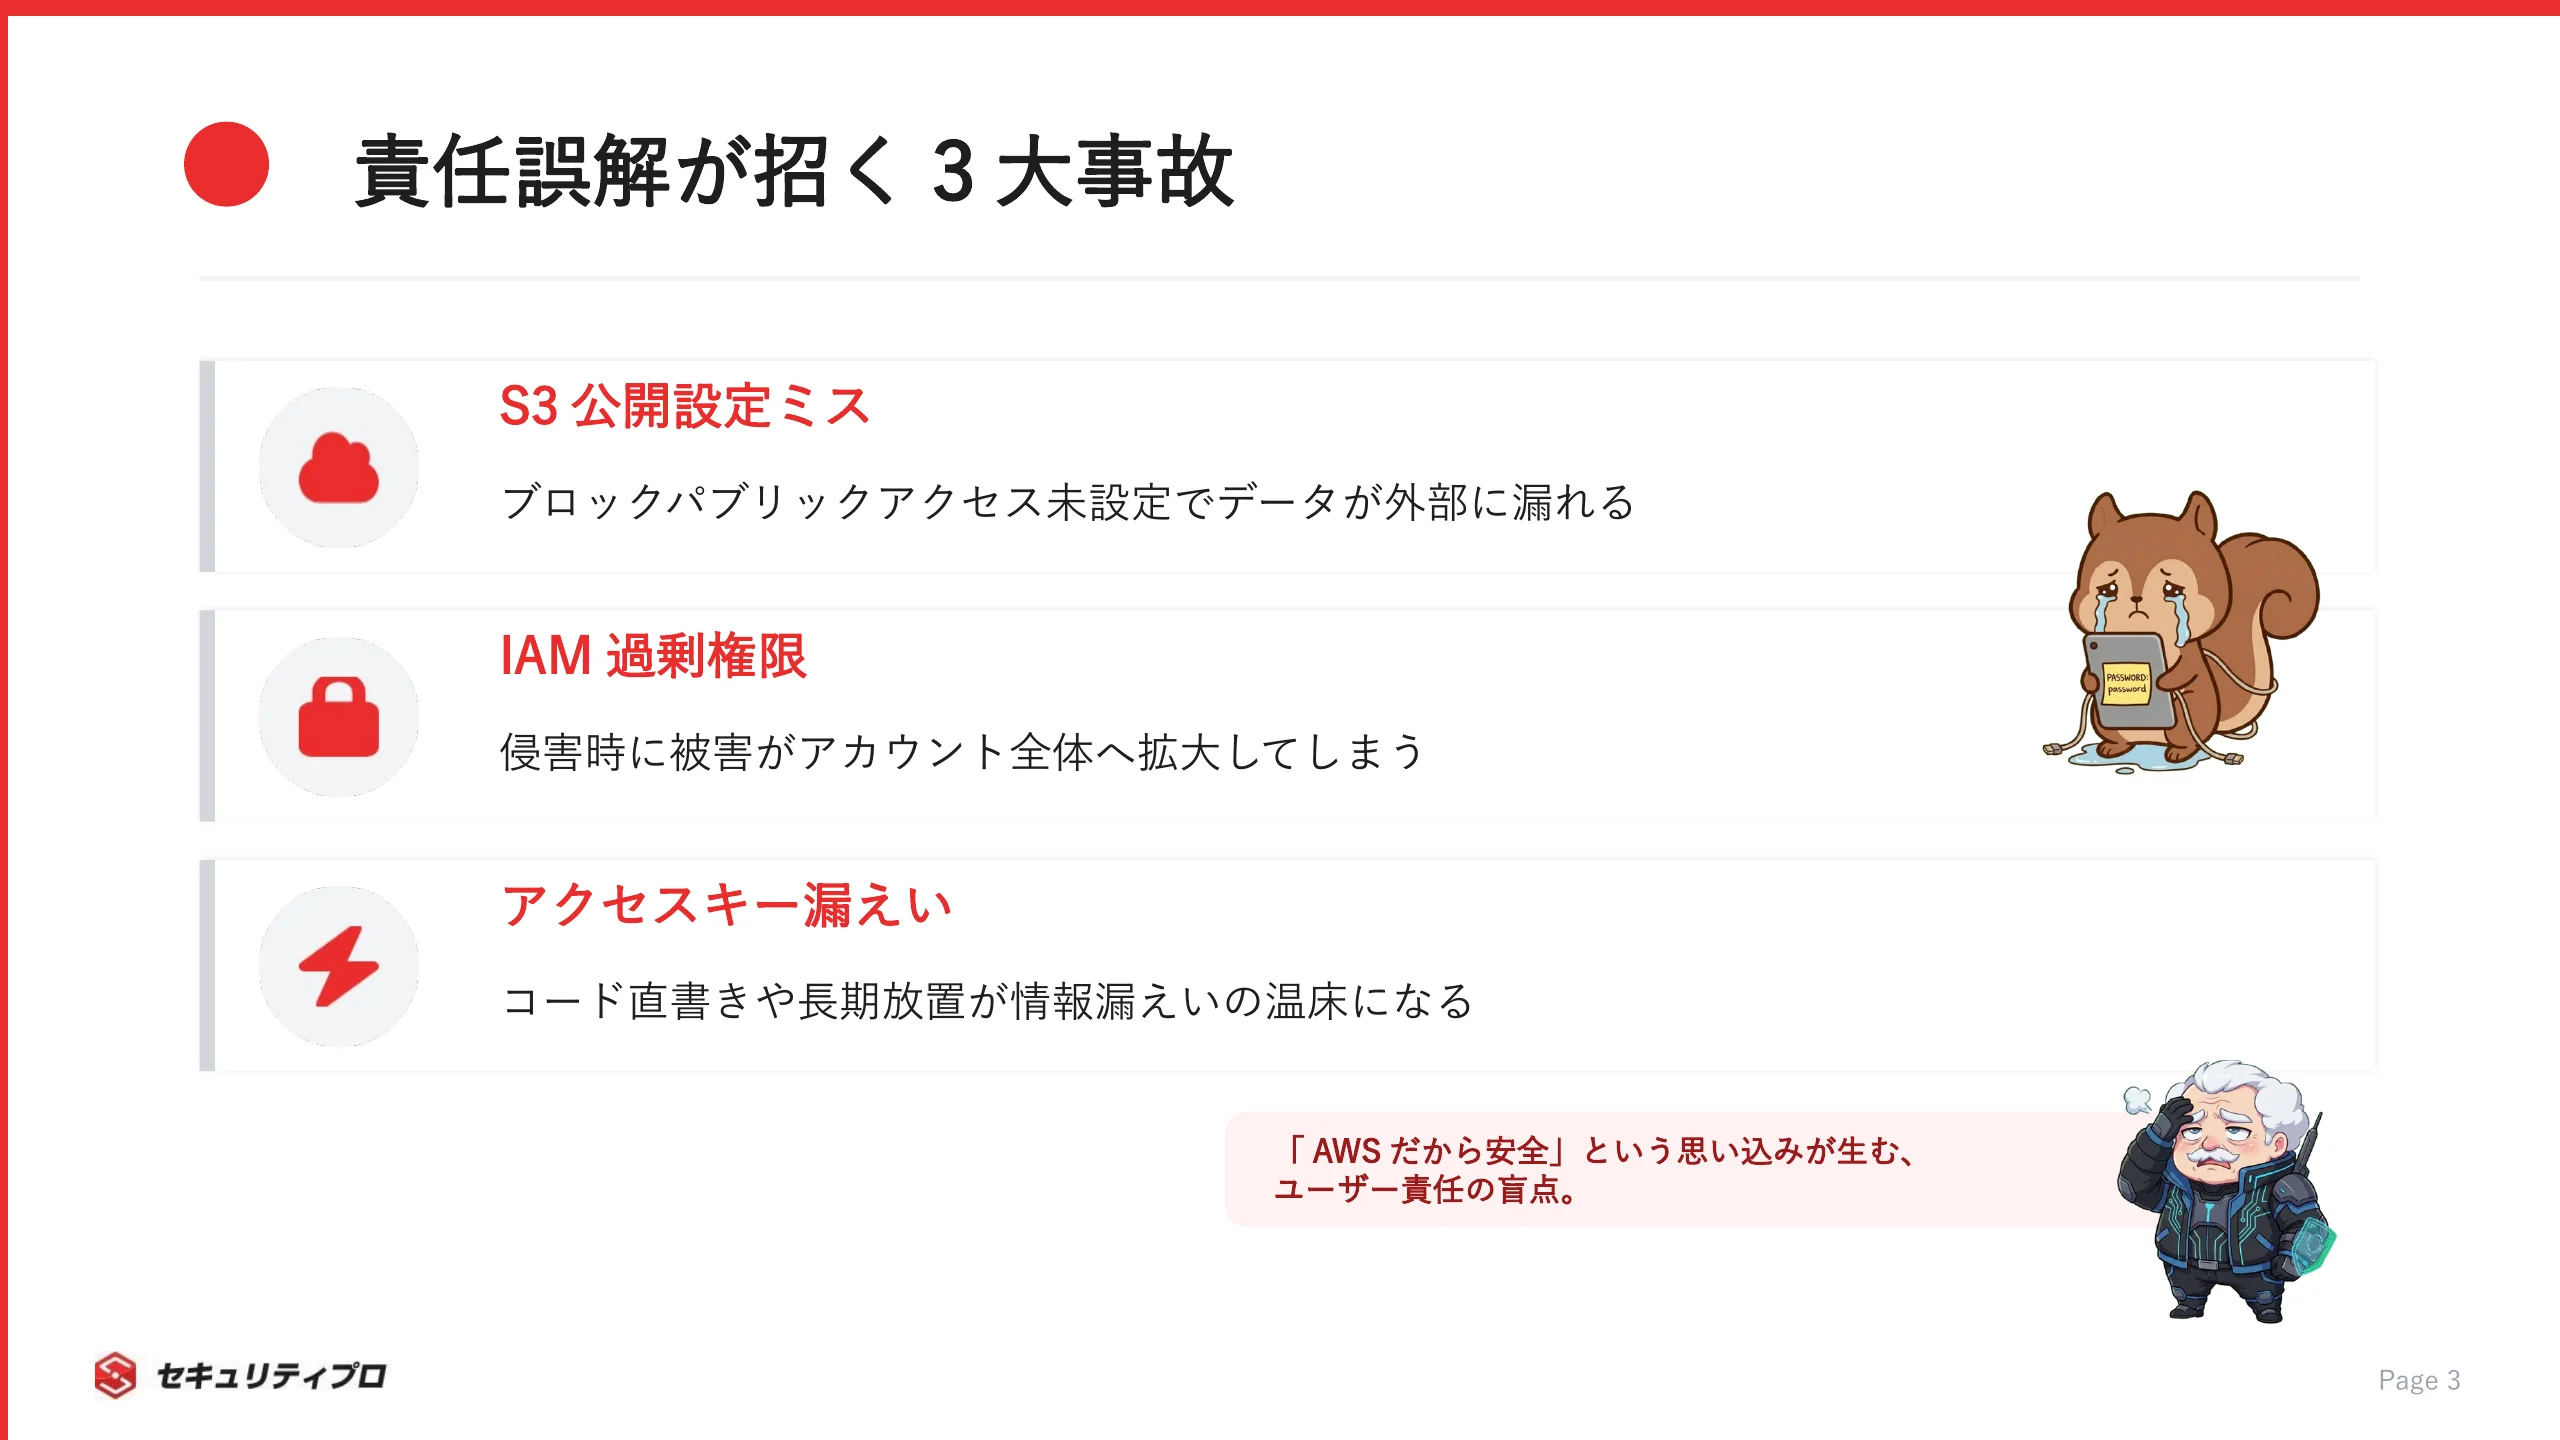
「AWSだから安全」という思い込みは、ユーザー責任の領域を無防備にします。
事故の大半は、AWS基盤の障害ではなく、ユーザー側の設定・運用から起きています。
たとえばストレージの公開設定やアクセス権限は、完全にユーザーの管理下にあります。
ここを誤ると、AWSがどれだけ堅牢でも情報は外に出てしまいます。
よくある失敗は、次の3つです。
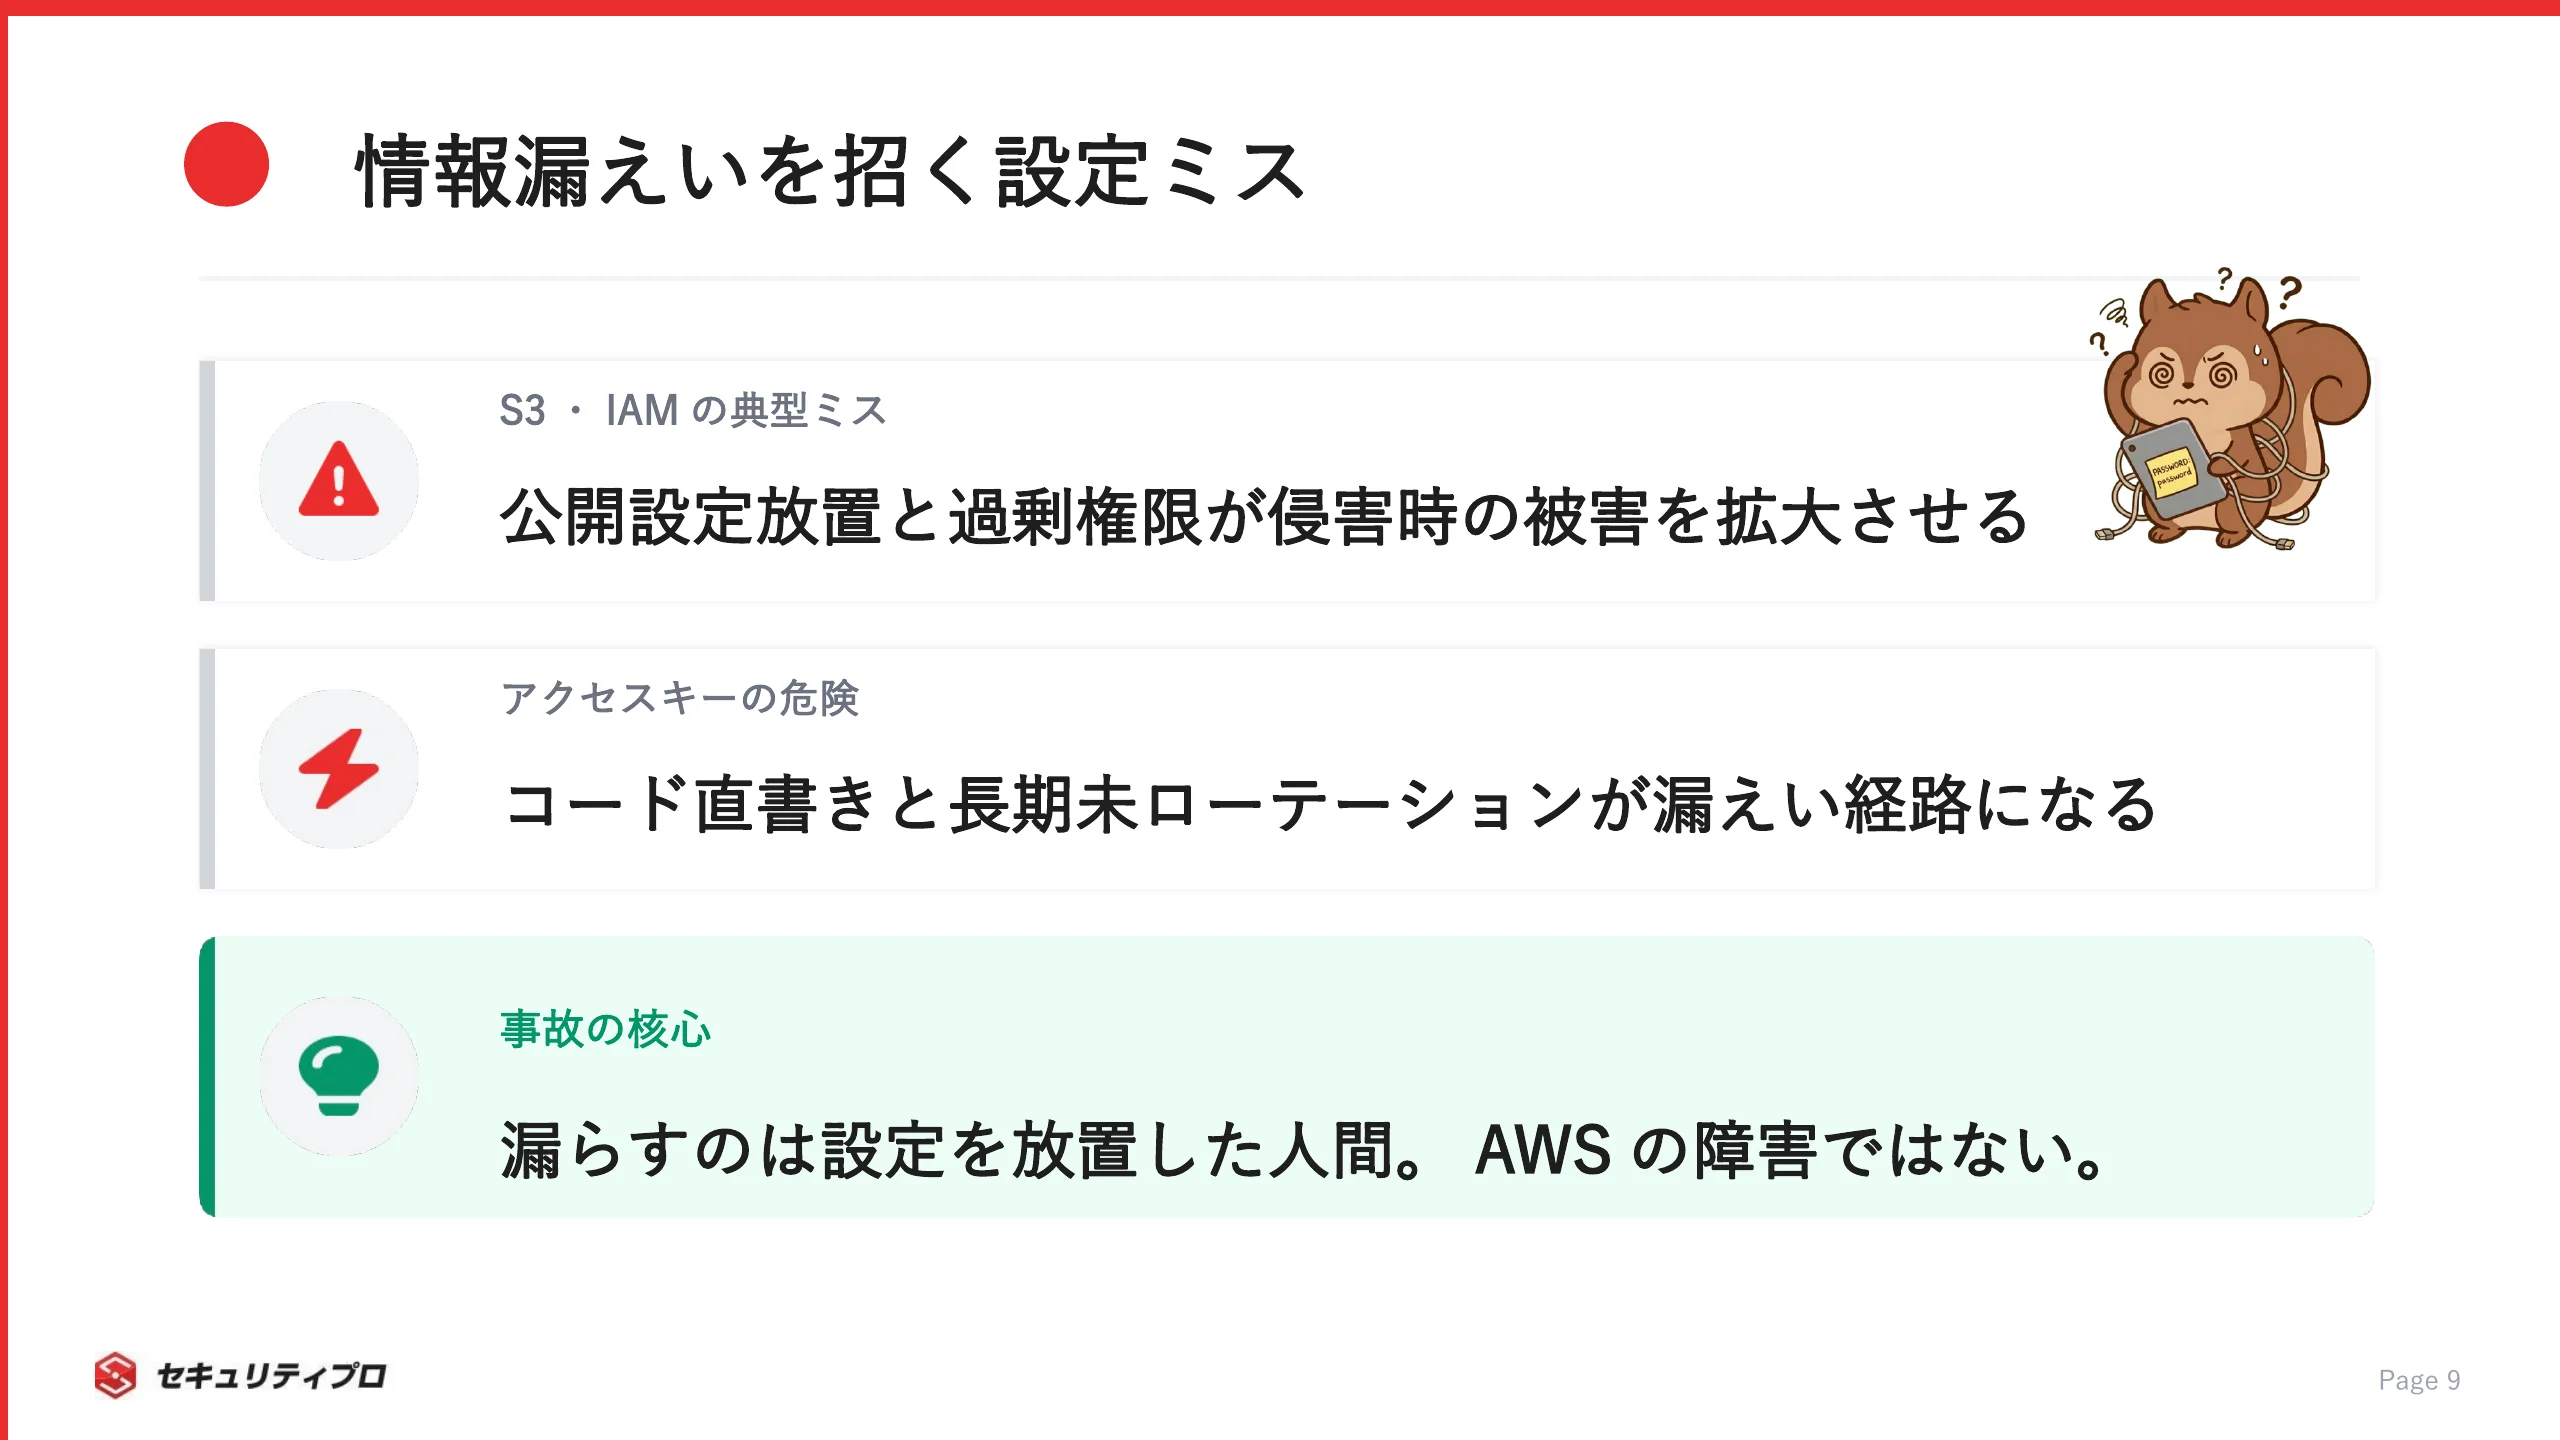
- S3バケットの公開設定ミスによるデータの意図しない外部露出
- IAMの過剰権限付与による、侵害時の被害拡大
- アクセスキーのソースコード直書きや長期放置による漏えい
IPAも、クラウドサービスの設定不備に起因するインシデントへ繰り返し注意を呼びかけています(IPA・クラウドサービスの安全な利用に向けて)。
「導入した」ことと「安全である」ことは、別物です。
自分の担当範囲の重さは、まずここで実感しておきたいところです。
いいか、AWSの障害でデータが漏れるケースは稀だ。
漏らすのは、たいてい設定を放置した”人間”のほうだな。
用途別に押さえるAWSの主要セキュリティサービス
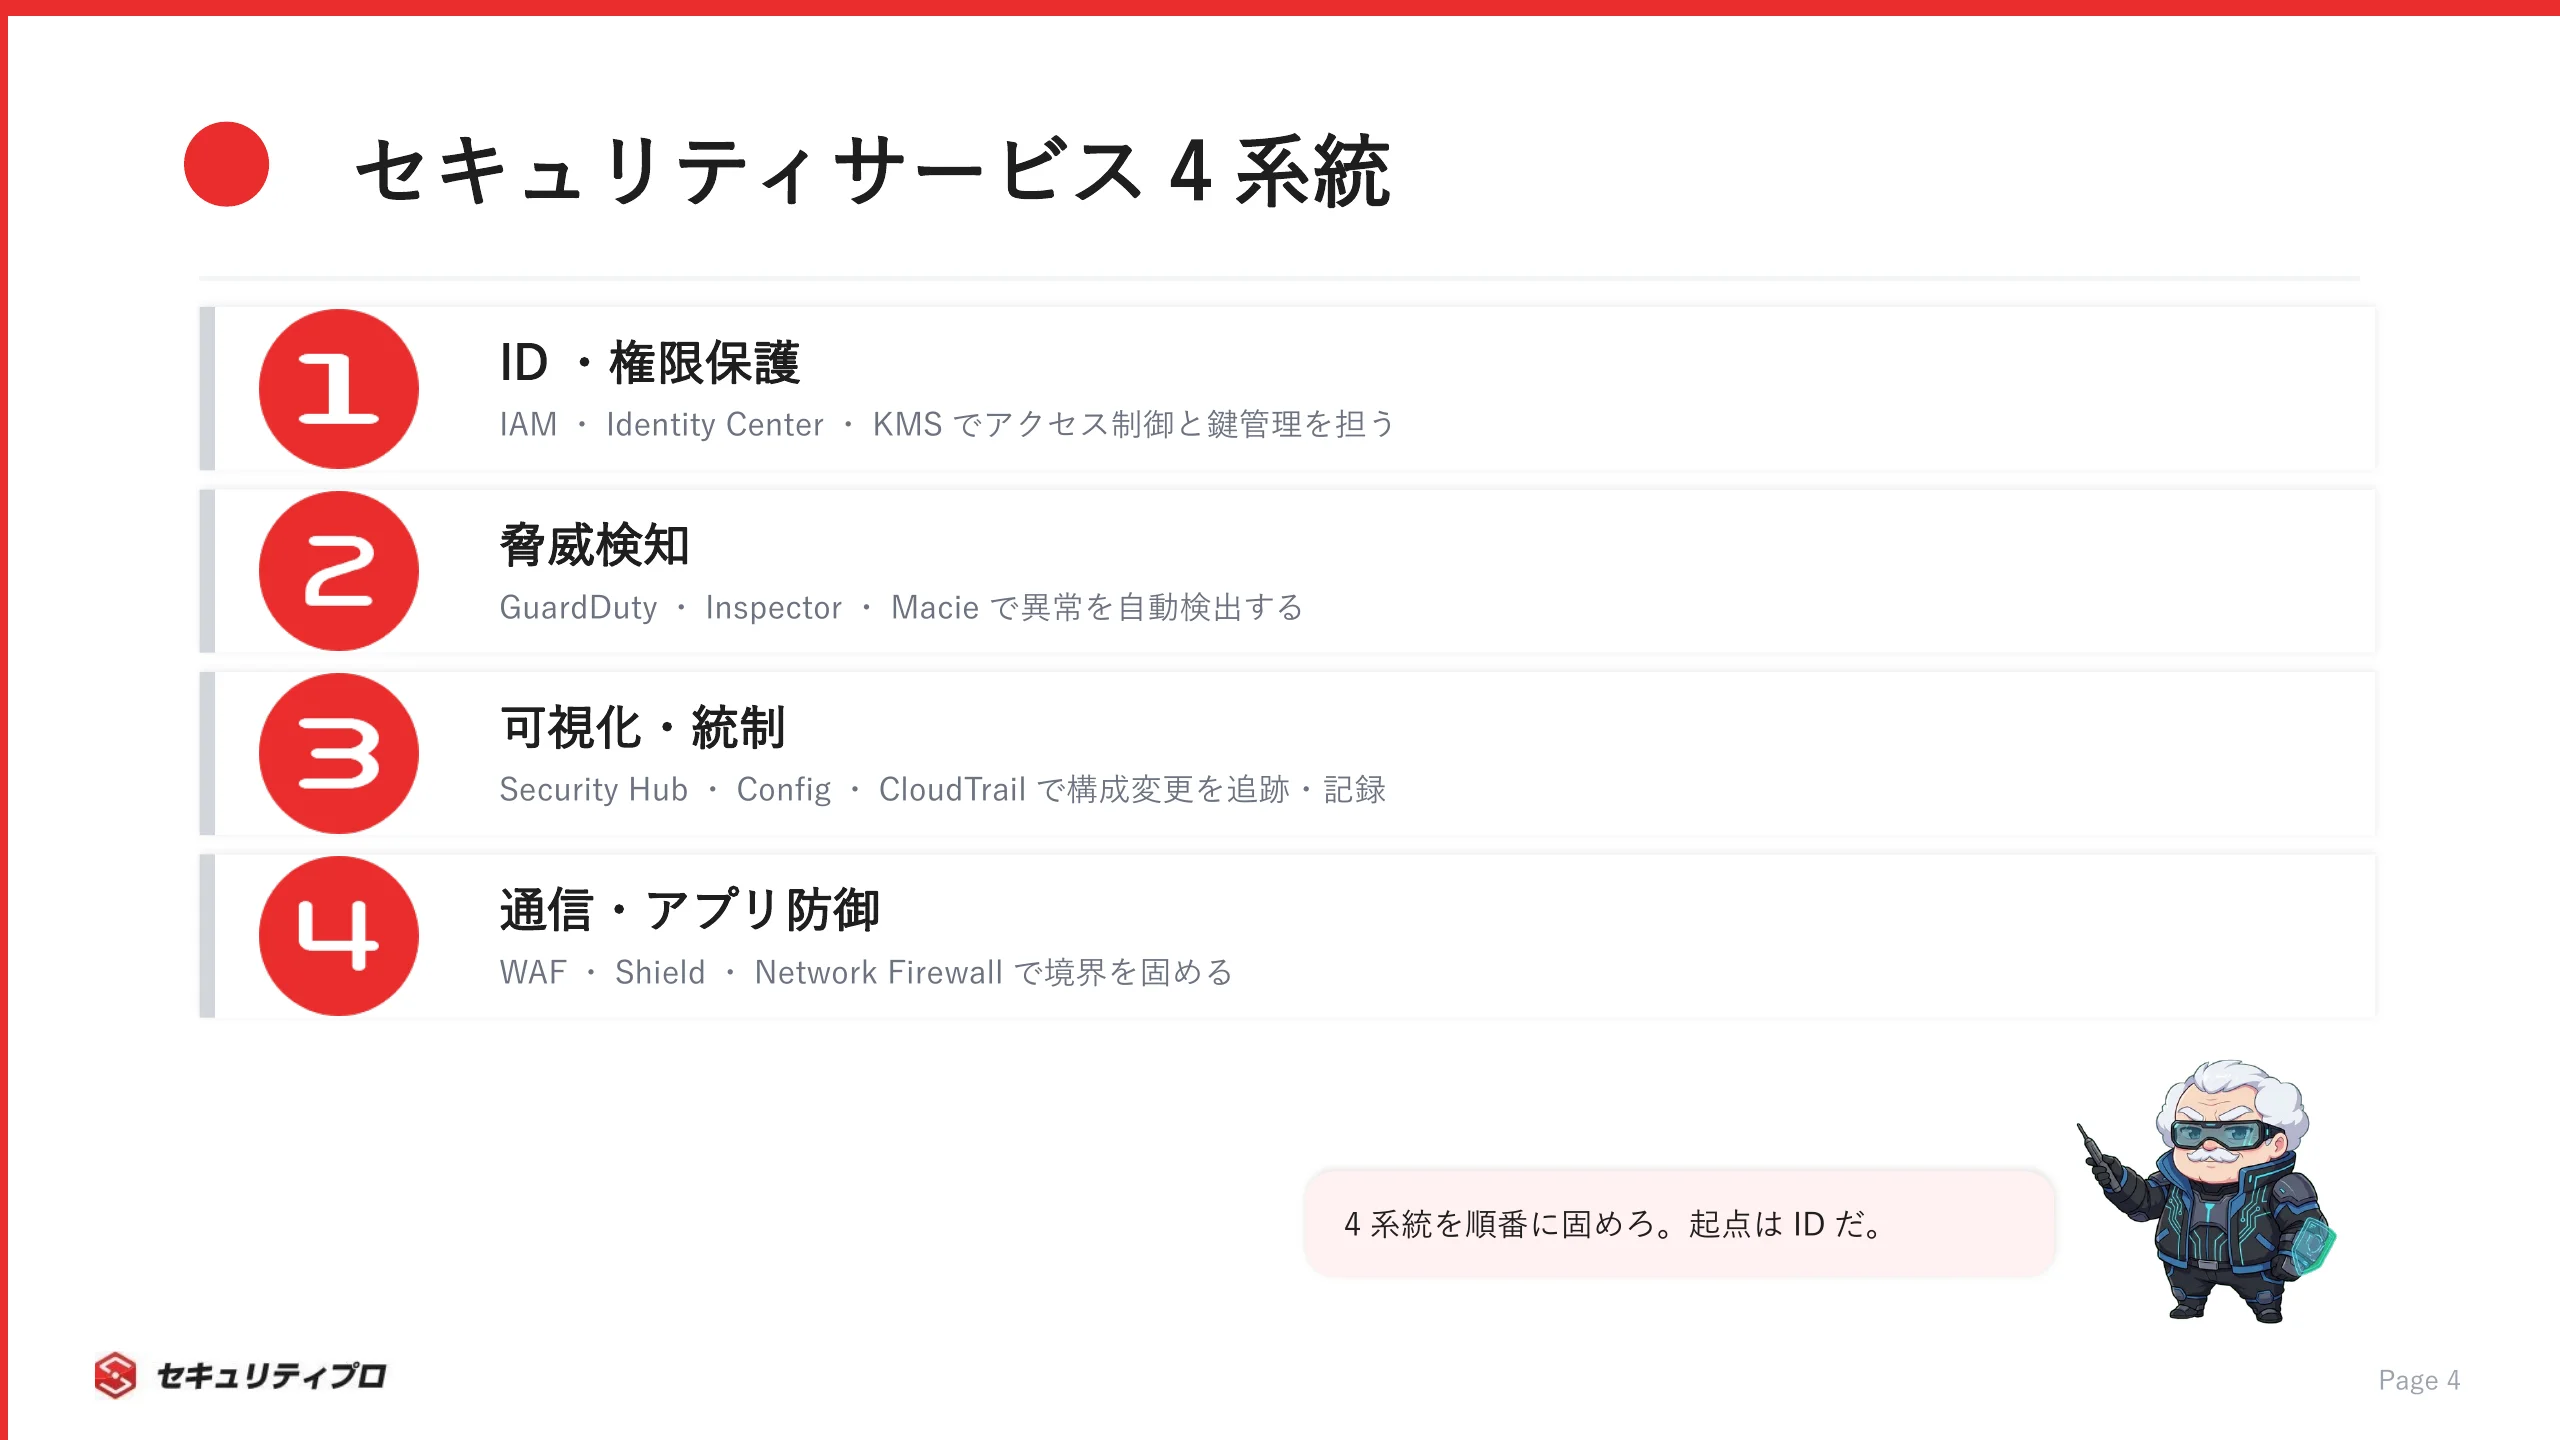
AWSのセキュリティサービスは、守る対象ごとにIDの保護・脅威検知・可視化・通信防御の4系統で整理すると、役割が見えてきます。
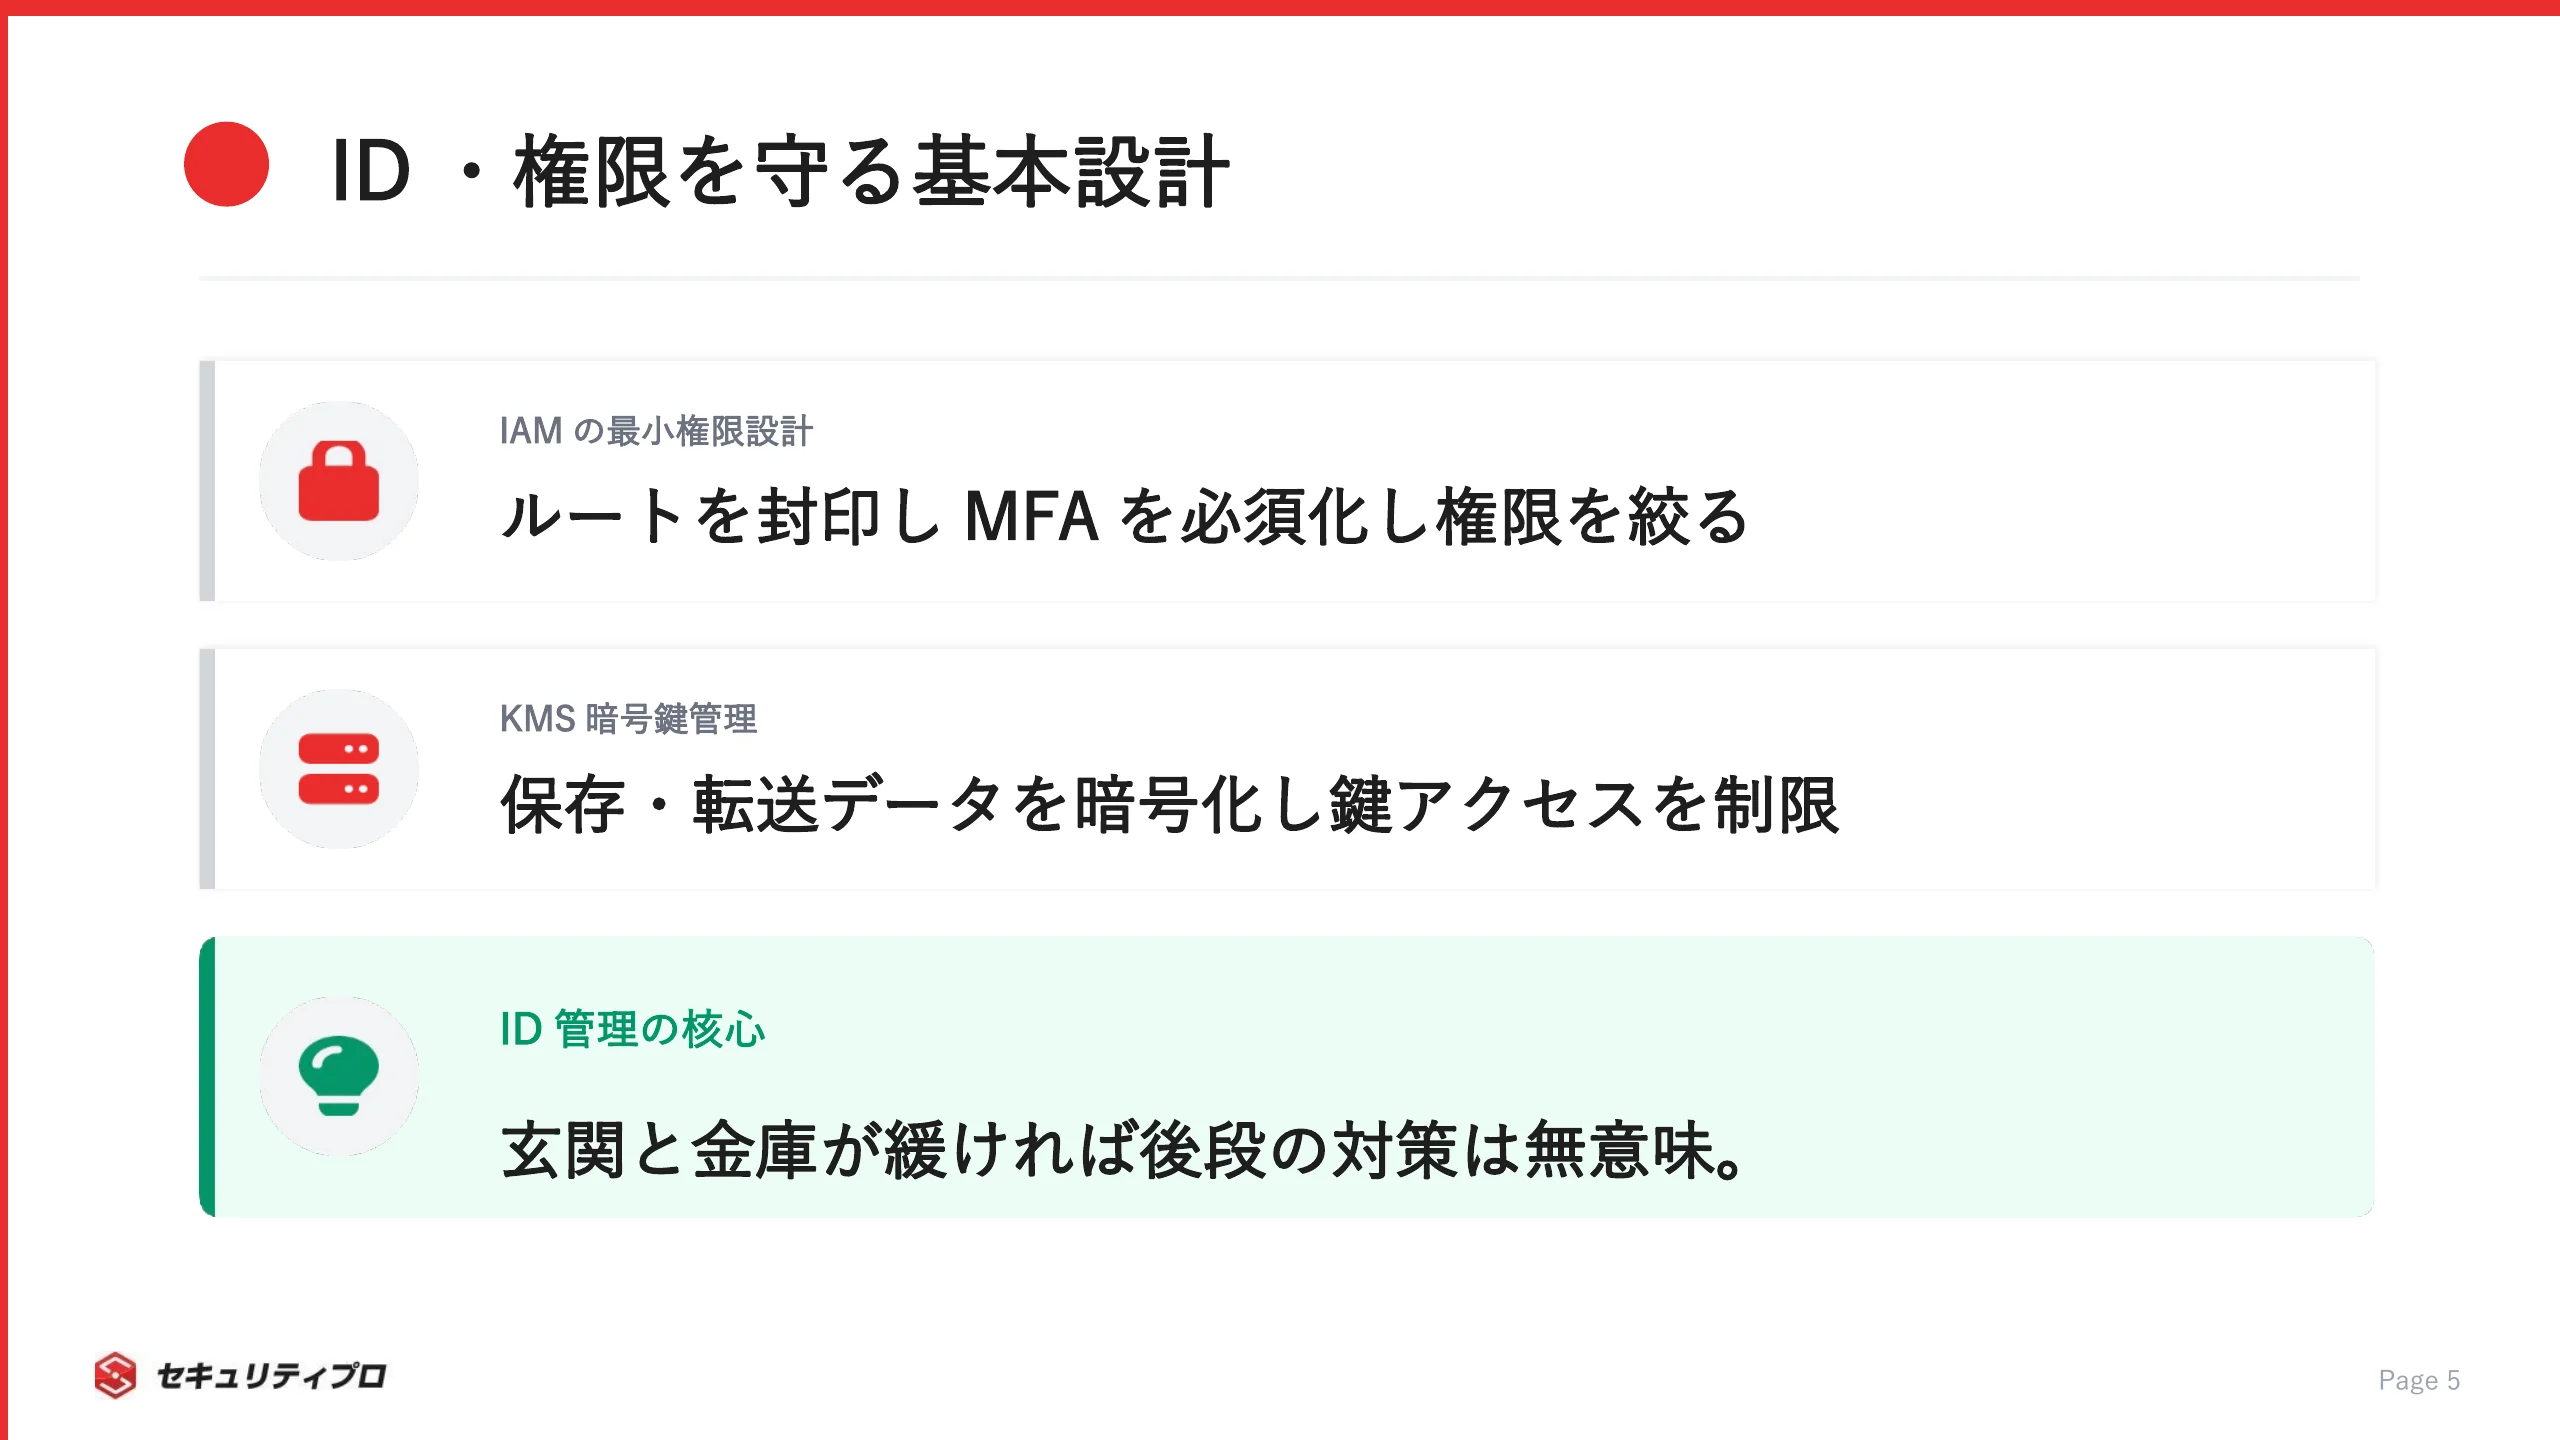
IDと権限を守る:IAM・IAM Identity Center・KMS
セキュリティの起点は「誰が・何に・どこまでアクセスできるか」を決める部分です。
IAM(Identity and Access Management)は、認証と認可を司る最重要の土台になります。
IAMポリシーの設計を誤れば、後段のどんな対策も土台から崩れます。
だからこそ最小権限の原則を徹底し、必要な操作だけを許可する設計が求められます。
最低限押さえたい基本は、この4点です。
- ルートアカウントは日常運用で使わず、MFA(多要素認証)で厳重に保護
- 利用者にはIAMユーザーやロールを分離し、権限は必要最小限に絞る
- IAM Identity Centerで複数アカウントのアクセスを一元管理
- KMS(Key Management Service)で暗号鍵を管理し、保存・転送時のデータを暗号化
認証・認可・鍵管理は、いわばシステムの玄関と金庫です。
ここが緩いと、他をいくら固めても侵入者に鍵を渡すのと同じです。
脅威を検知する:GuardDuty・Inspector・Macie
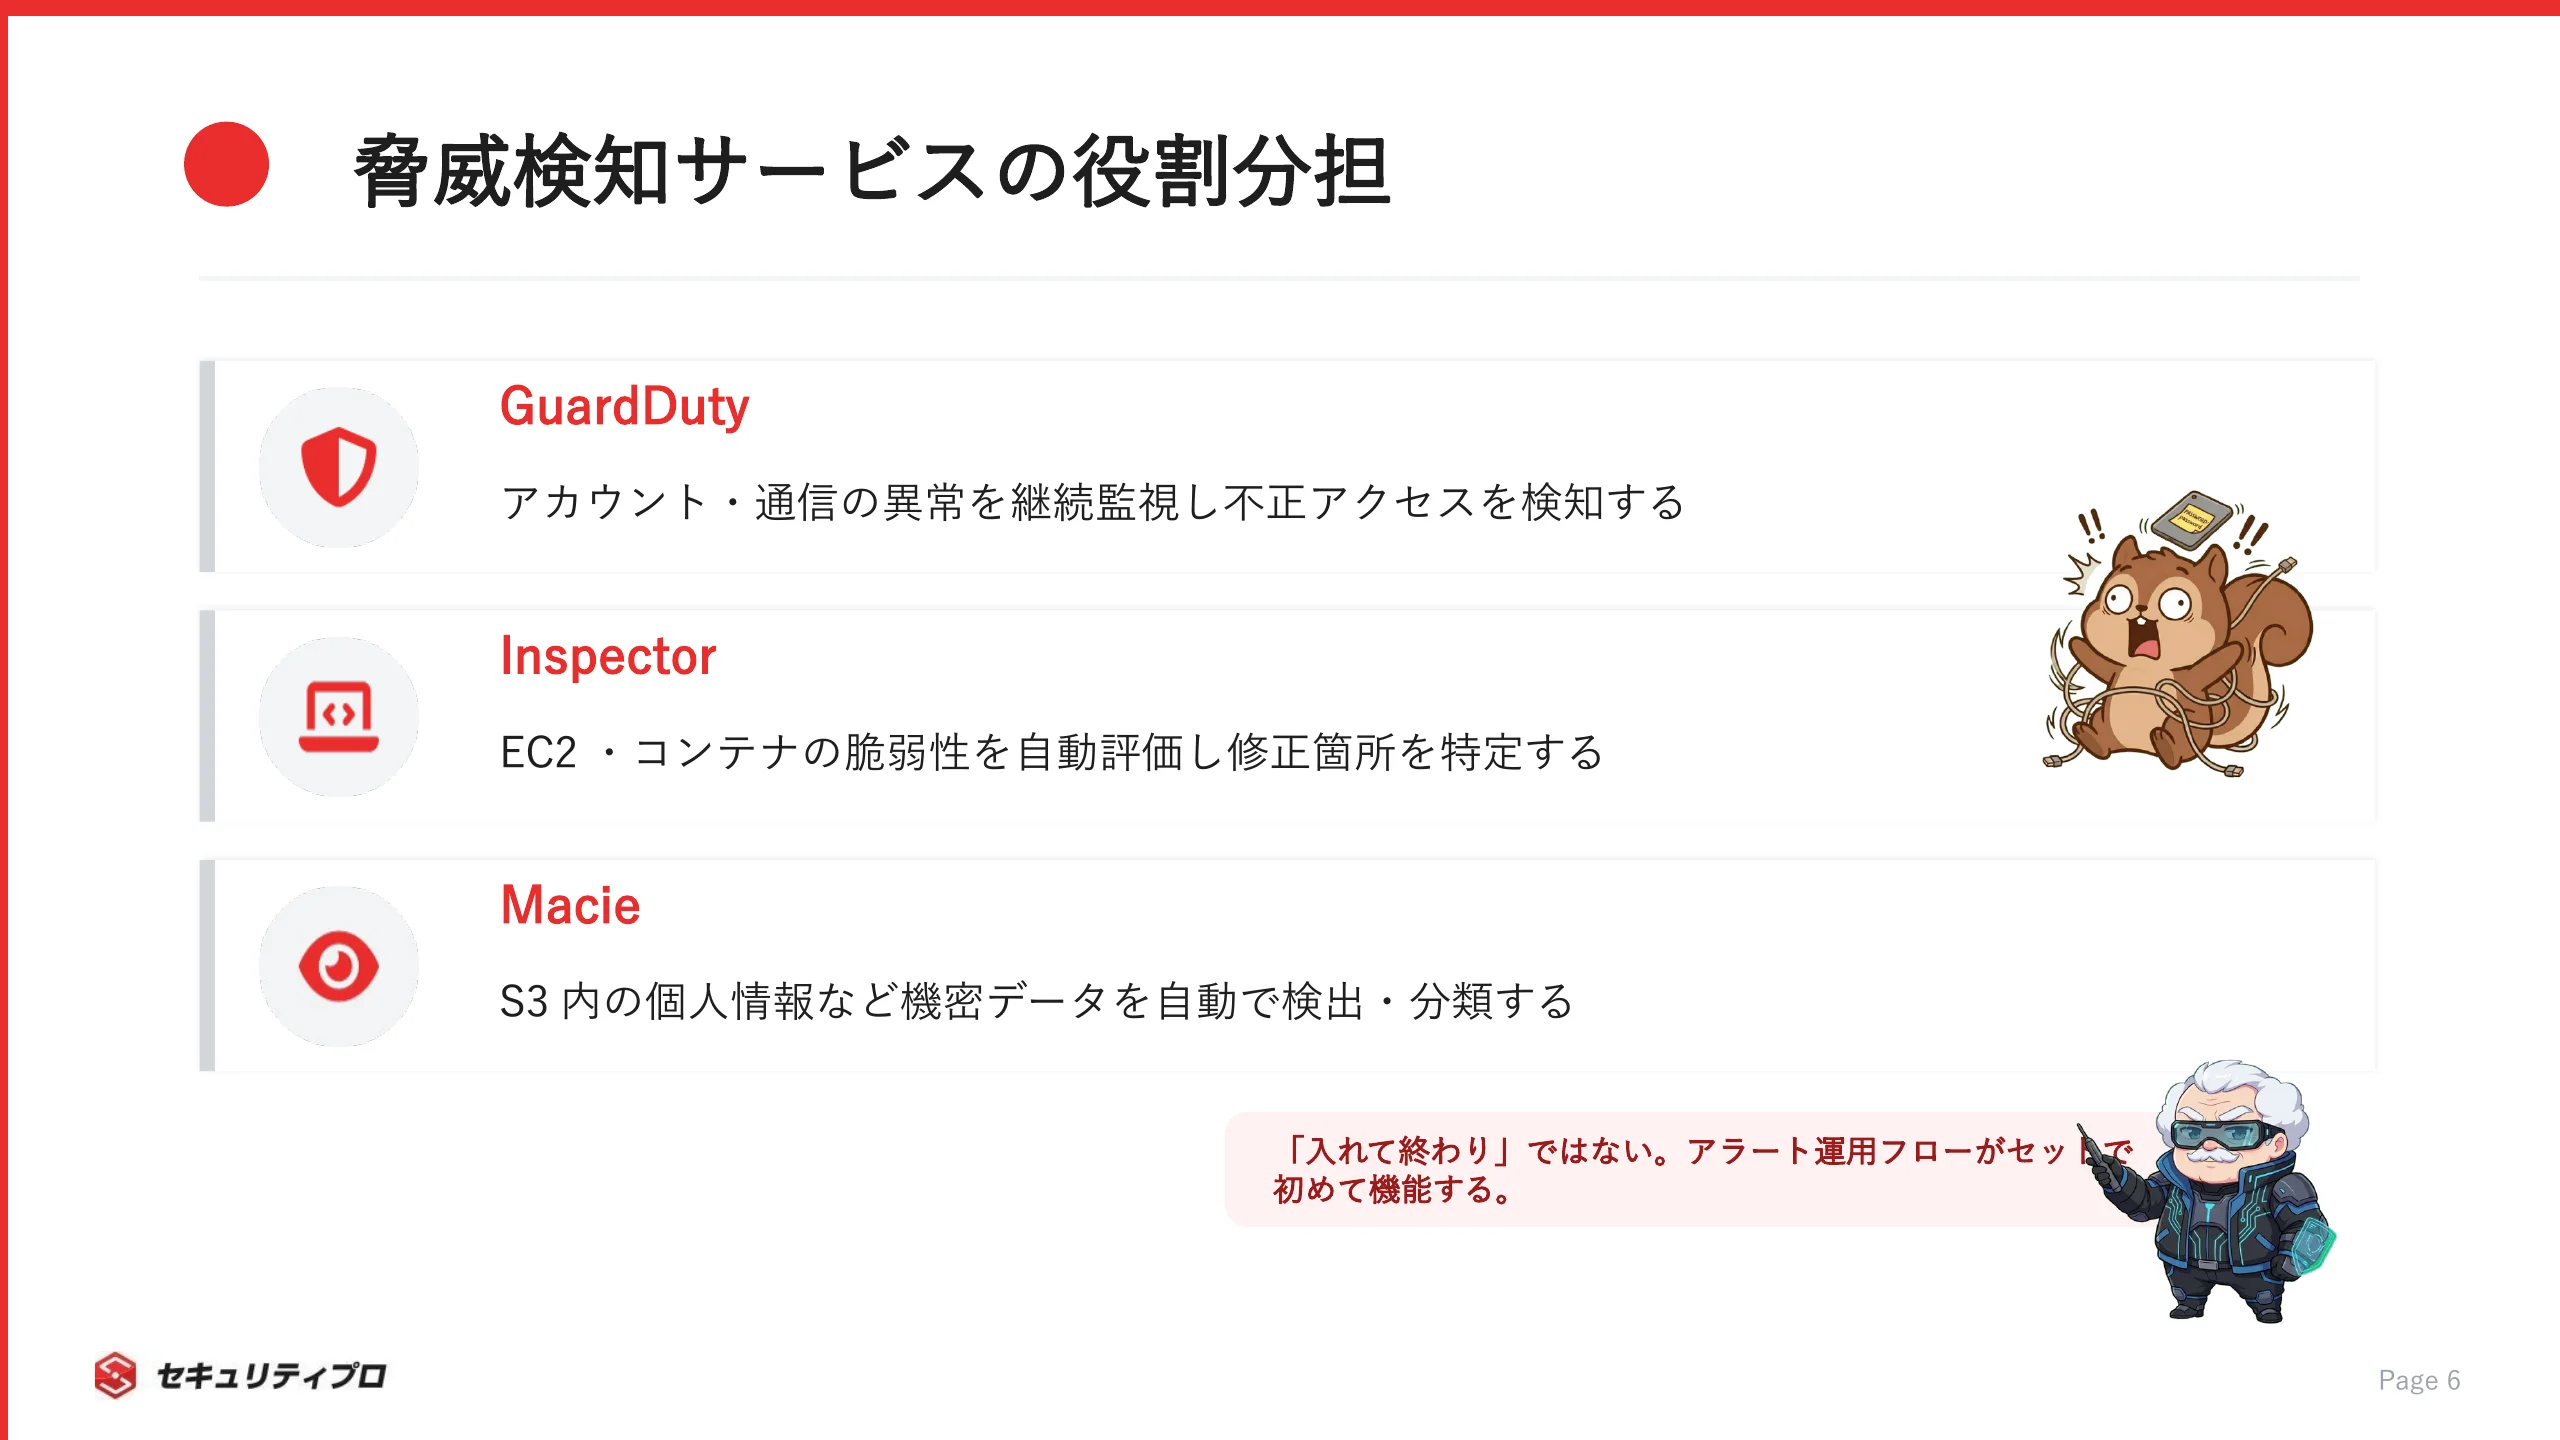
防御をすり抜けた異常に「気づく」仕組みが検知サービスです。
守る対象ごとに、3つのサービスが役割分担しています。
守備対象ごとの違いを、表で整理します。
| サービス名 | 守備対象 | 主な機能 |
|---|
| GuardDuty | アカウント・通信 | 不正アクセスや通信の異常を継続監視する脅威検知 |
| Inspector | EC2・コンテナ | 脆弱性を自動評価する脆弱性検出 |
| Macie | S3内のデータ | 個人情報など機密データを自動で検出 |
ここで見落としがちなのが、検知は「入れて終わり」ではないという点です。
GuardDutyが脅威を見つけても、アラートを誰も見ていなければ意味がありません。
検知サービスの本体は、上がったアラートに人が対応する運用フローの整備にあります。
通知の宛先、対応の優先度、エスカレーションの経路まで決めて、はじめて検知が機能します。
ツールの導入と運用の設計は、セットで考える必要があります。
監視カメラを付けても、モニターを誰も見てなきゃ意味ないってことでしゅね…!
全体を可視化・統制する:Security Hub・Config・CloudTrail
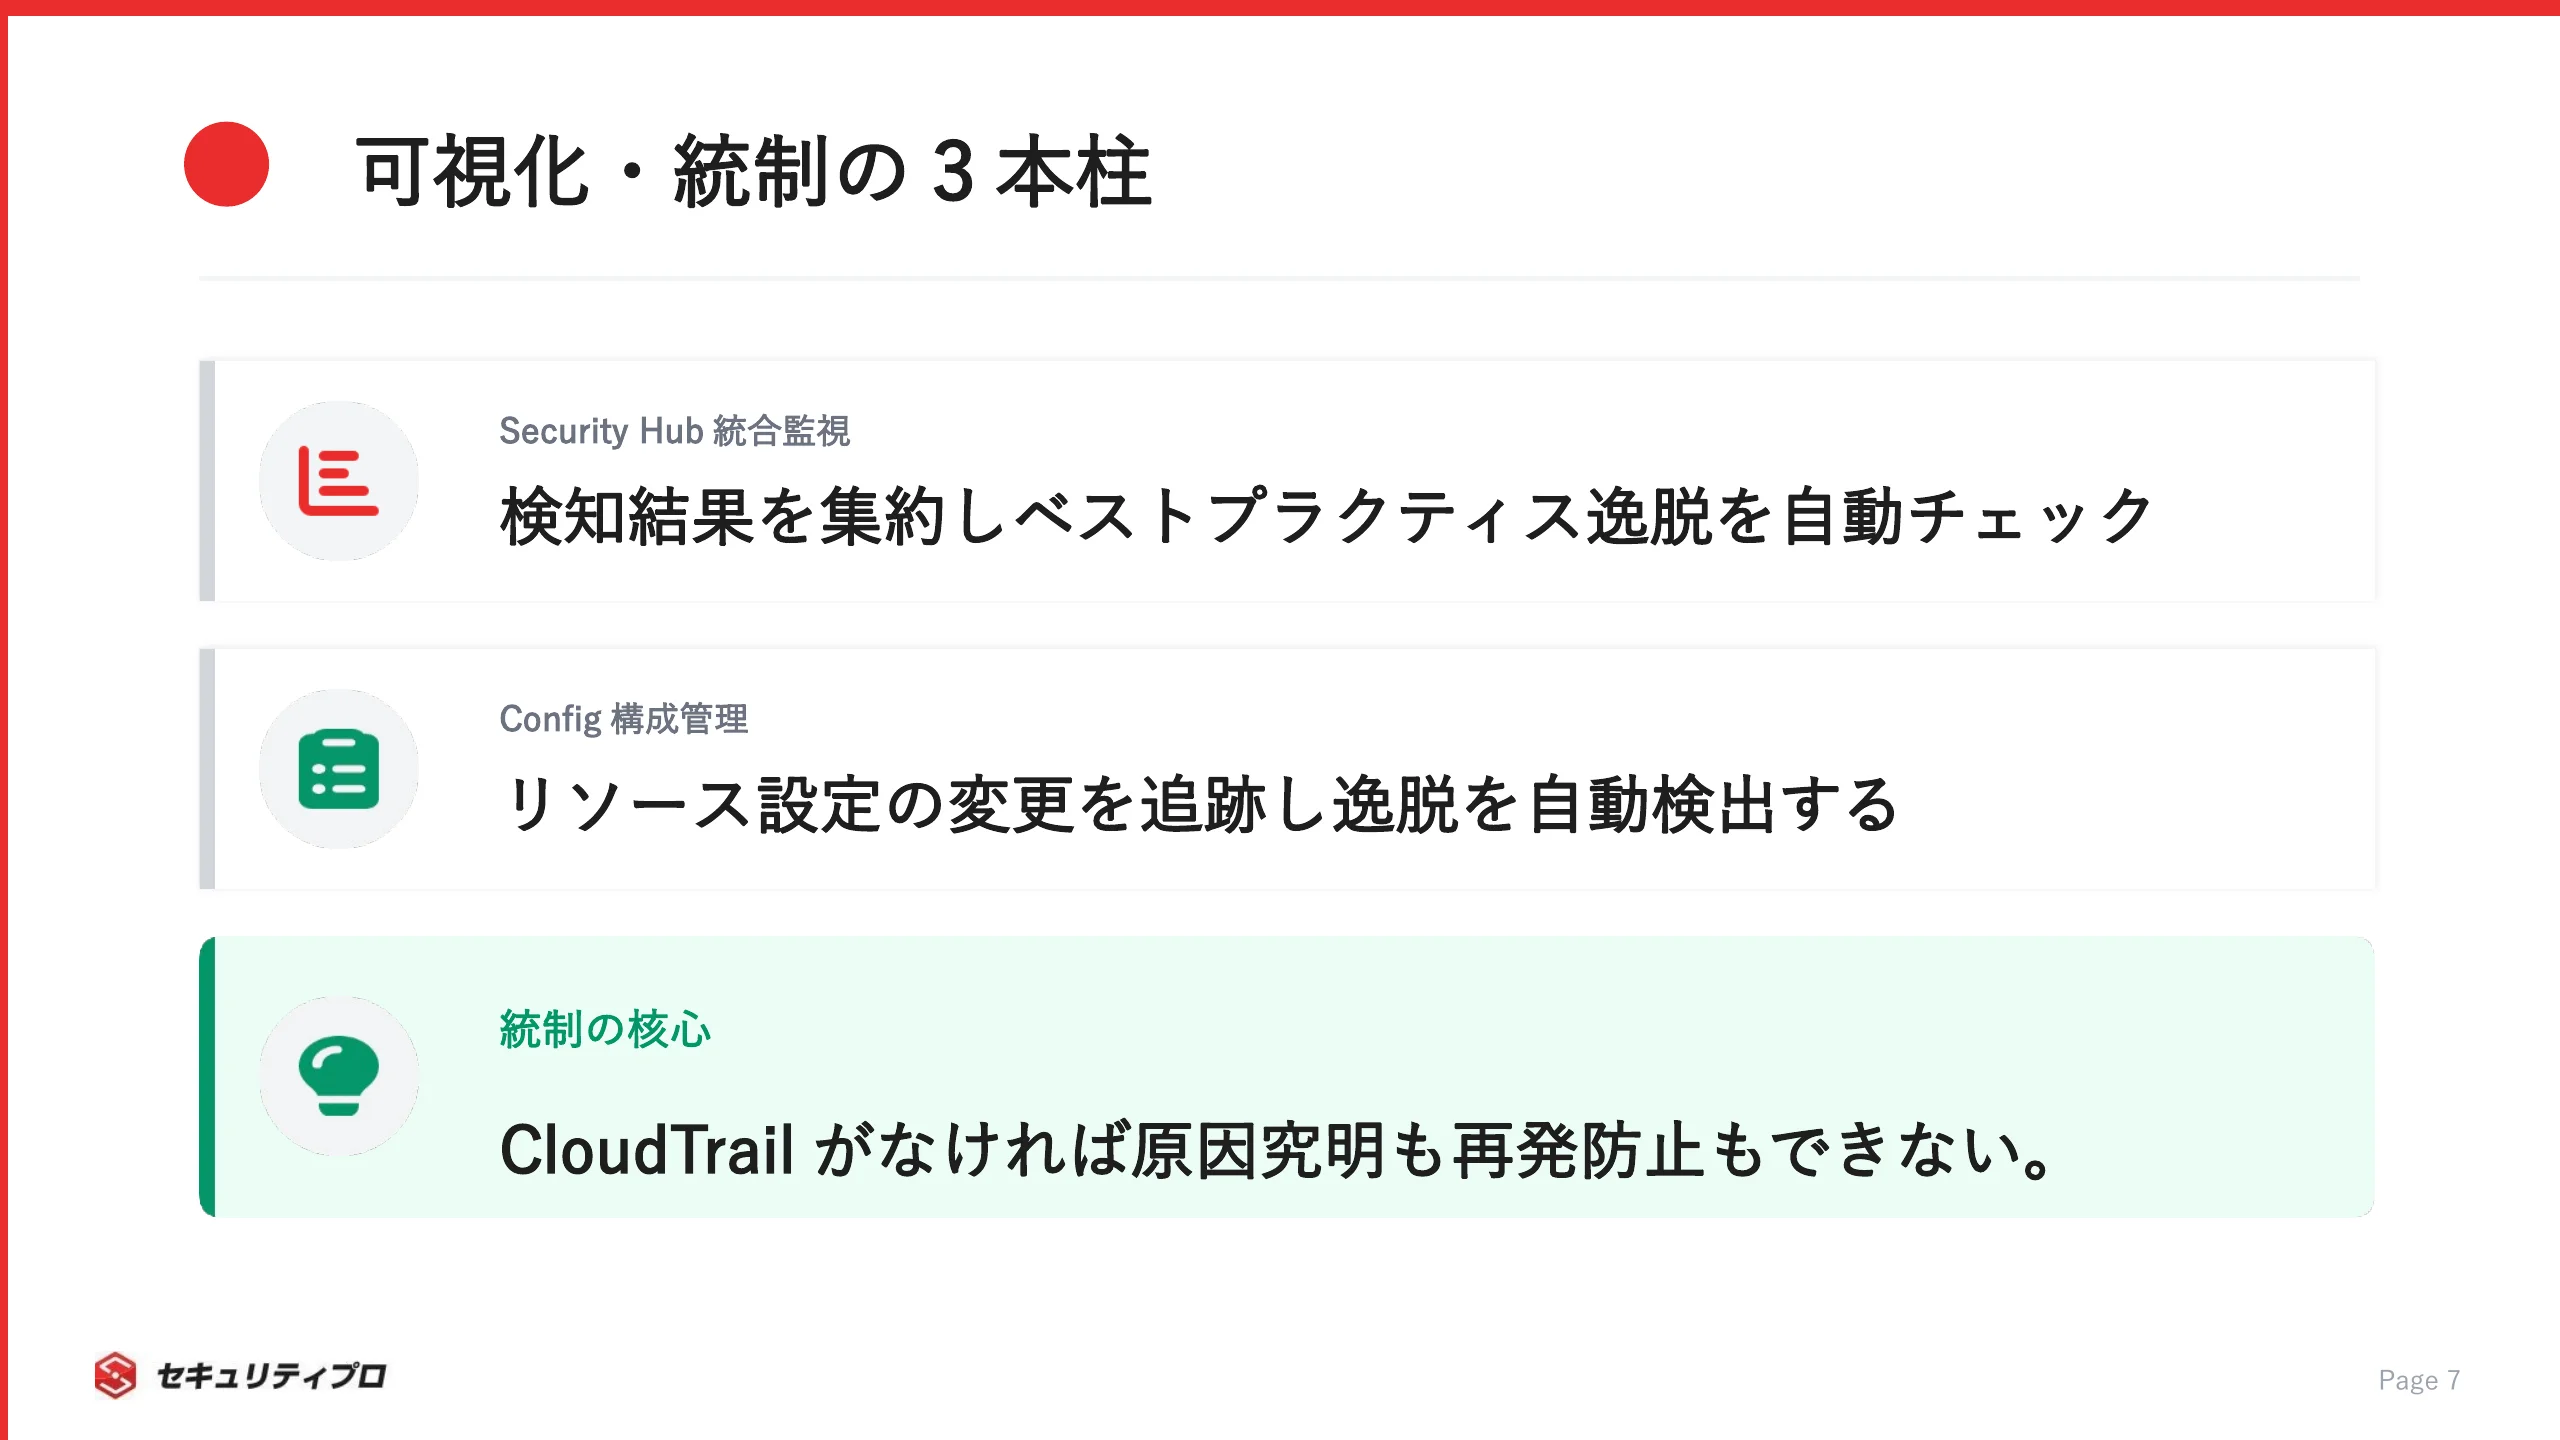
個別サービスを横断してまとめ、統制と監査を担うのがこの3つです。
インシデント調査の基盤にもなる、いわば司令塔とログの層です。
役割で分けると、大きく次の3つです。
- Security Hub:各サービスの検知結果を集約し、ベストプラクティスを自動チェックする統合ダッシュボード
- Config:リソースの構成変更を追跡し、あるべき状態からの逸脱を記録
- CloudTrail:誰がいつどのAPIを呼んだかを残す操作の証跡
とくにCloudTrailの証跡は、事故が起きた後の調査で決定的な意味を持ちます。
「いつ、どの認証情報で、何をされたか」を追えなければ、原因究明も再発防止も進みません。
こうしたログ収集・分析の基盤づくりは、専門スキルとして案件化しています。
実際にログ設計・構築のフリーランス案件のように、可視化の土台を担う需要は根強くあります。
統制と監査は、地味ですが評価されやすい領域です。
通信・アプリを防御する:WAF・Shield・Network Firewall
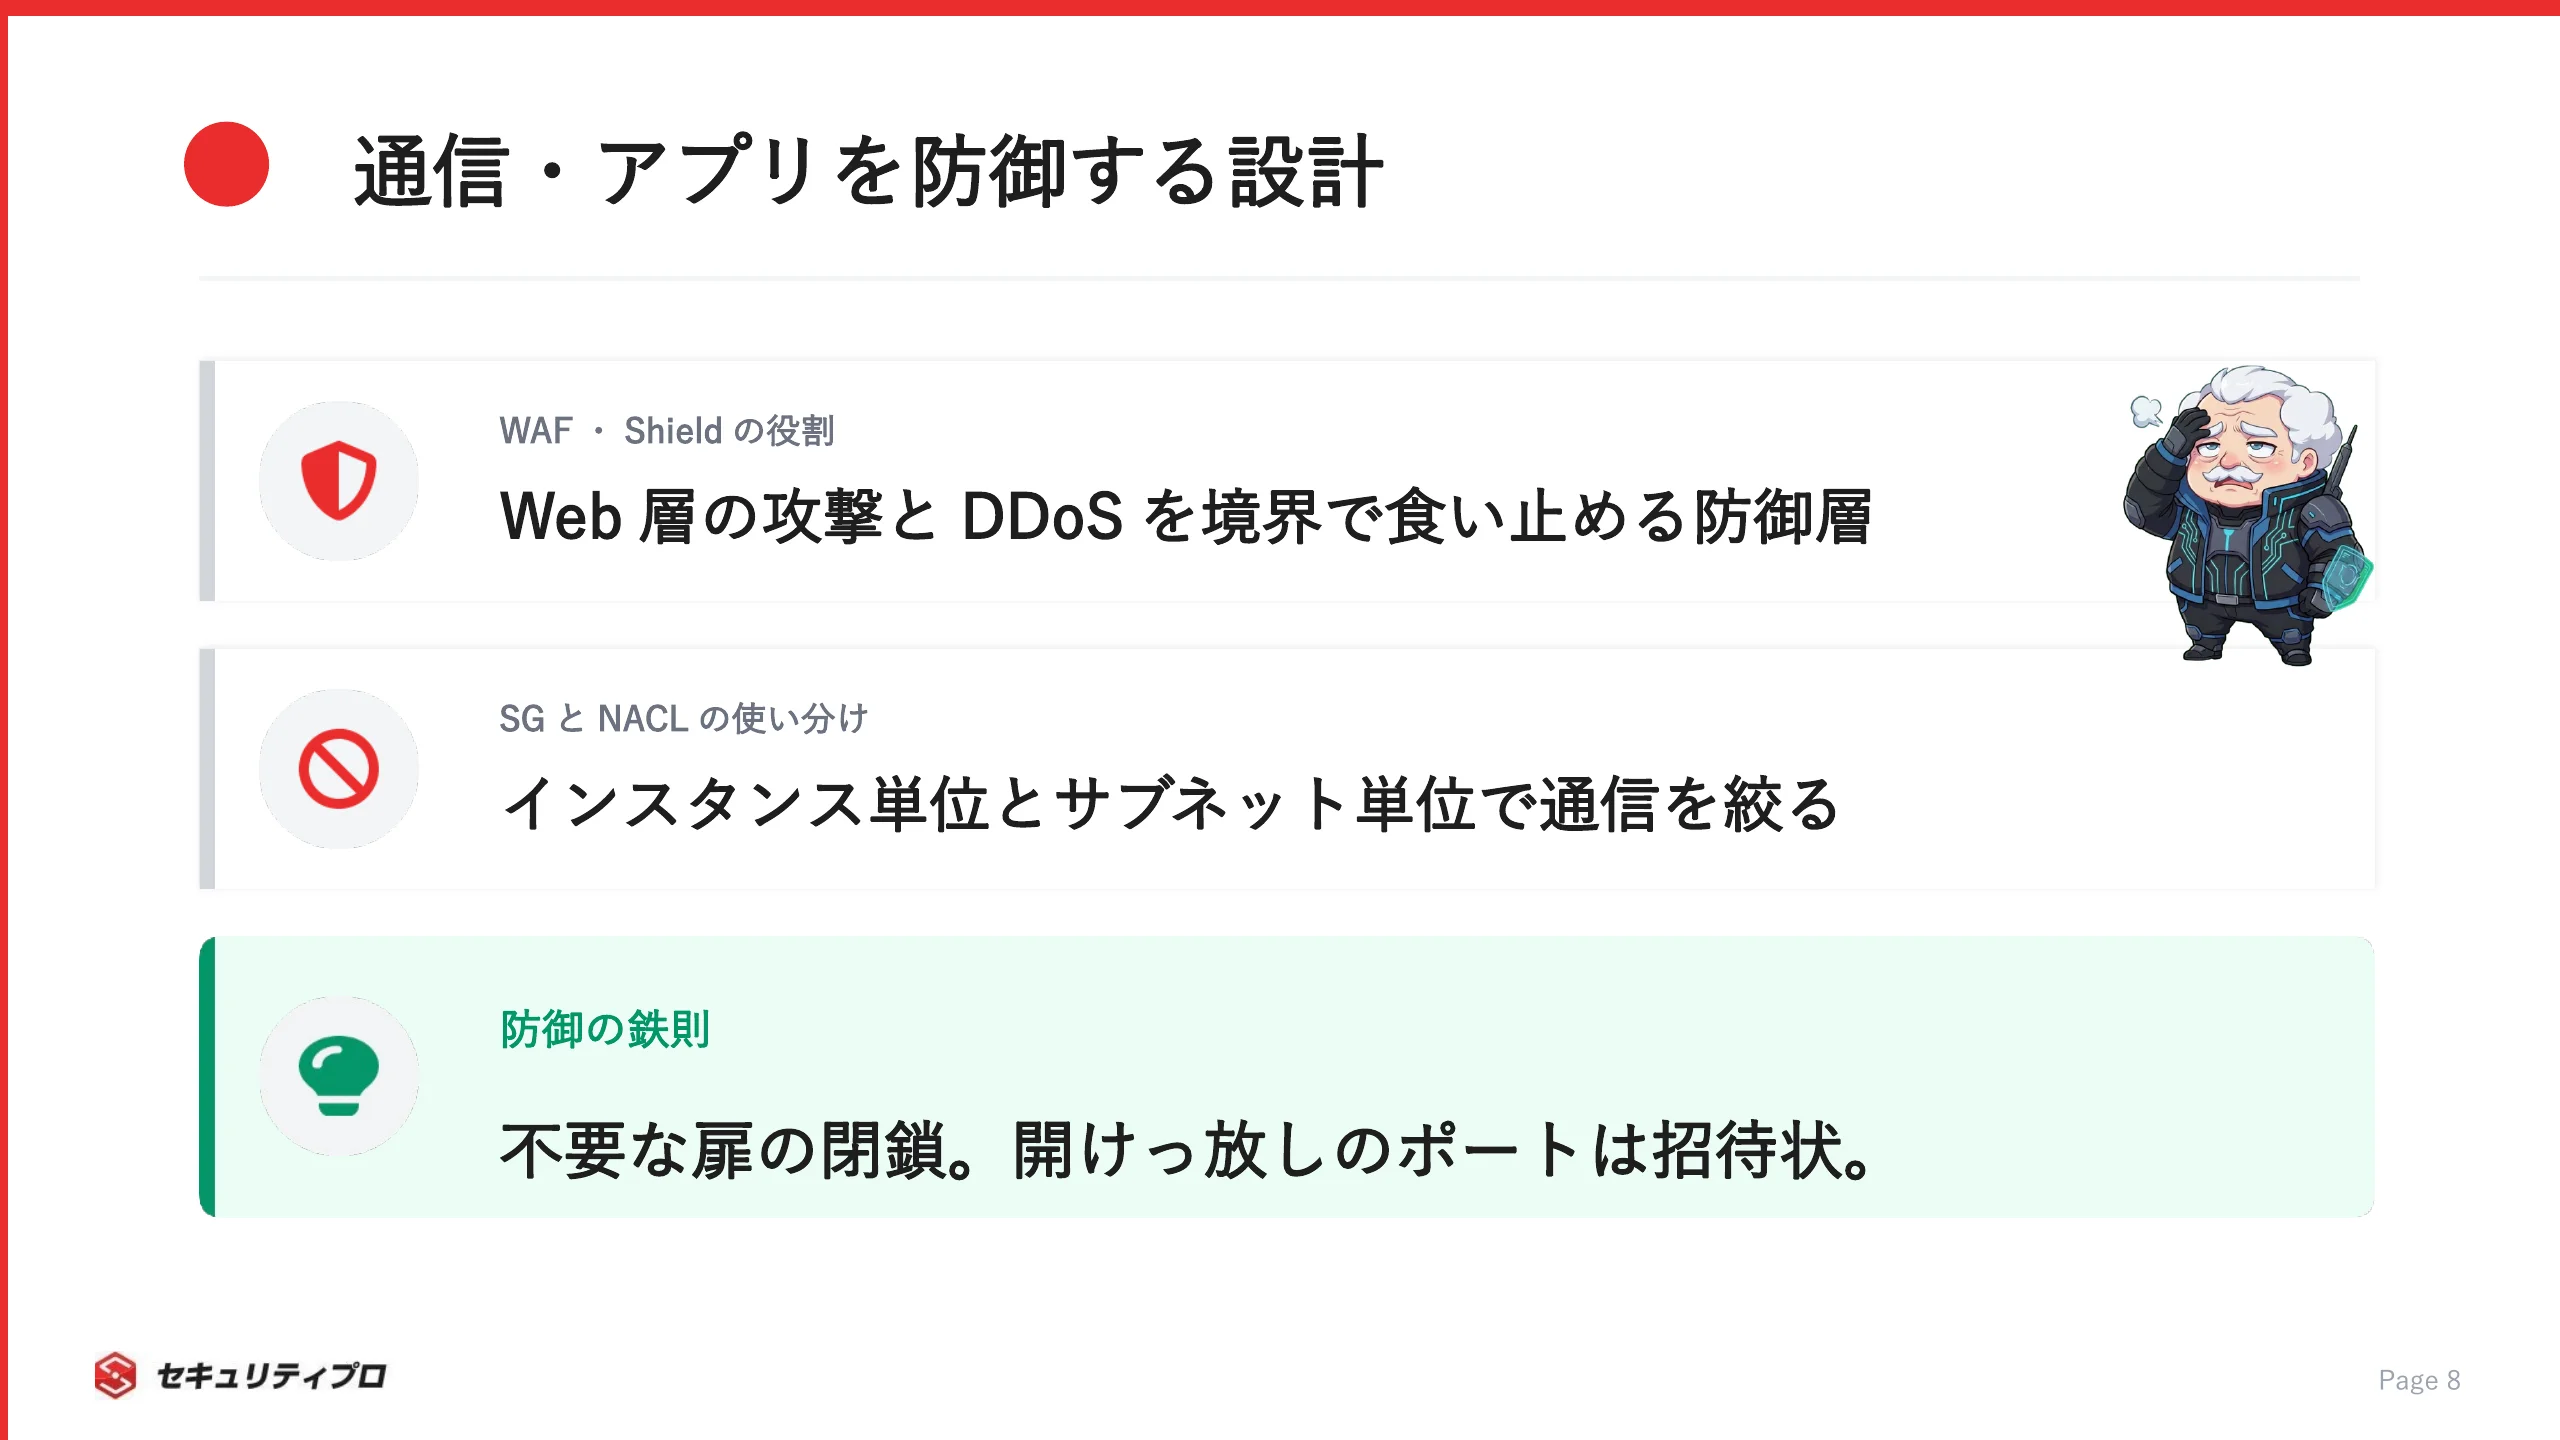
外部からの攻撃を境界で食い止めるのが、この防御レイヤーです。
Web層からネットワーク層まで、攻撃の種類に応じてサービスが分かれます。
代表的な防御サービスを、守備範囲ごとに挙げます。
- WAF(Web Application Firewall):SQLインジェクションなどWeb層の攻撃を防御
- Shield:大量トラフィックによるDDoS攻撃を緩和
- Network Firewall・セキュリティグループ:ネットワーク境界での通信制御
あわせて、セキュリティグループとネットワークACL(NACL)の違いも押さえておきたいところです。
セキュリティグループはインスタンス単位で動くステートフルな制御、NACLはサブネット単位で動くステートレスな制御です。
境界防御は「入口を絞る」発想です。
必要な通信だけを通し、それ以外は原則すべて遮断する。
この設計が、攻撃面を最小化します。
壁を高くするより、まず不要な扉を閉めろ。
開けっ放しのポートは、攻撃者にとってただの招待状だからな。
AWSで多発する設定ミスとインシデントの実例
事故はサービス不足ではなく、設定・運用のミスで起きます。
一般化した典型パターンから、自分の環境を点検する視点を持っておきます。
S3バケット公開・IAM過剰権限が招く情報漏えい
いちばん頻出する漏えい原因は、公開設定のミスと権限の与えすぎです。
どちらもユーザー責任の領域で、設定ひとつで公開範囲が一変します。
S3バケットは、初期設定を誤ると保存データが誰でも閲覧できる状態になり得ます。
これを防ぐのが「ブロックパブリックアクセス」で、意図しない公開を組織全体で抑止できます。
権限まわりで危険なのは、たとえばこういうケースです。
- IAMポリシーで「AdministratorAccess」を安易に付与する最小権限違反
- アクセスキーをソースコードやリポジトリに直書きする
- 長期間ローテーションしていない静的なアクセスキーの放置
こうしたミスは、侵入者に「入った後の自由」を与えてしまいます。
過剰権限のアカウントがひとつ乗っ取られるだけで、被害は環境全体へ広がります。
公開範囲と権限は、定期的に棚卸しして絞り込む姿勢が欠かせません。
検知が遅れる原因はログ設計とアラート運用にある
サービスを導入しても、検知と対応が回らなければ被害は拡大します。
その原因の多くは、ログ設計とアラート運用の甘さです。
CloudTrailやConfigが有効化されていなければ、そもそも証跡が残りません。
証跡がなければ、攻撃を受けても気づけず、後追いの調査もできない状態になります。
検知が遅れる原因として、次の3点が代表的です。
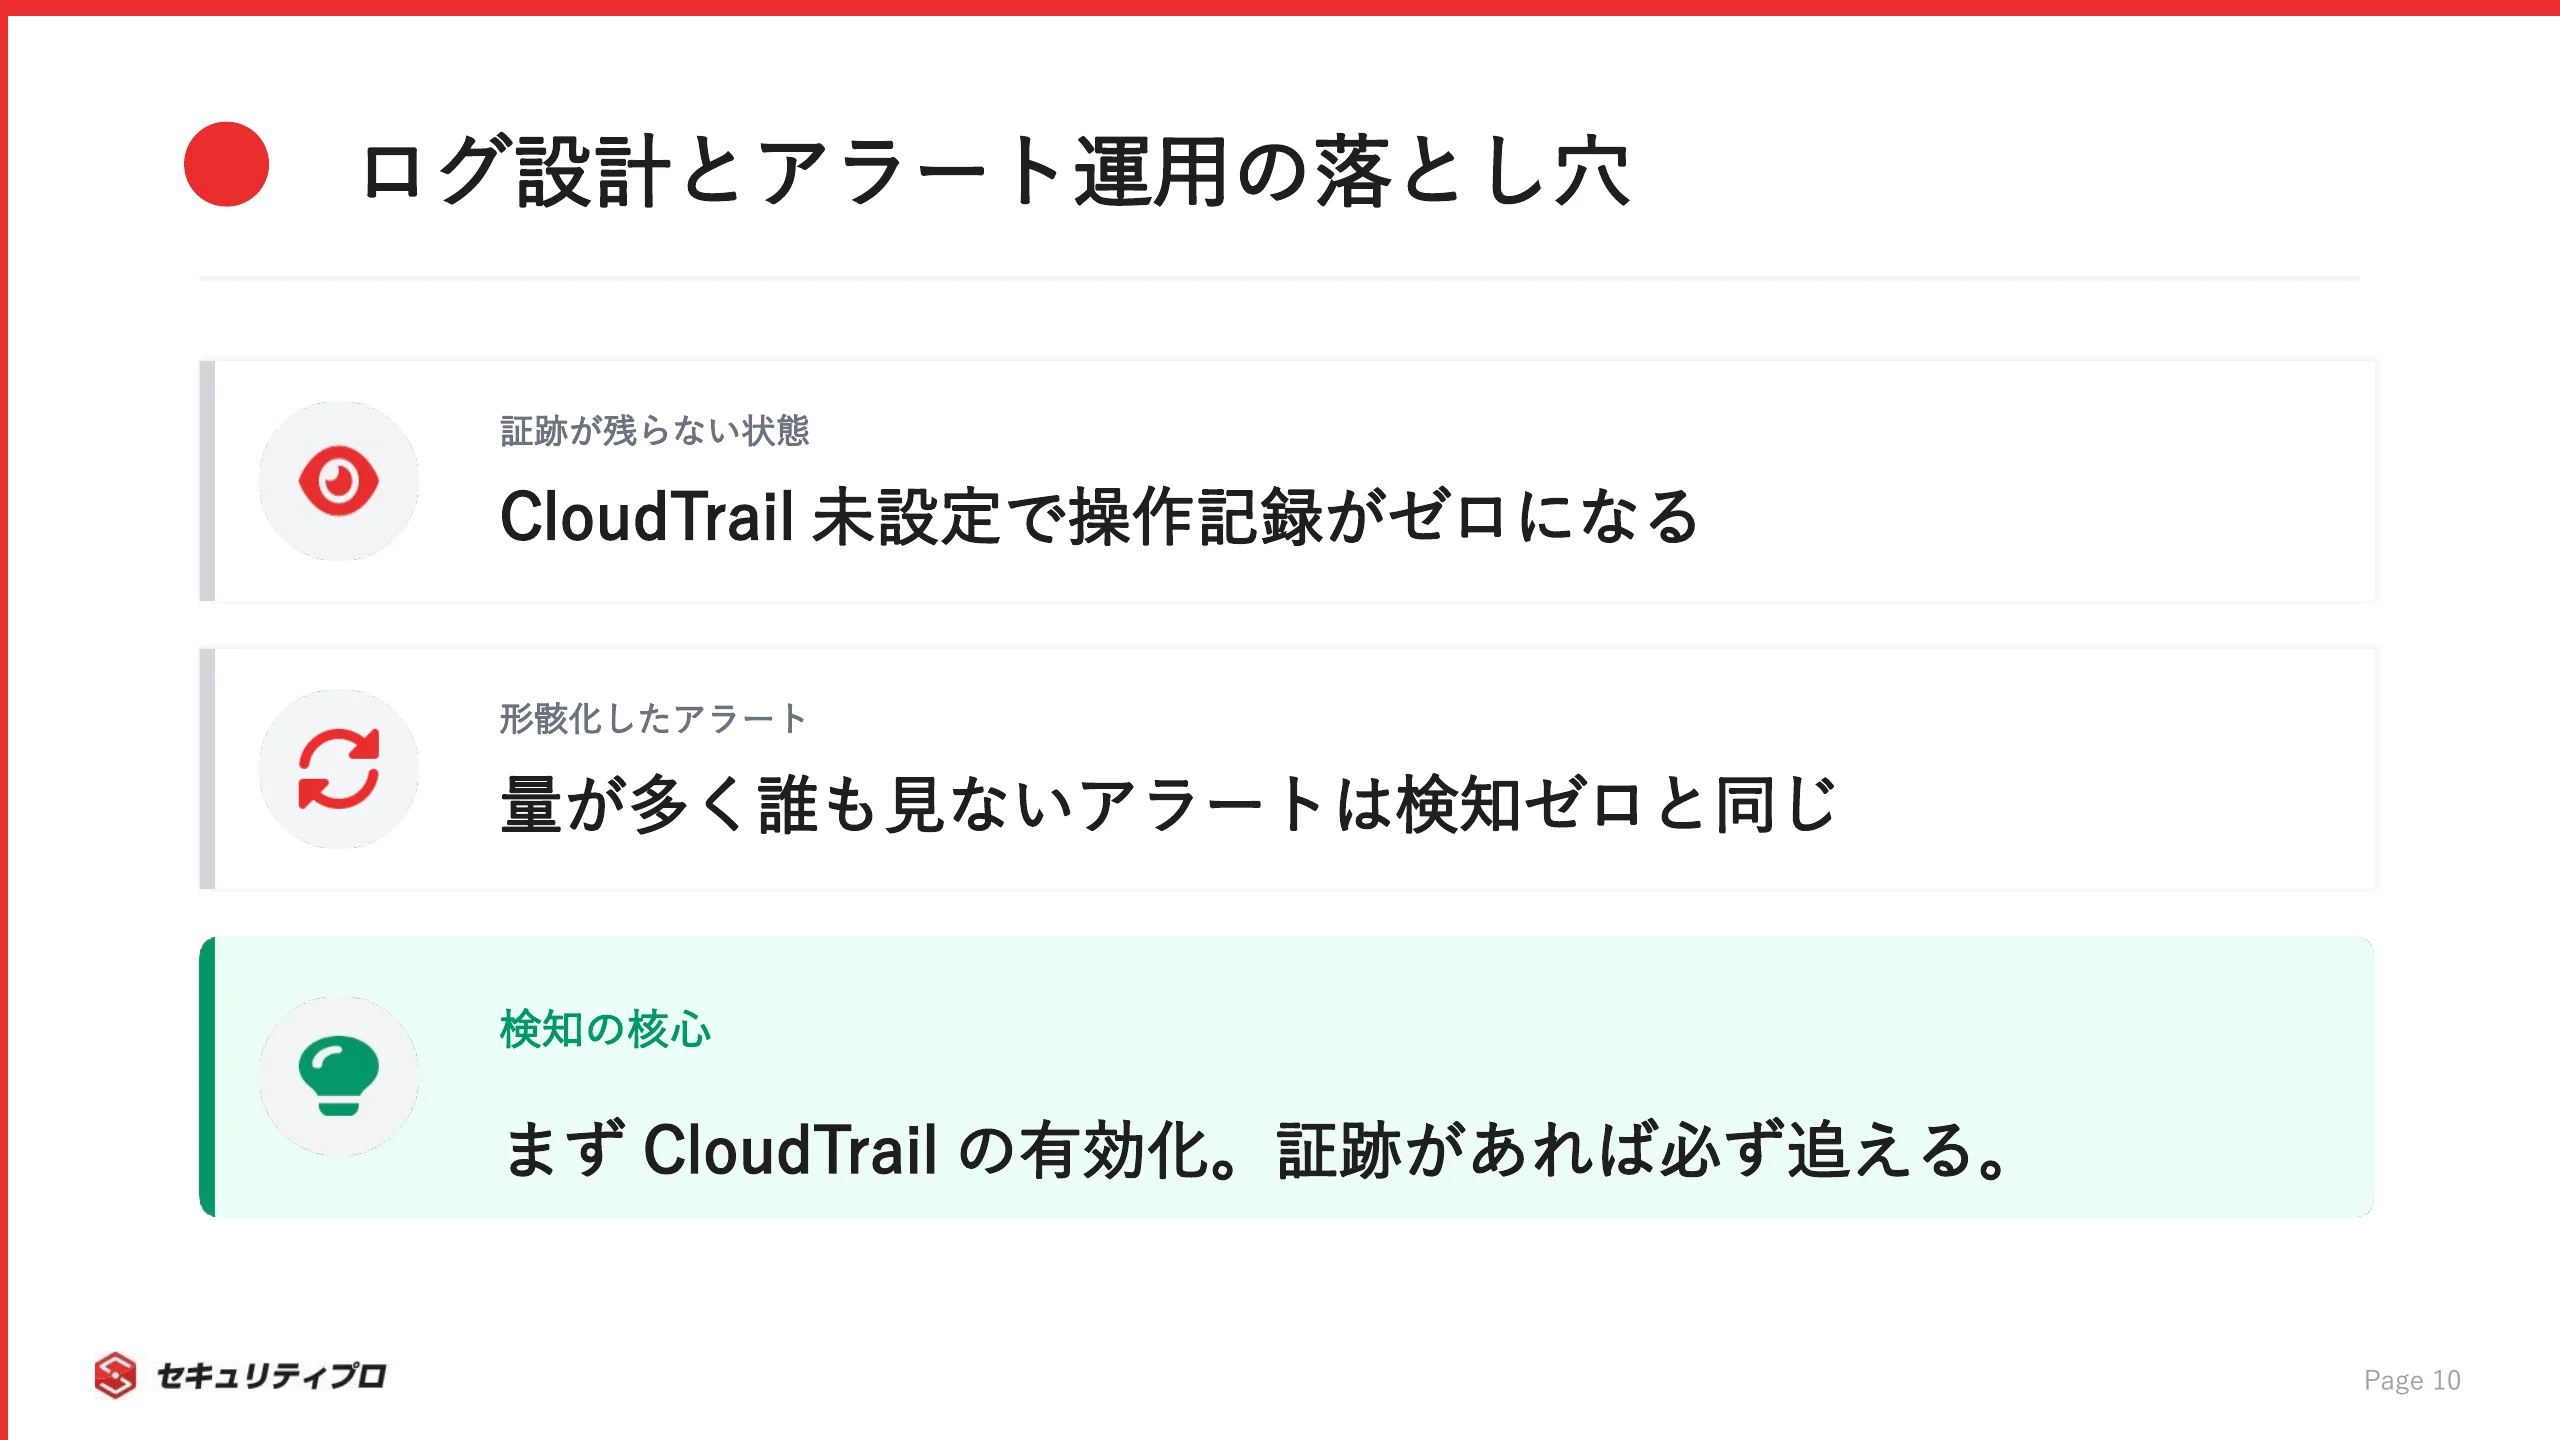
- CloudTrail・Configが未設定で、操作や構成変更の記録が残っていない
- GuardDutyの検知結果を通知する仕組みが整っていない
- アラートは飛んでいるが、量が多く放置され形骸化している
これらはすべて「ツールを入れたのに機能しない」状態です。
セキュリティサービスは導入がゴールではなく、運用こそが本体です。
アラートを絞り込み、対応できる件数に整える設計が、検知を活かす鍵になります。
ログを取ってなかったら、事故の後で「何が起きたか」すら分からないんでしゅね…怖いでしゅ。
だからログは保険じゃなく前提だ。
CloudTrailとConfigは、まず有効にしてから他を考えろ。
証跡さえ残っていれば、あとから必ず追える。
今すぐ実践できるAWSセキュリティ対策チェックリスト
ここまでの内容を、明日から手を動かせるアクションに落とし込みます。
AWS公式のベストプラクティスを基準に、基本設定と継続運用の2層で整理します。
最低限やるべき基本設定(ルートアカウント・MFA・最小権限)
まず着手すべきは、侵害の入口を塞ぐ初期防御です。
優先度の高い順に、確実に潰していきます。
AWSのWell-Architectedフレームワーク「セキュリティの柱」でも、これらは基本原則として示されています(AWS公式・Well-Architected 責任共有)。
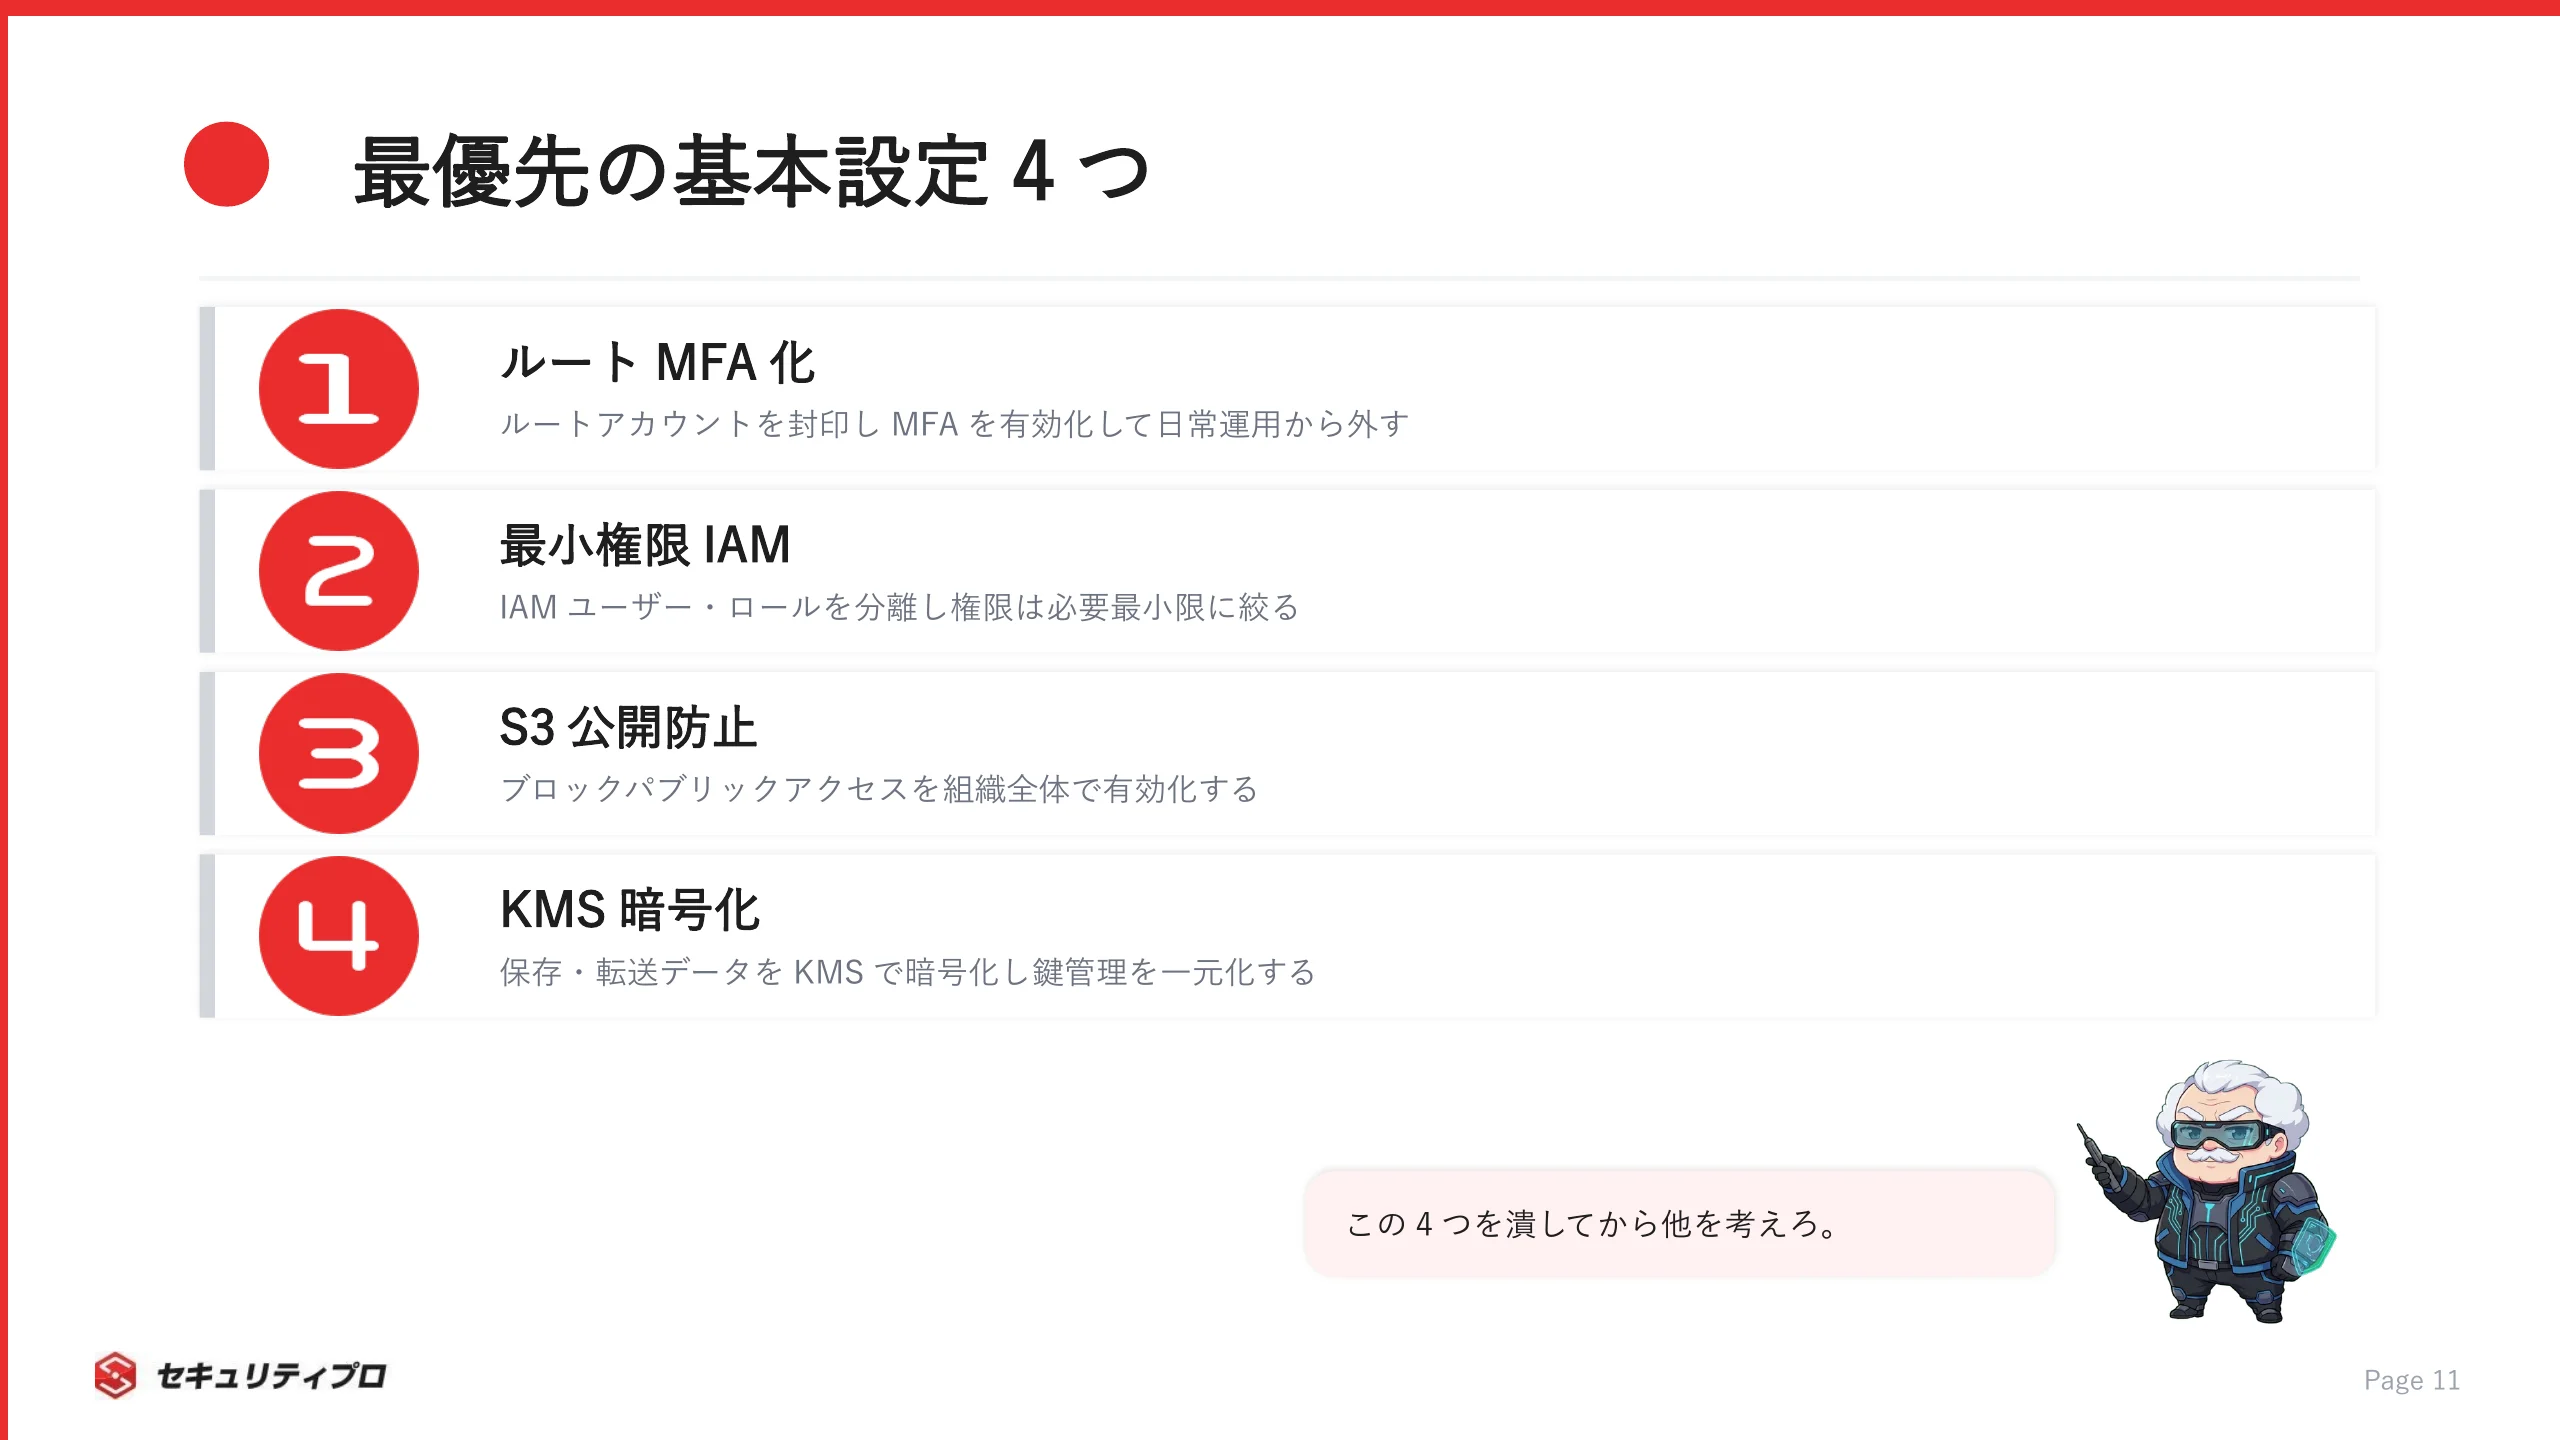
最優先で確認したい基本設定は、次の4点です。
- ルートアカウントは封印し、MFAを有効化して日常運用で使わない
- 利用者はIAMユーザー・ロールに分離し、権限は最小限に絞る
- S3はブロックパブリックアクセスを有効化して公開を抑止
- KMSで保存時・転送時のデータを暗号化する
こうした基本設定は、NIST SP800-171などのフレームワークが求める要件とも重なります。
実際にNIST SP800-171対応のセキュリティ強化案件のように、標準準拠の設計・構築は現場で求められる実務です。
まずはこの4点を、一つずつ確実に潰していく。
ここを固めると、後段の運用設計が一気に動きやすくなります。
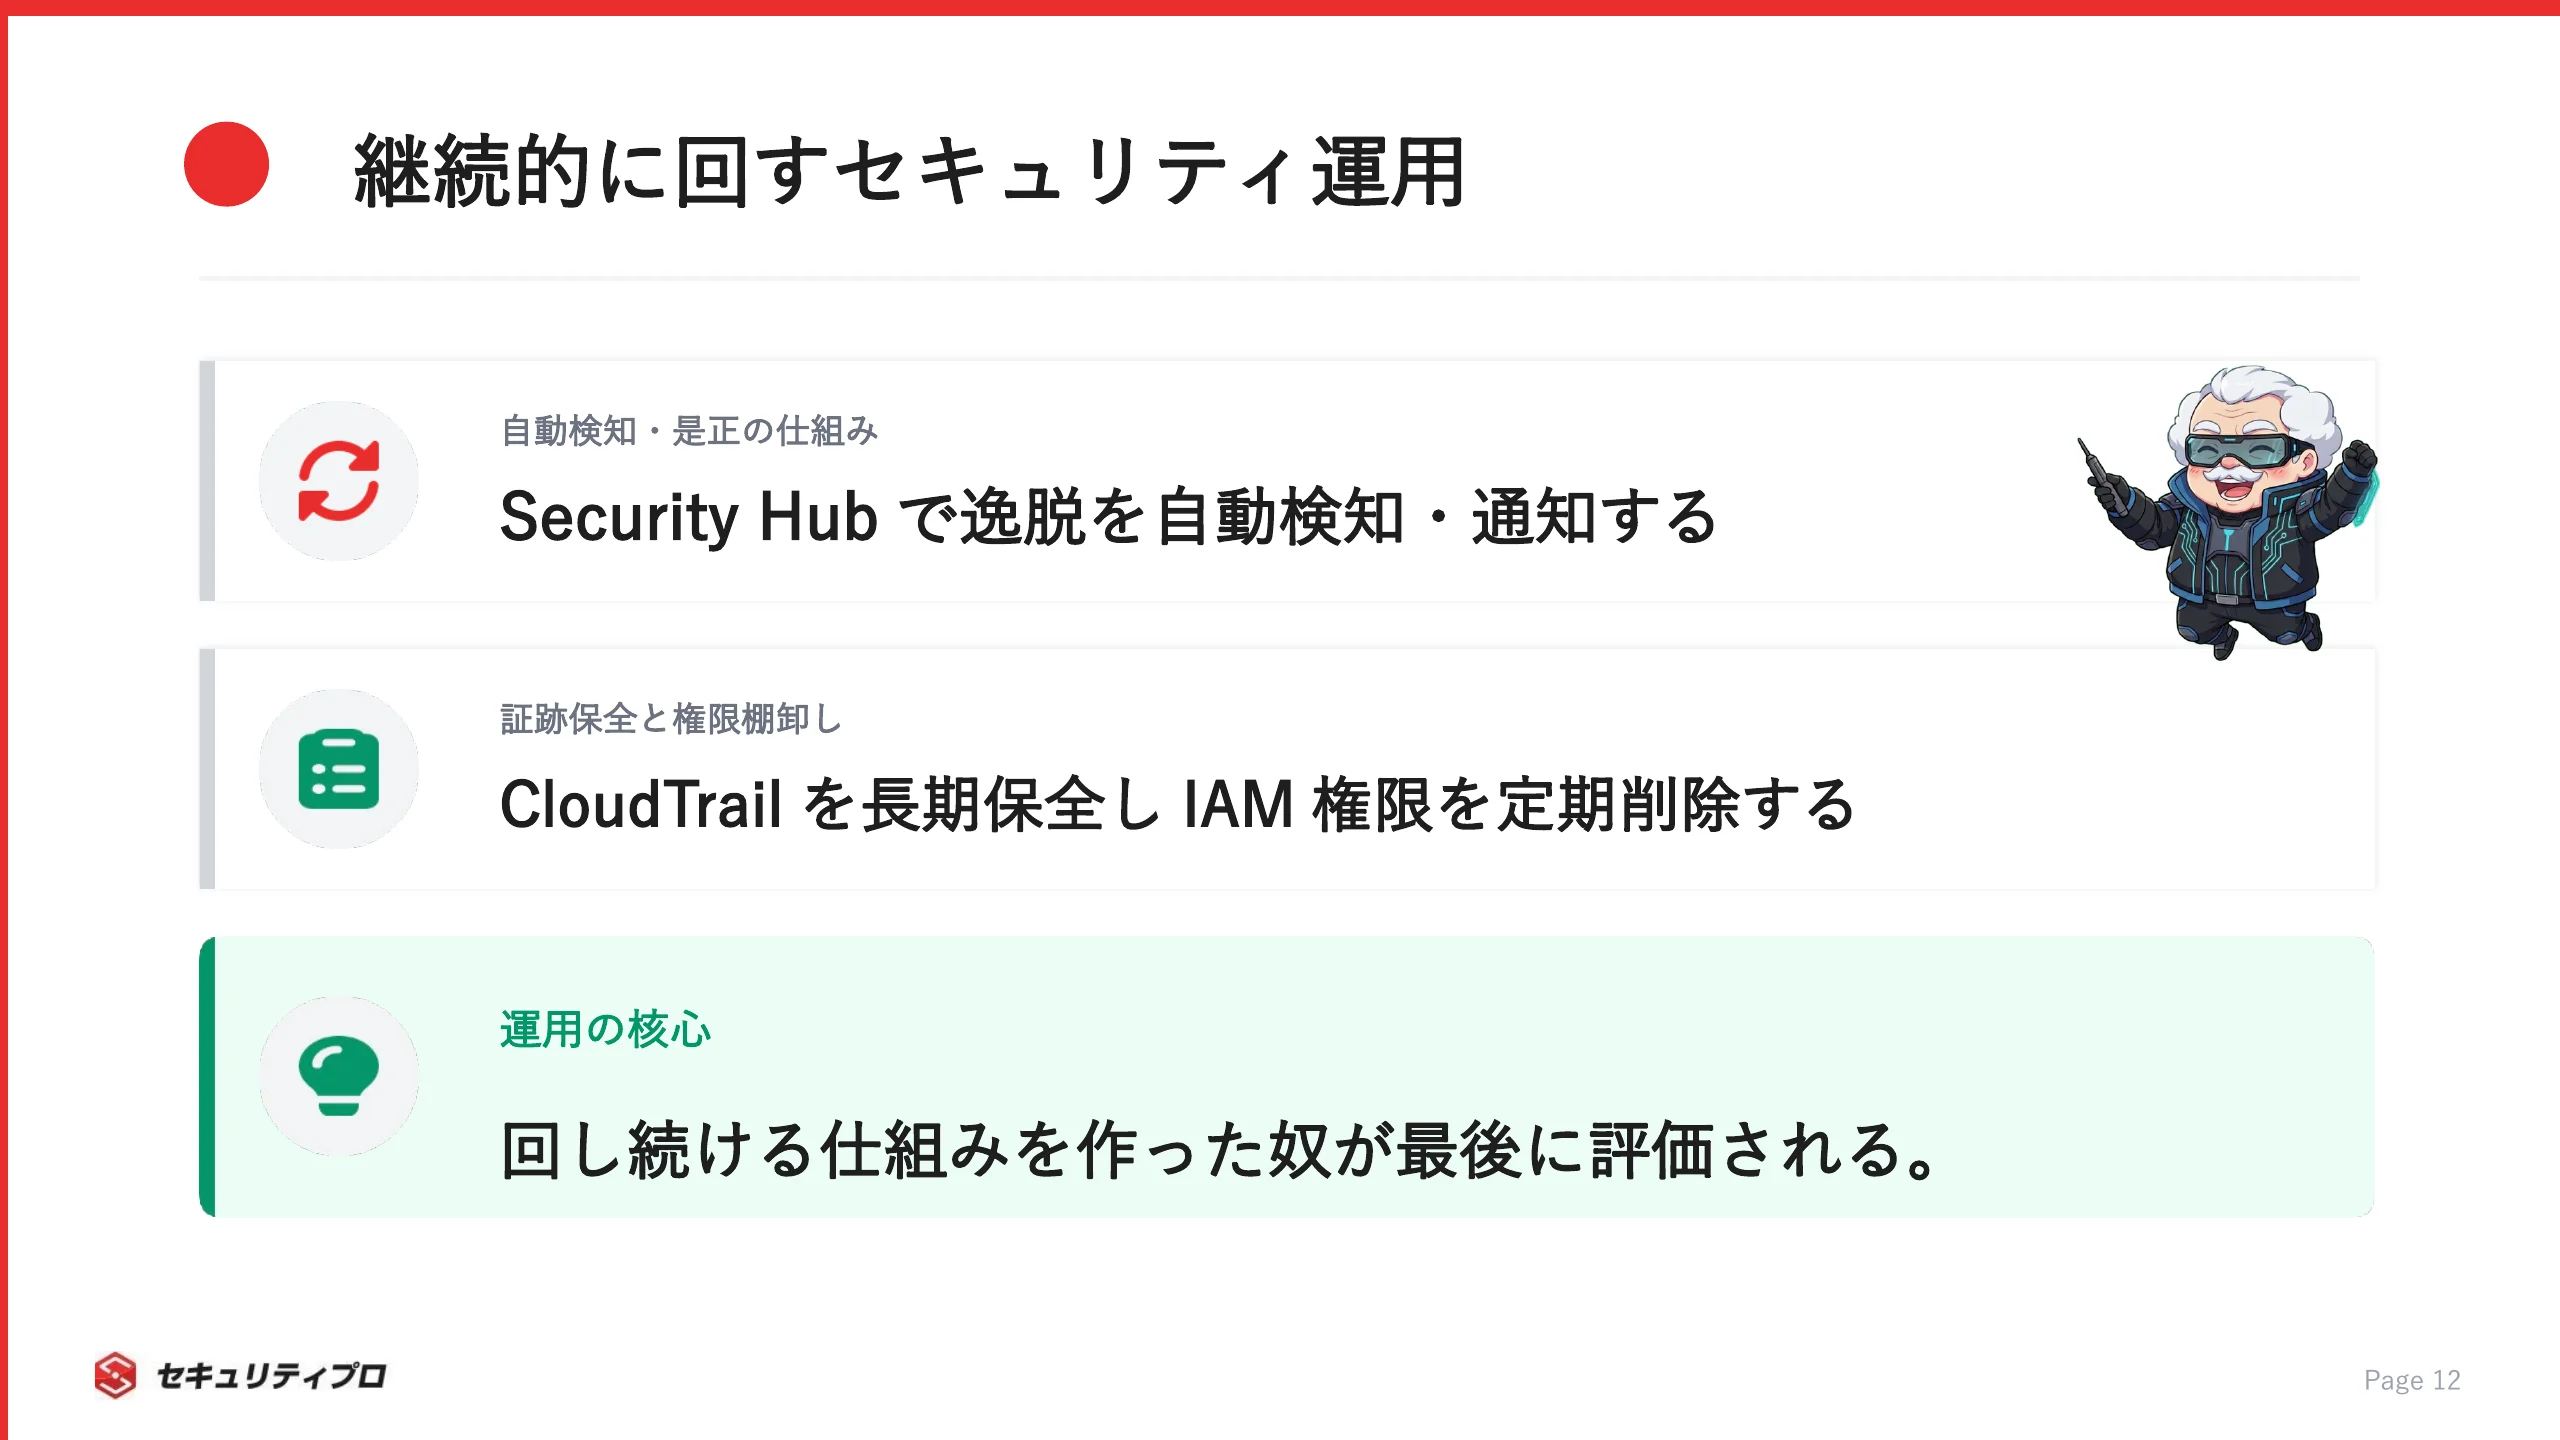
継続的に運用する仕組み(自動検知・是正・監査)
セキュリティは「入れて終わり」にしないことが、いちばん難しく、いちばん評価される部分です。
自動検知・是正・監査を回す型を作ります。
継続運用で組み込みたい仕組みは、この4つです。
- Security HubとConfigで、ベストプラクティスからの逸脱を自動チェック
- GuardDutyのアラートを、担当者へ確実に届ける通知フローを整備
- CloudTrailの証跡を、改ざんできない形で長期保全
- IAM権限を定期的に棚卸しし、不要な権限を削除
ポイントは、人手の監視に頼りきらず自動化することです。
逸脱を自動で検知し、可能な範囲で是正まで走らせれば、運用の負荷は大きく下がります。
こうした「回り続ける仕組み」を設計・運用できる人材は、現場で重宝されます。
チェックリストの実践は、そのままスキルの証明にもつながります。
セキュリティに「完成」はない。
回し続けられる仕組みを作った奴が、最後に評価されるんだ。
AWSセキュリティのスキルはキャリアと単価にどう直結するか
技術知識を、市場価値と収入の観点で捉え直します。
需要と単価、資格の評価、案件参画までのルートを見ていきましょう。
クラウドセキュリティ人材の市場需要と案件単価の相場
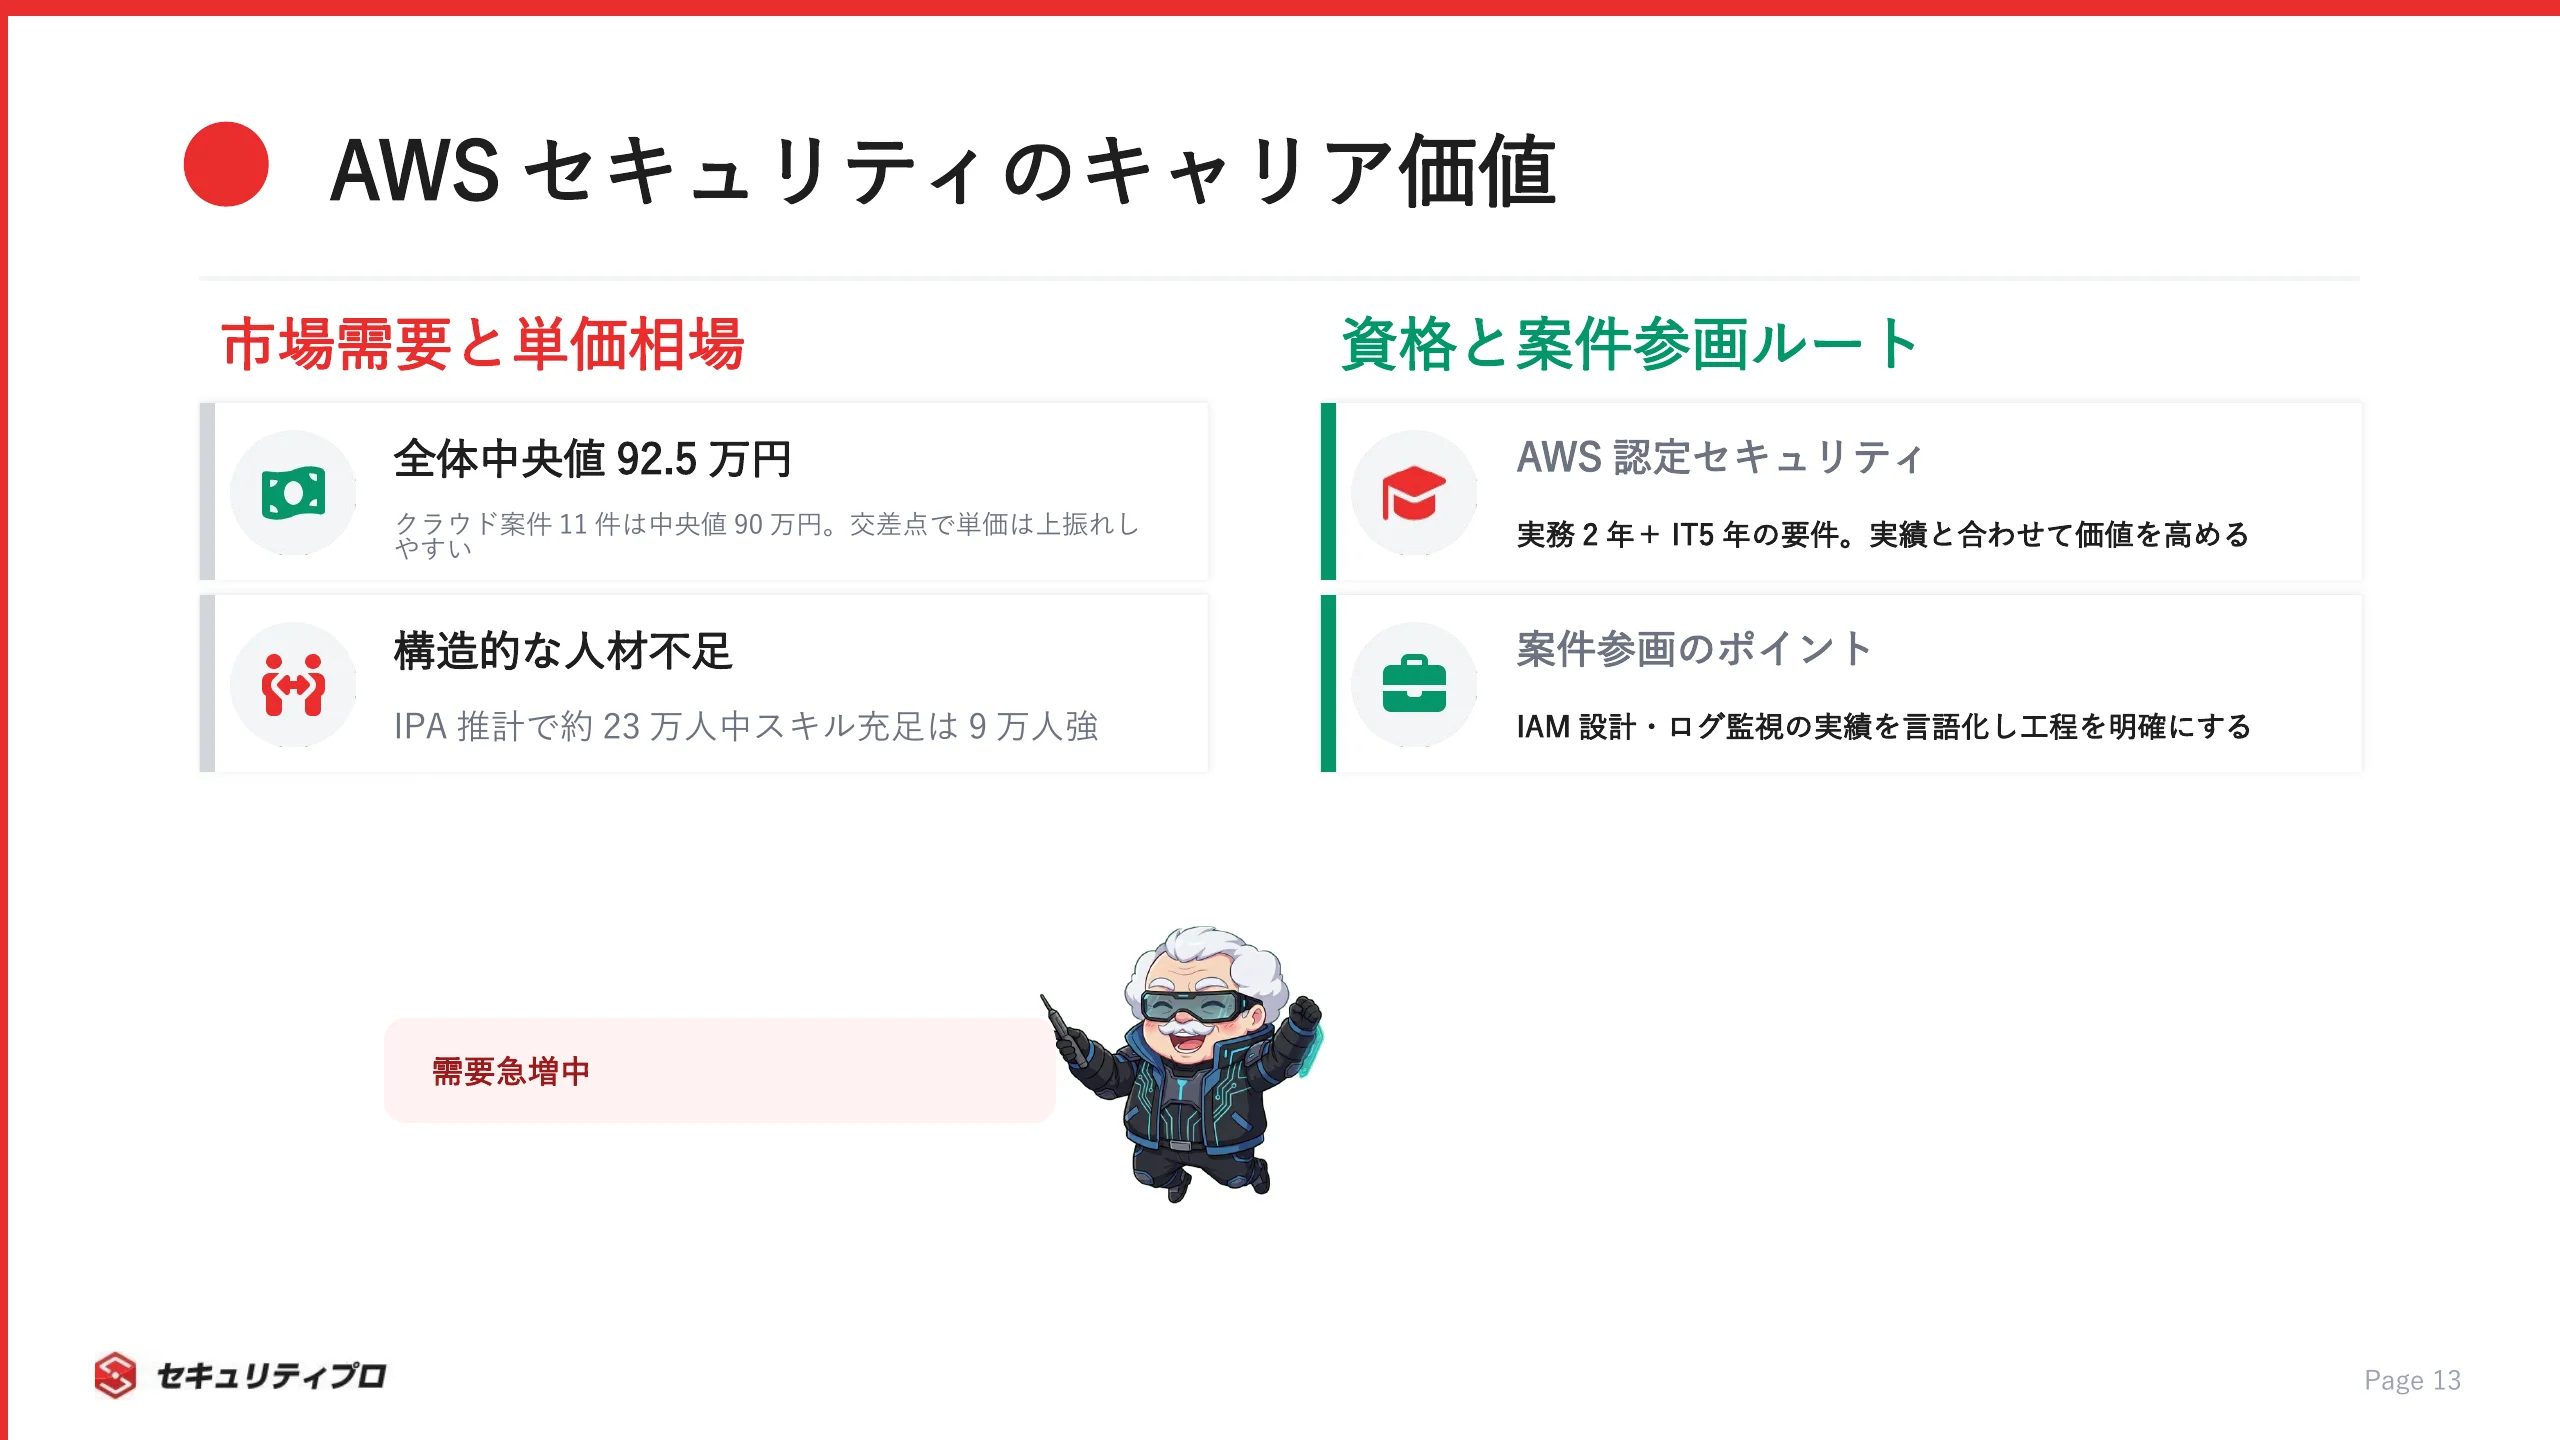
クラウド移行とゼロトラストの広がりで、セキュリティ人材の需要は高止まりしています。
背景にあるのは、構造的な人材不足です。
この売り手市場は、正社員としてより良い条件を狙うセキュリティエンジニアの転職にとっても追い風になっています。
IPAの基礎調査では、従業員100人以上の企業で情報セキュリティに従事する技術者は約23万人と推計され、うち必要なスキルを満たす人材は9万人強とされています(IPA・情報セキュリティ人材の育成に関する基礎調査)。
残りの14万人あまりには、教育やトレーニングが必要というのが現状です。
フリーランスの単価相場も、公開データでは高水準です。
当社が公開しているセキュリティフリーランス案件118件の集計(2026年9月時点)では、目安は次の水準です。
- セキュリティ案件の全体:中央値92.5万円(50万〜180万円)
- クラウドセキュリティ(AWS/Azure)11件:中央値90万円(70万〜120万円)
これは当社公開案件をもとにした目安で、案件の要件やスキル次第で上下します。
それでも、前述したIPAの人材不足の推計と合わせて見れば、需給の逼迫が単価を押し上げる構図は読み取れます(当社公開のセキュリティフリーランス案件の集計・2026年9月時点)。
そしてクラウドとセキュリティの両方を担えるAWSセキュリティ専門では、この相場帯の上限に張りつくケースが多くなります。
両スキルが重なる領域は、まさに需要が集中する交差点だからです。
人が足りてないってことは、スキルを付けたオイラの価値が上がるってことでしゅか…!
AWS認定セキュリティ資格は実務でどう評価されるか
AWS Certified Security – Specialtyは、AWS上のセキュリティ設計・実装を証明する専門資格です。
案件では「知識の裏付け」として一定の評価を受けます。
AWS公式は、この資格の対象者としてITセキュリティ5年程度と、AWSワークロードの実務2年以上の経験を挙げています(AWS公式・Certified Security – Specialty)。
認定の有効期間は3年で、更新には最新試験の合格が必要です。
資格を評価につなげるうえで、押さえておきたい前提が3点あります。
- 資格は「入口の証明」であり、単独で高単価を保証するものではない
- 実務経験・運用実績とセットで、はじめて説得力を持つ
- 設計・構築・インシデント対応の実績が、資格の価値を裏打ちする
つまり資格は、スキルの「地図」を持っている証明です。
その地図を使って現場を歩いた実績が伴うと、市場での評価は大きく変わります。
学習投資としては、実務と並走させる形が費用対効果を高めます。
フリーランスとしてAWSセキュリティ案件に参画するには
身につけたスキルを、案件と収入に変える具体的なルートを整理します。
フリーランスとしての参画は、その有力な選択肢のひとつです。
案件を獲得しやすくするために、意識したいポイントは次の3つです。
- 担当した設計・構築・運用の範囲を、責任共有モデルの言葉で言語化する
- IAM設計やログ監視など、再現性のある実績を具体的に示す
- 資格と実務経験を組み合わせ、対応できる工程を明確にする
実際の市場でも、AWS/Azure環境のクラウドセキュリティ設計・構築案件のように、AWSスキルを直接求める案件が動いています。
自分の実績とこうした案件を照らし合わせれば、次に伸ばすべきスキルも見えてきます。
案件の探し方や実績の見せ方に迷ったら、専門エージェントに相談するのが近道です。
セキュリティに特化したフリーランス案件を扱う「セキュリティプロ・フリーランス」なら、スキルに合った案件を紹介してもらえます。
まずは登録して、いまのスキルでどんな案件に手が届くかを確かめましょう。
まとめ:AWSセキュリティは設定から運用、そして市場価値へ
AWSセキュリティの全体像を、最後に振り返ります。
- 出発点は責任共有モデル。AWSは基盤を、ユーザーはデータ・権限・設定を守る
- 主要サービスは、ID保護・脅威検知・可視化・通信防御の4系統で整理できる
- 事故の多くは設定ミスと運用の甘さ。基本設定と継続運用の2層で潰す
- クラウドセキュリティ人材は不足傾向で、スキルは単価と市場価値に直結する
設定を固め、運用を回し、その実績を市場価値へつなげる。
設定を固め、運用を回した実績は、そのまま案件資料の一行目に書ける言葉になります。
なんだかオイラでも、やることが見えてきた気がするでしゅ…!まずはMFAとS3の公開設定から見直すでしゅ!
いい心がけだ。
手を動かした分だけ、お前の市場価値は上がる。
チェックリストを実践したら、次は自分のスキルがどんな案件で通用するか、プロに相談してみるといい。
AWSセキュリティのスキルを次のキャリアに変えたい方は、正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、いまの市場価値を確かめてみてください。
いずれも無料で相談でき、あなたの経験に合った求人・案件が見つかります。