- セキュリティエンジニアになりたいけれど、どのスキルから身につければいいかわからない
- 今のスキルで市場価値はどのくらいなのか不安
- 未経験からでも本当にセキュリティエンジニアを目指せるのか知りたい
こういう悩みを抱えている方、実はかなり多いです。
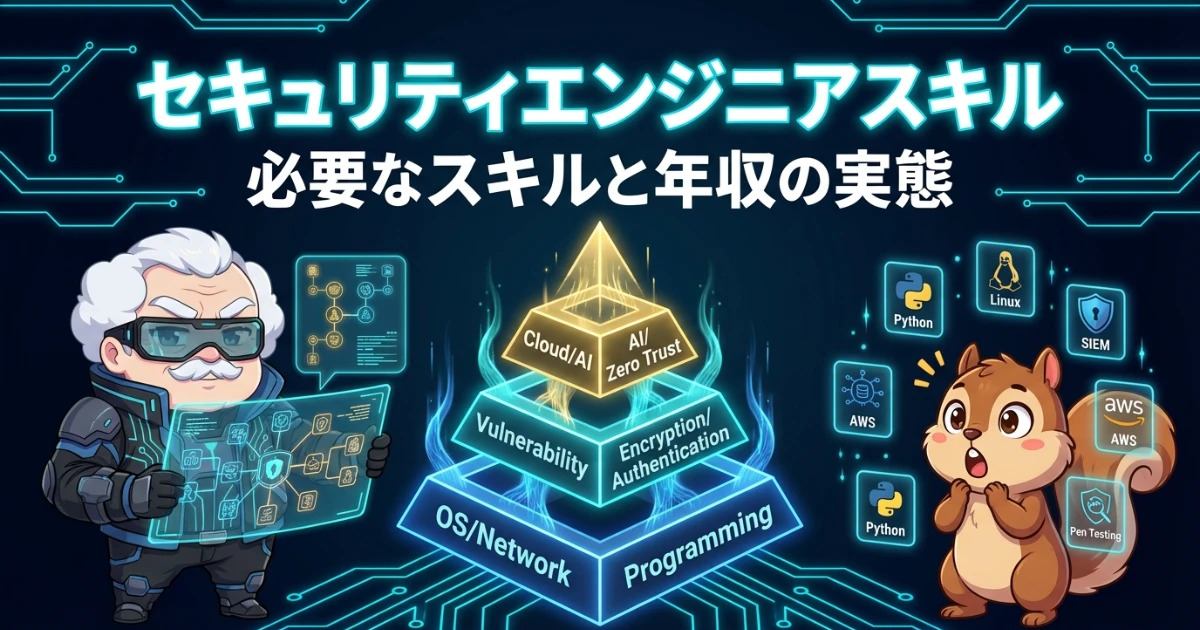
サイバー攻撃の高度化やAIの急速な普及で、セキュリティエンジニアに求められるスキルは年々変わっています。
経済産業省の調査では、2030年にはIT人材が最大79万人不足すると予測されており、セキュリティ人材の需給ギャップはとくに深刻です。
この記事では、以下のポイントを解説します。
- 2026年時点でセキュリティエンジニアに必要なスキルの全体像
- 未経験・初級・中級・上級のレベル別ロードマップ
- スキルと年収・単価の具体的な相関データ
- キャリアパスの5つの選択肢と将来性
読み終わるころには、自分の現在地と次にやるべきことがはっきり見えているはずです。
このメディアは、セキュリティ人材のフリーランス(案件参画)と転職を支援しているスプラッシュエンジニアリングが運営しています。
ボス〜、セキュリティエンジニアってスキルが多すぎて何から手をつければいいかわからないでしゅ……。
焦るな、チップス。この記事を読めば優先順位がはっきりする。まずは全体像を掴むことが第一歩だ。
※記事の内容をサクッと確認したい方は、以下のスライドでご確認いただけます。
目次
セキュリティエンジニアとは?役割と仕事内容をわかりやすく解説
セキュリティエンジニアとは、企業の情報資産をサイバー攻撃や情報漏洩から守る専門職です。
業務の全体像と、隣接する職種との違いを整理していきます。
セキュリティエンジニアの業務サイクル(企画〜運用)

セキュリティエンジニアの仕事は、ひとつの工程だけで完結しません。
企画から運用までの一連のサイクルを回すことで、組織のセキュリティレベルを継続的に高めていきます。
実務は大きく6つのフェーズで構成されています。
| フェーズ | 主な業務内容 | 求められるスキル例 |
|---|
| 企画・提案 | セキュリティポリシー策定、リスクアセスメント | 経営視点、リスク分析力 |
| 設計 | ネットワーク・システムのセキュリティアーキテクチャ設計 | ゼロトラスト設計、暗号技術 |
| 実装 | ファイアウォール・WAF・認証基盤の構築 | OS・ネットワーク・クラウド |
| テスト・診断 | 脆弱性診断、ペネトレーションテスト | 診断ツール、攻撃手法の理解 |
| 運用・監視 | SIEM運用、ログ分析、脅威インテリジェンス | Splunk、EDR、SOC運用 |
| インシデント対応 | 初動対応、フォレンジック、再発防止策 | ログ解析、法的知識 |
各フェーズで求められるスキルは違いますが、上流工程(企画・設計)を担当できるエンジニアほど市場価値が高くなる傾向があります。
どのフェーズに強みを持つかで、後述するキャリアパスの選択肢も変わってきます。
6フェーズもあるんでしゅか!オイラは「運用・監視」しかやったことないでしゅ……。
だからこそ伸びしろがある。まず全体像を知り、次に自分が強化すべきフェーズを見極めるんだ。
インフラエンジニア・ネットワークエンジニアとの違い
「セキュリティエンジニアとインフラエンジニアは何が違うの?」という疑問は、転職相談でもよく挙がります。
ひとことでいえば、守備範囲と視点の軸が異なります。
| 比較項目 | セキュリティエンジニア | インフラエンジニア | ネットワークエンジニア |
|---|
| 主な目的 | 情報資産の保護・脅威からの防御 | システム基盤の安定稼働 | ネットワークの設計・運用 |
| 対象範囲 | アプリ〜インフラ〜クラウドの横断的セキュリティ | サーバー・OS・ミドルウェア | ルーター・スイッチ・回線 |
| 必要な視点 | 攻撃者視点(レッドチーム思考) | 可用性・パフォーマンス | 通信効率・冗長性 |
| 代表的な資格 | 情報処理安全確保支援士・CISSP | AWS SAA・LinuC | CCNA・CCNP |
インフラエンジニアやネットワークエンジニアが「システムを動かす」ことに注力するのに対し、セキュリティエンジニアの最優先ミッションは「システムを守る」ことです。
ただし、守るにはインフラやネットワークの深い理解が欠かせません。
実際、これらの職種からセキュリティエンジニアへキャリアチェンジする方も多いです。
【2026年版】セキュリティエンジニアに必要なスキル一覧
セキュリティエンジニアとして活躍するには、技術スキルの体系的な習得が欠かせません。
基礎→専門→先端の3層構造で整理していきます。
土台となる基礎スキル(OS・ネットワーク・プログラミング)
「セキュリティエンジニアにプログラミングは必要ですか?」——答えは明確に「はい」です。
攻撃手法の多くはシステムの仕組みを悪用するものなので、OSやネットワーク、プログラミングの基礎がなければ脅威の本質を理解できません。
まず優先的に押さえたい4つの領域を紹介します。
- LinuxとWindowsのコマンドライン操作は、ログ確認からプロセス管理まで日常業務の基礎です。セキュリティエンジニアなら毎日触れるツールになります
- TCP/IPネットワークの知識は、パケットの流れを理解するところが出発点です。不正通信の検知やファイアウォール設計は、この理解なしに成り立ちません
- プログラミングはPythonが最優先です。脆弱性診断の自動化スクリプトやログ解析ツールの開発など、実務で即戦力になります
- SQLの基礎知識は、SQLインジェクション対策を理解するうえで前提です。攻撃の仕組みを知るには、まず正常なクエリの動きを把握しておく必要があります
すぐに身につくものではありませんが、基礎がしっかりしているエンジニアは応用力の伸びが格段に速いです。
攻撃者もこれらの基礎知識を駆使してくるため、守る側にも同等以上の理解が求められます。
セキュリティ専門スキル(脆弱性診断・暗号・認証・インシデント対応)
基礎スキルを固めたら、次はセキュリティ固有の専門スキルです。
実務で特に重要度が高いスキルを、攻撃手法と対策のセットで整理します。
| 攻撃手法 | 概要 | 主な対策スキル |
|---|
| SQLインジェクション | 不正なSQL文をWebアプリに注入し、DB情報を窃取 | プリペアドステートメント、WAF運用 |
| XSS(クロスサイトスクリプティング) | 悪意あるスクリプトをWebページに埋め込む | 入力値サニタイズ、CSP設定 |
| ランサムウェア | データを暗号化し身代金を要求 | EDR導入、バックアップ戦略、SOC監視 |
| フィッシング | 偽サイトやメールで認証情報を窃取 | MFA(多要素認証)、セキュリティ意識向上教育 |
需要が高い専門分野は以下の4つです。
- 脆弱性診断では、OWASP ZAPやBurp Suiteなどの診断ツールを使い、Webアプリやネットワークの弱点を発見します
- 暗号技術では、TLS/SSLや公開鍵暗号方式、ハッシュ関数の仕組みを理解し、適切な暗号化設計を行います
- 認証・認可の分野では、OAuth 2.0、SAML、MFAの設計・実装がゼロトラスト時代の必須スキルです
- SIEM/SOC運用では、Splunkを使ったセキュリティエンジニア案件にも見られるように、ログの収集・分析・可視化スキルの需要が急増しています
実務でこれらを鍛えるなら、セキュリティエンジニアの構築・導入案件一覧で実際の案件要件を確認し、自分のスキルギャップを把握するのも有効です。
SQLインジェクションって、SQLの基礎がわかってないと対策もできないってことでしゅか?
その通りだ。攻撃を理解するには、正常な動きを知っている必要がある。だから基礎が大事なんだ。
2026年に差がつく先端スキル(クラウドセキュリティ・AI・ゼロトラスト)
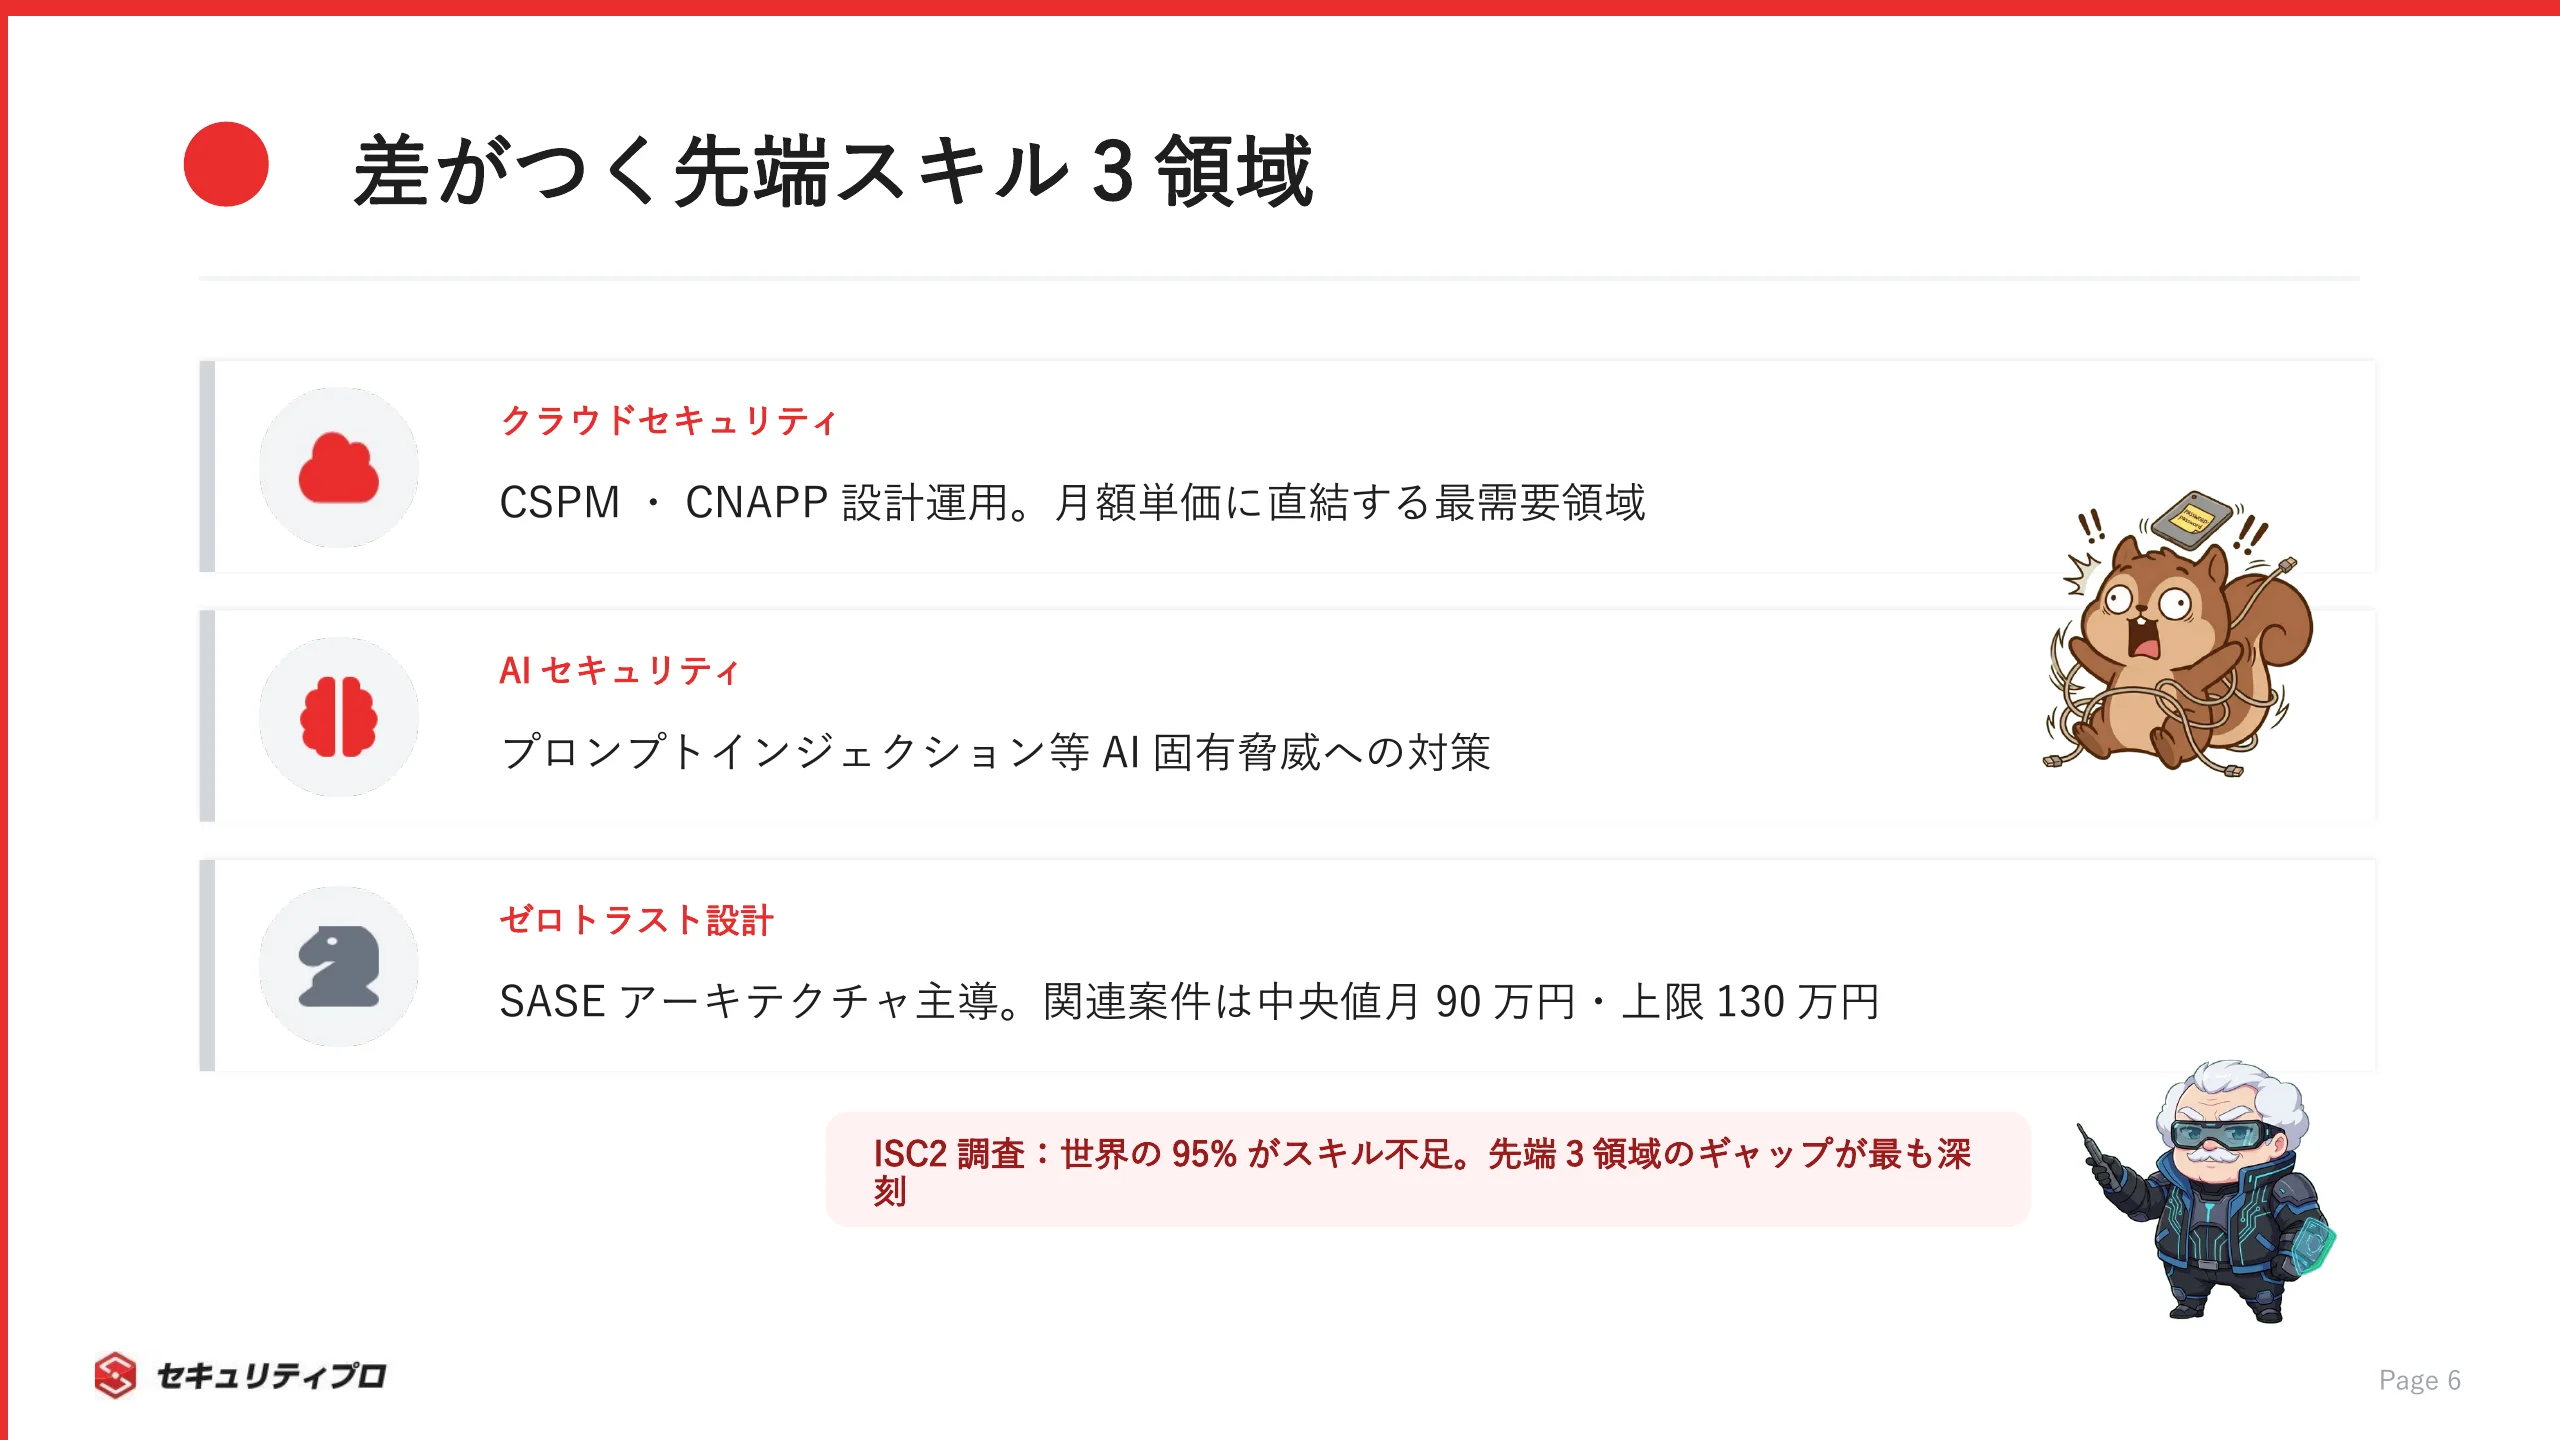
2026年のセキュリティ市場で特に差がつくのが、クラウド・AI・ゼロトラストの3領域です。
ISC2の2025年版「サイバーセキュリティ人材調査」では、世界の回答者の95%が何らかのスキル不足を抱えていると回答しており、特にこれらの先端領域でギャップが大きいとされています(引用元: ISC2、2025年版「サイバーセキュリティ人材調査」の結果を発表)。
クラウドセキュリティは、AWS・Azure・GCPの普及に伴い、最も求人数が伸びている分野のひとつです。
CSPM(Cloud Security Posture Management)やCNAPP(Cloud Native Application Protection Platform)の設計・運用スキルは、月額単価に直結します。
AIセキュリティは、2026年に最も注目すべき領域です。
IPA「情報セキュリティ10大脅威 2026」では、組織向け脅威の第3位に「AIの利用をめぐるサイバーリスク」が初選出されました。
LLM(大規模言語モデル)を標的にした新しい攻撃手法への対策スキルが、差別化のポイントになります。
- プロンプトインジェクションは、システムプロンプトを操作してAIの動作を乗っ取る攻撃です
- ジェイルブレイクは、AIの安全制約を意図的に回避して不適切な出力を生成させる手法です
- 敵対的プロンプト(Adversarial Prompt)は、AIモデルの判断を誤らせる入力を意図的に作成する攻撃です
英国NCSCは「プロンプトインジェクションはSQLインジェクションのように完全には解決されないかもしれない」と警告しています。
この領域のスキルを持つエンジニアの市場価値は、今後さらに高まっていきます。
ゼロトラストの設計力も見逃せません。
「何も信頼しない」を前提としたSASE(Secure Access Service Edge)アーキテクチャの導入が企業で加速しています。
当社の公開案件でもSASE関連は19件あり、月額単価は中央値90万円、上限は130万円です(セキュリティフリーランス案件の集計・2026年9月時点)。
見落としがちなソフトスキル(コミュニケーション・法規制・経営視点)
技術スキルだけでは、年収の天井を突破するのが難しくなります。
上級エンジニアやCISO(最高情報セキュリティ責任者)を目指すなら、ソフトスキルの強化が欠かせません。
特に重要なのは次の3つです。
- セキュリティリスクを経営層や非技術部門に「ビジネスインパクト」として伝える力です。技術の正しさだけでは人は動きません
- サイバーセキュリティ基本法、不正アクセス禁止法、個人情報保護法、GDPRなどの法規制を理解してコンプライアンス対応をリードできるエンジニアは希少です
- セキュリティ投資のROIを算出し、経営会議で予算交渉を行えるビジネス視点は、コンサルタントやCISO路線で年収1,000万円超を目指す際の決定的な差別化要因です
技術力が同等なら、これらのソフトスキルを持つエンジニアのほうが確実に評価されます。
「技術がわかる人」から「経営にセキュリティを語れる人」へ。
このシフトが、キャリアアップの鍵になります。
スキルレベル別ロードマップ ― 未経験・初級・中級・上級
「自分は今どのレベルなのか」「次に何をすべきか」の把握が、効率的なスキルアップの出発点です。
4段階のロードマップを、想定年収レンジとともに見ていきます。
未経験→初級(0〜1年目):IT基礎固めとセキュリティ入門
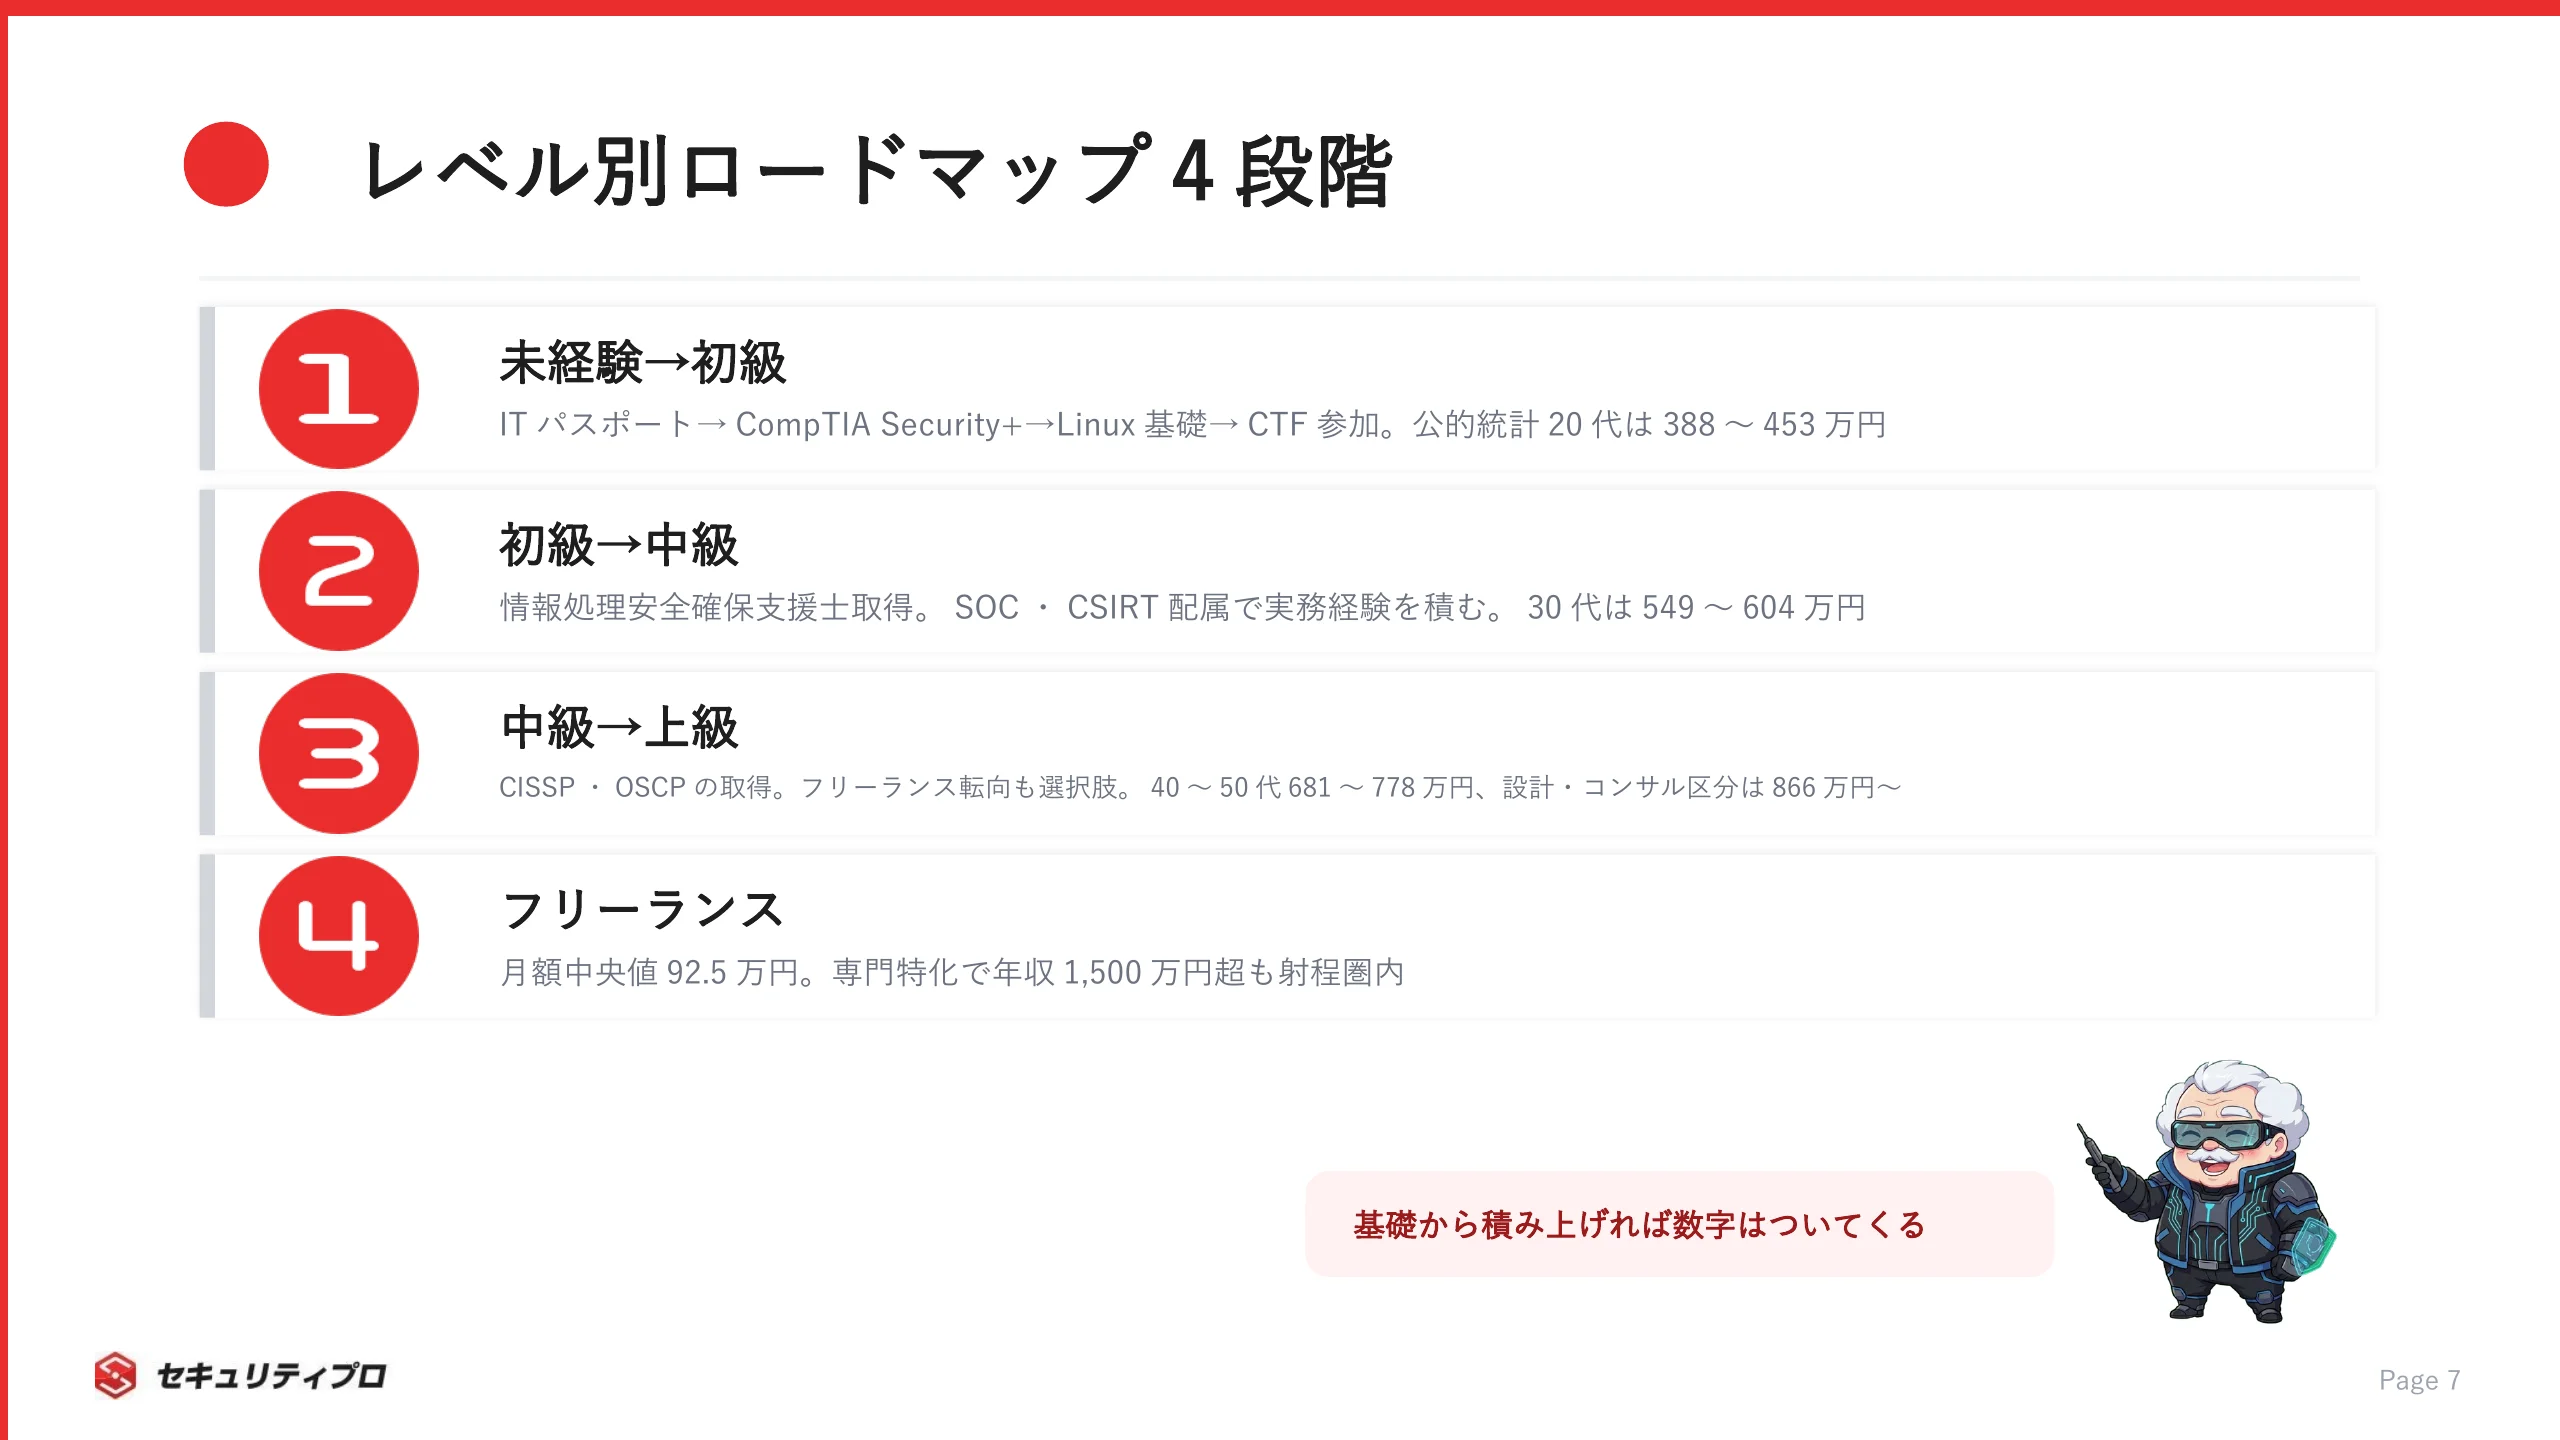
「未経験からでもセキュリティエンジニアになれますか?」という問いへの回答は、「なれます。ただし段階を踏む必要があります」です。
最初の1年間は、IT基礎とセキュリティの入門知識をバランスよく固める期間として位置づけましょう。
学習のステップは以下の順序がオススメです。
- ITパスポート取得でIT全般の基礎用語を習得する(学習目安: 1〜2か月)
- CompTIA Security+でセキュリティの基礎概念を体系的に学ぶ(学習目安: 2〜3か月)
- Linux基礎としてコマンドライン操作に慣れる(学習目安: 並行して継続)
- CTF(Capture The Flag)に参加し、実践的な問題解決力を鍛える
未経験からセキュリティ領域に挑戦できる案件も存在しますので、インフラ運用経験を積みながらセキュリティへの足がかりを作る方法も現実的です。
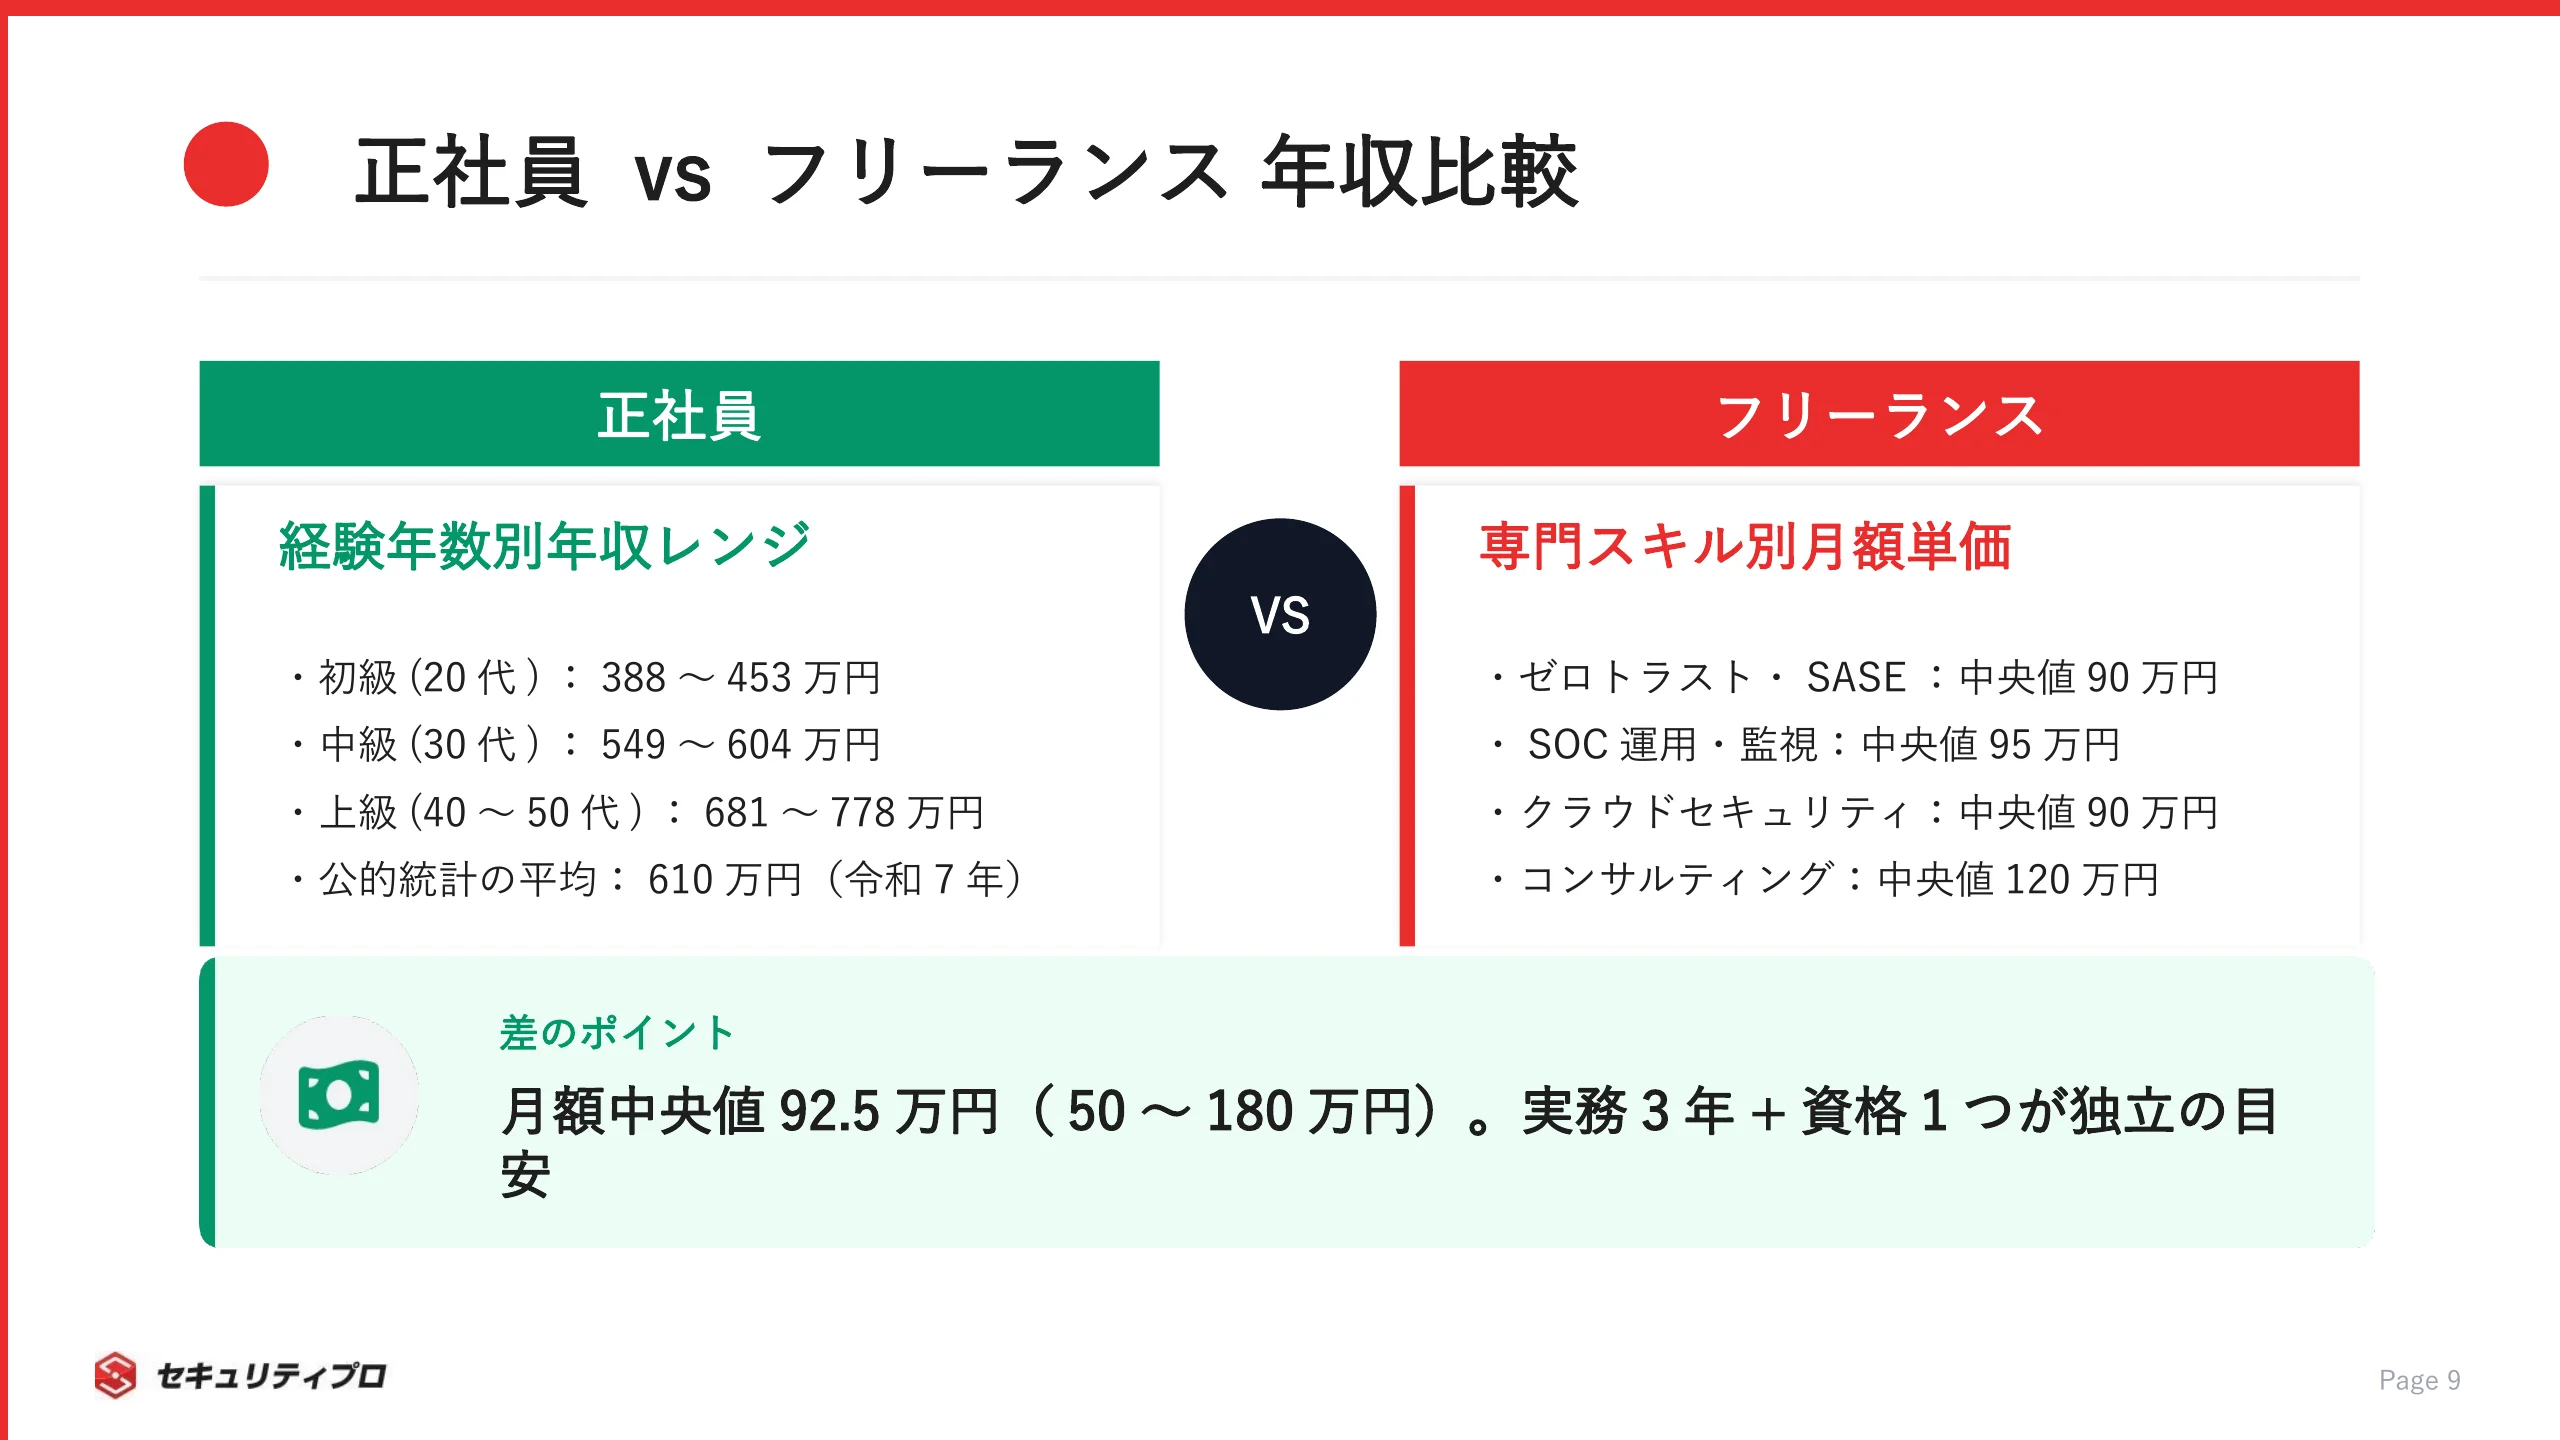
公的統計では20代前半の年収が388万円、20代後半が453万円ですが、着実に基礎を固めれば1年後には見える景色がかなり変わっています。
遊びじゃないが、楽しみながら学べるのは確かだ。TryHackMeやHack The Boxから始めてみろ。
初級→中級(1〜3年目):専門領域の確立と資格取得
初級を卒業したら、自分の専門領域を選んで深掘りするフェーズに入ります。
「広く浅く」から「特定領域に強い」エンジニアへの転換が、年収アップの分岐点です。
この時期に集中すべきポイントは4つあります。
- 情報処理安全確保支援士(登録セキスペ)の取得は、国内セキュリティ資格の最上位です。合格率は例年20%前後で推移しています(引用元: IPA 統計情報)
- SOC・CSIRT配属での実務経験は、ログ分析やインシデント対応のスキルを加速度的に鍛えてくれます
- CCNA Securityでネットワークセキュリティの専門知識を強化します
セキュリティの運用・保守案件一覧を見ると、SOC運用やEDR管理、脆弱性対応などの実務案件が多数あります。
こうした案件で2〜3年の経験を積めば、中級エンジニアとしての市場価値は確立されます。
公的統計では30代前半549万円・30代後半604万円で、資格の有無や専門領域によって幅が出ます。
中級→上級(3年目〜):市場価値を最大化する戦略
年収1,000万円超を現実的に目指すなら、上級レベルへのステップアップ戦略が重要です。
中級と上級の違いは、「タスクを実行する力」から「戦略を立案し推進する力」への転換にあります。
市場価値を最大化するために、次の3つのアクションを意識してください。
- CISSPはセキュリティマネジメントの国際標準資格です。受験費用はアジア太平洋地域で749米ドル、加えて年会費135米ドルがかかりますが、経営層と対話できる人材の証明として投資対効果は十分です
- OSCP(Offensive Security Certified Professional)は、24時間の実技試験で実践力を証明する資格です。ペネトレーションテスターとしての市場価値を一気に引き上げてくれます
- フリーランスへの転向も有力な選択肢です。当社の公開案件118件では月額単価の中央値が92.5万円で、年収換算すると1,100万円ほどになります
上級エンジニアには、技術力に加えてプロジェクトマネジメントやチームリードの経験も評価されます。
セキュリティプロ・フリーランスでは、高度な専門スキルを持つエンジニア向けの案件が豊富に掲載されていますので、市場相場の確認に活用してみてください。
スキルを証明する!セキュリティエンジニアにおすすめの資格
転職やフリーランス案件の獲得で最も効果的なのが、客観的なスキル証明としての資格です。
キャリアステージ別に、優先度の高い資格を見ていきます。
国家資格(情報処理安全確保支援士・情報セキュリティマネジメント)
日本国内で最も重要なセキュリティ国家資格が、情報処理安全確保支援士(登録セキスペ)です。
合格率は例年20%前後で、2025年度秋期は22.3%、春期は19.0%でした(引用元: IPA 統計情報(応用情報技術者試験、高度試験、情報処理安全確保支援士試験))。
両資格の位置づけを比較してみます。
| 資格名 | 対象レベル | 合格率 | 特徴 |
|---|
| 情報セキュリティマネジメント | 初級〜中級 | 約50〜60% | セキュリティ管理の基礎。マネジメント層や情シス部門向け |
| 情報処理安全確保支援士 | 中級〜上級 | 約20% | 国内最高峰のセキュリティ国家資格。「登録セキスペ」の独占名称 |
情報処理安全確保支援士は、合格後にIPAに登録することで「登録セキスペ」の名称を使用できます。
3年ごとの更新制度があり、継続的な学習が義務付けられている点が他の国家資格との大きな違いです。
転職市場では資格手当や優遇条件の対象になることも多く、国内での転職やフリーランス案件獲得に強い効果を発揮します。
合格率20%で難しいのに、それでも取る価値はあるんでしゅか?お金も時間もかかりそうでしゅ……。
取る価値は十分ある。まず「登録セキスペ」は独占名称だから、名乗れること自体が差別化になる。加えて、資格手当で年間数万〜十数万円の上乗せがある企業も多い。フリーランスなら案件の応募条件に「登録セキスペ保有者優遇」と明記されていることも珍しくない。3年ごとの更新費用はかかるが、キャリア全体で見れば十分に回収できる投資だ。
グローバル資格(CompTIA Security+・CISSP・CEH・OSCP)
国際的に通用するセキュリティ資格は、外資系企業やグローバル案件を視野に入れるなら必須の武器です。
代表的な4資格を比較します。
| 資格名 | 対象レベル | 受験費用(目安) | 更新要件 | 特徴 |
|---|
| CompTIA Security+ | 初級 | 公式ストアで購入(価格改定あり) | 3年ごと(CE制度) | セキュリティの基礎を網羅。世界的に認知度が高い |
| CISSP | 上級 | 749米ドル(アジア太平洋) | 年間40CPE + 年会費135米ドル | 経営視点のセキュリティマネジメント。8ドメインを横断的にカバー |
| CEH(認定ホワイトハッカー) | 中級〜上級 | 公式講習込みのパッケージ価格 | 3年ごと(ECE制度) | 攻撃者視点のスキルを体系的に証明 |
| OSCP | 上級 | 1,749米ドル〜(コース+認定バンドル) | なし(永久資格) | 24時間の実技試験。実践力の最強証明 |
(受験費用はISC2とOffSecの公式価格に基づきます:ISC2 Exam Pricing、OffSec Pricing。CompTIA Security+とCEHは公式ストアや認定トレーニングパートナーによって価格が変わるため、申し込み前に各団体の最新価格を確認してください)
CISSPは8つのドメイン(セキュリティとリスク管理、資産セキュリティなど)を横断的にカバーしており、経営層との対話に必要な知識が身につきます。
一方、OSCPは実際にシステムを攻略する実技試験なので、ペネトレーションテスターとしての技術力を最も説得力ある形で証明できます。
キャリアパスが「マネジメント寄り」ならCISSP、「技術特化型」ならOSCPを優先するのがおすすめです。
2026年注目のAI×セキュリティ資格
AI時代の到来に伴い、AIとセキュリティの交差領域をカバーする新資格が登場しています。
先行取得で、他のエンジニアと差をつけられます。
2026年に押さえておきたい資格を3つ紹介します。
- CompTIA SecAI+は、2026年にリリース予定のAIセキュリティ特化資格です。AIシステムの保護、セキュリティオペレーションへのAI活用、AI関連のガバナンス・リスク・コンプライアンスの3領域をカバーします。IT経験3〜4年(うちセキュリティ2年程度)のエンジニアが対象です
- AWS Certified Security – Specialtyは、AWSのセキュリティサービスに特化した資格で、クラウドセキュリティの実務スキルを証明できます
- Microsoft Certified: Security Operations Analyst Associateは、Microsoft SentinelやDefender製品群を活用したSOC運用スキルを認定する資格です
引用元: CompTIA SecAI+ FAQs
CompTIA SecAI+は、敵対的機械学習やデータポイズニング、プロンプトインジェクションといったAI固有の脅威をカバーする点が特徴的です。
まだ取得者が少ない今のうちが、先行者利益を狙えるタイミングです。
セキュリティエンジニアの年収・単価相場とスキルの関係
スキルアップの努力が収入にどう反映されるかは、誰もが気になるところです。
正社員とフリーランスの両面から、具体的な数字を見ていきます。
正社員の年収レンジ(経験年数・スキル別)
セキュリティエンジニアの年収は、スキルレベルと保有資格によって明確な差が出ます。
厚生労働省「賃金構造基本統計調査」(令和7年)では、セキュリティ運用・インフラ系エンジニアが含まれる「その他の情報処理・通信技術者」区分の平均年収は約610万円です(引用元: 厚生労働省「賃金構造基本統計調査」令和7年)。
経験年数の目安と、公的統計(令和7年・年齢階級別)の年収を整理します。
| レベル | 経験年数 | 想定年収 | 主なスキル・資格 |
|---|
| 初級 | 0〜2年 | 388〜453万円(20代) | CompTIA Security+、Linux基礎、ヘルプデスク経験 |
| 中級 | 2〜5年 | 549〜604万円(30代) | 情報処理安全確保支援士、SOC運用、脆弱性診断 |
| 上級 | 5年以上 | 681〜778万円(40〜50代) | CISSP、ゼロトラスト設計、プロジェクトリード |
同調査で、セキュリティ設計・コンサルティングに近い「システムコンサルタント・設計者」区分の平均年収は約889万円で、上流の設計・コンサル領域まで担うエンジニアは平均値を大きく上回ります(引用元: 厚生労働省「賃金構造基本統計調査」令和7年)。
年収を上げる最も確実な方法は、「需要の高い専門スキル × 客観的な資格証明」の掛け合わせです。
セキュリティエンジニアの年収・キャリア解説記事一覧では、年収アップの具体的な戦略をさらに詳しく解説しています。
正社員として年収アップを狙える転職先を探すなら、セキュリティプロ・テンショクで自分のスキルに合った求人を確認してみてください。
上級になると年収1,000万円超えもあるんでしゅか!夢が広がるでしゅ〜!
夢じゃない、戦略だ。スキルと実績を積み上げれば、数字は自然とついてくる。
フリーランス・副業の単価相場と高単価案件の特徴
フリーランスのセキュリティエンジニアは、正社員よりさらに高い収入を得られる可能性があります。
当社が公開しているセキュリティフリーランス案件118件では、月額単価の中央値は92.5万円、レンジは50万〜180万円です。
中央値のまま12か月稼働すれば、年収換算で1,100万円ほどになります(2026年9月時点の集計)。
高単価案件に共通する特徴は以下の通りです。
- ゼロトラスト・SASE(Zscaler/Prisma Access 等)の案件は19件あり、月額単価は中央値90万円・65万〜130万円です
- SOC運用・監視(Splunk/XDR 等)の案件は20件で、月額単価は中央値95万円・50万〜125万円です
- クラウドセキュリティ(AWS/Azure)の案件は11件で、月額単価は中央値90万円・70万〜120万円です
- セキュリティコンサルティングの案件は7件で、月額単価は中央値120万円・100万〜180万円です
工程で見ると、要件定義など上流を任される案件は中央値115万円まで上がります(出典: セキュリティプロ・フリーランス 公開案件の集計・2026年9月時点)。
高単価を実現するポイントは、「ひとつの専門領域で圧倒的な実績を持つこと」と「複数の案件を掛け持ちできるスケジュール管理力」の両立です。
セキュリティプロ・フリーランスでは、こうした高単価案件を多数取り扱っています。
セキュリティエンジニアの将来性と今後求められるスキル
「セキュリティエンジニアは将来も安泰ですか?」「AIに仕事を奪われませんか?」
こうした不安を持つ方は少なくありません。
データに基づいて、この職種の将来性を検証していきます。
セキュリティ人材不足の現状と市場データ
セキュリティエンジニアの人材不足は国内外で深刻化しており、この傾向は当面続く見通しです。
複数のデータがそれを裏付けています。
- 経済産業省「IT人材需給に関する調査」では、2030年にはIT人材が最大79万人不足すると予測されています。セキュリティ分野の不足はとくに深刻です(引用元: 経済産業省 IT人材需給に関する調査(概要))
- ISC2「2025年版サイバーセキュリティ人材調査」では、日本の42%が「必要な人材を確保できない」と回答しています。世界平均の29%を大きく上回る数字です
- NRIセキュアが公表した「NRI Secure Insight 2024」では、セキュリティ人材が充足していると回答した日本企業はわずか約7%にとどまっています
最新セキュリティインシデントニュースを見ても、ランサムウェアやサプライチェーン攻撃の被害は増える一方です。
脅威が増えるほど、対抗する人材の価値は高まります。
42%の企業が人材確保できてないって、めちゃくちゃ売り手市場でしゅね!
だからこそ、今スキルを磨いた者が最も恩恵を受ける。チャンスを逃すなよ。
AI時代にセキュリティエンジニアが生き残る条件
「AIに仕事を奪われるのでは?」という不安に対しては、「奪われる業務」と「代替できない業務」を分けて考える必要があります。
| AIに代替される可能性が高い業務 | 人間に残る業務 |
|---|
| 定型的なログ監視・アラートトリアージ | インシデント時の経営判断・対外コミュニケーション |
| 既知の脆弱性パターンのスキャン | 未知の攻撃手法に対する創造的な対策立案 |
| セキュリティポリシーの定型レビュー | 組織文化に合わせたセキュリティ戦略の策定 |
| パッチ適用の優先順位付け(一部) | AI自体のセキュリティリスク評価 |
AIを活用したセキュリティツール開発・DevSecOps案件に見られるように、AIは脅威ではなく「武器」として活用する側に回ることが大切です。
ISC2の調査でも、AIツールを業務に統合している組織は世界で28%(日本24%)にとどまっています。
AI活用スキルを持つセキュリティエンジニアの希少価値は、まだしばらく続きます。
AIの波を乗りこなすために、具体的に何をすべきか整理します。
自動化できる業務はAIに任せ、人間は判断と戦略に集中する。
このAIツールの実務活用力が、今後の現場では標準スキルになっていきます。
SOCのアラートトリアージや脆弱性スキャンの一次対応をAIに委ね、自分はインシデントの全体像を読み解く側に回るイメージです。
設計・企画・コンサルティングなど、AIが代替しにくい上流工程にポジションを移すことも欠かせません。
経営層に対してリスクをビジネスの言葉で説明し、セキュリティ投資の意思決定を主導できるエンジニアは、AIがどれだけ進化しても置き換わりにくい存在です。
そしてもうひとつ、プロンプトインジェクション対策やAIモデルのセキュリティ評価など、AI固有の脅威に対応できる専門性を身につけることです。
この分野はまだ対応できる人が少ないだけに、今から取り組めば大きなアドバンテージになります。
セキュリティエンジニアのキャリアパス ― スキルを活かす5つの選択肢
スキルを磨いた先には、さまざまなキャリアの選択肢が広がっています。
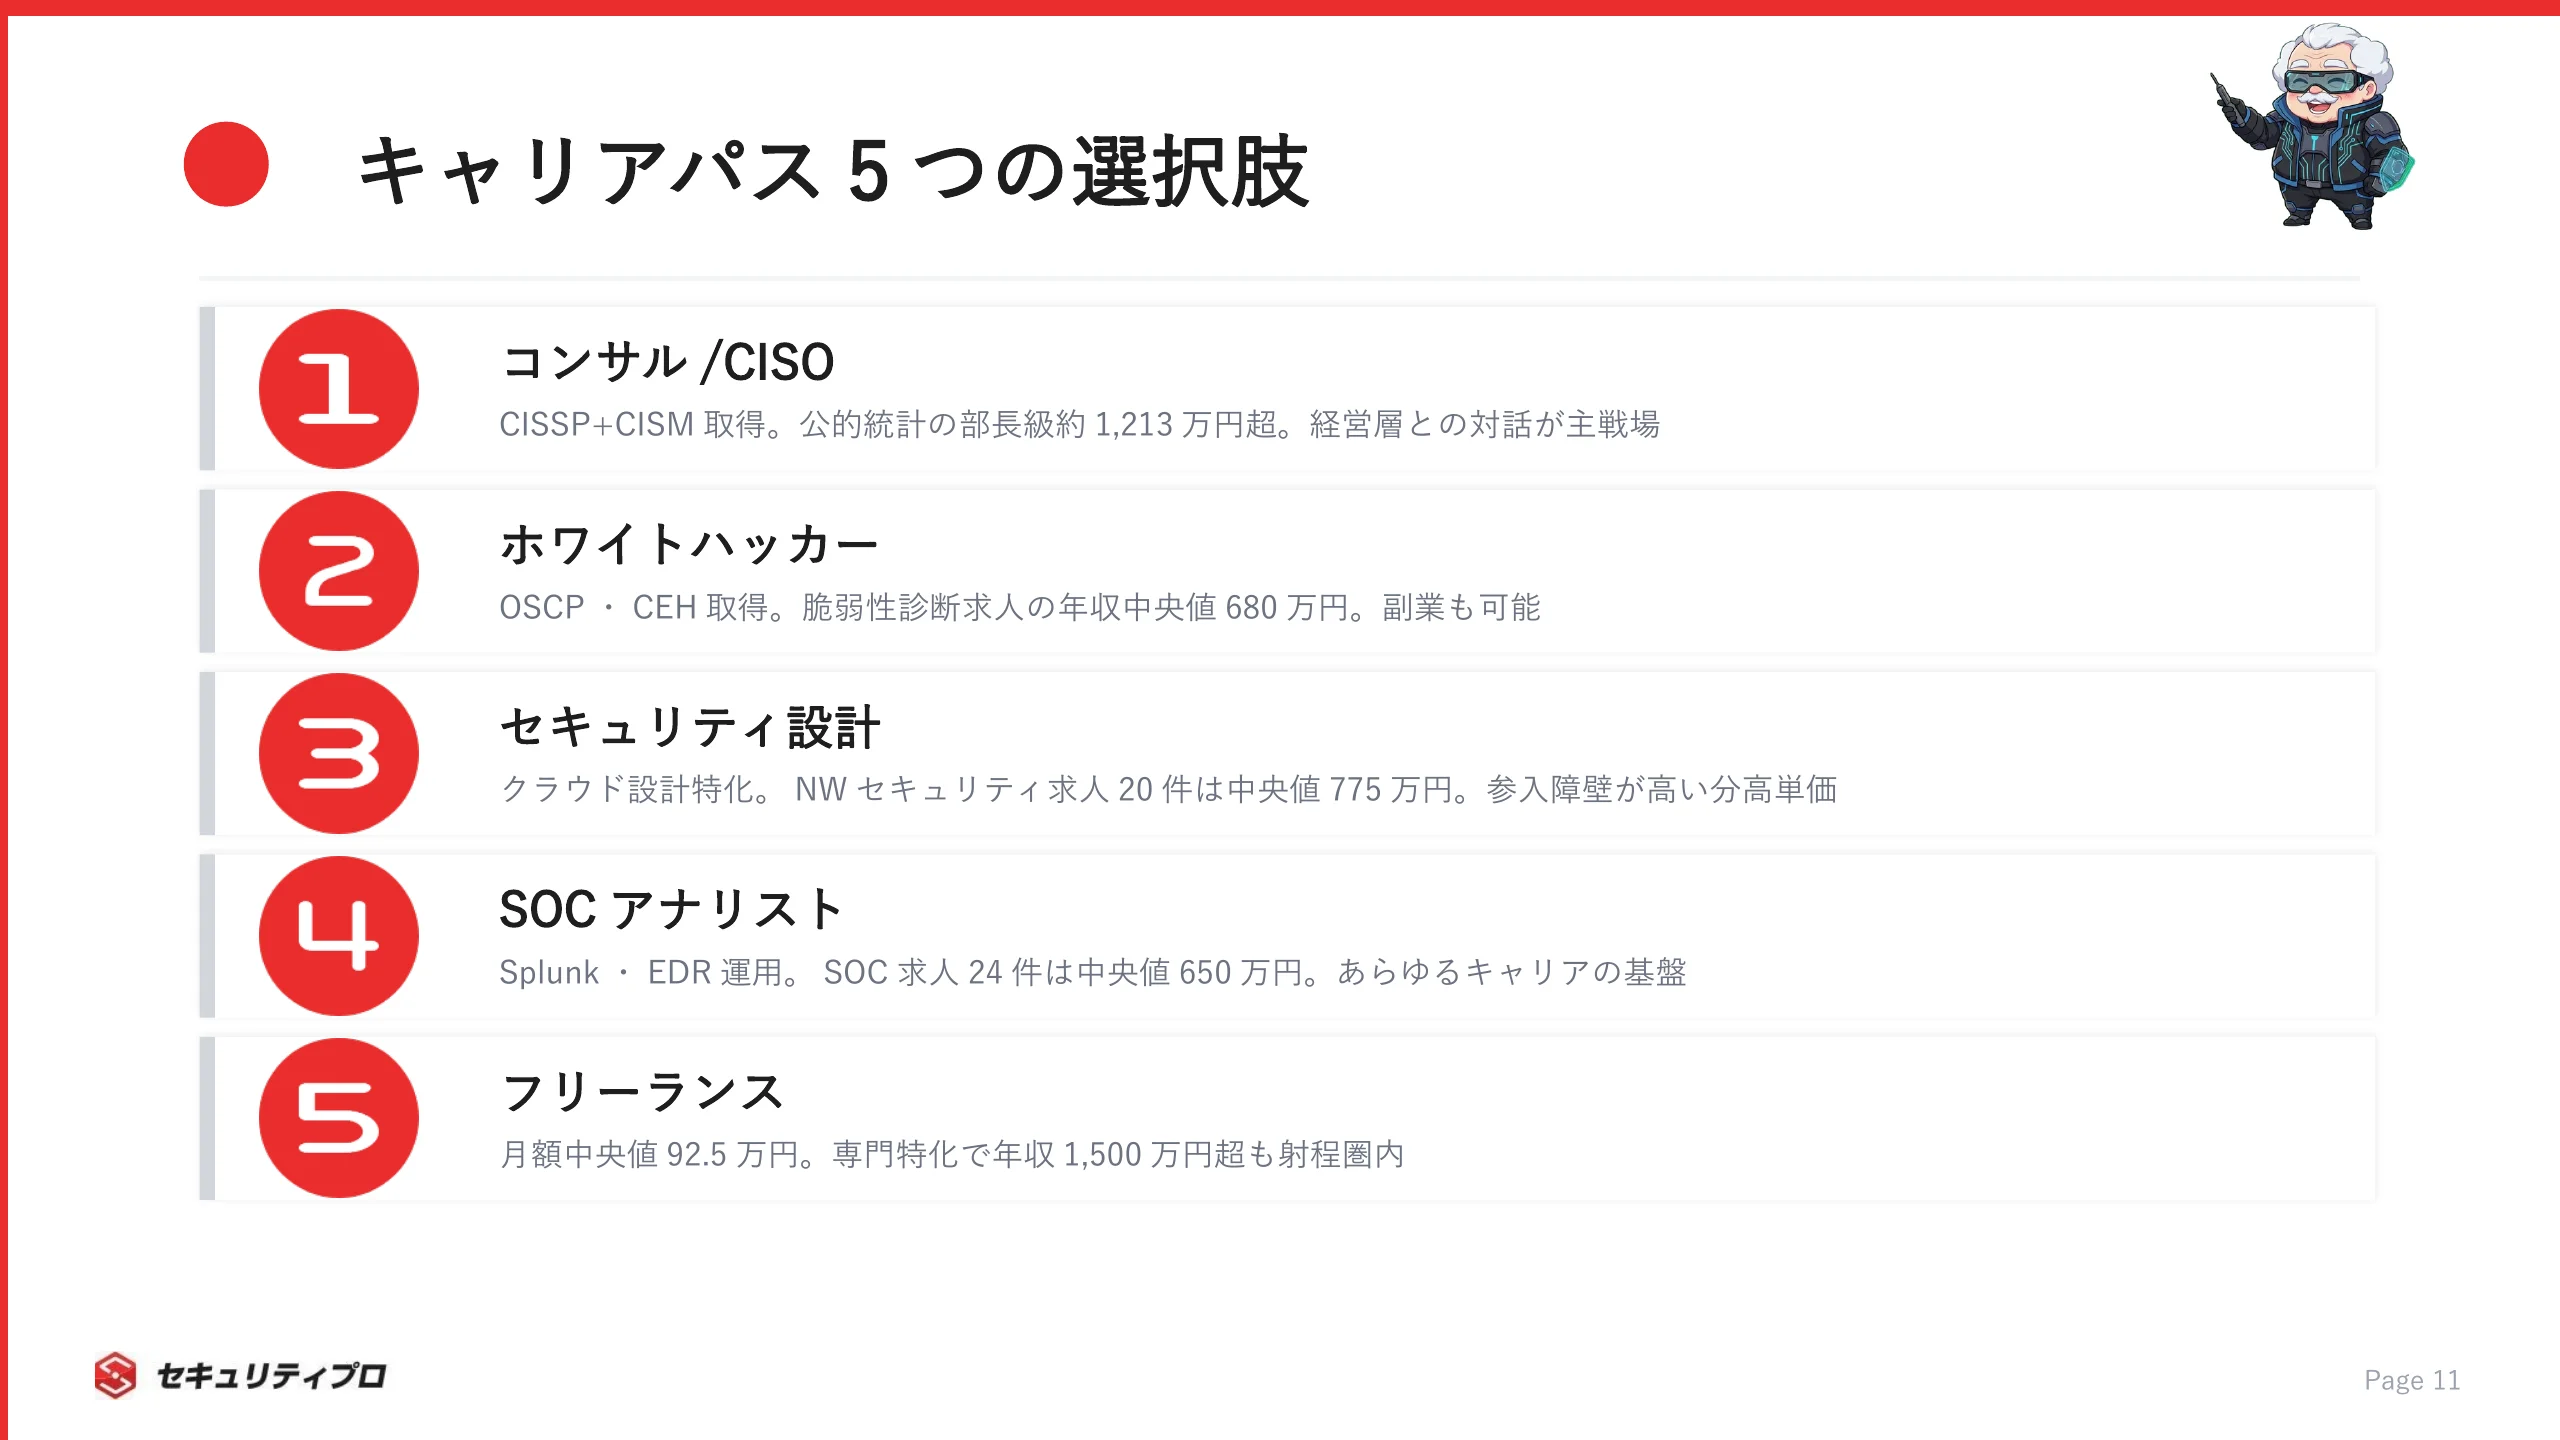
代表的な5つのキャリアパスを、必要スキルと年収目安とともに紹介します。
セキュリティコンサルタント/CISO
経営層と直接対話し、組織全体のセキュリティ戦略を立案・推進するキャリアです。
技術力に加えて、ビジネスの言葉でリスクを語れるコミュニケーション力が必須になります。
CISSPとCISM(公認情報セキュリティマネージャー)を取得し、セキュリティプロジェクトのマネジメント経験を5年以上積んだエンジニアが、公的統計の部長級(情報通信業・約1,213万円)を超える水準で活躍しています。
リスクアセスメントの設計からセキュリティ投資ROIの算出、取締役会レベルのプレゼンテーションまでこなせる人材は、企業規模を問わず引き合いが絶えません。
こうした上流ポジションへの転職を目指すなら、セキュリティエンジニアの転職求人一覧で募集条件を確認しておくとよいでしょう。
セキュリティ設計・コンサル案件一覧では、Zscaler・CyberArk等の設計案件が多数あり、コンサルタントへのキャリアパスを具体的にイメージできます。
ホワイトハッカー(ペネトレーションテスター)
攻撃者の視点でシステムの弱点を発見し、防御策を提案する技術特化型のキャリアです。
「守るために攻める」という独特のアプローチに魅力を感じるエンジニアに向いています。
OSCPやCEHの取得がこの道の王道です。
当社が公開しているセキュリティ転職求人のうち脆弱性診断に関わる19件では、想定年収の中央値は680万円、レンジは400万〜1,225万円でした(セキュリティプロ・テンショクの集計・2026年9月時点)。
バグバウンティプログラムに参加すれば実績と報奨金の両方を得られるため、副業としても相性の良い分野です。
OSCPの24時間実技試験を突破した実績は技術力の最強の証明になり、国内外を問わずフリーランスとしても高単価を獲得しやすい職種です。
ホワイトハッカーって映画みたいでカッコいいでしゅ!ゲームの「Watch Dogs」みたいでしゅか?
ゲームとは訳が違うが、攻撃者の思考を理解する点では共通するものがある。まずはCTFで腕を磨け。
セキュリティアーキテクト/クラウドセキュリティエンジニア
システム全体のセキュリティ設計を担う、アーキテクチャ領域のスペシャリストです。
DX推進やクラウド移行が加速するなか、この職種の需要は急激に伸びています。
AWS Certified Security – SpecialtyやAzure Security Engineer Associateを保有し、ゼロトラスト設計やマイクロセグメンテーション、CSPM/CNAPP運用の経験を持つエンジニアが活躍しています。
当社の公開求人でネットワークセキュリティに関わる20件は想定年収の中央値775万円(400万〜1,250万円)、公的統計の設計・コンサル区分は約889万円です。
インフラ設計とセキュリティ設計の両方を実務で経験していることが前提になるため、参入障壁が高い分だけ市場価値も高いポジションです。
マルチクラウド環境でのセキュリティポリシー統一設計は、高い専門性が求められるため単価も高額になります。
SOCアナリスト/CSIRTエンジニア
インシデント対応・監視運用を専門にするキャリアで、セキュリティ運用の最前線を担います。
24時間体制でサイバー攻撃を監視し、脅威を検知・分析・対応する実務経験は、あらゆるキャリアパスの基盤になります。
日常業務の中核を占めるのがSIEM運用で、Splunk、Microsoft Sentinel、QRadarなどを駆使してログの収集・分析・可視化を行います。
これに加えて、CrowdStrikeやMicrosoft DefenderといったEDR(Endpoint Detection and Response)ツールの運用スキルも現場では不可欠です。
MITRE ATT&CKフレームワークを活用した脅威インテリジェンスも求められます。
攻撃者の戦術・技術・手順(TTP)を分析し、次の一手を読む力です。
当社の公開求人では、SOC・セキュリティ監視に関わる24件の想定年収が中央値650万円(400万〜1,250万円)、CSIRTに関わる22件が中央値650万円(400万〜1,100万円)です。
シニアアナリストやマネージャーに昇格すれば、公的統計の課長級(約959万円)の水準が視野に入ります。
SOC立ち上げ経験を持つエンジニアの市場価値はとくに高く、コンサルティングファームやセキュリティベンダーからの引き合いが絶えません。
ジュニアアナリストからスタートし、シニアアナリスト→SOCマネージャー→CSIRT責任者とステップアップしていく成長経路が明確に存在します。
フリーランスセキュリティエンジニア
上記4つの職種で培った専門性を武器に独立し、高単価案件を複数掛け持ちするキャリアです。
働き方の自由度と収入の最大化を両立できる点が最大の魅力です。
月額単価は中央値92.5万円・50万〜180万円で(出典: セキュリティプロ・フリーランス 公開案件118件の集計・2026年9月時点)、実務経験3年以上と専門資格1つ以上が独立の目安になります。
案件の選択権、働く場所・時間の自由度、正社員より高い収入ポテンシャルが魅力です。
ただし営業力や自己管理力、確定申告などの事務処理も自分でこなす覚悟は必要です。
フリーランスとして成功するには、「ひとつの専門領域で圧倒的な実績」を持つことが最も重要です。
ゼロトラスト設計の専門家、ペネトレーションテストのスペシャリスト、クラウドセキュリティアーキテクトなど、明確な強みがあるほど単価は上がります。
セキュリティPMO案件一覧には、フリーランスとして参画できる上流案件も多数掲載されています。
セキュリティプロ・フリーランスでは、こうした高単価案件とのマッチングを無料でサポートしています。
フリーランスって月額130万円もありえるんでしゅか!?オイラも3年頑張れば……!
3年で独立する覚悟があるなら、今日から逆算して動け。準備なき独立は無謀だ。
まとめ - セキュリティエンジニアとしてスキルを武器にキャリアを切り拓こう
この記事では、セキュリティエンジニアに必要なスキルを基礎・専門・先端の3層で整理し、レベル別ロードマップ、資格、年収・単価相場、キャリアパスまで解説しました。
スキルは積み上げるほど市場価値に直結します。
2030年にIT人材が最大79万人不足する時代、セキュリティスキルを持つエンジニアの価値はますます高まっていきます。
まずは今の自分のレベルを正直に見つめて、次の一歩を決めてみてください。
正社員として転職するならセキュリティプロ・テンショク、フリーランスも視野に入れるならセキュリティプロ・フリーランスで、自分のスキルに合った転職先・案件をチェックしてみてください。
よーし、オイラもまずはCompTIA Security+から頑張るでしゅ!パスワードを「password」にするのもやめるでしゅ!
……それは今すぐやめろ。だが、やる気が出たようで何よりだ。スキルは裏切らない、積み上げていけ。