ILOVEYOUウイルスから学ぶソーシャルエンジニアリングの脅威と対策

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。サイバーセキュリティラボの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

「昔のウイルス事件って、今のセキュリティ対策にも関係あるの?」
「メールの添付ファイルを開いただけで感染するって、本当にそんなことがあったの?」

チップス

ボス、「ILOVEYOU」っていうウイルスがあったって聞いたんすけど、名前がなんかロマンチックでしゅね!
まさかラブレターで感染するわけないでしゅよね?

ボス

それがまさにラブレターで感染したんだ。
2000年、「I LOVE YOU」という件名のメールを開いただけで、世界中の数千万台のPCが壊滅的な被害を受けた。
あの事件には、今のセキュリティエンジニアが忘れてはならない教訓が詰まっている。

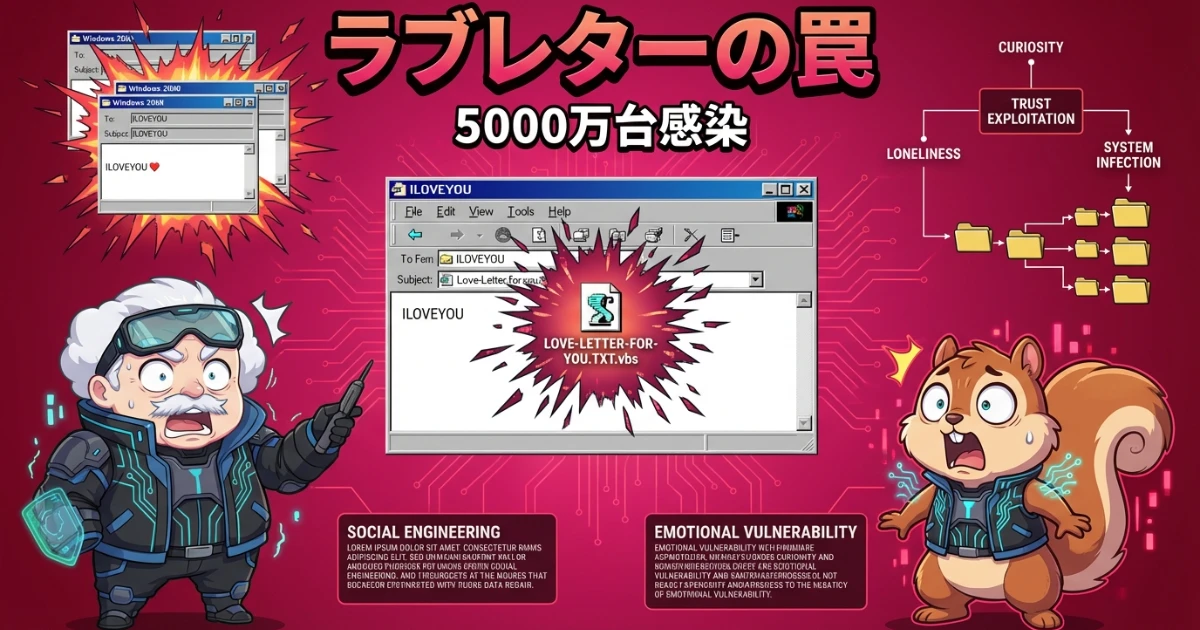
2000年5月に発生したILOVEYOUウイルスは、メールの添付ファイルを通じて爆発的に拡散し、わずか数日で世界中に甚大な被害をもたらしました。
被害総額は推定100億ドル以上。
技術的には単純なVBScriptのワームでしたが、人間の心理を巧みに突いた「ソーシャルエンジニアリング」の手口は、25年以上経った現在でもメール攻撃の基本戦術として使われ続けています。

この記事では、ILOVEYOUウイルスの全貌を振り返りながら、セキュリティエンジニアとして押さえておくべきポイントを整理します。

  • ILOVEYOUウイルスがどのように世界中へ拡散したのか
  • VBScriptと拡張子の仕組みを悪用した攻撃手法の詳細
  • 数千万台の感染と100億ドル超の被害が生まれた背景
  • 現代のメール攻撃にも通じるソーシャルエンジニアリング対策

過去のインシデントを知ることは、未来の脅威に備える第一歩です。
ILOVEYOUウイルスが突きつけた「人間の弱さ」という課題は、テクノロジーがどれだけ進歩しても変わりません。
是非最後まで読んで、日々のセキュリティ業務に活かしてみてください。

オススメ求人・フリーランス案件

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...

【グローバル製造業向けSASE導入PMO・設計構築】高輪(リモート併用)/Prisma Access・海外拠点展開

月額単価
1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
グローバル製造業における国内外複数拠点に向けた大規模SASE...

【ゼロトラスト基盤構築・VPN廃止移行推進】フルリモート/Zscaler ZPA・マイクロセグメンテーション

月額単価
900,000円 / 月
稼働場所
フルリモート
業務領域
設計, 構築, 運用・保守
作業内容
従来のVPN環境廃止に伴い、Zscaler ZPAを中心としたゼロトラ...

【公共系閉域網環境SplunkES統合・構築】東京・豊洲(常駐)/設計・構築・運用

月額単価
1,100,000円 / 月
稼働場所
東京都原則オンサイト(常駐)
業務領域
設計, 構築, 運用・保守
作業内容
公共系システムの拠点統合に伴い、既存Splunk環境の統合およ...

【CSIRT運用・インシデントハンドリング】フルリモート(出張併用)/SOC Tier1・インシデント対応

月額単価
1,000,000円 / 月
稼働場所
東京都フルリモート・地方出張併用
業務領域
運用・保守
作業内容
セキュリティ体制強化に伴うCSIRT体制の交代要員募集。既存メ...

【電力制御システムCEマーキング取得・セキュリティコンサルティング】神戸(フルリモート可)/IEC62443・リスクアセスメント・ガイドライン設計

月額単価
1,800,000円 / 月
稼働場所
兵庫県フルリモート
業務領域
要件定義, 設計
作業内容
電力制御システムにおけるCEマーキング取得を目指す重要プロ...

【既存インターネット閲覧環境のリプレース・SaaS移行に伴う技術支援】門前仲町(リモート併用)/セキュリティ製品の選定から携わる上流インフラ案件

月額単価
900,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計
作業内容
既存のインターネット閲覧環境システムをVMware仮想環境からS...

【大手金融機関でのセキュリティ運用体制強化・SOC再検討支援】晴海/セキュリティ運用設計・コンサルティング

月額単価
1,000,000円 / 月
稼働場所
東京都
業務領域
設計, 運用・保守
作業内容
大手金融機関のセキュリティ部門にて、日々のセキュリティ運...

【セキュリティ製品を駆使したSOC Tier2運用・インシデント分析】勝どき/CDN・WAF・EDRアラート分析・改善支援

月額単価
800,000円 / 月
稼働場所
東京都
業務領域
運用・保守
作業内容
様々なセキュリティ製品(CDN、WAF、EDR等)のログ分析やトリ...

【Google Sec Opsを活用した大手企業向けセキュリティ運用・分析】大手町/最新セキュリティソリューション・リモート併用

月額単価
900,000円 / 月
稼働場所
東京都リモート併用
業務領域
運用・保守
作業内容
大手製造業・建設業クライアント向けに、最先端のSIEM製品「G...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • 野村不動産パートナーズ株式会社

【野村不動産グループ】情報セキュリティ担当課長候補・年収808〜844万円・週3日リモート

想定年収
808~844万円
勤務地
本社:〒105-8344 東京都港区芝浦1-1-1 BLUE FRONT SHIBAURA TOWER S 12階
雇用形態
正社員
要スキル
以下のメンバーを募集しております。 必須(MUST) 情報セキュリティ領域に関わるご経験(5年以上) 以下の…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • イグニション・ポイント株式会社

【750~1100万円】社内ITセキュリティマネージャー|IPO準備中のイノベーションファーム

想定年収
750~1,100万円
勤務地
本社:東京都渋谷区東1-32-12 渋谷プロパティータワー8F
雇用形態
正社員
要スキル
応募条件 必須要件 事業会社またはITサービス企業でのIT部門実務経験(3年以上目安) 何らかのセキュリティ…
  • 株式会社シーエーシー

情報セキュリティ施策推進担当者【550~765万円・在宅メイン】

想定年収
550~765万円
勤務地
本社:〒103-0015 東京都中央区日本橋箱崎町24番1号
雇用形態
正社員
要スキル
必須条件 下記いずれかの経験が必須: ISO27001の認証取得または運用の経験があること プライバシーマー…
目次

ILOVEYOUウイルスとは何だったのか

2000年に登場したILOVEYOUウイルスは、メールを媒介とするワームの中でも史上最悪クラスの被害を出した事件です。
まずはその概要と、ウイルスが生まれた背景を見ていきましょう。

2000年5月4日に始まった世界規模の感染

ILOVEYOUウイルスの感染が最初に確認されたのは、2000年5月4日のフィリピン・マニラでした。
「ILOVEYOU」という件名と、「kindly check the attached LOVELETTER coming from me」という本文が添えられたそのメールには、「LOVE-LETTER-FOR-YOU.TXT.vbs」というファイルが添付されていました。

受信者がこの添付ファイルを開くと、ウイルスはまずPC内の画像ファイルや文書ファイルを上書きして破壊します。
そのうえで、Microsoft Outlookのアドレス帳に登録されたすべての連絡先に対して、同じメールを自動送信しました。
知人や同僚から届いた「ラブレター」を疑わずに開いてしまう人が続出し、感染は連鎖的に拡大していったのです。

感染拡大のスピードは驚異的でした。
主な経緯を時系列で見てみましょう。

STEP
5月4日:フィリピンで最初の感染を確認

マニラのPCから最初のILOVEYOUメールが送信され、アジア圏を中心に拡散が始まりました。

STEP
同日中:ヨーロッパ・北米へ連鎖拡大

時差を追いかけるように欧米のオフィスが業務を開始すると、感染は爆発的に増加。
わずか6時間で世界規模のインシデントに発展しました。

STEP
10日間で5,000万件以上の感染報告

発生から10日間で、世界中のインターネット接続PCの約10%にあたる5,000万台以上が感染したと報告されています。
(引用元:ILOVEYOU – Wikipedia

たった一通のメールから始まった感染が、10日で世界のPC環境を麻痺させる。
ILOVEYOUウイルスは、ネットワーク時代における脅威の拡散速度がいかに速いかを世界に突きつけた最初の事件でした。

作成者オネル・デ・グズマンの動機

ILOVEYOUウイルスを作成したのは、フィリピン・マニラのAMAコンピュータ大学に通っていたオネル・デ・グズマンという学生でした。
当時24歳の彼は、裕福とはいえない家庭環境の中で、高額なダイヤルアップ接続料金に悩まされていたといいます。

デ・グズマンは「インターネットへのアクセスは人権である」という信念を持ち、他人のインターネット接続情報を盗み出すトロイの木馬プログラムを卒業論文のテーマとして提出しました。
しかし大学側は「それは違法だ」として論文を却下。
この却下された論文のコードが、後にILOVEYOUウイルスの原型になったとされています。

デ・グズマンの背景をまとめると、以下のようになります。

項目内容
氏名オネル・デ・グズマン(Onel de Guzman)
年齢(当時)24歳
所属AMAコンピュータ大学(フィリピン・マニラ)
動機インターネット接続費用への不満、アクセス権の主張
法的処分不起訴(当時フィリピンにサイバー犯罪法がなかったため)

注目すべきは、デ・グズマンが起訴されなかったという点です。
2000年当時、フィリピンにはコンピュータ犯罪を裁く法律が存在しませんでした。
世界中に100億ドル以上の損害を与えながら、作成者が法的に裁かれないという事態は、各国のサイバー犯罪法整備を加速させるきっかけにもなりました。

チップス

えっ、捕まらなかったんでしゅか!?
それだけの被害を出しておいて……!

ボス

法律がなければ裁けない。
それが当時の現実だった。
だからこそ、技術だけでなく法整備の重要性をこの事件は教えてくれたんだ。

なぜ「ILOVEYOU」は世界中に広がったのか

単純なVBScriptのワームが、なぜこれほどの速度で世界中に拡散したのか。
その裏には、技術的な盲点と人間心理の両方を突いた巧妙な仕掛けがありました。

VBScriptと拡張子の盲点を突いた仕組み

ILOVEYOUウイルスの正体は、VBScript(Visual Basic Scripting Edition)で記述されたワームです。
技術的には決して高度なものではありませんでしたが、Windowsの仕様を巧みに利用していました。

最大のポイントは、添付ファイルの名前です。
「LOVE-LETTER-FOR-YOU.TXT.vbs」という二重拡張子が使われていました。
当時のWindows(Windows 98やWindows 2000)は、既知のファイル形式の拡張子をデフォルトで非表示にする設定になっていたため、ユーザーの画面上では「LOVE-LETTER-FOR-YOU.TXT」としか表示されません。
テキストファイルだと思ってダブルクリックすると、実際にはVBScriptが実行される仕組みです。

ウイルスが実行された後の動作を整理すると、以下のようになります。

  • PC内の.jpg、.jpeg、.doc、.css、.jsなどのファイルを自身のコピーで上書きし破壊する
  • MP3ファイルは削除せず隠しファイルに変更する
  • Windowsのシステムディレクトリに自身をコピーし、レジストリを書き換えて自動起動を確保する
  • Outlookのアドレス帳にある全連絡先へ同じメールを自動送信する
  • キャッシュされたパスワードを収集し、外部のメールアドレスへ送信する

ファイルの破壊、自動拡散、パスワード窃取という三つの機能が、たった数十行のスクリプトに詰め込まれていたわけです。
しかも、Windows Script Hostが標準で有効になっていたため、特別なソフトウェアのインストールなしにスクリプトが動作しました。
OSの「便利な初期設定」が、そのまま攻撃の入り口になっていたのです。

人間の心理を突くソーシャルエンジニアリング

ILOVEYOUウイルスの拡散力を決定づけたのは、技術面よりもむしろ「件名」の力でした。
「ILOVEYOU」というたった9文字が、人間の好奇心や感情を刺激し、冷静な判断を奪ったのです。

「誰が自分にラブレターを?」と気になってしまうのは自然な感情です。
しかも送信元が知人や同僚のアドレスだったため、不審に思う理由がありませんでした。
ここにソーシャルエンジニアリングの本質があります。
攻撃者はシステムではなく「人」を騙すことで、あらゆる技術的防御を迂回したのです。

ILOVEYOUが活用したソーシャルエンジニアリングの要素を分解すると、以下のポイントが見えてきます。

要素手口の詳細
感情の刺激「I LOVE YOU」という件名で好奇心・期待感を煽る
信頼の悪用送信元が知人のアドレスのため警戒心が下がる
偽装二重拡張子でテキストファイルに見せかける
緊急性の演出「kindly check」という依頼形式で即座の行動を促す

これらの手法は、2000年当時に限った話ではありません。
現代のフィッシングメールやビジネスメール詐欺(BEC)でも、感情を揺さぶる件名・信頼できる送信元の偽装・即座の行動を促す文面という構成は基本中の基本として使われ続けています。
つまり、ILOVEYOUは「ソーシャルエンジニアリング攻撃のテンプレート」ともいえる存在なのです。

チップス

うわぁ……オイラも「至急確認してください」みたいなメール、つい開いちゃいそうでしゅ……。

ボス

だから危険なんだ。
技術的にいくらファイアウォールやアンチウイルスを入れても、最後にクリックするのは人間だ。
人の判断力を鍛えることが、最も費用対効果の高いセキュリティ対策だと俺は思っている。

被害の全貌と世界への衝撃

ILOVEYOUウイルスが残した被害の規模は、それまでのコンピュータウイルスの常識を大きく覆すものでした。
感染台数・経済損失の両面から、その衝撃を振り返ります。

数千万台の感染と100億ドルの損失

ILOVEYOUウイルスの被害規模は、発生から10日間で5,000万件以上の感染が報告されるという前代未聞のスケールに達しました。
これは当時のインターネット接続PC全体の約10%に相当します。
(引用元:ILOVEYOU – Wikipedia

経済的損失の推定額は、情報源によって幅がありますが、概ね100億〜150億ドル(当時のレートで約1兆〜1.5兆円)と見積もられています。
この損失の大部分は、ウイルスの駆除作業やバックアップからのファイル復旧にかかった人件費・工数です。
つまり、破壊されたデータそのものの価値だけでなく、「復旧に要した時間と労力」が莫大なコストになったのです。

被害の内訳を数字で見ると、そのインパクトがよくわかります。

  • 感染報告数:10日間で5,000万件以上
  • 感染率:世界のインターネット接続PCの約10%
  • 経済損失:推定100億〜150億米ドル
  • 米陸軍の被害:2,258台のワークステーションが感染、復旧費用約79,200ドル
  • 拡散速度:発生からわずか6時間で世界規模に拡大

(引用元:ILOVEYOU – WikipediaUprise Partners – ILOVEYOU Virus: Happy 25th Anniversary

6時間で世界規模、10日で5,000万件。
この数字は、ネットワーク接続されたシステムにおいて、たったひとつの脆弱性が連鎖的にどれだけの被害を生むかを端的に示しています。

政府機関や大企業が機能停止に追い込まれた

ILOVEYOUウイルスの影響は、個人ユーザーだけにとどまりませんでした。
世界各国の政府機関や大企業が、メールシステムの全面停止に追い込まれる事態となったのです。

被害を受けた主な組織は以下の通りです。

組織被害状況
米国防総省(ペンタゴン)メールシステムを全面停止
CIA(中央情報局)業務に重大な支障が発生
米陸軍2,258台のワークステーションが感染
英国議会メールシステムを一時停止
デンマーク議会メールシステムを一時停止
フォード・モーター全社のメールサービスを停止
AT&Tメールサービスを停止
マイクロソフトメールシステムを停止して対応

(引用元:ILOVEYOU – WikipediaHISTORY – How the Infamous Computer Worm Wreaked Havoc

国家の安全保障を担う機関から世界的な大企業まで、メールという日常業務のインフラが止まったことで、業務全体が麻痺した点に注目すべきです。
ILOVEYOUウイルスは、「メールが使えなくなるだけで組織は動けなくなる」という、インフラ依存の脆弱性を世界に見せつけました。

ちなみにマイクロソフト自身がOutlookの脆弱性を突かれてメールを止めざるを得なかったという事実は、皮肉としか言いようがありません。
この経験が、後のOutlookにおける添付ファイルのセキュリティ強化やWindows XPのファイアウォール標準搭載につながったとされています。

チップス

ペンタゴンやCIAまで!?
メールが止まっただけで、そんな大事になるんでしゅか!

ボス

逆にいえば、それだけメールに依存した業務体制だったということだ。
単一のインフラに依存しすぎるリスクを、世界中が思い知った瞬間だったな。

ILOVEYOUが残した教訓とセキュリティの進化

壊滅的な被害を出したILOVEYOUウイルスですが、この事件がきっかけとなって法整備やセキュリティ技術が大きく前進した面もあります。
最後に、ILOVEYOUが現代に残した教訓を整理します。

フィリピンのサイバー犯罪法制定のきっかけに

前述のとおり、ILOVEYOUウイルスの作成者であるオネル・デ・グズマンは起訴されませんでした。
理由は単純で、当時のフィリピンにはコンピュータ関連の犯罪を処罰する法律が存在しなかったからです。
この事態は国際的に大きな批判を受け、フィリピン政府は2000年6月に「電子商取引法(Republic Act No. 8792)」を急遽制定しました。

ILOVEYOUウイルスが法整備に与えた影響は、以下のように整理できます。

  • フィリピンで2000年6月に電子商取引法が制定され、コンピュータ犯罪が処罰対象に
  • 2012年にはより包括的な「サイバー犯罪防止法(Republic Act No. 10175)」が成立
  • 欧州では2001年にサイバー犯罪条約(ブダペスト条約)が採択され、国際的な法的枠組みが整備された
  • 各国でコンピュータウイルス作成罪や不正アクセス禁止法の整備が加速した

「技術的な対策だけではサイバー犯罪は防げない」という認識が広まり、法律・制度面からの対策が本格化したのは、ILOVEYOUウイルスがもたらした数少ないプラスの側面です。
ただし、法律ができたからといって攻撃がなくなるわけではありません。
法と技術、そして人の意識。
この三つが揃って初めて、セキュリティは機能するのです。

現代のメール攻撃にも通じる教訓

ILOVEYOUウイルスから25年以上が経過しましたが、メールを介した攻撃は今も主要な脅威であり続けています。
手口は高度化しているものの、根本的な攻撃原理は変わっていません。

IPA(独立行政法人 情報処理推進機構)が毎年発表する「情報セキュリティ10大脅威」では、「フィッシングによる個人情報等の詐取」や「ランサムウェアによる被害」が常に上位にランクインしています。
これらの攻撃の入り口として最も多いのが、メールの添付ファイルやリンクです。
(引用元:IPA 情報セキュリティ10大脅威 2025

ILOVEYOUの教訓を現代の対策に活かすために、押さえておきたいポイントは以下の通りです。

  • メールフィルタリングやサンドボックスで添付ファイルを事前に検査する仕組みを導入する
  • 不要なスクリプト実行環境(マクロ、VBScriptなど)を組織ポリシーで無効化する
  • ファイル拡張子を常に表示する設定をグループポリシーで強制する
  • 従業員向けのセキュリティ教育で、不審なメールの見分け方を定期的に訓練する
  • メール以外の連絡手段で送信者に直接確認する習慣を根付かせる

技術的な防御は年々進化していますが、攻撃者が狙うのは依然として「人間の判断ミス」です。
ILOVEYOUウイルスが示した「人の心理を突けば、どんなシステムも突破できる」という事実は、セキュリティエンジニアが常に胸に刻んでおくべき原則です。

チップス

結局、技術だけじゃダメで、人の教育も大事ってことでしゅね……。
オイラも付箋にパスワード書くのやめないとでしゅ。

ボス

ふふふ、やっと気づいたか。
セキュリティの最後の砦は、いつだって「人」だ。
ツールを入れて安心するのではなく、自分自身のリテラシーを磨き続けることが大切だな。

まとめ

ILOVEYOUウイルスは、2000年にたった一通のメールから始まり、わずか10日間で世界中の5,000万台以上のPCに感染しました。
被害総額は推定100億ドル以上。
ペンタゴンやCIAといった国家機関さえもメールシステムの停止に追い込まれ、メールインフラへの過度な依存がどれだけ危険かを世界に知らしめた事件です。

この事件の核心は、攻撃手段が高度な技術ではなく「人間の心理」だったという点にあります。
「ILOVEYOU」という件名ひとつで、セキュリティ意識のある人でさえ添付ファイルを開いてしまった。
25年以上が経った今でも、フィッシングメールやビジネスメール詐欺の基本構造はILOVEYOUと同じです。

セキュリティエンジニアとして大切なのは、過去の事件を「昔の話」で片付けないこと。
ILOVEYOUが突きつけた「人を守れなければシステムは守れない」という教訓は、技術がどれだけ進歩しても色褪せることはありません。

オススメ求人・フリーランス案件

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...

【グローバル製造業向けSASE導入PMO・設計構築】高輪(リモート併用)/Prisma Access・海外拠点展開

月額単価
1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
グローバル製造業における国内外複数拠点に向けた大規模SASE...

【ゼロトラスト基盤構築・VPN廃止移行推進】フルリモート/Zscaler ZPA・マイクロセグメンテーション

月額単価
900,000円 / 月
稼働場所
フルリモート
業務領域
設計, 構築, 運用・保守
作業内容
従来のVPN環境廃止に伴い、Zscaler ZPAを中心としたゼロトラ...

【公共系閉域網環境SplunkES統合・構築】東京・豊洲(常駐)/設計・構築・運用

月額単価
1,100,000円 / 月
稼働場所
東京都原則オンサイト(常駐)
業務領域
設計, 構築, 運用・保守
作業内容
公共系システムの拠点統合に伴い、既存Splunk環境の統合およ...

【CSIRT運用・インシデントハンドリング】フルリモート(出張併用)/SOC Tier1・インシデント対応

月額単価
1,000,000円 / 月
稼働場所
東京都フルリモート・地方出張併用
業務領域
運用・保守
作業内容
セキュリティ体制強化に伴うCSIRT体制の交代要員募集。既存メ...

【電力制御システムCEマーキング取得・セキュリティコンサルティング】神戸(フルリモート可)/IEC62443・リスクアセスメント・ガイドライン設計

月額単価
1,800,000円 / 月
稼働場所
兵庫県フルリモート
業務領域
要件定義, 設計
作業内容
電力制御システムにおけるCEマーキング取得を目指す重要プロ...

【既存インターネット閲覧環境のリプレース・SaaS移行に伴う技術支援】門前仲町(リモート併用)/セキュリティ製品の選定から携わる上流インフラ案件

月額単価
900,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計
作業内容
既存のインターネット閲覧環境システムをVMware仮想環境からS...

【大手金融機関でのセキュリティ運用体制強化・SOC再検討支援】晴海/セキュリティ運用設計・コンサルティング

月額単価
1,000,000円 / 月
稼働場所
東京都
業務領域
設計, 運用・保守
作業内容
大手金融機関のセキュリティ部門にて、日々のセキュリティ運...

【セキュリティ製品を駆使したSOC Tier2運用・インシデント分析】勝どき/CDN・WAF・EDRアラート分析・改善支援

月額単価
800,000円 / 月
稼働場所
東京都
業務領域
運用・保守
作業内容
様々なセキュリティ製品(CDN、WAF、EDR等)のログ分析やトリ...

【Google Sec Opsを活用した大手企業向けセキュリティ運用・分析】大手町/最新セキュリティソリューション・リモート併用

月額単価
900,000円 / 月
稼働場所
東京都リモート併用
業務領域
運用・保守
作業内容
大手製造業・建設業クライアント向けに、最先端のSIEM製品「G...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • 野村不動産パートナーズ株式会社

【野村不動産グループ】情報セキュリティ担当課長候補・年収808〜844万円・週3日リモート

想定年収
808~844万円
勤務地
本社:〒105-8344 東京都港区芝浦1-1-1 BLUE FRONT SHIBAURA TOWER S 12階
雇用形態
正社員
要スキル
以下のメンバーを募集しております。 必須(MUST) 情報セキュリティ領域に関わるご経験(5年以上) 以下の…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • イグニション・ポイント株式会社

【750~1100万円】社内ITセキュリティマネージャー|IPO準備中のイノベーションファーム

想定年収
750~1,100万円
勤務地
本社:東京都渋谷区東1-32-12 渋谷プロパティータワー8F
雇用形態
正社員
要スキル
応募条件 必須要件 事業会社またはITサービス企業でのIT部門実務経験(3年以上目安) 何らかのセキュリティ…
  • 株式会社シーエーシー

情報セキュリティ施策推進担当者【550~765万円・在宅メイン】

想定年収
550~765万円
勤務地
本社:〒103-0015 東京都中央区日本橋箱崎町24番1号
雇用形態
正社員
要スキル
必須条件 下記いずれかの経験が必須: ISO27001の認証取得または運用の経験があること プライバシーマー…
よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次