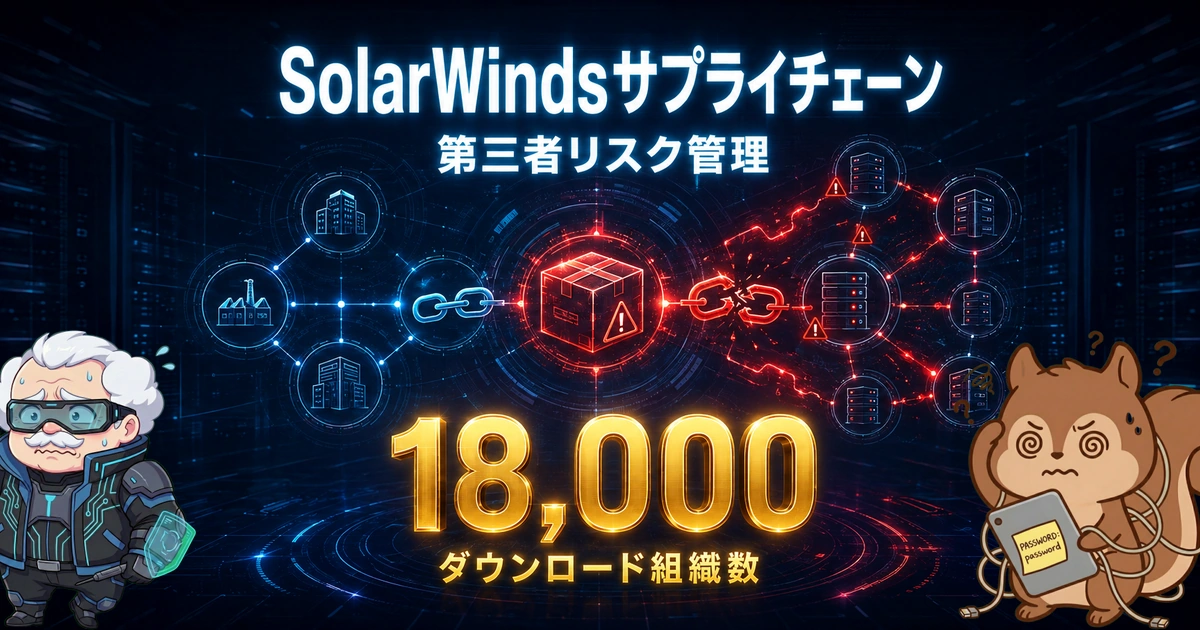
SolarWindsサプライチェーン攻撃から学ぶ第三者リスク管理

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。サイバーセキュリティラボの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

「自社のセキュリティ対策は万全なのに、なぜ侵害されるリスクが残るのだろう?」
「サプライチェーン攻撃って名前は聞くけど、具体的にどんな攻撃なの?」

チップス

ボス、ニュースで「SolarWinds」って聞いたんでしゅけど、自分の会社でそのソフト使ってないから関係ないでしゅよね?

ボス

それが大きな誤解だな。
この事件は「使っているかどうか」より、「信頼しているソフトウェアを無条件に信じること」の危うさを示しているんだ。
どんな組織も無関係とは言えない教訓がある。

2020年12月、世界のセキュリティ業界を揺るがす大事件が明らかになりました。
米国のIT企業SolarWindsが提供するネットワーク管理ソフト「Orion」の正規アップデートに悪意あるバックドアが仕込まれ、米国政府機関を含む約18,000もの政府・民間ユーザーが侵害されたソフトウェアをダウンロードしました。
攻撃者は約9か月間にわたって誰にも気づかれることなくシステムに潜伏し、機密情報へのアクセスを続けていたとされています。
信頼していたベンダーの正規製品そのものが攻撃の入り口になるという、従来のセキュリティの常識を根底から覆した事件です。

  • SolarWindsのソフトウェアアップデートにどのように攻撃が仕込まれたのか
  • 約9か月も検知されなかった高度な隠蔽技術の仕組み
  • 第三者リスク管理とゼロトラストアーキテクチャで組織を守る方法

この事件はサプライチェーン攻撃の典型例として、今日のセキュリティ対策の常識を変えました。
「信頼できるベンダーの製品」という前提がいかに危険かを改めて問い直し、自組織の防御を見直すきっかけにしてください。

オススメ求人・フリーランス案件

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
~1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
~850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...

【金融機関セキュリティ方針策定・統制】東京・品川(常駐)/方針策定・脆弱性対応・統制

月額単価
~900,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融機関におけるサイバーセキュリティ方針やポリシーの策定...

【全社セキュリティ戦略の策定・推進】西新宿(週2リモート)/戦略・インシデント対応・AI統制

月額単価
~1,500,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
グループ全体の情報セキュリティ戦略の立案から実行、運用高...

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
~1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
目次

SolarWindsサプライチェーン攻撃とは何だったのか

SolarWindsサプライチェーン攻撃は、ITベンダーのソフトウェア供給システムそのものを侵害し、正規の更新経路を通じてマルウェアを大規模配布した史上最大規模のサイバー作戦です。

ビルドシステムに忍び込んだ「SUNBURST」の正体

攻撃者はSolarWinds社のネットワーク管理ソフト「Orion」のビルドプロセスに侵入し、2020年3月から6月にかけてリリースされたOrionのバージョン2019.4 HF 5、2020.2(ホットフィックスなし)、2020.2 HF 1に「SUNBURST」と名付けられたバックドアを埋め込みました。

バックドアが挿入されたファイルは「SolarWinds.Orion.Core.BusinessLayer.dll」という正規コンポーネントであり、SolarWindsの正規のデジタル証明書で署名されていました。
Orionは世界中の大企業や政府機関のネットワーク機器を一元管理するエンタープライズソフトウェアとして広く採用されており、その信頼性が逆手に取られた形です。

SUNBURSTの主な特徴は以下のとおりです。

  • 感染後12〜14日間は活動せずに「休眠」し、セキュリティ製品の動的解析を回避した
  • Orionの正規の通信プロトコルを模倣して、コマンドアンドコントロール(C2)サーバーと通信した
  • 感染端末がセキュリティ研究機関や政府系ネットワークに属すると判断した場合、自動的に活動を停止するロジックが組み込まれていた
  • コマンドアンドコントロールのドメインは「avsvmcloud[.]com」を起点として、動的に生成された

これほど精巧な設計が可能だった背景には、攻撃者がSolarWindsの開発環境を深く調査し、正規製品の「ふるまい」を完全に把握していたことがあります。
単なるマルウェアではなく、長期潜伏と選別的活動を前提とした、国家レベルのサイバー兵器と評価されています。

チップス

えっ、セキュリティ研究者のパソコンだと活動を止めるって、どうやって見分けるんでしゅか?

ボス

侵入後に端末の環境を調べ、特定のプロセス名やIPアドレス範囲を検出したときに休止するよう組まれているんだ。
攻撃者が自分の「仕事」を守るための設計だな。

9か月も気づかれなかった巧妙な隠蔽工作

SUNBURSTは通信の段階でも徹底した痕跡消去を行いました。
C2サーバーとの通信はOrionの正規APIトラフィックに見せかけており、ネットワーク上ではただのOrion通常通信としか見えませんでした。
攻撃者はさらに「Teardrop」というメモリ上でのみ動作する追加マルウェアを展開し、ディスクへの書き込みを最小限にしてフォレンジック調査を困難にしました。

SUNBURSTの隠蔽技術を整理すると以下のようになります。

項目内容
休眠期間感染後12〜14日間は一切活動しない
通信模倣正規OrionトラフィックとしてC2通信を偽装
ドメイン生成アルゴリズムで動的にC2ドメインを生成
メモリ実行追加ペイロードをメモリ上のみで動作させる
環境識別セキュリティ機関・研究者環境では自己停止

9か月という長期にわたって気づかれなかった要因は、これら複数の隠蔽技術の組み合わせにありました。
既存のシグネチャベースの検知ツールはもちろん、振る舞い検知でも正規の動作との区別が極めて困難な設計になっていたのです。

連鎖した被害と世界への衝撃

SolarWindsのOrionを通じた侵害は、米国政府の中枢を含む広範な組織に深刻な影響を与えました。

米国政府機関を直撃した侵害の実態

悪意あるOrionのアップデートをダウンロードした組織は約18,000に上ると報告されています。
そのうち実際に攻撃者によって積極的に侵害されたと見られるのは約100組織で、多くが米国政府機関や大企業でした。

被害を受けた主な機関・組織は以下のとおりです。

  • 米国財務省
  • 米国国務省
  • 米国国土安全保障省(DHS・傘下のCISA)
  • 米国商務省(電気通信情報局 NTIA)
  • 米国エネルギー省(業務ネットワークの一部。NNSAの国家安全保障機能への影響はなし)
  • マイクロソフト、インテル、シスコなどの民間企業
  • セキュリティ企業FireEye

特に深刻だったのは電子メールの盗聴です。
米国財務省と商務省(NTIA)では、幹部の電子メールアカウントが数か月にわたって傍受されていたと報告されており、政策立案の中枢に近い機関にまで侵害が及んでいたことを示しています。

チップス

1万8千もの組織がそのソフトをダウンロードしたんでしゅか!
それって世界中のあらゆる会社が危ないってことじゃないでしゅか!

ボス

数は多いが、攻撃者が実際に積極的に活動したのは約100組織だ。
ダウンロードしたすべての組織から情報を抜き取ることが目的ではなく、厳選した高価値標的への足がかりにすることが狙いだったと考えられているんだ。

FireEyeの気づきから対応までの経緯

この攻撃が世界に知られるきっかけは、セキュリティ企業FireEyeの自社被害公表でした。
2020年12月8日、FireEyeは自社のレッドチームツールが盗まれていることを検知し、調査の過程でSolarWindsのOrionが感染していることを突き止めました。
その後の対応は急速に進み、米国の主要機関が連携して動きました。

発覚から対応までの主な経緯は以下のとおりです。

時期出来事
2020年3〜6月悪意あるOrionアップデートがリリースされる
2020年12月8日FireEyeが自社への侵害とレッドチームツール盗難を公表
2020年12月14日SolarWindsが被害を公式発表
2021年1月5日米国CISA・FBI・NSA・ODNI(国家情報長官室)が合同対応チームUCGの設置を発表
2021年4月米国政府がロシア対外情報局(SVR)を正式に名指し、制裁を発動

攻撃者はロシアの対外情報機関SVR(APT29、別名「Cozy Bear」)であると、米国政府が公式に認定しています。
APT29は過去にも2016年の米国民主党全国委員会(DNC)へのハッキングなど、国家レベルのサイバースパイ活動で知られるグループです。

なぜ既存のセキュリティで検知できなかったのか

SUNBURSTが2020年3月頃から配布されていたにもかかわらず、発覚が12月だったという事実は、現代のセキュリティ監視体制の盲点を浮き彫りにしています。

サプライチェーン攻撃が持つ構造的な検知困難性

通常のサイバー攻撃は、外部からの不正アクセス試行という形をとります。
この場合、ファイアウォールやIDS/IPSが検知の最前線として機能します。
しかしサプライチェーン攻撃では、信頼された正規のソフトウェアが「橋頭保」になるため、検知の前提が根本から崩れます。

サプライチェーン攻撃の検知が困難な理由は、以下のポイントに集約されます。

  • 正規のデジタル署名が付いたソフトウェアとして配布されるため、エンドポイント保護が信頼してしまう
  • ネットワーク管理ソフト自体がバックドアを持つため、そのトラフィックがホワイトリストに登録されていることが多い
  • 攻撃者が組織内で正規の管理者権限を使って活動するため、異常として検知されにくい
  • 環境に応じて自動的に活動を停止する機能が検知をさらに困難にした

SolarWindsのOrionはネットワーク管理ソフトそのものであるため、多数のネットワーク機器に対して広範な権限を持っています。
攻撃者はその権限を正規に活用して侵害を広げたため、「管理者が通常の管理作業をしている」という正常な動作に見えていたのです。

チップス

それって、どんなにセキュリティを頑張っても防げないってことでしゅか?なんか絶望的でしゅ…。

ボス

完璧な防御はないが、諦める必要はない。
この攻撃が教えてくれたのは「どこから侵害されるか」の前提を変えなければいけないということだ。
自分の組織だけ守ればいいという考えから、サプライチェーン全体を見渡す視点への転換が求められているんだ。

正規の権限を使った侵害拡大の手口

SUNBURSTが組織内に足がかりを作った後、攻撃者は正規の管理ツールを使って侵害を横展開しました。
Orionが持つ高い権限を活用してActive Directoryの認証情報を取得し、メールサーバーや内部システムへのアクセスを拡大していったとされています。

事後調査で明らかになった問題点は以下のとおりです。

  • 組織間の脅威インテリジェンス共有が不十分で、被害の全貌把握が遅れた
  • ベンダー製品のネットワーク通信を細かく検査する仕組みが欠けていた
  • 特権アクセス管理(PAM)が不徹底で、侵害後の横展開を防げなかった
  • 最小権限の原則が徹底されておらず、Orionに過大な権限が付与されていた

これらの問題は個々の組織のミスというよりも、業界全体で「信頼できるベンダー製品は安全」という前提のもとに設計されてきた慣行の限界を示しています。
CISAはこの攻撃の事後報告書(Alert AA20-352A)の中で、これらの問題点を詳細に指摘しています。

セキュリティエンジニアへの教訓

SolarWindsサプライチェーン攻撃は、セキュリティの基本前提を書き換えた事件です。
ここで示された教訓は、今日の組織のセキュリティ設計に直接活かせるものばかりです。

ソフトウェアサプライチェーンの可視化と審査

この事件が突きつけた最大の教訓は「信頼できるベンダーの製品でも安全とは限らない」という現実です。
従来の設計では、正規署名済みのソフトウェアは基本的に信頼されてきました。
しかしSolarWinds事件以降、ソフトウェアのサプライチェーン全体を検証するアプローチが業界標準として求められるようになりました。

組織が取り組むべき具体的な対策は以下のとおりです。

  • SBOM(ソフトウェア部品表)の作成と管理:導入ソフトウェアのコンポーネントを可視化し、脆弱性が出たとき即座に対応できるようにする
  • ソフトウェアサプライチェーンの審査:ベンダーのセキュリティ実績と開発環境のセキュリティを評価する
  • 重要システムへの更新を段階的に適用:全システムに即座に更新を展開せず、テスト環境での検証を経てから適用する
  • 特権アカウントの最小化:ネットワーク管理ソフトの権限を必要最小限に制限する

米国では2021年5月のバイデン大統領令(EO 14028)でSBOMの導入が政府調達ソフトウェアに義務付けられ、日本でも経済産業省がSBOMの導入促進方針を定めています。
自組織のソフトウェア資産の棚卸しから始めることが、サプライチェーンリスクへの第一歩です。

ゼロトラストアーキテクチャへの移行

SolarWinds攻撃は「内部ネットワークにいるものは信頼できる」という古い前提を完全に崩しました。
ゼロトラストアーキテクチャは「何も信頼せず、常に検証する(Never trust, always verify)」を原則とするセキュリティモデルです。
この事件を受けてバイデン政権はEO 14028でゼロトラストの導入を全連邦機関に義務付け、米国家安全保障局(NSA)もゼロトラストへの移行ガイダンスを公開しました。

ゼロトラストアーキテクチャの主要コンポーネントは以下のとおりです。

コンポーネント内容
IDとアクセス管理(IAM)ユーザー・デバイス・アプリ単位で認証と認可を徹底する
マイクロセグメンテーションネットワークを細かく分割し、横展開を制限する
継続的な検証一度認証されても常に再検証を行う
最小権限の原則必要な権限のみを付与し、不要な権限を持たせない
包括的なログと可視化全アクセスを記録し、異常を素早く検知できるようにする

ゼロトラストは一夜で実現できるものではありませんが、「まず特権アカウントの棚卸しと最小権限化から始める」という小さな一歩が、次のSolarWinds級の攻撃を防ぐ土台になります。

チップス

ゼロトラストって難しそうでしゅけど、情シス2年目のオイラでも何かできることはあるでしゅか?

ボス

もちろんだ。
まずは自分の担当システムで「本当に必要な権限はどれか」を整理するだけでいい。
不要な管理者権限を一つ削るだけでも、攻撃者が横展開できる経路を一つ潰すことになるんだ。

まとめ

SolarWindsサプライチェーン攻撃は、単なる企業侵害にとどまらず、「ソフトウェアの供給経路そのものを兵器として使う」という新次元のサイバー作戦でした。
正規の更新経路を通じて約18,000の政府・民間ユーザーが侵害されたソフトウェアをダウンロードし、攻撃者は9か月間も検知されずに活動し続けました。
この事件が投げかけた問いは明確です。あなたの組織は、導入しているソフトウェアのサプライチェーンを無条件に信頼していませんか?

今日から取り組めることは以下のとおりです。

  • 導入しているサードパーティ製品のセキュリティ審査と権限の棚卸しを始める
  • ネットワーク管理ソフトの通信をきめ細かく監視する仕組みを整える
  • ゼロトラストアーキテクチャへの移行計画を少しずつ策定する

SolarWinds事件はセキュリティの歴史を書き換えた事件です。
その教訓を自組織の防御に活かすことが、次の攻撃に備える第一歩になります。
セキュリティエンジニアとして、「信頼できるものを疑う」という逆説的な姿勢が、今こそ求められています。

オススメ求人・フリーランス案件

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...

【製造業向けセキュリティ運用支援】東京都・フルリモート/Zscaler・CrowdStrike・運用標準化

月額単価
~1,000,000円 / 月
稼働場所
フルリモート
業務領域
運用・保守, PMO
作業内容
大手製造業におけるセキュリティ製品の運用支援および課題整...

【Pマーク・ISMS認証取得支援】東京・東陽町(リモート併用)/セキュリティコンサルタント・PMO

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, PMO
作業内容
企業の情報セキュリティ認証(Pマーク・ISMS等)取得を成功へ...

【Microsoft Sentinelログ集約基盤構築】豊洲・常駐/Azure・Sentinel・設計構築

月額単価
~850,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
Microsoft Sentinelを活用したログ集約基盤の構築プロジェク...

【金融機関セキュリティ方針策定・統制】東京・品川(常駐)/方針策定・脆弱性対応・統制

月額単価
~900,000円 / 月
稼働場所
東京都常駐
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融機関におけるサイバーセキュリティ方針やポリシーの策定...

【全社セキュリティ戦略の策定・推進】西新宿(週2リモート)/戦略・インシデント対応・AI統制

月額単価
~1,500,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 設計, 構築, 運用・保守, PMO
作業内容
グループ全体の情報セキュリティ戦略の立案から実行、運用高...

【銀行グループ向け サイバーセキュリティ強化・改善推進PMO】中野(リモート併用)/セキュリティガバナンス・プロジェクト推進

月額単価
~1,100,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, PMO
作業内容
銀行グループ全体のサイバーセキュリティレベル向上を目指し...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次