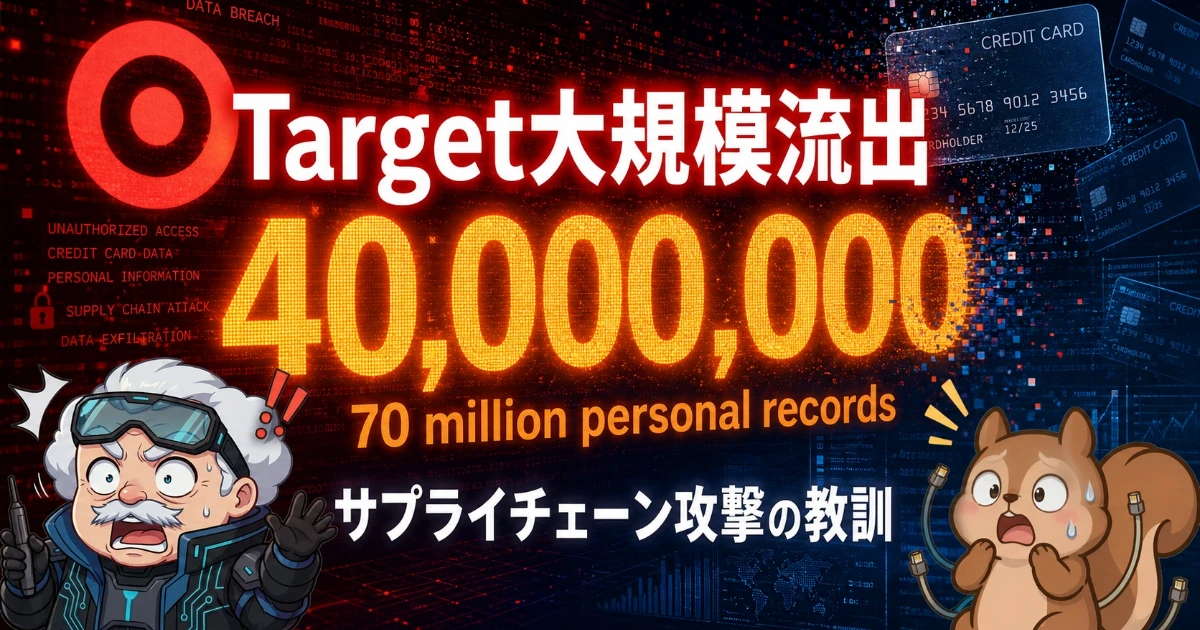
Target大規模情報流出事件から学ぶサプライチェーンとPOSセキュリティ

登場人物紹介

チップス
どんぐり大学卒、一般企業の情報システム部で働く若手エンジニア。
入社1〜3年目らしい悩みを抱えつつ、日々の運用やセキュリティ対応に奮闘中。慌てんぼうだが素直で吸収力が高く、ボスに鍛えられながら着実に成長している。

ボス
セキュリティ、インフラ、運用の修羅場をくぐってきた歴戦のエンジニア。サイバーセキュリティラボの所長でボスと呼ばれている。
現場視点と経営視点の両方から、本当に使えるセキュリティとキャリア戦略を叩き込む。口は悪いが面倒見はよく、若手育成と実践的な情報発信に力を注いでいる。
@boss_sec_labo

「米Targetの4,000万枚カード情報流出って、どこから入られたの?」
「空調業者経由でPOSが乗っ取られたって本当?」

チップス

ボス、Targetの事件って、空調業者から侵入されたって聞いたでしゅけど、本当でしゅか?
POSシステムと空調って、関係ないと思ってたでしゅ…!

ボス

本当だ。
2013年末のホリデー商戦のさなか、空調工事を請け負っていたHVAC業者がフィッシングで侵入され、そこを起点にTargetの店舗網POSへ攻撃が伝播した。
サプライチェーン攻撃という言葉が一般化する、転換点になった事件だぞ。

2013年11月から12月にかけて、米国の小売大手Targetで約4,000万枚のクレジット・デビットカード情報と、約7,000万人分の個人情報が流出する事件が起きました。
感謝祭からクリスマスにかけてのホリデーシーズンを直撃し、被害規模・経営インパクト・社会的注目度のいずれをとっても、当時の小売業界では前例のない深刻さでした。

本記事は、Target事件を題材にサプライチェーン攻撃とPOSセキュリティの急所を整理します。
HVAC業者から侵入された経緯と、検知アラートが見過ごされた組織的な失敗を読み解いていきます。

  • 4,000万枚のカード情報が抜かれたTarget侵害の全体像
  • HVAC業者経由のサプライチェーン攻撃とBlackPOSの仕組み
  • FireEyeアラート見逃しとCEO退任に至った組織的な失敗

本記事を最後まで読めば、Target事件が現代のセキュリティエンジニアに残した教訓を整理できます。
サードパーティアクセスの管理とアラート運用を、自分の現場でどう設計するかを考えるきっかけになるはずです。

オススメ求人・フリーランス案件

【脆弱性管理・診断基盤の内製化推進】東京都(フルリモート)/ツール導入・セキュリティ運用

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手人材サービス企業の各種プロダクトにおいてセキュリティ...

【セキュリティ企画推進・コンサルタント】大阪(リモート併用)/セキュリティ戦略・ポリシー策定

月額単価
~1,000,000円 / 月
稼働場所
大阪府リモート併用
業務領域
要件定義, PMO
作業内容
大手企業における情報セキュリティ戦略の策定から運用整備ま...

【セキュリティ基準準拠・運用改善支援(NIST・ISMS)】豊洲(リモート併用)/PMO

月額単価
~1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 運用・保守, PMO
作業内容
NIST・ISMSなど国際基準と独自基準への準拠を推進し、セキュ...

【社内セキュリティ技術コンサルティング】東京・渋谷(常駐)/インフラ全般・設計レビュー・最新技術調査

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 運用・保守
作業内容
大手企業の社内IT・開発部門のセキュリティを支える技術コン...

【セキュリティサービス基盤の環境改善支援】東京・武蔵小杉(フルリモート)/AWS・マルチクラウド・構成改善

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
AWSを中心に複数のクラウドやセキュリティサービスを活用する...

【インフラセキュリティ・脅威検知構築】東京・六本木(常駐)/Azure・ゼロトラスト・AD

月額単価
~800,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融系の仮想通貨交換所において、最新のサイバーセキュリテ...

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
目次

Targetデータ侵害事件で何が起きたのか

Target事件は、ホリデーシーズンという最悪のタイミングで発生した、小売業界最大級のカード情報流出事件です。
侵害は段階的に進行し、最終的な影響範囲は当初の発表を大きく上回りました。

2013年末ホリデーシーズンを直撃した侵入の経緯

事件の発端は、2013年9月に行われた空調・冷凍設備工事業者へのフィッシング攻撃でした。
攻撃者は11月15日ごろまでにTargetのネットワーク内へ侵入し、11月27日の感謝祭直前にPOS端末へマルウェアを展開しています。
その後12月15日に対策が完了するまでの約3週間、米国内のほぼ全店舗にあたる約1,800店のPOSが情報を抜き取られ続けました。

事件の経緯を、時系列で整理します。

時期出来事
2013年9月HVAC業者Fazio Mechanical Servicesがフィッシングで侵害される
2013年11月15日ごろ攻撃者がTargetの内部ネットワークへ侵入
2013年11月27日感謝祭直前、POSへBlackPOSマルウェアを展開
2013年12月12日米司法省からTargetへ侵害の通報が入る
2013年12月15日マルウェア除去が完了し、流出を停止
2013年12月19日Targetが侵害の事実を公式に公表
引用元:Wikipedia – Target Corporation data breaches

攻撃者は最も人と取引が動くホリデー商戦を狙い撃ちにし、最大限の情報を抜き取りました。
侵入から発覚までの期間は外部からの通報で短縮されたものの、Target自身の検知体制が機能して止めたわけではない点が、本件の重要な側面です。
侵害を止めたのが米司法省からの通報だったという事実は、後の組織体制への批判にも直結しました。

チップス

司法省から教えてもらって初めて気づくって、Target自身は何も検知できてなかったってことでしゅか…!?

ボス

厳密には、社内のセキュリティ製品はアラートを上げていた。
だが、運用側がそれを「優先度の低い通知」として処理してしまった。
「検知できなかった」のではなく「気づける情報を活かせなかった」点が、本件の本質的な失敗だな。

流出した情報の種類と被害規模

Target事件の流出データは、カード情報と個人情報という性質の違う2系統に分かれます。
カード情報は約4,000万件、個人情報は約7,000万件で、重複を考慮した実質的な被害者数は1億人超と推定されています。
米国成人人口のおよそ3分の1が、何らかの形で影響を受けた計算になります。

流出した情報の主な内訳は、以下のとおりです。

  • 約4,000万枚のクレジット・デビットカード番号と有効期限
  • カード裏面のCVV相当値と暗号化されたPINブロック
  • 約7,000万人分の氏名・住所・電話番号・メールアドレス
  • 会員プログラムに紐づく購買履歴と連絡先データ

カード情報は流出直後から地下フォーラムで取引が始まり、不正利用による二次被害も発生しました。
個人情報側は、その後数年にわたるフィッシングやなりすましの素材として悪用される懸念が指摘されています。
引用元:FTC – Target to Pay $18.5 Million for 2013 Data Breach

チップス

1億人って、米国の3分の1でしゅよね…
自分のカードや住所が流れたら、何年も不安が消えないでしゅ…

ボス

そのとおりだ。
個人情報は一度流出すれば回収できない。
「情報を預かる事業者の責任の重さ」を、社会全体が初めて実感した事件のひとつでもある。
顧客との信頼関係を一夜で失うリスクが、数字で可視化された瞬間だな。

サプライチェーンを突いた攻撃手口

Target事件を象徴するキーワードが、「サプライチェーン攻撃」です。
本丸である小売企業ではなく、より守りの薄い取引先を踏み台にする手法が、本件で広く認知されるようになりました。

HVAC業者経由で侵入されたサードパーティ起点の攻撃

侵入の起点は、ペンシルベニア州に拠点を置く空調・冷凍設備業者Fazio Mechanical Servicesでした。
同社の従業員が、Citadelと呼ばれるトロイの木馬を仕込まれたフィッシングメールに引っかかり、認証情報を盗まれています。
盗まれた認証情報は、TargetがHVAC業者向けに開いていた電子請求・契約管理ポータルへのアクセスに使われました。

サプライチェーン攻撃の典型的な流れは、以下のように整理できます。

STEP
取引先の偵察

本丸企業の公開情報から取引先・委託先を洗い出し、守りの弱い相手を選定する。

STEP
取引先への初期侵入

フィッシングや既知脆弱性の悪用で、取引先の端末に足場を作る。

STEP
本丸への横展開

盗んだ認証情報や接続経路を使い、本丸企業のネットワーク内へ侵入する。

STEP
権限昇格と目的達成

内部で権限を昇格させ、機密情報の窃取や業務妨害といった本来の目的を達成する。

本来、HVAC業者向けポータルはPOSや決済システムから完全に分離されているべきものでした。
しかしTargetの内部ネットワークは適切にセグメント化されておらず、ポータルから店舗POSのネットワークへ横移動が可能な状態でした。
「外注業者用の入口」と「決済システム」が同じ平面に並んでいた、ネットワーク設計上の根本的な欠陥が露呈した形です。
引用元:KrebsOnSecurity – Target Hackers Broke in Via HVAC Company

チップス

空調業者用のポータルから、決済システムまで届いちゃうって、どんなネットワーク設計だったんでしゅか…

ボス

「フラットなネットワーク」と呼ばれる、内部で広く繋がった構成になっていたわけだな。
業務効率を優先するあまり、業務ごとの境界線を引かないままシステムを拡張する企業は今も多い。
取引先用の入口は、社内ネットワークから論理的にも物理的にも切り離すのが鉄則だぞ。

BlackPOSによるメモリスクレイピング

Targetの店舗POSに展開されたマルウェアは、BlackPOS(別名Kaptoxa)と呼ばれるPOS特化型のスクレイパーでした。
BlackPOSは、カード磁気ストライプを読み取った直後にPOSアプリケーションがメモリ上で扱う「平文の」カードデータを抜き取る設計です。
当時の決済処理ではメモリ上で一瞬だけ平文になる時間帯があり、その隙間を狙った点が技術的な肝でした。

BlackPOSと一般的なマルウェアとの違いを、比較表で整理します。

項目BlackPOS一般的なバンキング型トロイ
標的環境POSレジ端末(Windows Embedded系)個人PCのブラウザ
窃取方式POSプロセスのメモリスクレイピングブラウザのフォーム入力フック
暗号化迂回暗号化前の平文データを取得HTTPS通信を内部で迂回
持ち出し経路社内の踏み台サーバ経由でFTP送信C2サーバへ直接送信
引用元:US-CERT – Malware Targeting Point of Sale Systems

抜き取られたデータは、社内に立てられた踏み台サーバへいったん集約され、外部のFTPサーバへ転送される仕組みでした。
大量のカードデータが社内サーバから外部へ流れる通信は、本来であれば異常検知に引っかかるべきトラフィックです。
POS環境のセキュリティは「店内ネットワーク」という閉じた前提に依存しがちですが、本件はその前提が崩れたときの脆さを浮かび上がらせています。

チップス

メモリの一瞬だけ平文になるところを狙うって、攻撃者はPOSの中身まで詳しく知ってたんでしゅか…

ボス

BlackPOSは、地下フォーラムで売買されていた既製品のPOSマルウェアだ。
少なくとも2013年初頭には商用化されており、攻撃者はそれをカスタマイズしてTarget環境に最適化した。
「POSは安全」という思い込みが業界全体にあった時代に、現実の脅威水準を突きつけた事件でもある。

検知失敗が招いた経営的・法的代償

Target事件が深刻化した最大の要因は、検知の失敗です。
侵入そのものよりも、社内に上がっていた警告を活かせなかった組織体制が、経営層の責任問題にまで発展しました。

FireEyeアラートを見逃した検知体制の欠陥

Targetは事件の半年前にあたる2013年5月、当時最先端だったFireEye社のマルウェア検知システムを導入していました。
同システムは攻撃者によるBlackPOSの展開を、11月30日と12月2日の少なくとも2回検知し、アラートを発出しています。
しかし、インドのバンガロールに設置されていた監視センターからの通知が、米国本社の運用チームで適切に取り扱われませんでした。

本件で明らかになった検知体制上の課題は、以下にまとめられます。

  • 導入直後の最新検知ツールへの過信と、エスカレーション手順の未整備
  • 海外SOCと本社運用チームの連携プロセスが標準化されていなかった
  • マルウェアの自動隔離機能が「誤検知を恐れて」無効化されていた
  • アラートが多数の通常通知に埋もれ、優先度判定が機能しなかった

検知ツールを導入しただけで安心するのは、本件の最大の反面教師です。
道具を活かせる「運用」と、判断を速やかに上げる「組織設計」がそろって、はじめて検知は被害抑止に結びつきます。
引用元:U.S. Senate Committee on Commerce – A “Kill Chain” Analysis of the 2013 Target Data Breach

チップス

せっかく検知してくれてたのに、自分たちで無効化したり無視したりって、もったいなさすぎでしゅ…!

ボス

気持ちはよく分かるが、運用現場には現場の事情がある。
誤検知が業務を止めれば現場から苦情が来る、アラート対応に人手が足りなければ判断は鈍る。
「検知できる」と「対応できる」の間には、組織的な努力でしか埋まらない深い溝があると覚えておけ。

CEO退任と総額2億ドル超の損失

Target事件は、経営層への責任追及にも直結しました。
2014年3月にCIOのBeth Jacob氏が辞任し、続く5月にはCEOのGregg Steinhafel氏が退任しています。
主要小売企業のトップが、セキュリティ事件を直接の引き金として退任した初期の事例として、経営の世界にも強い衝撃を与えました。

事件後にTargetが負った主な金銭的・組織的コストを、以下に整理します。

項目内容
調査・復旧・訴訟対応費累計で約2億9,200万ドル
銀行・カード会社への和解Visa関連約6,700万ドル、MasterCard関連約3,920万ドル
消費者集団訴訟和解約1,000万ドル
多州司法長官との和解(2017年)1,850万ドル
経営層の交代CIO・CEOの相次ぐ退任
引用元:FTC – Target to Pay $18.5 Million for 2013 Data Breach

米国ではこの事件をきっかけに、磁気ストライプ依存の決済からICチップ対応のEMV決済への移行が一気に加速しました。
2015年10月にはカード会社が、加盟店側にEMV対応を求める「ライアビリティシフト」を実施しています。
Target事件はセキュリティ業界だけでなく、米国の決済インフラそのものを書き換えた、産業史的な転換点でした。

チップス

3億ドル近い損失に、CEOまで辞任でしゅか…
セキュリティ事件って、本当に会社を揺るがすんでしゅね。

ボス

そうだ。
そしてTarget事件以降、米国小売・金融業界の取締役会では、サイバーセキュリティが定例議題になった。
「IT部門の問題」だったセキュリティが、経営の中心議題に格上げされた節目の事件でもある。
取締役会向けに語れる人材が、それ以降ぐっと重宝されるようになったぞ。

セキュリティエンジニアが受け取るべき教訓

Target事件が現代に残した教訓は、サプライチェーンとアラート運用という2つの軸に整理できます。
いずれも組織横断の取り組みが必要で、技術だけでは解決できない領域です。

サードパーティアクセス管理とネットワーク分離

Targetの最大の構造的失敗は、取引先用ポータルと決済システムが同じネットワークに同居していた点です。
サードパーティのセキュリティ水準を完全に統制するのは現実的に困難で、「侵入される前提」で内部を区切る必要があります。
ゼロトラストの考え方が普及した今、本件はその必要性を最も雄弁に語る事例となっています。

サードパーティリスク管理で押さえるべき原則を、以下に整理します。

  • 取引先用ポータルは業務システムから論理的・物理的に分離する
  • サードパーティアカウントには最小権限と多要素認証を必ず適用する
  • 委託先のセキュリティ管理状況を契約・監査で定期的に検証する
  • 業務系・決済系・運用系のネットワークを区分してマイクロセグメント化する
  • 取引先経由のアクセスは記録・監視を強化し、異常通信を早期に発見する

米国国立標準技術研究所のNIST SP 800-161(サプライチェーンリスク管理ガイドライン)では、サードパーティを含めた一貫した管理プロセスの整備を求めています。
取引先リスクを「契約書に責任条項を入れて終わり」にせず、技術的な統制と運用の組み合わせで担保する姿勢が求められます。
引用元:NIST SP 800-161r1 – Cybersecurity Supply Chain Risk Management Practices

チップス

うちの会社も、外注さん用のVPNがけっこう自由に動けちゃってる気がするでしゅ…
これって直すべきでしゅか?

ボス

すぐに見直せ。
外注用VPNは、業務に必要なシステムだけに限定したセグメントへ着地させる設計が基本だ。
「便利だから」で広い権限を渡しているなら、それはTarget事件の入口と同じ構図だぞ。
気づいたタイミングが、いちばん安く直せるタイミングだ。

アラート運用とインシデント対応の組織設計

Target事件のもうひとつの教訓は、検知の道具をそろえても、運用が成熟していなければ被害は止まらないという事実です。
SOC(Security Operations Center)の運用設計、アラートの優先度判定、エスカレーション基準といった「人と組織」の領域こそが、防御の最後の砦になります。

アラート運用とインシデント対応の標準的な流れを、ステップで整理します。

STEP
アラートの分類と優先度判定

検知ルールごとに重要度を定義し、ノイズと本物の脅威を素早く切り分ける基準を持つ。

STEP
一次対応とエスカレーション

SOCアナリストが初動を行い、基準を超える事象は迅速にCSIRTへ引き継ぐ。

STEP
封じ込めと根本原因分析

影響範囲を限定する暫定対策と並行して、侵入経路と原因を徹底的に特定する。

STEP
経営層・規制当局への報告

事実関係を整理し、定められた時間内に経営層・当局・利用者へ通知する。

STEP
事後検証とプロセス改善

対応の振り返りを行い、検知ルール・運用手順・教育内容に改善を反映する。

SANS Instituteのインシデント対応プロセス(Preparation・Identification・Containment・Eradication・Recovery・Lessons Learned)は、本件のような事例分析を踏まえて広く支持されているフレームワークです。
道具を整えるだけでなく、訓練・手順・人員配置までを一体で設計する必要があります。
引用元:SANS – Incident Handler’s Handbook

チップス

SOCって、ツールを入れれば動くものだと思ってたでしゅ…
実際には、人と手順をきっちり整えないと意味がないんでしゅね。

ボス

そうだな。
ツール・人・手順の3点セットで初めてSOCは機能する。
定期的な机上演習で「自分たちならどう動くか」を体に染み込ませる組織が、本物の防御力を持つ。
Target事件のFireEyeアラート見逃しは、その逆を行く失敗の典型だ。

まとめ

2013年末のTarget事件は、約4,000万枚のカード情報と約7,000万人分の個人情報が流出した、米国小売史上に残る大規模インシデントでした。
侵入の起点は本丸ではなく、空調工事を請け負っていたHVAC業者というサードパーティの存在です。
そこから店舗POSへ横展開され、BlackPOSによるメモリスクレイピングで決済データが抜かれていきました。

事件を深刻化させたのは、検知体制の機能不全です。
導入直後のFireEyeアラートは攻撃を捉えていたものの、エスカレーション設計と運用判断の不備で見過ごされました。
結果として総額3億ドル近い損失、CEO退任、米国全土での決済インフラ刷新という、産業史に残るインパクトを残しています。

セキュリティエンジニアがTarget事件から受け取るべき教訓は、シンプルです。
取引先用の入口は決済系と分離し、最小権限と多要素認証で固める。
検知ツールはツール単体ではなく、運用手順と組織設計まで含めて成熟させる。
そして、机上演習でアラート対応の体感値を平時から養っておく。
4,000万枚という数字は、これらの基本があるかないかで結果がどう変わるかを、極端な形で示してくれた事件です。

チップス

ボス、オイラさっそく外注さん用のVPN設定、明日確認してみるでしゅ!
アラートの優先度も、見直すリスト作ってみるでしゅ!

ボス

ふふふ、いい判断だな。
サプライチェーンとアラート運用は、後回しになりがちなテーマだ。
気づいた人間が手を動かすかどうかで、現場の安全水準は確実に変わる。
Target事件の教訓を、自分の現場で形にしていけ。
それがセキュリティエンジニアの責任というものだぞ。

セキュリティの専門知識を活かして活躍したい方は、セキュリティフリーランス案件もぜひチェックしてみてください。

オススメ求人・フリーランス案件

【脆弱性管理・診断基盤の内製化推進】東京都(フルリモート)/ツール導入・セキュリティ運用

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手人材サービス企業の各種プロダクトにおいてセキュリティ...

【セキュリティ企画推進・コンサルタント】大阪(リモート併用)/セキュリティ戦略・ポリシー策定

月額単価
~1,000,000円 / 月
稼働場所
大阪府リモート併用
業務領域
要件定義, PMO
作業内容
大手企業における情報セキュリティ戦略の策定から運用整備ま...

【セキュリティ基準準拠・運用改善支援(NIST・ISMS)】豊洲(リモート併用)/PMO

月額単価
~1,300,000円 / 月
稼働場所
東京都リモート併用
業務領域
要件定義, 運用・保守, PMO
作業内容
NIST・ISMSなど国際基準と独自基準への準拠を推進し、セキュ...

【社内セキュリティ技術コンサルティング】東京・渋谷(常駐)/インフラ全般・設計レビュー・最新技術調査

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 運用・保守
作業内容
大手企業の社内IT・開発部門のセキュリティを支える技術コン...

【セキュリティサービス基盤の環境改善支援】東京・武蔵小杉(フルリモート)/AWS・マルチクラウド・構成改善

月額単価
~800,000円 / 月
稼働場所
フルリモート
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
AWSを中心に複数のクラウドやセキュリティサービスを活用する...

【インフラセキュリティ・脅威検知構築】東京・六本木(常駐)/Azure・ゼロトラスト・AD

月額単価
~800,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
金融系の仮想通貨交換所において、最新のサイバーセキュリテ...

【Zscalerゼロトラストネットワーク運用】東京・調布(リモート併用)/設計・構築・運用

月額単価
~850,000円 / 月
稼働場所
東京都リモート併用
業務領域
設計, 構築, 運用・保守
作業内容
ゼロトラストネットワークアーキテクチャ推進に向け、Zscaler...

【特権ID管理システム導入支援(Secret Server)】東京・京橋(常駐)/要件定義・設計・構築

月額単価
~800,000円 / 月
稼働場所
東京都原則オンサイト(常駐)、京橋駅・八重洲周辺
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
特権ID管理製品(Secret Server)の導入支援プロジェクトです...

【Splunk CloudおよびSplunk ES環境におけるSOC運用】全国(フルリモート)/セキュリティログ解析・監視

月額単価
~800,000円 / 月
稼働場所
東京都フルリモート
業務領域
要件定義, 設計, 運用・保守
作業内容
Splunk CloudおよびSplunk ES環境における最先端のSOC運用お...

【銀行向けサイバーセキュリティチーム支援】中野(原則オンサイト)/AI悪用対策・SOC・CSIRT・インシデント対応

月額単価
~1,100,000円 / 月
稼働場所
東京都オンサイト
業務領域
要件定義, 設計, 構築, 運用・保守
作業内容
大手銀行におけるサイバーセキュリティチームの一員として、...
  • 株式会社電通デジタル

社内SE【年収700~1500万円】セキュリティ・インフラの構築・運用

想定年収
700~1,500万円
勤務地
本社:汐留オフィス: 〒105-7077 東京都港区東新橋1-8-1(電通本社ビル内)
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ関連の業務経験3年以上 歓迎要件 CISSP、CISM、CISA、情報処理安全…
  • 株式会社エス・エム・エス

【東証プライム】情報セキュリティマネージャー候補・事業成長支援(850~1100万円)

想定年収
850~1,100万円
勤務地
本社:東京都港区芝公園2-11-1 住友不動産芝公園タワー
雇用形態
正社員
要スキル
必須条件 以下いずれにも該当する方 情報セキュリティに関するご経験、知見をお持ちの方 ITインフラに関する何…
  • 株式会社日立産業制御ソリューションズ

【年収500〜800万円】日立グループ|自動車サイバーセキュリティコンサルタント(横浜・在宅可)

想定年収
500~800万円
勤務地
本社:茨城本社:茨城県日立市大みか町五丁目1番26号/東京本社:東京都台東区秋葉原6番1号(秋葉原大栄ビル)
雇用形態
正社員
要スキル
以下のいずれかのご経験をお持ちの方 組込みソフトウェア開発経験 サイバーセキュリティに関する業務経験
  • 三菱地所ITソリューションズ株式会社

【三菱地所グループ】セキュリティエンジニア(マネジメント・エンジニアリング)年収628〜1200万円

想定年収
628~1,200万円
勤務地
本社:東京都千代田区丸の内1-6-5 丸の内北口ビル 13階
雇用形態
正社員
要スキル
必須要件 サイバーセキュリティ、インフラ関連のセキュリティの業務経験 歓迎要件 セキュリティアーキテクト、セ…
  • ディップ株式会社

【社内セキュリティ推進室長】800〜1100万円|人材大手ディップ・リモートOK

想定年収
800~1,100万円
勤務地
本社:東京都港区六本木3-2-1 六本木グランドタワー31F
雇用形態
正社員
要スキル
スキル(Must) セキュリティ組織のマネジメント経験(責任者としての組織リードを期待します) 情報セキュリ…
  • 株式会社ドワンゴ

KADOKAWAグループ向けセキュリティコンサルタント|個人情報管理・相談対応(テレワーク)

想定年収
応相談
勤務地
本社:東京都中央区銀座4-12-15 歌舞伎座タワー
雇用形態
正社員
要スキル
必須スキル 情報セキュリティ関連施策の企画や改善の経験 情報システム構成(ネットワーク/サーバ/アプリケーシ…
  • 株式会社ビザスク

【年収750〜1200万円】グローバル7拠点・プロダクトセキュリティエンジニア(東京)

想定年収
750~1,200万円
勤務地
本社:東京都目黒区青葉台4-7-7 住友不動産青葉台ヒルズ1F・9F
雇用形態
正社員
要スキル
応募資格(必須) 以下、両方のスキルやご経験をお持ちの方 セキュリティ関連業務の業務経験 ソフトウェアエンジ…
  • 株式会社タイミー

情報セキュリティ・プライバシーガバナンス スペシャリスト【900~1300万】

想定年収
900~1,300万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通Must 一つ以上の専門領域で、難易度の高い課題を解決した具体的な成果実績 複数部門にまたがる…
  • 株式会社タイミー

セキュリティ・プライバシー基盤構築【600~1000万円】

想定年収
600~1,000万円
勤務地
本社:東京都港区東新橋1-5-2 汐留シティセンター 35階
雇用形態
正社員
要スキル
必須要件 共通の必須要件 以下A・Bのいずれか A: 情報セキュリティ領域 リスクアセスメント、ISMS運用…
  • AIセキュリティ株式会社

【1000~2400万円】EDR/エンドポイントセキュリティ領域のリード採用

想定年収
1,000~2,400万円
勤務地
本社:東京都新宿区四谷1丁目9-16 三宅ビル4F
雇用形態
正社員
要スキル
必須 CrowdStrike(Falcon)を用いたEDR/エンドポイントセキュリティの実務経験(導入・構築…
よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

セキュリティプロ・フリーランスは、セキュリティ領域に特化したフリーランス向けのエージェントサービスです。案件探しだけでなくキャリアにお悩みの方もお気軽にご相談ください。

目次